


Los 12 mejores software de gestión de parches, incluido NinjaOne

Los sistemas sin parchear, como servidores obsoletos o estaciones de trabajo olvidadas, son objetivos fáciles para los atacantes. El software de gestión de parches automatiza el proceso de buscar, probar e implementar actualizaciones antes de que las vulnerabilidades se conviertan en brechas de seguridad.
- Analizamos las principales soluciones de gestión de parches según funciones, opiniones de usuarios y precios.
- Además, evaluamos comparativamente tres plataformas: NinjaOne, Acronis y ManageEngine Desktop Central desplegándolas en servidores de prueba idénticos.
Los 12 mejores software analizados
*Basado en el número total de reseñas y las valoraciones medias (en una escala de 5 puntos) de las principales plataformas de reseñas de software.
Consulte los criterios de selección de proveedores.
1. NinjaOne Patch Management
NinjaOne aplica parches a Windows, macOS y Linux desde una única consola. El sistema escanea endpoints, identifica los parches que faltan y los implementa automáticamente o según un calendario que usted defina.
Cobertura multiplataforma sin herramientas independientes. La mayoría de los gestores de parches manejan bien Windows, pero tienen dificultades con Linux y macOS. NinjaOne trata a los tres por igual.
Detalles de automatización: Configure reglas de aprobación una vez. Los parches de seguridad críticos se implementan automáticamente. Las actualizaciones de funciones esperan aprobación manual. El sistema genera registros de implementación para auditorías de cumplimiento, que resultan útiles cuando los reguladores preguntan: “Demuéstreme que parcheó CVE-2024-XXXX”.
Precio: Modelo de pago por endpoint:
- 10.000+ endpoints: $1,50/mes por dispositivo
- 50 o menos endpoints: $3,75/mes por dispositivo
- Precio por volumen intermedio
Consulte la demostración interactiva de gestión autónoma de parches de NinjaOne.
NinjaOne integró su flujo de trabajo de aprobación de parches en una capa de IA llamada Patch Intelligence, que analiza los avisos de los proveedores y la telemetría de implementación en el mundo real para marcar los parches que probablemente causen inestabilidad antes de que se implementen, y pausa automáticamente las actualizaciones de sistema operativo de riesgo en lugar de aplicarlas según el calendario estándar.1
La empresa también cerró una ampliación de la Serie C de más de $400 millones en junio de 2026, elevando su valoración a $12,3 mil millones y su financiación total por encima de $1 mil millones, dinero que, según afirma, se destinará a incorporar IA en las capas de parches, endpoints y monitoreo de la plataforma existente, en lugar de a una nueva línea de productos.2 Para los equipos que evalúan herramientas de parches según los criterios de este artículo, el efecto práctico es menos decisiones manuales de aprobar o rechazar en actualizaciones rutinarias, con la revisión reservada a los parches que el propio modelo señala como riesgosos.
2. Acronis RMM
Acronis RMM forma parte de Acronis Cyber Protect Cloud. Aplica parches a productos de Microsoft y a más de 300 aplicaciones de Windows de terceros. Con parches a prueba de fallos, realiza una copia de seguridad de imagen completa antes de aplicar un parche, de modo que el sistema se pueda restaurar si una actualización lo rompe.
Detección de parches: En el mismo Windows Server, comprobado el mismo día, Acronis mostró docenas de parches disponibles mientras que NinjaOne mostró uno o dos. No determinamos la causa; el momento del escaneo, la configuración de parches de NinjaOne (los parches del sistema operativo estaban desactivados de forma predeterminada) y la cobertura de aplicaciones de terceros de Acronis pudieron contribuir.
Calificaciones de gravedad y estabilidad: Cada parche muestra la calificación de gravedad de Microsoft y una puntuación de estabilidad basada en IA para ayudar a decidir qué actualizaciones retener. No vimos estas columnas en la lista de parches de NinjaOne durante nuestra prueba; NinjaOne ha añadido desde entonces comprobaciones de estabilidad de parches basadas en IA.
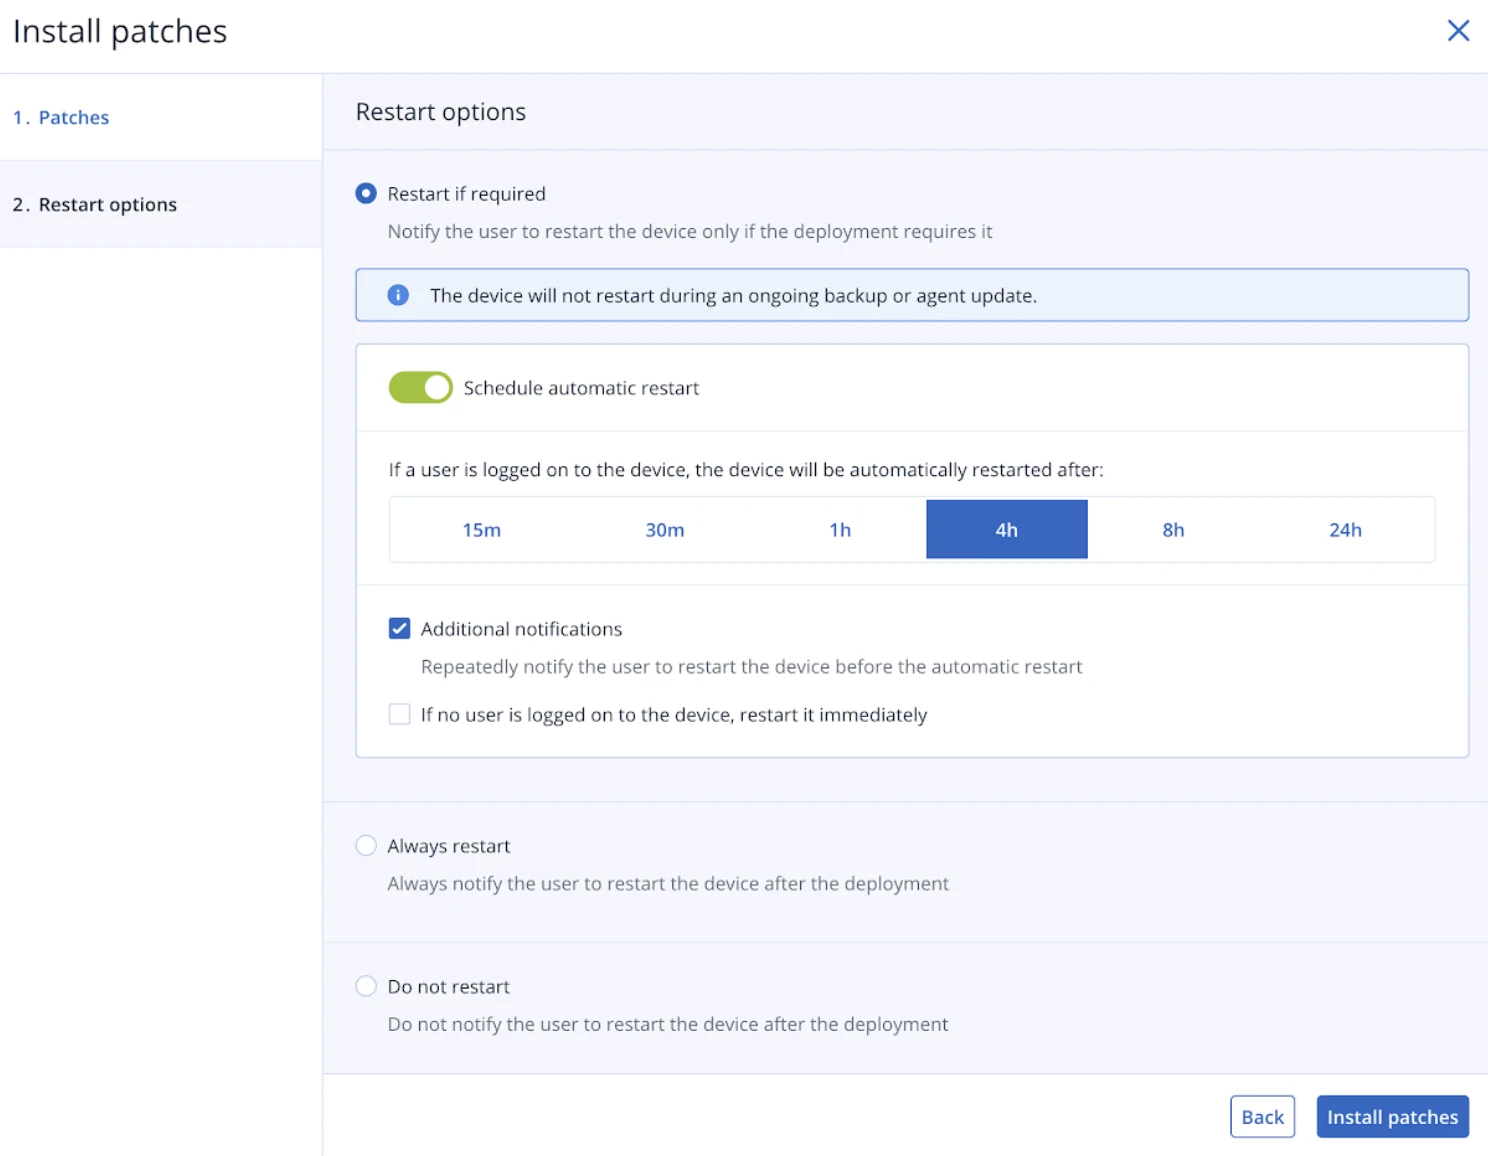
Programación de reinicios: Acronis ofrece cuatro políticas de reinicio: inmediato, a una hora programada, solo si es necesario o nunca. Es el control de reinicio más granular de las tres plataformas que probamos, y es importante para servidores de producción donde los reinicios innecesarios causan tiempo de inactividad.
Cliente web: Acronis es accesible a través de un cliente web, lo que supone una ventaja significativa para la gestión entre dispositivos sin instalar una aplicación de escritorio. Sin embargo, la experiencia del cliente web está ligeramente por detrás de la de los clientes RMM de escritorio dedicados en términos de capacidad de respuesta y profundidad de funciones.
Nota sobre el instalador: El agente de Acronis es grande (aproximadamente 1.1 GB en Linux y 588 MB en macOS). En nuestra instancia de macOS en Mumbai, con el tenant en un centro de datos europeo, la descarga tardó 45 minutos. Las instalaciones en las otras cinco regiones no tuvieron retrasos de descarga.
Las organizaciones que implementen en la India deben validar la selección de la región del tenant y el rendimiento de descarga esperado con Acronis o su distribuidor antes del despliegue.
3. SolarWinds Patch Manager
SolarWinds Patch Manager se integra con el ecosistema más amplio de SolarWinds (Network Performance Monitor, Server & Application Monitor, etc.).
Capacidades de parches: Parches automatizados para servidores y estaciones de trabajo Windows. La integración con WSUS amplía los parches nativos de Microsoft con mejores informes y control.
Enfoque empresarial: Gestiona miles de endpoints en múltiples sitios. Los informes detallados muestran el cumplimiento de parches por departamento, ubicación o tipo de dispositivo, lo que resulta útil para los equipos de TI empresariales y de cumplimiento.
3. Atera
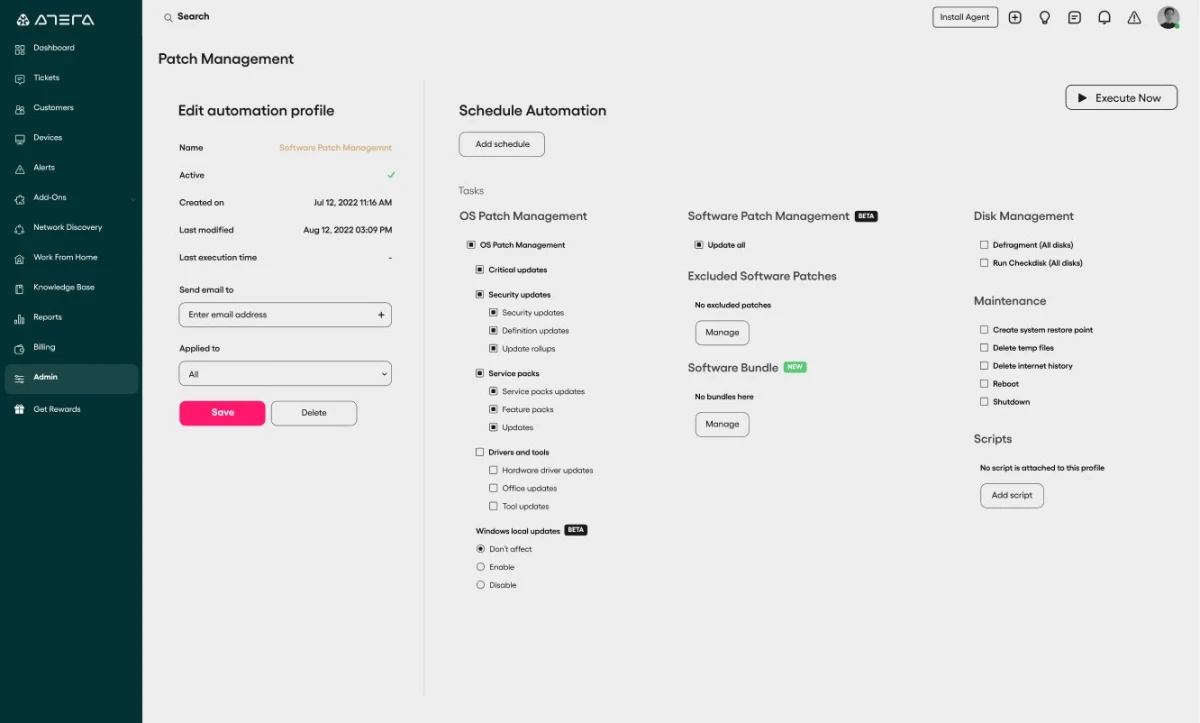
Atera combina la gestión de parches con RMM, escritorio remoto, tickets y descubrimiento de red. Los equipos de TI obtienen todo en una sola plataforma, eliminando la necesidad de hacer malabarismos con múltiples herramientas.
Enfoque de gestión de parches: El escaneo automatizado identifica los parches faltantes en Windows y en aplicaciones de terceros. Implemente parches individualmente o en lotes. Programe las implementaciones durante ventanas de mantenimiento para evitar interrumpir a los usuarios.
4. Datto RMM
Datto combina RMM, gestión de parches, PSA y copias de seguridad en una única plataforma. Adquirida por Kaseya en 2022, sigue funcionando como un producto independiente.
Capacidades de parches: Implementación automatizada de parches para el sistema operativo Windows y aplicaciones. La integración con la copia de seguridad significa que puede tomar instantáneas de los sistemas antes de actualizaciones importantes, para poder revertir si un parche rompe algo.
Enfoque en MSP: Diseñado para proveedores de servicios gestionados. La arquitectura multiinquilino le permite gestionar varios clientes desde una única consola mientras mantiene sus datos separados.
5. Patch My PC
Patch My PC se especializa en actualizaciones de aplicaciones de terceros para entornos de Microsoft (Configuration Manager e Intune). No reemplaza el parcheo de su sistema operativo; lo completa.
Qué parchea: Más de 300 aplicaciones de terceros: Adobe Reader, Chrome, Firefox, Zoom, Slack, 7-Zip, VLC y más. Windows Update no parchea estas aplicaciones, lo que crea brechas en su postura de seguridad.
Cómo funciona: Se integra directamente con ConfigMgr o Intune. Las nuevas versiones de las aplicaciones se implementan automáticamente como paquetes desplegables. No se requiere descarga, empaquetado ni pruebas manuales.
6. N-able N-central
N-central ofrece RMM con gestión de parches integrada, copias de seguridad y automatización. La plataforma está dirigida a MSP y a equipos de TI internos que gestionan infraestructuras distribuidas.
Funciones de gestión de parches: Escaneo y despliegue automatizados para Windows, macOS y más de 200 aplicaciones de terceros. Las aprobaciones de parches se pueden delegar en diferentes equipos; deje que el servicio de asistencia apruebe las actualizaciones de Chrome mientras seguridad revisa los parches del sistema operativo.
Motor de automatización: Cree scripts que se ejecuten antes o después de los parches. Por ejemplo: detener un servicio, aplicar un parche, reiniciar el servicio, verificar que el servicio está en ejecución y enviar una notificación.
7. LogMeIn Resolve
Anteriormente llamado GoTo Resolve, esta plataforma combina la gestión de parches con soporte remoto, tickets y acceso remoto.
Enfoque de parches: Implementación automatizada de parches para Windows y aplicaciones principales. El sistema prioriza las actualizaciones de seguridad críticas y permite aplazar las actualizaciones de funciones.
8. Kaseya VSA
El Administrador Virtual del Sistema (VSA) de Kaseya ofrece RMM basado en la nube con capacidades de gestión de parches, seguridad y automatización.
Capacidades de parches: Parches del sistema operativo Windows, aplicaciones de terceros y actualizaciones de controladores. El sistema puede parchear dispositivos sin conexión cuando se reconectan, útil para portátiles que no siempre están en la red.
Integración de seguridad: VSA incluye detección y respuesta en endpoints (EDR) junto con la gestión de parches. Detecte amenazas y parchee vulnerabilidades desde la misma consola.
9. Automox
Automox opera completamente en la nube, sin necesidad de servidores locales. Los agentes se conectan directamente a la plataforma en la nube de Automox, lo que la hace ideal para fuerzas de trabajo distribuidas.
Parches multiplataforma: Windows, macOS, Linux y más de 100 aplicaciones de terceros. Escriba scripts personalizados en PowerShell, Bash o Python para gestionar casos límite que las políticas integradas no cubren.
Gestión basada en políticas: Cree políticas de parches una vez y aplíquelas a grupos de dispositivos. Los portátiles pueden recibir parches semanalmente, mientras que los servidores se parchean mensualmente durante las ventanas de mantenimiento. El sistema aplica las políticas automáticamente.
10. Microsoft Intune
Intune proporciona gestión de endpoints basada en la nube con gestión de parches integrada. Las organizaciones que ya utilizan Microsoft 365 obtienen la integración de Intune sin infraestructura adicional.
Qué parchea Intune: Actualizaciones de Windows 10/11, incluidas actualizaciones de funciones, calidad y controladores. Funciona con Windows Update for Business para controlar el momento de las actualizaciones y los anillos de implementación.
Limitaciones: Sólido para Windows, débil para aplicaciones de terceros. Necesitará herramientas adicionales (como Patch My PC) para gestionar Adobe, Chrome, Zoom y otro software que no sea de Microsoft.
11. Acronis Cyber Protect Cloud
Acronis combina la gestión de parches con copias de seguridad, recuperación ante desastres y ciberseguridad en una única plataforma. El enfoque integrado significa que puede tomar instantáneas de los sistemas antes de aplicar parches y revertir si una actualización rompe algo.
Detección de parches: Nuestras pruebas comparativas revelaron que Acronis detectó parches que NinjaOne pasó por alto en servidores idénticos. Cuando comprobamos el mismo Windows Server a través de ambas plataformas el mismo día, NinjaOne mostró cero parches pendientes mientras que Acronis encontró docenas.
Esta detección integral es importante para el cumplimiento. Si su herramienta no ve los parches disponibles, no puede implementarlos, dejando los sistemas vulnerables aunque existan correcciones.
12. ManageEngine Desktop Central (Endpoint Central MSP)
ManageEngine ofrece gestión de parches como parte de su plataforma unificada de gestión de endpoints. La solución gestiona Windows, macOS, Linux y más de 850 aplicaciones de terceros.
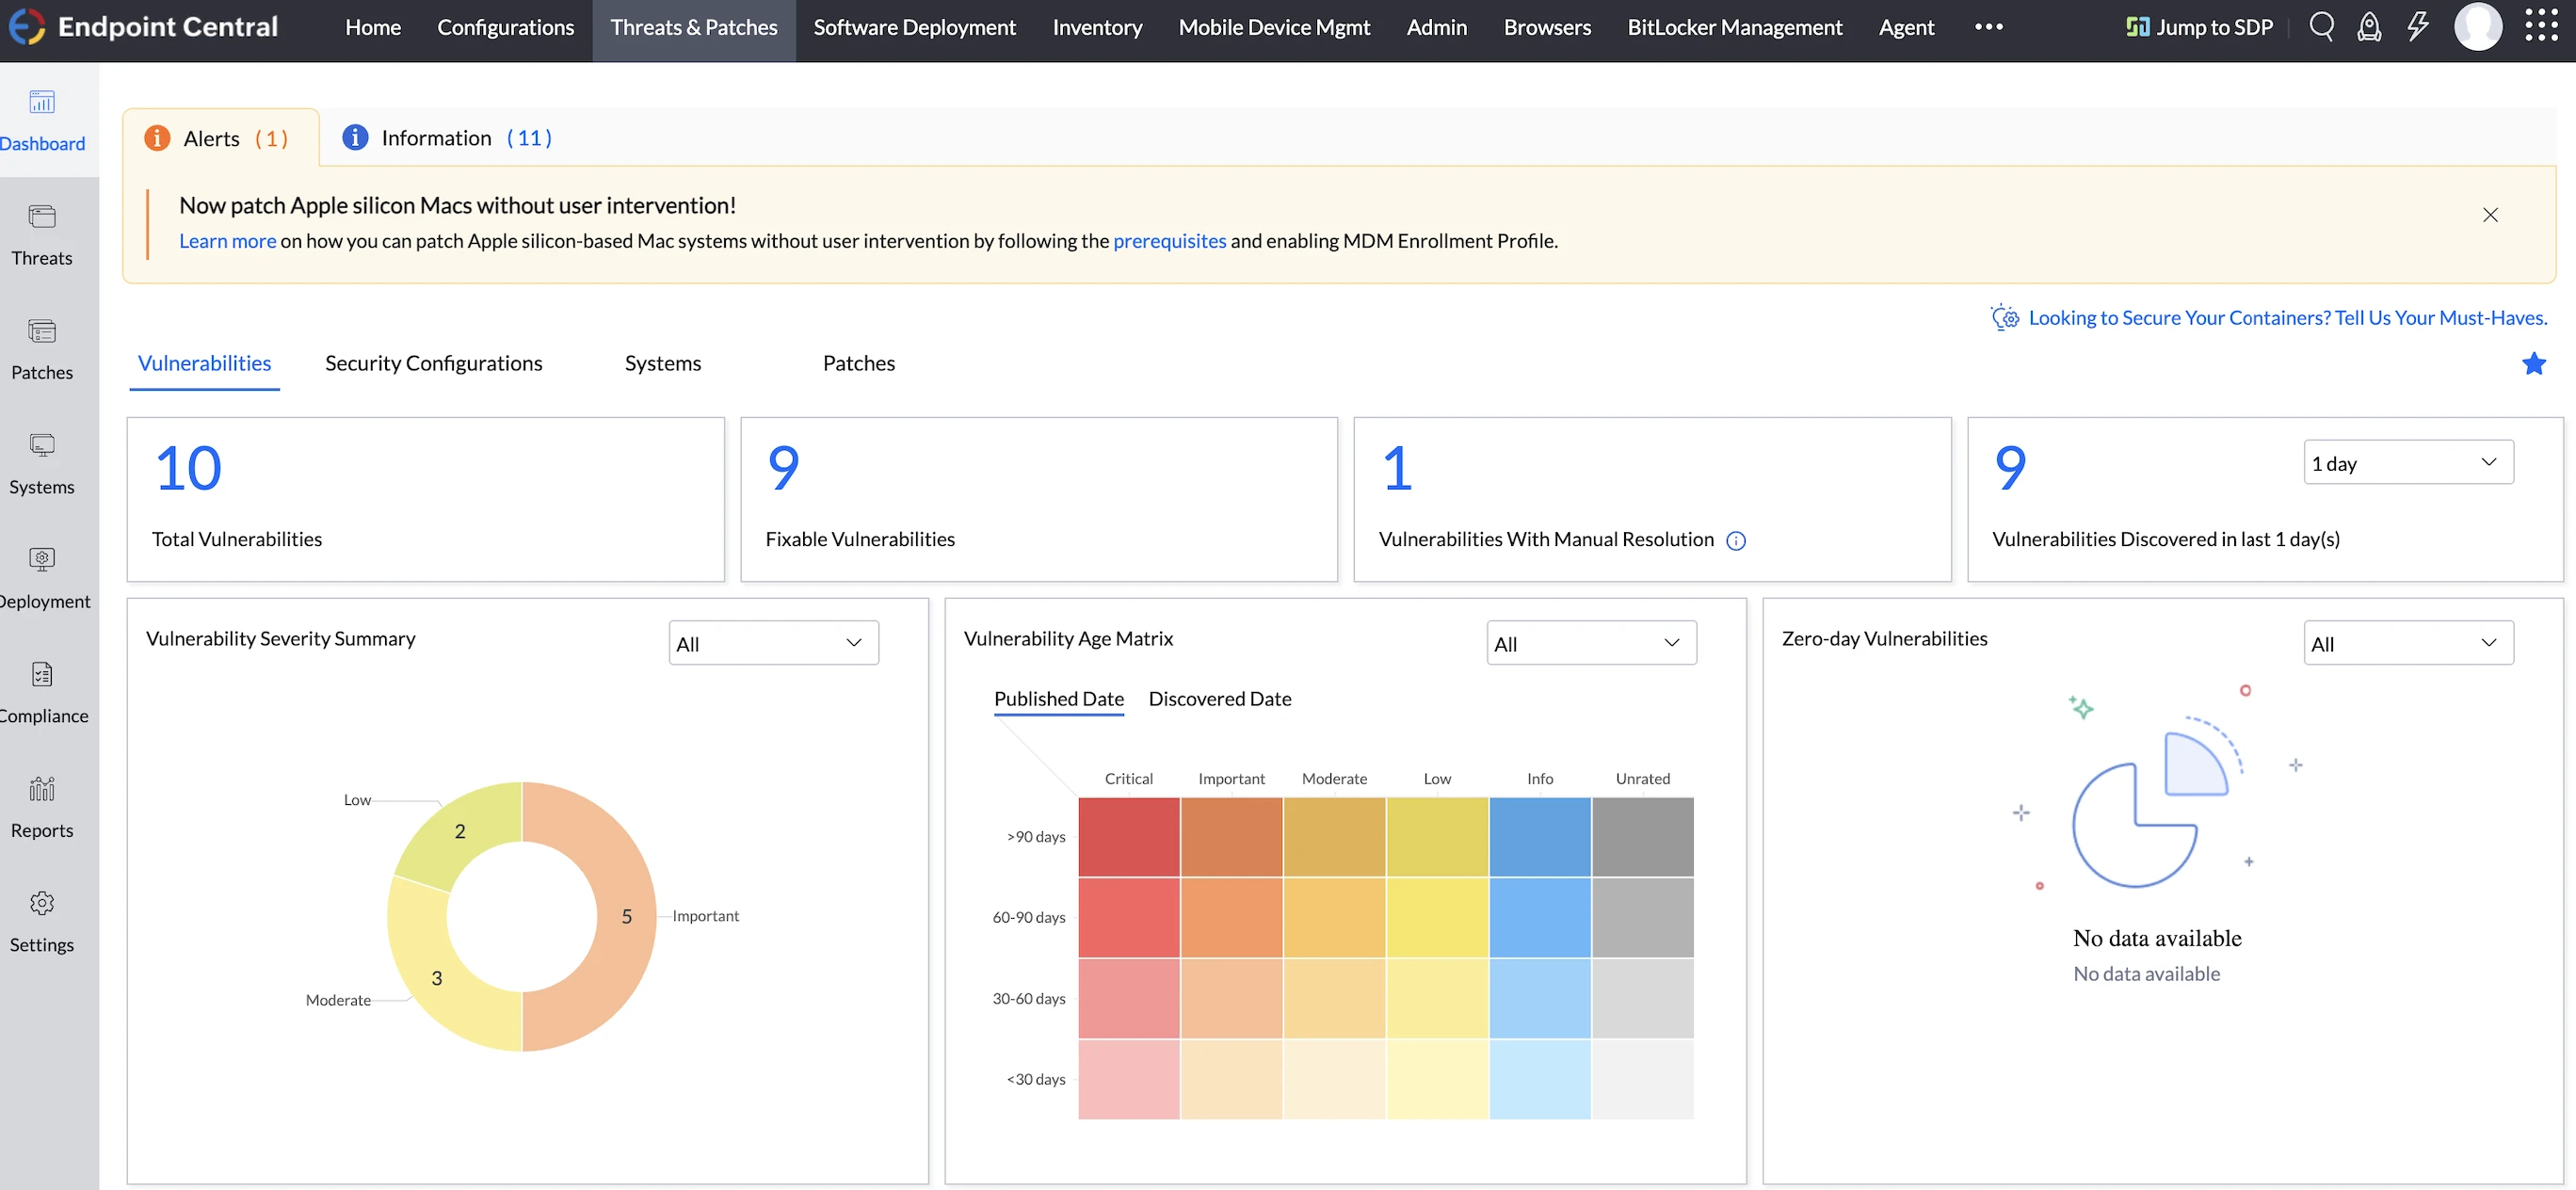
Panel centralizado de parches: La sección «Amenazas y parches» del menú principal muestra estadísticas de parches en todos los servidores gestionados. Vea el estado general de cumplimiento de parches de toda su infraestructura de un vistazo: qué servidores están actualizados, cuáles carecen de actualizaciones críticas y cuáles tienen implementaciones pendientes.
Resultados comparativos de la gestión de parches
Probamos NinjaOne, Acronis Cyber Protect Cloud y ManageEngine Desktop Central en servidores idénticos, comparando la detección de parches, la implementación y el flujo de trabajo.
- Detección de parches: Acronis detectó la mayor cantidad de parches en el mismo Windows Server, comprobado el mismo día, mientras que NinjaOne mostró cero parches pendientes, aunque Acronis identificó docenas. ManageEngine también encontró parches. Pasar por alto parches disponibles supone un riesgo de cumplimiento, independientemente de la rapidez con la que la herramienta los implemente.
- Implementación del agente: NinjaOne fue el más rápido por un amplio margen, en menos de 2 segundos en Windows y Linux, sin pasos manuales. Acronis tardó de 3 a 5 minutos por servidor Windows y de 15 a 20 minutos por servidor Linux debido a un instalador de 1GB y fallos de dependencias. ManageEngine se situó entre los dos.
- Programación de reinicios: Acronis ofreció el mayor control: inmediato, hora específica, solo si es necesario o nunca automático. NinjaOne y ManageEngine ofrecieron menos granularidad de fábrica, lo que es importante para la gestión del tiempo de actividad en producción.
- Velocidad de escaneo de parches: ManageEngine fue el más rápido en iniciar un escaneo, inmediatamente con un solo clic desde la página de detalles del dispositivo. La instalación de parches requiere un paso de configuración independiente, lo que añade tiempo pero obliga a programar explícitamente antes de la implementación.
Implementación del agente
Antes de probar la gestión de parches, tuvimos que instalar agentes en los 7 servidores. La experiencia de instalación varió sustancialmente.
- NinjaOne se instala en menos de 2 segundos en Windows y Linux. Los instaladores utilizaron tokens preautorizados que registraron los dispositivos automáticamente sin pasos manuales. Un problema de registro en macOS en el primer intento se resolvió en el segundo.
- ManageEngine tardó 20 segundos en Windows con un paso de CAPTCHA y clics en el asistente. La instalación en Linux se completó en 5 segundos, pero las URL de descarga bloqueadas por sesión requirieron transferencias SCP manuales, lo que añadió 5-10 minutos por servidor. La instalación en macOS fue fluida. Las instrucciones de instalación estaban ocultas en el README en lugar de mostrarse en la página de descarga.
- Acronis: Windows requirió de 3 a 5 minutos por servidor con registro web obligatorio por dispositivo. Linux se completó en aproximadamente 4 minutos, incluida una confirmación de dependencias y la inscripción basada en navegador. El instalador ocupa aproximadamente 1.1GB.
1. NinjaOne Patch Management
El parcheo del sistema operativo está desactivado de forma predeterminada, lo cual es una opción predeterminada razonable; el parcheo automático en sistemas de producción sin habilitación explícita es arriesgado. Al habilitarlo, se añadió una pestaña de Parches a la interfaz del dispositivo.
Parcheo del sistema operativo
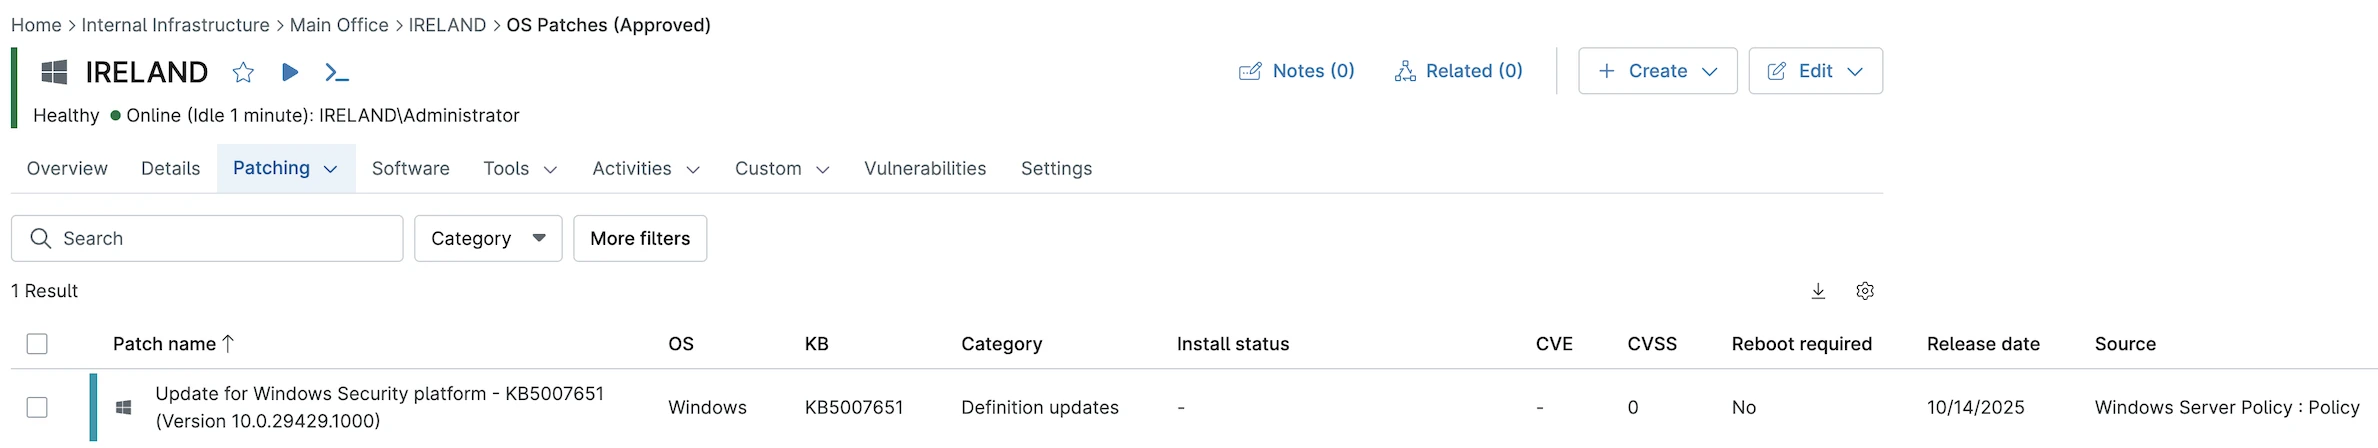
Al hacer clic en la pestaña Parches, apareció una sorpresa inmediata: ya había un parche de sistema operativo pendiente.
Los detalles del parche mostraban:
- Nombre de la actualización: Actualización de la plataforma de seguridad de Windows – KB5007651 (Versión 10.0.29429.1000)
- Categoría: Actualizaciones de definiciones
- Fecha de lanzamiento: 10/14/2025
- Reinicio necesario: No
- Origen: Directiva de Windows Server
Parcheo de software
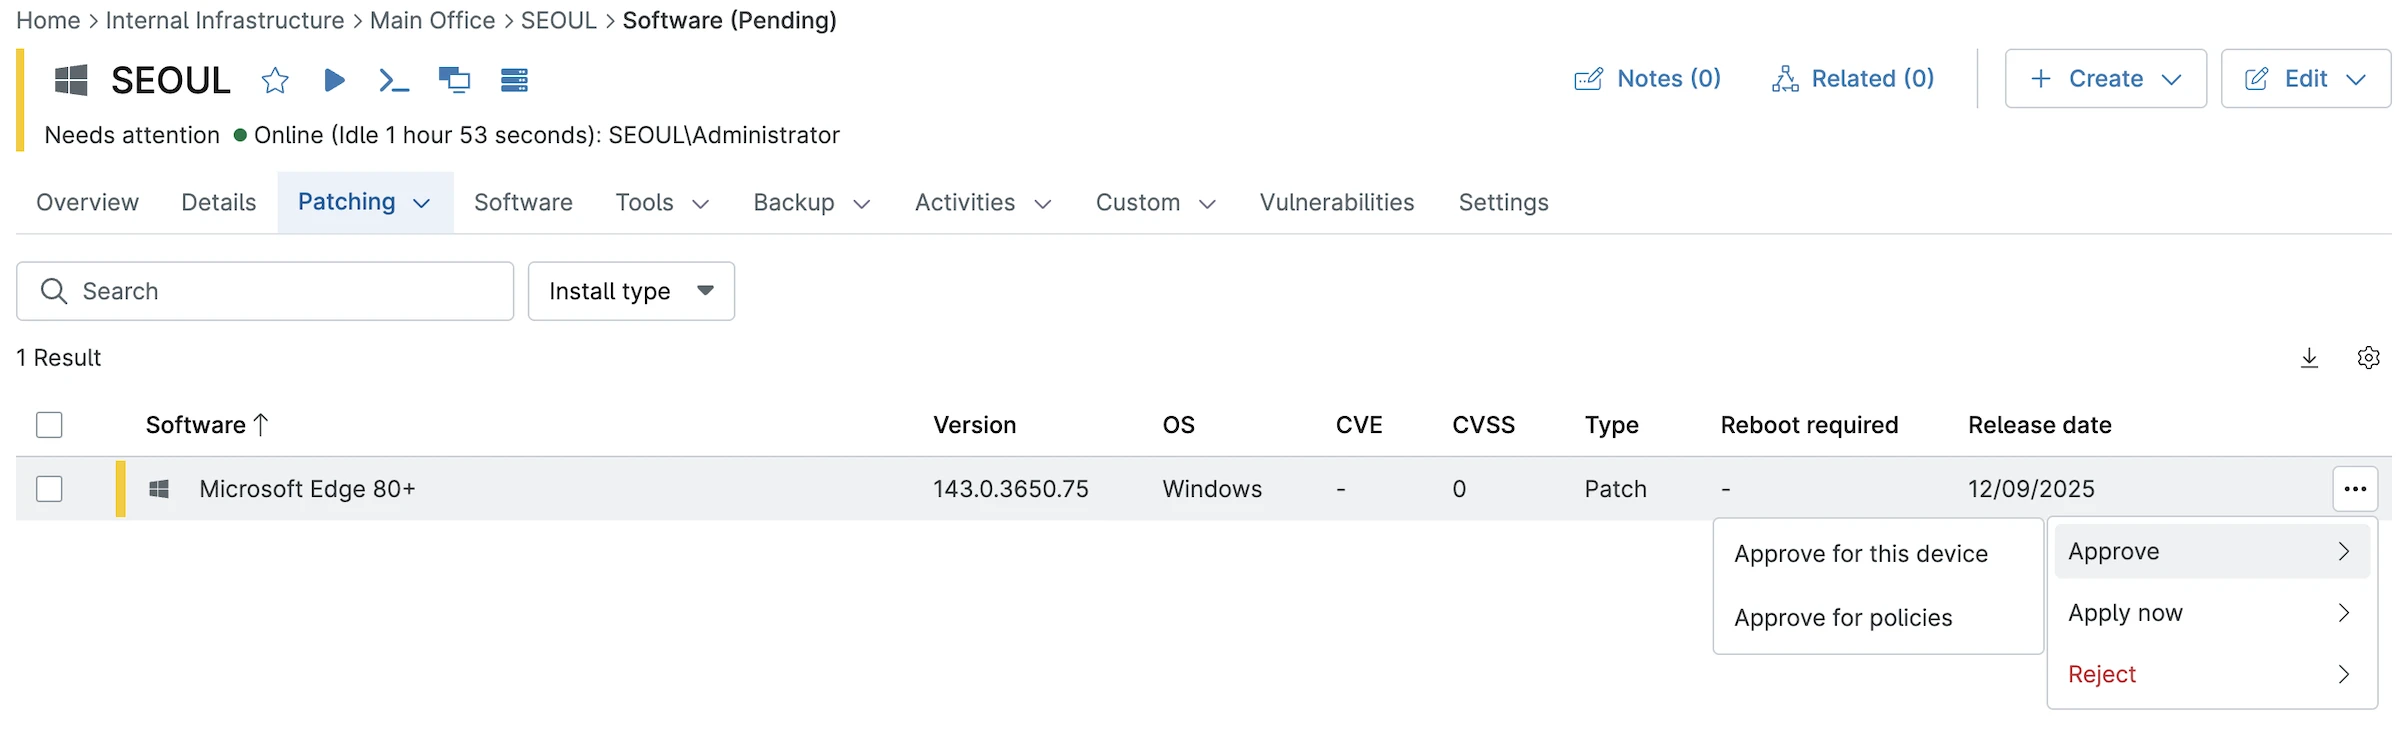
Poco después de gestionar el parche del sistema operativo, apareció una actualización de software. La notificación apareció en dos lugares simultáneamente: una insignia en el panel y una nueva entrada en la sección de Parches.
Al hacer clic en el menú de opciones, aparecieron tres opciones:
1. Aprobar para este dispositivo: Instalar solo en esta máquina
2. Aprobar para políticas: Implementar en todos los dispositivos que usen esta política
3. Rechazar: Rechazar el parche
Al hacer clic en el menú de opciones, aparecieron tres opciones:
- Aprobar para este dispositivo: instalar solo en esta máquina
- Aprobar para políticas: implementar en todos los dispositivos que usen esta política
- Rechazar: rechazar el parche
Sistema de aprobación de doble vía
Este enfoque de doble vía gestiona diferentes escenarios. ¿Probar un parche en un sistema primero? Utilice la aprobación específica del dispositivo. ¿Implementar un parche verificado en todo el entorno? Utilice la aprobación basada en políticas para llegar a todas las máquinas a la vez.
Aprobamos la actualización de Edge solo para el dispositivo SEOUL. El parche se aplicó allí, pero no afectó a CALIFORNIA, MUMBAI ni a ningún otro sistema. Las aprobaciones específicas de dispositivos permanecen aisladas como se pretende, sin implementaciones inesperadas en otras máquinas.
Pestaña de vulnerabilidades
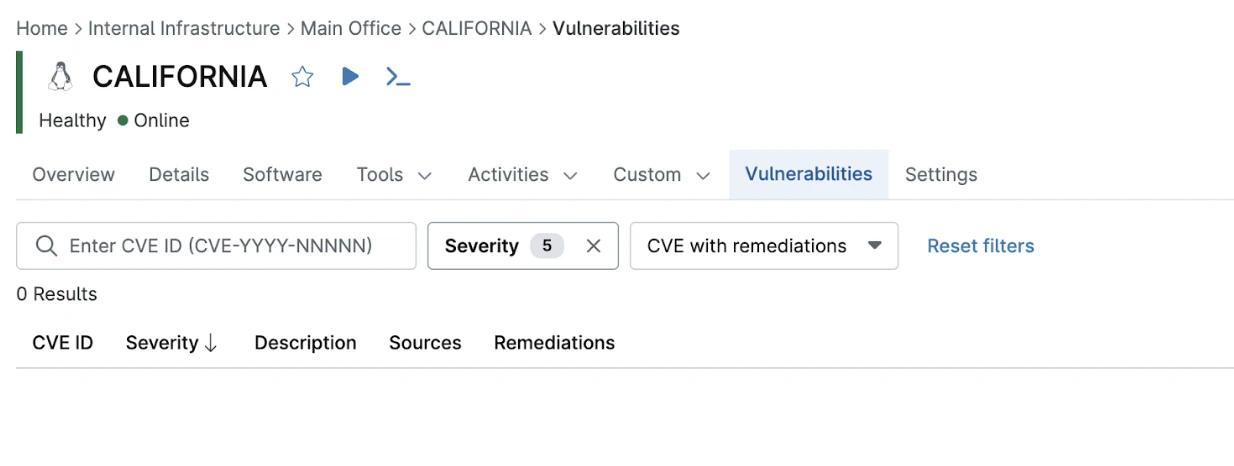
La pestaña Vulnerabilidades muestra problemas de seguridad conocidos en el sistema operativo y en los paquetes de software instalados. La interfaz muestra identificadores CVE, calificaciones de gravedad, componentes afectados y parches o soluciones disponibles.
Durante las pruebas, esta pestaña mostró “Sin vulnerabilidades” porque los dispositivos de prueba estaban recién parcheados. En entornos de producción, vemos:
- Paquetes obsoletos con exploits conocidos
- Actualizaciones de seguridad faltantes
- Versiones de software con CVE publicados
- Acciones de corrección recomendadas
Podemos filtrar las vulnerabilidades por:
- Nivel de gravedad (mostrar solo problemas críticos y de alto riesgo)
- ID de CVE (buscar vulnerabilidades específicas)
- Software afectado (ver todos los problemas de una aplicación concreta)
- Estado de corrección (parcheado frente a todavía vulnerable)
Esta vista centralizada de vulnerabilidades elimina la necesidad de herramientas independientes de escaneo de seguridad. En lugar de ejecutar escaneos de Nessus u OpenVAS, consultamos la pestaña Vulnerabilidades para ver qué necesita atención. La información proviene de la base de datos de vulnerabilidades de NinjaOne, que rastrea CVE y los asigna a las versiones de software instaladas.
2. Acronis Patch Management
Al hacer clic en la pestaña Parches, se reveló inmediatamente una diferencia significativa con respecto a NinjaOne: aparecieron docenas de parches disponibles en la lista.
No se trata de una discrepancia menor. Estamos viendo la misma instalación de Windows Server, comprobada el mismo día, a través de dos plataformas RMM diferentes. Una plataforma no ve trabajo por hacer. La otra identifica necesidades significativas de parches.
Para el cumplimiento de seguridad y la gestión de vulnerabilidades, esta brecha es importante. Si su herramienta RMM no detecta los parches disponibles, no puede implementarlos. Se queda con sistemas sin parchear aunque existan correcciones en Windows Update.
La lista de parches incluye columnas que no vimos en NinjaOne:
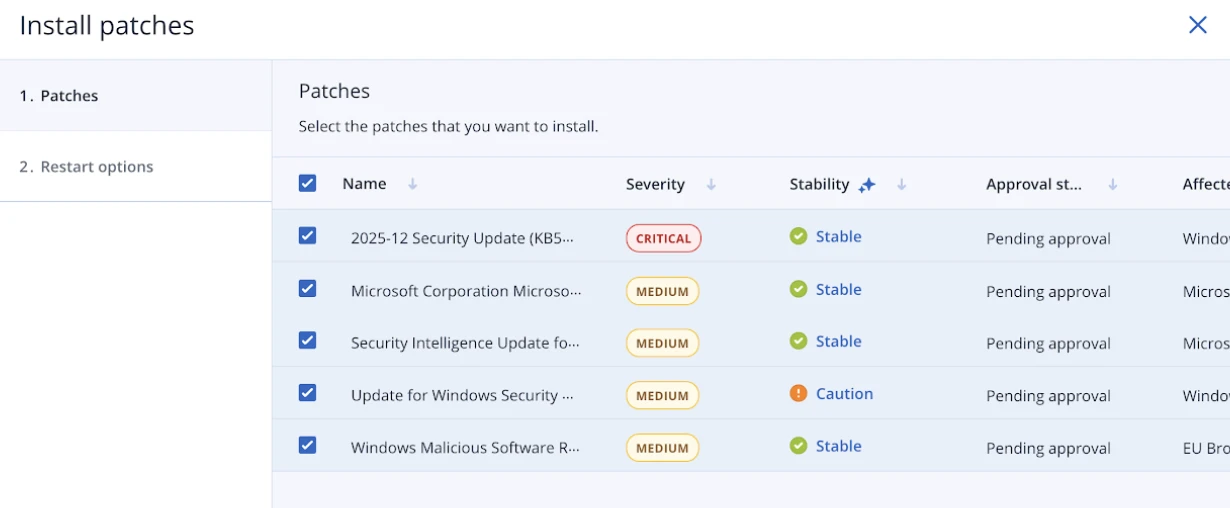
Calificación de gravedad: Cada parche muestra su clasificación de seguridad: crítica, importante, moderada o baja. Se basa en las calificaciones de gravedad de Microsoft y ayuda a priorizar la implementación. Las actualizaciones de seguridad críticas se gestionan antes que las adiciones de funciones de baja prioridad.
Indicador de estabilidad: Esta columna muestra si un parche tiene problemas conocidos o se considera estable. Algunos parches se distribuyen con errores que rompen funciones o causan problemas de compatibilidad. La calificación de estabilidad ayuda a evitar la implementación de actualizaciones problemáticas hasta que Microsoft publique correcciones.
Durante nuestra revisión, la mayoría de los parches mostraron el estado “Estable”. Algunos mostraron indicadores diferentes, lo que sugiere que Acronis realiza un seguimiento de la calidad de los parches mediante telemetría o los metadatos de parches de Microsoft.
Detalles del parche: Cada entrada muestra el número KB, la fecha de lanzamiento, si se requiere reinicio, los componentes afectados y el estado de instalación.
Configuración de reinicio: control granular
Al hacer clic en las opciones de reinicio, se abrieron controles de implementación que superaban lo que vimos en NinjaOne.
Las políticas de reinicio disponibles:
- Reiniciar inmediatamente después de la instalación: Aplicar parches y reiniciar de inmediato
- Reiniciar a una hora específica: Programar el reinicio para ventanas de mantenimiento
- Reiniciar solo si es necesario: Omitir reinicios para parches que no los necesiten
- No reiniciar automáticamente nunca: Aplicar parches pero dejar el momento del reinicio al control manual
Seleccionamos “Reiniciar solo si es necesario” y pulsamos “Instalar todos los parches”.
Esto indica a Acronis: instale todos los parches pendientes y reinicie el servidor solo si uno o más parches lo requieren. Las actualizaciones de definiciones y los parches menores que funcionan sin reinicios no provocarán tiempos de inactividad innecesarios.
3. ManageEngine Desktop Central Patch Management
ManageEngine Desktop Central ofrece una sección dedicada «Amenazas y parches» accesible desde el menú principal de cabecera. Esta vista centralizada muestra estadísticas de parches en todos los servidores gestionados, lo que permite a los administradores ver el estado general de cumplimiento de parches de toda su infraestructura de un vistazo.
Gestión de parches a nivel de dispositivo
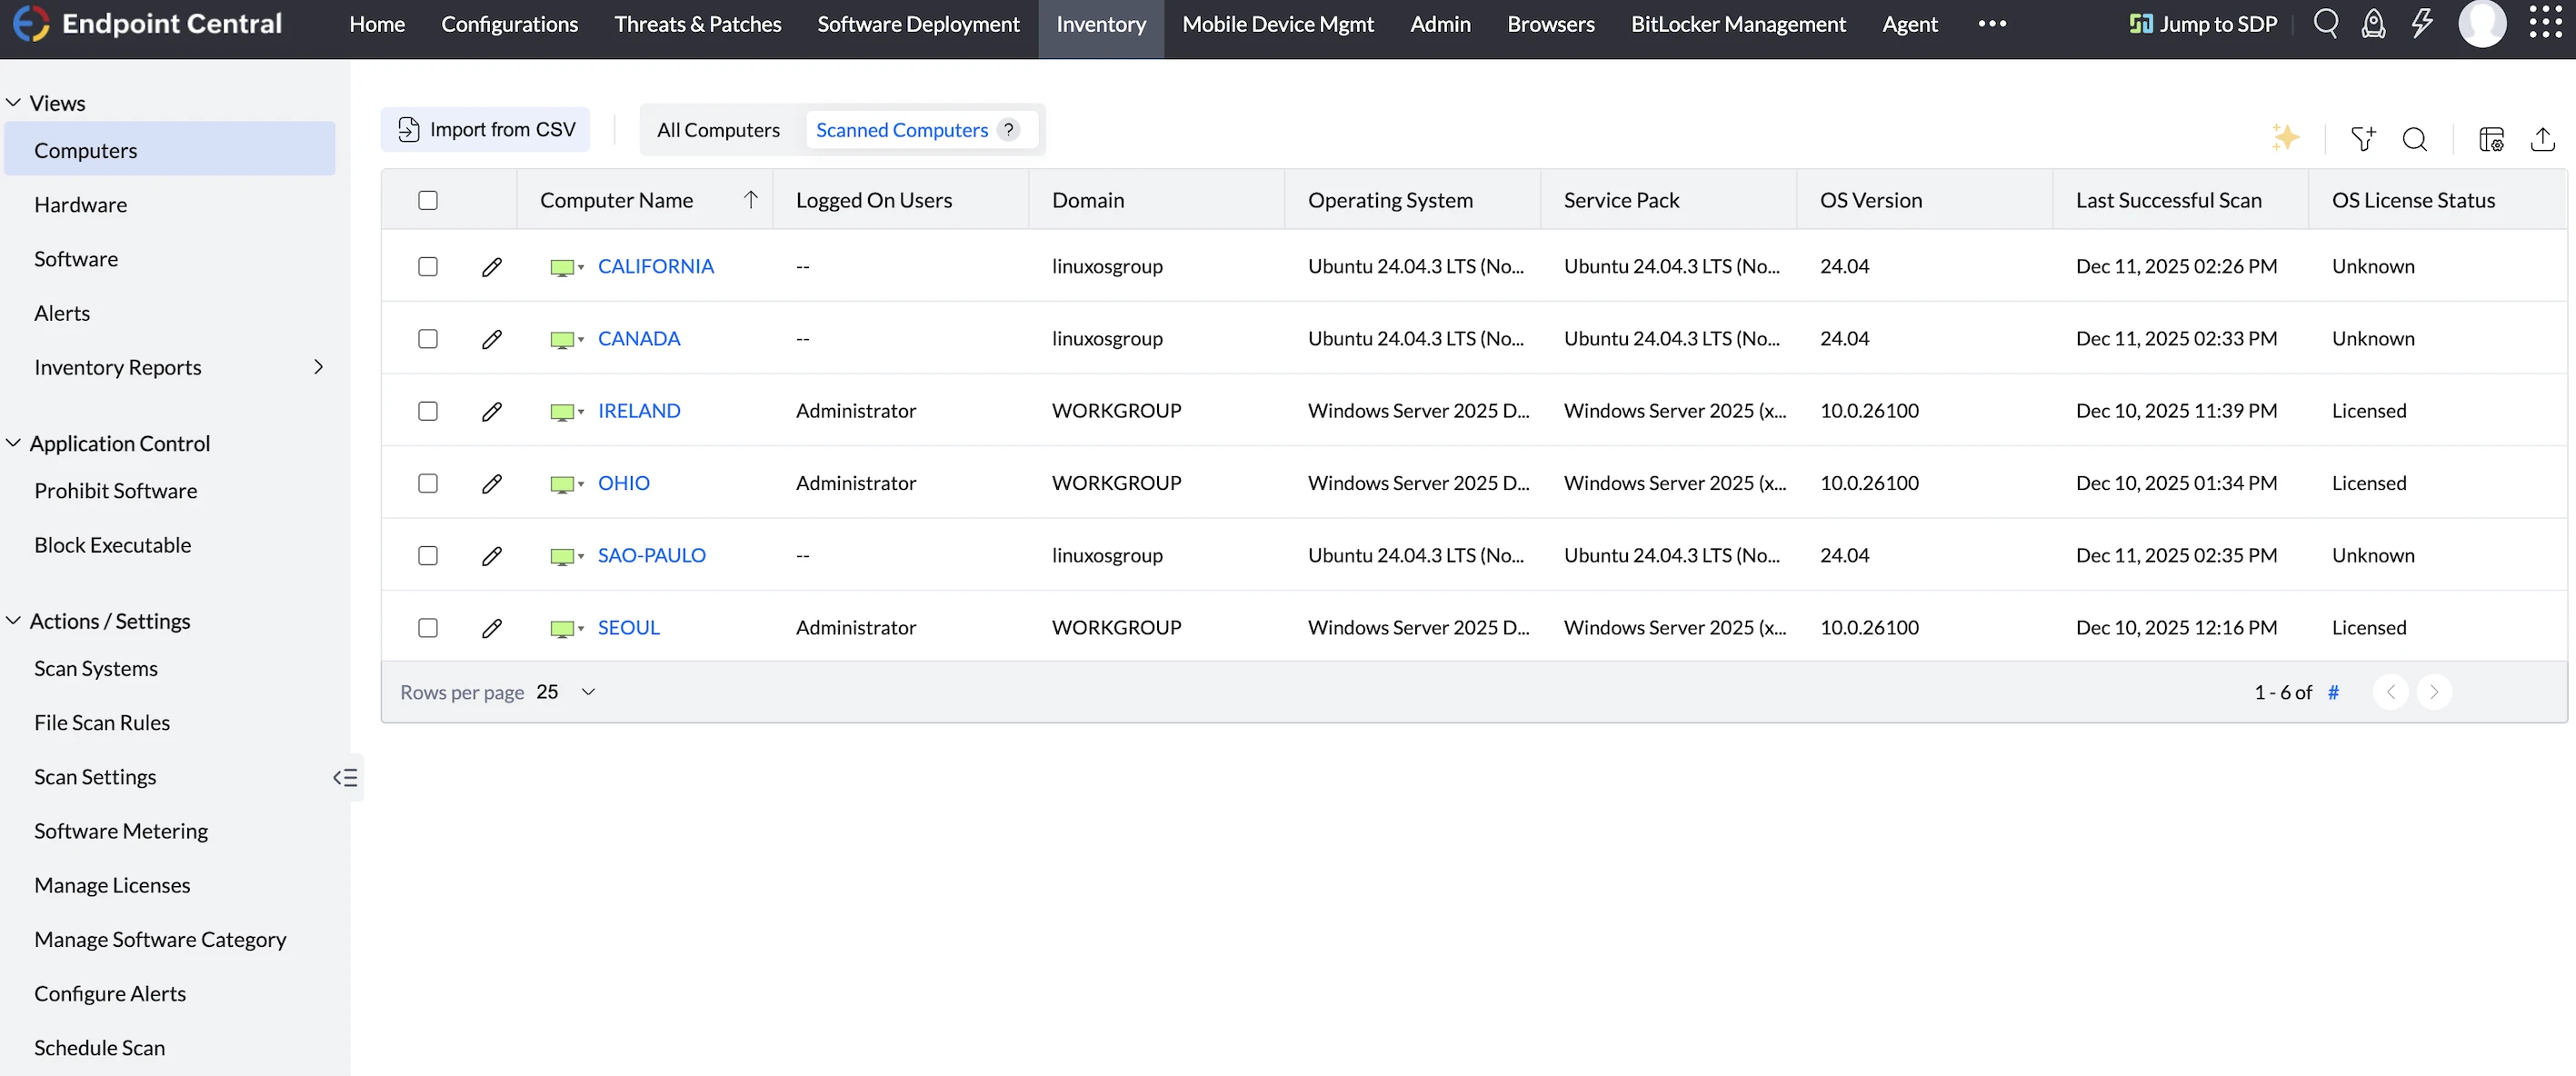
Al acceder a un servidor individual (como el servidor IRELAND en nuestras pruebas), la funcionalidad de gestión de parches está disponible a través de múltiples puntos de acceso:
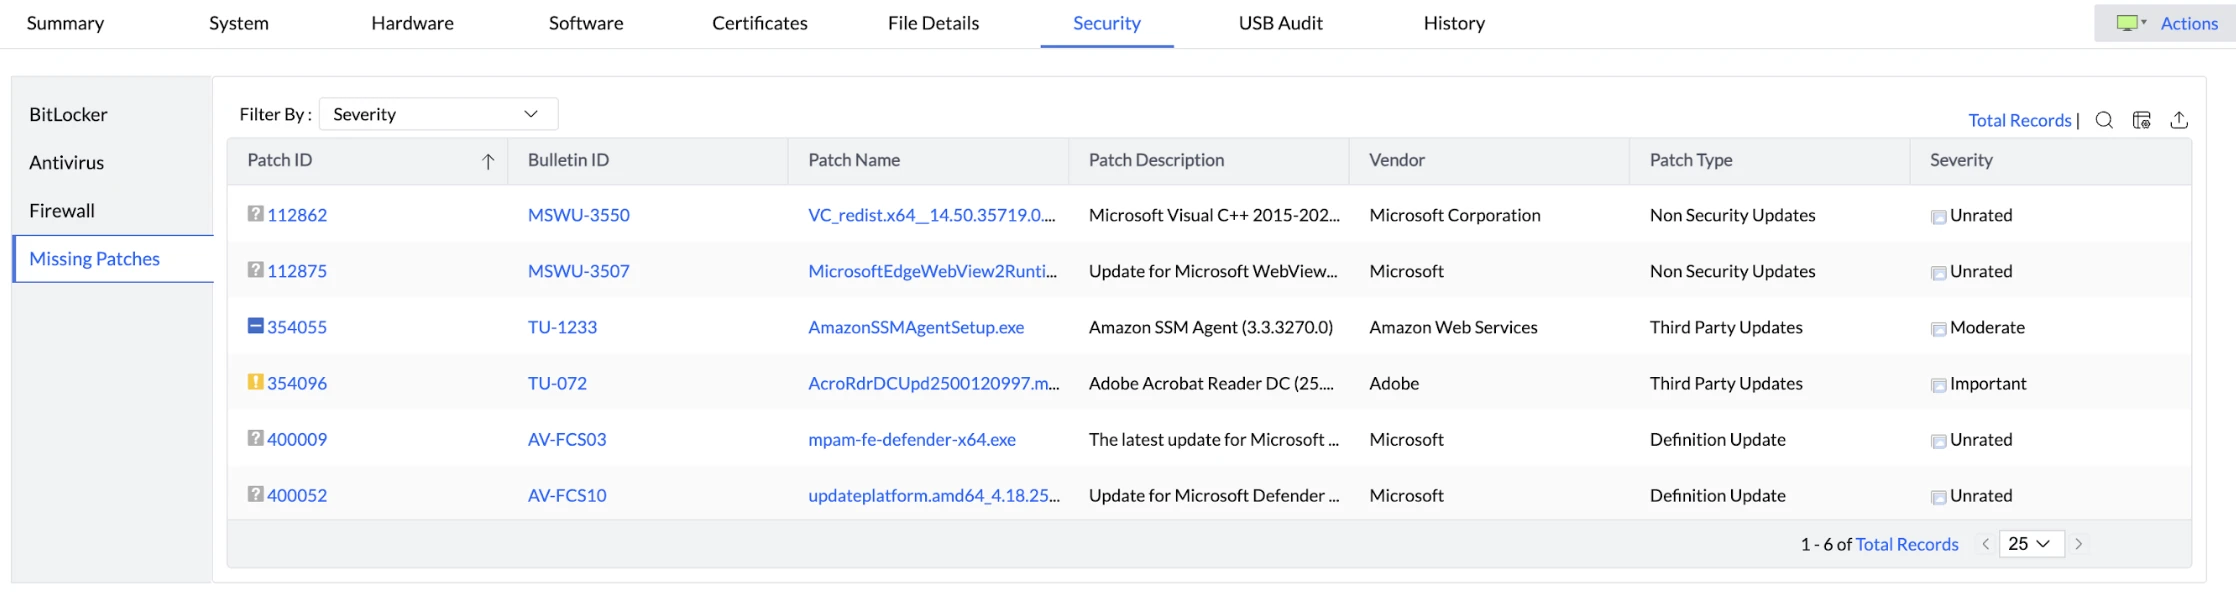
Pestaña Seguridad: visibilidad de parches
La pestaña Seguridad proporciona visibilidad inmediata de los parches faltantes. Esta función está disponible en ManageEngine Desktop Central, pero estuvo ausente en NinjaOne durante nuestras pruebas. La interfaz muestra:
- Lista de actualizaciones de seguridad que faltan
- Niveles de gravedad de los parches
- Parches disponibles listos para implementar
Sin embargo, descubrimos que los parches no se podían instalar directamente desde la pestaña Seguridad. La funcionalidad de instalación se encuentra en otra parte de la interfaz.
Desde la página de detalles del servidor, el botón Acciones en la esquina superior derecha proporciona acceso rápido a las operaciones de parches:
Las acciones disponibles relacionadas con parches incluyen:
- Escaneo de parches: inicia un escaneo inmediato en busca de parches faltantes
- Escaneo de activos: realiza un inventario completo
Probamos la función de escaneo de parches, que inició inmediatamente un escaneo del servidor para identificar las actualizaciones que faltaban.
Administrador del sistema: detalles de parches
La interfaz principal de instalación de parches se accede a través del menú Administrador del sistema, en “Detalles de parches”.
Interfaz de instalación de parches
Después de ejecutar un escaneo de parches, el menú Detalles de parches muestra todos los parches que faltan con las siguientes capacidades:
- Lista completa de parches disponibles
- Selección de parches (individual o en bloque)
- Opciones de instalación
Configuración de instalación
Al seleccionar parches para instalar, ManageEngine Desktop Central no los aplica de inmediato. En su lugar, presenta una pantalla de configuración con opciones de implementación:
Las opciones de configuración incluyen:
- Programación: cuándo instalar los parches (inmediato o programado)
- Comportamiento de reinicio: cómo gestionar los reinicios necesarios
- Selección de objetivos: implementar en dispositivos individuales o en varios servidores simultáneamente
Este enfoque de configuración previa proporciona un control granular sobre la implementación de parches, similar a la implementación basada en políticas que vimos en NinjaOne.
Implementación en múltiples dispositivos
ManageEngine Desktop Central permite dirigirse a varios servidores en una única tarea de implementación de parches. En lugar de implementar parches dispositivo por dispositivo, los administradores pueden:
- Seleccionar varios servidores de destino
- Definir calendarios de implementación
- Configurar políticas de reinicio
- Implementar parches en toda la flota en una sola operación
Esta capacidad de implementación en bloque es esencial para gestionar de forma eficiente grandes infraestructuras de servidores.
Comparación de la gestión de parches
Considere NinjaOne si prefiere una interfaz mínima y quiere probar parches en dispositivos individuales antes de la implementación en flota. El flujo de trabajo de aprobación está diseñado para el control por encima de la velocidad.
Considere Acronis si la detección integral de parches es importante para el cumplimiento, necesita calificaciones de gravedad e indicadores de estabilidad para priorizar, o gestiona cientos de servidores y necesita una programación granular de reinicios.
Considere ManageEngine si desea visibilidad de parches integrada en las revisiones de seguridad, prefiere flujos de trabajo de implementación con configuración previa o necesita la selección de múltiples dispositivos en toda la flota desde un panel de cumplimiento centralizado.
Comparación de funciones
Consulte las definiciones de las características comunes y diferenciadoras.
Características comunes
Implementación automatizada de parches
Todas las soluciones escanean endpoints en busca de parches faltantes, descargan actualizaciones y las instalan automáticamente o según un calendario. Esto elimina el proceso manual de comprobar cada dispositivo individualmente.
Soporte para múltiples sistemas operativos
Los entornos de TI modernos ejecutan servidores Windows, portátiles macOS y estaciones de trabajo Linux simultáneamente. La mayoría de las herramientas admiten los tres, aunque la calidad de la cobertura varía. Windows recibe el mejor soporte de todos los proveedores. El soporte de macOS y Linux es más sólido en las soluciones más nuevas basadas en la nube (Automox, NinjaOne) que en las herramientas heredadas.
Consola centralizada
Vea el estado de los parches en toda su infraestructura desde un único panel. Vea qué dispositivos están actualizados, cuáles carecen de parches críticos y cuáles no pudieron instalar las actualizaciones.
Programación y ventanas de mantenimiento
Implemente parches fuera del horario laboral para minimizar las interrupciones a los usuarios. Programe parches para el sábado por la noche, cuando nadie trabaja, o durante ventanas de mantenimiento designadas cuando los sistemas pueden reiniciarse de forma segura.
Informes y cumplimiento
Genere informes que muestren el estado de cumplimiento de parches, las tasas de éxito de implementación y los registros de auditoría. Los reguladores quieren pruebas de que se parchearon las vulnerabilidades dentro de los plazos requeridos; estos informes proporcionan esa evidencia.
Entorno de pruebas
Aprovisionamos 7 instancias EC2 en 6 regiones de AWS para representar un entorno corporativo distribuido:
Servidores Windows (3 instancias):
- Tipo de instancia: c5.xlarge (4 vCPU, 8GB RAM)
- Almacenamiento: 100GB gp3 (3.000 IOPS, 125MB/s de rendimiento)
- Sistema operativo: Windows Server 2025 Base
- Regiones: Irlanda (eu-west-1), Ohio (us-east-2), Seúl (ap-northeast-2)
Servidores Linux (3 instancias):
- Tipo de instancia: c5.xlarge (4 vCPU, 8GB RAM)
- Almacenamiento: 100GB gp3 (3.000 IOPS, 125MB/s de rendimiento)
- Sistema operativo: Ubuntu Server 24.04 LTS (HVM)
- Regiones: São Paulo (sa-east-1), Norte de California (us-west-1), Canadá (ca-central-1)
Servidor macOS (1 instancia):
- Tipo de instancia: mac1.metal (12 núcleos Intel Xeon, 32GB RAM)
- Almacenamiento: 100GB gp3 (3.000 IOPS, 125MB/s de rendimiento)
- Sistema operativo: macOS Sequoia
- Región: Mumbai (ap-south-1)
Desplegamos en 6 regiones de AWS para probar cómo la distancia geográfica entre los servidores de gestión del proveedor y los endpoints afecta al rendimiento. La comunicación del agente, las descargas de parches y la velocidad de implementación dependen de la latencia de la red.
Características diferenciadoras
Implementación de scripts personalizados
Ejecute scripts de PowerShell, Bash o Python antes o después de aplicar parches. Útil para detener servicios, hacer copias de seguridad de configuraciones, verificar el éxito del parche o realizar una limpieza personalizada posterior al parche.
Herramientas con esta función: Automox, N-able N-central, Kaseya VSA, NinjaOne
Parches de BIOS/controladores
Actualice el firmware y los controladores de hardware junto con los parches de software. Las vulnerabilidades de BIOS (como Spectre/Meltdown) requieren actualizaciones de firmware, no solo parches del sistema operativo. Las actualizaciones de controladores corrigen problemas de seguridad a nivel de hardware y mejoran la estabilidad.
Herramientas con esta función: NinjaOne, Dell KACE (mención honorífica)
Parches sin conexión
Parchee dispositivos incluso cuando estén desconectados de internet. Útil para:
- Entornos seguros aislados
- Dispositivos de campo con conectividad intermitente
- Portátiles que rara vez se conectan a las redes corporativas
El sistema almacena en caché los parches localmente o en un servidor local. Los dispositivos obtienen las actualizaciones de la caché local en lugar de internet.
Herramientas con esta función: Kaseya VSA, N-able N-central
Aplicación móvil
Gestione los parches desde su teléfono. Implemente parches de emergencia, apruebe actualizaciones pendientes o compruebe el estado de los parches sin abrir un portátil.
Herramientas con esta función: Atera, NinjaOne, Datto
 Añadir como fuente preferida
Criterios de selección de proveedores
Para ofrecer una evaluación objetiva de los proveedores, tuvimos en cuenta datos verificables públicamente, como el número de reseñas y las valoraciones de los usuarios en las plataformas de reseñas de software.
- Número de reseñas: Incluimos a los proveedores con más de 100 reseñas totales de usuarios.
- Valoración media: por encima de 4/5 de media en todas las plataformas de reseñas de software.
- Precio: Los productos de software de gestión de parches varían de precio, y los precios disponibles públicamente de los productos se añaden a la tabla. Los usuarios potenciales pueden comparar productos según su precio.
Preguntas frecuentes
El software de gestión de parches es un tipo de software de gestión que ayuda a los equipos de TI y de seguridad a identificar, adquirir, probar e implementar parches y actualizaciones de software en múltiples sistemas operativos, como Windows Server, dispositivos Linux y macOS.
Una solución eficaz de gestión de parches proporciona un panel centralizado, visibilidad en tiempo real y parches automatizados para cerrar brechas de seguridad y abordar vulnerabilidades conocidas antes de que puedan ser explotadas. Al automatizar el proceso de parcheo, las organizaciones reducen el error humano, garantizan actualizaciones oportunas de parches críticos y de seguridad, y mantienen el estado de cumplimiento.
El software de gestión de parches es esencial porque protege la información confidencial, respalda la seguridad de la red y mejora la funcionalidad del software en todos los dispositivos. Tanto si gestiona unas pocas aplicaciones de Windows en una pequeña empresa como actualizaciones críticas en grandes redes y servidores en la nube, utilizar el mejor software de gestión de parches le permite implementar parches de forma eficiente, evitar parches faltantes y mantener el valor empresarial.
Al comparar herramientas de gestión de parches, las empresas deben centrarse en lo bien que cada solución simplifica el proceso de gestión de parches y admite múltiples sistemas operativos. Una solución sólida ofrecerá visibilidad en tiempo real del estado de los parches, de las actualizaciones y del cumplimiento, dando a los equipos de seguridad una visión integral de las vulnerabilidades de software en todos los dispositivos.
Busque un software de gestión que combine la gestión automatizada de parches con una programación flexible, que le permita implementar parches y actualizaciones de software sin interrumpir a los usuarios. El mejor software de gestión de parches también facilita la supervisión de aplicaciones de terceros, la generación de informes de cumplimiento y el mantenimiento de una única consola para la supervisión remota. Herramientas como ManageEngine Patch Manager Plus o SolarWinds Patch Manager demuestran cómo la automatización de parches puede mejorar la seguridad de la red y evitar parches faltantes en aplicaciones de Windows, dispositivos Linux y servidores en la nube.
Elegir el mejor software de gestión de parches comienza por comprender los sistemas operativos, los requisitos de seguridad y las operaciones de gestión de parches de la organización. Para las pequeñas empresas, una herramienta sencilla o una versión gratis que pueda gestionar actualizaciones de software y parches críticos puede ser suficiente. Las empresas más grandes o los MSP que gestionan grandes redes suelen necesitar una única plataforma con automatización avanzada de parches, paneles centralizados y funciones de implementación automatizada para mantener un control total sobre los dispositivos.
Un buen gestor de parches debe hacer que el proceso de parcheo sea fluido, reduciendo el error humano y cerrando brechas de seguridad con actualizaciones oportunas. Las empresas también deben evaluar si la solución ofrece informes detallados, informes de cumplimiento y soporte multiplataforma para que los equipos de seguridad puedan demostrar fácilmente el cumplimiento y responder rápidamente a nuevos parches. Comparar opciones como Automox, SolarWinds Patch Manager o ManageEngine Patch Manager Plus ayuda a los equipos de TI a seleccionar un software que aporte valor empresarial, proteja la información confidencial y mejore la funcionalidad del software en múltiples sistemas operativos.
Lecturas adicionales
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Los 12 mejores software de gestión de parches, incluido NinjaOne}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/patch-management-software}},
  note   = {AIMultiple. Recuperado el 8 de octubre de 2026}
}Resultados y marcas de tiempo de 30 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
4 actualizacionesAñadida la capa de IA Patch Intelligence de NinjaOne para evaluar riesgos de parches.
Se añadió una sección sobre Acronis Cyber Protect Cloud con detección de parches, calificaciones de gravedad, programación de reinicios y tamaño del instalador.
Se añadieron resultados a la sección Patch Management Benchmark.
Se añadió una sección de Comparativa de Gestión de Parches a la introducción.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.
Siguiente para leer
Los 12 mejores programas de Endpoint Privilege Management (EPM)


Los 25+ mejores software de gestión de privacidad: Funciones y precio

Análisis de los 5 mejores software de gestión de cambios de firewall

Los 12 mejores software de gestión de dispositivos móviles
Precios de las 6 mejores herramientas de Gestión de Servicios de TI (ITSM)

Las 6 mejores soluciones de gestión de endpoints con precios


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.