


Las 5 mejores soluciones de gestión de políticas de seguridad de red

He identificado las 5 mejores soluciones NSPM, multiproveedor y herramientas nativas del proveedor, según mi experiencia y la de otros usuarios y las características de los proveedores. Siga los enlaces para ver el razonamiento detrás de estas selecciones:
Las 5 mejores herramientas NSPM
Las empresas digitales deberían utilizar soluciones de gestión de políticas de seguridad de red (NSPM) para gobernar, supervisar y aplicar políticas en toda su red.
Soluciones multiproveedor
Las soluciones de gestión de políticas de seguridad de red (NSPM) multiproveedor centralizan la gestión de firewalls y de políticas de seguridad de red en entornos multiproveedor.
Comparativa de características de las 3 mejores herramientas NSPM multiproveedor
Los ejecutivos de seguridad suelen buscar las siguientes características en una solución de gestión de políticas de seguridad de red (NSPM):
- Microsegmentación para dividir una red en segmentos granulares y aplicar controles de políticas basados en segmentos.
- Detección y prevención de intrusiones (sistema IDPS) para supervisar el tráfico de red y bloquear actividades sospechosas.
Presencia en el mercado de las principales herramientas NSPM multiproveedor
*Basado en el número total de reseñas y las valoraciones medias en plataformas de reseñas B2B.
Selección de proveedores:
- Número de reseñas: 20+ opiniones en plataformas de reseñas B2B como Gartner, G2, PeerSpot y TrustRadius.
- Valoración media: Superior a 3.5/5 en plataformas de reseñas B2B.
FireMon Security Manager
FireMon, que se describe como fundador de la gestión de políticas de seguridad de red (NSPM), posiciona su plataforma como un plano de control para políticas de firewall, nube y microsegmentación. Security Manager es el componente principal obligatorio. Policy Planner, Policy Optimizer y Risk Analyzer son módulos complementarios, y Insights añade analítica de IA sin coste adicional.
FireMon ofrece integraciones que permiten a los usuarios ampliar e integrar la gestión de políticas con tecnologías como SD-WAN (red de área amplia definida por software), SASE (borde de servicio de acceso seguro), XDR (detección y respuesta ampliadas) y SOAR (orquestación, automatización y respuesta de seguridad).
Impacto en el negocio: FireMon informa de una reducción media de reglas del 37 % y afirma que la mayoría de los clientes recuperan entre el 30 y el 40 % de su base de reglas durante el primer mes.1
Características principales
- Visibilidad en tiempo real: Recopila configuraciones de dispositivos continuamente y detecta reglas añadidas, modificadas o eliminadas en entornos híbridos y multinube.
- Automatización del cumplimiento: Realiza comprobaciones automáticas frente a los principales estándares normativos y genera informes de cumplimiento en tiempo real para simplificar las auditorías.
- Análisis de riesgos: Evalúa cada cambio de red para detectar posibles impactos, lo que ayuda a los equipos a identificar y corregir vulnerabilidades antes de que se conviertan en amenazas.
- Automatización de la gestión de políticas: Reduce el trabajo manual automatizando los cambios y las revisiones de reglas mediante Policy Planner y Policy Optimizer. Los firewalls y las plataformas de segmentación siguen aplicando la política.
- Escalabilidad: La plataforma está certificada para más de 15.000 dispositivos y 25 millones de reglas con tiempos de respuesta inferiores a 10 segundos.
- Analítica impulsada por IA: Insights explica las tendencias de KPI, responde preguntas sobre políticas en lenguaje natural y compara la postura de seguridad con implementaciones anonimizadas de organizaciones similares.
- IA agéntica: FireMon Agentic IA proporciona agentes suministrados, un constructor de agentes y un servidor MCP para aplicaciones de IA externas.
AlgoSec
AlgoSec es una plataforma de gestión de políticas de seguridad de red (NSPM) que ayuda a las organizaciones a implementar reglas de seguridad de red y facilita la conectividad de las aplicaciones en toda su red (local, en la nube o híbrida).
AlgoSec aprovecha la visibilidad de seguridad mediante el seguimiento de la red, la integración de reglas de firewall en las aplicaciones de la empresa y la identificación de discrepancias de cumplimiento.
Características principales
- Visibilidad granular: La visibilidad granular de AlgoSec permite a los usuarios tener una visión integral de las reglas de seguridad en toda la red.
- Analizador de firewalls: El analizador de firewalls de AlgoSec permite a los usuarios examinar eficazmente la conectividad entre dos dispositivos de ubicaciones distintas (origen y destino).
- Gestión de la seguridad de red: AlgoSec permite a los usuarios integrar eficazmente firewalls, conmutadores de centros de datos, proxy web y balanceadores de carga.
- Bot impulsado por IA: Simplifica las tareas repetitivas y permite a los usuarios interactuar con el sistema en su propio idioma.2
Tufin
Tufin sirve a más del 50 % de las empresas Forbes Global 2000 aprovechando sus tecnologías de gestión de políticas de seguridad de red.3
Características principales
- Gestión automatizada de políticas de seguridad: Gestione los puntos de aplicación de red en redes internas y en la nube.
- Gestión de firewalls: Optimice la evaluación de reglas para firewalls.
- Segmentación de red: Aproveche zonas granulares con capacidades de microsegmentación y acceso a la red de confianza cero (ZTNA).
- Auditoría de red: Mantenga el control de las actividades de auditoría de IA para garantizar el cumplimiento.
- Automatización de cambios basada en vulnerabilidades: Utilice la automatización de cambios basada en vulnerabilidades (VCA) para integrarse con escáneres de vulnerabilidades y probar vulnerabilidades automáticamente.
- Visibilidad de red: Tufin proporciona una visibilidad eficaz de las modificaciones de configuración en entornos multiproveedor que contienen numerosos firewalls.
- Configuración de reglas de firewall: Configurar reglas de firewall basadas en la supervisión del tráfico es sencillo y no requiere conocimientos especializados para utilizar herramientas de firewall.
- Auditoría de seguridad: La función de auditoría de seguridad de Tufin permite a los usuarios examinar y establecer reglas en numerosas puertas de enlace y firewalls.
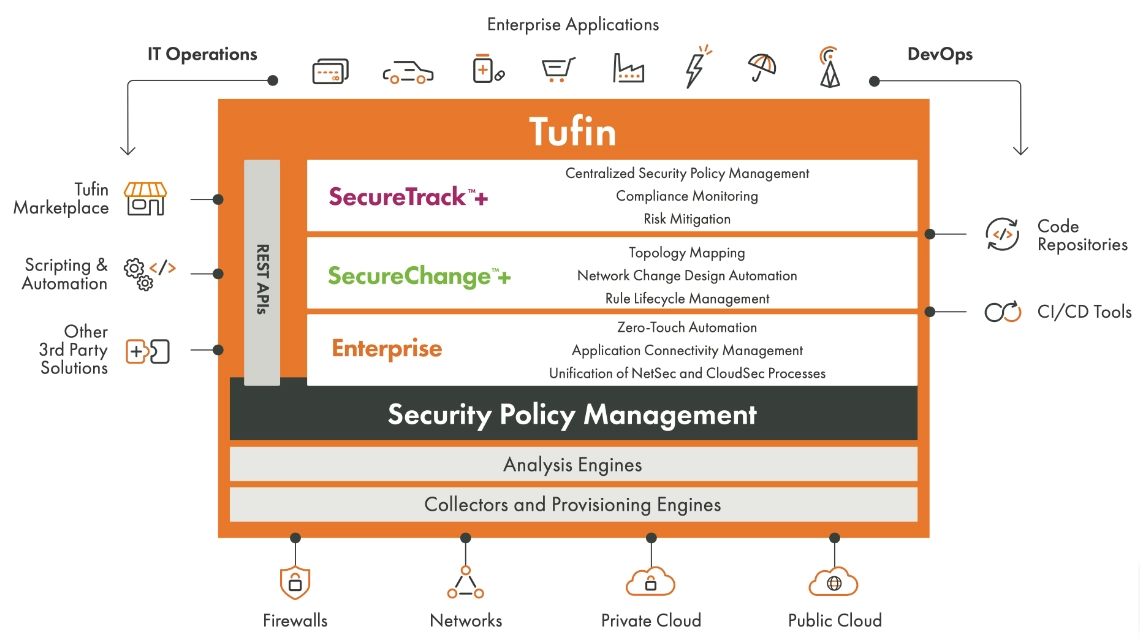
Productos y servicios de Tufin
Fuente: Tufin4
Más información: herramientas de auditoría de seguridad de red, software de auditoría de firewalls.
Nativas del proveedor
Estas herramientas ofrecen una gestión centralizada dentro del ecosistema de firewalls de un único proveedor. No son plataformas NSPM independientes del proveedor.
Comparativa de características de las 2 mejores herramientas NSPM nativas del proveedor
Presencia en el mercado de las principales soluciones NSPM nativas del proveedor
Palo Alto Networks Panorama
Panorama es una plataforma de gestión de políticas de seguridad de red que permite a los usuarios controlar firewalls en el perímetro, el centro de datos y la nube.
Con las API de Panorama, los usuarios automatizan las operaciones de políticas que responden a cambios, como modificaciones, transferencias o eliminaciones de servidores. Panorama puede implementarse como tecnología lógica o física, o ambas.
Cisco Secure Network Analytics
Cisco Secure Network Analytics es una plataforma de gestión de políticas de seguridad de red que permite a los usuarios identificar ciberataques mediante el análisis, el control y la prevención de los datos de red actuales para mantener la privacidad y la integridad de los datos.
Características principales
- Gestión de políticas: Evalúe la eficacia de las políticas e implemente las adecuadas para el entorno del usuario para respaldar los procedimientos ante violaciones de políticas.
- Notificaciones dinámicas de seguridad de red: Detecta ataques en tiempo real en toda la red dinámica mediante notificaciones de alta fidelidad con datos históricos como usuario, dispositivo, ubicación, fecha y hora e información de la aplicación.
- Analítica de seguridad de red: Utilice la analítica para descubrir malware desconocido y amenazas internas como la exfiltración de datos y las violaciones de políticas.
Diferentes tipos de funciones de gestión de políticas de seguridad de red (NSPM)
El software NSPM ofrece diversas funciones de seguridad de red:
- Detección y prevención de intrusiones
- Gestión de firewalls
- Acceso de confianza cero
- VPN
- Control de acceso basado en roles (RBAC)
 Añadir como fuente preferida
Más información
- Las 10 mejores herramientas de microsegmentación
- Herramientas de gestión de firewalls
- Herramientas de microsegmentación de código abierto
- Las mejores herramientas de planificación de red
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las 5 mejores soluciones de gestión de políticas de seguridad de red}},
  year   = {2026},
  month  = nov,
  howpublished    = {\url{https://aimultiple.com/network-security-policy-management-solutions}},
  note   = {AIMultiple. Recuperado el 6 de noviembre de 2026}
}Resultados y marcas de tiempo de 10 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 4 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
4 actualizacionesSe reemplazó la sección "Análisis en profundidad de las 10 mejores soluciones NSPM" con una nueva sección sobre AlgoSec.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.







Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.