


Benchmark de datos web ético y conforme

A medida que las empresas escalan sus operaciones de datos web, los ejecutivos de cumplimiento, datos y riesgos evalúan cada vez más los riesgos éticos, reputacionales y legales asociados.
Evaluamos comparativamente 5 servicios líderes de recopilación de datos web en 3 dimensiones y probamos cada servicio con más de 20 escenarios potencialmente poco éticos.
Nuestro trabajo le ayuda a evaluar la posición ética de sus prácticas de recopilación de datos y a comprender las posibles consecuencias de los enfoques poco éticos. También ofrecemos directrices para la recopilación ética de datos web y evaluamos los servicios de recopilación de datos web desde una perspectiva de ética y cumplimiento:
Evaluación de los servicios de recopilación de datos web
Evaluamos los principales servicios de recopilación de datos web (también llamados proveedores de datos web o infraestructura de datos web) utilizando nuestra lista de verificación de datos web éticos. Estas puntuaciones representan niveles de madurez, siendo 5 el nivel más alto:
Proveedores | Resumen | Uso ético
por clientes | Suministro
ético | Certificación externa | Cobertura de seguro
compartida** |
|---|---|---|---|---|---|
Bright Data | Nivel 5 | Nivel 5 | Nivel 5 | Seguridad de datos, procesamiento de PII. Fuentes de IP en lista blanca. Prácticas éticas evaluadas. | ✓ |
Zyte | Nivel 1 | Nivel 1 | Nivel 1 | Seguridad de datos | ✓ |
Apify | Nivel 1 | Nivel 1 | Nivel 1 | Seguridad de datos | ✓ |
Nimble | Nivel 1 | Nivel 1 | Nivel 0 | Seguridad de datos | ✕ |
* Estos son códigos para los nombres de los proveedores. Estos proveedores no quisieron ser mencionados en este informe y figuran al final de la lista hasta que resolvamos este problema.
** ✓ indica que la empresa optó por compartir sus certificados de seguro con AIMultiple. ✕ indica que la empresa decidió no compartir sus certificados de seguro con nosotros y, por tanto, no pudimos validar su cobertura de seguro. La cobertura de seguro es la categoría en la que dependimos de la participación de las empresas de servicios de datos web para evaluarlas.
Ordenado por la puntuación global.
Modelo de puntuación para datos web éticos
A continuación, explicamos cómo se derivan estas puntuaciones. También puede consultar la justificación de la selección de estas dimensiones de puntuación.
En las 2 primeras categorías, identificamos 5 competencias, y las empresas recibieron puntuaciones en función del número de competencias que cumplían. El nivel 5 representa la madurez más alta observada en el mercado, reflejando las mejores prácticas actuales y no la perfección.
Capacidades para uso ético por parte de los clientes
- Procesos efectivos para uso ético: Evaluamos la capacidad de cada proveedor para impedir el uso poco ético de sus servicios de proxy residencial mediante escenarios de prueba controlados. Si el proveedor bloquea alguna de nuestras solicitudes, se considera alcanzado.
- Procesos mejorados para uso ético: Similar a «procesos efectivos para uso ético». Sin embargo, esta capacidad indica que el proveedor de servicios bloqueó más de uno de nuestros intentos de usar sus servicios para casos de uso poco éticos.
- Procesos de mejores prácticas para uso ético: Similar a «procesos efectivos para uso ético». Sin embargo, esta capacidad indica que el proveedor de servicios bloqueó la mayoría de nuestros intentos de usar sus servicios para casos de uso poco éticos.
- Base de gestión de abusos: Publicación de una política de gestión de abusos y un método para denunciar abusos
- Gestión reactiva de abusos: Medimos cómo respondieron las empresas a múltiples informes de abuso. Incluso si no había una línea directa para denunciar abusos, utilizamos los correos electrónicos indicados por la empresa para contactar a su equipo. Si no recibimos ninguna respuesta a nuestro informe en el plazo de una semana, se considera que la empresa no responde.
Capacidades para suministro ético
El suministro ético implica adquirir direcciones IP de manera ética. Nuestro análisis de mercado identificó los siguientes niveles de transparencia con respecto al suministro ético de IP:
- Nivel 1: Política de obtención de IP publicada.
- Nivel 2: Divulgó al menos una fuente (por ejemplo, una aplicación móvil) para las IP que suministra IP de manera ética. La fuente divulgada debe tener en total al menos 10k reseñas en plataformas de terceros, incluidas las tiendas de aplicaciones de Google, Apple, Amazon y Trustpilot.
- Nivel 3: Igual que el Nivel 3, pero con 100k reseñas
- Nivel 4: Igual que el Nivel 3, pero con 1M reseñas
- Nivel 5: Igual que el Nivel 4, pero con 10M reseñas
Las reseñas son un indicador de la popularidad de las aplicaciones y son una señal importante para esta evaluación. Los servicios de recopilación de datos web necesitan trabajar con aplicaciones populares para poder satisfacer las necesidades de IP de sus clientes.
Para la cualificación, las aplicaciones divulgadas deben seguir estas mejores prácticas. No lo comprobaremos en cada aplicación divulgada, pero lo verificaremos en algunas seleccionadas aleatoriamente:
- Consentimiento informado:
- Los usuarios deben optar por participar antes de compartir su conexión a internet. La pantalla de participación debe detallar:
- El proveedor
- El servicio
- Cómo se utilizará su IP
- Los usuarios deben poder acceder a información detallada sobre
- Cómo se utilizará su conexión a internet
- Política de privacidad
- Los usuarios deben optar por participar antes de compartir su conexión a internet. La pantalla de participación debe detallar:
- Valor: Los usuarios deben recibir algún valor de la aplicación (por ejemplo, pago, capacidad para omitir anuncios u otra funcionalidad)
- Privacidad: Recopilación limitada y transparente de datos del usuario.
Para las redes de proxies residenciales, los compradores también deben verificar si el consentimiento es específico, informado, revocable y está separado de permisos de la aplicación no relacionados. Deben preguntar si los usuarios pueden optar fácilmente por salir, si el uso del ancho de banda está limitado, si los menores están excluidos y si el proveedor audita las aplicaciones o SDK que suministran IP residenciales.
Certificación externa
Evaluamos la certificación externa en función de si las empresas adquirieron estos certificados relevantes para la seguridad y el cumplimiento de nivel empresarial.
- Certificación de PII: Capacidad demostrada para gestionar PII mediante la obtención de ISO 27018
- Certificación de seguridad de datos: Prácticas de seguridad de datos demostradas mediante la obtención de uno de estos certificados: SOC 2 o ISO/IEC 27001
- Fuente de IP en lista blanca: Proveedores de certificación externa como McAfee certifican una de las siguientes opciones:
- Aplicaciones específicas de 3rd parties que suministran IP
- SDK que recopila IP de aplicaciones de 3rd parties
- Prácticas éticas evaluadas: Se puede completar un proyecto de aseguramiento ISAE 3000 para evaluar el cumplimiento interno y las prácticas éticas.
Seguro
Pedimos a los proveedores que nos facilitaran estos documentos de seguro:
- Seguro de responsabilidad profesional certificado que proporciona cobertura para las responsabilidades de los proveedores en caso de problemas en el servicio
- Certificado de seguro cibernético que proporciona cobertura para las responsabilidades de los proveedores en caso de problemas relacionados con la seguridad de la información.
Puntuación global
Esta puntuación es la suma de todas las puntuaciones dividida por 3. Las puntuaciones son:
- 0 a 5 para las capacidades de uso ético por parte de los clientes
- 0 a 5 para las capacidades de suministro ético
- 0 a 3 para la certificación externa
- 0 a 2 para los seguros
Servicios líderes de recopilación de datos web
AIMultiple seleccionó los 7 servicios de recopilación de datos web más grandes en términos de empleados en LinkedIn. Elegimos esta métrica porque es pública y debería estar correlacionada con los ingresos de la empresa y su preparación empresarial. Métricas mejores, como los ingresos o el número de empleados en nómina, no están disponibles públicamente para estas empresas privadas.
Todas las empresas seleccionadas tienen más de 100 empleados conectados a sus páginas de perfil de LinkedIn en abril de 2025. Actualmente, 5 de las 7 seleccionadas se muestran en esta página y las 2 empresas restantes han optado por no ser incluidas en el informe.
Productos de recopilación de datos web analizados
Estas empresas ofrecen una gama de productos que incluye proxies, data scraping APIs y datasets. Aunque todos los productos pueden examinarse desde una perspectiva ética, inicialmente nos centramos en el producto que ofrece el mayor nivel de flexibilidad e impulsa la mayoría de los demás productos: los proxies residenciales.
Los productos de recopilación de datos web pueden considerarse una jerarquía en la que los proxies forman la capa central sobre la que se construyen todos los demás servicios. Esto se debe a que los proxies permiten que las máquinas accedan a internet a través de diferentes destinos, lo que permite un conjunto diverso y amplio de conexiones a internet cruciales para la recopilación de datos. Por lo tanto, los proxies son el producto de recopilación de datos web más capaz; pueden utilizarse para llevar a cabo funciones que no serían posibles con datasets o data scraping APIs.
Entre los proxies, los proxies residenciales son el producto que a los sitios web les resulta más difícil identificar como proxy. Por ejemplo, otros proxies, como los proxies de centro de datos, son fáciles de identificar debido a su ubicación. Por lo tanto, los proxies residenciales impulsan la mayoría de los demás productos de datos web, como las data scraping APIs.
Verifique: ¿Es su recopilación de datos web conforme & ética?
Es muy probable que su empresa esté aprovechando datos web. Sin embargo, el sector se enfrenta a una regulación limitada, lo que hace importante elegir un proveedor ético y conforme. Para lograrlo, preparamos un framework holístico que tiene en cuenta diferentes aspectos de la recopilación de datos web, incluidos el aprovisionamiento ético, el uso ético y la certificación externa.
Los datos web son un activo operativo común
Como empresa, su negocio depende parcialmente de los datos web debido a sus numerosos casos de uso, como:
- Precios dinámicos para retail y e-commerce
- Datos alternativos en tiempo real para fondos de inversión
- Proceso KYC en banca comercial
- Entrenamiento o fine-tuning de IA models
- IA inference o RAG
- Investigación de mercado
Con la IA, los datos web son ahora más importantes
Aunque la recopilación de datos web es tan antigua como la web, su importancia aumentó drásticamente tras el auge de los generative IA models. Los creadores de estos models, como OpenAI y Anthropic, comenzaron sin asociaciones de contenido significativas y utilizaron principalmente datos en línea para construir sus models iniciales, lo que ha dado lugar al auge de la industria de IA de un billón de dólares.
Supervisión regulatoria limitada
Los requisitos regulatorios para la recopilación de datos web varían significativamente según la jurisdicción. Por lo tanto, este benchmark se centra en las prácticas éticas y de cumplimiento, en lugar de asumir un framework regulatorio uniforme en todos los países.
Las actividades ilegales claras en línea están bien definidas. Sin embargo, existen requisitos regulatorios limitados para que los actores de la industria prevengan de forma proactiva el uso indebido de sus servicios por parte de los usuarios.
Depende de las propias plataformas establecer las mejores prácticas y los estándares de cumplimiento para garantizar la recopilación ética de datos y el uso de proxy. Por lo tanto, la elección del proveedor es más importante en la recopilación de datos en comparación con industrias muy reguladas como la banca, donde cada proveedor de servicios está obligado a cumplir numerosas normativas.
La postura ética de sus proveedores forma parte de la reputación de su empresa
Desde una perspectiva ética y de riesgo de proveedores, las empresas deben evaluar cómo se adquieren los datos web, incluso cuando los consumen en lugar de recopilarlos directamente.
Las responsabilidades de las empresas por actividades ilícitas en su cadena de suministro dependen de la jurisdicción. Por ejemplo, en Alemania, las empresas son responsables de llevar a cabo actividades KYS y de gestión de riesgos para identificar y prevenir los daños causados por su cadena de suministro. Incluso cuando las empresas no son responsables de los daños causados por su cadena de suministro, pueden sufrir riesgos reputacionales.
¿Cuál es el coste de la recopilación de datos poco ética y no conforme?
Riesgo reputacional
Si se hace público que una empresa está aprovechando un servicio de recopilación de datos web que incurre en comportamientos poco éticos o acciones que ponen en peligro su seguridad de datos, esto puede provocar un daño reputacional significativo, como pérdida de negocio, fuga de clientes, fuga de talento y pérdida de confianza de los inversores.
Ejemplos reales de proveedores empresariales que provocan pérdida reputacional:
- Nike ha sufrido daños reputacionales en numerosas ocasiones debido a las prácticas laborales poco éticas de sus proveedores.1
- Muchas empresas como EY perdieron la confianza de sus clientes cuando se vieron afectadas por la brecha del software de transferencia gestionada de archivos MOVEit. 2
Riesgo legal
La pérdida reputacional, especialmente la que conduce a la indignación pública, suele ir seguida de demandas por parte de los clientes de la empresa u otras partes interesadas que se han visto perjudicadas por las prácticas poco éticas.
Ejemplo real: Starbucks es una de las marcas recientes demandadas por abastecerse de empresas con prácticas poco éticas.3
Lista de verificación de datos web éticos
Los datos web empresariales deben cumplir 3 requisitos para ser éticos:
Uso ético por parte de los clientes
Como parte de sus procesos Know Your Supplier, las empresas evitan utilizar servicios que permiten actividades poco éticas. El uso de dichos servicios expone a las empresas a daños reputacionales.
Ejemplo del mundo real: En los casos en que se documentó que un proveedor permitía que su plataforma se utilizara en actividades poco éticas, numerosas empresas se distanciaron del proveedor hasta que mejoró sus prácticas.4
Cómo se relaciona esto con los datos web: Los datos web se recopilan a través de diferentes direcciones IP. Estas direcciones pueden utilizarse para participar en diferentes actividades ilícitas, como ataques DDOS para impedir la prestación de servicios digitales, la recopilación no autorizada de datos no públicos o el fraude publicitario. Los actores maliciosos necesitan IP para impulsar sus acciones, y los proveedores de infraestructura de datos web/proxy son los mayores suministradores de IP a usuarios minoristas.
Suministro ético
Los servicios utilizados con fines éticos pueden causar acciones poco éticas y perjudiciales durante su producción. Por ejemplo, marcas como Nike y Nestlé sufrieron daños reputacionales y se enfrentaron a demandas debido al uso de trabajo infantil por parte de sus contratistas.
Cómo se relaciona esto con los datos web:
Las empresas necesitan acceder a un gran número y a diversas fuentes de ancho de banda para una recopilación de datos web rápida y global. Esto requiere el uso de proxies residenciales: En los Estados Unidos, acceder a datos web disponibles públicamente puede no constituir un acceso no autorizado en virtud de la CFAA en algunas circunstancias, aunque pueden seguir aplicándose otras leyes y restricciones contractuales. 5 los sitios web también pueden optar por bloquear a algunos de sus visitantes. Por ejemplo, pueden bloquear los rastreadores de sus competidores. En tales casos, las empresas deben depender de un gran número de conexiones de usuarios minoristas u otras 3rd parties para recopilar datos web.
Los proveedores de proxy recopilan millones de conexiones a internet de diversas fuentes y las proporcionan a las empresas, que utilizan direcciones IP para acceder a estas conexiones. Algunas de estas IP proceden de dispositivos de usuarios residenciales. La recopilación de estas conexiones puede ser legal o ilícita:
- Legal: Las prácticas conformes a la ley implican obtener el consentimiento informado del usuario, proporcionar una compensación y ofrecer mecanismos de exclusión voluntaria de acuerdo con las normativas locales. El proveedor de datos web debe
- Informar a los usuarios sobre cómo se utilizará su ancho de banda
- Obtener su consentimiento digitalmente
- Compensarles a cambio
- Permitirles optar por salir en cualquier momento
- Ilegal: Los actores maliciosos pueden obtener acceso a los dispositivos de los usuarios y utilizar su conexión a internet sin permiso ni compensación. Esto puede ocurrir a través de aplicaciones de malware, dispositivos comprometidos, instalaciones enmascaradas, participación automática y otros métodos que pueden poner en riesgo al propietario del dispositivo.
Las empresas que utilizan proxies obtenidos ilegalmente pueden, sin darse cuenta, pagar a actores maliciosos por el acceso no autorizado a dispositivos.
Ejemplos reales:
- NetNut compartía su infraestructura con SDKs que utilizaban conexiones de dispositivos sin el consentimiento del usuario. Como resultado, el FBI cerró el sitio web de NetNut.67
- Los routers y los dispositivos IoT se han visto comprometidos para operaciones de botnets y vendidos como proxies residenciales.8 9
- Google desmanteló XCPE, una puerta trasera que el fabricante de Android TV boxes Videostrong preinstaló en el firmware de más de 1.3 millones de descodificadores. La puerta trasera cargaba SDKs de proxies residenciales que registraban los dispositivos como nodos de salida sin consentimiento, incluidos Popanet y AppSalt de NetNut. Google descubrió que el indicador de consentimiento de AppSalt se establecía sin mostrar una pantalla de consentimiento y que el SDK dejaba de ejecutarse si la aplicación se instalaba desde Google Play.10
- Ciertos proveedores de proxy promocionan sus servicios en foros frecuentados por actores maliciosos. El uso de proxies para falsear la ubicación o la identidad en encuestas remuneradas puede infringir las normas del proveedor de encuestas y, según la jurisdicción y la intención, también puede plantear problemas legales relacionados con el fraude.11
- Las aplicaciones VPN en Google Play Store también se han utilizado para adquirir IP residenciales sin el consentimiento del usuario.12
Aunque estas operaciones se han cerrado, es probable que los actores maliciosos sigan accediendo a IP residenciales sin consentimiento a través de botnets y aplicaciones comprometidas o maliciosas.
Certificación externa
Los compradores empresariales necesitan soluciones seguras y preparadas para la empresa. Identificamos los ingredientes de una organización de datos web madura que pueden documentarse mediante certificación externa:
Seguridad de los datos
La falta de seguridad de los datos en los sistemas de los proveedores puede erosionar la ventaja competitiva de una empresa o provocar pérdida de datos y tiempo de inactividad del sistema. La pérdida de funcionalidad del sistema puede erosionar la confianza y provocar la devaluación de una empresa.
Intrusión en el sistema
Los servicios de recopilación de datos no están tan profundamente integrados en los sistemas de una empresa como los servicios digitales básicos (por ejemplo, un sistema de registro como CRM). Por lo tanto, sus credenciales de seguridad no se revisan tan exhaustivamente como las credenciales de un sistema básico como un sistema de registro. Sin embargo, la seguridad de los datos es fundamental para los clientes de los servicios de recopilación de datos, ya que estos servicios:
- A veces se integran en sistemas más centrales, como motores de fijación de precios.
- Pueden infectar los sistemas empresariales incluso cuando no están integrados en dichos sistemas. El uso de un servicio de recopilación de datos implica recibir datos de ese servicio. Incluso algunas de las formas más seguras de transferencia de datos conllevan riesgos.
La intrusión en el sistema también puede llevar a los atacantes a dirigirse a los dispositivos que suministran IP residenciales a un servicio de proxy. Esto puede provocar daños reputacionales a los clientes de ese servicio de proxy.
Ejemplo real de vulnerabilidad en un proveedor de proxy residencial:
Los operadores de la botnet Kimwolf compraron servicios de proxy al proveedor de proxy residencial IPIDEA. Mediante comandos maliciosos, infectaron las redes internas de los dispositivos que suministraban IP a IPIDEA. A continuación, se escanearon esas redes y también se infectaron otros dispositivos vulnerables de esas redes locales.
Se estima que Kimwolf se ha propagado a más de 2 millones de dispositivos con este método. Los datos recopilados por los clientes de IPIDEA también fluyeron a través de estas redes infectadas.13
Pérdida de datos
Sin seguridad de datos, los actores maliciosos pueden obtener acceso a los datos recopilados por las empresas para identificar sus actividades y estrategias, lo que conduce a una pérdida de ventaja competitiva u oportunidades de negocio.
Ejemplo real:
Aunque los datos web son públicos, las empresas pueden utilizar los datos web de formas novedosas para obtener una ventaja competitiva. Por ejemplo, los inversores gastan hasta 10 % de su presupuesto de datos de mercado en datos alternativos14, pero rara vez revelan sus estrategias, ya que creen que estas pueden ayudarles a obtener una ventaja frente a sus competidores. Una fuga de datos puede provocar que sus estrategias queden expuestas y, por tanto, sean replicadas por sus competidores.
Gestión de PII
Los datos web incluyen datos privados detrás del inicio de sesión o PII que pueden divulgarse accidental o intencionadamente en sitios web públicos. Si los servicios de recopilación de datos web no gestionan correctamente la PII, estos datos pueden ser adquiridos por actores maliciosos. Esto puede provocar daños reputacionales para el servicio de recopilación de datos web y sus clientes.
Seguridad de las aplicaciones
Las aplicaciones o programas intermedios, como los SDK, que originan las IP de los servicios de recopilación de datos web pueden ser incluidos en listas blancas por proveedores de certificación externa como McAfee. Esto aumenta la confianza de la empresa en las prácticas de suministro ético del servicio de recopilación de datos web.
Cobertura de seguro
Las empresas suelen exigir estos seguros a cualquier proveedor digital:
- Seguro de responsabilidad profesional
- Certificado de seguro cibernético
Benchmark detallado: evaluación de los proveedores de infraestructura de datos web
Benchmark: Uso ético por parte de los clientes
Aquí pretendemos responder a la pregunta: ¿Garantiza la empresa que el uso de su solución es ético y acorde con las leyes y normativas aplicables? Resumen de nuestros hallazgos:
* No aplicable: Dado que Zyte y Apify compran proxies a sus proveedores y no los recopilan directamente de usuarios residenciales, los propietarios de sitios web no se pondrían en contacto con ellos por abusos y, por tanto, no necesitan crear un formulario de contacto para sitios web.
En primer lugar, revisamos las políticas:
Revisión de la política de uso aceptable
Todos los proveedores prohíben las actividades ilegales y ofrecen ejemplos como ataques DoS, mensajes masivos no solicitados, suplantación de identidad o spoofing.
Además, algunos proveedores también destacan que prohíben actividades que probablemente sean ilegales. A continuación, enumeramos las actividades prohibidas basándonos en las políticas de uso aceptable y sus anexos (por ejemplo, el anexo de procesamiento de datos) de cada proveedor.
Buscamos términos que prohibieran actividades que probablemente sean ilegales y que puedan identificarse en función de la actividad del usuario. Por ejemplo, una parte significativa de los usuarios que utilizan proxies para realizar encuestas remuneradas podría estar utilizando proxies para engañar a los proveedores de encuestas sobre su ubicación real. Por lo tanto, esta actividad es probable que sea ilegal y puede identificarse en función de la actividad del usuario (es decir, cuando un usuario inicia sesión en un sitio web de encuestas remuneradas).
Aunque identificar claramente las actividades prohibidas es beneficioso, no es un requisito y no afecta a nuestras puntuaciones. Las empresas pueden optar por mencionar que no permiten actividades ilegales en lugar de mencionar todos los posibles casos de actividades ilegales.
Mencionar una actividad como prohibida no significa que dichas actividades vayan a ser revisadas o bloqueadas. Nuestras puntuaciones se basan en cómo se aplican estas políticas, como se describe a continuación:
Procesos para uso ético
Si bien algunas categorías descritas en las políticas de uso aceptable son bastante amplias (por ejemplo, el acceso o el data scraping no autorizados), otras son lo suficientemente específicas como para convertirlas en acciones preventivas (por ejemplo, bloquear el acceso) que los servicios de recopilación de datos pueden aplicar a los usuarios que no han completado su proceso KYC.
Basándonos en estos usos prohibidos específicos, preparamos una lista extensa de usos que probablemente sean usos ilegales de proxies. Para cada caso de uso, identificamos escenarios que incluyen dominios web y acciones relevantes. Por ejemplo, en el escenario de interacción social artificial en redes sociales, intentamos iniciar sesión en una red social utilizando un proxy para dar «me gusta» a una publicación existente.
A continuación, para comprobar si las empresas permiten el uso poco ético por parte de los clientes, creamos una cuenta en el servicio de cada proveedor utilizando una dirección de correo electrónico ajena a AIMultiple. No completamos un proceso KYC con esta cuenta y procedimos a utilizar los servicios para comprender qué pueden lograr los usuarios anónimos con cada servicio. El KYC es un paso crucial durante el cual el usuario envía datos para validar la entidad jurídica que representa. Esto vincula la actividad del usuario a una entidad jurídica:
- Que pueda ser considerada responsable.
- Cuyas motivaciones para las acciones en línea (por ejemplo, el uso de proxies para iniciar sesión en sitios web gubernamentales) puedan examinarse. Por ejemplo, tras comprender su caso de uso, se puede permitir a un investigador o a una agencia gubernamental iniciar sesión en un sitio web gubernamental utilizando un proxy.
Esperábamos que estos casos de uso desencadenaran un proceso KYC, pero en la mayoría de los proveedores no ocurrió. Una marca de verificación indica que la solicitud se bloqueó para los usuarios que aún no habían completado el proceso KYC:
Para mayor claridad, las empresas de servicios de recopilación de datos no tienen la obligación legal de bloquear estos sitios web y algunos de estos escenarios pueden formar parte de un uso legal. Por ejemplo, un investigador puede querer aprovechar proxies para realizar un experimento controlado en redes sociales. Sin embargo, dado el potencial de abuso de estos escenarios, esperábamos que los servicios de recopilación de datos los bloquearan para los usuarios que no han completado el proceso KYC.
Cómo comunican las marcas los dominios que bloquean
- Bright Data enumera categorías de dominios restringidos en su política de uso aceptable.
Respeto de las preferencias de los sitios web con respecto a la recopilación automatizada de datos
¿Qué es robots.txt?
robots.txt es un nombre de archivo para implementar el Protocolo de Exclusión de Robots. Este protocolo lo utilizan los sitios web para indicar las partes del sitio que el propietario prefiere que los bots no visiten. La adhesión a robots.txt es voluntaria.
Ventajas y desventajas de adherirse a robots.txt
- Respeta las preferencias de los sitios web.
- Puede que no se haya actualizado recientemente y, por tanto, estar desactualizado.
- Normalmente incluye términos que indican que el propietario del sitio web prefiere que determinadas secciones públicas del sitio no sean accedidas por bots.
Robots.txt también puede proporcionar un acceso desigual a los bots. Por ejemplo, los propietarios de sitios web pueden indicar que no prefieren que los bots de motores de respuestas visiten determinadas URLs que sí visitan los bots de los motores de búsqueda.
Robots.txt no es un documento legal y puede solicitar el bloqueo del acceso de bots a páginas que son legalmente:
- permitidas para ser objeto de scraping (por ejemplo, datos públicos) o
- no permitidas para ser objeto de scraping (por ejemplo, datos detrás de un inicio de sesión donde los ToC del propietario del sitio web prohíben el scraping de dichos datos).
Los proveedores de servicios de recopilación de datos web pueden solicitar a los usuarios de proxy residencial que completen un proceso KYC y demuestren que tienen un caso de uso legal y ético antes de que puedan ignorar robots.txt.
Para las pruebas, enviamos solicitudes a páginas de subcarpetas que robots.txt solicita bloquear. Los dominios que utilizamos fueron aimultiple.com y 5 dominios web de entre los 100 dominios web más visitados. Bright Data bloqueó estas solicitudes:
Ejemplo de CNN
El robots.txt de CNN bloquea la carpeta /terms15. Para las pruebas, navegamos a esa carpeta con proxies residenciales y recibimos 200 mensajes con los datos de la página de todos los proveedores excepto Bright Data. La respuesta de Bright Data es: «Error residencial (bad_endpoint): El sitio solicitado no está disponible para el modo de acceso residencial inmediato (sin KYC) de acuerdo con robots.txt. Para obtener acceso residencial completo para dirigirse a este sitio, rellene el formulario KYC: https://brightdata.com/cp/kyc».
Gestión de abusos
Describimos una metodología para evaluar las prácticas de gestión de abusos de los proveedores y recopilamos datos para cumplir con nuestros criterios de evaluación:
* No aplicable: Zyte compra proxies a otros proveedores de proxy y, por tanto, cuando el servicio de Zyte se utiliza para abusos, los propietarios de sitios web se pondrían en contacto con sus proveedores de proxy en lugar de con Zyte.
Aunque todos los proveedores ofrecen medios para que 3rd parties o sus clientes se pongan en contacto con ellos, contar con ellos es importante para la resolución de incidencias:
- Política pública de abusos
- Una dirección de correo electrónico dedicada para denunciar abusos
- Un método de contacto alternativo (por ejemplo, un formulario web o una interfaz de mensajería) que permita a los denunciantes comunicarse con la empresa. Esto es útil, ya que los correos electrónicos pueden filtrarse y no llegar a la bandeja de entrada.
- Capacidad de respuesta a los mensajes
3 proveedores del benchmark (Bright Data) proporcionaron un correo electrónico para denunciar abusos. Todos estos proveedores también describieron sus políticas en este ámbito.
Esperamos que todos los demás proveedores hagan lo mismo y que esto se convierta en una práctica generalizada del sector a corto plazo.
Por último, evaluamos la capacidad de respuesta de la gestión de abusos enviando informes de abuso desde dominios de terceros (es decir, ajenos a AIMultiple) y midiendo los tiempos de respuesta. Si no podíamos encontrar una dirección de correo electrónico de abusos, lo enviábamos al formulario de contacto general. Lo probamos mediante 3 tandas de correos electrónicos enviados el:
- Viernes 2 de mayo de 2025 desde:
- Un servicio de venta de entradas con un tráfico mensual de ~30k
- Un bufete de abogados con un tráfico mensual de ~1k en
- 17 de mayo de 2025 desde el servicio de venta de entradas.
- 24 de mayo de 2025 desde una agencia de redes sociales con tráfico en línea limitado.
Los primeros correos electrónicos enviados el 2 de mayo de 2025 se enviaron a empresas que proporcionaban correos electrónicos dedicados. Más tarde, ampliamos nuestra lista e incluimos direcciones de correo electrónico más generales que figuraban en las secciones de contacto de todos los servicios de recopilación de datos web evaluados. Si una empresa respondía a nuestros correos, dejábamos de enviarle más.
En nuestros correos electrónicos, mencionamos que nuestros sitios web recibieron tráfico sospechoso de bots a través de proxies y solicitamos su ayuda para identificar el origen de los proxies. Conseguimos que todos los equipos de cumplimiento, excepto uno, nos respondieran. Casi todas las respuestas se recibieron el mismo día.
Transparencia de uso
Históricamente, los propietarios de sitios web que proporcionan datos web y servicios de recopilación web no han tenido intercambio de datos sobre las actividades de recopilación. Para limitar las actividades de rastreo, los propietarios de sitios web podían:
- Ponerse en contacto con los servicios de recopilación de datos web para denunciar abusos
- Trabajar con proveedores de gestión de bots como Cloudflare para dificultar el rastreo.
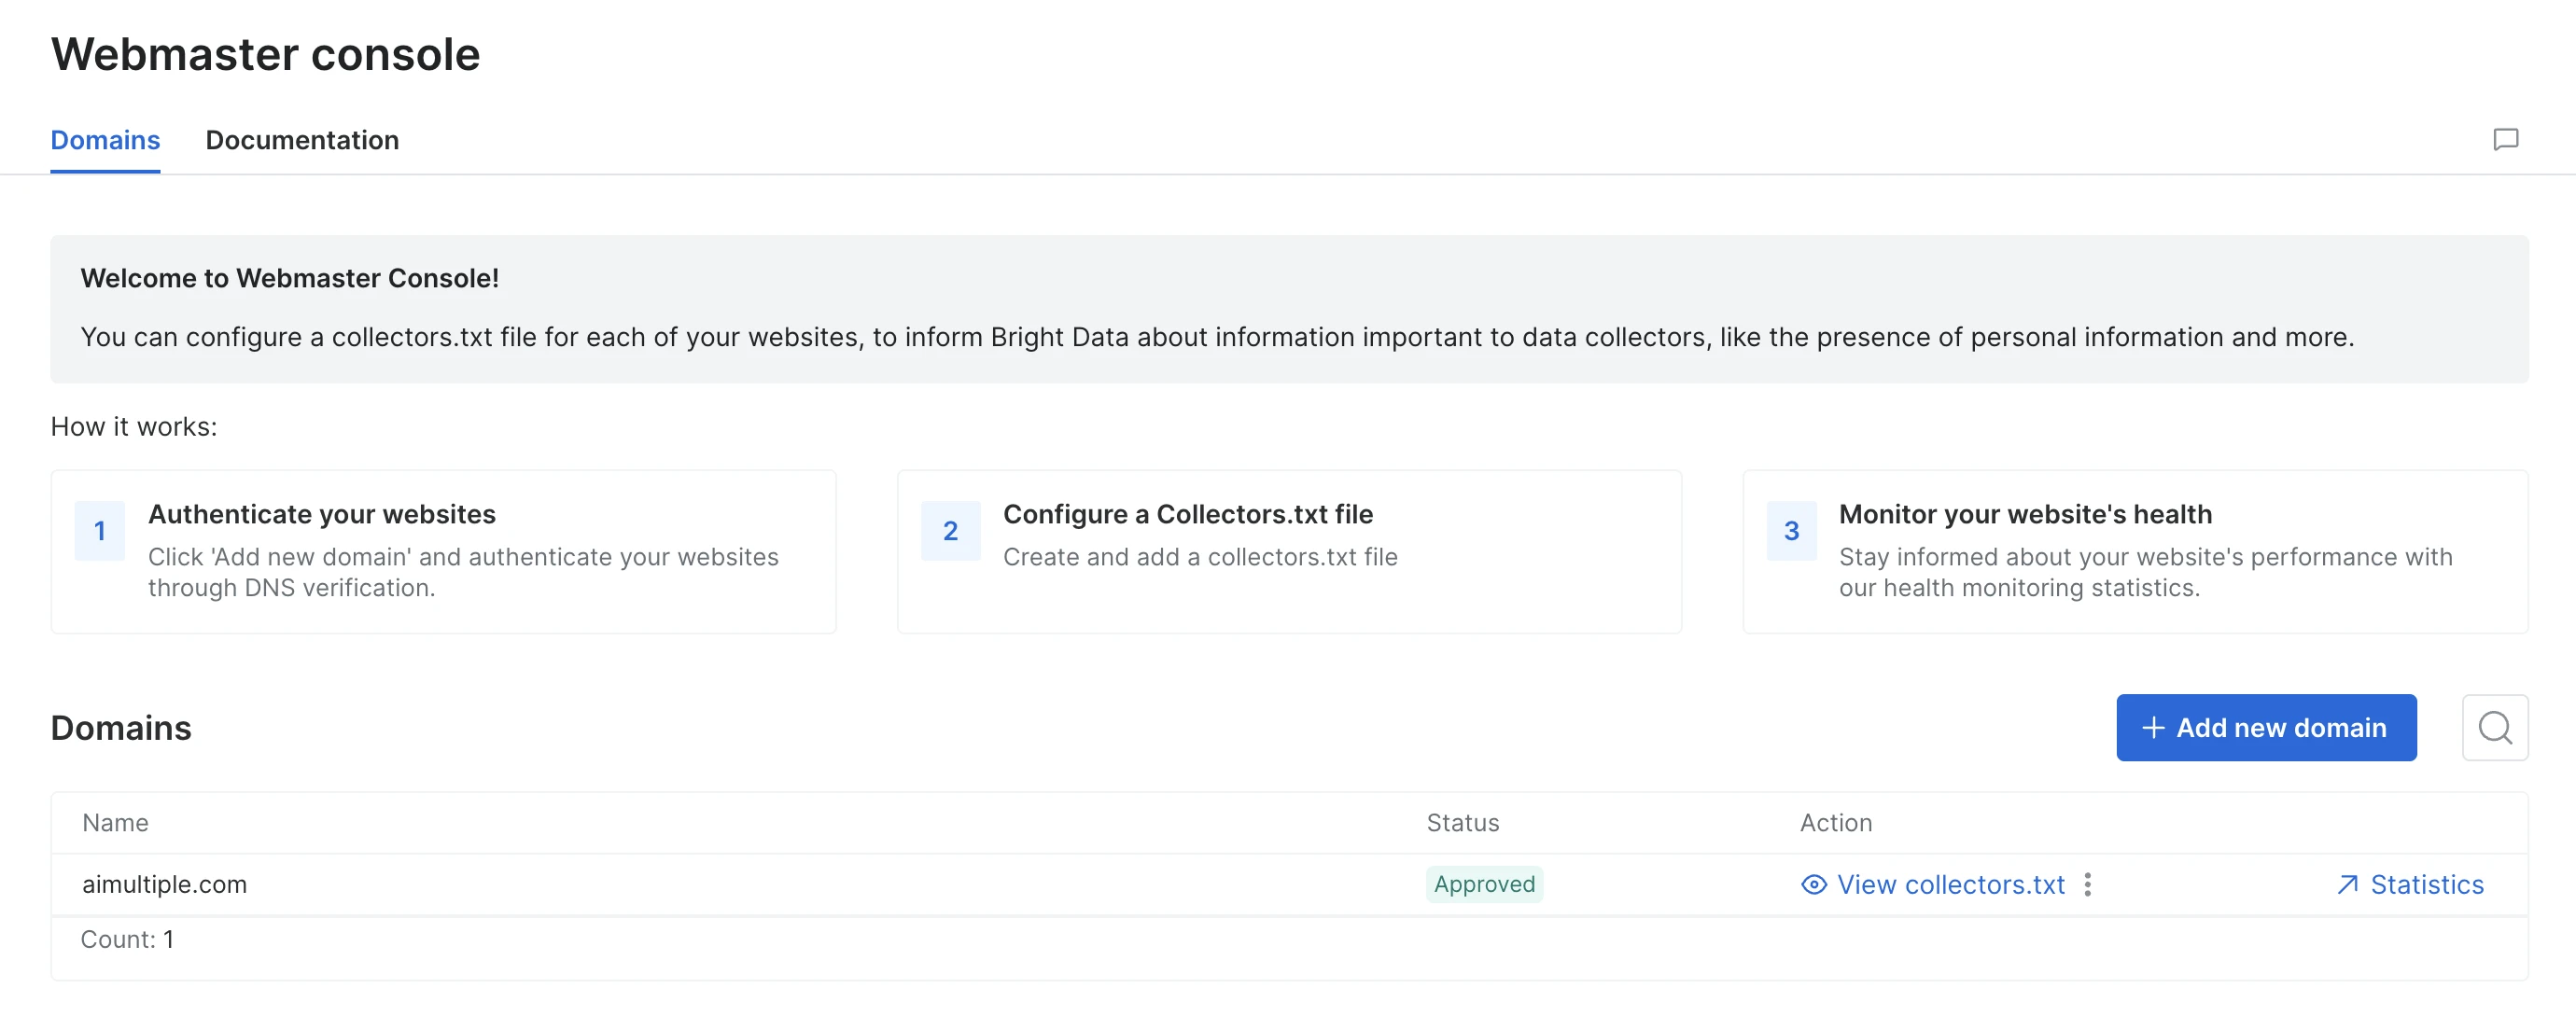
Ahora existen iniciativas para un intercambio de datos más estructurado entre estas partes. Bright Data lanzó Bright Data Webmaster Console para que los webmasters supervisen las actividades de rastreo en sus sitios web. Es probable que una mayor transparencia mejore las prácticas de recopilación de datos web.
Nuestra experiencia con Webmaster Console
Nos registramos verificando la propiedad de nuestro dominio y añadiendo un archivo collectors.txt en el dominio.
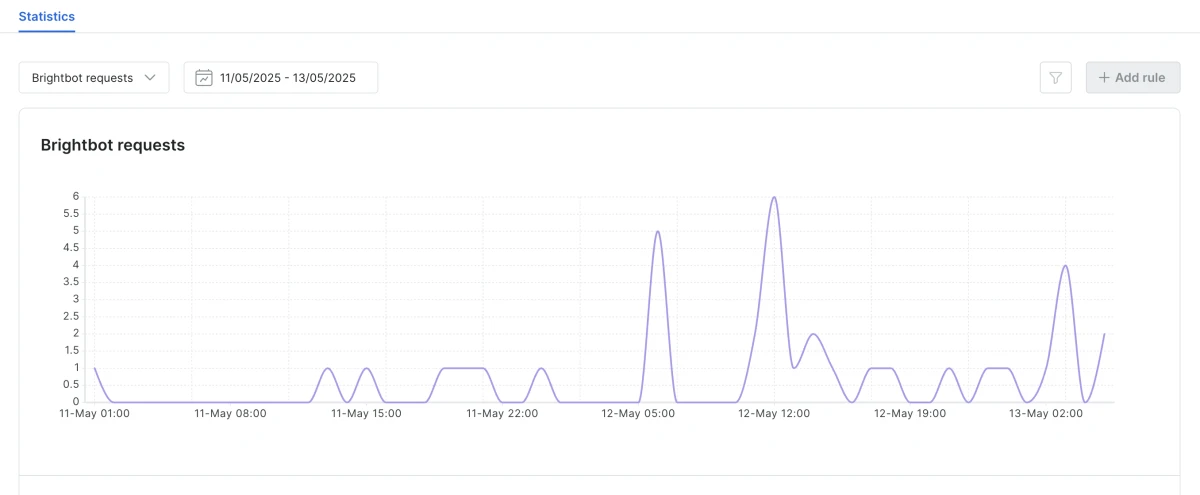
Ahora tenemos acceso a la actividad de bots de Bright Data en nuestro sitio web:
Benchmark: Suministro ético
* Se incluyeron reseñas en estas plataformas de 3rd parties: Amazon Appstore, App Store, Google Play Store, Trustpilot. Por comodidad, este valor se calculó para 5 aplicaciones principales de Bright Data, no para todas las 120 aplicaciones que aparecen en su sitio web.
Transparencia de los socios
El ancho de banda que necesitan las empresas de infraestructura de datos web puede suministrarse de forma ética proporcionando beneficios (por ejemplo, pagos, funciones como la posibilidad de omitir anuncios) a cambio del consentimiento para compartir la conexión a internet. Sin embargo, también es posible obtener acceso no autorizado a los sistemas de los usuarios minoristas y vender sus conexiones.
Los proveedores de infraestructura de datos web pueden formular políticas y procesos, realizar auditorías externas y publicar su enfoque y los resultados de las auditorías para crear transparencia sobre cómo adquieren sus conexiones a internet. Esto puede fomentar la confianza en el suministro ético de su servicio.
Creamos un framework de transparencia del lado de la oferta en datos web y calificamos a los proveedores utilizando este framework. Aplicamos este framework independientemente de si un servicio de recopilación de datos web adquiría las IP residenciales por sí mismo o a través de otros proxies. Nuestro objetivo es aportar transparencia a toda la cadena de suministro de IP, ya que las prácticas poco éticas pueden originarse en cualquier punto de la cadena de suministro.
Aquí puede consultar nuestros resultados detallados:
Bright Data
Bright Data está clasificado en el Nivel 5, ya que publican
- Su enfoque de aprovisionamiento y cómo los desarrolladores de aplicaciones pueden trabajar con ellos a través de su SDK16 17
- Se compartieron públicamente detalles de 120 proveedores. Pudimos consultar las reseñas de estos proveedores en plataformas de 3rd parties para estimar su popularidad. 18
Revisión de aplicaciones seleccionadas
Bright Data comparte 120 aplicaciones en su sitio web. Aplicaciones como Bright VPN están certificadas por 3rd parties en cuanto a su divulgación y UX.19 También descargamos estas aplicaciones para verlas con más detalle:
- Bright VPN
- EarnApp
- Sling Kong
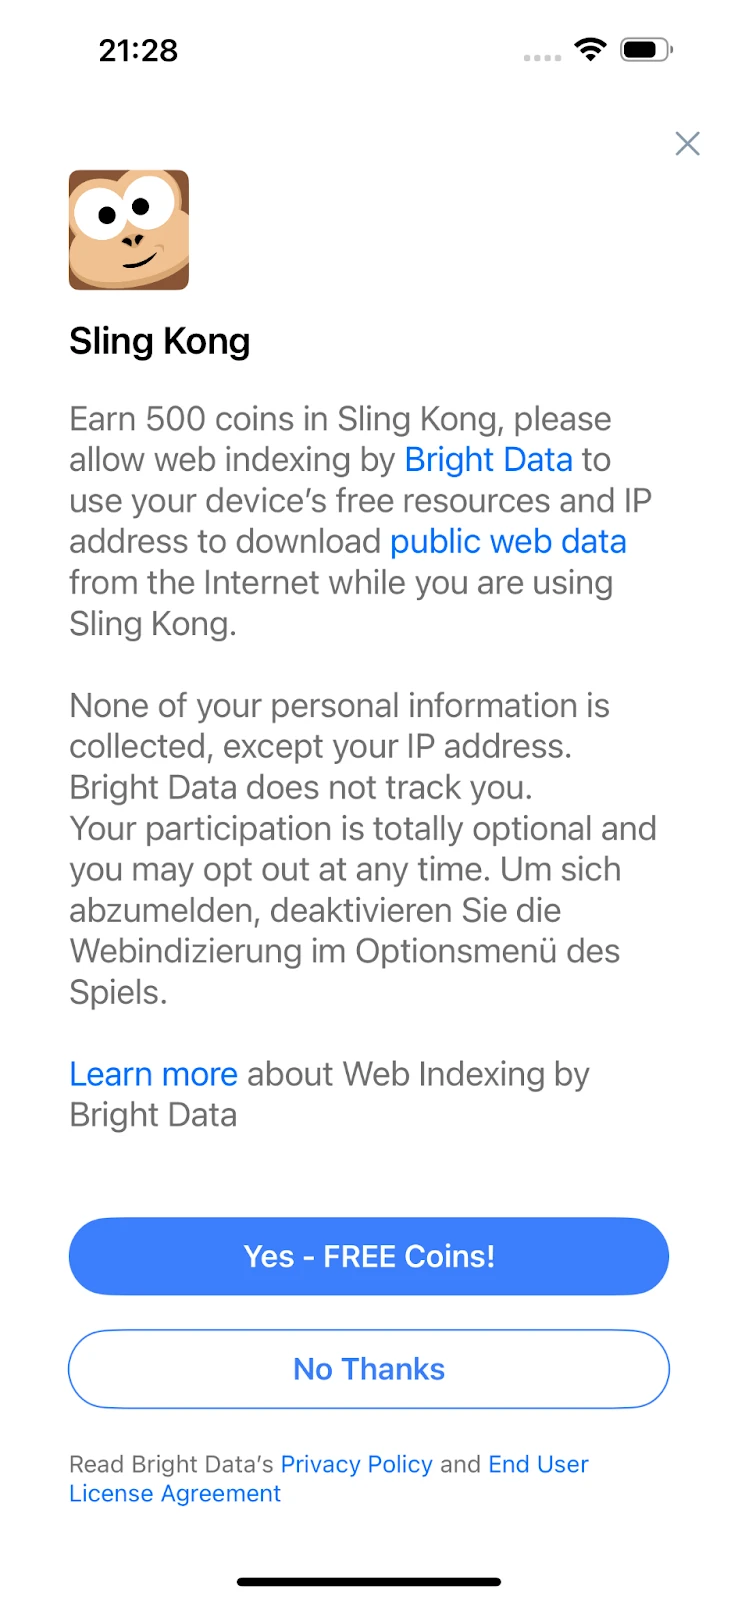
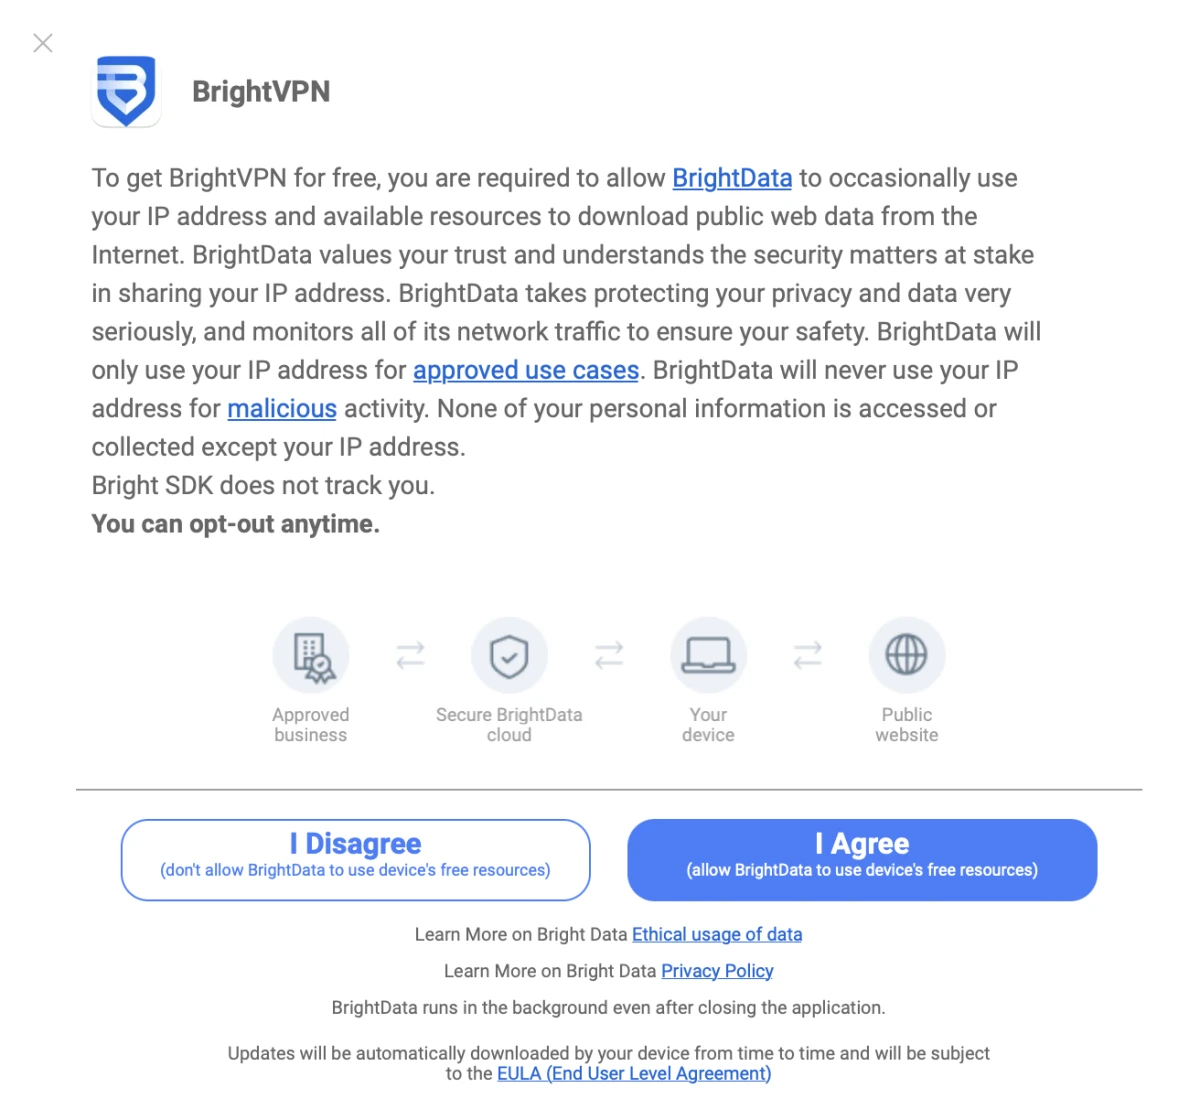
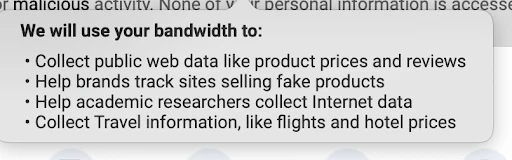
Formulario de opt-in con la obligación de no recopilar datos de identificación personal: Formulario de consentimiento con una explicación clara de
Bright VPN:
Earn App:
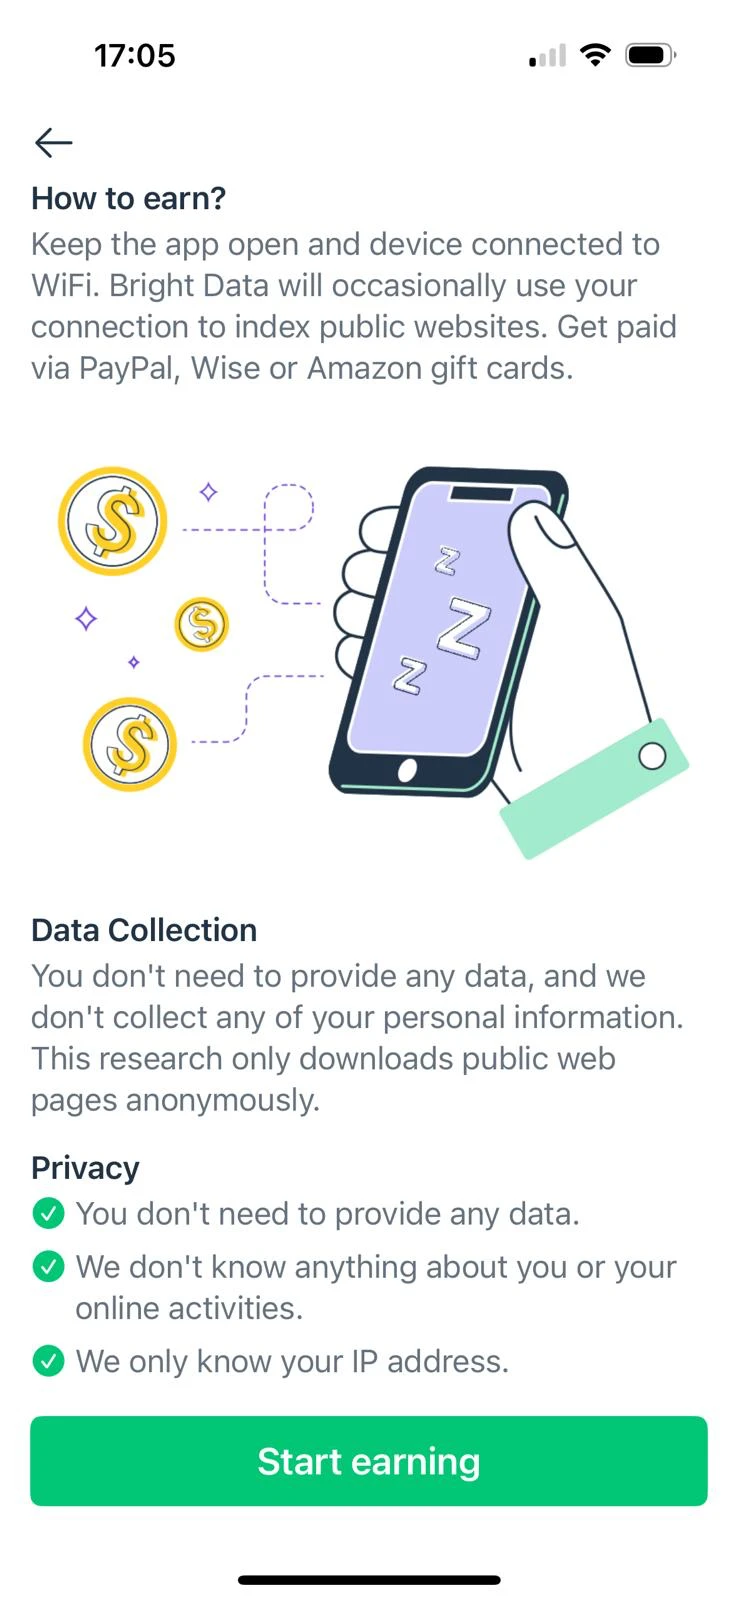
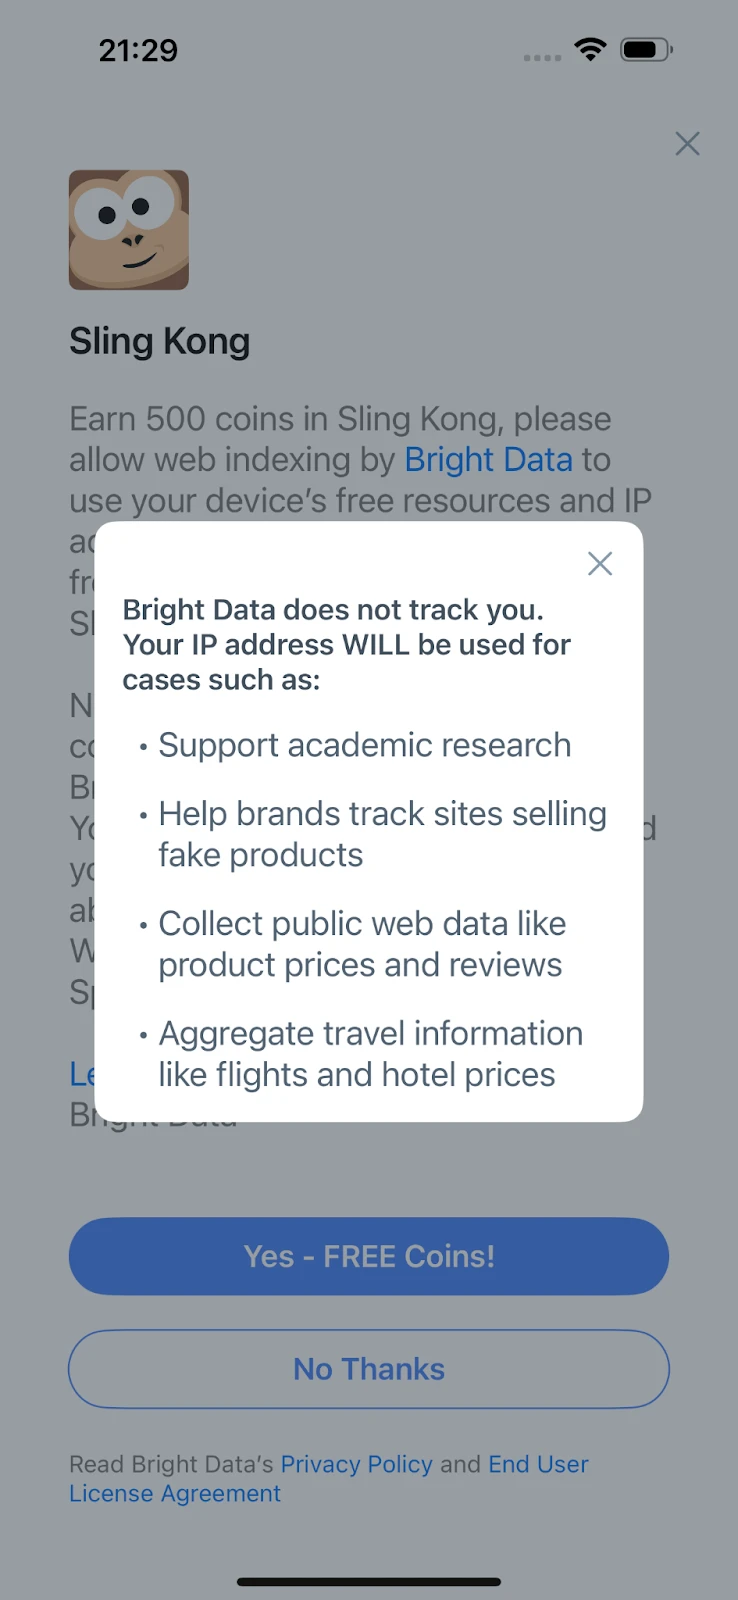
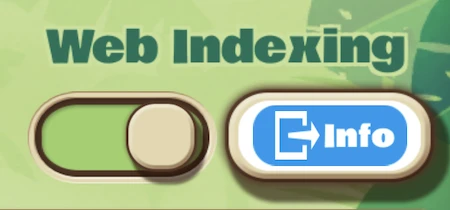
Sling Kong:
- Al usuario se le presenta la oferta durante el juego:

- Opt-in:
- Información adicional durante el opt-in:
- Opt-out:
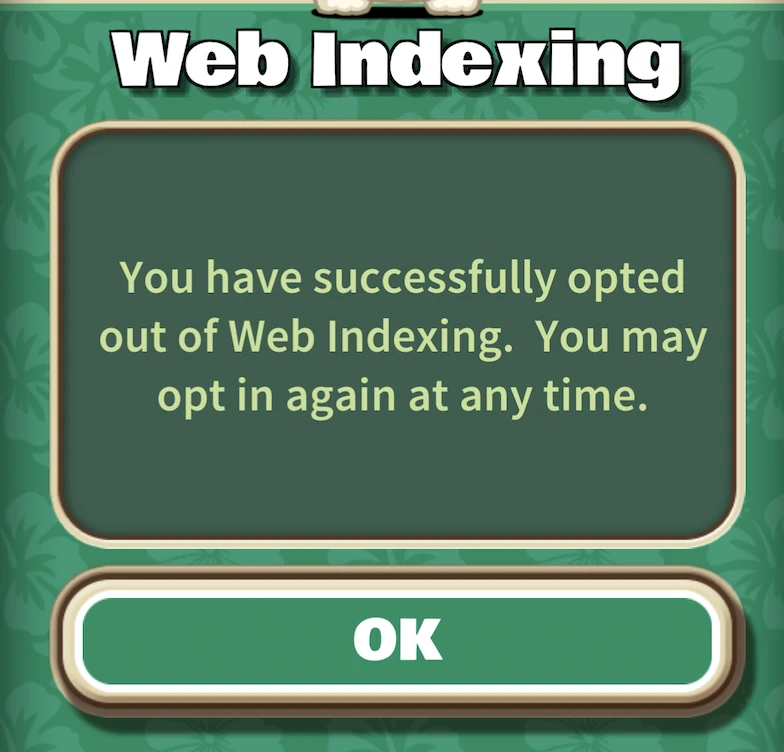
Valor proporcionado por las aplicaciones:
- Bright VPN: servicio VPN gratuito
- EarnApp: pagos
- Sling Kong: moneda virtual del juego
Otros
Aunque la mayoría de los proveedores son conscientes de la ética en el web scraping y han publicado sobre el tema (por ejemplo, 20, no hemos identificado sus compromisos específicos en este frente, excepto en el caso de Zyte.21
Esperamos que esto cambie y que la mayoría de los proveedores pasen al menos al Nivel 1 a corto plazo.
Certificación externa
* Indica que la empresa obtuvo todas las certificaciones externas de esta categoría
Es fundamental que los proveedores cuenten con los sistemas, el personal y los procesos adecuados para proteger los datos de los clientes y asegurar las aplicaciones que suministran sus IP. Consulte nuestra metodología de medición de la certificación externa para conocer la lógica de nuestra puntuación.
Cumplimiento de GDPR y CCPA
Todos los proveedores afirman públicamente cumplir con ambas normativas de privacidad de datos. Por lo tanto, esto no se incluyó en la puntuación.
Cómo medimos las madureces organizativas
Basándonos en las capacidades que identificamos en este ámbito, comprobamos la existencia de estos certificados en cada proveedor utilizando sus declaraciones públicas:
- Certificación de seguridad de datos y certificación PII: 22232425
- Fuente de IP en lista blanca: 26
- Prácticas éticas evaluadas: 27
Algunos proveedores que no poseen certificados ISO 27018 afirmaron que se les debería considerar certificados, ya que utilizan proveedores de servicios en la nube que poseen certificados ISO 27018. La opinión de nuestro asesor de ciberseguridad fue que, si bien esto facilitaría la obtención del certificado, seguirían necesitando que sus políticas y controles estuvieran certificados para obtenerlo.
Cobertura de seguro
3 empresas de recopilación de datos web compartieron sus certificados de seguros. No publicamos certificados, pero revisamos los documentos para asegurarnos de que
- cubrieran estas 2 categorías de seguro
- El límite de seguro en cada categoría es, como mínimo, de varios millones de dólares estadounidenses.
Alianzas de la industria y datos web éticos
Existen 2 alianzas importantes del sector:
- Alianza para la Recopilación Responsable de Datos que incluye a Bright Data, Common Crawl y otros
- Iniciativa Ética de Recopilación de Datos Web (EWDCI) que incluye a Oxylabs, ProxyEmpire, Zyte, entre otros. Anteriormente incluía a NetNut. El 2 de julio de 2026, el FBI confiscó dominios asociados a NetNut, una red de proxy residencial operada por Alarum Technologies, después de que investigadores de seguridad y Google alegaran que parte de su conjunto de nodos de salida se solapaba con la botnet Popa. Alarum niega las acusaciones; no se han anunciado cargos públicos y las afirmaciones no se han probado ante los tribunales.
 Añadir como fuente preferida
Descargos de responsabilidad y recomendaciones para los próximos pasos
Todos los proveedores de este benchmark, excepto Nimble, son clientes de AIMultiple. Como siempre, seguimos nuestros compromisos éticos durante esta investigación.
Hemos completado una revisión exhaustiva de la recopilación ética de datos web y, aunque estamos satisfechos con el alcance de este benchmark, nos encantaría aumentar la participación. Agradecemos a estas empresas por compartir su cobertura de seguro: Apify, Bright Data, Zyte.
Estamos a la espera de respuestas de Nimble. Actualizaremos el informe tan pronto como tengamos más novedades de su parte. 2 proveedores han optado por no participar en esta iteración del benchmark. Actualizamos siempre este informe si cualquiera de estas 7 empresas sugiere cambios basados en hechos, justos para todos los proveedores y que ayuden a las empresas a tomar mejores decisiones.
NetNut estaba entre las empresas que evaluamos cuando publicamos este informe por primera vez en 2025. Tenía la puntuación más baja posible (Nivel 0) en nuestra inmersión profunda en el suministro ético, donde examinamos las fuentes de IP de estos proveedores. En julio de 2026, el FBI confiscó dominios asociados a NetNut tras una investigación de Google y firmas de seguridad independientes que alegaban vínculos entre la red de NetNut y la botnet Popa. Alarum Technologies, la empresa matriz de NetNut, niega estas acusaciones y no se han probado ante los tribunales.28 Esperamos que esto sirva de incentivo para que todos los proveedores sean transparentes sobre su aprovisionamiento.
Según nuestra investigación, este es el primer informe que se centra en los datos web éticos. Esperamos que esta transparencia pueda ayudar a la industria de los datos web a encontrar soluciones creativas a sus desafíos. Estas soluciones tendrán que equilibrar los intereses de los recopiladores de datos web, los usuarios de automatización web, los propietarios de sitios web y los usuarios residenciales que suministran sus IP a la industria.
Limitaciones de la metodología
Este benchmark mide indicadores de madurez observables, incluidos los controles de uso por parte del cliente, la transparencia del suministro de IP, las certificaciones externas y el intercambio de seguros. Sin embargo, la puntuación no determina por completo si un proveedor cumple legalmente en todos los casos de uso de los clientes.
Por lo tanto, una puntuación alta en el benchmark debe tratarse como un insumo para la diligencia debida en las adquisiciones, no como una garantía de legalidad o uso ético.
Referencias
Cita este benchmark
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Benchmark de datos web ético y conforme}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/web-scraping-ethics}},
  note   = {AIMultiple. Recuperado el 26 de octubre de 2026}
}Resultados y marcas de tiempo de 66 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 8 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
9 actualizacionesSe añadió la sección Alianzas del Sector y Datos Web Éticos sobre dos alianzas de la cadena de suministro.
Se redujo el benchmark de 7 a 5 servicios de recopilación de datos web, con dos proveedores que optaron por no participar.
Se añadió una sección de limitaciones metodológicas al final del benchmark.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.
Siguiente para leer
Las 5 mejores extensiones gratuitas de Chrome para web scraping

¿Es legal el web scraping? Leyes y buenas prácticas
Web Scraping a Gran Escala: 7 Proveedores Comparados


Las mejores bibliotecas de web scraping en Python
Evaluamos las mejores APIs de web scraping

Comparamos las mejores herramientas de web scraping

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.