


Las 10 mejores herramientas DAST: resultados del benchmarking y comparación
Como CISO, he trabajado ampliamente con herramientas DAST. Al evaluar las principales soluciones, analicé capacidades como la precisión, el rendimiento de detección por gravedad y más. A continuación encontrará un desglose detallado de mis conclusiones clave:
Resultados del benchmark DAST
Tasas de verdaderos y falsos positivos
Entornos del benchmark:
1. Holdout: se utilizan dos sitios web privados en la metodología para evaluar con qué eficacia detectan las vulnerabilidades las herramientas en aplicaciones personalizadas y no públicas.
2. Holdout (sin elementos informativos): dos sitios web privados utilizados para evaluar la detección de vulnerabilidades en aplicaciones personalizadas y no públicas. Una segunda variante excluye los hallazgos de divulgación de información (errores detallados, fugas de metadatos) para aislar la detección de vulnerabilidades explotables.
3. DVWA (Damn Vulnerable Web Application): aplicación PHP/MySQL de código abierto para validar la detección frente a vulnerabilidades conocidas.1Su objetivo es comparar las herramientas con vulnerabilidades conocidas y validar la coherencia de la detección.
4. Broken Crystals: una aplicación web de código abierto creada con React.2Su objetivo es evaluar la eficacia de las herramientas frente a vulnerabilidades comunes en aplicaciones con gran carga de frontend.
Métricas clave para evaluar herramientas DAST:
1. Cobertura de vulnerabilidades: cuántas vulnerabilidades reales encuentra correctamente la herramienta. (Una mayor cobertura implica menos puntos ciegos en su seguridad.)
Fórmula = verdaderos positivos (es decir, vulnerabilidades de seguridad identificadas correctamente) / número total de vulnerabilidades.
2. Tasa de falsos positivos invertida: la proporción de hallazgos que no son falsas alarmas. Garantiza que los equipos de seguridad no pierdan tiempo persiguiendo problemas que no son reales. (Invertimos la tasa para que un valor más alto sea siempre mejor.)
Fórmula = 1 − (falsos positivos ÷ total de hallazgos).
Nuestras recomendaciones
Según nuestro benchmark, recomendamos a las empresas:
Integre DAST en cada ciclo de lanzamiento: ejecutar análisis después de cada lanzamiento detecta vulnerabilidades recurrentes antes de que lleguen a producción.
No confíe solo en DAST: compleméntelo con SAST para el análisis a nivel de código, IAST para la supervisión en tiempo de ejecución y pruebas manuales para fallos lógicos complejos.
Equilibre velocidad y precisión: las herramientas más útiles muestran rápidamente las vulnerabilidades correctas con una guía de corrección clara, no la lista más larga de hallazgos.
Análisis detallado del benchmark Holdout
Analizamos en detalle los resultados del Holdout, yendo más allá de la detección, hasta la priorización y la generación de informes:
Rendimiento de detección de vulnerabilidades importantes
Las vulnerabilidades clasificadas como informativas (por ejemplo, mensajes detallados, fugas de metadatos) se excluyeron del análisis para centrarse únicamente en las vulnerabilidades críticas que podrían afectar a la seguridad.
Informes y otras funciones
- Tiempo de análisis: la velocidad es crucial cuando los análisis DAST se integran en los pipelines de CI/CD. Un análisis lento puede retrasar los ciclos de desarrollo y desalentar el uso frecuente.
- Sugerencias de corrección: las herramientas con sugerencias de corrección pueden ofrecer una guía práctica y de alta calidad para ayudar a los desarrolladores a resolver rápidamente los problemas de seguridad. (Nota: todavía no hemos evaluado formalmente la calidad de las sugerencias de corrección.)
- Calidad del informe: calificamos la calidad de los informes como alta, media o baja según nuestra experiencia con las herramientas DAST probadas. Los informes de alta calidad estaban bien estructurados, eran fáciles de leer y proporcionaban conclusiones claras.
Detección de vulnerabilidades por gravedad
Las herramientas con mayores tasas de detección (por ejemplo, HCL AppScan con un 75 %) son más eficaces.
- Vulnerabilidades críticas: problemas graves (por ejemplo, ejecución remota de código) que requieren atención inmediata.
- Vulnerabilidades altas, medias y bajas: los problemas de gravedad alta requieren medidas urgentes, mientras que los de gravedad media y baja son menos críticos.
- Práctica recomendada: problemas no críticos (por ejemplo, configuraciones inseguras) que mejoran la higiene de seguridad.
- Informativa: problemas no explotables (por ejemplo, errores detallados) de baja prioridad.
Precisión de priorización
Una puntuación del 100 % no significa que se detectaran todas las vulnerabilidades. Indica que, entre las vulnerabilidades detectadas, todas se priorizaron correctamente.
Metodología del benchmark
Conjunto holdout: configuramos 2 sitios web:
- Uno con todas las vulnerabilidades del top 10 de OWASP incluidas deliberadamente, como la inyección SQL.
- El otro no incluía vulnerabilidades importantes.
Los sitios web no son públicos. Los mantenemos como un conjunto holdout para garantizar que los proveedores no los utilicen para mejorar sus herramientas DAST, lo que anularía el propósito del benchmark: medir el rendimiento de estas herramientas en aplicaciones del mundo real.
Soluciones DAST participantes: para producir los resultados del benchmark:
- Obtuvimos acceso a las 6 principales soluciones DAST.
- Utilizamos cada herramienta como un escáner DAST web para ejecutar pruebas de referencia con la configuración para detectar el Top 10 de OWASP.
A continuación se enumeran las soluciones DAST utilizadas en el conjunto holdout:
- Acunetix, la última versión de Invicti a fecha de junio/2024
- HCL AppScan Standard 10.5.0
- la última versión de Qualys WAS a fecha de octubre/2024
- Netsparker, la última versión de Invicti a fecha de junio/2024
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA y Broken Crystals:
Los resultados se tomaron del benchmark de Pentest-Tools.com.3
Próximos pasos
Tenemos previsto añadir resultados de benchmarks de código abierto, incluido el OWASP Benchmark Project (un conjunto de pruebas Java para evaluar la precisión, la cobertura y la velocidad). Estamos intentando activamente incluir las siguientes herramientas en futuras ejecuciones del benchmark:
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Por qué ejecutamos benchmarks DAST
Las empresas confían en DAST para mantener sus datos y aplicaciones seguros como parte de su estrategia de ciberseguridad. Sin embargo, las métricas más importantes de una herramienta DAST, como la tasa de falsos positivos, no están disponibles.
Las empresas deberían realizar una prueba de concepto (PoC) antes de adoptar herramientas DAST; sin embargo, las PoC no son perfectas:
Es posible que las aplicaciones probadas durante la PoC no tengan determinadas vulnerabilidades y, como resultado, las empresas pueden no comprender todas las capacidades de las herramientas en su PoC.
Las PoC son costosas; las empresas pueden no incluir todas las herramientas DAST en su PoC y perder la solución que mejor se adapta a su negocio.
Revisar los resultados del benchmark y seleccionar una lista corta de proveedores para la PoC puede ayudar a las empresas a identificar la solución óptima para sus aplicaciones.
Criterios estandarizados para evaluar escáneres de vulnerabilidades web
A continuación se presentan algunos de los criterios que utilizamos y la justificación para seleccionarlos:
Tasa de verdaderos positivos: La detección automatizada de vulnerabilidades es la principal función de una herramienta DAST. Es fundamental que los escáneres automatizados de seguridad de aplicaciones web identifiquen vulnerabilidades en las aplicaciones.
Tasa de falsos positivos: Los falsos positivos reducen la confianza en las soluciones DAST y ralentizan a los equipos de seguridad. En el gráfico, queríamos situar las soluciones de mayor rendimiento en la esquina superior derecha, por lo que invertimos la tasa de falsos positivos.
Precisión de priorización es fundamental para la priorización. Sin ella, los equipos de seguridad pueden perderse en una larga lista de vulnerabilidades.
¿Cómo deberían ejecutar las empresas las PoC de DAST?
Recomendamos lo siguiente:
Utilizar una amplia variedad de aplicaciones para ver cómo se comportan las distintas herramientas en diferentes escenarios.
Incluir objetivos de benchmarking que se asemejen lo máximo posible a las aplicaciones finales de la organización.
Las 10 mejores herramientas DAST comparadas
Las opiniones de las reseñas provienen de 5 y 6
Aquí hemos enumerado soluciones DAST tanto de pago como gratis. Si le interesan las soluciones gratis, consulte las gratis herramientas DAST.
Cobertura de escaneo
- Detecta XSS: identifica vulnerabilidades en las que los atacantes inyectan scripts maliciosos que pueden robar datos o secuestrar sesiones de usuarios.
- Detecta inyección SQL: detecta fallos en los que los atacantes manipulan consultas SQL para acceder a una base de datos o modificarla.
- OAuth 2.0: evalúa la seguridad de los flujos de autorización de OAuth 2.0 para garantizar un control de acceso adecuado.
- Detecta inyección de comandos: detecta vulnerabilidades en las que los atacantes inyectan y ejecutan comandos arbitrarios en el servidor o en el sistema.
Invicti
Invicti es una herramienta de pruebas dinámicas de seguridad de aplicaciones (DAST) y pruebas interactivas de seguridad de aplicaciones (IAST) diseñada para identificar vulnerabilidades en aplicaciones web y APIs.
Este doble enfoque permite a Invicti realizar análisis precisos en tiempo real tanto de las aplicaciones en ejecución como de su código, lo que proporciona una visión más profunda de las vulnerabilidades potenciales.
Admite una amplia gama de pruebas de seguridad, incluidas comprobaciones de:
- inyección SQL
- XSS (cross-site scripting, una vulnerabilidad web)
- vulnerabilidades relacionadas con API
Fortalezas
- Escaneo de referencia e incremental: una de las capacidades diferenciadoras de Invicti es su escaneo de referencia para las evaluaciones iniciales de vulnerabilidades y el escaneo incremental para centrarse en los nuevos cambios. Este enfoque optimiza la supervisión continua en comparación con otras herramientas que dependen únicamente de análisis completos y estáticos.
- Integración con CI/CD: se integra perfectamente con los pipelines de CI/CD, lo que permite realizar análisis de seguridad automatizados durante el proceso de desarrollo.
Debilidades
- Falsos positivos y análisis de vulnerabilidades: aunque Invicti tiene un buen rendimiento en la detección de vulnerabilidades, hay margen de mejora en su análisis de falsos positivos y en las bibliotecas generales de análisis de vulnerabilidades. La tasa actual de falsos positivos del 23 % significa que los equipos de seguridad aún pueden necesitar dedicar tiempo a validar los resultados.
- Cobertura limitada para GraphQL API: aunque Invicti es una herramienta sólida para analizar varios tipos de vulnerabilidades, su cobertura para la seguridad de GraphQL API es menos amplia en comparación con otras soluciones especializadas de pruebas de API. Es eficaz a la hora de probar APIs, incluidas REST, SOAP y GraphQL, sin necesidad de configuración adicional. Sin embargo, es menos eficaz a la hora de probar lógica empresarial compleja o de proporcionar un análisis en profundidad para GraphQL APIs en comparación con otras herramientas diseñadas específicamente para esos casos de uso.
- Especificidad de los informes: la especificidad de los informes generados por Invicti podría mejorarse proporcionando información contextual más detallada, una guía de corrección más clara y una mayor claridad en la priorización.
PortSwigger Burp Suite
Burp Suite admite pruebas dinámicas de seguridad de aplicaciones (DAST) automatizadas y manuales. En nuestro benchmark, logró una cobertura de vulnerabilidades críticas del 29 %, lo que la hace eficaz tanto para pruebas de vulnerabilidades automatizadas como manuales.
Está disponible en diferentes ediciones, incluidas las ediciones Professional, Enterprise y Community.
La edición community puede escanear o rastrear aplicaciones web interna o externamente, mientras que la versión de pago ofrece capacidades adicionales para empresas que buscan una herramienta más compleja.
Fortalezas
- Precisión: en nuestro benchmark, Burp Suite mostró una tasa de falsos positivos del 15 %, inferior a la de otras herramientas como Invicti, que tuvo una tasa de falsos positivos del 23 %.
- Configuración sencilla: el proceso de configuración es simple y fácil de usar.
Debilidades
- Alto consumo de memoria: durante los análisis, especialmente con aplicaciones más grandes, Burp Suite utiliza una cantidad considerable de memoria, lo que afecta al rendimiento.
- Integraciones limitadas: Burp Suite carece de integraciones más amplias con herramientas como Jenkins para automatizar los análisis DAST, lo que limita su utilidad en flujos de trabajo de integración continua/implementación continua (CI/CD).
- Calidad de los informes: Burp Suite obtuvo una calificación baja en calidad de informes. Además, la guía de corrección proporcionada era a menudo demasiado general.
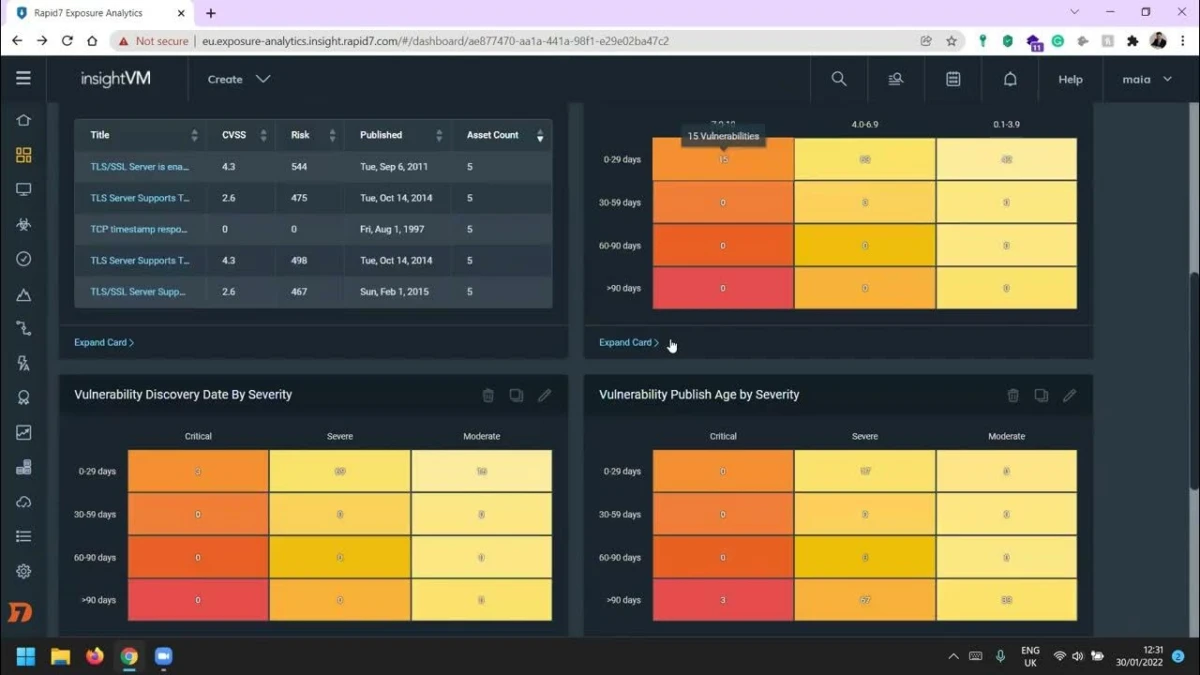
InsightVM Rapid7
Ideal para: identificar y rastrear vulnerabilidades
InsightVM no es una herramienta DAST. Es una plataforma de gestión de vulnerabilidades que evalúa el riesgo en entornos de TI utilizando la investigación de vulnerabilidades de Rapid7, datos globales de atacantes y el escaneo de Internet. Se integra con Metasploit para confirmar exploits y proporciona supervisión en tiempo real de los activos en la nube, virtuales y de contenedores.
Fortalezas
- Gestión y seguimiento de vulnerabilidades: proporciona evaluaciones de activos en tiempo real para entornos en la nube, virtuales y de contenedores, integrándose con Metasploit para la confirmación de exploits.
- Evaluación y priorización de riesgos: la plataforma utiliza puntuaciones de riesgo del mundo real para priorizar vulnerabilidades y admite una gestión basada en agentes para una aplicación de parches eficiente.
Debilidades
- Alto consumo de memoria: durante los análisis, especialmente en entornos grandes, InsightVM puede consumir mucha memoria, lo que puede afectar al rendimiento del sistema y provocar problemas de estabilidad.
- Interfaz gráfica de usuario (GUI) inmadura: la GUI es inconsistente y carece de madurez, lo que dificulta la navegación y la configuración para los usuarios, especialmente para aquellos sin conocimientos técnicos.
- Generador de consultas limitado: el generador de consultas está limitado, lo que impide personalizar consultas o informes complejos y dificulta la extracción de datos y la configuración de informes.
- Correcciones de errores tardías: los errores en comprobaciones de vulnerabilidades complejas pueden tardar mucho en resolverse, lo que retrasa las evaluaciones de vulnerabilidades y los esfuerzos de corrección.
La versión de la plataforma de febrero de 2026 redujo el uso de memoria de Security Console y optimizó la gestión del contenido de vulnerabilidades y la administración de análisis, abordando la debilidad histórica de consumo de memoria de la plataforma. Se parcheó una vulnerabilidad de validación de firmas que afectaba al componente Exposure Analytics basado en la nube sin necesidad de ninguna acción por parte del cliente.7
 Añadir como fuente preferida
Tenable Nessus Professional
Ideal para: escaneo de red
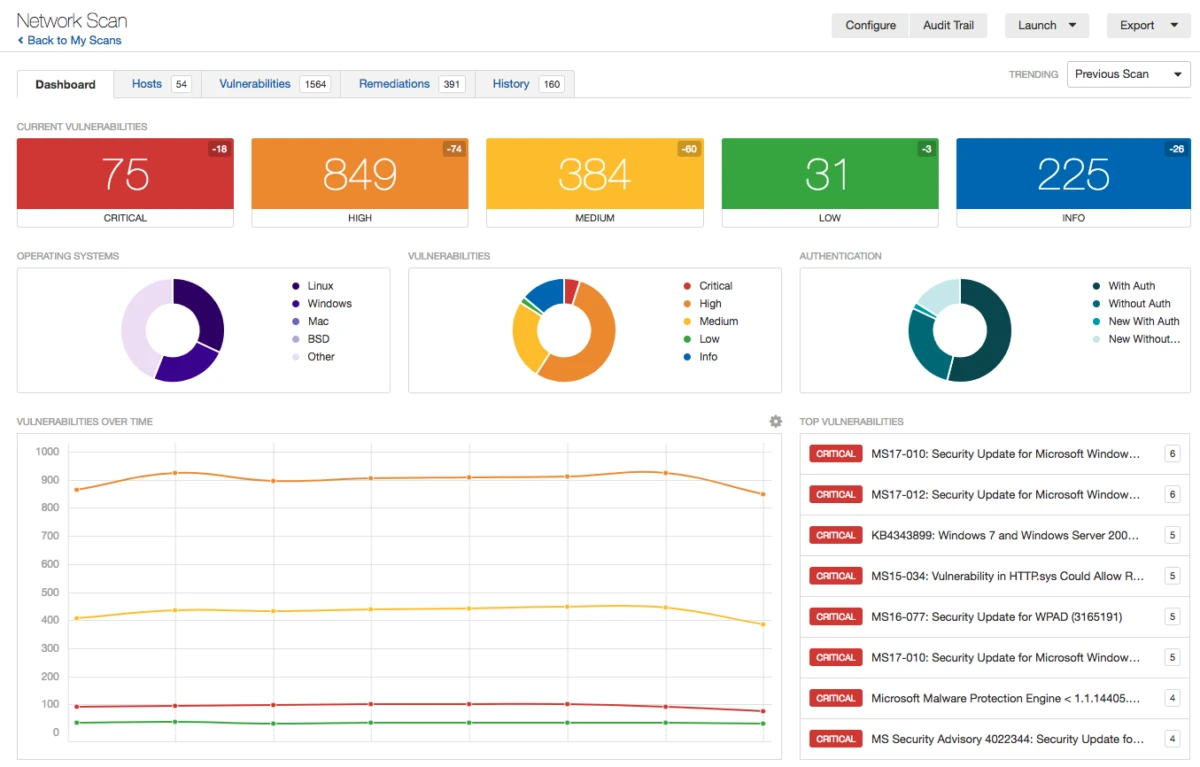
Tenable Nessus Professional se centra principalmente en el escaneo de vulnerabilidades de red en lugar de en las pruebas tradicionales de seguridad de aplicaciones web.
Realiza análisis sin agente y evaluativos para evaluar vulnerabilidades en los activos de red, lo que lo hace adecuado para organizaciones que necesitan evaluaciones de seguridad integrales de sus entornos de TI.
No está especializado en la seguridad de aplicaciones web, pero ofrece actualizaciones frecuentes para identificar las últimas vulnerabilidades e incluye recomendaciones de corrección.
Para quienes necesitan funciones de escaneo de nivel más empresarial, como el escaneo de aplicaciones web y el escaneo de la superficie de ataque externa, Tenable ofrece Nessus Expert como opción de nivel superior.
Analizamos los precios de las herramientas DAST y más en Precios de DAST: comparación de las tarifas de los proveedores.
Fortalezas
- Escaneo de red: ofrece análisis sin agente y evaluativos para realizar evaluaciones exhaustivas en una variedad de activos.
- Enfoque de implementación dual: Nessus admite soluciones de escaneo basadas tanto en agentes como en credenciales, lo que proporciona flexibilidad en función de las necesidades de la organización.
Debilidades
- Duración y resultados de análisis inconsistentes: variabilidad en la duración de los análisis e inconsistencia en los resultados, lo que puede afectar a la fiabilidad de la herramienta en entornos grandes o complejos.
Si utiliza Tenable Nessus y busca alternativas, puede consultar Alternativas a Tenable Nessus.
HCL AppScan
Ideal para: gestión de vulnerabilidades de aplicaciones de nivel empresarial
La suite AppScan incluye varios productos (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source y AppScan Enterprise).
HCL AppScan incluye capacidades de integración con diversos entornos de desarrollo e implementación, informes de cumplimiento normativo y personalización a través del AppScan Extension Framework.
Fortalezas
- Precisión: entre los 2 mejores resultados de nuestro benchmark DAST, HCL AppScan demostró:
- Alta tasa de verdaderos positivos: 66 % para vulnerabilidades críticas.
- Baja tasa de falsos positivos: una tasa de falsos positivos del 2 %.
- Alta precisión al asignar la gravedad a los problemas: demostró una precisión del 60 % al asignar el nivel de gravedad correcto a las vulnerabilidades.
Debilidades
- Panel e informes: el panel y las secciones de resumen de los informes están por detrás de los de otras herramientas DAST comerciales.
- Integración limitada con contenedores: no es una buena opción para aplicaciones en contenedores en determinados entornos.
- Integración con CI/CD: no es una herramienta eficaz para la integración continua de CI/CD debido a las restricciones de licencia.
- Duración de análisis lenta: HCL AppScan tuvo el mayor tiempo de análisis en nuestro benchmark.
NowSecure
Ideal para: escaneo de aplicaciones móviles
NowSecure DAST está centrado en las pruebas de aplicaciones móviles; no ofrece pruebas de aplicaciones web.
Dado que el mercado del escaneo de aplicaciones móviles es limitado, pocas herramientas se centran únicamente en el escaneo de aplicaciones móviles. NowSecure podría ser una opción adecuada para empresas que
- prueban aplicaciones móviles.
- pueden permitirse una herramienta dedicada al escaneo de aplicaciones móviles.
Fortalezas
- Escaneo de aplicaciones móviles: admite el escaneo automatizado de aplicaciones móviles.
Debilidades
- Pruebas complejas e intervención manual: algunos escenarios de prueba requieren intervención manual, especialmente en flujos de inicio de sesión personalizados o configuraciones complejas de aplicaciones móviles.
- Limitaciones de personalización: las opciones de personalización para informes y configuraciones de prueba específicas son limitadas.
- Duración del análisis: la duración de los análisis puede ser larga.
Checkmarx DAST
Ideal para: seguridad de aplicaciones en entornos CI/CD de ritmo acelerado
Checkmarx DAST se puede implementar on-premise, en híbrido o en la nube. Ofrece detección de inyección SQL y detección de XSS.
Checkmarx DAST forma parte de la plataforma Checkmarx One, que consolida varias herramientas de seguridad de aplicaciones (como SAST, seguridad de API, seguridad de contenedores, etc.) en una única plataforma.
Fortalezas
- Seguimiento de vulnerabilidades: clasifica las vulnerabilidades por el riesgo asociado y admite el análisis diferencial para volver a analizar el código modificado.
- Amplitud de la plataforma: una única plataforma para SAST, DAST, análisis de API, SCA y seguridad de contenedores.
Debilidades
- Falsos positivos: un alto número de falsos positivos, especialmente en bases de código de aplicaciones grandes.
- Limitaciones de personalización: las opciones de personalización son limitadas, en particular en lo que respecta a informes personalizados y a la creación de nuevos widgets para el panel.
- Integración compleja con Jenkins: aunque Checkmarx se integra con los pipelines de CI/CD, el fragmento de código de Jenkins es difícil de implementar.
Indusface WAS
Ideal para: pruebas de seguridad de aplicaciones web
Indusface DAST ofrece funciones de firewall de aplicaciones web (WAF) basadas en la nube. Indusface WAS no se puede implementar on-premise, lo que podría considerarse negativo si los usuarios desean evitar el uso de servicios en la nube.
Fortalezas
- Cobertura de escaneo: combina el escaneo de seguridad de aplicaciones web con vulnerabilidades a nivel de sistema operativo y el escaneo de malware.
- Escaneo automatizado y manual: la plataforma admite tanto análisis automatizados como VAPT manual (evaluación de vulnerabilidades y pruebas de penetración).
Debilidades
- Mejoras necesarias en la interfaz de usuario (UI): el diseño y la navegación de la UI pueden mejorarse para facilitar el acceso a los informes de seguridad y a las funciones de escaneo.
- Personalización limitada: carece de opciones de personalización para pruebas de seguridad más adaptadas.
- Duración del análisis: el proceso de escaneo es más lento para aplicaciones a gran escala.
Contrast Assess
Ideal para: analizar vulnerabilidades directamente en aplicaciones en ejecución
La herramienta de Contrast Security, Contrast Assess, utiliza principalmente un enfoque de pruebas interactivas de seguridad de aplicaciones (IAST).
Fortalezas
- Enfoque IAST: correlaciona los hallazgos entre los métodos SAST y DAST, lo que reduce los falsos positivos e identifica vulnerabilidades tanto en código personalizado como en bibliotecas de código abierto.
- Explicaciones de vulnerabilidades: cada hallazgo incluye el riesgo, la causa raíz y los detalles de corrección.
- Integración con CI/CD: se integra perfectamente en los pipelines existentes.
Debilidades
- Soporte de lenguajes limitado: el soporte de pruebas IAST para aplicaciones heredadas o lenguajes de programación antiguos es algo limitado.
- Falsos positivos/negativos: se notifican falsos positivos y falsos negativos, lo que requiere verificación y ajustes manuales.
OWASP ZAP
Ideal para: seguridad de aplicaciones web de código abierto
ZAP es una herramienta gratis y de código abierto, altamente personalizable y compatible con aplicaciones web y APIs. Se utiliza ampliamente en DevSecOps y en los pipelines de CI/CD. Aunque no tiene el mismo nivel de pruebas de lógica de negocio que otras, sigue siendo una herramienta sólida que puede mejorarse con plugins e integraciones.
Actúa como un proxy de tipo man-in-the-middle, lo que le permite interceptar e inspeccionar los mensajes enviados entre un navegador y un servidor web para encontrar agujeros de seguridad en tiempo real.
Fortalezas
- Facilidad de uso: tiene una interfaz de usuario básica bien estructurada.
- Integraciones: se integra fácilmente con herramientas de CI/CD como Jenkins. También se integra con herramientas DevSecOps como DefectDojo.8
- Eficiencia de pentesting: eficaz para las pruebas de penetración, combinando funciones de prueba manuales y automatizadas para identificar vulnerabilidades.
Debilidades
- Falsos positivos: marca problemas no explotables como vulnerabilidades durante las pruebas automatizadas.
- Documentación deficiente: la documentación es insuficiente.
- Alcance limitado: carece de funciones de automatización como el escaneo dinámico de API. Tampoco es totalmente compatible con aplicaciones en contenedores.
La hoja de ruta de ZAP incluye integración de IA, integraciones ampliadas con herramientas de terceros y capacidades de exploración mejoradas. ZAP también añadió la detección de ciclos en GraphQL (riesgo de denegación de servicio) en versiones recientes.9
Preguntas frecuentes
Las herramientas DAST son soluciones de seguridad de aplicaciones que detectan vulnerabilidades en aplicaciones web mientras se ejecutan en un entorno activo. Simulan ataques desde la perspectiva de un usuario malintencionado para identificar posibles problemas de seguridad. También se pueden considerar parte de las herramientas de escaneo de vulnerabilidades.
Las herramientas DAST normalmente interactúan con una aplicación a través de su frontend, probando vulnerabilidades como la inyección SQL, cross-site scripting (XSS) y otras amenazas de seguridad estándar. No requieren acceso al código fuente.
Las herramientas DAST son esenciales para los equipos de seguridad, desarrolladores y profesionales de TI implicados en el mantenimiento de la seguridad de las aplicaciones web. Son especialmente útiles para organizaciones con aplicaciones web dinámicas y actualizadas con frecuencia.
Las principales ventajas incluyen la capacidad de identificar vectores de ataque del mundo real, la facilidad de uso sin necesidad de acceder al código fuente y la capacidad de probar las aplicaciones en su estado de ejecución final.
No, DAST complementa otros métodos de prueba como las pruebas estáticas de seguridad de aplicaciones (SAST) y las pruebas interactivas de seguridad de aplicaciones (IAST). Una estrategia de seguridad integral requiere una combinación de diferentes enfoques de prueba.
Sí, las herramientas DAST pueden pasar por alto vulnerabilidades que no están expuestas a través de la interfaz web y pueden generar falsos positivos. Además, normalmente no pueden evaluar el código fuente para detectar problemas subyacentes.
Se recomienda usar las herramientas DAST con regularidad, especialmente después de cambios significativos en la aplicación o en su entorno. Los entornos de integración continua pueden beneficiarse de pruebas más frecuentes.
Algunas herramientas DAST son capaces de probar aplicaciones móviles, pero su eficacia puede variar en función de la herramienta y de la arquitectura específica de la aplicación.
Las herramientas DAST son versátiles, pero su eficacia puede variar en función de la complejidad y la tecnología de la aplicación web. Son más eficaces para aplicaciones web tradicionales que para aplicaciones de una sola página o servicios que utilizan un uso intensivo de scripts en el lado del cliente.
Cita este benchmark
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{Las 10 mejores herramientas DAST: resultados del benchmarking y comparación}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Recuperado el 21 de agosto de 2026}
}Resultados y marcas de tiempo de 42 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 6 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
22 actualizacionesSe actualizaron los datos de precisión de detección y tasa de falsos positivos de Invicti.
Enlaces de referencia

Siguiente para leer
Los 12 mejores software de RPA y sus características

Análisis de los 5 principales software de gestión de cambios de firewall

Los 10 mejores software de seguridad de endpoints

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.