


Las 6 mejores soluciones de gestión de endpoints con precios

El caso más común de delito cibernético es el acceso no autorizado a dispositivos no gestionados.1 A medida que los modelos de trabajo híbrido y las políticas de trae tu propio dispositivo (BYOD) se convierten en práctica habitual, el software de gestión de endpoints, como NinjaOne Endpoint Management y Acronis Cyber Protect, ha pasado de ser una comodidad a una necesidad.
Analizamos las principales plataformas de gestión de endpoints en función de sus características diferenciadoras y precios:
Características de la gestión de endpoints
Producto | Soporte de SO | Soporte remoto | Compartición de archivos | Gestión automatizada de parches | Capacidades de confianza cero/VPN |
|---|---|---|---|---|---|
Windows, macOS, Linux | ✓ | ✓ | ✓ | ✕ | |
Windows, macOS, iOS, Android, Linux | ✓ | ✓ | ✓ | ✕ | |
Microsoft Intune | Windows, macOS, iOS, Android, Linux | ✕(complemento) | ✓ | ✕ | ✓ |
Omnissa Workspace One | Windows, macOS, iOS, Android, Chrome OS, Linux | ✓ | ✓ | ✓ | ✓ |
Cisco Meraki | Windows, macOS, iOS, Android | ✓ | ✓ | ✓ | ✕ |
Citrix Endpoint Management | Windows, macOS, iOS, Android, Chrome OS | ✓ | ✓ | ✓ | ✓ |
Consulte las definiciones de las características comunes y diferenciadoras.
Precios del software de gestión de endpoints
Nota: Microsoft Intune Remote Help ahora está incluido en las suscripciones Microsoft 365 E3 y E5 a partir de 2026, pero requiere licencias adicionales para implementaciones independientes de Intune.
Reseñas y valoraciones del software de gestión de endpoints
*Basado en el número total de reseñas y valoraciones medias (en una escala de 5 puntos) de plataformas B2B.
El número de empleados se obtiene de fuentes disponibles públicamente (por ejemplo, LinkedIn).
Análisis de proveedores de gestión de endpoints
NinjaOne Endpoint Management
NinjaOne ofrece herramientas para equipos de TI y MSP, incluidas la gestión automatizada de parches, la supervisión y gestión remotas, la gestión de endpoints y la gestión de dispositivos móviles (MDM).

Evaluamos las capacidades de RMM de NinjaOne y presentamos los resultados en Software de control remoto. En nuestra evaluación, NinjaOne requirió habilitar un módulo de control remoto independiente, instalar un cliente de escritorio y ofrecer sesiones basadas en RDP con opciones de configuración detalladas. El acceso en segundo plano con MFA funcionó sin interrumpir al usuario activo. Las velocidades de transferencia de archivos fueron inconsistentes entre regiones, y el uso compartido de pantalla en macOS funcionó después de ajustar manualmente los permisos del sistema.
Elija NinjaOne para una gestión de endpoints completa y reduzca la complejidad.
Obtener acceso gratuitoPrecio: La estructura base de pago por endpoint de NinjaOne comienza en $1,50 USD al mes para clientes con 10.000 endpoints y aumenta a $3,75 USD para 50 endpoints o menos, con precios que varían según el volumen.
Capacidades clave
- Consola única para tres familias de sistemas operativos: inventario de dispositivos, creación de scripts remotos, implementación de parches y estado de salud para Windows, macOS y Linux.
- Indicadores de estado de salud: los discos con fallos, los problemas de controladores y los servicios detenidos aparecen sin necesidad de abrir cada dispositivo.
- Directivas de grupo: las directivas de configuración se aplican a grupos de dispositivos en lugar de máquina por máquina.
NinjaOne gestiona endpoints de Windows, macOS y Linux desde una única consola, combinando inventario de dispositivos, scripts remotos, implementación de parches y estado de salud automatizado en un solo lugar, en lugar de requerir herramientas independientes por sistema operativo.
Un indicador de estado de salud dedicado muestra los discos con fallos, los problemas de controladores y los servicios detenidos sin que un administrador tenga que abrir cada dispositivo individualmente, y las directivas de configuración se pueden aplicar a grupos de dispositivos en lugar de máquina por máquina.2
NinjaOne informó que prestaba servicio a cerca de 40.000 organizaciones clientes en más de 140 países en torno a su ronda de financiación de junio de 2026, que valoró la empresa en $12,3 mil millones tras más de $400 millones en ampliaciones de la Serie C.3
Acronis RMM
Acronis RMM es el módulo de gestión de endpoints de Acronis Cyber Protect. Cubre supervisión, escritorio remoto, gestión de parches, scripting y despliegue de software, y se ejecuta en el mismo agente que los servicios de copia de seguridad y seguridad de Acronis. Las funciones dependen de la licencia.
En nuestra evaluación comparativa de control remoto, la primera sesión de Acronis requirió instalar un cliente de escritorio; las conexiones posteriores reutilizaron las credenciales guardadas. Acronis admitió tanto su propio protocolo NEAR como RDP, incluida la unión a una sesión activa, y requirió elegir credenciales por usuario. Mostró métricas de rendimiento en tiempo real durante las sesiones. Una opción basada en navegador necesitaba menos configuración pero ofrecía una calidad de sesión inferior.
Elija Acronis RMM para obtener una solución integrada de gestión de endpoints.
Obtener acceso gratuitoCapacidades clave
- Gestión de parches: aplica parches a los productos de Microsoft y a más de 300 aplicaciones de Windows de terceros. La aplicación de parches a prueba de fallos crea una copia de seguridad de imagen antes de cada parche, de modo que se puede restaurar el sistema si una actualización falla.
- Escritorio remoto: admite NEAR y RDP, además de una opción basada en navegador con menor calidad de sesión (probada en nuestra evaluación comparativa).
- Despliegue de software: un catálogo de software integrado permite a los administradores elegir la versión, el idioma y la arquitectura (probado en nuestra evaluación comparativa de RMM).
- Agente único: la supervisión, la aplicación de parches, la copia de seguridad y los servicios de seguridad se ejecutan desde un agente y una consola; las funciones disponibles dependen de la licencia.
Microsoft Intune
Microsoft Intune es una solución unificada de gestión de endpoints basada en la nube profundamente integrada en el ecosistema de Microsoft, que ofrece gestión de dispositivos y aplicaciones en las plataformas Windows, macOS, iOS y Android.
Precio: Microsoft Intune Plan 1 tiene un precio de $8,00 por usuario al mes como suscripción independiente. También se incluye con las suscripciones Microsoft 365 E3, E5, F1 y F3, así como con los planes Enterprise Mobility + Security E3 y E5. Intune Plan 2 (gestión de endpoints avanzada) añade $4,00 por usuario al mes, mientras que Intune Suite añade $10,00 por usuario al mes.
Capacidades clave
- Gestión multiplataforma: Windows, macOS, iOS, iPadOS, Android y Linux desde el centro de administración de Intune.
- Acceso condicional: el estado de cumplimiento de los dispositivos alimenta las decisiones de acceso de Microsoft Entra ID.
- Licencias: incluido con Microsoft 365 E3, E5, F1 y F3 y con Enterprise Mobility + Security E3 y E5. Plan 1 cuesta $8,00 por usuario al mes de forma independiente.
- Capacidades avanzadas: Remote Help, Endpoint Privilege Management y Advanced Analytics se trasladaron a E3 y E5 en 2026; otras capacidades de Intune Suite siguen siendo complementos.
Para una solución de Microsoft en una categoría adyacente, consulte Microsoft Purview DLP y sus alternativas.
Omnissa Workspace One
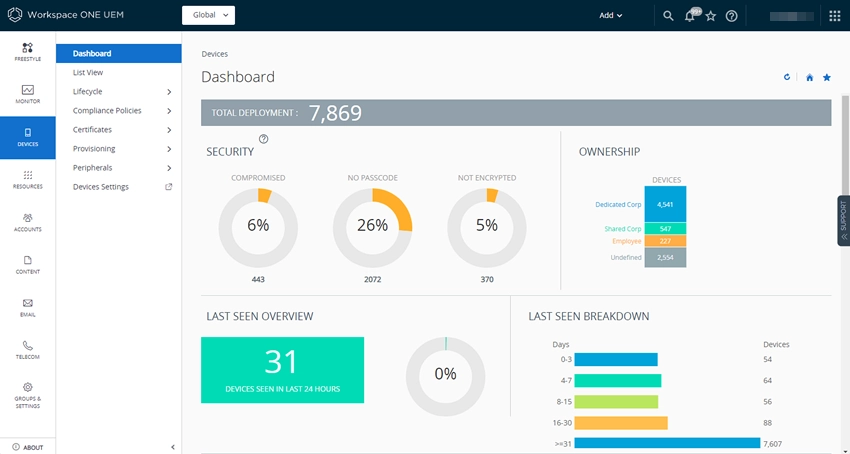
Omnissa Workspace ONE combina la gestión unificada de endpoints, la entrega de aplicaciones y la identidad para dispositivos Windows, macOS, iOS, Android, ChromeOS y Linux. La línea de productos pasó a Omnissa cuando el negocio de computación para usuarios finales de VMware se convirtió en una empresa independiente.
Capacidades clave
- Sensores y scripts: los sensores recopilan datos del dispositivo para lógica condicional y los scripts gestionan la configuración y la corrección dentro de los flujos de trabajo.4
- Freestyle Orchestrator: un creador de flujos de trabajo de arrastrar y soltar para la incorporación, la secuenciación de aplicaciones, la aplicación de cumplimiento y las tareas del ciclo de vida en Windows, macOS, iOS, Android y escritorios virtuales Horizon.
Cisco Meraki
Meraki Systems Manager es el producto de gestión de endpoints en la nube de Cisco, administrado desde el mismo panel que el hardware de red de Meraki.
Capacidades clave
- Opciones de inscripción: los perfiles MDM cubren todas las plataformas compatibles, y Windows y macOS también pueden ejecutar el agente de Meraki, que añade despliegue de software personalizado y escritorio remoto. Ambos métodos pueden ejecutarse en el mismo dispositivo.
- Políticas conscientes de la red: las funciones de Sentry vinculan Systems Manager con los dispositivos inalámbricos, de conmutación y de seguridad de Meraki, de modo que la postura del dispositivo afecta al acceso a la red.
- Limitación de la plataforma: Systems Manager no es compatible con la gestión declarativa de dispositivos de Apple.5
Citrix Endpoint Management
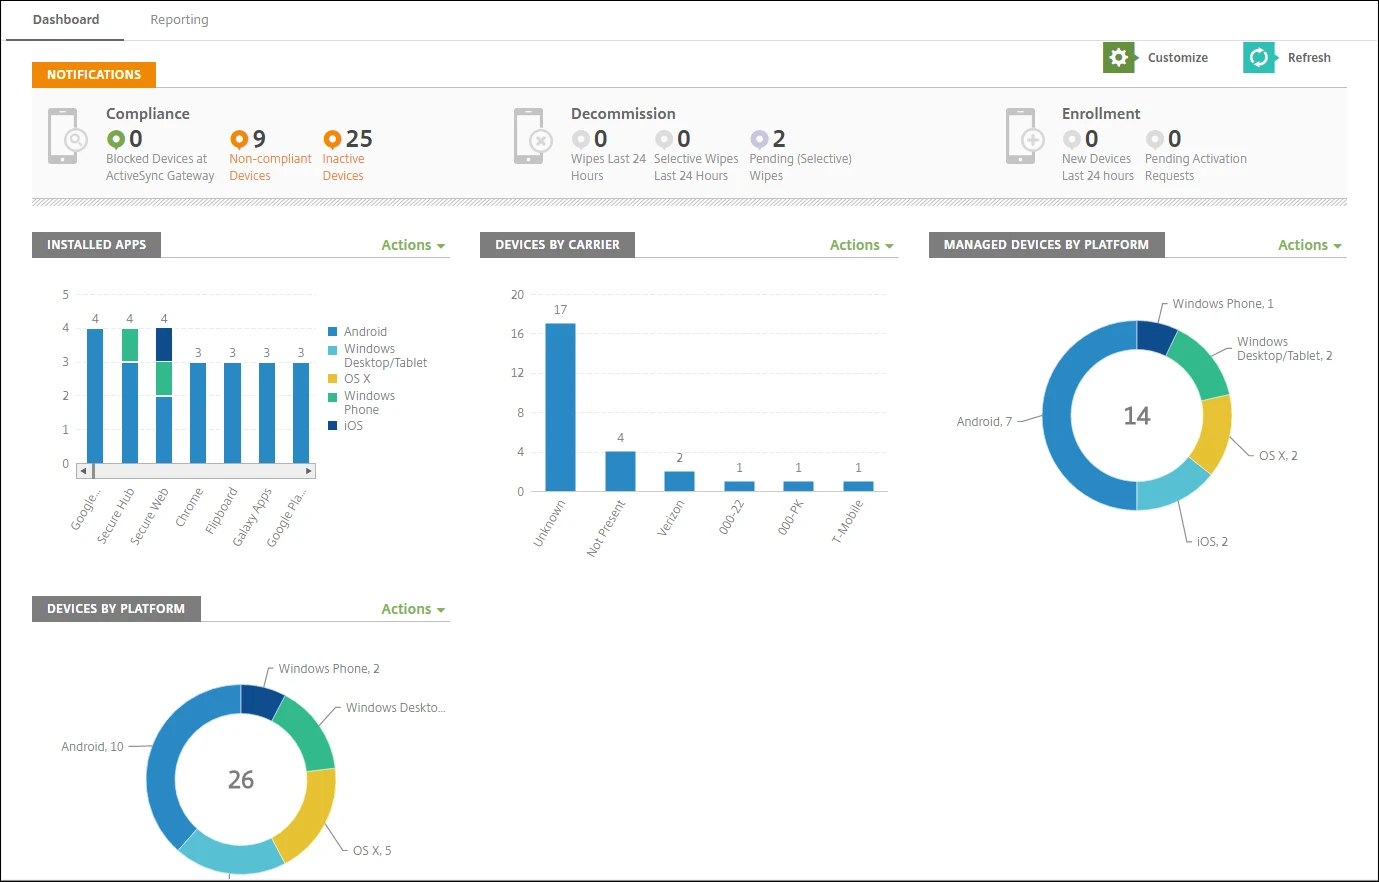
Citrix ofrece soluciones de TI para entornos de trabajo híbridos y remotos, incluidas analíticas de rendimiento de los empleados, servicios de conexión remota, soluciones de acceso a la red y gestión de endpoints.
Citrix Endpoint Management, anteriormente XenMobile, ofrece MDM y gestión de aplicaciones móviles como parte de la plataforma Citrix Workspace. Se ejecuta como un servicio Citrix Cloud, y la variante local continúa como XenMobile Server.6
Características comunes del software de gestión de endpoints
El software de gestión de endpoints suele ofrecer una amplia gama de capacidades para ayudar a las organizaciones a gestionar eficientemente sus dispositivos endpoint. Estas son algunas capacidades comunes:
1. Inventario: los agentes informan de las especificaciones de hardware, el software instalado, la compilación del SO y la configuración de red, de modo que los equipos no gestionados u obsoletos aparecen sin necesidad de una auditoría manual.
2. Configuración y aplicación de políticas: la configuración llega a los dispositivos como políticas aplicadas a grupos en lugar de máquina por máquina. Los objetivos típicos son el cifrado de disco, los derechos de administrador local, el bloqueo de pantalla y la configuración del navegador o del cortafuegos.
3. Gestión de parches: la plataforma detecta las actualizaciones que faltan del sistema operativo y de aplicaciones de terceros y las implementa según una programación con ventanas de mantenimiento y pasos de aprobación. La cobertura de aplicaciones de terceros varía mucho entre proveedores.
4. Despliegue de software: las aplicaciones se instalan, actualizan o desinstalan de forma remota, mediante una biblioteca de paquetes o scripts personalizados, sin acceso físico al dispositivo.
5. Supervisión remota y resolución de problemas: los datos de estado y rendimiento llegan de forma continua, y los técnicos abren sesiones remotas, ejecutan scripts, reinician servicios o leen registros desde la consola. El registro de sesiones y los avisos de consentimiento varían según el producto.
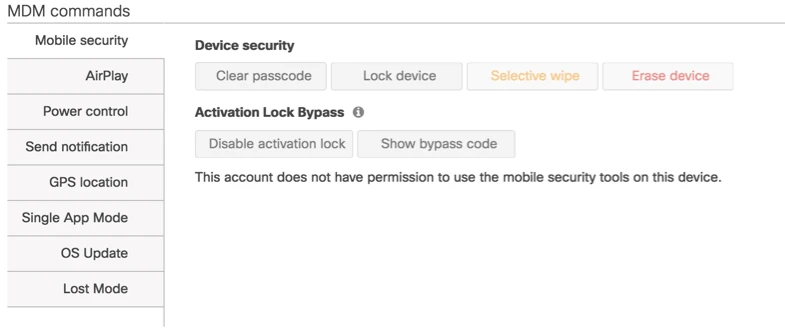
6. Gestión de dispositivos móviles: la inscripción mediante Apple Business Manager, Android Enterprise o el aprovisionamiento de Windows pone los teléfonos y tabletas bajo las mismas políticas, incluido el bloqueo remoto y el borrado selectivo para dispositivos BYOD.
7. Informes y cumplimiento: el estado de los parches, el estado del cifrado y la desviación de políticas alimentan los informes de auditoría para marcos como ISO 27001, SOC 2 e HIPAA.
Dónde tienen problemas las implementaciones de gestión de endpoints
Paridad de funciones entre sistemas operativos. La mayoría de las plataformas gestionan Windows en profundidad y otros sistemas de forma más superficial. Las diferencias a nivel de consola de Trend Micro y Meraki son un ejemplo: Meraki Systems Manager no es compatible con la gestión declarativa de dispositivos de Apple, por lo que algunas funciones dejan de funcionar en iOS 26 y macOS 26. Compruebe la matriz de funciones por sistema operativo del proveedor antes de asumir que las marcas de verificación de una tabla comparativa significan lo mismo en todas las plataformas.
Cobertura de parches de terceros. La aplicación de parches del sistema operativo es un requisito básico. La diferencia entre productos está en el catálogo de aplicaciones de terceros: cuántas aplicaciones cubre, con qué rapidez llegan las nuevas versiones y si se pueden pausar las actualizaciones arriesgadas.
Desajuste del modelo de licencias. La tarificación por endpoint (NinjaOne, Acronis, Meraki) y la tarificación por usuario (Intune) producen totales diferentes según cuántos dispositivos lleve cada empleado. Una plantilla con un portátil y un teléfono por persona duplica el coste con la licencia por endpoint.
 Añadir como fuente preferida
Características diferenciadoras de las soluciones de gestión de endpoints
- Soporte de SO: la gama de sistemas operativos que la plataforma de gestión de endpoints puede gestionar y proteger. Esto incluye sistemas operativos de escritorio (Windows, macOS, Linux), sistemas operativos móviles (iOS, Android) y sistemas especializados (Chrome OS).
- Modelo de precios: la licencia por endpoint cobra por cada dispositivo gestionado; la licencia por usuario cobra por cada persona, independientemente del número de dispositivos. Los dos producen totales diferentes en flotas donde los empleados llevan más de un dispositivo.
- Soporte remoto: proporciona asistencia y resolución de problemas de TI de forma remota. Permite a los administradores controlar el bloqueo, el borrado y el bloqueo remotos.
- Gestión de parches automatizada: la capacidad del sistema para descubrir, aprobar, descargar e implementar parches de software y seguridad en los endpoints de forma automática, sin intervención manual de TI, normalmente para aplicaciones de terceros y sistemas operativos.
- Capacidades de confianza cero/VPN: la inclusión de tecnología para permitir el acceso seguro a los recursos corporativos basada en un modelo de “nunca confiar, verificar siempre”, que a menudo sustituye o mejora la tecnología tradicional de red privada virtual (VPN) para usuarios remotos.
- Transferencia de archivos: los técnicos envían o extraen archivos a un dispositivo gestionado, normalmente dentro de una sesión remota. La velocidad de transferencia y los límites de tamaño de archivo varían según el producto y la región.
Preguntas frecuentes
La gestión de endpoints es una solución de TI compacta que otorga a sus usuarios control sobre los dispositivos mediante la administración de políticas que establecen reglas de acceso y autorización para mantener gestionados los endpoints. También automatiza las tareas de TI, lo que ayuda a los administradores de TI a controlar las actualizaciones, los fallos del sistema y los cambios de configuración.
La seguridad de endpoints tiene como objetivo mantener los endpoints seguros mediante el uso de herramientas como VPN, cortafuegos, software antivirus (AV) y cifrado. Para mantener los endpoints seguros, las soluciones de seguridad de endpoints trabajan de la mano con las herramientas de gestión de endpoints, incluidas la supervisión y la gestión de políticas. Las dos soluciones de seguridad se centran en los endpoints para mantener una red segura mediante el uso de herramientas de detección y respuesta en endpoints, herramientas de automatización y herramientas de conexión.
Las herramientas de control de dispositivos ayudan a mantener la seguridad de la red gestionando el acceso a una variedad de dispositivos, incluidas impresoras, unidades USB y discos duros, CD, dispositivos Bluetooth, módems USB, lectores de tarjetas, tarjetas de memoria, cámaras web y unidades extraíbles. El control de dispositivos tiene como objetivo evitar el acceso no autorizado a los datos en reposo y en tránsito mediante cifrado y autenticación.
Mientras que los dispositivos en red pueden rastrearse dentro de la red, los dispositivos móviles, cuando no están conectados a la red, aún pueden transferir datos confidenciales. El uso de dispositivos móviles fuera del alcance de la red aumenta el riesgo de ataques de malware y filtraciones de datos en entornos de trae tu propio dispositivo (BYOD). La gestión de endpoints, al utilizar las funcionalidades de gestión de dispositivos móviles, puede limitar el acceso a datos confidenciales y aplicaciones de su elección.
Lectura adicional
- Mejor software de bloqueo de USB
- Mejor software de control de dispositivos
- Mejor software RMM
- Análisis de NinjaOne
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las 6 mejores soluciones de gestión de endpoints con precios}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-management-software}},
  note   = {AIMultiple. Recuperado el 23 de septiembre de 2026}
}Resultados y marcas de tiempo de 18 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
9 actualizacionesAñadido un apartado sobre la gestión multiplataforma de NinjaOne y los datos de escala de su ronda de financiación.
Añadida una nota al pie sobre el soporte de zero trust y VPN de Acronis Cyber Protect mediante integraciones de terceros.
Añadidos hallazgos del benchmark de RMM a los perfiles de proveedor de NinjaOne y Acronis Cyber Protect.
Se añadió una sección del proveedor Acronis Cyber Protect con pros y contras al análisis de proveedores.
Se actualizó la introducción del artículo.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.

Siguiente para leer
Análisis de los 5 principales software de gestión de cambios de firewall

Los 10 mejores software de seguridad de endpoints

Los 12 mejores software de gestión de parches, incluido NinjaOne


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.