


Les 10 meilleurs outils DAST: résultats de benchmark et comparaison
En tant que RSSI, j’ai beaucoup travaillé avec les outils DAST. En évaluant les meilleures solutions, j’ai examiné des capacités telles que la précision, les performances de détection par gravité, etc. Vous trouverez ci-dessous une synthèse détaillée de mes principaux enseignements :
Résultats du benchmark DAST
Taux de vrais et de faux positifs
Environnements de benchmark :
1. Holdout : deux sites web privés sont utilisés dans la méthodologie pour évaluer l’efficacité avec laquelle les outils détectent les vulnérabilités dans les applications personnalisées et non publiques.
2. Holdout (sans éléments d’information) : deux sites web privés utilisés pour évaluer la détection des vulnérabilités dans les applications personnalisées et non publiques. Une deuxième variante exclut les constats de divulgation d’informations (erreurs verbeuses, fuites de métadonnées) pour isoler la détection des vulnérabilités exploitables.
3. DVWA (Damn Vulnerable Web Application) : application open source PHP/MySQL permettant de valider la détection par rapport à des vulnérabilités connues.1L’objectif est de comparer les outils aux vulnérabilités connues et de valider la cohérence de la détection.
4. Broken Crystals : application web open source construite avec React.2Objectif : évaluer l’efficacité des outils sur les vulnérabilités courantes dans les applications à forte dominante frontend.
Indicateurs clés pour évaluer les outils DAST :
1. Couverture des vulnérabilités : combien de vulnérabilités réelles l’outil détecte correctement. (Une couverture plus élevée signifie moins d’angles morts dans votre sécurité.)
Formule = vrais positifs (c’est-à-dire les vulnérabilités de sécurité correctement identifiées) / nombre total de vulnérabilités.
2. Taux de faux positifs inversé : la part des constats qui ne sont pas de fausses alertes. Cela évite aux équipes de sécurité de perdre du temps à poursuivre des problèmes qui n’en sont pas. (Nous inversons le taux pour qu’une valeur plus élevée soit toujours meilleure.)
Formule = 1 − (faux positifs ÷ total des constats).
Nos recommandations
Sur la base de notre benchmark, nous recommandons aux entreprises de :
Intégrer DAST à chaque cycle de mise en production : exécuter des scans après chaque version permet de détecter les vulnérabilités récurrentes avant qu’elles n’atteignent la production.
Ne vous fiez pas uniquement à DAST : complétez-le par SAST pour l’analyse du code, l’IAST pour la surveillance à l’exécution, et des tests manuels pour les failles logiques complexes.
Trouvez l’équilibre entre vitesse et précision : les outils les plus utiles font remonter rapidement les bonnes vulnérabilités avec des recommandations de remédiation claires, pas la plus longue liste de constats.
Analyse approfondie du benchmark Holdout
Nous avons analysé en détail les résultats du holdout, au-delà de la détection, jusqu’à la priorisation et aux rapports :
Performance de détection des vulnérabilités importantes
Les vulnérabilités classées comme informatives (par exemple, les messages verbeux, les fuites de métadonnées) ont été exclues de l’analyse pour se concentrer uniquement sur les vulnérabilités critiques susceptibles d’avoir un impact sur la sécurité.
Rapports et autres fonctionnalités
- Durée du scan : la vitesse est cruciale lorsque les scans DAST sont intégrés aux pipelines CI/CD. Un scan lent peut retarder les cycles de développement et décourager un usage fréquent.
- Suggestions de remédiation : les outils dotés de suggestions de remédiation peuvent fournir des conseils actionnables et de qualité pour aider les développeurs à résoudre rapidement les problèmes de sécurité. (Remarque : nous n’avons pas encore évalué formellement la qualité des suggestions de remédiation.)
- Qualité des rapports : nous avons évalué la qualité des rapports comme élevée, moyenne ou faible sur la base de notre expérience avec les outils DAST testés. Les rapports de haute qualité étaient bien structurés, faciles à lire et fournissaient des informations claires.
Détection des vulnérabilités par gravité
Les outils avec des taux de détection plus élevés (par exemple, HCL AppScan à 75 %) sont plus efficaces.
- Vulnérabilités critiques : problèmes graves (par exemple, exécution de code à distance) nécessitant une attention immédiate.
- Vulnérabilités élevées, moyennes et faibles : les problèmes de gravité élevée nécessitent une action urgente, tandis que les moyens et faibles sont moins critiques.
- Bonne pratique : problèmes non critiques (par exemple, configurations non sécurisées) qui améliorent l’hygiène de sécurité.
- Informationnelles : problèmes non exploitables (par exemple, erreurs verbeuses) de faible priorité.
Précision de la priorisation
Un score de 100 % ne signifie pas que toutes les vulnérabilités ont été détectées. Il indique que, parmi les vulnérabilités détectées, toutes ont été correctement priorisées.
Méthodologie du benchmark
Jeu Holdout : Nous avons mis en place 2 sites web :
- L’un avec toutes les 10 principales vulnérabilités OWASP délibérément incluses, telles que l’injection SQL.
- L’autre ne contenait aucune vulnérabilité importante.
Les sites web ne sont pas publics. Nous les conservons comme jeu holdout pour garantir que les éditeurs ne les utilisent pas pour améliorer leurs outils DAST, ce qui compromettrait l’objectif du benchmark : mesurer les performances de ces outils sur des applications réelles.
Solutions DAST participantes : Pour produire les résultats du benchmark, nous avons :
- Obtenu l’accès à 6 solutions DAST de premier plan.
- Utilisé chaque outil comme scanner DAST web pour exécuter les tests de benchmark avec la configuration permettant de détecter le Top 10 OWASP.
Les solutions DAST utilisées dans le jeu holdout sont listées ci-dessous :
- Acunetix d’Invicti, dernière version de juin 2024
- HCL AppScan Standard 10.5.0
- Dernière version de Qualys WAS d’octobre 2024
- Netsparker d’Invicti, dernière version de juin 2024
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA et Broken Crystals :
Les résultats proviennent du benchmark de Pentest-Tools.com.3
Prochaines étapes
Nous prévoyons d’ajouter les résultats de benchmarks open source, y compris l’OWASP Benchmark Project (une suite de tests Java pour évaluer la précision, la couverture et la vitesse). Nous cherchons activement à inclure les outils suivants dans les prochaines exécutions du benchmark :
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Pourquoi réalisons-nous des benchmarks DAST ?
Les entreprises s’appuient sur DAST pour sécuriser leurs données et leurs applications dans le cadre de leur stratégie de cybersécurité. Cependant, les indicateurs les plus importants d’un outil DAST, tels que le taux de faux positifs, ne sont pas disponibles.
Les entreprises devraient réaliser une preuve de concept (PoC) avant d’adopter des outils DAST, mais les PoC ne sont pas parfaits :
Les applications testées pendant le PoC peuvent ne pas présenter certaines vulnérabilités ; par conséquent, les entreprises peuvent ne pas appréhender toutes les capacités des outils évalués dans leur PoC.
Les PoC sont coûteux ; les entreprises peuvent ne pas inclure tous les outils DAST dans leur PoC et passer à côté de la solution la mieux adaptée à leur activité.
L’examen des résultats des benchmarks et la sélection d’une liste restreinte de fournisseurs pour le PoC peuvent aider les entreprises à identifier la solution optimale pour leurs applications.
Critères standardisés pour évaluer les scanners de vulnérabilités web
Vous trouverez ci-dessous certains des critères que nous avons utilisés et la justification de leur sélection :
Taux de vrais positifs : La détection automatisée des vulnérabilités est la mission principale d’un outil DAST. Il est essentiel que les scanners automatisés de sécurité des applications web identifient les vulnérabilités des applications.
Taux de faux positifs : les faux positifs réduisent la confiance dans les solutions DAST et ralentissent les équipes de sécurité. Dans le graphique, nous voulions placer les solutions les plus performantes dans le coin supérieur droit, c’est pourquoi nous avons inversé le taux de faux positifs.
Précision de la priorisation est essentielle pour la priorisation. Sans cela, les équipes de sécurité peuvent se perdre dans une longue liste de vulnérabilités.
Comment les entreprises devraient-elles mener leurs PoC DAST ?
Nous recommandons :
Utiliser une grande variété d’applications pour voir comment les différents outils se comportent dans différents scénarios.
Inclure des cibles de benchmark qui ressemblent le plus possible aux applications finales de l’organisation.
Comparatif des 10 meilleurs outils DAST
Les informations des avis proviennent de 5 et 6
Nous avons listé ici à la fois des solutions DAST payantes et gratuit. Si vous êtes intéressé par les solutions gratuit, consultez gratuit outils DAST.
Couverture des scans
- Détecte XSS : identifie les vulnérabilités où les attaquants injectent des scripts malveillants capables de voler des données ou de détourner des sessions utilisateur.
- Détecte l’injection SQL : détecte les failles où les attaquants manipulent des requêtes SQL pour accéder à une base de données ou la modifier.
- OAuth 2.0 : évalue la sécurité des flux d’autorisation OAuth 2.0 afin de garantir un contrôle d’accès approprié.
- Détecte l’injection de commandes : détecte les vulnérabilités où les attaquants injectent et exécutent des commandes arbitraires sur le serveur ou le système.
Invicti
Invicti est un outil de test dynamique de sécurité des applications (DAST) et de test interactif de sécurité des applications (IAST) conçu pour identifier les vulnérabilités dans les applications web et les APIs.
Cette double approche permet à Invicti de réaliser des scans précis en temps réel des applications en cours d’exécution et de leur code, offrant une meilleure compréhension des vulnérabilités potentielles.
Il prend en charge un large éventail de tests de sécurité, notamment des vérifications pour :
- Injection SQL
- XSS (scripting intersite, une vulnérabilité web)
- Vulnérabilités liées aux API
Points forts
- Scan de référence et scan incrémental : l’une des capacités différenciantes d’Invicti est son scan de référence pour les évaluations initiales des vulnérabilités et son scan incrémental pour se concentrer sur les nouveaux changements. Cette approche optimise la surveillance continue par rapport à certains autres outils qui reposent uniquement sur des scans complets et statiques.
- Intégration CI/CD : s’intègre parfaitement aux pipelines CI/CD, permettant des scans de sécurité automatisés pendant le processus de développement.
Points faibles
- Faux positifs et analyse des vulnérabilités : bien qu’Invicti obtienne de bons résultats en détection des vulnérabilités, une marge d’amélioration existe dans son analyse des faux positifs et dans ses bibliothèques globales d’analyse des vulnérabilités. Le taux actuel de faux positifs de 23 % signifie que les équipes de sécurité peuvent encore devoir consacrer du temps à valider les résultats.
- Couverture limitée des API GraphQL : bien qu’Invicti soit un outil solide pour scanner divers types de vulnérabilités, sa couverture de la sécurité des API GraphQL est moins étendue que celle d’autres solutions de test d’API spécialisées. Il est efficace pour tester les API, notamment REST, SOAP et GraphQL, sans nécessiter de configuration supplémentaire. Toutefois, il est moins efficace pour tester une logique métier complexe ou fournir une analyse approfondie des API GraphQL que d’autres outils conçus spécifiquement pour ces cas d’usage.
- Spécificité des rapports : la spécificité des rapports générés par Invicti pourrait être améliorée en fournissant des informations contextuelles plus détaillées, des conseils de remédiation plus clairs et une meilleure clarté de priorisation.
PortSwigger Burp Suite
Burp Suite prend en charge les tests dynamiques de sécurité des applications (DAST) automatisés et manuels. Dans notre benchmark, il a atteint une couverture de 29 % des vulnérabilités critiques, ce qui le rend efficace pour les tests de vulnérabilités automatisés comme manuels.
Disponible en différentes éditions, notamment les éditions Professional, Enterprise et Community.
L’édition Community peut scanner ou explorer les applications web en interne ou en externe, tandis que la version payante offre des capacités supplémentaires aux entreprises recherchant un outil plus complet.
Points forts
- Précision : Dans notre benchmark, Burp Suite a affiché un taux de faux positifs de 15 %, ce qui est inférieur à d’autres outils comme Invicti, qui avait un taux de faux positifs de 23 %.
- Configuration simple : le processus d’installation est simple et convivial.
Points faibles
- Consommation mémoire élevée : Lors des scans, en particulier avec des applications plus volumineuses, Burp Suite utilise une quantité importante de mémoire, ce qui a un impact sur les performances.
- Intégrations limitées : Burp Suite manque d’intégrations plus étendues avec des outils comme Jenkins pour automatiser les scans DAST, ce qui limite son utilité dans les flux de travail d’intégration continue / déploiement continu (CI/CD).
- Qualité des rapports : Burp Suite a obtenu un faible score pour la qualité des rapports. De plus, les conseils de remédiation fournis étaient souvent trop généraux.
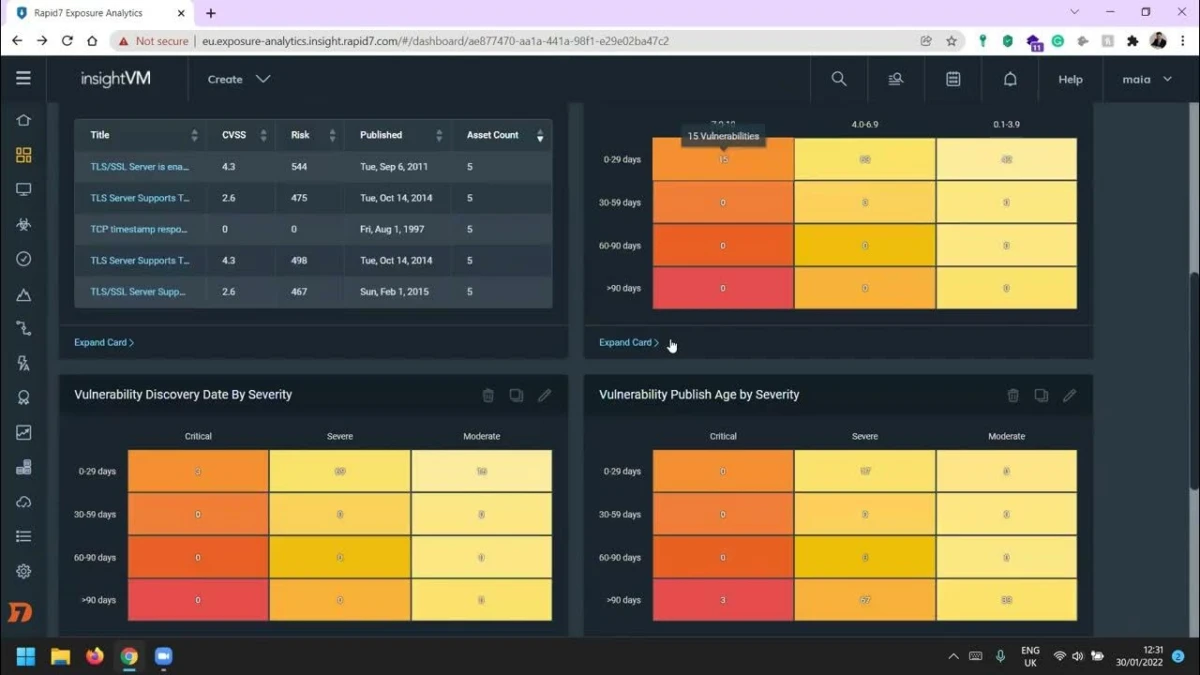
InsightVM Rapid7
Idéal pour : identifier et suivre les vulnérabilités
InsightVM n’est pas un outil DAST. C’est une plateforme de gestion des vulnérabilités qui évalue les risques dans les environnements informatiques à l’aide de la recherche sur les vulnérabilités de Rapid7, des données mondiales sur les attaquants et de l’analyse Internet. Elle s’intègre à Metasploit pour la confirmation des exploits et offre une surveillance en temps réel des actifs cloud, virtuels et conteneurisés.
Points forts
- Gestion et suivi des vulnérabilités : fournit des évaluations d’actifs en temps réel pour les environnements cloud, virtuels et conteneurisés, avec intégration à Metasploit pour la confirmation des exploits.
- Évaluation et priorisation des risques : la plateforme utilise des scores de risque réels pour prioriser les vulnérabilités et prend en charge la gestion par agent pour un correctif efficace.
Points faibles
- Consommation mémoire élevée : lors des scans, en particulier dans les grands environnements, InsightVM peut consommer beaucoup de mémoire, ce qui peut affecter les performances du système et entraîner des problèmes de stabilité.
- Interface graphique utilisateur (GUI) immature : l’interface graphique est incohérente et manque de maturité, ce qui rend la navigation et la configuration plus difficiles pour les utilisateurs, en particulier ceux sans expertise technique.
- Générateur de requêtes limité : le générateur de requêtes est limité, empêchant la personnalisation de requêtes ou de rapports complexes, ce qui rend l’extraction de données et la configuration des rapports plus difficiles.
- Corrections de bugs retardées : les bugs dans les vérifications de vulnérabilités complexes peuvent prendre beaucoup de temps à résoudre, retardant les évaluations des vulnérabilités et les efforts de remédiation.
La version de février 2026 de la plateforme a réduit l’utilisation de la mémoire de Security Console et optimisé la gestion du contenu des vulnérabilités et la gestion des scans, corrigeant ainsi la faiblesse historique de consommation mémoire de la plateforme. Une vulnérabilité de validation de signature affectant le composant cloud Exposure Analytics a été corrigée sans qu’aucune action client ne soit requise.7
 Ajouter comme source préférée
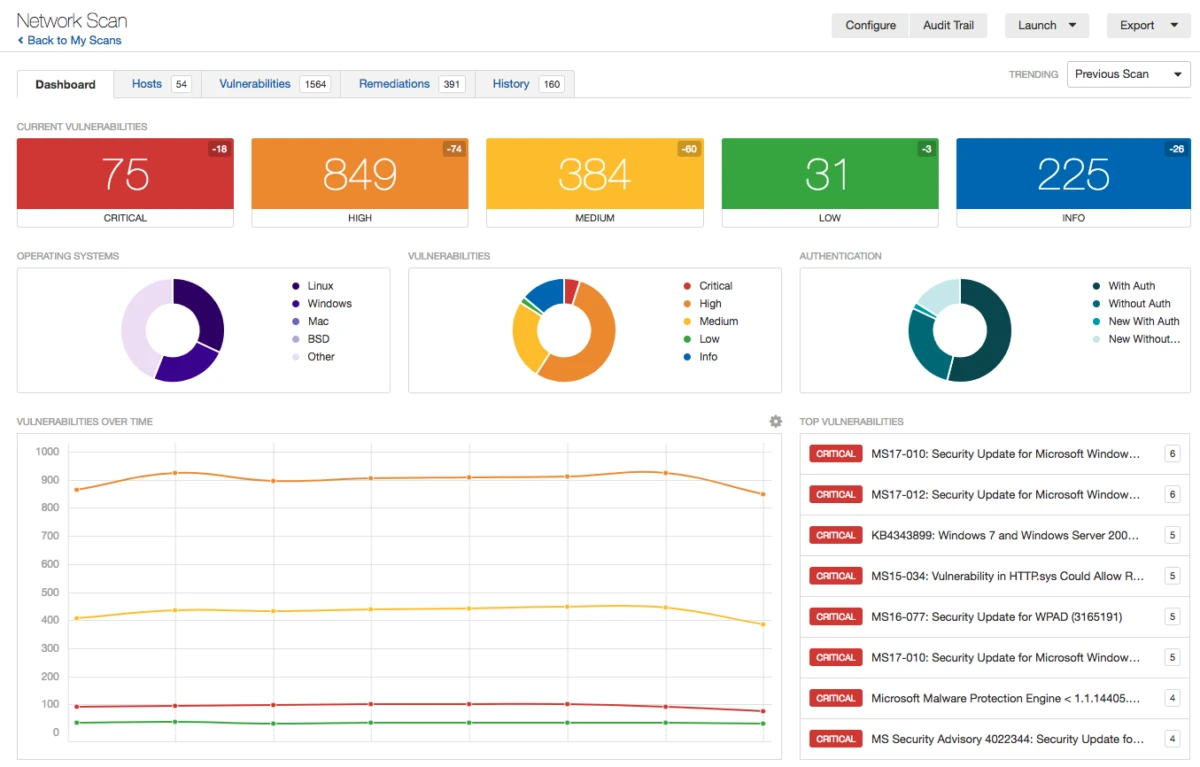
Tenable Nessus Professional
Idéal pour : scan réseau
Tenable Nessus Professional est principalement axé sur le scan des vulnérabilités réseau plutôt que sur les tests de sécurité traditionnels des applications web.
Il effectue des scans sans agent et évaluatifs pour évaluer les vulnérabilités sur les actifs réseau, ce qui le rend adapté aux organisations qui ont besoin d’évaluations de sécurité complètes de leurs environnements informatiques.
Il n’est pas spécialisé dans la sécurité des applications web, mais il fournit des mises à jour fréquentes pour identifier les dernières vulnérabilités et inclut des recommandations de remédiation.
Pour ceux qui ont besoin de fonctionnalités de scan de niveau entreprise, telles que le scan d’applications web et le scan de surface d’attaque externe, Tenable propose Nessus Expert comme option de niveau supérieur.
Nous avons abordé la tarification des outils DAST et plus encore dans Tarification DAST : comparaison des frais des fournisseurs.
Points forts
- Scan réseau : propose des scans sans agent et évaluatifs pour des évaluations complètes sur un large éventail d’actifs.
- Double approche de mise en œuvre : Nessus prend en charge les solutions de scan par agent et par identifiants, offrant une flexibilité selon les besoins de l’organisation.
Points faibles
- Durée et résultats de scan incohérents : variabilité de la durée des scans et incohérence des résultats, ce qui peut affecter la fiabilité de l’outil dans les environnements vastes ou complexes.
Si vous utilisez Tenable Nessus et recherchez des alternatives, vous pouvez consulter Alternatives à Tenable Nessus.
HCL AppScan
Idéal pour : gestion des vulnérabilités des applications de niveau entreprise
La suite AppScan comprend plusieurs produits (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source et AppScan Enterprise).
HCL AppScan comprend des capacités d’intégration avec divers environnements de développement et de déploiement, des rapports de conformité réglementaire et une personnalisation via l’AppScan Extension Framework.
Points forts
- Précision : parmi les 2 meilleurs performers de notre benchmark DAST, HCL AppScan a démontré :
- Taux de vrais positifs élevé : 66 % pour les vulnérabilités critiques.
- Taux de faux positifs faible : 2 % de taux de faux positifs.
- Grande précision dans l’attribution de la gravité aux problèmes : a démontré une précision de 60 % dans l’attribution du bon niveau de gravité aux vulnérabilités.
Points faibles
- Tableau de bord et rapports : le tableau de bord et les sections de synthèse des rapports sont en retard par rapport à ceux d’autres outils DAST commerciaux.
- Intégration limitée aux conteneurs : peu adapté aux applications conteneurisées dans certains environnements.
- Intégration CI/CD : pas un outil efficace pour l’intégration CI/CD continue en raison de restrictions de licence.
- Durée de scan lente : HCL AppScan a eu le plus long temps de scan dans notre benchmark.
NowSecure
Idéal pour : scan d’applications mobiles
NowSecure DAST est axé sur les tests d’applications mobiles ; il ne fournit pas de tests d’applications web.
Le marché du scan d’applications mobiles étant limité, peu d’outils se concentrent uniquement sur le scan d’applications mobiles. NowSecure pourrait être une option adaptée aux entreprises qui
- Testent des applications mobiles.
- Peuvent se permettre un outil dédié au scan d’applications mobiles.
Points forts
- Scan d’applications mobiles : prend en charge le scan automatisé des applications mobiles.
Points faibles
- Tests complexes et intervention manuelle : certains scénarios de test nécessitent une intervention manuelle, en particulier pour des flux de connexion personnalisés ou des configurations d’applications mobiles complexes.
- Limites de personnalisation : les options de personnalisation des rapports et des configurations de test spécifiques sont limitées.
- Durée des scans : les durées de scan peuvent être longues.
Checkmarx DAST
Idéal pour : sécurité des applications dans les environnements CI/CD rapides
Checkmarx DAST peut être déployé sur site, en hybride ou dans le cloud. Il offre la détection d’injection SQL et la détection XSS.
Checkmarx DAST fait partie de la plateforme Checkmarx One, qui regroupe divers outils de sécurité des applications (tels que SAST, la sécurité des API, la sécurité des conteneurs, etc.) en une seule plateforme.
Points forts
- Suivi des vulnérabilités : catégorise les vulnérabilités par risque associé et prend en charge le delta-scanning pour rescanner le code modifié.
- Largeur de la plateforme : plateforme unique pour SAST, DAST, le scan d’API, SCA et la sécurité des conteneurs.
Points faibles
- Faux positifs : nombre élevé de faux positifs, en particulier dans les grandes bases de code applicatif.
- Limites de personnalisation : les options de personnalisation sont limitées, notamment en ce qui concerne les rapports personnalisés et la création de nouveaux widgets pour le tableau de bord.
- Intégration Jenkins complexe : bien que Checkmarx s’intègre aux pipelines CI/CD, l’extrait de code Jenkins est difficile à mettre en œuvre.
Indusface WAS
Idéal pour : tests de sécurité des applications web
L’Indusface DAST offre des fonctionnalités de pare-feu d’application web (WAF) basées sur le cloud. Indusface WAS ne peut pas être déployé sur site, ce qui peut être perçu comme un inconvénient si les utilisateurs souhaitent éviter les services cloud.
Points forts
- Couverture des scans : combine le scan de sécurité des applications web avec les vulnérabilités au niveau du système d’exploitation et le scan de malwares.
- Scan automatisé et manuel : la plateforme prend en charge à la fois les scans automatisés et les VAPT manuels (évaluation des vulnérabilités et tests d’intrusion).
Points faibles
- Améliorations nécessaires de l’interface utilisateur (UI) : la disposition et la navigation de l’interface peuvent être améliorées pour un accès plus facile aux rapports de sécurité et aux fonctionnalités de scan.
- Personnalisation limitée : manque d’options de personnalisation pour des tests de sécurité plus adaptés.
- Durée des scans : le processus de scan est plus lent pour les applications à grande échelle.
Contrast Assess
Idéal pour : analyser les vulnérabilités directement au sein des applications en cours d’exécution
L’outil de Contrast Security, Contrast Assess, utilise principalement une approche de test interactif de sécurité des applications (IAST).
Points forts
- Approche IAST : corrèle les constats entre les méthodes SAST et DAST, réduisant les faux positifs et identifiant les vulnérabilités à la fois dans le code personnalisé et les bibliothèques open source.
- Explication des vulnérabilités : chaque constat comprend le risque, la cause profonde et les détails de remédiation.
- Intégration CI/CD : s’intègre proprement aux pipelines existants.
Points faibles
- Prise en charge limitée des langages : la prise en charge des tests IAST pour les applications existantes ou les anciens langages de programmation est quelque peu limitée.
- Faux positifs/négatifs : des faux positifs et des faux négatifs sont signalés, ce qui nécessite des vérifications et des ajustements manuels.
OWASP ZAP
Idéal pour : sécurité open source des applications web
Un outil gratuit et open source, ZAP est hautement personnalisable et prend en charge les applications web et les API. Il est largement utilisé dans les pipelines DevSecOps et CI/CD. Bien qu’il n’ait pas le même niveau de test de logique métier que d’autres, il reste un outil solide qui peut être enrichi par des plugins et des intégrations.
Il agit comme un proxy man-in-the-middle, lui permettant d’intercepter et d’inspecter les messages envoyés entre un navigateur et un serveur web pour trouver des failles de sécurité en temps réel.
Points forts
- Facilité d’utilisation : possède une interface utilisateur de base bien structurée.
- Intégrations : s’intègre facilement aux outils CI/CD comme Jenkins. S’intègre également aux outils DevSecOps comme DefectDojo.8
- Efficacité du pentesting : efficace pour les tests d’intrusion, combinant des fonctionnalités de test manuelles et automatisées pour identifier les vulnérabilités.
Points faibles
- Faux positifs : signale des problèmes non exploitables comme des vulnérabilités lors des tests automatisés.
- Documentation insuffisante : la documentation est insuffisante.
- Périmètre limité : manque de fonctionnalités d’automatisation telles que le scan dynamique d’API. Il ne prend pas non plus entièrement en charge les applications conteneurisées.
La feuille de route de ZAP comprend l’intégration de l’IA, l’extension des intégrations d’outils tiers et l’amélioration des capacités d’exploration. ZAP a également ajouté la détection de cycles GraphQL (risque de déni de service) dans les versions récentes.9
FAQ
Les outils DAST sont des solutions de sécurité des applications qui détectent les vulnérabilités des applications web lorsqu’elles s’exécutent dans un environnement réel. Ils simulent des attaques du point de vue d’un utilisateur malveillant pour identifier les problèmes de sécurité potentiels. Ils peuvent également être considérés comme faisant partie des outils de scan de vulnérabilités.
Les outils DAST interagissent généralement avec une application par son interface, en testant des vulnérabilités telles que l’injection SQL, le cross-site scripting (XSS) et d’autres menaces de sécurité courantes. Ils ne nécessitent pas d’accès au code source.
Les outils DAST sont essentiels pour les équipes de sécurité, les développeurs et les professionnels de l’informatique impliqués dans le maintien de la sécurité des applications web. Ils sont particulièrement utiles pour les organisations disposant d’applications web dynamiques et fréquemment mises à jour.
Les principaux avantages incluent la capacité d’identifier des vecteurs d’attaque réels, la facilité d’utilisation sans avoir besoin d’accéder au code source, et la capacité de tester les applications dans leur état final d’exécution.
Non, DAST complète d’autres méthodes de test telles que le test statique de sécurité des applications (SAST) et le test interactif de sécurité des applications (IAST). Une stratégie de sécurité complète nécessite une combinaison de différentes approches de test.
Oui, les outils DAST peuvent manquer les vulnérabilités qui ne sont pas exposées via l’interface web, et ils peuvent générer des faux positifs. Ils ne peuvent généralement pas non plus examiner le code source pour détecter les problèmes sous-jacents.
Il est recommandé d’utiliser régulièrement les outils DAST, en particulier après des modifications importantes de l’application ou de son environnement. Les environnements d’intégration continue peuvent bénéficier de tests plus fréquents.
Certains outils DAST sont capables de tester des applications mobiles, mais leur efficacité peut varier selon l’outil et l’architecture spécifique de l’application.
Les outils DAST sont polyvalents, mais leur efficacité peut varier selon la complexité et la technologie de l’application web. Ils sont plus efficaces pour les applications web traditionnelles que pour les applications monopage ou les services utilisant beaucoup de scripts côté client.
Citez ce benchmark
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{Les 10 meilleurs outils DAST: résultats de benchmark et comparaison}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Consulté le 21 août 2026}
}Résultats et horodatages de 42 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 6 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
22 mises à jourMise à jour des données sur la précision de détection et le taux de faux positifs d'Invicti.
Liens de référence

À lire ensuite
Top 12 des logiciels de gestion des privilèges sur les terminaux (EPM)

Agents d'utilisation d'ordinateur: Benchmark et architecture
Créer un workflow de génération de leads par IA sans code
Top 9 des outils d'analyse comportementale des utilisateurs et des entités (UEBA)

Modèles d'action larges: Battage médiatique ou réalité ?
Outils d'agents IA: comparaison de 15 plateformes

Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.