


Top 8 des outils de segmentation réseau
Les approches traditionnelles de segmentation réseau reposent généralement sur la configuration manuelle et la supervision des politiques de pare-feu. Pour surmonter ces obstacles, les organisations peuvent également adopter des stratégies de segmentation plus sophistiquées en utilisant des outils de microsegmentation et le cadre Zero Trust.
Nous avons analysé les plateformes de segmentation réseau en fonction des fonctionnalités, de la flexibilité de déploiement et des avis vérifiés des utilisateurs. Les outils ci-dessous représentent les meilleures options parmi les approches de segmentation matérielles, définies par logiciel et natives du cloud.
Les meilleurs outils de segmentation réseau
FireMon
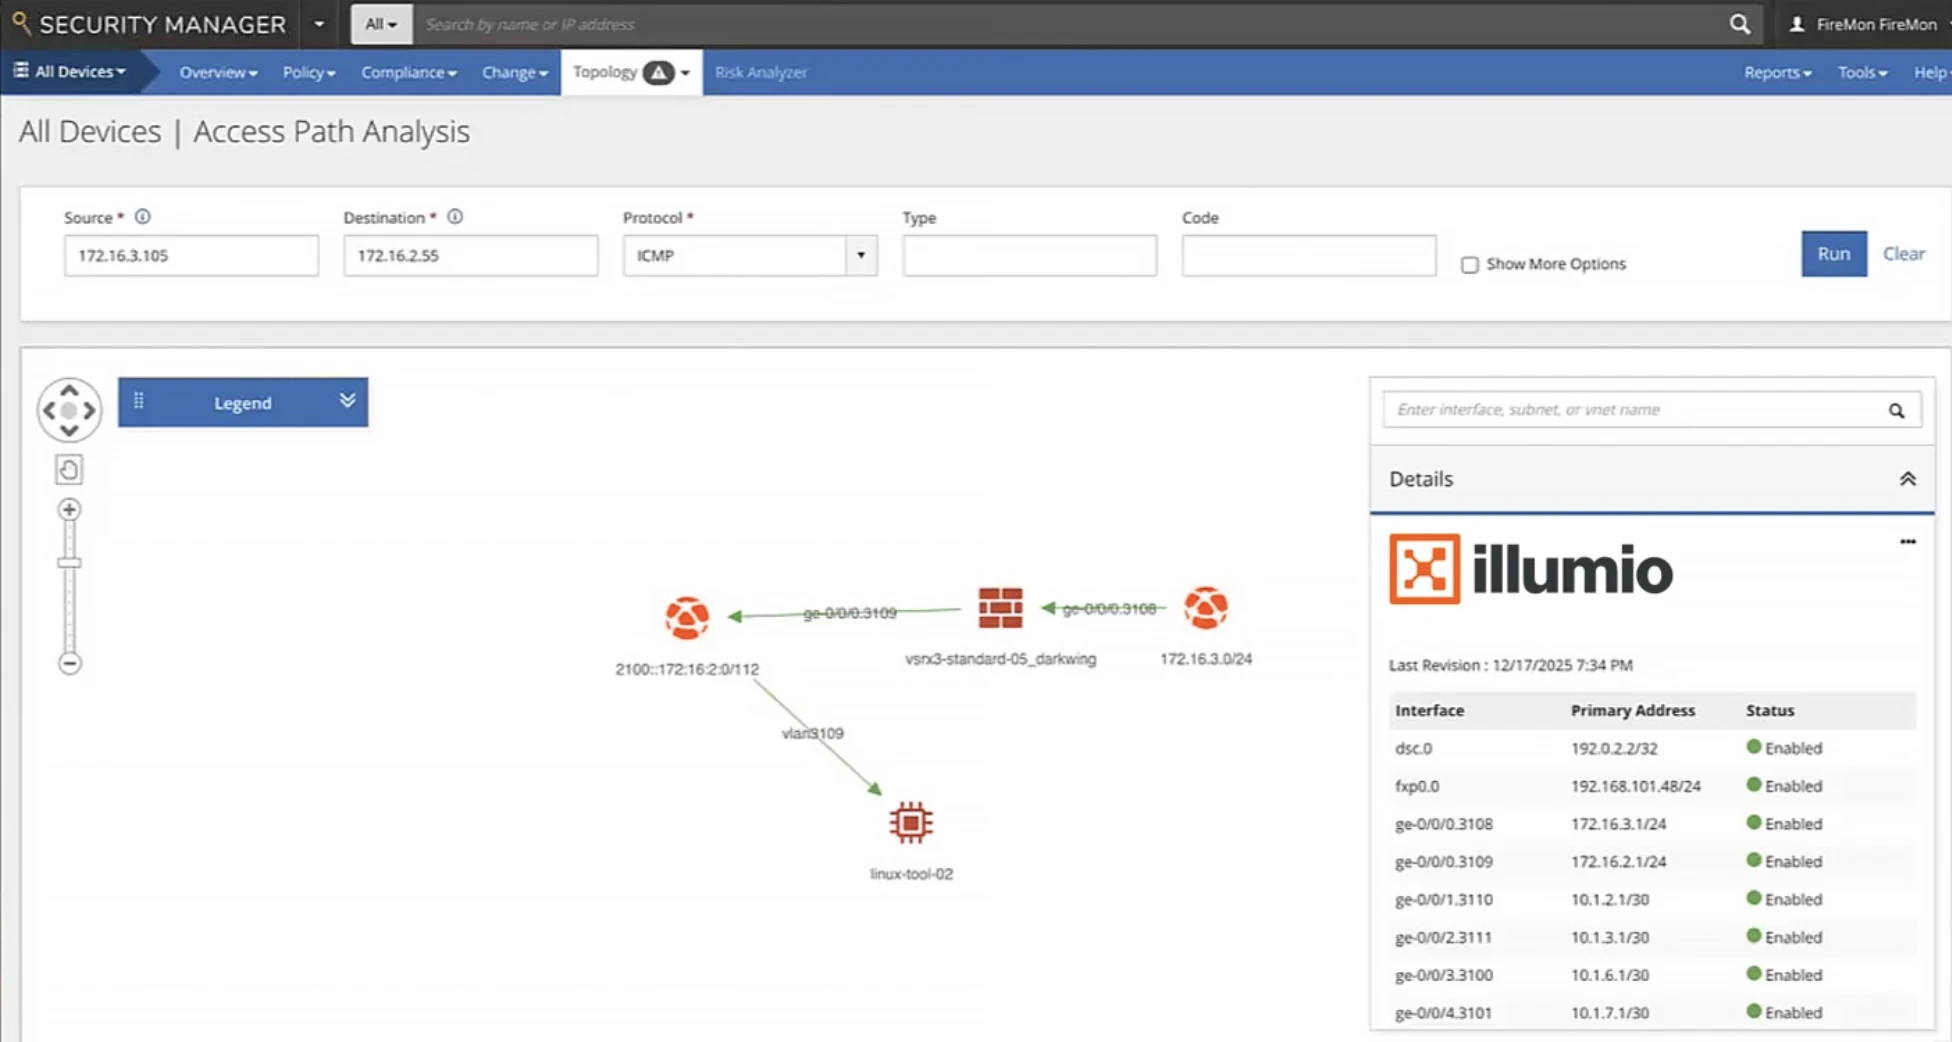
FireMon est une plateforme de gestion des politiques de sécurité réseau qui assure la gouvernance et la validation continue des politiques de segmentation dans des environnements de pare-feu multi-fournisseurs, le cloud et les plateformes de microsegmentation.
Plutôt que d'agir lui-même comme une couche d'application, FireMon se situe au-dessus des outils de segmentation existants, notamment Illumio et VMware NSX, et garantit que les politiques qu'ils appliquent restent exactes, conformes et alignées sur l'intention au fil du temps. À mesure que les environnements de segmentation se développent, la dérive des politiques et les mauvaises configurations s'accumulent ; le rôle de FireMon est de détecter et de corriger ces lacunes avant qu'elles ne deviennent des voies exploitables.
Fonctionnalités clés :
- Gouvernance de la microsegmentation Zero Trust : Fait passer Zero Trust au-delà du déploiement initial vers un contrôle continu et vérifié des règles de segmentation sur les couches réseau, cloud et hôte.
- Risk Analyzer : Corrèle les données de vulnérabilité avec les chemins d'accès réseau pour identifier les expositions réellement accessibles, en priorisant la remédiation selon le risque réel plutôt que les seuls scores de gravité.
- Policy Planner : Automatise les flux de travail de modification avec une évaluation des risques intégrée avant le déploiement des modifications de politiques sur les pare-feu ou les plateformes de segmentation.
- Policy Manager : Gestion des politiques de sécurité réseau en temps réel avec rapports de conformité automatisés et optimisation des règles dans des environnements multi-fournisseurs.
- Cloud Defense : Étend la gouvernance des politiques aux environnements AWS, Azure et GCP.
- Intégrations : Se connecte aux environnements ITSM, SIEM/SOAR, aux scanners de vulnérabilités et aux plateformes de microsegmentation, notamment Illumio.
Tufin
Tufin est une plateforme de sécurité réseau hébergée dans le cloud, spécialisée dans la gestion des politiques de sécurité réseau. Elle permet d'intégrer la gestion de la sécurité réseau à la protection des services cloud au sein d'un réseau virtuel hybride.
Tufin peut être mis en œuvre dans divers environnements, notamment sur site, entièrement dans le cloud, ou via une approche hybride combinant des éléments sur site et cloud.
Fonctionnalités clés :
- Visibilité : Tufin offre une visibilité sur le trafic réseau et les paramètres de sécurité en dirigeant tous les paquets vers leurs destinations prévues ou en empêchant leur passage. Cette solution peut être installée sur site ou utilisée comme une offre SaaS basée sur le cloud.
- Fonctionnalité R25-2 : analyses des politiques assistées par IA et visibilité unifiée plus large ; les notes R25-2 de Tufin indiquent également que TOS peut désormais surveiller Akamai Guardicore dans les environnements sur site et SaaS.
- Découverte réseau automatisée et mappage des flux de trafic : Le fournisseur utilise des outils de gestion réseau pour identifier tous les appareils et serveurs réseau connectés, ainsi que les connexions entre eux. Après avoir détecté les appareils, notamment les routeurs, commutateurs, serveurs et postes de travail, le logiciel de segmentation réseau crée une carte de topologie réseau.
Cisco Secure Workload
Cisco Secure Workload, anciennement connu sous le nom de Cisco Tetration, est une solution de microsegmentation Zero Trust qui protège les charges de travail dans les centres de données sur site, les clouds publics et les clouds privés.
Fonctionnalités clés :
- Version SaaS de Cisco Secure Workload : cette version étend la couverture de découverte et d'exploitation Azure, notamment les équilibreurs de charge Azure, les services de liaison privée/points de terminaison privés, les serveurs Azure SQL, les fonctions Azure, le filtrage par balises et la sauvegarde/restauration pour les groupes de sécurité réseau Azure.
- Options de déploiement flexibles : Cisco Secure Workload propose des modèles en logiciel en tant que service (SaaS) et en appliance matérielle. L'offre SaaS permet aux organisations de réduire le besoin de maintenance matérielle sur site.
- Segmentation Zero Trust : Il s'agit d'une approche de cybersécurité qui repose sur le principe selon lequel chaque demande d'accès est authentifiée et autorisée.
- Alertes de sécurité réseau : Lorsque des activités potentiellement malveillantes sont détectées au sein d'un réseau, les systèmes de sécurité réseau produisent des notifications. Ces alertes servent à protéger les ressources réseau, à prévenir les violations de données et les menaces de sécurité, et à protéger les données sensibles.
VMware NSX
VMware NSX est une plateforme de réseau défini par logiciel (SDN) et de sécurité, offrant une gamme de capacités de sécurité, notamment la microsegmentation et la gestion des accès réseau. Elle fournit une couche réseau virtualisée, découplée de l'infrastructure physique sous-jacente.
NSX utilise des mécanismes sophistiqués de prévention des menaces, comme les systèmes de détection d'intrusion (IDS/IPS), le sandboxing et l'analyse du trafic réseau/détection et réponse réseau (NTA/NDR), pour se protéger contre les menaces nuisibles et les attaques par ransomware.
Fonctionnalités clés :
- Pile réseau L2-L7 : Fait référence aux couches 2 à 7 du modèle OSI (Open Systems Interconnection), où chaque couche est chargée d'une fonction distincte dans la gestion des communications réseau.
- Pare-feu distribué : Met en œuvre des capacités et des règles de pare-feu avec précision sur divers segments de réseau. Contrairement aux pare-feu conventionnels et centralisés qui protègent principalement la périphérie du réseau, les pare-feu distribués sont intégrés dans toute l'infrastructure du réseau. Cette méthode permet une approche plus adaptable et plus complète de la sécurité réseau.
- Mise en réseau et sécurité multi-sites : Cette méthode englobe la planification, le déploiement et la supervision de l'infrastructure réseau et des protocoles de sécurité sur différents sites géographiques.
Illumio
Illumio propose une plateforme basée sur le cloud, spécialisée dans la segmentation Zero Trust, offrant un modèle de sécurité adaptable à divers environnements, notamment les centres de données sur site, ainsi que les clouds privés et publics.
Illumio Segmentation exploite le contexte des charges de travail pour appliquer des politiques de sécurité cohérentes dans les environnements informatiques.
Illumio a ajouté une capacité d'externalisation de la perspective des politiques, permettant de stocker les données de perspective des politiques dans Azure Blob Storage ou AWS S3 pour un accès partagé entre les nœuds ; les notes 26.1 d'Illumio documentent également des améliorations de performances, notamment des vérifications plus rapides des chevauchements de règles.
Fonctionnalités clés :
- Microsegmentation Zero Trust : Cette approche combine les principes du Zero Trust (ne jamais faire confiance, toujours vérifier) avec la pratique de la microsegmentation (division du réseau en segments plus petits).
- Visualisation des communications : La solution de segmentation réseau d'Illumio permet aux organisations de visualiser l'ensemble des flux de communication et de trafic réseau entre les charges de travail et les appareils réseau.
- Surveillance continue : La surveillance constante des infrastructures informatiques et des réseaux est essentielle pour identifier les risques de sécurité potentiels, les inefficacités opérationnelles ou la non-conformité réglementaire.
AlgoSec
La plateforme AlgoSec facilite la mise en œuvre de politiques de sécurité sur les réseaux hybrides, notamment les services cloud, les réseaux définis par logiciel (SDN) et l'infrastructure traditionnelle sur site.
AlgoSec a publié sa Security Management Solution, qui introduit le bot Algo IA, un support élargi pour AWS/Azure/GCP, des recommandations de bons de travail pour la politique de pare-feu réseau Google Cloud, une visibilité Strata Cloud Manager et de nouveaux mappages de conformité, notamment NIS2 et SOC 2.
Fonctionnalités clés :
- Plateforme de protection des applications natives du cloud (CNAPP) : AlgoSec met en œuvre la stratégie CNAPP pour identifier les risques de configuration et de réseau liés à l'infrastructure en tant que service (IaaS).
- Plusieurs modèles de déploiement : La plateforme propose une variété d'options de déploiement, notamment sur site, basées sur le cloud et hybrides, pour répondre aux divers besoins en infrastructure informatique.
 Ajouter comme source préférée
Faddom
Faddom est une plateforme de documentation des actifs informatiques qui offre des capacités de découverte réseau. Elle se concentre sur la cartographie des dépendances applicatives (ADM), fournissant des informations pour garantir la conformité et faciliter la transition des centres de données et les migrations vers le cloud grâce à une cartographie détaillée des structures applicatives.
L'outil de cartographie de l'infrastructure informatique de Faddom identifie et représente visuellement les composants de l'infrastructure informatique d'une organisation, notamment les serveurs et les périphériques de stockage, permettant une compréhension et une gestion approfondies des actifs informatiques.
Fonctionnalités clés :
- Planification de la microsegmentation : La microsegmentation est une stratégie de sécurité réseau qui divise un réseau en zones plus petites et distinctes pour améliorer le contrôle des flux de données. Cette approche contribue à se défendre contre la propagation non autorisée des menaces au sein d'un réseau en limitant les voies disponibles pour le déplacement latéral des menaces.
- Cartographie réseau : La cartographie réseau, ou virtualisation de réseau, consiste à identifier et à illustrer les différents composants et connexions au sein d'un réseau. Ce processus permet de visualiser les aspects physiques et virtuels des réseaux, en mettant en évidence la manière dont les différents appareils et services sont interconnectés. Il offre une vue complète de la structure du réseau, y compris ses appareils, ses connexions et la relation entre chaque élément et les autres.
- Découverte réseau : Le processus de découverte réseau joue un rôle crucial pour les administrateurs réseau en permettant l'identification et la connexion des appareils au sein d'un réseau. Cette première étape est essentielle à la fois pour cartographier et suivre l'infrastructure du réseau, améliorant ainsi la gestion de l'ensemble du système réseau.
- Détection des vulnérabilités (CVE) : La détection des CVE consiste à reconnaître et à cataloguer les vulnérabilités de cybersécurité et les expositions qui ont été divulguées publiquement. Ce processus implique de maintenir une liste des vulnérabilités de sécurité connues affectant les logiciels ou le matériel. Chaque vulnérabilité répertoriée se voit attribuer un identifiant CVE distinct, facilitant une surveillance et une discussion uniformes sur différentes plateformes et systèmes de sécurité.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation est une plateforme de segmentation réseau conçue pour renforcer la sécurité réseau grâce à une segmentation avancée. Elle est disponible à la fois sous forme d'offre SaaS et d'appliance réseau, répondant à divers environnements tels que les centres de données, les multiclouds et les points de terminaison.
Les solutions de segmentation réseau d'Akamai utilisent le réseau défini par logiciel et la microsegmentation pour bloquer efficacement les mouvements latéraux non autorisés au sein des réseaux, garantissant un contrôle granulaire sur les processus individuels.
Fonctionnalités clés :
- Méthodes de collecte de données : Guardicore Centra utilise diverses méthodes pour collecter des données auprès des fournisseurs de services cloud, notamment des capteurs basés sur des agents, des collecteurs de données basés sur le réseau et des journaux de flux de cloud privé virtuel (VPC). Ces données collectées sont traitées et contextualisées via un processus d'étiquetage automatisé. La procédure d'étiquetage de Guardicore Centra s'intègre aux sources de données existantes de l'organisation, comme les bases de données de gestion de configuration.
- Carte visuelle dynamique : Elle offre une représentation graphique en temps réel de l'infrastructure réseau, constamment actualisée pour refléter tout changement. Cette carte visuelle dynamique offre aux administrateurs un moyen intuitif de détecter rapidement les nouveaux appareils ou les risques de sécurité dès leur apparition.
- Segmentation basée sur des politiques : Elle consiste à diviser un réseau en segments distincts selon des règles et des politiques prédéfinies. Cette approche surveille les performances de la politique de segmentation réseau et permet aux organisations de personnaliser leurs protocoles de sécurité réseau pour se conformer à des normes de conformité spécifiques.
Check Point CloudGuard Network Security
CloudGuard Network Security est une plateforme de sécurité native du cloud, offrant une protection contre les menaces et une sécurité automatisée pour les réseaux cloud. Elle permet aux administrateurs d'appliquer des politiques de segmentation réseau, notamment des pare-feu réseau et d'autres mesures de sécurité.
Fonctionnalités clés :
- Prise en charge automatisée de la sécurité réseau : Prend en charge l'IaC, les pratiques CI/CD et l'automatisation des processus de sécurité réseau à l'aide d'APIs sur différents segments d'un réseau pour garantir une conformité continue.
- Gestion de la sécurité unifiée : La gestion unifiée de la sécurité (USM) offre une vue complète de la posture de sécurité d'une organisation en intégrant des technologies de sécurité, telles que les systèmes de prévention des intrusions (IPS), les pare-feu hérités et les scanners de vulnérabilités.
- Contrôles de sécurité multicouches : La sécurité multicouche implique le déploiement de diverses mesures de sécurité à différents points de l'infrastructure informatique, spécifiquement adaptées aux centres de données virtuels et à la virtualisation des fonctions réseau (NFV).
Les pare-feu Quantum sur site de Check Point prennent en charge la segmentation réseau via les zones de sécurité. Les zones de sécurité sont des regroupements logiques d'interfaces réseau, permettant aux administrateurs de contrôler le trafic entre différents segments.1
Dans les grands déploiements, ces passerelles peuvent être regroupées en cluster pour une haute disponibilité et un débit élevé, en appliquant plusieurs couches d'inspection sur chaque flux de trafic. Ces pare-feu matériels complètent la solution CloudGuard Network Security de Check Point en appliquant une isolation basée sur des zones et des politiques de sécurité dans les environnements de centres de données traditionnels.
Qu'est-ce qu'un outil de segmentation réseau ?
Un outil de segmentation réseau est un logiciel ou un matériel de sécurité réseau qui divise un réseau en segments ou sous-réseaux plus petits et distincts. Cela permet aux équipes d'améliorer la sécurité, les performances et la gestion du réseau en segmentant le trafic réseau et en limitant l'accès aux segments réseau désignés.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{Top 8 des outils de segmentation réseau}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Consulté le 27 juillet 2026}
}
Journal des modifications
4 mises à jourAjout de la fonctionnalité Security Zones du pare-feu Quantum de Check Point à la section sur les contrôles de sécurité multicouches.
Ajout de FireMon comme nouvelle entrée de fournisseur dans la section des meilleurs outils de segmentation réseau.
Suppression de la section « Logiciels de sécurité importants à combiner avec les outils de segmentation réseau ».
Liens de référence

À lire ensuite
Meilleurs fournisseurs LLM API à tarif fixe
Meilleurs proxies vidéo: résultats du benchmark

Top 10+ agents d'IA dans le secteur de la santé avec exemples


Top 15+ outils de planification de la production: fonctionnalités et avis

Top 6 des outils open source d'analyse de logs: Wazuh, Graylog et plus encore

Top 5 des composants open source ZTNA

Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.