


Top 10+ outils de microsegmentation

La microsegmentation divise les réseaux en segments contrôlés, limitant la propagation des violations.
Nous avons étudié 11 plateformes de microsegmentation, en examinant la documentation produit officielle, en recoupant les notes de version et les avis de terrain. Sur la base des fonctionnalités clés et de la présence sur le marché, découvrez les 11 meilleurs outils de microsegmentation :
Fonctionnalités
Tous les fournisseurs proposent des fonctionnalités communes et peuvent donc prendre en charge les cas d'usage typiques de la microsegmentation.
Fournisseurs proposant :
- Défense APT (menace persistante avancée) : Identifier les menaces ciblées en analysant les modèles de trafic inhabituels
- Cartographie de la topologie réseau : Découvrir les composants et la topologie d’un réseau, en créant une carte visuelle de l’architecture réseau.
Voir les critères de sélection des fournisseurs.
FireMon
FireMon est à l'origine de la gestion des politiques de sécurité réseau (NSPM) et sert de plan de contrôle pour les politiques de sécurité dans les réseaux d'entreprise modernes. La plateforme combine la gestion des politiques de pare-feu, un plan de contrôle Zero Trust, un contrôle des politiques alimenté par l'IA et une gestion des changements de politique tenant compte des risques pour détecter les dérives, quantifier l'exposition et prioriser les actions correctives.
FireMon s'intègre également aux plateformes de microsegmentation, notamment Illumio, VMware NSX et Akamai Guardicore Segmentation, étendant la gouvernance sur les couches d'application pour maintenir l'alignement des politiques de segmentation au fil du temps.1
Fonctionnalités clés :
- Contrôle de politique de microsegmentation : Gouverne la politique de segmentation dans le même modèle normalisé que les règles de pare-feu et de cloud, et valide les changements avant leur application.
- Security Manager : Le cœur obligatoire de la plateforme, avec détection des changements en temps réel, rapports de conformité et une base de données de politiques unique sur les pare-feu, les groupes de sécurité cloud et les plateformes de microsegmentation.
- Risk Analyzer : Corrèle les données de vulnérabilité avec les chemins d'accès réseau pour prioriser l'exposition la plus importante compte tenu de la joignabilité réelle.
- Policy Planner : Automatise les workflows de changement avec une évaluation des risques intégrée avant le déploiement des modifications de politique.
- Agentic IA : Insights répond aux questions de politique en langage clair, et l'IA agentique FireMon prépare des recommandations de changement pour examen par les praticiens.
- Gouvernance des politiques cloud : Examine les groupes de sécurité AWS, Azure et Google Cloud dans le même modèle de politique que les pare-feu sur site.
- Intégrations : Se connecte aux scanners ITSM, SIEM/SOAR et de vulnérabilités,2 ainsi qu'aux plateformes de microsegmentation, notamment Illumio, VMware NSX et Akamai Guardicore.3
Avantages
- Nettoyage des politiques : Policy Optimizer signale les règles trop permissives, expirées et inutilisées et route chaque examen vers le propriétaire de la règle.4
- Visibilité centralisée : Security Manager conserve une base de données de politiques unique sur les pare-feu sur site, les groupes de sécurité cloud et les plateformes de microsegmentation.5
- Recherche de règles : Le langage de requête SIQL de FireMon recherche des règles, des périphériques et des groupes de sécurité cloud en temps réel.2
- Réduction des règles : FireMon fait état d'une réduction moyenne des règles de 37 % et indique que la plupart des clients récupèrent 30-40 % de leur base de règles dès le premier mois.6
Inconvénients
- Application : FireMon gouverne la politique de segmentation et ne remplace pas une plateforme de microsegmentation, il a donc besoin d'un outil d'application tel qu'Illumio, VMware NSX ou Akamai Guardicore.7
- Profondeur d'intégration : Les niveaux de support varient selon la plateforme. FireMon répertorie VMware NSX-T aux cinq niveaux, Illumio PCE à trois et Akamai Guardicore à deux.3
- Licence modulaire : Chaque déploiement nécessite Security Manager, et Policy Planner, Policy Optimizer et Risk Analyzer sont des modules complémentaires.8
Tufin
Tufin fonctionne sur les appareils et plateformes de différents fournisseurs, ce qui est utile lorsque vous gérez des équipements de plusieurs fabricants. Cette approche indépendante des fournisseurs offre une visibilité sur divers composants réseau.
SecureTrack+ mesure le comportement réseau en direct par rapport aux zones de segmentation définies, signale les violations et gère les exceptions.9
Fonctionnalités clés :
- Gestion des changements réseau : Surveillez les informations sur les périphériques réseau de votre organisation en documentant les configurations.
- Gestion des politiques de sécurité réseau : Gérez les politiques pour protéger les pare-feu, les réseaux et les actifs contre les accès non approuvés.
- Orchestration des pare-feu : Exécutez une couche de gestion de sécurité centralisée pour mettre en œuvre des politiques de sécurité sur les pare-feu.
- Intégration Akamai Guardicore : La solution conjointe unifie l'application au niveau des charges de travail d'Akamai Guardicore Segmentation avec le plan de contrôle centralisé des politiques de Tufin, offrant une gouvernance sur les pare-feu, le cloud, SASE et la microsegmentation dans une vue unique.10
Bonnes pratiques :
Mettre en œuvre et surveiller les microsegments réseau : Les utilisateurs peuvent identifier les violations d'accès sur les microsegments à l'aide d'une matrice d'entreprise, et choisir de les supprimer ou de les marquer comme écarts temporaires.
Définir des zones Zero Trust : Les utilisateurs peuvent activer l'accès réseau cloud Zero Trust avec Tufin.
Créer une politique avec Tufin :
Les utilisateurs peuvent saisir un « nom de politique » et sélectionner les éléments suivants :
- Type de politique de conformité
- Appareils auxquels la politique de conformité s'appliquera
- Destinataires pour recevoir des alertes lorsque la politique installée entre en conflit avec cette politique de conformité
Avantages
- Politique de segmentation : SecureTrack+ définit des zones de segmentation sur les appareils et gère le trafic entre elles via une matrice de politiques centrale.9
- Couverture des appareils : SecureTrack+ centralise la gestion des politiques sur les pare-feu, les NGFW, les routeurs, les commutateurs, le SDN et le cloud hybride.9
- Surveillance de la microsegmentation : TOS prend en charge les charges de travail de microsegmentation Guardicore et Illumio.11
- Automatisation des changements : SecureChange, le système de tickets intégré de TOS, fournit des workflows de changement personnalisables avec différents niveaux d'automatisation.12
Inconvénients
- Pare-feu transparents : Les pare-feu en mode transparent n'ont pas d'informations de routage, ils restent donc hors de la carte jusqu'à ce qu'un administrateur les ajoute.13
- Appareils non surveillés : Les appareils que SecureTrack ne surveille pas restent exclus des calculs de topologie, sauf si un administrateur les ajoute comme appareils génériques avec des données d'interface et de routage.14
- Licences : Les unités de pare-feu, les VM cloud et les charges de travail de microsegmentation sont concédées séparément. Une licence de microsegmentation couvre un serveur ou jusqu'à cinq endpoints, vendue par blocs de 100.
Cisco Identity Services Engine
Cisco ISE combine la microsegmentation avec le contrôle d'accès réseau (NAC).
Avantages
- Contrôle d'accès réseau : Le niveau Essentials inclut l'authentification AAA et 802.1X.15
- Segmentation par groupes : Le niveau Advantage ajoute la politique par groupes TrustSec, le profilage et le partage de contexte pxGrid.
- Posture : Le niveau Premier ajoute la posture, la conformité MDM et le contrôle d'accès réseau axé sur les menaces.15
Inconvénients
- Licences : La segmentation avec TrustSec nécessite le niveau Advantage, et chaque nœud déployé virtuellement ou dans le cloud nécessite sa propre licence de VM.
- Mises à niveau cloud : Les déploiements cloud natifs doivent être mis à niveau via une sauvegarde et une restauration.16
AlgoSec
AlgoSec surveille les réseaux, relie les règles de pare-feu aux applications métier et détecte les anomalies de conformité à l'aide de son moteur IP.
Avantages
- Règles de pare-feu : Horizon Security Analyzer identifie les règles risquées, les actifs qu'elles exposent et si ces règles sont utilisées.17
- Automatisation : Il trouve les règles inutilisées, dupliquées, qui se chevauchent et expirées, et Horizon FireFlow automatise le processus de changement des politiques de sécurité.
- Cartographie des applications : AppViz associe chaque règle de pare-feu aux applications métier qu'elle prend en charge.
Inconvénients
- Analyse des règles inutilisées : La détection repose sur les données de journalisation pour des appareils tels que Check Point et Juniper, et AFA conserve 60 jours de journaux par défaut.18
- Console centralisée : Unified Security Management offre visibilité, gestion des politiques, journalisation et reporting sur les cloud hybrides et sur site depuis une seule console.
Inconvénients
- Dépendance de gestion : Les passerelles nécessitent un Security Management Server, et Check Point recommande Smart-1 Cloud pour les déploiements à auto-scaling sur Google Cloud.19
VMware NSX
Gère la microsegmentation, la sécurité réseau, la mise en réseau définie par logiciel et le déploiement de cloud privé. Aide à la transition d'une infrastructure physique vers une infrastructure virtuelle grâce à la virtualisation réseau.
Avantages
- Politique de couche 7 : Les politiques prennent en charge l'identité d'application, l'identité d'utilisateur et le filtrage FQDN.20
- Illumio Insights Network Posture : Amélioration du graphe de sécurité par IA offrant une visibilité en temps réel à l'échelle du système sur le risque de mouvement latéral dans les environnements hybrides, multi-cloud et OT, en faisant apparaître les chemins d'attaque de bout en bout pour un confinement priorisé.21
Avantages
- Déploiement par phases : Les charges de travail passent de Idle à Visibility Only, Selective et Full enforcement. Visibility Only rapporte les flux de trafic sans les bloquer.22
- Visualisation du trafic : La carte Illumination montre le trafic comme autorisé, potentiellement bloqué ou bloqué.23
- Politique basée sur les étiquettes : Les règles atteignent une charge de travail lorsque la politique et la charge de travail partagent les mêmes étiquettes.
Inconvénients
- Dépendance à l'agent : Le VEN applique la politique en gérant le pare-feu hôte natif de chaque charge de travail. Là où un VEN ne peut pas être installé, la charge de travail existe uniquement comme charge de travail non gérée sans VEN.23
- Contrôle du pare-feu hôte : En mode Exclusive, Illumio désactive la politique Windows Advanced Firewall et supprime tous les filtres non-Illumio sur Linux nftables.24
Zscaler Private Access (ZPA)
Fondée en 2007. 11K+ clients, dont 40 %+ du Forbes Global 2000.25
Inconvénients
- Conflits de pare-feu Windows : En mode Windows Firewall (WAF), les agents ne peuvent pas appliquer la politique de manière fiable lorsqu'un pare-feu tiers est présent.26
- Lacunes de plateforme : L'application sur AIX ne prend pas en charge IPv6, et les pods Windows Kubernetes ne prennent pas en charge les politiques basées sur les applications, les utilisateurs ou les services.
- Capacité sur site : Les appliances matérielles plafonnent à 10 000 charges de travail (moyen) et 37 500 (grand) en mode détaillé.
Nutanix Flow Network Security
Nutanix Flow Network Security (FNS) est le produit de microsegmentation de Nutanix. Il est intégré à l'hyperviseur AHV et inclus avec NCI Pro et Ultimate. Flow Virtual Networking, également appelé Advanced Networking, est le service de réseau overlay qui doit être activé lors de la première activation de la microsegmentation.
Avantages
- Politique basée sur les catégories : Les politiques utilisent des catégories dynamiques au lieu d'adresses IP statiques.
- Test des politiques : FNS cartographie les workflows applicatifs au niveau des ports et surveille l'impact des politiques avant leur application.
Inconvénients
- Portée de l'hyperviseur : FNS Next-Gen 7.5 fonctionne uniquement sur les clusters AHV.27
- Surcharge mémoire : L'activation de FNS ajoute 2 Go à chaque VM Prism Central, plus 3 Go d'espace utilisateur et 1 Go de mémoire noyau sur chaque hôte AHV.27
Qu'est-ce que la microsegmentation ?
La microsegmentation est une approche de sécurité qui divise les données en fonction des charges de travail au sein du réseau d'une organisation. Les architectes de sécurité peuvent créer des protocoles qui définissent la manière dont tout le trafic circule du nord au sud et d'est en ouest.
Avantages des outils de microsegmentation
1. Surface d'attaque réduite
En isolant les actifs individuels, la microsegmentation minimise le risque qu'un attaquant puisse accéder à plusieurs ressources. Illumio a aidé Hi-Temp Insulation à réduire sa surface d'attaque en appliquant des politiques de segmentation qui protégeaient les données clients sensibles.
2. Conformité aux normes réglementaires
La microsegmentation aide les entreprises à respecter les exigences réglementaires, telles que le RGPD, en garantissant que les données sensibles ne sont pas compromises. Cisco a permis à Frankfurter Bankgesellschaft, une banque privée suisse basée à Zurich, de maintenir la conformité aux lois sur la protection des données en sécurisant son environnement cloud avec des règles de segmentation détaillées.
3. Contrôle granulaire des politiques
La microsegmentation offre un contrôle détaillé des politiques réseau, permettant aux entreprises de définir des politiques de sécurité basées sur les utilisateurs, les applications ou les charges de travail. VMware a permis au California Department of Water Resources de mettre en œuvre des contrôles granulaires pour les applications de santé, réduisant ainsi le risque de violations de données.
4. Sécurité cloud renforcée
Dans les environnements cloud, la microsegmentation garantit que les charges de travail dans différentes machines virtuelles ou conteneurs sont isolées. Illumio a utilisé la microsegmentation pour aider un grand réseau hospitalier au Brésil à sécuriser son infrastructure cloud, empêchant l'accès non autorisé aux données sensibles.
 Ajouter comme source préférée
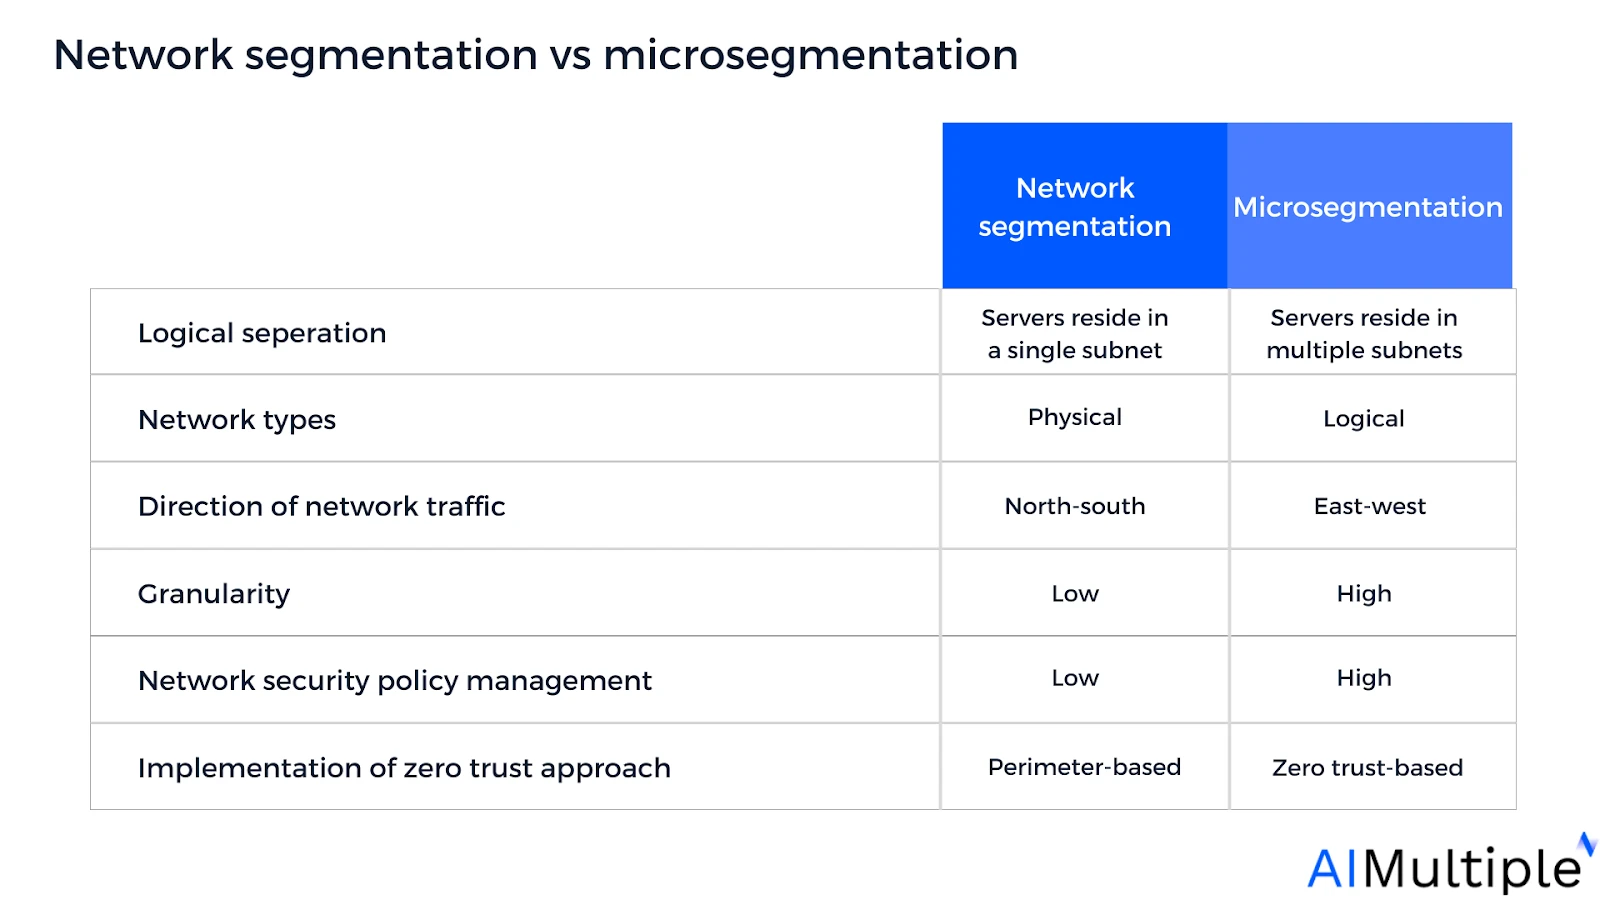
Segmentation réseau vs microsegmentation
- Segmentation réseau applique des politiques traditionnelles de type château à douves qui exploitent des règles de pare-feu aux frontières du réseau
- Microsegmentation crée des zones de sécurité qui peuvent être configurées jusqu'au niveau de l'hôte (ordinateur) à travers les sous-réseaux individuels.
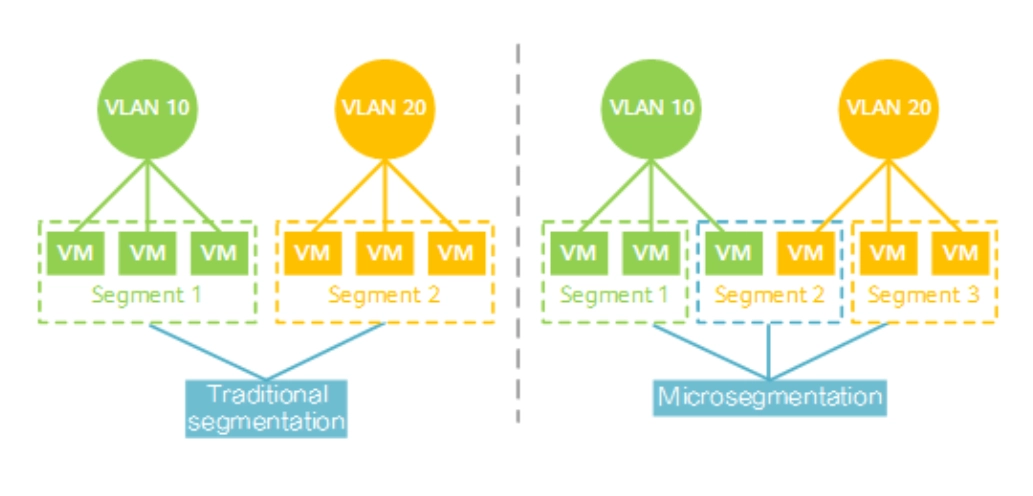
Comparaison entre la segmentation réseau et la microsegmentation – à l'aide de VLAN –
Source : Huawei28
Qui devrait utiliser la segmentation réseau traditionnelle ?
PME ayant besoin d'options économiques, d'une sécurité d'infrastructure globale sans configurations détaillées au niveau des applications, de réseaux simples avec des besoins de sécurité de base, ou de solutions adaptées à un personnel technique limité.
Paramètres clés pour choisir entre la segmentation réseau et la microsegmentation :
- Périmètre métier : La mise en œuvre de la microsegmentation dans les domaines métier essentiels peut réduire considérablement la propagation latérale d'une attaque par ransomware. Les entreprises ayant de nombreuses succursales peuvent choisir la microsegmentation pour contrôler le trafic intra-réseau.
- Niveau de sécurité requis : Les organisations ayant des besoins élevés en matière de sécurité réseau, comme les entreprises du Fortune 1000, les banques mondiales ou les multinationales, peuvent choisir la microsegmentation pour une gestion plus fine et une sécurité au niveau des applications.
- Complexité du réseau : 35 % des spécialistes informatiques indiquent que la complexité du réseau est un obstacle lors de la segmentation de leur réseau. Les organisations dont les réseaux sont moins complexes peuvent utiliser la segmentation traditionnelle.
- Budget financier : L'intégration de la microsegmentation à une pile de sécurité devrait coûter en moyenne entre $40K et $100K. Les entreprises aux budgets limités et à l'infrastructure plus ancienne peuvent opter pour la segmentation réseau.
- Disponibilité de main-d'œuvre qualifiée : ~40 % des spécialistes informatiques déclarent que le manque de compétences et d'expertise est leur principal problème lors de la mise en œuvre de la microsegmentation. Les entreprises au personnel technique limité peuvent choisir la segmentation réseau traditionnelle.
Critères de sélection des fournisseurs
- Nombre d'avis : 10+ avis au total sur Gartner, G2, PeerSpot et TrustRadius.
- Note moyenne : Supérieure à 4.0/5 sur Gartner, G2, PeerSpot et TrustRadius.
- Tri : Les fournisseurs sont triés par nombre total d'avis dans l'ordre décroissant, à l'exception des abonnés à nos services de benchmarking.
Fonctionnalités des logiciels de microsegmentation
Fonctionnalités uniques
Proposées par un ou quelques fournisseurs :
- Orchestration des pare-feu : Gestion et configuration centralisées des pare-feu
- Opérations réseau de jour 2 : Authentifie le trafic/les routes axés sur les applications, les pare-feu et l'état des ACL
- Gestion de cloud hybride : Gère la segmentation entre le cloud et les environnements sur site
- Contrôle d'accès réseau médical : Protège les dispositifs médicaux et les dossiers des patients
- Protection à l'exécution : Sécurité instantanée pour les tâches cloud, les applications web et les APIs
- Multi-tenant : Isolation multi-tenant sécurisée avec provisionnement en libre-service et conservation des IP
Transparence : AIMultiple travaille avec des fournisseurs de technologies émergentes, dont Tufin.
Fonctionnalités communes
Tous les fournisseurs proposent :
- Visibilité et découverte du réseau : Aperçu instantané des changements de sécurité et des violations
- Zero Trust : Aucune confiance par défaut, y compris pour les éléments situés à l'intérieur du périmètre
- Détection et réponse aux menaces : Surveille les données à l'aide de l'apprentissage automatique et de l'analyse comportementale
- Support de conformité : Maintient des politiques régissant l'intégrité des systèmes informatiques
Lectures complémentaires
- Top outils de gestion des pare-feu : analyse & comparaison
- Top 5 solutions de gestion des politiques de sécurité réseau
- Top 10+ plateformes SOAR
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 10+ outils de microsegmentation}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Consulté le 16 juillet 2026}
}Résultats et horodatages de 11 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant un fichier CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
12 mises à jourAjout de FireMon comme onzième fournisseur à la liste des outils de microsegmentation et suppression des statistiques d'adoption d'AlgoSec.
Ajout de l'intégration Akamai Guardicore aux fonctionnalités de Tufin.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.







Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.