


En İyi 13 Açık Kaynak SIEM Aracı

Kutudan çıkar çıkmaz eksiksiz, üretime hazır bir SIEM sağlayan tek bir açık kaynak araç yoktur. Her seçenek bir ödünleşim içerir: ya analitikte boşlukları olan amaca yönelik bir SIEM elde edersiniz ya da güvenlik tespitini kendiniz eklemenizi gerektiren güçlü bir günlük kaydı ve analitik yığını elde edersiniz.
İşte SIEM kategorisine yakın ücretsiz açık kaynak araçlar, kendi çözümünüzü sıfırdan oluşturmanız için:
Açık kaynak SIEM araçları
Araç | GitHub yıldızları | Birincil kullanım alanı | Fiyatlandırma |
|---|---|---|---|
Wazuh | 15.000+ | SIEM | ✓ Ücretsiz (yerinde sürüm) |
Graylog | 7.600+ | SIEM | ➕ Freemium |
OSSEC | 4.600+ | SIEM | ➕ Freemium |
SecurityOnion | 3.600+ | SIEM | ✓ Ücretsiz |
AlienVault OSSIM | 120+ | SIEM | ✓ Ücretsiz |
The ELK Stack | 17.000+ | Günlük deposu ve analitik | ➕ Freemium |
Fluentd | 13.000+ | Günlük deposu ve analitik | ➕ Freemium |
OpenSearch | 10.000+ | Günlük deposu ve analitik | ➕ Freemium |
Suricata | 5.000+ | Saldırı tespiti | ➕ Freemium |
Snort3 | 2.800+ | Saldırı tespiti | ➕ Freemium |
Bu araçlar genellikle günlükleri yapılandırılabilir bir saklama süresi boyunca Elasticsearch dizinlerinde saklar, depolama ve veri politikalarına bağlı olarak. Uzun süreli depolama için ek arşivleme prosedürleri veya entegrasyonlar gerekebilir.
SIEM yetenekleri
*✕: Üçüncü taraf ajan entegrasyonları gerektirir (örn. Elastic Agent).
SIEM platformları doğru uç nokta verilerine dayanır. Uç nokta yönetim yazılımının, cihazların iyi yönetilmesini ve güvende olmasını sağlayarak tespit ve yanıtı nasıl geliştirdiğini keşfedin.
İki tür açık kaynak araç
SIEM odaklı araçlar çoğu temel yeteneği yerleşik olarak sağlar: günlük korelasyonu, uyarı, görselleştirme ve bazı uyumluluk raporlaması. Daha belirli bir yaklaşıma sahiptir ve çalıştırması daha kolaydır. Wazuh ve SecurityOnion burada yer alır.
Günlük kaydı ve analitik platformları, günlükleri toplama, depolama ve görselleştirmede mükemmel olan güçlü veri altyapısı araçlarıdır; günlükler, ancak güvenlik tespit mantığıyla birlikte gelmezler. Bunları, üzerine bir SIEM inşa ettiğiniz temel olarak düşünün. ELK Stack, OpenSearch ve Graylog Open burada yer alır.
Ticari alternatifler
Açık kaynak SIEM araçları genellikle sezgisel kural oluşturma arayüzlerinden yoksundur ticari araçlara kıyasla. Ayrıca, korelasyon işlevleri daha temeldir ve çoğunlukla aşağıdaki gibi kutudan çıkan yetenekleri sunmaz:
- günlük yönetimi için hazır panolar
- uyumluluk raporları (örn. PCI-DSS, HIPAA)
- güvenlik duvarları, uç nokta koruma sistemleri gibi diğer kurumsal araçlarla entegrasyonlar,
Ticari SIEM araçları aşağıdakiler dahil temel SIEM yeteneklerini sağlar:
- olay korelasyonu, günlük analitiği
- risk puanlaması yapma yeteneği
- risk puanlarına dayalı önerilen eylemler sağlama
- 12 aya kadar uzun süreli saklama
- önceden oluşturulmuş makine öğrenimi modelleriyle kullanıcı ve varlık davranış analitiği
Ticari SIEM araçları ayrıca çeşitli orkestrasyon ve yanıt işlevleri ile SOC görevlerini otomatikleştirme yolları sağlar. Bazı SIEM satıcıları, daha duyarlı olmak için SOAR yeteneklerini dahil etmiştir. Daha fazla güvenlik aracı, kullanımı daha kolay ve daha üretken olmak için daha fazla otomasyon özelliği ekledikçe bu tipik bir durumdur. Bazı durumlarda bu, bu ürünleri SOAR kategorisine taşır.
Açık kaynak SIEM araçları açıklaması
Wazuh
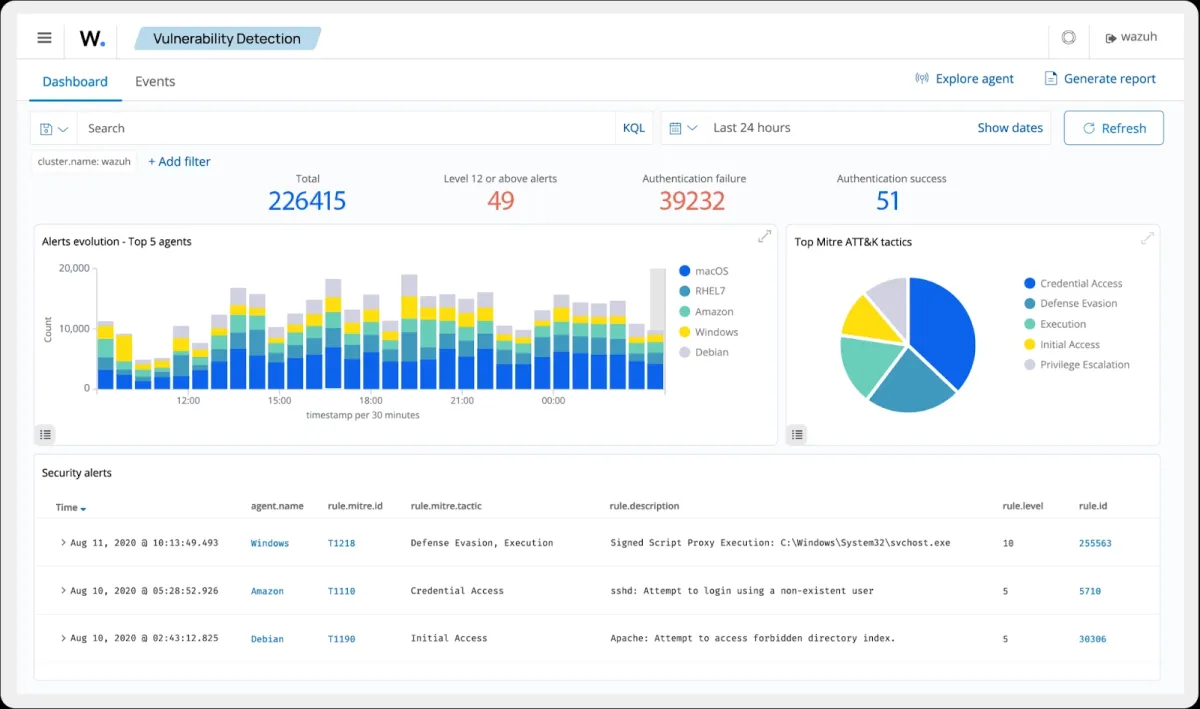
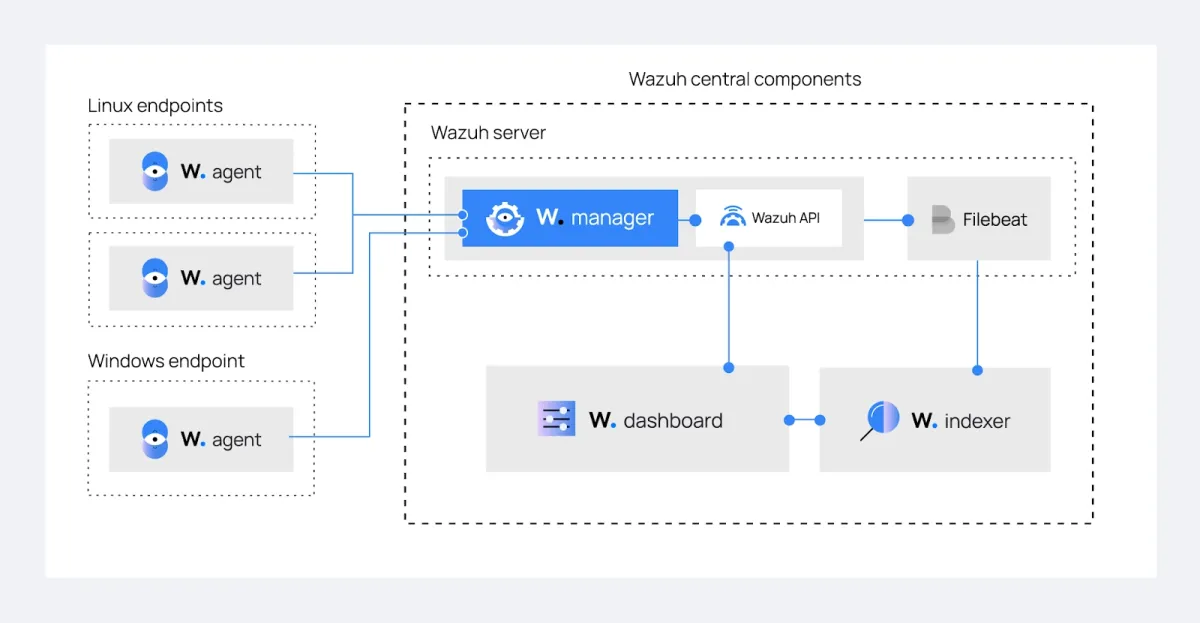
Wazuh, bugün mevcut en eksiksiz açık kaynak SIEM'dir. Dört bileşenli tam bir platform olarak sunulur: bir Indexer (OpenSearch üzerine kuruludur, uyarıları depolar ve dizinler), bir Server (çekirdek motor ajanlardan günlükleri toplar, olayları analiz eder ve ele geçirme göstergelerini tanımlar), bir Dashboard (olayları ve tehditleri görselleştirmek için web arayüzü) ve bir Agent (uç noktalarda çalışır ve olayları sunucuya iletir).
Yerleşik olarak güvenlik günlüğü analizi, zafiyet tespiti, güvenlik yapılandırma değerlendirmesi ve mevzuata uygunluk raporlaması sağlar; ayrıca önemli üçüncü taraf entegrasyonu olmadan uyarı ve olay tabanlı raporlama sunar.
Wazuh'un konseptine bakın:
Son güncellemeler uç nokta görünürlüğünü önemli ölçüde genişletti. Wazuh 4.14.0, tarayıcı uzantıları, uç nokta hizmetleri, kullanıcılar ve gruplar için tümü panonun IT Hygiene bölümünden erişilebilen birleşik envanter panoları ekledi. Aynı sürüm, Microsoft 365 etkinliğini ve denetim olaylarını izlemek için bir Microsoft Graph API panosu sundu ve aracı yeniden başlatmadan aracı yapılandırmasının sıcak yeniden yüklenmesi desteğini ekledi.
Daha önce 4.10.0, Microsoft Intune entegrasyonunu getirdi; Intune tarafından yönetilen tüm cihazlardan denetim günlüklerini doğrudan Wazuh uyarılarına çekti ve bir zafiyet alanı ekledi. Ulusal Zafiyet Veritabanında analizi bekleyen CVE'leri işaretleyen under_evaluation alanı, tartışmalı veya puanlanmamış zafiyetlerden kaynaklanan gürültüyü filtrelemek için yararlıdır. Güncel sürüm 4.14.5'tir.1
Graylog
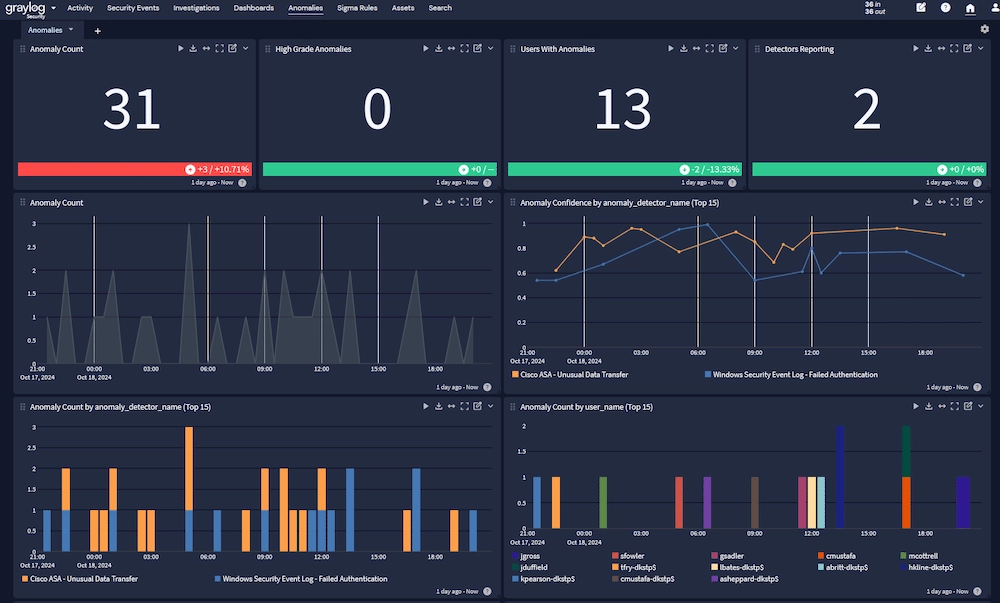
Graylog, günlükleri merkezileştirir ve gösterişli bir arayüz üzerinden uyarı ve panolar sağlar. Graylog'un, OSI onaylı bir açık kaynak lisans olmayan Server Side Public License (SSPL) altında lisanslandığını bilmekte fayda var; daha doğru şekilde açık çekirdek veya kaynağı erişilebilir olarak tanımlanır.
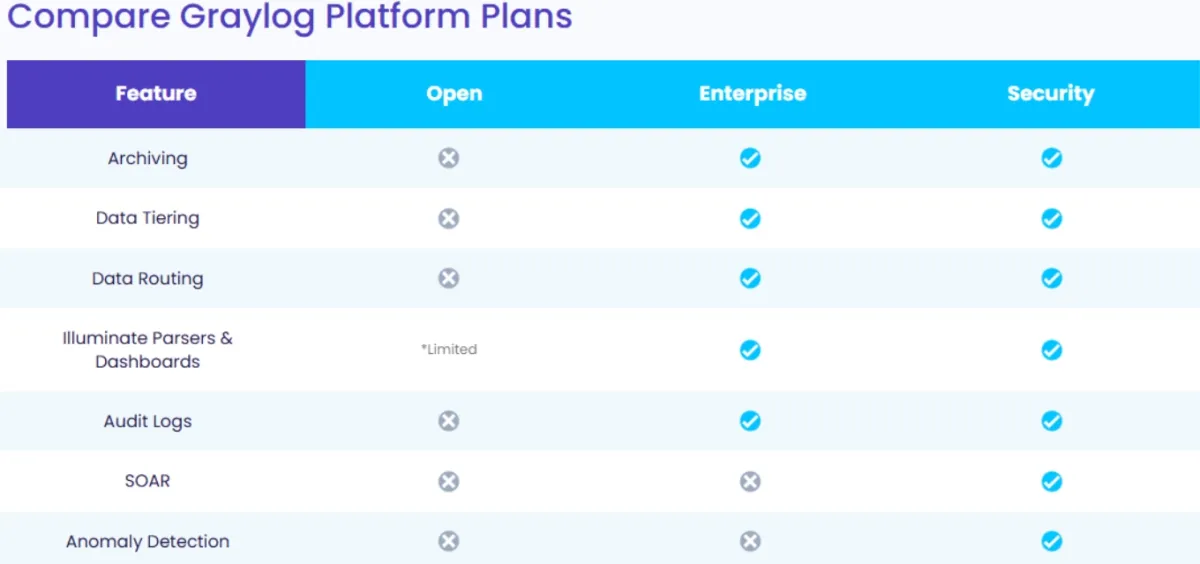
2ücretsiz katman, temel günlük toplama ve uyarıyı kapsar. Günlük arama filtreleme, günlük arşivleme, anomali tespiti, önceden oluşturulmuş görselleştirmeler ve uyumluluk raporları gibi SIEM kullanımıyla daha ilgili özellikler, ücretli Graylog Security katmanındadır. Graylog 7.0, LLM istemcilerinin düz İngilizce komutlarla canlı sorgulama için doğrudan bir Graylog örneğine bağlanmasını sağlayan deneysel bir Model Context Protocol (MCP) uç noktası ekledi.
Graylog dört ürün sunar: Graylog Open (SSPL, ücretsiz), Graylog Enterprise (ölçekli günlük yönetimi), Graylog Security (SIEM katmanı) ve Graylog API Security (amaca yönelik API tehdit tespiti). Çoğu kendi kendine barındırılan dağıtımın çalıştırdığı katman Open katmanıdır. Bu makaledeki karşılaştırma bu katman için geçerlidir.
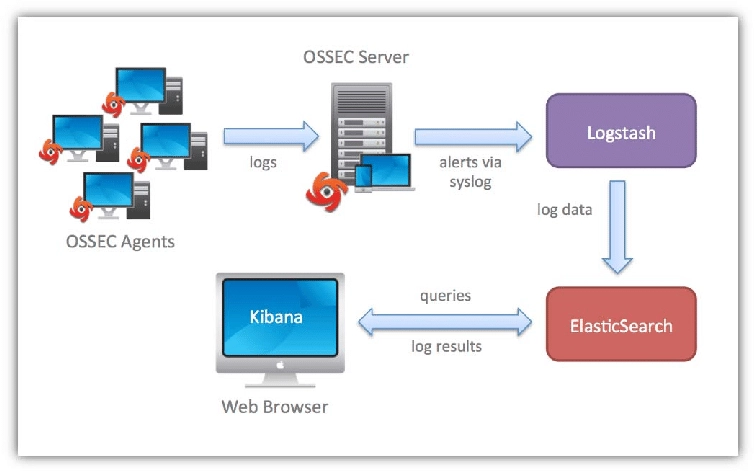
OSSEC
OSSEC, açık kaynaklı bir Ana Bilgisayar Saldırı Tespit Sistemidir (HIDS). Günlük verilerini toplar ve analiz eder ve bazı SIEM'e bitişik yetenekler sağlar; ancak tam bir SIEM'den beklenen günlük yönetimi ve analitik bileşenlerinden yoksundur. Büyük ölçüde OSSEC'ten türetilen ve aktif olarak geliştirilmeye devam eden Wazuh tarafından geride bırakılmıştır.
Bileşenler:
- Manager: Veri kaynaklarından günlükleri toplar.
- Agents: Günlükleri toplar ve işler.
OpenSearch bir SIEM çözümü olarak: OSSEC temel SIEM yeteneklerini sağlar: veri toplar ve analiz eder; ancak gereken temel günlük yönetimi ve analiz bileşenlerinin bazılarından yoksundur.
SecurityOnion
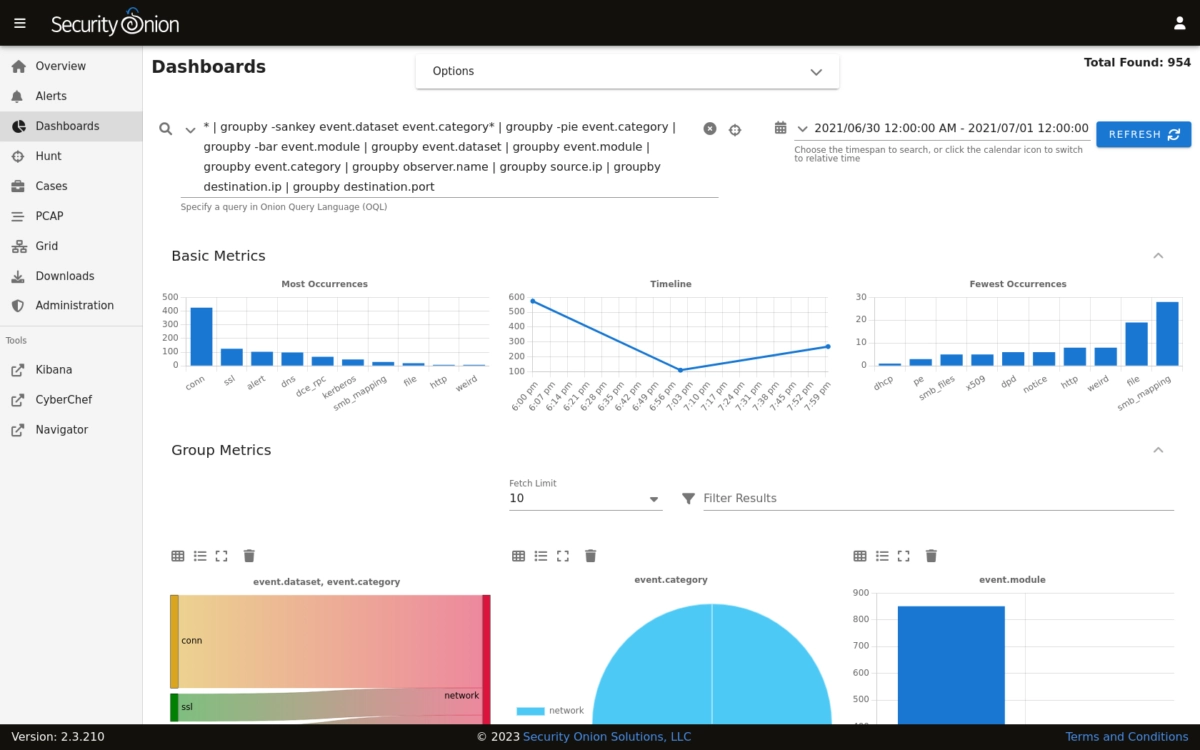
SecurityOnion, bir SIEM ve saldırı tespit sistemi (IDS) olarak işlev görür. Ağ ve ana bilgisayar tabanlı saldırılar için kapsamlı izleme ve tespit özellikleri sunmak üzere Snort, Suricata ve Wazuh gibi diğer açık kaynak araçları entegre eder.
SecurityOnion; ağ trafiği analizi için Wireshark ve paket yakalama ile ağ adli bilişimi için Network Miner gibi derin analiz için yararlı araçlar içerir.
SecurityOnion bir SIEM çözümü olarak:
- Ana bilgisayar ve ağ tabanlı IDS: Ana bilgisayarlardaki ve ağlardaki şüpheli etkinlikleri izler ve tespit eder.
- Tam paket yakalama (FPC): Veri sızıntısını, kötü amaçlı yazılımı, kimlik avını ve diğer saldırıları tespit etmek için netsniff-ng ile ağ trafiğini yakalar.
- Tehdit tespiti: Görünürlüğü ve içgörüleri artırarak güvenlik duvarlarına ve etki alanı denetleyicilerine başarısız oturum açmalar dahil kötü amaçlı etkinliği belirlemek için SecurityOnion'da SGUIL kullanır.
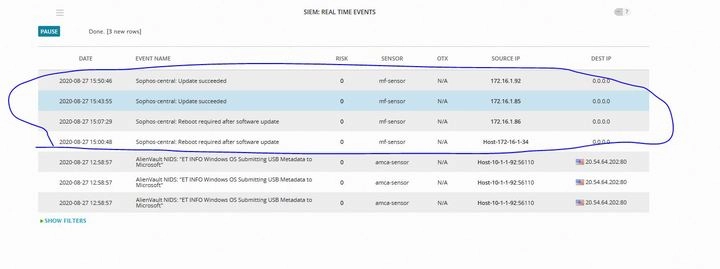
AlienVault OSSIM
OSSIM, AlienVault'un Birleşik Güvenlik Yönetimi platformunun açık kaynak sürümüdür. Dikkate değer gücü, Snort ve Suricata'dan gelen IDS uyarılarını zafiyet taraması sonuçlarıyla ilişkilendirmesini sağlayan açık kaynaklı bir zafiyet tarayıcısı olan OpenVAS'ın dahil edilmesidir; bu gerçekten yararlı bir yetenektir.
AlienVault OSSIM bir SIEM çözümü olarak: OSSIM'in önemli bir gücü, OpenVAS (açık kaynaklı bir zafiyet tarayıcısı) dahil edilmesidir. Bu, OSSIM'in IDS günlüklerini (Snort ve Suricata gibi araçlardan) zafiyet tarayıcı sonuçlarıyla ilişkilendirmesini sağlar.
OSSIM şunları sunar:
- Olay toplama ve işleme.
- Birden çok kaynaktan güvenlik verilerinin korelasyonu.
- OpenVAS entegrasyonuyla zafiyet değerlendirmesi.
- Güvenlik olaylarına dayalı uyarı.
Eksik temel özellikler:
OSSIM'in açık kaynak sürümü, ticari sürümde bulunan bazı SIEM özelliklerinden yoksundur; örneğin:
- Raporlama
- Gerçek zamanlı olay yanıtı veya uyarı konsolu
- Günlükleri etiketleme ve ayırma yeteneği
ELK Stack
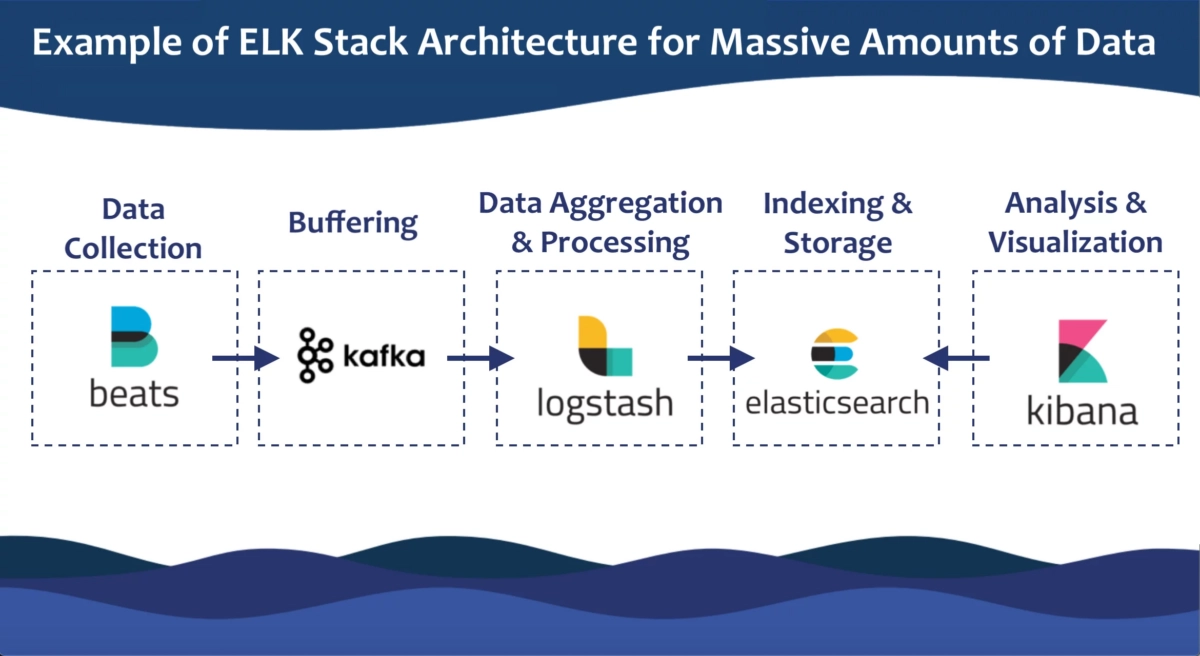
ELK yığını; günlük depolama, işleme ve görselleştirme için bir altyapıdır. Bir SIEM değildir; SIEM benzeri işlevselliği üzerine inşa ettiğiniz platformdur. Tespit kuralları, korelasyon mantığı ve uyarılar sizin oluşturmanıza kalmıştır.
Elastic, Elasticsearch ve Kibana'yı 2024'te çift lisans altında açık kaynağa geri lisansladı: AGPL-3.0 veya Elastic License 2.0. Çekirdek yığın artık AGPL altında ücretsizdir. Makine öğrenimi, uyarı ve Elastic Security gibi SIEM ile ilgili bazı özellikler üretim kullanımı için hâlâ abonelik gerektirir.
Bileşenler: Elasticsearch (depolama ve dizinleme), Logstash (günlük toplama ve normalleştirme), Kibana (görselleştirme) ve Beats (hafif günlük göndericileri). SIEM kullanımı için eksikler: ücretsiz sürümde yerleşik korelasyon motoru yok (açık kaynak araç Elastalert bu boşluğu kısmen doldurur), yerleşik güvenlik kuralları yok ve yerel uyarı veya raporlama yok.
ELK Stack bir SIEM çözümü olarak: ELK yığını; günlük toplama, işleme ve görselleştirme sağlar; ancak eksiksiz bir SIEM sistemi değildir.
- Eksik temel özellikler:
- Korelasyon motoru: ELK Stack'in ücretsiz sürümü yerleşik bir korelasyon özelliği içermez. Ancak korelasyon için kullanılabilecek Yelp/Elastalert gibi açık kaynak alternatifler vardır.
- Yerleşik raporlama veya uyarı: Bu, SIEM kullanımı ve genel BT operasyonları için önemli bir dezavantajdır.
- Yerleşik güvenlik kuralları: Bu, yığının kaynak ve operasyonel gereksinimlerini artırır.
 Tercih edilen kaynak olarak ekle
Fluentd
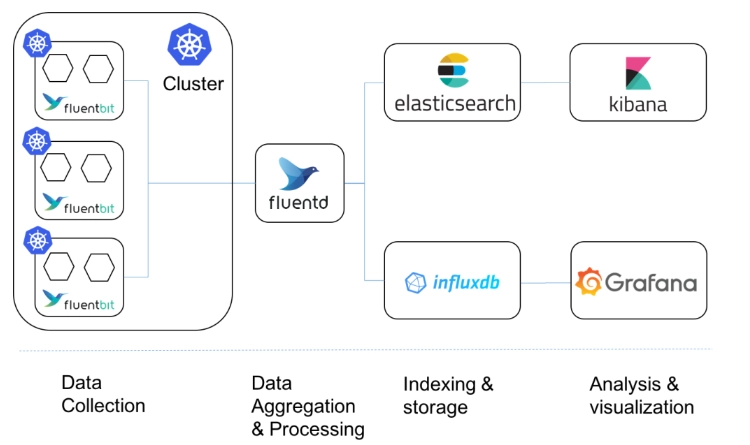
Fluentd bir günlük toplayıcı ve ileticidir, SIEM değildir. Birçok kaynaktan günlükleri toplar ve işlenmek üzere diğer sistemlere yönlendirir. Elasticsearch, OpenSearch, Splunk ve Snowflake ile temiz bir şekilde entegre olur; ancak tehdit tespiti, korelasyon veya uyarı gerçekleştirmez ve depolama katmanı yoktur.
Fluentd bir SIEM çözümü olarak
- Günlük toplama ve iletme: Fluentd, günlükleri birkaç kaynaktan toplama ve daha fazla analiz için SIEM platformlarına iletme konusunda oldukça verimlidir.
- Entegrasyon: Fluentd, temel bir günlük alma bileşeni olarak Elasticsearch, Splunk ve Snowflake gibi popüler araçlarla sorunsuz entegre olur.
- Gerçek Zamanlı Veri İşleme: Fluentd günlükleri gerçek zamanlı olarak işler ve günlük verilerinin anında iletilmesini sağlar.
Eksik temel özellikler:
- Tehdit tespiti: Fluentd, SIEM sistemlerinin temel yeteneği olan tehdit tespiti veya analizi gerçekleştirmez.
- Günlük korelasyonu: Karmaşık güvenlik olaylarını belirlemek için birden çok veri kaynağındaki olayları ilişkilendiremez.
- Uyarı ve raporlama: Fluentd, genellikle SIEM çözümlerinde bulunan yerleşik uyarı veya raporlama özelliklerini içermez.
- Uzun süreli veri depolama: Fluentd günlükler için depolama çözümleri sunmaz; verileri yalnızca harici sistemlere iletir.
OpenSearch
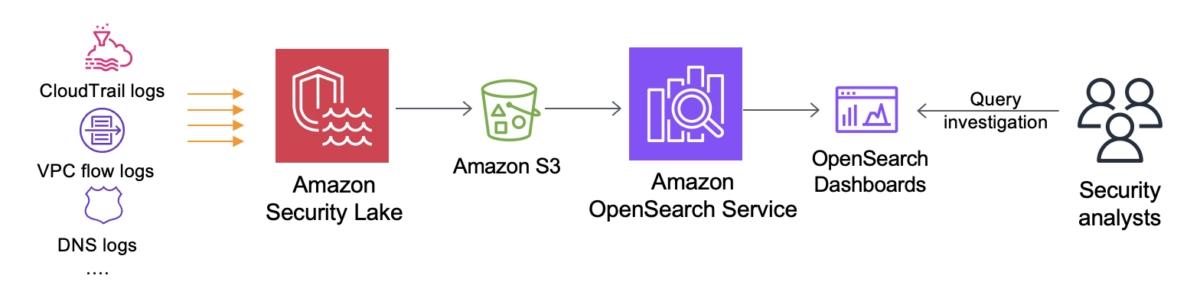
OpenSearch, 2021'de Elasticsearch ve Kibana'nın bir çatalı olarak başlatılan, AWS liderliğindeki açık kaynaklı bir yazılım projesidir. OpenSearch (veritabanı) ve OpenSearch Dashboards'u (görselleştirme ve analitik için) içerir.
Suricata
Suricata; derin paket incelemesi ve ağ izleme sağlayan bir ağ saldırı tespit ve önleme sistemidir (IDS/IPS). Suricata eksiksiz bir SIEM çözümü değildir.
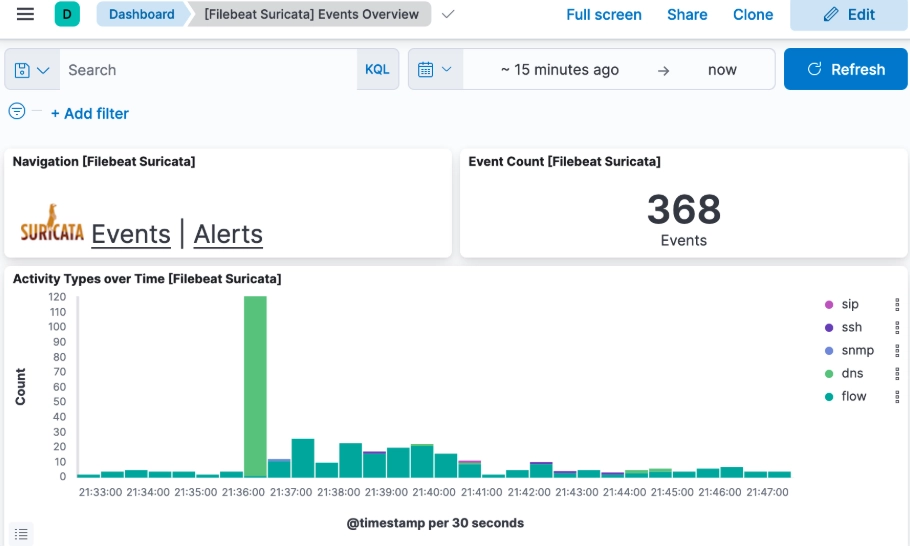
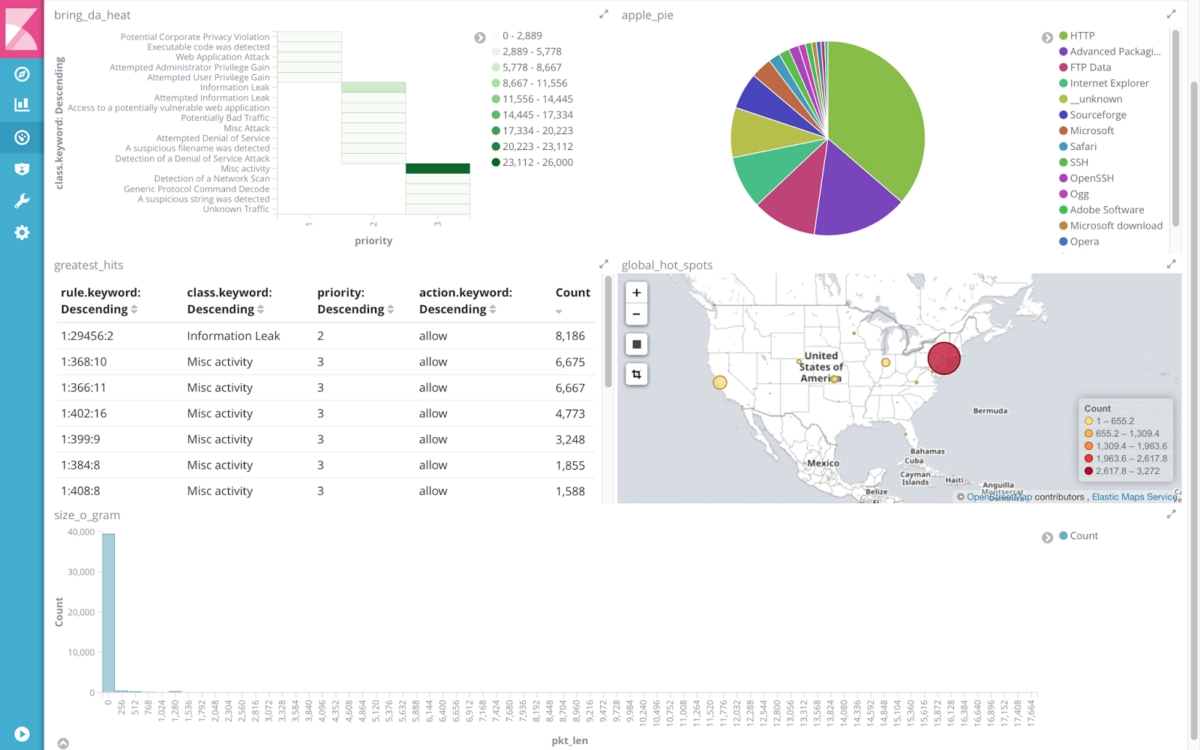
Suricata; günlükleri depolamak ve sorgulamak için Elasticsearch, verileri iletmek için Filebeat ve ağ güvenlik olaylarını görselleştirmek ve analiz etmek için Kibana kullanarak SIEM için Elastic Stack ile entegre olur. Bu kurulum, kuruluşların güvenlik tehditlerini gerçek zamanlı olarak proaktif şekilde izlemesine ve yanıtlamasına yardımcı olur.
Suricata bir SIEM çözümü olarak:
- Birincil işlev: Suricata, protokole özel analiz (örn. HTTP, DNS, SSH) ve uygulama katmanı tespiti dahil olmak üzere (Snort'a benzer) saldırılar için ağ trafiğini analiz eder.
- Uyarı: Suricata, daha fazla işlenmek üzere SIEM platformlarına iletilebilen, tespit edilen anormalliklere veya tehditlere dayalı gerçek zamanlı uyarılar üretir.
- Güçlü yönler: HTTP ve SSH trafik tespiti gibi daha ayrıntılı uygulama katmanı içgörüleri sağlar.
Snort
Snort, ağ tabanlı saldırılara odaklanan yaygın olarak kullanılan bir ağ saldırı tespit sistemidir: DDoS, gizli bağlantı noktası taramaları ve işletim sistemi parmak izi. Suricata gibi eksiksiz bir SIEM değildir. Alt akış işleme için uyarılar üretir ve korelasyon için Elasticsearch, Logstash ve Splunk ile entegre olur. Tek başına bir araç olarak günlük normalleştirme, merkezi depolama ve olay müdahalesinden yoksundur.
Snort bir SIEM çözümü olarak:
- Birincil işlev: DDoS, gizli bağlantı noktası taramaları ve işletim sistemi parmak izi gibi ağ tabanlı saldırıları tespit edin.
- Uyarı: Snort, tespit edilen tehditlere dayalı uyarılar üretir ve bunları daha sonra bir SIEM platformu tarafından işlenip analiz edilebilecek syslog veya diğer günlük sistemlerine gönderir.
- Entegrasyon: Snort, ağ güvenlik olaylarının gelişmiş korelasyonu ve analizi için Elasticsearch, Logstash veya Splunk gibi diğer SIEM araçlarıyla entegre olabilir.
- Sınırlamalar: Tek başına bir çözüm olarak Snort; günlük normalleştirme, merkezi depolama ve kapsamlı olay müdahale yönetimi gibi temel SIEM özelliklerinden yoksundur. Yalnızca ağ saldırı tespitine odaklanır.
Zabbix
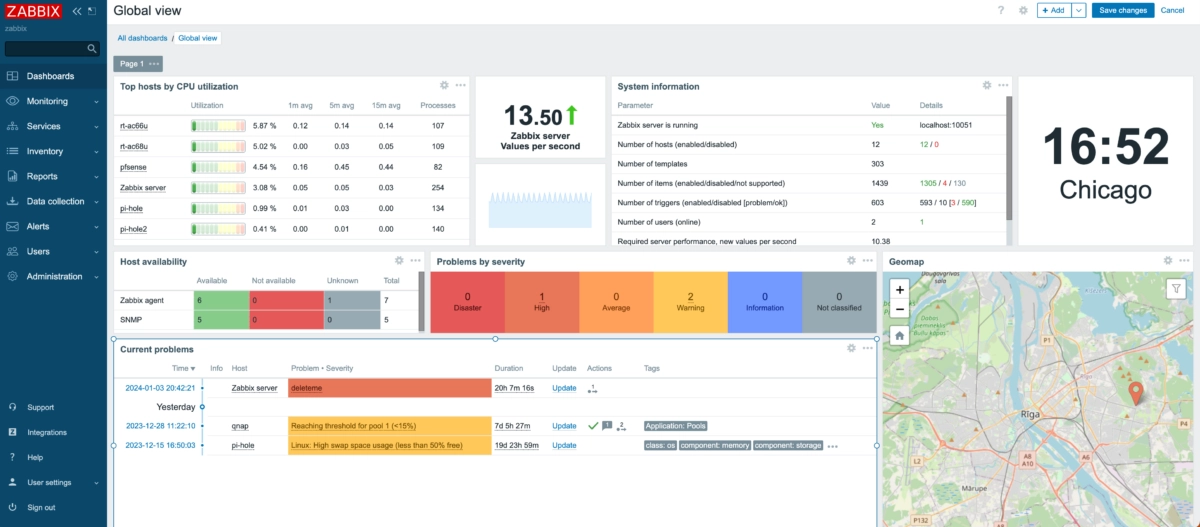
Zabbix bir ağ ve altyapı izleme aracıdır, SIEM değildir. Windows ve Linux sistemlerinden günlükleri ayrıştırabilir ve geçmiş performans verilerini toplamak için yararlıdır. Bazı kuruluşlar bunu bir SIEM ile birlikte çalıştırır: Zabbix altyapı sağlığı izlemeyi yönetir ve webhook'lar aracılığıyla uyarı gönderir; SIEM ise günlük korelasyonu ve güvenlik analizini yönetir.
Nagios
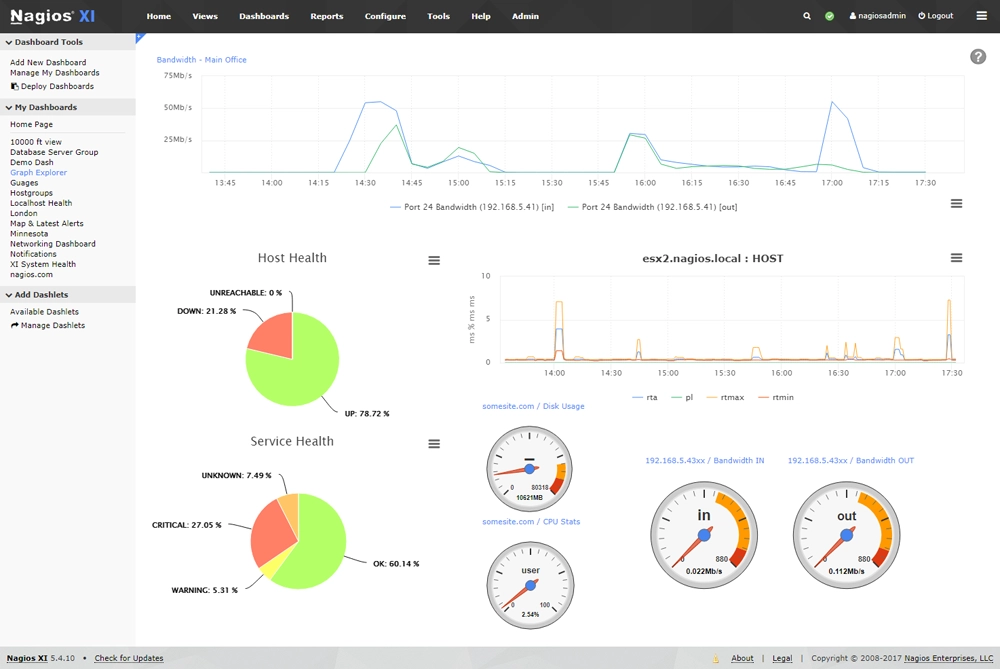
Nagios; ana bilgisayarların, hizmetlerin ve ağların durumunu izler; ağ hizmetlerini (SMTP, HTTP, PING) ve ana bilgisayar kaynaklarını (CPU, disk) kullanıcı tarafından oluşturulan izleme eklentileri desteğiyle takip eder. Günlük sunucusu motoru verileri gerçek zamanlı toplar, bir arama arayüzüne besler ve otomatik günlük döndürme ile arşivlemeyi yönetir. Güvenlik olayı korelasyonu veya tehdit tespiti için tasarlanmamıştır.
Temel özellikler:
- İzleme:
- Ağ hizmetlerini (örn. SMTP, HTTP, PING) ve ana bilgisayar kaynaklarını (örn. CPU, disk kullanımı) izler.
- Eklentiler aracılığıyla kullanıcı tarafından oluşturulan hizmet izleme.
- Günlük yönetimi:
- Otomatik günlük döndürme ve arşivleme.
- Günlük verilerini coğrafi kökene göre filtreler.
- Ağ durumu ve günlük görüntüleme için çevrimiçi arayüz.
SSS'ler
Yaklaşık 50'den az uç noktanız varsa ve mevzuat gereklilikleriniz yoksa, kuruluşunuz çoğunlukla minimum şirket içi altyapıyla SaaS uygulamalarında çalışıyorsa veya onu aktif olarak izleyecek ve ayarlayacak kimseniz yoksa muhtemelen bir SIEM'e ihtiyacınız yoktur. İzlenmeyen bir SIEM güvenlik değil, sahte güven oluşturur.
PCI-DSS, HIPAA veya GDPR gibi düzenleyici çerçeveler altında faaliyet gösteriyorsanız, özel bir güvenlik ekibiniz veya SOC'niz varsa ya da karmaşık, çok konumlu bir ortamda merkezi görünürlüğe ihtiyacınız varsa bir SIEM'i ciddi şekilde düşünmelisiniz.
Bu itici güçlere sahip olmayan daha küçük kuruluşlar için dış kaynak olarak bir MSSP'ye başvurmak, şirket içi bir SIEM çalıştırmaktan genellikle daha maliyet etkindir.
SIEM odaklı araçlar ve günlük kaydı/analitik platformları vardır.
Çoğu temel yeteneği yerleşik olarak sağlarlar; günlük korelasyonu, uyarı, görselleştirme ve bazı uyumluluk raporlaması. Daha görüşlüdürler ve çalıştırması daha kolaydır. Wazuh ve SecurityOnion başlıca örneklerdir.
Günlükleri toplama, depolama ve görselleştirmede mükemmel olan güçlü veri altyapısı araçlarıdır; ancak güvenlik tespit mantığıyla birlikte gelmezler. Bunları, üzerine bir SIEM inşa ettiğiniz temel olarak düşünün, bir SIEM'in kendisi olarak değil.
Daha fazla bilgi için:
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{En İyi 13 Açık Kaynak SIEM Aracı}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Erişim tarihi: 25 Haziran 2026}
}25 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
3 güncellemeOpenSearch'ün SIEM çözümü olarak bölümü kaldırıldı.
SSS bölümü eklendi.






Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.