


En İyi 5 Açık Kaynak SOAR Aracı
Ağır düzenlemelere tabi sektörlerde neredeyse yirmi yıldır CISO olarak çalıştım; kabul etmek istediğimden çok daha fazla SOAR aracını test ettim, devreye aldım ve söktüm. Çoğu açık kaynak seçeneği dokümantasyonda umut verici görünüyor, ancak bunları üretimde gerçekten çalıştırdığınızda işler bozuluyor.
SOAR araçlarının özellikleri
SOAR araçları doğru uç nokta verisine ve uygulanabilir cihaz kontrolüne dayanır. Uç nokta yönetim yazılımının otomatik güvenlik müdahalesini nasıl güçlendirdiğini öğrenin.
En iyi açık kaynak SOAR araçlarının GitHub yıldızları
Grafik, son 2 yılda en iyi açık kaynak SOAR araçlarının GitHub yıldızlarını izliyor. n8n, yaklaşık 160k ile daha yüksek yıldız sayısıyla öne çıkıyor. Bunun nedeni büyük ölçüde n8n'in genel bir iş akışı otomasyon platformu olarak çok daha geniş bir odağa sahip olması ve güvenlik operasyonları alanının ötesinde kullanıcıları çekmesidir.
Diğer araçlar olan StackStorm, Shuffle, TheHive Project ve Tracecat daha düşük aralıkta (20k yıldızın altında) kümelenmeye devam ediyor; bu da güvenliğe özgü SOAR kullanım senaryolarına daha özel odaklanmalarını yansıtıyor.
En iyi araçların analizi
n8n
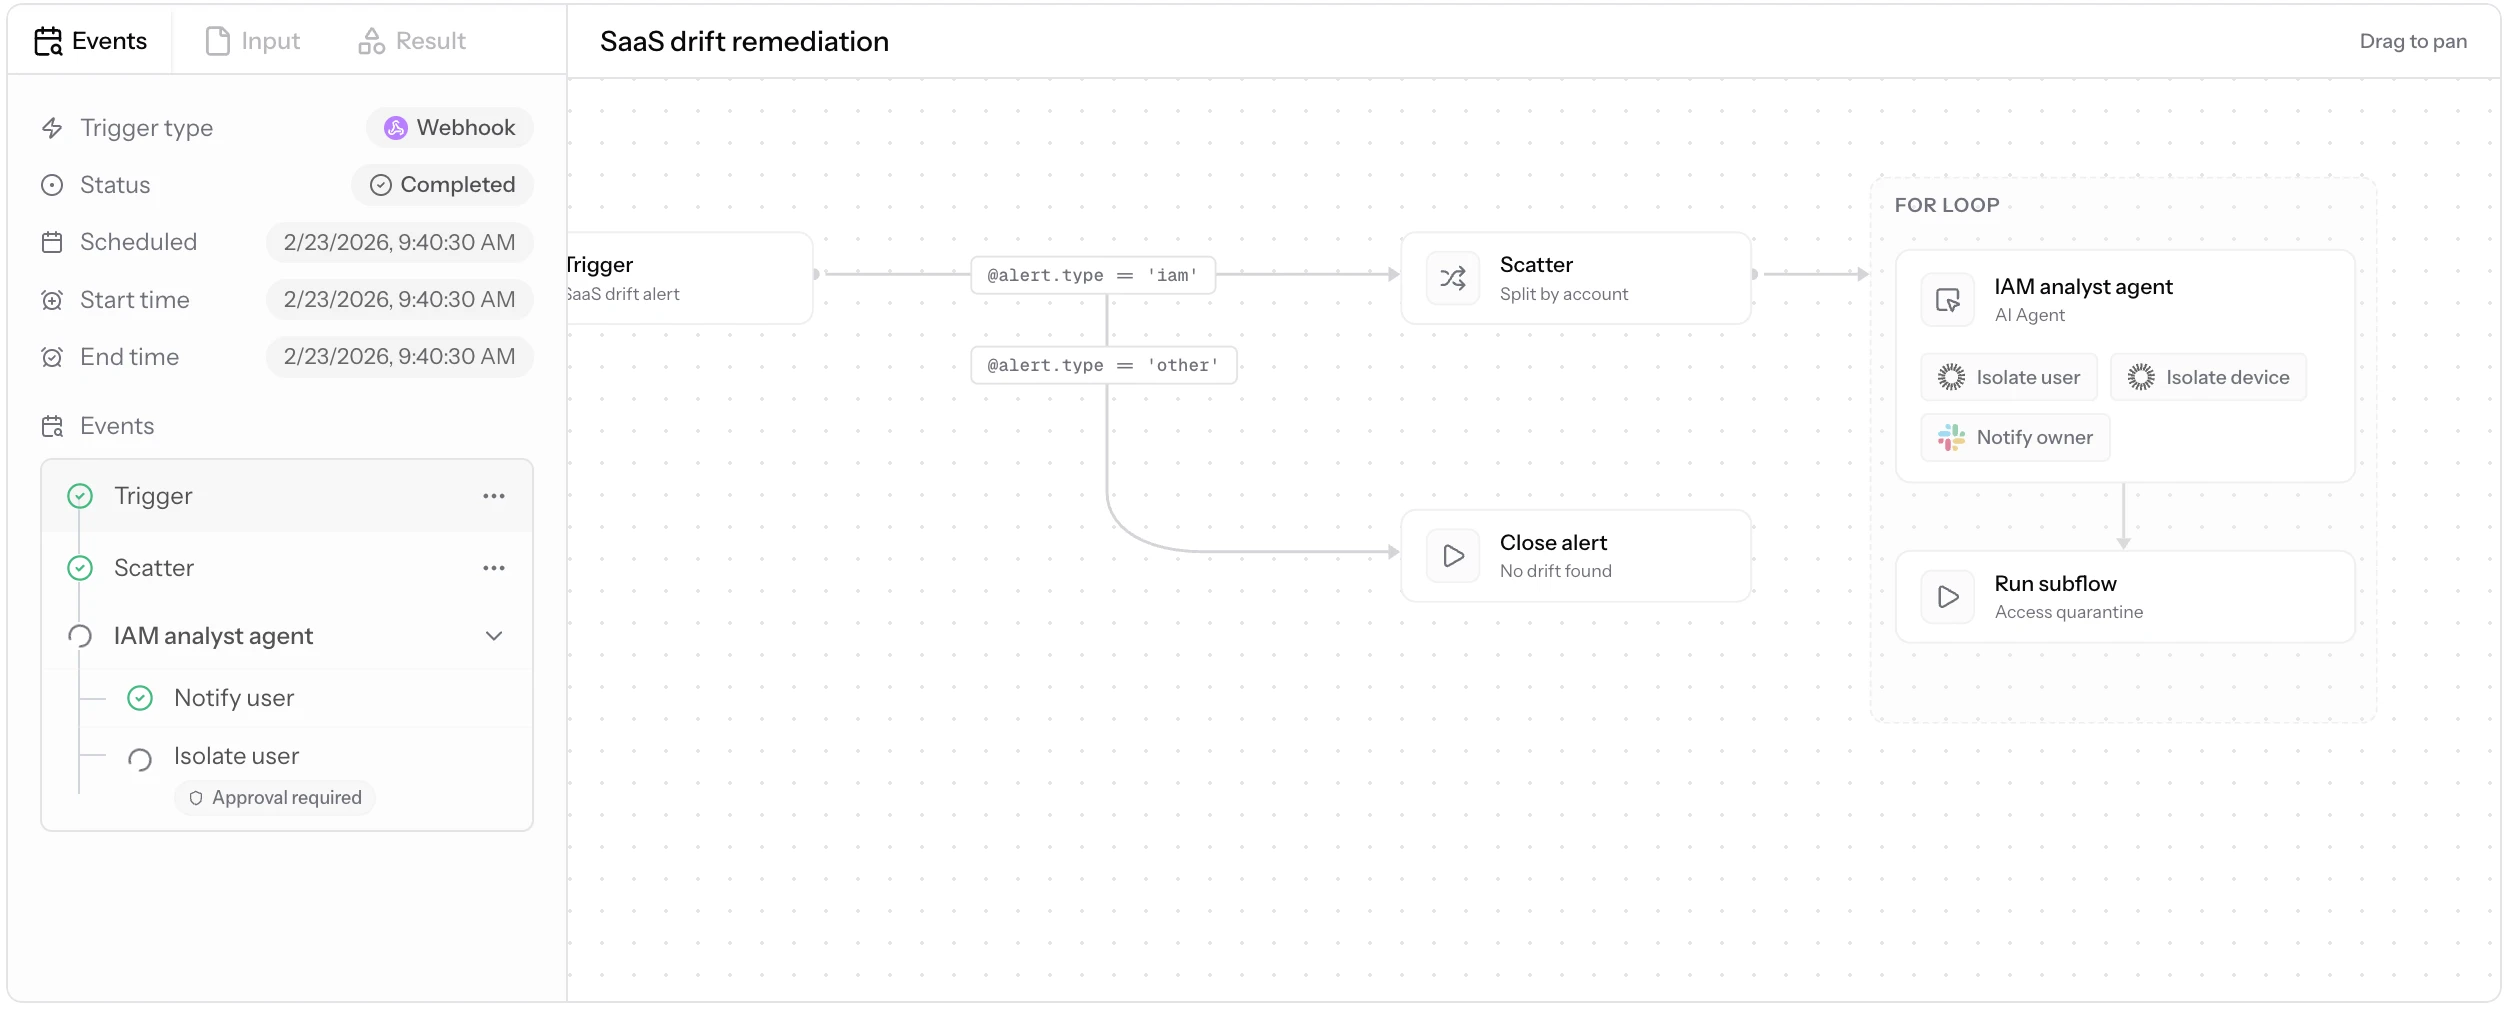
n8n görsel, az kodlu bir arayüze sahip, kendi barındırılan bir iş akışı otomasyon platformudur. Güvenlik ekipleri, SIEM'ler ve tehdit istihbaratı platformları genelinde tespit, yanıt ve zenginleştirme görevlerini otomatikleştirmek için bunu SecOps bağlamlarında kullanır.
Lisanslama modeli: Kaynak kodu erişilebilir, tamamen açık kaynak değil. n8n'in ücretsiz Community Edition'ı kaynak koduyla birlikte gelir, ancak Sustainable Use License'ı onu Açık Kaynak Girişimi'nin açık kaynak tanımının dışında bırakır.1
n8n Community Edition'ın içerikleri:
ücretsiz katman, çekirdek iş akışı motorunu kapsar: yürütme verisi sabitleme ile düzenleyicide hata ayıklama, 24 saat iş akışı geçmişi ve özel yürütme meta verileri (kaydetme, arama, yorum).
Ücretli plan gerektirenler:
İş akışı paylaşımı örnek sahibi ve oluşturucusuyla sınırlıdır; daha geniş ekip erişimi Pro veya Enterprise planı gerektirir.
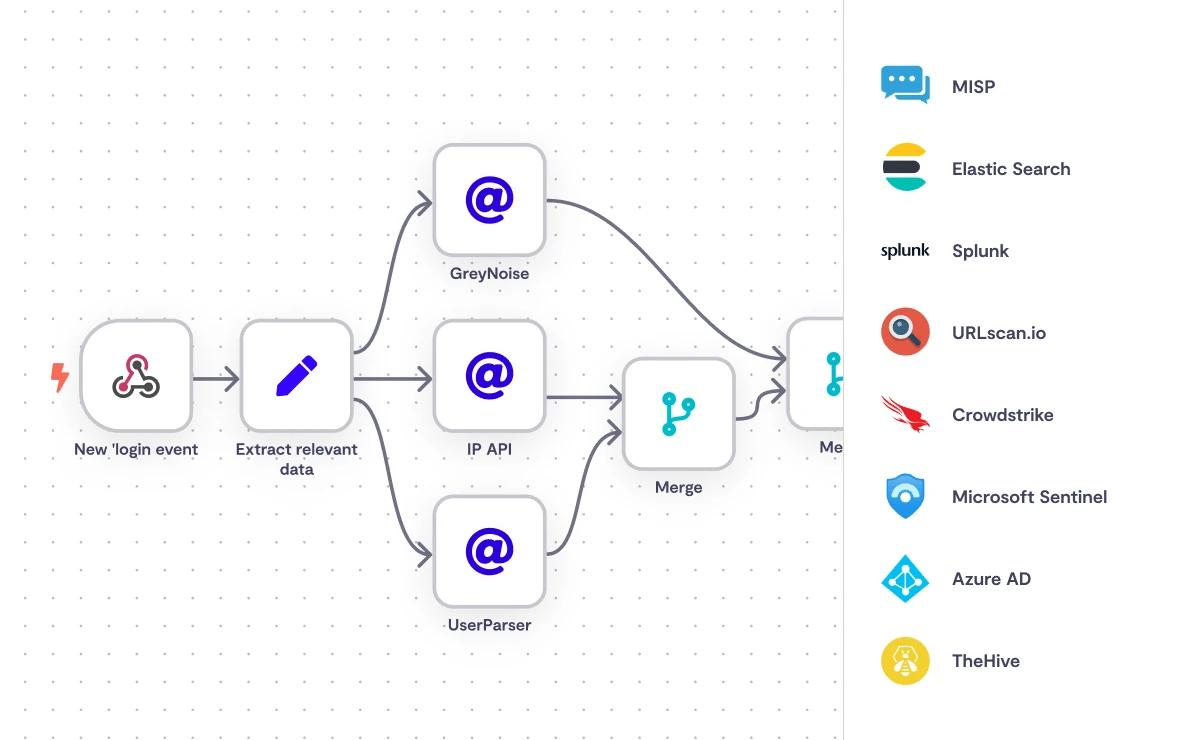
n8n ile SOAR kullanım senaryoları:
Kaynak: n8n2
MCP örnek düzeyinde bağlantılar
n8n, örnek düzeyinde MCP (Model Context Protocol) desteği ekledi; MCP uyumlu yapay zeka platformları, tek bir OAuth korumalı uç nokta üzerinden katılım sağlanan iş akışlarına erişebiliyor. Yeni eklenen iş akışları ek yapılandırma olmadan aynı bağlantı üzerinden kullanılabilir hale geliyor.3
Güvenlik bildirimi
2.4.0 sürümünde yamalanan iki ek açık, AI orkestrasyonu için kullanılan dağıtımları hedef alıyor ve OpenAI, Anthropic, Azure OpenAI gibi hizmetler ile Pinecone ve Weaviate gibi vektör veritabanlarına ait saklanan kimlik bilgilerini açığa çıkarıyor.4
CVE kümesi 2026'nın ilk yarısında büyümeye devam etti. CVE-2026-25049 (CVSS 9.4) daha önceki CVE-2025-68613 sandbox düzeltmesinin bir baypası olarak ortaya çıktı ve bir saldırganın JavaScript destructuring sözdizimini kullanarak kimliği doğrulanmamış genel bir webhook üzerinden uzaktan kod yürütme tetiklemesine olanak tanıdı.5
CISA, aktif istismarı doğruladıktan sonra 11 Mart 2026'da önceki CVE-2025-68613'ü Bilinen İstismar Edilen Güvenlik Açıkları kataloğuna ekledi ve ABD federal kurumlarının 25 Mart'a kadar düzeltme yapmasını zorunlu kıldı.6
Tasarımı gereği kimlik bilgilerini saklayan bir SecOps aracı için yüksek önem dereceli bu güvenlik açığı örüntüsü önemli bir operasyonel risktir. Shadowserver Foundation taramaları, Şubat 2026 başında internete açık, yamalanmamış 24.700'den fazla n8n örneği buldu; bunların 7.800'den fazlası Avrupa'daydı.7 Kendi barındırılan her örnek en son yamalı sürümde olmalı ve ekipler herhangi bir yamayı nihai olarak görmek yerine n8n'in güvenlik bildirimlerini sürekli olarak izlemelidir.
n8n ile SOAR kullanım senaryoları:
Kaynak: N8n2
Artılar
- Özel iş akışı mantığı için hem JavaScript hem Python desteklenir ve kendi barındırılan örnekler Code Node aracılığıyla harici npm kütüphanelerini çekebilir.
- API entegrasyon katmanı cURL içe aktarmalarını temiz bir şekilde işler ve standart olmayan dahili araçlara bağlantıları hızlandırır.
- Docker dağıtımı iyi belgelenmiştir ve önemli bir sürtünme olmadan ölçeklenir.
- Bulut fiyatlandırması karmaşıklık yerine iş akışı sayısına dayanır; bu da rakip platformlarda yaygın olan maliyet öngörülemezliğini önler.
Eksiler
- n8n geleneksel anlamda bir SOAR değildir; yerleşik vaka yönetimi, yerleşik uyarı korelasyonu ve varlık davranışı profillemesi eksiktir.
- Google Workspace gibi üçüncü taraf hizmetler için OAuth yapılandırması, karşılaştırılabilir SaaS otomasyon araçlarından belirgin şekilde daha karmaşıktır.
- Bulut sürümü ayrıca kendi barındırılan dağıtımlarda bulunan bazı yeteneklerden yoksundur; buna npm paketlerine erişim de dahildir. Ve 2026 CVE kümesinin açıkça gösterdiği gibi, kendi barındırılan model yama yükünü tamamen operatöre bırakır.
- Bu yıl itibarıyla hâlâ herkese açık şekilde on binlerce yamalanmamış örnek bulunduğundan bu yük teorik değildir.
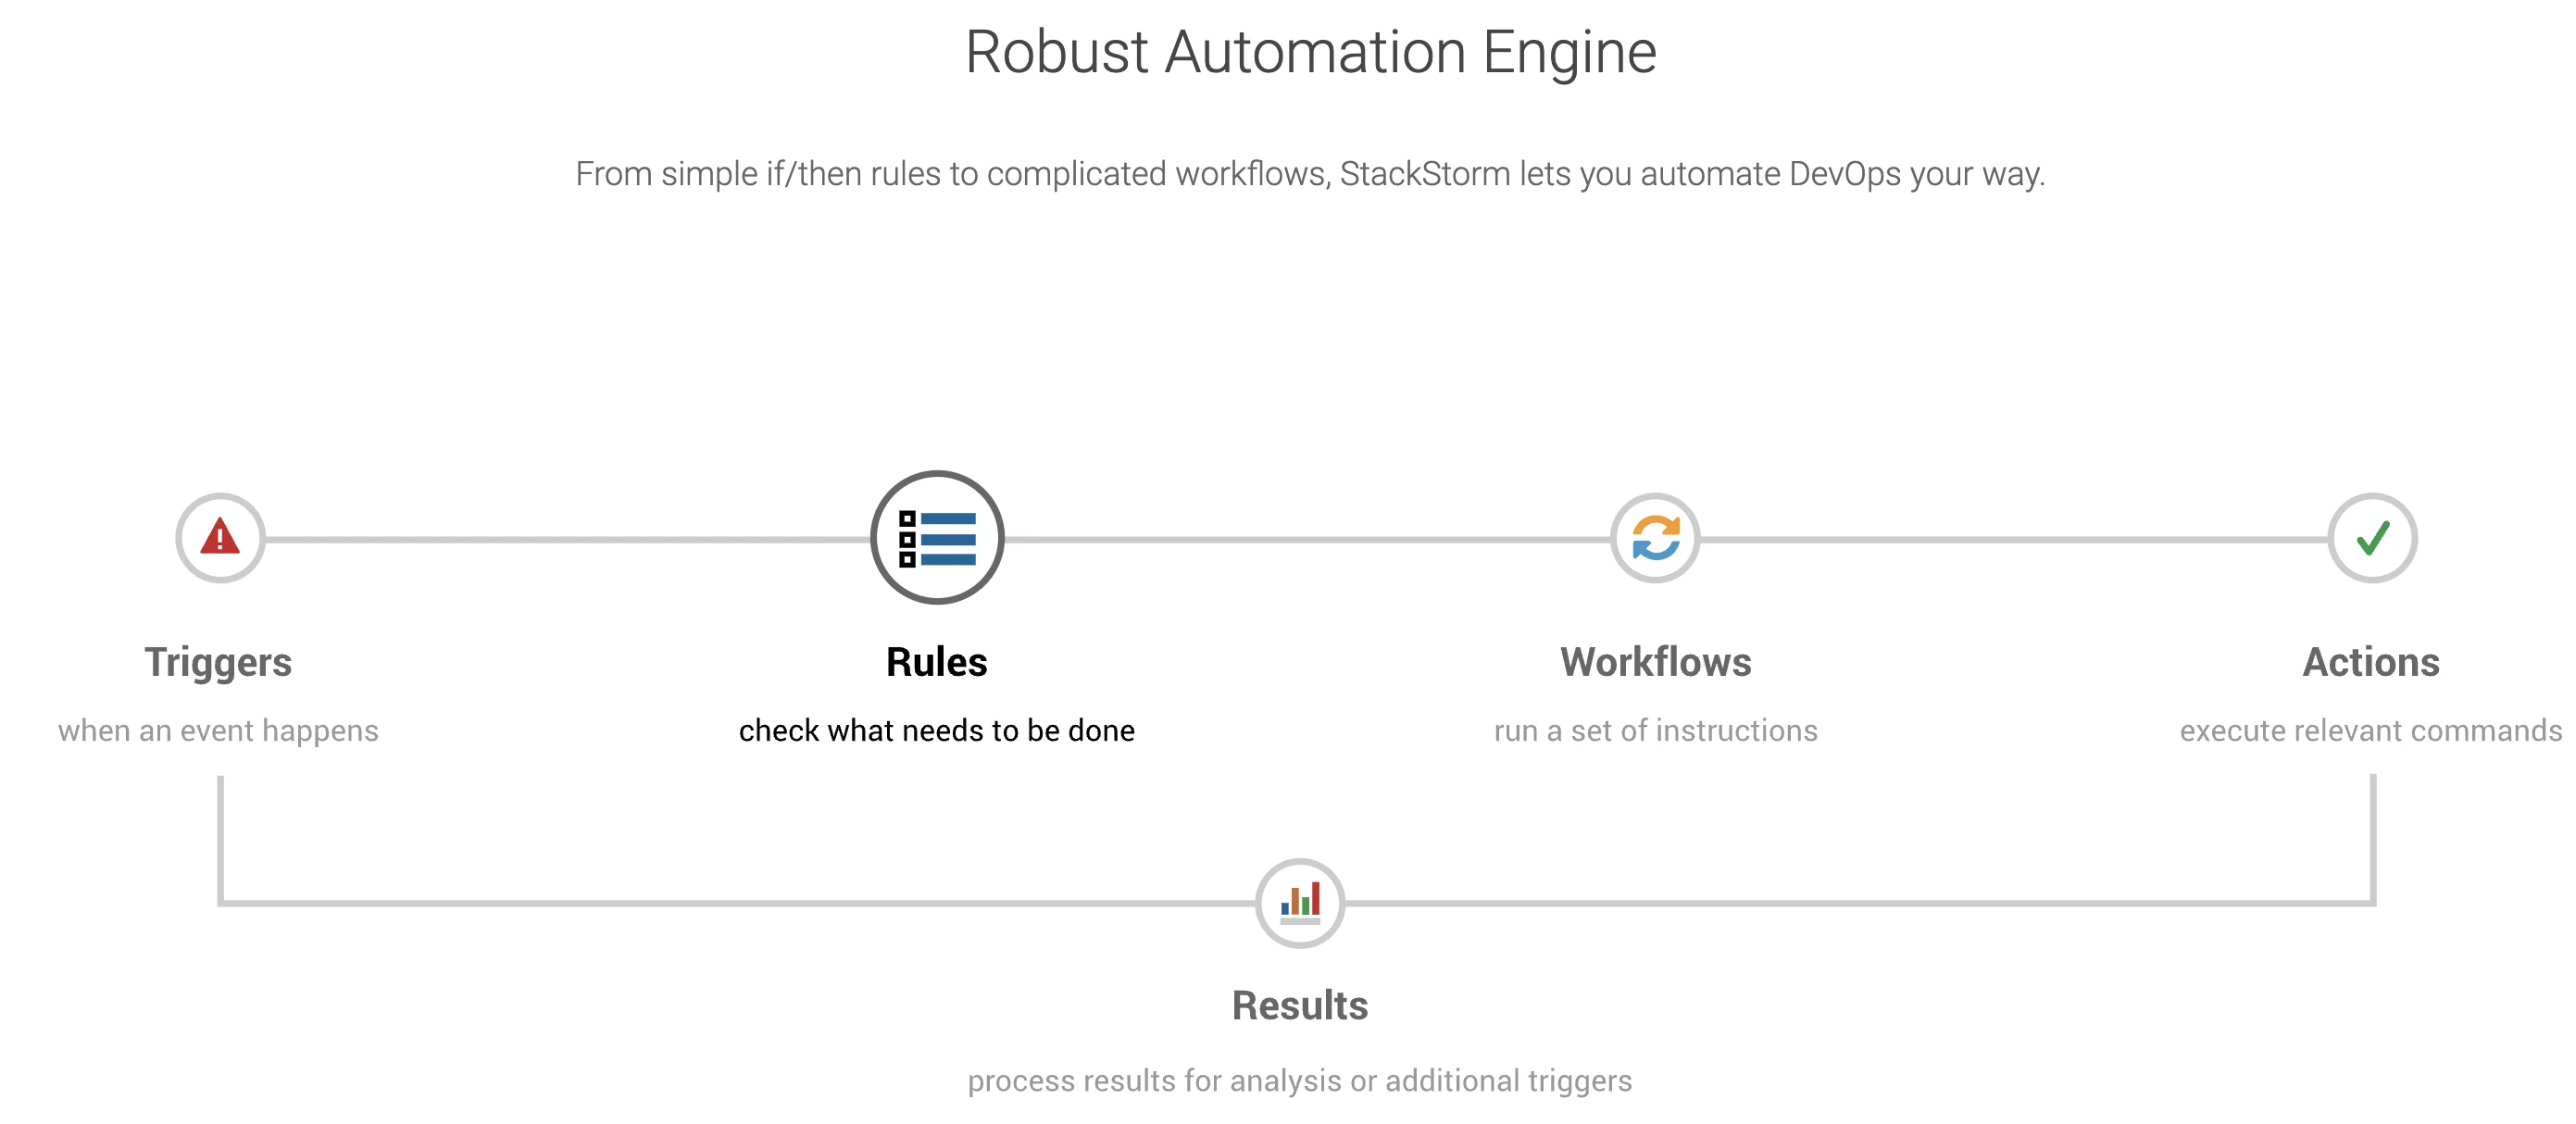
StackStorm – st2
Kaynak: StockStorm8
StackStorm; iyileştirme, olay müdahalesi, sorun giderme ve dağıtımları otomatikleştirir. Kural tabanlı bir otomasyon motoru, iş akışı yönetimi ve yaklaşık 160 entegrasyon paketi sunar. Cisco, Target ve Netflix gibi kuruluşlar bunu üretimde kullandı; Netflix operasyonel runbook'ları barındırmak ve yürütmek için kullandı.9
Açık kaynak sürüm Slack entegrasyonu içerir. AWS entegrasyonu, iş akışı tasarımcısı, profesyonel destek ve ağ otomasyonu paketleri yalnızca kurumsal katmanda mevcuttur.
Kendi barındırılan bir dağıtım için üçüncü taraf altyapı maliyetleri aylık yaklaşık 28 ABD doları tutarındadır ve AWS, PackageCloud, forum barındırma, alan adı sertifikaları ve bir OpenVPN lisansını kapsar.10
Artılar
- Özel iş akışları: Platform, iş akışları içinde özel komut dosyalarını kabul eder; böylece ekipler mevcut otomasyonu yeniden yazmadan sarmalayabilir.
- Eklenti ekosistemi: Entegrasyon paketleri NetBox, Splunk ve AWS gibi araçları kapsar; StackStorm Exchange üzerinden ek paketler de edinilebilir.
Eksiler
- Kubernetes desteği: Yerleşik Kubernetes desteği mevcut değildir.
- Öğrenme eğrisi: İş akışlarını oluşturmak ve yönetmek Python ve YAML hakkında çalışma bilgisi gerektirir; bu da bu altyapıya sahip olmayan ekipler için işe alıştırma süresini artırır.
- Bakım temposu: Yayın sıklığı son yıllarda azalmıştır. Değerlendiren ekipler, entegrasyonun genişliğini, topluluk etkinliği yavaşlayan bir projenin operasyonel yüküyle karşılaştırmalıdır.
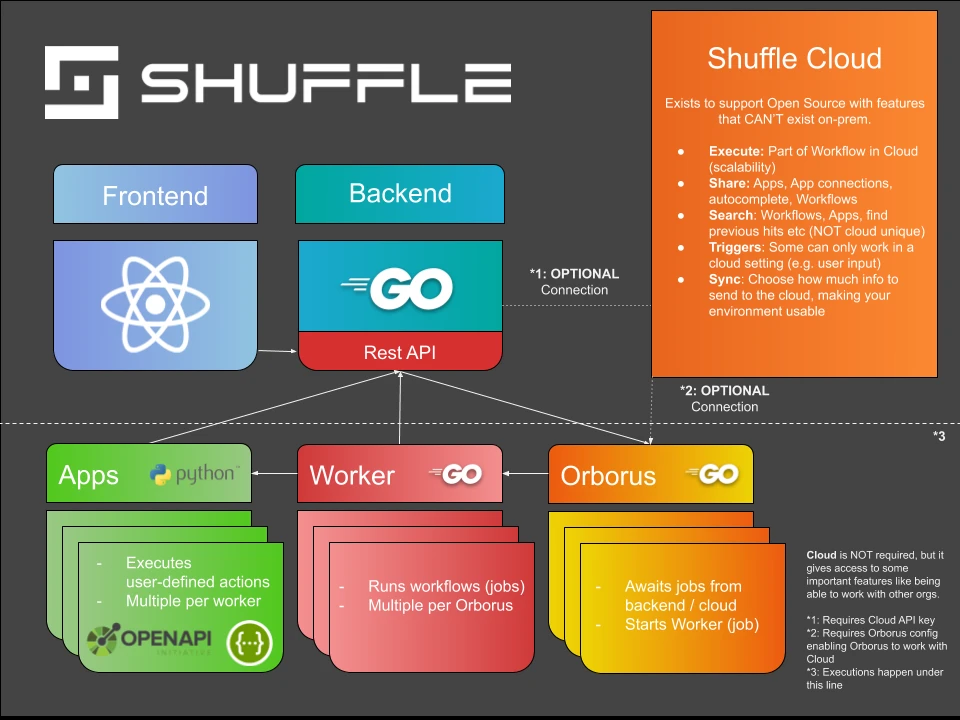
Shuffle
Kaynak: Mimari11
Shuffle, OpenAPI etrafında inşa edilmiş açık kaynaklı bir SOAR platformudur ve 200'den fazla hazır uygulama entegrasyonu genelinde 11.000'den fazla endpoint'e erişim sağlar.
Çekirdek otomasyon modeli SOC ortamlarında yaygın iki örüntüyü kapsar: SIEM uyarılarını bir vaka yönetim sistemine iletme ve platformlar arasında paydaş bazında erişim kontrolleriyle çift yönlü talep senkronizasyonu.12
Shuffle'ın fiyatlandırması CPU çekirdekleri yerine uygulama çalıştırma hacmine dayanır. ücretsiz Starter katmanı ayda 2.000 uygulama çalıştırmasını kapsar ve 2.500'den fazla tüm uygulamaları içerir. Scale katmanı 10.000 uygulama çalıştırması için aylık 29 ABD dolarından başlar ve limitleri 15 kullanıcıya, 25 iş akışına ve 3 kiracıya yükseltir. Enterprise fiyatlandırması özeldir ve sınırsız kullanıcı, iş akışı, kiracı ve ortamın yanı sıra özel işe alım, nöbetçi destek ve bir anahtar yönetim sistemi içerir.13
Sınırlamalar
Docker üzerinden dağıtım basittir ve Wazuh ile Jira gibi araçları bağlamak minimum yapılandırma gerektirir. Öte yandan, Docker ortamında arka uç süreçlerini yönetmek karmaşıklık ekler; konteynerleştirilmiş kurulumlardaki entegrasyonlarda güvenilirlik sorunları bildirilmiştir ve iş akışı yürütme hızı Shuffle'ın kendi zamanlayıcısından ziyade ana sunucunun kapasitesiyle sınırlıdır. Kaynak kısıtlı altyapı çalıştıran ekipler, bunu ölçekte kullanmaya karar vermeden önce bu durumu hesaba katmalıdır.14
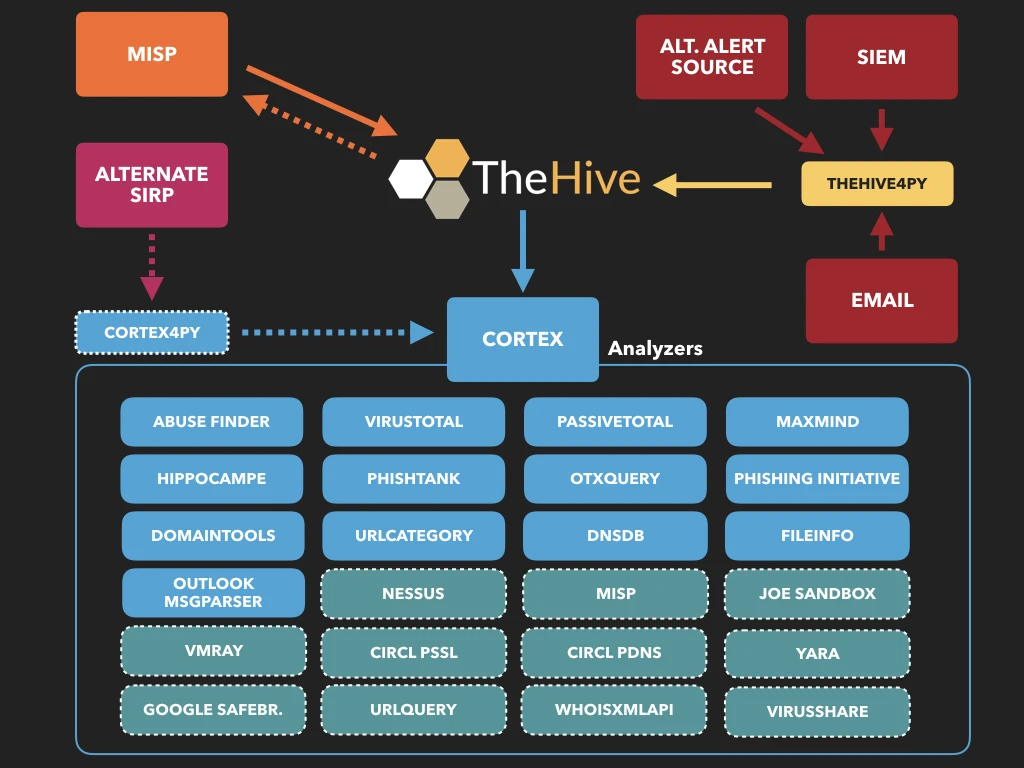
TheHive Project – Cortex
Kaynak: GitHub15
Cortex; IP adresleri, alan adları ve dosya karmaları gibi gözlemlenebilirleri bir RESTful API ve web arayüzü aracılığıyla tek veya toplu olarak analiz eder.
Cortex, AGPL lisansı altında tamamen açık kaynak olmaya devam etmektedir. Ancak TheHive'ın kendisi sürüm 5 ile ticari bir modele geçti. 14 günlük deneme süresinin ardından yeni kurulumlar geçerli bir StrangeBee lisansı gerektirir; bu olmadan platform salt okunur moda girer. İstek üzerine ücretsiz Community lisansı edinilebilir.16
Ücretsiz sürüm ile ücretli sürüm karşılaştırması:
Artılar
- Ölçekte gözlemlenebilir analizi: Cortex, tek bir arayüz üzerinden gözlemlenebilirlerin toplu analizini destekler ve birden çok aracı ayrı ayrı sorgulama ihtiyacını ortadan kaldırır.
- MISP entegrasyonu: Cortex, platformlar arasında tehdit istihbaratı paylaşımını sağlamak için MISP'ye (Malware Information Sharing Platform) bağlanır.
Eksiler
- TheHive lisanslama değişikliği: TheHive 5 artık açık kaynak değildir. Kendi barındırılan TheHive 3 veya 4'e güvenen ekipler, ticari koşulları kabul etmeden bakımı yapılan bir yükseltme yoluna sahip değildir.17
- Yapılandırma karmaşıklığı: İlk kurulum Cortex, Elasticsearch ve TheHive'ın koordine edilmesini gerektirir; bu da küçük ekipler için operasyonel yük ekler.
- Topluluk destek sınırları: Kurumsal sözleşmeler dışındaki Cortex sorunları topluluk kanalları aracılığıyla ele alınır ve garantili yanıt süreleri yoktur.
 Tercih edilen kaynak olarak ekle
Tracecat
Kaynak: 18
Tracecat, güvenlik ve BT mühendisleri için açık kaynaklı bir otomasyon platformudur ve Tines ile Splunk SOAR'a kendi barındırılan bir alternatif olarak konumlandırılmıştır.
İş akışları kodsuz sürükle-bırak arayüzü veya YAML tabanlı configuration-as-code kullanılarak oluşturulabilir ve ikisi otomatik olarak senkronize kalır. İş akışı motoru, büyük bulut altyapı ekipleri tarafından kullanılan aynı dayanıklı yürütme framework'ü olan Temporal üzerinde çalışır.19
Açık kaynak (kendi barındırılan) özellikler:
Sınırsız iş akışı, vaka yönetimi, yerleşik arama tabloları, 100'den fazla entegrasyon, git senkronizasyonlu özel Python/YAML entegrasyonları, SAML SSO, denetim günlükleri ve Docker veya AWS Fargate dağıtımı.
Professional ve Enterprise özellikleri:
Tüm açık kaynak özellikleri içerir; ayrıca tam yönetilen bulut barındırma, Helm aracılığıyla Kubernetes dağıtımı, kendi Temporal kümenizi getirme, kendi barındırılan LLM'ler, Microsoft Teams'de kurumsal yapay zeka chatbot'ları, federal kullanım senaryoları için STIG uyumluluğu ve 24/7 kademeli SLA desteği bulunur. Fiyatlandırma için doğrudan Tracecat ile iletişime geçilmesi gerekir.20
Artılar
- Lisanslama modeli: SSO, denetim günlükleri ve infrastructure-as-code dağıtımları, bu özellikleri kısıtlayan çoğu ticari SOAR platformunun aksine açık kaynak katmanda ücretsiz olarak kalır.
- Çift yazma: Kodsuz ve YAML iş akışları senkronize kalır; böylece analistler ve mühendisler aynı iş akışı üzerinde çakışma olmadan çalışabilir.
- Dağıtım esnekliği: Docker Compose, Terraform aracılığıyla AWS Fargate ve Helm aracılığıyla Kubernetes desteklenir.
Eksiler
- Etkin geliştirme temposu: Proje aktif olarak geliştirilmektedir; ekip, sürümler arasında bozucu değişiklikler olduğu için her güncellemeden önce değişiklik günlüğünün incelenmesini önerir.
- Kendi barındırma gereksinimleri: Temporal, PostgreSQL ve isteğe bağlı LLM'ler ile üretim Tracecat yığınını çalıştırmak, küçük ekipler için kısıtlayıcı olabilecek altyapı kapasitesi gerektirir.
- Nispeten yeni: Tracecat, StackStorm veya TheHive gibi daha eski platformlara kıyasla daha küçük bir topluluğa ve daha az üçüncü taraf entegrasyonuna sahiptir.
SSS'ler
Güvenlik orkestrasyonu, otomasyonu ve yanıtı (SOAR) araçları, tek bir platformda insanlar ve yazılımlar arasındaki görevleri koordine eder ve otomatikleştirir. Güvenlik mühendisleri bunları açık kaynak bağlayıcılar ve configuration-as-code ile otomasyon oluşturmak için kullanırken, SOC ekipleri ortaya çıkan iş akışlarını uyarıları önceliklendirmek, olayları izlemek ve tehditlere yanıt vermek için kullanır.
Yanıt hızı ihlal maliyetlerini doğrudan etkiler. IBM'in 2025 Cost of a Data Breach Report'una göre, küresel ortalama veri ihlali maliyeti bir önceki yıla göre %9 düşüşle 4.44M ABD dolarına geriledi; bu düşüş kısmen yapay zeka destekli tespitlere bağlanıyor. Ancak ABD ortalaması, tüm zamanların en yüksek seviyesi olan $10,22M'e yükseldi.21
GitHub etkinliği pratik bir başlangıç noktasıdır: yıldız sayıları ve katkıda bulunan sayıları, bir projenin ne kadar aktif bakıldığını ve sorun giderme ile entegrasyon çalışmaları için ne kadar topluluk desteği bulunduğunu yansıtır.
Topluluk sağlığının ötesinde, platformun yerleşik entegrasyonlarının halihazırda kullanılan araçları kapsayıp kapsamadığını değerlendirin. Çoğu açık kaynak SOAR platformu olay müdahalesi, tehdit avcılığı ve tehdit istihbaratı yetenekleri içerir; ancak derinlik değişir. Ayrıca SIEM işlevine ihtiyaç duyan kuruluşlar, bunun yerleşik olup olmadığını veya ayrı bir entegrasyon gerektirip gerektirmediğini doğrulamalıdır.
Açık kaynak çözümler genellikle ödünleşimler içerir: daha az hazır entegrasyon, garantili destek SLA'ları olmaması ve dağıtım yapan ekibin üzerinde bakım sorumluluğu. Ücretli alternatifler genellikle daha kapsamlı dokümantasyon, özel destek ve mikro segmentasyon ile bulut güvenlik duruşu yönetimi gibi özellikler sunar.
Daha fazla okuma
- 6 Gerçek Hayattan RBAC Örneği
- 10 Gerçek Dünya İş Akışı Örnekleriyle SOAR Kullanım Senaryoları
- En İyi 10 Mikro Segmentasyon Aracı
- En İyi 15+ Açık Kaynak Olay Müdahalesi
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{En İyi 5 Açık Kaynak SOAR Aracı}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Erişim tarihi: 10 Eylül 2026}
}28 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 4 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
9 güncellemen8n güvenlik uyarısı, yeni CVE-2026-25049 ve maruziyet verileriyle genişletildi.
Makalenin giriş bölümü güncellendi.
n8n bölümüne bir grafik eklendi.
Referans Linkleri



Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.