


En İyi 12 SIEM Aracı ve En İyi Çözümü Seçme

SIEM sistemleri artık yalnızca günlük toplama araçları olmaktan çıkmıştır. Bazı satıcılar UEBA, SOAR ve EDR yeteneklerini içeren birleşik ürün paketleri geliştirerek bunların “yeni nesil” SIEM'ler olduğunu iddia ediyor. Diğerleri ise geleneksel olay ve günlük yönetimine odaklanan ürünler sunuyor.
Aşağıda, yeni nesil SIEM ve güvenlik yeteneklerine göre önde gelen SIEM araçlarına genel bir bakış bulunmaktadır:
Yeni nesil SIEM yetenekleri
Satıcı | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
Satıcılar (“✕” ile işaretli) ilgili özelliği sağlamak için entegrasyonlar gerektirir.
- UEBA, verilerin bağlam içinde analiz edilmesine ve ilişkilendirilmesine yardımcı olur. Ham günlükler yerine davranışlara odaklanarak UEBA içeren SIEM'ler, bir saldırının ilerleyişine ilişkin daha ayrıntılı bir görünüm sunar ve güvenlik ekiplerinin yalnızca ham olay verilerini değil aynı zamanda kalıpları da görmesine yardımcı olur.
- SOAR, güvenlik yanıtlarını otomatikleştirerek, güvenlik araçlarını sorunsuz koordinasyon için orkestre ederek ve önceden tanımlanmış playbook'lar aracılığıyla yapılandırılmış vaka yönetimi sağlayarak geleneksel SIEM yeteneklerini geliştirir ve daha hızlı olay çözümü sağlar.
- EDR, SIEM'lerin ağınız genelinde kapsamlı görünürlük elde etmesini ve derinlemesine uç nokta düzeyinde analiz yapmasını sağlar. EDR bulgularını SIEM verileriyle ilişkilendirmek, ağ genelindeki incelemeler ve tehdit avcılığı için bağlamı güçlendirir.
Halihazırda UEBA yazılımı veya SOAR yazılımı kullanan alıcılar, bağlam tabanlı günlük analizi için makine ve günlük verilerini SIEM'lerine entegre edebilirler.
Güvenlik yetenekleri
- Yanal hareket tespiti: SIEM'in, saldırganların ağ genelindeki yetkisiz hareketlerini otomatik olarak tespit etme ve uyarı verme yeteneği.
- İnkâr edilemezlik (ilke): Şifreleme ve dijital imzalar içerir; güvenlik olay günlüklerinin ve verilerinin kurcalamaya karşı korumalı bir şekilde saklanmasını sağlar; böylece dijital bir işleme taraf olanlar daha sonra bunların gerçekliğini veya kendi katılımlarını inkâr edemez. Ek dağıtım yoluyla herhangi bir SIEM'de uygulanabilir.
- STIX/TAXII biçimli tehdit akışları: IOC'lerin gerçek zamanlı tanımlanması ve engellenmesi için standartlaştırılmış tehdit istihbaratı.
Metrikler
- Maks EPS: SIEM'in saniyede işleyebileceği maksimum olay sayısı. Bu eşiğin aşılması ek satıcı lisansı gerektirebilir.
- # Entegrasyonlar: SIEM'in entegre olabileceği harici sistemlerin (ör. güvenlik duvarları, sunucular, EDR'ler) sayısı.
- # Önceden oluşturulmuş tespit kuralları: Bilinen saldırı kalıplarına dayanarak yaygın güvenlik tehditlerini ve olaylarını tanımlamaya yardımcı olan SIEM'deki önceden tanımlanmış tespit kurallarının sayısı.
- # MITRE kapsamı: SIEM'in tespit edebildiği veya eşleştirebildiği MITRE ATT&CK tekniklerinin sayısı.
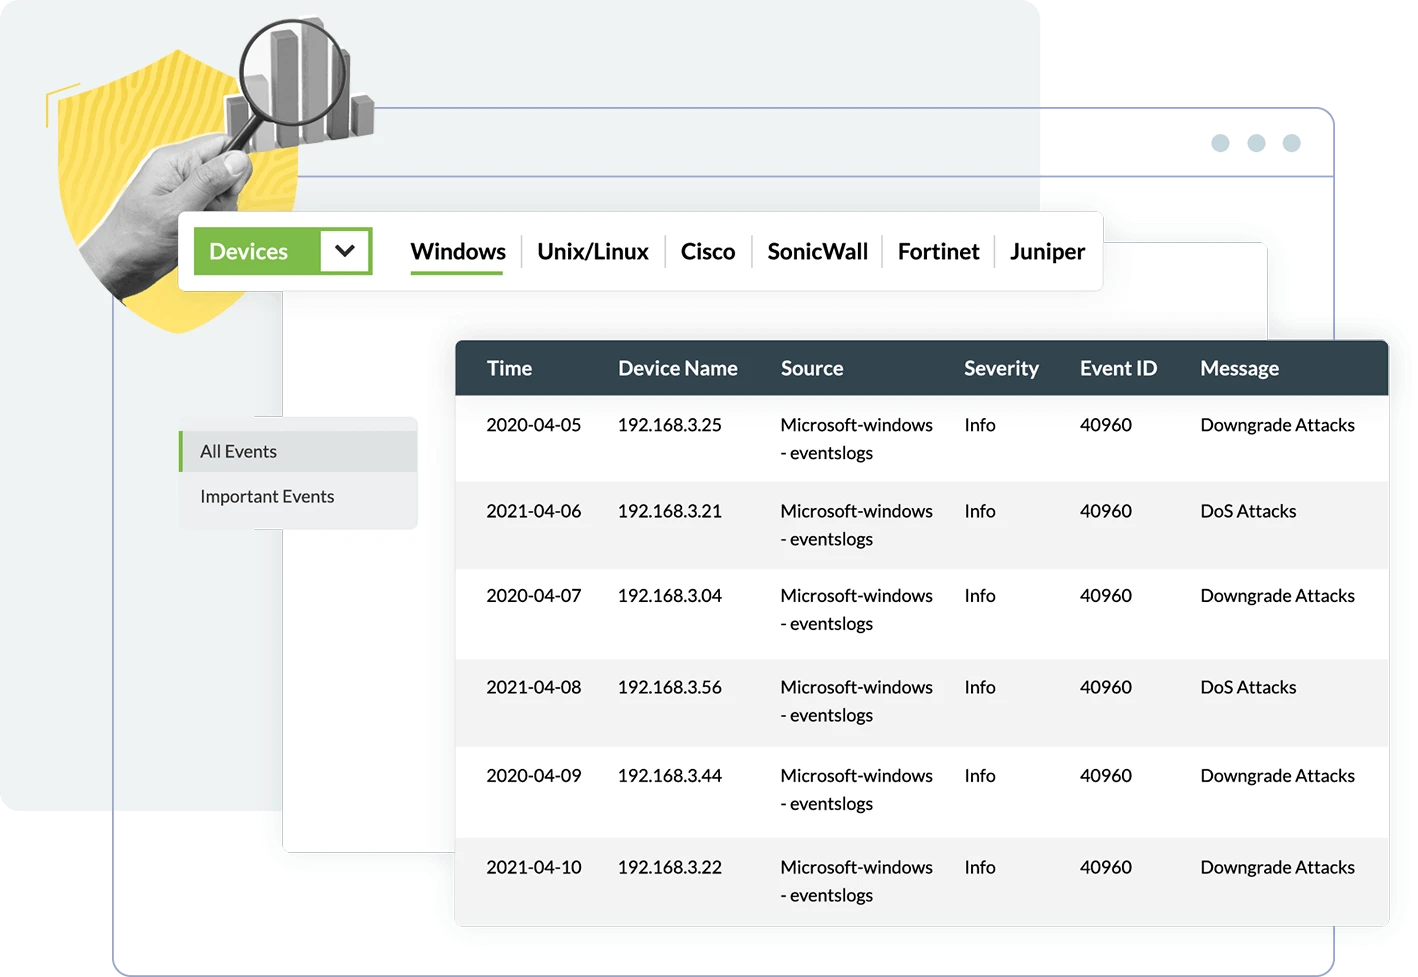
ManageEngine Log360
ManageEngine Log360, günlük yönetimi, Active Directory denetimi, UEBA ve SOAR'ı tek bir üründe birleştiren, hem şirket içi hem de bulut dağıtımlarında sunulan bir SIEM platformudur. Fiyatlandırma, veri hacminden ziyade günlük kaynağı sayısına dayanır; bu da tanımlı bir kaynak envanterine sahip kuruluşlar için maliyeti daha öngörülebilir kılar. Platform, GDPR, HIPAA, PCI-DSS ve SOX uyumluluk gereksinimlerini kapsayan 1.000'den fazla önceden hazırlanmış rapor şablonuyla birlikte gelir. Dağıtım 30 dakikanın altında sürer ve otomatik cihaz keşfi, izlenen kaynakları manuel yapılandırma olmadan ekler.
UEBA modülü, makine öğrenimini kullanarak davranışsal taban çizgileri oluşturur ve anormal etkinlik, olağandışı oturum açma kalıpları, alışılmadık erişim veya ayrıcalık yükseltme için risk puanlarını ikili uyarıları tetiklemek yerine kademeli olarak artırır. SOAR iş akışları olay tespitinde otomatik olarak çalışır ve ServiceNow ile Jira dahil yardım masası platformlarıyla entegre olur; böylece talepler manuel incelemeden sonra değil, tespit anında oluşturulur.
Log360 Cloud, tespit mimarisini yeniden tasarlayarak merkezi bir güvenlik konsolu, bulut üzerinden iletilen kural güncellemeleri ve içeriden kaynaklanan tehditler, kötü amaçlı yazılımlar, dış saldırılar, APT davranışları ve kimlik tabanlı riskleri kapsayan 2.000'yi aşkın önceden tanımlanmış tespit kuralı kataloğu ekledi; bunların her biri MITRE ATT&CK eşlemesi ve ayarlama önerileriyle sunulur. Birleşik Krallık veri merkezi kullanılabilirliği aynı ay başlatılarak Avrupa'daki müşteriler için veri yerleşimi gereksinimlerini karşıladı. Mart 2026'da Zia AI insights modülü, mevcut Azure OpenAI seçeneğinin yanı sıra OpenAI yapılandırması desteği de ekledi; böylece müşterilere kendi anahtarlarını korurken bir AI sağlayıcısı seçme imkânı sundu.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion, SIEM, UEBA ve SOAR'ı birleşik bir üründe bir araya getiren bulut tabanlı bir güvenlik operasyonları platformudur.
Platform, analistlerin vaka notları eklemesine ve güvenlik ihlali göstergelerini izlemek için kullanılan sorguları saklamasına olanak tanır. Her ekip üyesi, karmaşık bir korelasyon diliyle uğraşmadan ortak bir incelemeye katkıda bulunabilir.
Exabeam statik tespit kuralları oluşturabilir; ancak ayrıştırma tüm ortamlar için tam olarak optimize edilmemiş olabilir. ELK gibi harici SIEM'lerle entegrasyonda, alınan kaynak günlükleri önceden tanımlanmış veri biçimleriyle uyuşmayabilir ve özel bir ayrıştırıcı gerektirebilir.
Ocak 2026'da Exabeam, UEBA motorunu yeni bir varlık türü olarak AI ajanlarına genişleten Agent Behavior Analytics (ABA) çözümünü kullanıma sundu. ABA, AI ajan etkinliğindeki ilk kez veri erişim kalıpları, koruma önlemi ihlalleri ve statik SIEM kurallarının belirleyemeyeceği olağandışı araç çağrı dizileri dahil şüpheli davranış sapmalarını tespit eder. 2
IBM QRadar
IBM QRadar SIEM (Cloud-Native SaaS), IBM QRadar Suite'in bir parçasıdır. Tehdit tanımlama ve önceliklendirme için modüler bir tasarım kullanır ve genel uygulamalar, sistem günlüğü kaydı ve yapılandırılmış veri yönetimi için uygundur.
QRadar, syslog, syslog-tcp ve SNMP dahil birden çok günlük kaydı protokolünü destekler ve 300'den fazla günlük kaynağından olay okuyabilir. Kullanıcıların olayları, akışları ve yapılandırma dosyalarını kopyalayabildiği, eklenti olarak veri senkronizasyonu için bir uygulama mağazası içerir.
QRadar, analist kullanımı için KQL'ye (Kusto Query Language) otomatik dönüştürme ile açık kaynaklı Sigma kurallarını destekler. Platformun arama hızıyla ilgili belgelenmiş bir sınırlaması vardır ve kullanıcı incelemelerinde offshore destek yinelenen bir şikâyettir.
IBM'in en son güncellemesi, kullanıcıların bildirdiği arama hızı ve inceleme gecikmesi sorunlarını hedefler. Sürüm; çok değerli özel özellikler desteğine sahip modernleştirilmiş ayrıştırma, genişletilmiş yüksek erişilebilirlik seçenekleri ve yeni donanım içerir.
2026 entegrasyonu: Yapay zeka destekli bir tehdit istihbarat platformu olan Criminal IP, Şubat 2026'da IBM QRadar SIEM ve QRadar SOAR ile entegre olarak harici IP tabanlı tehdit bağlamını doğrudan QRadar tespit ve inceleme iş akışlarına taşıdı. 3
LogRhythm SIEM
LogRhythm, entegre SOAR yeteneklerine sahip bir SIEM çözümüdür. Tehdit izleme, tehdit avcılığı, tehdit incelemesi ve olay müdahalesini destekler; 1.000'den fazla üçüncü taraf ve bulut kaynağından olay ve günlük verilerini toplar, normalleştirir ve yorumlar.
LogRhythm, Makine Veri İstihbaratı (MDI) Fabric aracılığıyla günlük verilerini bağlama oturtur ve karmaşık olay bilgilerini analist incelemesi için sade dil özetlerine dönüştürür.
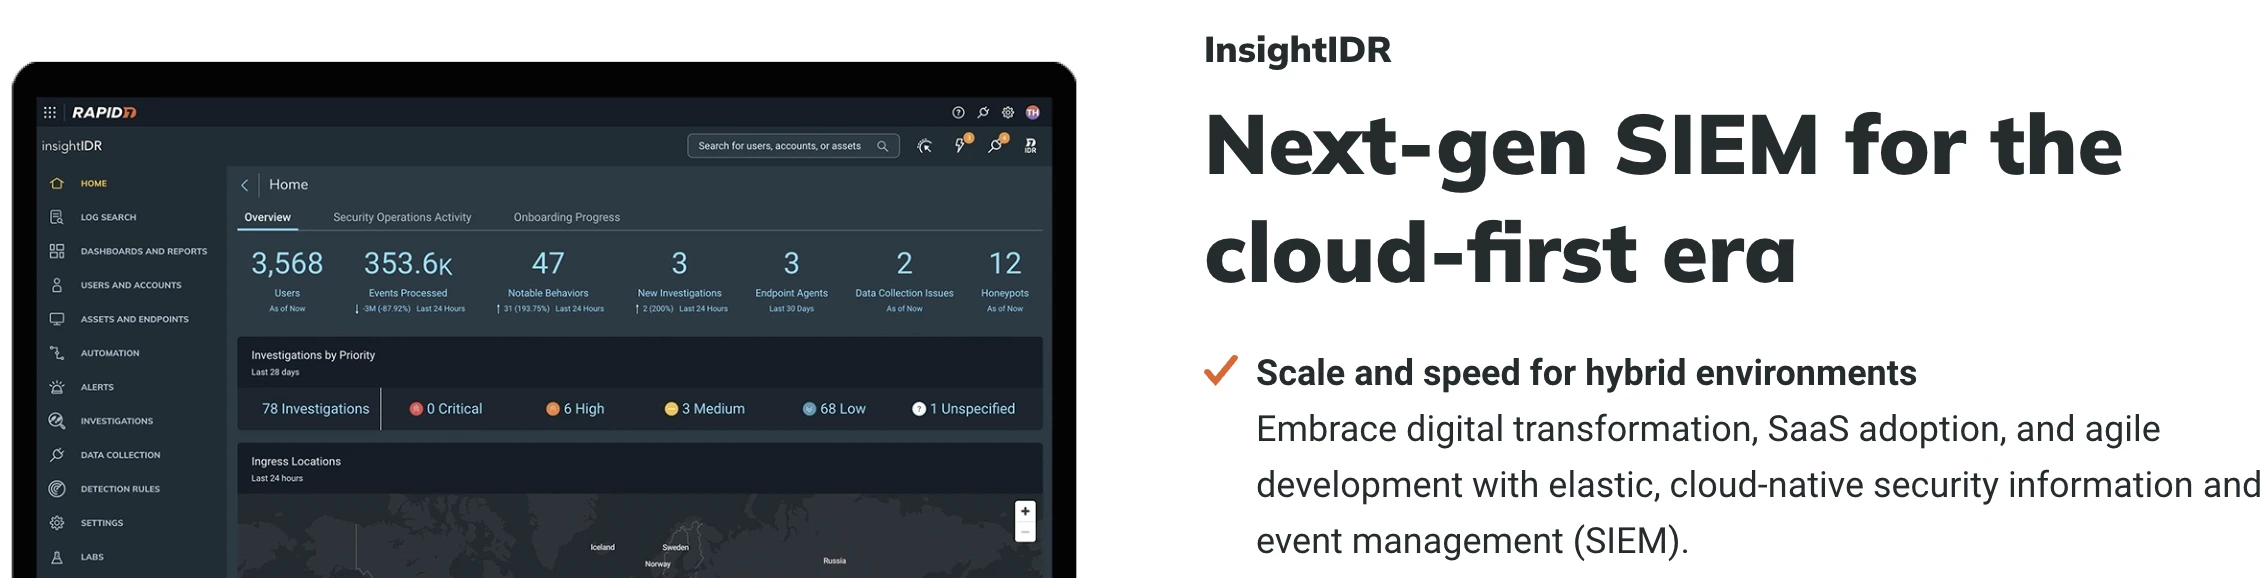
Rapid7 InsightIDR
Rapid7 InsightIDR, gerçek zamanlı tehdit avcılığı ve müdahale için günlüklerden, uç noktalardan ve bulut hizmetlerinden verileri entegre eden bulut tabanlı bir SIEM ve XDR'dir.
Varsayılan olarak 13 ay boyunca aranabilir veri depolama sağlar; normalleştirilmiş olayları, güvenlik olaylarını ve güvenlik ihlali göstergelerini kapsar. InsightIDR, gerçek zamanlı tehdit tespiti ve olay takibine odaklanır.
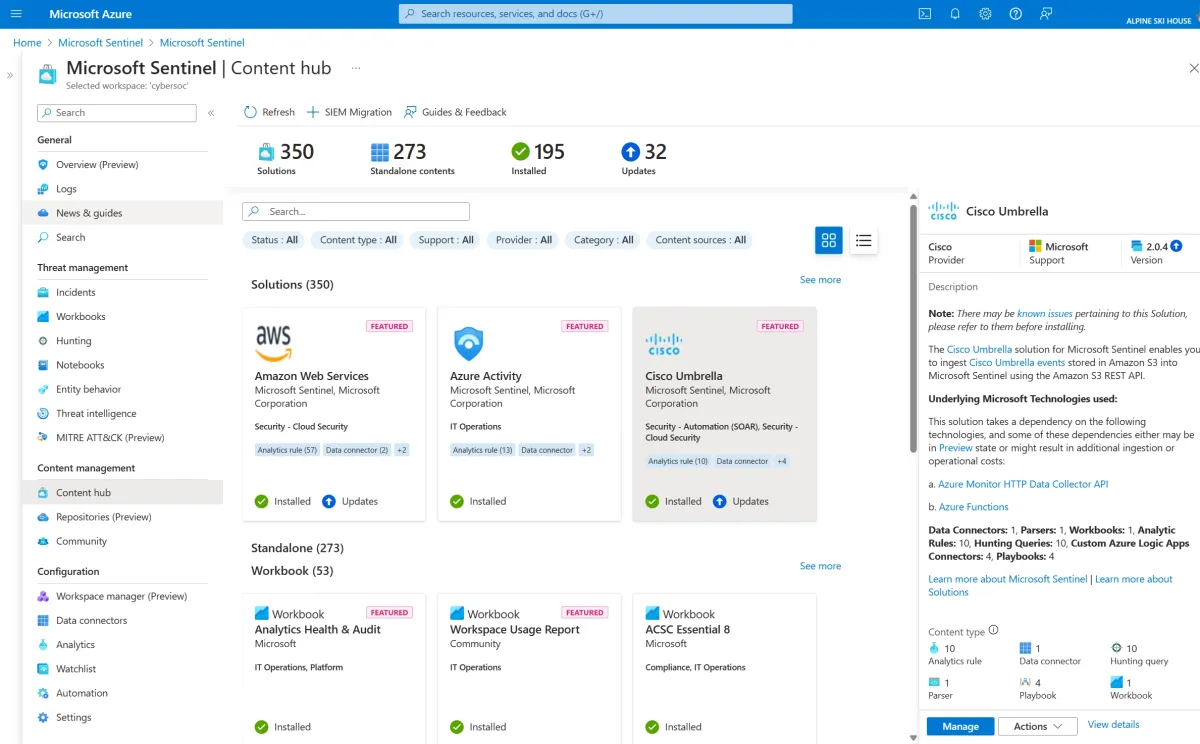
Microsoft Sentinel
Microsoft Sentinel, bulut, SaaS ve şirket içi ortamlardaki güvenlik günlüklerini toplayan ve ilişkilendiren bulut tabanlı bir SIEM ve SOAR platformudur.
Sentinel, yapay zeka destekli bir SIEM geçiş deneyimi aracılığıyla QRadar'dan Sentinel'e geçiş desteği, ham telemetriyi insan tarafından okunabilir davranışsal özetlere dönüştüren genel kullanıma sunulmuş UEBA Behaviors katmanı ve kaynaklar arasında tutarlı günlük ayrıştırma için yenilenmiş ASIM normalleştirme şeması ekledi.
Microsoft 365 Copilot veri bağlayıcısı genel önizleme aşamasındadır ve bağlayıcı ekosistemini, Azure Functions kodu yazmadan bağlayıcı oluşturmayı ve sürdürmeyi sağlayan Kodsuz Bağlayıcı Çerçevesi'ne (CCF) geçiş yoluyla genişletmiştir.
Sentinel yalnızca Defender portalında yönetilecektir. Hâlâ Azure portalını kullanan kuruluşlar geçiş planlamasına başlamalıdır.4
FortiSIEM
FortiSIEM, şirket içi ile genel ve özel bulut ortamlarındaki fiziksel ve sanal altyapıyı keşfeden yerleşik bir yapılandırma yönetimi veritabanına (CMDB) sahip bir güvenlik operasyonları platformudur.
FortiSIEM, kullanıcılara ve cihazlara risk puanları atayarak güvenlik uyarılarını belirli bir kullanıcının veya cihazın risk düzeyine göre önceliklendirir. Bu, potansiyel ihlaller gerçekleşmeden önce yüksek riskli varlıkların belirlenmesini sağlar.
 Tercih edilen kaynak olarak ekle
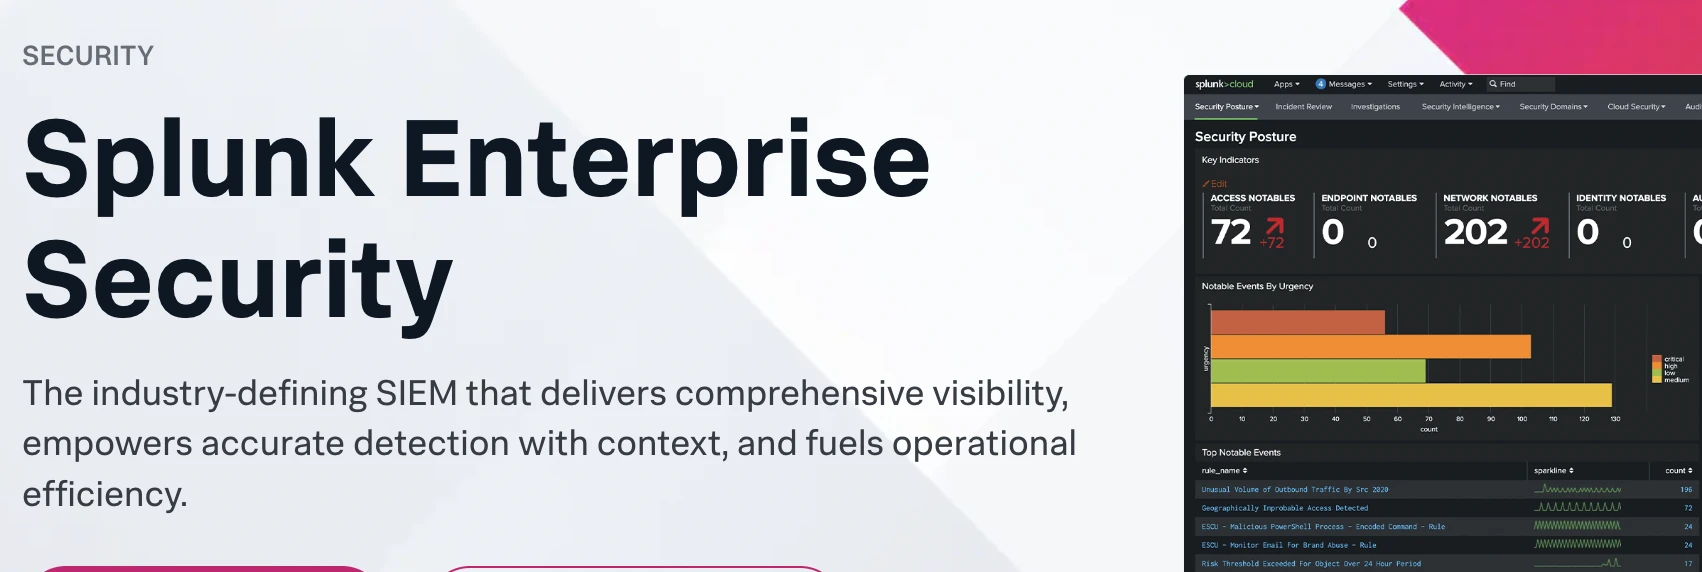
Splunk Enterprise Security
Splunk Enterprise Security, uygulama ve ağ izleme yeteneklerine sahip bir SIEM platformudur. Tehdit tespitinin yanı sıra darboğazları belirlemek için ağ ve uygulama topolojilerini izleyebilir; bu da onu kuruluş genelindeki operasyonlar için yararlı bir hata ayıklama aracı haline getirir.
Splunk Enterprise Security Premier, gürültüyü azaltmak için ilgili uyarıları varlık düzeyinde otomatik olarak gruplandıran ve ilişkilendiren bulgu tabanlı tespitler ve ayrı bulgular ile ara bulgular bölümlerine sahip gelişmiş tespit düzenlemesi ekler. 56
Sumo Logic
Sumo Logic, esnek arama desenleri kullanarak günlükleri almak ve analiz etmek için arama yetenekleri sunar. Bulut SIEM otomasyon hizmeti, bir insight oluşturulduğunda veya kapatıldığında playbook'ları manuel veya otomatik olarak yürütür. Sumo Logic, Enterprise Suite ve Flex olmak üzere iki SIEM fiyatlandırma seçeneği sunar.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM), şirket içi bir SOC aracıdır. Ağ saldırı tespit sisteminden (NIDS) günlük ve güvenlik verilerini toplar ve bunu mevcut IDS sistemlerini ve protokollerini optimize etmek için kullanır. SEM'in bulut tabanlı bir dağıtım seçeneği yoktur. Lisanslama abonelik veya kalıcı lisans esasına göre yapılır; ayrıntılı genel fiyatlandırma bilgisi mevcut değildir.
Elastic Stack
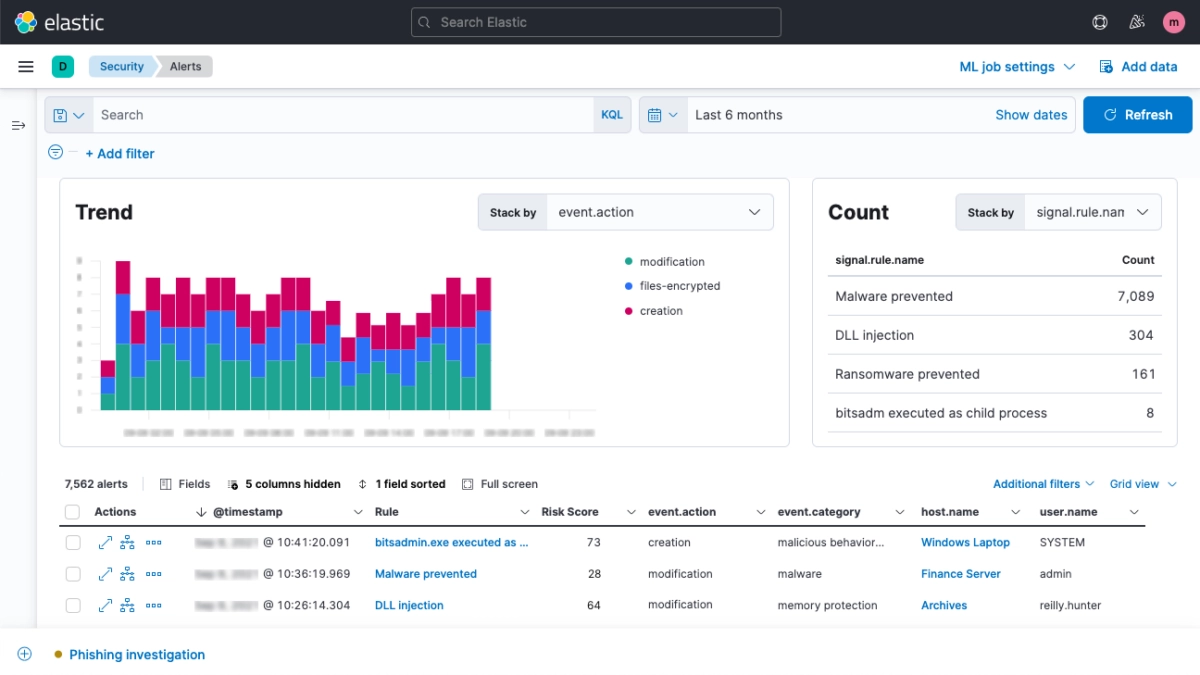
Elastic Security, Elastic Stack'in (ELK) bir parçasıdır. Kullanıma hazır entegrasyonlar sağlar; ancak bunları özelleştirmek teknik uzmanlık gerektirir. Bazı kullanıcılar sistemi kendi ortamlarına uyarlamak için 300 saati aşkın süre harcadıklarını bildirmiştir; ancak kurum içinde Elastic uzmanlığı olan kuruluşlar süreci daha yönetilebilir bulabilir.
ELK Stack'in Bileşenleri:
- Elasticsearch: Zaman serisi verileri için optimize edilmiş bir arama ve dizinleme motorudur.
- Logstash: Çeşitli kaynaklardan verileri toplamak, işlemek ve rafine etmek için bir araçtır.
- Kibana: Yığın içindeki verilerin etkileşimli olarak keşfedilmesini sağlayan bir görselleştirme platformudur.
- Beats: Verileri toplayan ve yığına ileten hafif ajanlardır.
ELK Stack tam teşekküllü bir SIEM sistemi değildir. ücretsiz sürümü yerleşik bir korelasyon motorundan yoksundur; Yelp/Elastalert gibi açık kaynaklı alternatifler bu işlevi sağlayabilir. Ayrıca yerleşik raporlama, uyarı ve önceden yapılandırılmış güvenlik kurallarından yoksundur; bu da yığını güvenlik izleme için kullanırken operasyonel yükü artırır.
Datadog
Datadog öncelikle, aynı zamanda günlük alımı da sunan bir uygulama performansı izleme (APM) platformudur. Datadog, günlükleri aranabilirlik için belirli alanlara alır; böylece kullanıcılar günlükleri filtreleyip analiz edebilir, örneğin ayrıntılı bir sorgu çalıştırmadan önce hangi uygulamanın en fazla ERROR günlüğü ürettiğini belirleyebilir.
Bir günlük alt kümesi filtrelendikten sonra Datadog, doğrudan bu verilerden görselleştirme veya grafik oluşturmayı desteklemez; bu da günlüklerden karmaşık raporlar üretme olanağını kısıtlar. Birincil ihtiyacı güvenlik amaçlı günlük yönetimi olan kuruluşlar için Datadog, bir ELK stack kurulumundan önemli ölçüde daha fazlasını sunmaz.
SSS'ler
Karar; kuruluşunuzun büyüklüğüne, karmaşıklığına ve düzenleyici gereksinimlerine ve sistemi yönetmek için mevcut kaynaklara bağlıdır.
SIEM'in anlamlı olduğu durumlar:
SIEM daha ileri aşamalı bir yatırımdır. Etkili şekilde çalışması için bir iç güvenlik ekibi veya bir MSSP gerektirir. En çok fayda sağlayan kuruluşlar şunlardır:
Çeşitli bir ortamda gerçek zamanlı izleme ve olay ilişkilendirme gerektiren büyük veya karmaşık BT altyapısı
Sürekli izleme ve ayrıntılı denetim izleri gerektiren PCI-DSS, HIPAA veya GDPR gibi uyumluluk zorunlulukları
SIEM'in gerekli olmadığı durumlar:
100'den az uç noktaya veya bulut tabanlı/BYOD kurulumuna sahip kuruluşların tam bir SIEM'e ihtiyacı olmayabilir
Bir SIEM'i yapılandıracak ve izleyecek personele veya uzmanlığa sahip olmayan işletmeler yatırımdan sınırlı değer görür.
Bir SIEM çözümü üç temel bileşenden oluşur. Günlük yönetimi; sunucular, ağ cihazları, güvenlik duvarları ve bulut uygulamalarından günlükleri toplar ve analiz eder; birçok araç bunu, ortaya çıkan tehditleri tespit edip engellemek için tehdit istihbarat akışlarıyla destekler. Olay korelasyonu, kalıpları belirlemek için birden fazla sistemden gelen verileri birleştirir: ele geçirilmiş bir hesaptan gelen şüpheli etkinlik ile olağandışı ağ trafiği birleştirildiğinde tek bir olay olarak ilişkilendirilip önceliği yükseltilebilir; böylece yalıtılmış halde görünür olmayacak tehditler ortaya çıkar. Olay müdahale ve izleme, merkezi bir pano üzerinden dijital ve şirket içi ortamların sürekli kapsanmasını sağlar; analistlere önceden belirlenmiş kurallara göre uyarılar gönderilir; bazı platformlar ayrıca kötü amaçlı yazılım tespit edildiğinde virüslü sistemi yalıtma gibi otomatik müdahale özellikleri de içerir ve analistleri daha karmaşık incelemeler için serbest bırakır.
Dört temel kullanım alanı; tehdit tespiti ve müdahale, adli analiz, gerçek zamanlı güvenlik verisi görselleştirme ve uyumluluk yönetimidir. Tehdit tespiti, içeriden kaynaklanan tehditlerden bir kuruluşun altyapısının birden fazla bölümünü kapsayan çok alanlı saldırılara kadar tüm yelpazeyi kapsar. Adli analiz, bir ihlal sonrasında saldırının kapsamını, zaman çizelgesini ve ortamdaki hareketini yeniden oluşturmak için SIEM günlük verilerini kullanır. Gerçek zamanlı görselleştirme, güvenlik olaylarını panolar ve grafikler aracılığıyla sunarak analistlerin ham günlükleri manuel olarak incelemeden etkinliği izlemesini sağlar. Uyumluluk yönetimi, günlük toplamayı otomatikleştirir ve GDPR, HIPAA ve PCI-DSS için denetim raporları oluşturur.
Hayır. SIEM, SOAR ve UEBA farklı sorunları ele alır. SIEM, ortamdaki günlük verilerini toplar ve ilişkilendirir. SOAR, bir tehdit tanımlandığında playbook'lar aracılığıyla müdahale eylemlerini otomatikleştirir. UEBA, kullanıcılar ve varlıklar için davranışsal taban çizgileri ekleyerek kural tabanlı SIEM'lerin gözden kaçırdığı anomalileri tespit eder. Artık birçok satıcı üçünü tek bir platformda sunar: Splunk ES Premier, Microsoft Sentinel ve Exabeam New-Scale Fusion güncel örneklerdir; ancak bağımsız araçlar kullanan alıcılar bunları mevcut bir SIEM'e entegre de edebilir.
Geleneksel SIEM; günlük toplama, olay korelasyonu ve uyumluluk raporlamasına odaklanır. Yeni nesil SIEM ise davranışsal tespit için UEBA, otomatik müdahale için SOAR ve giderek artan şekilde çok adımlı incelemeleri otonom olarak yürütebilen agentic AI yetenekleri ekler. Alıcılar için pratik fark, uyarı kalitesi ve analist iş yüküdür: yeni nesil platformlar davranışsal risk puanlaması ve otomatik önceliklendirme yoluyla gürültüyü azaltırken geleneksel platformlar daha fazla manuel kural ayarlama ve inceleme çabası gerektirir.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{En İyi 12 SIEM Aracı ve En İyi Çözümü Seçme}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Erişim tarihi: 26 Mayıs 2026}
}37 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 3 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
5 güncellemeSIEM ürün incelemelerine ManageEngine Log360 satıcı bölümü eklendi.
Ürün listesindeki "Exabeam Fusion" ürünü "Exabeam New-Scale Fusion" ile değiştirildi.
Referans Linkleri



Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.