


Acronis DeviceLock DLP ve ManageEngine DLP Plus'ı, aynı Windows Server 2022 sanal makinelerinde 28 senaryo ile kıyasladık: 23 veri sızıntısı testi (12 çekişmeli kaçınma dosyası dahil), 3 ajan güvenliği testi ve yüksek CPU ve bellek tüketimi altında 2 test.
Diğer DLP ürünleri olan Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP ve Trellix DLP için özelliklerini inceledik.
DLP kıyaslama sonuçları
Her ürünü aynı altyapıya dağıttık: Active Directory çalıştıran Windows Server 2022 Datacenter üzerinde 3 Contabo Cloud VPS 10 örneği (4 vCPU, 8 GB RAM, 150 GB SSD).
- Acronis, daha derin içerik denetimi, tam SIEM entegrasyonu, gölge kopya kanıt koruma ve daha zengin ilke şablonu kitaplığı sayesinde 10 puan farkla genel sıralamada kazanıyor.
- Bir elektronik tablodan SSN verilerini kopyalayıp herhangi bir web formuna (Pastebin, Google Translate) yapıştıran bir kullanıcı ManageEngine'i tamamen atlatır. SSN biçimini 578-12-3364'ten 578 12 3364'e değiştirmek de onu atlatır. Acronis her ikisini de engeller.
- Her iki ürün de tüm ajan müdahale testlerini geçti. DLP ajanı standart bir kullanıcı hesabı tarafından durdurulamaz, sonlandırılamaz veya kaldırılamaz.
- Her iki ürün de %100 CPU yükü altında ve toplu dosya aktarımları sırasında yüklemeleri engellemeye devam etti. Bu kategori belgelenmiştir ancak puanlanmamıştır; çünkü yük altındaki performans bir farklılaştırıcı değildi.
- Her iki ürün de base64 ile kodlanmış SSN verilerini tespit edemedi. Her ikisi de uzantı sahteciliğini, şifreli arşivleri ve büyük belgelerde tek SSN tespitini engelledi.
Genel puan 8 kategorinin ağırlıklı toplamıdır. Ağırlıklar ve puanlama gerekçesi için DLP kıyaslama metodolojimizi inceleyin.
Veri sızıntısı önleme testleri
✓: DLP girişimi engelledi, ✗: DLP geçmesine izin verdi
ManageEngine 23 senaryonun 16'sını engelledi (%70). Acronis 23 senaryonun 19'unu engelledi (%83). Her iki ürün de standart veri çıkarma kanallarını (dosya yükleme, e-posta, web aktarımları) engelliyor. Farklılıklar pano yapıştırma, SSN biçim varyantları, istemciler arası veri çıkarma ve yazdırma kanallarında ortaya çıkıyor.
OWASP ilk 10 ile eşleştirme
Veri sızıntısı senaryolarımız iyi belgelenmiş güvenlik açığı kategorileriyle eşleşir. Birincil referans, daha önce “Sensitive Data Exposure” olarak adlandırılan A02:2021 Cryptographic Failures kategorisidir. Bu kategori, uç noktayı şifreleme veya tokenizasyon olmadan düz metin halinde bırakan SSN ve PII'yi kapsar; test kümemizdeki her veri çıkarma senaryosunun hedeflediği hata modu budur. A04:2021 Insecure Design, yalnızca yapılandırmayla giderilemeyen pano denetimi eksikliği veya istemciler arası dizinleme gibi mimari boşlukları kapsar.
Çekişmeli testlerimiz (base64 kodlama, SSN biçim varyantları, HTML gizli metin, hücrelere formülle bölünmüş SSN), OWASP Web Security Testing Guide ve XSS Filter Evasion Cheat Sheet belgelerinde yer alan kodlanmış enjeksiyon ve filtre atlatma teknikleriyle örtüşür. Tekniklerin amacı farklı olsa da (veri çıkarma ve yük enjeksiyonu), temel model aynıdır: imza tabanlı ve regex tabanlı filtrelerin hassas içeriği tanıyamaması için içeriği gizlemek.
DLP ajan güvenliği testleri
Her iki ürün de üç müdahale girişiminin tümüne karşı koruma sağladı. Hizmeti PowerShell'den durdurma isteği reddedildi. Ajan süreci Görev Yöneticisi'nden sonlandırılamadı. Yönetici ayrıcalıkları olmadan Programlar ve Özellikler'den kaldırma başarısız oldu. Standart kullanıcılar her iki üründe de DLP ajanını devre dışı bırakamaz.
Yüksek CPU ve bellek tüketimi altında davranış
Her iki ürün de %100 CPU yükü altında bozulma olmadan engellemeye devam etti. Toplu yüklemeler de doğru şekilde engellendi. Bu kategori referans olarak belgelenmiştir ancak puanlamaya dahil edilmemiştir; çünkü her iki ürün de bozulma göstermedi ve aralarında fark oluşmadı.
Kıyaslanan DLP ürünleri
Aşağıdaki iki ürün bölümü tam uygulamalı kıyaslamayı belgelemektedir. Her ikisi de aynı Windows Server 2022 sanal makinelerine kuruldu ve aynı 23 sızıntı senaryosu, 3 ajan güvenliği testi ve 2 yüksek CPU ve bellek tüketimi senaryosuyla test edildi.
1. Acronis DeviceLock DLP
Kurulum
Acronis DeviceLock, kurulum için ön koşul olarak bir SQL sunucusu gerektirdi ve biz SQL Server 2022 Express kurduk.
Veritabanı hazır olduktan sonra DeviceLock kurulumu, kendinden imzalı sertifika ve veritabanı bağlantı yapılandırmasıyla devam etti. Ajan dağıtımı, ağ paylaşımı yoluyla kopyalanan 164 MB MSI dosyası kullanılarak yapıldı.
Pano ve Arayüz
DeviceLock, web konsolu yerine yerel Windows uygulamaları aracılığıyla yönetilir. Birincil arayüz, ağaç görünümlü gezinmeye sahip bir MMC (Microsoft Yönetim Konsolu) ek bileşenidir. Acronis ayrıca AD ile yönetilen ortamlar için DeviceLock Grup İlkesi Yöneticisi ek bileşeni ve AD olmayan ağlar için ayrı bir DeviceLock Enterprise Manager sunar; hepsi aynı arayüz kurallarını paylaşır.
Sol panelde üç dal bulunur: DeviceLock Service (ajan ayarları), Enterprise Server (merkezi yönetim) ve Content Security Server (içerik analiz motoru). MMC konsolu bir seferde bir istemciye bağlanır, ancak DeviceLock Reports modülü Kullanıcı Etkinlik Grafikleri, İlişki Grafikleri, Kullanıcı Dosyaları ve tak-çalıştır cihaz raporları dahil olmak üzere filo genelinde grafiksel raporlama sağlar.1
Mimari avantajı: her cihaz ve protokol Regular (çevrimiçi) ve Offline (bağlantısız) profiller olarak ayrılır. Bir dizüstü bilgisayar ofiste katı kurallara, yolda ise daha esnek kurallara sahip olabilir. ManageEngine bu ayrımı sunmaz.
İlke yapılandırması
DeviceLock'un İçerik Veritabanı, 50'den fazla önceden oluşturulmuş içerik grubu ile 90+ regex şablonu ve 160+ anahtar kelime sözlüğü içerir. Morfolojik analiz, anahtar kelime eşleştirme için 7 dili destekler.
Yerleşik “Social Security” grubu bir Keywords türüdür (“social security” ifadesini arar), Pattern türü değildir. Doğru yaklaşım: Luhn tarzı doğrulama kullanan yerleşik “US Social Security Number” doğrulamasıyla Add Group > Pattern kullanmaktır. Acronis'in 8 SSN biçim varyantının tümünü tespit etmesinin nedeni bu doğrulanmış modeldir; ManageEngine yalnızca tireli biçimi yakaladı.
Acronis iki merkezi dağıtım yolunu destekler: Active Directory Grup İlkesi (DeviceLock GPO ek bileşeni) ve ilkeleri ajanlara push (sunucu başlatmalı) veya pull (ajan zamanlamalı veya isteğe bağlı) modlarıyla ileten DeviceLock Enterprise Server. Laboratuvarımızda, Yönetim Konsolu aracılığıyla istemci başına .dls dosya dışa aktarma kullandık; bu manuel yoldur. Üretim yaklaşımı GPO veya Enterprise Server dağıtımıdır.
Sızıntı testleri
Acronis 23 senaryonun 19'unu engelledi (%83 engelleme oranı). Öne çıkan sonuçlar:
Pano yapıştırma engellendi: pastebin.com'a yapıştırılan ve “Create New Paste” ile gönderilen SSN verileri ERR_CONNECTION_RESET döndürdü. DeviceLock HTTP POST gövdesini inceledi, SSN içeriğini buldu ve bağlantıyı kesti. Aynı test Google Translate'te: tam SSN (212-64-6345) yapıştırıldığında “Translation error.” tetiklendi. Son dört rakamın kaldırılması çeviriye izin verdi. Kural, sitenin kendisine değil geçerli SSN desenlerine göre tetiklenir.
SSN biçim varyantları tespit edildi: Acronis 8 gösterimin tümünü engelledi: boşluklu (578 12 3364), noktalı (612.34.8876), ayraçsız (334721198), ters gruplu ve karışık biçimler. Yerleşik doğrulama motoru biçimden bağımsız olarak sayıyı tanır.
İstemciler arası veri çıkarma engellendi: Paylaşılan klasörden alınan ve farklı bir makineden WeTransfer aracılığıyla yüklenen ssn_data.xlsx engellendi. Acronis içeriği oluşturma noktasında değil, veri çıkarma noktasında tarar.
Dosya silme engellendi: ManageEngine kullanıcıların masaüstünden hassas dosyaları silmesine izin verdi. Acronis bunu önledi. Bu, Acronis'in yalnızca veri sızıntısına değil veri yok edilmesine karşı da koruduğu anlamına gelir.
Yazdırma atlatıldı: Testimizde yazdırma engellenmedi (yapılandırma sınırlaması). WordPad'den confidential_report.docx yazdırılması başarılı oldu çünkü Content-Aware Rules yalnızca Protocols altında yapılandırılmıştı. DeviceLock'un iki katmanlı mimarisi yazıcılar için Devices > Content-Aware Rules altında ayrı bir kural gerektirir; Devices tarafındaki kural mevcut olduğunda yazdırma engelleme de devreye girer. Bu eksik bir yetenek değildir, ancak yöneticilerin hem ağ hem de fiziksel kanalları kapsarken hatırlaması gereken ek bir adımdır.
Erişim denetimi ve AD
DeviceLock, yerel GPO tabanlı Active Directory entegrasyonu sunar. Grup İlkesi Yönetim Konsolu'na kendi ek bileşenini (DeviceLock Group Policy Manager) ekleyerek ilkelerin standart AD altyapısı üzerinden dağıtılmasını sağlar. OU bazlı farklılaştırma teknik olarak desteklenir: farklı OU'lar farklı DeviceLock ilkeleri alabilir.
Laboratuvarımızda üretimdeki GPO/Enterprise Server yolları yerine .dls dosya dağıtımını kullandık. Ayrıca uzak istemcilerde AD kullanıcılarını/gruplarını Content-Aware Rules'a bağlarken konsolun yeniden kimlik doğrulama istediğini gördük; bunu küçük test ortamımızın kimlik bilgisi önbelleği kalıntısı olarak değerlendirdik. AD GPO'ya alternatif olarak DeviceLock Enterprise Server, AD olmayan ortamlara ve geçici dağıtımlara uygun push veya pull modlarıyla ilke dağıtır.
Entegrasyon
Acronis, CEF ve JSON günlük biçimlerini destekleyen üç SIEM dışa aktarma kanalıyla (Syslog, SNMP, SMTP) entegrasyonda öne çıkar. Shadow copy, olay müdahalesi için sunucuda engellenen veya izlenen her dosyanın tam kopyasını korur. Content Security Server, uç noktaları, NAS'ı ve dosya paylaşımlarını yanlış yerde tutulan hassas veriler için tarayan bir Discovery modülü içerir.
RBAC, her seviyede ayrı bir Shadow Data Access anahtarıyla üç seviyeye (Full Access, Change, Read-only) sahiptir. Programatik entegrasyon, genel bir REST API yerine SIEM iletimi (Syslog/SNMP/SMTP) ve merkezi bir sunucuya gölge günlük teslimi etrafında kuruludur.
Ajan güvenliği
Acronis, standart kullanıcı olarak üç müdahale testinin tümüne karşı koruma sağladı. DeviceLock Service üzerinde Stop-Service erişim reddedildi. Görev Yöneticisi ajan sürecini sonlandırmayı reddetti. Programlar ve Özellikler'den kaldırma yönetici yükseltmesi gerektirdi ve bu olmadan engellendi.
Yönetici düzeyindeki müdahalelere karşı savunma için Acronis, DeviceLock Administrators listesini sunar. Yapılandırıldığında listedeki hesaplar ajanı kaldırabilir, değiştirebilir veya durdurabilir. Liste dışındaki yerel yöneticiler bile engellenir.
Yüksek CPU ve bellek tüketimi altında davranış
%100 CPU yükü altında (4 sonsuz döngülü PowerShell işi), Acronis bozulma olmadan yüklemeleri engellemeye devam etti. Art arda yüklenen 100 dosyanın tümü doğru şekilde tarandı ve engellendi. Bu kategori puanlanmadı.
İçerik analizi
İçerik analizi Acronis'in en güçlü alanıdır. Biçimden bağımsız tespitli doğrulanmış SSN modeli test ettiğimiz en etkili özelliktir. Regex'in ötesinde Acronis çeşitli yetenekleri belgelemektedir2
Günlük kaydı ve uyarı
DeviceLock üç ayrı günlük görüntüleyici sunar: Audit Log (tüm erişim girişimleri ve ilke değişiklikleri), Shadow Log (engellenen/izlenen dosyaların kopyaları) ve UAM Log (ekran görüntüleri ve uygulama kullanımıyla kullanıcı etkinliği izleme).
Uyarı kanalları SMTP, SNMP Traps ve Syslog'u içerir. Dört uyarı kategorisi yapılandırılabilir: cihaz/protokol erişimi, Content-Aware Rules ihlalleri, güvenlik duvarı kuralları ve yönetimsel değişiklikler. Rapor dışa aktarma HTML, PDF ve RTF'yi destekler.
Shadow copy, olay müdahalesi için öne çıkan özelliktir. Bir dosya aktarımı engellendiğinde, tam dosya içeriği sunucuda korunur. ManageEngine olayı günlüğe kaydeder ancak dosyayı atar. Her iki üründe de eksiksiz bir olay iş akışı (atama, yükseltme, durum takibi) yoktur.
Yedekleme, felaket kurtarma ve uç nokta yönetimi dahil entegre bir çözüm için Acronis DeviceLock DLP'yi seçin.
Web Sitesini Ziyaret Et2. ManageEngine DLP Plus
Kurulum
ManageEngine DLP Plus standart bir Windows sihirbazından kurulur. Harici veritabanı gerekmez. Sunucu ve iki istemci ajanı dahil tüm süreç yaklaşık 15 dakika sürdü.
Ajan yükleyici, İstemci 1'de görünür hata mesajı üretmeyen bir 8383 bağlantı noktası çakışmasıyla sessizce başarısız oldu. Sorun, hizmet durumu elle kontrol edilerek keşfedildi. Yükleme engelleme için tarayıcı uzantısı kurulumu da gereklidir ve her tarayıcı için ayrı yapılandırılmalıdır (Chrome, Edge, Firefox, Brave).
Pano ve Arayüz
ManageEngine bir web tarayıcısında açılır. Pano; ilke durumunu, son olayları ve cihaz özetini grafiklerle görüntüler. Gezinme için sol kenar çubuğu kullanılır. İlke oluşturma, cihaz yönetimi ve raporlamaya 2-3 tıklamayla erişilebilir.
Tüm istemciler tek ekranda görünür. Acronis'in MMC konsoluyla karşılaştırıldığında arayüz modern ve işlevsel hissettiriyor. ManageEngine, Offline/Regular çift profil modunu sunmaz.
İlke yapılandırması
ManageEngine, PCI-DSS, HIPAA, GDPR ve ülkeye özgü desenler için önceden oluşturulmuş kurallara sahip bir İçerik Veritabanı sunar. Kategoriler kredi kartı numaraları (Visa, Mastercard, Amex), SSN, 20'den fazla ülke için Vergi Kimliği, IBAN, pasaport numaraları ve sağlık sigortası verilerini içerir. Özel regex kuralları oluşturulabilir.
Operasyonel bir sorun: her ilke değişikliği etkin olmadan önce istemci bilgisayarın yeniden başlatılmasını gerektirir. İlk deneme, yeniden başlatma gereksinimi belgelerde keşfedilene kadar 30 dakikalık sorun gidermeye mal oldu. İlke dağıtım durumu, istemci elle yeniden başlatılana kadar %0 olarak kaldı. Yüzlerce uç noktanın olduğu bir üretim ortamında bu ciddi bir operasyonel yüktür.
Sızıntı testleri
ManageEngine 23 senaryonun 16'sını engelledi (%70 engelleme oranı). Temel bulgular:
Yazdırma otomatik olarak engellendi: WordPad'den confidential_report.docx yazdırılması engellendi. PDF olarak yazdırma da engellendi. Acronis'in aksine ManageEngine, yazdırmayı yüklemelerle aynı ilke kapsamında ele alır. Ayrı bir cihaz kuralı gerekmez.
Pano yapıştırma atlatıldı: Elektronik tablodan kopyalanıp pastebin.com'a yapıştırılan SSN verileri başarıyla yüklendi. ManageEngine web formlarına yapıştırılan metni denetlemez. Google Translate'e yapıştırma da atlatıldı.
Dosya Erişimi “Allow Within Trusted Applications” moduna alındıktan sonra, kullanıcılar hassas dosyaları güvenilmeyen uygulamalarla artık açamadığından pano atlatma kapatıldı. Bu, hedefli bir pano denetimi değil, meşru iş akışlarını kısıtlayan dolaylı bir azaltmadır.
SSN biçim varyantları atlatıldı: ManageEngine standart tireli biçimi (XXX-XX-XXXX) tespit etti. Boşluklu, noktalı ve ayraçsız varyantlar geçti.
Ekran görüntüsü yakalama engellendi: ManageEngine, hassas bir dosya açıkken ekran yakalamayı tespit etti ve engelledi.
SSN görseli yükleme engellendi: ssn_image.png (SSN numaraları içeren bir görsel dosyası) yükleme sırasında engellendi. Bu, OCR değil meta veri/sınıflandırma tabanlı tespittir.
Dosya silme atlatıldı: Hassas dosyalar hiçbir DLP müdahalesi olmadan istemci masaüstünden silinebildi. Acronis dosya silmeyi engelledi.
İstemciler arası veri çıkarma atlatıldı: İstemci 1'de alınan, ağ paylaşımına kopyalanan ve İstemci 2'den WeTransfer aracılığıyla yüklenen bir ekran görüntüsü geçti. İstemci 2'nin ajanı bu dosyayı hiç dizinlememişti.
Erişim denetimi ve AD
AD entegrasyonu çalışıyor: konsol, kimlik bilgileri girildikten sonra dlptest.local etki alanını keşfetti ve kullanıcıları ile OU'ları otomatik olarak eşitledi. Farklı kurallara sahip iki el ile bilgisayar grubu (Finance-Clients ve IT-Clients) oluşturularak grup tabanlı ilkeler test edildi. İstemci 1 (Finance) katı dosya erişim kısıtlamalarına sahipken İstemci 2 (IT) hiçbir engellemeye sahip değildi. Farklılaştırma doğru çalıştı.
AD kullanıcı grupları doğrudan bilgisayar gruplarıyla eşlenemedi. Sistem AD kullanıcı gruplarını değil AD bilgisayar gruplarını bekler. Bu, grup tabanlı ilke atamasının Active Directory'den grup çekmek yerine elle bilgisayar gruplama gerektirdiği anlamına gelir.
Entegrasyon
ManageEngine Endpoint DLP Plus yerel SIEM entegrasyonuna sahip değildir. Resmi yardım belgeleri3, özellikler sayfası ve kullanıcı kılavuzu Syslog, CEF veya SIEM iletiminden bahsetmez. Diğer ManageEngine ürünleri (DataSecurity Plus, ADAudit Plus, Endpoint Central) Syslog'u destekler, ancak bağımsız bir ürün olarak DLP Plus desteklemez.
RBAC mevcuttur ve Acronis'ten daha ayrıntılıdır: 4 önceden tanımlı rol (Administrator, Endpoint DLP Manager, Technician, Guest), modül düzeyinde izinlere sahip özel roller (Full Control, Write, Read, No Access), kapsam tabanlı atama (yöneticileri belirli bilgisayar gruplarıyla sınırlama) ve 2FA desteği (E-posta OTP veya Google Authenticator). Daha iyi RBAC'a rağmen, SIEM ve shadow copy bulunmadığından genel entegrasyon puanı daha düşüktür.
Ajan güvenliği
ManageEngine, standart kullanıcı olarak üç müdahale testinin tümüne karşı koruma sağladı. DLP ajan hizmetinde Stop-Service erişim reddedildi. Görev Yöneticisi ajan sürecini sonlandırmadı. Programlar ve Özellikler'den kaldırma yönetici yükseltmesi gerektirdi ve bu olmadan reddedildi.
Acronis'in aksine ManageEngine, yönetici düzeyinde kaldırmayı kısıtlamak için adlandırılmış yöneticiler listesi sunmaz. Yerel yönetici haklarına sahip herhangi bir hesap, ajanı Programlar ve Özellikler'den kaldırabilir. Üretim dağıtımları için, ürün katmanında kısıtlama olmadığından uç nokta yönetici haklarının Active Directory grup üyeliği ve yerel yönetici ilkesi aracılığıyla sıkı şekilde denetlenmesi gerekir.
Yüksek CPU ve bellek tüketimi altında davranış
%100 CPU yükü altında ManageEngine bozulma olmadan yüklemeleri engellemeye devam etti. Toplu yükleme testindeki 100 dosyanın tümü doğru şekilde tarandı ve engellendi.
İçerik analizi
ManageEngine'in içerik analizi regex ve anahtar kelime tabanlıdır. Birden çok dosya biçimini (xlsx, docx, csv, json, html, py, log) doğru şekilde ayrıştırır ve kod yorumlarını, günlük kayıtlarını ve yapılandırılmış veri alanlarını tarar. Uzantı sahteciliği onu yanıltmaz. Şifreli ZIP dosyaları meta veri/başlık analizinden engellenir.
Sınırlamalar: standart tireli SSN biçimi (XXX-XX-XXXX) tespit edilir. Base64 kod çözme yok, şifreli PDF tarama yok. ManageEngine, belge parmak izi ve OCR Endpoint Central aracılığıyla sunar, ancak regex motoru Acronis gibi biçimden bağımsız SSN doğrulaması içermez. Kural kitaplığı zengindir (20+ ülke, birden çok uyumluluk çerçevesi).
Günlük kaydı ve uyarı
Sensitive File Audit sayfası olayları yararlı ayrıntılarla günlüğe kaydeder: bilgisayar adı, oturum açmış kullanıcı, olay türü, dosya adı, web etki alanı, kurumsal uygulama, olay durumu ve tetikleyen belirli sınıflandırma kuralı. Bu ayrıntı düzeyi araştırma için yeterlidir.
ManageEngine kullanışlı bir yanlış pozitif bildirim özelliğine sahiptir: bir dosya engellendiğinde kullanıcı “Report this block as false positive” seçeneğini görür. Bildirim, yönetici konsolunun Override Audit sayfasında görünür. Acronis istisnaları son kullanıcıya dönük bir düğme yerine Yönetim Konsolu'ndaki yönetici tarafı kuralları ve kullanıcı/grup kapsamı aracılığıyla ele alır.
Uyarı kanalları SMTP e-postayla sınırlıdır. SNMP veya Syslog iletimi yoktur. Rapor dışa aktarma yalnızca CSV ve PDF'i destekler. Zamanlanmış raporlar mevcuttur. Shadow copy veya kanıt toplama yoktur. Olay iş akışı yoktur.
DLP kıyaslama metodolojisi ve ortam
Windows Server 2022 Datacenter çalıştıran 3 Contabo Cloud VPS 10 örneği sağladık.
Active Directory: dlptest.local etki alanı; iki OU (Finance, IT), dört test kullanıcısı (user.finance1, user.finance2, user.it1, user.it2) ve \vmi3184661\share konumunda paylaşılan bir klasör.
Sıralı test: Önce ManageEngine kuruldu, 8 puanlanan kategorinin tümünde test edildi ve ardından tamamen kaldırıldı. Acronis aynı VM'lere kuruldu ve aynı senaryo ve dosyalarla test edildi. Her iki ürün de aynı ortamla karşılaştı. Tüm testler aynı kişi tarafından yapıldı.
Test dataset
8 temel dosya ve 12 çekişmeli kaçınma dosyası; tümü birincil hassas veri türü olarak ABD Sosyal Güvenlik Numarası (SSN) içerir:
Temel dosyalar: ssn_data.xlsx (SSN elektronik tablosu), credit_cards.csv (kredi kartı numaraları), confidential_report.docx ( “CONFIDENTIAL” anahtar kelimesiyle SSN), health_records.docx (HIPAA verileri), source_code.py (kod içinde kimlik bilgileri), ssn_image.png (OCR için görselde SSN), confidential_archive.zip (şifreli arşiv), normal_file.docx (yanlış pozitif kontrolü için temiz dosya).
Çekişmeli dosyalar (12): Gömülü SSN içeren günlük dosyası, gizli SSN sütunu olan masum adlı CSV, veri alanlarında SSN bulunan JSON, SSN içeren Python yorumları, 8 SSN biçim varyantı (boşluklu/noktalı/ayraçsız), base64 ile kodlanmış SSN, gizli metinli SSN içeren HTML, elektronik tablo hücrelerine formülle bölünmüş SSN, uzantı sahteciliği (.txt'den .jpg'ye, .xlsx'ten .png'ye), parola korumalı ZIP, samanlıkta iğne (80 satır temiz metinde 1 SSN).
Sızıntı testi örnekleri
Her test aynı modeli izler: hassas bir dosyayı belirli bir kanaldan çıkarmaya çalışmak ve DLP ajanının bunu engelleyip engellemediğini veya izin verip vermediğini kaydetmek.
Temel sızıntı testi (yükleme): İstemcide bir tarayıcı açın, WeTransfer'e gidin, masaüstünden ssn_data.xlsx dosyasını seçin ve yüklemeye tıklayın. DLP ajanı yüklemeyi engellerse tarayıcı bir hata gösterir veya bağlantı sıfırlanır. İzin verirse dosya WeTransfer'e başarıyla yüklenir.
Kanal atlatma testi (pano): ssn_data.xlsx dosyasını Not Defteri'nde açın, tüm metni seçin, kopyalayın (Ctrl+C). Bir tarayıcı açın, pastebin.com'a gidin, metin alanına yapıştırın (Ctrl+V) ve “Create New Paste” öğesine tıklayın. Pano denetimi olan bir DLP ürünü, HTTP POST tamamlanmadan onu keser. Pano denetimi olmayan bir ürün, veriler bir dosya olarak hiç ayrılmadığı için yapıştırmaya izin verir.
İçerik atlatma testi (biçim varyantları): 8 farklı SSN gösterimi içeren bir metin dosyası oluşturun: standart (578-12-3364), boşluklu (578 12 3364), noktalı (578.12.3364), ayraçsız (578123364), ters (3364-12-578) ve karışık biçimler. Dosyayı WeTransfer'e yükleyin. Doğrulanmış SSN desenlerine sahip bir DLP ürünü tüm biçimleri tanır. Yalnızca regex kullanan bir ürün, regex'inin kapsadığı biçimleri tespit eder.
Dolaylı sızıntı testi (istemciler arası): İstemci 1'de ekranda görüntülenen hassas verilerin ekran görüntüsünü alın. Ekran görüntüsünü kaydedin. Ağ paylaşımına (\server\share) kopyalayın. İstemci 2'de dosyayı paylaşımdan alın ve WeTransfer'e yükleyin. Yükleme sırasında tarama yapan bir ürün, dosyanın nereden geldiğine bakmaksızın engeller. Ön dizinlemeye dayanan bir ürün, hiç görmediği dosyaları kaçırır.
CPU yük testi: 4 vCPU'nun tümünü doyurmak için 4 sonsuz döngülü PowerShell işi çalıştırın: 1..4 | ForEach-Object { Start-Job { while($true){} } }. Görev Yöneticisi'nde CPU'nun 99-%100 olduğunu doğrulayın. CPU sabitken ssn_data.xlsx dosyasını WeTransfer'e yüklemeyi deneyin. DLP ajanı tam yük altında yüklemeyi yine de engelliyorsa, yük altındaki davranış kabul edilebilirdir. Get-Job | Stop-Job; Get-Job | Remove-Job ile temizleyin.
DLP kıyaslama kategori puanları
Her kategorinin maksimum puanı, atanan ağırlığına eşittir. Ağırlıklar toplamı 50'dir ve nihai puan için ham toplam 100'e ölçeklenir. Puanlar, öznel değerlendirmelere değil doğrudan ölçülen sonuçlara veya belgelenen özelliklere bağlı tam sayılardır.
Günlük kaydı ve uyarı, en büyük tek farkı (+6) oluşturur. Acronis SMTP, SNMP ve Syslog'a dışa aktarır; üç günlük görüntüleyici çalıştırır (Audit, Shadow, UAM) ve shadow copy aracılığıyla tam dosya içeriğini korur. ManageEngine SMTP'ye, tek bir denetim günlüğüne ve shadow copy yokluğuna sahiptir. Entegrasyon, Acronis'in SIEM desteği, discovery modülü ve çevrimdışı çift profili aracılığıyla bir +3 daha ekler; bunların hiçbiri bağımsız ManageEngine DLP Plus'ta yoktur. İlke yapılandırması, Acronis'in 90+ önceden oluşturulmuş şablonu ve 9 dilde morfolojik anahtar kelime analizi aracılığıyla +2 ekler. Sızıntı testleri, doğrudan %83 ile %70 engelleme oranını yansıtarak +1 ekler.
ManageEngine kurulumdan +2, panodan +4 (grafikli modern web arayüzü karşısında panosu olmayan MMC ek bileşeni) ve erişim denetiminden +1 (2FA, özel roller, kapsam tabanlı yönetici) geri kazanır. Üç müdahale testi de geçildikten sonra ajan güvenliği her ikisinde 6 puanda eşitlendi.
Puanlama metodolojisi (ağırlık gerekçeleri)
8 kategori, ağırlıklarıyla orantılı tam sayı ölçeklerinde puanlandı. Her kategorinin alabileceği maksimum puan ağırlık değerine eşittir. Ağırlıklar toplamı 50'dir ve nihai puan için ham toplam 100'e ölçeklenir. Ağırlıklar, anlamlı farklılaştırma sağlayan ve günlük DLP operasyonlarıyla doğrudan ilişkili kategoriler belirlenerek kıdemli inceleyici tarafından atanmıştır.
Her puan, ölçülen sonuçlardan (sızıntı testi engelleme oranları) veya Feature Comparison bölümündeki belgelenen özellik matrisinden türetilir; öznel değerlendirmeden değil. Yüksek CPU ve bellek tüketimi altındaki davranış ayrıca test edildi ancak puanlamaya dahil edilmedi, çünkü her iki ürün de yük altında aynı performansı gösterdi.
Özellik karşılaştırması
Kurulum ve dağıtım
ManageEngine 6x daha hızlı dağıtılır ve harici bağımlılık gerektirmez. Acronis SQL Server ve bir sertifika gerektirir, ancak daha geniş bir dağıtım araç seti sunar (Grup İlkesi ek bileşeni, Enterprise Server push/pull, elle .dls dışa aktarma).
Günlük kaydı ve kanıt
Shadow copy en büyük farktır. Acronis bir dosya aktarımını engellediğinde, tam dosya içeriği adli inceleme için sunucuda korunur. ManageEngine olay meta verisini günlüğe kaydeder ancak gerçek dosyayı atar. Her iki üründe de eksiksiz bir olay iş akışı (atama, yükseltme, durum takibi) yoktur.
İçerik analizi yetenekleri
Acronis her yöntemde daha derin içerik analizine sahiptir. 90+ regex şablonu ve 9 dilde morfolojik analizli 160+ anahtar kelime sözlüğü, daha geniş bir tespit yüzeyi sağlar. ManageEngine, OCR'ı Endpoint Central platformu aracılığıyla ve belge parmak izini sınıflandırma modülü aracılığıyla sunar; ancak Acronis belirli sayıları (33 OCR dili, 5.300+ dosya türü) yayınlarken ManageEngine yayınlamaz. Her iki ürün de sınıflandırma için makine öğrenimi veya NLP kullanmaz.2456
Sınırlamalar
İki ürün uygulamalı olarak kıyaslandı: Kıyaslama ManageEngine DLP Plus ve Acronis DeviceLock DLP'yi kapsar. Kapsanan diğer dört ürün (Netwrix, Sophos, Teramind, Trellix) aynı 28 senaryolu metodolojiyle yeniden test edilmedi; bölümleri önceki özellik incelemelerini yansıtır. Karşılaştırmalı puanlar (76/100 ve 66/100) bu nedenle altının tümü arasında değil, uygulamalı test edilen iki ürün arasındadır.
USB veya taşınabilir ortam testi yapılmadı: USB cihaz denetimi en yaygın DLP kullanım durumlarından biridir. Her iki ürün de bunu destekler, ancak altyapımızda (bulut VPS örnekleri) fiziksel USB bağlantı noktası yoktur. USB engelleme, şifreleme uygulama ve cihaz beyaz listesi test edilmedi.
Yalnızca SSN desenleri test edildi: Tüm sızıntı testlerinde hassas veri türü olarak ABD Sosyal Güvenlik Numarası kullanıldı. Kredi kartı tespiti (Luhn doğrulaması), HIPAA desenleri ve GDPR'ye özgü kurallar ayrıca test edilmedi; ancak her iki ürün de bunlar için önceden oluşturulmuş şablonlar içerir.
Daha önce incelenen DLP ürünleri
Daha önceki bir araştırma döngüsünde aşağıdaki dört ürüne deneme erişimimiz vardı. Bulgular, o zamanki özellik kapsamını ve testi yansıtır; 2026 yeniden testi değildir. Ekran görüntüleri orijinal inceleme ortamındandır. Satıcıların orijinal incelemeden sonra yayınladığı güncellemeler satır içinde işaretlenmiştir.
Netwrix Endpoint Protector
Netwrix Endpoint Protector; cihaz denetimi, Deep Packet Inspection ve eDiscovery etrafında kurulu kanal ağırlıklı bir DLP çözümüdür. İnceleme, ilke oluşturma iş akışını, çevre birimi kapsamını ve yönetimsel özelliklerini ele aldı.
Etkili özellikler: 30+ cihaz türü üzerinde ayrıntılı denetim, ağ dosya aktarımları için Deep Packet Inspection, önceden tanımlı ve özel ilkeler, ilke oluşturma için etkili haklar, durağan veriler için eDiscovery, USB şifreleme, engellenen eylemler için bildirimler ve uyarılar, özelleştirilebilir istemci bildirimleri, denetim izi ve müdahale koruması.
Etkisiz özellikler: Cihaz yönetimi yok (MDM, temel denemeye dahil olmayan bir eklenti olarak sunulur).
Kanal kapsamı: Endpoint Protector, USB cihazlar, Bluetooth cihazlar, akıllı telefonlar ve daha fazlası dahil 30+ cihaz türü üzerinde ayrıntılı denetim sağlar. Yöneticiler, belirli cihazların istemci bilgisayarlara bağlanmasına izin vermek veya engellemek için erişim denetimi kurabilir. Deep Packet Inspection, yöneticinin web postası, sürücüler ve üçüncü taraf uygulamalar arasındaki ağ dosya aktarımlarını yönetmesini sağlar. Etkinleştirildiğinde Content Aware Protection (CAP) ve cihaz denetim ayarları DPI taramalarıyla uyumlu çalışır.
Veri sınıflandırma: Content Aware Protection, istemcinin işletim sistemine (Windows, Mac, Linux) göre üç grupta önceden tanımlı ilkeler içerir. Windows için içerik türüne (grafikler, arşivler, programlama), HIPAA uyumluluğuna ve GDPR uyumluluğuna göre dosya aktarımlarını kapsayan 86 önceden tanımlı ilke vardır. Özel ilkeler; ilke çıkış noktalarına, kullanıcılara ve seçilen ilke eylemine göre tanımlanabilir. eDiscovery durağan hassas verileri tespit eder ve hedefte şifreleme, şifre çözme ve silme sağlar.
Yönetim: Etkili haklar, belirli bir kullanıcı, cihaz veya dosya türüne göre ilke oluşturmayı sağlar. Genel haklar genel olarak uygulanan cihaz denetim haklarıdır ve yöneticiler farklı cihazlar için farklı erişim hakları ayarlayabilir. İlke oluşturmak için yönetici önceden tanımlı veya özel seçeneklerden seçim yapar ve ilkeler önceliğe göre sıralanabilir. Özel sınıflar, seri numarası ve tür gibi cihaz bilgilerine dayanarak bir “Trusted Device (TD)” atanmasına olanak tanır.
Bildirimler ve uyarılar: Bir yönetici, sosyal güvenlik numarası bilgisi içeren “Confidential” adlı bir .xlsx dosyasını WhatsApp'a eklemeye çalıştığında Endpoint Protector eylemi engeller ve yöneticiyi bilgilendirir. Olay günlükleri, olay, zaman, kullanıcı, cihaz, hedef ve dosya gibi ayrıntılarla Content-Aware Report penceresinde görüntülenir.
Diğer özellikler: Microsoft AD ve Microsoft Entra ID eşitlemesi desteklenir. İstemci bildirimleri özelleştirilebilir. Reddetme ve izin listeleri; dosya türleri, özel içerik, dosya konumları, tarama konumları, regex desenleri, etki alanları, URL'ler ve e-posta etki alanları aracılığıyla hassas içeriği tanımlamaya yardımcı olur. USB cihaz şifreleme otomatikleştirilebilir.
Kapsamlı bir DLP çözümü ve güçlü cihaz denetimi yetenekleri için Netwrix Endpoint Protector'ı seçin
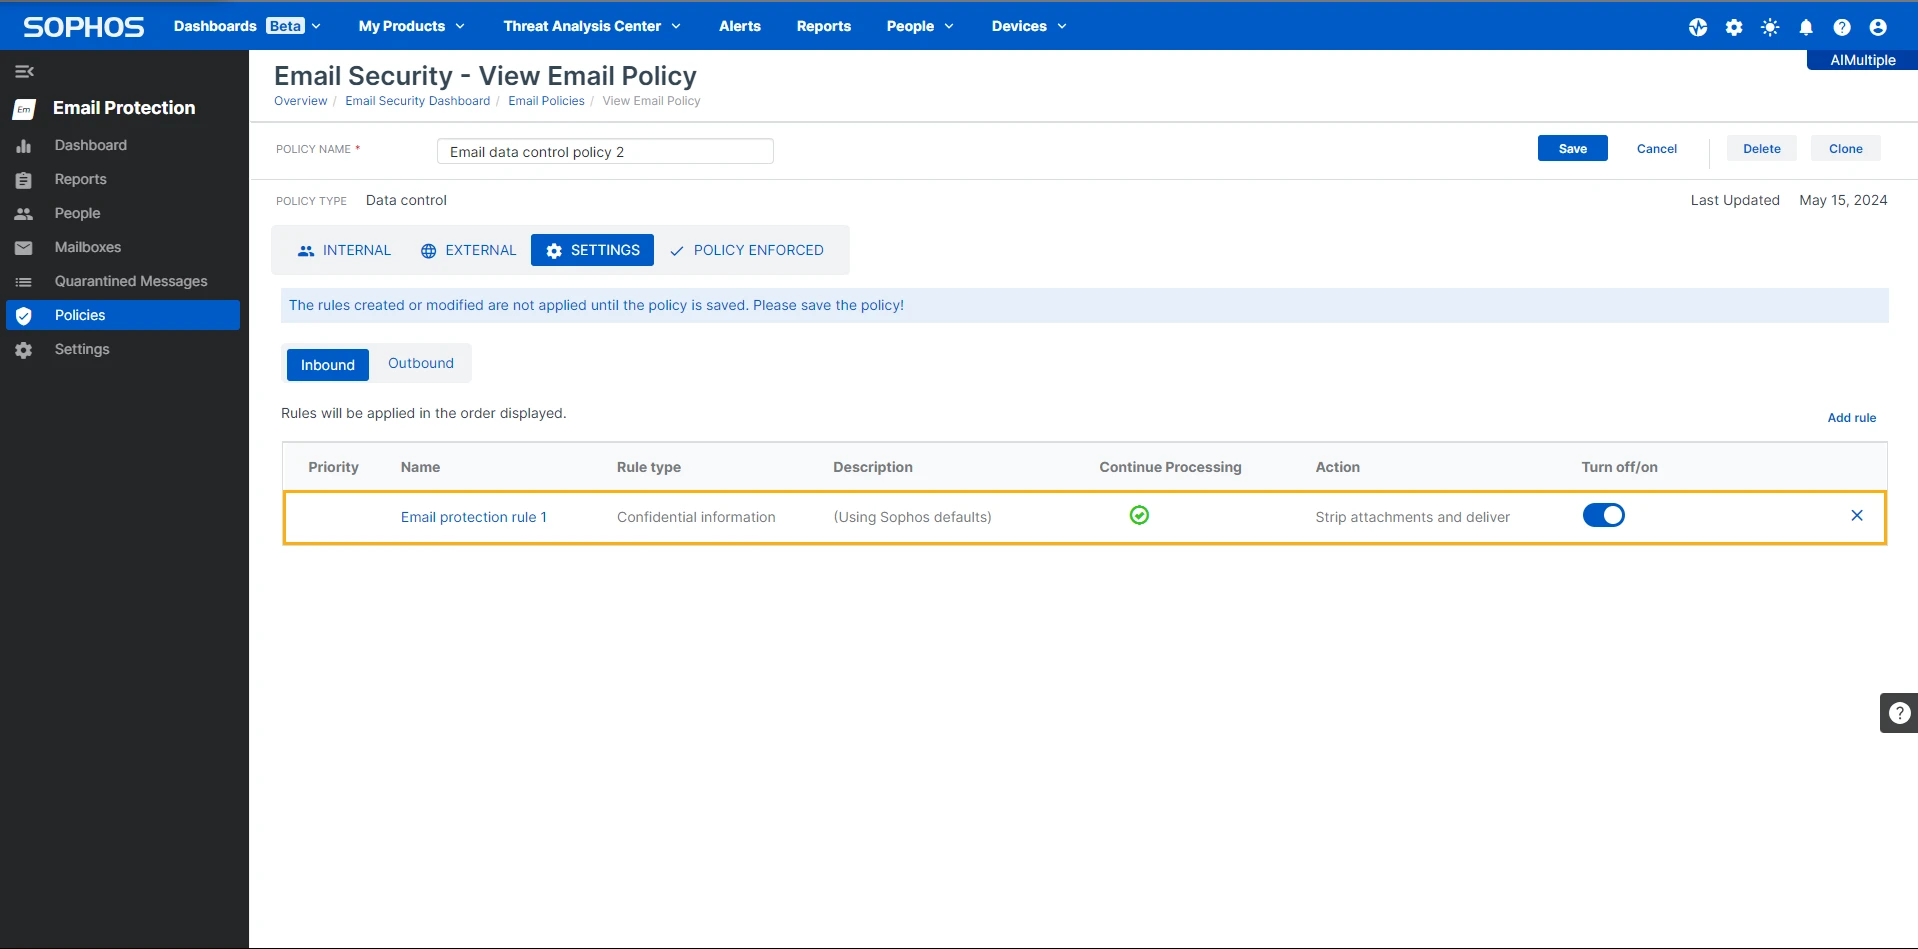
Web Sitesini Ziyaret EtSophos Intercept X
Sophos Intercept X, daha geniş bir uç nokta güvenlik paketinin parçası olarak DLP yetenekleri sunar. İnceleme; özel ilke yapılandırmasına, müdahale korumasına ve Sophos Central üzerinden yönetim deneyimine odaklandı.
Etkili özellikler: Etkili e-posta, çevre birimi ve uygulama koruması, çalışan müdahale koruması, Active Directory entegrasyonu, özelleştirilebilir veri sınıflandırma, karmalarla dosya arama ve etiketler, kapsamlı denetim izi.

Etkisiz özellikler: Çevre birimi koruması gibi bazı özellikler kutudan çıkar çıkmaz çalışmak yerine özel ilkeler gerektirir. Kullanıcı davranışı analitiği ve cihaz yönetimi yoktur.
Kanal kapsamı: Hem çevre birimlerinde hem e-postada varsayılan temel ilkeler dosya aktarımlarını durdurmadı. İnceleme ekibi özel ilkeler kullanarak bunları engelleyebildi. Uygulama denetimi özelliği, Google Drive gibi diğer platformlara dosya aktarımını kısıtladı. Kullanıcılar, e-posta veya IP tabanlı istisnalar aracılığıyla doğrudan ilkelere dahil edilebilir veya hariç tutulabilir. Endpoint Protector gibi rakiplerden daha az olmak üzere dokuz tür taşınabilir cihaz izlenebilir ve denetlenebilir.
Veri sınıflandırma: Otomatik veri sınıflandırma etkisizdi; riskli e-postaları düşük önem derecesi olarak sınıflandırdı. Özelleştirme parametreleri mevcut ve ayrıntılıdır. Sınıflandırılan veriler, sınıflandırma durumu içeren kapsamlı bir dosya listesi aracılığıyla doğrulanabilir.
Yönetim: Müdahale koruması, cihazların ajan yazılımına müdahale etmesini kısıtladı ve ajan dosyasını kaldırmak için parola gerektirdi. Bu özellik inceleme testi sırasında çalıştı. Sophos Central, kullanıcı etkinliklerinin denetim günlüklerini başarıyla kaydetti. Riskli dosyaları belirlemek için discovery özelliği aracılığıyla dosya karmaları sunulur.
Shadow AI notu: Ocak 2026'dan bu yana Sophos, Shadow IT ve Shadow AI yönetişimi için Workspace Protection ekledi. Workspace Protection, burada ele alınan uç nokta DLP özelliklerinin yerine geçmez, onların bitişiğindedir.7
Teramind DLP
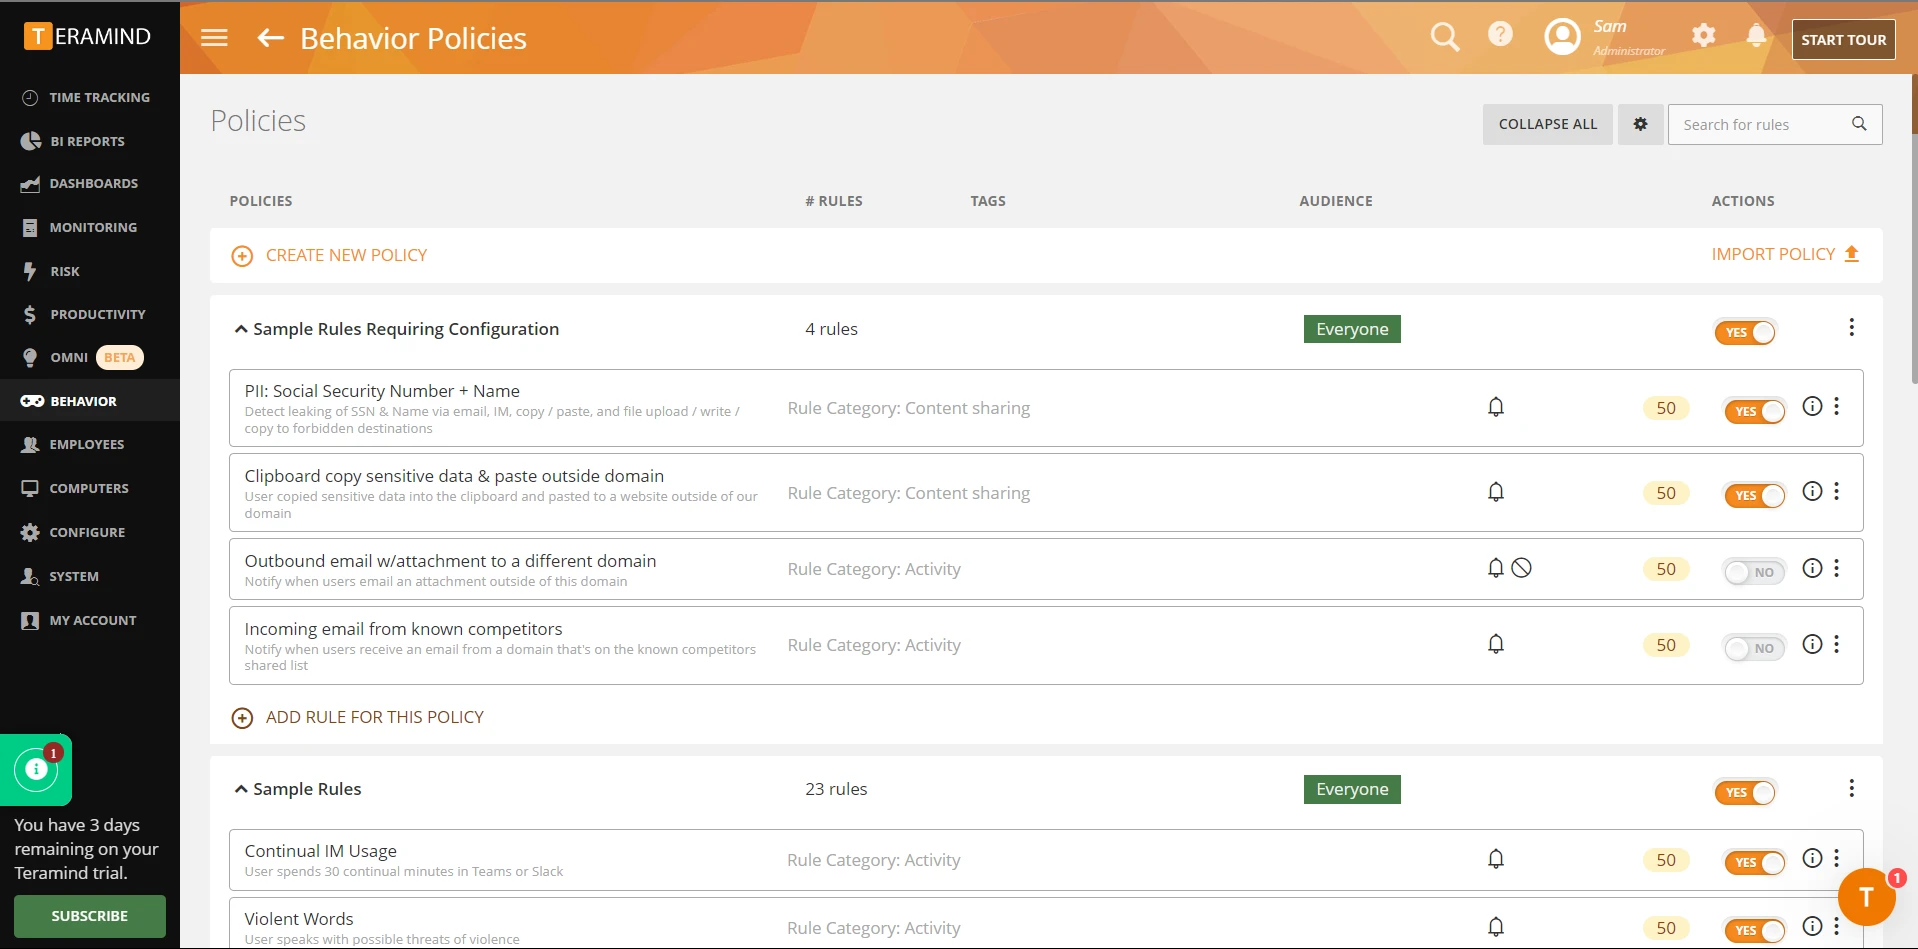
Teramind DLP, güçlü davranışsal analitik konumlandırmasına sahip ilke güdümlü bir DLP çözümüdür. İnceleme; kanal kapsamına, özelleştirme derinliğine ve yönetimsel yüke odaklandı.
Etkili özellikler: Çevre birimleri, e-posta ve uygulamalar için etkili koruma, ayrıntılı veri sınıflandırma özelleştirmesi, kapsamlı denetim izi, Active Directory entegrasyonu, dosya arama.
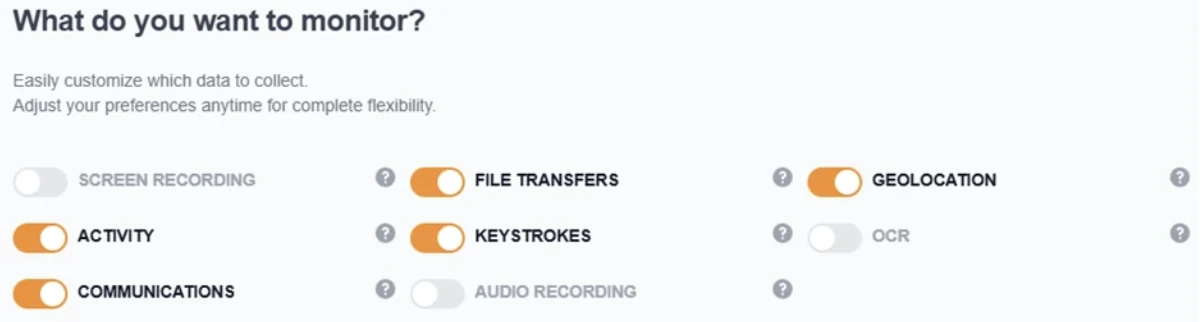
Etkisiz özellikler: Veri sınıflandırma, gizli ve gizli olmayan verileri ayırt etmekte zorlandı. Özel ilkelerin yönetimi zordur. Müdahale koruması yok ve OCR ücretsiz denemede yok.
Kanal kapsamı: USB engelleme ilkeleri etkiliydi ancak gizli olmayan dosyaların da çevre birimi aygıtlarına kopyalanmasını engelledi. Taşınabilir cihaz ilkelerinde cihaz türleri belirtilmedi. E-posta ilkeleri etkilidir ancak yan etki olarak dahili kullanıcıların e-posta göndermesini engeller. Uygulama koruma ilkesi, Google Drive gibi uygulamalara tüm veri aktarımlarını kısıtlar. Belirli e-postalar veya etki alanları ilkelerden hariç tutulabilir.
Veri sınıflandırma: Veri sınıflandırma, deneme testlerinde gizli ve gizli olmayan verileri ayırt edemediği için etkisizdi. Özelleştirme seçenekleri ayrıntılıdır ancak platforma aşinalık gerektirir. Sınıflandırılan veriler doğrulanabilir.
Yönetim: Kullanıcılar ajan dosyasına müdahale edebildiği için müdahale koruması etkisizdi. Her kullanıcının etkinliği, yöneticinin e-postasına gönderilen uyarılarla izlendi. OCR veri tanımlama, ücretsiz denemeye dahil değildir.
Mac ajan güncellemesi. Ocak 2026 itibarıyla Teramind Mac ajanı, yalnızca bir davranış kuralı ihlal edildiğinde ekran kaydını destekler; böylece depolama kullanımı azalır ve ilgili kanıtlar yakalanırken gizlilik iyileşir.8
Trellix DLP
Trellix DLP (önceki adıyla McAfee Total Protection for DLP), çok çeşitli uç nokta ve ağ kanallarını kapsar ancak belirli alanlarda tutarsızlık gösterir. İnceleme; kanal kapsamına, önceden tanımlı ve özel ilkelere ve yönetimsel yeteneklere odaklandı.
Etkili özellikler: Geniş kanal kapsamı, kapsamlı e-posta ve uygulama koruması, özelleştirilebilir veri kuralları, denetim izi, müdahale koruması, web filtreleme.
Etkisiz özellikler: Denemede Active Directory entegrasyonu yok, dosya arama yok, kullanıcı davranışı analitiği yok, web tespiti ve önleme için tam OCR desteği yok.
Kanal kapsamı: Trellix, bir kullanıcının Outlook'u hassas dosyaları kişisel e-posta hesapları üzerinden gönderecek şekilde yapılandırdığını tespit edebilir ve hassas bilgi içeren e-postaları karantinaya alabilir. Karantinaya alınan e-postaları serbest bırakmak, otomatik bir iş akışı yerine gönderen, gönderenin yöneticisi veya veri sahibinin e-posta bildirimleri aracılığıyla elle onay vermesini gerektirdiği için zahmetli olabilir. Trellix, belirli kullanıcı grupları için ActiveSync aracılığıyla mobil cihazlara eşitlenen hassas verilerin filtrelenmesini tam olarak desteklemez.
Çevre birimi aygıtlarının izlenmesi ve denetlenmesi mümkündür, ancak Trellix tüm kanallarda birleşik bir ilkeyi desteklemez; bu da birden çok çevre birimi türünün olduğu ortamlarda esnekliği sınırlar. Yöneticiler USB cihazlar ve diğer çevre birimleri için erişim denetimleri kurabilir, ancak ilke uygulaması mobil cihazlar gibi daha yeni kanallarda tutarsız olabilir.
USB cihaz şifreleme gibi gelişmiş destekler ek abonelikler gerektirir. Uygulamalar için Chrome tam olarak desteklenmez ve kullanıcılar, halka açık bir Wi-Fi ağından dosya yüklerken olduğu gibi belirli senaryolarda DLP ilkelerini atlatabilir.
Veri sınıflandırma: Trellix'in önceden tanımlı ilkeleri PCI DSS ve GDPR dahil yaygın düzenleyici çerçeveleri kapsar; ancak ilke şablonları rakiplerinkinden daha az kapsamlı ve daha az doğrudur, bu da olası tespit boşlukları yaratır.
Yönetici, anahtar kelimeler, düzenli ifadeler ve dosya parmak izi kullanarak özel ilkeler oluşturabilir. Trellix, makine öğrenimi veya davranışsal risk tabanlı koruma gibi gelişmiş özellikleri desteklemez. OCR, önleme için değil yalnızca keşif amacıyla grafiksel belgelerle sınırlıdır.
Yönetim: Yöneticiler hakları kullanıcılara veya gruplara göre atayabilir, ancak Trellix rol tabanlı devredilmiş yönetimden yoksundur; bu, ilke yönetimi ve olay ele alma için belirli roller atama becerisini sınırlar. USB şifreleme ve uç nokta DLP ilke uygulaması standarttır, ancak risk uyarlamalı koruma ve yerel davranışsal analitik gibi gelişmiş seçenekler ya sınırlıdır ya da üçüncü taraf entegrasyonu gerektirir.
E-posta yoluyla hassas veri aktarımları için uyarılar oluşturulur; ancak sınırlı rapor özelleştirme ve olay yönetimi yetenekleri ek elle gözetim gerektirebilir.
 Tercih edilen kaynak olarak ekle
DLP yazılımı ne yapar?
DLP yazılımı, bir kuruluşun uç noktaları, ağı ve bulut hizmetleri genelinde hassas verilerin akışını izler ve denetler. Dosya yükleme, e-posta ekleri, pano kopyala-yapıştır, yazdırma, USB sürücüler ve ekran yakalama gibi kanallar üzerinden yetkisiz veri aktarımlarını önler.
DLP ürünleri genellikle üç tespit yöntemini birleştirir: içerik denetimi (SSN veya kredi kartı numaraları gibi desenler için dosya içeriklerini tarama), bağlam analizi (kanal, kullanıcı ve hedefi değerlendirme) ve ilke uygulama (kurallara dayalı olarak engelleme, uyarı verme veya günlüğe kaydetme).
Yaygın DLP yetenekleri
Sonuç
SIEM entegrasyonuna, shadow copy kanıtına veya çok biçimli SSN tespitine ihtiyaç duyan ekipler için Acronis daha güçlü üründür. Sızıntı senaryolarının %83'ünü engelledi, dosya silmeyi önler, olayları Syslog/CEF'e iletir ve shadow copy aracılığıyla adli inceleme için tam dosya içeriğini korur.
Hızlı dağıtım ve kullanılabilir arayüze öncelik veren ekipler için ManageEngine bağımlılık olmadan 15 dakikada kurulur. Bedeli ise: SIEM entegrasyonu yok, shadow copy yok, pano denetimi yok ve 13 yüzde puanı daha düşük engelleme oranı.
SSS'ler
Acronis DeviceLock, HTTP POST gövdelerini inceleyerek Pastebin ve Google Translate'e yapıştırılan SSN verilerini tespit etti. ManageEngine DLP Plus pano yapıştırmayı denetlemez. “Allow Within Trusted Applications” modunu etkinleştirmek, hangi uygulamaların hassas dosyaları açabileceğini kısıtlayarak bu boşluğu dolaylı olarak kapatır.
Hayır. Her iki ürün de standart kullanıcıların hizmet durdurma, süreç sonlandırma ve kaldırma girişimlerine karşı koruma sağlar. Üç müdahale testi de her ikisinde geçti. Yerel yönetici hesaplarına karşı savunma için Acronis, ajanı kimlerin kaldırabileceğini, durdurabileceğini veya değiştirebileceğini kısıtlamak üzere DeviceLock Administrators listesini sunar. ManageEngine'in eşdeğer ürün düzeyinde bir mekanizması yoktur; bu nedenle yönetici haklarının Active Directory aracılığıyla denetlenmesi gerekir.
Acronis boşluklu, noktalı ve ayraçsız SSN'leri tespit etti. ManageEngine yalnızca standart tireli biçimi (XXX-XX-XXXX) tespit etti.
Satıcı deneme sürümlerinin bulunabilirliği. ManageEngine ve Acronis DeviceLock DLP, araştırma penceremiz içinde Windows Server 2022 üzerinde çalışan deneme sürümleri sağladı. Diğer dört ürün (Netwrix, Sophos, Teramind, Trellix) satış odaklı demo onayları gerektirdi ve bunlar zamanında tamamlanmadı; bu nedenle bu ürünler için önceki özellik incelemelerine dayanıyoruz. Yeni deneme sürümleri kullanıma sunuldukça, 28 senaryolu tam kıyaslamayı bu ürünlerde yeniden çalıştırıp aşağıdaki bulguları güncelleyeceğiz.
Bu benchmarkı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{DLP Yazılım Kıyaslaması}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Erişim tarihi: 10 Eylül 2026}
}89 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 11 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
12 güncellemeDLP kıyaslama sonuçları bölümünden genel puan karşılaştırma tablosu kaldırıldı.
Acronis DeviceLock DLP ve ManageEngine DLP Plus için sızıntı testi tabloları ve kategori puanları içeren 28 senaryoluk uygulamalı kıyaslama eklendi.
Sophos Workspace Protection ve Teramind Mac ajanı ekran kaydına ilişkin satıcı güncelleme notları eklendi.
Referans Linkleri







Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.