


En İyi Açık Kaynak UEBA Araçları ve Ticari Alternatifler

Özünde, UEBA çözümleri ister gerçek zamanlı akışlardan ister geçmiş dataset'lerden gelsin, verilerdeki örüntüleri tanımlar.
- ManageEngine Log360 gibi ticari UEBA araçları, kendi özel ML model'lerini kapalı tutar. Bu model'lere erişim, analistlerin verilerden ilgili örüntüleri çıkarmasına ve anormallik tespiti süreçlerini iyileştirmesine olanak tanır.
- Açık kaynak UEBA araçları, kullanıcılara bu model'lere tam erişim sağlayarak daha hedefli anormallik tespiti için örüntü çıkarımını çoğaltmalarını sağlar.
Açık kaynak UEBA araçları
Her açık kaynak UEBA framework'ünün ve aracının belgelerini inceledikten sonra; standart SIEM benzeri yetenekler, uyarı, MITRE ATT&CK tehdit istihbaratı framework'ü desteği ve veri kaynaklarından API tabanlı veri alımı sunan önde gelen açık kaynak davranış analitiği teknolojilerini seçtim.
Yerleşik UEBA özellikleri sunup sunmadıklarına göre bunları şu şekilde ayırdım:
- Temel UEBA araçları: OpenUBA ve Graylog
- Tamamlayıcı UEBA araçları: Wazuh
Temel UEBA araçları: OpenUBA ve Graylog
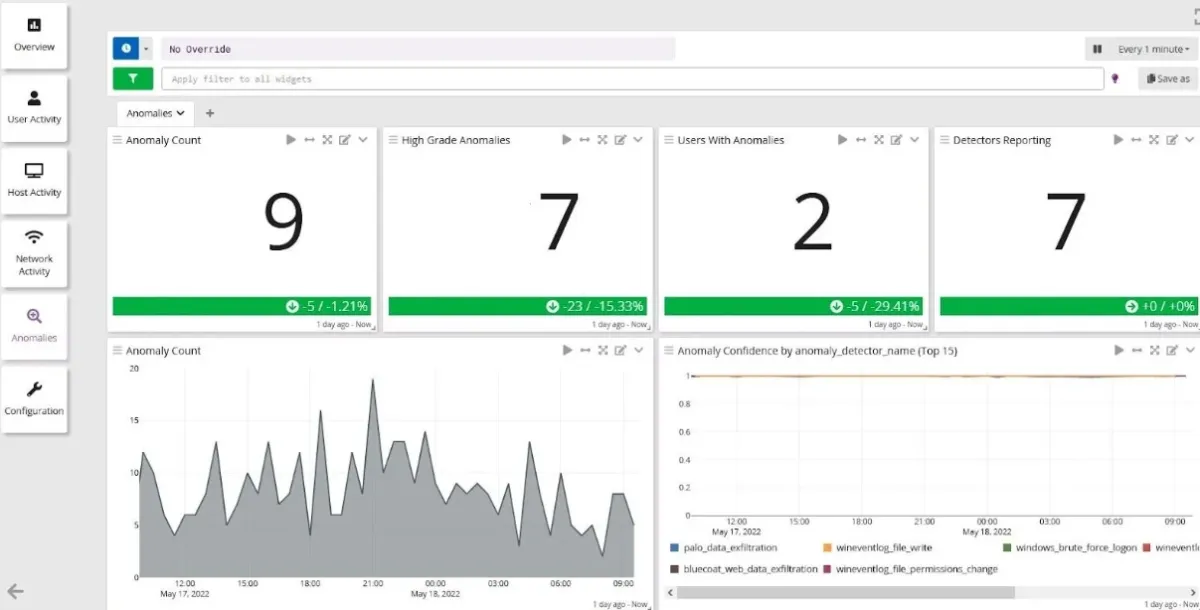
Temel UEBA araçları, anormal kullanıcı ve varlık davranışlarını tanımlamak ve analiz etmek için kullanıma hazır model deposu, makine öğrenimi ve davranışsal profilleme model'leri sunar. Bu araçlar çeşitli kaynaklardan günlükleri toplar, bunları veritabanlarında depolar ve daha ileri işleme ve analiz için Elastic Stack (Elasticsearch, Kibana, Logstash) ile entegre olur.
Graylog, üçüncü taraf ajanlar (ör. Filebeat) kullanarak çeşitli sunuculardan günlükleri toplar ve bu günlükleri hafif Graylog Sidecar ajanıyla merkezi bir konumdan yapılandırabilir. Günlükler alındıktan sonra, Graylog arayüzü üzerinden ML tabanlı anormallik tespiti kullanılabilir.
OpenUBA, sunuculardan ve üçüncü taraf günlük alım ajanlarından günlükleri alır. Günlükler alındıktan sonra, yerleşik ML veya davranışsal profilleme model'leri kullanılarak anormal davranışlar açısından analiz edilebilir. Görselleştirme ve analitik için TensorFlow, Keras, Scikit-Learn ve Elasticsearch ile entegre olur. Proje erken geliştirme aşamasındadır (pre-alpha).
Tamamlayıcı UEBA araçları: Wazuh
Tamamlayıcı UEBA araçları, kullanıcı ve varlık anormalliklerini tespit etmek için izleme ve veri analitiğini kullanır. Apache Spark gibi büyük veri teknolojilerini Elasticsearch gibi motorlarla entegre ederek merkezi günlük analizi ve anormallik tespiti sağlar.
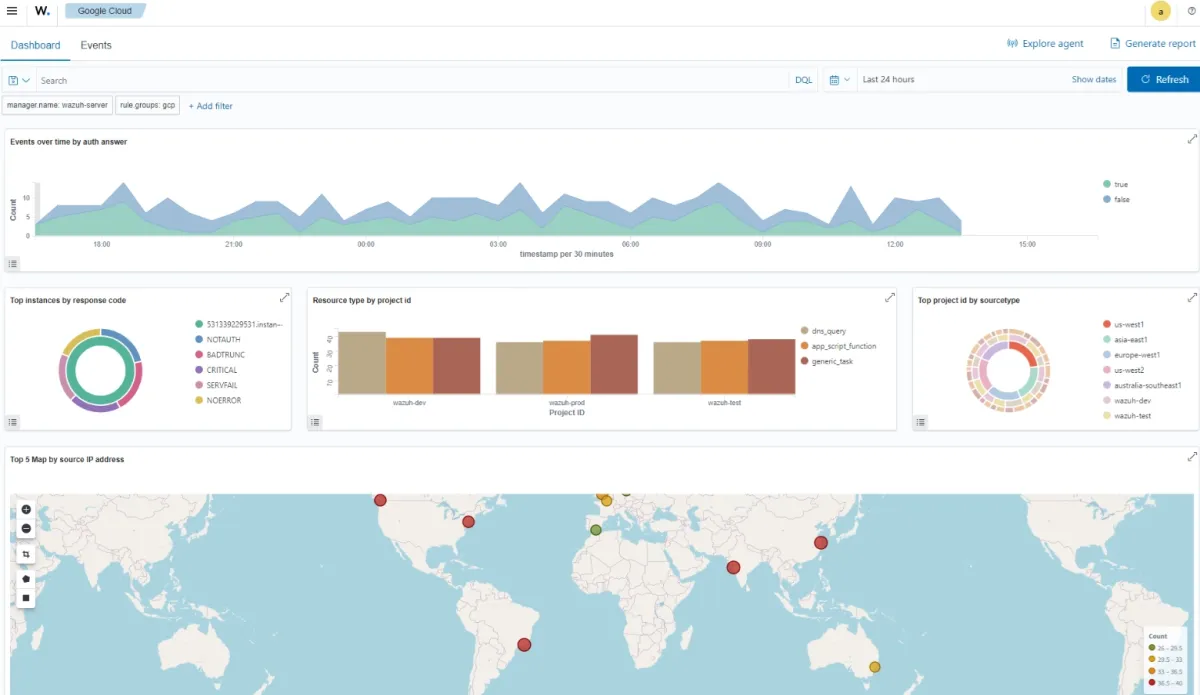
Wazuh, metrikler, günlükler ve izler dahil telemetri verilerini izler. Sunucuları doğrudan izleyebilir veya bulut hizmetlerini izlemek için AWS kullanabilirsiniz; sonuçlar Wazuh Dashboard'da görselleştirilir.
Karşılaştırın: ücretsiz ve açık kaynak UEBA araçları
Ajan tabanlı günlük alımı
Araç | Yerleşik ajan tabanlı günlük alımı | En uygun olduğu durum |
|---|---|---|
OpenUBA | ✕ | Güvenlik analistleri, veri bilimciler |
Graylog | ✕ | SIEM'e ihtiyaç duyan küçük ve orta ölçekli kuruluşlar |
wazuh | ✓ | XDR + SIEM'e ihtiyaç duyan kuruluşlar |
Apache-Metron | ✓ | Ölçeklenebilir SIEM'e ihtiyaç duyan büyük kuruluşlar |
HELK | ✕ | Özel tehdit avı ihtiyacı olan küçük ve orta ölçekli kuruluşlar |
Apache-Spot | ✕ | Ağ güvenliğine odaklanan kuruluşlar |
✕: Üçüncü taraf ajan entegrasyonları gerektirir.
Yerleşik ajan tabanlı günlük alımı, bir platformun uç noktalardan, sunuculardan veya cihazlardan kendi ajanlarını kullanarak, üçüncü taraf araçlar olmadan doğrudan günlük verisi toplamasına ve merkezi analiz ile izleme yapmasına olanak tanır.
Önceden tanımlı yanıt eylemleri ve özel playbook desenleri
Listelenen araçlar, tespit edilen anormalliklere dayalı olarak uyarı gönderme, bilet oluşturma veya olaylara yanıt verme gibi iş akışlarını tetiklemek için SOAR entegrasyonları sunar (API/özel entegrasyonlar aracılığıyla). Graylog ve Wazuh, SOAR entegrasyonlarına gerek kalmadan iş akışı otomasyonu sağlayan önceden tanımlı yanıt eylemleri sunar.
- Önceden tanımlı yanıt eylemleri, günlük verilerine dayalı olarak otomatik tetiklenir; böylece uyarı gönderme, IP'leri engelleme veya sistemleri karantinaya alma gibi proaktif tehdit tespiti ve eylemleri sağlar.
- Özel playbook desenleri, şüpheli davranış tespit edildiğinde güvenlik operatörlerinin ekipleri uyarma veya erişimi engelleme gibi özel yanıtları tetiklemesine olanak tanır.
Güvenlik bakımı
Kurumsal güvenlik bakımı, güvenlik önlemlerinin aktif olarak uygulanmasını, izlenmesini ve güncellenmesini sağlayarak günlük toplama sürecine şu şekilde yardımcı olur:
- Merkezi kontrol ve gözetim
- Tutarlı günlük kaydı yapılandırmaları
- Günlük toplama araçlarına yapılan düzenli güncellemeler ve yamalar, güvenlik açıklarının istismar edilmesini önler
Kullanıma hazır entegrasyonlar
OpenUBA
OpenUBA, güvenlik analitiği için SIEM'den bağımsız bir UEBA framework'üdür. SIEM'inizden bağımsız çalışır ve verileri doğrudan veri depolarından çeker.
OpenUBA, birden fazla kaynaktan ölçekli olarak veri işlemek ve almak için Spark ve Elasticsearch kullanır. Docker Hub'a benzer bir Model Kitaplığı/Kayıt Defteri içerir; böylece geliştiriciler ve güvenlik analistleri model deposunda arama yapabilir ve model'lerini toplulukla paylaşabilir.
Öne çıkan özellikler:
- Görsel kural oluşturucu: Analistler, kod yazmadan tespit kuralları oluşturmak için kayıtlı model'leri etkileşimli bir tuval üzerinde mantıksal operatörlerle birbirine bağlar. Kurallar sürümlü JSON olarak serileştirilir; böylece denetlenebilir ve yeniden üretilebilir olur.1
- Topluluk Model Merkezi: openuba.org üzerindeki bir model pazar yeri, çekirdek ekip ve topluluk tarafından sağlanan kullanıma hazır anormallik tespiti model'lerini barındırır.
- Sunuculardan ve üçüncü taraf günlük alım ajanlarından günlükleri alır
- Yerleşik ML veya davranışsal profilleme model'leri kullanarak alınan verileri anormal davranışlar açısından analiz eder
- Görselleştirme ve analitik için TensorFlow, Keras, Scikit-Learn ve Elasticsearch ile entegre olur
Graylog
Graylog, platformunda SIEM, UEBA ve anormallik tespitini bir araya getirir. Graylog Server şunları içerir:
- Graylog uygulaması: çeşitli kaynaklardan günlükleri kabul eder ve saklar
- Elasticsearch veritabanı
- MongoDB, yapılandırma verileri (kullanıcı hesapları, kayıtlı aramalar vb.) için
Çözüm, MITRE ATT&CK framework'üne ve gerçek dünyadan rakip örneklerine dayalı 50'den fazla önceden oluşturulmuş güvenlik senaryosu içerir.2
Graylog; Office 365, Azure, GCP, AWS, Okta, Palo Alto Networks, F5, CrowdStrike ve Salesforce ile entegre olur.
Wazuh
Wazuh; şirket içi, sanallaştırılmış, konteynerleştirilmiş ve bulut ortamları için birleşik bir XDR ve SIEM platformudur. İzlenen sistemlere dağıtılan bir uç nokta güvenlik ajanı, verileri toplar ve analiz eder; ardından merkezi yönetim sunucusuna iletir.
Google Cloud etkinliklerini Wazuh panosunda görselleştirme:
Kaynak: Wazuh3
Öne çıkan özellikler:
- Saldırı tespiti: Uzlaşma göstergeleri için günlük verilerini analiz etmek amacıyla imza tabanlı bir yaklaşım kullanarak kötü amaçlı yazılımları ve gizli dosyaları tespit eder.
- Günlük verisi analizi: İşletim sistemi ve uygulama günlüklerini okur ve kural tabanlı analiz için bunları merkezi bir yöneticiye iletir.
- Dosya bütünlüğü izleme: Dosya sistemlerini içerik, izinler, sahiplik ve özniteliklerdeki değişikliklere karşı izler. PCI DSS uyumluluğu için kullanıcı ve uygulama eylemlerini takip eder.
- Olay müdahalesi: Tehditleri engeller ve uzlaşma göstergelerini belirlemek için sistem sorguları çalıştırır.
- MCP/AI entegrasyonu (2026): Artık birden fazla açık kaynak MCP sunucusu Wazuh, Claude, ChatGPT ve diğer AI asistanlarıyla entegre oluyor; böylece API çağrısı yazmadan “web sunucularımdaki kritik güvenlik açıklarını göster” gibi doğal dilde güvenlik sorguları yapılabiliyor. En eksiksiz uygulama Wazuh 4.8.0–4.14.4 sürümlerini destekler.4
 Tercih edilen kaynak olarak ekle
Ticari UEBA araçları
Ticari UEBA araçları, kapsamlı özelleştirme gerektirmeden mevcut ortamlara entegre edilebilen, kullanıcı davranışı analitiği için kullanıma hazır yetenekler sunar.
Önde gelen ticari satıcılar:
- ManageEngine Log360: SIEM günlük alımını davranışsal analitikle birleştirir.
- Exabeam: UEBA'ya sahip, artık AI ajan davranışını da kapsayan bir davranışsal analitik platformudur (Ocak 2026). Büyük ve karmaşık ortamlar için en uygunudur.
- IBM Security QRadar: Risk profili oluşturma ile UBA sağlar ve tehdit tespiti için daha derin bağlam sunar.
- Teramind: UEBA ile DLP'yi birleştirir; veri sızıntısı önleme ve çalışan izlemeye odaklanır.
Açık kaynak UEBA araçları ile ticari UEBA araçları
Ticari sağlayıcılar genellikle bir veya daha fazla açık kaynak teknoloji, örüntü tanıma ve yeni anormallik desenleri için veritabanı güncellemeleriyle başlar; ardından bunun üzerine özel otomasyon ve önceden yapılandırılmış tespit model'leri ekler.
1. Önceden yapılandırılmış anormallik tespiti model'leri: Ticari araçlar bunları kutudan çıktığı gibi sağlar. Açık kaynak araçlar genellikle kullanıcıların kendi model'lerini oluşturmasını ve yapılandırmasını gerektirir; ancak Graylog (ücretli katmanlar) ve Wazuh bazı önceden tanımlı yetenekler sunar.
2. Otomatik yanıt iş akışları: Ticari araçlar önceden tanımlı eylemleri doğrudan tetikler. Açık kaynak araçlar genellikle SOAR entegrasyonları veya özel script'ler gerektirir; ancak Wazuh ve Graylog (ücretli) bazı önceden tanımlı eylemler içerir.
3. Örüntü tanıma otomasyonu: Ticari araçlar bunu gelişmiş ML model'leriyle otomatikleştirir. Açık kaynak araçlar daha fazla manuel yapılandırma ve özel model oluşturma gerektirir.
4. Veri kaybı önleme (DLP): Ticari araçlar cihaz, konum ve ağ bağlamıyla DLP içerir. Açık kaynak araçlar bunu eklemek için ek araçlara veya entegrasyonlara ihtiyaç duyar.
5. Uyumluluk raporlaması: Ticari araçlar GDPR, HIPAA, PCI-DSS ve SOX için yerleşik raporlama içerir. Açık kaynak araçlar özel geliştirme veya üçüncü taraf eklentiler gerektirir.
6. Üçüncü taraf entegrasyonları: Ticari araçlar SIEM, SOAR ve antivirüs platformlarına önceden oluşturulmuş bağlayıcılar içerir. Açık kaynak araçlar, özel API bağlantıları aracılığıyla entegre olur.
SSS'ler
UEBA , normal desenlerden sapmaları analiz ederek olağandışı davranışları tespit eder. Örneğin, normalde dosya indirmeyen bir kullanıcı birdenbire büyük miktarlarda indirmeye başlarsa UEBA bunu bir anormallik olarak işaretler. Ayrıca bir şirket cihazından sunucu erişim isteklerindeki artışı tespit etmek gibi makine davranışlarını da izleyebilir.
Kuruluşlar UEBA araçlarını, güvenlik duvarları ve saldırı tespit sistemleri gibi geleneksel güvenlik çözümleri artık modern tehditlere karşı korumada yeterli olmadığı için kullanır. UEBA araçları; içeriden gelen tehditler veya kimlik bilgisi tabanlı saldırılar gibi, geleneksel savunmaların sıklıkla gözden kaçırdığı güvenlik ihlallerine işaret edebilecek anormal kullanıcı ve varlık davranışlarını tespit ederek yardımcı olur. Bu araçlar, özellikle gelişmiş kalıcı tehditler (APT'ler) ve sofistike saldırı yöntemleri için daha proaktif bir tehdit tespiti yaklaşımı sunar.
Daha fazla bilgi
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{En İyi Açık Kaynak UEBA Araçları ve Ticari Alternatifler}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/open-source-ueba}},
  note   = {AIMultiple. Erişim tarihi: 26 Mart 2026}
}24 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 4 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
10 güncellemeApache-Metron, HELK ve Apache-Spot, "Açık kaynak UEBA araçları" bölümünden kaldırıldı.
Referans Linkleri





Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.