


En İyi 7+ Açık Kaynak Güvenlik Duvarı Seçenekleri: Özellikler ve Türler

Ağ güvenliği istatistikleri, bir veri ihlalinin ortalama maliyetinin yaklaşık 4 milyon dolar olduğunu ve arttığını ortaya koymaktadır. Kuruluşlar, yalnızca geleneksel güvenlik önlemlerine dayananlara kıyasla yeni nesil güvenlik duvarları (NGFW'ler), yapay zeka ağ güvenliği ve ağ güvenliği otomasyon teknolojileri gibi ağ güvenliği çözümlerine güvenerek yılda yaklaşık 2 milyon dolar tasarruf sağlamaktadır.
Açık kaynak güvenlik duvarları, ağ güvenliği için uygun maliyetli bir çözüm sunar. En iyi açık kaynak güvenlik duvarlarının özelliklerini, türlerini ve zorluklarını ve ayrıca açık kaynak güvenlik duvarları ile ticari güvenlik duvarlarının karşılaştırmasını inceleyin:
En İyi 9 Açık Kaynak Güvenlik Duvarının Karşılaştırması
Araç | Derecelendirme | Ağ adresi çevirisi | Paket filtreleme | Tür |
|---|---|---|---|---|
pfSense | 4.6 üzerinden 344 inceleme | ✓ | ✓ | Yeni nesil güvenlik duvarı |
OPNsense | Yok | ✓ | ✓ | Yeni nesil güvenlik duvarı |
Vyos | 4.5 üzerinden 53 inceleme | ✓ | ✕ | Durumlu denetleme güvenlik duvarı |
ClearOS | Yok | ✕ | ✕ | Durumlu denetleme güvenlik duvarı |
IPFire(Netfilter) | Yok | ✓ | ✓ | Durumlu denetleme güvenlik duvarı |
Arista NG Firewall | 4.7 üzerinden 44 inceleme | ✕ | ✕ | Yeni nesil güvenlik duvarı |
Smoothwall | 4.2 üzerinden 4 inceleme | ✓ | ✕ | Yeni nesil güvenlik duvarı |
Endian Firewall | 9 yorum üzerinden 4.4 | ✓ | ✕ | Durumlu denetleme güvenlik duvarı |
Vyatta | 1 yorum üzerinden 5 | ✓ | ✕ | Sanal güvenlik duvarı |
* B2B inceleme platformlarından alınan verilere dayanmaktadır
** LinkedIn verilerine dayanmaktadır
Dahil edilme kriterleri: Tabloya dahil edilebilmesi için satıcının B2B inceleme platformlarında en az bir kullanıcı yorumu veya GitHub'da en az bir yıldızı olmalıdır.
Sıralama: Şirketler toplam GitHub yıldız sayısına göre sıralanmıştır.
1. pfSense
pfSense, kullanıcıların varsayılan yapılandırma dosyasını ihtiyaçlarına göre değiştirmesine olanak tanır. Birden fazla arayüz desteğiyle büyüyen ağlar için iyi ölçeklenir ve komut satırı arayüzü aracılığıyla ileri düzey kullanıcılara hitap eder. pfSense, hem NAT hem de paket filtreleme sağlayan yeni nesil bir güvenlik duvarıdır.
Netgate, 2026'nın başlarında pfSense CE'yi 2.8.0 sürümüne geçirdi; donanım uyumluluğunu ve güvenliği artırmak için temel sistemi güncellenmiş FreeBSD çekirdekleriyle hizaladı.1
2. OPNsense güvenlik duvarı
OPNsense güvenlik duvarı, yapılandırma ve yönetimi basitleştiren web tabanlı yönetim arayüzüyle bilinen açık kaynak yeni nesil bir güvenlik duvarıdır. Kötü amaçlı ağ trafiğini engellemek için bir saldırı tespit sistemi (IDS) ve web filtreleme içerir ve güvenli uzak internet erişimi için sanal özel ağ (VPN) destekler.2
Ocak 2026'da, “Witty Woodpecker,” takma adlı 26.1 Sürümü, MVC/API destekli yeniden tasarlanmış güvenlik duvarı kuralları arayüzü, satır içi denetime sahip Suricata 8 ve gelişmiş IPv6 güvenilirliği dahil olmak üzere önemli iyileştirmeler sunar.3 OPNsense projesi hem ağ adresi çevirisi (NAT) hem de güçlü güvenlik özellikleri sunar; bu da onu çeşitli ağ ortamları için çok yönlü bir seçim haline getirir.
3. VyOS
VyOS, topluluk odaklı bir geliştirme yaklaşımına sahip tamamen açık kaynaklı bir güvenlik duvarı yazılımıdır. Ağ çalışma süresine odaklanır ve donanım cihazı dağıtımıyla yüksek kullanılabilirliği destekler. VyOS, güçlü ve kesintisiz ağ performansı gerektiren ortamlar için uygun olmasını sağlayan ağ adresi çevirisi özelliğine sahip durumlu denetleme güvenlik duvarıdır.
4. ClearOS
ClearOS, NAT veya paket filtreleme yetenekleri olmayan durumlu denetleme güvenlik duvarıdır. Basit ağ güvenliği ihtiyaçları için sade bir çözüm sunar; bu da onu, anlaşılır ve yönetilebilir bir güvenlik duvarı seçeneği arayan kullanıcılar için uygun kılar.
5. IPFire (Netfilter)
IPFire, istenmeyen web sitelerini ve içerikleri engellemek için web filtreleme gibi özelliklerle güvenliğe odaklanan durumlu denetleme güvenlik duvarıdır. Saldırı tespitinin yanı sıra saldırı önlemeyi de vurgular ve yüksek kullanılabilirliği sağlamak için donanım yük devretmeyi destekler. IPFire, ağ adresi çevirisi ile paket filtrelemeyi birleştirerek zorlu ağlar için kapsamlı bir güvenlik çözümü sunar.
6. Arista NG Firewall
Eskiden Untangle NGFW olarak bilinen Arista NG Firewall, sezgisel bir kullanıcı arayüzüne ve saldırı tespiti ile önleme dahil kapsamlı güvenlik özelliklerine sahiptir. NAT ve paket filtrelemeden yoksun olsa da Arista NG Firewall, sanal makine ortamlarında dağıtımı destekleyerek farklı ağ kurulumları için esneklik sunar.
Satın alma sonrasında lisanslama maliyetleri arttı ve ev kullanımı veya ücretsiz seçenekler kaldırıldı; bu da topluluktaki birçok uzun süreli kullanıcının OPNsense veya pfSense gibi alternatiflere geçmesine yol açtı.
7. Smoothwall
Smoothwall, kullanıcı dostu web tabanlı arayüzüyle bilinen yeni nesil bir güvenlik duvarıdır. Güvenlik duvarı ağ adresi çevirisi içerir ancak paket filtreleme yeteneklerinden yoksundur. Smoothwall, gelişmiş özelleştirme gereksinimleri olmayan basit ve etkili bir güvenlik duvarı çözümü olarak tasarlanmıştır.
8. Endian Firewall
Endian Firewall Community, ağ adresi çevirisini destekleyen durumlu denetleme topluluk sürümü bir güvenlik duvarıdır. Kullanım kolaylığı ve topluluk desteğine odaklanarak güvenilir bir güvenlik çözümü sunar. Paket filtrelemeden yoksun olsa da durumlu denetleme yetenekleri güvenli ve verimli trafik yönetimi sağlar.
9. Vyatta
Vyatta, ağ adresi çevirisi yeteneklerine sahip sanal güvenlik duvarı çözümü sunar. Sanal ortamlar için tasarlanmıştır ve esneklik ile ölçeklenebilirlik sağlar. Paket filtreleme içermese de sanallaştırma ve dağıtım kolaylığına öncelik veren ağ kurulumları için oldukça uygundur.
Açık kaynak güvenlik duvarı nedir?
Şekil 1. Güvenlik duvarlarının çalışma sürecinin şematik gösterimi

Güvenlik duvarı, önceden tanımlanmış güvenlik kurallarına dayanarak gelen ve giden trafiği izleyen ve denetleyen, güvenilir bir ağ ile güvenilmeyen bir ağ arasında bariyer oluşturan bir ağ güvenlik sistemidir.4
Açık kaynak güvenlik duvarları, açık kaynak lisansı altında dağıtılan güvenlik sistemleridir; yani kaynak kodları herkesin görüntülemesi, değiştirmesi ve dağıtması için serbestçe kullanılabilir. Bu şeffaflık, kullanıcıların kodun güvenliğini doğrulamasına ve güvenlik duvarını kendi özel ihtiyaçlarına göre özelleştirmesine olanak tanır. Açık kaynak güvenlik duvarları; güvenlik, maliyet etkinliği ve esneklik arasında denge kurarak ticari güvenlik duvarı çözümlerine uygulanabilir bir alternatif sunar.
 Tercih edilen kaynak olarak ekle
Açık kaynak güvenlik duvarlarının özellikleri
Açık kaynak güvenlik duvarlarının özellikleri aşağıdakileri içerir ancak bunlarla sınırlı değildir:
1. Ağ adresi çevirisi (NAT)
Şekil 2. NAT'ın şematik gösterimi
Kaynak: Wikipedia5
Ağ adresi çevirisi (NAT), paketler bir yönlendirici veya güvenlik duvarından geçerken kaynak veya hedef IP adreslerini değiştirmek için ağ iletişiminde kullanılan bir tekniktir. NAT, yerel ağdaki birden fazla cihazın tek bir genel IP adresini paylaşmasını sağlayarak bir kuruluşun ihtiyaç duyduğu genel IP adresi sayısını azaltır. Dahili IP adreslerini dış ağlardan gizleyerek bir güvenlik düzeyi sağlar.
Güvenlik duvarları üzerindeki etki:
Güvenlik: NAT, dahili IP adreslerini dış ağlardan gizleyerek bir güvenlik katmanı sağlar ve saldırganların bir ağ içindeki belirli cihazları hedeflemesini zorlaştırır.
Ölçeklenebilirlik: Birden fazla cihazın tek bir genel IP adresini paylaşmasına olanak tanır; bu da büyük ağlarda IP adresi alanının korunması için özellikle yararlıdır.
Esneklik: NAT, özellikle ağ genişletme veya ISS tarafından sağlanan IP adreslerindeki değişiklikler sırasında ağ yönetimini ve yeniden yapılandırmayı basitleştirebilir.
2. Paket filtreleme
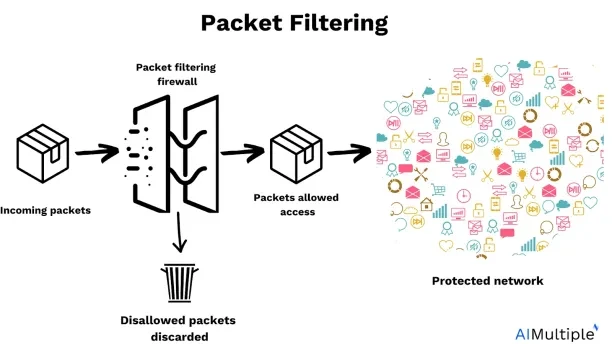
Şekil 3. Paket filtrelemenin şematik gösterimi
Paket filtreleme, giden ve gelen paketleri izleyerek ve önceden tanımlanmış bir dizi güvenlik kuralına dayanarak bunlara izin vererek veya bunları engelleyerek ağ erişimini denetleyen bir güvenlik duvarı tekniğidir. Bu kurallar; IP adresi, protokol, bağlantı noktası numarası ve daha fazlası gibi çeşitli paket özniteliklerine dayanabilir.
Güvenlik duvarları üzerindeki etki:
Güvenlik: Yetkisiz erişimi engelleyip yerleşik kurallara göre meşru trafiğe izin veren paket filtreleme güvenliği artırır. IP sahteciliği ve bağlantı noktası taraması gibi çeşitli saldırı türlerinin önlenmesine yardımcı olur.
Denetim: Yöneticiler trafik akışını denetlemek için ayrıntılı kurallar tanımlayabilir; böylece gerekli ve güvenli bağlantılara izin verilir.
Performans: Durumsuz paket filtreleme daha hızlıdır ancak daha az güvenlidir; durumlu filtreleme ise artan işlem yükü pahasına daha iyi güvenlik sağlar.
Açık kaynak güvenlik duvarı türleri
Yeni nesil güvenlik duvarları (NGFW'ler)
Yeni nesil güvenlik duvarları (NGFW'ler), uygulama farkındalığı, entegre saldırı önleme ve tehdit istihbaratı gibi gelişmiş özellikleri bünyesine katarak geleneksel güvenlik duvarı yeteneklerinin ötesine geçer. Bağlantı noktası, protokol veya kaçınma taktiklerinden bağımsız olarak uygulamaları tanımlamalarını ve denetlemelerini sağlayan derin paket incelemesi (DPI) sunarlar.
Faydalar:
- Uygulama düzeyinde denetimler ve tehdit istihbaratı sayesinde gelişmiş güvenlik.
- Gelişmiş ağ görünürlüğü ve denetimi.
- Kapsamlı koruma için diğer güvenlik araçlarıyla entegrasyon.
Zorluklar:
- NGFW'ler, gelişmiş özellikleri yapılandırmak ve yönetmek için uzmanlık gerektirir.
Durumlu denetleme güvenlik duvarları
Durumlu güvenlik duvarları, dinamik paket filtreleme güvenlik duvarları olarak da bilinir; etkin bağlantıların durumunu izler ve trafiğin bağlamına göre kararlar verir. Etkin oturumları izlemek için bir durum tablosu tutarlar ve bağlantının durumuna ve bağlamına göre trafiğe izin verir veya trafiği engellerler.
Faydalar
- Bağlantıların durum eşitlemesini izleme ve sürdürme yoluyla gelişmiş güvenlik.
- Oturum durumlarına göre trafik şekillendirme yoluyla verimli kaynak kullanımı.
- Daha iyi ağ yönetimi için kapsamlı günlük kaydı ve raporlama.
Zorluklar:
- Durumlu güvenlik duvarları, etkili bir şekilde kurmak ve yapılandırmak için teknik bilgi gerektirir.
- Gelişmiş güvenlik politikaları için karmaşık kural yapılandırmaları içerebilir.
Sanal güvenlik duvarları
Sanal güvenlik duvarları, sanal makineler (VM'ler) ve sanal ağlar için güvenlik sağlayarak sanallaştırılmış ortamlarda çalışır. Sanallaştırılmış altyapı içinde yazılım örnekleri olarak dağıtılırlar ve paket filtreleme, NAT ve VPN dahil olmak üzere fiziksel güvenlik duvarlarına benzer işlevler sunarlar.
Faydalar
- Dinamik ve ölçeklenebilir sanal ortamları güvence altına alma esnekliği.
- Sanallaştırılmış altyapı kullanan kuruluşlar için uygun maliyetli çözüm.
- Bulut hizmetleri ve sanal ağ işlevleriyle (VNF'ler) kolay entegrasyon.
Zorluklar:
- Performans, temel sanal altyapıya bağlı olarak değişebilir.
- Yapılandırmak ve yönetmek için sanallaştırma ve ağ güvenliği konusunda uzmanlık gerektirir.
Açık kaynak güvenlik duvarları ve ticari güvenlik duvarları
Açık kaynak güvenlik duvarı tercih ederken maliyet fayda oranı çok önemlidir. Satıcı desteğine sahip ticari güvenlik duvarlarının aksine, açık kaynak çözümler bakım ve sorun giderme için şirket içi uzmanlığa dayanır. Bu, yetenekli bir destek ekibiyle yönetilebilir; ancak tek bir yöneticiye bağımlılığın, satıcı yardımı olmadan teşhis ve çözüm için önemli maliyetlere yol açabileceği daha küçük şirketlerde zorluklar yaratabilir.4
Açık kaynak güvenlik duvarlarının avantajları
- Açık kaynak güvenlik duvarlarının açıklığı şeffaflık ve kapsamlı özelleştirme sağlayarak kullanıcılara güvenlik duvarını kendi özel ihtiyaçlarına uyarlama olanağı verir.
- Açık kaynak güvenlik duvarları; güvenlik, fiyat ve özelleştirme arasında bir denge sunar.
Açık kaynak güvenlik duvarlarının dezavantajları
- Açık kaynak güvenlik duvarları ticari destekten yoksun olabilir; bu da kullanıcıların topluluk üyelerinin desteğine güvenmesini gerektirir.
- Kurulumu ve yönetimi için daha fazla uzmanlık gerektirebilirler. Güvenlik duvarı yapılandırma yazılımı ve güvenlik duvarı yönetim araçları bu zorluğun çözümünde yardımcı araçlardır.
- Özelleştirme seçenekleri, ticari güvenlik duvarlarına kıyasla açık kaynak güvenlik duvarlarında karmaşık ve zaman alıcı olabilir.
- Kullanıcıların sorunları satıcı desteğinin yardımıyla değil kendi başlarına gidermeleri gerekebilir.
Açık kaynak güvenlik duvarlarının zorlukları
Açık kaynak güvenlik duvarları esneklik, maliyet etkinliği ve özelleştirme sunar; ancak karmaşık yapılandırma, yönetim ve izleme gibi zorlukları da beraberinde getirir. Bu zorlukların üstesinden gelmek için güvenlik duvarı yapılandırması, yönetimi, denetimi ve değişiklik yönetimine yardımcı olmak üzere çeşitli araçlar geliştirilmiştir.
1. Yapılandırma
Açık kaynak güvenlik duvarlarını yapılandırmak, özellikle derin teknik uzmanlığa sahip olmayanlar için göz korkutucu bir görev olabilir. Güvenlik duvarı yapılandırma yazılımı, kullanıcı dostu arayüzler ve otomasyon yetenekleri sağlayarak bu süreci basitleştirir.
2. Yönetim
Açık kaynak güvenlik duvarlarını yönetmek; güvenlik duvarı kurallarını ve politikalarını izleme, güncelleme ve sürdürme gibi görevleri içerir.
3. Uyumluluk
Güvenlik duvarı ayarlarının düzenli olarak kontrol edilmesi, sorunları erken yakalamaya ve zarar vermeden önce güvenlik açıklarından kaçınmaya yardımcı olur. Güvenlik duvarı denetim yazılımı, ister açık ister kapalı kaynak olsun, kural hatalarını ve zayıf noktaları hızla tespit ederek zaman kazandırır. Özellikle güvenlik duvarı ayarları sık değiştiğinde ekiplerin kontrolü elinde tutmasına yardımcı olur.
4. Değişiklik yönetimi
Güvenlik duvarı kuralları ve politikalarındaki değişiklikleri yönetmek, ağ güvenliğini korumak ve uyumluluğu sağlamak açısından kritiktir. Ağ değişiklik yönetimi yazılımı, değişikliklerin izlenmesine, onaylanmasına ve belgelenmesine yardımcı olarak yanlış yapılandırma riskini azaltır.
Yapılandırma ve değişiklik yönetimi yetenekleri genellikle birlikte paketlenir ve aynı yapılandırma ve değişiklik yönetimi yazılımı tarafından sunulur.
SSS'ler
Açık kaynak bir güvenlik duvarı seçerken belirli ihtiyaçlar, bütçe ve ağ gereksinimleri gibi faktörleri dikkate almak çok önemlidir. Her güvenlik duvarı seçeneğinin güçlü ve zayıf yönlerini değerlendirmek, bilinçli bir karar vermeye yardımcı olacaktır. Seçilen güvenlik duvarı, kuruluşun güvenlik hedefleri ve bütçesiyle uyumlu olmalı ve olası siber tehditlere karşı sağlam bir savunma sağlamalıdır
Güvenlik duvarı, internetten gelen bilgileri filtreleyen bir sistemdir. Özel bir ağa yetkisiz erişimin girmesini engeller. Bu nedenle güvenlik duvarının amacı bir güvenlik bariyeri oluşturmaktır. Aşağıdakiler dikkate alınarak filtreler tasarlanabilir:
IP adresleri
Alan adları
Protokoller
Programlar/hizmetler
Bağlantı noktaları
Bu güvenlik duvarı türleri arasındaki temel fark, koruma alanlarıdır.
Ana bilgisayar tabanlı güvenlik duvarları: Bu tür güvenlik duvarları tek bir bilgisayara kurulur. Az sayıda çalışanı olan firmalar için etkili bir siber güvenlik çözümü olabilirler. Ayrıca bazı şirketler (hassas verilere sahip olanlar) veya üst düzey yöneticiler, özel bilgileri dışarıdakilerden korumak için şirket içi veya bulut tabanlı güvenlik duvarlarına ek olarak ana bilgisayar tabanlı güvenlik duvarlarına ihtiyaç duyabilir.
Şirket içi güvenlik duvarı: Yazılım ve donanım (sunucular) teknolojilerinin bir kombinasyonunu kullanan bir ağ katmanı aracıdır. Sonuç olarak, şirket içi güvenlik duvarı daha geniş bir alandaki (örneğin bir ofis) tüm cihazları korur. Çalışanların bir ofis binasında çalıştığı geleneksel çalışma düzeni için uygundur. Benzer şekilde, askeri kuruluşlar veya devletlerin istihbarat servisleri bu tür araçları kullanabilir. Ancak coğrafi mesafe, kullanıcı trafiğinin geri taşınması nedeniyle gecikme sorunları yaratır.
FWaaS: Bulut tabanlı güvenlik duvarı onun bir diğer adıdır. FWaaS, koruduğu ağdan bağımsız olarak çalışır. Sonuç olarak FWaaS sistemleri, kullanıcıları için internet trafiğini herhangi bir konumdan en az trafik gecikmesiyle filtreler. Bulut yerel özellikleri sayesinde bulut platformlarıyla daha kolay entegre edilirler. Genel olarak FWaaS ürünleri, uzaktan/hibrit çalışmayı benimseyen veya farklı coğrafi bölgelerde çok sayıda şubesi ya da ofisi bulunan firmalar için uygundur.
Çoğu dağıtım üç seçeneğe indirgenir: pfSense, OPNsense ve IPFire. İşte her birinin ne zaman daha anlamlı olduğu.
pfSense, en yaygın dağıtılan açık kaynak güvenlik duvarıdır. En büyük topluluğa, en fazla üçüncü taraf belgeye sahiptir ve geniş bir donanım yelpazesinde iyi çalışır. Öngörülebilir davranışa sahip yerleşik bir platform ve çok sayıda mevcut kılavuz isteyen ekipler için uygundur. Ana ödünleşim: pfSense'i geliştiren Netgate, bazı özellikleri ücretli donanım katmanlarıyla sınırlandırır.
OPNsense, 2015 yılında pfSense'ten çatallanmış ve o zamandan beri önemli ölçüde farklılaşmıştır. Güncellemeleri düzenli altı aylık döngüyle yayınlar, daha temiz bir web arayüzüne sahiptir ve satır içi saldırı tespiti için Suricata'yı entegre eder. Etkin bir sürüm takvimi ve API tabanlı otomasyon isteyen ekipler için uygundur. Yama düzenini güncel tutun — yukarıdaki Mayıs 2026 CVE notuna bakın.
IPFire, basitliğin ve en az saldırı yüzeyinin en önemli olduğu dağıtımları hedefler. Hem pfSense hem de OPNsense'ten daha hafiftir, sağlamlaştırılması daha kolaydır ve güvenlik yaması dağıtımında güçlü bir geçmişe sahiptir. Güvenlik duvarının basit ve kararlı kalması gereken daha küçük ekipler veya ortamlar için uygundur.
VyOS, güvenlik duvarı özelliklerinin yanı sıra yönlendirmeye ihtiyaç duyan ağ mühendisleri için ayrıca anılmayı hak eder. Diğerleri gibi web üzerinden yönetilen bir cihaz değildir; Juniper veya Cisco'ya benzer bir komut satırı yapılandırma modeli kullanır.
Daha Fazla Okuma
- Özelliklere Dayalı En İyi 4 Açık Kaynak NGFW'nin Analizi
- WAF Çözümleri: Kıyaslamaya Dayalı Karşılaştırma
Harici Bağlantılar
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{En İyi 7+ Açık Kaynak Güvenlik Duvarı Seçenekleri: Özellikler ve Türler}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall}},
  note   = {AIMultiple. Erişim tarihi: 27 Ağustos 2026}
}96 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 2 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
3 güncellemeFurther Reading bölümünden önce pfSense, OPNsense, IPFire ve VyOS'u kullanım senaryosuna göre karşılaştıran bir bölüm eklendi.
pfSense ürününe yeni sürüm bilgileri eklendi.
Referans Linkleri








Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.