


Soluciones IGA comparadas: 12 proveedores con características

La gobernanza y administración de identidades (IGA) permite a los administradores de seguridad gestionar las identidades de los usuarios y el acceso en toda la empresa.
Investigamos 12 plataformas IGA, verificando las afirmaciones de los proveedores con la documentación oficial de los productos, probamos flujos de trabajo de certificación de accesos y cruzamos implementaciones de clientes de One Identity, Omada, Oracle, IBM, Lumos y más. Consulte nuestro análisis sobre valor y comparación de rendimiento.
Comparación de las 12 mejores soluciones IGA
* Basado en datos de plataformas de reseñas B2B
** Basado en datos de LinkedIn
IGA vs IAM vs PAM
Estas tres categorías se superponen en alcance, pero cubren funciones diferentes.
IAM (Identity and Access Management) gestiona la autenticación y el control de acceso: verifica la identidad de un usuario y decide si el usuario puede entrar en un sistema. El inicio de sesión único, la autenticación multifactor y las políticas de acceso condicional son funciones de IAM.
IGA (Gobernanza y administración de identidades) gobierna el acceso que IAM aplica. Registra quién tiene qué acceso, quién lo aprobó y si sigue siendo necesario. Las revisiones de acceso, el modelado de roles, la aplicación de SoD y los informes de cumplimiento son funciones de IGA.
PAM (Gestión de accesos privilegiados) cubre identidades con permisos elevados, como administradores de sistemas, propietarios de bases de datos y cuentas root. Controla cuándo se puede usar el acceso elevado, registra las sesiones privilegiadas y otorga privilegios justo a tiempo.
¿Cómo funciona IGA?
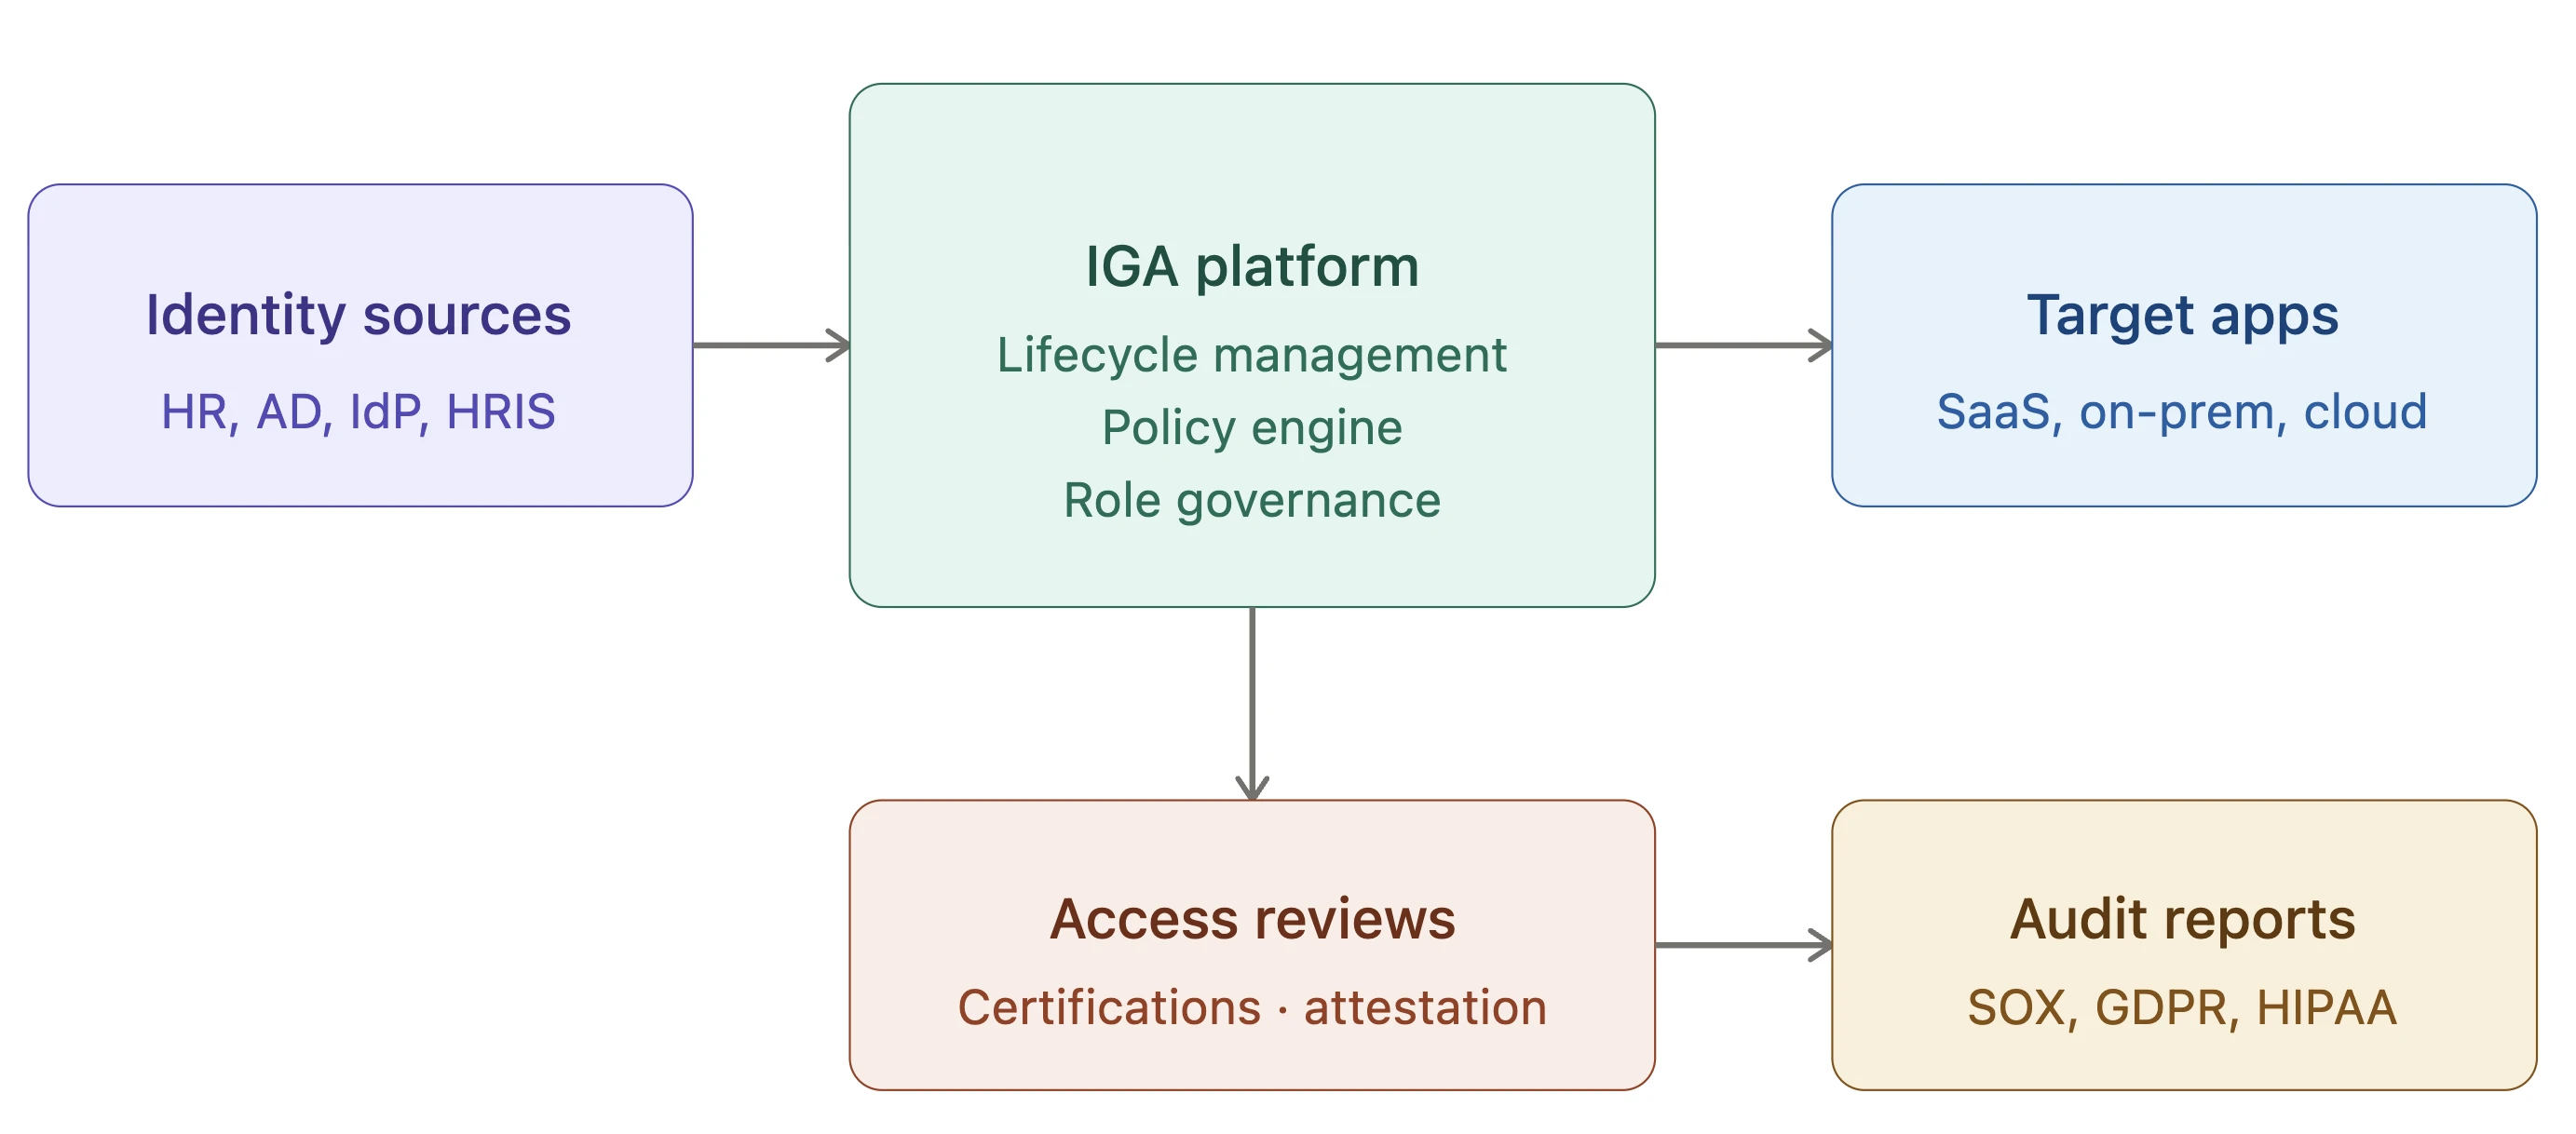
Los datos de identidad ingresan a la plataforma IGA desde fuentes autorizadas como los sistemas de RR. HH., Active Directory y los proveedores de identidad. La plataforma mantiene un repositorio central de identidades que registra quién existe en la organización, qué roles tiene y qué acceso posee.
El motor de políticas convierte las reglas de negocio en decisiones de aprovisionamiento. Cuando un empleado se incorpora, cambia de rol o se marcha, la plataforma concede, ajusta o revoca el acceso en las aplicaciones conectadas. Las solicitudes para sistemas sensibles pueden dirigirse mediante flujos de trabajo de aprobación.
Las campañas de certificación de accesos se ejecutan según una programación o a petición. Los gerentes y propietarios de recursos confirman si el acceso de cada usuario sigue siendo necesario. Algunas plataformas añaden análisis de grupos de pares, que marca el acceso que difiere del de colegas en roles similares.
El aprovisionamiento llega a las aplicaciones de destino mediante conectores, SCIM 2.0 o APIs. Cada acción se registra, y estos registros alimentan los informes utilizados en las auditorías SOX, GDPR y HIPAA.
Soluciones IGA Explicadas
1. One Identity Manager
One Identity Manager es una plataforma IGA con opciones de implementación para entornos locales, en la nube e híbridos, y un enfoque en la gobernanza de Active Directory, Microsoft Entra ID y SAP.
La versión 9.3 migró la plataforma a .NET 8 y reemplazó el portal Web Designer por un portal web basado en Angular. En el portal web, acciones como aprobar o denegar solicitudes se ejecutan como procesos en segundo plano, de modo que los usuarios pueden seguir trabajando mientras el sistema las gestiona. El portal web también puede recomendar productos durante una solicitud de acceso en función del grupo de pares del destinatario.
La versión 10.0 añade una interfaz de administración basada en navegador que funciona sin instalación en el escritorio.1 Otras incorporaciones en la 10.0:
- Ingesta de puntuaciones de riesgo: Importa puntuaciones de riesgo de usuarios de herramientas de análisis y UEBA de terceros y las combina con puntuaciones de riesgo internas.
- Manuales de ITDR: Los manuales personalizados responden a infracciones de políticas deshabilitando cuentas, marcando incidentes de seguridad o iniciando una atestación dirigida.
- Gobernanza basada en el comportamiento de Entra ID (BDG): Rastrea el uso a nivel de aplicación, identifica derechos no utilizados o poco utilizados y recomienda o automatiza su eliminación.
- Importación del uso de transacciones SAP: Los datos agregados de transacciones SAP respaldan el análisis de SoD e identifican perfiles SAP no utilizados.
- Informes en lenguaje natural: Los usuarios autorizados consultan datos de identidad en lenguaje natural mediante un LLM controlado por el cliente.
- Salida SIEM: Mensajes de Syslog en formato CEF.
Limitaciones:
- La actualización a la versión 9.3 no puede usar actualizaciones de software automáticas para los servidores de trabajos y las aplicaciones web; estos deben actualizarse manualmente.
- Los scripts y las extensiones personalizadas deben ser compatibles con .NET 8, y las personalizaciones creadas en Web Designer deben reconstruirse en el portal Angular.
2. ConductorOne
ConductorOne es una plataforma de gobernanza de identidad SaaS construida sobre su marco de conectores Baton. Cada conector sincroniza cuentas y derechos desde una aplicación para revisiones de acceso de usuarios y solicitudes de acceso justo a tiempo.
Los conectores se ejecutan en dos modos: alojados por ConductorOne o autoalojados en el entorno del cliente. Un conector autoalojado que se ejecuta en modo de servicio en Kubernetes mantiene una conexión con ConductorOne y sube datos de acceso a intervalos regulares.
Cuando un administrador añade un conector, ConductorOne enumera las aplicaciones detectadas en el proveedor de identidad, SSO o federación de la organización que aún no están gestionadas, y el conector puede adjuntarse a una de ellas.
Limitaciones:
- El soporte de aprovisionamiento varía según el conector. El conector de Concur, por ejemplo, crea cuentas pero no las desaprovisiona; el desaprovisionamiento debe realizarse en Concur.
- Varios conectores están en fase beta; ConductorOne afirma que los conectores beta pueden tener un soporte de funciones limitado o un manejo de errores incompleto.
3. Idira (anteriormente CyberArk Identity Governance)
CyberArk entró en el mercado de IGA mediante la adquisición de Zilla Security en febrero de 2025.2 Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026 y renombró la plataforma CyberArk como Idira en mayo de 2026. Los clientes existentes de CyberArk continúan en la misma plataforma bajo el nuevo nombre.
IA Profiles son modelos de aprendizaje automático que analizan los permisos existentes y sugieren acceso con privilegios mínimos para cada rol. CyberArk afirma que los clientes de Zilla dedicaron un 80 % menos de esfuerzo a las revisiones de acceso y abrieron un 60 % menos de tickets de aprovisionamiento que con IGA heredado; estas son cifras del proveedor.3
El Identity Map muestra los derechos de identidades humanas y no humanas en las aplicaciones conectadas. Universal Sync utiliza automatización robótica de procesos para conectar aplicaciones que carecen de APIs estándar.
La plataforma enumera más de 1.000 integraciones preconstruidas y se ejecuta junto con los productos PAM de CyberArk.
Limitaciones:
- IGA llegó a la plataforma mediante la adquisición de Zilla en 2025, y la plataforma se renombró Idira en 2026; los nombres de los productos difieren entre la documentación anterior de CyberArk y la más reciente de Palo Alto Networks.
- Los precios combinan las licencias de PAM e IGA, lo que añade complejidad para las organizaciones que necesitan gobernanza sin PAM.
4. Lumos
Lumos utiliza un agente de IA, Albus, para generar recomendaciones de políticas RBAC y ABAC a partir de patrones de acceso, asignaciones de roles, datos de HRIS y registros de uso.
En diciembre de 2025, Lumos lanzó las revisiones de acceso de usuarios agénticas. Albus ejecuta la primera pasada de una campaña de revisión y separa el acceso común de bajo riesgo de las anomalías antes de que los revisores humanos vean los resultados. 4
La gestión autónoma de políticas, lanzada en abril de 2025, crea, actualiza y aplica políticas RBAC y ABAC mediante aprendizaje automático y agentes de IA.
Lumos también cubre la gestión de licencias SaaS: identifica licencias no utilizadas y aplicaciones de TI en la sombra, que los equipos de TI pueden recuperar o someter a gobernanza.
Limitaciones:
- La gobernanza de derechos de SAP, la integración con mainframe y el SoD a nivel de transacción no están cubiertos en la documentación de Lumos.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance es una licencia complementaria de gobernanza para Entra ID P1 o P2.
Las capacidades principales incluyen Entitlement Management, que agrupa roles de aplicaciones, membresías de grupos y permisos de SharePoint en paquetes de acceso con flujos de trabajo de aprobación definidos, políticas de expiración y revisiones de acceso.5 Lifecycle Workflows automatiza los eventos de incorporación, traslado y baja mediante desencadenadores de RR. HH. de Workday y SuccessFactors. Privileged Identity Management (PIM) proporciona activación justo a tiempo de roles elevados en Entra ID y Azure.6
El Access Review Agent (versión preliminar) realiza revisiones a través de Microsoft Teams en lenguaje natural, mostrando recomendaciones generadas por IA y guiando a los revisores hacia una decisión sin obligarles a navegar por un portal independiente.6
Entitlement Management ahora admite paquetes de acceso limitados a permisos de API para ID de agentes, lo que cubre la gobernanza de agentes de IA dentro del ecosistema de Microsoft.5
Limitaciones:
- Las aplicaciones externas a Microsoft deben conectarse a Entra ID, por ejemplo mediante el aprovisionamiento SCIM, antes de poder gobernarse.
- Las comprobaciones de SoD en Entitlement Management funcionan a nivel de paquetes de acceso y grupos incompatibles; no analizan los permisos dentro de aplicaciones como SAP.
- Las funciones de gobernanza se reparten entre las licencias de Entra ID P1, P2, ID Governance y Entra Suite.
6. SailPoint Identity Security Cloud
SailPoint ofrece dos productos de IGA: Identity Security Cloud (SaaS) e IdentityIQ (local).
La gobernanza de SoD y de identidades no humanas se vende como módulos independientes. SoD se ejecuta a través de Access Risk Management (ARM). Las cuentas de servicio, los bots y las identidades de RPA requieren Machine Identity Security, y los agentes de IA requieren Agent Identity Security.
En 2026, SailPoint añadió conectores de Agent Identity Security para las versiones SaaS de Salesforce, ServiceNow y Snowflake, que descubren agentes de IA que se ejecutan en esas plataformas.7
Limitaciones:
- Los módulos de SoD y de identidades no humanas son complementos de pago; la licencia base no refleja el costo total de implementación.
- IdentityIQ (local) e Identity Security Cloud (SaaS) son productos separados con conjuntos de funciones diferentes.
7. Okta Identity Governance
Okta Identity Governance (OIG) es un complemento de gobernanza para la plataforma de identidad de la fuerza laboral de Okta. Combina Lifecycle Management para el aprovisionamiento, Okta Workflows para la automatización sin código y Access Governance para certificaciones y solicitudes de acceso. Las aplicaciones conectadas mediante Okta Integration Network (más de 600 integraciones) pueden gobernarse sin crear conectores separados.8
Governance Analyzer añade recomendaciones a las campañas de certificación basadas en la frecuencia de inicio de sesión, la fecha del último acceso y la pertenencia al grupo de pares.9
Limitaciones:
- OIG requiere Okta como plataforma de identidad; no se vende como producto IGA independiente.
- Los escenarios del ciclo de vida fuera de las opciones integradas requieren flujos personalizados en Okta Workflows.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance es un complemento de PingOne Advanced Identity Cloud, la plataforma de identidad alojada de Ping. Cubre solicitudes de acceso, certificaciones de acceso, políticas de SoD y agregación de derechos de aplicaciones incorporadas.10
Las certificaciones pueden ejecutarse según un calendario o activarse por eventos. Una regla de evento empareja una condición con una acción; por ejemplo, la creación de un usuario en el sistema puede iniciar automáticamente una certificación para ese usuario.
Los atributos del glosario de gobernanza adjuntan metadatos personalizados, como el nivel de riesgo o la clasificación de datos, a aplicaciones, derechos y roles. Los revisores ven estos metadatos durante las certificaciones, y las reglas de alcance limitan qué usuarios pueden ver o actuar sobre aplicaciones, derechos o roles específicos.
Las políticas de SoD se comprueban durante las solicitudes de acceso, y los análisis programados de políticas detectan infracciones en el acceso existente. Los nodos de flujo de trabajo gestionan cada infracción concediendo una excepción, rechazándola o eliminando los derechos conflictivos.
Limitaciones:
- Identity Governance se ejecuta solo en PingOne Advanced Identity Cloud; las organizaciones que usan otros productos de Ping necesitan un inquilino de Advanced Identity Cloud.
- Los informes personalizados, los datos de informes casi en tiempo real y la retención de 90 días de los datos de gobernanza requieren un nivel de informes y análisis de pago además de los informes IGA estándar.
 Añadir como fuente preferida
9. Saviynt Identity Cloud
Saviynt Identity Cloud es una plataforma SaaS que combina IGA, PAM y gobernanza del acceso a aplicaciones en un solo producto. No hay versión local.
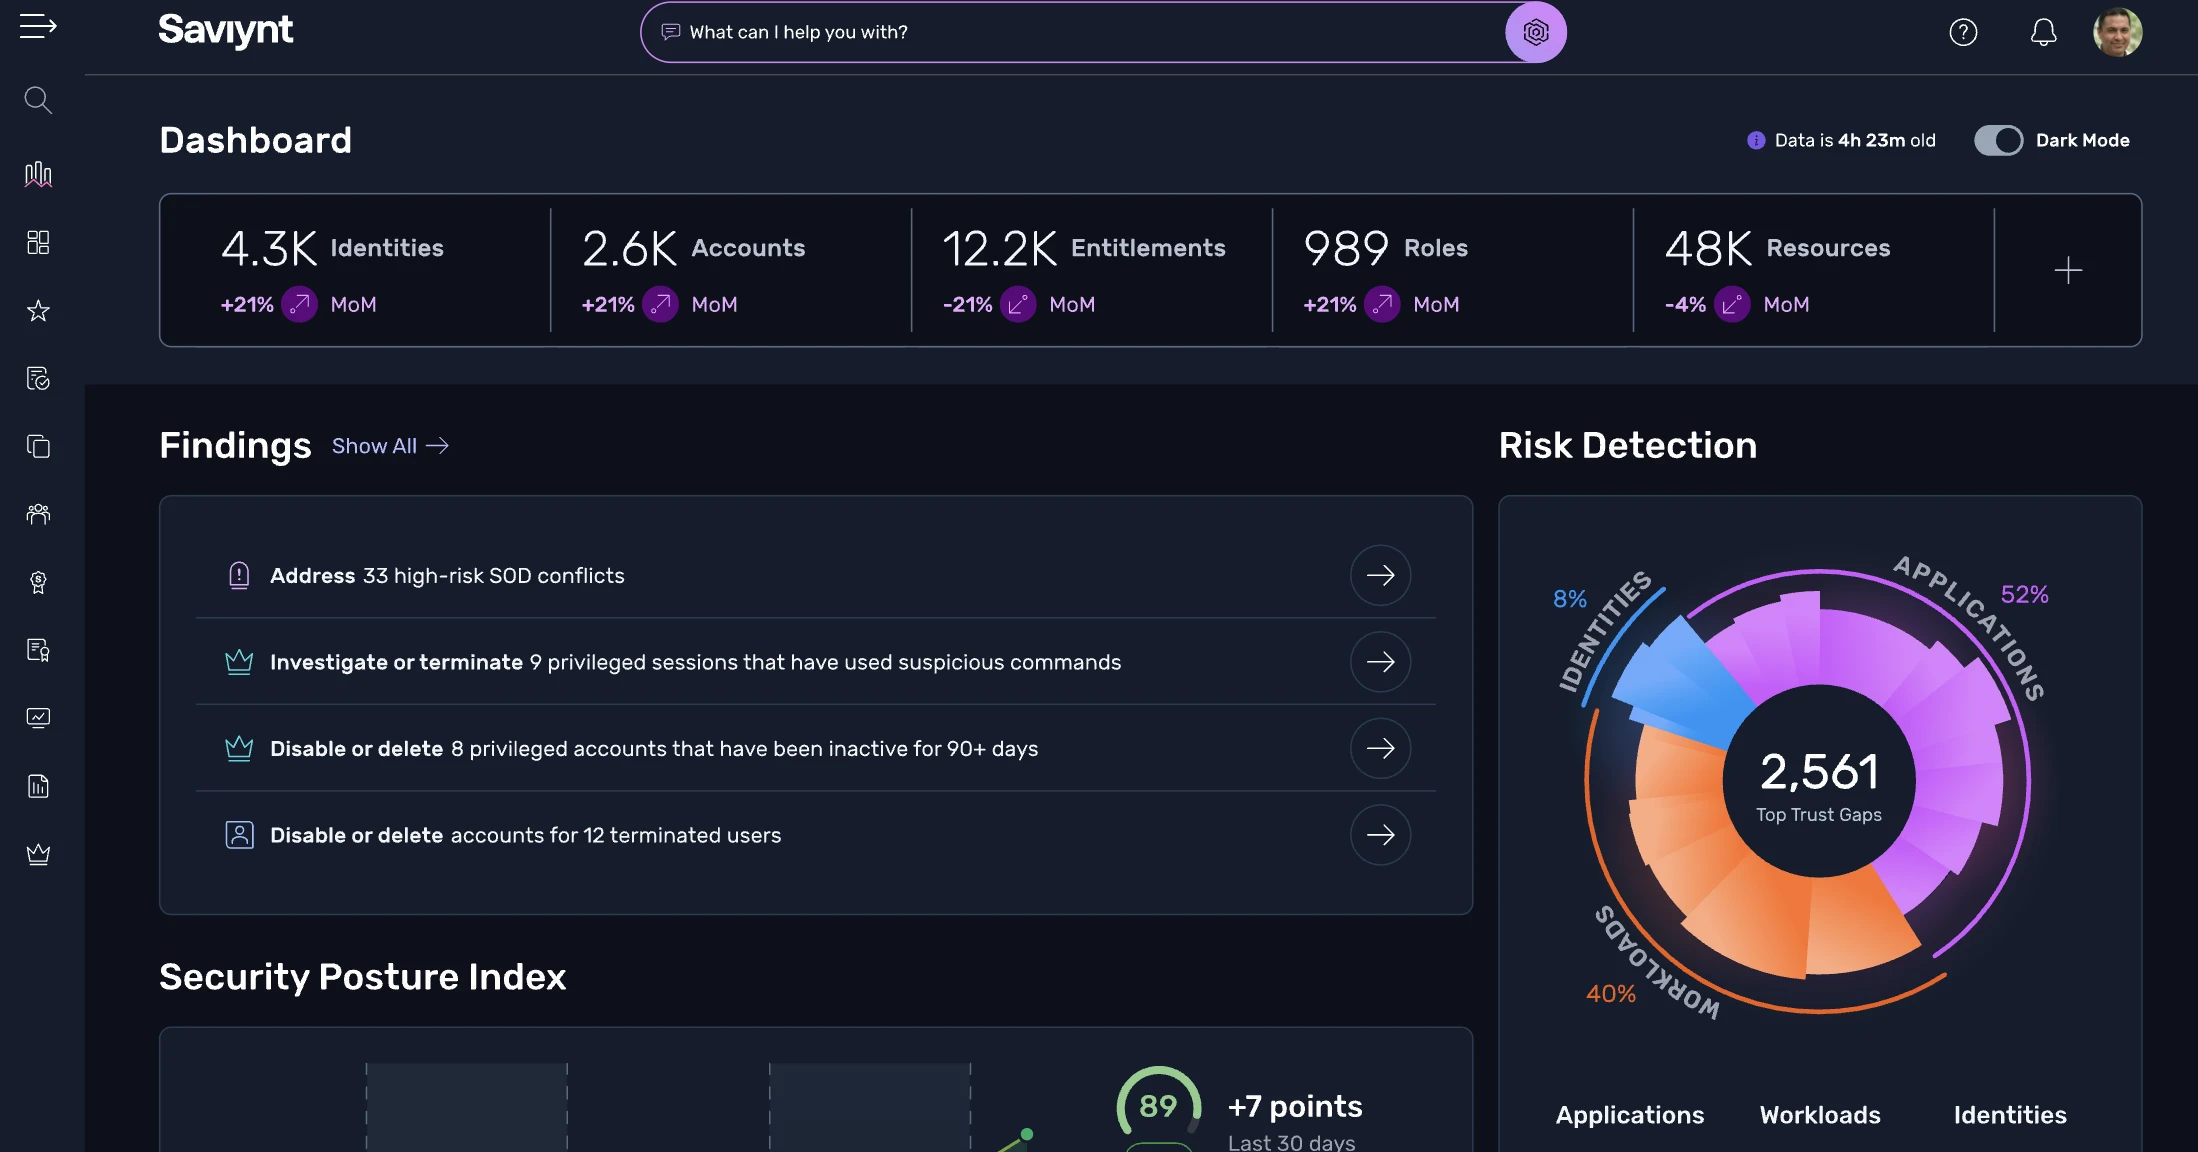
SoD se incluye en la plataforma principal, no como complemento de pago como ocurre con SailPoint. La versión de 2025 rediseñó el panel de SoD y añadió conjuntos de reglas listos para usar para SAP, Oracle, Salesforce y NetSuite.11
Las identidades humanas, de máquinas y de agentes de IA se gobiernan dentro de la misma plataforma. En 2025, Saviynt amplió la cobertura no humana a cargas de trabajo y credenciales. Las identidades de terceros y contratistas se gestionan mediante un módulo dedicado de External Identity Management.
Saviynt añadió soporte para servidor SCIM en 2025, lo que reduce la necesidad de desarrollo personalizado para las integraciones de aplicaciones en la nube.
Saviynt afirma que hay un 75 % de automatización en las decisiones de revisión de acceso y una reducción del 70 % en el tiempo de decisión. Ambas son cifras declaradas por el proveedor; no hay verificación independiente disponible.12
Referencia de cliente: VF Corporation reemplazó su plataforma manual heredada por Saviynt para crear una única plataforma de identidad en 12 marcas. El CISO de Ingredion informó que las terminaciones de acceso se volvieron casi inmediatas y que los nuevos empleados recibieron acceso el primer día.12
Limitaciones:
- No hay opción local; las organizaciones con requisitos de residencia de datos deben confirmar las regiones de alojamiento disponibles.
10. IBM Verify Identity Governance
IBM Verify Identity Governance modela el SoD en torno a actividades de negocio, como crear una orden de compra o aprobar una factura, en lugar de roles. IBM posiciona este modelo como más cercano a cómo los auditores describen el riesgo de acceso, porque las actividades de negocio cambian con menos frecuencia que los roles.13
La plataforma Verify más amplia de IBM incluye Identity Threat Detection and Response (ITDR) e Identity Security Posture Management (ISPM) para identidades humanas y no humanas.13
Limitaciones:
- La cobertura de identidades no humanas está documentada para la plataforma Verify más amplia (ITDR, ISPM), no específicamente para Verify Identity Governance.
- El producto se vendió anteriormente como IBM Security Identity Governance and Intelligence y IBM Security Verify Governance; la documentación antigua utiliza esos nombres.
11. Omada Identity
Omada Identity Cloud es una plataforma IGA SaaS. Omada vende un Accelerator Package de precio fijo con un plazo de implementación de 12 semanas; se trata de un compromiso del proveedor, no de un resultado medido de forma independiente.
El Cloud Application Gateway (CAG) conecta Omada Identity Cloud a sistemas alojados localmente o en otras nubes mediante conexiones solo salientes, de modo que no es necesario cambiar las reglas de firewall entrantes. Ejecuta importaciones de datos, trabajos de aprovisionamiento, descubrimiento de esquemas y pruebas de conexión, utiliza autenticación mutua y recibe actualizaciones inalámbricas. Omada también admite VPN de sitio a sitio; las capacidades de los conectores son las mismas en ambos modelos.
Omada documenta la gestión del ciclo de vida, la certificación de accesos y el análisis de riesgos para identidades humanas, identidades no humanas y agentes de IA en la misma plataforma.
Limitaciones:
- El Accelerator Package de 12 semanas cubre un alcance definido (integración de RR. HH. y Active Directory más un número limitado de sistemas de negocio); los sistemas adicionales quedan fuera del plazo fijo.
12. Oracle Identity Governance
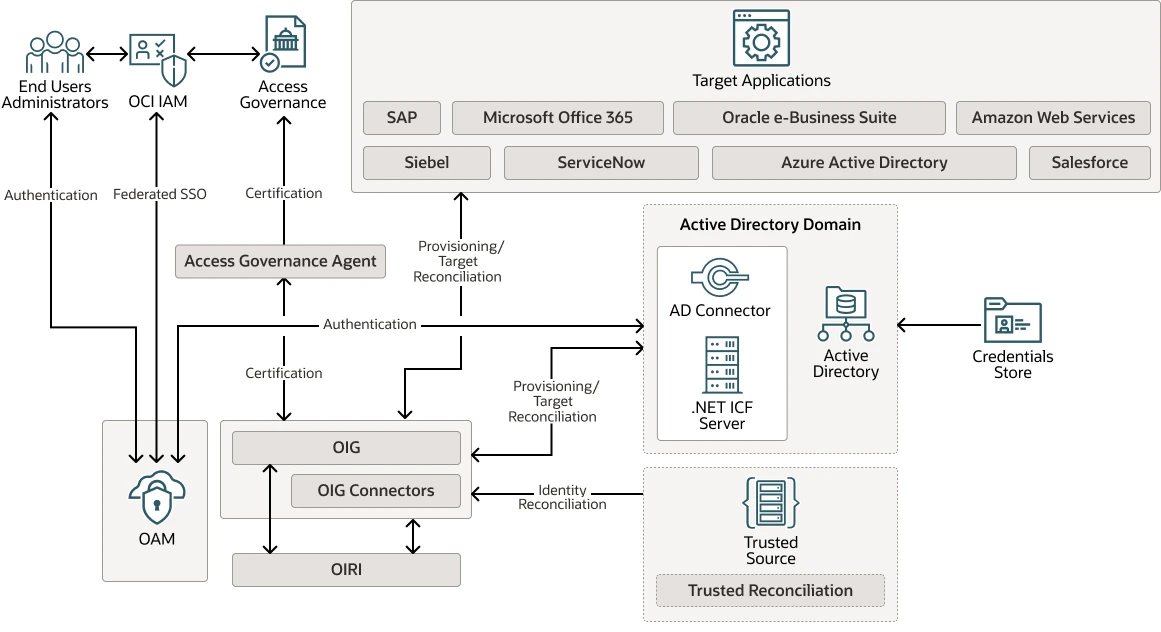
Oracle ofrece dos productos de IGA: Oracle Identity Governance (OIG) para implementación local y Oracle Access Governance (OAG) como SaaS.
En una configuración híbrida, las revisiones de acceso se ejecutan en OAG mientras el aprovisionamiento continúa a través de OIG 12c. Oracle afirma que OAG reduce los tickets de TI de gobernanza de acceso en un 70 %.14
Oracle Identity Role Intelligence utiliza aprendizaje automático para extraer roles de la estructura organizativa, los atributos de usuario y los patrones de actividad, y los publica en OIG.
Fuente: Oracle Identity Governance (OIG)
Access Guardrails en Oracle Access Governance aplica reglas de SoD durante las solicitudes de acceso, bloqueando la solicitud o permitiéndola durante un período definido con aprobación condicional. Para Oracle Fusion Cloud Applications, Access Governance transfiere las decisiones de aprobación de las solicitudes marcadas por SoD a Risk Management Cloud, de modo que el derecho no necesita aprobarse de nuevo allí.
El marco de conectores de OIG cubre mainframe, LDAP, bases de datos, Office 365, ServiceNow, Dropbox, Google Workspace y WebEx. El IGA Integrations Exchange enumera conectores preconstruidos para ambos productos.15
Referencia de cliente: Cummins evaluó OAG para la gobernanza nativa de la nube, citando la migración cero desde OIG 12c y el análisis basado en información como factores clave.14
Limitaciones:
- OIG (local) y Oracle Access Governance (SaaS) son productos separados; las implementaciones híbridas ejecutan revisiones de acceso en Access Governance y el aprovisionamiento en OIG.
- Fuera del ecosistema de Oracle (Fusion, E-Business Suite), la integración requiere trabajo adicional de conectores.
Funciones comunes
Las 12 plataformas de esta lista documentan las siguientes capacidades principales:
- Ciclo de vida de identidades (JML): automatización de incorporación, traslado y baja impulsada por datos de RR. HH. o asignaciones de roles, con aprovisionamiento y desaprovisionamiento automatizados en los sistemas conectados.
- Certificación de accesos: campañas periódicas de revisión de accesos con flujos de trabajo de aprobación para gerentes de línea de negocio o equipos de TI.
- Controles de SoD: aplicación de la separación de funciones mediante la detección de conflictos basada en políticas. SailPoint vende SoD como complemento de pago (Access Risk Management); Saviynt lo incluye en la plataforma principal.
- Control de acceso basado en roles: minería de roles, modelado de roles y gestión de políticas RBAC.
- Solicitudes de acceso de autoservicio: portales de usuario final para solicitudes de acceso con flujos de trabajo de aprobación configurables.
- Pistas de auditoría: el registro y los informes listos para auditoría se incluyen en todas las plataformas.
IGA impulsada por IA
Varios proveedores de IGA ahora aplican la IA en cuatro áreas: recomendaciones de acceso, revisiones de acceso de primera pasada, respuesta basada en riesgos y consultas en lenguaje natural.
Recomendaciones de acceso: el análisis de grupos de pares compara el acceso de un usuario con el de colegas de la misma función laboral, ubicación y departamento. El acceso que queda fuera de ese patrón se marca para su revisión. SailPoint y Saviynt utilizan este enfoque en las recomendaciones de certificación.
Revisiones de acceso agénticas: el agente Albus de Lumos y Harbor Pilot de SailPoint ejecutan la primera pasada de una campaña de revisión, separan el acceso común de las anomalías y entregan a los revisores una lista filtrada. Lumos informa de una finalización de campañas hasta 6x más rápida.
Respuesta basada en riesgos: One Identity Manager 10.0 importa puntuaciones de riesgo de usuarios de herramientas UEBA de terceros. Sus manuales de ITDR deshabilitan cuentas, marcan incidentes o inician una atestación dirigida cuando se detecta una infracción de políticas.
Consultas en lenguaje natural: Harbor Pilot de SailPoint, los informes basados en LLM de One Identity Manager y el MCP Server de Saviynt permiten a los administradores consultar datos de identidad en lenguaje natural, por ejemplo: «¿Qué usuarios con acceso a sistemas financieros no han iniciado sesión en 90 días?»
ConductorOne y Lumos se describen a sí mismas como plataformas «nativas de IA» o «autónomas», donde la IA toma medidas en lugar de recomendarlas. En estas plataformas, los registros de auditoría de las decisiones de IA y la aprobación humana de las decisiones de acceso finales son los puntos que hay que comprobar.
Casos de uso principales de IGA
Incorporación de empleados: cuando un nuevo empleado aparece en el sistema de RR. HH., IGA aprovisiona el acceso de nacimiento (correo electrónico, herramientas de colaboración y aplicaciones departamentales) el primer día o antes, sin un ticket de TI.
Cambio de rol: cuando un empleado se traslada de Finanzas a Ingeniería, IGA elimina el acceso vinculado al rol anterior y concede el acceso necesario para el nuevo. El acceso que no se elimina al cambiar de rol se acumula, un patrón conocido como acumulación de privilegios.
Baja de empleados: cuando un empleado se marcha, IGA revoca el acceso en los sistemas conectados de inmediato o según un calendario definido. El cliente de Saviynt Ingredion informó que las terminaciones de acceso se volvieron casi inmediatas tras la implementación.
Gobernanza de la fuerza laboral externa: contratistas, socios y proveedores necesitan acceso limitado en el tiempo con flujos de trabajo de renovación. IGA aplica fechas de vencimiento y activa una nueva aprobación antes de que el acceso se extienda, en lugar de dejar las cuentas activas después de que termine un proyecto.
Certificaciones de accesos: los gerentes de línea de negocio revisan periódicamente el acceso a aplicaciones de su equipo y confirman que sigue siendo necesario. Algunas plataformas muestran la fecha del último inicio de sesión, comparaciones con grupos de pares y puntuaciones de riesgo junto a cada elemento.
Aplicación de la separación de funciones: IGA detecta combinaciones tóxicas de acceso, como que el mismo usuario pueda crear y aprobar una orden de compra, y bloquea la concesión o la marca para su revisión.
Gobernanza de identidades no humanas: las cuentas de servicio, los bots de RPA, las claves de API y los agentes de IA necesitan propietarios, revisiones de acceso y desaprovisionamiento, al igual que las identidades humanas. La cobertura varía según el proveedor: SailPoint lo vende como módulos independientes, mientras que Saviynt y Omada incluyen las identidades no humanas en la misma plataforma.
Informes de cumplimiento: los auditores exigen evidencia de que el acceso a los sistemas regulados se limitó a usuarios autorizados durante un período definido. IGA produce informes de historial de acceso, registros de certificación y registros de infracciones de SoD para las auditorías SOX, GDPR y HIPAA.
Preguntas frecuentes
La gobernanza y administración de identidades (IGA) es una categoría de software que gestiona todo el ciclo de vida del acceso de los usuarios a aplicaciones, sistemas y datos. Automatiza el aprovisionamiento y el desaprovisionamiento, aplica políticas de acceso, ejecuta campañas de certificación de accesos y mantiene los registros de auditoría necesarios para el cumplimiento de normativas como SOX, GDPR y HIPAA.
IAM (Identity and Access Management) cubre la autenticación y el control de acceso, confirmando quién es un usuario y concediendo o denegando el acceso. IGA añade una capa de gobernanza: visibilidad de todos los derechos de acceso en el entorno, aplicación de políticas, flujos de trabajo de revisión de accesos e informes de cumplimiento. Los sistemas IGA trabajan junto con las herramientas IAM y abordan los problemas de acumulación de accesos y auditabilidad que IAM por sí sola no puede resolver.
IGA significa gobernanza y administración de identidades. En un contexto gubernamental, se refiere a la misma categoría de herramientas descrita anteriormente, aplicada a la gestión del acceso a sistemas gubernamentales, aplicaciones y datos confidenciales en cumplimiento de las normativas y marcos del sector público.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Soluciones IGA comparadas: 12 proveedores con características}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Recuperado el 29 de septiembre de 2026}
}Resultados y marcas de tiempo de 12 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene un archivo CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
2 actualizacionesSe amplió la introducción con una sección sobre IGA vs. IAM vs. PAM.
Se añadió One Identity Manager a la lista de soluciones IGA.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.
Siguiente para leer
Las 10+ mejores soluciones PAM con alternativas gratuitas


Las mejores 10 SaaS soluciones de copia de seguridad
Las 10 mejores soluciones PAM gratuitas


Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.