


Las 10+ mejores soluciones PAM con alternativas gratuitas

Pasamos tres días probando y revisando soluciones populares de Gestión de Accesos Privilegiados (PAM). Utilizamos las pruebas gratis y las consolas de administración de BeyondTrust y Keeper PAM. Para las soluciones que requerían registro, nos basamos en la documentación oficial del producto.
Basándonos en nuestra experiencia práctica y en la información de los sitios web de los proveedores, enumeramos las 11 principales soluciones PAM junto con sus características clave y detalles de precios.
Los 11 principales proveedores comerciales de PAM
Proveedor | Ideal para | Precio inicial | Duración del contrato |
|---|---|---|---|
Organizaciones que necesitan una pila PAM completa | No hay información pública | – | |
Equipos que comienzan con el almacenamiento de credenciales gratis y escalan a PAM completo en la misma plataforma. | No hay información pública | 12 meses | |
Equipos del mercado medio que necesitan PAM sin agentes con cobertura de NHI y agentes de IA | No hay información pública | 30 días de prueba gratis | |
Acceso remoto de proveedores y administradores basado en aprobaciones | $98,690 | 36 meses | |
Grandes implementaciones de PAM autogestionadas o SaaS bajo la plataforma Idira | $44,712 | 12 meses | |
Pequeñas y medianas empresas que buscan una PAM rentable | $7,995 / año + mantenimiento | Licencia anual | |
Equipos de DevOps y nativos de la nube que necesitan acceso rápido y dinámico | $840–1.200 / usuario al año | 12 meses | |
Gestión del acceso remoto | No hay información pública | 12 meses | |
Organizaciones que priorizan la nube y utilizan Okta para la identidad | Organizaciones pequeñas: $2–15 / usuario / mes Organizaciones grandes: $72,000 / año (+ $8,000 para MFA/API, $2,000 para el complemento de PAM) | – | |
PYMES y equipos distribuidos que necesitan una PAM en la nube sencilla | $490 / año (~$2–85 / usuario / mes) | Anual |
Información de precios procedente de AWS Marketplace y de los sitios web oficiales de los proveedores.1
Comparación de madurez de PAM
Todas las soluciones PAM revisadas incluyen un conjunto común de funciones principales, que se explican a continuación. Donde empiezan a divergir es en la profundidad de las capacidades de automatización, control de acceso contextual e integración de pila completa que permiten:
- Acceso Just-in-Time (JIT), que concede acceso privilegiado temporal y limitado en el tiempo solo cuando es necesario y lo revoca automáticamente después.
- Acceso dinámico, que amplía los principios de JIT al permitir un acceso adaptativo y basado en el contexto entre usuarios, máquinas, APIs y aplicaciones.
Integraciones de DevOps e infraestructura
* Admite la gestión de secretos utilizable con Kubernetes (sin soporte explícito de orquestación completa.
**Admite la gestión de secretos utilizable con Kubernetes (sin soporte explícito de orquestación completa).
Soluciones PAM gratuitas
Unos pocos proveedores ofrecen soluciones con capacidad PAM gratis adecuadas para implementaciones a pequeña escala. Algunos, como Devolutions Password Hub, también ofrecen planes empresariales de pago que incluyen funciones para empresas, como flujos de trabajo de aprobación e informes de cumplimiento.
Revisamos estas herramientas en función de su nivel de funcionalidad PAM. A continuación, presentamos algunas soluciones clave. Para obtener más detalles, consulte nuestro artículo sobre soluciones PAM gratis.
PAM para el almacenamiento seguro de credenciales (herramientas basadas en bóveda):
- Devolutions Password Hub Free: Para aprovechar una bóveda en la nube con seguimiento de accesos, pero sin control de sesión.
- KeePassXC (con KeeAgent): Para gestionar contraseñas locales y claves SSH.
PAM para herramientas de gestión de secretos dinámicos:
- Vault by HashiCorp (Community Edition): Para equipos de DevOps que gestionan secretos de máquina a máquina, credenciales dinámicas y flujos de trabajo de automatización. Gratuito para autoalojar, pero de código disponible bajo la Business Source License, no código abierto.4
One Identity
One Identity vende sus productos PAM bajo el nombre Safeguard. Safeguard for Privileged Passwords (SPP) almacena y rota credenciales y gestiona las solicitudes de acceso. Safeguard for Privileged Sessions (SPS) actúa como proxy, graba e indexa las sesiones privilegiadas. Safeguard for Privileged Analytics marca comportamientos inusuales de los usuarios.
Safeguard se ejecuta en las instalaciones como un appliance de hardware o virtual. Safeguard On Demand es la versión SaaS, con opciones de inquilino único y multiinquilino.
Qué cubre la plataforma
SPP y SPS se ejecutan como appliances independientes que están vinculados. Una versión principal LTS de SPP solo funciona con la misma versión principal LTS de SPS.5
SPS indexa las grabaciones de sesiones, incluido el texto en pantalla capturado mediante OCR, para que las grabaciones puedan buscarse por comandos o contenido mostrado.
En las solicitudes de sesión, SPS inyecta la credencial en la conexión y el usuario no ve la contraseña. En las solicitudes de liberación de contraseña, el usuario aprobado ve la contraseña.
La versión 9.0 cambia la base del appliance:
- SPP se ejecuta en Windows 11 LTSC y SPS en Ubuntu 24.04 LTS.
- La licencia está integrada en el appliance. En versiones anteriores, el appliance virtual de SPP necesitaba una licencia independiente de Microsoft Windows (MAK o KMS).
- El descubrimiento de cuentas cubre los hosts de VMware ESXi.
Para entornos de Active Directory, las herramientas de puente de AD de One Identity extienden la autenticación de AD a Unix, Linux y macOS.
Limitaciones
- La cobertura de DevOps está documentada a través de Secrets Broker para DevOps; la gestión de acceso al clúster de Kubernetes no está documentada.
- SPP y SPS deben ejecutar la misma versión principal LTS, por lo que ambos appliances se actualizan juntos.
Securden
Securden vende su bóveda de contraseñas y Unified PAM como productos separados. Ambos se ejecutan autoalojados o alojados en la nube. Unified PAM se licencia por usuario, sin módulos adicionales y sin límite en el número de identidades gestionadas.6
Qué cubre la plataforma
La bóveda de contraseñas almacena, comparte y rota credenciales. Unified PAM añade el lanzamiento y la grabación de sesiones, el acceso JIT, la gestión de contraseñas de aplicaciones y la gestión de privilegios en endpoints.
De forma predeterminada, cada sesión remota pasa por el servidor de Securden, por lo que los usuarios nunca se conectan directamente a los sistemas de destino. Una puerta de enlace opcional, que ejecuta el componente Securden Session Manager, puede enrutar estas conexiones en su lugar. Las sesiones se abren en el navegador a través de HTTPS o mediante clientes RDP y SSH nativos, y el usuario no ve la contraseña o clave subyacente.
Las organizaciones con redes distribuidas pueden implementar varios servidores de aplicaciones y gestionarlos desde una instalación central.
En la RSA Conference 2026, Securden anunció una plataforma que añade IGA, CIEM, gestión de identidades no humanas y seguridad de agentes de IA a sus productos de PAM y gestión de privilegios en endpoints.7
Fortalezas
- El nivel Starter gratis incluye controles de acceso granulares, 2FA y copias de seguridad programadas.
- La licencia es por usuario tanto para la bóveda de contraseñas como para la plataforma PAM.
- Securden posiciona el producto como autoinstalable, sin servicios profesionales obligatorios.
Debilidades
- El precio se basa en presupuesto a partir del nivel Starter gratis, sin tarifas publicadas por usuario para las ediciones Teams, Enterprise o PAM.
miniOrange
miniOrange PAM cubre a los administradores humanos, las cuentas de servicio, las claves de API y los agentes de IA. Descubre cuentas de servicio e identidades de máquinas y gestiona secretos efímeros para flujos de trabajo automatizados
Una prueba de 30 días incluye todas las funciones; el precio por encima de eso se basa en presupuesto.
Qué cubre la plataforma
El producto principal gestiona el almacenamiento de credenciales con cifrado AES-256 y rotación automatizada para cuentas SSH, RDP, VNC, Active Directory y bases de datos. 8 La supervisión de sesiones graba las sesiones en vivo con reproducción completa; los administradores pueden finalizar sesiones en tiempo real. El aprovisionamiento de acceso JIT concede elevación limitada en el tiempo a petición y la revoca automáticamente al finalizar, sin privilegios permanentes. 9
La capa de gestión de identidades no humanas y agentes de IA es la parte más diferenciada de la oferta. miniOrange proporciona el descubrimiento de cuentas de servicio, claves de API e identidades de máquinas junto con la gestión de secretos efímeros para flujos de trabajo automatizados. 8
Para las aplicaciones web, miniOrange incluye una extensión de navegador PAM que detecta automáticamente los campos de inicio de sesión e inyecta credenciales sin exponerlas a los usuarios, incluidos los inicios de sesión de varios pasos, los campos de dominio y los flujos de autenticación personalizados. 10
Los informes de cumplimiento cubren PCI DSS, HIPAA, GDPR, ISO 27001, SOX y SOC 2 de serie. 8
Fortalezas
- No requiere agentes en los endpoints; funciona en infraestructura en la nube, local e híbrida sin instalación por dispositivo. 8
- Descubrimiento y gestión de cuentas de servicio, claves de API y credenciales de máquina a máquina junto con cuentas privilegiadas humanas.
- La página de Kubernetes de miniOrange describe el acceso JIT para administradores de Kubernetes. 11
Debilidades
- Un ecosistema más pequeño que CyberArk o BeyondTrust. Las integraciones de terceros y los conectores predefinidos son menos numerosos, lo que importa en grandes empresas con sistemas especializados o heredados.
- Los precios por encima del nivel de prueba no se publican. Los equipos que evalúan el coste total de propiedad no pueden estimarlo sin hablar con el proveedor.
BeyondTrust
Utilizamos la consola de administración de BeyondTrust para probar cómo funcionan en la práctica las aprobaciones de acceso y las solicitudes de sesión.12
Password Safe gestiona las credenciales de cuentas de servicio, inicios de sesión de aplicaciones locales y contraseñas de administrador, y lanza sesiones privilegiadas con credenciales inyectadas. Privileged Remote Access, un producto independiente de BeyondTrust, ofrece a los proveedores externos acceso basado en aprobaciones con grabación y reproducción de sesiones. El soporte de REST API y GitHub Action conecta Password Safe con los pipelines de DevOps.
A continuación, destacaremos nuestra experiencia:
Vista general del sistema y la interfaz:
Puede iniciar una sesión en estos sistemas de destino con sus herramientas existentes a través de Direct Connect, o directamente desde la consola web de Password Safe.
- Los usuarios pueden lanzar sesiones directamente desde la bóveda, con credenciales inyectadas automáticamente.
- Admite acceso multiplataforma (Windows a través de RDP, Linux a través de SSH) desde una interfaz unificada.
- Estas sesiones pueden grabarse, supervisarse y finalizarse de acuerdo con la política.
Según nuestra experiencia, destacaron dos casos de uso para BeyondTrust: acceso remoto y almacenamiento y gestión de credenciales.
Acceso remoto (acceso remoto privilegiado):
El acceso remoto privilegiado de BeyondTrust está diseñado para dar a los administradores y proveedores acceso controlado a partes restringidas de su red. Piense en ello como un jumpbox remoto seguro donde puede conceder acceso a petición o requerir aprobación previa, conveniente para contratistas externos. También incluye herramientas de grabación y reproducción de sesiones para auditoría y cumplimiento.
Solicitud de acceso al sistema WS20:
Al solicitar acceso al sistema WS20, la consola permite establecer la fecha de inicio, la ventana de acceso y la duración, así como elegir si recuperar una contraseña o iniciar una sesión RDP directamente. Esta flexibilidad forma parte del control de acceso granular de BeyondTrust, que permite definir quién obtiene acceso, cuándo y durante cuánto tiempo.
En este caso, el sistema requirió aprobación manual antes de iniciar la sesión RDP. Las sesiones anteriores en otros sistemas se aprobaron de forma automática porque el usuario estaba marcado como de confianza. Esto demuestra la capacidad de BeyondTrust de aplicar políticas de acceso dinámicas basadas en el tipo de sistema, el nivel de confianza o las condiciones de riesgo.
También puede vincular las solicitudes de acceso a un sistema de tickets (como ServiceNow) y especificar un número de ticket para el seguimiento. La consola permite establecer duraciones de acceso just-in-time (JIT), como 2 horas, lo que garantiza que las credenciales privilegiadas no permanezcan activas más tiempo del necesario. Una vez aprobada, la sesión se puede lanzar de inmediato, junto con todas las acciones relacionadas.13
En general, la consola de administración ofrece una visibilidad clara y una sólida aplicación de políticas, aunque la configuración inicial puede ser compleja. Sin embargo, una vez configurado, el flujo de trabajo proporciona un proceso controlado y auditable para gestionar sesiones privilegiadas y la recuperación de credenciales.
Almacenamiento y gestión de credenciales (Password Safe):
Password Safe de BeyondTrust gestiona las credenciales de cuentas de servicio, inicios de sesión de aplicaciones locales y contraseñas de administrador. La opción Team Passwords ayuda cuando necesita compartir credenciales sin una automatización completa.
Integración e incorporación:
Puede integrar BeyondTrust con sistemas de tickets e ITSM como ServiceNow, pero la mayoría de los equipos comienzan haciendo las cosas manualmente antes de automatizar las aprobaciones. La integración es potente, pero requiere esfuerzo para hacerla bien. BeyondTrust depende de la asistencia del proveedor para la configuración y la expansión.
Retos de automatización y rotación de contraseñas:
La automatización de contraseñas de BeyondTrust es potente, pero requiere precaución al principio. Los servicios pueden quedar bloqueados si las credenciales en caché no se actualizan antes de la rotación. Empiece incorporando cuentas de administrador integradas y despliegue la automatización lentamente. Además, si su Active Directory tiene reglas especiales de antigüedad o complejidad de contraseñas, asegúrese de que las políticas de BeyondTrust coincidan para evitar fallos de rotación.
Fortalezas
- Flujos de trabajo de aprobación detallados para administradores internos y terceros.
- Grabación, supervisión y reproducción de sesiones fiables.
- La integración profunda con ServiceNow y otros sistemas de tickets permite realizar solicitudes de acceso directamente desde tickets de incidencias o cambios.
- Agiliza la obtención de contraseñas y el lanzamiento de sesiones sin repetir flujos de trabajo de aprobación completos.
- Permite lanzamientos de sesiones simultáneas y comandos posteriores al inicio de sesión en sistemas vinculados.
- El soporte de REST API y GitHub Action extiende las capacidades de PAM a los pipelines de DevOps.
Debilidades
- El inicio de sesión y la autenticación añadieron un retraso notable antes de que una sesión fuera utilizable.
- Los tiempos de espera predeterminados provocaron reautenticaciones frecuentes.
- El diseño centrado en la automatización hizo que la configuración manual de activos y cuentas fuera engorrosa.
- La configuración de ServiceNow e integraciones similares requirió la orientación del proveedor.
- Los servicios pueden quedar bloqueados si las credenciales en caché no se actualizan antes de la rotación, y las reglas de antigüedad o complejidad de contraseñas de Active Directory deben reflejarse en la política de BeyondTrust para evitar fallos de rotación.
CyberArk
CyberArk forma parte de Palo Alto Networks y está migrando a la marca Idira.14
Está dirigido a grandes empresas con entornos híbridos, personal técnico interno y requisitos de cumplimiento de ciclo de vida completo. Para equipos más pequeños o menos regulados, resulta más pesado que las herramientas ligeras de PAM o de gestión de secretos.
Fortalezas
- Opciones de implementación autogestionadas y SaaS para el mismo conjunto de capacidades de PAM.
- La arquitectura autogestionada separa el Vault, el Central Policy Manager (CPM), el Privileged Session Manager (PSM) y el acceso web (PVWA), de modo que cada componente puede ubicarse y escalarse por separado.
Debilidades
- Cada componente autogestionado (Vault, CPM, PSM, PVWA) se dimensiona y refuerza por separado, lo que requiere experiencia especializada para una implementación completa.15
- Las organizaciones más pequeñas pueden encontrar la plataforma demasiado pesada y costosa para su escala.
ManageEngine PAM360
ManageEngine PAM360 es un software autoalojado. El servidor se instala en Windows Server o Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux), y ManageEngine también documenta la implementación como una instancia de AWS.16
La licencia cuenta administradores y claves SSH; el número de usuarios finales y recursos gestionados no está limitado.
Funciones básicas incluidas:
- Almacenamiento y rotación de contraseñas: protege las contraseñas y se integra con Active Directory y LDAP para la gestión de credenciales.
- Supervisión y grabación de sesiones: seguimiento de sesiones en vivo con doble control, grabación de sesiones con reproducción de vídeo y captura de pulsaciones y comandos.
- Flujos de trabajo de aprobación: utilice sistemas de tickets y aprobación para controlar el acceso a cuentas privilegiadas.
- Informes de cumplimiento automatizados: proporciona informes predefinidos para ayudar con el cumplimiento normativo (por ejemplo, PCI DSS, HIPAA).
- Integración con ITSM/DevOps: funciona con ServiceNow, Ansible y Jenkins. La integración de Kubernetes obtiene secretos de los clústeres, los almacena en PAM360 y los rota.17
Fortalezas
- Ofrece funciones PAM esenciales a un coste menor que los competidores de gama alta.
- Incluye almacenamiento de credenciales, grabación de sesiones y flujos de trabajo de aprobación.
- Se integra bien con Active Directory y LDAP para una gestión de cuentas sin fricciones.
- Funciona con Ansible, Jenkins y ServiceNow para la integración en flujos de trabajo de automatización y gestión de incidencias.
- La licencia cuenta administradores y claves SSH, no usuarios finales ni recursos gestionados.
Debilidades
- La licencia mide por separado el número de administradores y el de claves SSH, por lo que el coste puede aumentar en cualquiera de los dos ejes independientemente del tamaño de la infraestructura.
- El descubrimiento automático de cuentas privilegiadas, la integración de tickets y SIEM, la configuración del servidor de salto y la gestión de contraseñas de aplicación a aplicación están excluidos del nivel gratis.18
- PAM360 concede acceso limitado en el tiempo a través de flujos de trabajo de tickets y aprobación. No aprovisiona cuentas efímeras ni emite credenciales de corta duración, que es como los productos de cero privilegios permanentes de esta comparación implementan el JIT.
StrongDM
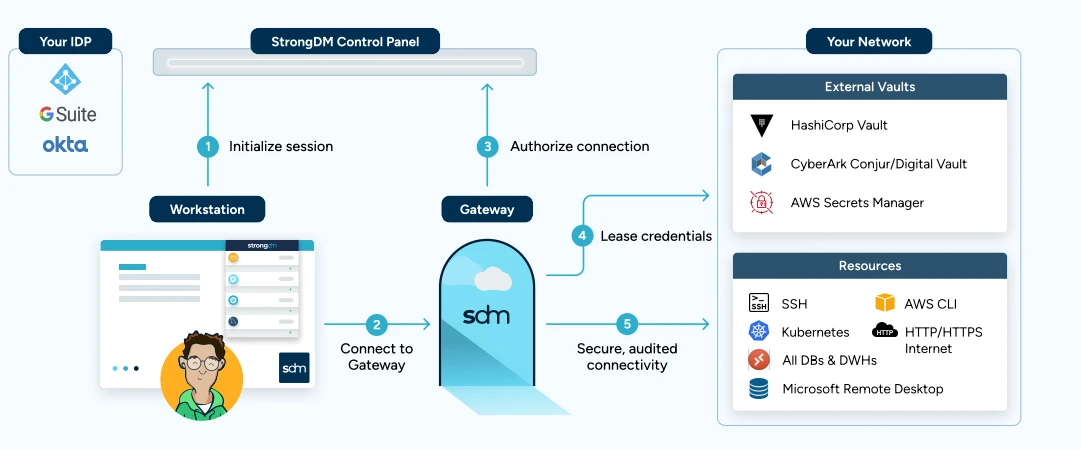
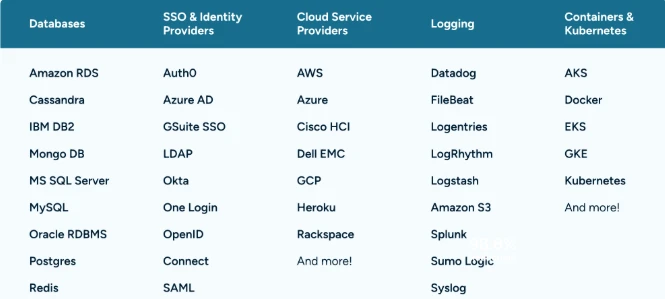
Arquitectura de StrongDM19
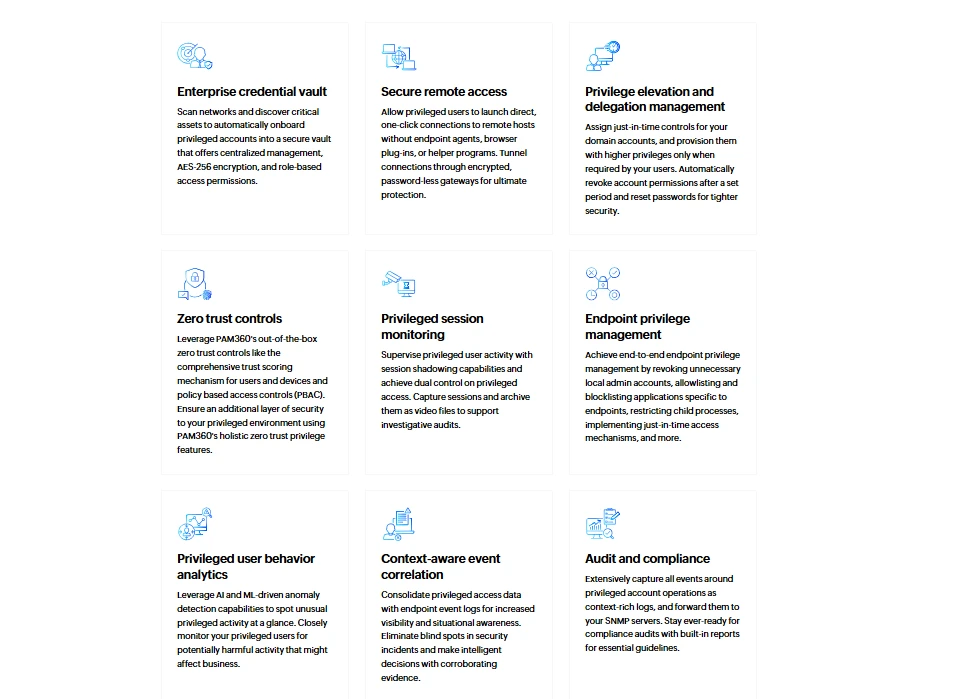
La plataforma proporciona credenciales efímeras y acceso just-in-time en bases de datos, servidores, clústeres, aplicaciones web y servicios en la nube sin medición ni límites de datos por protocolo o tipo de recurso.20 StrongDM ofrece gestión de acceso de confianza cero para cargas de trabajo reguladas que se ejecutan en AWS GovCloud.
A continuación se muestran algunas tecnologías destacadas que admite StrongDM:
Fuente: StongDM19
Fortalezas
- StrongDM utiliza un modelo de proxy: los usuarios se conectan a través de sus herramientas existentes (CLI, RDP, SSH) sin agentes en los sistemas de destino, y todas las sesiones quedan registradas.
- APIs, herramientas CLI y SDKs permiten gestionar las políticas de acceso desde pipelines de CI/CD.
Debilidades
- Las puertas de enlace y los relés se ejecutan en la infraestructura del cliente, y se requiere conectividad continua con la API de StrongDM para llegar a los recursos gestionados. No se admiten entornos restringidos o aislados (air-gapped).
 Añadir como fuente preferida
WALLIX
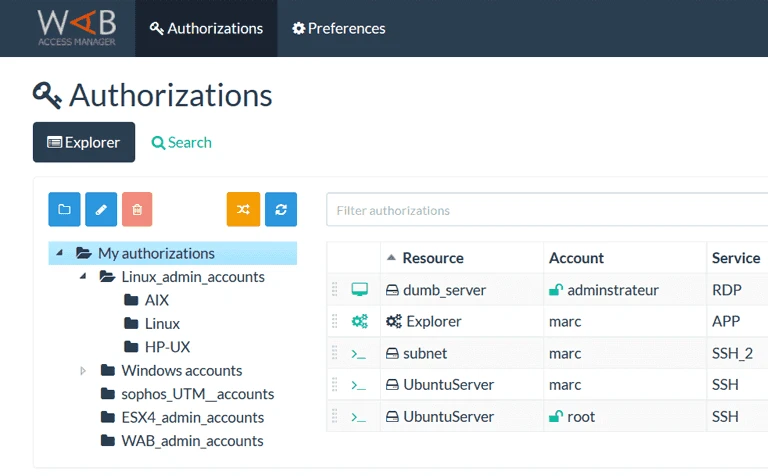
WALLIX Bastion se compone de cinco módulos que pueden licenciarse por separado: Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager y Application to Application Password Manager. Las grabaciones de sesión incluyen vídeo, transcripción de texto y metadatos.
WALLIX Bastion puede implementarse en las instalaciones o en la nube (AWS, Azure, GCP), pero carece de soporte nativo para plataformas de orquestación de contenedores como Kubernetes o pipelines modernos de gestión de secretos.
Fortalezas
- WALLIX utiliza un enfoque sin agentes, lo que reduce la complejidad de implementación y minimiza la carga de mantenimiento en comparación con los sistemas PAM basados en agentes.
- Ofrece capacidades de grabación de sesiones, supervisión en vivo y reproducción. Los administradores pueden supervisar o finalizar sesiones en tiempo real para garantizar el cumplimiento de las políticas.
- Diseñado teniendo en cuenta estándares de cumplimiento como GDPR, ISO 27001 y NIS2.
Debilidades
- Las plataformas de orquestación de contenedores como Kubernetes no están cubiertas en la documentación de WALLIX.
Okta Privileged Access
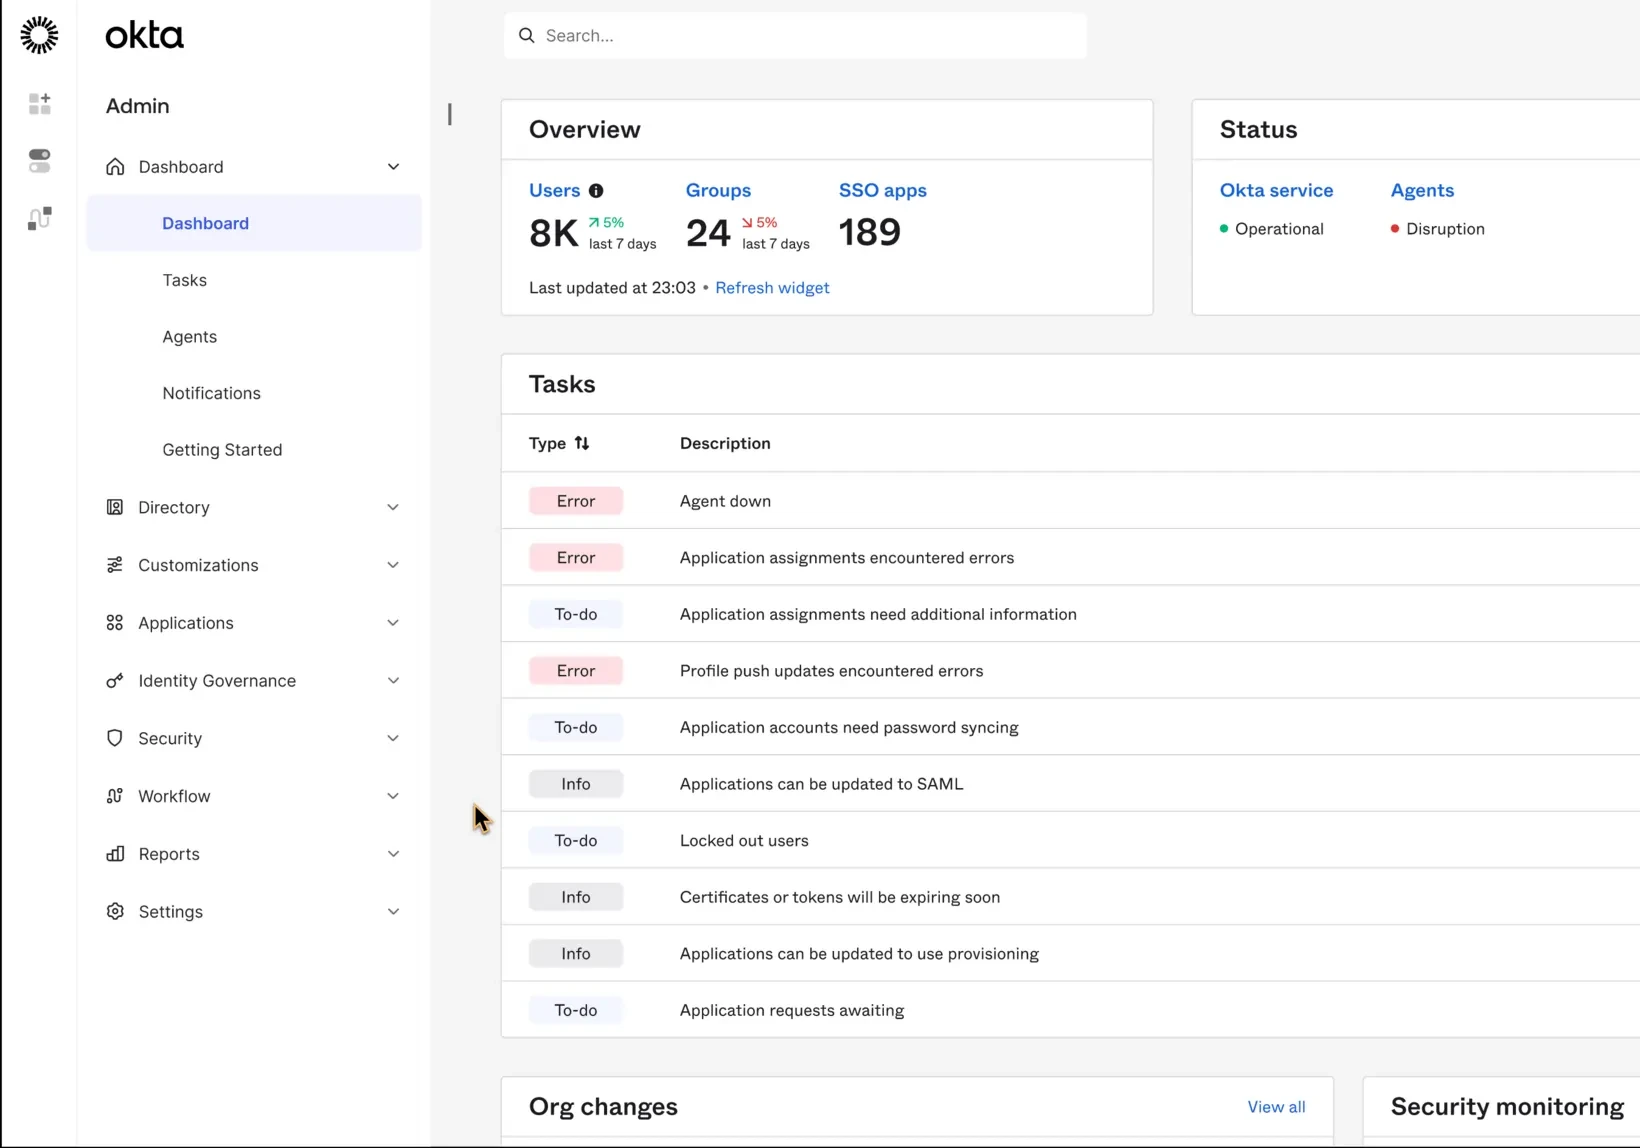
Okta Privileged Access se integra con la plataforma de identidad de Okta. Su documentación cubre el acceso a servidores SSH y RDP, una bóveda de secretos organizada en carpetas, Active Directory, aplicaciones SaaS, el servicio Okta y cuentas de bases de datos, así como la gestión de acceso a Kubernetes.21 Okta dejó de vender y renovar Advanced Server Access (ASA), el producto anterior, el 1 de mayo de 2026; los clientes de ASA deben migrar a Okta Privileged Access en el plazo de un año desde su próxima fecha de renovación.
Fortalezas
- Ideal para infraestructuras híbridas y multinube, compatible con AWS, Azure, GCP y entornos locales sin necesidad de agentes ni túneles de red complejos.
- Se integra de forma nativa con Okta Identity Cloud y hereda sus políticas de MFA y SSO.
Debilidades
- Okta Privileged Access no almacena ni cifra las grabaciones de sesiones. Las grabaciones permanecen en la puerta de enlace o se envían a un bucket del cliente, como AWS S3 o Google Cloud Storage, por lo que el cifrado depende de la configuración de ese bucket.
Keeper PAM (Keeper Security)
KeeperPAM utiliza una arquitectura de cifrado de conocimiento cero: Keeper no puede leer los secretos almacenados por el cliente. Los planes incluyen hasta 24 identidades no humanas activas anuales y 5.000 cargas de trabajo mensuales en endpoints sin coste adicional.22 El producto cuenta con la validación FIPS 140-3, la autorización FedRAMP y la autorización GovRAMP.23 FedRAMP High cubre Keeper Security Government Cloud, la instancia de AWS GovCloud, no la plataforma comercial.
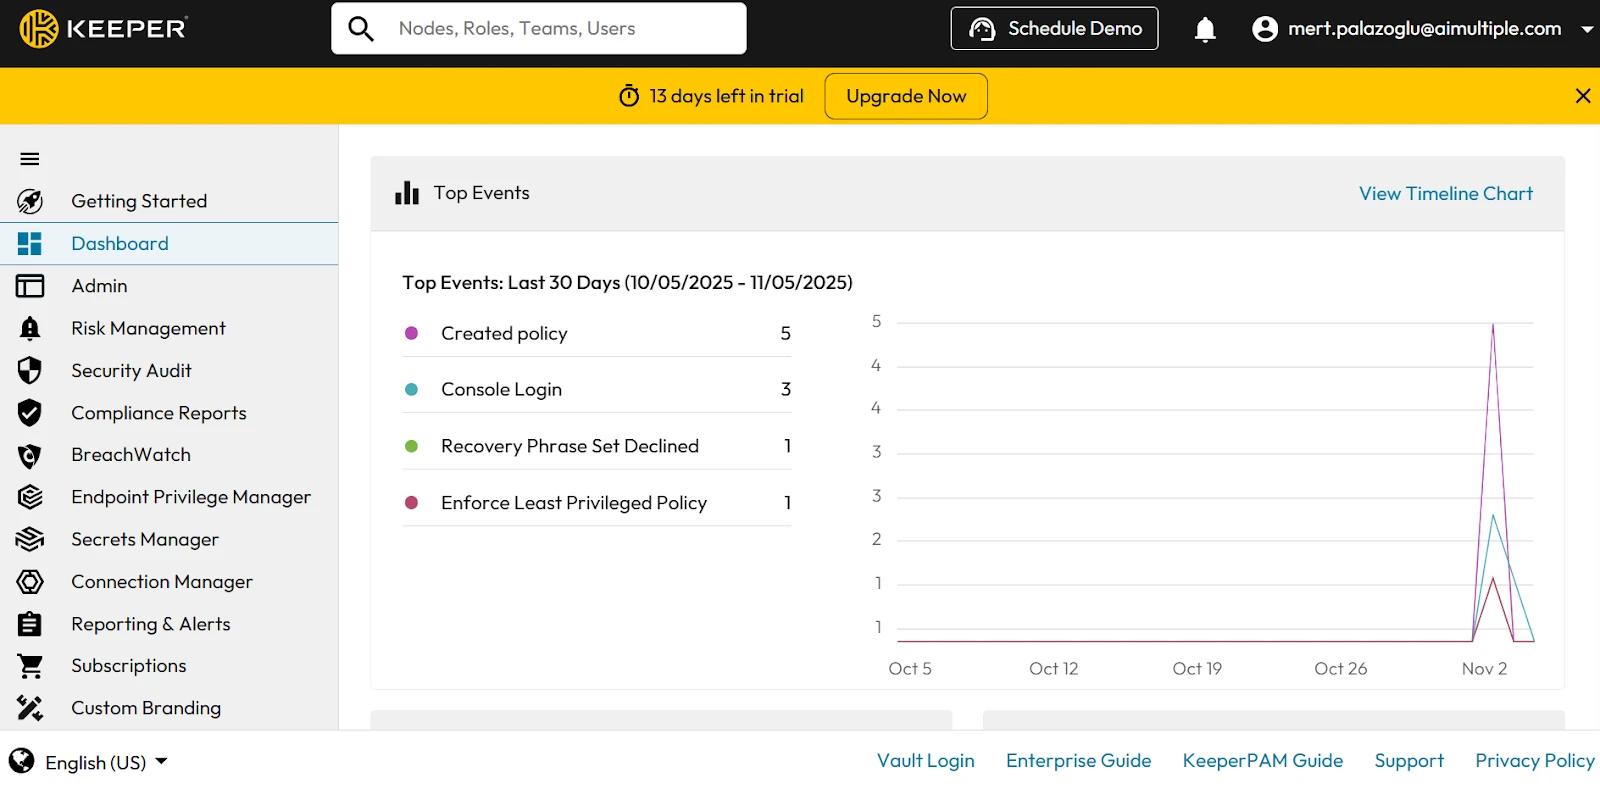
Probamos la consola de administración, las políticas de roles y los controles de uso compartido en equipo de KeeperPAM.
Vista general de la consola de administración:
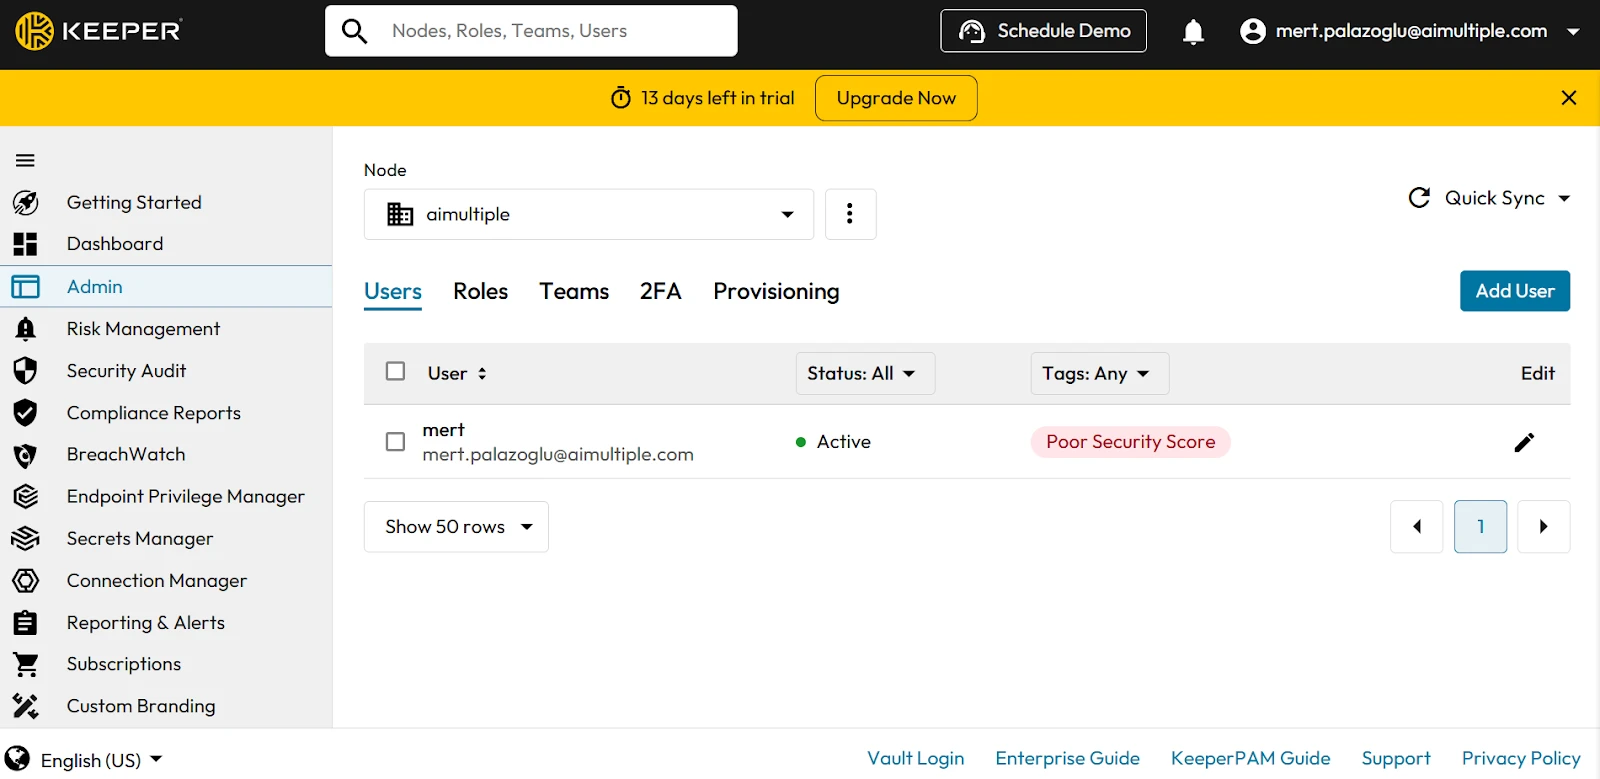
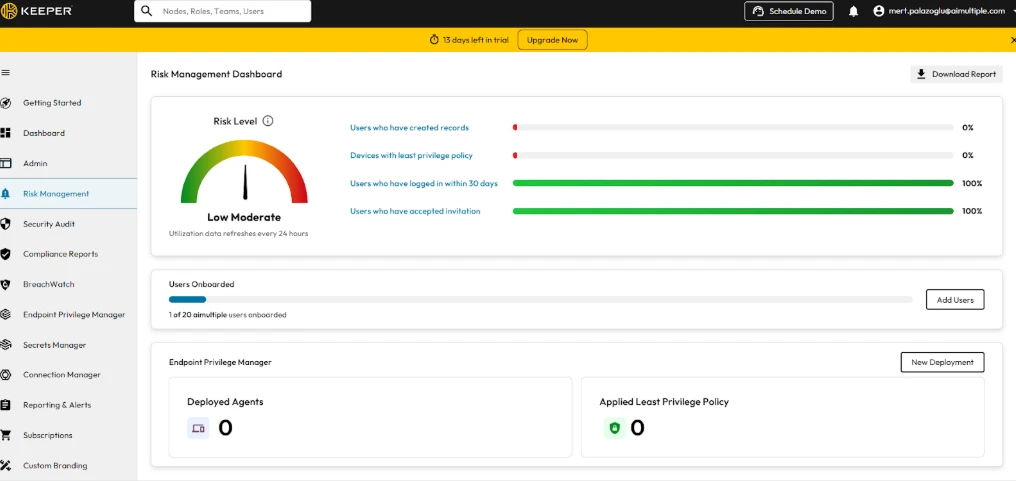
El panel combina los eventos principales, la puntuación de Security Audit, la puntuación de BreachWatch y el estado de los usuarios en una sola vista.
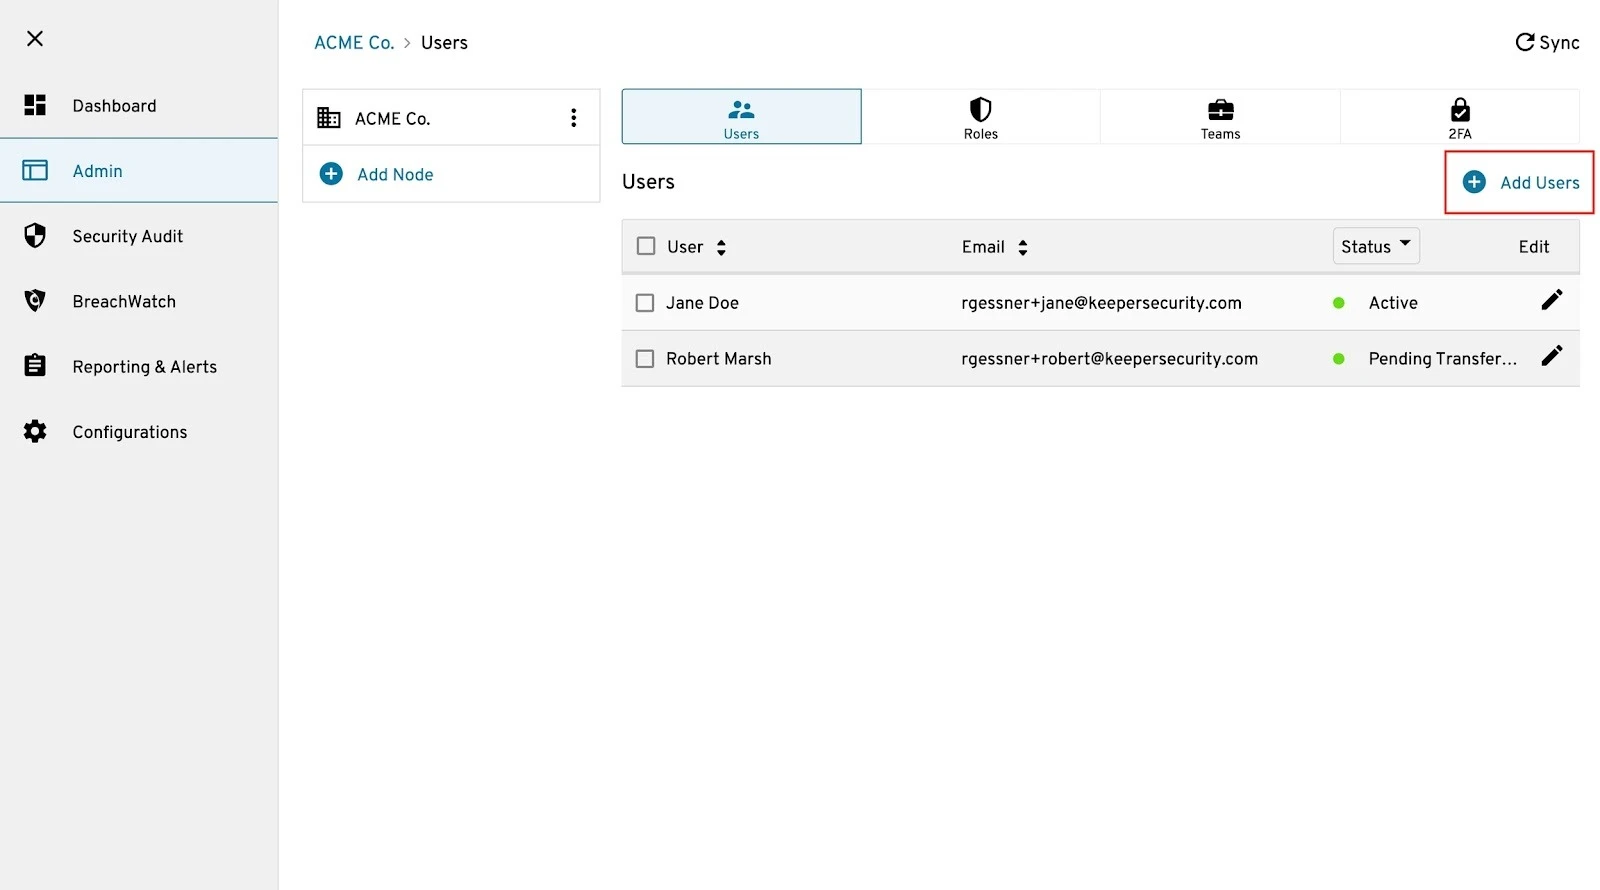
Los nodos, usuarios, roles, equipos y ajustes de 2FA se gestionan desde la pestaña Admin.
Controles de acceso basados en roles:
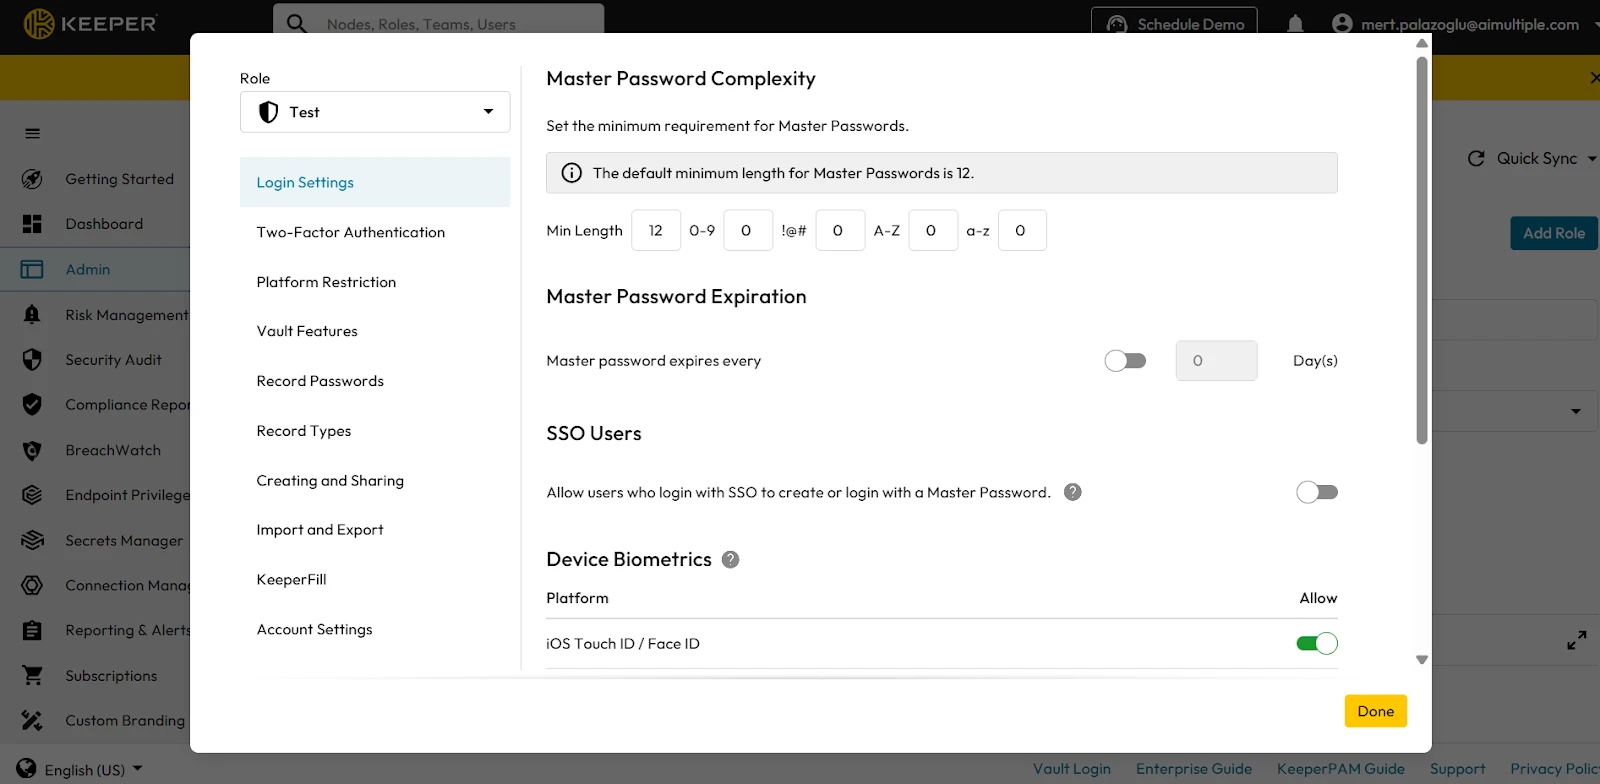
Las políticas de aplicación se establecen por rol y cubren más que las reglas de inicio de sesión y 2FA; también controlan KeeperFill, Keeper Secrets Manager, los tipos de registros, el uso compartido, las listas de permitidos de IP y la transferencia de cuentas. Cuando un usuario pertenece a varios roles o equipos, Keeper aplica la combinación más restrictiva de sus políticas.
Configuración de políticas de aplicación para roles:
Para configurar las políticas de aplicación, vaya a Admin, Roles, seleccione un rol y haga clic en Enforcement Policies. Aparecerá un cuadro de diálogo de configuración que permite aplicar reglas específicas. Una vez definidas las políticas, haga clic en Done para finalizarlas y aplicarlas a todos los usuarios asignados a ese rol.:
Incorporación de usuarios:
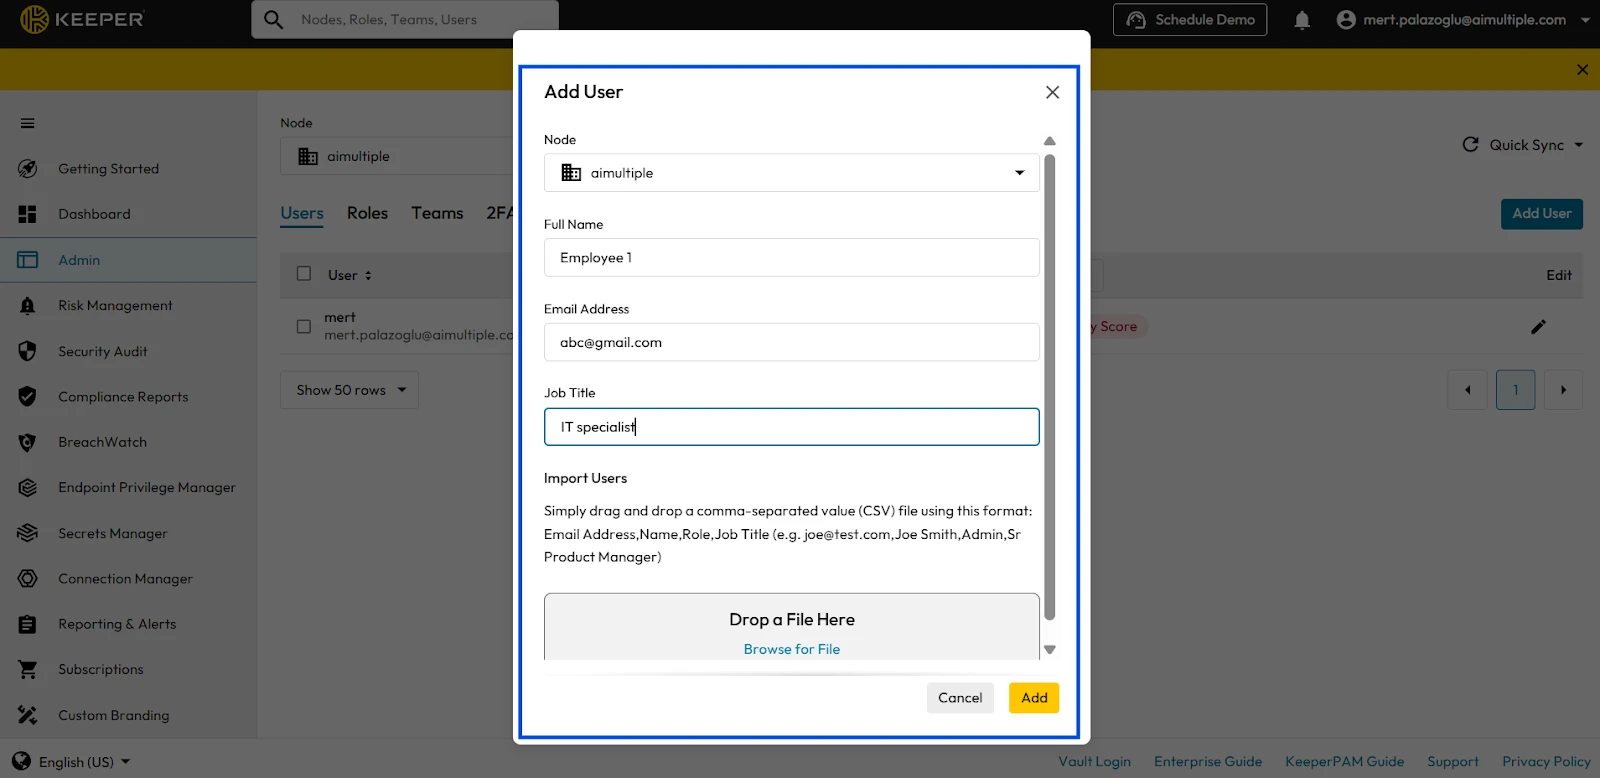
Los usuarios se pueden añadir mediante invitación individual, importación CSV o aprovisionamiento por directorio; cada usuario recibe una invitación por correo electrónico para configurar su bóveda.
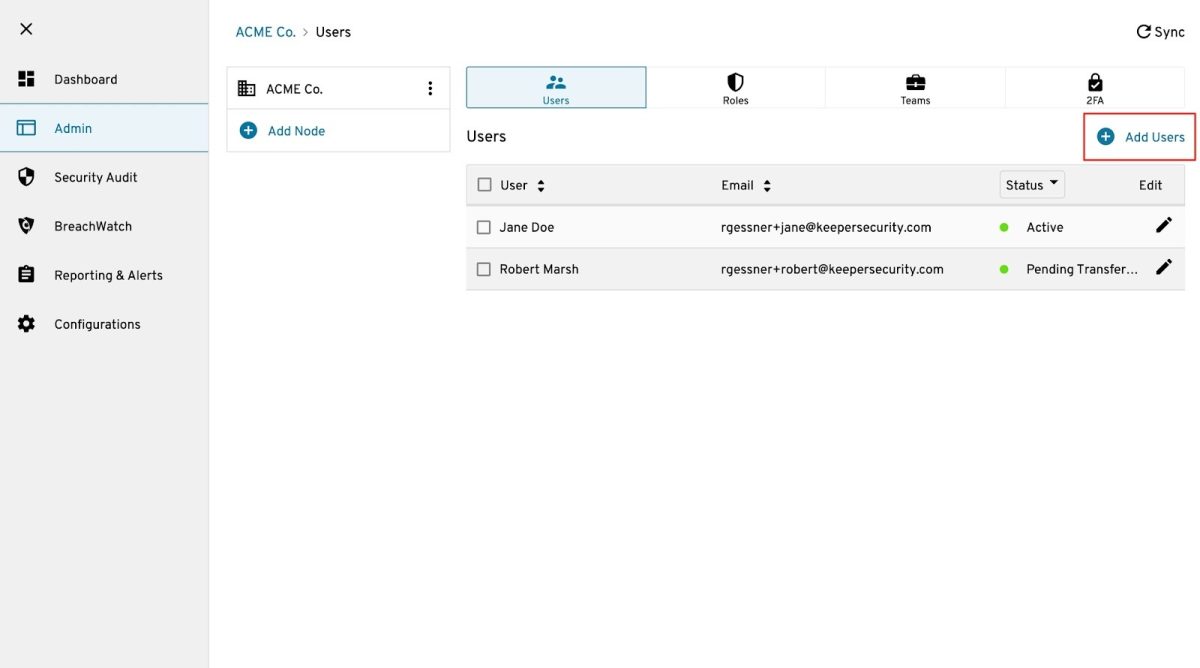
Para el aprovisionamiento manual de usuarios, puede invitar a los usuarios individualmente yendo a Add Users, seleccionando el nodo deseado e introduciendo el nombre completo y la dirección de correo electrónico del usuario.
Además, para la importación masiva de usuarios: en implementaciones más grandes, los administradores pueden importar usuarios desde un archivo CSV, enviando automáticamente invitaciones de configuración a cada usuario. Una vez añadidos los usuarios, Keeper envía automáticamente una invitación por correo electrónico para que configuren su cuenta y completen la incorporación.
Keeper Teams plan
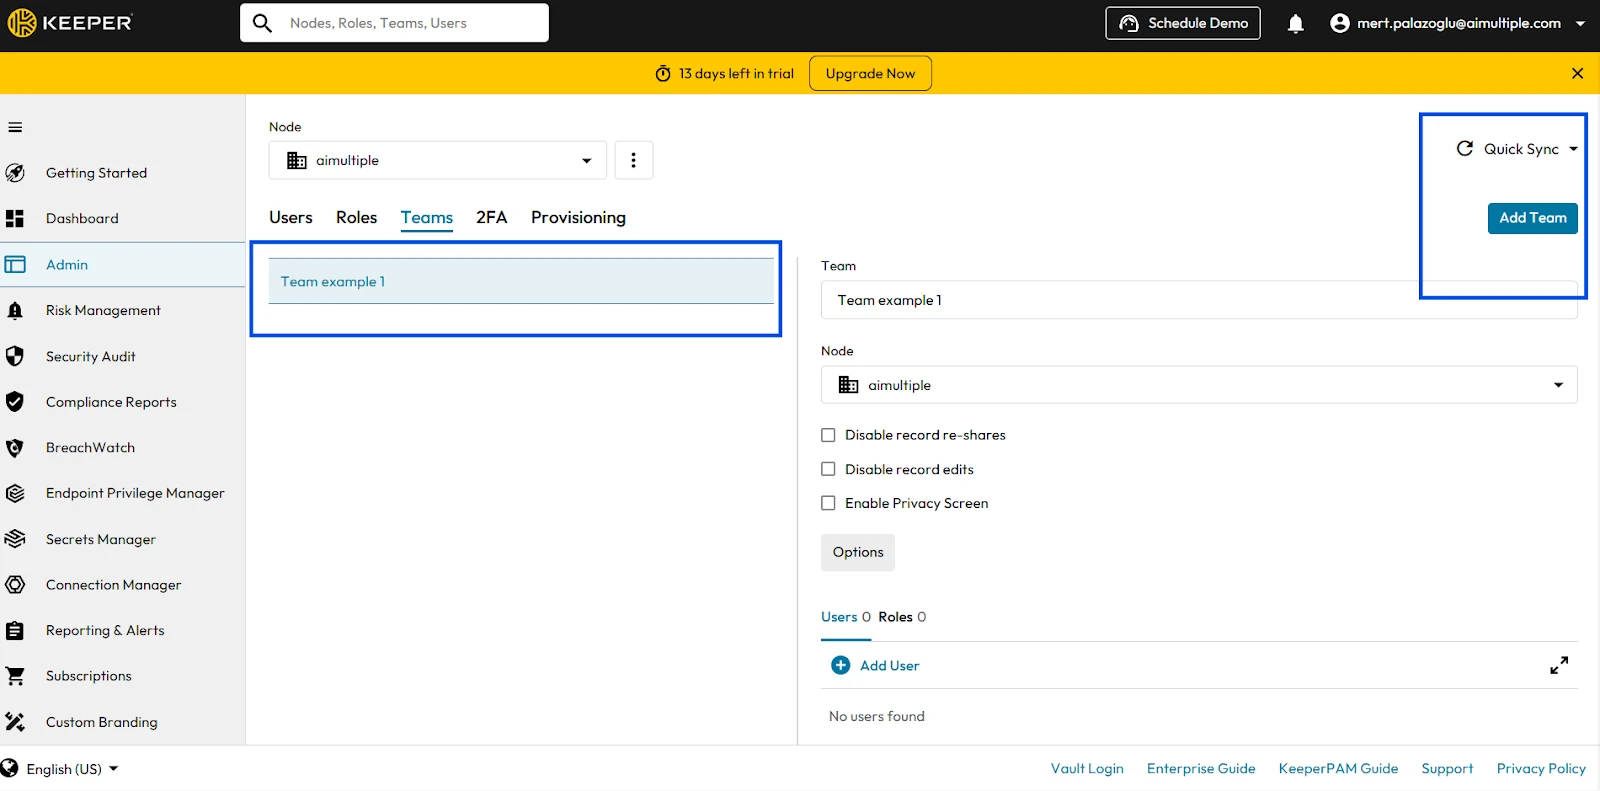
Para los equipos, ofrece un módulo Team que permite a los usuarios compartir registros y carpetas dentro de sus bóvedas con agrupaciones lógicas de personas. Para ello, debe establecer Team Restrictions (edición, visualización y uso compartido de contraseñas) y añadir usuarios individuales al equipo:
Para crear un equipo, seleccione el nodo al que desea asociarlo, introduzca el nombre del equipo y haga clic en Add Team:
Una vez creado, puede configurar restricciones a nivel de equipo, como:
- Desactivar el reenvío de registros
- Impedir la edición de registros
- Aplicar una pantalla de privacidad para datos confidenciales
Es importante tener en cuenta que Keeper aplica políticas de privilegio mínimo, por lo que cuando un usuario pertenece a varios roles o equipos, su política neta es la más restrictiva o con menos privilegios.
Keeper Enterprise
Aunque nuestras pruebas se centraron en Keeper para equipos más pequeños, la edición Keeper Enterprise amplía estas capacidades con soporte adicional de cumplimiento y multiplataforma.
Ofrece analíticas de riesgo de nivel empresarial:
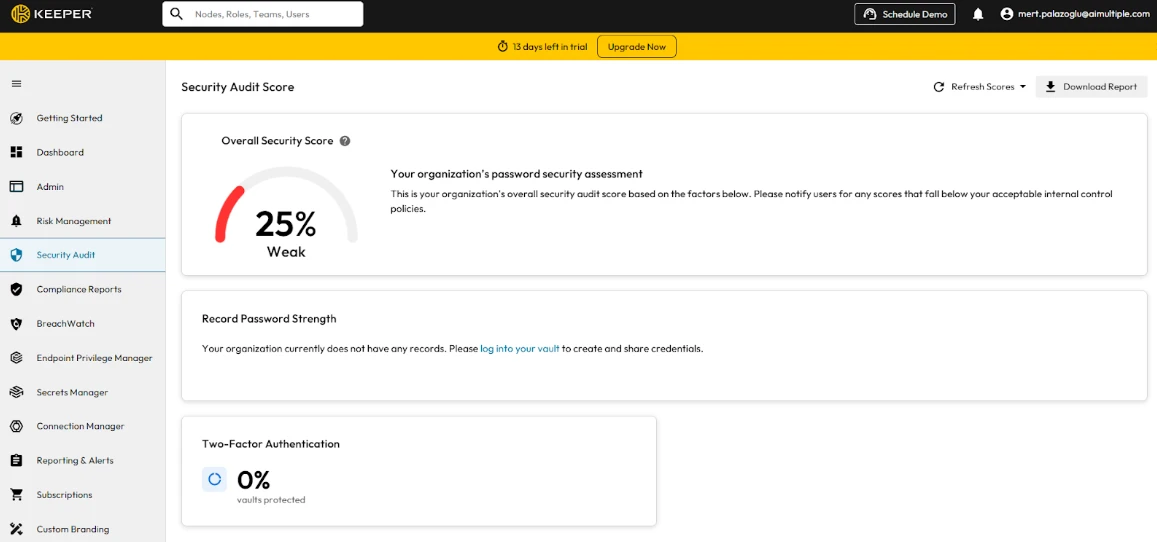
Keeper Security Government Cloud, la instancia de AWS GovCloud de KeeperPAM, tiene la autorización FedRAMP High. La autorización cubre la instancia de nube gubernamental y no la plataforma comercial. Consulte su panel de puntuación de auditoría de seguridad:
Keeper Enterprise también ofrece acceso multiplataforma, con funcionalidad completa en Windows, Mac, Linux, iOS, Android y todos los principales navegadores web (Chrome, Edge, Firefox, Safari). Puede aplicar restricciones de plataforma, por ejemplo, limitar el acceso a entornos de sistema operativo específicos o desactivar los inicios de sesión basados en navegador para usuarios de alta seguridad.
Fortalezas
- KeeperPAM se ejecuta como un servicio en la nube; entrega actualizaciones de la bóveda y del cliente automáticamente.
- Keeper proporciona complementos y APIs que permiten la integración con herramientas de CI/CD, pipelines de DevOps y plataformas de identidad.
Debilidades
- El plano de control de KeeperPAM se ejecuta en Keeper Cloud y requiere una conexión saliente a él. Keeper Connection Manager se puede autoalojar y cubre la intermediación de sesiones dentro de redes aisladas, pero no ofrece la plataforma completa por sí solo.24
- La cobertura incluye 24 NHIs activas anuales y 5.000 cargas de trabajo mensuales en endpoints; a partir de ahí, se aplican precios basados en el volumen.22
SailPoint (Módulo PAM)
El Módulo de Gestión de Cuentas Privilegiadas de SailPoint no almacena credenciales ni graba sesiones. Importa datos de cuentas privilegiadas de productos PAM como CyberArk a IdentityIQ, donde el acceso privilegiado pasa por las mismas revisiones de acceso e informes de cumplimiento que otros accesos.
Fortalezas
- Conecta de forma nativa los datos de PAM con la gobernanza de identidades, lo que permite una visibilidad completa de las cuentas privilegiadas en todos los sistemas.
- Automatiza las revisiones de acceso y los informes de cumplimiento de las cuentas privilegiadas.
Debilidades
- Requiere un producto PAM independiente para el almacenamiento, la grabación de sesiones y el acceso JIT.
Capacidades principales de los proveedores de PAM
Todos los proveedores de esta lista, excepto SailPoint, almacenan credenciales, graban sesiones y dirigen el acceso mediante flujos de trabajo de aprobación. El módulo de SailPoint gobierna las cuentas privilegiadas que gestiona un producto PAM independiente. Se diferencian en la forma de conceder acceso temporal:
- Acceso just-in-time (JIT): concede acceso privilegiado limitado en el tiempo a petición y lo revoca automáticamente cuando finaliza la ventana.
- Acceso dinámico: ajusta las decisiones de acceso al contexto, como usuario, dispositivo, recurso y nivel de riesgo, entre usuarios, máquinas, APIs y aplicaciones.
Novedades clave del mercado
Dos cambios de propiedad remodelaron este conjunto de proveedores en la primera mitad de 2026.
- Palo Alto Networks completó su adquisición de CyberArk por $25 mil millones el 11 de febrero de 2026.25 El 12 de mayo de 2026 presentó Idira, una plataforma de seguridad de identidades construida sobre la tecnología PAM de CyberArk y ampliada a identidades de máquinas y agentes de IA. Idira se posiciona como una vía de actualización para los clientes actuales de CyberArk en lugar de un sustituto, y los productos con la marca CyberArk siguen estando disponibles.14
- Delinea completó su adquisición de StrongDM el 5 de marzo de 2026, combinando la PAM empresarial de Delinea con la autorización en tiempo de ejecución de StrongDM. Los dos productos se siguen vendiendo por separado, por lo que las organizaciones que evalúan una estrategia de acceso unificada actualmente navegan entre dos líneas de productos.26
Las condiciones de los niveles gratuitos también cambiaron.
- HashiCorp Vault, incluido en nuestra sección de PAM gratis, es de código disponible bajo la Business Source License 1.1, no de código abierto: la licencia permite el uso interno y comercial, pero prohíbe a las organizaciones que ofrecen un producto competidor.4
- Teleport Community Edition, otra opción gratis común, está limitada a empresas con menos de 100 empleados y unos ingresos anuales inferiores a $10 millones.27
Preguntas frecuentes
Los gestores de contraseñas almacenan y gestionan las contraseñas de usuarios individuales, mientras que las soluciones PAM ofrecen un control de nivel empresarial sobre las cuentas privilegiadas, incluida la supervisión de sesiones, las aprobaciones de acceso, la rotación automatizada de credenciales y los informes de cumplimiento. Las herramientas PAM no solo gestionan contraseñas, sino también cuentas de servicio, claves de API, claves SSH e identidades de máquinas en toda su infraestructura.
Sí, tienen propósitos diferentes. Los usuarios finales pueden seguir utilizando gestores de contraseñas para las credenciales personales de trabajo, mientras que las soluciones PAM gestionan las cuentas privilegiadas que utilizan los administradores, las cuentas de servicio y los procesos automatizados. Muchas organizaciones ejecutan ambas simultáneamente: PAM para el acceso a la infraestructura y gestores de contraseñas para las credenciales de aplicaciones del día a día.
Los plazos dependen del número de sistemas, cuentas e integraciones incluidos. Los productos basados en la nube con implementaciones centradas en la bóveda pueden comenzar con un conjunto reducido de cuentas, mientras que las plataformas autoalojadas con varios componentes requieren dimensionar la infraestructura, configurar políticas e incorporar sistemas antes de la implementación completa.
StrongDM y Okta Privileged Access emiten credenciales efímeras por sesión. ManageEngine PAM360 concede acceso limitado en el tiempo mediante flujos de trabajo de aprobación, pero no emite credenciales de corta duración.
StrongDM requiere conectividad continua con su API y no admite entornos aislados (air-gapped). El plano de control de KeeperPAM se ejecuta en Keeper Cloud; Keeper Connection Manager puede autoalojarse para la intermediación de sesiones, pero no ofrece la plataforma completa. One Identity Safeguard y WALLIX Bastion pueden ejecutarse en las instalaciones.
Securden ofrece un nivel Starter gratis para su bóveda de contraseñas, y miniOrange ofrece una prueba de 30 días con todas las funciones. El nivel gratis de ManageEngine PAM360 excluye el descubrimiento automático, la integración de tickets y SIEM, la configuración del servidor de salto y la gestión de contraseñas de aplicación a aplicación. Probamos BeyondTrust, Keeper PAM y ManageEngine PAM360 a través de sus pruebas gratis. Para herramientas autoalojadas gratis, consulte nuestro artículo sobre soluciones PAM gratis.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las 10+ mejores soluciones PAM con alternativas gratuitas}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Recuperado el 29 de septiembre de 2026}
}Resultados y marcas de tiempo de 33 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 3 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
6 actualizacionesActualizados los detalles de adquisición de CyberArk y StrongDM, incluyendo la nueva plataforma Idira de Palo Alto.
Se añadió miniOrange como nuevo perfil de proveedor PAM
Añadido Securden como décimo proveedor comercial de PAM, con cobertura de plataforma, fortalezas y debilidades.
Eliminada la sección "Recomendaciones para compradores" sobre precios de PAM, modelos de licencia y costes de mantenimiento.
Se añadió One Identity a la lista de proveedores comerciales de PAM.
Se eliminó la sección "Capacidades de acceso y automatización".
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.

Siguiente para leer
Las mejores 10 SaaS soluciones de copia de seguridad

Las 10 mejores soluciones PAM gratuitas
Soluciones WAF: Comparación basada en pruebas de rendimiento



Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.