


Las mejores 10+ herramientas de microsegmentación

La microsegmentación divide las redes en segmentos controlados, limitando la propagación de brechas.
Investigamos 11 plataformas de microsegmentación, revisando la documentación oficial de los productos, cotejando las notas de la versión y los avisos de campo. Según las características clave y la presencia en el mercado, consulte las 11 mejores herramientas de microsegmentación:
Características
Todos los proveedores ofrecen características comunes y, por lo tanto, pueden admitir casos de uso típicos de microsegmentación.
Proveedores con:
- Defensa contra APT (amenaza persistente avanzada): Identifique amenazas dirigidas mediante el análisis de patrones de tráfico inusuales
- Mapeo de topología de red: Descubra los componentes y la topología de una red, creando un mapa visual de la arquitectura de red.
Consulte los criterios de selección de proveedores.
FireMon
FireMon es el fundador de la gestión de políticas de seguridad de red (NSPM) y actúa como plano de control de la política de seguridad en las redes empresariales modernas. La plataforma combina la gestión de políticas de firewall, un plano de control de Zero Trust, el control de políticas impulsado por IA y la gestión de cambios de políticas con conciencia del riesgo para detectar desviaciones, cuantificar la exposición e impulsar acciones correctivas priorizadas.
FireMon también se integra con plataformas de microsegmentación, incluidas Illumio, VMware NSX y Akamai Guardicore Segmentation, extendiendo la gobernanza a través de las capas de aplicación para mantener alineadas las políticas de segmentación a lo largo del tiempo.1
Características clave:
- Control de políticas de microsegmentación: Gobierna la política de segmentación en el mismo modelo normalizado que las reglas de firewall y de nube, y valida los cambios antes de su aplicación.
- Security Manager: El núcleo obligatorio de la plataforma, con detección de cambios en tiempo real, informes de cumplimiento y una única base de datos de políticas para firewalls, grupos de seguridad en la nube y plataformas de microsegmentación.
- Risk Analyzer: Correlaciona los datos de vulnerabilidades con las rutas de acceso a la red para priorizar qué exposición es más importante, dada la alcanzabilidad real.
- Policy Planner: Automatiza los flujos de trabajo de cambios con una evaluación de riesgos integrada antes de implementar los cambios de política.
- IA agéntica: Insights responde preguntas sobre políticas en lenguaje natural, y la IA agéntica de FireMon prepara recomendaciones de cambios para la revisión de los profesionales.
- Gobernanza de políticas en la nube: Revisa los grupos de seguridad de AWS, Azure y Google Cloud en el mismo modelo de políticas que los firewalls locales.
- Integraciones: Se conecta con ITSM, SIEM/SOAR y escáneres de vulnerabilidades,2 y con plataformas de microsegmentación incluidas Illumio, VMware NSX y Akamai Guardicore.3
Ventajas
- Limpieza de políticas: Policy Optimizer marca las reglas excesivamente permisivas, caducadas y sin uso, y dirige cada revisión al propietario de la regla.4
- Visibilidad centralizada: Security Manager mantiene una base de datos de políticas única en firewalls locales, grupos de seguridad en la nube y plataformas de microsegmentación.5
- Búsqueda de reglas: El lenguaje de consulta SIQL de FireMon busca reglas, dispositivos y grupos de seguridad en la nube en tiempo real.2
- Reducción de reglas: FireMon informa de una reducción media de reglas del 37 % y afirma que la mayoría de los clientes recuperan entre 30-40 % de su base de reglas durante el primer mes.6
Desventajas
- Aplicación: FireMon gobierna la política de segmentación y no reemplaza una plataforma de microsegmentación, por lo que necesita una herramienta de aplicación como Illumio, VMware NSX o Akamai Guardicore.7
- Profundidad de integración: Los niveles de soporte varían según la plataforma. FireMon enumera VMware NSX-T en los cinco niveles, Illumio PCE en tres y Akamai Guardicore en dos.3
- Licencias modulares: Cada implementación requiere Security Manager, y Policy Planner, Policy Optimizer y Risk Analyzer son módulos complementarios.8
Tufin
Tufin funciona en dispositivos y plataformas de distintos proveedores, lo que resulta útil cuando se gestionan equipos de múltiples fabricantes. Este enfoque independiente del proveedor ofrece visibilidad en diversos componentes de la red.
SecureTrack+ mide el comportamiento en vivo de la red con respecto a las zonas de segmentación definidas, marca las violaciones y gestiona las excepciones.9
Características clave:
- Gestión de cambios de red: Supervise la información sobre los dispositivos de red de su organización documentando las configuraciones.
- Gestión de políticas de seguridad de red: Gestione políticas para proteger firewalls, redes y activos contra accesos no aprobados.
- Orquestación de firewalls: Ejecute una capa de gestión de seguridad centralizada para implementar políticas de seguridad en todos los firewalls.
- Integración con Akamai Guardicore: La solución conjunta unifica la aplicación a nivel de carga de trabajo de Akamai Guardicore Segmentation con el plano de control de políticas centralizado de Tufin, proporcionando gobernanza en firewalls, nube, SASE y microsegmentación en una única vista.10
Mejores prácticas:
Implementar y supervisar microsegmentos de red: Los usuarios pueden identificar violaciones de acceso en los microsegmentos mediante una matriz corporativa, y decidir eliminarlas o marcarlas como desviaciones temporales.
Definir zonas de confianza cero: Los usuarios pueden habilitar el acceso de red en la nube de confianza cero con Tufin.
Crear una política con Tufin:
Los usuarios pueden escribir un “nombre de política” y seleccionar lo siguiente:
- Tipo de política de cumplimiento
- Dispositivos a los que se aplicará la política de cumplimiento
- Destinatarios que recibirán alertas cuando la política instalada entre en conflicto con esta política de cumplimiento
Ventajas
- Política de segmentación: SecureTrack+ define zonas de segmentación entre dispositivos y gestiona el tráfico entre ellas mediante una matriz central de políticas.9
- Cobertura de dispositivos: SecureTrack+ centraliza la gestión de políticas en firewalls, NGFW, routers, conmutadores, SDN y nube híbrida.9
- Supervisión de microsegmentación: TOS admite cargas de trabajo de microsegmentación de Guardicore e Illumio.11
- Automatización de cambios: SecureChange, el sistema de tickets integrado de TOS, ofrece flujos de trabajo de cambios personalizables con distintos niveles de automatización.12
Desventajas
- Firewalls transparentes: Los firewalls en modo transparente no tienen información de enrutamiento, por lo que permanecen fuera del mapa hasta que un administrador los añade.13
- Dispositivos no supervisados: Los dispositivos que SecureTrack no supervisa quedan fuera de los cálculos de topología a menos que un administrador los añada como dispositivos genéricos con datos de interfaz y enrutamiento.14
- Licencias: Las unidades de firewall, las máquinas virtuales en la nube y las cargas de trabajo de microsegmentación se licencian por separado. Una licencia de microsegmentación cubre un servidor o hasta cinco endpoints, y se vende en bloques de 100.
Cisco Identity Services Engine
Cisco ISE combina la microsegmentación con el control de acceso a la red (NAC).
Ventajas
- Control de acceso a la red: El nivel Essentials incluye autenticación AAA y 802.1X.15
- Segmentación basada en grupos: El nivel Advantage añade políticas basadas en grupos de TrustSec, elaboración de perfiles y uso compartido de contexto pxGrid.
- Postura: El nivel Premier añade postura, cumplimiento de MDM y control de acceso a la red centrado en amenazas.15
Desventajas
- Licencias: La segmentación con TrustSec requiere el nivel Advantage, y cada nodo virtual o implementado en la nube necesita su propia licencia de VM.
- Actualizaciones en la nube: Las implementaciones nativas en la nube deben actualizarse mediante copia de seguridad y restauración.16
AlgoSec
AlgoSec supervisa redes, conecta reglas de firewall con aplicaciones empresariales y detecta anomalías de cumplimiento mediante su motor de IP.
Ventajas
- Reglas de firewall: Horizon Security Analyzer identifica reglas riesgosas, los activos que exponen y si esas reglas están en uso.17
- Automatización: Encuentra reglas no utilizadas, duplicadas, superpuestas y caducadas, y Horizon FireFlow automatiza el proceso de cambio de políticas de seguridad.
- Mapeo de aplicaciones: AppViz asocia cada regla de firewall con las aplicaciones empresariales a las que da soporte.
Desventajas
- Análisis de reglas no utilizadas: La detección se basa en datos de registro de dispositivos como Check Point y Juniper, y AFA conserva 60 días de registros de forma predeterminada.18
- Consola centralizada: Unified Security Management proporciona visibilidad, gestión de políticas, registro y generación de informes en nubes híbridas y entornos locales desde una sola consola.
Desventajas
- Dependencia de gestión: Las puertas de enlace necesitan un Security Management Server, y Check Point recomienda Smart-1 Cloud para implementaciones con escalado automático en Google Cloud.19
VMware NSX
Gestiona la microsegmentación, la seguridad de red, las redes definidas por software y la implementación de nube privada. Ayuda a la transición de la infraestructura física a la virtual mediante la virtualización de red.
Ventajas
- Política de capa 7: Las políticas admiten identidad de aplicación, identidad de usuario y filtrado de FQDN.20
- Illumio Insights Network Posture: Mejora del gráfico de seguridad con IA que proporciona visibilidad en tiempo real de todo el sistema sobre el riesgo de movimiento lateral en entornos híbridos, multinube y de OT, mostrando rutas de ataque de extremo a extremo para una contención priorizada.21
Ventajas
- Implementación por fases: Las cargas de trabajo pasan de Inactivo a Solo visibilidad, Selectivo y Aplicación completa. Solo visibilidad informa de los flujos de tráfico sin bloquearlos.22
- Visualización del tráfico: El mapa Illumination muestra el tráfico como permitido, potencialmente bloqueado o bloqueado.23
- Política basada en etiquetas: Las reglas alcanzan una carga de trabajo cuando la política y la carga de trabajo comparten las mismas etiquetas.
Desventajas
- Dependencia de agente: El VEN aplica la política gestionando el firewall nativo del host de cada carga de trabajo. Cuando no se puede instalar un VEN, la carga de trabajo existe solo como una carga de trabajo no gestionada sin VEN.23
- Control del firewall del host: En el modo exclusivo, Illumio desactiva la directiva de Windows Advanced Firewall y elimina todos los filtros que no son de Illumio en nftables de Linux.24
Zscaler Private Access (ZPA)
Fundada en 2007. Más de 11K clientes, incluido más del 40 % del Forbes Global 2000.25
Desventajas
- Conflictos con el firewall de Windows: En el modo Windows Firewall (WAF), los agentes no pueden aplicar políticas de forma fiable cuando hay un firewall de terceros presente.26
- Brechas de plataforma: La aplicación en AIX no admite IPv6, y los pods de Windows Kubernetes no admiten políticas basadas en aplicaciones, usuarios o servicios.
- Capacidad local: Los appliances de hardware alcanzan un máximo de 10.000 cargas de trabajo (medianas) y 37.500 (grandes) en modo detallado.
Nutanix Flow Network Security
Nutanix Flow Network Security (FNS) es el producto de microsegmentación de Nutanix. Está integrado en el hipervisor AHV y se incluye con NCI Pro y Ultimate. Flow Virtual Networking, también denominado Advanced Networking, es el servicio de red superpuesta que debe habilitarse cuando se habilita Microsegmentation por primera vez.
Ventajas
- Política basada en categorías: Las políticas utilizan categorías dinámicas en lugar de direcciones IP estáticas.
- Prueba de políticas: FNS mapea los flujos de trabajo de las aplicaciones a nivel de puerto y supervisa el impacto de las políticas antes de su aplicación.
Desventajas
- Ámbito del hipervisor: FNS Next-Gen 7.5 se ejecuta solo en clústeres AHV.27
- Sobrecarga de memoria: Habilitar FNS añade 2 GB a cada VM de Prism Central, más 3 GB de espacio de usuario y 1 GB de memoria del kernel en cada host AHV.27
¿Qué es la microsegmentación?
La microsegmentación es un enfoque de seguridad que divide los datos en función de la carga de trabajo dentro de la red de una organización. Los arquitectos de seguridad pueden crear protocolos que definan cómo fluye todo el tráfico norte-sur y este-oeste.
Beneficios de las herramientas de microsegmentación
1. Superficie de ataque reducida
Al aislar activos individuales, la microsegmentación minimiza el riesgo de que un atacante pueda acceder a múltiples recursos. Illumio ayudó a Hi-Temp Insulation a reducir su superficie de ataque aplicando políticas de segmentación que protegían los datos confidenciales de los clientes.
2. Cumplimiento de las normas reguladoras
La microsegmentación ayuda a las empresas a cumplir los requisitos normativos, como el RGPD, al garantizar que no se vulneren los datos confidenciales. Cisco permitió a Frankfurter Bankgesellschaft, un banco privado suizo con sede en Zúrich, mantener el cumplimiento de las leyes de protección de datos al proteger su entorno en la nube con reglas de segmentación detalladas.
3. Control granular de políticas
La microsegmentación ofrece un control detallado de las políticas de red, lo que permite a las empresas definir políticas de seguridad basadas en usuarios, aplicaciones o cargas de trabajo. VMware permitió al Departamento de Recursos Hídricos de California implementar controles granulares para aplicaciones sanitarias, reduciendo el riesgo de violaciones de datos.
4. Seguridad en la nube mejorada
En entornos de nube, la microsegmentación garantiza que las cargas de trabajo de distintas máquinas virtuales o contenedores estén aisladas. Illumio utilizó la microsegmentación para ayudar a una importante red hospitalaria de Brasil a proteger su infraestructura en la nube, impidiendo el acceso no autorizado a datos confidenciales.
 Añadir como fuente preferida
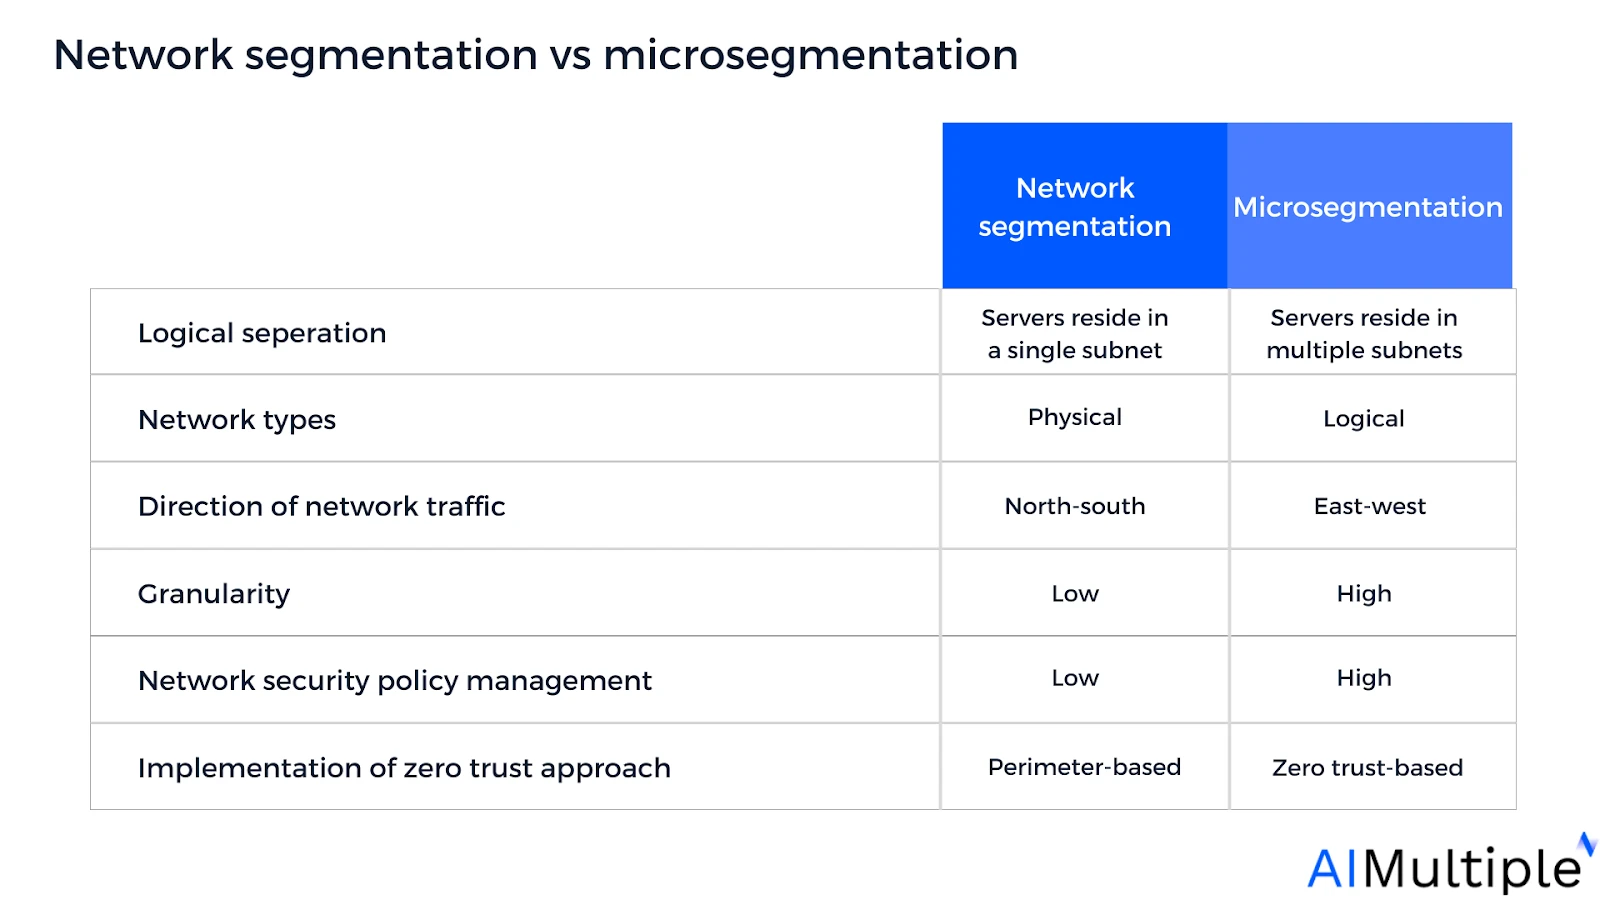
Segmentación de red frente a microsegmentación
- Segmentación de red aplica políticas tradicionales de castillo y foso que aprovechan las reglas de firewall en los límites de la red
- Microsegmentación crea zonas de seguridad que se pueden configurar hasta el nivel de host (equipo) en subredes individuales.
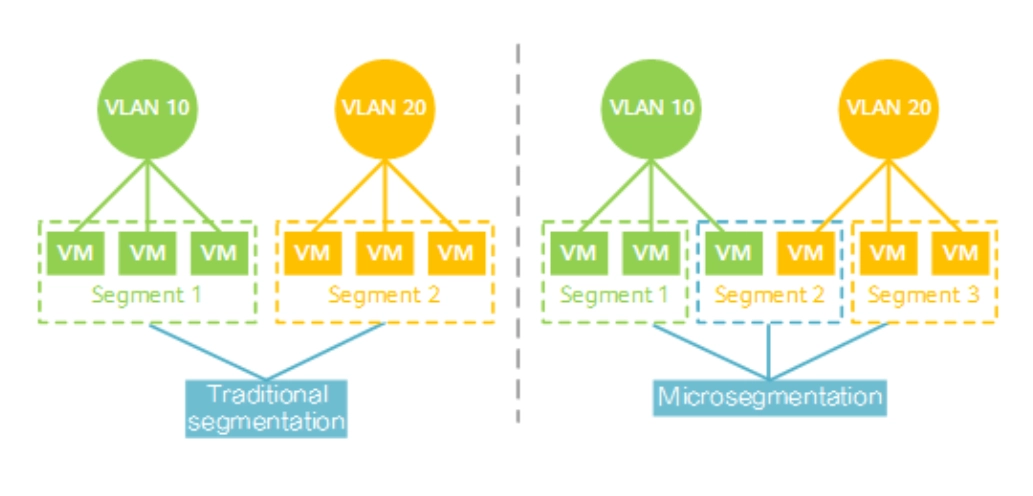
Comparación entre la segmentación de red y la microsegmentación – mediante VLAN –
Fuente: Huawei28
¿Quién debería utilizar la segmentación de red tradicional?
Pymes que necesitan opciones económicas, seguridad integral de la infraestructura sin configuraciones detalladas a nivel de aplicación, redes sencillas con necesidades de seguridad básicas o soluciones acordes a un personal técnico limitado.
Parámetros clave para elegir entre la segmentación de red y la microsegmentación:
- Ámbito empresarial: Implementar la microsegmentación en las áreas de negocio principales puede reducir significativamente la propagación lateral de un ataque de ransomware. Las empresas con numerosas sucursales pueden optar por la microsegmentación para controlar el tráfico dentro de la red.
- Nivel de seguridad necesario: Las organizaciones con altas necesidades de seguridad de red, como las empresas Fortune 1000, los bancos globales o las multinacionales, pueden elegir la microsegmentación para una gestión más precisa y una seguridad a nivel de aplicación.
- Complejidad de la red: 35 % de los especialistas de TI afirman que la complejidad de la red es un obstáculo a la hora de segmentar su red. Las organizaciones con redes menos complejas pueden utilizar la segmentación tradicional.
- Presupuesto financiero: Se espera que la integración de la microsegmentación con una pila de seguridad cueste entre $40K y $100K en promedio. Las empresas con presupuestos limitados e infraestructuras antiguas pueden optar por la segmentación de red.
- Disponibilidad de mano de obra cualificada: ~40 % de los especialistas de TI afirman que la falta de habilidades y experiencia es su principal problema a la hora de implementar la microsegmentación. Las empresas con personal técnico limitado pueden optar por la segmentación de red tradicional.
Criterios de selección de proveedores
- Número de reseñas: 10+ reseñas totales en Gartner, G2, PeerSpot y TrustRadius.
- Valoración media: Superior a 4.0/5 en Gartner, G2, PeerSpot y TrustRadius.
- Ordenación: Los proveedores se ordenan por el número total de reseñas en orden descendente, excepto los suscriptores de nuestros servicios de evaluación comparativa.
Características del software de microsegmentación
Características únicas
Ofrecidas por uno o unos pocos proveedores:
- Orquestación de firewalls: Gestión y configuración centralizadas de firewalls
- Operaciones de red del día 2: Autentica el tráfico y las rutas orientados a aplicaciones, los firewalls y el estado de las ACL
- Gestión de nube híbrida: Gestiona la segmentación en la nube y en las instalaciones locales
- Control de acceso a redes médicas: Protege los dispositivos médicos y los registros de los pacientes
- Protección en tiempo de ejecución: Seguridad instantánea para tareas basadas en la nube, aplicaciones web y APIs
- Multitenencia: Aislamiento multiinquilino seguro con aprovisionamiento de autoservicio y conservación de IP
Transparencia: AIMultiple trabaja con proveedores de tecnología emergente, incluido Tufin.
Características comunes
Todos los proveedores ofrecen:
- Visibilidad y descubrimiento de red: Información instantánea sobre cambios de seguridad y brechas
- Confianza cero: Sin confianza por defecto, incluso para quienes están dentro del perímetro
- Detección y respuesta ante amenazas: Supervisa los datos mediante aprendizaje automático y análisis de comportamiento
- Soporte de cumplimiento: Mantiene políticas que rigen la integridad de los sistemas de TI
Lecturas adicionales
- Principales herramientas de gestión de firewalls: análisis y comparación
- Las 5 mejores soluciones de gestión de políticas de seguridad de red
- Las 10+ mejores plataformas SOAR
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Las mejores 10+ herramientas de microsegmentación}},
  year   = {2026},
  month  = nov,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Recuperado el 3 de noviembre de 2026}
}Resultados y marcas de tiempo de 11 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene un archivo CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
12 actualizacionesSe añadió FireMon como undécimo proveedor a la lista de herramientas de microsegmentación y se eliminaron las estadísticas de adopción de AlgoSec.
Se añadió la integración de Akamai Guardicore a las características de Tufin.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.

Siguiente para leer
Las mejores herramientas de gestión de vulnerabilidades


Mejores herramientas de IA emocional probadas
Las mejores herramientas de reconocimiento de imágenes comparadas

Las 25 mejores herramientas de control de versiones
Compara las 20 principales herramientas de orquestación de contenedores

Las 6 mejores herramientas de escaneo de vulnerabilidades



Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.