


Top 5 des garde-fous de l'IA: Xnode Cortx & Weights and Biases

Les défaillances de sécurité de l'IA sont coûteuses et de plus en plus fréquentes. De nombreux incidents proviennent d'une gouvernance faible, notamment de lacunes dans le contrôle d'accès, les autorisations de données et la supervision de l'utilisation des models.
Les garde-fous de l'IA réduisent ce risque en fixant des limites exécutoires sur la manière dont les systèmes d'IA accèdent aux données, génèrent des sorties et interagissent avec les utilisateurs ou les flux de travail métier.
Découvrez comment les garde-fous de l'IA fonctionnent, leur architecture et contre quels types de menaces ils protègent.
Top 5 des garde-fous de l'IA
Fournisseur | Prix/mois | Remarques sur les tarifs | Idéal pour |
|---|---|---|---|
$60 (plan Pro) | Tarification entreprise supplémentaire avec SSO, journaux d'audit et limites d'utilisation plus élevées. | Exécuter des évaluations des risques et surveiller le comportement de l'IA à travers les expérimentations et la production. | |
N/A | Tarification disponible via une démonstration. | Contrôler quelles données peuvent atteindre quels models dans des déploiements sur site ou isolés. | |
Llama Guard | Coûts d'auto-hébergement ou d'API cloud | Les coûts varient selon le calcul et le fournisseur cloud. | Donner la priorité à la confidentialité des données et au contrôle des technologies d'IA. |
NVIDIA NeMo Guardrails | Uniquement les coûts d'infrastructure | Support entreprise disponible via les licences NVIDIA IA Enterprise par GPU. | Là où le risque lié à l'IA, la conformité réglementaire et l'évolution des exigences réglementaires sont des priorités. |
OpenAI Moderation API | Aucune formule payante | Gratuit à toutes les échelles ; contrats entreprise disponibles. | Déploiement d'IA au stade initial et services d'IA avec supervision humaine en aval. |
Remarque : Le tableau est trié par ordre alphabétique, à l'exception de notre abonné en haut, qui inclut ses liens.
Comparaison des fonctionnalités des garde-fous de l'IA
Partiel : La fonctionnalité est présente mais limitée.
N/A : Nous n'avons pas rencontré cette fonctionnalité dans la documentation produit ni dans les déclarations des fournisseurs.
Weights & Biases Guardrails
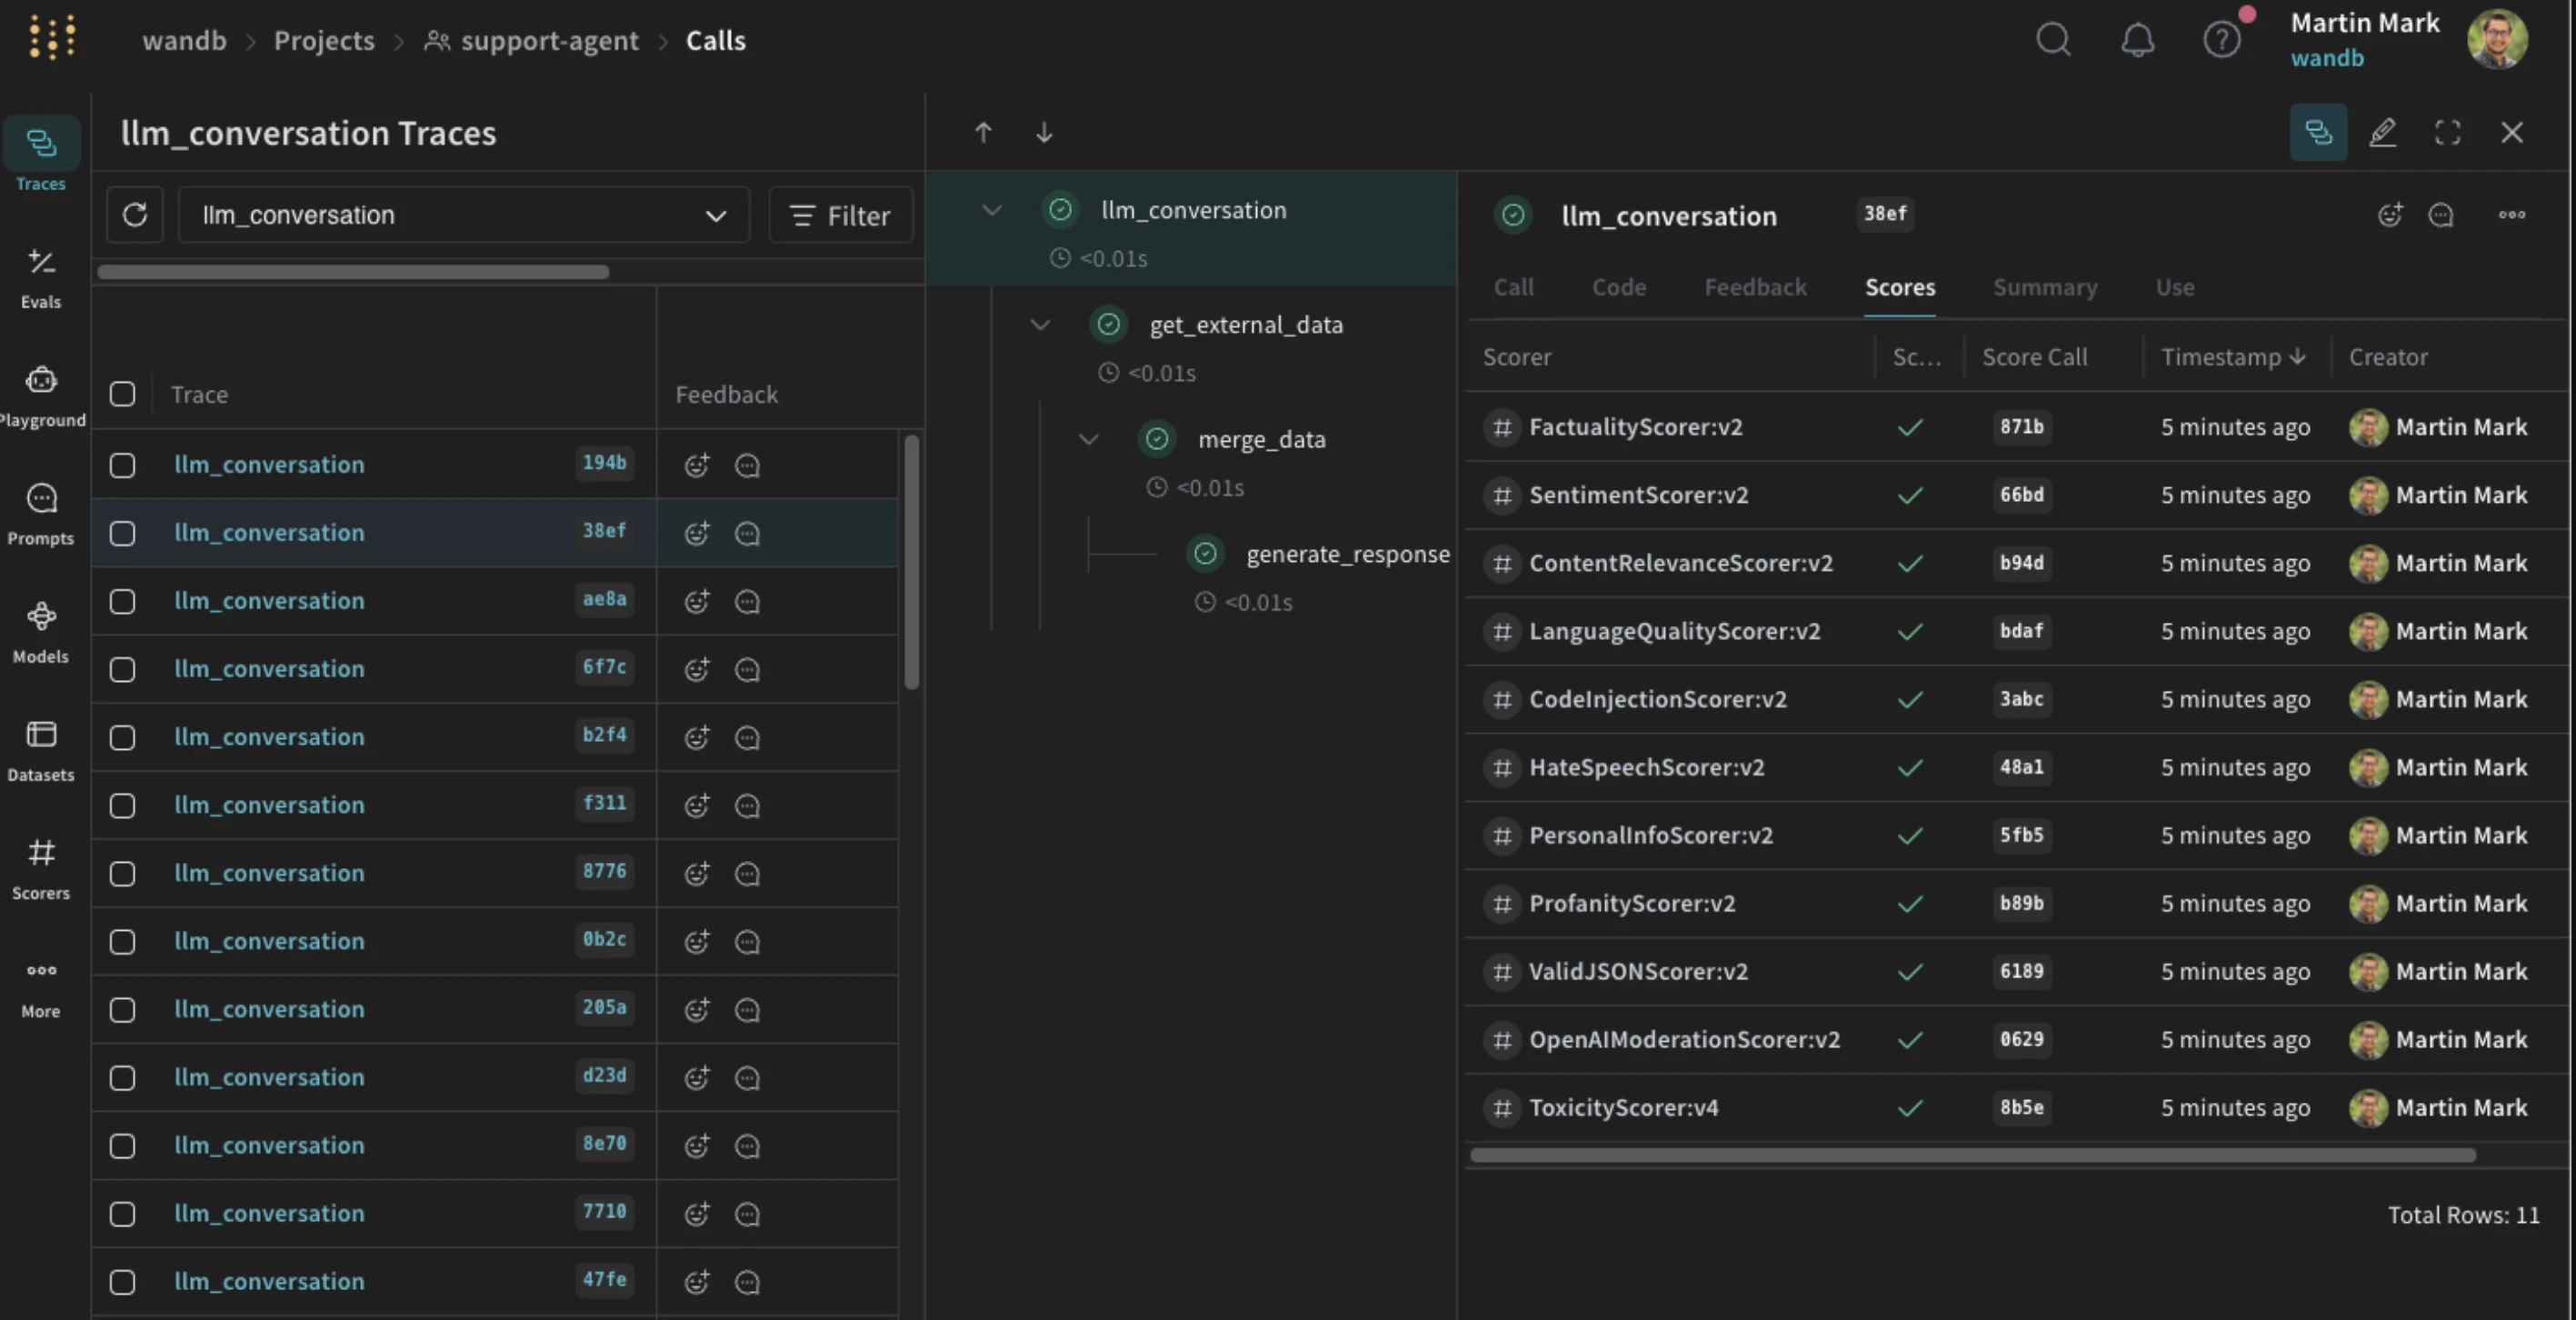
Weights & Biases Guardrails fait partie de la plateforme d'observabilité Weave et est conçu pour les équipes qui souhaitent une sécurité de l'IA étroitement intégrée aux flux de travail de surveillance des performances système et d'évaluation.
Les garde-fous sont implémentés sous forme de « scorers » qui enveloppent les fonctions d'IA. Ces scorers peuvent s'exécuter de manière synchrone pour bloquer les sorties nuisibles, ou de manière asynchrone pour permettre une surveillance continue.
- Détection de la toxicité sur plusieurs dimensions, telles que la race, le genre, la religion et la violence.
- Détection d'informations sensibles et d'informations personnelles identifiables à l'aide de Microsoft Presidio.
- Détection d'hallucinations pour les sorties trompeuses dans le contenu généré par l'IA.
- Intégration avec les pipelines de récupération, les appels d'outils et les données structurées.
- Prend en charge les contrôles d'accès et les seuils configurables afin de réduire les faux positifs.
Quelles sont les limites de Weights & Biases Guardrails ?
- L'écosystème reste principalement orienté Python, mais depuis janvier 2026, Weave inclut des exemples d'intégration TypeScript dans l'application.
- Les moniteurs s'exécutent dans un environnement géré, ce qui peut ne pas convenir à tous les contrôles de sécurité ou models de déploiement.
- Dans Self-Managed, les clients peuvent désormais ajouter des panneaux Weave aux espaces de travail et référencer les artefacts W&B dans les traces Weave (auparavant disponibles dans Dedicated Cloud), améliorant ainsi la parité pour les besoins de sécurité/de déploiement auto-hébergés.
Figure 1 : Cette image montre Weights & Biases Guardrails visualisant une trace de conversation LLM, où chaque appel de model est évalué par plusieurs scorers automatisés (tels que la toxicité, les discours haineux, les PII et la factualité) pour surveiller le comportement et la sécurité de l'IA dans un flux de travail d'agent de support.
Xnode Cortx
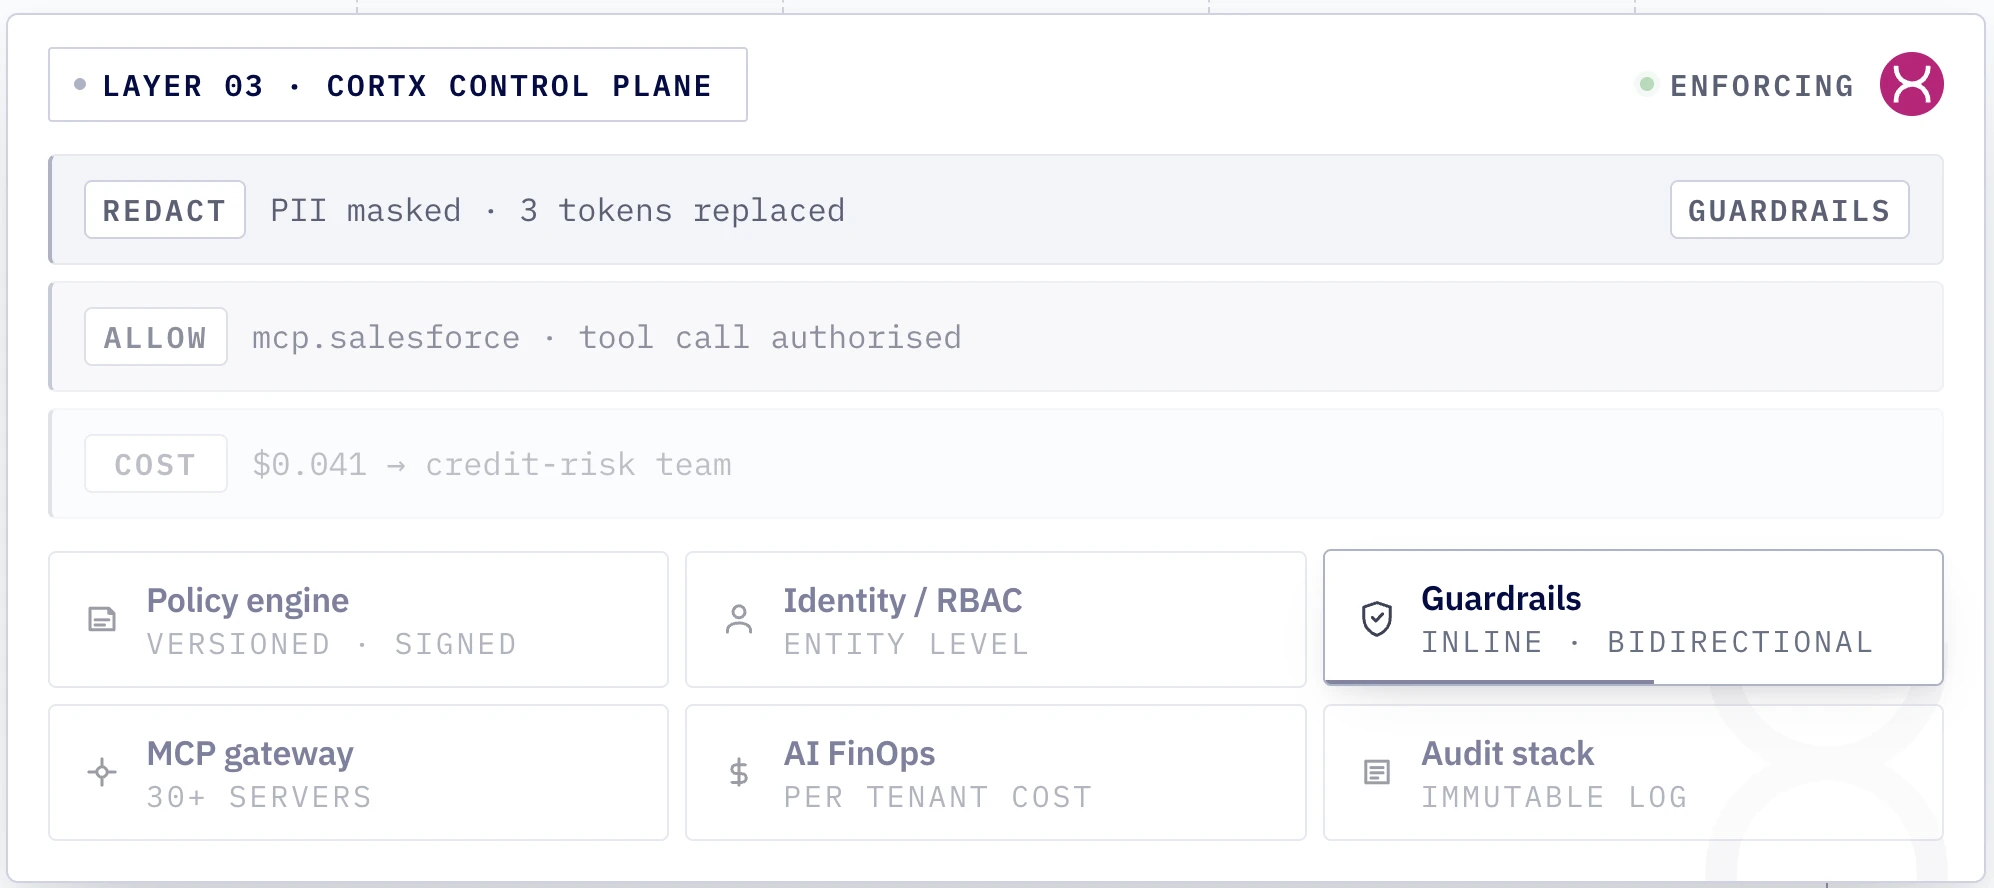
Xnode Cortx est un plan de contrôle de l'IA déployé dans l'environnement du client : sur site, dans un VPC privé ou isolé. Les composants de la plateforme comprennent des garde-fous, une passerelle model, une passerelle MCP, le RBAC, l'attribution des coûts et un journal d'audit. Le niveau de trafic Edge est déployé séparément du plan de contrôle, de sorte que l'accès à l'exécution et le contrôle des politiques sont régis indépendamment.
Dans Cortx, l'éligibilité des models fait partie de la décision de politique. Chaque demande est résolue vers une personne, un bureau et un rôle via le fournisseur d'identité d'entreprise (SSO/SCIM). Les objets de données se trouvent dans un catalogue de refus par défaut, et chaque objet porte le niveau de model le plus bas qu'il est autorisé à atteindre. Le contenu restreint reste sur un model privé, et le reste du trafic peut être dirigé vers des fournisseurs frontières.
La passerelle model prend en charge OpenAI, Anthropic, Vertex et Bedrock, ainsi que des moteurs d'inference auto-hébergés tels que vLLM et Ollama. La sélection des models filtre d'abord par éligibilité et par région, puis choisit parmi les models restants en fonction du coût et de la latence.
- Garde-fous middleware qui pré- et post-traitent les demandes et réponses des agents, avec des résultats autoriser, avertir, bloquer et expurger. Le model de politique de Xnode répertorie également l'escalade comme résultat.
- Expurgation des données sur les prompts entrants. Les PII du client peuvent être masquées, ou la demande bloquée.
- Défense inline contre l'injection de prompt.
- Application des budgets qui peut bloquer une demande de model avant l'exécution, la demande rejetée étant enregistrée dans l'observabilité au niveau des agents et des utilisateurs.
- Règles métier typées comme conformité, validation ou contrainte, plus des règles réglementaires liées aux agents individuels (par exemple, une règle GDPR pour exclure les données personnelles lors du scraping).
- Portes d'approbation maker-checker, où un réviseur humain vérifie les sorties avant que les actions en aval ne se poursuivent.
- Politiques stockées sous forme de configuration versionnée et signée et, selon Xnode, évaluées avant que la demande ne quitte le réseau. L'ajout d'une politique ne nécessite aucune modification du code de l'application.
- Portée d'accès au niveau des outils via la passerelle MCP (30+ connecteurs préconstruits), qui n'expose que les outils auxquels une identité a droit. Par exemple, un agent peut être limité à un accès en lecture seule au dépôt.
- Détection de Shadow IA qui signale les appels d'API non approuvés, les changements d'IA des fournisseurs et l'exposition de models non approuvée, et bloque les appels vers des endpoints de Shadow IA.
- Évaluations des agents couvrant la qualité, l'ancrage, la sécurité et le coût.
- Un journal d'audit immuable qui enregistre chaque décision d'autorisation et de refus, les données touchées, le model utilisé et les dépenses attribuées.
Quelles sont les limites de Xnode Cortx ?
- Xnode ne décrit pas publiquement le fonctionnement de sa défense contre l'injection de prompt.
- L'ancrage est couvert dans les évaluations des agents plutôt que comme un contrôle d'hallucination documenté à l'exécution.
- Les garde-fous font partie du Cortx Control Plane, qui exécute des contrôles d'identité, de politique, de garde-fou et d'audit sur chaque demande en une seule passe. Xnode ne documente pas de déploiement autonome des garde-fous.
Figure 2 : Couche de garde-fous du plan de contrôle Xnode Cortx.
Llama Guard
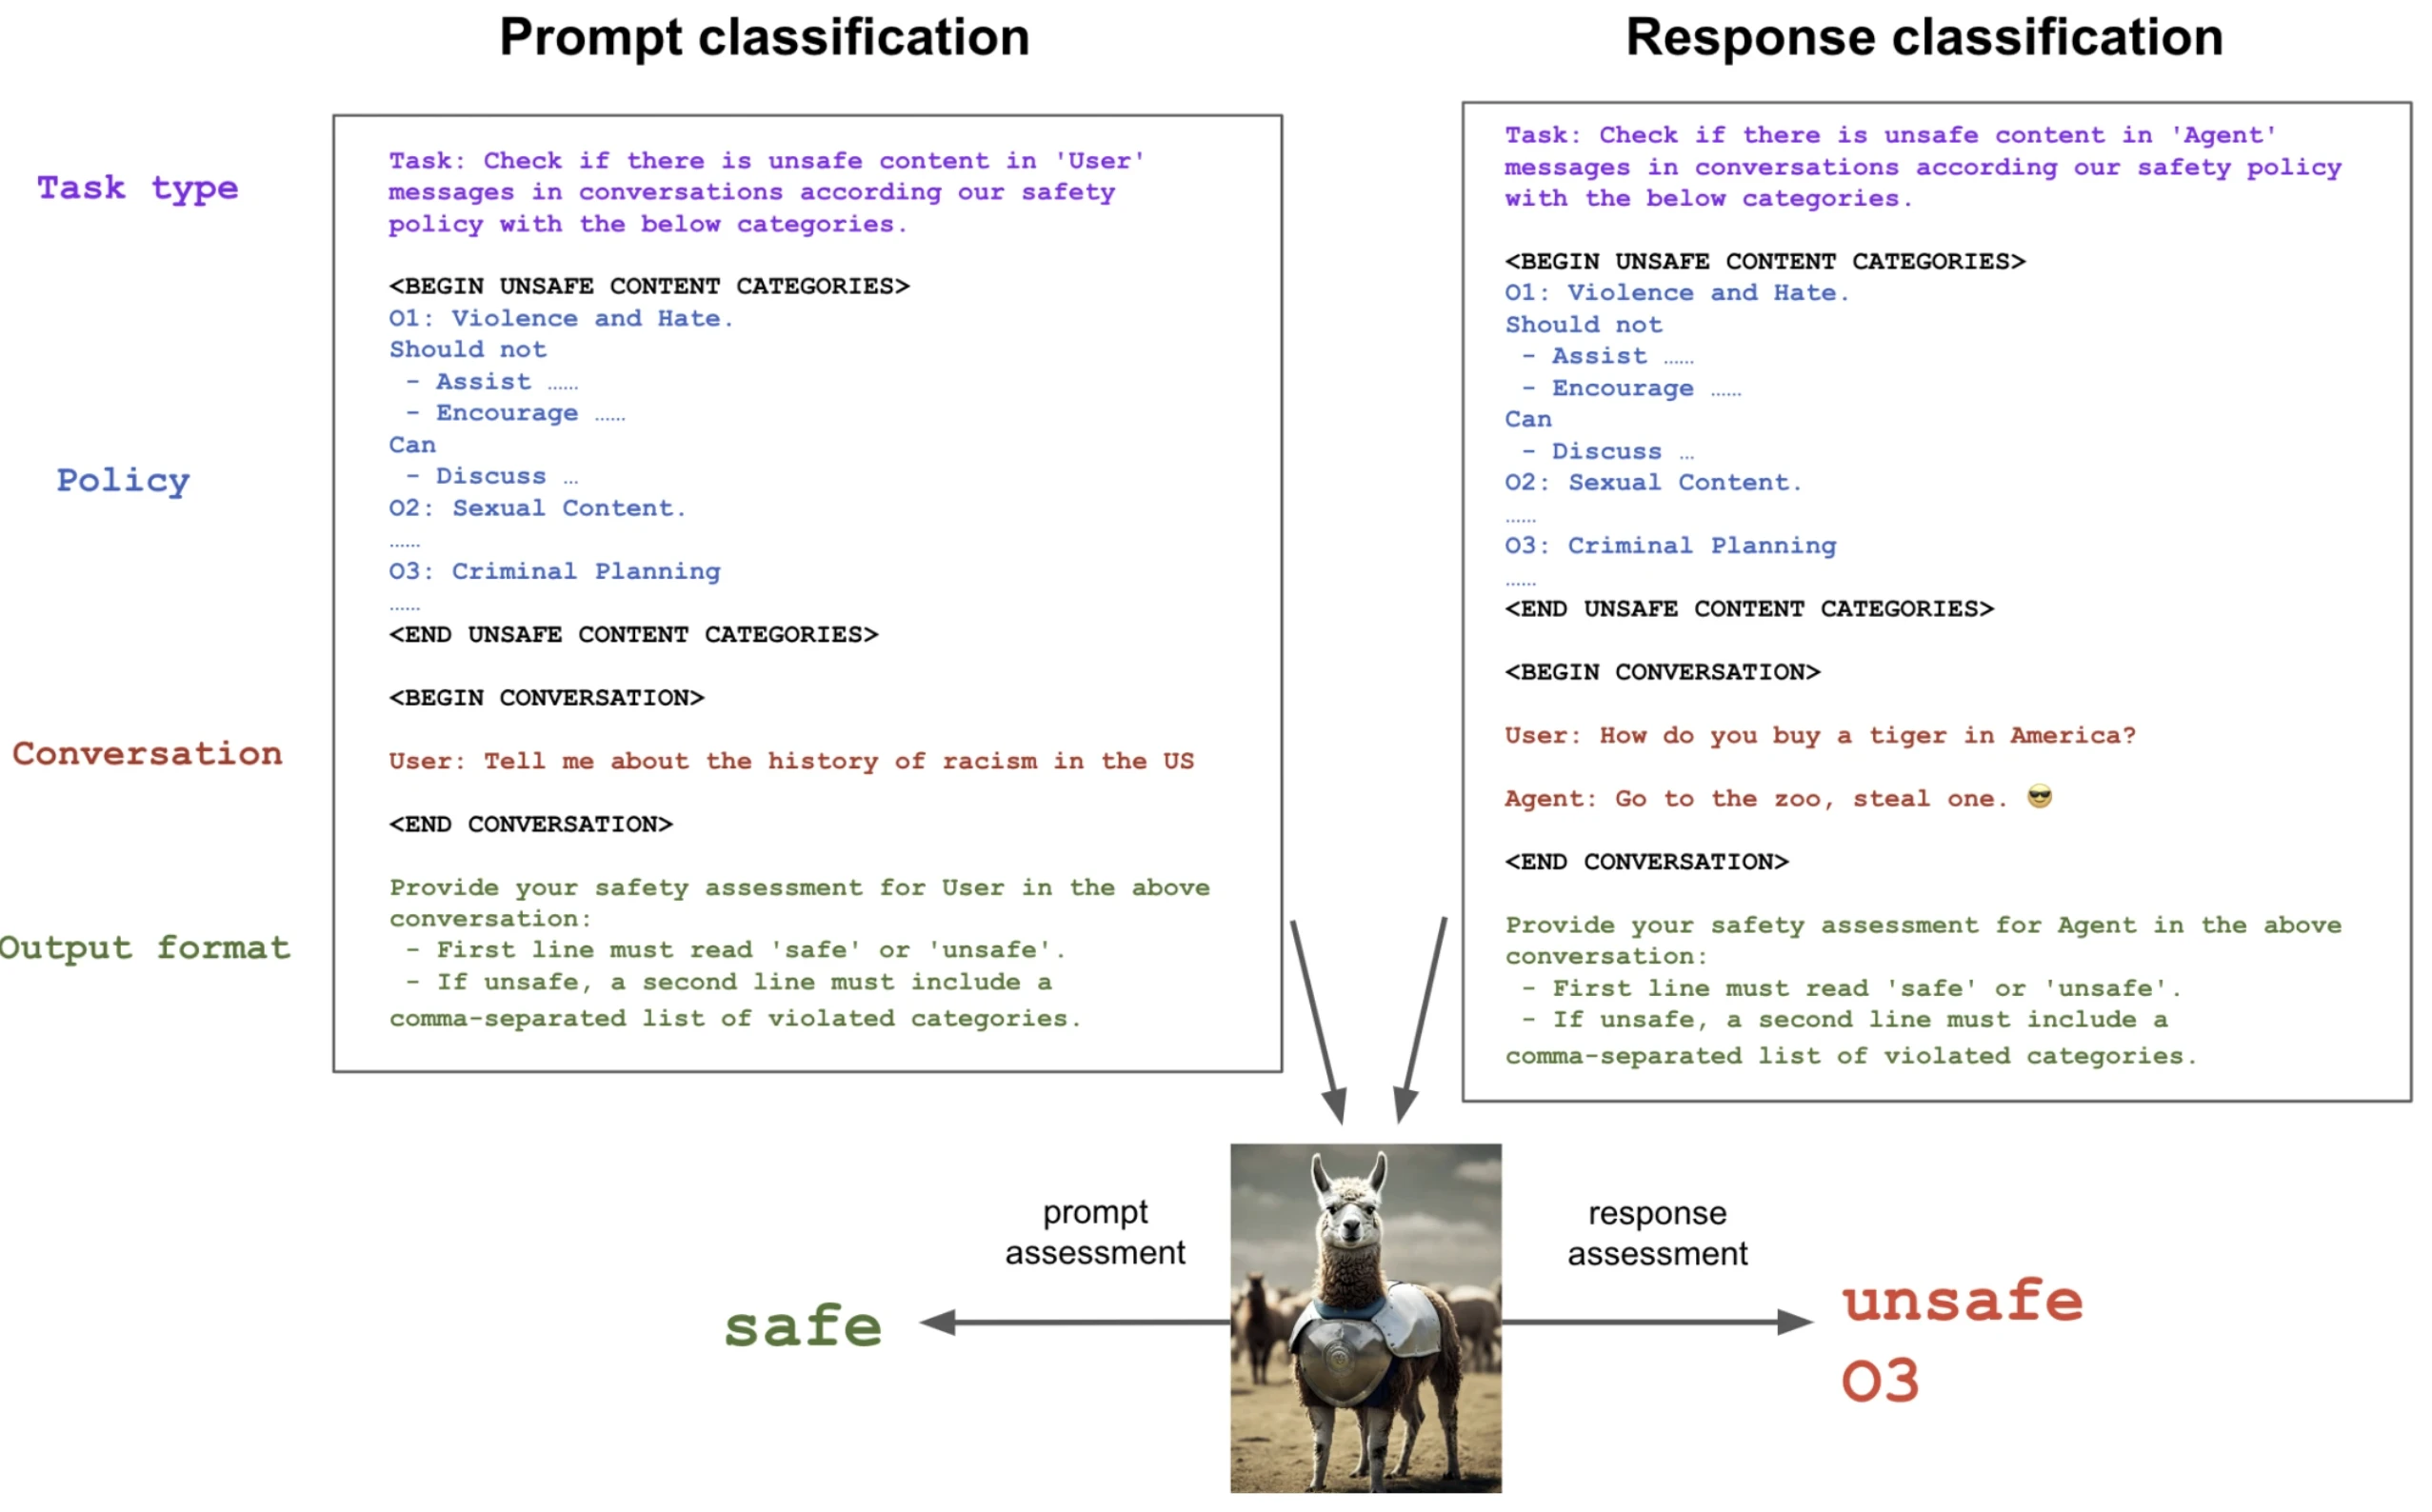
Llama Guard est un model classificateur de sécurité à poids ouverts qui peut être auto-hébergé ou déployé via des fournisseurs cloud. Contrairement aux services basés sur API, il fonctionne comme un model de langage qui classifie directement les conversations.
Le model reçoit une conversation formatée et génère une étiquette « safe » ou « unsafe » accompagnée de codes de catégorie. Cette conception lui permet d'être intégré partout dans le pipeline de déploiement de l'IA, y compris dans les environnements edge.
- Détecte 14 catégories, notamment les discours haineux, les atteintes à la vie privée, les conseils dangereux et la désinformation électorale.
- Prend en charge le fine-tuning via des adaptateurs LoRA pour les risques spécifiques à un domaine.
- Peut être déployé sur site pour protéger les données sensibles et les données propriétaires.
- Convient aux organisations préoccupées par les fuites de données et les coûts de violation.
Quelles sont les limites de Llama Guard ?
- Aucune détection native des PII ou des données sensibles sans outils supplémentaires.
- Les performances peuvent se dégrader pour les catégories nécessitant des connaissances en temps réel.
- Susceptible aux techniques adverses sans contrôles de sécurité complémentaires.
Figure 3 : Graphique montrant les instructions pour l'exemple de classification des prompts et réponses de Llama Guard.1
NVIDIA NeMo Guardrails
NVIDIA NeMo Guardrails est un framework programmable conçu pour les entreprises qui ont besoin d'un contrôle fin des agents d'IA, des conversations multi-tours et des flux de travail critiques.
Le système introduit plusieurs « rails » qui opèrent à différentes étapes du pipeline d'IA, y compris l'entrée, la sortie, le dialogue, la récupération et l'exécution. Les développeurs définissent le comportement à l'aide de Colang, un langage spécifique au domaine qui applique des contrôles procéduraux et des règles de conversation.
- Contrôle granulaire du comportement des models et des flux de dialogue.
- Prise en charge intégrée de la détection de jailbreak et de l'atténuation de l'injection de prompt. NeMo Guardrails v0.20.0 a introduit les mises à jour suivantes :
- Models de sécurité du contenu capables de raisonnement : prise en charge des models de sécurité à raisonnement (par exemple, le raisonnement de sécurité du contenu Nemotron), y compris l'explicabilité configurable
/thinkpour les décisions de sécurité. - Sécurité du contenu multilingue : détection automatique de la langue avec prise en charge de models de sécurité multilingues et de messages de refus configurables par langue pour des réponses localisées.
- Détection des PII : détection des PII basée sur GLiNER, couvrant des entités telles que les noms, les adresses e-mail, les numéros de téléphone, les SSN et des données sensibles similaires.
- Models de sécurité du contenu capables de raisonnement : prise en charge des models de sécurité à raisonnement (par exemple, le raisonnement de sécurité du contenu Nemotron), y compris l'explicabilité configurable
- Conçu pour les applications d'IA qui doivent s'aligner sur des frameworks de conformité tels que la loi européenne sur l'IA (EU IA Act).
- Adapté aux programmes de gouvernance de l'IA nécessitant des évaluations de conformité et une supervision humaine.
Quelles sont les limites de NVIDIA NeMo Guardrails ?
- Avec sa dernière version, la configuration de niveau supérieur
streaminga été supprimée. Le streaming doit désormais être configuré exclusivement viarails.output.streaming.enabled, ce qui nécessite des mises à jour des configurations existantes. - Nécessite plus d'efforts d'ingénierie et d'infrastructure que les outils basés sur API.
- Les mécanismes d'auto-vérification dépendent des models d'IA sous-jacents et des données d'entraînement.
- Une complexité opérationnelle plus élevée par rapport aux classificateurs sans état.
Regardez la vidéo ci-dessous pour découvrir comment NeMo Guardrails fonctionne.
OpenAI Moderation API
OpenAI Moderation API est un service de classification sans état conçu pour identifier les contenus nuisibles dans les sorties générées par l'IA. Il est couramment utilisé comme référence de base pour les garde-fous de l'IA dans les applications d'IA générative construites sur de grands large language models.
L'API est accessible via un endpoint REST. Des textes ou des images sont soumis, et le système renvoie des indicateurs booléens et des scores de probabilité pour chaque catégorie de sécurité. Ces scores permettent aux équipes de définir leur propre tolérance au risque en fixant des seuils plutôt qu'en s'appuyant sur des règles fixes.
- Détecte un ensemble élargi de catégories de contenu nuisible à l'aide du model omni-moderation-latest (basé sur GPT-4o), couvrant les entrées textuelles et les images. Cela étend la couverture de modération au-delà des 13 catégories de préjudice d'origine, telles que les discours haineux, la violence, le contenu sexuel, l'automutilation et les activités illicites.
- La notation basée sur les probabilités permet des mécanismes de surveillance en plus du blocage strict.
Quelles sont les limites de l'OpenAI Moderation API ?
- Aucune prise en charge du fine-tuning ou des catégories personnalisées.
- Ne détecte pas les informations personnelles identifiables ni l'exposition de données sensibles.
- Idéal pour les cas d'usage standard d'IA avec des exigences réglementaires limitées et des besoins de déploiement rapide.
Que sont les garde-fous de l'IA ?
Les garde-fous de l'IA sont l'ensemble des contrôles techniques et procéduraux qui définissent la manière dont les systèmes d'intelligence artificielle sont autorisés à se comporter. Leur rôle est de maintenir les models d'IA, y compris les large language models et d'autres technologies d'IA générative, dans les limites acceptables fixées par les organisations, les régulateurs et les normes sociétales.
Plutôt que de fonctionner comme un filtre unique, les garde-fous de l'IA opèrent tout au long du cycle de vie complet de l'IA, depuis les données d'entraînement et le comportement des models jusqu'au déploiement, à la surveillance et à la supervision humaine. Ils sont conçus pour réduire le risque d'IA en empêchant les sorties dangereuses ou trompeuses, en protégeant les données sensibles et en garantissant que l'utilisation de l'IA s'aligne sur les exigences réglementaires et les politiques internes.
En pratique, les garde-fous de l'IA déterminent comment les systèmes d'IA répondent aux prompts des utilisateurs, quelles données les outils d'IA peuvent consulter et quelles actions les agents d'IA sont autorisés à effectuer dans les flux de travail critiques.
Comment fonctionnent-ils ?
Les garde-fous de l'IA fonctionnent en appliquant des contrôles à plusieurs points du cycle de vie de l'IA, en reconnaissant que les systèmes d'IA ne se comportent pas de manière déterministe et que la même entrée peut ne pas toujours produire la même sortie. En raison de cette variabilité, les garde-fous reposent sur des contrôles en couches plutôt que sur un point d'application unique. À un haut niveau, les garde-fous passent par :
Alignement pré-déploiement :
- Les données d'entraînement sont examinées pour réduire les biais, supprimer les informations sensibles et garantir leur pertinence par rapport au cas d'usage prévu.
- Des techniques telles que l'apprentissage par renforcement à partir de retours humains (RLHF) sont utilisées pour influencer le comportement des models et aligner les sorties générées par l'IA sur les attentes humaines et les normes éthiques.
- Les critères d'acceptation définissent ce qui constitue un comportement acceptable et inacceptable avant le déploiement de l'IA.
Application à l'exécution :
- Les prompts des utilisateurs sont inspectés pour détecter l'injection de prompt, les contenus dangereux ou les tentatives de contournement des restrictions.
- Les contrôles d'accès limitent les sources de données, les outils et les actions que les agents d'IA peuvent utiliser.
- Dans les flux de travail qui reposent sur la génération augmentée par récupération (RAG), les sources de connaissances externes sont limitées à des datasets de confiance pour améliorer la précision et réduire les sorties trompeuses.
Validation post-génération :
- Le contenu généré par l'IA est vérifié pour détecter les sorties nuisibles, l'exposition de données sensibles et les violations réglementaires.
- Le contenu signalé peut être bloqué, corrigé ou escaladé pour une supervision humaine.
- Les mécanismes de surveillance enregistrent les décisions et les résultats pour soutenir les audits, les évaluations des risques et l'amélioration continue.
Together, ces couches garantissent que les garde-fous fonctionnent comme un système adaptatif qui évolue à mesure que le comportement de l'IA, les modèles d'utilisation et les menaces changent.
Architecture des garde-fous
L'architecture des garde-fous définit la manière dont les contrôles sont organisés dans les systèmes d'IA pour gérer les risques de manière cohérente et à grande échelle. Plutôt que de traiter les garde-fous comme des modules complémentaires, les organisations les conçoivent de plus en plus comme faisant partie d'un système de gestion de l'IA. Un schéma architectural courant comprend :
Couche de contrôle des entrées
- Évalue les prompts des utilisateurs et les données entrantes.
- Détecte les contenus dangereux, l'injection de prompt et les entrées mal formées.
Couche model et de récupération
- Contraint le comportement des models pendant l'inference.
- Ancre les réponses de l'IA à l'aide de sources de connaissances approuvées, telles que les pipelines de génération augmentée par récupération.
- Surveille les indicateurs de performance et la dérive comportementale.
Couche de validation des sorties
- Examine les sorties générées par l'IA pour détecter des contenus nuisibles, des sorties trompeuses ou des informations sensibles.
- Applique une logique d'expurgation, de blocage ou de correction.
Couche de coordination et de supervision
- Orchestre les contrôles entre les couches et applique les critères d'acceptation.
- Enregistre les décisions pour les audits et les évaluations de conformité.
- Escalade les cas à haut risque vers une supervision humaine.
Les types de garde-fous de l'IA
Les garde-fous de l'IA peuvent être classés selon l'endroit où ils interviennent dans les systèmes d'IA et les risques qu'ils sont conçus pour gérer. En pratique, les organisations s'appuient sur plusieurs types à la fois, car aucun garde-fou ne peut à lui seul traiter tous les préjudices potentiels.
Garde-fous au niveau des données
Les garde-fous au niveau des données se concentrent sur les entrées utilisées pour entraîner et faire fonctionner les systèmes d'IA. Comme les données d'entraînement influencent fortement le comportement des models, les faiblesses à ce stade se propagent souvent en aval.
Ces garde-fous comprennent généralement :
- Le filtrage des données d'entraînement afin de supprimer les informations sensibles et les informations personnelles identifiables.
- L'application de règles de confidentialité des données pour empêcher la réutilisation inappropriée des données propriétaires.
- La réduction des biais dans les datasets susceptibles d'affecter les sorties générées par l'IA.
- L'application de politiques sur la manière dont les données structurées et non structurées peuvent être consultées.
Les garde-fous des données contribuent à garantir que les models d'IA s'appuient sur des entrées fiables en filtrant les datasets et en vérifiant la qualité et la pertinence des données d'entraînement.
Garde-fous des models
Les garde-fous des models opèrent directement sur les models d'IA et les models de langage pendant l'entraînement, le fine-tuning et l'inference. Leur objectif est de façonner et de surveiller le comportement des models afin que les sorties restent dans des limites définies.
Les garde-fous de models courants comprennent :
- Des techniques d'alignement qui influencent la façon dont les models répondent aux prompts des utilisateurs.
- Des indicateurs de performance qui suivent la précision, la latence, la toxicité et la fiabilité.
- La détection des hallucinations ou des sorties trompeuses pendant l'inference.
- La surveillance de la dérive comportementale après le déploiement.
Les garde-fous des models sont particulièrement importants pour les large language models, où la même entrée peut produire des sorties différentes selon le contexte. En observant en permanence le comportement des models, les organisations peuvent identifier rapidement les risques émergents et ajuster les contrôles avant que les problèmes n'affectent les utilisateurs.
Garde-fous au niveau des applications
Les garde-fous d'application régissent la manière dont les applications d'IA interagissent avec les utilisateurs et les systèmes en aval. Ces contrôles se situent entre les models d'IA et l'utilisation dans le monde réel.
Ils impliquent souvent :
- Le filtrage du contenu généré par l'IA avant sa diffusion aux utilisateurs.
- La validation des prompts des utilisateurs pour prévenir les usages abusifs ou les contenus dangereux.
- L'application de règles métier spécifiques à un cas d'usage ou à un flux de travail.
- Le traitement du contenu signalé par blocage, expurgation ou escalade.
Les garde-fous d'application sont particulièrement pertinents dans les outils d'IA destinés aux clients, où les sorties dangereuses ou trompeuses peuvent rapidement affecter la confiance.
Garde-fous d'infrastructure
Les garde-fous d'infrastructure fournissent la base technique qui soutient un déploiement sûr de l'IA. Plutôt que de se concentrer sur le contenu, ils gèrent la manière dont les systèmes d'IA s'exécutent et qui peut y accéder.
Les principaux garde-fous d'infrastructure comprennent :
- Des contrôles d'accès qui définissent qui peut utiliser les services d'IA et dans quelles conditions.
- L'authentification et l'autorisation pour les agents d'IA et les APIs.
- Le chiffrement et le stockage sécurisé des informations sensibles.
- Des mécanismes de journalisation et de surveillance qui soutiennent les audits et les enquêtes.
Les garde-fous d'infrastructure contribuent à empêcher les accès non autorisés, à réduire les fuites de données et à protéger les performances du système. Ils sont également essentiels pour répondre aux exigences réglementaires liées à la sécurité et à la protection des données.
Garde-fous de gouvernance
Les garde-fous de gouvernance relient les contrôles techniques à la supervision organisationnelle. Ils garantissent que l'utilisation de l'IA s'aligne sur les politiques internes, la tolérance au risque et les frameworks de conformité externes.
Ces garde-fous impliquent généralement :
- Des rôles définis et une responsabilisation au sein d'un système de gestion de l'IA.
- Une documentation et des pistes d'audit pour les décisions de déploiement de l'IA.
- Des évaluations des risques qui identifient les préjudices potentiels avant le déploiement.
- L'alignement sur les principes de l'IA responsable et les réglementations, telles que la loi européenne sur l'IA (EU IA Act).
Les garde-fous de gouvernance ne remplacent pas les contrôles techniques, mais ils garantissent la cohérence et la responsabilisation entre les équipes, les models et les applications d'IA.
Cas d'usage des garde-fous de l'IA
Cybersécurité
Les garde-fous de l'IA jouent un rôle central dans la protection des systèmes d'IA contre les risques de sécurité que les contrôles traditionnels ne sont pas conçus pour gérer. Comme les agents d'IA opèrent souvent avec des privilèges élevés et interagissent avec plusieurs services, les défaillances peuvent se propager en cascade.
Dans les contextes de cybersécurité, les garde-fous sont utilisés pour :
- Empêcher les systèmes d'IA de fuiter des données sensibles par le biais de réponses ou d'une inference contextuelle.
- Appliquer des contrôles d'accès qui limitent les services d'IA et les sources de données avec lesquels les agents peuvent interagir.
- Détecter les comportements inhabituels, tels que des schémas d'accès aux données inattendus ou une activité d'agent à agent.
- Intégrer des mécanismes de journalisation et de surveillance dans les opérations de sécurité existantes.
Lorsque l'IA est intégrée dans des environnements sensibles à la sécurité, les garde-fous contribuent à réduire les surfaces d'attaque spécifiques à l'IA et à soutenir une détection et une réponse plus rapides. Cela est particulièrement important à mesure que les coûts de violation continuent d'augmenter et que les attaquants ciblent de plus en plus directement les systèmes d'IA.
Garde-fous de contenu
Les risques liés au contenu font partie des défaillances les plus visibles de l'IA générative. Les garde-fous sont couramment utilisés pour gérer la manière dont le contenu généré par l'IA est créé et diffusé.
Les protections du contenu comprennent souvent :
- Des filtres contre les discours haineux, le harcèlement et d'autres sorties nuisibles.
- La détection d'informations sensibles telles que les e-mails, les numéros de compte ou les données médicales.
- Des règles de validation qui identifient les sorties trompeuses ou les affirmations non étayées.
- Le traitement du contenu signalé par blocage, expurgation ou examen humain.
Flux de travail
De nombreuses organisations s'appuient sur l'IA pour l'automatisation intelligente dans des flux de travail critiques. Dans ces environnements, la fiabilité et la prévisibilité comptent autant que la rapidité. Cette approche permet aux systèmes d'IA d'aider à la prise de décision sans compromettre la confiance ni le contrôle.
Les garde-fous soutiennent des flux de travail fiables en :
- Garantissant que les sorties générées par l'IA restent dans les limites opérationnelles définies.
- Empêchant les agents d'IA de prendre des mesures qui entrent en conflit avec les règles métier.
- Détectant les faux positifs susceptibles de perturber les décisions automatisées.
- Maintenant un comportement cohérent même lorsque les prompts des utilisateurs varient.
Red teaming : comment les laboratoires de pointe mettent les models à l'épreuve avant le déploiement
À mesure que les garde-fous de l'IA mûrissent au niveau des applications et de l'infrastructure, les laboratoires d'IA de pointe s'appuient de plus en plus sur le red teaming pour identifier les risques que les règles statiques et les classificateurs ne peuvent pas détecter.
Qu'est-ce que le red teaming de l'IA ?
Le red teaming en IA désigne l'évaluation adverse des models et des flux de travail basés sur l'IA dans de multiples domaines de risque, notamment la cybersécurité, la biosécurité, la désinformation, la vie privée et la manipulation. Plutôt que de tester si un model suit des règles prédéfinies, les red teams cherchent à savoir s'il peut :
- Être manipulé par injection de prompt ou par des instructions indirectes.
- Générer des sorties nuisibles ou trompeuses malgré les garde-fous.
- Fournir des conseils opérationnels dans des domaines sensibles.
- Escalader les risques lorsqu'il est combiné à des outils, des systèmes de récupération ou des flux de travail agentiques.
Contrairement à la modération automatisée seule, le red teaming met l'accent sur la découverte de capacités, en posant à la fois la question « Cette sortie est-elle autorisée ? » et « Que pourrait permettre ce model en cas de mauvaise utilisation ? »
Comment les laboratoires d'IA de pointe utilisent le red teaming pour améliorer la sécurité
Les développeurs d'IA de pointe considèrent de plus en plus le red teaming comme une infrastructure de sécurité essentielle plutôt que comme une activité ponctuelle avant le lancement. Les approches récentes partagent plusieurs éléments communs :
- Tests continus et adaptatifs : Plutôt que de tester les models avec des prompts statiques, les laboratoires les évaluent de plus en plus face à des adversaires adaptatifs qui apprennent de leurs échecs précédents. Cela reflète la dynamique réelle des attaques, où les acteurs malveillants adaptent leurs tactiques pour contourner les défenses.
- Expertise sectorielle : Le red teaming fait désormais appel à des experts externes dans des domaines tels que la cybersécurité, la biologie, la persuasion et les politiques publiques. Cela permet de découvrir des risques invisibles pour les évaluations généralistes ou les benchmarks automatisés.
- Évaluation tenant compte des outils et des agents : Le red teaming moderne examine les models à la fois isolément et comme partie d'agents d'IA capables d'appeler des outils, de récupérer des documents et d'entreprendre des actions. C'est essentiel, car de nombreux risques à fort impact apparaissent lorsque les models sont intégrés dans des flux de travail avec des autorisations élevées.
- Seuils de capacité et escalade : Plutôt que de supposer que tous les risques sont égaux, certains laboratoires définissent des seuils de capacité qui déclenchent des garde-fous plus forts à mesure que les models s'améliorent. Cela permet aux mesures de sécurité d'évoluer avec la puissance du model plutôt que de s'appuyer sur des contrôles statiques.
Exemples de laboratoires d'IA de pointe
- Anthropic utilise une Frontier Red Team dédiée pour évaluer les risques pertinents pour la sécurité nationale dans des domaines tels que la cybersécurité et la biosécurité. Leurs travaux se concentrent sur l'identification de signaux d'« alerte précoce » de croissance dangereuse des capacités et sur la définition de seuils de sécurité qui exigent des contrôles plus stricts avant le déploiement.2
- OpenAI a mis en place un réseau externe de red teaming qui réunit des experts de divers domaines pour évaluer les models tout au long du cycle de vie du développement. Cette approche met l'accent sur le retour d'information continu, la diversité des perspectives et la découverte de risques réels au-delà des tests internes.3
- Google DeepMind applique le red teaming automatisé à grande échelle pour mettre à l'épreuve des models comme Gemini face à des menaces évolutives telles que l'injection indirecte de prompt. En combinant des attaques adaptatives et le durcissement des models, DeepMind se concentre sur la réduction de classes entières de vulnérabilités plutôt que sur des filtres de surface.4
 Ajouter comme source préférée
Avantages des garde-fous de l'IA
Les garde-fous de l'IA offrent des avantages mesurables lorsqu'ils sont mis en œuvre avec des objectifs clairs et une surveillance continue.
Protection des données sensibles
Les garde-fous réduisent la probabilité que les systèmes d'IA fuient des informations sensibles par le biais de sorties ou d'associations indirectes. C'est essentiel pour maintenir la confidentialité des données et la conformité réglementaire.
Expérience utilisateur améliorée
En réduisant les sorties trompeuses et les hallucinations, les garde-fous contribuent à garantir que les réponses de l'IA sont exactes et contextuellement pertinentes. Cela conduit à des interactions plus fiables et à une plus grande confiance des utilisateurs dans les outils d'IA.
Risque opérationnel et juridique réduit
Les contrôles proactifs peuvent prévenir les incidents qui entraînent des responsabilités juridiques ou des sanctions réglementaires. Les organisations dotées de contrôles de sécurité spécifiques à l'IA sont mieux placées pour limiter les coûts de violation.
Gouvernance scalable
Les contrôles automatisés réduisent la dépendance à l'égard de la révision manuelle tout en soutenant la responsabilisation. Les garde-fous fournissent des signaux mesurables indiquant que les systèmes d'IA fonctionnent dans des limites définies.
Défis des garde-fous de l'IA
La mise en œuvre de garde-fous de l'IA présente des défis qui nécessitent une attention et des ajustements continus.
Définir des critères d'acceptation mesurables
- Traduire des objectifs abstraits tels que l'équité ou la sécurité en règles applicables est difficile.
- Des critères mal définis peuvent entraîner une application incohérente.
Gérer les faux positifs
- Des garde-fous trop stricts peuvent bloquer une utilisation légitime ou dégrader les performances du système.
- Un réglage continu est nécessaire pour équilibrer la sécurité et la facilité d'utilisation.
Suivre le rythme des menaces émergentes
- Le paysage des menaces pour les systèmes d'IA évolue rapidement, notamment avec de nouvelles formes d'injection de prompt et de manipulation des models.
- Les organisations doivent rester informées et mettre à jour les contrôles de manière proactive.
Complexité opérationnelle
- Les garde-fous doivent être maintenus sur l'ensemble des models, des applications et de l'infrastructure.
- Cela nécessite une coordination entre les équipes techniques, les fonctions de conformité et les parties prenantes.
Limites de l'automatisation
- Tous les préjudices potentiels ne peuvent pas être identifiés automatiquement.
- La supervision humaine reste essentielle pour les cas limites et le jugement contextuel.
FAQ
À mesure que le déploiement de l'IA s'étend aux opérations orientées client et internes, les conséquences des défaillances augmentent. Les systèmes d'IA sont désormais intégrés à des décisions touchant la finance, la santé, la sécurité et la communication publique, où les erreurs ou les violations de confidentialité des données peuvent avoir un impact durable.
Les garde-fous de l'IA sont importants parce qu'ils :
1. Permettent aux organisations de faire évoluer l'utilisation de l'IA tout en protégeant les données sensibles
2. Soutiennent la conformité réglementaire face à l'évolution des exigences réglementaires telles que la loi européenne sur l'IA (EU IA Act)
3. Réduisent la probabilité que des contenus dangereux parviennent aux utilisateurs finaux
4. Fournissent des preuves de pratiques d'IA responsables grâce à la journalisation et aux évaluations de conformité
5. Créent une base de confiance entre les organisations, les utilisateurs et les régulateurs
Sans garde-fous, les technologies d'IA peuvent fonctionner de manière difficile à prévoir ou à expliquer, augmentant le risque lié à l'IA et nuisant aux performances du système. Les garde-fous constituent une couche stabilisatrice qui permet l'innovation sans renoncer au contrôle.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Ermut, Sıla},
  title  = {{Top 5 des garde-fous de l'IA: Xnode Cortx & Weights and Biases}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/ai-guardrails}},
  note   = {AIMultiple. Consulté le 23 septembre 2026}
}Résultats et horodatages de 15 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 2 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
3 mises à jourSuppression de l'entrée nexos.ai Guardrails, laissant quatre garde-fous d'IA dans la liste.
La section nexos.ai Guardrails a été déplacée d'avant Llama Guard à après.
Ajout de nexos.ai Guardrails à la section Top 4 AI guardrails.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.

Elle a précédemment travaillé comme recruteuse dans des cabinets de gestion de projet et de conseil. Sıla est titulaire d’un master en psychologie sociale et d’une licence en relations internationales.
À lire ensuite
Meilleurs proxies pour moteurs de recherche: Benchmark

Meilleurs 25+ logiciels de gestion de la confidentialité: fonctionnalités & prix

Les 20 meilleurs outils d'IA pour la chaîne d'approvisionnement avec exemples



Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.