


Solutions IGA comparées: 12 fournisseurs avec fonctionnalités

La gouvernance et l'administration des identités (IGA) permet aux administrateurs de sécurité de gérer les identités des utilisateurs et les accès dans toute l'entreprise.
Nous avons étudié 12 plateformes IGA, en vérifiant les affirmations des fournisseurs à l'aide de la documentation produit officielle, en testant les flux de certification des accès et en croisant les déploiements clients de One Identity, Omada, Oracle, IBM, Lumos et d'autres. Consultez notre analyse sur la valeur et la comparaison des performances.
Comparatif des 12 principales solutions IGA
* Basé sur les données des plateformes d'avis B2B
** Basé sur les données de LinkedIn
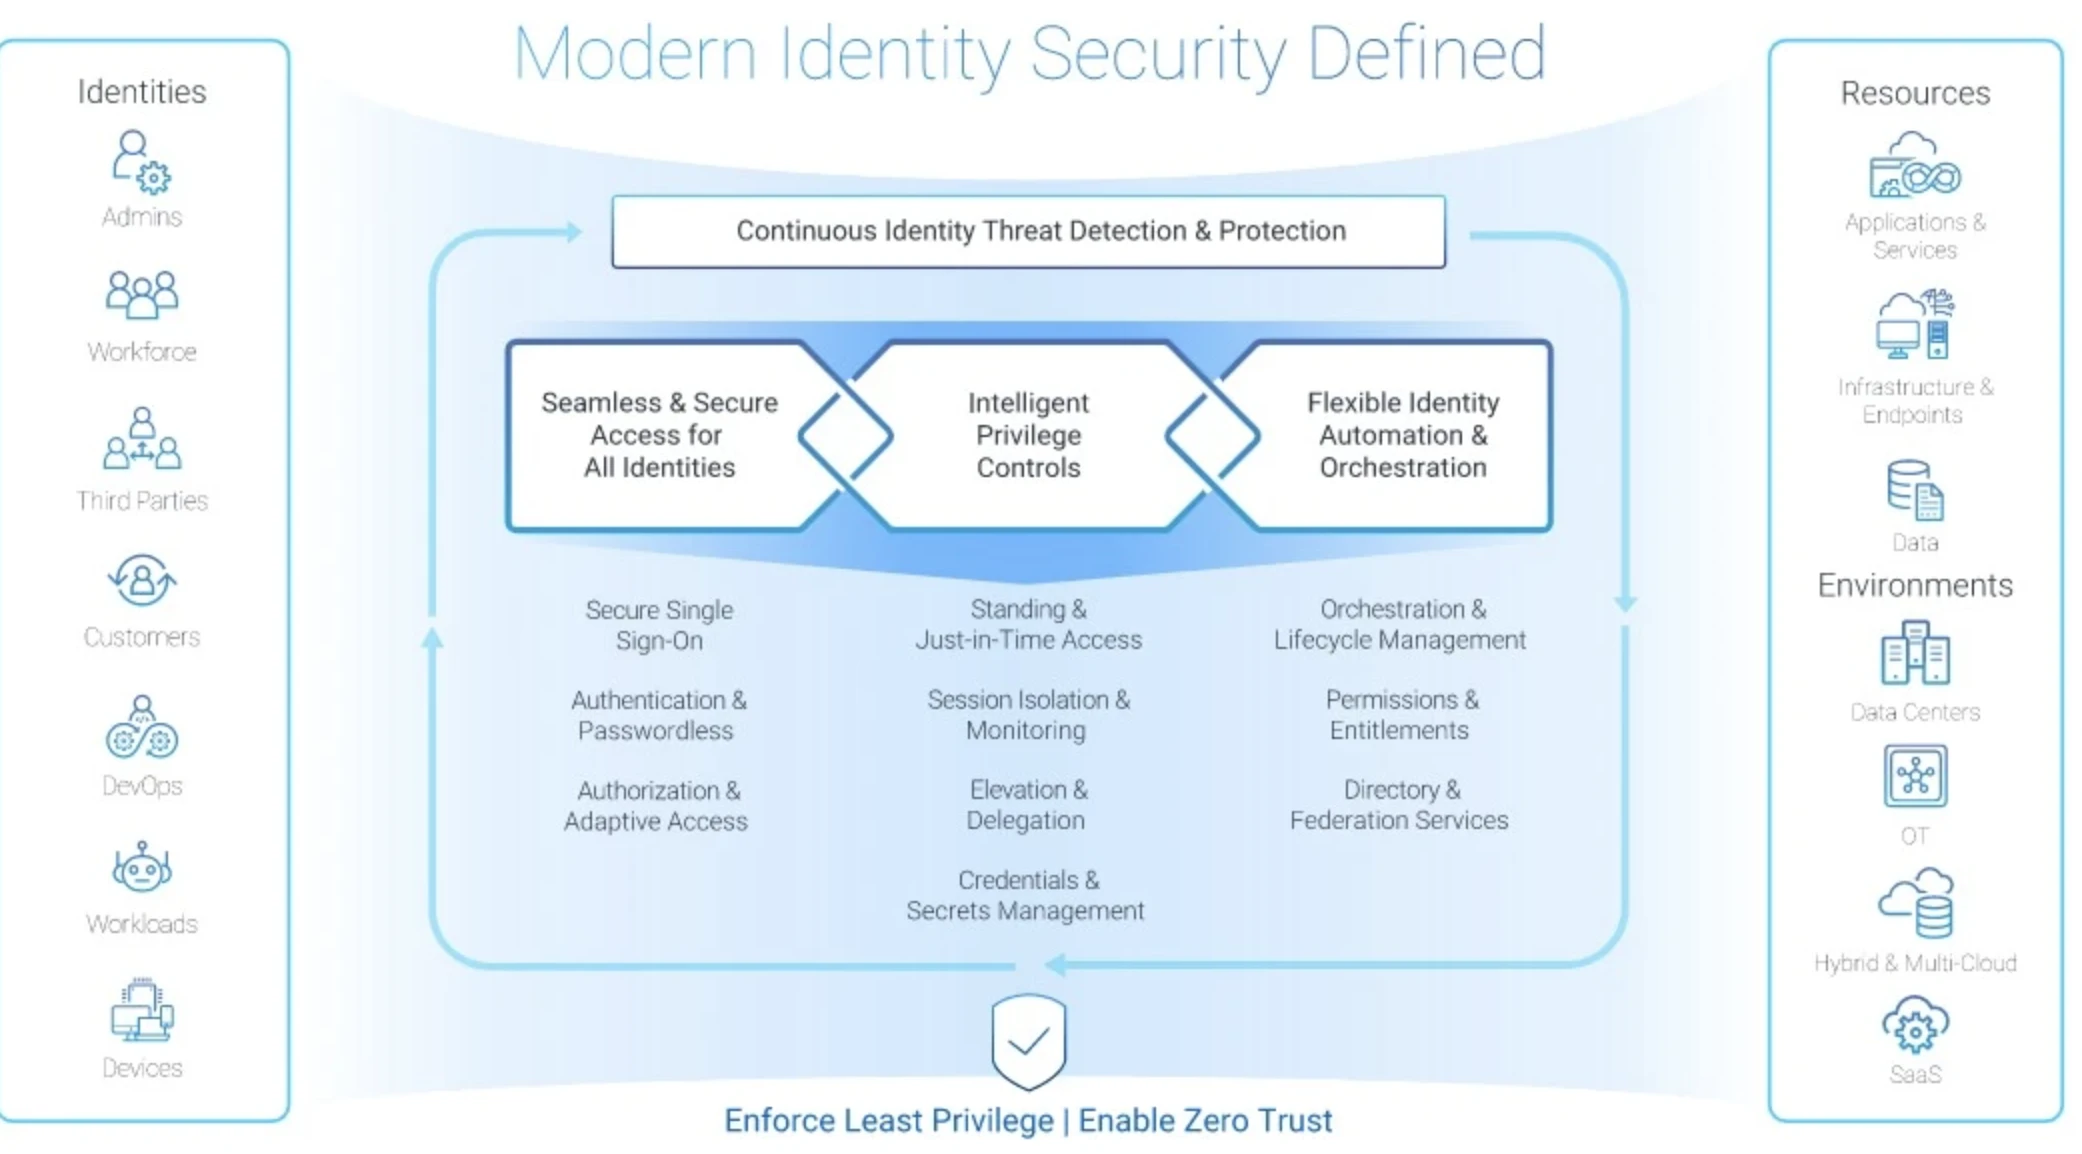
IGA vs IAM vs PAM
Ces trois catégories se chevauchent dans leur périmètre, mais couvrent des fonctions différentes.
IAM (gestion des identités et des accès) gère l'authentification et le contrôle d'accès : vérifier l'identité d'un utilisateur et décider s'il peut entrer dans un système. L'authentification unique, l'authentification multifacteur et les stratégies d'accès conditionnel sont des fonctions IAM.
IGA (gouvernance et administration des identités) régit les accès que l'IAM applique. Il enregistre qui détient quel accès, qui l'a approuvé et s'il est toujours nécessaire. Les revues d'accès, la modélisation des rôles, l'application de la séparation des tâches (SoD) et les rapports de conformité sont des fonctions IGA.
PAM (gestion des accès privilégiés) couvre les identités disposant de permissions élevées, telles que les administrateurs système, les propriétaires de bases de données et les comptes root. Il contrôle moment où les accès élevés peuvent être utilisés, enregistre les sessions privilégiées et accorde les privilèges juste à temps.
Comment fonctionne l'IGA ?
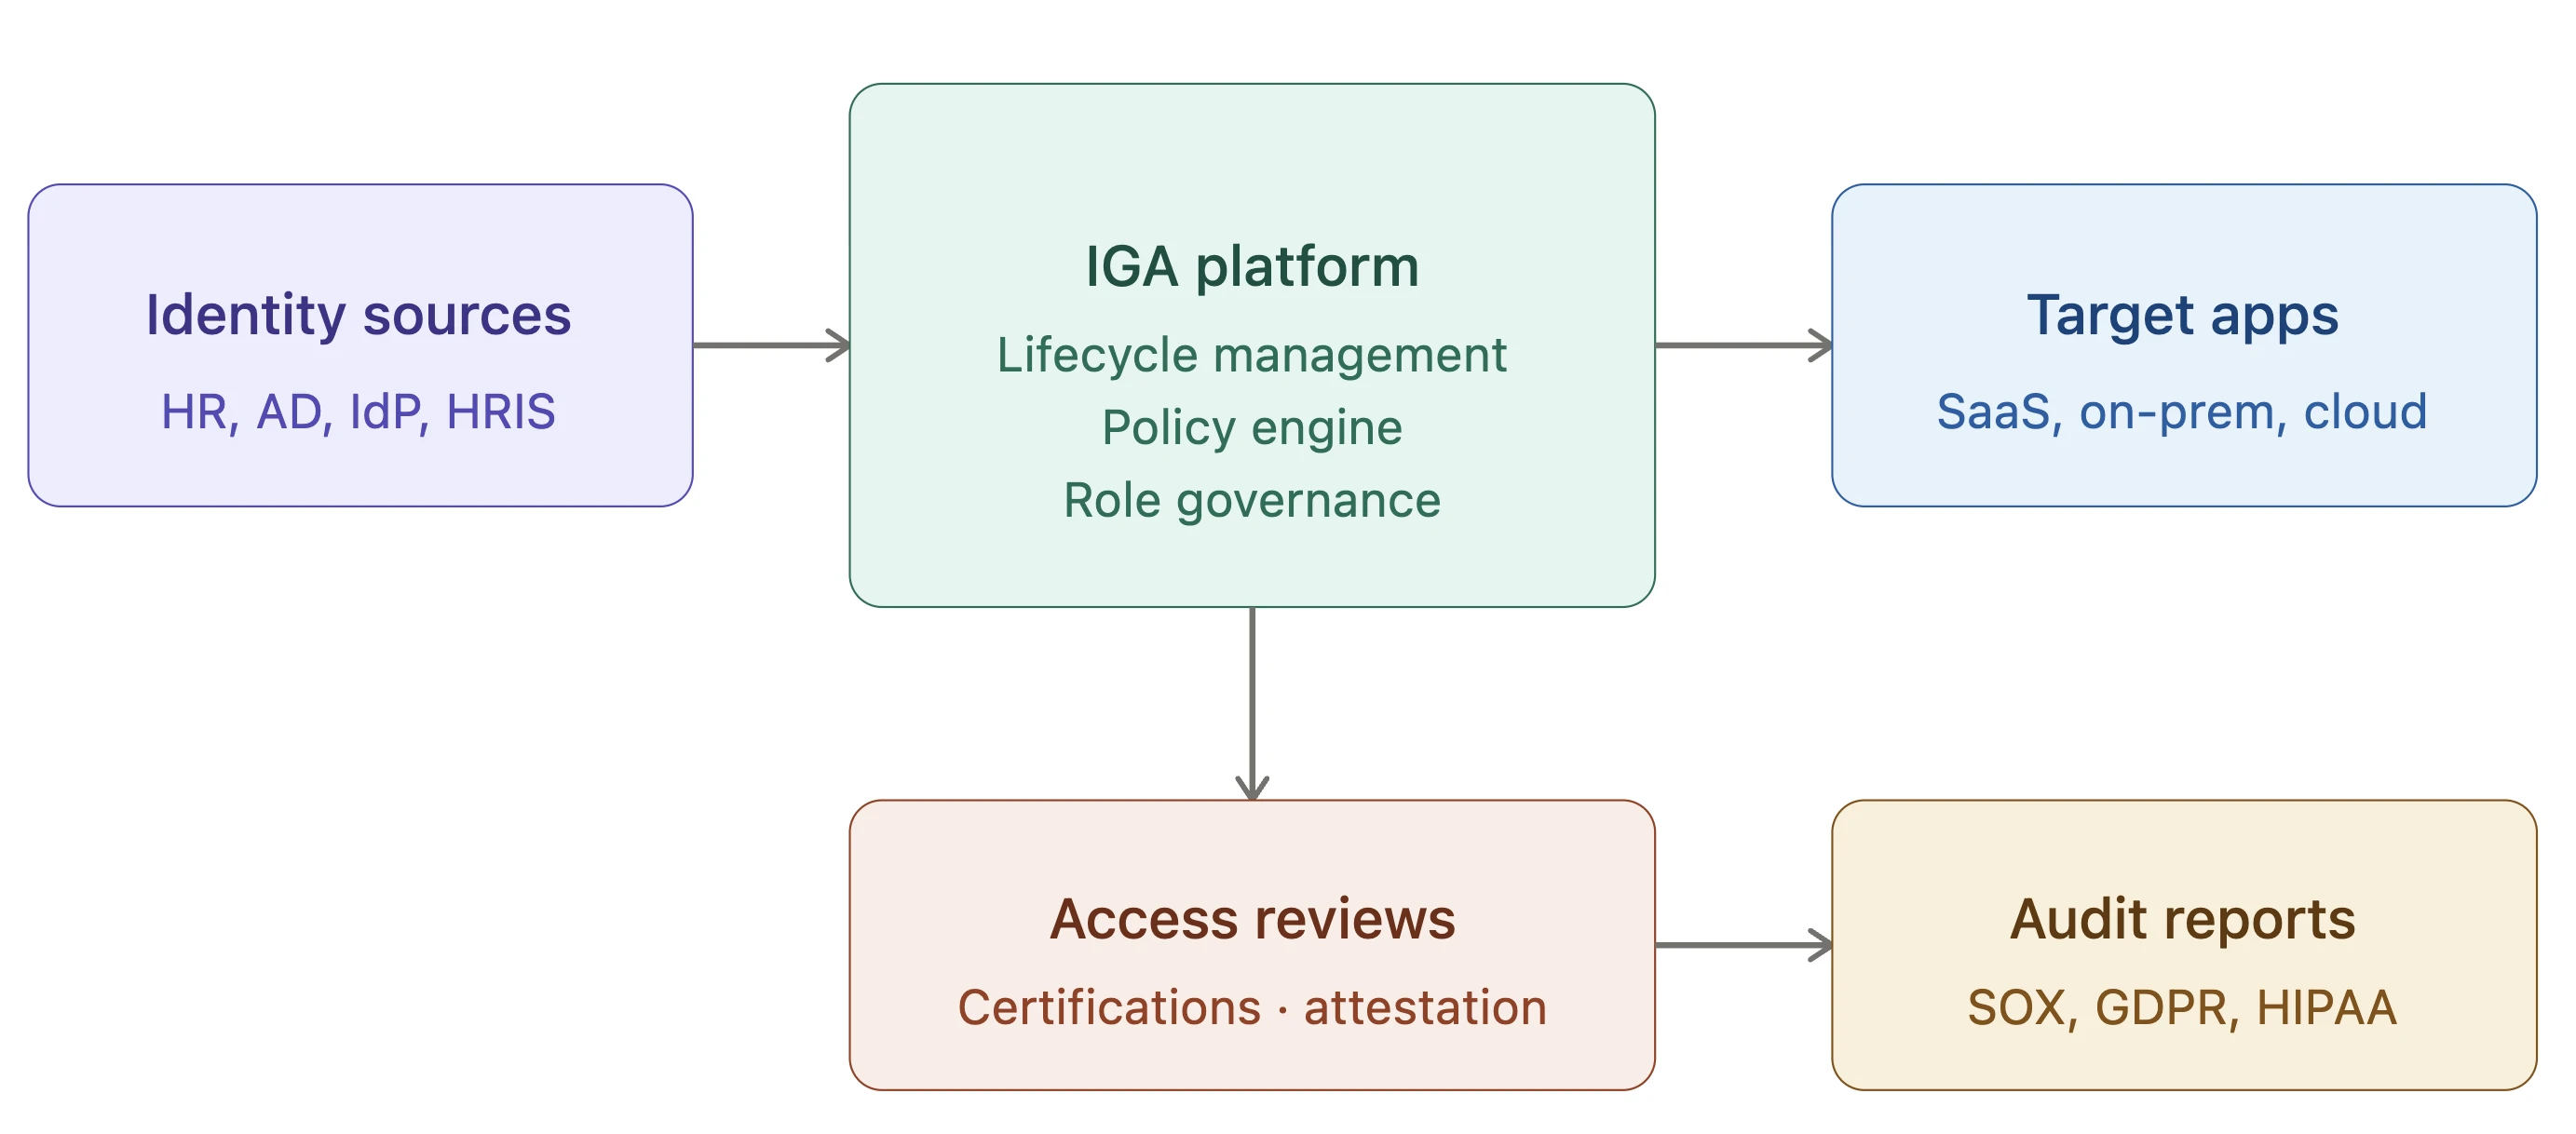
Les données d'identité entrent dans la plateforme IGA à partir de sources faisant autorité telles que les systèmes RH, Active Directory et les fournisseurs d'identité. La plateforme conserve un référentiel d'identités central qui enregistre qui existe dans l'organisation, quels rôles ils occupent et quels accès ils possèdent.
Le moteur de politiques transforme les règles métier en décisions de provisionnement. Lorsqu'un employé arrive, change de rôle ou part, la plateforme accorde, ajuste ou révoque les accès dans les applications connectées. Les demandes concernant des systèmes sensibles peuvent être acheminées via des flux de validation.
Les campagnes de certification des accès s'exécutent selon un calendrier ou à la demande. Les responsables et les propriétaires de ressources confirment si l'accès de chaque utilisateur est toujours nécessaire. Certaines plateformes ajoutent une analyse par groupe de pairs, qui signale les accès différents de ceux des collègues occupant des rôles similaires.
Le provisionnement atteint les applications cibles via des connecteurs, SCIM 2.0 ou des APIs. Chaque action est journalisée, et ces journaux alimentent les rapports utilisés dans les audits SOX, RGPD et HIPAA.
Solutions IGA expliquées
1. One Identity Manager
One Identity Manager est une plateforme IGA offrant des options de déploiement sur site, dans le cloud et en environnement hybride, avec un accent sur la gouvernance d'Active Directory, de Microsoft Entra ID et de SAP.
La version 9.3 a fait évoluer la plateforme vers .NET 8 et remplacé le portail Web Designer par un portail Web basé sur Angular. Dans le portail Web, les actions telles que l'approbation ou le refus des demandes s'exécutent en arrière-plan, afin que les utilisateurs puissent continuer à travailler pendant que le système les traite. Le portail Web peut également recommander des produits lors d'une demande d'accès en fonction du groupe de pairs du bénéficiaire.
La version 10.0 ajoute une interface d'administration basée sur navigateur qui fonctionne sans installation de bureau.1 Autres nouveautés de la version 10.0 :
- Ingestion des scores de risque : Importe les scores de risque des utilisateurs depuis des outils d'analyse tiers et UEBA et les combine avec les scores de risque internes.
- Playbooks ITDR : Des playbooks personnalisés répondent aux violations de politiques en désactivant des comptes, en signalant des incidents de sécurité ou en lançant une attestation ciblée.
- Gouvernance pilotée par le comportement d'Entra ID (BDG) : Suit l'utilisation au niveau des applications, identifie les droits inutilisés ou rarement utilisés et recommande ou automatise leur suppression.
- Import de l'utilisation des transactions SAP : Les données agrégées des transactions SAP prennent en charge l'analyse SoD et identifient les profils SAP inutilisés.
- Rapports en langage naturel : Les utilisateurs autorisés interrogent les données d'identité en langage naturel via un LLM contrôlé par le client.
- Sortie SIEM : Messages Syslog au format CEF.
Limitations :
- La mise à niveau vers la version 9.3 ne peut pas utiliser les mises à jour logicielles automatiques pour les serveurs Job et les applications web ; ceux-ci doivent être mis à jour manuellement.
- Les scripts et extensions personnalisées doivent être compatibles avec .NET 8, et les personnalisations créées dans Web Designer doivent être recréées dans le portail Angular.
2. ConductorOne
ConductorOne est une plateforme de gouvernance des identités SaaS construite sur son framework de connecteurs Baton. Chaque connecteur synchronise les comptes et les droits d'une application pour les revues d'accès des utilisateurs et les demandes d'accès juste à temps.
Les connecteurs fonctionnent selon deux modes : hébergés par ConductorOne ou auto-hébergés dans l'environnement du client. Un connecteur auto-hébergé s'exécutant en mode service sur Kubernetes maintient une connexion vers ConductorOne et télécharge les données d'accès à intervalles réguliers.
Lorsqu'un administrateur ajoute un connecteur, ConductorOne répertorie les applications découvertes dans le fournisseur d'identité, de SSO ou de fédération de l'organisation qui ne sont pas encore gérées, et le connecteur peut être attaché à l'une d'elles.
Limitations :
- La prise en charge du provisionnement varie selon le connecteur. Le connecteur Concur, par exemple, crée des comptes mais ne les déprovisionne pas ; le déprovisionnement doit être effectué dans Concur.
- Plusieurs connecteurs sont en version bêta ; ConductorOne indique que les connecteurs bêta peuvent avoir une prise en charge limitée des fonctionnalités ou une gestion des erreurs incomplète.
3. Idira (anciennement CyberArk Identity Governance)
CyberArk est entré sur le marché de l'IGA via l'acquisition de Zilla Security en février 2025.2 Palo Alto Networks a finalisé l'acquisition de CyberArk en février 2026 et a renommé la plateforme CyberArk Idira en mai 2026. Les clients CyberArk existants continuent sur la même plateforme sous le nouveau nom.
Les profils IA sont des modèles de machine learning qui analysent les permissions existantes et suggèrent un accès au moindre privilège pour chaque rôle. CyberArk indique que les clients Zilla ont consacré 80 % d'efforts en moins aux revues d'accès et ouvert 60 % de tickets de provisionnement en moins qu'avec une IGA héritée ; il s'agit de chiffres fournis par l'éditeur.3
L'Identity Map montre les droits des identités humaines et non humaines dans les applications connectées. Universal Sync utilise l'automatisation robotisée des processus pour connecter les applications dépourvues d'APIs standard.
La plateforme répertorie 1 000+ intégrations préconstruites et fonctionne aux côtés des produits PAM de CyberArk.
Limitations :
- L'IGA est arrivée sur la plateforme via l'acquisition de Zilla en 2025, et la plateforme a été renommée Idira en 2026 ; les noms de produits diffèrent entre l'ancienne documentation CyberArk et la nouvelle documentation Palo Alto Networks.
- La tarification combine les licences PAM et IGA, ce qui ajoute de la complexité pour les organisations ayant besoin de la gouvernance sans PAM.
4. Lumos
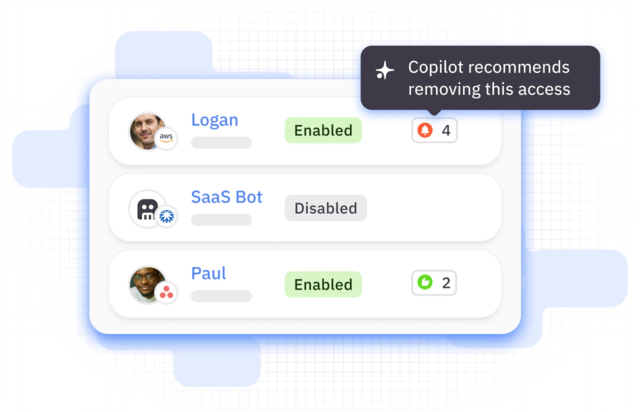
Lumos utilise un agent IA, Albus, pour générer des recommandations de politiques RBAC et ABAC à partir des modèles d'accès, des affectations de rôles, des données SIRH et des journaux d'utilisation.
En décembre 2025, Lumos a lancé les revues d'accès utilisateur agentiques. Albus effectue la première passe d'une campagne de revue et sépare les accès courants à faible risque des anomalies avant que les réviseurs humains ne voient les résultats. 4
La gestion autonome des politiques, lancée en avril 2025, crée, met à jour et applique les politiques RBAC et ABAC à l'aide du machine learning et d'agents IA.
Lumos couvre également la gestion des licences SaaS : elle identifie les licences inutilisées et les applications d'IT fantôme, que les équipes informatiques peuvent récupérer ou placer sous gouvernance.
Limitations :
- La gouvernance des droits SAP, l'intégration mainframe et la SoD au niveau transactionnel ne sont pas couvertes dans la documentation de Lumos.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance est une licence complémentaire de gouvernance pour Entra ID P1 ou P2.
Les capacités de base incluent la gestion des droits (Entitlement Management), qui regroupe les rôles d'application, les appartenances aux groupes et les autorisations SharePoint dans des packages d'accès avec des flux de validation définis, des politiques d'expiration et des revues d'accès.5 Les workflows de cycle de vie automatisent les événements d'arrivée, de mobilité et de départ à l'aide de déclencheurs RH provenant de Workday et SuccessFactors. Privileged Identity Management (PIM) fournit l'activation juste à temps des rôles élevés dans Entra ID et Azure.6
L'agent de revue d'accès (aperçu) réalise les revues via Microsoft Teams en langage naturel, en présentant des recommandations générées par l'IA et en guidant les réviseurs vers une décision sans qu'ils aient besoin de naviguer dans un portail distinct.6
La gestion des droits prend désormais en charge des packages d'accès limités aux autorisations API pour les identifiants d'agents, couvrant ainsi la gouvernance des agents IA au sein de l'écosystème de Microsoft.5
Limitations :
- Les applications extérieures à Microsoft doivent être connectées à Entra ID, par exemple via le provisionnement SCIM, avant de pouvoir être gouvernées.
- Les contrôles SoD dans la gestion des droits fonctionnent au niveau des packages d'accès et des groupes incompatibles ; ils n'analysent pas les autorisations à l'intérieur des applications telles que SAP.
- Les fonctionnalités de gouvernance sont réparties entre les licences Entra ID P1, P2, ID Governance et Entra Suite.
6. SailPoint Identity Security Cloud
SailPoint propose deux produits IGA : Identity Security Cloud (SaaS) et IdentityIQ (sur site).
La SoD et la gouvernance des identités non humaines sont vendues comme des modules distincts. La SoD s'exécute via Access Risk Management (ARM). Les comptes de service, les bots et les identités RPA nécessitent Machine Identity Security, et les agents IA nécessitent Agent Identity Security.
En 2026, SailPoint a ajouté des connecteurs Agent Identity Security pour les versions SaaS de Salesforce, ServiceNow et Snowflake, qui découvrent les agents IA s'exécutant sur ces plateformes.7
Limitations :
- Les modules SoD et identités non humaines sont des options payantes ; la licence de base ne reflète pas le coût total du déploiement.
- IdentityIQ (sur site) et Identity Security Cloud (SaaS) sont des produits distincts avec des ensembles de fonctionnalités différents.
7. Okta Identity Governance
Okta Identity Governance (OIG) est un module complémentaire de gouvernance pour la plateforme d'identité de la main-d'œuvre d'Okta. Il combine Lifecycle Management pour le provisionnement, Okta Workflows pour l'automatisation sans code et Access Governance pour les certifications et les demandes d'accès. Les applications connectées via le réseau d'intégration Okta (600+ intégrations) peuvent être gouvernées sans créer de connecteurs distincts.8
Governance Analyzer ajoute des recommandations aux campagnes de certification en fonction de la fréquence de connexion, de la date du dernier accès et de l'appartenance au groupe de pairs.9
Limitations :
- OIG nécessite Okta comme plateforme d'identité ; il n'est pas vendu comme produit IGA autonome.
- Les scénarios de cycle de vie en dehors des options intégrées nécessitent des flux personnalisés dans Okta Workflows.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance est un module complémentaire de PingOne Advanced Identity Cloud, la plateforme d'identité hébergée de Ping. Il couvre les demandes d'accès, les certifications d'accès, les politiques SoD et l'agrégation des droits des applications intégrées.10
Les certifications peuvent s'exécuter selon un calendrier ou être déclenchées par des événements. Une règle d'événement associe une condition à une action ; par exemple, la création d'un utilisateur dans le système peut démarrer automatiquement une certification pour cet utilisateur.
Les attributs du glossaire de gouvernance attachent des métadonnées personnalisées, telles que le niveau de risque ou la classification des données, aux applications, aux droits et aux rôles. Les réviseurs voient ces métadonnées pendant les certifications, et les règles de périmètre limitent les utilisateurs pouvant consulter ou agir sur des applications, droits ou rôles spécifiques.
Les politiques SoD sont vérifiées lors des demandes d'accès, et des analyses planifiées des politiques détectent les violations dans les accès existants. Les nœuds de workflow traitent chaque violation en accordant une exception, en la rejetant ou en supprimant les droits en conflit.
Limitations :
- Identity Governance fonctionne uniquement sur PingOne Advanced Identity Cloud ; les organisations utilisant d'autres produits Ping ont besoin d'un tenant Advanced Identity Cloud.
- Les rapports personnalisés, les données de reporting quasi en temps réel et la conservation des données de gouvernance pendant 90 jours nécessitent un niveau payant de reporting et d'analytique en plus des rapports IGA standard.
 Ajouter comme source préférée
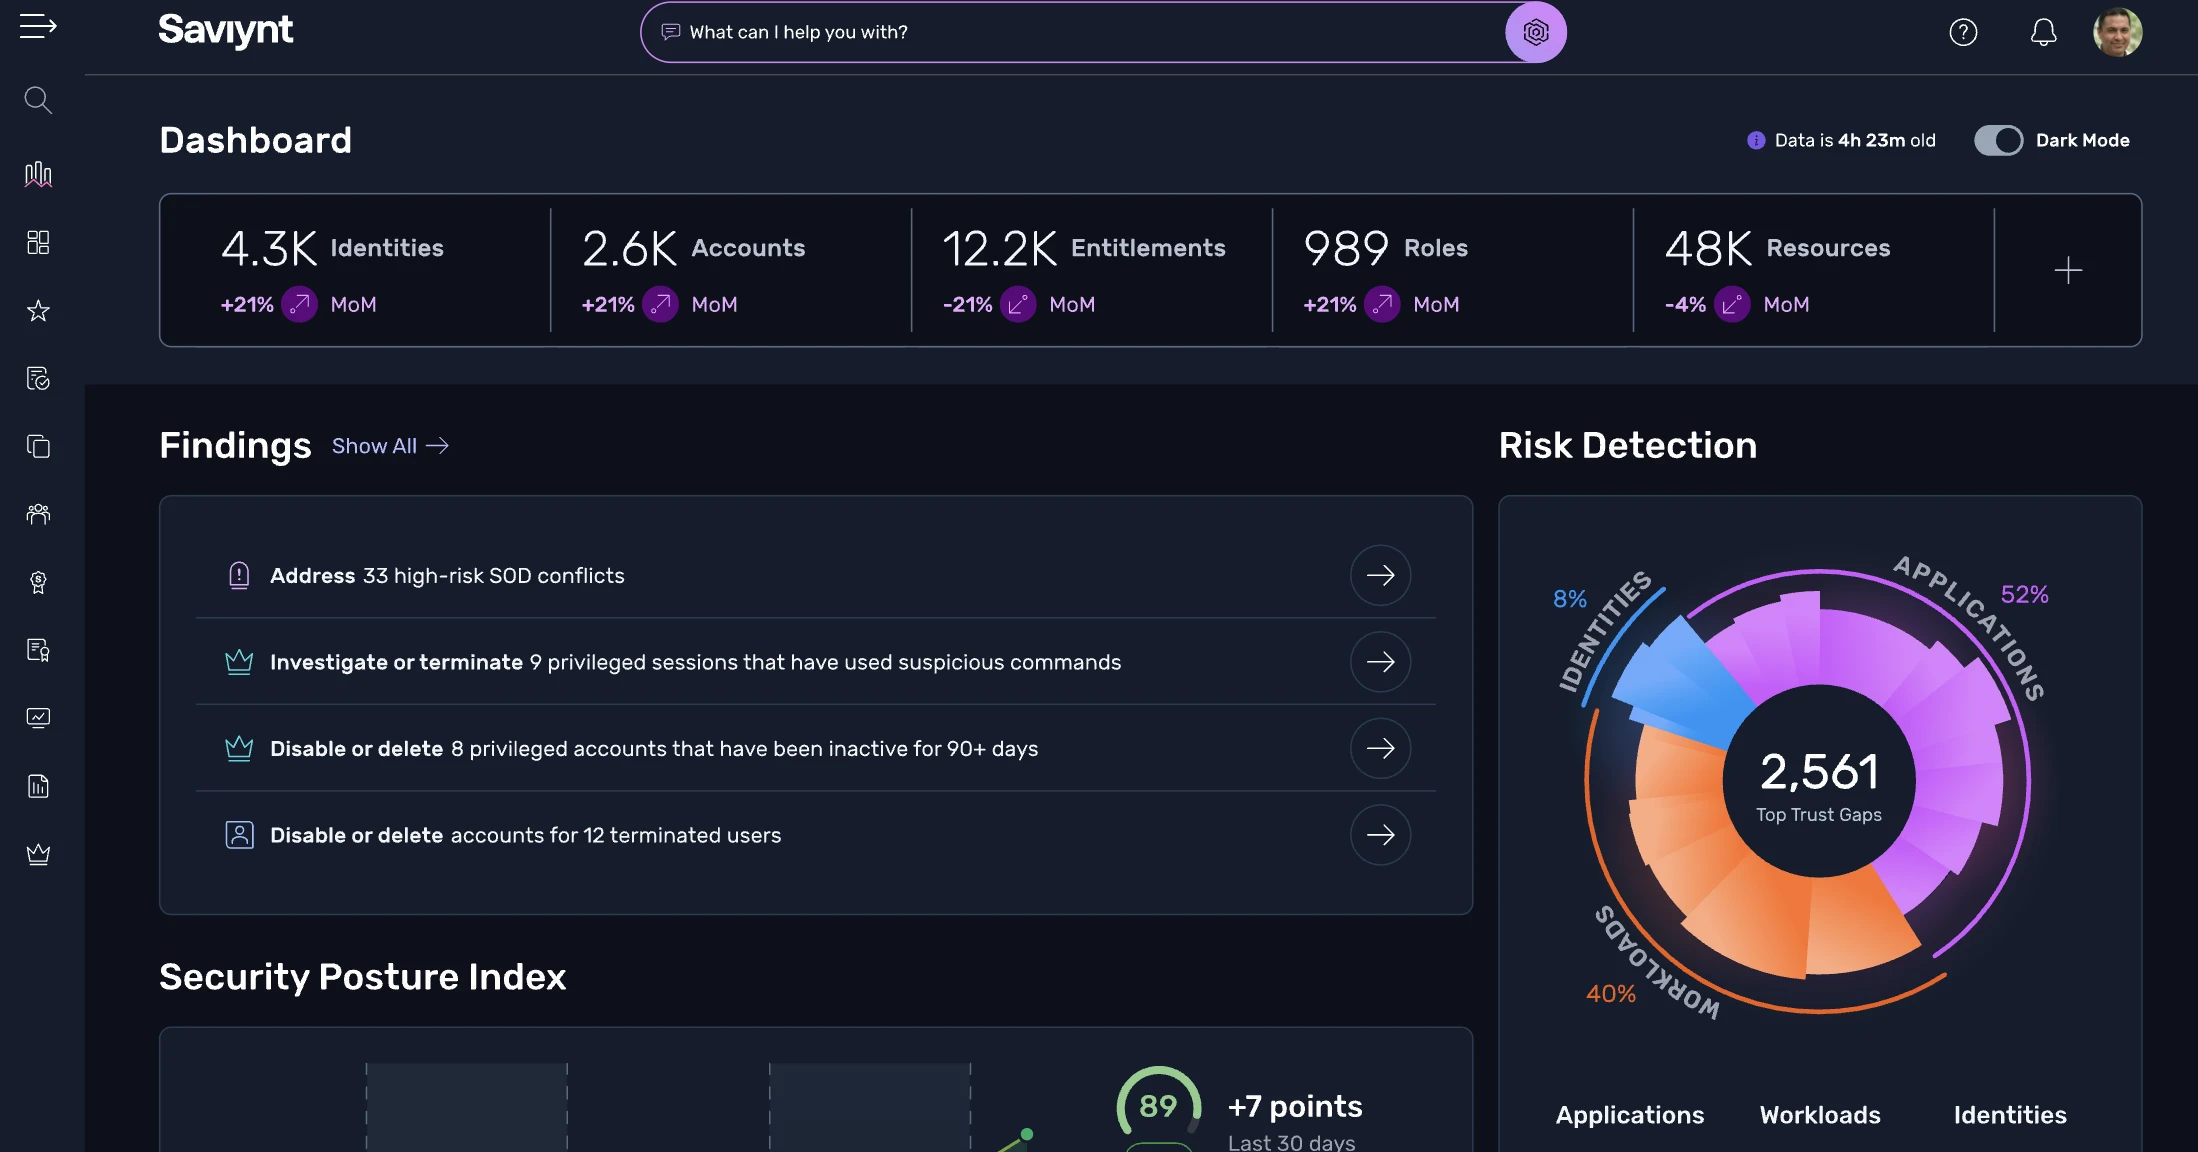
9. Saviynt Identity Cloud
Saviynt Identity Cloud est une plateforme SaaS qui combine l'IGA, le PAM et la gouvernance des accès aux applications en un seul produit. Il n'existe pas de version sur site.
La SoD est incluse dans la plateforme de base, et non en option payante comme chez SailPoint. La version 2025 a repensé le tableau de bord SoD et ajouté des ensembles de règles prêts à l'emploi pour SAP, Oracle, Salesforce et NetSuite.11
Les identités humaines, machines et agents IA sont gouvernées au sein de la même plateforme. En 2025, Saviynt a étendu la couverture non humaine aux workloads et aux identifiants. Les identités tierces et de sous-traitants sont gérées via un module dédié External Identity Management.
Saviynt a ajouté la prise en charge du serveur SCIM en 2025, réduisant le besoin de développement personnalisé pour les intégrations d'applications cloud.
Saviynt revendique une automatisation de 75 % des décisions de revue d'accès et une réduction de 70 % du temps de décision. Il s'agit de chiffres communiqués par l'éditeur ; aucune vérification indépendante n'est disponible.12
Référence client : VF Corporation a remplacé son ancienne plateforme manuelle par Saviynt afin de créer une plateforme d'identité unique pour 12 marques. Le RSSI d'Ingredion a indiqué que les suppressions d'accès sont devenues quasi immédiates et que les nouveaux employés ont reçu leurs accès dès le premier jour.12
Limitations :
- Aucune option sur site ; les organisations ayant des exigences de résidence des données doivent confirmer les régions d'hébergement disponibles.
10. IBM Verify Identity Governance
IBM Verify Identity Governance modélise la SoD autour des activités métier, telles que la création d'une commande d'achat ou l'approbation d'une facture, plutôt qu'autour des rôles. IBM présente ce modèle comme plus proche de la manière dont les auditeurs décrivent le risque d'accès, car les activités métier changent moins souvent que les rôles.13
La plateforme Verify plus large d'IBM inclut Identity Threat Detection and Response (ITDR) et Identity Security Posture Management (ISPM) pour les identités humaines et non humaines.13
Limitations :
- La couverture des identités non humaines est documentée pour la plateforme Verify plus large (ITDR, ISPM), et non pour Verify Identity Governance spécifiquement.
- Le produit était auparavant vendu sous les noms IBM Security Identity Governance and Intelligence et IBM Security Verify Governance ; l'ancienne documentation utilise ces noms.
11. Omada Identity
Omada Identity Cloud est une plateforme IGA SaaS. Omada vend un Accelerator Package à prix fixe avec un délai de mise en œuvre de 12 semaines ; il s'agit d'un engagement de l'éditeur, et non d'un résultat mesuré de manière indépendante.
La passerelle d'applications cloud (CAG) connecte Omada Identity Cloud aux systèmes hébergés sur site ou dans d'autres clouds via des connexions sortantes uniquement, de sorte que les règles de pare-feu entrantes n'ont pas besoin d'être modifiées. Elle exécute les importations de données, les tâches de provisionnement, la découverte de schémas et les tests de connexion, utilise l'authentification mutuelle et reçoit des mises à jour over-the-air. Omada prend également en charge le VPN site à site ; les capacités des connecteurs sont les mêmes dans les deux modèles.
Omada documente la gestion du cycle de vie, la certification des accès et l'analyse des risques pour les identités humaines, non humaines et les agents IA au sein de la même plateforme.
Limitations :
- L'Accelerator Package de 12 semaines couvre un périmètre défini (intégration RH et Active Directory plus un nombre limité de systèmes métier) ; les systèmes supplémentaires sortent du calendrier fixe.
12. Oracle Identity Governance
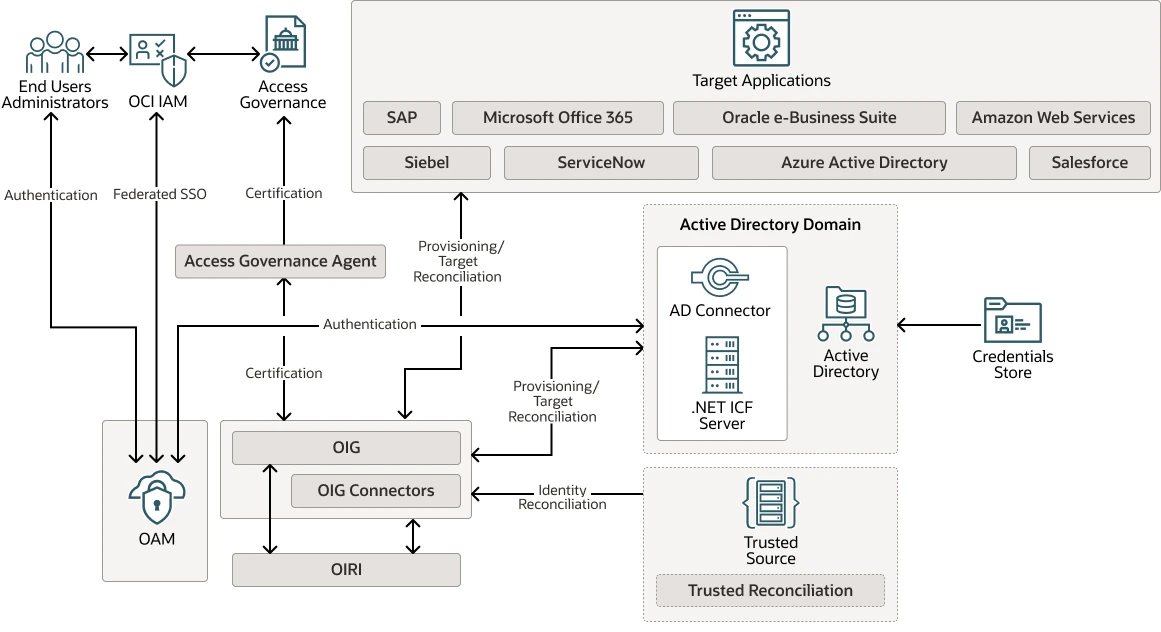
Oracle propose deux produits IGA : Oracle Identity Governance (OIG) pour un déploiement sur site et Oracle Access Governance (OAG) en tant que SaaS.
Dans une configuration hybride, les revues d'accès s'exécutent dans OAG tandis que le provisionnement continue via OIG 12c. Oracle indique qu'OAG réduit de 70 % les tickets informatiques liés à la gouvernance des accès.14
Oracle Identity Role Intelligence utilise le machine learning pour extraire des rôles à partir de la structure organisationnelle, des attributs des utilisateurs et des modèles d'activité, puis les publie dans OIG.
Source : Oracle Identity Governance (OIG)
Access Guardrails dans Oracle Access Governance applique les règles SoD lors des demandes d'accès, en bloquant la demande ou en l'autorisant pour une période définie avec approbation conditionnelle. Pour les applications cloud Oracle Fusion, Access Governance transmet les décisions d'approbation des demandes signalées par la SoD à Risk Management Cloud, afin que le droit n'ait pas besoin d'être approuvé à nouveau à cet endroit.
Le framework de connecteurs OIG couvre les mainframes, LDAP, les bases de données, Office 365, ServiceNow, Dropbox, Google Workspace et WebEx. L'IGA Integrations Exchange répertorie des connecteurs préconstruits pour les deux produits.15
Référence client : Cummins a évalué OAG pour la gouvernance cloud native, citant la migration nulle depuis OIG 12c et l'analytique axée sur les informations comme facteurs clés.14
Limitations :
- OIG (sur site) et Oracle Access Governance (SaaS) sont des produits distincts ; les déploiements hybrides exécutent les revues d'accès dans Access Governance et le provisionnement dans OIG.
- En dehors de l'écosystème Oracle (Fusion, E-Business Suite), l'intégration nécessite un travail supplémentaire sur les connecteurs.
Fonctionnalités communes
Les 12 plateformes de cette liste documentent les capacités de base suivantes :
- Cycle de vie des identités (JML) : Automatisation des arrivées, mobilités et départs pilotée par les données RH ou les affectations de rôles, avec provisionnement et déprovisionnement automatisés dans les systèmes connectés.
- Certification des accès : Campagnes périodiques de revue des accès avec des flux de validation pour les responsables métier ou les équipes informatiques.
- Contrôles SoD : Application de la séparation des tâches par la détection de conflits basée sur des politiques. SailPoint vend la SoD comme option payante (Access Risk Management) ; Saviynt l'inclut dans la plateforme de base.
- Contrôle d'accès basé sur les rôles : Extraction de rôles, modélisation de rôles et gestion des politiques RBAC.
- Demandes d'accès en libre-service : Portails destinés aux utilisateurs finaux pour les demandes d'accès avec des flux de validation configurables.
- Pistes d'audit : La journalisation et les rapports prêts pour l'audit sont inclus dans toutes les plateformes.
IGA pilotée par l'IA
Plusieurs fournisseurs IGA appliquent désormais l'IA dans quatre domaines : les recommandations d'accès, les revues d'accès de première passe, la réponse basée sur les risques et les requêtes en langage naturel.
Recommandations d'accès : L'analyse par groupe de pairs compare l'accès d'un utilisateur à celui de collègues occupant la même fonction, le même site et le même service. Les accès en dehors de ce modèle sont signalés pour examen. SailPoint et Saviynt utilisent cette approche dans les recommandations de certification.
Revues d'accès agentiques : L'agent Albus de Lumos et Harbor Pilot de SailPoint effectuent la première passe d'une campagne de revue, séparent les accès courants des anomalies et fournissent aux réviseurs une liste filtrée. Lumos fait état d'une réalisation des campagnes jusqu'à 6x plus rapide.
Réponse basée sur les risques : One Identity Manager 10.0 importe des scores de risque utilisateur provenant d'outils UEBA tiers. Ses playbooks ITDR désactivent des comptes, signalent des incidents ou lancent une attestation ciblée lorsqu'une violation de politique est détectée.
Requêtes en langage naturel : SailPoint Harbor Pilot, les rapports basés sur un LLM de One Identity Manager et le serveur MCP de Saviynt permettent aux administrateurs d'interroger les données d'identité en langage naturel, par exemple : « Quels utilisateurs ayant accès aux systèmes financiers ne se sont pas connectés depuis 90 jours ? »
ConductorOne et Lumos se décrivent comme des plateformes « IA natives » ou « autonomes », où l'IA agit au lieu de simplement recommander. Dans ces plateformes, les journaux d'audit des décisions de l'IA et l'approbation humaine des décisions d'accès finales sont les points à vérifier.
Top 8 des cas d'usage de l'IGA
Intégration des employés : Lorsqu'une nouvelle recrue apparaît dans le système RH, l'IGA provisionne les accès de naissance (messagerie, outils de collaboration et applications du service) le premier jour ou avant, sans ticket informatique.
Changement de rôle : Lorsqu'un employé passe de la finance à l'ingénierie, l'IGA supprime les accès liés à l'ancien rôle et accorde les accès requis pour le nouveau. Les accès qui ne sont pas supprimés lors d'un changement de rôle s'accumulent, un phénomène connu sous le nom de privilege creep.
Départ des employés : Lorsqu'un employé quitte l'entreprise, l'IGA révoque les accès dans les systèmes connectés immédiatement ou selon un calendrier défini. Le client de Saviynt Ingredion a indiqué que les suppressions d'accès sont devenues quasi immédiates après le déploiement.
Gouvernance de la main-d'œuvre externe : Les sous-traitants, partenaires et fournisseurs ont besoin d'accès limités dans le temps avec des workflows de renouvellement. L'IGA applique les dates d'expiration et déclenche une nouvelle approbation avant la prolongation de l'accès, plutôt que de laisser les comptes actifs après la fin d'un projet.
Certifications des accès : Les responsables métier examinent périodiquement les accès applicatifs de leur équipe et confirment s'ils sont toujours nécessaires. Certaines plateformes affichent la date de dernière connexion, des comparaisons avec le groupe de pairs et des scores de risque à côté de chaque élément.
Application de la séparation des tâches : L'IGA détecte les combinaisons d'accès toxiques, comme la possibilité pour le même utilisateur de créer et d'approuver une commande d'achat, et bloque l'octroi ou le signale pour examen.
Gouvernance des identités non humaines : Les comptes de service, les bots RPA, les clés API et les agents IA ont besoin de propriétaires, de revues d'accès et de déprovisionnement, tout comme les identités humaines. La couverture varie selon les fournisseurs : SailPoint la vend sous forme de modules distincts, tandis que Saviynt et Omada incluent les identités non humaines dans la même plateforme.
Rapports de conformité : Les auditeurs exigent la preuve que l'accès aux systèmes réglementés était limité aux utilisateurs autorisés pendant une période définie. L'IGA produit des rapports d'historique des accès, des enregistrements de certification et des journaux de violations SoD pour les audits SOX, RGPD et HIPAA.
FAQ
Identity Governance and Administration (IGA) est une catégorie de logiciels qui gère le cycle de vie complet des accès des utilisateurs aux applications, systèmes et données. Elle automatise le provisionnement et le déprovisionnement, applique les politiques d'accès, exécute les campagnes de certification des accès et conserve les enregistrements d'audit requis pour la conformité aux réglementations telles que SOX, RGPD et HIPAA.
IAM (gestion des identités et des accès) couvre l'authentification et le contrôle d'accès, en confirmant qui est un utilisateur et en accordant ou refusant l'accès. IGA ajoute une couche de gouvernance : visibilité sur tous les droits d'accès de l'environnement, application des politiques, workflows de revue des accès et rapports de conformité. Les systèmes IGA fonctionnent aux côtés des outils IAM et traitent les problèmes d'accumulation des accès et d'auditabilité que l'IAM ne peut pas résoudre seul.
IGA signifie Identity Governance and Administration. Dans un contexte gouvernemental, il désigne la même catégorie d'outils que celle décrite ci-dessus, appliquée à la gestion des accès aux systèmes, applications et données sensibles du gouvernement, conformément aux réglementations et cadres du secteur public.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Solutions IGA comparées: 12 fournisseurs avec fonctionnalités}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Consulté le 29 septembre 2026}
}Résultats et horodatages de 12 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant un fichier CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
2 mises à jourL'introduction a été enrichie d'une section sur IGA vs IAM vs PAM.
Ajout de One Identity Manager à la liste des solutions IGA.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.
À lire ensuite
Meilleurs 25+ logiciels de gestion de la confidentialité: fonctionnalités & prix

Top 5 des extensions Chrome gratuites pour le Web Scraping

Analyse du Top 5 des logiciels de gestion des changements de pare-feu


Meilleurs jeux de données YouTube: Bright Data & Oxylabs
Meilleures 10+ solutions PAM avec alternatives gratuites

Meilleurs outils de surveillance des performances de base de données: Comparaison des 5 meilleures plateformes

Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.