


Meilleures 10+ solutions PAM avec alternatives gratuites

Nous avons passé trois jours à tester et évaluer des solutions populaires de gestion des accès privilégiés (PAM). Nous avons utilisé les essais gratuit et les consoles d'administration de BeyondTrust et de Keeper PAM. Pour les solutions nécessitant une inscription, nous sommes appuyés sur la documentation officielle des produits.
Sur la base de notre expérience pratique et des informations provenant des sites web des fournisseurs, nous listons les 11 meilleures solutions PAM avec leurs fonctionnalités clés et leurs détails tarifaires.
Meilleurs 11 fournisseurs PAM commerciaux
Fournisseur | Idéal pour | Prix de départ | Durée du contrat |
|---|---|---|---|
Organisations ayant besoin d'une pile PAM complète | Aucune information publique | – | |
Équipes commençant par un coffre-fort de justificatifs gratuit et évoluant vers une PAM complète sur la même plateforme. | Aucune information publique | 12 mois | |
Équipes du marché intermédiaire ayant besoin d'une PAM sans agent avec une couverture NHI et agents IA | Aucune information publique | 30 jours gratuit d'essai | |
Accès distant des fournisseurs et administrateurs basé sur approbation | $98 690 | 36 mois | |
Grands déploiements PAM auto-hébergés ou SaaS sous la plateforme Idira | $44 712 | 12 mois | |
Petites et moyennes entreprises recherchant une PAM économique | $7 995 / an + maintenance | Licence annuelle | |
Équipes DevOps et cloud-natives ayant besoin d'un accès rapide et dynamique | $840–1 200 / utilisateur par an | 12 mois | |
Gestion de l'accès distant | Aucune information publique | 12 mois | |
Organisations axées cloud utilisant Okta pour l'identité | Petites organisations : $2–15 / utilisateur / mois Grandes organisations : $72 000 / an (+ $8 000 pour MFA/API, $2 000 pour le module complémentaire PAM) | – | |
PME et équipes distribuées ayant besoin d'une PAM cloud simple | $490 / an (~$2–85 / utilisateur / mois) | Annuel |
Les informations tarifaires proviennent de AWS Marketplace et des sites web officiels des fournisseurs.1
Comparaison de la maturité PAM
Toutes les solutions PAM examinées incluent un ensemble commun de fonctionnalités principales, expliquées ci-dessous. Elles commencent à diverger sur la profondeur de l'automatisation, du contrôle d'accès contextuel et des capacités d'intégration full-stack qui permettent :
- Accès juste-à-temps (JIT), qui accorde un accès privilégié temporaire et limité dans le temps uniquement lorsque nécessaire, puis le révoque automatiquement ensuite.
- Accès dynamique, qui étend les principes du JIT en permettant un accès adaptatif et contextuel aux utilisateurs, aux machines, aux APIs et aux applications.
Intégrations DevOps et infrastructure
* Prend en charge la gestion des secrets utilisable avec Kubernetes (pas de prise en charge explicite de l'orchestration complète.
**Prend en charge la gestion des secrets utilisable avec Kubernetes (pas de prise en charge explicite de l'orchestration complète).
Solutions PAM gratuites
Quelques fournisseurs proposent des solutions gratuit à capacité PAM bien adaptées aux déploiements à petite échelle. Certains, comme Devolutions Password Hub, proposent également des offres professionnelles payantes incluant des fonctionnalités d'entreprise telles que des flux d'approbation et des rapports de conformité.
Nous avons évalué ces outils en fonction de leur niveau de fonctionnalités PAM. Ci-dessous, nous présentons quelques solutions clés. Pour plus de détails, consultez notre article sur les gratuit solutions PAM.
PAM pour le stockage sécurisé des justificatifs (outils basés sur un coffre-fort) :
- Devolutions Password Hub Free : Pour exploiter un coffre-fort cloud avec suivi des accès, mais sans contrôle de session.
- KeePassXC (avec KeeAgent) : Pour gérer uniquement les mots de passe locaux et les clés SSH.
PAM pour les outils de gestion dynamique des secrets :
- Vault by HashiCorp (Community Edition) : Pour les équipes DevOps gérant les secrets machine-à-machine, les justificatifs dynamiques et les flux d'automatisation. Gratuit à auto-héberger, mais code source disponible sous la Business Source License, pas open source.4
One Identity
One Identity vend ses produits PAM sous le nom Safeguard. Safeguard for Privileged Passwords (SPP) met en coffre et renouvelle les justificatifs et gère les demandes d'accès. Safeguard for Privileged Sessions (SPS) assure le proxy, l'enregistrement et l'indexation des sessions privilégiées. Safeguard for Privileged Analytics signale les comportements inhabituels des utilisateurs.
Safeguard s'exécute sur site sous forme d'appliance matérielle ou virtuelle. Safeguard On Demand est la version SaaS, avec des options mono-locataire et multi-locataire.
Ce que couvre la plateforme
SPP et SPS s'exécutent comme des appliances distinctes qui sont liées. Une version majeure LTS de SPP ne fonctionne qu'avec la même version majeure LTS de SPS.5
SPS indexe les enregistrements de session, y compris le texte à l'écran capturé par OCR, afin que les enregistrements puissent être recherchés par commandes ou par contenu affiché.
Pour les demandes de session, SPS injecte le justificatif dans la connexion et l'utilisateur ne voit pas le mot de passe. Pour les demandes de libération de mot de passe, l'utilisateur approuvé voit le mot de passe.
La version 9.0 change la base de l'appliance :
- SPP fonctionne sous Windows 11 LTSC et SPS sous Ubuntu 24.04 LTS.
- La licence est intégrée à l'appliance. Dans les versions antérieures, l'appliance virtuelle SPP nécessitait une licence Windows Microsoft distincte (MAK ou KMS).
- La découverte de comptes couvre les hôtes VMware ESXi.
Pour les environnements Active Directory, One Identity’s outils de pont AD étendent l'authentification AD à Unix, Linux et macOS.
Limites
- La couverture DevOps est documentée via Secrets Broker pour DevOps ; la gestion des accès aux clusters Kubernetes n'est pas documentée.
- SPP et SPS doivent fonctionner avec la même version majeure LTS, les deux appliances sont donc mises à niveau ensemble.
Securden
Securden vend son coffre-fort de mots de passe et sa PAM unifiée comme des produits distincts. Les deux s'exécutent en auto-hébergé ou en cloud. La PAM unifiée est concédée par utilisateur, sans modules complémentaires et sans limite sur le nombre d'identités gérées.6
Ce que couvre la plateforme
Le coffre-fort de mots de passe stocke, partage et renouvelle les justificatifs. La PAM unifiée ajoute le lancement et l'enregistrement de sessions, l'accès JIT, la gestion des mots de passe d'applications et la gestion des privilèges des endpoints.
Par défaut, chaque session distante transite par le serveur Securden, de sorte que les utilisateurs ne se connectent jamais directement aux systèmes cibles. Une passerelle optionnelle, qui exécute le composant Session Manager de Securden, peut acheminer ces connexions à la place. Les sessions s'ouvrent dans le navigateur via HTTPS ou via des clients RDP et SSH natifs, et l'utilisateur ne voit pas le mot de passe ou la clé sous-jacent(e).
Les organisations disposant de réseaux distribués peuvent déployer plusieurs serveurs d'applications et les gérer depuis une installation centrale.
Lors de la RSA Conference 2026, Securden a annoncé une plateforme qui ajoute l'IGA, le CIEM, la gestion des identités non humaines et la sécurité des agents IA à ses produits PAM et de gestion des privilèges des endpoints.7
Points forts
- L'offre Starter gratuit inclut des contrôles d'accès granulaires, la 2FA et des sauvegardes planifiées.
- La licence est par utilisateur, à la fois pour le coffre-fort de mots de passe et pour la plateforme PAM.
- Securden positionne le produit comme auto-installable, sans services professionnels obligatoires.
Points faibles
- Au-delà de l'offre Starter gratuit, les prix sont établis sur devis, sans tarifs publiés par utilisateur pour les éditions Teams, Enterprise ou PAM.
miniOrange
miniOrange PAM couvre les administrateurs humains, les comptes de service, les clés API et les agents IA. Elle découvre les comptes de service et les identités machine et gère les secrets éphémères pour les flux de travail automatisés
Un essai de 30 jours inclut toutes les fonctionnalités ; au-delà, les prix sont établis sur devis.
Ce que couvre la plateforme
Le produit principal gère le stockage coffre-fort des justificatifs avec chiffrement AES-256 et rotation automatisée pour les comptes SSH, RDP, VNC, Active Directory et de bases de données. 8 La surveillance des sessions enregistre les sessions en direct avec lecture intégrale ; les administrateurs peuvent interrompre les sessions en temps réel. Le provisionnement d'accès JIT accorde une élévation limitée dans le temps sur demande et la révoque automatiquement à la fin, sans privilèges permanents. 9
La couche de gestion des identités non humaines et des agents IA est la partie la plus différenciée de l'offre. miniOrange fournit la découverte des comptes de service, des clés API et des identités machine, ainsi que la gestion des secrets éphémères pour les flux de travail automatisés. 8
Pour les applications web, miniOrange fournit une extension de navigateur PAM qui détecte automatiquement les champs de connexion et injecte les justificatifs sans les exposer aux utilisateurs, y compris pour les connexions en plusieurs étapes, les champs de domaine et les flux d'authentification personnalisés. 10
Les rapports de conformité couvrent PCI DSS, HIPAA, RGPD, ISO 27001, SOX et SOC 2 prêts à l'emploi. 8
Points forts
- Aucun agent d'endpoint requis ; fonctionne dans les infrastructures cloud, sur site et hybrides sans installation par appareil. 8
- Découverte et gestion des comptes de service, des clés API et des justificatifs machine-à-machine aux côtés des comptes privilégiés humains.
- La page Kubernetes de miniOrange décrit l'accès JIT pour les administrateurs Kubernetes. 11
Points faibles
- Écosystème plus restreint que CyberArk ou BeyondTrust. Les intégrations tierces et les connecteurs prêts à l'emploi sont moins nombreux, ce qui compte dans les grandes entreprises disposant de systèmes de niche ou hérités.
- Les prix au-delà de l'offre d'essai ne sont pas publiés. Les équipes qui évaluent le coût total de possession ne peuvent pas le modéliser sans échanger avec le fournisseur.
BeyondTrust
Nous avons utilisé la console d'administration BeyondTrust12 pour tester le fonctionnement concret des approbations d'accès et des demandes de session.
Password Safe gère les justificatifs des comptes de service, des connexions aux applications locales et des mots de passe administrateur, et lance des sessions privilégiées avec injection des justificatifs. Privileged Remote Access, un produit BeyondTrust distinct, donne aux fournisseurs externes un accès basé sur approbation avec enregistrement et lecture des sessions. Les supports REST API et GitHub Action relient Password Safe aux pipelines DevOps.
Ci-dessous, nous mettons en avant notre expérience :
Vue d'ensemble du système et de l'interface :
Vous pouvez démarrer une session vers ces systèmes cibles à l'aide de vos outils existants via Direct Connect, ou directement depuis la Password Safe Web Console.
- Les utilisateurs peuvent lancer des sessions directement depuis le coffre-fort, avec injection automatique des justificatifs.
- Il prend en charge l'accès multiplateforme (Windows via RDP, Linux via SSH) depuis une interface unifiée.
- Ces sessions peuvent être enregistrées, surveillées et interrompues conformément aux politiques.
D'après notre expérience, deux cas d'usage se distinguent pour BeyondTrust : accès distant et stockage et gestion des justificatifs.
Accès distant (accès à distance privilégié) :
L'accès distant privilégié de BeyondTrust est conçu pour donner aux administrateurs et aux fournisseurs un accès contrôlé aux parties restreintes de votre réseau. Considérez-le comme une jumpbox distante sécurisée où vous pouvez accorder l'accès à la demande ou exiger d'abord une approbation, pratique pour les sous-traitants externes. Il comprend également des outils d'enregistrement et de lecture des sessions pour l'audit et la conformité.
Demande d'accès au système WS20 :
Lors de la demande d'accès au système WS20, la console permet de définir la date de début, la fenêtre d'accès et la durée, ainsi que de choisir s'il faut récupérer un mot de passe ou lancer directement une session RDP. Cette flexibilité fait partie du contrôle d'accès granulaire de BeyondTrust, qui vous permet de définir qui obtient l'accès, quand et pour combien de temps.
Dans ce cas, le système a exigé une approbation manuelle avant de lancer la session RDP. Les sessions précédentes sur d'autres systèmes ont été auto-approuvées car l'utilisateur était marqué comme fiable. Cela démontre la capacité de BeyondTrust à appliquer des politiques d'accès dynamiques basées sur le type de système, le niveau de confiance ou les conditions de risque.
Vous pouvez également lier les demandes d'accès à un système de tickets (comme ServiceNow) et préciser un numéro de ticket pour le suivi. La console vous permet de définir des durées d'accès juste-à-temps (JIT), par exemple 2 heures, garantissant que les justificatifs privilégiés ne restent pas actifs plus longtemps que nécessaire. Une fois approuvée, la session peut être lancée immédiatement, avec toutes les actions associées.13
Dans l'ensemble, la console d'administration offre une visibilité claire et une application stricte des politiques, bien que la configuration initiale puisse être complexe. Une fois configuré, cependant, le flux de travail fournit un processus contrôlé, auditable pour la gestion des sessions privilégiées et la récupération des justificatifs.
Stockage et gestion des justificatifs (Password Safe) :
Le Password Safe de BeyondTrust gère les justificatifs des comptes de service, des connexions aux applications locales et des mots de passe administrateur. L'option Team Passwords est utile lorsque vous devez partager des justificatifs sans automatisation complète.
Intégration et mise en service :
Vous pouvez intégrer BeyondTrust à des systèmes de tickets et d'ITSM comme ServiceNow, mais la plupart des équipes commencent par une gestion manuelle avant d'automatiser les approbations. L'intégration est puissante, mais demande des efforts pour être bien configurée. BeyondTrust s'appuie sur l'assistance du fournisseur pour l'installation et l'évolution.
Défis d'automatisation et de rotation des mots de passe :
L'automatisation des mots de passe de BeyondTrust est puissante, mais exige de la prudence au début. Les services peuvent être verrouillés si les justificatifs en cache ne sont pas mis à jour avant la rotation. Commencez par intégrer les comptes administrateur intégrés et déployez l'automatisation lentement. De plus, si votre Active Directory applique des règles particulières d'âge ou de complexité des mots de passe, assurez-vous que les politiques de BeyondTrust correspondent pour éviter les échecs de rotation.
Points forts
- Flux d'approbation détaillés pour les administrateurs internes et les tiers.
- Enregistrement, surveillance et lecture des sessions fiables.
- L'intégration poussée avec ServiceNow et d'autres systèmes de tickets permet de faire des demandes d'accès directement depuis des tickets d'incident ou de changement.
- Simplifie la récupération des mots de passe et le lancement des sessions sans répéter les flux d'approbation complets.
- Permet des lancements de session simultanés et des commandes après connexion sur les systèmes liés.
- Les supports REST API et GitHub Action étendent les capacités PAM aux pipelines DevOps.
Points faibles
- Le démarrage de session et l'authentification ajoutaient un délai perceptible avant qu'une session ne devienne utilisable.
- Les délais d'expiration par défaut provoquaient des réauthentifications fréquentes.
- La conception axée sur l'automatisation rendait la configuration manuelle des actifs et des comptes fastidieuse.
- La configuration de ServiceNow et d'intégrations similaires nécessitait l'aide du fournisseur.
- Les services peuvent être verrouillés si les justificatifs en cache ne sont pas mis à jour avant la rotation, et les règles d'âge ou de complexité des mots de passe d'Active Directory doivent être reproduites dans la politique BeyondTrust pour éviter les échecs de rotation.
CyberArk
CyberArk fait partie de Palo Alto Networks et migre vers la marque Idira.14
Elle cible les grandes entreprises disposant d'environnements hybrides, de personnel technique interne et d'exigences de conformité sur l'ensemble du cycle de vie. Pour les équipes plus petites ou moins réglementées, elle est plus lourde que les outils légers de PAM ou de gestion des secrets.
Points forts
- Options de déploiement auto-hébergé et SaaS pour le même ensemble de capacités PAM.
- L'architecture auto-hébergée sépare le Vault, le Central Policy Manager (CPM), le Privileged Session Manager (PSM) et l'accès web (PVWA), afin que chaque composant puisse être placé et mis à l'échelle indépendamment.
Points faibles
- Chaque composant auto-hébergé (Vault, CPM, PSM, PVWA) est dimensionné et durci séparément, ce qui exige une expertise dédiée pour un déploiement complet.15
- Les organisations plus petites peuvent trouver la plateforme trop lourde et coûteuse pour leur taille.
ManageEngine PAM360
ManageEngine PAM360 est un logiciel auto-hébergé. Le serveur s'installe sur Windows Server ou Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux), et ManageEngine documente également le déploiement comme instance AWS.16
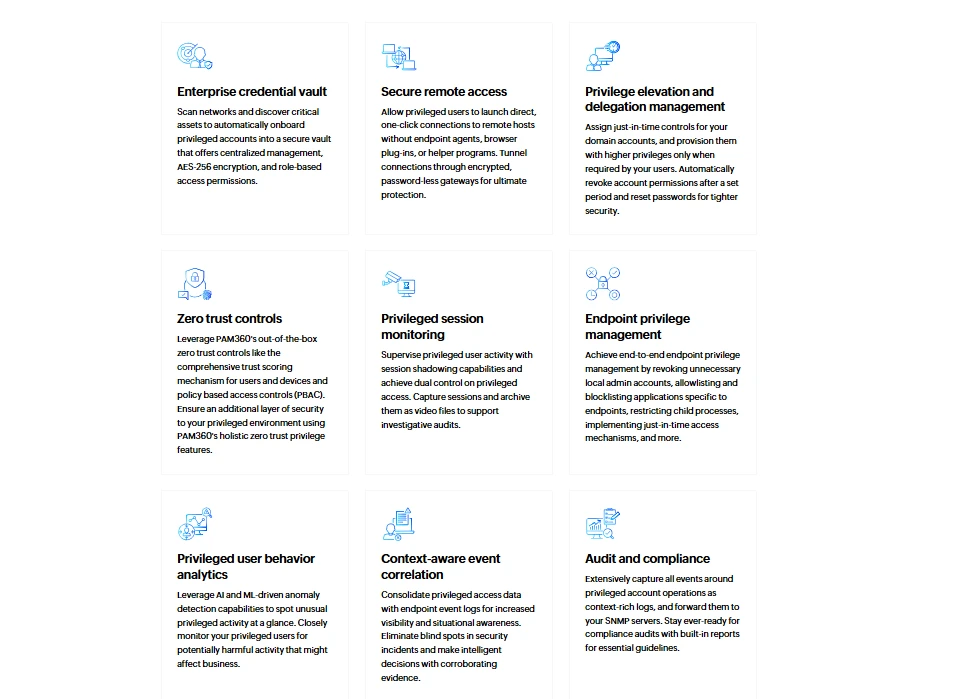
La licence comptabilise les administrateurs et les clés SSH ; le nombre d'utilisateurs finaux et de ressources gérées n'est pas limité.
Fonctionnalités de base incluses :
- Coffre-fort et rotation des mots de passe : sécurise les mots de passe et s'intègre à Active Directory et LDAP pour la gestion des justificatifs.
- Surveillance et enregistrement des sessions : suivi en direct des sessions avec double contrôle, enregistrement des sessions avec lecture vidéo, et capture des frappes et des commandes.
- Flux d'approbation : utilisez des systèmes de tickets et d'approbation pour contrôler l'accès aux comptes privilégiés.
- Rapports de conformité automatisés : fournit des rapports prêts à l'emploi pour aider à la conformité réglementaire (par ex., PCI DSS, HIPAA).
- Intégration avec ITSM/DevOps : fonctionne avec ServiceNow, Ansible et Jenkins. L'intégration Kubernetes récupère les secrets des clusters, les stocke dans PAM360 et les renouvelle.17
Points forts
- Fournit les fonctionnalités PAM essentielles à un coût inférieur à celui des concurrents haut de gamme.
- Inclut le coffre-fort de justificatifs, l'enregistrement des sessions et les flux d'approbation.
- S'intègre bien à Active Directory et LDAP pour une gestion transparente des comptes.
- Fonctionne avec Ansible, Jenkins et ServiceNow pour l'intégration aux flux de travail d'automatisation et de gestion des incidents.
- La licence comptabilise les administrateurs et les clés SSH, et non les utilisateurs finaux ou les ressources gérées.
Points faibles
- La licence mesure séparément le nombre d'administrateurs et le nombre de clés SSH, de sorte que le coût peut augmenter sur l'un ou l'autre axe indépendamment de la taille de l'infrastructure.
- La découverte automatique des comptes privilégiés, l'intégration aux tickets et au SIEM, la configuration de serveur de rebond et la gestion des mots de passe application-à-application sont toutes exclues du gratuit niveau.18
- PAM360 accorde un accès limité dans le temps via des flux de tickets et d'approbation. Il ne provisionne pas de comptes éphémères ni ne délivre de justificatifs à courte durée de vie, ce qui est la manière dont les produits à zéro privilège permanent de cette comparaison implémentent le JIT.
StrongDM
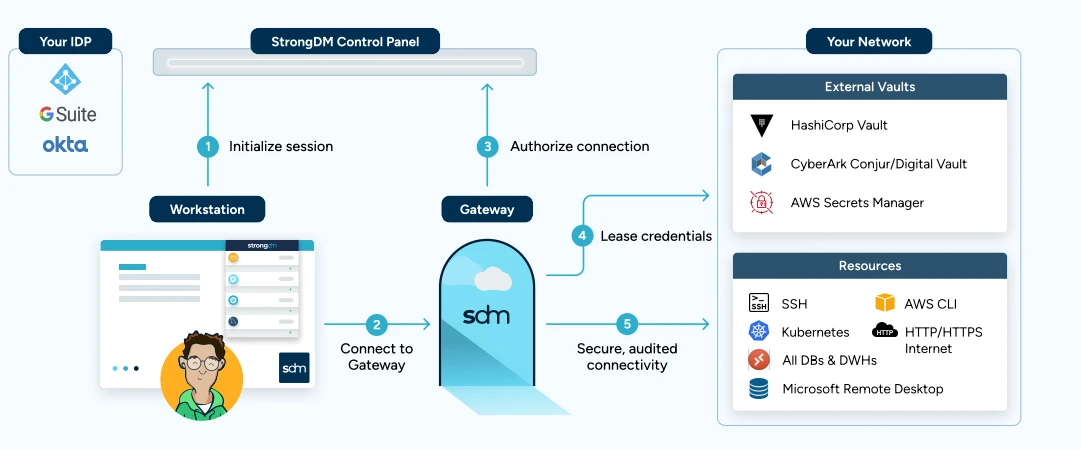
Architecture de StrongDM19
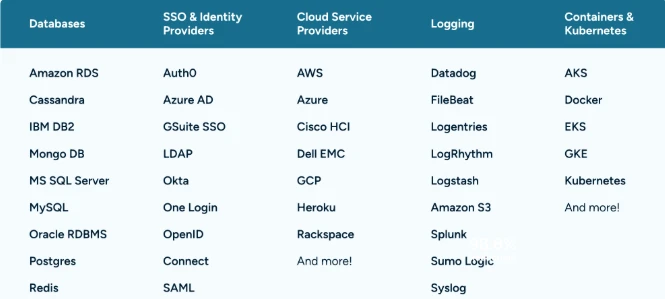
La plateforme fournit des justificatifs éphémères et un accès juste-à-temps aux bases de données, serveurs, clusters, applications web et services cloud, sans mesure ni limite de données par protocole ou type de ressource.20 StrongDM propose une gestion des accès zero trust pour les charges de travail réglementées exécutées dans AWS GovCloud.
Voici quelques technologies mises en avant prises en charge par StrongDM :
Source : StongDM19
Points forts
- StrongDM utilise un modèle de proxy : les utilisateurs se connectent via leurs outils existants (CLI, RDP, SSH) sans agents sur les systèmes cibles, et chaque session est journalisée.
- Les APIs, les outils CLI et les SDK permettent de gérer les politiques d'accès depuis les pipelines CI/CD.
Points faibles
- Les passerelles et relais s'exécutent dans l'infrastructure du client, et une connectivité continue à l'API StrongDM est requise pour atteindre les ressources gérées. Les environnements restreints ou air-gapped ne sont pas pris en charge.
 Ajouter comme source préférée
WALLIX
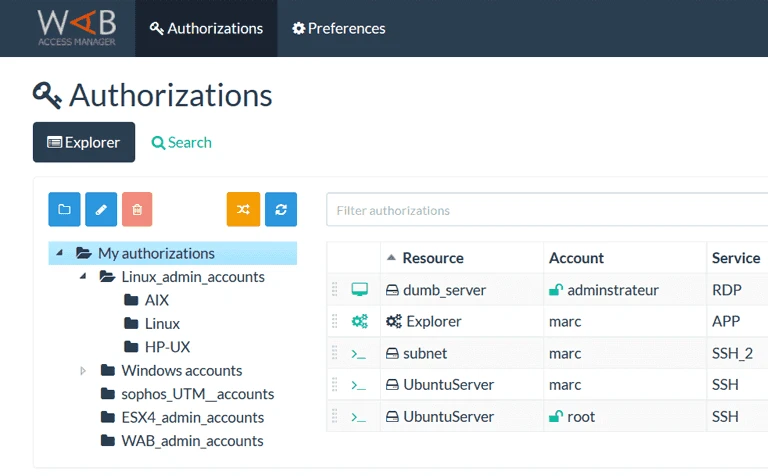
WALLIX Bastion est composé de cinq modules pouvant être concédés séparément : Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager et Application to Application Password Manager. Les enregistrements de session comprennent la vidéo, une transcription texte et des métadonnées.
WALLIX Bastion peut être déployé sur site ou dans le cloud (AWS, Azure, GCP), mais ne prend pas en charge nativement les plateformes d'orchestration de conteneurs comme Kubernetes ni les pipelines modernes de gestion des secrets.
Points forts
- WALLIX utilise une approche sans agent, ce qui réduit la complexité du déploiement et minimise la charge de maintenance par rapport aux systèmes PAM à base d'agents.
- Offre des capacités d'enregistrement, de surveillance en direct et de lecture des sessions. Les administrateurs peuvent superviser ou interrompre les sessions en temps réel pour garantir la conformité aux politiques.
- Conçu en tenant compte des normes de conformité, notamment le RGPD, ISO 27001 et NIS2.
Points faibles
- Les plateformes d'orchestration de conteneurs telles que Kubernetes ne sont pas couvertes par la documentation WALLIX.
Okta Privileged Access
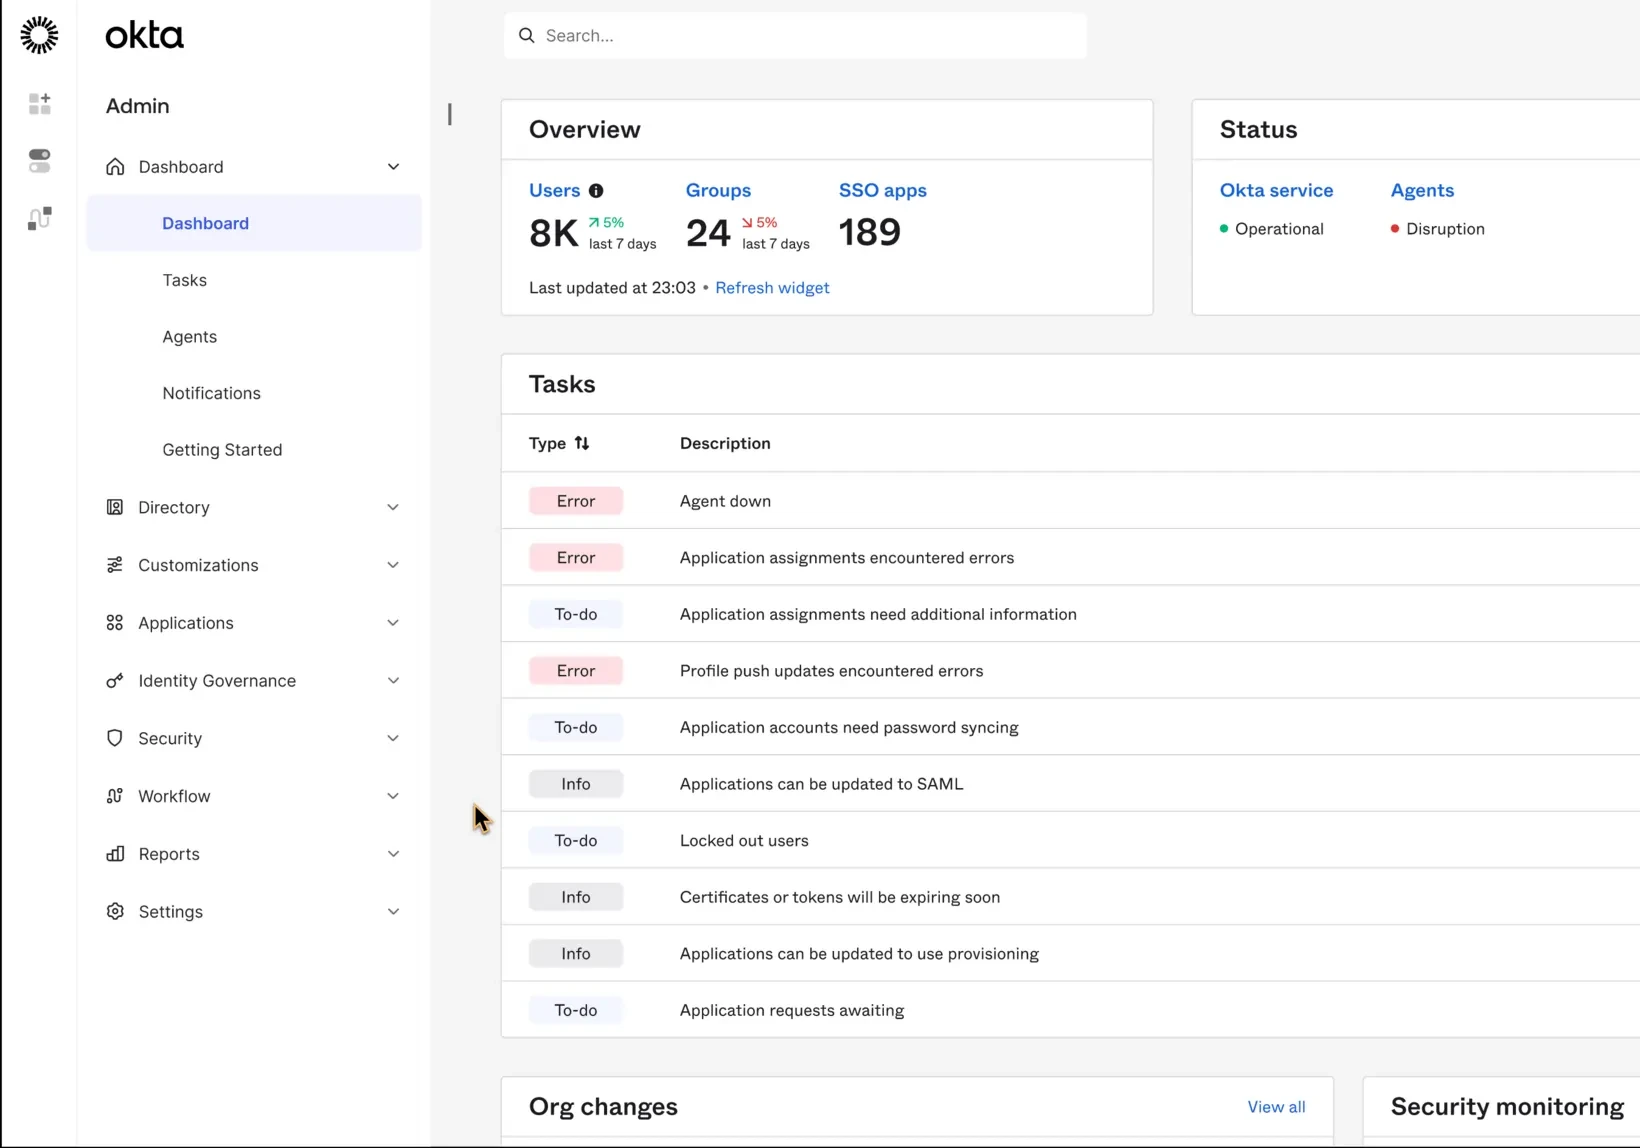
Okta Privileged Access s'intègre à la plateforme d'identité d'Okta. Sa documentation couvre l'accès aux serveurs SSH et RDP, un coffre-fort de secrets organisé en dossiers, Active Directory, les applications SaaS, le service Okta et les comptes de bases de données, ainsi que la gestion des accès Kubernetes.21 Okta a cessé de vendre et de renouveler Advanced Server Access (ASA), l'ancien produit, le 1er mai 2026 ; les clients ASA doivent migrer vers Okta Privileged Access dans l'année suivant leur prochaine date de renouvellement.
Points forts
- Idéal pour les infrastructures multi-cloud et hybrides, prenant en charge AWS, Azure, GCP et les environnements sur site sans nécessiter d'agents ni de tunnels réseau complexes.
- S'intègre nativement à Okta Identity Cloud, en héritant de sa MFA, de son SSO et de ses politiques.
Points faibles
- Okta Privileged Access ne stocke ni ne chiffre les enregistrements de session. Les enregistrements restent sur la passerelle ou vont dans un bucket client tel qu'AWS S3 ou Google Cloud Storage, de sorte que le chiffrement dépend de la configuration de ce bucket.
Keeper PAM (Keeper Security)
KeeperPAM utilise une architecture de chiffrement à connaissance nulle : Keeper ne peut pas lire les secrets stockés par les clients. Les offres incluent jusqu'à 24 identités non humaines actives par an et 5 000 charges de travail d'endpoints par mois sans coût supplémentaire.22 Le produit possède la validation FIPS 140-3, l'autorisation FedRAMP et l'autorisation GovRAMP.23 FedRAMP High couvre Keeper Security Government Cloud, l'instance AWS GovCloud, et non la plateforme commerciale.
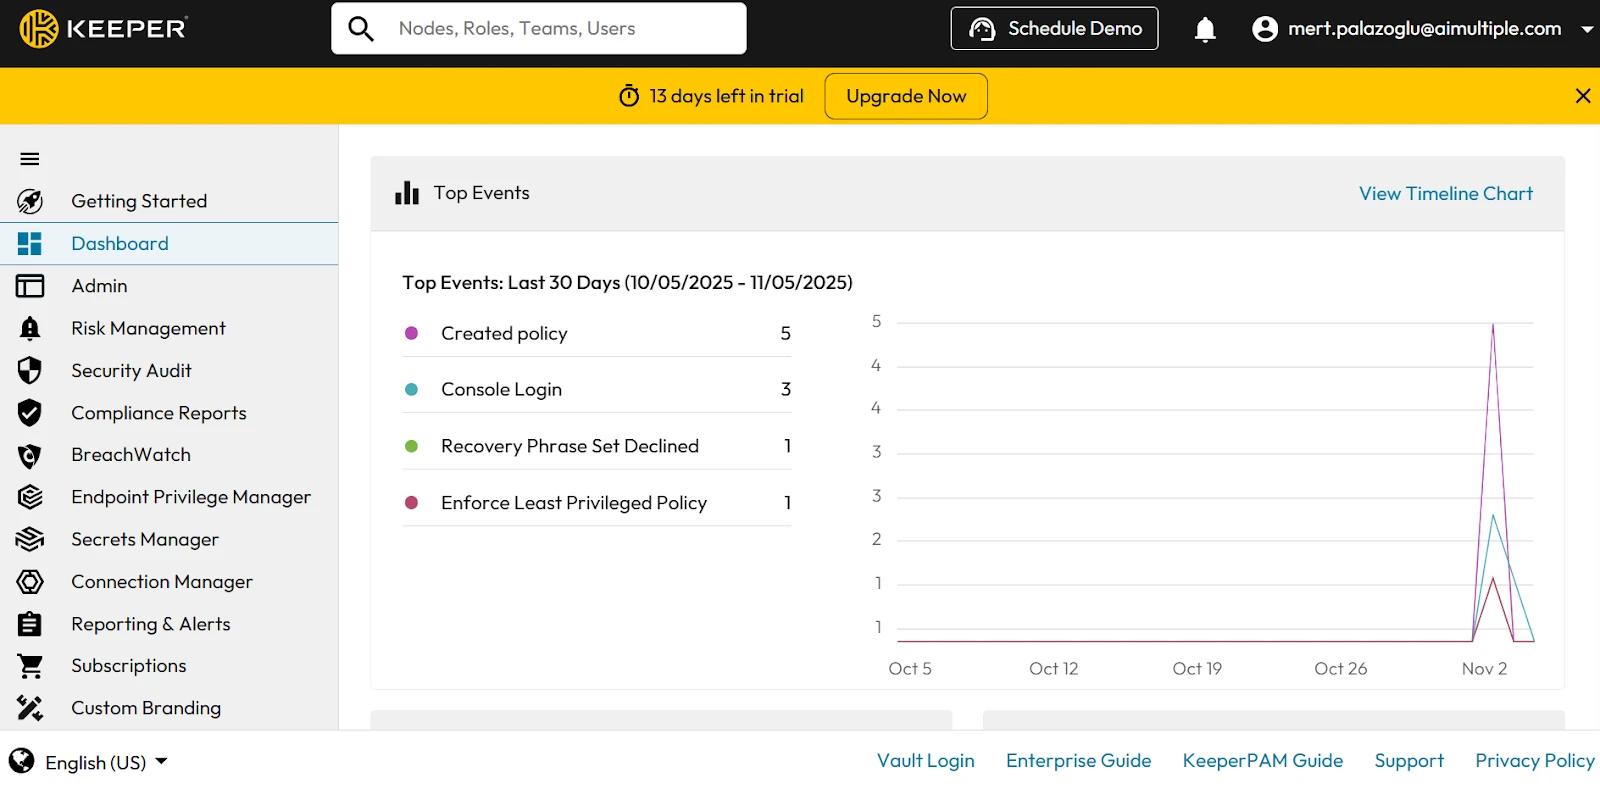
Nous avons testé la console d'administration de KeeperPAM, les politiques de rôles et les contrôles de partage en équipe.
Vue d'ensemble de la console d'administration :
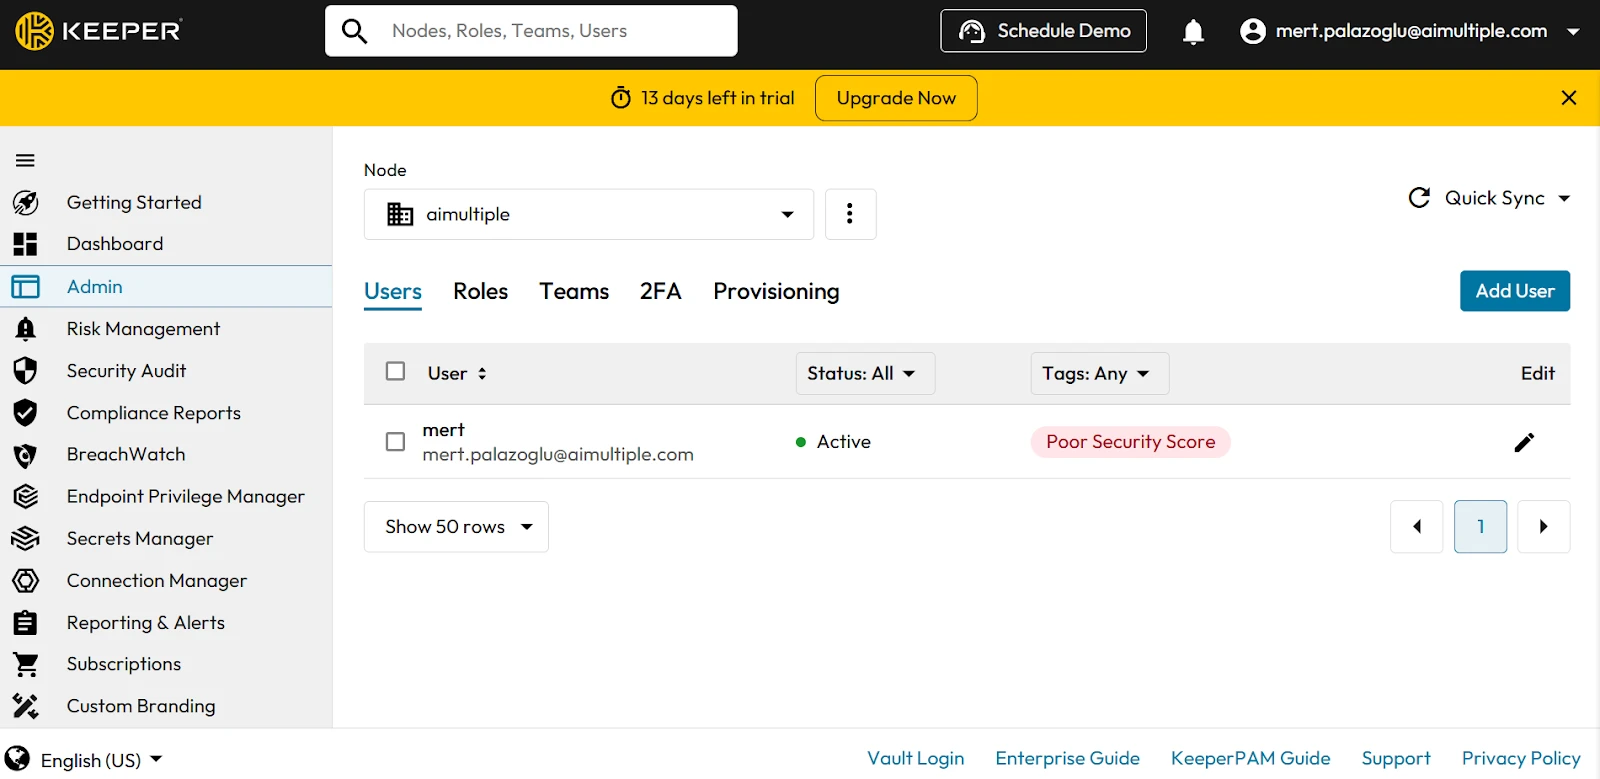
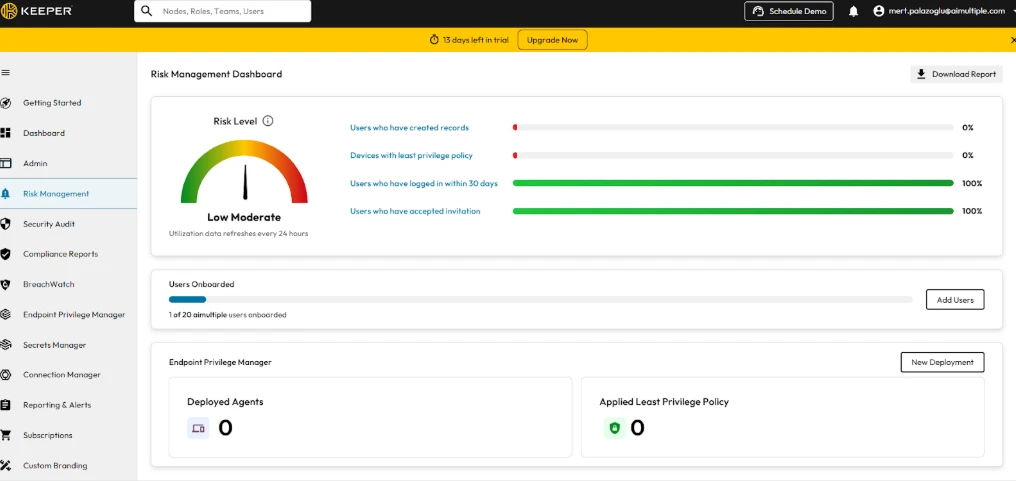
Le tableau de bord regroupe les principaux événements, le score Security Audit, le score BreachWatch et le statut des utilisateurs dans une seule vue.
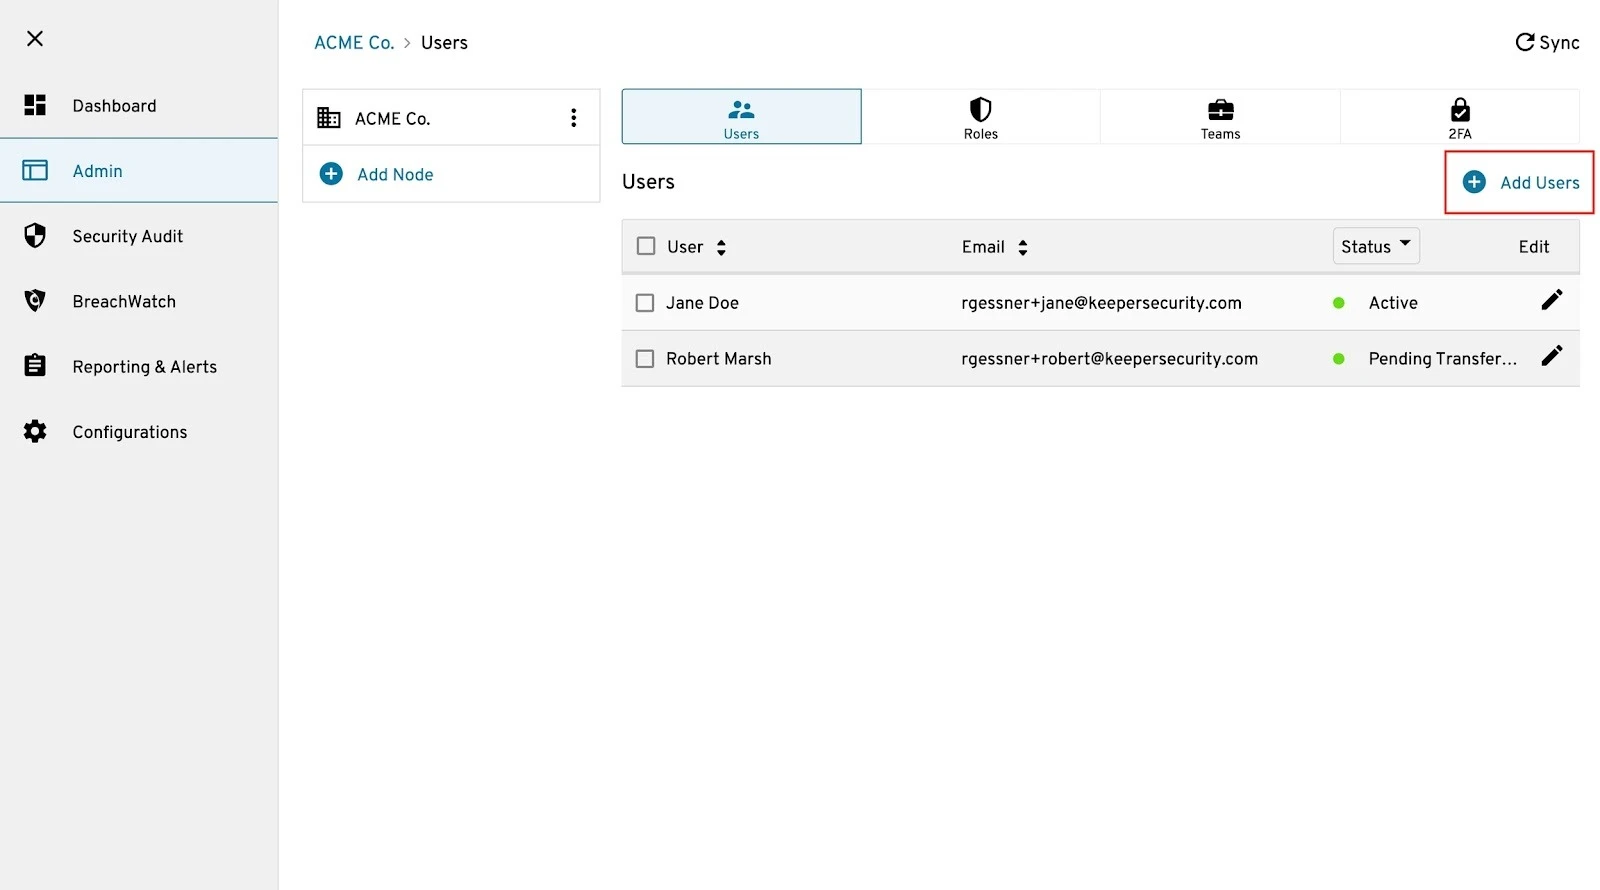
Les nœuds, utilisateurs, rôles, équipes et paramètres de 2FA sont gérés depuis l'onglet Admin.
Contrôles d'accès basés sur les rôles :
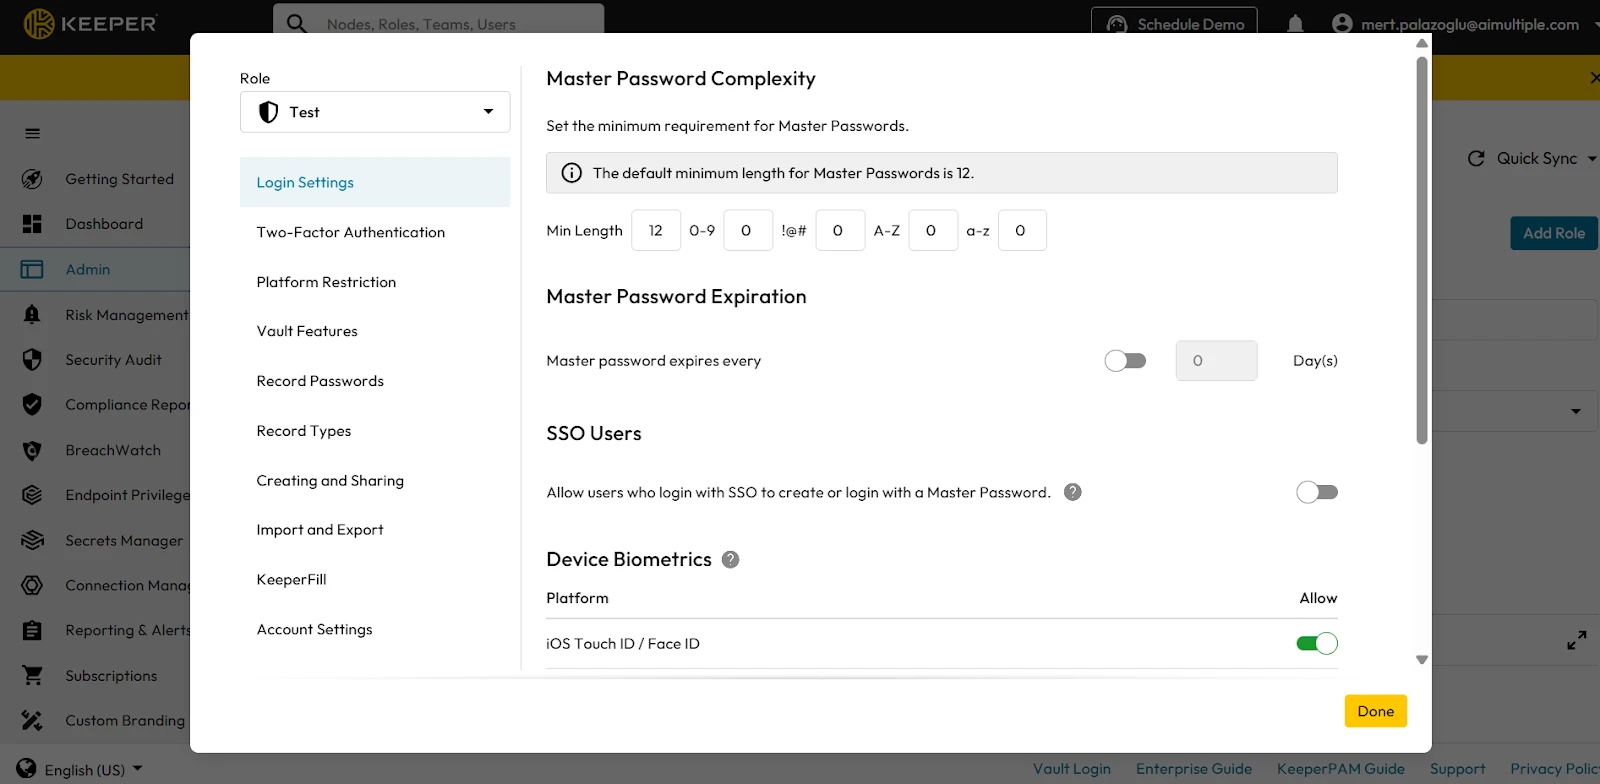
Les politiques d'application sont définies par rôle et couvrent plus que les règles de connexion et de 2FA ; elles contrôlent également KeeperFill, Keeper Secrets Manager, les types d'enregistrements, le partage, les listes autorisées d'IP et le transfert de compte. Lorsqu'un utilisateur appartient à plusieurs rôles ou équipes, Keeper applique la combinaison la plus restrictive de leurs politiques.
Configuration des politiques d'application pour les rôles :
Pour configurer les politiques d'application, accédez à Admin, Rôles, sélectionnez un rôle, puis cliquez sur Politiques d'application. Une boîte de dialogue de configuration apparaît, permettant d'appliquer des règles spécifiques. Une fois les politiques définies, cliquez sur Terminé pour les finaliser et les appliquer à tous les utilisateurs affectés à ce rôle. :
Intégration des utilisateurs :
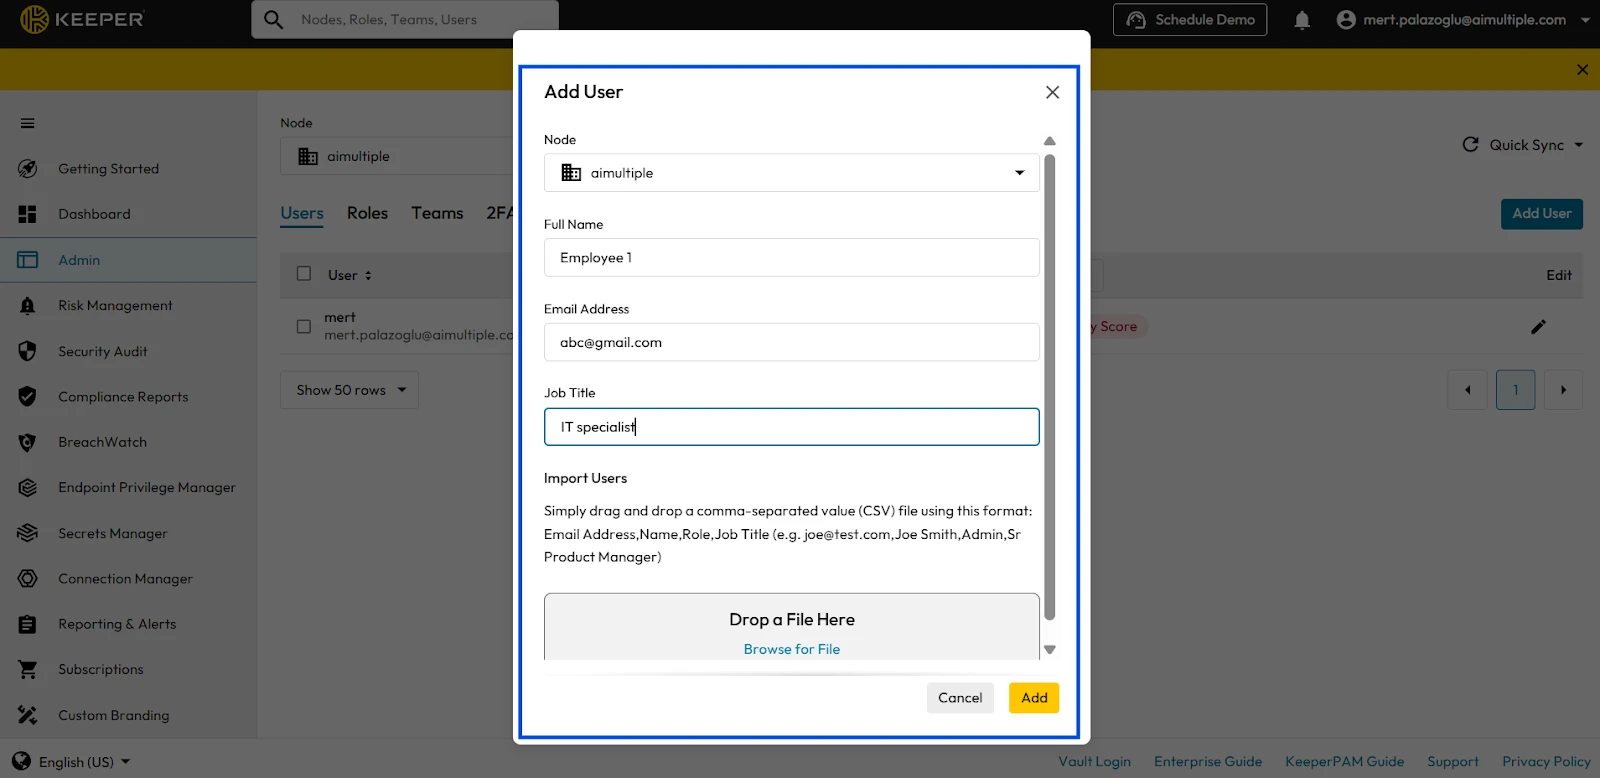
Les utilisateurs peuvent être ajoutés par invitation individuelle, import CSV ou provisionnement d'annuaire ; chaque utilisateur reçoit une invitation par e-mail pour configurer son coffre-fort.
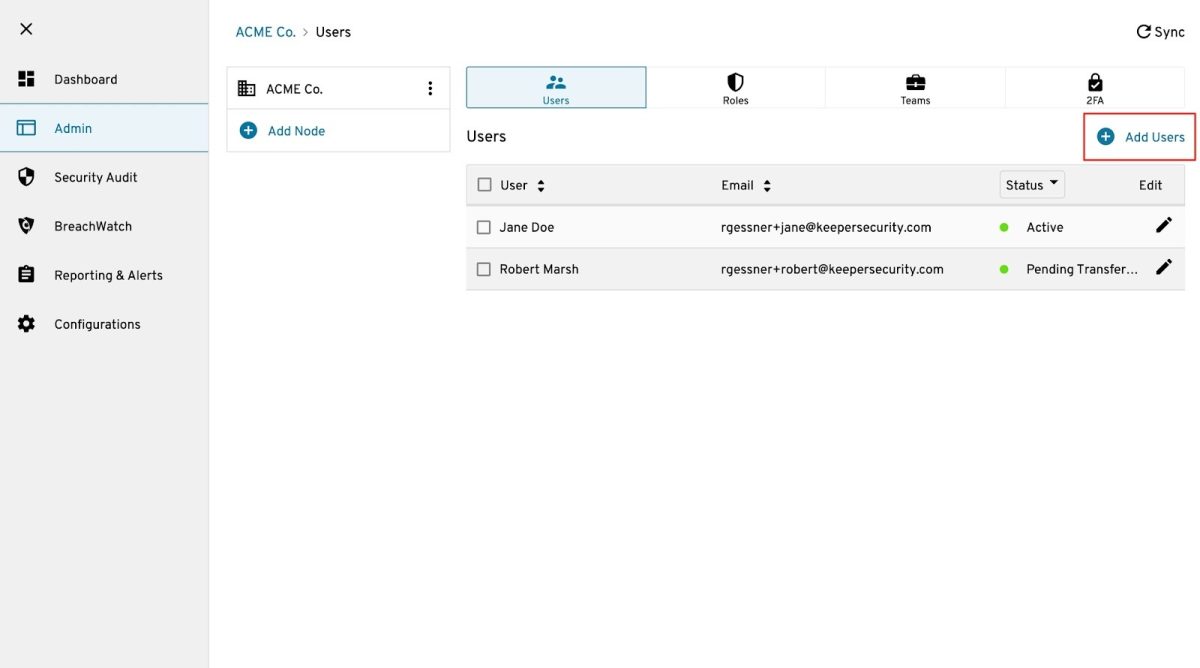
Pour le provisionnement manuel des utilisateurs, vous pouvez inviter des utilisateurs individuellement en accédant à Ajouter des utilisateurs, en sélectionnant le nœud souhaité et en saisissant le nom complet et l'adresse e-mail de l'utilisateur.
De même, pour l'import d'utilisateurs en masse : dans les grands déploiements, les administrateurs peuvent importer des utilisateurs depuis un fichier CSV, en envoyant automatiquement des invitations de configuration à chaque utilisateur. Une fois les utilisateurs ajoutés, Keeper envoie automatiquement une invitation par e-mail les invitant à configurer leur compte et à terminer l'intégration.
Keeper Teams formule
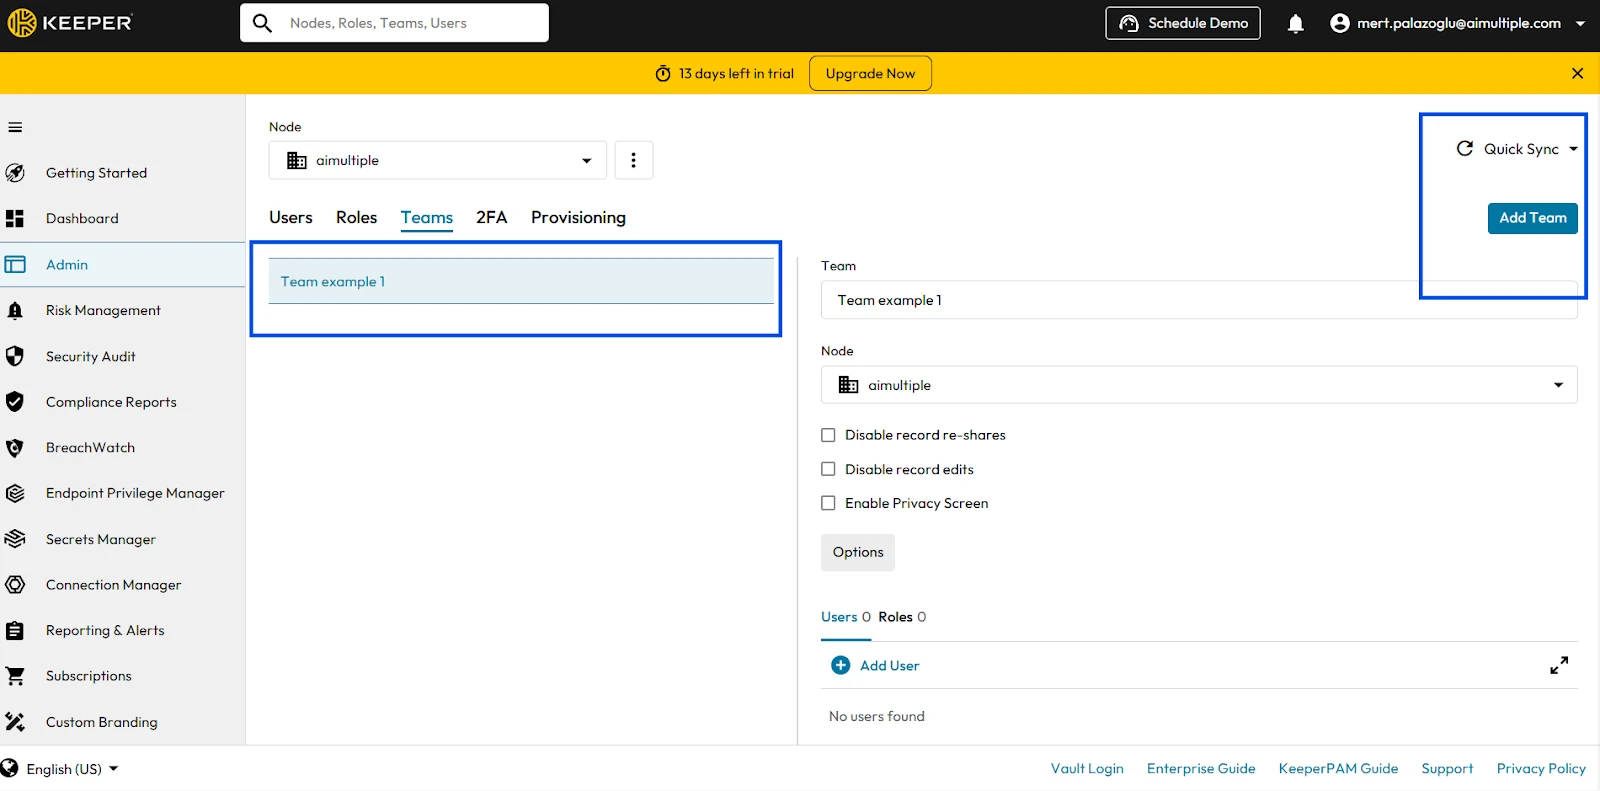
Pour les équipes, il propose un module Team qui permet aux utilisateurs de partager des enregistrements et des dossiers de leurs coffres-forts avec des regroupements logiques d'individus. Pour ce faire, vous devez définir des restrictions d'équipe (modification/consultation/partage des mots de passe) et ajouter des utilisateurs individuels à l'équipe :
Pour créer une équipe, sélectionnez le nœud auquel vous souhaitez l'associer, saisissez le nom de l'équipe et cliquez sur Ajouter une équipe :
Une fois créée, vous pouvez configurer des restrictions au niveau de l'équipe, telles que :
- Désactiver le repartage des enregistrements
- Empêcher la modification des enregistrements
- Appliquer un écran de confidentialité aux données sensibles
Il est important de noter que Keeper met en œuvre des politiques de moindre privilège ; ainsi, lorsqu'un utilisateur est membre de plusieurs rôles ou équipes, sa politique effective est la plus restrictive ou la moins privilégiée.
Keeper Enterprise
Bien que nos tests aient porté sur Keeper pour les petites équipes, l'édition Keeper Enterprise s'appuie sur ces capacités avec une conformité supplémentaire et une prise en charge multiplateforme.
Elle fournit des analyses de risque de niveau entreprise :
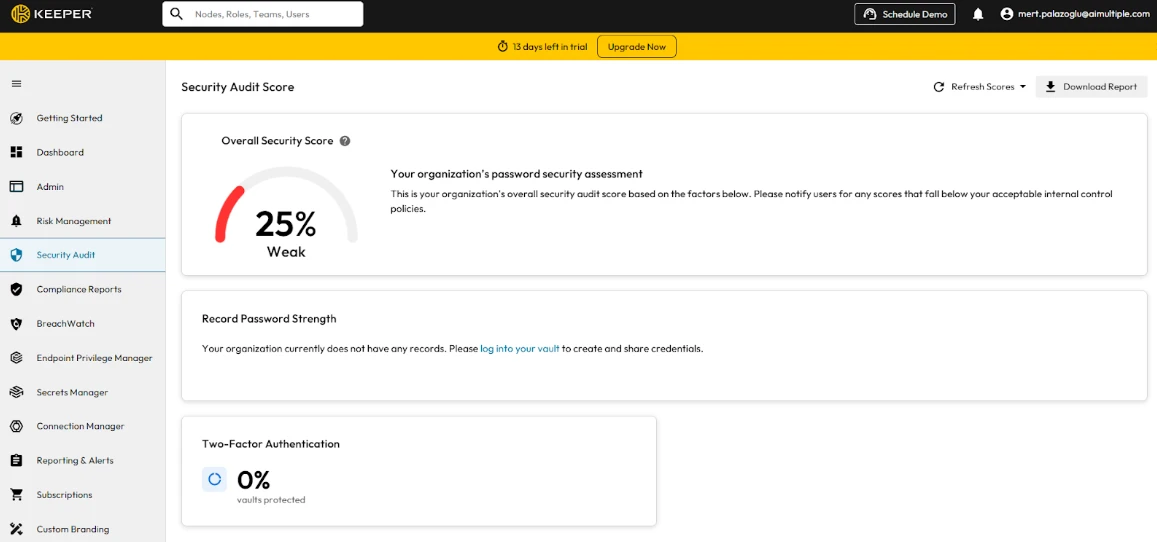
Keeper Security Government Cloud, l'instance AWS GovCloud de KeeperPAM, détient l'autorisation FedRAMP High. L'autorisation couvre l'instance cloud gouvernementale plutôt que la plateforme commerciale. Consultez son tableau de bord de score d'audit de sécurité :
Keeper Enterprise offre également un accès multiplateforme, avec toutes les fonctionnalités sur Windows, Mac, Linux, iOS, Android et tous les principaux navigateurs web (Chrome, Edge, Firefox, Safari). Vous pouvez appliquer des restrictions de plateforme, par exemple limiter l'accès à des environnements de système d'exploitation spécifiques ou désactiver les connexions via navigateur pour les utilisateurs à haute sécurité.
Points forts
- KeeperPAM fonctionne comme un service cloud ; il fournit automatiquement les mises à jour du coffre-fort et des clients.
- Keeper fournit des plugins et des APIs qui permettent l'intégration avec les outils CI/CD, les pipelines DevOps et les plateformes d'identité.
Points faibles
- Le plan de contrôle KeeperPAM s'exécute dans Keeper Cloud et nécessite une connexion sortante vers celui-ci. Keeper Connection Manager peut être auto-hébergé et couvre le courtage de sessions dans des réseaux isolés, mais il ne fournit pas la plateforme complète à lui seul.24
- La couverture comprend 24 identités non humaines actives par an et 5 000 charges de travail d'endpoints par mois ; au-delà, une tarification basée sur le volume s'applique.22
SailPoint (module PAM)
Le module Privileged Account Management de SailPoint ne stocke pas les justificatifs en coffre-fort ni n'enregistre les sessions. Il importe les données des comptes privilégiés provenant de produits PAM tels que CyberArk dans IdentityIQ, où les accès privilégiés passent par les mêmes revues d'accès et rapports de conformité que les autres accès.
Points forts
- Relie nativement les données PAM à la gouvernance des identités, offrant une visibilité complète des comptes privilégiés sur les systèmes.
- Automatise les revues d'accès et les rapports de conformité pour les comptes privilégiés.
Points faibles
- Nécessite un produit PAM distinct pour le coffre-fort, l'enregistrement des sessions et l'accès JIT.
Fonctionnalités principales des fournisseurs PAM
Tous les fournisseurs de cette liste, à l'exception de SailPoint, mettent les justificatifs en coffre-fort, enregistrent les sessions et acheminent les accès via des flux d'approbation. Le module de SailPoint gouverne les comptes privilégiés gérés par un produit PAM distinct. Ils diffèrent dans la manière d'accorder un accès temporaire :
- Accès juste-à-temps (JIT) : accorde un accès privilégié limité dans le temps sur demande et le révoque automatiquement à la fin de la fenêtre.
- Accès dynamique : ajuste les décisions d'accès au contexte, tel que l'utilisateur, l'appareil, la ressource et le niveau de risque, pour les utilisateurs, les machines, les APIs et les applications.
Mises à jour clés du marché
Deux changements de propriété ont remodelé cet ensemble de fournisseurs au premier semestre 2026.
- Palo Alto Networks a finalisé son acquisition de CyberArk pour 25 milliards de dollars le 11 février 2026.25 Le 12 mai 2026, l'entreprise a présenté Idira, une plateforme de sécurité des identités reposant sur la technologie PAM de CyberArk et étendue aux identités machine et agents IA. Idira est positionnée comme une voie d'évolution pour les clients CyberArk existants plutôt qu'un remplacement, et les produits de marque CyberArk restent disponibles.14
- Delinea a finalisé son acquisition de StrongDM le 5 mars 2026, combinant la PAM d'entreprise de Delinea avec l'autorisation à l'exécution de StrongDM. Les deux produits sont toujours vendus séparément, de sorte que les organisations qui évaluent une stratégie d'accès unifiée doivent actuellement composer avec deux gammes de produits.26
Les conditions des offres gratuites ont également changé.
- HashiCorp Vault, présenté dans notre section PAM gratuit, est disponible en code source sous la Business Source License 1.1, et non en open source : la licence autorise l'usage interne et commercial, mais interdit aux organisations qui proposent une offre concurrente.4
- Teleport Community Edition, une autre option gratuit courante, est limitée aux entreprises de moins de 100 employés et dont le chiffre d'affaires annuel est inférieur à 10 millions de dollars.27
FAQ
Les gestionnaires de mots de passe stockent et gèrent les mots de passe des utilisateurs individuels, tandis que les solutions PAM offrent un contrôle de niveau entreprise sur les comptes privilégiés, notamment la surveillance des sessions, les approbations d'accès, la rotation automatisée des justificatifs et les rapports de conformité. Les outils PAM gèrent non seulement les mots de passe, mais aussi les comptes de service, les clés API, les clés SSH et les identités machine dans toute votre infrastructure.
Oui, ils servent des objectifs différents. Les utilisateurs finaux peuvent continuer à utiliser des gestionnaires de mots de passe pour leurs justificatifs professionnels personnels, tandis que les solutions PAM gèrent les comptes privilégiés utilisés par les administrateurs, les comptes de service et les processus automatisés. De nombreuses organisations utilisent les deux simultanément, la PAM pour l'accès à l'infrastructure et les gestionnaires de mots de passe pour les justificatifs applicatifs quotidiens.
Les délais dépendent du nombre de systèmes, de comptes et d'intégrations concernés. Les produits cloud avec des déploiements axés sur le coffre-fort peuvent démarrer avec un petit ensemble de comptes, tandis que les plateformes auto-hébergées à plusieurs composants nécessitent un dimensionnement de l'infrastructure, une configuration des politiques et l'intégration des systèmes avant un déploiement complet.
StrongDM et Okta Privileged Access délivrent des justificatifs éphémères par session. ManageEngine PAM360 accorde un accès limité dans le temps via des flux d'approbation, mais ne délivre pas de justificatifs à courte durée de vie.
StrongDM nécessite une connectivité continue à son API et ne prend pas en charge les environnements air-gapped. Le plan de contrôle KeeperPAM s'exécute dans Keeper Cloud ; Keeper Connection Manager peut être auto-hébergé pour le courtage de sessions, mais ne fournit pas la plateforme complète. One Identity Safeguard et WALLIX Bastion peuvent s'exécuter sur site.
Securden propose une offre Starter gratuit pour son coffre-fort de mots de passe, et miniOrange propose un essai de 30 jours avec toutes les fonctionnalités. L'offre gratuit de ManageEngine PAM360 exclut la découverte automatique, l'intégration de tickets et SIEM, la configuration de serveur de rebond et la gestion des mots de passe application-à-application. Nous avons testé BeyondTrust, Keeper PAM et ManageEngine PAM360 via leurs essais gratuit. Pour les outils auto-hébergés gratuit, consultez notre article sur les gratuit solutions PAM.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Meilleures 10+ solutions PAM avec alternatives gratuites}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Consulté le 29 septembre 2026}
}Résultats et horodatages de 33 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 3 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
6 mises à jourMis à jour les détails d'acquisition de CyberArk et StrongDM, incluant la nouvelle plateforme Idira de Palo Alto.
Ajout de miniOrange comme nouveau profil de fournisseur PAM
Ajout de Securden comme dixième fournisseur PAM commercial, avec couverture de plateforme, forces et faiblesses.
Supprimé la section « Recommandations aux acheteurs » sur les prix PAM, les modèles de licence et les coûts de maintenance.
Ajout de One Identity à la liste des fournisseurs PAM commerciaux.
Suppression de la section « Capacités d'accès et d'automatisation ».
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.





Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.