


9 exemples concrets de RBAC

Le contrôle d’accès basé sur les rôles (RBAC) est le modèle de gestion des accès dominant dans l’informatique d’entreprise. 94,7 % des organisations ont utilisé RBAC à un moment donné, et 86,6 % le considèrent toujours comme leur principal modèle de contrôle d’accès en 2026.1 Pourtant, la plupart des documents publiés traitent RBAC comme un cadre théorique. Nous sommes concentrés sur ce qui s’est réellement passé lorsque de vraies organisations l’ont déployé : les problèmes spécifiques rencontrés, les configurations choisies et les résultats mesurés.
Nous abordons également les limites de RBAC, en particulier avec l’IA agentique, les environnements multi-cloud et le renforcement des obligations de conformité au titre des règles HIPAA mises à jour et de la directive NIS2 de l’UE.
Exemples concrets de RBAC
1. Dresdner Bank
Une grande banque européenne comptant 368 fonctions distinctes et plus de 1 300 rôles organisationnels a atteint un point où sa gestion des accès était devenue un passif plutôt qu’un contrôle.
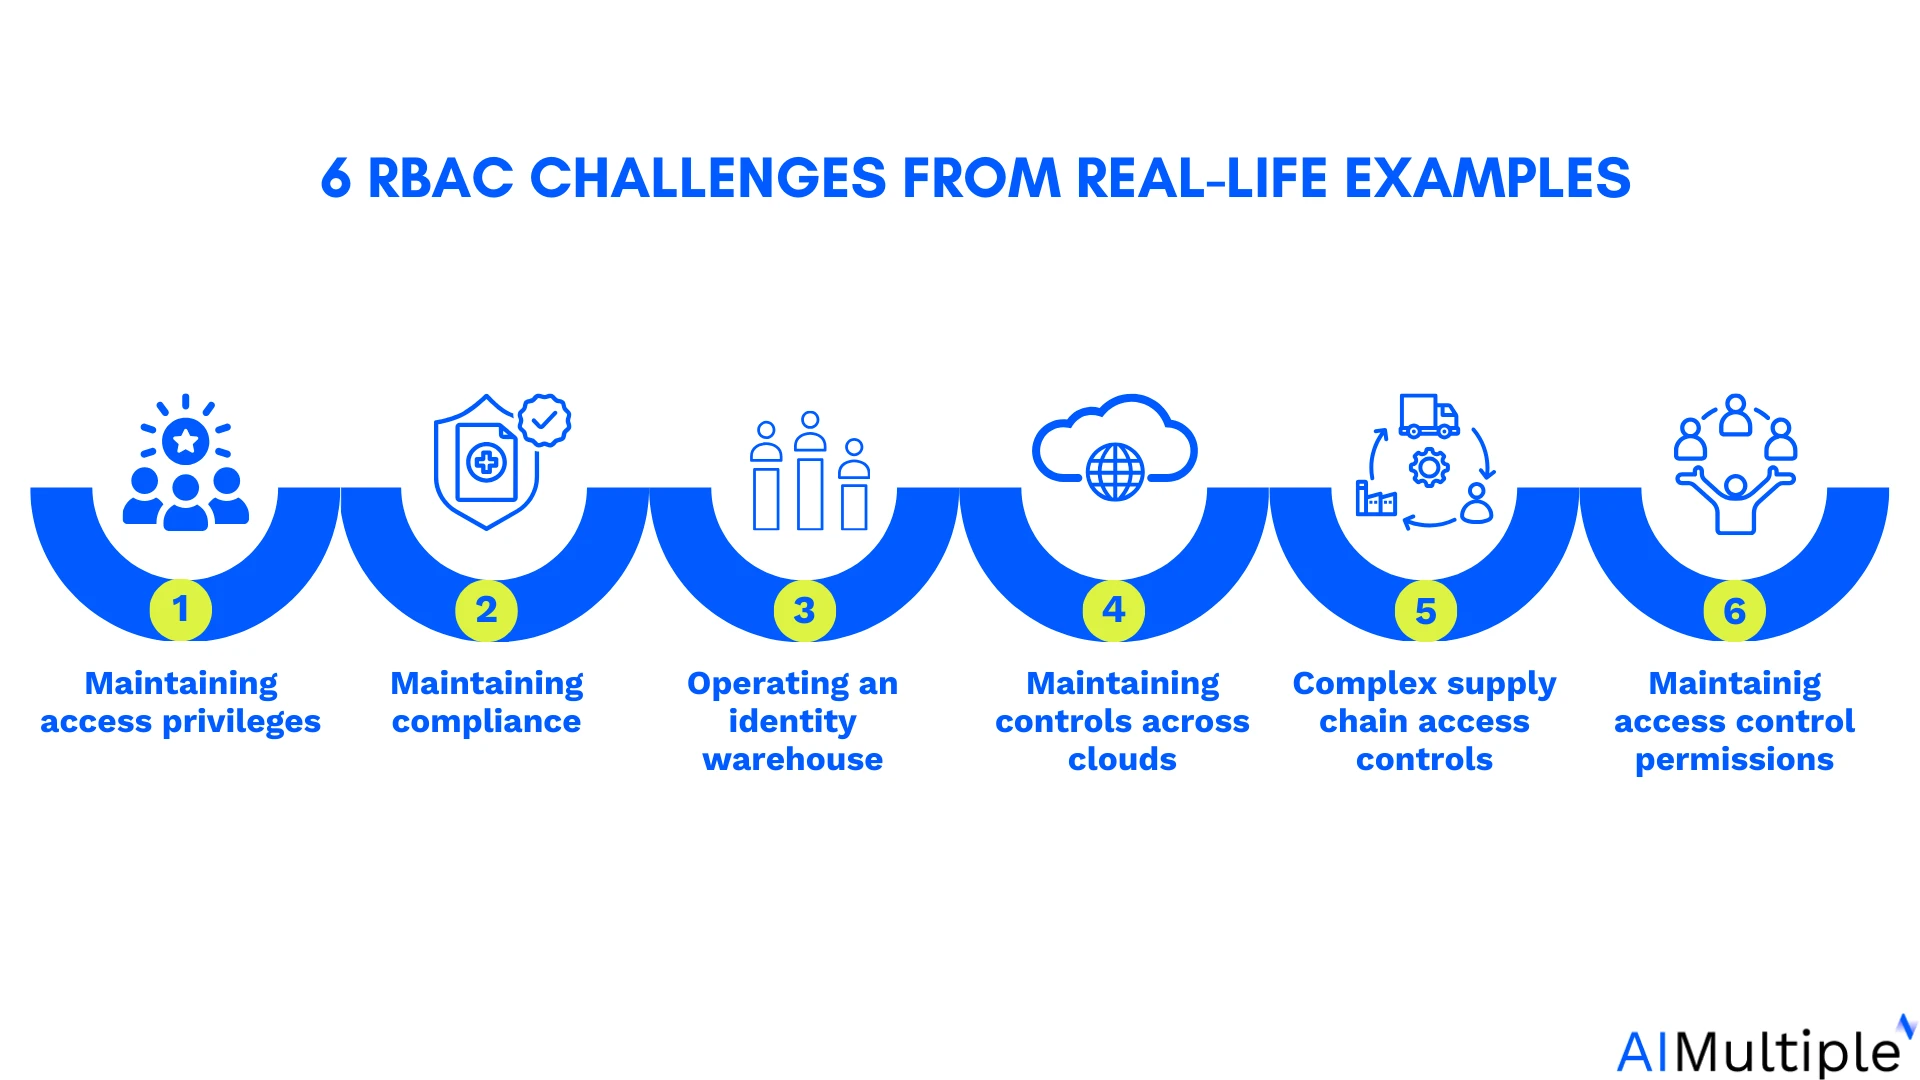
Défi : gestion manuelle des privilèges d’accès
La banque a restructuré son modèle de sécurité autour de trois capacités spécifiques à RBAC qui lui manquaient auparavant :
Groupement démographique et départemental : avant RBAC, les seuls axes de classification étaient le rôle, la hiérarchie et l’unité organisationnelle. RBAC a permis à la banque d’attribuer des autorisations sur la base d’un ensemble d’attributs plus large sans créer un nouveau rôle pour chaque combinaison.
Héritage des rôles : c’était le changement le plus important. La banque n’avait aucune structure d’héritage, de sorte que les intitulés de poste proches n’avaient aucune relation implicite en matière d’autorisations. Un responsable financier ne pouvait pas accéder aux notes comptables mensuelles sans demander au spécialiste comptable de les récupérer. Après la mise en œuvre de l’héritage hiérarchique des rôles, le poste de responsable financier a automatiquement hérité des autorisations pertinentes du spécialiste comptable. Le transfert manuel a complètement disparu.
Structure de politiques centralisée : le remplacement des fichiers d’autorisations au niveau des applications par une couche de politiques RBAC unifiée a donné aux administrateurs un point de revue unique pour les audits.
Pourquoi cela compte pour d’autres organisations : l’expérience de la banque n’est pas inhabituelle. La prolifération des autorisations au niveau applicatif est courante dans les organisations dont la pile logicielle a grandi plus vite que leur modèle de gouvernance des accès.
Exemple : Avant la mise en œuvre de RBAC, le responsable financier devait demander au spécialiste comptable de modifier les notes comptables mensuelles. Désormais, le responsable financier accède directement aux notes comptables mensuelles puisque le poste hérite du rôle de spécialiste comptable.2
2. Interfaith Medical Center
Interfaith Medical Center est un hôpital universitaire communautaire multi-sites situé à Central Brooklyn, New York, avec 287 lits, 16 cliniques ambulatoires et plus de 1 000 employés.
Défi : maintenir la conformité HIPAA
La loi HIPAA exige la mise en place de contrôles internes basés sur les rôles pour les employés afin de protéger les données électroniques des patients contre toute utilisation inappropriée.
Les administrateurs d’Interfaith Medical Center devaient configurer manuellement la base de données afin que seuls les employés autorisés (codeurs médicaux, responsables des soins) aient accès aux données des patients.
Solution et résultat : les administrateurs informatiques ont utilisé des capacités de gestion en masse pour créer, supprimer et modifier de nombreux comptes Active Directory afin de définir des autorisations utilisateur spécifiques en une seule opération.
Gestion centralisée des accès : les administrateurs ont veillé à ce que tout accès réseau passe par une connexion unique à chaque employé et non partagée.
Gestion RBAC automatisée : après la mise en œuvre du contrôle d’accès basé sur les rôles en masse, l’entreprise affirme pouvoir gérer en toute confiance 1 000+ objets utilisateur, 750+ boîtes aux lettres et 850+ postes de travail avec deux DBA et cinq spécialistes du support technique. 3
De nombreux hôpitaux combinent désormais RBAC avec un accès limité dans le temps. Le chirurgien obtient un accès élevé uniquement pendant la fenêtre d’opération planifiée, puis les autorisations reviennent automatiquement à la normale.
Pour les violations HIPAA évaluées à partir du 28 janvier 2026, les montants maximaux des pénalités ajustés à l’inflation sont désormais de $73 011 par violation pour la plupart des tranches, avec un plafond annuel de $2 190 294 pour une négligence volontaire non corrigée, contre des chiffres précédemment cités.4 Les organisations qui citent d’anciens barèmes d’amendes HIPAA dans leurs politiques internes devraient les mettre à jour.
3. Western Union
Entreprise américaine de services financiers internationaux avec 5 000+ employés dont le siège est à Denver, Colorado.
Défis Exploitation d’un entrepôt d’identités centralisé : Les systèmes actuels de l’entreprise ne lui permettaient pas d’extraire les données sources de nombreuses applications dans l’entrepôt d’identités, d’où une image peu claire des contrôles d’accès des utilisateurs. Lorsque les responsables demandaient une remédiation des accès, ils devaient passer par le système de tickets ; toutefois, le système ne mettait pas efficacement à jour le profil utilisateur.
Administration chronophage des contrôles d’accès : le temps consacré à l’administration des contrôles d’accès et à la réaction aux changements réglementaires était long. Chaque nouvelle embauche nécessitait l’accès à 7-10 applications et aux autorisations associées. L’accès était fourni manuellement et prenait environ 20 minutes par personne pour soumettre une demande d’accès et recevoir une première approbation.
L’entreprise souhaitait voir qui a accès à quels programmes, services et fichiers, et comment évaluer si cet accès est conforme à la politique de sécurité.
Solution et résultat : Western Union est passée à une plateforme de gestion des identités et des accès (IAM) dotée de capacités RBAC pour environ 750 applications.
Visibilité réseau renforcée grâce à un entrepôt d’identités : Western Union a commencé à collecter toutes les données d’identité basées sur les rôles nécessaires depuis les systèmes RH dans un entrepôt d’identités unique, offrant une visibilité complète sur les privilèges d’accès des utilisateurs dans un environnement centralisé avec 750+ applications.
Gestion robuste de la base de données utilisateurs : l’entreprise affirme que sa solution de gestion des identités basée sur les rôles a rationalisé la procédure de provisionnement pour les services qui embauchent régulièrement de nouveaux employés. Le provisionnement de 50 utilisateurs prend désormais 2.5 minutes, contre 14 heures auparavant.5
Les banques et les entreprises de technologie financière considèrent désormais RBAC comme un élément d’un modèle de confiance zéro avec audit continu.
4. Kubernetes dans la santé
Activer RBAC dans Kubernetes et le faire réellement respecter sont deux choses différentes. Un récit de mars 2026 d’un professionnel de la santé documentant un véritable audit HIPAA l’illustre clairement.6
Ce qui s’est passé : le cluster a réussi l’examen de la documentation. RBAC était techniquement activé. Mais l’audit a révélé :
- Trois espaces de noms mal configurés
- Un compte de service avec un accès cluster-admin que personne dans l’équipe ne se souvenait d’avoir créé
- Des données patient circulant non chiffrées entre deux services internes
Aucune donnée n’a été compromise. Mais ces trois constats étaient des échecs d’audit, et n’importe lequel d’entre eux aurait pu produire un incident à déclarer.
Le problème structurel : la règle de sécurité HIPAA exige des protections techniques spécifiques, des contrôles d’accès, des pistes d’audit, une identification unique des utilisateurs, le chiffrement en transit et au repos. Le RBAC de Kubernetes couvre l’exigence de contrôle d’accès, mais ne fait rien seul concernant le chiffrement ou l’exhaustivité des pistes d’audit. Les équipes qui cochent « RBAC activé » sur une liste de conformité sans mapper chaque protection technique à une configuration de cluster spécifique ne sont pas conformes ; elles sont simplement documentées.
Les clusters Kubernetes conformes à HIPAA alignent RBAC sur la norme du minimum nécessaire : utilisateurs humains liés à des groupes de fournisseur d’identité via OIDC/SSO avec MFA, ClusterRoles réservés aux tâches inévitables du plan de contrôle, RoleBindings limités à l’espace de noms par défaut, et comptes de service pour les charges de travail uniquement.7
5. Plateformes cloud : comment AWS, Azure et Google Cloud structurent RBAC en pratique
Les trois grands fournisseurs de cloud implémentent chacun une variante de RBAC, mais les différences d’architecture ont leur importance en pratique.
AWS IAM
AWS IAM attribue des autorisations via des politiques attachées aux identités (utilisateurs, groupes, rôles) ou aux ressources. Les rôles sont le mécanisme recommandé pour les accès inter-services et inter-comptes. Un contrôle fin est disponible par le biais de conditions de politique relatives à l’heure de la journée, à la plage d’adresses IP et à l’état MFA, ce qui rapproche AWS IAM d’un comportement basé sur les attributs tout en conservant RBAC comme structure organisationnelle.
Comment cela fonctionne en pratique : un rôle de développeur dans un compte de production peut avoir un accès en lecture seule à S3 et CloudWatch, l’accès en écriture étant limité à un rôle de déploiement distinct assumé uniquement pendant l’exécution du pipeline CI/CD. Séparer le rôle permanent du développeur des autorisations de déploiement élevées est l’application du moindre privilège dans le cadre des contraintes RBAC.
Microsoft Entra ID + Azure RBAC
Azure RBAC s’articule autour d’une hiérarchie de périmètres à quatre niveaux. Au sommet se trouve le groupe d’administration, qui couvre plusieurs abonnements et est généralement utilisé par les grandes entreprises pour appliquer des politiques dans toutes les unités opérationnelles. En dessous se trouve l’abonnement, principale limite de facturation et d’accès pour la plupart des organisations. Dans un abonnement se trouvent les groupes de ressources, conteneurs logiques pour les ressources connexes telles qu’une application web, sa base de données et son compte de stockage. Au bas de la hiérarchie se trouvent les ressources individuelles elles-mêmes.
Defender for Cloud de Microsoft a introduit Cloud Scopes et Unified RBAC, une couche unique et indépendante du cloud qui segmente les ressources et contrôle la visibilité sur AWS, Azure et GCP simultanément.8 Cela remplace le modèle précédent dans lequel les organisations gérant des environnements multi-cloud devaient maintenir des définitions de rôles distinctes et non interopérables pour chaque fournisseur. Pour les équipes de sécurité qui exploitent des environnements hybrides, il s’agit d’un changement opérationnel significatif.
Google Cloud IAM
IAM de Google Cloud s’organise autour d’une hiérarchie de ressources à quatre niveaux. L’organisation se situe au sommet et correspond au compte Google Workspace ou Cloud Identity d’une entreprise. C’est le nœud racine auquel toutes les ressources appartiennent en définitive. En dessous se trouvent les dossiers, qui regroupent des projets apparentés et servent généralement à refléter la structure interne : unités opérationnelles, équipes ou environnements comme la production et la préproduction. Les projets se trouvent dans des dossiers et constituent la limite principale pour la gestion des ressources, la facturation et le contrôle d’accès. Les ressources individuelles, les instances Compute Engine, les buckets Cloud Storage et les ensembles de données BigQuery se trouvent tout en bas.
Les ensembles de principaux de comptes de service permettent de référencer tous les comptes de service d’un projet, d’un dossier ou d’une organisation dans les stratégies d’autorisation, de refus et d’accès, ce qui est utile pour les organisations qui gèrent de grandes populations de comptes de service. L’auto-octroi d’autorisations manquantes à partir des messages d’erreur (disponibilité générale le 27 février 2026) réduit les frictions du débogage des autorisations.9
Lors de Google Cloud Next ’26, Google a également annoncé un catalogue de rôles prédéfinis rationalisé avec des rôles administrateur, éditeur et lecteur simplifiés, un sélecteur de rôles IAM et la possibilité d’exiger une réauthentification pour les actions sensibles.10
6. VLI
Prestataire de services logistiques ferroviaires au Brésil. Gère un réseau ferroviaire, 100 locomotives, plus de 6 000 wagons, avec 8 000 employés et 1 000 sous-traitants.
Défi : contrôles d’accès complexes de la chaîne d’approvisionnement : l’entreprise avait des difficultés à attribuer l’accès aux enregistrements de mouvements de marchandises et de transactions.
RSSI de VLI : « Nous avons environ 9 000 employés qui doivent utiliser divers systèmes pour faire circuler les trains, et nous avons besoin d’un système gouverné pour une meilleure synchronisation ; les employés ne peuvent pas attendre d’avoir accès pour décharger le camion. »
Les chauffeurs routiers et les opérateurs ferroviaires devaient continuellement se connecter aux systèmes pour obtenir des informations et effectuer des transactions dans le cadre de leur routine de fret, ce qui ralentissait le processus et réduisait la productivité. Malgré la présence de vastes équipes informatiques et de développement, il n’existait aucun mécanisme pour détecter ou suivre les personnes privilégiées qui accédaient aux serveurs de VLI.11
Solution et résultat : VLI a migré vers une plateforme centralisée de contrôle des accès des utilisateurs.
Gestion rapide des accès utilisateurs : VLI a atteint la capacité de donner aux bons utilisateurs accès aux ressources pertinentes au bon moment. Les délais de réponse aux demandes d’accès sont passés de 5 jours à quelques secondes.
Serveurs sécurisés : sécurisation des serveurs en supprimant l’obligation d’utiliser des informations de connexion autorisées partagées.
Risque réduit d’attaques par logiciels malveillants et rançongiciels : limitation du nombre d’utilisateurs non administrateurs disposant d’un accès administratif sur les points de terminaison et mise en place de listes d’applications fiables et non fiables ainsi que d’instructions, ce qui minimise le risque de cyberattaques.
7. Nine Entertainment
La plus grande entreprise de médias détenue par des intérêts nationaux en Australie.
Défi : autorisations de contrôle d’accès : la maintenance de solutions développées sur mesure est devenue une lourde charge pour le personnel technique, car elles ne parvenaient pas à gérer des milliers d’autorisations de contrôle d’accès.
Solution et résultat : Nine Entertainment a créé un annuaire unifié avec synchronisation AD en temps réel et MFA pour bâtir des procédures RBAC standardisées.12
Gestion unifiée des accès : l’entreprise utilise efficacement 200+ connexions pour fournir l’accès à 50+ applications et à plusieurs sites WordPress sur la base d’autorisations personnalisées.
Contrôles d’authentification améliorés : grâce à la mise en œuvre du logiciel, les utilisateurs de Nine Entertainment n’ont plus besoin de saisir de codes MFA ; l’authentification se fait en douceur.
Exemple : grâce aux fonctionnalités de gestion des identités et de RBAC, Nine Entertainment pouvait détecter les utilisateurs se connectant depuis n’importe quel emplacement, comme le bureau à domicile. Si l’utilisateur doit s’inscrire avec une authentification basée sur l’identité, il est guidé par une procédure d’inscription en libre-service basée sur un assistant.
8. Applications SaaS et multi-locataires : le problème de l’explosion des rôles
Les plateformes de support client, les outils de gestion de projet et les CRM SaaS représentent un défi RBAC distinct.
Cela est gérable avec quatre rôles. Le problème apparaît lorsque les équipes commencent à gérer des exceptions.
C’est une explosion des rôles. C’est un mode de défaillance structurel de RBAC, pas un cas limite. Cela se produit précisément lorsque les organisations tentent d’encoder des variations de politiques, des conditions, des exceptions et le contexte dans les noms de rôles plutôt que dans un moteur de politiques conçu pour les gérer.
Comment les organisations y font face :
La solution pratique est un modèle hybride. RBAC gère les rôles de base liés aux fonctions, stables et bien définis. ABAC (contrôle d’accès basé sur les attributs) ou PBAC (contrôle d’accès basé sur les politiques) gère les conditions : moment de l’accès, santé de l’appareil, niveau de classification des données et localisation géographique.
9. RBAC et IA agentique : le problème structurel de 2026
Le RBAC traditionnel a été conçu pour des utilisateurs humains aux identités stables et aux schémas d’accès prévisibles. Les agents IA ne sont ni l’un ni l’autre.
Lors de RSAC 2026, le PDG d’Oasis Security, Danny Brickman, a décrit le problème central : « Un agent ne vaut que ce que vaut l’accès qui lui est accordé. Un agent sans accès ne signifie essentiellement rien. Un agent disposant d’un accès complet aux données de votre entreprise a toute la valeur potentielle pour l’organisation. »13
Le problème n’est pas simplement que les agents IA ont besoin de rôles. C’est qu’ils fonctionnent différemment des utilisateurs humains d’une manière qui remet en cause les hypothèses fondamentales de RBAC :
- Les identités de machines sont déjà bien plus nombreuses que les identités humaines dans la plupart des environnements d’entreprise
- Les agents changent d’état de manière dynamique. Le même agent qui traite des tâches courantes à un moment donné peut avoir besoin d’un accès étendu l’instant d’après
- Un agent qui hérite de toutes les autorisations d’un utilisateur (courant dans les premiers déploiements) crée un excès de privilèges hérités à grande échelle
- Le journal d’audit montre l’identité de l’agent, et non celle de l’utilisateur à l’origine, ce qui brise la responsabilité
IANS Research a identifié les solutions Model Context Protocol (MCP) comme le modèle d’intégration spécifique où les structures actuelles d’authentification et d’autorisation créent une exposition réelle.14
La réponse du secteur évolue vers des modèles d’accès basés sur l’intention et juste-à-temps : des autorisations temporaires, à portée étroite, provisionnées lorsqu’elles sont nécessaires et révoquées automatiquement, plutôt que des rôles permanents qu’un agent détient en continu.15
Qu’est-ce que le RBAC ?
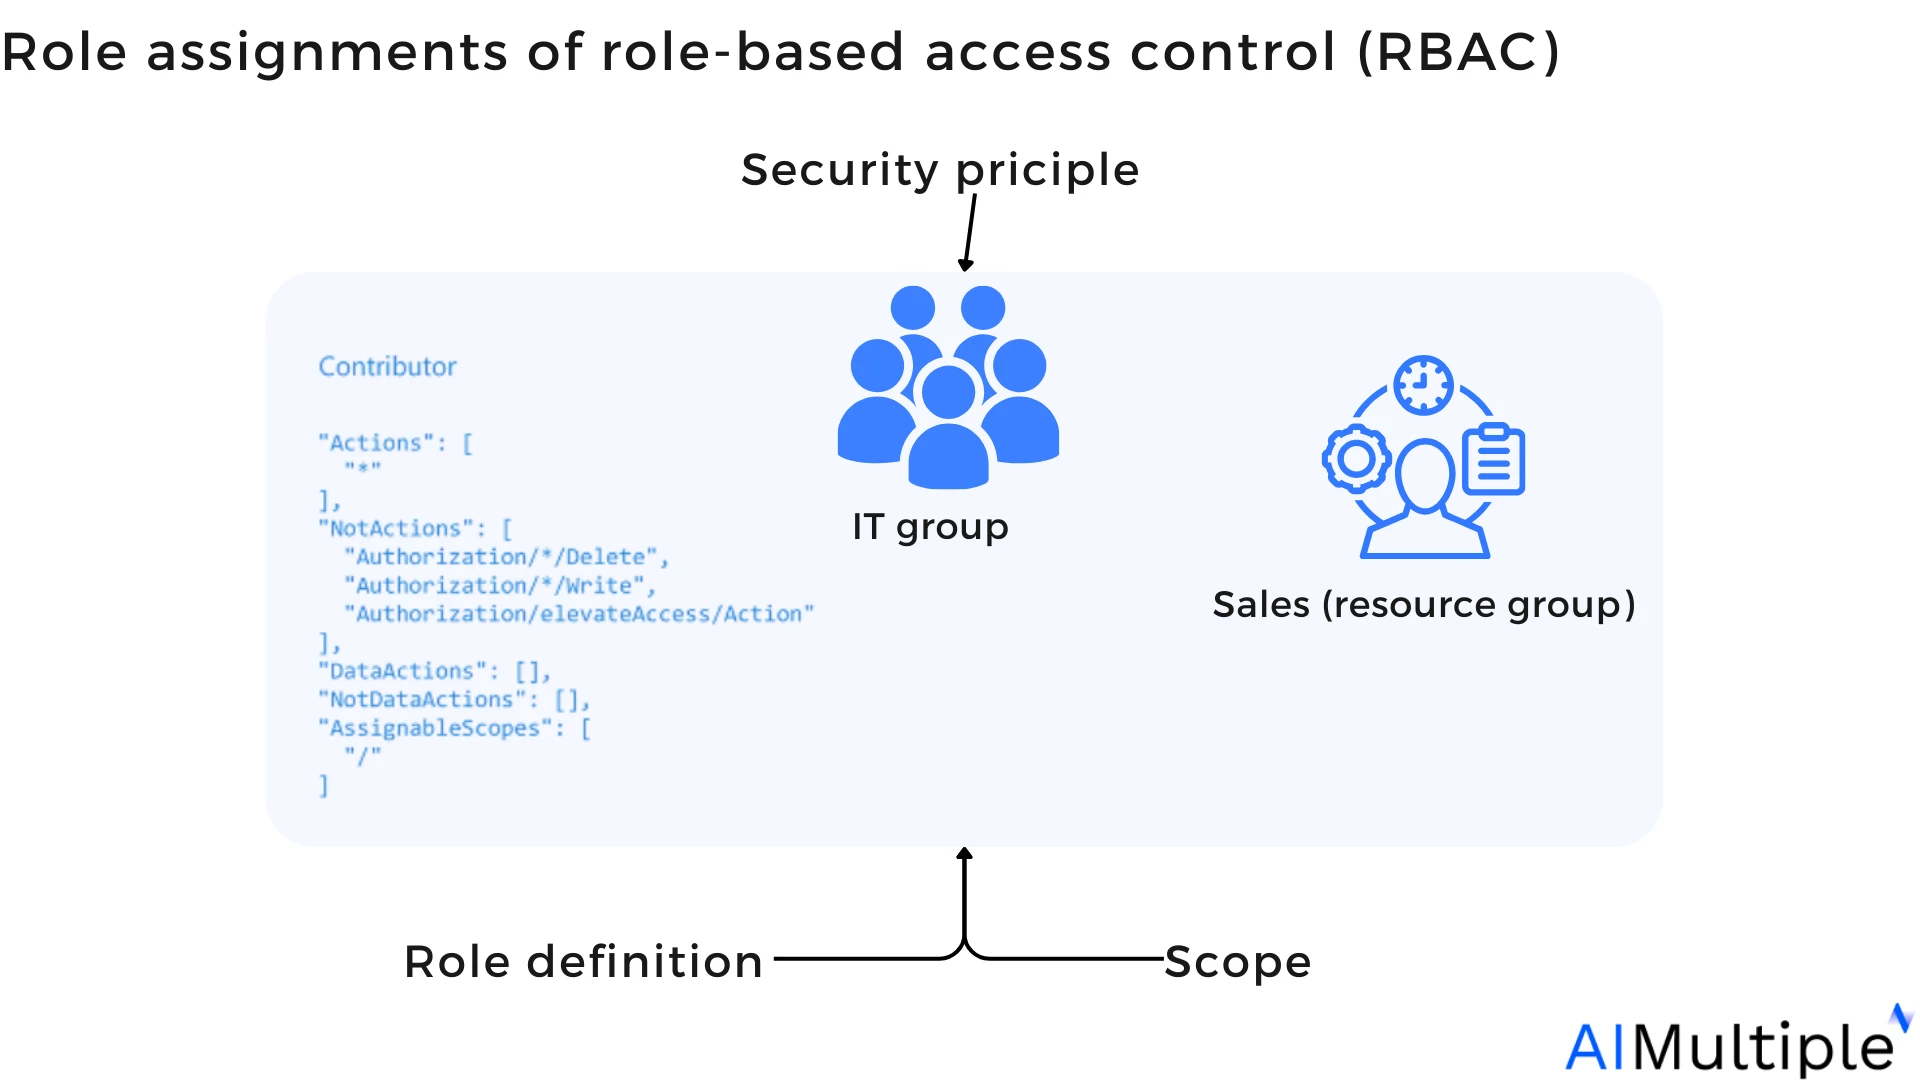
Le contrôle d’accès basé sur les rôles (RBAC) est un modèle de gestion des accès des utilisateurs qui vise à protéger des ressources telles que les informations, les applications et les systèmes contre tout accès non autorisé.
Figure 1 : Affectations de rôles du contrôle d’accès basé sur les rôles
Problèmes sans RBAC
Appliquer le principe du « moindre privilège » est difficile : les administrateurs ne peuvent pas appréhender les rôles et les autorisations des utilisateurs. Ils pourraient ne pas identifier le degré d’accès le plus faible dont un employé a besoin pour accomplir ses tâches.
L’intégration prend plus de temps : les autorisations des nouveaux utilisateurs sont soumises au cas par cas au moyen de formulaires spécifiques.
Les changements de poste sont complexes : le contrôle des accès des personnes qui changent de poste nécessite des demandes d’ajustement individualisées.
Risque d’accès non autorisé : peut impliquer un usage abusif, entraînant un accès en miroir (l’accès de Bert ressemblant à celui d’Eva).
Démonstration RBAC : affectation des rôles et des autorisations
Prenons l’exemple d’un cabinet dentaire qui s’abonne à un produit SaaS pour administrer et promouvoir des services de santé auprès de clients potentiels, avec les modules suivants :
Module de facturation : collecte les paiements des compagnies d’assurance et des patients pour les services médicaux couverts par les codes de facturation dentaire.
Module de vente : permet aux cabinets dentaires de classer les prospects selon la probabilité d’achat d’un produit ou d’un service.
Configuration des autorisations
Les administrateurs du cabinet dentaire utilisent l’interface utilisateur du logiciel pour attribuer des autorisations d’accès à diverses fonctions métier.
À l’aide d’options de glisser-déposer, les administrateurs créent différentes autorisations : « afficher », « modifier », « créer » et « supprimer ».
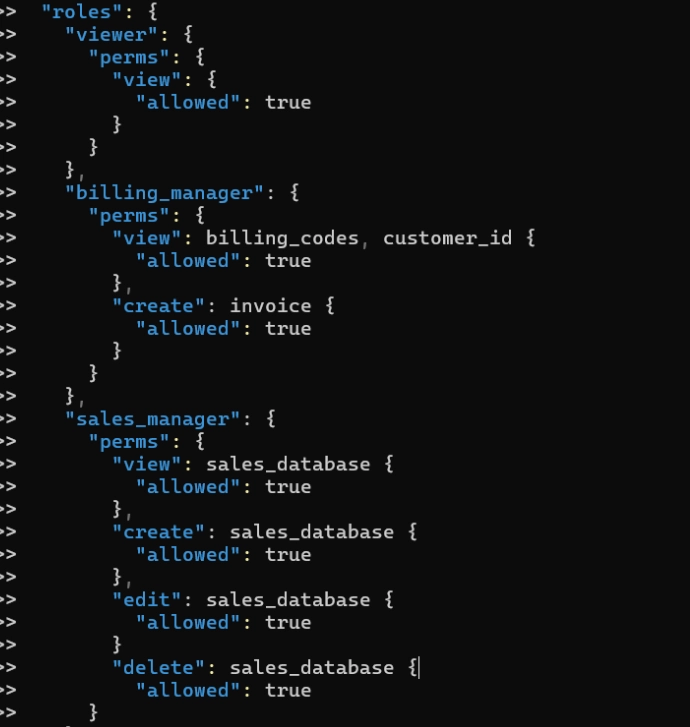
Autorisations du module de facturation (responsable de facturation uniquement) :
- view: billing_codes
- view: customer_ID
- create: invoice
Autorisations du module de vente (responsable des ventes) :
- view: sales_database
- create: sales_database
- edit: sales_database
- delete: sales_database
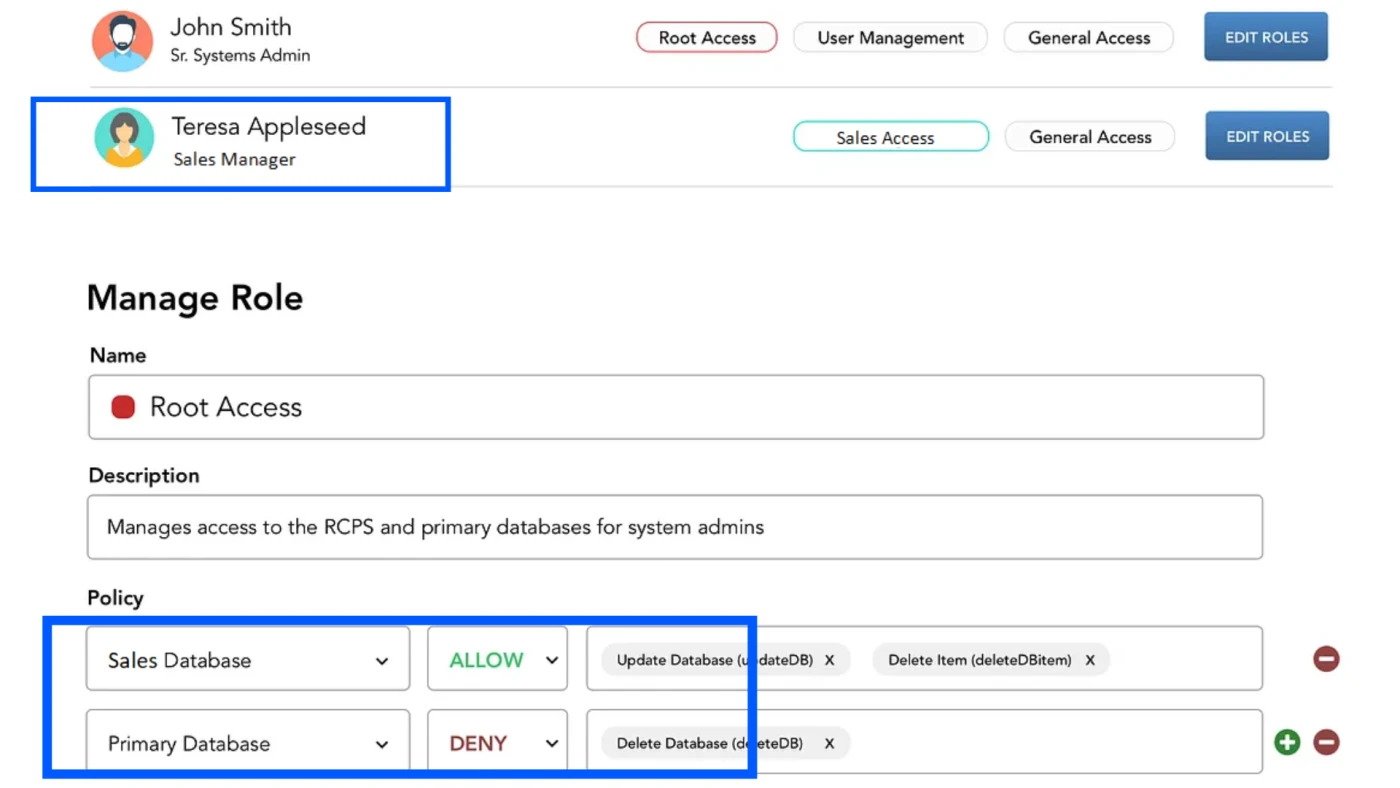
Après avoir défini les autorisations, l’administrateur crée le rôle « responsable des ventes » et attribue ces autorisations à ce rôle, limitant ainsi l’accès des autres employés à la base de données des ventes.
Figure 2 : Évaluation des politiques RBAC pour le rôle « sales_manager » avec des éléments d’interface utilisateur (UI)
Figure 3 : Exemple de l’apparence possible du fichier data.json pour les rôles « billing_manager » et « sales_manager »
5 avantages de RBAC
1. Limitation des accès excessifs
Avec la transition vers l’infrastructure cloud, les applications SaaS et l’authentification unique (SSO), les individus et les groupes héritent fréquemment de rôles dotés d’accès excessifs. RBAC réduit ce risque en définissant des groupes et des sous-groupes afin que les utilisateurs n’aient accès qu’à ce dont ils ont besoin.
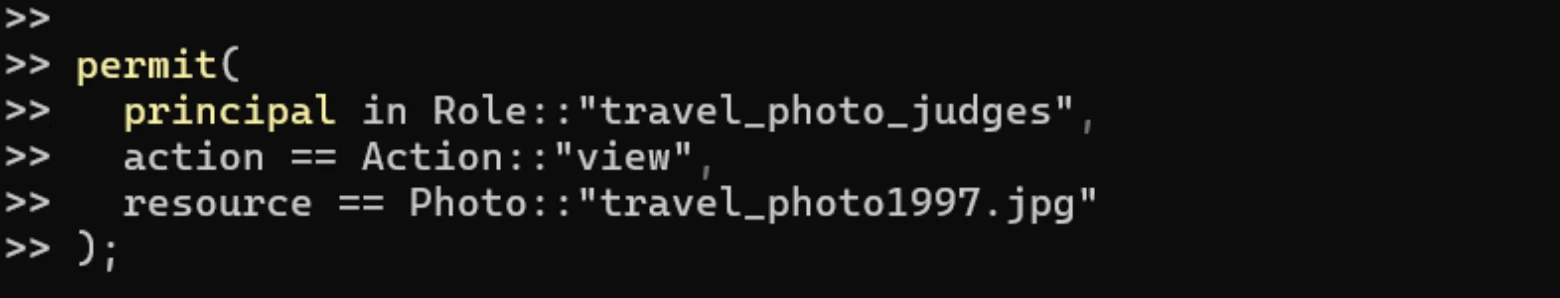
Exemple : les utilisateurs soumettent des images à un concours des meilleures photos de voyage. Seuls les juges du concours devraient voir ces photos. La politique autorise toute entrée ayant la position « travel_photo_judges » à examiner la photo « travel_photo1997.jpg. »
Cela est réalisé par l’évaluation RBAC, qui transmet les informations de groupe au moteur d’évaluation et détermine si l’entrée indiquée dans la demande d’autorisation est membre du groupe.
2. Politiques de contrôle d’accès uniques
Les systèmes RBAC offrent des politiques de contrôle d’accès plus granulaires et adaptées aux besoins d’une entreprise que les systèmes centraux.
Exemple : les administrateurs de systèmes RBAC utilisent des rôles à des fins administratives en limitant l’accès réseau en fonction du rôle d’une personne, comme « utilisateur invité avec autorisations limitées ».
3. Prise en charge au niveau des applications
RBAC aide les entreprises à adopter une approche granulaire des accès en prenant en charge les autorisations au niveau des applications.
Exemple : RBAC peut attribuer un ensemble d’autorisations dans un programme de rédaction qui permet aux utilisateurs de lire, modifier et supprimer du contenu.
4. Affectation flexible des rôles
Les modèles RBAC établissent des relations entre les rôles, les autorisations et les utilisateurs. Deux rôles peuvent être définis comme mutuellement exclusifs, de sorte qu’un même utilisateur ne puisse pas détenir les deux (par exemple, un utilisateur qui crée des paiements ne peut pas aussi les approuver). Cela applique la séparation des tâches.
Exemple : lorsqu’une autorisation est définie, elle peut être attribuée à de nombreux rôles. Matt peut détenir à la fois les rôles de spécialiste administratif et financier, tandis qu’Eva ne peut avoir qu’un rôle de spécialiste financier.
5. Démontrer la conformité
La mise en œuvre de RBAC aide les institutions financières et les prestataires de santé à démontrer leur conformité aux normes techniques et opérationnelles, notamment HIPAA, PCI et PHI.
Pourquoi utiliser RBAC ?
L’accès réseau non autorisé a représenté 40 % des intrusions cyber de tiers en 2023. Étant donné que l’accès non autorisé est l’un des principaux moteurs des violations de données, la mise en place de RBAC est essentielle, en particulier pour les entreprises comptant plusieurs employés.
1. Sécurité améliorée
Risque d’accès non autorisé minimisé : en attribuant des autorisations en fonction des rôles plutôt que des individus, il est plus facile de garantir que les utilisateurs n’ont accès qu’aux informations et ressources nécessaires à leurs rôles.
Appliquer le principe du moindre privilège : les utilisateurs se voient accorder le niveau d’accès minimal requis pour effectuer leur travail, ce qui réduit le risque de violations de données internes et d’exposition à des informations sensibles.
2. Gestion simplifiée
Facilité d’administration : les administrateurs peuvent facilement attribuer et gérer les autorisations des utilisateurs par rôle plutôt que de les gérer individuellement.
Évolutivité : à mesure que les organisations se développent, les nouveaux utilisateurs sont rapidement affectés à des rôles prédéfinis, ce qui rationalise le processus d’intégration et garantit des politiques de contrôle d’accès cohérentes.
3. Risque d’erreurs réduit
Contrôle centralisé : la gestion centralisée des rôles réduit le risque d’erreur humaine lors de l’attribution des autorisations et garantit que les politiques d’accès sont appliquées de manière cohérente.
Responsabilité claire : il est plus facile avec RBAC de déterminer la responsabilité et l’imputabilité pour l’accès aux ressources sensibles.
4. Respect de la conformité
Conformité réglementaire : RBAC aide les organisations à se conformer à diverses exigences réglementaires en garantissant que l’accès aux données sensibles est contrôlé et documenté.
Pistes d’audit : la nature basée sur les rôles du contrôle d’accès facilite le suivi et l’audit de qui a accès à quelles ressources, ce qui améliore la surveillance et la production de rapports.
 Ajouter comme source préférée
Avenir de RBAC
Tous secteurs confondus, RBAC est passé de :
Intitulés de poste statiques : rôles dynamiques basés sur les tâches
Autorisations permanentes : accès temporaire et contextuel
Contrôle uniquement humain : gouvernance des identités humaines et de l’IA
RBAC ne se limite plus à « qui peut se connecter ». Il s’agit de qui peut agir, quand et dans quelles conditions, chaque action étant traçable.
Pour approfondir
- Top 10 outils de microsegmentation
- Prévention des intrusions : comment ça marche ? & 3 méthodes
- Solutions de gestion des politiques de sécurité réseau (NSPM)
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{9 exemples concrets de RBAC}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/rbac-examples}},
  note   = {AIMultiple. Consulté le 26 mai 2026}
}
Journal des modifications
4 mises à jourAjout de sections sur le RBAC Kubernetes en santé, le RBAC des fournisseurs cloud AWS, Azure et Google Cloud, et l'IA agentique.
La section « Exemples concrets de RBAC » a été enrichie de trois nouveaux exemples d'entreprises.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.




Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.