


Top 6 des logiciels de gestion d'endpoints avec prix

Le cas de cybercriminalité le plus courant est l'accès non autorisé aux appareils non gérés.1 À mesure que les modèles de travail hybride et les politiques de type « apportez votre propre appareil » (BYOD) deviennent la norme, les logiciels de gestion des endpoints sont devenus une nécessité.
Nous avons analysé les principales plateformes de gestion d'endpoints en fonction de leurs fonctionnalités différenciatrices et de leurs tarifs :
Fonctionnalités de gestion d'endpoints
Produit | Support des OS | Assistance à distance | Partage de fichiers | Gestion automatisée des correctifs | Capacités Zero Trust/VPN |
|---|---|---|---|---|---|
Windows, macOS, Linux | ✓ | ✓ | ✓ | ✕ | |
Windows, macOS, iOS, Android, Linux | ✓ | ✓ | ✓ | ✕ | |
Microsoft Intune | Windows, macOS, iOS, Android, Linux | ✕(module complémentaire) | ✓ | ✕ | ✓ |
Omnissa Workspace One | Windows, macOS, iOS, Android, Chrome OS, Linux | ✓ | ✓ | ✓ | ✓ |
Cisco Meraki | Windows, macOS, iOS, Android | ✓ | ✓ | ✓ | ✕ |
Citrix Endpoint Management | Windows, macOS, iOS, Android, Chrome OS | ✓ | ✓ | ✓ | ✓ |
Voir les définitions des fonctionnalités communes et différenciatrices.
Tarifs des logiciels de gestion d'endpoints
Note : Microsoft Intune Remote Help est désormais inclus dans les abonnements Microsoft 365 E3 et E5 à partir de 2026, mais nécessite une licence supplémentaire pour les déploiements Intune autonomes.
Avis et évaluations des logiciels de gestion d'endpoints
*Sur la base du nombre total d'avis et des notes moyennes (sur une échelle de 5 points) provenant des plateformes B2B.
Le nombre d'employés est obtenu à partir de sources accessibles au public (par exemple, LinkedIn).
Analyse des fournisseurs de gestion d'endpoints
NinjaOne Endpoint Management
NinjaOne fournit des outils aux équipes informatiques et aux MSP, notamment la gestion automatisée des correctifs, la surveillance et gestion à distance, la gestion des endpoints et la gestion des appareils mobiles (MDM).

Nous avons évalué les capacités RMM de NinjaOne et présentons les résultats dans Logiciel de contrôle à distance. Lors de notre benchmark, NinjaOne a nécessité l'activation d'un module de contrôle à distance distinct, l'installation d'un client de bureau et la fourniture de sessions basées sur RDP avec des options de configuration détaillées. L'accès en arrière-plan avec MFA a fonctionné sans perturber l'utilisateur actif. Les vitesses de transfert de fichiers étaient inégales selon les régions, et le partage d'écran sur macOS a fonctionné après ajustement manuel des autorisations système.
Choisissez NinjaOne pour une gestion des endpoints complète afin de réduire la complexité.
Obtenir un accès gratuitTarification : La structure de base de paiement par endpoint de NinjaOne démarre à partir de $1,50 par mois pour les clients ayant 10 000 endpoints et augmente à $3,75 pour 50 endpoints ou moins, avec des prix qui varient selon le volume.
Fonctionnalités clés
- Console unique pour trois familles d'OS : Inventaire des appareils, scripts à distance, déploiement de correctifs et état de santé pour Windows, macOS et Linux.
- Indicateurs d'état de santé : Les disques défaillants, les problèmes de pilotes et les services arrêtés sont signalés sans ouvrir chaque appareil.
- Stratégies de groupe : Les stratégies de configuration s'appliquent à des groupes d'appareils plutôt qu'appareil par appareil.
NinjaOne gère les endpoints Windows, macOS et Linux à partir d'une console unique, en combinant l'inventaire des appareils, les scripts à distance, le déploiement de correctifs et l'état de santé automatisé en un seul endroit, au lieu de nécessiter des outils distincts pour chaque système d'exploitation.
Un indicateur d'état de santé dédié signale les disques défaillants, les problèmes de pilotes et les services arrêtés sans qu'un administrateur ait à ouvrir chaque appareil individuellement, et les stratégies de configuration peuvent être poussées vers des groupes d'appareils plutôt qu'appareil par appareil.2
NinjaOne a déclaré servir près de 40 000 organisations clientes dans plus de 140 pays lors de sa levée de fonds de juin 2026, qui a valorisé l'entreprise à $12,3 milliards après plus de $400 millions d'extensions de série C.3
Acronis RMM
Acronis RMM est le module de gestion des endpoints de Acronis Cyber Protect. Il couvre la surveillance, le bureau à distance, la gestion des correctifs, les scripts et le déploiement de logiciels, et s'exécute sur le même agent que les services de sauvegarde et de sécurité Acronis. Les fonctionnalités dépendent de la licence.
Dans notre benchmark de contrôle à distance, la première session Acronis a nécessité l'installation d'un client de bureau ; les connexions suivantes ont réutilisé les identifiants enregistrés. Acronis prenait en charge à la fois son propre protocole NEAR et RDP, y compris la possibilité de rejoindre une session active, et exigeait de choisir des identifiants par utilisateur. Il affichait des mesures de performance en temps réel pendant les sessions. Une option basée sur navigateur nécessitait moins de configuration, mais offrait une qualité de session inférieure.
Choisissez Acronis RMM pour une solution intégrée de gestion des endpoints.
Obtenir un accès gratuitFonctionnalités clés
- Gestion des correctifs : Corrige les produits Microsoft et plus de 300 applications Windows tierces. La correction sécurisée effectue une sauvegarde image avant chaque correctif, afin qu'un système puisse être restauré en cas d'échec d'une mise à jour.
- Bureau à distance : Prend en charge NEAR et RDP, ainsi qu'une option basée sur navigateur avec une qualité de session inférieure (testée dans notre benchmark de contrôle à distance).
- Déploiement de logiciels : Un catalogue de logiciels intégré permet aux administrateurs de choisir la version, la langue et l'architecture (testé dans notre benchmark RMM).
- Agent unique : Les services de surveillance, de correctifs, de sauvegarde et de sécurité s'exécutent à partir d'un seul agent et d'une seule console ; les fonctionnalités disponibles dépendent de la licence.
Microsoft Intune
Microsoft Intune est une solution cloud unifiée de gestion des endpoints, profondément intégrée à l'écosystème Microsoft, offrant la gestion des appareils et des applications sur les plateformes Windows, macOS, iOS et Android.
Tarification : Microsoft Intune Plan 1 est proposé à $8,00 par utilisateur et par mois en tant qu'abonnement autonome. Il est également inclus dans les abonnements Microsoft 365 E3, E5, F1 et F3, ainsi que dans les offres Enterprise Mobility + Security E3 et E5. Intune Plan 2 (gestion avancée des endpoints) ajoute $4,00 par utilisateur et par mois, tandis qu'Intune Suite ajoute $10,00 par utilisateur et par mois.4
Fonctionnalités clés
- Gestion multiplateforme : Windows, macOS, iOS, iPadOS, Android et Linux depuis le centre d'administration Intune.
- Accès conditionnel : L'état de conformité des appareils alimente les décisions d'accès Microsoft Entra ID.
- Fonctionnalités avancées : Remote Help, Endpoint Privilege Management et Advanced Analytics sont passés dans E3 et E5 en 2026 ; les autres fonctionnalités d'Intune Suite restent des modules complémentaires.
Pour une solution Microsoft dans une catégorie adjacente, voir Microsoft Purview DLP et ses alternatives.
Omnissa Workspace One
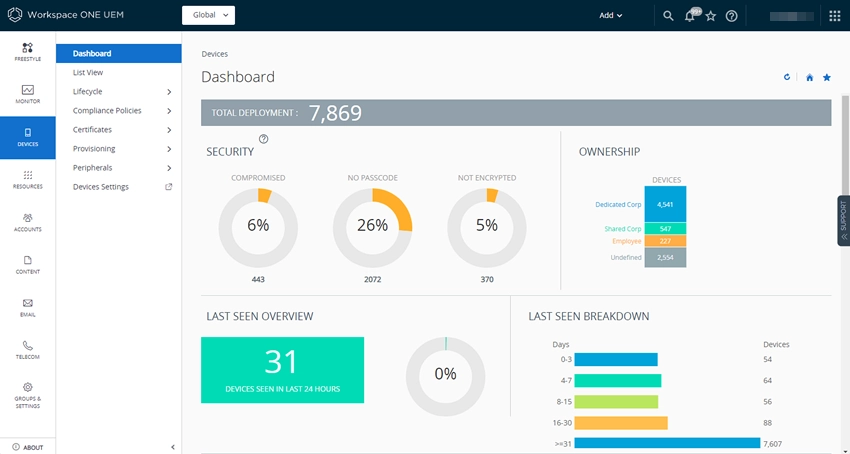
Omnissa Workspace ONE combine la gestion unifiée des endpoints, la distribution d'applications et l'identité pour les appareils Windows, macOS, iOS, Android, ChromeOS et Linux. La gamme de produits a rejoint Omnissa lorsque l'activité d'informatique pour utilisateurs finaux de VMware est devenue une société indépendante.
Fonctionnalités clés
- Capteurs et scripts : Les capteurs collectent des données sur les appareils pour la logique conditionnelle, et les scripts gèrent la configuration et la correction au sein des flux de travail.5
- Freestyle Orchestrator : Un générateur de flux de travail par glisser-déposer pour l'intégration, le séquencement des applications, l'application de la conformité et les tâches de cycle de vie sur Windows, macOS, iOS, Android et les bureaux virtuels Horizon.
Cisco Meraki
Meraki Systems Manager est le produit cloud de gestion des endpoints de Cisco, géré depuis le même tableau de bord que le matériel réseau Meraki.
Fonctionnalités clés
- Options d'inscription : Les profils MDM couvrent toutes les plateformes prises en charge, et Windows et macOS peuvent également exécuter l'agent Meraki, qui ajoute le déploiement de logiciels personnalisés et le bureau à distance. Les deux méthodes peuvent s'exécuter sur le même appareil.
- Stratégies adaptées au réseau : Les fonctionnalités Sentry relient Systems Manager aux équipements sans fil, de commutation et de sécurité Meraki, de sorte que la posture de l'appareil influence l'accès réseau.
- Limitation de la plateforme : Systems Manager ne prend pas en charge la gestion déclarative des appareils d'Apple.6
Citrix Endpoint Management
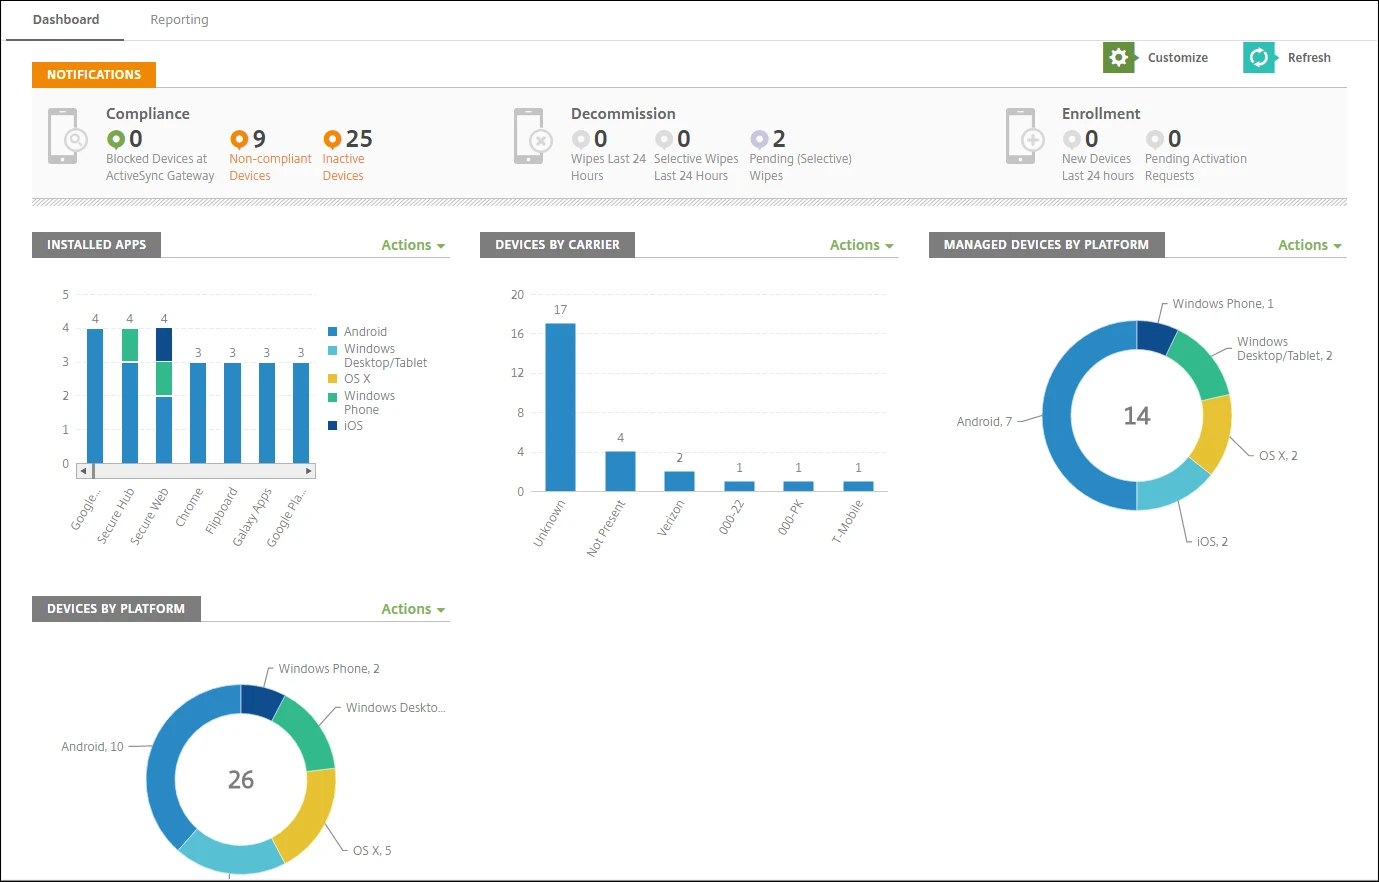
Citrix fournit des solutions informatiques pour les environnements de travail hybrides et distants, notamment l'analyse des performances des employés, les services de connexion à distance, les solutions d'accès réseau et la gestion des endpoints.
Citrix Endpoint Management, anciennement XenMobile, fournit la gestion des appareils mobiles (MDM) et la gestion des applications mobiles dans le cadre de la plateforme Citrix Workspace. Il s'exécute en tant que service Citrix Cloud, et la variante sur site continue sous le nom de XenMobile Server.7
Fonctionnalités courantes des logiciels de gestion d'endpoints
Les logiciels de gestion des endpoints offrent généralement un large éventail de fonctionnalités pour aider les organisations à gérer efficacement leurs appareils. Voici quelques fonctionnalités courantes :
1. Inventaire : Les agents remontent les caractéristiques matérielles, les logiciels installés, la version du système d'exploitation et la configuration réseau, afin que les machines non gérées ou obsolètes soient signalées sans audit manuel.
2. Configuration et application des stratégies : Les paramètres atteignent les appareils sous forme de stratégies appliquées à des groupes plutôt qu'appareil par appareil. Les cibles typiques sont le chiffrement de disque, les droits d'administrateur local, le verrouillage de l'écran et les paramètres du navigateur ou du pare-feu.
3. Gestion des correctifs : La plateforme détecte les mises à jour manquantes du système d'exploitation et des applications tierces, puis les déploie selon un calendrier avec des fenêtres de maintenance et des étapes d'approbation. La couverture des applications tierces varie considérablement selon les fournisseurs.
4. Déploiement de logiciels : Les applications s'installent, se mettent à jour ou se désinstallent à distance, via une bibliothèque de packages ou des scripts personnalisés, sans accès physique à l'appareil.
5. Surveillance à distance et dépannage : Les données de santé et de performance arrivent en continu, et les techniciens ouvrent des sessions à distance, exécutent des scripts, redémarrent des services ou lisent les journaux depuis la console. La journalisation des sessions et les invites de consentement varient selon le produit.
6. Gestion des appareils mobiles : L'inscription via Apple Business Manager, Android Enterprise ou le provisioning Windows place les téléphones et les tablettes sous les mêmes stratégies, y compris le verrouillage à distance et l'effacement sélectif pour les appareils BYOD.
7. Reporting et conformité : L'état des correctifs, l'état du chiffrement et les dérives de stratégie alimentent les rapports d'audit pour des référentiels tels que ISO 27001, SOC 2 et HIPAA.
Là où les déploiements de gestion d'endpoints rencontrent des difficultés
Parité des fonctionnalités entre les systèmes d'exploitation. La plupart des plateformes gèrent Windows en profondeur et les autres systèmes de manière plus limitée. Les différences au niveau de la console entre Trend Micro et Meraki en sont un exemple : Meraki Systems Manager ne prend pas en charge la gestion déclarative des appareils d'Apple, de sorte que certaines fonctionnalités cessent de fonctionner sur iOS 26 et macOS 26. Vérifiez la matrice des fonctionnalités par système d'exploitation du fournisseur avant de supposer que les coches d'un tableau comparatif signifient la même chose sur toutes les plateformes.
Couverture des correctifs tiers. La correction du système d'exploitation est un prérequis. La différence entre les produits réside dans le catalogue d'applications tierces : combien d'applications il couvre, à quelle vitesse les nouvelles versions arrivent et si les mises à jour risquées peuvent être suspendues.
Inadéquation du modèle de licence. La tarification par endpoint (NinjaOne, Acronis, Meraki) et la tarification par utilisateur (Intune) produisent des totaux différents selon le nombre d'appareils que chaque employé utilise. Un effectif où chacun possède un ordinateur portable et un téléphone double le coût avec une licence par endpoint.
 Ajouter comme source préférée
Fonctionnalités différenciatrices des solutions de gestion d'endpoints
- Support des OS : La gamme de systèmes d'exploitation que la plateforme de gestion des endpoints peut gérer et sécuriser. Cela inclut les systèmes d'exploitation de bureau (Windows, macOS, Linux), les systèmes d'exploitation mobiles (iOS, Android) et les systèmes spécialisés (Chrome OS).
- Modèle de tarification : La licence par endpoint facture chaque appareil géré, la licence par utilisateur facture chaque personne, quel que soit le nombre d'appareils. Les deux produisent des totaux différents dans les parcs où les employés utilisent plus d'un appareil.
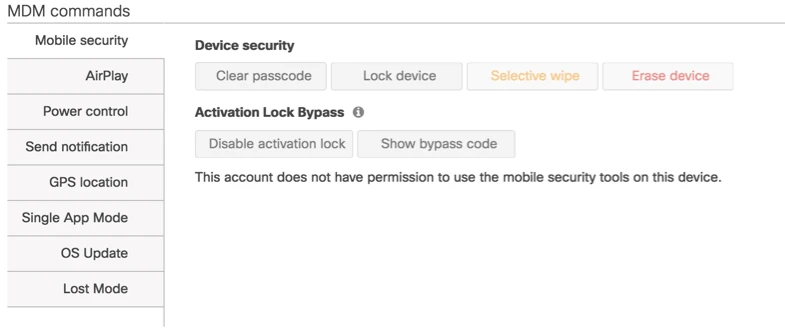
- Assistance à distance : Fournit une assistance et un dépannage à distance pour les problèmes informatiques. Permet aux administrateurs de verrouiller, d'effacer et de bloquer les appareils à distance.
- Gestion automatisée des correctifs : Capacité du système à découvrir, approuver, télécharger et déployer automatiquement les correctifs logiciels et de sécurité sur les endpoints sans intervention informatique manuelle, généralement pour les applications tierces et les systèmes d'exploitation.
- Capacités Zero Trust/VPN : L'intégration de technologies permettant un accès sécurisé aux ressources de l'entreprise basé sur un modèle « ne jamais faire confiance, toujours vérifier », remplaçant ou améliorant souvent la technologie traditionnelle de réseau privé virtuel (VPN) pour les utilisateurs distants.
- Transfert de fichiers : Les techniciens envoient ou récupèrent des fichiers sur un appareil géré, généralement au cours d'une session à distance. La vitesse de transfert et les limites de taille de fichier varient selon le produit et la région.
FAQ
La gestion des endpoints est une solution informatique compacte qui donne à ses utilisateurs le contrôle des appareils en administrant des stratégies qui définissent des règles d'accès et d'autorisation pour maintenir les endpoints gérés. Elle automatise également les tâches informatiques, aidant les administrateurs informatiques à prendre le contrôle des mises à jour, des défaillances système et des changements de configuration.
La sécurité des endpoints vise à maintenir les endpoints sécurisés en utilisant des outils tels que les VPN, les pare-feu, les logiciels antivirus (AV) et le chiffrement. Pour assurer la sécurité des endpoints, les solutions de sécurité des endpoints travaillent en étroite collaboration avec les outils de gestion des endpoints, notamment la surveillance et la gestion des stratégies. Les deux solutions de sécurité se concentrent sur les endpoints pour maintenir un réseau sécurisé en utilisant des outils de détection et de réponse sur les endpoints, des outils d'automatisation et des outils de connexion.
Les outils de contrôle des appareils aident à maintenir la sécurité du réseau en gérant l'accès à une gamme d'appareils, notamment les imprimantes, les clés USB, les disques durs, les CD, les appareils Bluetooth, les modems USB, les lecteurs de cartes, les cartes mémoire, les webcams et les disques amovibles. Le contrôle des appareils vise à empêcher l'accès non autorisé aux données au repos et en transit grâce au chiffrement et à l'authentification.
Alors que les appareils en réseau peuvent être suivis au sein du réseau, les appareils mobiles, lorsqu'ils ne sont pas connectés au réseau, peuvent toujours transférer des données sensibles. L'utilisation d'appareils mobiles hors de la portée du réseau augmente le risque d'attaques par logiciels malveillants et de violations de données dans les contextes de type « apportez votre propre appareil » (BYOD). La gestion des endpoints, en utilisant les fonctionnalités de gestion des appareils mobiles, peut limiter l'accès aux données sensibles et aux applications de son choix.
Lectures complémentaires
- Top logiciels de blocage USB
- Top logiciels de contrôle des appareils
- Top logiciels RMM
- Avis sur NinjaOne
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 6 des logiciels de gestion d'endpoints avec prix}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/endpoint-management-software}},
  note   = {AIMultiple. Consulté le 9 octobre 2026}
}Résultats et horodatages de 18 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 3 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
9 mises à jourAjout d'une section sur la gestion multi-OS de NinjaOne et les données d'échelle de son tour de financement.
Ajout d'une note de bas de page sur la prise en charge du zero trust et du VPN par Acronis Cyber Protect via des intégrations tierces.
Ajout des résultats du benchmark RMM aux profils fournisseurs de NinjaOne et Acronis Cyber Protect.
Ajout d'une section fournisseur Acronis Cyber Protect avec avantages et inconvénients à l'analyse des fournisseurs.
La présentation de l'article a été mise à jour.
Liens de référence
Le travail de Cem chez AIMultiple a été cité par des publications mondiales de premier plan, notamment Business Insider, Forbes, Morning Brew et Washington Post, par des entreprises mondiales comme Deloitte et HPE, par des ONG comme World Economic Forum et par des organisations supranationales comme European Commission. [1], [2], [3], [4], [5]
Tout au long de sa carrière, Cem a été consultant en technologies, acheteur de technologies et entrepreneur technologique. Il a conseillé des entreprises sur leurs décisions technologiques chez McKinsey & Company et Altman Solon pendant plus de dix ans. Il a également publié un rapport McKinsey sur la digitalisation.
Il a dirigé la stratégie technologique et les achats d'un opérateur télécom, sous la responsabilité du PDG. Il a également dirigé la croissance commerciale de l'entreprise de technologie profonde Hypatos, qui a atteint un revenu récurrent annuel à 7 chiffres et une valorisation à 9 chiffres, passant de 0 à ce résultat en deux ans. Le travail de Cem chez Hypatos a été couvert par des publications technologiques de premier plan comme TechCrunch et Business Insider.
Cem intervient régulièrement lors de conférences technologiques internationales. Il est diplômé de Bogazici University en tant qu'ingénieur informatique et titulaire d'un MBA de la Columbia Business School.

À lire ensuite
Top 12 des logiciels de gestion des privilèges sur les terminaux (EPM)

Meilleurs 25+ logiciels de gestion de la confidentialité: fonctionnalités & prix

Analyse des 5 meilleurs logiciels de gestion des changements de pare-feu

Top 10 des logiciels de sécurité des endpoints
Les 12 meilleurs logiciels de gestion des correctifs, dont NinjaOne
Top 12 des logiciels de gestion des appareils mobiles


Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.