


Top 7+ Open-Source-Firewall-Optionen: Funktionen & Typen

Statistiken zur Netzwerksicherheit zeigen, dass die durchschnittlichen Kosten einer Datenschutzverletzung bei etwa 4 Millionen US-Dollar liegen und steigen. Unternehmen sparen jährlich rund 2 Millionen US-Dollar, indem sie auf Netzwerksicherheitslösungen wie Next-Generation-Firewalls (NGFWs), KI-Netzwerksicherheit und Technologien zur Automatisierung der Netzwerksicherheit setzen, verglichen mit solchen, die sich ausschließlich auf herkömmliche Sicherheitsmaßnahmen verlassen.
Open-Source-Firewalls bieten eine kostengünstige Lösung für die Netzwerksicherheit. Entdecken Sie die Funktionen, Typen und Herausforderungen der besten Open-Source-Firewalls sowie einen Vergleich von Open-Source- und kommerziellen Firewalls:
Vergleich der Top 9 Open-Source-Firewalls
Tool | Bewertung | Netzwerkadressübersetzung | Paketfilterung | Typ |
|---|---|---|---|---|
pfSense | 4.6 von 344 Bewertungen | ✓ | ✓ | Next-Generation-Firewall |
OPNsense | N/A | ✓ | ✓ | Next-Generation-Firewall |
Vyos | 4.5 von 53 Bewertungen | ✓ | ✕ | Stateful-Inspection-Firewall |
ClearOS | N/A | ✕ | ✕ | Stateful-Inspection-Firewall |
IPFire(Netfilter) | N/A | ✓ | ✓ | Stateful-Inspection-Firewall |
Arista NG Firewall | 4.7 von 44 Bewertungen | ✕ | ✕ | Next-Generation-Firewall |
Smoothwall | 4.2 von 4 Bewertungen | ✓ | ✕ | Next-Generation-Firewall |
Endian Firewall | 4,4 von 9 Bewertungen | ✓ | ✕ | Stateful-Inspection-Firewall |
Vyatta | 5 von 1 Bewertung | ✓ | ✕ | Virtuelle Firewall |
* Basierend auf Daten von B2B-Bewertungsplattformen
** Basierend auf Daten von LinkedIn
Aufnahmekriterien: Um in die Tabelle aufgenommen zu werden, muss der Anbieter mindestens eine Nutzerbewertung auf B2B-Bewertungsplattformen oder mindestens einen Stern auf GitHub haben.
Ranking: Die Unternehmen werden basierend auf der Gesamtzahl der GitHub-Sterne geordnet.
1. pfSense
pfSense ermöglicht es Benutzern, die Standardkonfigurationsdatei an ihre Bedürfnisse anzupassen. Es skaliert gut für wachsende Netzwerke, unterstützt mehrere Schnittstellen und richtet sich mit einer Befehlszeilenschnittstelle an fortgeschrittene Benutzer. pfSense ist eine Next-Generation-Firewall, die sowohl NAT als auch Paketfilterung bietet.
Netgate stellte pfSense CE Anfang 2026 auf Version 2.8.0 um und passte das Basissystem an aktualisierte FreeBSD-Kernel an, um Hardwarekompatibilität und Sicherheit zu verbessern.1
2. OPNsense Firewall
Die OPNsense Firewall ist eine Open-Source-Next-Generation-Firewall, die für ihre webbasierte Verwaltungsoberfläche bekannt ist, die Konfiguration und Verwaltung vereinfacht. Sie umfasst ein Intrusion-Detection-System (IDS) und Webfilterung, um bösartigen Netzwerkverkehr zu blockieren, und unterstützt Virtual Private Networking (VPN) für sicheren entfernten Internetzugang.2
Im Januar 2026 bringt Version 26.1 mit dem Spitznamen „Witty Woodpecker“ wichtige Verbesserungen, darunter eine neu gestaltete Firewall-Regeloberfläche mit MVC/API-Unterstützung, Suricata 8 mit Inline-Inspektion und eine verbesserte IPv6-Zuverlässigkeit.3 Das OPNsense-Projekt bietet sowohl Netzwerkadressübersetzung (NAT) als auch robuste Sicherheitsfunktionen und ist damit eine vielseitige Wahl für verschiedene Netzwerkumgebungen.
3. VyOS
VyOS ist eine vollständig quelloffene Firewall-Software mit einem Community-getriebenen Entwicklungsansatz. Der Fokus liegt auf Netzwerkverfügbarkeit, und sie unterstützt Hochverfügbarkeit mit Hardware-Appliance-Bereitstellung. VyOS ist eine Stateful-Inspection-Firewall mit einer Netzwerkadressübersetzungsfunktion und eignet sich daher für Umgebungen, die eine robuste und kontinuierliche Netzwerkleistung erfordern.
4. ClearOS
ClearOS ist eine Stateful-Inspection-Firewall ohne NAT- oder Paketfilterfunktionen. Sie bietet eine einfache Lösung für grundlegende Netzwerksicherheitsanforderungen und eignet sich daher für Benutzer, die eine unkomplizierte und überschaubare Firewall-Option suchen.
5. IPFire (Netfilter)
IPFire ist eine Stateful-Inspection-Firewall mit Fokus auf Sicherheit und Funktionen wie Webfilterung, um unerwünschte Websites und Inhalte zu blockieren. Sie legt Wert auf Intrusion Detection sowie Intrusion Prevention und unterstützt Hardware-Failover, um hohe Verfügbarkeit sicherzustellen. IPFire kombiniert Netzwerkadressübersetzung mit Paketfilterung und bietet eine umfassende Sicherheitslösung für anspruchsvolle Netzwerke.
6. Arista NG Firewall
Arista NG Firewall, ehemals Untangle NGFW, verfügt über eine intuitive Benutzeroberfläche und umfassende Sicherheitsfunktionen, einschließlich Intrusion Detection und Prevention. Obwohl ihr NAT und Paketfilterung fehlen, unterstützt Arista NG Firewall die Bereitstellung in virtuellen Maschinenumgebungen und bietet Flexibilität für unterschiedliche Netzwerkkonfigurationen.
Die Lizenzkosten stiegen nach der Übernahme, und Optionen für Privatnutzung oder kostenlose Nutzung wurden entfernt, was viele langjährige Nutzer in der Community dazu veranlasste, auf Alternativen wie OPNsense oder pfSense zu migrieren.
7. Smoothwall
Smoothwall ist eine Next-Generation-Firewall, die für ihre benutzerfreundliche webbasierte Oberfläche bekannt ist. Die Firewall umfasst Netzwerkadressübersetzung, verfügt jedoch nicht über Paketfilterfunktionen. Smoothwall ist als einfache und effektive Firewall-Lösung ohne erweiterte Anpassungsanforderungen konzipiert.
8. Endian Firewall
Endian Firewall Community ist eine Stateful-Inspection-Firewall in der Community-Edition, die Netzwerkadressübersetzung unterstützt. Sie bietet eine zuverlässige Sicherheitslösung mit Fokus auf Benutzerfreundlichkeit und Community-Support. Obwohl ihr Paketfilterung fehlt, sorgen ihre Stateful-Inspection-Funktionen für sicheres und effizientes Verkehrsmanagement.
9. Vyatta
Vyatta bietet eine virtuelle Firewall-Lösung mit Netzwerkadressübersetzungsfunktionen. Sie ist für virtuelle Umgebungen konzipiert und bietet Flexibilität und Skalierbarkeit. Obwohl sie keine Paketfilterung umfasst, eignet sie sich gut für Netzwerkkonfigurationen, die Virtualisierung und einfache Bereitstellung priorisieren.
 Als bevorzugte Quelle hinzufügen
Was ist eine Open-Source-Firewall?
Abbildung 1. Schematische Darstellung des Arbeitsprozesses von Firewalls

Eine Firewall ist ein Netzwerksicherheitssystem, das eingehenden und ausgehenden Datenverkehr anhand vordefinierter Sicherheitsregeln überwacht und steuert und so eine Barriere zwischen einem vertrauenswürdigen und einem nicht vertrauenswürdigen Netzwerk schafft.4
Open-Source-Firewalls sind Sicherheitssysteme, die unter einer Open-Source-Lizenz verbreitet werden, was bedeutet, dass ihr Quellcode für jeden frei verfügbar ist, um ihn einzusehen, zu verändern und weiterzugeben. Diese Transparenz ermöglicht es Benutzern, die Sicherheit des Codes zu überprüfen und die Firewall an ihre spezifischen Anforderungen anzupassen. Open-Source-Firewalls schaffen ein Gleichgewicht zwischen Sicherheit, Kosteneffizienz und Flexibilität und bieten eine tragfähige Alternative zu kommerziellen Firewall-Lösungen.
Funktionen von Open-Source-Firewalls
Zu den Funktionen von Open-Source-Firewalls gehören unter anderem:
1. Netzwerkadressübersetzung (NAT)
Abbildung 2. Schematische Darstellung von NAT
Quelle: Wikipedia5
Netzwerkadressübersetzung (NAT) ist eine im Netzwerkbereich verwendete Technik, um die Quell- oder Ziel-IP-Adressen von Paketen zu ändern, während sie einen Router oder eine Firewall passieren. NAT ermöglicht es mehreren Geräten in einem lokalen Netzwerk, eine einzige öffentliche IP-Adresse gemeinsam zu nutzen, wodurch die Anzahl der benötigten öffentlichen IP-Adressen eines Unternehmens reduziert wird. Sie bietet ein gewisses Maß an Sicherheit, indem interne IP-Adressen vor externen Netzwerken verborgen werden.
Auswirkungen auf Firewalls:
Sicherheit: NAT bietet eine Sicherheitsebene, indem es interne IP-Adressen vor externen Netzwerken maskiert, wodurch es für Angreifer schwieriger wird, bestimmte Geräte innerhalb eines Netzwerks anzugreifen.
Skalierbarkeit: Sie ermöglicht es mehreren Geräten, eine einzige öffentliche IP-Adresse gemeinsam zu nutzen, was besonders nützlich ist, um IP-Adressraum in großen Netzwerken zu sparen.
Flexibilität: NAT kann die Netzwerkverwaltung und -rekonfiguration vereinfachen, insbesondere bei Netzwerkerweiterungen oder Änderungen der vom ISP bereitgestellten IP-Adressen.
2. Paketfilterung
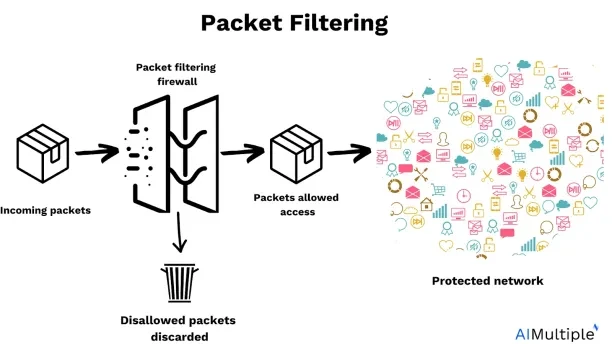
Abbildung 3. Schematische Darstellung der Paketfilterung
Paketfilterung ist eine Firewall-Technik, die den Netzwerkzugriff steuert, indem sie ausgehende und eingehende Pakete überwacht und sie entweder zulässt oder blockiert, basierend auf einer Reihe vordefinierter Sicherheitsregeln. Diese Regeln können auf verschiedenen Paketattributen basieren, wie IP-Adresse, Protokoll, Portnummer und mehr.
Auswirkungen auf Firewalls:
Sicherheit: Durch das Blockieren unbefugter Zugriffe und das Zulassen legitimen Datenverkehrs auf der Grundlage festgelegter Regeln erhöht die Paketfilterung die Sicherheit. Sie hilft, verschiedene Arten von Angriffen wie IP-Spoofing und Port-Scans zu verhindern.
Kontrolle: Administratoren können detaillierte Regeln definieren, um den Datenverkehrsfluss zu steuern und sicherzustellen, dass notwendige und sichere Verbindungen zugelassen werden.
Leistung: Zustandslose Paketfilterung ist schneller, aber weniger sicher, während zustandsorientierte Filterung bessere Sicherheit auf Kosten eines höheren Verarbeitungsaufwands bietet.
Typen von Open-Source-Firewalls
Next-Generation-Firewalls (NGFWs)
Next-Generation-Firewalls (NGFWs) gehen über die Fähigkeiten herkömmlicher Firewalls hinaus, indem sie erweiterte Funktionen wie Anwendungsbewusstsein, integrierte Angriffsprävention und Bedrohungsinformationen integrieren. Sie bieten Deep Packet Inspection (DPI), mit der sie Anwendungen unabhängig von Port, Protokoll oder Ausweichtaktiken identifizieren und steuern können.
Vorteile:
- Erhöhte Sicherheit durch Kontrollen auf Anwendungsebene und Bedrohungsinformationen.
- Verbesserte Netzwerktransparenz und -kontrolle.
- Integration mit anderen Sicherheitstools für umfassenden Schutz.
Herausforderungen:
- NGFWs erfordern Fachwissen, um erweiterte Funktionen zu konfigurieren und zu verwalten.
Stateful-Inspection-Firewalls
Stateful Firewalls, auch als dynamische Paketfilterungs-Firewalls bekannt, überwachen den Status aktiver Verbindungen und treffen Entscheidungen auf der Grundlage des Verkehrskontexts. Sie führen eine Statustabelle, um aktive Sitzungen nachzuverfolgen und Datenverkehr basierend auf Status und Kontext der Verbindung zuzulassen oder zu blockieren.
Vorteile
- Erhöhte Sicherheit durch Überwachung und Aufrechterhaltung der Statussynchronisierung von Verbindungen.
- Effiziente Ressourcennutzung durch Traffic Shaping basierend auf Sitzungszuständen.
- Umfassende Protokollierung und Berichterstellung für besseres Netzwerkmanagement.
Herausforderungen:
- Stateful Firewalls erfordern technisches Wissen, um sie effektiv einzurichten und zu konfigurieren.
- Sie können komplexe Regelkonfigurationen für erweiterte Sicherheitsrichtlinien mit sich bringen.
Virtuelle Firewalls
Virtuelle Firewalls arbeiten in virtualisierten Umgebungen und bieten Sicherheit für virtuelle Maschinen (VMs) und virtuelle Netzwerke. Sie werden als Softwareinstanzen innerhalb der virtualisierten Infrastruktur bereitgestellt und bieten ähnliche Funktionen wie physische Firewalls, einschließlich Paketfilterung, NAT und VPN.
Vorteile
- Flexibilität zur Absicherung dynamischer und skalierbarer virtueller Umgebungen.
- Kostengünstige Lösung für Unternehmen, die virtualisierte Infrastruktur nutzen.
- Einfache Integration mit Cloud-Diensten und virtuellen Netzwerkfunktionen (VNFs).
Herausforderungen:
- Die Leistung kann je nach zugrunde liegender virtueller Infrastruktur variieren.
- Sie erfordert Fachwissen in Virtualisierung und Netzwerksicherheit, um sie zu konfigurieren und zu verwalten.
Open-Source-Firewalls vs. kommerzielle Firewalls
Bei der Entscheidung für eine Open-Source-Firewall ist das Kosten-Nutzen-Verhältnis entscheidend. Anders als kommerzielle Firewalls mit Hersteller-Support sind Open-Source-Lösungen bei Wartung und Fehlerbehebung auf internes Fachwissen angewiesen. Dies kann mit einem qualifizierten Support-Team machbar sein, kann jedoch in kleineren Unternehmen Herausforderungen mit sich bringen, in denen die Abhängigkeit von einem einzelnen Administrator ohne Herstellerunterstützung zu erheblichen Kosten für Diagnose und Behebung führen kann.4
Vorteile von Open-Source-Firewalls
- Die Offenheit von Open-Source-Firewalls bietet Transparenz und umfassende Anpassungsmöglichkeiten, sodass Benutzer die Firewall an ihre spezifischen Anforderungen anpassen können.
- Open-Source-Firewalls bieten ein Gleichgewicht zwischen Sicherheit, Preis und Anpassung.
Nachteile von Open-Source-Firewalls
- Open-Source-Firewalls bieten möglicherweise keinen kommerziellen Support, sodass Benutzer auf die Unterstützung durch Community-Mitglieder angewiesen sind.
- Sie erfordern möglicherweise mehr Fachwissen bei Installation und Verwaltung. Firewall-Konfigurationssoftware und Firewall-Management-Tools sind hilfreiche Werkzeuge zur Lösung dieser Herausforderung.
- Anpassungsoptionen können bei Open-Source-Firewalls im Vergleich zu kommerziellen Firewalls komplex und zeitaufwendig sein.
- Benutzer müssen Probleme möglicherweise selbst beheben, anstatt auf Hersteller-Support zurückzugreifen.
Herausforderungen von Open-Source-Firewalls
Open-Source-Firewalls bieten Flexibilität, Kosteneffizienz und Anpassungsmöglichkeiten, bringen aber auch Herausforderungen wie komplexe Konfiguration, Verwaltung und Überwachung mit sich. Um diese Herausforderungen zu bewältigen, wurden verschiedene Tools entwickelt, die bei der Firewall-Konfiguration, -Verwaltung, -Prüfung und beim Änderungsmanagement helfen.
1. Konfiguration
Die Konfiguration von Open-Source-Firewalls kann eine entmutigende Aufgabe sein, insbesondere für diejenigen, denen tiefgreifendes technisches Fachwissen fehlt. Firewall-Konfigurationssoftware vereinfacht diesen Prozess durch benutzerfreundliche Oberflächen und Automatisierungsfunktionen.
2. Verwaltung
Die Verwaltung von Open-Source-Firewalls umfasst Aufgaben wie Überwachung, Aktualisierung und Pflege von Firewall-Regeln und -Richtlinien.
3. Compliance
Die regelmäßige Überprüfung der Firewall-Einstellungen hilft, Probleme frühzeitig zu erkennen und Sicherheitslücken zu vermeiden, bevor sie Schaden anrichten. Firewall-Audit-Software, ob Open Source oder Closed Source, spart Zeit, indem sie Regelfehler und Schwachstellen schnell erkennt. Sie hilft Teams, die Kontrolle zu behalten, insbesondere wenn sich Firewall-Einstellungen häufig ändern.
4. Änderungsmanagement
Die Verwaltung von Änderungen an Firewall-Regeln und -Richtlinien ist entscheidend für die Aufrechterhaltung der Netzwerksicherheit und die Sicherstellung der Compliance. Netzwerk-Änderungsmanagement-Software hilft, Änderungen zu verfolgen, zu genehmigen und zu dokumentieren, wodurch das Risiko von Fehlkonfigurationen verringert wird.
Konfigurations- und Änderungsmanagementfunktionen sind in der Regel gebündelt und werden von derselben Konfigurations- und Änderungsmanagement-Software angeboten.
FAQs
Bei der Auswahl einer Open-Source-Firewall ist es entscheidend, Faktoren wie spezifische Anforderungen, Budget und Netzwerkanforderungen zu berücksichtigen. Die Bewertung der Stärken und Schwächen jeder Firewall-Option hilft bei einer fundierten Entscheidung. Die gewählte Firewall sollte mit den Sicherheitszielen und dem Budget des Unternehmens übereinstimmen und einen robusten Schutz vor potenziellen Cyberbedrohungen bieten.
Eine Firewall ist ein System, das Informationen aus dem Internet filtert. Sie verhindert, dass unbefugter Zugriff in ein privates Netzwerk gelangt. Der Zweck einer Firewall besteht also darin, eine Sicherheitsbarriere zu schaffen. Es ist möglich, Filter anhand der folgenden Punkte zu entwerfen:
IP-Adressen
Domainnamen
Protokolle
Programme/Dienste
Ports
Der Hauptunterschied zwischen diesen Firewall-Typen liegt in ihren Schutzbereichen.
Hostbasierte Firewalls: Diese Art von Firewalls wird auf einem einzelnen Computer installiert. Sie können eine effektive Cybersicherheitslösung für Unternehmen mit wenigen Mitarbeitern sein. Darüber hinaus benötigen einige Unternehmen (mit sensiblen Daten) oder hochrangige Führungskräfte möglicherweise hostbasierte Firewalls zusätzlich zu On-Premise- oder Cloud-basierten Firewalls, um private Informationen vor Außenstehenden zu schützen.
On-Premise-Firewall: Sie ist ein Werkzeug auf Netzwerkebene, das eine Kombination aus Software- und Hardwaretechnologien (Servern) verwendet. Dadurch schützt eine On-Premise-Firewall alle Geräte in einem größeren Bereich (z. B. einem Büro). Sie eignet sich für traditionelles Arbeiten, bei dem Mitarbeiter in einem Bürogebäude arbeiten. Ebenso können militärische Organisationen oder Nachrichtendienste von Staaten solche Tools nutzen. Allerdings bringt geografische Entfernung Latenzprobleme durch das Backhauling von Benutzerdatenverkehr mit sich.
FWaaS: Eine Cloud-basierte Firewall ist ein anderer Name dafür. FWaaS arbeitet unabhängig von dem Netzwerk, das es schützt. Dadurch filtern FWaaS-Systeme den Internetverkehr für ihre Benutzer von jedem Standort aus mit der geringsten Verkehrslatenz. Aufgrund ihrer Cloud-nativen Eigenschaften lassen sie sich leichter in Cloud-Plattformen integrieren. Generell eignen sich FWaaS-Produkte für Unternehmen, die Remote-/Hybridarbeit nutzen oder eine große Anzahl von Niederlassungen oder Büros in verschiedenen geografischen Gebieten haben.
Die meisten Bereitstellungen laufen auf drei Optionen hinaus: pfSense, OPNsense und IPFire. Hier ist, wann jede einzelne mehr Sinn ergibt.
pfSense ist die am weitesten verbreitete Open-Source-Firewall. Sie hat die größte Community, die meiste Dokumentation von Drittanbietern und funktioniert auf einer Vielzahl von Hardware gut. Sie eignet sich für Teams, die eine etablierte Plattform mit vorhersehbarem Verhalten und einem großen Pool vorhandener Anleitungen wünschen. Der wichtigste Kompromiss: Netgate, das pfSense entwickelt, schränkt einige Funktionen auf kostenpflichtige Hardware-Stufen ein.
OPNsense wurde 2015 von pfSense abgespalten und hat sich seitdem erheblich auseinanderentwickelt. Updates werden in einem regelmäßigen Sechsmonatszyklus veröffentlicht, die Weboberfläche ist übersichtlicher und Suricata ist für Inline-Intrusion-Detection integriert. Sie eignet sich für Teams, die einen aktiven Veröffentlichungsplan und auf API basierende Automatisierung wünschen. Halten Sie den Patch-Rhythmus aktuell — siehe den CVE-Hinweis vom Mai 2026 oben.
IPFire zielt auf Bereitstellungen ab, bei denen Einfachheit und eine minimale Angriffsfläche am wichtigsten sind. Sie ist leichter als pfSense und OPNsense, einfacher zu härten und hat eine starke Erfolgsbilanz bei der Bereitstellung von Sicherheitspatches. Sie eignet sich für kleinere Teams oder Umgebungen, in denen die Firewall einfach und stabil bleiben soll.
VyOS verdient eine gesonderte Erwähnung für Netzwerkingenieure, die neben Firewall-Funktionen auch Routing benötigen. Es ist keine webbasierte Appliance wie die anderen; es verwendet ein Befehlszeilen-Konfigurationsmodell ähnlich wie Juniper oder Cisco.
Weiterführende Literatur
- Analyse der Top 4 Open-Source-NGFWs basierend auf Funktionen
- WAF-Lösungen: Benchmark-basierter Vergleich
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 7+ Open-Source-Firewall-Optionen: Funktionen & Typen}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall}},
  note   = {AIMultiple. Abgerufen am 27. August 2026}
}Ergebnisse und Zeitstempel von 96 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 2 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
3 AktualisierungenVor Further Reading wurde ein Abschnitt hinzugefügt, der pfSense, OPNsense, IPFire und VyOS nach Anwendungsfall vergleicht.
Neue Versionsinformationen zum pfSense-Produkt hinzugefügt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.








Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.