


Top 12 SIEM-Tools & So wählen Sie die beste Lösung

SIEM-Systeme haben sich zu mehr als nur Tools zur Protokollaggregation entwickelt. Einige Anbieter haben einheitliche Produktsuiten entwickelt, die UEBA-, SOAR- und EDR-Funktionen umfassen, und behaupten, es handele sich um „Next-Gen“-SIEMs. Andere bieten Produkte an, die auf traditionelles Ereignis- und Protokollmanagement ausgerichtet sind.
Nachfolgend finden Sie einen Überblick über führende SIEM-Tools basierend auf ihren Next-Gen-SIEM- und Sicherheitsfunktionen:
Next-Gen-SIEM-Funktionen
Anbieter | UEBA | SOAR | EDR |
|---|---|---|---|
✓ | ✓ | ✕ | |
Exabeam Fusion | ✓ | ✓ | ✓ |
IBM QRadar SIEM | ✓ | ✕ | ✕ |
LogRhythm | ✕ | ✕ | ✕ |
Rapid7 InsightIDR | ✓ | ✓ | ✓ |
Microsoft Sentinel | ✓ | ✓ | ✕ |
FortiSIEM | ✓ | ✓ | ✕ |
Splunk Enterprise Security | ✕ | ✕ | ✕ |
Sumo LogicCloud SIEM | ✓ | ✕ | ✓ |
SolarWinds SEM | ✕ | ✕ | ✕ |
Anbieter (gekennzeichnet mit „✕“) benötigen Integrationen, um die jeweilige Funktion bereitzustellen.
- UEBA hilft dabei, Daten im Kontext zu analysieren und zu korrelieren. Durch die Fokussierung auf Verhaltensweisen statt auf Rohprotokolle bieten SIEMs mit UEBA eine granularere Sicht auf den Verlauf eines Angriffs und helfen Sicherheitsteams, nicht nur rohe Ereignisdaten, sondern auch Muster zu erkennen.
- SOAR erweitert traditionelle SIEM-Funktionen, indem es Sicherheitsreaktionen automatisiert, Sicherheitstools für eine nahtlose Koordination orchestriert und über vordefinierte Playbooks ein strukturiertes Fallmanagement bereitstellt, wodurch Vorfälle schneller behoben werden können.
- EDR ermöglicht es SIEMs, eine umfassende Transparenz in Ihrem gesamten Netzwerk für detaillierte Analysen auf Endpunktebene zu gewinnen. Die Korrelation von EDR-Ergebnissen mit SIEM-Daten stärkt den Kontext für netzwerkweite Untersuchungen und die Bedrohungssuche.
Käufer, die bereits UEBA-Software oder SOAR-Software verwenden, können Maschinen- und Protokolldaten in ihr SIEM integrieren, um eine kontextbasierte Protokollanalyse zu erhalten.
Sicherheitsfunktionen
- Erkennung lateraler Bewegungen: Die Fähigkeit des SIEM, unbefugte Bewegungen von Angreifern im Netzwerk automatisch zu erkennen und Alarm zu schlagen.
- Nichtabstreitbarkeit (Prinzip): Umfasst Verschlüsselung und digitale Signaturen und stellt sicher, dass Sicherheitsereignisprotokolle und Daten manipulationssicher gespeichert werden, sodass die an einer digitalen Transaktion beteiligten Parteien später ihre Authentizität oder ihre Beteiligung nicht abstreiten können. Sie kann in jedem SIEM durch eine zusätzliche Bereitstellung implementiert werden.
- STIX/TAXII-Format Threat-Feeds: Standardisierte Threat Intelligence für die Echtzeit-Identifizierung und Blockierung von IOCs.
Metriken
- Max EPS: Maximale Ereignisse pro Sekunde, die das SIEM verarbeiten kann. Das Überschreiten dieses Schwellenwerts erfordert möglicherweise zusätzliche Herstellerlizenzen.
- # Integrationen: Anzahl der externen Systeme (z. B. Firewalls, Server, EDRs), die das SIEM integrieren kann.
- # Vordefinierte Erkennungsregeln: Anzahl der vordefinierten Erkennungsregeln im SIEM, die helfen, häufige Sicherheitsbedrohungen und Vorfälle auf der Grundlage bekannter Angriffsmuster zu identifizieren.
- # MITRE-Abdeckung: Anzahl der MITRE ATT&CK-Techniken, die das SIEM erkennen oder zuordnen kann.
ManageEngine Log360
ManageEngine Log360 ist eine SIEM-Plattform, die sowohl als On-Premises- als auch als Cloud-Bereitstellung verfügbar ist und Protokollverwaltung, Active-Directory-Überwachung, UEBA und SOAR in einem einzigen Produkt vereint. Die Preisgestaltung basiert auf der Anzahl der Protokollquellen statt auf dem Datenvolumen, was die Kosten für Unternehmen mit einem definierten Quellenbestand besser planbar macht. Die Plattform wird mit über 1.000 vorgefertigten Berichtsvorlagen geliefert, die Compliance-Anforderungen für GDPR, HIPAA, PCI-DSS und SOX abdecken. Die Bereitstellung dauert weniger als 30 Minuten, und die automatische Geräteerkennung fügt überwachte Quellen ohne manuelle Konfiguration hinzu.
Das UEBA-Modul erstellt mithilfe von maschinellem Lernen Verhaltensbaselines und erhöht die Risikowerte inkrementell bei anomalen Aktivitäten, abnormalen Anmeldemustern, ungewöhnlichem Zugriff oder Rechteausweitung, anstatt binäre Alarme auszulösen. SOAR-Workflows werden bei der Erkennung von Vorfällen automatisch ausgeführt und lassen sich in Helpdesk-Plattformen wie ServiceNow und Jira integrieren, sodass Tickets bereits bei der Erkennung und nicht erst nach manueller Prüfung erstellt werden.
Log360 Cloud hat seine Erkennungsarchitektur überarbeitet und dabei eine zentrale Sicherheitskonsole, cloudbasierte Regelaktualisierungen und einen Katalog mit über 2.000 vordefinierten Erkennungsregeln hinzugefügt, die Insiderbedrohungen, Malware, externe Angriffe, APT-Verhalten und identitätsbasierte Risiken abdecken – jeweils mit MITRE ATT&CK-Zuordnung und Abstimmungsempfehlungen. Die Verfügbarkeit eines britischen Rechenzentrums wurde im selben Monat eingeführt und erfüllt damit die Anforderungen europäischer Kunden an den Speicherort von Daten. Im März 2026 unterstützte das Zia-KI-Insights-Modul zusätzlich die Konfiguration mit OpenAI neben der bestehenden Option Azure OpenAI, sodass Kunden den KI-Anbieter wählen und gleichzeitig ihre eigenen Schlüssel behalten können.1
Exabeam New-Scale Fusion
Exabeam New-Scale Fusion ist eine cloudnative Security-Operations-Plattform, die SIEM, UEBA und SOAR in einem einheitlichen Produkt vereint.
Die Plattform ermöglicht es Analysten, Fallnotizen hinzuzufügen und Abfragen zu speichern, die für die Überwachung von Kompromittierungsindikatoren verwendet werden. Jedes Mitglied kann zu einer gemeinsamen Untersuchung beitragen, ohne sich durch eine komplexe Korrelationssprache navigieren zu müssen.
Exabeam kann statische Erkennungsregeln erstellen, auch wenn das Parsen möglicherweise nicht für alle Umgebungen vollständig optimiert ist. Bei der Integration mit externen SIEMs wie ELK stimmen aufgenommene Quellprotokolle möglicherweise nicht mit vordefinierten Datenformaten überein, sodass ein benutzerdefinierter Parser erforderlich ist.
Im Januar 2026 führte Exabeam Agent Behavior Analytics (ABA) ein und erweiterte seine UEBA-Engine um KI-Agenten als neuen Entitätstyp. ABA erkennt verdächtige Verhaltensabweichungen bei Aktivitäten von KI-Agenten, darunter erstmalige Datenzugriffsmuster, Guardrail-Verstöße und ungewöhnliche Aufruffolgen von Tools, die statische SIEM-Regeln nicht identifizieren können. 2
IBM QRadar
IBM QRadar SIEM (Cloud-Native SaaS) ist Teil der IBM QRadar Suite. Es verwendet ein modulares Design für die Identifizierung und Priorisierung von Bedrohungen und eignet sich für Standardanwendungen, Systemprotokollierung und strukturiertes Datenmanagement.
QRadar unterstützt mehrere Protokollierungsprotokolle, darunter Syslog, Syslog-TCP und SNMP, und kann Ereignisse aus mehr als 300 Protokollquellen lesen. Es umfasst einen App Store für die Datensynchronisierung als Add-on, in dem Benutzer Ereignisse, Flows und Konfigurationsdateien kopieren können.
QRadar unterstützt Open-Source-Sigma-Regeln mit automatischer Konvertierung nach KQL (Kusto Query Language) für die Nutzung durch Analysten. Die Plattform weist eine dokumentierte Einschränkung bei der Suchgeschwindigkeit auf, und der Offshore-Support ist ein wiederkehrender Kritikpunkt in Nutzerbewertungen.
IBMs neuestes Update zielt auf die von Benutzern gemeldeten Probleme bei Suchgeschwindigkeit und Untersuchungslatenz ab. Die Version umfasst modernisiertes Parsing mit Unterstützung für mehrwertige benutzerdefinierte Eigenschaften, erweiterte Hochverfügbarkeitsoptionen und neue Hardware.
2026-Integration: Criminal IP, eine KI-gestützte Threat-Intelligence-Plattform, wurde im Februar 2026 in IBM QRadar SIEM und QRadar SOAR integriert und bringt externen, IP-basierten Bedrohungskontext direkt in die Erkennungs- und Untersuchungsworkflows von QRadar ein. 3
LogRhythm SIEM
LogRhythm ist eine SIEM-Lösung mit integrierten SOAR-Funktionen. Sie unterstützt Bedrohungsüberwachung, Threat Hunting, Bedrohungsuntersuchung und Incident Response und sammelt, normalisiert und interpretiert Ereignis- und Protokolldaten aus über 1.000 Drittanbieter- und Cloud-Quellen.
LogRhythm kontextualisiert Protokolldaten über sein Machine Data Intelligence (MDI) Fabric und übersetzt komplexe Ereignisinformationen in verständliche Zusammenfassungen für die Überprüfung durch Analysten.
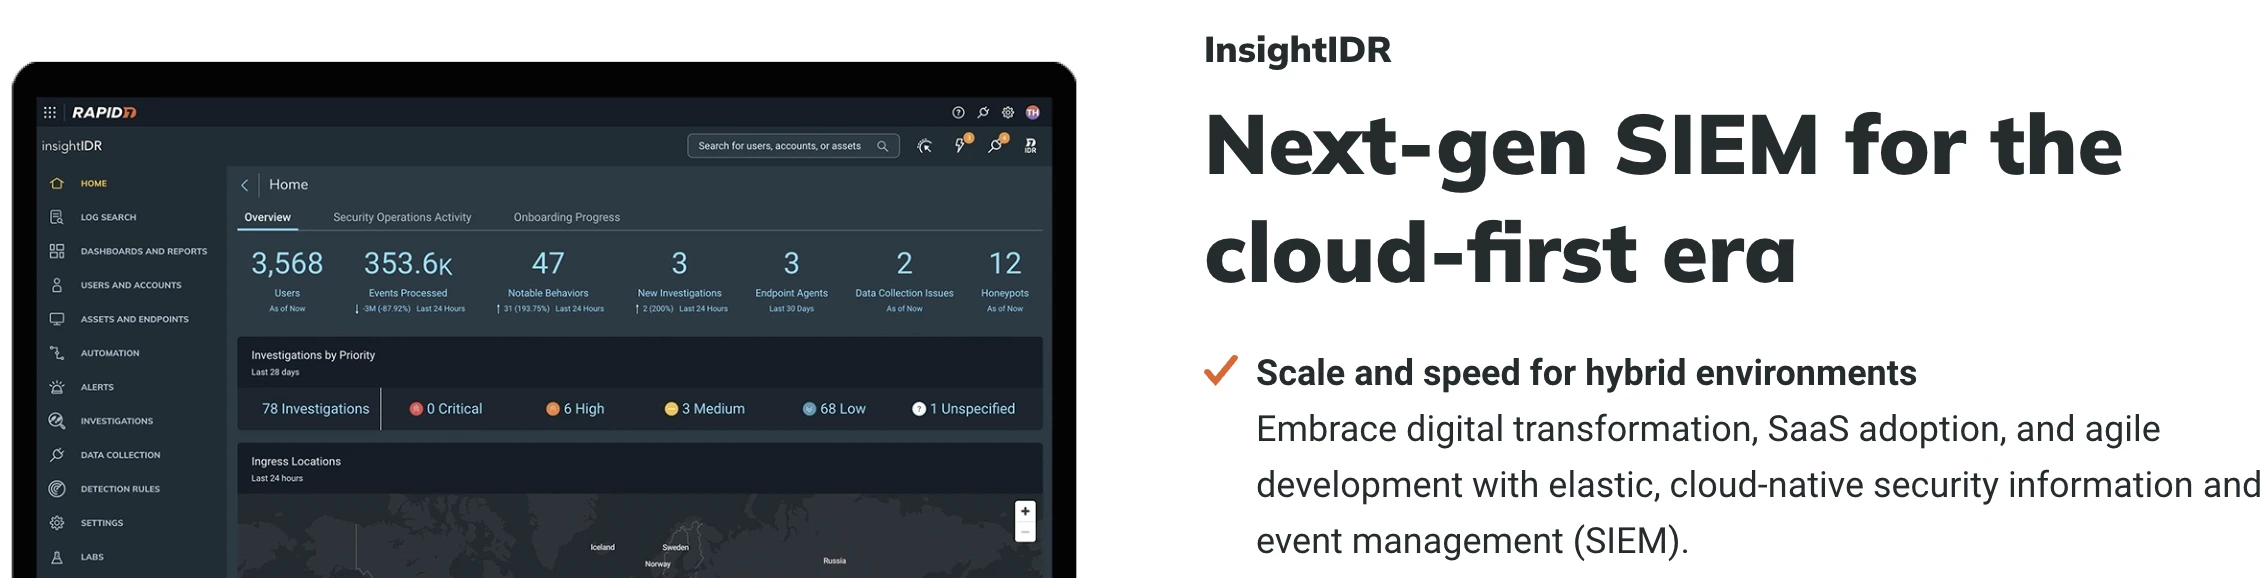
Rapid7 InsightIDR
Rapid7 InsightIDR ist ein cloudnatives SIEM und XDR, das Daten aus Protokollen, Endpunkten und Cloud-Diensten für die Echtzeit-Bedrohungssuche und -Reaktion integriert.
Es bietet standardmäßig 13 Monate durchsuchbaren Datenspeicher für normalisierte Ereignisse, Sicherheitsvorfälle und Kompromittierungsindikatoren. InsightIDR konzentriert sich auf Echtzeit-Bedrohungserkennung und Vorfallsverfolgung.
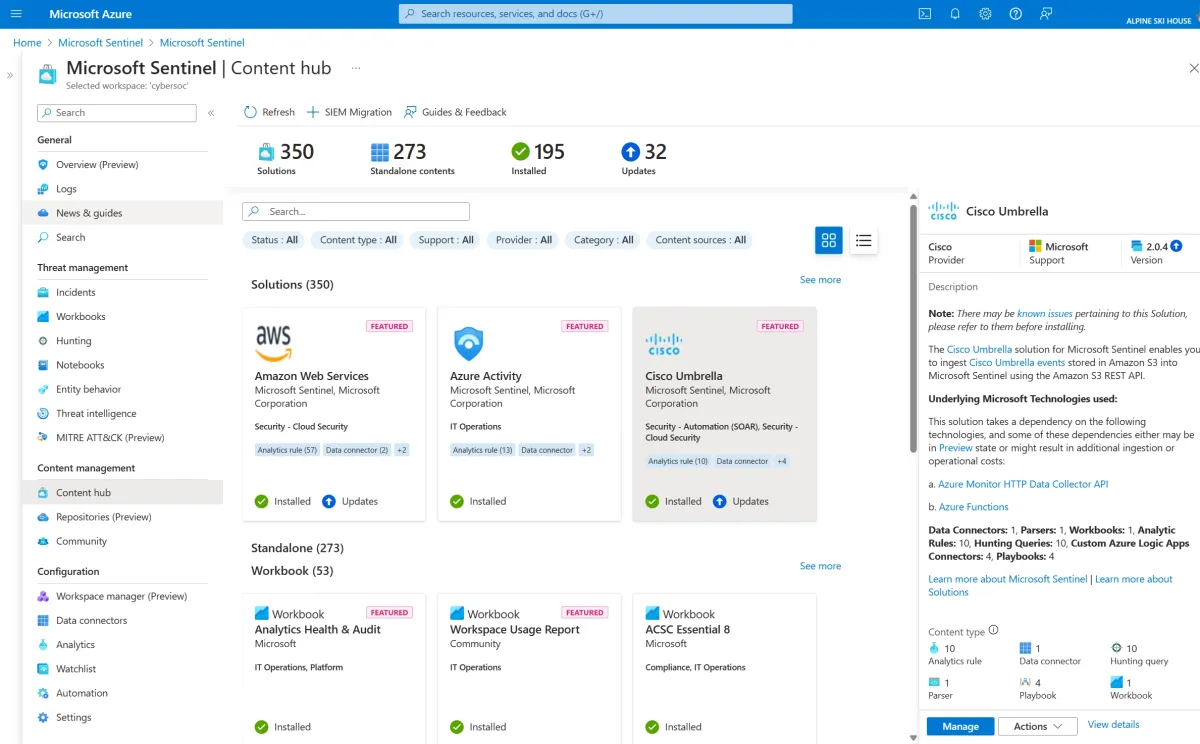
Microsoft Sentinel
Microsoft Sentinel ist eine cloudnative SIEM- und SOAR-Plattform, die Sicherheitsprotokolle aus Cloud-, SaaS- und On-Premises-Umgebungen sammelt und korreliert.
Sentinel bietet jetzt Unterstützung für die Migration von QRadar zu Sentinel über eine KI-gestützte SIEM-Migrationserfahrung, eine allgemein verfügbare UEBA-Verhaltensebene, die Rohtelemetrie in für Menschen lesbare Verhaltenszusammenfassungen aggregiert, sowie ein aktualisiertes ASIM-Normalisierungsschema für konsistentes Protokoll-Parsing über alle Quellen hinweg.
Der Microsoft-365-Copilot-Datenconnector befindet sich in der öffentlichen Vorschau und hat das Connector-Ökosystem durch den Übergang zu einem Codeless Connector Framework (CCF) erweitert, das die Erstellung und Wartung von Connectoren ohne das Schreiben von Azure Functions-Code ermöglicht.
Sentinel wird ausschließlich im Defender-Portal verwaltet. Unternehmen, die weiterhin das Azure-Portal nutzen, sollten mit der Planung der Migration beginnen.4
FortiSIEM
FortiSIEM ist eine Sicherheitsoperationsplattform mit einer integrierten Configuration Management Database (CMDB), die physische und virtuelle Infrastrukturen in On-Premises- sowie öffentlichen und privaten Cloud-Umgebungen erkennt.
FortiSIEM weist Benutzern und Geräten Risikowerte zu und priorisiert Sicherheitswarnungen auf der Grundlage des Risikoniveaus eines bestimmten Benutzers oder Geräts. Dadurch können risikoreiche Entitäten erkannt werden, bevor es zu potenziellen Sicherheitsverletzungen kommt.
 Als bevorzugte Quelle hinzufügen
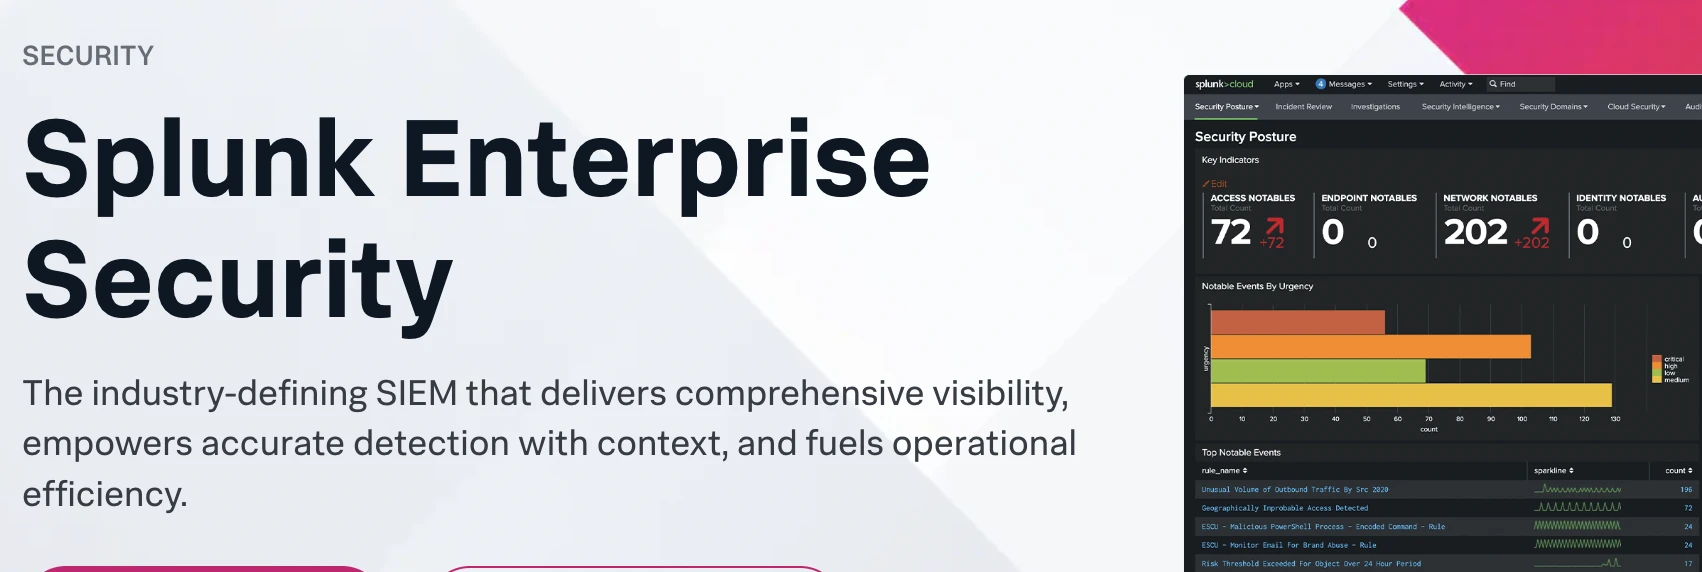
Splunk Enterprise Security
Splunk Enterprise Security ist eine SIEM-Plattform mit Anwendungs- und Netzwerküberwachungsfunktionen. Neben der Bedrohungserkennung kann es Netzwerk- und Anwendungstopologien überwachen, um Engpässe zu identifizieren, was es zu einem nützlichen Debugging-Tool für unternehmensweite Abläufe macht.
Splunk Enterprise Security Premier ergänzt erkenntnisbasierte Erkennungen, die zusammengehörige Warnungen automatisch auf Entitätsebene gruppieren und korrelieren, um Störgeräusche zu reduzieren, sowie eine verbesserte Erkennungsbearbeitung mit getrennten Abschnitten für Findings und Zwischenergebnisse. 56
Sumo Logic
Sumo Logic bietet Suchfunktionen zum Abrufen und Analysieren von Protokollen mit flexiblen Suchmustern. Sein Cloud-SIEM-Automatisierungsdienst führt Playbooks entweder manuell oder automatisch aus, wenn eine Erkenntnis erstellt oder geschlossen wird. Sumo Logic bietet zwei SIEM-Preisoptionen: Enterprise Suite und Flex.
SolarWinds Security Event Manager
SolarWinds Security Event Manager (SEM) ist ein On-Premises-SOC-Tool. Es sammelt Protokoll- und Sicherheitsdaten aus dem Network Intrusion Detection System (NIDS) und verwendet diese zur Optimierung bestehender IDS-Systeme und -Protokolle. SEM bietet keine cloudbasierte Bereitstellungsoption. Die Lizenzierung ist auf Abonnement- oder Dauerbasis erhältlich; es sind keine detaillierten öffentlichen Preise verfügbar.
Elastic Stack
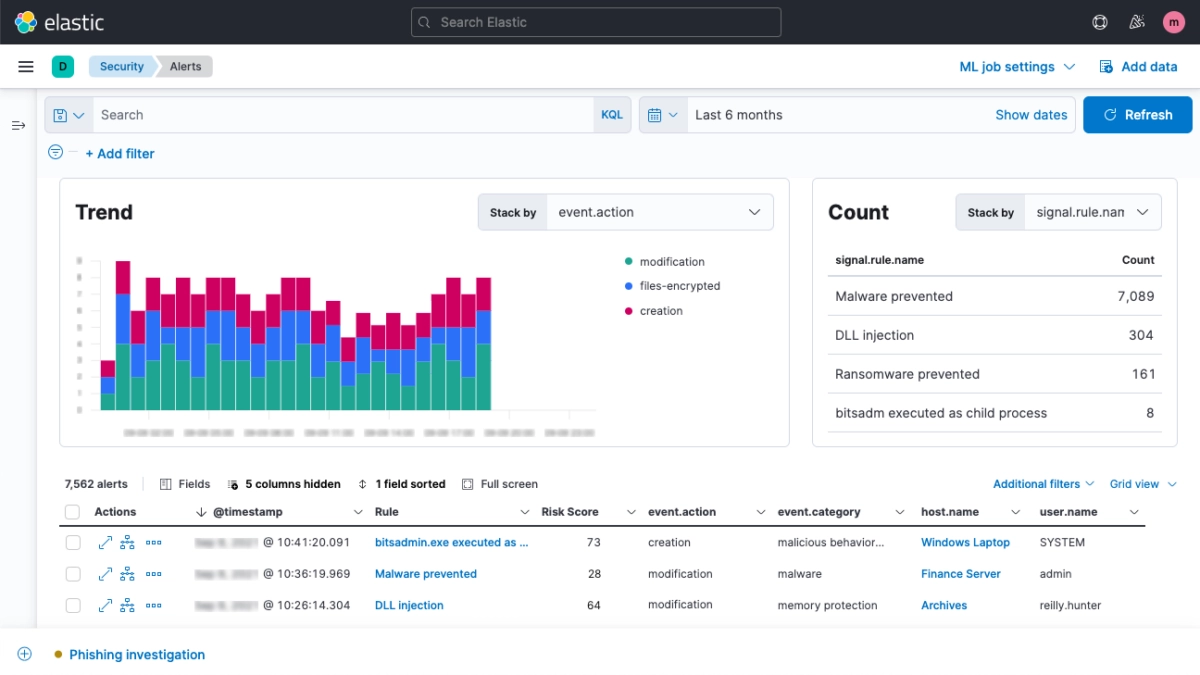
Elastic Security ist Teil des Elastic Stack (ELK). Es bietet sofort einsatzbereite Integrationen, deren Anpassung jedoch technisches Fachwissen erfordert. Einige Benutzer berichten von über 300 Stunden für die Abstimmung des Systems auf ihre Umgebung; Unternehmen mit internem Elastic-Know-how empfinden den Prozess unter Umständen als besser machbar.
Komponenten des ELK Stack:
- Elasticsearch: Eine Such- und Indizierungs-Engine, optimiert für Zeitreihendaten.
- Logstash: Ein Tool zum Sammeln, Verarbeiten und Verfeinern von Daten aus verschiedenen Quellen.
- Kibana: Eine Visualisierungsplattform, die interaktive Erkundung von Daten innerhalb des Stacks ermöglicht.
- Beats: Leichtgewichtige Agenten, die Daten sammeln und an den Stack weiterleiten.
Der ELK Stack ist kein vollwertiges SIEM-System. Die kostenlos Version verfügt über keine integrierte Korrelations-Engine; Open-Source-Alternativen wie Yelp/Elastalert können diese Funktionalität bereitstellen. Außerdem fehlen integrierte Berichterstellung, Alarmierung und vorkonfigurierte Sicherheitsregeln, was den operativen Aufwand erhöht, wenn der Stack für die Sicherheitsüberwachung verwendet wird
Datadog
Datadog ist in erster Linie eine Application-Performance-Monitoring-Plattform (APM), die auch Protokollaufnahme bietet. Datadog nimmt Protokolle in bestimmte Felder auf, um die Durchsuchbarkeit zu gewährleisten, sodass Benutzer Protokolle filtern und analysieren können, um beispielsweise zu ermitteln, welche Anwendung die meisten ERROR-Protokolle erzeugt, bevor sie eine detaillierte Abfrage ausführen.
Sobald eine Teilmenge von Protokollen gefiltert ist, unterstützt Datadog das Erstellen von Visualisierungen oder Diagrammen direkt aus diesen Daten nicht, was die Möglichkeit einschränkt, komplexe Berichte aus Protokollen zu generieren. Für Unternehmen, deren Hauptbedarf die Protokollverwaltung zu Sicherheitszwecken ist, bietet Datadog nicht wesentlich mehr als ein ELK-Stack-Setup.
FAQs
Die Entscheidung hängt von der Größe, Komplexität und den regulatorischen Anforderungen Ihres Unternehmens sowie von den verfügbaren Ressourcen zur Verwaltung des Systems ab.
Wann ein SIEM sinnvoll ist:
SIEM ist eine Investition für eine spätere Phase. Es erfordert ein internes Sicherheitsteam oder einen MSSP, um effektiv zu funktionieren. Unternehmen, die am meisten profitieren, verfügen über:
Große oder komplexe IT-Infrastrukturen, die Echtzeit-Überwachung und Ereigniskorrelation in einer vielfältigen Umgebung erfordern
Compliance-Vorgaben wie PCI-DSS, HIPAA oder GDPR, die eine kontinuierliche Überwachung und detaillierte Audit-Trails erfordern
Wann ein SIEM nicht erforderlich ist:
Unternehmen mit weniger als 100 Endpunkten oder einer Cloud-nativen/BYOD-Konfiguration benötigen möglicherweise kein vollständiges SIEM
Unternehmen ohne Personal oder Fachwissen, um ein SIEM zu konfigurieren und zu überwachen, werden nur einen begrenzten Nutzen aus der Investition ziehen.
Eine SIEM-Lösung besteht aus drei Kernkomponenten. Die Protokollverwaltung sammelt und analysiert Protokolle von Servern, Netzwerkgeräten, Firewalls und Cloud-Anwendungen; viele Tools ergänzen dies durch Threat-Intelligence-Feeds, um neue Bedrohungen zu erkennen und zu blockieren. Die Ereigniskorrelation kombiniert Daten aus mehreren Systemen, um Muster zu erkennen: Verdächtige Aktivitäten eines kompromittierten Kontos in Kombination mit ungewöhnlichem Netzwerkverkehr können verknüpft und als einzelner Vorfall eskaliert werden, wodurch Bedrohungen sichtbar werden, die isoliert nicht erkennbar wären. Incident Response und Überwachung bieten eine kontinuierliche Abdeckung digitaler und lokaler Umgebungen über ein zentrales Dashboard, wobei Warnungen auf der Grundlage voreingestellter Regeln an Analysten gesendet werden; einige Plattformen umfassen auch automatisierte Reaktionsfunktionen, etwa das Isolieren eines infizierten Systems nach der Malware-Erkennung, sodass Analysten für komplexere Untersuchungen frei werden.
Die vier primären Anwendungsfälle sind Bedrohungserkennung und -reaktion, forensische Analyse, Echtzeit-Visualisierung von Sicherheitsdaten und Compliance-Management. Die Bedrohungserkennung reicht von Insiderbedrohungen bis hin zu domänenübergreifenden Angriffen über mehrere Teile einer Unternehmensinfrastruktur. Die forensische Analyse nutzt SIEM-Protokolldaten nach einem Sicherheitsvorfall, um Ausmaß, Zeitverlauf und Bewegung des Angriffs durch die Umgebung zu rekonstruieren. Die Echtzeit-Visualisierung stellt Sicherheitsereignisse über Dashboards und Diagramme dar, sodass Analysten Aktivitäten überwachen können, ohne Rohprotokolle manuell zu prüfen. Das Compliance-Management automatisiert die Protokollerfassung und generiert Audit-Berichte für GDPR, HIPAA und PCI-DSS.
Nein. SIEM, SOAR und UEBA lösen unterschiedliche Probleme. SIEM sammelt und korreliert Protokolldaten in der gesamten Umgebung. SOAR automatisiert Reaktionsmaßnahmen über Playbooks, sobald eine Bedrohung erkannt wurde. UEBA ergänzt Verhaltensbaselines für Benutzer und Entitäten und erkennt Anomalien, die regelbasierte SIEMs übersehen. Mehrere Anbieter bieten inzwischen alle drei in einer einzigen Plattform an: Splunk ES Premier, Microsoft Sentinel und Exabeam New-Scale Fusion sind aktuelle Beispiele, aber Käufer, die eigenständige Tools betreiben, können diese auch in ein bestehendes SIEM integrieren.
Traditionelles SIEM konzentriert sich auf Protokollsammlung, Ereigniskorrelation und Compliance-Berichterstattung. Next-Gen-SIEM ergänzt UEBA für die Verhaltenserkennung, SOAR für automatisierte Reaktionen und zunehmend agentische KI-Fähigkeiten, die mehrstufige Untersuchungen autonom durchführen können. Der praktische Unterschied für Käufer liegt in der Warnqualität und der Arbeitsbelastung der Analysten: Next-Gen-Plattformen reduzieren Störgeräusche durch verhaltensbasiertes Risiko-Scoring und automatisierte Triage, während traditionelle Plattformen mehr manuelle Regelabstimmung und Untersuchungsaufwand erfordern.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Top 12 SIEM-Tools & So wählen Sie die beste Lösung}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/siem-tools}},
  note   = {AIMultiple. Abgerufen am 26. Mai 2026}
}Ergebnisse und Zeitstempel von 37 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 3 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
5 AktualisierungenEinen Anbieterabschnitt zu ManageEngine Log360 in den SIEM-Produktbewertungen hinzugefügt.
Das Produkt „Exabeam Fusion“ wurde in der Produktliste durch „Exabeam New-Scale Fusion“ ersetzt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.







Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.