


Top Open-Source-UEBA-Tools & kommerzielle Alternativen

Im Kern erkennen UEBA-Lösungen Muster in Daten, sei es aus Echtzeit-Streams oder historischen Datasets.
- Kommerzielle UEBA-Tools wie ManageEngine Log360 halten ihre proprietären ML-Models geschlossen. Der Zugriff auf diese Models ermöglicht es Analysten, relevante Muster aus Daten zu extrahieren und Anomalieerkennungsprozesse zu verfeinern.
- Open-Source-UEBA-Tools geben Nutzern vollen Zugriff auf diese Models und ermöglichen es ihnen, die Musterextraktion für eine gezieltere Anomalieerkennung zu replizieren.
Open-Source-UEBA-Tools
Nach Durchsicht der Dokumentation für jedes Open-Source-UEBA-Framework und -Tool habe ich die führenden Open-Source-Technologien für Verhaltensanalysen ausgewählt, die standardmäßige SIEM-ähnliche Funktionen, Alarmierung, Unterstützung für das MITRE ATT&CK-Threat-Intelligence-Framework und auf API basierende Erfassung aus Datenquellen bieten.
Basierend darauf, ob sie integrierte UEBA-Funktionen bieten, unterteile ich sie in:
- Kern-UEBA-Tools: OpenUBA und Graylog
- Ergänzende UEBA-Tools: Wazuh
Kern-UEBA-Tools: OpenUBA und Graylog
Kern-UEBA-Tools bieten ein Repository mit einsatzbereiten Models, maschinellem Lernen und Verhaltensprofilierungs-Models, um anomales Benutzer- und Entitätsverhalten zu identifizieren und zu analysieren. Diese Tools sammeln Protokolle aus verschiedenen Quellen, speichern sie in Datenbanken und integrieren sich mit dem Elastic Stack (Elasticsearch, Kibana, Logstash) für die weitere Verarbeitung und Analyse.
Graylog sammelt Protokolle von verschiedenen Servern mithilfe von Drittanbieter-Agenten (z. B. Filebeat) und kann diese Protokolle mit seinem leichtgewichtigen Graylog-Sidecar-Agenten von einem zentralen Standort aus konfigurieren. Nach der Erfassung der Protokolle steht eine ML-basierte Anomalieerkennung über die Graylog-Oberfläche zur Verfügung.
OpenUBA nimmt Protokolle von Servern und Drittanbieter-Agenten zur Protokollerfassung auf. Nach der Erfassung können die Protokolle mit integrierten ML- oder Verhaltensprofilierungs-Models auf anormale Verhaltensweisen analysiert werden. Es integriert sich mit TensorFlow, Keras, Scikit-Learn und Elasticsearch für Visualisierung und Analyse. Das Projekt befindet sich in einer frühen Entwicklungsphase (Pre-Alpha).
Ergänzende UEBA-Tools: Wazuh
Ergänzende UEBA-Tools nutzen Überwachung und Datenanalytik, um Benutzer- und Entitätsanomalien zu erkennen. Durch die Integration von Big-Data-Technologien wie Apache Spark mit Engines wie Elasticsearch ermöglichen sie eine zentralisierte Protokollanalyse und Anomalieerkennung.
Wazuh überwacht Telemetriedaten, einschließlich Metriken, Protokollen und Traces. Sie können Server direkt überwachen oder AWS zur Überwachung von Cloud-Diensten verwenden; die Ergebnisse werden im Wazuh-Dashboard visualisiert.
Vergleichen Sie kostenlos und Open-Source-UEBA-Tools
Agentenbasierte Protokollerfassung
Werkzeug | Integrierte agentenbasierte Protokollerfassung | Am besten geeignet für |
|---|---|---|
OpenUBA | ✕ | Sicherheitsanalysten, Datenwissenschaftler |
Graylog | ✕ | Kleine bis mittlere Unternehmen, die SIEM benötigen |
wazuh | ✓ | Unternehmen, die XDR + SIEM benötigen |
Apache-Metron | ✓ | Große Organisationen, die ein skalierbares SIEM benötigen |
HELK | ✕ | Kleine bis mittlere Unternehmen, die benutzerdefinierte Bedrohungssuche benötigen |
Apache-Spot | ✕ | Unternehmen mit Fokus auf Netzwerksicherheit |
✕: Erfordert Integrationen von Drittanbieter-Agenten.
Integrierte agentenbasierte Protokollerfassung ermöglicht es einer Plattform, Protokolldaten direkt von Endpunkten, Servern oder Geräten mit ihren eigenen Agenten ohne Drittanbieter-Tools für zentralisierte Analyse und Überwachung zu sammeln.
Vordefinierte Reaktionsaktionen und benutzerdefinierte Playbook-Muster
Die aufgeführten Tools bieten SOAR-Integrationen (über API/benutzerdefinierte Integrationen), um Workflows wie das Senden von Warnungen, das Erstellen von Tickets oder die Reaktion auf Vorfälle basierend auf erkannten Anomalien auszulösen. Graylog und Wazuh bieten vordefinierte Reaktionsaktionen und ermöglichen so Workflow-Automatisierung ohne SOAR-Integrationen.
- Vordefinierte Reaktionsaktionen werden automatisch auf der Grundlage von Protokolldaten ausgelöst und ermöglichen proaktive Bedrohungserkennung und Aktionen wie Warnungen, das Blockieren von IPs oder das Quarantänisieren von Systemen.
- Benutzerdefinierte Playbook-Muster ermöglichen es Sicherheitsverantwortlichen, maßgeschneiderte Reaktionen auszulösen, z. B. Teams zu alarmieren oder den Zugriff zu blockieren, wenn verdächtiges Verhalten erkannt wird.
Sicherheitswartung
Enterprise-Sicherheitswartung unterstützt die Protokollerfassung, indem sichergestellt wird, dass Sicherheitsmaßnahmen aktiv durchgesetzt, überwacht und aktualisiert werden durch:
- Zentralisierte Kontrolle und Aufsicht
- Konsistente Protokollierungskonfigurationen
- Regelmäßige Updates und Patches für Protokollerfassungs-Tools verhindern die Ausnutzung von Schwachstellen
Out-of-the-box-Integrationen
OpenUBA
OpenUBA ist ein SIEM-agnostisches UEBA-Framework für Sicherheitsanalysen. Es arbeitet unabhängig von Ihrem SIEM und bezieht Daten direkt aus Datenspeichern.
OpenUBA verwendet Spark und Elasticsearch, um Daten aus mehreren Quellen in großem Umfang zu verarbeiten und aufzunehmen. Es enthält eine Model-Bibliothek/-Registrierung ähnlich wie Docker Hub, die es Entwicklern und Sicherheitsanalysten ermöglicht, ein Model-Repository zu durchsuchen und ihre Models mit der Community zu teilen.
Wichtige Funktionen:
- Visueller Regel-Builder: Analysten verbinden registrierte Models mit logischen Operatoren auf einer interaktiven Leinwand, um Erkennungsregeln ohne Code zu erstellen. Regeln werden als versioniertes JSON serialisiert, was sie prüfbar und reproduzierbar macht.1
- Community Model Hub: Ein Model-Marktplatz auf openuba.org hostet einsatzbereite Anomalieerkennungs-Models, die vom Kernteam und der Community beigetragen werden.
- Erfasst Protokolle von Servern und Drittanbieter-Agenten zur Protokollerfassung
- Analyse erfasster Daten auf anormale Verhaltensweisen mithilfe integrierter ML- oder Verhaltensprofilierungs-Models
- Integriert sich mit TensorFlow, Keras, Scikit-Learn und Elasticsearch für Visualisierung und Analyse
Graylog
Graylog kombiniert SIEM, UEBA und Anomalieerkennung auf einer Plattform. Der Graylog-Server umfasst:
- Die Graylog-Anwendung, die Protokolle aus verschiedenen Quellen annimmt und speichert
- Elasticsearch-Datenbank
- MongoDB für Konfigurationsdaten (Benutzerkonten, gespeicherte Suchen usw.)
Die Lösung umfasst über 50 vorgefertigte Sicherheitsszenarien basierend auf dem MITRE ATT&CK-Framework und realen gegnerischen Beispielen.2
Graylog integriert sich mit Office 365, Azure, GCP, AWS, Okta, Palo Alto Networks, F5, CrowdStrike und Salesforce.
Wazuh
Wazuh ist eine einheitliche XDR- und SIEM-Plattform für On-Premises-, virtualisierte, containerisierte und Cloud-Umgebungen. Ein auf den überwachten Systemen eingesetzter Endpoint-Sicherheitsagent sammelt und analysiert Daten und leitet sie an einen zentralen Verwaltungsserver weiter.
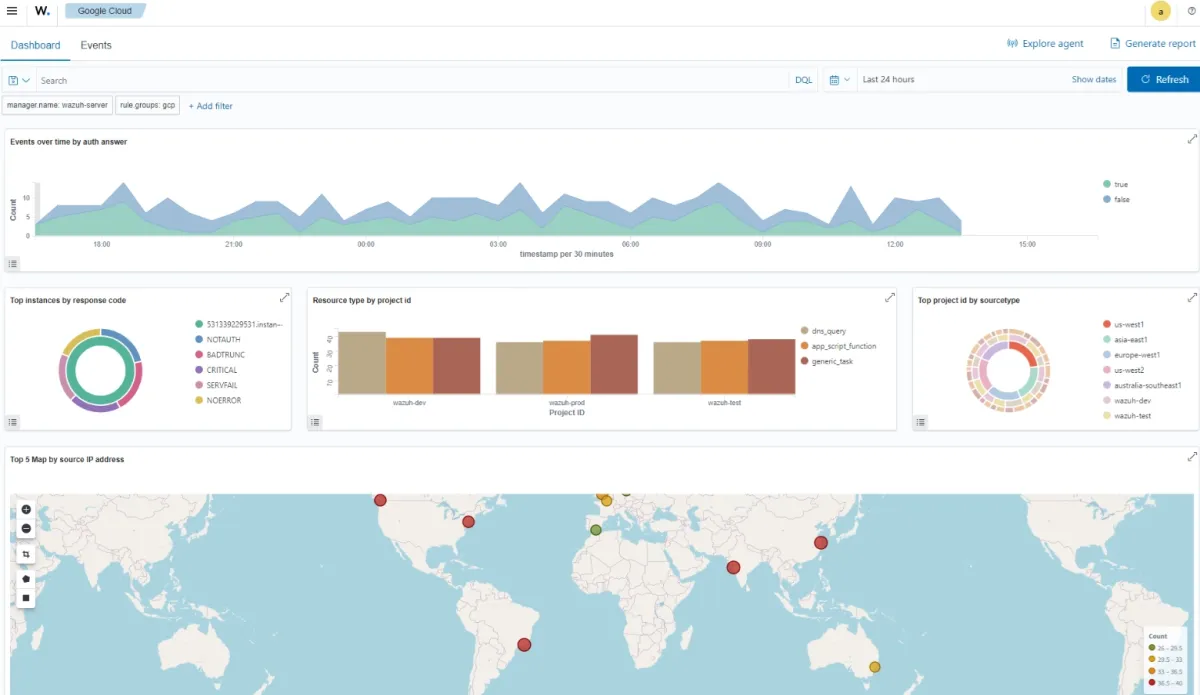
Visualisierung von Google Cloud-Ereignissen auf dem Wazuh-Dashboard:
Quelle: Wazuh3
Wichtige Funktionen:
- Intrusion Detection: Erkennt Malware und versteckte Dateien mithilfe eines signaturbasierten Ansatzes, um Protokolldaten auf Kompromittierungsindikatoren zu analysieren.
- Protokolldatenanalyse: Liest Betriebssystem- und Anwendungsprotokolle und leitet sie zur regelbasierten Analyse an einen zentralen Manager weiter.
- Dateiintegritätsüberwachung: Überwacht Dateisysteme auf Änderungen an Inhalt, Berechtigungen, Eigentümern und Attributen. Verfolgt Benutzer- und Anwendungsaktionen für PCI-DSS-Compliance.
- Incident Response: Blockiert Bedrohungen und führt Systemabfragen aus, um Kompromittierungsindikatoren zu identifizieren.
- MCP/KI-Integration (2026): Mehrere Open-Source-MCP-Server integrieren sich jetzt mit Wazuh, Claude, ChatGPT und anderen KI-Assistenten und ermöglichen Sicherheitsabfragen in natürlicher Sprache wie „Zeige mir kritische Schwachstellen auf meinen Webservern“, ohne API-Aufrufe zu schreiben. Die vollständigste Implementierung unterstützt Wazuh 4.8.0–4.14.4.4
 Als bevorzugte Quelle hinzufügen
Kommerzielle UEBA-Tools
Kommerzielle UEBA-Tools bieten Out-of-the-box-Funktionen für die Analyse des Benutzerverhaltens, die ohne umfangreiche Anpassungen in bestehende Umgebungen integriert werden können.
Führende kommerzielle Anbieter:
- ManageEngine Log360: Kombiniert SIEM-Protokollerfassung mit Verhaltensanalysen.
- Exabeam: Eine Verhaltensanalyseplattform mit UEBA, die jetzt auch das Verhalten von KI-Agenten abdeckt (Januar 2026). Am besten geeignet für große, komplexe Umgebungen.
- IBM Security QRadar: Bietet UBA mit Risikoprofilierung und liefert tieferen Kontext für die Bedrohungserkennung.
- Teramind: Kombiniert UEBA mit DLP, mit Fokus auf Verhinderung von Datenlecks und Mitarbeiterüberwachung.
Open-Source-UEBA-Tools vs kommerzielle UEBA-Tools
Kommerzielle Anbieter beginnen in der Regel mit einer oder mehreren Open-Source-Technologien, Mustererkennung und Datenbankupdates für neue Anomaliemuster und fügen dann proprietäre Automatisierung und vorkonfigurierte Erkennungs-Models hinzu.
1. Vorkonfigurierte Anomalieerkennungs-Models: Kommerzielle Tools bieten diese standardmäßig. Open-Source-Tools erfordern im Allgemeinen, dass Benutzer ihre eigenen erstellen und konfigurieren, obwohl Graylog (kostenpflichtige Stufen) und Wazuh einige vordefinierte Funktionen bieten.
2. Automatisierte Reaktions-Workflows: Kommerzielle Tools lösen vordefinierte Aktionen direkt aus. Open-Source-Tools erfordern in der Regel SOAR-Integrationen oder benutzerdefinierte Skripte, obwohl Wazuh und Graylog (kostenpflichtig) einige vordefinierte Aktionen enthalten.
3. Automatisierung der Mustererkennung: Kommerzielle Tools automatisieren dies mit ausgefeilten ML-Models. Open-Source-Tools erfordern mehr manuelle Konfiguration und benutzerdefinierten Model-Aufbau.
4. Data Loss Prevention (DLP): Kommerzielle Tools umfassen DLP mit Geräte-, Standort- und Netzwerkkontext. Open-Source-Tools benötigen zusätzliche Tools oder Integrationen, um dies zu ergänzen.
5. Compliance-Berichterstattung: Kommerzielle Tools umfassen integrierte Berichterstattung für GDPR, HIPAA, PCI-DSS und SOX. Open-Source-Tools erfordern benutzerdefinierte Entwicklung oder Drittanbieter-Add-ons.
6. Drittanbieter-Integrationen: Kommerzielle Tools umfassen vorgefertigte Konnektoren für SIEM-, SOAR- und Antivirenplattformen. Open-Source-Tools integrieren sich über benutzerdefinierte API-Verbindungen.
FAQs
UEBA erkennt ungewöhnliches Verhalten, indem es Abweichungen von normalen Mustern analysiert. Wenn ein Benutzer, der normalerweise keine Dateien herunterlädt, plötzlich beginnt, große Mengen herunterzuladen, markiert UEBA dies als Anomalie. Es kann auch das Verhalten von Maschinen überwachen, z. B. einen Anstieg der Serverzugriffsanfragen von einem Unternehmensgerät erkennen.
Unternehmen nutzen UEBA-Tools, weil traditionelle Sicherheitslösungen wie Firewalls und Intrusion-Detection-Systeme nicht mehr ausreichen, um vor modernen Bedrohungen zu schützen. UEBA-Tools helfen, indem sie anomale Benutzer- und Entitätsverhalten erkennen, die auf Sicherheitsverletzungen hinweisen können, wie Insider-Bedrohungen oder credentialbasierte Angriffe, die von herkömmlichen Abwehrmaßnahmen oft übersehen werden. Diese Tools bieten einen proaktiveren Ansatz für die Bedrohungserkennung, insbesondere bei Advanced Persistent Threats (APTs) und ausgefeilten Angriffsmethoden.
Weiterführende Lektüre
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Sezer, Sena},
  title  = {{Top Open-Source-UEBA-Tools & kommerzielle Alternativen}},
  year   = {2026},
  month  = mar,
  howpublished    = {\url{https://aimultiple.com/open-source-ueba}},
  note   = {AIMultiple. Abgerufen am 26. März 2026}
}Ergebnisse und Zeitstempel von 24 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 4 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
10 AktualisierungenApache-Metron, HELK und Apache-Spot wurden aus dem Abschnitt „Open-Source-UEBA-Tools“ entfernt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.






Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.