


Top 3 Open-Source-Firewall-Audit-Tools im Vergleich
Open-Source-Firewall-Audit-Tools ermöglichen es IT-Teams, ohne hohe Kosten zu prüfen, ob ihre Firewalls korrekt konfiguriert sind. Allerdings ziehen mittelständische Unternehmen und Großunternehmen möglicherweise Closed-Source-Firewall-Audit-Software für umfassendere Lösungen in Betracht.
Entdecken Sie die wichtigsten Akteure im Bereich Open-Source-Firewall-Audit-Tools mit einem umfassenden Überblick über ihre Funktionen, Vorteile und Nachteile:
Softwarevergleich
* Alle analysierten Softwarepakete sind mit Windows kompatibel
Ranking: Die Unternehmen sind nach der Gesamtzahl der GitHub-Sterne sortiert.
1. Firewall Orchestrator
Firewall Orchestrator importiert Firewall-Konfigurationen von mehreren Anbietern und erstellt Compliance-Berichte und Regelsatz-Dokumentationen. Es bietet Funktionen, die üblicherweise mit Network Security Policy Management (NSPM)-Tools verbunden sind, darunter Regelanalyse, Berichterstellung und Compliance-Workflows.
Es verbindet sich mit Firewall-Anbietern, darunter Check Point, Fortinet, Cisco und Juniper, und speichert importierte Daten in einer PostgreSQL-Datenbank. Berichte können für Compliance-Prüfungen exportiert werden.
Es wird unter der Apache-2.0-Lizenz vertrieben. Es unterstützt Windows und bietet teilweise Linux-Unterstützung.
2. Firewall Audit
Firewall Audit prüft Firewall-Regeln anhand einer benutzerdefinierten Richtliniendatei. Es liest einen Regelsatz, vergleicht ihn mit Ihren Kriterien und markiert alles, was nicht übereinstimmt. Das Tool ist CLI-basiert, läuft über die Befehlszeile statt über eine Weboberfläche und ist plattformübergreifend.
Das Firewall Audit ist doppelt lizenziert unter Apache-2.0 und MIT. Es ist mit Linux kompatibel. Die Einrichtung ist minimal: Es läuft als einzelne Binärdatei mit einer Konfigurationsdatei und einem automatisierten Software-Bereitstellungsprozess, der bei jeder Änderung Sicherheitsprüfungen durchführt.
3. Batfish
Batfish analysiert Netzwerkgerätekonfigurationen, einschließlich Router, Switches und Firewalls, um zu überprüfen, ob sich das Netzwerk wie beabsichtigt verhält. Dies geschieht ohne Verbindung zu Live-Geräten; es arbeitet ausschließlich mit Konfigurationsdateien.
Die Kernanalyse erfordert Gerätekonfigurationsdateien. Es ist kein direkter Zugriff auf Netzwerkgeräte erforderlich. Dies ist wichtig für große oder sensible Umgebungen, in denen die Verbindung eines Audit-Tools mit Produktionsgeräten nicht infrage kommt.
Seine Hauptstärke ist die Was-wäre-wenn-Analyse: Sie können eine geplante Konfigurationsänderung anhand Ihrer Zugriffssteuerungslisten (ACLs) testen – den Regeln, die steuern, welcher Datenverkehr erlaubt ist –, bevor Sie bereitstellen. Batfish kann bestätigen, ob die Änderung einen bestimmten Datenfluss im Netzwerk erlauben oder blockieren würde.
Es wird unter der Apache-Lizenz 2.0 vertrieben. Es ist mit MacOS kompatibel.
Wichtige Funktionen von Open-Source-Firewall-Audit-Lösungen
Bei der Auswahl des besten Firewall-Audit-Tools sind mehrere Schlüsselfaktoren zu berücksichtigen, um optimale Funktionalität und Übereinstimmung mit den organisatorischen Anforderungen sicherzustellen. Hier sind die wesentlichen Aspekte, die zu bewerten sind:
1. Lizenz
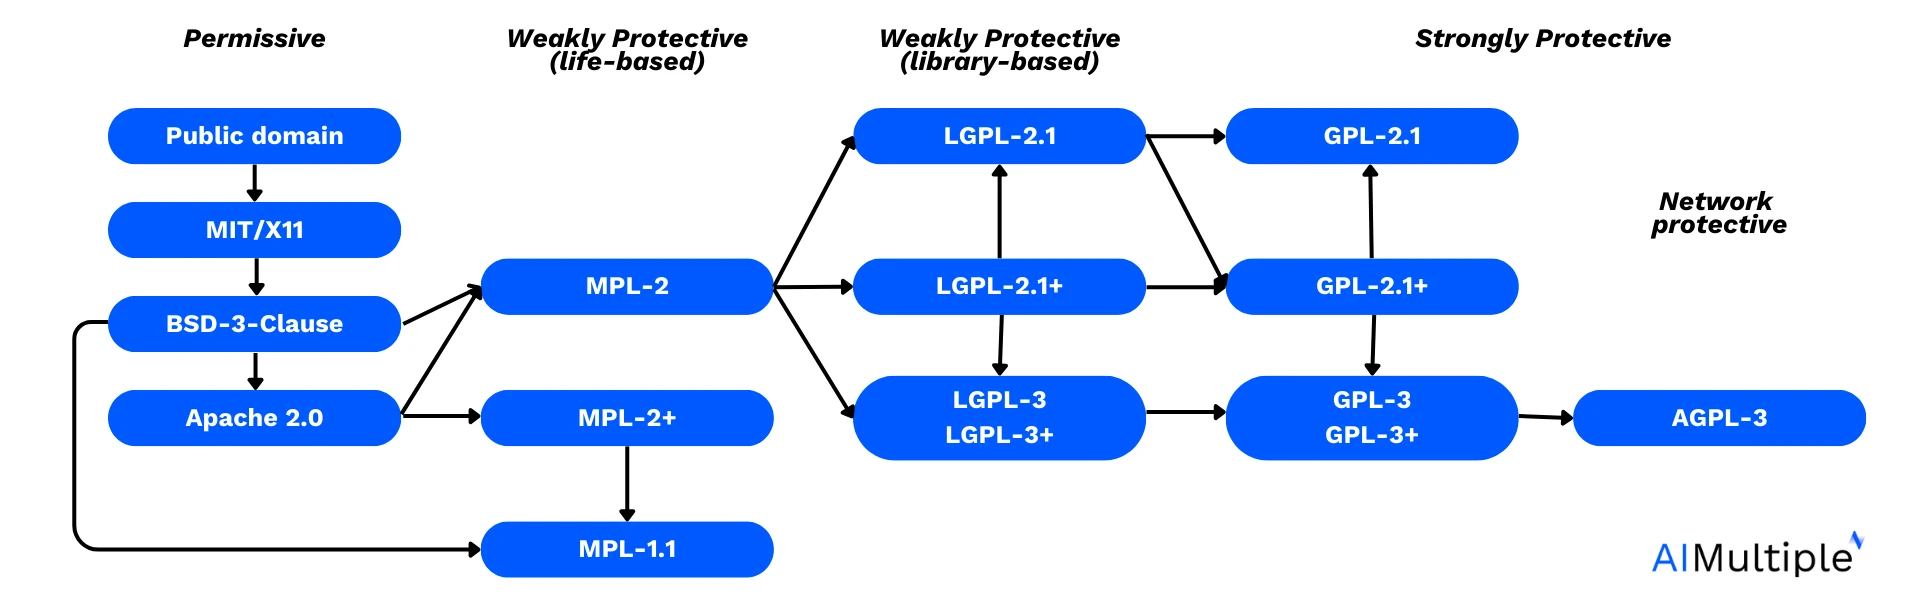
Quelle: David A. Wheeler (2007)1
Die Lizenz des Tools bestimmt die Nutzungsrechte, die Weiterverbreitung und die Kompatibilität mit den Richtlinien Ihres Unternehmens. Die Lizenz der Software bestimmt ihre Nutzungsrechte, Weiterverbreitungsrichtlinien und ob sie mit organisatorischen Anforderungen und Compliance-Standards übereinstimmt.
Apache 2.0 ist für seinen permissiven Charakter bekannt und erlaubt Nutzern, abgeleitete Werke unter bestimmten Bedingungen zu modifizieren und zu verbreiten. GPL-2, GPL-2+ und LGPL-2.1 sind Lizenzen, die Open-Source-Prinzipien priorisieren und verlangen, dass abgeleitete Werke ebenfalls Open Source sind und bestimmte Vertriebsbedingungen einhalten.
MIT ist eine weitere permissive Lizenz, die Nutzern die Freiheit gewährt, Software mit minimalen Einschränkungen zu verwenden, zu modifizieren und zu verbreiten, wodurch sie mit einer Vielzahl von Projekten und Lizenzen kompatibel ist.
2. Plattformkompatibilität
Die Berücksichtigung der Plattformkompatibilität der Software gewährleistet eine nahtlose Integration in bestehende Infrastruktur, Netzwerkgeräte und Cloud-Dienstanbieter. Die Kompatibilität mit Windows, MacOS, Linux und anderen Betriebssystemen ist entscheidend für eine breite Bereitstellung und einfache Verwaltung.
3. Bereitstellungsmethode
Die Bereitstellungsmethode bestimmt, wie schnell ein Tool eingerichtet werden kann und welche Infrastruktur es benötigt. Zu den gängigen Bereitstellungsmethoden gehören eigenständige CLI-Binärdateien, die ohne zusätzliche Abhängigkeiten laufen, und containerisierte Setups mit Docker, die eine Container-Laufzeit erfordern, aber die Abhängigkeitsverwaltung vereinfachen. Einige Tools benötigen außerdem eine Datenbank, um importierte Konfigurationen für Berichte und Abfragen zu speichern.
Gründe für die Verwendung von Open-Source-Firewall-Audit-Tools
1. Kontinuierliche Compliance
Open-Source-Firewall-Audit-Tools ermöglichen regelmäßige Firewall-Audits, stellen die Einhaltung regulatorischer Standards wie NIS2, DORA, PCI DSS und DSGVO sicher und fördern eine sichere Netzwerkumgebung.
Keine der Vorschriften schreibt ein bestimmtes Tool vor. Beide verlangen jedoch dokumentierte Nachweise über Firewall-Kontrollen zum Zeitpunkt des Audits. Ein Open-Source-Audit-Tool, das Berichte exportiert, kann diese Anforderung kostenlos erfüllen.
2. Auffinden von Regelaufblähung und -drift
Firewall-Regelsätze wachsen. Regeln, die zu einem Projekt hinzugefügt werden, werden selten entfernt, wenn das Projekt endet. Ein Audit-Tool prüft auf redundante, übermäßig permissive oder widersprüchliche Regeln – Probleme, die bei manueller Überprüfung in großem Umfang übersehen werden.
3. Validierung vor der Bereitstellung
Tools wie Batfish können eine vorgeschlagene Regeländerung überprüfen, bevor sie live geht. Dadurch werden Fehler erkannt, die sonst in der Produktion auftreten würden, entweder als blockierter Dienst oder als unbeabsichtigt offener Port.
 Als bevorzugte Quelle hinzufügen
Vorteile und Nachteile der Arbeit mit Open-Source-Firewall-Audit-Tools
Vorteile
1. Keine Lizenzkosten
Open-Source-Software ist in der Regel kostenlos nutzbar, wodurch Lizenzgebühren entfallen und die Gesamtkosten für die Beschaffung von Firewall-Audit-Software sinken. Diese Kosteneffizienz ist besonders vorteilhaft für Organisationen mit begrenzten Budgets oder solche, die kostengünstige Lösungen ohne Qualitätseinbußen suchen.
2. Anpassbarkeit und Flexibilität
Eine der wichtigsten Stärken von Open-Source-Firewall-Audit-Tools liegt in ihrer Anpassbarkeit. Nutzer haben die Freiheit, den Quellcode entsprechend ihren spezifischen Firewall-Konfigurationen, Netzwerksicherheitsrichtlinien und Compliance-Anforderungen zu modifizieren und anzupassen. Dieses Maß an Flexibilität ermöglicht es Unternehmen, das Tool an ihre individuellen Sicherheitsmanagementbedürfnisse anzupassen und so einen robusteren und maßgeschneiderteren Ansatz für die Firewall-Prüfung zu gewährleisten.
3. Community-Support und Zusammenarbeit
Open-Source-Projekte leben von Community-getragenem Support und Zusammenarbeit. Nutzer können das kollektive Fachwissen und die Beiträge einer vielfältigen Community aus Entwicklern, Sicherheitsexperten und Enthusiasten nutzen.
Dieses kollaborative Umfeld fördert kontinuierliche Verbesserung, Innovation und die schnelle Entwicklung neuer Funktionen und Features, was die Gesamtqualität und Effektivität von Open-Source-Firewall-Audit-Tools erhöht.
4. Auditierbarer Code
Die Transparenz von Open-Source-Firewall-Audit-Tools verschafft Unternehmen einen besseren Einblick in die Codebasis, die Sicherheitsmechanismen und die Datenverarbeitungspraktiken des Tools. Diese Transparenz fördert Vertrauen und Zuversicht in die Sicherheitslage des Tools, da Nutzer den Quellcode unabhängig auf Schwachstellen, die Einhaltung von Sicherheitsstandards und die Befolgung bewährter Verfahren überprüfen und auditieren können.
Darüber hinaus ermöglicht die offene Natur der Software zeitnahe Sicherheitsupdates und Patches, was die Netzwerksicherheit und Resilienz gegenüber neuen Bedrohungen weiter stärkt.
5. Integration und Kompatibilität
CLI-basierte Tools laufen innerhalb von CI/CD-Workflows. Eine Regelsatzprüfung kann Teil jeder Bereitstellung werden, genauso wie ein Code-Linter bei jedem Commit läuft.
Darüber hinaus unterstützen Open-Source-Tools häufig verschiedene branchenübliche Protokolle und Formate, was die Interoperabilität und den Datenaustausch mit anderen Sicherheitstools und Verwaltungsplattformen erleichtert.
Nachteile
1. Kein Anbieter-Support
Open-Source-Communities können zwar wertvolle Hilfe und Ressourcen bieten, aber der Support ist möglicherweise nicht immer so umfassend oder zeitnah wie der von Closed-Source-Firewall-Anbietern. Dies kann für Unternehmen problematisch sein, die sofortige Hilfe bei komplexen Firewall-Konfigurationen, bei der Behebung von Sicherheitsvorfällen oder bei der schnellen Lösung technischer Probleme benötigen.
2. Einrichtung erfordert technisches Fachwissen
Die Anpassung ermöglicht es Unternehmen zwar, Firewall-Konfigurationen und Sicherheitsrichtlinien an ihre spezifischen Bedürfnisse anzupassen, kann aber auch zu Komplexität führen, insbesondere für Nutzer mit begrenztem technischem Fachwissen.
Firewall Orchestrator benötigt Docker Compose und eine Datenbank. Batfish läuft als Docker-Container mit einem Python-Client. Keines von beiden ist eine einfache Installation für nicht-technische Nutzer.
Die effektive Konfiguration und Verwaltung von Open-Source-Firewall-Audit-Tools erfordert möglicherweise ein tieferes Verständnis von Netzwerksicherheitsprinzipien, Firewall-Richtlinien und Audit-Prozessen, das nicht allen Nutzern leicht zugänglich ist.
3. Integrationsherausforderungen
Kompatibilitätsprobleme mit Cloud-Dienstanbietern, Netzwerkinfrastruktur oder anderen Sicherheitstools erfordern möglicherweise zusätzliche Entwicklungsaufwände oder Workaround-Lösungen, was den Implementierungsprozess erschwert. Unternehmen müssen die Kompatibilität von Open-Source-Firewall-Audit-Tools mit ihrer bestehenden Infrastruktur sorgfältig bewerten und den Aufwand für eine nahtlose Integration einschätzen.
FAQs
Open-Source-Firewall-Audit-Tools sind kostenlos oder zu relativ geringen Kosten erhältlich, da sie community-getrieben sind und keine Lizenzgebühren anfallen.
Andererseits können proprietäre Firewall-Audit-Tools Preisstrukturen aufweisen, die einmalige Lizenzgebühren, Abonnementmodelle mit monatlichen oder jährlichen Zahlungen oder nutzungsbasierte Preise für Cloud-basierte Lösungen umfassen. Es ist wichtig, verschiedene Firewall-Audit-Tools zu recherchieren und zu vergleichen, um die am besten geeignete Option basierend auf den Bedürfnissen und dem Budget Ihres Unternehmens zu ermitteln.
Firewall-Audit-Software kann auf der Grundlage von Branchen-Best Practices automatisch Optimierungen für Firewall-Regeln empfehlen. Diese Empfehlungen werden häufig durch die Analyse von Netzwerkverkehrsmustern, Sicherheitsrichtlinien und bekannten Schwachstellen generiert.
Durch den Einsatz von Algorithmen für maschinelles Lernen und regelbasierten Engines können Open-Source-Firewall-Audit-Tools redundante oder ineffektive Regeln erkennen, potenzielle Sicherheitslücken aufdecken und Optimierungen vorschlagen, um die allgemeine Sicherheitslage des Netzwerks zu verbessern.
Diese Empfehlungen können Vorschläge umfassen wie:
Entfernen redundanter oder ungenutzter Firewall-Regeln, um die Komplexität zu reduzieren und die Leistung zu verbessern.
Konsolidieren überlappender Regeln, um die Verwaltung von Firewall-Richtlinien zu optimieren.
Erkennen und Beheben übermäßig permissiver Regeln, die das Netzwerk Sicherheitsrisiken aussetzen können.
Implementieren von Regeloptimierungen auf der Grundlage spezifischer Compliance-Anforderungen wie PCI DSS oder HIPAA.
Priorisieren kritischer Regeln oder kritischen Datenverkehrs für eine wirksamere Bedrohungsprävention und -eindämmung.
Sicherheitssoftware zur Kombination mit Open-Source-Firewall-Audit-Tools
Netzwerksicherheits-Audit-Tools: Erkennen Bedrohungen, Schwachstellen und bösartige Aktivitäten, um Unternehmen zu helfen, Cyberangriffe abzuwehren und gesetzliche Vorschriften einzuhalten.
DSPM-Anbieter: Bieten Netzwerktransparenz darüber, wo sich sensible Daten befinden, wer Zugriff darauf hat und wie sie in der Cloud verwendet wurden.
Netzwerksicherheits-Policy-Management-Lösungen (NSPM): Schützen die Netzwerkinfrastruktur mithilfe von Firewalls und Sicherheitsrichtlinien vor allen Bedrohungen.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{Top 3 Open-Source-Firewall-Audit-Tools im Vergleich}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall-audit-tools}},
  note   = {AIMultiple. Abgerufen am 4. Juni 2026}
}Ergebnisse und Zeitstempel von 43 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 2 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
4 AktualisierungenHinzugefügt wurde ein Kriterium zur Bereitstellungsmethode im Abschnitt Hauptmerkmale, entfernt wurde das Aufnahmekriterium von 4.000 GitHub-Sternen.
Die drei verglichenen Tools wurden durch Firewall Orchestrator, Firewall Audit und Batfish ersetzt, sortiert nach GitHub-Sternen.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.