


Top 13 Open-Source-SIEM-Tools

Es gibt kein einzelnes Open-Source-Tool, das ein vollständiges, produktionsreifes SIEM out of the box liefert. Jede Option bringt einen Kompromiss mit sich: Entweder erhalten Sie ein speziell entwickeltes SIEM mit Lücken in der Analytik oder einen leistungsstarken Protokollierungs- und Analyse-Stack, bei dem Sie die Sicherheitserkennung selbst integrieren müssen.
Hier sind kostenlos Open-Source-Tools aus dem Umfeld der SIEM-Kategorie, mit denen Sie Ihre eigene Lösung von Grund auf aufbauen können:
Open-Source-SIEM-Tools
Tool | GitHub Sterne | Primärer Anwendungsfall | Preisgestaltung |
|---|---|---|---|
Wazuh | 15.000+ | SIEM | ✓ Kostenlos (On-Prem-Version) |
Graylog | 7.600+ | SIEM | ➕ Freemium |
OSSEC | 4.600+ | SIEM | ➕ Freemium |
SecurityOnion | 3.600+ | SIEM | ✓ Kostenlos |
AlienVault OSSIM | 120+ | SIEM | ✓ Kostenlos |
The ELK Stack | 17.000+ | Protokollierungs-Repository und Analytik | ➕ Freemium |
Fluentd | 13.000+ | Protokollierungs-Repository und Analytik | ➕ Freemium |
OpenSearch | 10.000+ | Protokollierungs-Repository und Analytik | ➕ Freemium |
Suricata | 5.000+ | Einbruchserkennung | ➕ Freemium |
Snort3 | 2.800+ | Einbruchserkennung | ➕ Freemium |
Diese Tools speichern Protokolle in der Regel in Elasticsearch Indizes für einen konfigurierbaren Aufbewahrungszeitraum, basierend auf Speicher- und Datenrichtlinien. Für die Langzeitspeicherung können zusätzliche Archivierungsverfahren oder Integrationen erforderlich sein.
SIEM-Funktionen
*✕: Erfordert Integrationen von Drittanbieter-Agenten (z. B. Elastic Agent).
SIEM-Plattformen sind auf genaue Endpunktdaten angewiesen. Erfahren Sie, wie Endpoint-Management-Software Erkennung und Reaktion verbessert, indem sie sicherstellt, dass Geräte gut verwaltet und sicher sind.
Zwei Arten von Open-Source-Tools
SIEM-fokussierte Tools bieten die meisten Kernfunktionen nativ: Protokollkorrelation, Alarmierung, Visualisierung und teilweise Compliance-Berichterstattung. Sie sind stärker vorgefertigt und einfacher in Betrieb zu nehmen. Wazuh und SecurityOnion fallen in diese Kategorie.
Protokollierungs- und Analyseplattformen sind leistungsstarke Dateninfrastruktur-Tools, die sich hervorragend zum Sammeln, Speichern und Visualisieren von Logs eignen, aber sie werden ohne Sicherheitserkennungslogik ausgeliefert. Betrachten Sie als das Fundament, auf dem Sie ein SIEM aufbauen. Der ELK Stack, OpenSearch und Graylog Open fallen in diese Kategorie.
Kommerzielle Alternativen
Open-Source-SIEM-Tools verfügen häufig nicht über die intuitiven Schnittstellen zur Regelerstellung, die in kommerziellen Tools zu finden sind. Darüber hinaus sind ihre Korrelationsfunktionen einfacher und bieten meist nicht die Out-of-the-Box-Funktionen wie:
- vorgefertigte Dashboards für die Protokollverwaltung
- Compliance-Berichte (z. B. PCI-DSS, HIPAA)
- Integrationen mit anderen Unternehmenstools wie Firewalls und Endpoint-Schutzsystemen,
Kommerzielle SIEM-Tools bieten zentrale SIEM-Funktionen, darunter:
- Ereigniskorrelation, Protokollanalyse
- Fähigkeit zur Risikobewertung
- Bereitstellung empfohlener Maßnahmen auf Grundlage von Risikobewertungen
- Langzeitaufbewahrung von bis zu 12 Monaten
- Analyse des Verhaltens von Benutzern und Entitäten mit vorgefertigten Machine-Learning-Modellen
Kommerzielle SIEM-Tools bieten außerdem verschiedene Orchestrierungs- und Reaktionsfunktionen sowie Möglichkeiten zur Automatisierung von SOC-Aufgaben. Einige SIEM-Anbieter haben SOAR-Funktionen integriert, um reaktionsfähiger zu sein. Dies ist typisch, da immer mehr Sicherheitstools Automatisierungsfunktionen hinzufügen, um sie einfacher nutzbar und produktiver zu machen. In einigen Fällen verschiebt dies diese Produkte in die SOAR-Kategorie.
Open-Source-SIEM-Tools erklärt
Wazuh
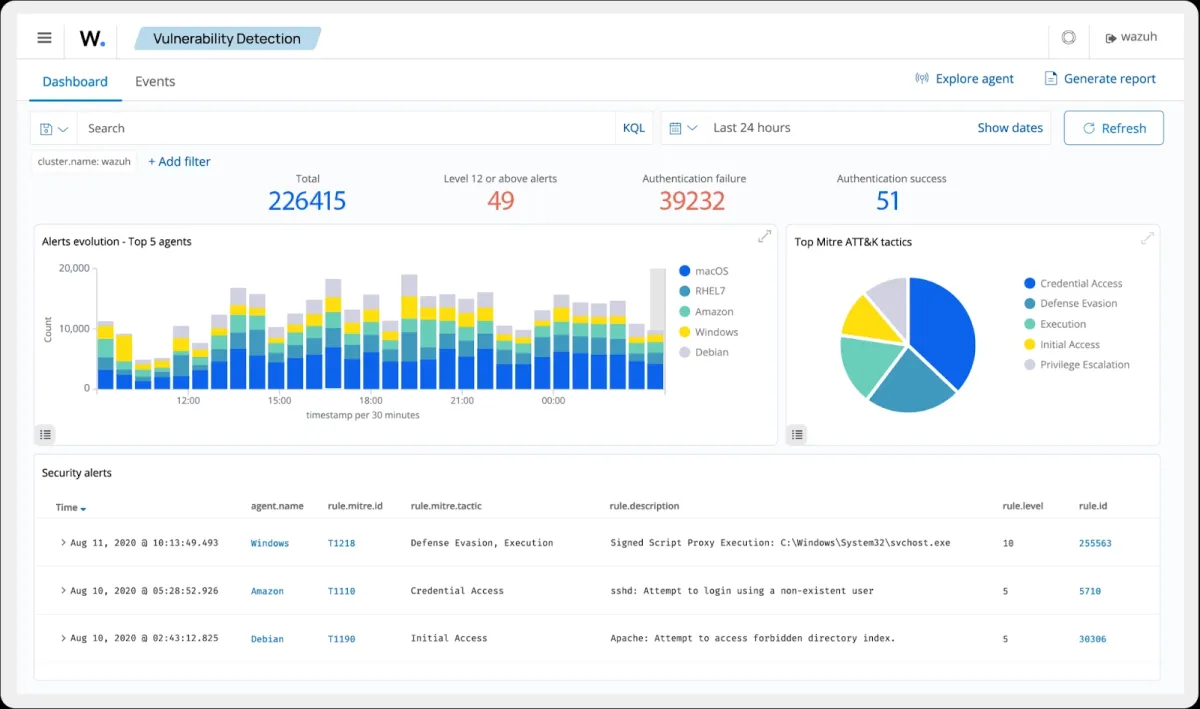
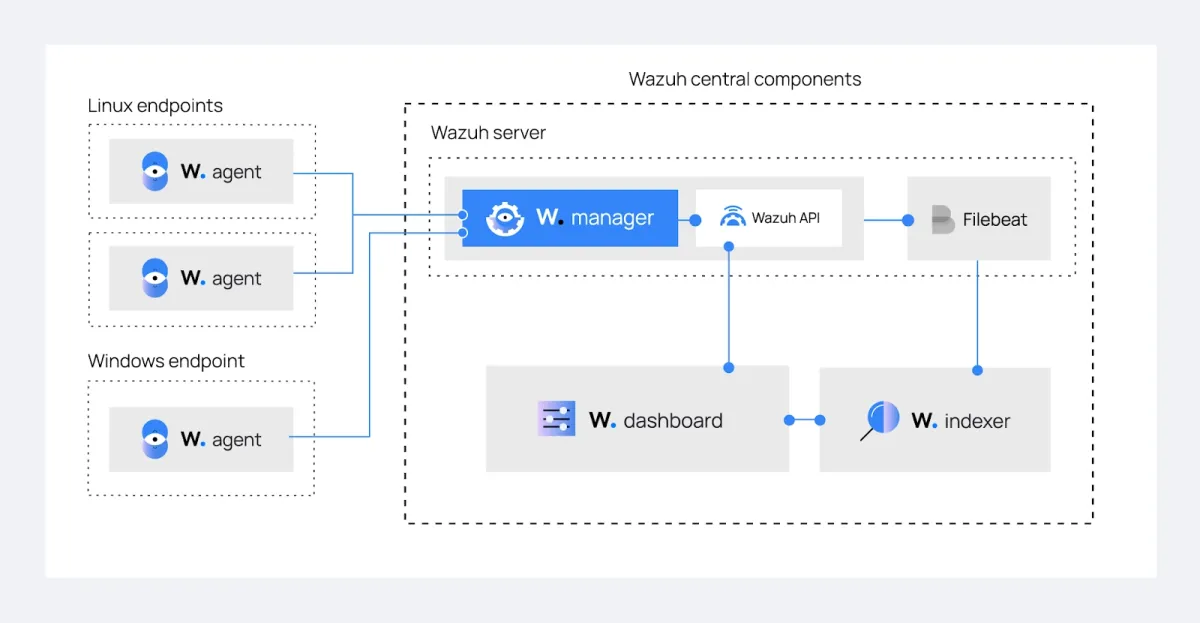
Wazuh ist das derzeit vollständigste Open-Source-SIEM. Es wird als vollständige Plattform mit vier Komponenten ausgeliefert: einem Indexer (auf OpenSearch aufgebaut, speichert und indiziert Alarme), einem Server (die Kern-Engine sammelt Protokolle von Agenten, analysiert Ereignisse und identifiziert Kompromittierungsindikatoren), einem Dashboard (Web-UI zur Visualisierung von Ereignissen und Bedrohungen) und einem Agenten(läuft auf Endpunkten und leitet Ereignisse an den Server weiter).
Es bietet nativ Sicherheitsprotokollanalyse, Schwachstellenerkennung, Bewertung der Sicherheitskonfiguration und Berichterstattung zur Einhaltung gesetzlicher Vorschriften sowie Alarmierung und ereignisbasierte Berichterstattung ohne nennenswerte Drittanbieter-Integration.
Siehe das Konzept von Wazuh:
Jüngste Updates haben die Endpunkttransparenz erheblich erweitert. Wazuh 4.14.0 fügte einheitliche Bestands-Dashboards für Browsererweiterungen, Endpunktdienste, Benutzer und Gruppen hinzu, die alle über den Bereich IT-Hygiene des Dashboards zugänglich sind. Dasselbe Release führte ein Microsoft Graph API-Dashboard zur Überwachung von Microsoft 365-Aktivitäten und Audit-Ereignissen ein und unterstützte das Hot-Reload der Agentenkonfiguration ohne Neustart des Agenten.
Zuvor brachte 4.10.0 die Microsoft-Intune-Integration und zog Audit-Protokolle von allen von Intune verwalteten Geräten direkt in Wazuh-Warnungen. Außerdem wurde eine Schwachstelle eingeführt. Das Feld under_evaluation kennzeichnet CVEs, die noch auf eine Analyse in der National Vulnerability Database warten, und ist nützlich, um Rauschen durch umstrittene oder nicht bewertete Schwachstellen herauszufiltern. Die aktuelle Version ist 4.14.5.1
Graylog
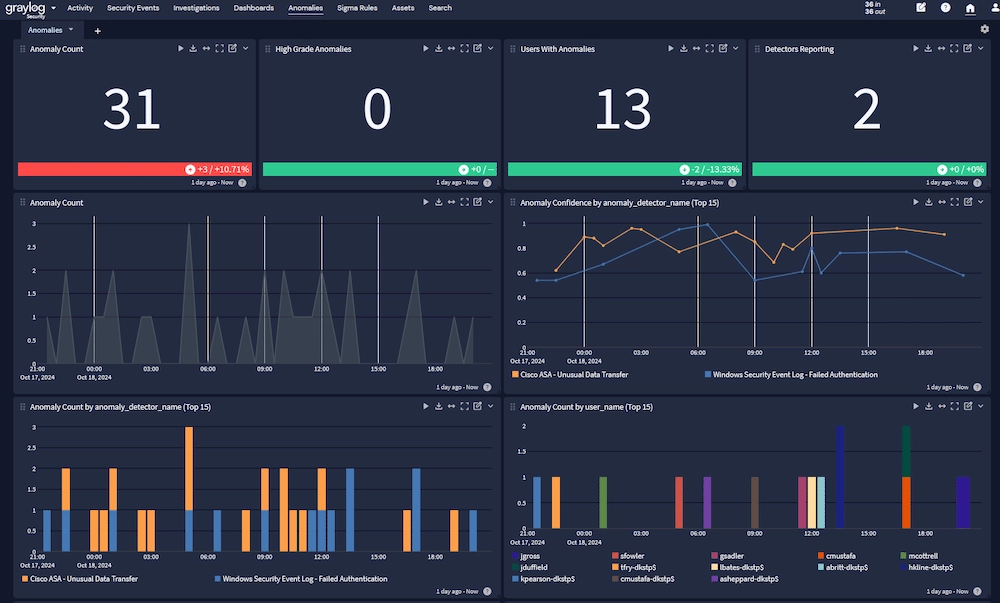
Graylog zentralisiert Protokolle und bietet Alarmierung und Dashboards über eine ausgefeilte Oberfläche. Es ist wichtig zu wissen, dass Graylog unter der Server Side Public License (SSPL) lizenziert ist, die keine OSI-anerkannte Open-Source-Lizenz ist; treffender lässt sie sich als Open-Core oder quellcodeverfügbar beschreiben.
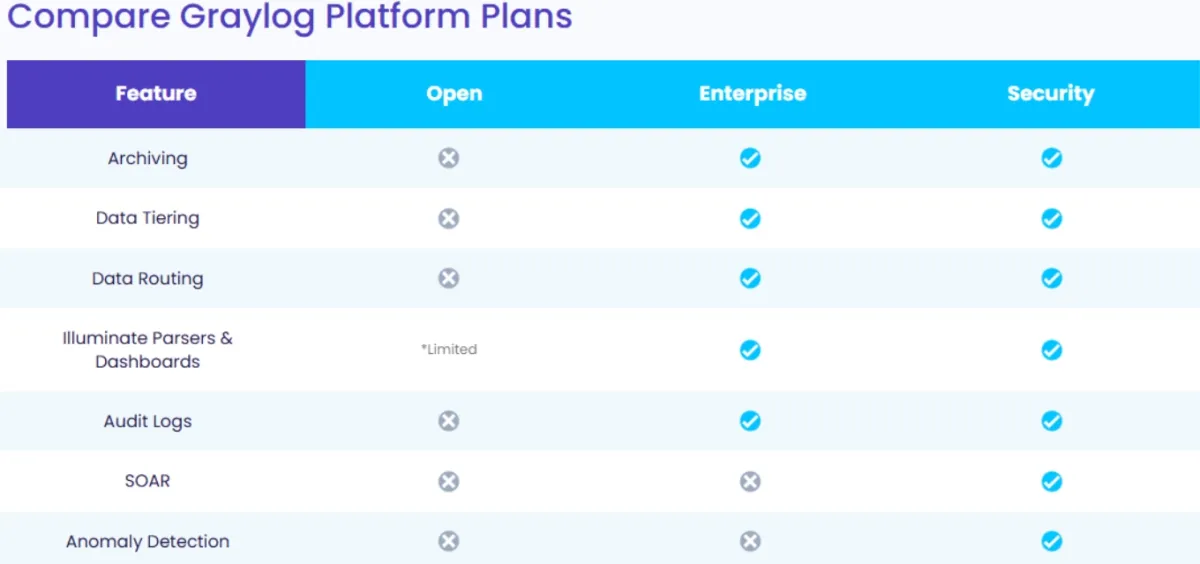
2Die free-Stufe deckt grundlegende Protokollaggregation und Alarmierung ab. Funktionen, die für den SIEM-Einsatz relevanter sind, wie Protokollsuchfilterung, Protokollarchivierung, Anomalieerkennung, vorgefertigte Visualisierungen und Compliance-Berichte, befinden sich in der kostenpflichtigen Graylog-Security-Stufe. Graylog 7.0 führte einen experimentellen Model Context Protocol (MCP) -Endpunkt ein, der es LLM-Clients ermöglicht, sich direkt mit einer Graylog-Instanz zu verbinden, um Live-Abfragen mit natürlichsprachigen Prompts durchzuführen.
Graylog bietet vier Produkte an: Graylog Open (SSPL, kostenlos), Graylog Enterprise (Protokollverwaltung in großem Maßstab), Graylog Security (die SIEM-Stufe) und Graylog API Security (speziell entwickelte API-Bedrohungserkennung). Die Open-Stufe ist diejenige, die meisten selbst gehosteten Bereitstellungen ausführen. Der Vergleich des Artikels bezieht sich auf diese Stufe.
OSSEC
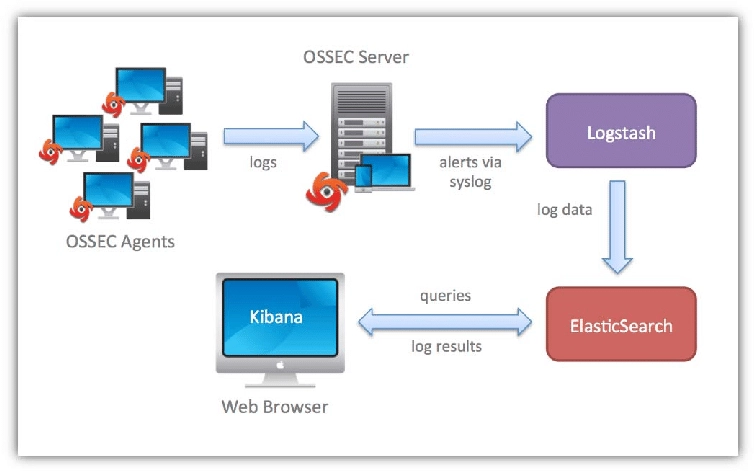
OSSEC ist ein Open-Source-Host Intrusion Detection System (HIDS). Es sammelt und analysiert Protokolldaten und bietet einige SIEM-nahe Funktionen, verfügt jedoch nicht über die Protokollverwaltungs- und Analysekomponenten, die von einem vollständigen SIEM erwartet werden. Es wurde weitgehend von Wazuh abgelöst, das aus OSSEC hervorgegangen ist und aktiv weiterentwickelt wird.
Komponenten:
- Manager: Sammelt Protokolle aus Datenquellen.
- Agenten: Sammeln und verarbeiten Protokolle.
OpenSearch als SIEM-Lösung: OSSEC bietet zentrale SIEM-Funktionen: Es sammelt und analysiert Daten; es fehlen ihm jedoch einige der grundlegenden erforderlichen Protokollverwaltungs- und Analysekomponenten.
SecurityOnion
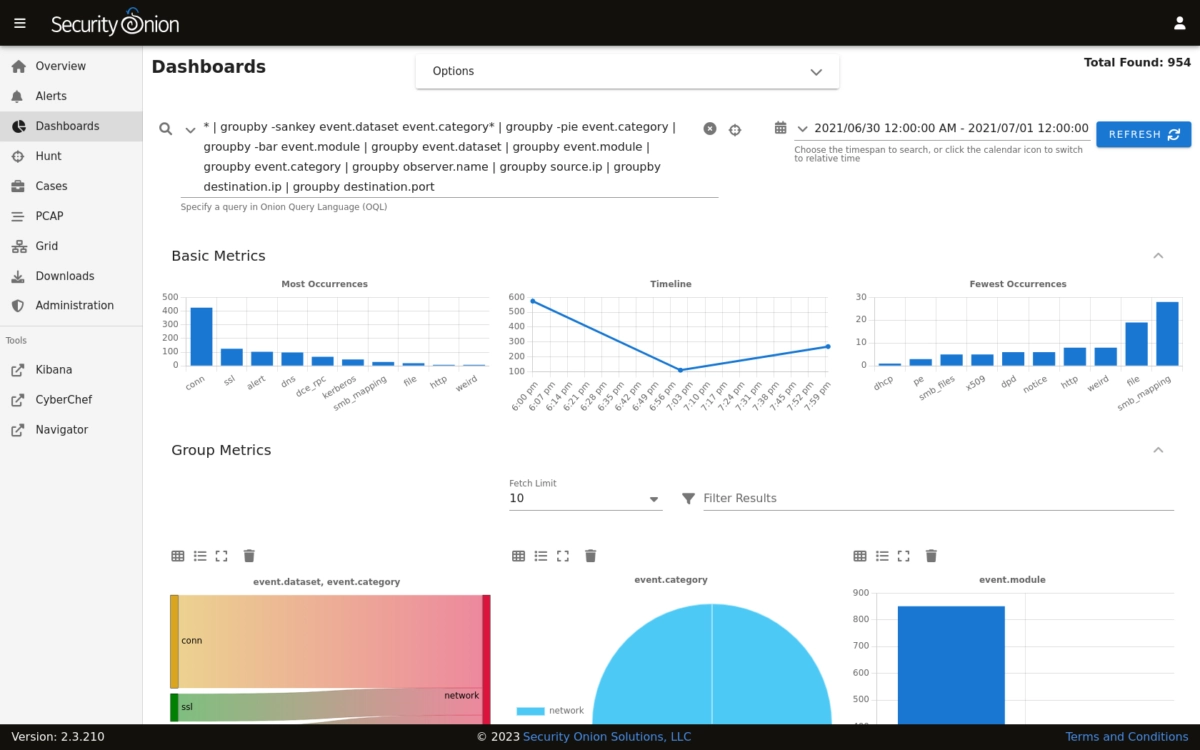
SecurityOnion fungiert als SIEM und Einbruchserkennungssystem (IDS). Es integriert andere Open-Source-Tools wie Snort, Suricata und Wazuh, um umfassende Überwachungs- und Erkennungsfunktionen für netzwerk- und hostbasierte Einbrüche zu bieten.
SecurityOnion enthält nützliche Tools für tiefgehende Analysen, wie Wireshark für die Analyse des Netzwerkverkehrs und Network Miner für Paketerfassung und Netzwerk-Forensik.
SecurityOnion als SIEM-Lösung:
- Hostbasiertes & netzwerkbasiertes IDS: Überwacht und erkennt verdächtige Aktivitäten auf Hosts und Netzwerken.
- Vollständige Paketerfassung (FPC): Erfasst Netzwerkverkehr mit netsniff-ng, um Datenexfiltration, Malware, Phishing und andere Angriffe zu erkennen.
- Bedrohungserkennung: Verwendet SGUIL in SecurityOnion, um bösartige Aktivitäten zu identifizieren, einschließlich fehlgeschlagener Anmeldungen an Firewalls und Domänencontrollern, und verbessert so Transparenz und Erkenntnisse.
AlienVault OSSIM
OSSIM ist die Open-Source-Version der Unified-Security-Management-Plattform von AlienVault. Eine bemerkenswerte Stärke ist die Einbindung von OpenVAS, einem Open-Source-Schwachstellenscanner, der es ermöglicht, IDS-Alarme von Snort und Suricata mit Schwachstellen-Scannergebnissen zu korrelieren – eine wirklich nützliche Fähigkeit.
AlienVault OSSIM als SIEM-Lösung: Eine zentrale Stärke von OSSIM ist die Einbindung von OpenVAS (einem Open-Source-Schwachstellenscanner). Dadurch kann OSSIM IDS-Protokolle (von Tools wie Snort und Suricata) mit Schwachstellen-Scannergebnissen korrelieren.
OSSIM bietet:
- Ereignissammlung und -verarbeitung.
- Korrelation von Sicherheitsdaten aus mehreren Quellen.
- Schwachstellenbewertung mit OpenVAS-Integration.
- Alarmierung basierend auf Sicherheitsereignissen.
Fehlende Schlüsselfunktionen:
Die Open-Source-Version von OSSIM vermisst einige SIEM-Funktionen, die in der kommerziellen Version verfügbar sind, wie zum Beispiel:
- Berichterstellung
- Echtzeit-Ereignisreaktion oder Alarmierungskonsole
- Möglichkeit, Protokolle zu taggen und zu trennen
ELK Stack
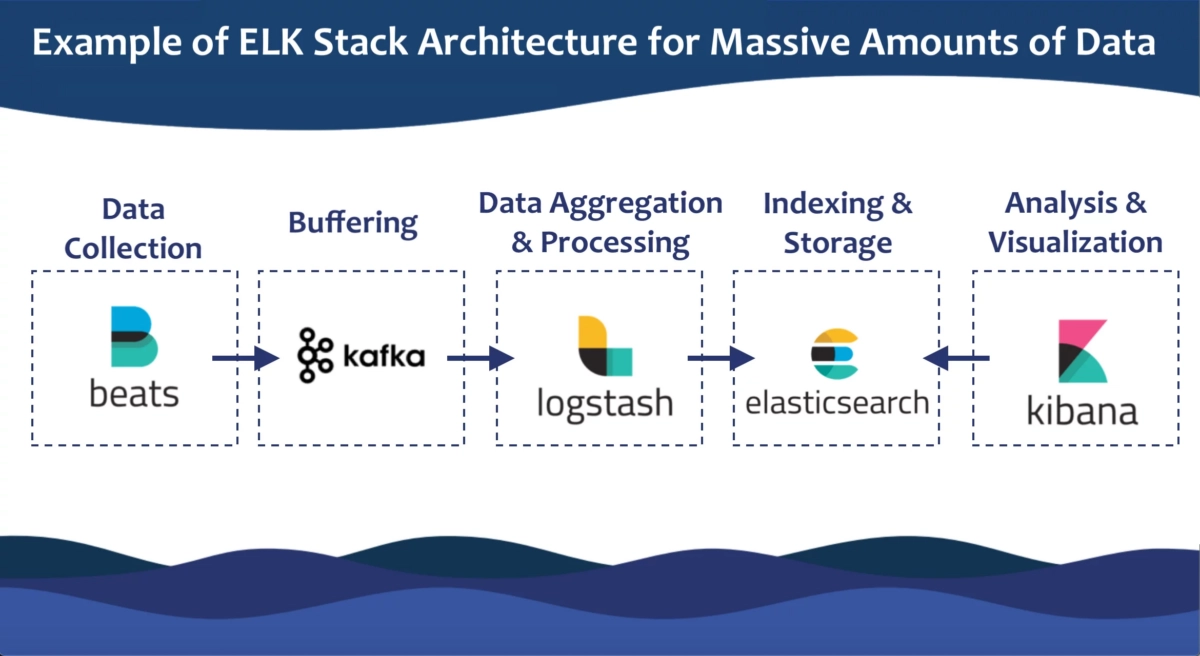
Der ELK Stack ist eine Infrastruktur für Protokollspeicherung, -verarbeitung und -visualisierung. Er ist kein SIEM; er ist die Plattform, auf der Sie SIEM-ähnliche Funktionen aufbauen. Die Erkennungsregeln, Korrelationslogik und Alarmierung müssen Sie selbst erstellen.
Elastic hat Elasticsearch und Kibana im Jahr 2024 wieder als Open Source unter einer Doppellizenz lizenziert: AGPL-3.0 oder Elastic License 2.0. Der Kern-Stack ist jetzt frei unter der AGPL verfügbar. Einige Funktionen (SIEM-relevante wie Machine Learning, Alarmierung und Elastic Security) erfordern für den Produktionsbetrieb weiterhin ein Abonnement.
Komponenten: Elasticsearch (Speicherung und Indizierung), Logstash (Protokollaggregation und -normalisierung), Kibana (Visualisierung) und Beats (leichtgewichtige Protokollversender). Was für den SIEM-Einsatz fehlt: keine integrierte Korrelations-Engine in der free-Version (das Open-Source-Tool Elastalert füllt diese Lücke teilweise), keine integrierten Sicherheitsregeln und keine native Alarmierung oder Berichterstellung.
ELK Stack als SIEM-Lösung: Der ELK Stack bietet Protokollaggregation, -verarbeitung und -visualisierung; er ist jedoch kein vollständiges SIEM-System.
- Fehlende Schlüsselfunktionen:
- Korrelations-Engine: Die free-Version des ELK Stack enthält keine integrierte Korrelationsfunktion. Es gibt jedoch Open-Source-Alternativen wie Yelp/Elastalert, die für die Korrelation verwendet werden können.
- Integrierte Berichterstellung oder Alarmierung: Dies ist ein erheblicher Nachteil für den SIEM-Einsatz und den allgemeinen IT-Betrieb.
- Integrierte Sicherheitsregeln: Dies erhöht den Ressourcen- und Betriebsaufwand des Stacks.
 Als bevorzugte Quelle hinzufügen
Fluentd
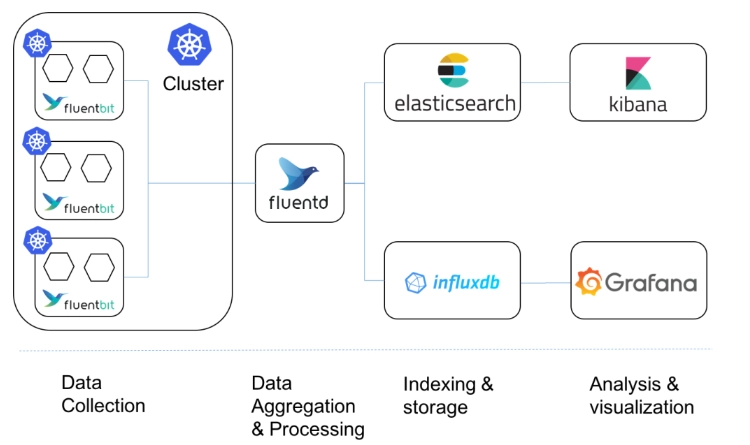
Fluentd ist ein Protokollsammler und -weiterleiter, kein SIEM. Es sammelt Protokolle aus vielen Quellen und leitet sie zur Verarbeitung an andere Systeme weiter. Es lässt sich sauber mit Elasticsearch, OpenSearch, Splunk und Snowflake integrieren, führt jedoch keine Bedrohungserkennung, Korrelation oder Alarmierung durch und verfügt über keine Speicherschicht.
Fluentd als SIEM-Lösung
- Protokollsammlung und -weiterleitung: Fluentd ist hocheffizient beim Sammeln von Protokollen aus mehreren Quellen und deren Weiterleitung an SIEM-Plattformen zur weiteren Analyse.
- Integration: Fluentd integriert sich nahtlos mit beliebten Tools wie Elasticsearch, Splunk und Snowflake als wesentliche Komponente für die Protokollaufnahme.
- Echtzeit-Datenverarbeitung: Fluentd verarbeitet Protokolle in Echtzeit und ermöglicht die sofortige Weiterleitung von Protokolldaten.
Fehlende Schlüsselfunktionen:
- Bedrohungserkennung: Fluentd führt keine Bedrohungserkennung oder -analyse durch, eine Kernfähigkeit von SIEM-Systemen.
- Protokollkorrelation: Es kann Ereignisse über mehrere Datenquellen hinweg nicht korrelieren, um komplexe Sicherheitsvorfälle zu identifizieren.
- Alarmierung und Berichterstellung: Fluentd enthält keine integrierten Alarmierungs- oder Berichtsfunktionen, wie sie typischerweise in SIEM-Lösungen zu finden sind.
- Langfristige Datenspeicherung: Fluentd bietet keine Speicherlösungen für Protokolle; es leitet Daten einfach an externe Systeme weiter.
OpenSearch
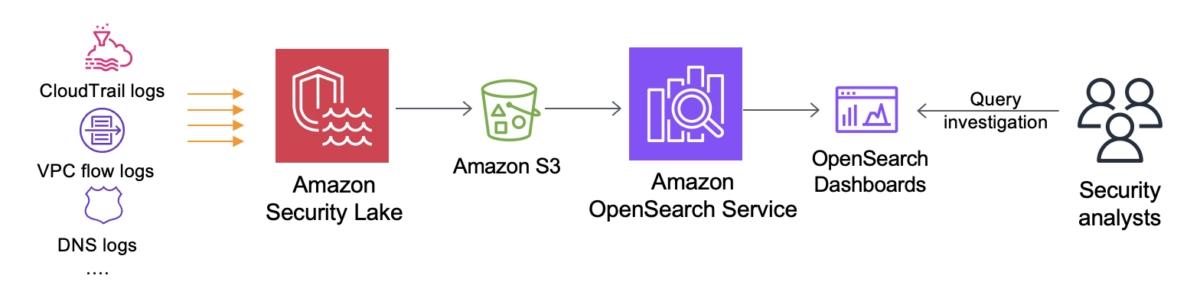
OpenSearch, 2021 als Fork von Elasticsearch und Kibana gestartet, ist ein von AWS geführtes Open-Source-Softwareprojekt. Es umfasst OpenSearch (die Datenbank) und OpenSearch Dashboards (für Visualisierung und Analyse).
Suricata
Suricata ist ein Netzwerk-Einbruchserkennungs- und -präventionssystem (IDS/IPS), das Deep Packet Inspection und Netzwerküberwachung bietet. Suricata ist keine vollständige SIEM-Lösung.
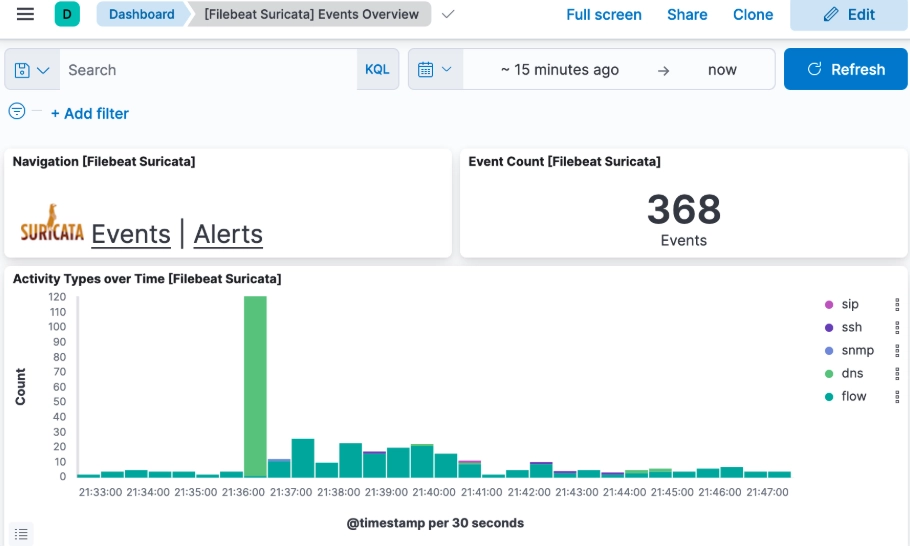
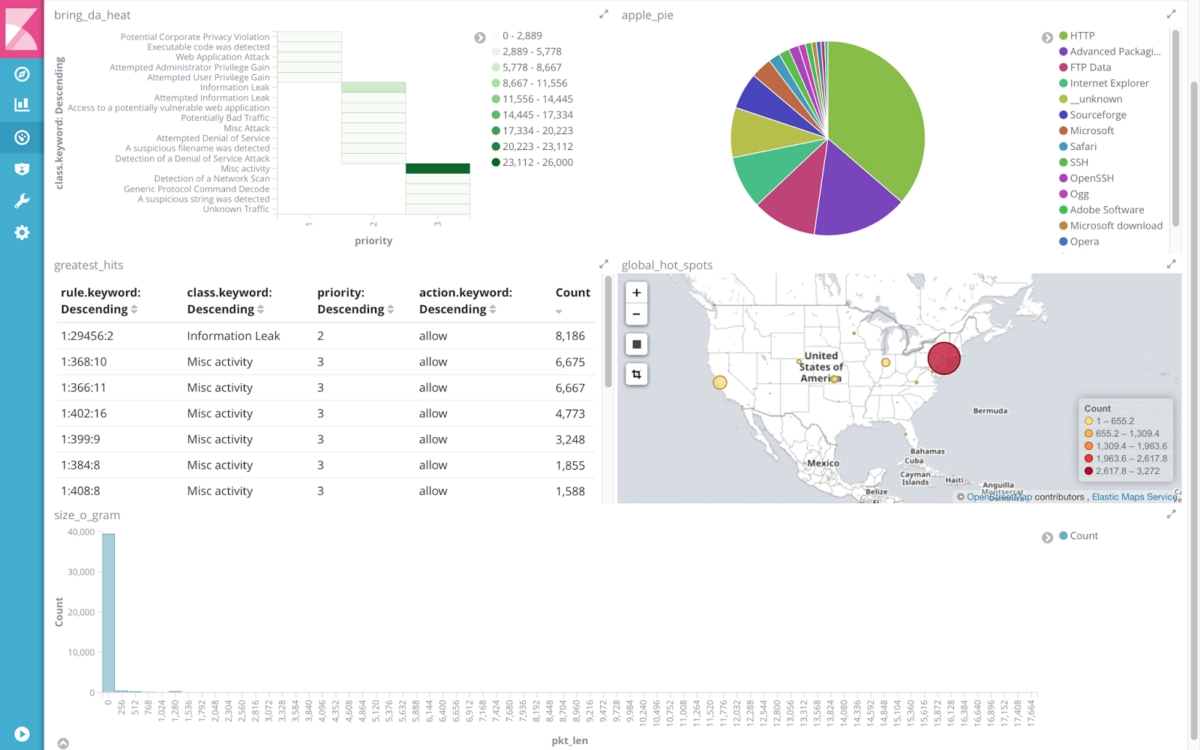
Suricata integriert sich für SIEM mit dem Elastic Stack, indem es Elasticsearch zum Speichern und Abfragen von Protokollen, Filebeat zur Datenweiterleitung und Kibana zur Visualisierung und Analyse von Netzwerksicherheitsereignissen nutzt. Dieses Setup hilft Unternehmen, Sicherheitsbedrohungen proaktiv in Echtzeit zu überwachen und darauf zu reagieren.
Suricata als SIEM-Lösung:
- Primärfunktion: Suricata analysiert den Netzwerkverkehr auf Angriffe (ähnlich wie Snort), einschließlich protokollspezifischer Analyse (z. B. HTTP, DNS, SSH) und Erkennung auf Anwendungsebene.
- Alarmierung: Suricata erzeugt Echtzeit-Alarme auf der Grundlage erkannter Anomalien oder Bedrohungen, die zur weiteren Verarbeitung an SIEM-Plattformen weitergeleitet werden können.
- Stärken: Bietet detailliertere Einblicke auf Anwendungsebene, wie die Erkennung von HTTP- und SSH-Verkehr.
Snort
Snort ist ein weit verbreitetes Netzwerk-Einbruchserkennungssystem, das auf netzwerkbasierte Angriffe fokussiert ist: DDoS, heimliche Portscans und OS-Fingerprinting. Wie Suricata ist es kein vollständiges SIEM. Es erzeugt Alarme für die nachgelagerte Verarbeitung und integriert sich zur Korrelation mit Elasticsearch, Logstash und Splunk. Als eigenständiges Tool fehlen ihm Protokollnormalisierung, zentrale Speicherung und Incident Response.
Snort als SIEM-Lösung:
- Primärfunktion: Erkennung netzwerkbasierter Angriffe wie DDoS, heimlicher Portscans und OS-Fingerprinting.
- Alarmierung: Snort erzeugt Alarme auf der Grundlage erkannter Bedrohungen und sendet sie an Syslog oder andere Protokollierungssysteme, die dann von einer SIEM-Plattform verarbeitet und analysiert werden können.
- Integration: Snort kann sich mit anderen SIEM-Tools wie Elasticsearch, Logstash oder Splunk integrieren, um die Korrelation und Analyse von Netzwerksicherheitsereignissen zu verbessern.
- Einschränkungen: Als eigenständige Lösung fehlen Snort wesentliche SIEM-Funktionen wie Protokollnormalisierung, zentrale Speicherung und umfassendes Incident-Response-Management. Es konzentriert sich ausschließlich auf die Erkennung von Netzwerkeinbrüchen.
Zabbix
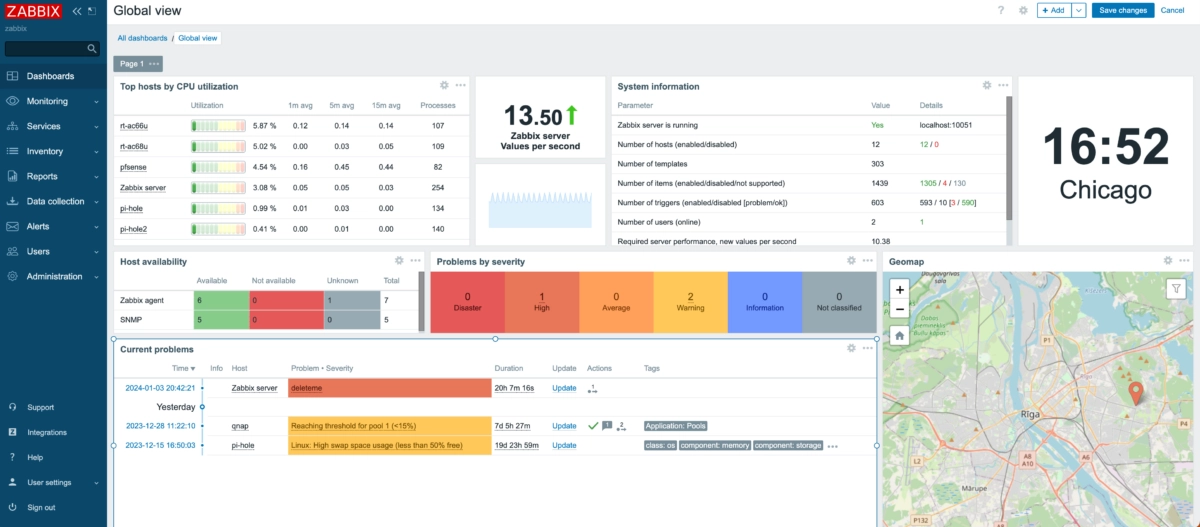
Zabbix ist ein Netzwerk- und Infrastrukturüberwachungstool und kein SIEM. Es kann Protokolle von Windows- und Linux-Systemen parsen und eignet sich zum Sammeln historischer Leistungsdaten. Einige Unternehmen betreiben es parallel zu einem SIEM: Zabbix übernimmt die Überwachung des Infrastrukturzustands und löst Alarme über Webhooks aus, während das SIEM Protokollkorrelation und Sicherheitsanalyse übernimmt.
Nagios
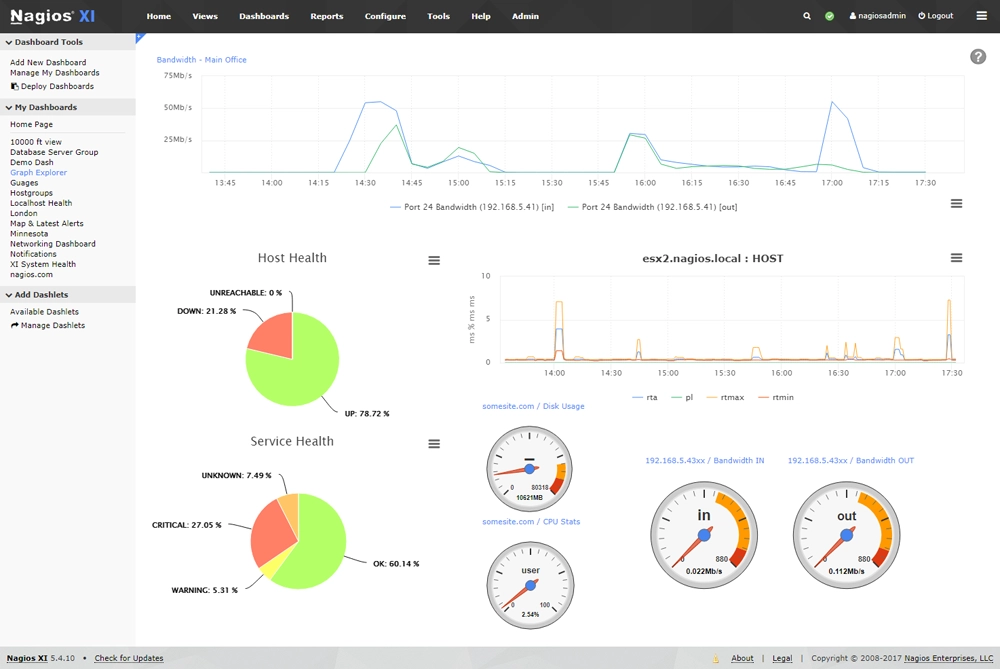
Nagios überwacht den Status von Hosts, Diensten und Netzwerken und verfolgt Netzwerkdienste (SMTP, HTTP, PING) und Hostressourcen (CPU, Festplatte) mit Unterstützung für benutzerdefinierte Überwachungs-Plugins. Seine Protokollserver-Engine sammelt Daten in Echtzeit, speist eine Suchoberfläche und übernimmt die automatisierte Protokollrotation und -archivierung. Es ist nicht für Sicherheitsereigniskorrelation oder Bedrohungserkennung ausgelegt.
Hauptmerkmale:
- Überwachung:
- Überwacht Netzwerkdienste (z. B. SMTP, HTTP, PING) und Hostressourcen (z. B. CPU, Festplattennutzung).
- Benutzerdefinierte Dienstüberwachung über Plugins.
- Protokollverwaltung:
- Automatisierte Protokollrotation und -archivierung.
- Filtert Protokolldaten nach geografischer Herkunft.
- Online-Schnittstelle für Netzwerkstatus und Protokollanzeige.
FAQs
Sie brauchen wahrscheinlich kein SIEM, wenn Sie weniger als ~50 Endpunkte und keine regulatorischen Anforderungen haben, wenn Ihr Unternehmen hauptsächlich mit SaaS-Anwendungen und minimaler On-Premise-Infrastruktur arbeitet oder wenn Sie niemanden haben, der es aktiv überwacht und anpasst. Ein nicht überwachtes SIEM erzeugt falsches Vertrauen, nicht Sicherheit.
Sie sollten eines ernsthaft in Betracht ziehen, wenn Sie unter regulatorischen Rahmenwerken wie PCI-DSS, HIPAA oder DSGVO arbeiten, wenn Sie ein dediziertes Sicherheitsteam oder SOC haben oder wenn Sie zentrale Transparenz über eine komplexe Umgebung mit mehreren Standorten benötigen.
Für kleinere Unternehmen ohne diese Treiber ist das Outsourcing an einen MSSP oft kosteneffizienter als der Betrieb eines eigenen SIEM.
Es gibt SIEM-fokussierte Tools und Protokollierungs-/Analyseplattformen.
Erstere bieten die meisten Kernfunktionen nativ: Protokollkorrelation, Alarmierung, Visualisierung und teilweise Compliance-Berichterstattung. Sie sind stärker vorgefertigt und einfacher in Betrieb zu nehmen. Wazuh und SecurityOnion sind die wichtigsten Beispiele.
Letztere sind leistungsstarke Dateninfrastruktur-Tools, die sich hervorragend zum Sammeln, Speichern und Visualisieren von Protokollen eignen, aber sie werden ohne Sicherheitserkennungslogik ausgeliefert. Betrachten Sie als das Fundament, auf dem Sie ein SIEM aufbauen, nicht als SIEM selbst.
Weitere Details:
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Top 13 Open-Source-SIEM-Tools}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-siem}},
  note   = {AIMultiple. Abgerufen am 25. Juni 2026}
}Ergebnisse und Zeitstempel von 25 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 2 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
3 AktualisierungenAbschnitt zu OpenSearch als SIEM-Lösung entfernt.
Ein FAQ-Bereich wurde hinzugefügt.
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.






Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.