


DLP-Software-Benchmark
Wir haben Acronis DeviceLock DLP und ManageEngine DLP Plus auf identischen Windows Server 2022 VMs einem Benchmark mit 28 Szenarien unterzogen: 23 Datenleck-Tests (einschließlich 12 Adversarial-Evasion-Dateien), 3 Agentensicherheitstests und 2 Tests unter hoher CPU- und Speicherauslastung.
Für die anderen DLP-Produkte, Netwrix Endpoint Protector, Sophos Intercept X, Teramind DLP und Trellix DLP, haben wir deren Funktionen überprüft.
DLP-Benchmarkergebnisse
Wir haben jedes Produkt auf identischer Infrastruktur bereitgestellt: 3 Contabo Cloud VPS 10 Instanzen (4 vCPU, 8 GB RAM, 150 GB SSD) mit Windows Server 2022 Datacenter und Active Directory.
- Acronis gewinnt insgesamt mit einem Vorsprung von 10 Punkten, der auf tiefergehende Inhaltsprüfung, vollständige SIEM-Integration, Beweissicherung durch Shadow Copy und eine umfangreichere Bibliothek an Richtlinienvorlagen zurückzuführen ist.
- Ein Benutzer, der SSN-Daten aus einer Tabelle kopiert und in ein beliebiges Webformular einfügt (Pastebin, Google Translate), umgeht ManageEngine vollständig. Auch die Änderung des SSN-Formats von 578-12-3364 zu 578 12 3364 umgeht es. Acronis blockiert beides.
- Beide Produkte bestanden alle Agenten-Manipulationstests. Der DLP-Agent kann von einem Standardbenutzerkonto nicht gestoppt, beendet oder deinstalliert werden.
- Beide Produkte blockierten Uploads weiterhin unter 100 % CPU-Last und bei Massen-Dateiübertragungen. Diese Kategorie ist dokumentiert, aber nicht bewertet, da die Leistung unter Last kein Unterscheidungsmerkmal war.
- Keines der beiden Produkte erkannte base64-kodierte SSN-Daten. Beide blockierten Erweiterungs-Spoofing, verschlüsselte Archive und die Erkennung einer einzelnen SSN in großen Dokumenten.
Die Gesamtpunktzahl ist eine gewichtete Summe aus 8 Kategorien. Siehe unsere DLP-Benchmark-Methodik für die Gewichtungen und die Bewertungslogik.
Datenleck-Präventionstests
✓: DLP blockierte den Versuch, ✗: DLP ließ ihn durch
ManageEngine blockierte 16 von 23 Szenarien (70 %). Acronis blockierte 19 von 23 Szenarien (83 %). Beide Produkte blockieren die standardmäßigen Exfiltrationskanäle (Datei-Uploads, E-Mail, Web-Transfers). Die Unterschiede zeigen sich bei Einfügen aus der Zwischenablage, SSN-Formatvarianten, clientübergreifender Exfiltration und Druckkanälen.
Zuordnung zu den OWASP Top 10
Unsere Leak-Szenarien lassen sich gut dokumentierten Schwachstellenkategorien zuordnen. Die primäre Referenz ist A02:2021 Cryptographic Failures, früher „Sensitive Data Exposure“ genannt. Diese Kategorie umfasst SSN und PII, wobei der Endpunkt im Klartext ohne Verschlüsselung oder Tokenisierung verbleibt – genau der Fehlermodus, auf den jedes Exfiltrationsszenario in unserem Testset abzielt. A04:2021 Insecure Design deckt architektonische Lücken wie fehlende Zwischenablage-Prüfung oder clientübergreifende Indizierung ab, die nicht allein durch Konfiguration behoben werden können.
Unsere Adversarial-Tests (Base64-Kodierung, SSN-Formatvarianten, versteckter HTML-Text, über Formeln aufgeteilte Zellen) entsprechen den in der OWASP Web Security Testing Guide und dem XSS Filter Evasion Cheat Sheet dokumentierten Techniken zur kodierten Injektion und Filterumgehung. Die Techniken unterscheiden sich im Zweck (Datenexfiltration vs. Payload-Injektion), teilen aber dasselbe zugrunde liegende Muster: sensible Inhalte so zu verschleiern, dass signatur- und regexbasierte Filter sie nicht erkennen.
DLP-Agentensicherheitstests
Beide Produkte schützten vor allen drei Manipulationsversuchen. Das Stoppen des Dienstes über PowerShell wurde verweigert. Der Agentenprozess konnte im Task-Manager nicht beendet werden. Die Deinstallation über Programme & Funktionen scheiterte ohne Administratorrechte. Standardbenutzer können den DLP-Agenten bei keinem der Produkte deaktivieren.
Verhalten unter hoher CPU- und Speicherauslastung
Beide Produkte blockierten weiterhin unter 100 % CPU-Last ohne Leistungseinbußen. Auch Massen-Uploads wurden korrekt blockiert. Diese Kategorie dient als Referenz dokumentiert, ist aber von der Bewertung ausgenommen, da keines der Produkte Leistungseinbußen zeigte und keine Differenzierung zwischen ihnen entstand.
Benchmark-DLP-Produkte
Die beiden folgenden Produktabschnitte dokumentieren den vollständigen Hands-on-Benchmark. Beide wurden auf identischen Windows Server 2022 VMs installiert und mit denselben 23 Leak-Szenarien, 3 Agentensicherheitstests und 2 Szenarien unter hoher CPU- und Speicherauslastung getestet.
1. Acronis DeviceLock DLP
Installation
Acronis DeviceLock erforderte einen SQL-Server als Voraussetzung für die Installation, und wir installierten SQL Server 2022 Express.
Nachdem die Datenbank bereit war, wurde das DeviceLock-Setup mit einem selbstsignierten Zertifikat und der Konfiguration der Datenbankverbindung fortgesetzt. Die Agentenbereitstellung nutzte eine 164 MB große MSI-Datei, die über eine Netzwerkfreigabe kopiert wurde.
Dashboard & UI
DeviceLock wird über native Windows-Anwendungen statt über eine Webkonsole verwaltet. Die primäre Oberfläche ist ein MMC-Snap-In (Microsoft Management Console) mit Baumansicht-Navigation. Acronis liefert außerdem ein DeviceLock Group Policy Manager-Snap-In für AD-verwaltete Umgebungen und einen separaten DeviceLock Enterprise Manager für Nicht-AD-Netzwerke; alle teilen dieselben UI-Konventionen.
Das linke Bedienfeld hat drei Zweige: DeviceLock Service (Agenteneinstellungen), Enterprise Server (zentrale Verwaltung) und Content Security Server (Inhaltsanalyse-Engine). Die MMC-Konsole verbindet sich jeweils mit einem Client, aber das DeviceLock Reports-Modul bietet grafische Berichte über die gesamte Flotte, einschließlich Benutzeraktivitätsdiagrammen, Beziehungsdiagrammen, Benutzerdossiers und Plug-and-Play-Geräteberichten.1
Der architektonische Vorteil: Jedes Gerät und Protokoll ist in Regular- (online) und Offline-Profile (getrennt) unterteilt. Ein Laptop kann im Büro strenge Regeln und unterwegs gelockerte Regeln haben. ManageEngine bietet diese Unterscheidung nicht.
Richtlinienkonfiguration
Die Content Database von DeviceLock enthält 50+ vorgefertigte Inhaltsgruppen mit 90+ Regex-Vorlagen und 160+ Schlüsselwortwörterbüchern. Die morphologische Analyse unterstützt 7 Sprachen für den Schlüsselwortabgleich.
Die integrierte Gruppe „Social Security“ ist ein Schlüsselworttyp (sucht nach dem Ausdruck „Social Security“), kein Mustertyp. Der richtige Ansatz: Gruppe hinzufügen > Muster mit der integrierten Validierung „US Social Security Number“, die eine Luhn-ähnliche Prüfung verwendet. Dieses validierte Muster ist der Grund, warum Acronis alle 8 SSN-Formatvarianten erkannte, während ManageEngine nur das Format mit Bindestrich abfing.
Acronis unterstützt zwei zentrale Verteilungswege: Active Directory-Gruppenrichtlinien (das DeviceLock-GPO-Snap-In) und DeviceLock Enterprise Server, das Richtlinien über Push- (serverinitiiert) oder Pull-Modi (agentengeplant oder auf Abruf) an Agenten liefert. In unserem Labor verwendeten wir den Export von .dls-Dateien pro Client über die Management Console, also den manuellen Weg; der Produktionsansatz ist die Bereitstellung über GPO oder Enterprise Server.
Leak-Tests
Acronis blockierte 19 von 23 Szenarien (83 % Blockierrate). Die herausragenden Ergebnisse:
Einfügen aus der Zwischenablage blockiert: SSN-Daten, die in pastebin.com eingefügt und über „Create New Paste“ übermittelt wurden, führten zu ERR_CONNECTION_RESET. DeviceLock prüfte den HTTP-POST-Body, fand SSN-Inhalte und beendete die Verbindung. Derselbe Test bei Google Translate: Das Einfügen einer vollständigen SSN (212-64-6345) löste „Translation error.“ aus. Das Entfernen der letzten vier Ziffern erlaubte die Übersetzung. Die Regel greift bei gültigen SSN-Mustern, nicht auf der Website selbst.
SSN-Formatvarianten erkannt: Acronis blockierte alle 8 Darstellungen: mit Leerzeichen (578 12 3364), mit Punkten (612.34.8876), ohne Trennzeichen (334721198), umgekehrte Gruppen und gemischte Formate. Die integrierte Validierungs-Engine erkennt die Nummer unabhängig von der Formatierung.
Clientübergreifende Exfiltration blockiert: ssn_data.xlsx, aus dem freigegebenen Ordner entnommen und von einem anderen Rechner über WeTransfer hochgeladen, wurde blockiert. Acronis scannt Inhalte am Punkt der Exfiltration, nicht am Punkt der Erstellung.
Dateilöschung blockiert: ManageEngine erlaubte Benutzern das Löschen sensibler Dateien vom Desktop. Acronis verhinderte dies. Das bedeutet, dass Acronis nicht nur vor Datenexfiltration, sondern auch vor Datenvernichtung schützt.
Druck-Bypass: Drucken wurde in unserem Test nicht blockiert (Konfigurationseinschränkung). Das Drucken von confidential_report.docx aus WordPad gelang, weil Content-Aware Rules unter Protokolle konfiguriert waren. Die zweischichtige Architektur von DeviceLock erfordert eine separate Regel unter Geräte > Content-Aware Rules für Drucker; mit der geräteseitigen Regel würde auch die Druckblockierung greifen. Dies ist keine fehlende Fähigkeit, aber ein zusätzlicher Schritt, den Administratoren beachten müssen, wenn sie sowohl Netzwerk- als auch physische Kanäle abdecken.
Zugriffskontrolle & AD
DeviceLock bietet native GPO-basierte Active-Directory-Integration. Es fügt der Gruppenrichtlinienverwaltungskonsole ein eigenes Snap-In (DeviceLock Group Policy Manager) hinzu und ermöglicht so die Richtlinienverteilung über die standardmäßige AD-Infrastruktur. OU-basierte Differenzierung wird technisch unterstützt: Verschiedene OUs können unterschiedliche DeviceLock-Richtlinien erhalten.
In unserem Labor verwendeten wir die Verteilung von .dls-Dateien anstelle der Produktionswege GPO/Enterprise Server. Außerdem stellten wir fest, dass die Konsole bei der Bindung von AD-Benutzern/-Gruppen an Content-Aware Rules auf Remote-Clients eine erneute Authentifizierung anforderte, was wir als Artefakt des Anmeldeinformations-Cache unserer kleinen Testumgebung werteten. Als Alternative zu AD-GPO liefert DeviceLock Enterprise Server Richtlinien über Push- oder Pull-Modi, die für Nicht-AD-Umgebungen und Ad-hoc-Bereitstellungen geeignet sind.
Integration
Acronis führt bei der Integration mit drei SIEM-Exportkanälen (Syslog, SNMP, SMTP) und unterstützt CEF- und JSON-Protokollformate. Shadow Copy bewahrt eine vollständige Kopie jeder blockierten oder überwachten Datei auf dem Server für die Incident-Response auf. Der Content Security Server enthält ein Discovery-Modul, das Endpunkte, NAS und Dateifreigaben nach fehlplatzierten sensiblen Daten durchsucht.
RBAC hat drei Ebenen (Vollzugriff, Ändern, Nur Lesen) mit einem separaten Shadow-Data-Access-Schalter auf jeder Ebene. Die programmatische Integration basiert auf SIEM-Weiterleitung (Syslog/SNMP/SMTP) und Shadow-Log-Zustellung an einen zentralen Server und nicht auf einer öffentlichen REST-API.
Agentensicherheit
Acronis schützte als Standardbenutzer vor allen drei Manipulationstests. Stop-Service auf den DeviceLock Service wurde mit Zugriff verweigert beantwortet. Der Task-Manager verweigerte das Beenden des Agentenprozesses. Die Deinstallation über Programme & Funktionen erforderte administrative Rechte und wurde ohne diese blockiert.
Zur Abwehr von Manipulationen auf Administratorebene bietet Acronis die DeviceLock-Administratorenliste. Wenn sie konfiguriert ist, können Konten auf der Liste den Agenten deinstallieren, ändern oder stoppen. Selbst lokale Administratoren, die nicht auf der Liste stehen, werden blockiert.
Verhalten unter hoher CPU- und Speicherauslastung
Unter 100 % CPU-Last (4 PowerShell-Jobs mit Endlosschleife) blockierte Acronis Uploads weiterhin ohne Leistungseinbußen. 100 nacheinander hochgeladene Dateien wurden alle korrekt gescannt und blockiert. Diese Kategorie wurde nicht bewertet.
Inhaltsanalyse
Die Inhaltsanalyse ist der stärkste Bereich von Acronis. Das validierte SSN-Muster mit formatunabhängiger Erkennung ist die wirkungsvollste Funktion, die wir getestet haben. Über Regex hinaus dokumentiert Acronis mehrere Fähigkeiten2
Protokollierung & Warnmeldungen
DeviceLock bietet drei separate Protokollanzeigen: Audit Log (alle Zugriffsversuche und Richtlinienänderungen), Shadow Log (Kopien blockierter/überwachter Dateien) und UAM Log (Benutzeraktivitätsüberwachung mit Screenshots und Anwendungsnutzung).
Warnkanäle umfassen SMTP, SNMP Traps und Syslog. Vier Warnkategorien sind konfigurierbar: Geräte-/Protokollzugriff, Verstöße gegen Content-Aware Rules, Firewall-Regeln und administrative Änderungen. Der Berichtsexport unterstützt HTML, PDF und RTF.
Shadow Copy ist die herausragende Funktion für die Incident-Response. Wenn eine Dateiübertragung blockiert wird, bleibt der vollständige Dateiinhalt auf dem Server erhalten. ManageEngine protokolliert das Ereignis, verwirft aber die Datei. Keines der Produkte hat einen vollständigen Incident-Workflow (Zuweisung, Eskalation, Statusverfolgung).
Wählen Sie Acronis DeviceLock DLP für eine integrierte Lösung, einschließlich Backup, Disaster Recovery und Endpoint-Verwaltung.
Website besuchen2. ManageEngine DLP Plus
Installation
ManageEngine DLP Plus wird über einen Standard-Windows-Assistenten installiert. Keine externe Datenbank erforderlich. Der gesamte Vorgang, Server plus zwei Client-Agenten, dauerte etwa 15 Minuten.
Das Agenten-Installationsprogramm schlug auf Client 1 stillschweigend fehl, mit einem Port-8383-Konflikt, der keine sichtbare Fehlermeldung erzeugte. Das Problem wurde durch manuelle Überprüfung des Dienststatus entdeckt. Die Installation einer Browsererweiterung ist ebenfalls erforderlich für die Upload-Blockierung und muss für jeden Browser separat konfiguriert werden (Chrome, Edge, Firefox, Brave).
Dashboard & UI
ManageEngine öffnet in einem Webbrowser. Das Dashboard zeigt Richtlinienstatus, aktuelle Vorfälle und Geräteübersicht mit Diagrammen und Grafiken. Die Navigation erfolgt über eine linke Seitenleiste. Richtlinienerstellung, Geräteverwaltung und Berichte sind innerhalb von 2–3 Klicks erreichbar.
Alle Clients sind auf einem einzigen Bildschirm sichtbar. Im Vergleich zur MMC-Konsole von Acronis wirkt die Oberfläche modern und funktional. ManageEngine bietet keinen Offline/Regular-Dualprofilmodus.
Richtlinienkonfiguration
ManageEngine bietet eine Content Database mit vorgefertigten Regeln für PCI-DSS, HIPAA, GDPR und länderspezifische Muster. Zu den Kategorien gehören Kreditkartennummern (Visa, Mastercard, Amex), SSN, Steuer-ID für 20+ Länder, IBAN, Reisepassnummern und Krankenversicherungsdaten. Es können benutzerdefinierte Regex-Regeln erstellt werden.
Ein betriebliches Problem: Jede Richtlinienänderung erfordert einen Neustart des Client-PCs, bevor sie wirksam wird. Der erste Versuch kostete 30 Minuten Fehlersuche, bis die Neustartanforderung in der Dokumentation gefunden wurde. Der Bereitstellungsstatus der Richtlinie blieb bei 0 %, bis der Client manuell neu gestartet wurde. In einer Produktionsumgebung mit Hunderten von Endpunkten ist dies eine erhebliche betriebliche Belastung.
Leak-Tests
ManageEngine blockierte 16 von 23 Szenarien (70 % Blockierrate). Die wichtigsten Erkenntnisse:
Drucken automatisch blockiert: Das Drucken von confidential_report.docx aus WordPad wurde blockiert. Auch Drucken in PDF wurde blockiert. Anders als Acronis deckt ManageEngine das Drucken unter derselben Richtlinie wie Uploads ab. Keine separate Geräteregel erforderlich.
Einfügen aus der Zwischenablage umgangen: SSN-Daten, die aus einer Tabelle kopiert und in pastebin.com eingefügt wurden, wurden erfolgreich hochgeladen. ManageEngine prüft nicht den in Webformulare eingefügten Text. Auch das Einfügen in Google Translate wurde umgangen.
Nach dem Umschalten des Dateizugriffs auf den Modus „Allow Within Trusted Applications“ wurde der Zwischenablage-Bypass geschlossen, da Benutzer sensible Dateien nicht mehr mit nicht vertrauenswürdigen Anwendungen öffnen konnten. Dies ist eine indirekte Eindämmung, die legitime Arbeitsabläufe einschränkt, und keine gezielte Prüfung der Zwischenablage.
SSN-Formatvarianten umgangen: ManageEngine erkannte das Standardformat mit Bindestrich (XXX-XX-XXXX). Varianten mit Leerzeichen, Punkten und ohne Trennzeichen passierten.
Screenshot-Aufnahme blockiert: ManageEngine erkannte und blockierte die Bildschirmaufnahme, während eine sensible Datei geöffnet war.
SSN-Bild-Upload blockiert: ssn_image.png (eine Bilddatei mit SSN-Nummern) wurde beim Upload blockiert. Dies ist eine metadaten-/klassifizierungsbasierte Erkennung, kein OCR.
Dateilöschung umgangen: Sensible Dateien konnten vom Client-Desktop ohne jegliches DLP-Eingreifen gelöscht werden. Acronis blockierte die Dateilöschung.
Clientübergreifende Exfiltration umgangen: Ein auf Client 1 aufgenommener Screenshot, der in die Netzwerkfreigabe kopiert und von Client 2 über WeTransfer hochgeladen wurde, ging durch. Der Agent von Client 2 hatte diese Datei nie indiziert.
Zugriffskontrolle & AD
AD-Integration funktioniert: Die Konsole erkannte die Domäne dlptest.local und synchronisierte Benutzer und OUs automatisch nach Eingabe der Anmeldeinformationen. Gruppenbasierte Richtlinien wurden getestet, indem zwei manuelle Computergruppen (Finance-Clients und IT-Clients) mit unterschiedlichen Regeln erstellt wurden. Client 1 (Finance) hatte strenge Dateizugriffsbeschränkungen, während Client 2 (IT) keine Blockierung hatte. Die Differenzierung funktionierte korrekt.
AD-Benutzergruppen konnten nicht direkt Computergruppen zugeordnet werden. Das System erwartet AD-Computergruppen, keine Benutzergruppen. Das bedeutet, dass gruppenbasierte Richtlinienzuweisung manuelle Computergruppierung erfordert, statt Gruppen aus Active Directory zu übernehmen.
Integration
ManageEngine Endpoint DLP Plus hat keine native SIEM-Integration. Die offizielle Hilfedokumentation3, die Funktionsseite und das Benutzerhandbuch erwähnen kein Syslog, CEF oder SIEM-Weiterleitung. Andere ManageEngine-Produkte (DataSecurity Plus, ADAudit Plus, Endpoint Central) unterstützen Syslog, DLP Plus als eigenständiges Produkt jedoch nicht.
RBAC ist verfügbar und granularer als bei Acronis: 4 vordefinierte Rollen (Administrator, Endpoint DLP Manager, Techniker, Gast), benutzerdefinierte Rollen mit modulbezogenen Berechtigungen (Vollzugriff, Schreiben, Lesen, Kein Zugriff), bereichsbasierte Zuweisung (Administratoren auf bestimmte Computergruppen beschränken) und 2FA-Unterstützung (E-Mail-OTP oder Google Authenticator). Trotz besserem RBAC ist die Integrationsbewertung insgesamt niedriger, weil SIEM und Shadow Copy fehlen.
Agentensicherheit
ManageEngine schützte als Standardbenutzer vor allen drei Manipulationstests. Stop-Service auf den DLP-Agentendienst wurde mit Zugriff verweigert beantwortet. Der Task-Manager beendete den Agentenprozess nicht. Die Deinstallation über Programme & Funktionen erforderte administrative Rechte und wurde ohne diese verweigert.
Anders als Acronis bietet ManageEngine keine Liste benannter Administratoren, um die Deinstallation auf Administratorebene einzuschränken. Jedes Konto mit lokalen Administratorrechten kann den Agenten über Programme & Funktionen deinstallieren. Für Produktionsbereitstellungen bedeutet dies, dass Endpunkt-Admin-Rechte über Active Directory-Gruppenmitgliedschaft und lokale Administratorrichtlinien streng kontrolliert werden müssen, da es keine Einschränkung auf Produktebene gibt.
Verhalten unter hoher CPU- und Speicherauslastung
Unter 100 % CPU-Last blockierte ManageEngine Uploads weiterhin ohne Leistungseinbußen. Alle 100 Dateien in einem Massen-Upload-Test wurden korrekt gescannt und blockiert.
Inhaltsanalyse
Die Inhaltsanalyse von ManageEngine basiert auf Regex und Schlüsselwörtern. Sie parst mehrere Dateiformate (xlsx, docx, csv, json, html, py, log) korrekt und scannt innerhalb von Code-Kommentaren, Protokolleinträgen und strukturierten Datenfeldern. Erweiterungs-Spoofing täuscht sie nicht. Verschlüsselte ZIP-Dateien werden anhand der Metadaten-/Header-Analyse blockiert.
Die Einschränkungen: Das Standard-SSN-Format mit Bindestrich (XXX-XX-XXXX) wird erkannt. Kein Base64-Decoding, kein Scannen verschlüsselter PDFs. ManageEngine bietet Dokument-Fingerprinting und OCR über Endpoint Central, aber die Regex-Engine enthält keine formatunabhängige SSN-Validierung wie Acronis. Die Regelbibliothek ist umfangreich (20+ Länder, mehrere Compliance-Frameworks).
Protokollierung & Warnmeldungen
Die Seite „Sensitive File Audit“ protokolliert Ereignisse mit nützlichen Details: Computername, angemeldeter Benutzer, Ereignistyp, Dateiname, Webdomäne, Unternehmensanwendung, Ereignisstatus und die spezifische Klassifizierungsregel, die ausgelöst wurde. Dieser Detaillierungsgrad ist für Untersuchungen ausreichend.
ManageEngine verfügt über eine nützliche Funktion zur Meldung falsch positiver Ergebnisse: Wenn eine Datei blockiert wird, sieht der Benutzer die Option „Diese Blockierung als falsch positiv melden“. Die Meldung erscheint im Override-Audit-Bereich der Administratorkonsole. Acronis behandelt Ausnahmen über adminseitige Regeln und Benutzer-/Gruppen-Scoping in der Management Console und nicht über eine Schaltfläche für Endbenutzer.
Die Warnkanäle sind auf SMTP-E-Mail beschränkt. Es gibt keine SNMP- oder Syslog-Weiterleitung. Der Berichtsexport unterstützt nur CSV und PDF. Geplante Berichte sind verfügbar. Es gibt keine Shadow Copy oder Beweissammlung. Kein Incident-Workflow.
DLP-Benchmark-Methodik und -Umgebung
Wir haben 3 Contabo Cloud VPS 10 Instanzen mit Windows Server 2022 Datacenter bereitgestellt.
Active Directory: Domäne dlptest.local mit zwei OUs (Finance, IT), vier Testbenutzern (user.finance1, user.finance2, user.it1, user.it2) und einem freigegebenen Ordner unter \vmi3184661\share.
Sequenzielles Testen: ManageEngine wurde zuerst installiert, in allen 8 bewerteten Kategorien getestet und dann vollständig deinstalliert. Acronis wurde auf denselben VMs installiert und mit identischen Szenarien und Dateien getestet. Beide Produkte hatten dieselbe Umgebung. Alle Tests wurden von derselben Person durchgeführt.
Test-Datensatz
8 Basisdateien und 12 Adversarial-Evasion-Dateien, alle mit US-Sozialversicherungsnummern (SSN) als primärem sensiblen Datentyp:
Basisdateien: ssn_data.xlsx (SSN-Tabelle), credit_cards.csv (Kreditkartennummern), confidential_report.docx (SSN mit Schlüsselwort „CONFIDENTIAL“), health_records.docx (HIPAA-Daten), source_code.py (Zugangsdaten im Code), ssn_image.png (SSN als Bild für OCR), confidential_archive.zip (verschlüsseltes Archiv), normal_file.docx (saubere Datei für Falsch-positiv-Kontrolle).
Adversarial-Dateien (12): Protokolldatei mit eingebetteter SSN, CSV mit harmlosem Dateinamen und versteckter SSN-Spalte, JSON mit SSN in Datenfeldern, Python-Kommentare mit SSN, 8 SSN-Formatvarianten (Leerzeichen/Punkte/ohne Trennzeichen), base64-kodierte SSN, HTML mit verstecktem Text und SSN, über Formeln auf Tabellenzellen aufgeteilte SSN, Erweiterungs-Spoofing (.txt zu .jpg, .xlsx zu .png), passwortgeschütztes ZIP, Nadel im Heuhaufen (1 SSN in 80 Zeilen sauberem Text).
Beispiele für Leck-Tests
Jeder Test folgt demselben Muster: Versuch, eine sensible Datei über einen bestimmten Kanal zu exfiltrieren, und Aufzeichnung, ob der DLP-Agent sie blockiert oder zulässt.
Grundlegender Leck-Test (Upload): Öffnen Sie auf dem Client einen Browser, navigieren Sie zu WeTransfer, wählen Sie ssn_data.xlsx vom Desktop aus und klicken Sie auf Hochladen. Wenn der DLP-Agent den Upload blockiert, zeigt der Browser einen Fehler an oder die Verbindung wird zurückgesetzt. Wenn er ihn zulässt, wird die Datei erfolgreich auf WeTransfer hochgeladen.
Kanalumgehungstest (Zwischenablage): Öffnen Sie ssn_data.xlsx in Notepad, markieren Sie den gesamten Text und kopieren Sie ihn (Strg+C). Öffnen Sie einen Browser, navigieren Sie zu pastebin.com, fügen Sie den Text ein (Strg+V) und klicken Sie auf „Create New Paste“. Ein DLP-Produkt mit Prüfung der Zwischenablage beendet den HTTP-POST, bevor er abgeschlossen ist. Ein Produkt ohne Prüfung der Zwischenablage erlaubt das Einfügen, da die Daten die Datei nie verlassen haben.
Inhaltsumgehungstest (Formatvarianten): Erstellen Sie eine Textdatei mit 8 verschiedenen SSN-Darstellungen: Standard (578-12-3364), mit Leerzeichen (578 12 3364), mit Punkten (578.12.3364), ohne Trennzeichen (578123364), umgekehrt (3364-12-578) und gemischte Formate. Laden Sie die Datei auf WeTransfer hoch. Ein DLP-Produkt mit validierten SSN-Mustern erkennt alle Formate. Ein reines Regex-Produkt erkennt die Formate, die seine Regex abdeckt.
Indirekter Leck-Test (clientübergreifend): Nehmen Sie auf Client 1 einen Screenshot von auf dem Bildschirm angezeigten sensiblen Daten auf. Speichern Sie den Screenshot. Kopieren Sie ihn in die Netzwerkfreigabe (\server\share). Ziehen Sie die Datei auf Client 2 aus der Freigabe und laden Sie auf WeTransfer hoch. Ein Produkt, das beim Hochladen scannt, blockiert unabhängig davon, woher die Datei stammt. Ein Produkt, das auf Vorindizierung angewiesen ist, verpasst Dateien, die es nie gesehen hat.
CPU-Lasttest: Führen Sie 4 PowerShell-Jobs mit Endlosschleife aus, um alle 4 vCPUs auszulasten: 1..4 | ForEach-Object { Start-Job { while($true){} } }. Bestätigen Sie im Task-Manager, dass die CPU bei 99-100 % liegt. Während die CPU ausgelastet ist, versuchen Sie, ssn_data.xlsx auf WeTransfer hochzuladen. Wenn der DLP-Agent den Upload unter Volllast weiterhin blockiert, ist das Verhalten unter Last akzeptabel. Bereinigen Sie mit Get-Job | Stop-Job; Get-Job | Remove-Job.
DLP-Benchmark-Kategoriebewertungen
Jede Kategorie hat eine maximale Punktzahl, die ihrem zugewiesenen Gewicht entspricht. Die Gewichte summieren sich auf 50, und die Rohsumme wird für die Endpunktzahl auf 100 skaliert. Die Punktzahlen sind ganzzahlig und direkt an gemessene Ergebnisse oder dokumentierte Funktionen gebunden, nicht an subjektive Bewertungen.
Protokollierung & Warnmeldungen trägt die größte einzelne Lücke bei (+6). Acronis exportiert an SMTP, SNMP und Syslog, verfügt über drei Protokollanzeigen (Audit, Shadow, UAM) und bewahrt vollständige Dateiinhalte über Shadow Copy auf. ManageEngine hat SMTP, ein einzelnes Audit-Protokoll und keine Shadow Copy. Integration fügt weitere +3 durch die SIEM-Unterstützung, das Discovery-Modul und das Offline-Dualprofil von Acronis hinzu, von denen nichts in ManageEngine DLP Plus als eigenständigem Produkt existiert. Richtlinienkonfiguration fügt +2 durch die Acronis’schen 90+ vorgefertigten Vorlagen und die morphologische Schlüsselwortanalyse in 9 Sprachen hinzu. Leak-Tests fügen +1 hinzu, was direkt die Blockierrate von 83 % gegenüber 70 % widerspiegelt.
ManageEngine holt +2 bei der Installation auf, +4 beim Dashboard (moderne Weboberfläche mit Diagrammen im Vergleich zu MMC-Snap-In ohne Dashboard) und +1 bei der Zugriffskontrolle (2FA, benutzerdefinierte Rollen, bereichsbasierte Administration). Die Agentensicherheit lag mit jeweils 6 gleichauf, nachdem alle drei Manipulationstests bestanden wurden.
Bewertungsmethodik (Gewichtungsbegründung)
8 Kategorien, die auf ganzzahligen Skalen proportional zu ihrem Gewicht bewertet werden. Die maximal mögliche Punktzahl jeder Kategorie entspricht ihrem Gewichtswert. Die Gewichte summieren sich auf 50, und die Rohsumme wird für die Endpunktzahl auf 100 skaliert. Die Gewichte wurden vom leitenden Prüfer auf der Grundlage zugewiesen, welche Kategorien eine aussagekräftige Differenzierung erzeugen und welche direkt mit dem täglichen DLP-Betrieb korrelieren.
Jede Punktzahl leitet sich aus gemessenen Ergebnissen (Blockierraten der Leak-Tests) oder aus der dokumentierten Funktionsmatrix im Abschnitt Funktionsvergleich ab, nicht aus subjektiver Bewertung. Das Verhalten unter hoher CPU- und Speicherauslastung wurde separat getestet, aber von der Bewertung ausgenommen, da beide Produkte unter Last identisch abschnitten.
Funktionsvergleich
Einrichtung & Bereitstellung
ManageEngine lässt sich 6x schneller bereitstellen und erfordert keine externen Abhängigkeiten. Acronis erfordert SQL Server und ein Zertifikat, verfügt aber über ein breiteres Bereitstellungs-Toolkit (Gruppenrichtlinien-Snap-In, Enterprise Server Push/Pull, manueller .dls-Export).
Protokollierung & Beweissicherung
Shadow Copy ist die größte Lücke. Wenn Acronis eine Dateiübertragung blockiert, bleibt der vollständige Dateiinhalt für forensische Überprüfungen auf dem Server erhalten. ManageEngine protokolliert die Ereignismetadaten, verwirft aber die eigentliche Datei. Keines der Produkte hat einen vollständigen Incident-Workflow (Zuweisung, Eskalation, Statusverfolgung).
Funktionen der Inhaltsanalyse
Acronis bietet bei jeder Methode eine tiefere Inhaltsanalyse. Die 90+ Regex-Vorlagen und 160+ Schlüsselwortwörterbücher mit morphologischer Analyse in 9 Sprachen sorgen für eine breitere Erkennungsoberfläche. ManageEngine bietet OCR über die Endpoint Central-Plattform und Dokument-Fingerprinting über das Klassifizierungsmodul, aber Acronis veröffentlicht konkrete Zahlen (33 OCR-Sprachen, 5.300+ Dateitypen), während ManageEngine dies nicht tut. Keines der Produkte verwendet maschinelles Lernen oder NLP zur Klassifizierung.2456
Einschränkungen
Zwei Produkte praktisch gebenchmarkt: Der Benchmark umfasst ManageEngine DLP Plus und Acronis DeviceLock DLP. Die anderen vier abgedeckten Produkte (Netwrix, Sophos, Teramind, Trellix) wurden nicht unter derselben 28-Szenario-Methodik erneut getestet; ihre Abschnitte spiegeln frühere Funktionsüberprüfungen wider. Die Vergleichswerte (76/100 und 66/100) gelten daher zwischen den beiden praktisch getesteten Produkten, nicht über alle sechs.
Keine Tests zu USB oder Wechselmedien: Die USB-Gerätesteuerung ist einer der häufigsten DLP-Anwendungsfälle. Beide Produkte unterstützen sie, aber unsere Infrastruktur (Cloud-VPS-Instanzen) hat keine physischen USB-Anschlüsse. USB-Blockierung, Verschlüsselungsdurchsetzung und Geräte-Whitelisting wurden nicht getestet.
Nur SSN-Muster getestet: Alle Leak-Tests verwendeten die US-Sozialversicherungsnummer als sensiblen Datentyp. Kreditkartenerkennung (Luhn-Validierung), HIPAA-Muster und GDPR-spezifische Regeln wurden nicht separat getestet, obwohl beide Produkte vorgefertigte Vorlagen dafür enthalten.
Zuvor überprüfte DLP-Produkte
Wir hatten in einem früheren Forschungszyklus Testzugang zu den vier unten genannten Produkten. Die Ergebnisse spiegeln den Funktionsumfang und die Tests zu diesem Zeitpunkt wider, nicht einen erneuten Test im Jahr 2026. Screenshots stammen aus der ursprünglichen Testumgebung. Wenn Anbieter nach der ursprünglichen Überprüfung Updates veröffentlicht haben, sind diese inline gekennzeichnet.
Netwrix Endpoint Protector
Netwrix Endpoint Protector ist eine kanalorientierte DLP-Lösung, die auf Gerätesteuerung, Deep Packet Inspection und eDiscovery aufbaut. Die Überprüfung umfasste den Workflow zur Richtlinienerstellung, die Peripherieabdeckung und die administrativen Funktionen.
Effektive Funktionen: Granulare Kontrolle über 30+ Gerätetypen, Deep Packet Inspection für Netzwerkdateiübertragungen, vordefinierte und benutzerdefinierte Richtlinien, effektive Rechte für die Richtlinienerstellung, eDiscovery für ruhende Daten, USB-Verschlüsselung, Benachrichtigungen und Warnungen bei blockierten Aktionen, anpassbare Client-Benachrichtigungen, Audit-Trail und Manipulationsschutz.
Ineffektive Funktionen: Keine Geräteverwaltung (MDM wird als Add-on angeboten, nicht in der Basisversion enthalten).
Kanalabdeckung: Endpoint Protector ermöglicht die granulare Kontrolle über 30+ Gerätetypen, einschließlich USB-Geräte, Bluetooth-Geräte, Smartphones und mehr. Administratoren können Zugriffskontrollen für bestimmte Geräte einrichten, um deren Verbindung mit Client-Computern zu erlauben oder zu blockieren. Deep Packet Inspection ermöglicht dem Administrator die Verwaltung von Netzwerkdateiübertragungen über Webmail, Laufwerke und Anwendungen von Drittanbietern. Wenn aktiviert, arbeiten Content Aware Protection (CAP) und Gerätesteuerungseinstellungen in Übereinstimmung mit DPI-Scans.
Datenklassifizierung: Content Aware Protection enthält vordefinierte Richtlinien in drei Gruppen, basierend auf dem Betriebssystem des Clients (Windows, Mac, Linux). Es gibt 86 vordefinierte Richtlinien für Windows, die Dateiübertragungen nach Inhaltstyp (Grafiken, Archive, Programmierung), HIPAA-Compliance und GDPR-Compliance abdecken. Benutzerdefinierte Richtlinien können anhand von Richtlinien-Ausgangspunkten, Benutzern und gewählter Richtlinienaktion definiert werden. eDiscovery erkennt sensible ruhende Daten und ermöglicht Verschlüsselung, Entschlüsselung und Löschung am Ziel.
Administration: Effektive Rechte ermöglichen die Richtlinienerstellung basierend auf einem bestimmten Benutzer, Gerät oder Dateityp. Globale Rechte sind Gerätesteuerungsrechte, die allgemein gelten, und Administratoren können verschiedene Zugriffsrechte für verschiedene Geräte festlegen. Um eine Richtlinie zu erstellen, wählt der Administrator aus vordefinierten oder benutzerdefinierten Optionen, und Richtlinien können nach Priorität geordnet werden. Benutzerdefinierte Klassen ermöglichen die Zuweisung eines „Trusted Device (TD)“ anhand von Geräteinformationen wie Seriennummer und Typ.
Benachrichtigungen und Warnungen: Wenn ein Administrator versucht, eine .xlsx-Datei mit dem Namen „Confidential“ und Sozialversicherungsnummern in WhatsApp anzuhängen, blockiert Endpoint Protector die Aktion und benachrichtigt den Administrator. Ereignisprotokolle sind im Content-Aware Report-Fenster mit Details wie Ereignis, Zeit, Benutzer, Gerät, Ziel und Datei sichtbar.
Weitere Funktionen: Die Synchronisierung mit Microsoft AD und Microsoft Entra ID wird unterstützt. Client-Benachrichtigungen können angepasst werden. Verweigerungs- und Erlaubnislisten helfen bei der Definition sensibler Inhalte anhand von Dateitypen, benutzerdefinierten Inhalten, Dateispeicherorten, Scan-Speicherorten, Regex-Mustern, Domänen, URLs und E-Mail-Domänen. Die Verschlüsselung von USB-Geräten kann automatisiert werden.
Wählen Sie Netwrix Endpoint Protector für eine umfassende DLP-Lösung mit robusten Gerätesteuerungsfunktionen
Website besuchenSophos Intercept X
Sophos Intercept X bietet DLP-Funktionen als Teil einer umfassenderen Endpoint-Security-Suite. Die Überprüfung konzentrierte sich auf die Konfiguration benutzerdefinierter Richtlinien, den Manipulationsschutz und die administrative Erfahrung über Sophos Central.
Effektive Funktionen: Effektiver E-Mail-, Peripherie- und Anwendungsschutz, funktionierender Manipulationsschutz, Active-Directory-Integration, anpassbare Datenklassifizierung, Dateisuche und Tags mit Hashes, umfassender Audit-Trail.

Ineffektive Funktionen: Einige Funktionen wie der Peripherieschutz erfordern benutzerdefinierte Richtlinien, statt standardmäßig zu funktionieren. Keine Analyse des Benutzerverhaltens und keine Geräteverwaltung.
Kanalabdeckung: Bei Peripheriegeräten und E-Mail stoppten die Standard-Basisrichtlinien Dateiübertragungen nicht. Das Überprüfungsteam konnte sie mit benutzerdefinierten Richtlinien blockieren. Die Anwendungssteuerungsfunktion schränkte Dateiübertragungen auf andere Plattformen wie Google Drive ein. Benutzer können über E-Mail- oder IP-basierte Ausnahmen direkt in Richtlinien ein- oder ausgeschlossen werden. Neun Arten von Wechseldatenträgern können überwacht und gesteuert werden, weniger als bei Wettbewerbern wie Endpoint Protector.
Datenklassifizierung: Die automatisierte Datenklassifizierung war ineffektiv und stufte riskante E-Mails als niedrige Priorität ein. Es stehen detaillierte Anpassungsparameter zur Verfügung. Klassifizierte Daten sind über eine umfassende Dateiliste mit Klassifizierungsstatus überprüfbar.
Administration: Der Manipulationsschutz hinderte Geräte daran, die Agentensoftware zu manipulieren, und erforderte ein Passwort zum Deinstallieren der Agentendatei. Diese Funktion funktionierte während der Tests der Überprüfung. Sophos Central zeichnete Audit-Protokolle der Benutzeraktivitäten erfolgreich auf. Über die Discovery-Funktion werden Datei-Hashes angeboten, um riskante Dateien zu identifizieren.
Shadow-KI-Hinweis: Seit Januar 2026 hat Sophos Workspace Protection für Shadow IT und Shadow KI Governance hinzugefügt. Workspace Protection grenzt an die hier behandelten Endpoint-DLP-Funktionen an, ersetzt sie jedoch nicht.7
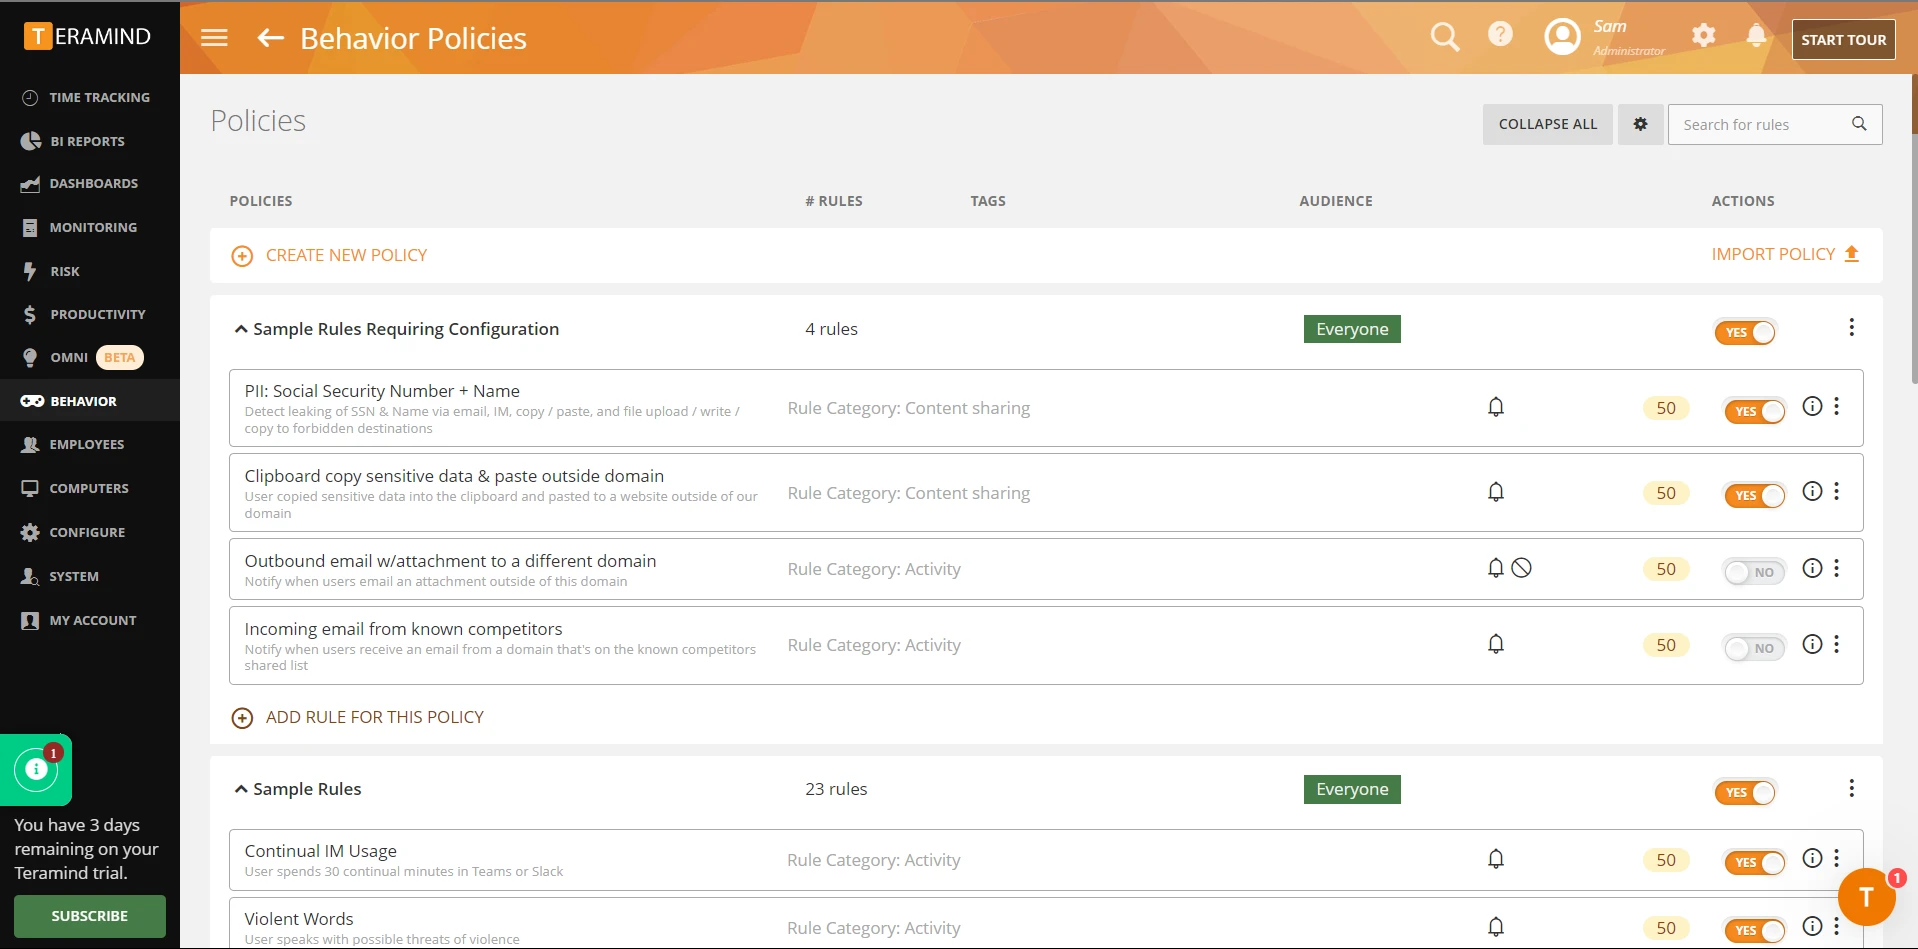
Teramind DLP
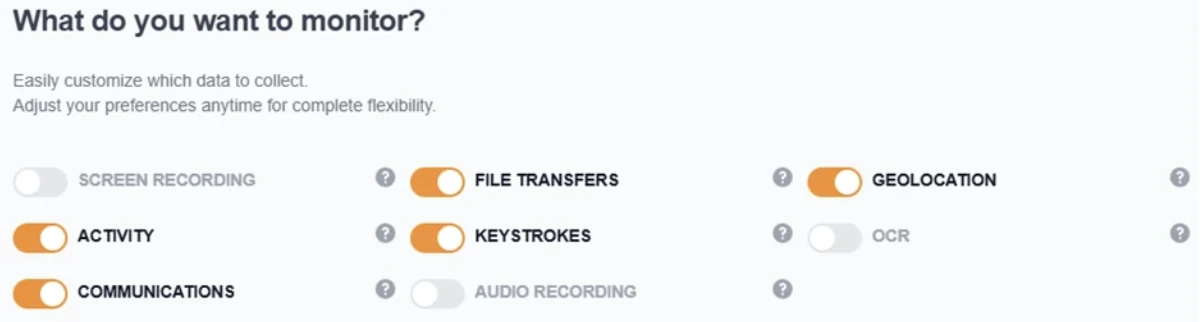
Teramind DLP ist eine richtliniengesteuerte DLP-Lösung mit starker Ausrichtung auf Verhaltensanalysen. Die Überprüfung konzentrierte sich auf Kanalabdeckung, Anpassungstiefe und administrativen Aufwand.
Effektive Funktionen: Effektiver Schutz für Peripheriegeräte, E-Mail und Anwendungen, detaillierte Anpassung der Datenklassifizierung, umfassender Audit-Trail, Active-Directory-Integration, Dateisuche.
Ineffektive Funktionen: Die Datenklassifizierung hatte Schwierigkeiten, vertrauliche von nicht vertraulichen Daten zu unterscheiden. Benutzerdefinierte Richtlinien sind schwer zu verwalten. Kein Manipulationsschutz, kein OCR in der kostenlos Testversion.
Kanalabdeckung: USB-Blockierungsrichtlinien waren effektiv, blockierten aber auch das Kopieren nicht vertraulicher Dateien auf Peripheriegeräte. Die Gerätetypen wurden in den Richtlinien für Wechseldatenträger nicht erwähnt. E-Mail-Richtlinien sind effektiv, verhindern aber als Nebeneffekt, dass interne Benutzer E-Mails senden. Die Anwendungsschutzrichtlinie schränkt alle Datenübertragungen auf Anwendungen wie Google Drive ein. Bestimmte E-Mails oder Domänen können von Richtlinien ausgenommen werden.
Datenklassifizierung: Die Datenklassifizierung war ineffektiv, da sie in der Testphase nicht zwischen vertraulichen und nicht vertraulichen Daten unterscheiden konnte. Die Anpassungsoptionen sind detailliert, erfordern aber Vertrautheit mit der Plattform. Klassifizierte Daten sind überprüfbar.
Administration: Der Manipulationsschutz war ineffektiv, da Benutzer die Agentendatei manipulieren konnten. Die Aktivitäten jedes Benutzers wurden überwacht und Warnungen an die E-Mail des Administrators gesendet. Die OCR-Datenerkennung ist in der kostenlos Testversion nicht enthalten.
Update zum Mac-Agenten. Seit Januar 2026 unterstützt der Teramind-Mac-Agent die Bildschirmaufzeichnung nur noch, wenn eine Verhaltensregel verletzt wird. Dadurch werden Speicherplatzverbrauch reduziert und die Privatsphäre verbessert, während relevante Beweise erfasst werden.8
Trellix DLP
Trellix DLP (früher McAfee Total Protection for DLP) deckt eine breite Palette von Endpunkt- und Netzwerkkanälen ab, zeigt jedoch in bestimmten Bereichen Inkonsistenzen. Die Überprüfung konzentrierte sich auf Kanalabdeckung, vordefinierte im Vergleich zu benutzerdefinierten Richtlinien und administrative Funktionen.
Effektive Funktionen: Breite Kanalabdeckung, umfassender E-Mail- und Anwendungsschutz, anpassbare Datenregeln, Audit-Trail, Manipulationsschutz, Webfilterung.
Ineffektive Funktionen: Keine Active-Directory-Integration in der Testversion, keine Dateisuche, keine Verhaltensanalyse der Benutzer, keine vollständige OCR-Unterstützung für Web-Erkennung und -Prävention.
Kanalabdeckung: Trellix kann erkennen, wenn ein Benutzer Outlook so konfiguriert, dass sensible Dateien über persönliche E-Mail-Konten gesendet werden, und kann E-Mails mit sensiblen Informationen in Quarantäne versetzen. Das Freigeben von quarantänierten E-Mails kann umständlich sein, da eine manuelle Genehmigung durch den Absender, den Vorgesetzten des Absenders oder den Dateneigentümer per E-Mail-Benachrichtigung erforderlich ist und nicht über einen automatisierten Workflow erfolgt. Trellix unterstützt das Filtern sensibler Daten, die über ActiveSync auf Mobilgeräte synchronisiert werden, für bestimmte Benutzergruppen nicht vollständig.
Die Überwachung und Steuerung von Peripheriegeräten ist möglich, aber Trellix unterstützt keine einheitliche Richtlinie über alle Kanäle hinweg, was die Flexibilität in Umgebungen mit mehreren Peripheriegerätetypen einschränkt. Administratoren können Zugriffskontrollen für USB-Geräte und andere Peripheriegeräte einrichten, aber die Richtlinienumsetzung kann über neuere Kanäle wie Mobilgeräte uneinheitlich sein.
Erweiterte Unterstützung wie die Verschlüsselung von USB-Geräten erfordert zusätzliche Abonnements. Bei Anwendungen wird Chrome nicht vollständig unterstützt, und Benutzer können DLP-Richtlinien in bestimmten Szenarien umgehen, z. B. beim Hochladen von Dateien über ein öffentliches WLAN-Netzwerk.
Datenklassifizierung: Die vordefinierten Richtlinien von Trellix decken gängige regulatorische Rahmenwerke wie PCI DSS und GDPR ab, obwohl die Richtlinienvorlagen weniger umfassend und präzise sind als die der Wettbewerber, was potenzielle Erkennungslücken schafft.
Der Administrator kann benutzerdefinierte Richtlinien mit Schlüsselwörtern, regulären Ausdrücken und Datei-Fingerprinting erstellen. Trellix unterstützt keine erweiterten Funktionen wie maschinelles Lernen oder verhaltensrisikobasierten Schutz. OCR ist auf grafische Dokumente zur Erkennung beschränkt, nicht zur Prävention.
Administration: Administratoren können Rechte basierend auf Benutzern oder Gruppen zuweisen, aber Trellix verfügt nicht über eine rollenbasierte delegierte Administration, was die Möglichkeit einschränkt, bestimmte Rollen für die Richtlinienverwaltung und Vorfallsbearbeitung zuzuweisen. USB-Verschlüsselung und die Durchsetzung von Endpoint-DLP-Richtlinien sind Standard, aber erweiterte Optionen wie risikoadaptiver Schutz und native Verhaltensanalysen sind entweder eingeschränkt oder erfordern Drittanbieterintegration.
Für sensible Datenübertragungen per E-Mail werden Warnungen generiert, aber die eingeschränkten Berichtsanpassungs- und Vorfallsmanagementfunktionen können zusätzliche manuelle Aufsicht erfordern.
 Als bevorzugte Quelle hinzufügen
Was macht DLP-Software?
DLP-Software überwacht und steuert den Fluss sensibler Daten über die Endpunkte, das Netzwerk und die Cloud-Dienste eines Unternehmens. Sie verhindert unbefugte Datenübertragungen über Kanäle wie Datei-Uploads, E-Mail-Anhänge, Kopieren und Einfügen in die Zwischenablage, Drucken, USB-Laufwerke und Bildschirmaufzeichnung.
DLP-Produkte kombinieren in der Regel drei Erkennungsmethoden: Inhaltsprüfung (Scannen von Dateiinhalten auf Muster wie SSN oder Kreditkartennummern), Kontextanalyse (Bewertung von Kanal, Benutzer und Ziel) und Richtliniendurchsetzung (Blockieren, Warnen oder Protokollieren auf der Grundlage von Regeln).
Gängige DLP-Funktionen
Fazit
Für Teams, die SIEM-Integration, Shadow-Copy-Beweise oder formatübergreifende SSN-Erkennung benötigen, ist Acronis das stärkere Produkt. Es blockierte 83 % der Leak-Szenarien, verhindert das Löschen von Dateien, leitet Ereignisse an Syslog/CEF weiter und bewahrt vollständige Dateiinhalte für forensische Überprüfungen über Shadow Copy auf.
Für Teams, die schnelle Bereitstellung und eine brauchbare Benutzeroberfläche priorisieren, installiert sich ManageEngine in 15 Minuten ohne Abhängigkeiten. Der Preis: keine SIEM-Integration, keine Shadow Copy, keine Prüfung der Zwischenablage und eine um 13 Prozentpunkte niedrigere Blockierrate.
FAQs
Acronis DeviceLock erkannte SSN-Daten, die in Pastebin und Google Translate eingefügt wurden, durch die Prüfung von HTTP-POST-Bodys. ManageEngine DLP Plus prüft das Einfügen in die Zwischenablage nicht. Das Aktivieren des Modus „Allow Within Trusted Applications“ schließt diese Lücke indirekt, indem eingeschränkt wird, welche Anwendungen sensible Dateien öffnen dürfen.
Nein. Beide Produkte schützen vor Dienststopp, Prozessbeendigung und Deinstallationsversuchen durch Standardbenutzer. Alle drei Manipulationstests wurden auf beiden bestanden. Zur Abwehr lokaler Administratorkonten bietet Acronis die DeviceLock-Administratorenliste, um einzuschränken, wer den Agenten deinstallieren, stoppen oder ändern darf. ManageEngine hat keinen gleichwertigen Mechanismus auf Produktebene, daher müssen Administratorrechte über Active Directory gesteuert werden.
Acronis erkannte SSNs mit Leerzeichen, Punkten und ohne Trennzeichen. ManageEngine erkannte nur das Standardformat mit Bindestrich (XXX-XX-XXXX).
Verfügbarkeit von Anbieter-Testversionen. ManageEngine und Acronis DeviceLock DLP stellten innerhalb unseres Forschungszeitraums funktionierende Testversionen für Windows Server 2022 bereit. Die anderen vier Produkte (Netwrix, Sophos, Teramind, Trellix) erforderten vertriebsgeführte Demo-Genehmigungen, die nicht rechtzeitig abgeschlossen wurden. Daher stützen wir uns für diese auf die früheren Funktionsüberprüfungen. Sobald neue Testversionen verfügbar sind, werden wir den vollständigen 28-Szenario-Benchmark für diese Produkte erneut durchführen und die nachstehenden Ergebnisse aktualisieren.
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{sari2026,
  author = {Sarı, Ekrem},
  title  = {{DLP-Software-Benchmark}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/dlp-review}},
  note   = {AIMultiple. Abgerufen am 10. September 2026}
}Ergebnisse und Zeitstempel von 89 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 11 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
12 AktualisierungenEntfernt wurde die Gesamtpunktzahl-Vergleichstabelle aus dem Abschnitt der DLP-Benchmark-Ergebnisse.
Hinzugefügt wurde ein praktischer 28-Szenarien-Benchmark von Acronis DeviceLock DLP und ManageEngine DLP Plus mit Leak-Test-Tabellen und Kategoriewertungen.
Anbieter-Update-Hinweise zu Sophos Workspace Protection und zur Bildschirmaufzeichnung des Teramind-Mac-Agents hinzugefügt.
Referenzlinks




Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.