


Top 5 Open-Source-SOAR-Tools
Ich habe fast zwei Jahrzehnte als CISO in stark regulierten Branchen verbracht – lange genug, um mehr SOAR-Tools getestet, eingesetzt und wieder verworfen zu haben, als mir lieb ist. Die meisten Open-Source-Optionen wirken in der Dokumentation vielversprechend, scheitern jedoch, sobald man sie tatsächlich in der Produktion betreibt.
Funktionen von SOAR-Tools
SOAR-Tools sind auf präzise Endpunktdaten und umsetzbare Gerätesteuerung angewiesen. Erfahren Sie, wie Endpunktverwaltungssoftware automatisierte Sicherheitsreaktionen stärkt.
GitHub-Sterne der besten Open-Source-SOAR-Tools
Das Diagramm erfasst die GitHub-Sterne der führenden Open-Source-SOAR-Tools in den letzten zwei Jahren. n8n dominiert mit einer höheren Sternzahl von rund 160k. Das liegt vor allem daran, dass n8n einen deutlich breiteren Fokus als allgemeine Plattform für Workflow-Automatisierung hat und Nutzer außerhalb des Security-Operations-Bereichs anzieht.
Die anderen Tools StackStorm, Shuffle, TheHive Project und Tracecat bleiben im unteren Bereich geclustert (unter 20k Sternen), was ihren stärker spezialisierten Fokus auf sicherheitsspezifische SOAR-Anwendungsfälle widerspiegelt.
Analyse der Top-Tools
n8n
n8n ist eine selbst gehostete Workflow-Automatisierungsplattform mit visueller Low-Code-Oberfläche. Sicherheitsteams nutzen sie im SecOps-Umfeld, um Erkennungs-, Reaktions- und Anreicherungsaufgaben über SIEMs und Threat-Intelligence-Plattformen hinweg zu automatisieren.
Lizenzmodell: Quelloffen verfügbar, aber nicht vollständig Open Source. Die n8n-free-Community-Edition wird mit Quellcode ausgeliefert, aber ihre Sustainable Use License platziert sie außerhalb der Definition von Open Source der Open Source Initiative.1
Was die n8n-Community-Edition beinhaltet:
Die free-Stufe umfasst die Kern-Workflow-Engine: Debuggen im Editor mit Execution-Data-Pinning, 24 Stunden Workflow-Verlauf und benutzerdefinierte Ausführungsmetadaten (Speichern, Suchen, Kommentieren).
Was einen kostenpflichtigen Plan erfordert:
Die Workflow-Freigabe ist auf den Instanzbesitzer und -ersteller beschränkt; für einen breiteren Teamzugriff ist ein Pro- oder Enterprise-Plan erforderlich.
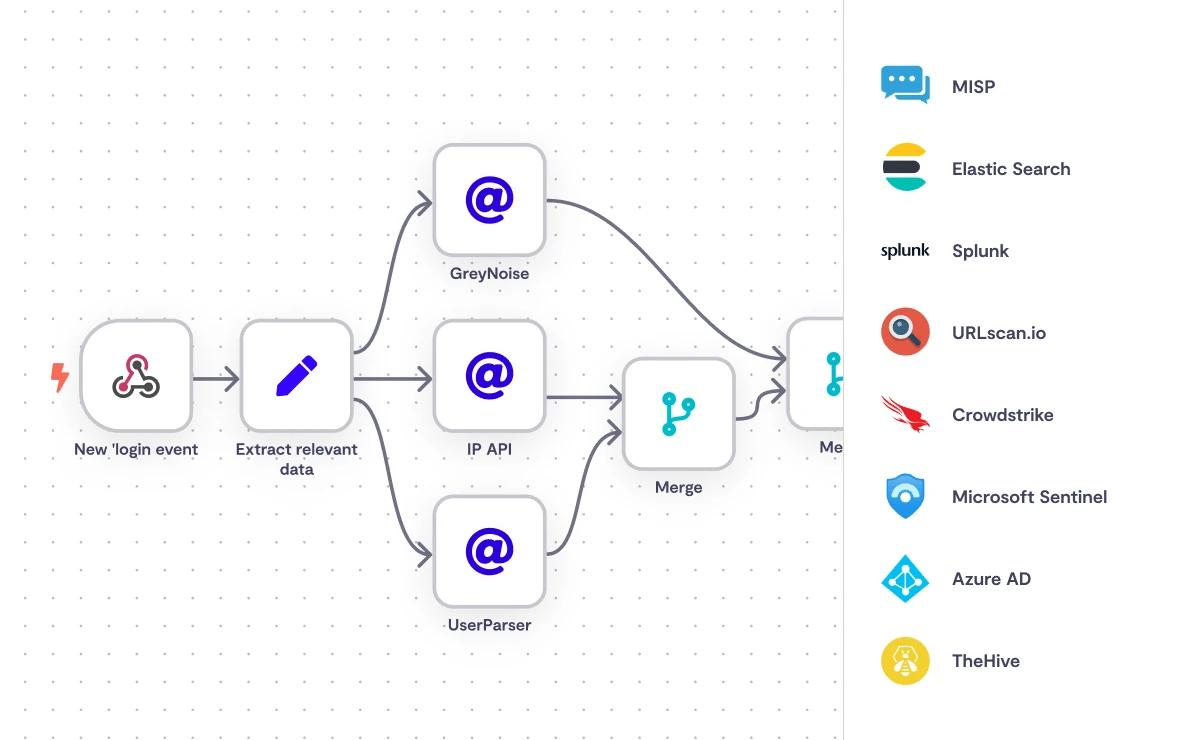
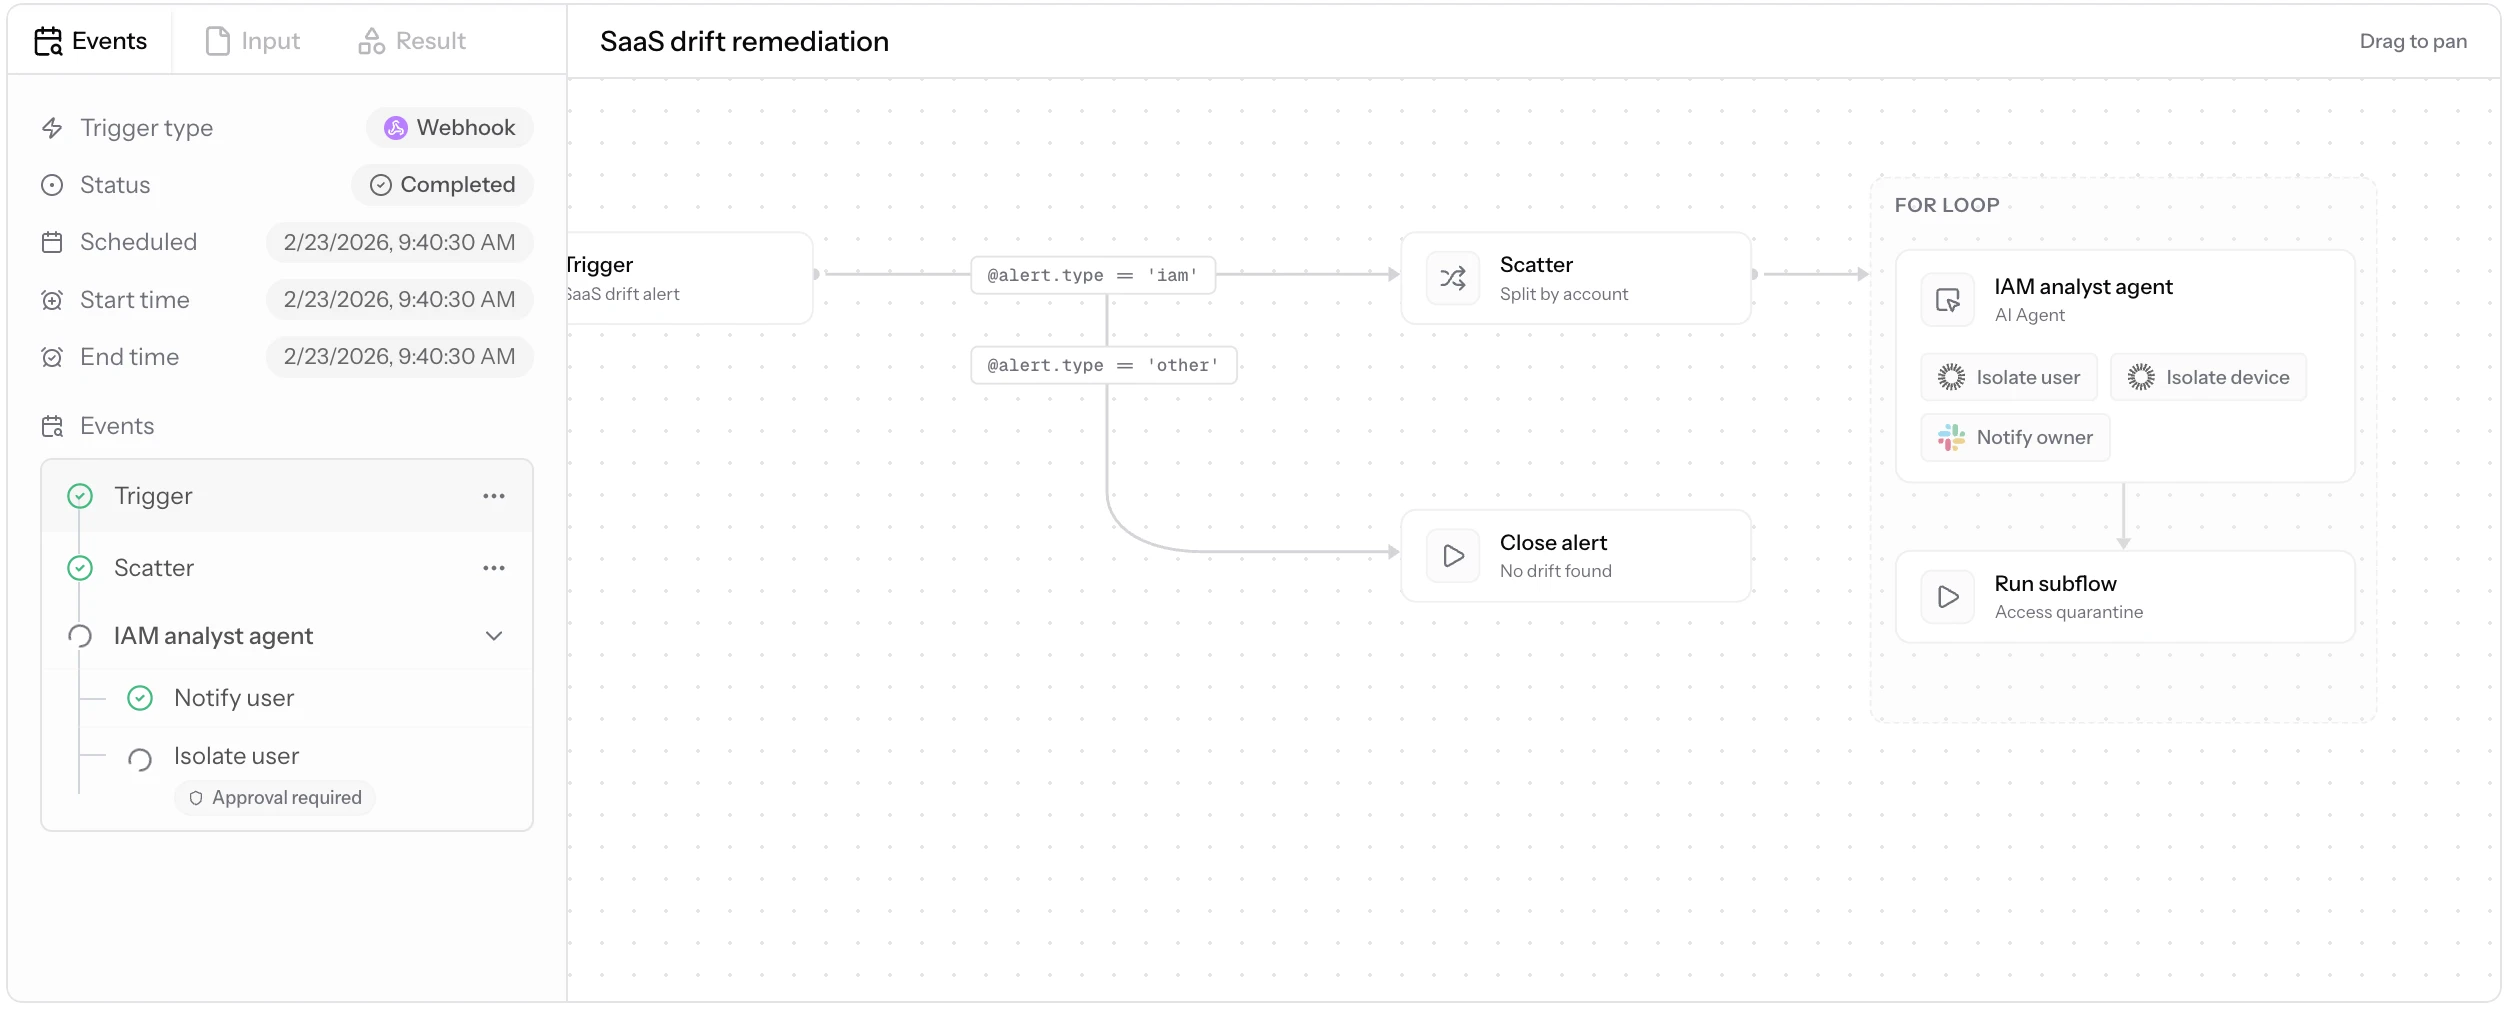
SOAR-Anwendungsfälle mit n8n:
Quelle: n8n2
MCP-Verbindungen auf Instanzebene
n8n hat Unterstützung für MCP (Model Context Protocol) auf Instanzebene hinzugefügt, sodass MCP-kompatible KI-Plattformen über einen einzigen OAuth-gesicherten Endpoint auf eingewilligte Workflows zugreifen können. Neu hinzugefügte Workflows werden ohne zusätzliche Konfiguration über dieselbe Verbindung verfügbar.3
Sicherheitshinweis
Zwei weitere Schwachstellen, die in Version 2.4.0 behoben wurden, betreffen Bereitstellungen für die KI-Orchestrierung und legen gespeicherte Zugangsdaten für Dienste wie OpenAI, Anthropic, Azure OpenAI sowie Vektordatenbanken wie Pinecone und Weaviate offen.4
Die CVE-Häufung wuchs in der ersten Hälfte von 2026 weiter. CVE-2026-25049 (CVSS 9.4) entpuppte sich als Umgehung des früheren Sandbox-Fixes für CVE-2025-68613, die es einem Angreifer ermöglicht, per nicht authentifiziertem öffentlichen Webhook mithilfe der JavaScript-Destrukturierungssyntax eine Remotecodeausführung auszulösen.5
CISA hat die frühere CVE-2025-68613 am 11. März 2026 in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen, nachdem die aktive Ausnutzung bestätigt wurde, und verlangte von US-Bundesbehörden, die Schwachstelle bis zum 25. März zu beheben.6
Für ein SecOps-Tool, das von Natur aus Zugangsdaten speichert, stellt diese Häufung schwerwiegender Schwachstellen ein erhebliches operationelles Risiko dar. Scans der Shadowserver Foundation fanden Anfang Februar 2026 mehr als 24.700 ungepatchte, aus dem Internet erreichbare n8n-Instanzen, davon über 7.800 in Europa.7 Jede selbst gehostete Instanz sollte auf dem neuesten gepatchten Release laufen, und Teams sollten die Sicherheitshinweise von n8n kontinuierlich verfolgen, anstatt einen einzelnen Patch als endgültig zu betrachten.
SOAR-Anwendungsfälle mit n8n:
Quelle: N8n2
Vorteile
- JavaScript und Python werden beide für benutzerdefinierte Workflow-Logik unterstützt, und selbst gehostete Instanzen können über den Code Node externe npm-Bibliotheken einbinden.
- Die API-Integrationsschicht verarbeitet cURL-Importe sauber und beschleunigt so die Anbindung an nicht-standardisierte interne Tools.
- Die Docker-Bereitstellung ist gut dokumentiert und skaliert ohne nennenswerte Reibungsverluste.
- Die Cloud-Preise basieren auf der Anzahl der Workflows statt auf der Komplexität, was die bei konkurrierenden Plattformen übliche Kostenunvorhersehbarkeit vermeidet.
Nachteile
- n8n ist kein SOAR im herkömmlichen Sinne; es fehlen natives Case-Management, integrierte Alarmkorrelation und Entitätsverhaltensprofilierung.
- Die OAuth-Konfiguration für Drittanbieterdienste wie Google Workspace ist deutlich aufwendiger als bei vergleichbaren SaaS-Automatisierungstools.
- Der Cloud-Version fehlen außerdem einige Funktionen, die in selbst gehosteten Bereitstellungen verfügbar sind, einschließlich des Zugriffs auf npm-Pakete. Und wie die CVE-Häufung von 2026 deutlich macht, liegt die Patch-Verantwortung beim Selbsthosting-Modell vollständig beim Betreiber.
- Angesichts der auch in diesem Jahr noch Zehntausenden öffentlich erreichbaren, ungepatchten Instanzen ist diese Belastung nicht theoretisch.
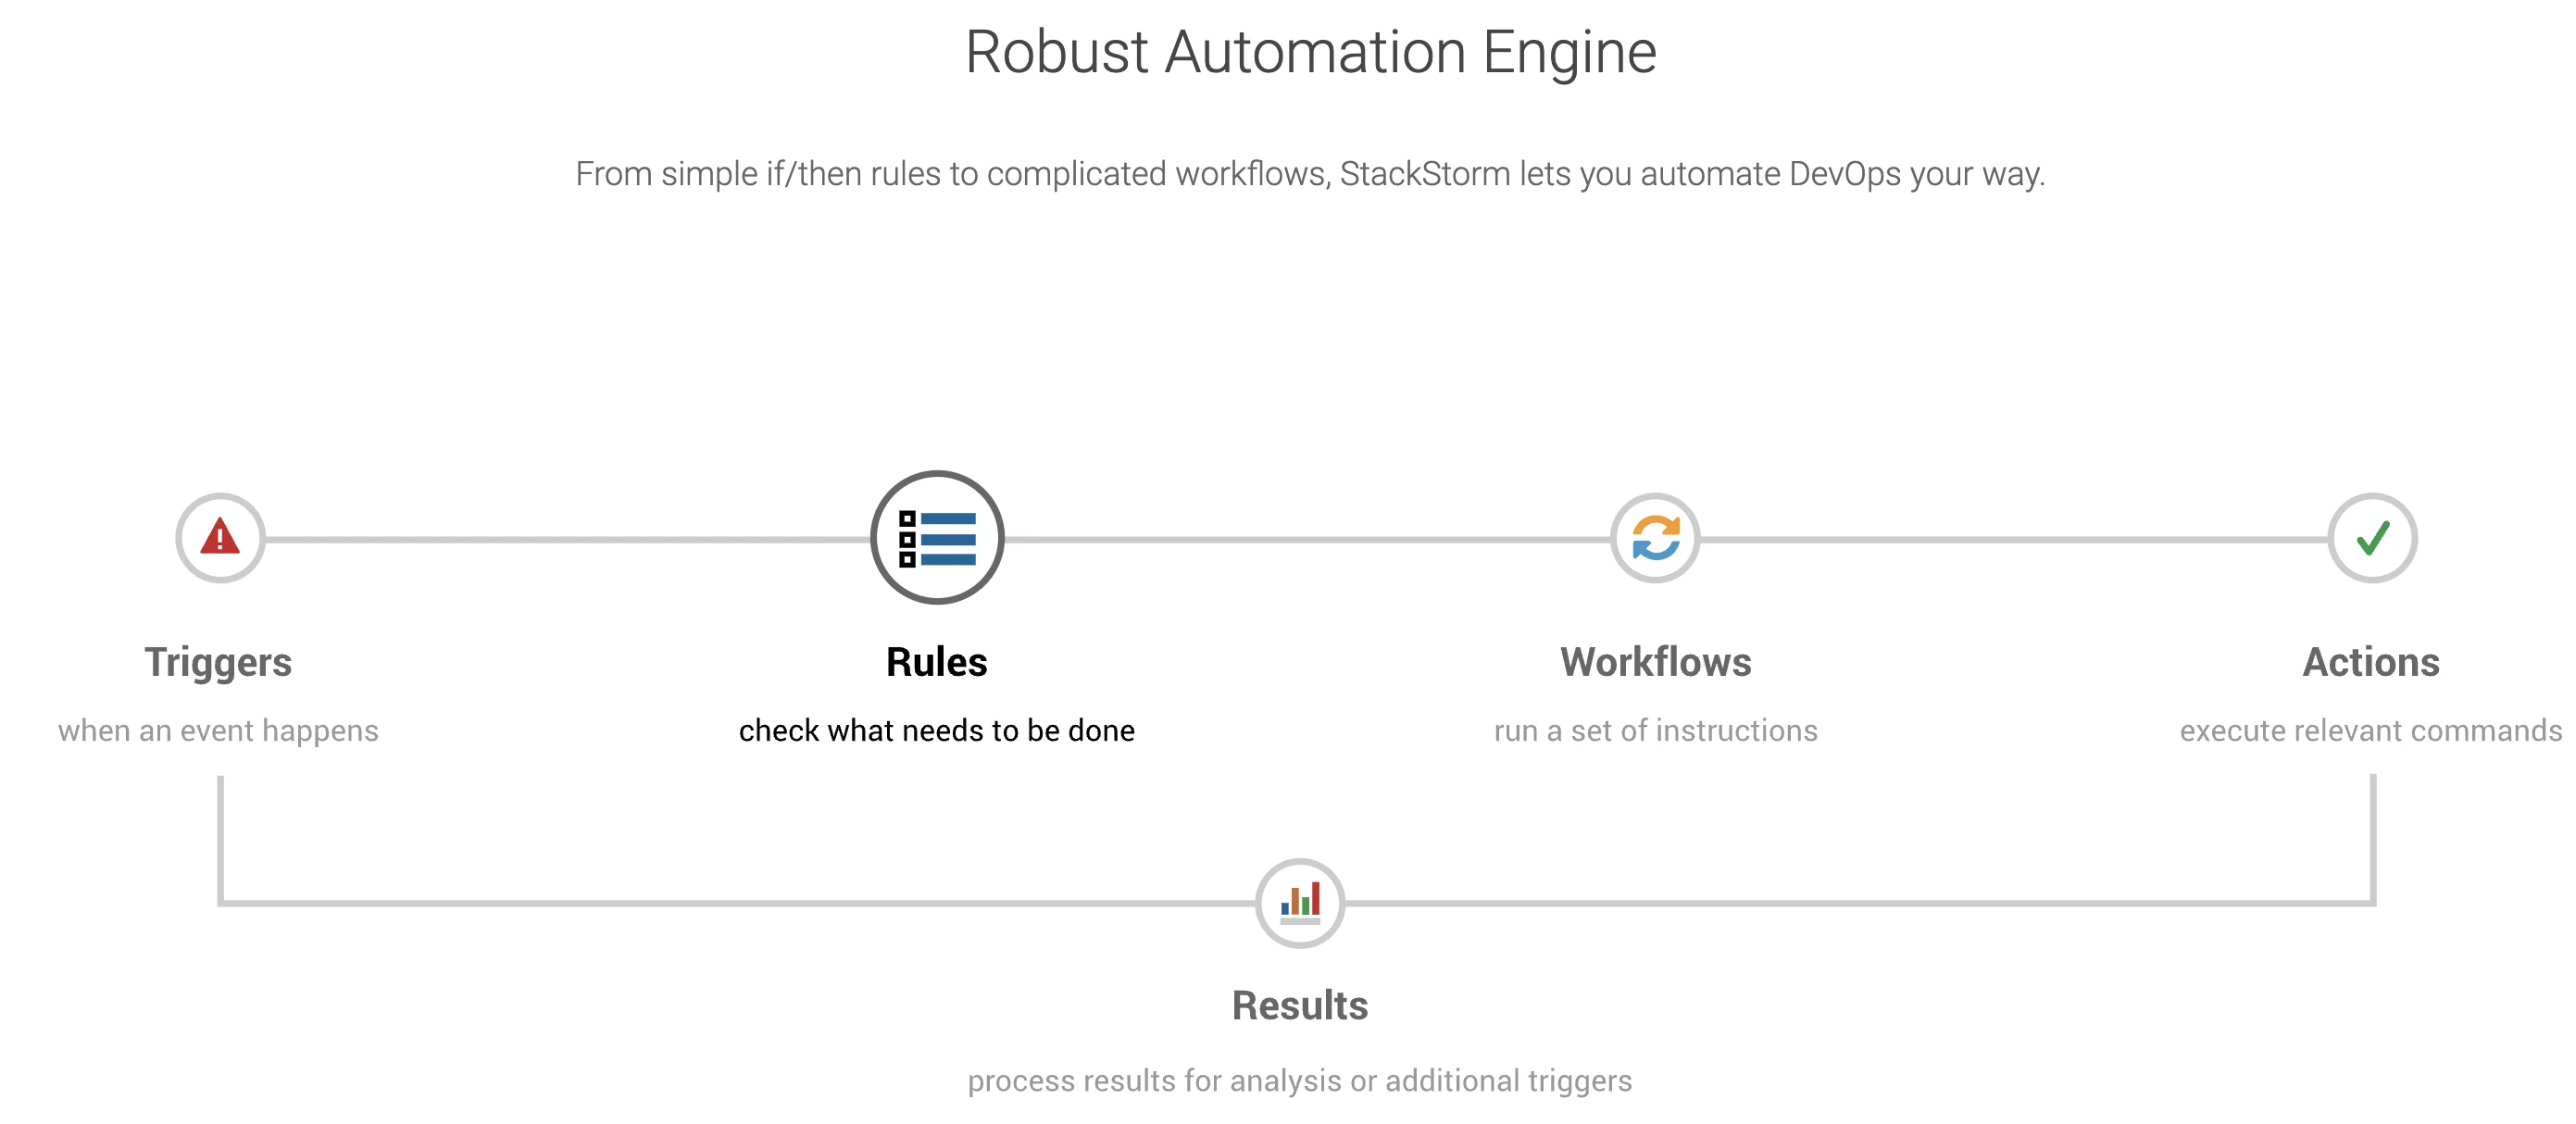
StackStorm – st2
Quelle: StockStorm8
StackStorm automatisiert Remediation, Incident Response, Fehlerbehebung und Deployments. Es bietet eine regelbasierte Automatisierungs-Engine, Workflow-Verwaltung und rund 160 Integrationspakete. Unternehmen wie Cisco, Target und Netflix haben es in der Produktion eingesetzt; Netflix nutzte es zum Hosten und Ausführen operativer Runbooks.9
Die Open-Source-Version umfasst die Slack-Integration. AWS-Integration, ein Workflow-Designer, professioneller Support und Netzwerkautomatisierungspakete sind nur in der Enterprise-Stufe verfügbar.
Die Infrastrukturkosten Dritter für eine selbst gehostete Bereitstellung belaufen sich auf etwa $28 pro Monat und decken AWS, PackageCloud, Forum-Hosting, Domain-Zertifikate und eine OpenVPN-Lizenz ab.10
Vorteile
- Benutzerdefinierte Workflows: Die Plattform akzeptiert benutzerdefinierte Skripte innerhalb von Workflows, sodass Teams bestehende Automatisierung einbinden können, ohne sie neu zu schreiben.
- Plugin-Ökosystem: Integrationspakete decken Tools wie NetBox, Splunk und AWS ab; weitere Pakete sind über den StackStorm Exchange verfügbar.
Nachteile
- Kubernetes-Support: Es ist kein nativer Kubernetes-Support verfügbar.
- Lernkurve: Das Erstellen und Verwalten von Workflows erfordert fundierte Kenntnisse in Python und YAML, was die Einarbeitungszeit für Teams ohne diesen Hintergrund erhöht.
- Wartungsrhythmus: Die Veröffentlichungsfrequenz ist in den letzten Jahren zurückgegangen. Teams, die das Tool bewerten, sollten die Breite der Integration gegen den operativen Aufwand eines Projekts mit nachlassender Community-Aktivität abwägen.
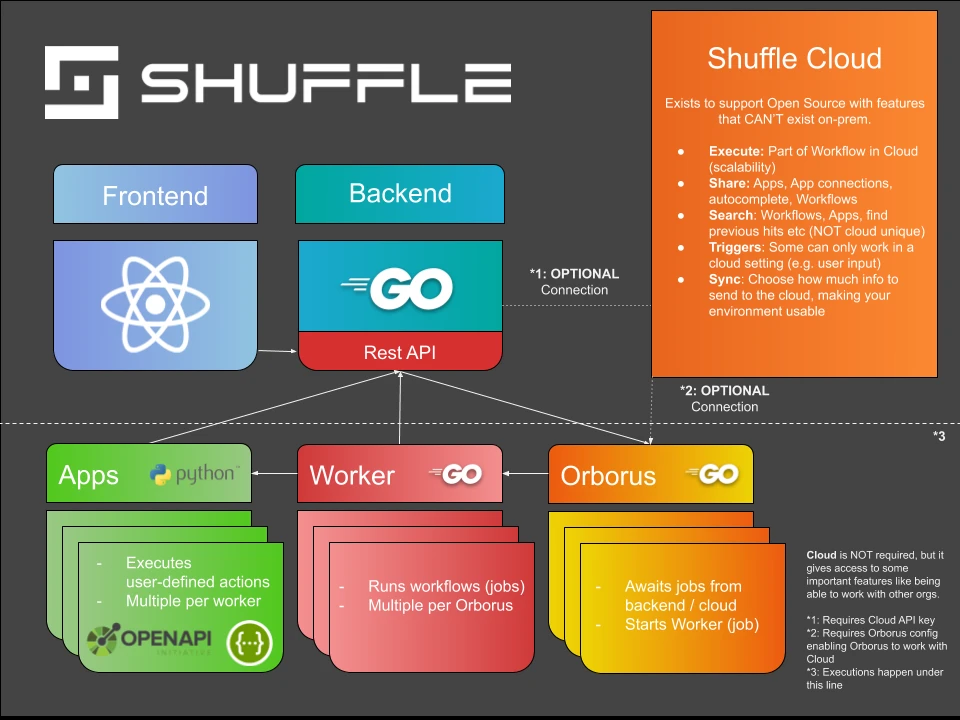
Shuffle
Quelle: Architektur11
Shuffle ist eine Open-Source-SOAR-Plattform, die auf OpenAPI basiert und Zugriff auf über 11.000 Endpoints über 200+ vorgefertigte App-Integrationen bietet.
Das Kernautomatisierungsmodell deckt zwei in SOC-Umgebungen übliche Muster ab: die Weiterleitung von SIEM-Alarmen an ein Case-Management-System und die bidirektionale Ticket-Synchronisierung über Plattformen hinweg mit Zugriffskontrollen für die einzelnen Beteiligten.12
Die Preisgestaltung von Shuffle basiert auf dem App-Run-Volumen und nicht auf CPU-Kernen. Die free-Starter-Stufe umfasst 2.000 App-Runs pro Monat und beinhaltet alle 2.500+ Apps. Die Scale-Stufe beginnt bei $29 pro Monat für 10.000 App-Runs und erhöht die Limits auf 15 Benutzer, 25 Workflows und 3 Mandanten. Die Enterprise-Preise sind individuell und umfassen unbegrenzte Benutzer, Workflows, Mandanten und Umgebungen sowie dediziertes Onboarding, Bereitschaftssupport und ein Schlüsselverwaltungssystem.13
Einschränkungen
Die Bereitstellung über Docker ist unkompliziert, und die Anbindung von Tools wie Wazuh und Jira erfordert nur minimale Konfiguration. Andererseits erhöht die Verwaltung von Backend-Prozessen in einer Docker-Umgebung die Komplexität; bei Integrationen in containerisierten Umgebungen wurden Zuverlässigkeitsprobleme gemeldet; und die Geschwindigkeit der Workflow-Ausführung wird eher durch die Kapazität des Host-Servers als durch den Scheduler von Shuffle begrenzt. Teams mit ressourcenbeschränkter Infrastruktur sollten dies berücksichtigen, bevor sie sich in großem Umfang darauf festlegen.14
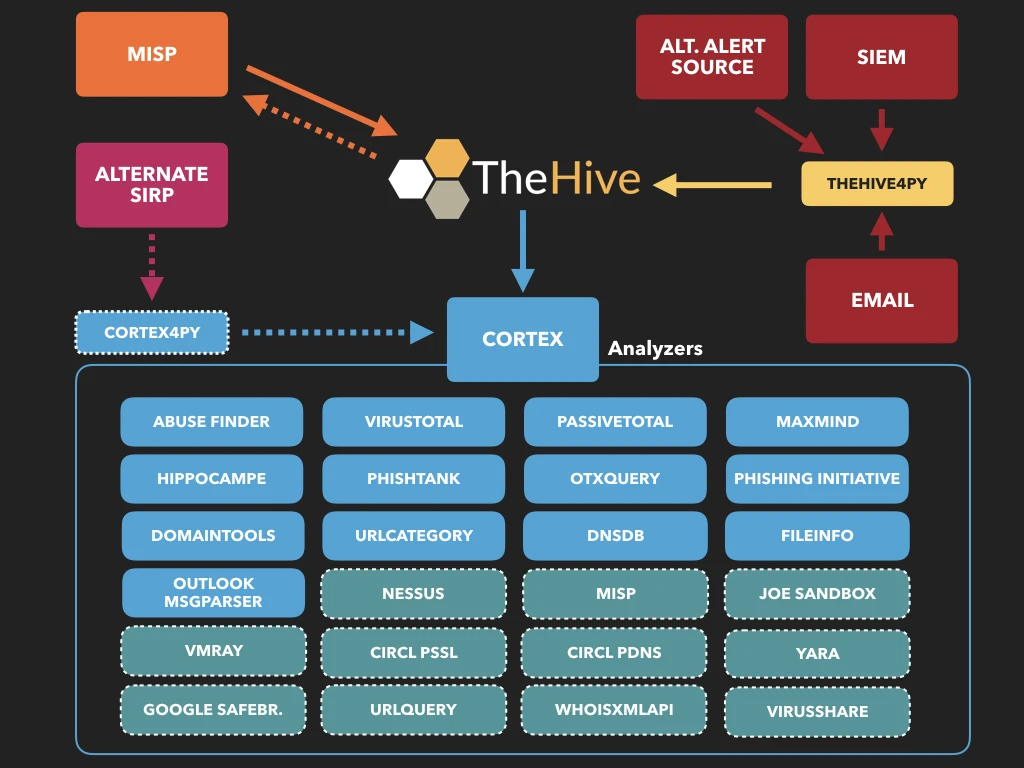
TheHive Project – Cortex
Quelle: GitHub15
Cortex analysiert Observables wie IP-Adressen, Domains und Datei-Hashes einzeln oder in großen Mengen über eine RESTful API und eine Weboberfläche.
Cortex bleibt unter der AGPL-Lizenz vollständig Open Source. TheHive selbst ist jedoch mit Version 5 zu einem kommerziellen Modell übergegangen. Nach einer 14-tägigen Testphase benötigen neue Installationen eine gültige StrangeBee-Lizenz; ohne diese wechselt die Plattform in den schreibgeschützten Modus. Eine kostenlos Community-Lizenz ist auf Anfrage erhältlich.16
Kostenlose Edition vs. kostenpflichtige Edition:
Vorteile
- Observable-Analyse in großem Maßstab: Cortex unterstützt die Massenanalyse von Observables über eine einzige Oberfläche und macht das separate Abfragen mehrerer Tools überflüssig.
- MISP-Integration: Cortex verbindet sich mit MISP (Malware Information Sharing Platform), um den Austausch von Bedrohungsinformationen über Plattformen hinweg zu ermöglichen.
Nachteile
- Lizenzwechsel bei TheHive: TheHive 5 ist nicht mehr Open Source. Teams, die auf selbst gehostetes TheHive 3 oder 4 angewiesen waren, haben ohne die Annahme kommerzieller Bedingungen keinen gepflegten Upgrade-Pfad.17
- Konfigurationskomplexität: Die Ersteinrichtung erfordert die Abstimmung von Cortex, Elasticsearch und TheHive, was für kleinere Teams zusätzlichen operativen Aufwand bedeutet.
- Einschränkungen beim Community-Support: Cortex-Anliegen außerhalb von Enterprise-Verträgen werden über Community-Kanäle bearbeitet, ohne garantierte Reaktionszeiten.
 Als bevorzugte Quelle hinzufügen
Tracecat
Quelle: 18
Tracecat ist eine Open-Source-Automatisierungsplattform für Sicherheits- und IT-Ingenieure und positioniert sich als selbst gehostete Alternative zu Tines und Splunk SOAR.
Workflows können mit einer No-Code-Drag-and-Drop-Oberfläche oder YAML-basierter Configuration-as-Code erstellt werden, und beide bleiben automatisch synchron. Die Workflow-Engine läuft auf Temporal, demselben langlebigen Ausführungs-Framework, das auch von großen Cloud-Infrastruktur-Teams verwendet wird.19
Open-Source-Funktionen (selbst gehostet):
Unbegrenzte Workflows, Case-Management, integrierte Lookup-Tabellen, 100+ Integrationen, benutzerdefinierte Python-/YAML-Integrationen mit Git-Synchronisierung, SAML-SSO, Audit-Logs sowie Docker- oder AWS-Fargate-Bereitstellung.
Professional- und Enterprise-Funktionen:
Umfasst alle Open-Source-Funktionen sowie vollständig verwaltetes Cloud-Hosting, Kubernetes-Bereitstellung über Helm, Bring-your-own-Temporal-Cluster, selbst gehostete LLMs, Enterprise-KI-Chatbots in Microsoft Teams, STIG-Compliance für den Behördenbereich und abgestuften 24/7-SLA-Support. Die Preise erfordern eine direkte Kontaktaufnahme mit Tracecat.20
Vorteile
- Lizenzmodell: SSO, Audit-Logs und Infrastructure-as-Code-Bereitstellungen bleiben in der Open-Source-Stufe kostenlos, anders als bei den meisten kommerziellen SOAR-Plattformen, die diese Funktionen hinter Bezahlschranken legen.
- Duale Autorenschaft: No-Code- und YAML-Workflows bleiben synchronisiert, sodass Analysten und Ingenieure ohne Konflikte am selben Workflow arbeiten können.
- Bereitstellungsflexibilität: Docker Compose, AWS Fargate per Terraform und Kubernetes per Helm werden alle unterstützt.
Nachteile
- Aktives Entwicklungstempo: Das Projekt befindet sich in aktiver Entwicklung, und das Team empfiehlt, vor jedem Update das Changelog zu prüfen, da zwischen den Releases Breaking Changes auftreten.
- Anforderungen an das Selbsthosting: Der Betrieb eines produktiven Tracecat-Stacks mit Temporal, PostgreSQL und optionalen LLMs erfordert Infrastrukturkapazitäten, die für kleinere Teams eine Einschränkung darstellen können.
- Relativ neu: Tracecat hat eine kleinere Community und weniger Drittanbieter-Integrationen als ältere Plattformen wie StackStorm oder TheHive.
FAQs
Security-Orchestration-, Automatisierungs- und Reaktionstools (SOAR) koordinieren und automatisieren Aufgaben zwischen Menschen und Software auf einer einzigen Plattform. Sicherheitsingenieure nutzen sie, um Automatisierung mit Open-Source-Konnektoren und Configuration-as-Code aufzubauen, während SOC-Teams die daraus resultierenden Workflows nutzen, um Alarme zu triagieren, Vorfälle zu verfolgen und auf Bedrohungen zu reagieren.
Die Reaktionsgeschwindigkeit wirkt sich direkt auf die Kosten von Datenschutzverletzungen aus. Laut dem 2025 Cost of a Data Breach Report von IBM sanken die weltweiten Durchschnittskosten einer Datenschutzverletzung auf $4,44 Mio. – ein Rückgang von 9 % gegenüber dem Vorjahr, der teilweise auf KI-gestützte Erkennung zurückgeführt wird. Der US-Durchschnitt stieg jedoch auf $10,22 Mio., ein Allzeithoch.21
GitHub-Aktivität ist ein praktischer Ausgangspunkt: Sternzahlen und Anzahl der Mitwirkenden zeigen, wie aktiv ein Projekt gepflegt wird und wie viel Community-Unterstützung für Fehlerbehebung und Integrationsarbeit vorhanden ist.
Über die Community-Gesundheit hinaus sollte geprüft werden, ob die nativen Integrationen der Plattform die bereits verwendeten Tools abdecken. Die meisten Open-Source-SOAR-Plattformen umfassen Incident-Response-, Threat-Hunting- und Threat-Intelligence-Funktionen, aber die Tiefe variiert. Organisationen, die auch SIEM-Funktionalität benötigen, sollten prüfen, ob diese integriert ist oder eine separate Integration erfordert.
Open-Source-Lösungen sind in der Regel mit Kompromissen verbunden: weniger Out-of-the-Box-Integrationen, keine garantierten Support-SLAs und Wartungsverantwortung beim bereitstellenden Team. Kostenpflichtige Alternativen bieten in der Regel umfassendere Dokumentation, dedizierten Support und Funktionen wie Mikrosegmentierung und Cloud Security Posture Management.
Weiterführende Literatur
- 6 Praxisbeispiele für RBAC
- 10 SOAR-Anwendungsfälle mit Praxis-Workflow-Beispielen
- Top 10 Mikrosegmentierungs-Tools
- Top 15+ Open-Source-Incident-Response
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{hafa2026,
  author = {Hafa, Adil},
  title  = {{Top 5 Open-Source-SOAR-Tools}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/open-source-soar}},
  note   = {AIMultiple. Abgerufen am 10. September 2026}
}Ergebnisse und Zeitstempel von 28 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 4 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
9 AktualisierungenDer n8n-Sicherheitshinweis wurde um CVE-2026-25049 und Expositionsdaten erweitert.
Die Einleitung des Artikels wurde aktualisiert.
Ein Diagramm wurde zum n8n-Abschnitt hinzugefügt.
Referenzlinks








Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.