


Top 8 SFTP-Server-Software

Wir haben 8 SFTP-Server-Implementierungen in einer kontrollierten Testumgebung verglichen, mit Fokus auf Übertragungsleistung, Parallelität, Verbindungsaufwand, Workloads mit kleinen Dateien, Ressourceneffizienz und Betriebserfahrung.
Wenn Sie bereits SFTP nutzen, aber einen besser für Unternehmen geeigneten Dateiübertragungsansatz wünschen, ziehen Sie MFT-Lösungen in Betracht.
Benchmark-Ergebnisse der SFTP-Server-Software
Übertragungsleistung
Betriebsaufwand
Hinweis: Niedrigere Werte weisen auf eine bessere Leistung hin.
Lesen Sie die Methodik, um mehr über unsere Testumgebung und Bewertungsverfahren zu erfahren.
SFTPGo
SFTPGo ist ein Go-basierter SFTP-Server, der als eigenständige Binärdatei ausgeliefert wird und dessen Konfiguration über JSON, Umgebungsvariablen, eine Web-Administrationsoberfläche und eine REST-API erfolgt. Er unterstützt lokalen Speicher, S3, Google Cloud Storage und Azure Blob-Backends und bietet Betriebsfunktionen wie Quoten, Ereignisregeln, Zwei-Faktor-Authentifizierung und Prometheus-Metriken.
Abbildung 1: SFTPGo-Anmeldebeispiel.
Der Einrichtungsaufwand während des Benchmarks war minimal. Das Hauptproblem war ein standardmäßiges Verbindungslimit pro Host, das beim Test mit kleinen Dateien Schreibvorgänge ablehnte. Nach dem Deaktivieren dieses Limits war das Problem behoben.
Nach der Konfiguration kombinierte SFTPGo eine hohe Übertragungsleistung mit der niedrigsten Handshake-Latenz in der getesteten Gruppe (25 ms bei p50, weniger als die Hälfte des nächstschnellsten Servers) und einem geringen Speicherverbrauch pro Sitzung (0.091 MB, etwa 145-mal unter OpenSSH). Auch die Multi-Stream-Leistung skalierte gut, ohne ein Prozess-pro-Verbindung-Modell zu übernehmen. Diese Kombination machte es zum stärksten Allzweckergebnis in diesem Benchmark.
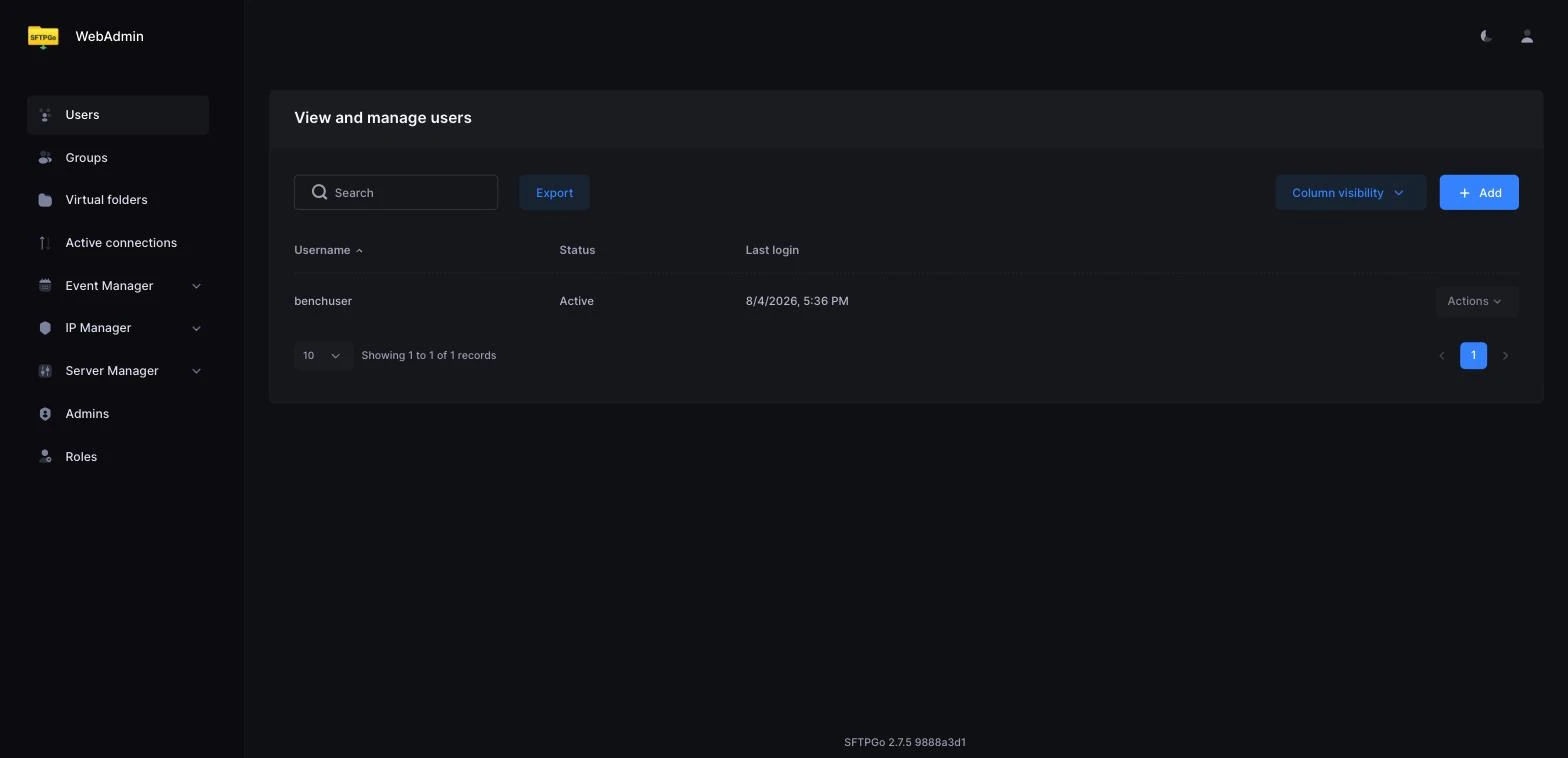
Abbildung 2: SFTPGo-Admin-Dashboard.
HPN-SSH
HPN-SSH ist ein leistungsorientiertes OpenSSH-Derivat. Es wird neben den OpenSSH-Systembinärdateien installiert und behält im Wesentlichen dasselbe Konfigurationsmodell bei, ergänzt um HPN-spezifisches Verhalten, das vor allem für Netzwerke mit hoher Bandbreite und hoher Latenz gedacht ist. Für Administratoren, die mit OpenSSH vertraut sind, sind die betrieblichen Unterschiede gering.
Das Paket startete während der Installation automatisch den Dienst hpnssh.service, der den Port belegte, der OpenSSH-Benchmark-Instanz zugewiesen war, bis der Dienst gestoppt und maskiert wurde. Abgesehen von diesem Konflikt verhielt es sich ähnlich wie OpenSSH.
Es erzielte das höchste Single-Stream-Upload-Ergebnis (167.4 MB/s, wenngleich MINA mit 166.9 MB/s und SFTPGo mit 165.3 MB/s innerhalb von 1,3 % lagen) sowie den schnellsten Prozessstart im Benchmark (0.88 s), erbte jedoch das Fork-per-Connection-Speichermodell von OpenSSH. Unter dem vorgegebenen Speicherlimit von 6 GB schlug der Test fehl, als der Nebenläufigkeitstest 300 Verbindungen erreichte.
Der Benchmark lief vollständig über Loopback und testet daher nicht die Umgebung, in der HPN-SSH sich gezielt auszeichnen soll. Die Netzwerklatenz nahe null beseitigt den größten Teil der Bandbreiten-Verzögerungsprodukt-Beschränkung, auf die seine Modifikationen mit größeren Fenstern abzielen. Sein WAN-Vorteil bleibt daher außerhalb des Rahmens dieser Ergebnisse.
Apache MINA SSHD
Apache MINA SSHD unterscheidet sich von den anderen, weil es sich um eine Java-Bibliothek handelt, nicht um einen sofort ausführbaren SFTP-Server. Für den Benchmark mussten wir einen Server mit den Komponenten sshd-core und sshd-sftp schreiben und ihn anschließend mit Maven als eigenständige JAR-Datei bauen. Die Anwendung steuert Host-Keys, Authentifizierung, SFTP-Unterstützung und Cipher-Konfiguration anstelle einer herkömmlichen Server-Konfigurationsdatei.
Dies verursachte mehr Einrichtungsaufwand als jeder paketierte Daemon. Der Build erforderte ein explizites modernes Java-Compiler-Ziel, und die Ed25519-Authentifizierung benötigte eine zusätzliche Abhängigkeit. Der standardmäßige Authentifikator für autorisierte Schlüssel lehnte die Benchmark-Schlüsseldatei außerdem aufgrund seiner Berechtigungsprüfungen ab, sodass der Testserver einen benutzerdefinierten Schlüsselvergleichspfad verwendete.
Sobald er jedoch lief, schnitt MINA gut ab: Es erzielte das stärkste Download-Ergebnis (172.4 MB/s), einen geringen Speicherverbrauch pro Sitzung und die zweitbeste CPU-Effizienz im Ressourceneffizienztest (132,8 % pro Gbps, hinter OpenSSHs 119,4 %). Der Hauptnachteil zur Laufzeit war die JVM-Startzeit (3.39 s bis zur ersten Verbindung). Es ist daher eine überzeugende Implementierungskomponente für Anwendungen, die einen eingebetteten SFTP-Endpunkt benötigen, aber kein direkter Ersatz für ein administrativ orientiertes SFTP-Produkt.
OpenSSH
OpenSSH diente als Referenzimplementierung. Es war auf dem Ubuntu-Testsystem vorhanden und erforderte keine zusätzliche Serverinstallation. SFTP wird über internal-sftp bereitgestellt, während Benutzer, öffentliche Schlüssel, chroot-Regeln und Zugriffskontrollen die standardmäßigen OpenSSH-Konto- und sshd_config-Mechanismen verwenden.
Die betrieblichen Probleme waren bekannte OpenSSH-Probleme, keine Instabilität des SFTP-Subsystems selbst. Falsche Eigentümerschaft oder Berechtigungen lösten StrictModes aus, und der HPN-SSH-systemd-Dienst belegte zunächst den Benchmark-Port. Nach Beseitigung dieses Konflikts lief der Server stabil.
OpenSSH bewältigte die Arbeitslast mit kleinen Dateien besser als jede andere getestete Implementierung (4.466 Dateien pro Sekunde, 42 % Vorsprung vor dem nächstschnellsten Server) und verzeichnete die niedrigsten CPU-Kosten pro Durchsatzeinheit mit 119,4 % pro Gbps, verbrauchte seine Fork-per-Connection-Architektur jedoch vergleichsweise mehr Speicher pro aktiver Sitzung (13.283 MB).
Die Ergebnisse für große Dateien erfordern eine zusätzliche Einschränkung: Diese Benchmark-Instanz schrieb auf der Festplatte in das Home-Verzeichnis des Systembenutzers, während die anderen getesteten Server tmpfs verwendeten. Die absoluten T1- und T2-Durchsatzwerte sowie der darauf normierte CPU-pro-Gbps-Wert sollten daher nicht als direkt gleichwertig mit dem Rest des Feldes betrachtet werden.
ProFTPD
ProFTPD bietet SFTP über mod_sftp. Es behandelt SFTP nicht als sein primäres Protokoll. Sein Apache-artiges Konfigurationssystem ist ausgereift und flexibel, und der übergeordnete Server kann FTP, FTPS und SFTP mit SQL- oder LDAP-Authentifizierung und granularen Zugriffskontrollen kombinieren.
Es war auch der am schwierigsten zu konfigurierende Server in diesem Benchmark. mod_sftp musste explizit geladen werden, die standardmäßige Überschreibrichtlinie blockierte Uploads, die Shell-Validierung beeinträchtigte den Benchmark-Benutzer, und ein veralteter ProFTPD-Prozess hinderte eine nachfolgende Instanz daran, an ihren Port zu binden.
Sein SFTP-Pfad erzielte den niedrigsten Download-Durchsatz (77.2 MB/s) und die mit Abstand höchste Handshake-Latenz unter den gemessenen Servern (423 ms bei p50, das 3.6-Fache des nächstlangsamsten). Die Ausnahme war die parallele Stream-Skalierung: Der Gesamtdurchsatz stieg mit zunehmender Parallelität erheblich, und erreichte bei vier Streams das 3.51-Fache des Einzelstreams, was ProFTPD das stärkste Skalierungsverhältnis in diesem Test bescherte. Diese Ergebnisse sind eher in Umgebungen sinnvoll, die seine ausgereiften Multi-Protokoll-Fähigkeiten benötigen, als in Bereitstellungen, die einen Server speziell für die SFTP-Leistung auswählen.
SFTPPlus
SFTPPlus ist eine kommerzielle Managed-File-Transfer-Plattform, die auf Python und Twisted aufbaut. Sie wird mit einer eigenen Python-Laufzeit ausgeliefert und verwendet ein gut lesbares INI-basiertes Konfigurationsformat. Zusätzlich zu SFTP unterstützt sie FTPS, HTTPS und WebDAV sowie Verwaltungs-, Automatisierungs-, Audit-, Verzeichnisintegrations- und Hochverfügbarkeitsfunktionen, die von einem MFT-Produkt erwartet werden.
Die Installation selbst war unkompliziert, aber die Prozessverwaltung brachte mehrere benchmarkspezifische Probleme mit sich. Der Start als root erforderte eine explizite Kontoeinstellung, der Vordergrund-Starter war davon abhängig, aus dem Installationsverzeichnis ausgeführt zu werden, und der Name des Laufzeitprozesses wich von dem ab, was die anfängliche Überwachungslogik erwartete.
Die Leistung spiegelte andere Prioritäten wider als bei den durchsatzorientierten Servern: SFTPPlus hatte einen außergewöhnlich geringen zusätzlichen Speicherverbrauch pro Sitzung (0.028 MB, der niedrigste gemessene Wert) und eine gute Latenz beim Verbindungsaufbau (52 ms bei p50), aber relativ langsame Uploads großer Dateien (41.8 MB/s), eine langsame Verarbeitung kleiner Dateien (244 Dateien pro Sekunde) und einen langsamen Prozessstart (7.49 s, mehr als doppelt so lang wie beim nächstlangsamsten Server).
Wing FTP Server
Wing FTP Server ist ein kommerzieller nativer Server mit webbasierter Administrationsoberfläche und Unterstützung für FTP, FTPS, SFTP, HTTP und HTTPS. Die Konfiguration ist um Domänen und Benutzer organisiert, wobei die Weboberfläche als primärer Verwaltungsweg dient; eine XML-Konfiguration und eine Lua-basierte Konsolenschnittstelle sind ebenfalls verfügbar.
Abbildung 3: Wing FTP-Admin-Dashboard.
Die GUI war leichter zugänglich als die meisten textbasierten Konfigurationen, aber mehrere Verhaltensweisen erschwerten die Automatisierung. Der Lua-Aufruf zur Domänenerstellung schlug wiederholt ohne nützliche Fehlermeldung fehl; er lehnte einen Ed25519-Clientschlüssel ab. Gleichzeitig funktionierte RSA-3072, und eine über die GUI erstellte Home-Verzeichniszuordnung blieb nicht bestehen, bis wir sie manuell hinzufügten.
Die gemessene Leistung war deutlich asymmetrisch: Downloads waren erheblich schneller als Uploads (129.7 MB/s gegenüber 34 MB/s, eine Lücke von 3.8-fach und der niedrigste Upload-Wert im Benchmark), die Verarbeitung kleiner Dateien war die langsamste in der Gruppe (90 Dateien pro Sekunde, gegenüber 244 beim nächstlangsamsten), und der CPU-Verbrauch im Verhältnis zum erreichten Durchsatz war hoch (433,7 % pro Gbps, fast doppelt so hoch wie beim nächsthöchsten Server). Der Speicherverbrauch pro Sitzung blieb dagegen niedrig (0.107 MB), da der Server eine threadbasierte Architektur statt einer Fork-per-Connection-Architektur verwendet.
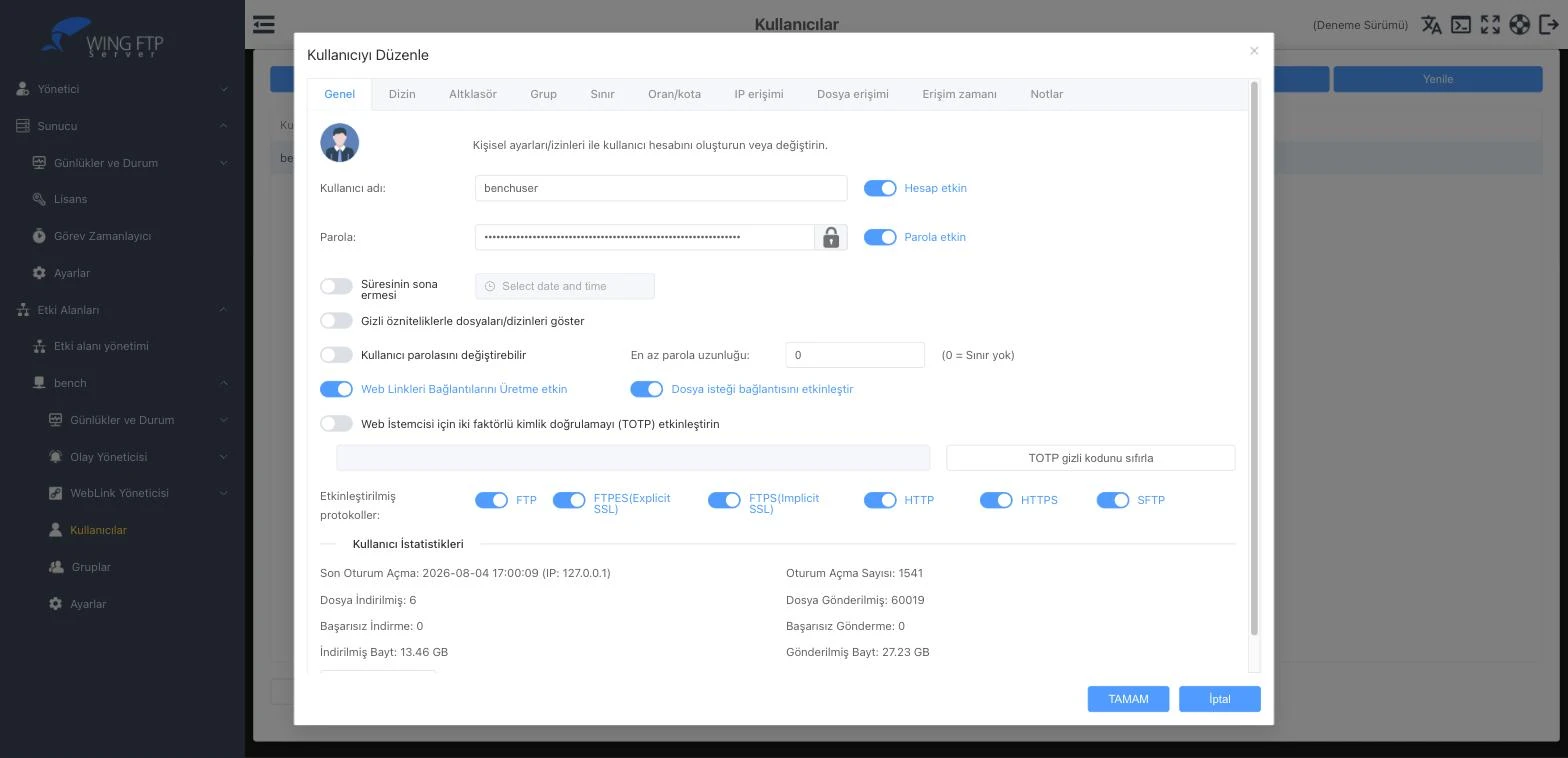
Abbildung 4: Wing FTP-Benutzereditor.
CrushFTP
CrushFTP 11.5.2 wurde erfolgreich installiert und akzeptierte SFTP-Verbindungen mit Ed25519-Public-Key-Authentifizierung, konnte jedoch nicht in den Leistungsvergleich aufgenommen werden. Jeder Upload schlug mit einer serverseitigen 550 openFile error:Denied!-Antwort fehl, obwohl die Dateisystemberechtigungen schreibbar und die Benutzer-Home-Konfiguration gültig waren.
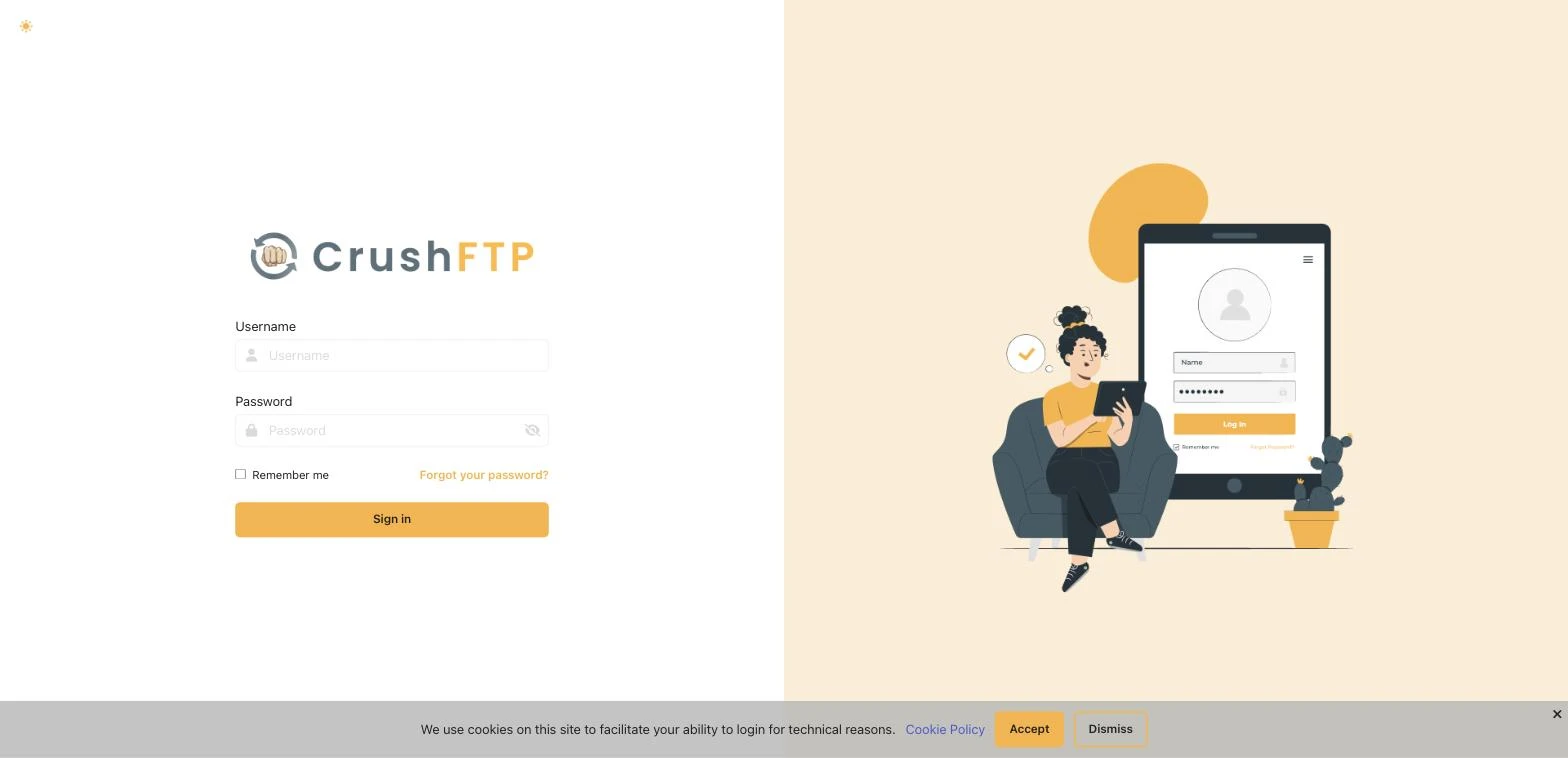
Abbildung 5: CrushFTP-Anmeldebeispiel.
Die Untersuchung deutete auf den installierten Registrierungsstatus als wahrscheinliche Ursache hin, da Schreibvorgänge global und nicht an einem bestimmten Pfad verweigert wurden; wir haben dies jedoch nicht abschließend verifiziert. Wir haben nicht versucht, die Lizenzierung zu umgehen oder zu fälschen.
Eine gültige Test- oder Produktionslizenz ist erforderlich, bevor CrushFTP auf derselben Basis wie die anderen Server getestet werden kann. Daher können wir aus diesem Lauf keine Leistungsschlussfolgerung ziehen.
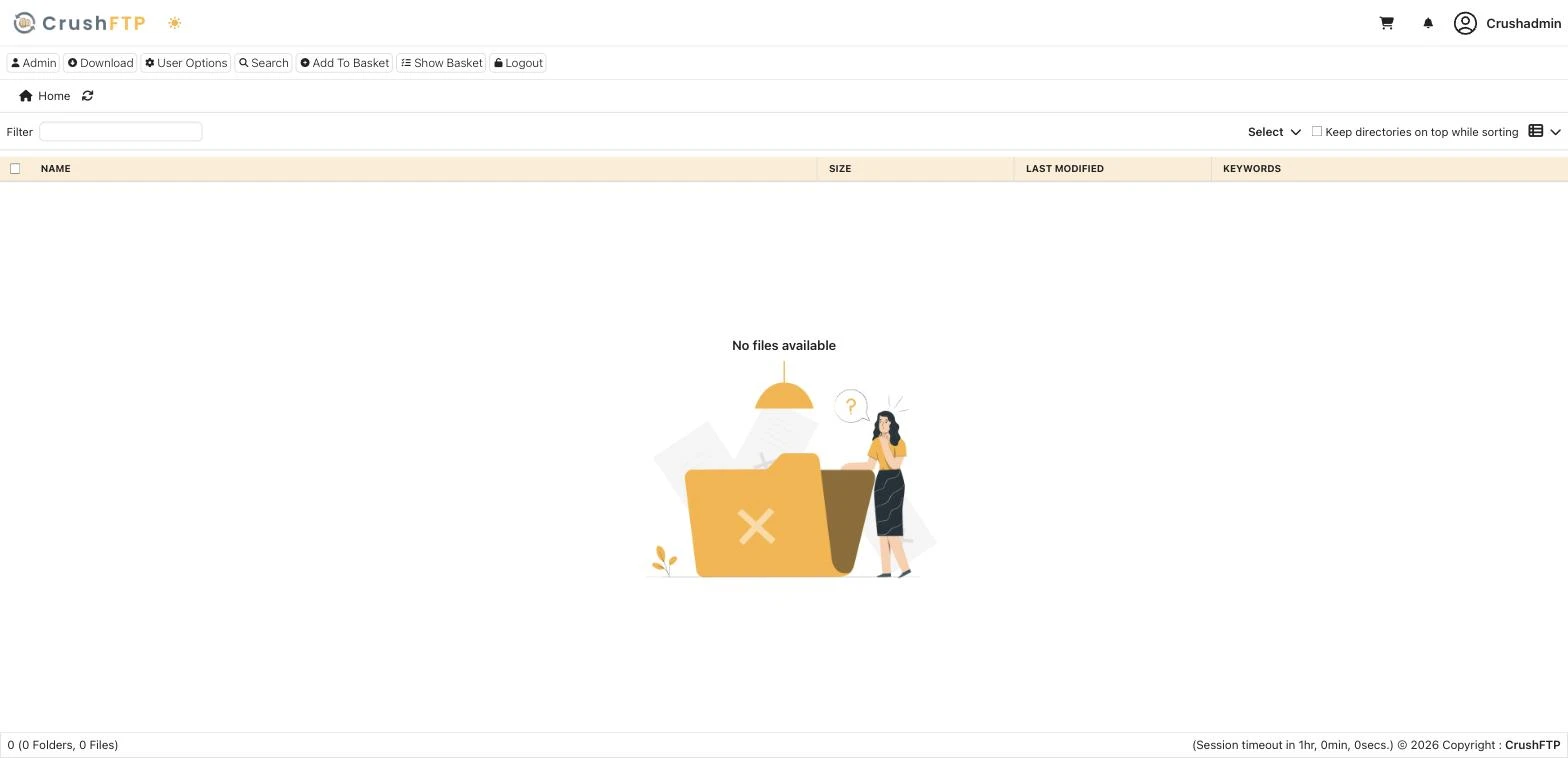
Abbildung 6: CrushFTP-Weboberfläche.
Benchmark-Methodik der SFTP-Server-Software
Testziel
Der Benchmark vergleicht das serverseitige Verhalten von SFTP-Implementierungen unter kontrollierten Bedingungen. Wir haben Speicher, Netzwerklatenz, Client-Durchsatz, verfügbare CPU und Arbeitsspeicher nach Möglichkeit begrenzt oder isoliert, damit Unterschiede zwischen den Server-Implementierungen sichtbar bleiben.
Dadurch wird der Benchmark bewusst enger gefasst als ein End-to-End-Produktionstransfertest. Insbesondere sollten Loopback und arbeitsspeichergestützter Speicher die Kosten für Protokollverarbeitung, Verschlüsselung, Parallelität, Prozessarchitektur und Verbindungsverwaltung sichtbar machen und nicht die WAN- oder Speichersystemleistung.
Testumgebung
Die Trennung der Client- und Server-CPU-Affinität verringerte den direkten CPU-Wettbewerb zwischen dem Lastgenerator und dem Server. Die Speicherobergrenze von 6 GB bot eine konsistente Grenze für den Test mit gleichzeitigen Sitzungen und machte die Kosten von Prozess-pro-Verbindung-Designs sichtbar. tmpfs entfernte den normalen Festplattendurchsatz aus den meisten Tests, während Loopback die physische Netzwerkvariabilität beseitigte.
Bevor wir die SFTP-Implementierungen testeten, haben wir die ungefähren Obergrenzen des Hosts unabhängig gemessen. AES-128-GCM erreichte 2.737 MB/s, ChaCha20-Poly1305 1.430 MB/s, sequentielle Speicherschreibvorgänge 2.687 MB/s, zufällige Schreibvorgänge etwa 263.000 IOPS und Loopback-Netzwerk 1.889 MB/s. SFTP-Ergebnisse, die deutlich unter diesen Werten liegen, können daher so interpretiert werden, dass sie hauptsächlich durch den Server- und Protokollpfad begrenzt werden und nicht durch diese einzelnen Hardware-Subsysteme.
Client-Implementierung
Der Standard-OpenSSH-Befehl sftp wurde nicht als Haupt-Transfergenerator verwendet, da sein Single-Stream-Verhalten in dieser Umgebung bei etwa 90 MB/s ein Plateau erreichte. An diesem Punkt hätte der Benchmark eher eine Client-Einschränkung gemessen als Unterschiede zwischen den Servern.
Stattdessen verwendeten die Tests einen benutzerdefinierten Go-Client auf Basis von github.com/pkg/sftp. Er führt gleichzeitige Lese- und Schreibvorgänge aus, sodass der Server zur begrenzenden Seite der Übertragung wird. Die SFTP-Paketgröße blieb bei 32 KB und entsprach damit den normalen Standardwerten von OpenSSH und pkg/sftp. Wir haben während der Entwicklung eine Einstellung von 256 KB getestet, aber sie führte zu fehlgeschlagenen OpenSSH-Verbindungen und wurde daher nicht verwendet.
T1: Single-Stream-Durchsatz
T1 maß den grundlegenden Übertragungspfad für große Dateien. Wir luden eine einzelne 3-GB-Datei hoch und luden sie herunter, wobei jede Richtung unabhängig aufgezeichnet wurde. Wir wiederholten jede Messung dreimal und behielten das Medianergebnis bei. Die Dateisystem-Caches wurden zwischen den Wiederholungen geleert.
Dieser Test war nicht dazu gedacht, den realen WAN-Durchsatz zu schätzen. Da sich Client und Server auf demselben Rechner befinden, bietet er eine kontrollierte Sicht darauf, wie schnell jeder Server einen dauerhaften SFTP-Stream verarbeiten kann, wenn Netzwerk- und bei den meisten Implementierungen physische Festplattenlimits entfernt wurden.
T1b: Cipher-Vergleich
T1b wiederholte den Download-Workload, während clientseitig entweder AES-128-GCM oder ChaCha20-Poly1305 erzwungen wurde. Dadurch wurden Unterschiede in der Cipher-Unterstützung und in der Interaktion der einzelnen Implementierungen mit den kryptografischen Fähigkeiten der Host-CPU sichtbar.
Nicht unterstützte Cipher oder fehlgeschlagene Übertragungen haben wir als fehlende Ergebnisse erfasst. Der Host unterstützt AES-Beschleunigung, sodass die Testumgebung effiziente AES-GCM-Implementierungen naturgemäß bevorzugt; die Ergebnisse blieben jedoch implementierungsabhängig.
T2: Skalierung paralleler Streams
T2 maß, wie sich der Gesamtdurchsatz veränderte, wenn derselbe Workload auf einen, zwei und vier gleichzeitige Streams aufgeteilt wurde. Die insgesamt übertragene Datenmenge blieb bei 3 GB fest; die Erhöhung der Anzahl der Streams veränderte daher die Parallelität.
Das Verhältnis von vier Streams zu einem Stream wurde als Hauptskalierungsindikator verwendet. Ein Ergebnis nahe eins deutet darauf hin, dass zusätzliche Verbindungen den Durchsatz kaum erhöhen, während ein größeres Verhältnis darauf hinweist, dass der Server unter paralleler Last zusätzliche Ausführungskapazität nutzen kann. Da die Gesamtnutzlast fest war, betont der Test die Parallelität und die CPU-Auslastung, anstatt eine größere Arbeitslast zu belohnen.
T3: Workload mit kleinen Dateien
Große sequenzielle Übertragungen repräsentieren keine Workloads, die von Dateisystem- und Protokolloperationen dominiert werden. T3 lud daher 20.000 Dateien mit jeweils 4 KB hoch und maß die abgeschlossenen Dateien pro Sekunde.
Bei dieser Größe ist die Bandbreite für Massentransfers nicht der Hauptkostenfaktor. Jede Datei erfordert eine Abfolge von SFTP-Operationen und Dateisystem-Metadatenarbeit, wodurch der Test empfindlich auf den Aufwand für Öffnen, Erstellen, Schließen und die Anforderungsverarbeitung reagiert. Er ergänzt T1, anstatt als weitere Durchsatzmessung zu dienen.
T4: Verbindungs- und Authentifizierungsaufwand
T4 führte 500 sequenzielle Sitzungen durch. Jede Iteration baute eine Verbindung auf, authentifizierte sich mit einem öffentlichen Schlüssel und trennte die Verbindung, ohne eine dauerhafte Übertragung auszuführen.
Wir erfassten die Verbindungslatenz als p50-, p95- und p99-Werte sowie die abgeschlossenen Anmeldungen pro Sekunde. Dadurch wird der Aufbau von SSH-/SFTP-Sitzungen isoliert und architektonische Unterschiede werden sichtbar, einschließlich des zusätzlichen Prozessverwaltungsaufwands bei Servern, die für jede Verbindung einen Fork ausführen.
Wir haben die Public-Key-Authentifizierung getestet. Passwort-, Keyboard-Interactive-, Zertifikats-, GSSAPI/Kerberos- und Multi-Faktor-Authentifizierungspfade haben wir außerhalb des aktuellen Benchmarks gelassen, daher sollte T4 nicht auf diese Authentifizierungsmechanismen verallgemeinert werden.
T5: Gleichzeitige Sitzungen und Speicherskalierung
T5 erhöhte die Anzahl gleichzeitiger Sitzungen schrittweise von 50 auf 500 und erfasste sowohl die höchste nachhaltig mögliche Verbindungsanzahl als auch den pro Sitzung verbrauchten residenten Speicher. Alle Server liefen unter demselben Speicherlimit von 6 GB.
Dieser Test war besonders nützlich, um Serverarchitekturen zu unterscheiden. Von OpenSSH abgeleitete und andere Fork-per-Connection-Implementierungen erzeugen erheblichen Prozess-Overhead pro Sitzung. Im Gegensatz dazu können ereignisgesteuerte, goroutinebasierte oder threadbasierte Implementierungen deutlich mehr Zustand zwischen Verbindungen teilen. Wenn ein Server scheiterte, bevor er das obere Ende der Rampe erreichte, wurde der Ausfallpunkt als Teil des Ergebnisses beibehalten und nicht als Extrapolation einer höheren Kapazität.
Die Obergrenze von 500 Sitzungen ist eine Grenze dieser Testumgebung. Sie ist keine Aussage über die maximale Kapazität der Server, die sie erreicht haben. Die Messung ihrer tatsächlichen Obergrenze würde einen größeren Host und eine deutlich höhere Verbindungsrampe erfordern.
T6: Ressourceneffizienz
T6 maß die CPU- und Speichernutzung, während eine kontinuierliche Übertragung aktiv war. Die CPU-Auslastung und der RSS wurden über den gesamten Serverprozessbaum alle 0,5 Sekunden abgetastet, anstatt nur den übergeordneten Prozess zu überwachen.
Die CPU-Effizienz wurde als CPU-Prozentsatz pro Gbps des erreichten Durchsatzes normalisiert. Dies liefert Kontext: Ein niedriger CPU-Verbrauch ist nützlich, wenn der Server auch Daten mit einer aussagekräftigen Rate überträgt.
T7: Kaltstart
T7 maß die verstrichene Zeit vom Starten des Serverprozesses bis zur Annahme der ersten Verbindung. Dies erfasst den Startaufwand, der für langlaufende Daemons weitgehend unerheblich ist, aber für kurzlebige Testumgebungen, Container, kurzlebige Dienste und automatisierte Bereitstellungsworkflows von Bedeutung sein kann.
Die Messung macht außerdem Laufzeitunterschiede sichtbar, die nach dem Aufwärmen eines Prozesses meist nicht mehr auftreten, insbesondere zwischen kleinen nativen Daemons und Anwendungen, die vor dem Annehmen von Verbindungen eine JVM oder eine Python-basierte Laufzeit initialisieren müssen.
Interpretation der Ergebnisse
Fehlende Werte weisen entweder auf nicht unterstützte Funktionen oder auf eine Messung hin, die wir nicht abschließen konnten; wir haben keine Ersatzwerte abgeleitet.
Die Loopback-Umgebung ist besonders wichtig bei der Interpretation von T1 und T2. Relative Rangfolgen und Skalierungsverhalten sind in diesem kontrollierten Host nützlich, aber die absoluten MB/s-Werte sollten nicht als Vorhersagen für ein reales Netzwerk behandelt werden. Latenz, Paketverlust, Bandbreiten-Verzögerungsprodukt, entfernter Speicher und Client-Verhalten können das Ergebnis erheblich verändern.
OpenSSH erfordert außerdem eine besondere Einschränkung: Sein Benchmark-Konto schrieb in ein festplattengestütztes Home-Verzeichnis und nicht in das von den anderen Implementierungen verwendete tmpfs. Seine absoluten T1- und T2-Werte sind daher nicht streng mit den anderen Servern vergleichbar, auch wenn die Messungen für das Verständnis seines Verhaltens in der getesteten Konfiguration nützlich bleiben.
Managed-File-Transfer-Lösungen für SFTP
Wenn Sie mehr administrative Funktionen und eine einfachere Bedienung wünschen, können Sie auch Managed-File-Transfer-Lösungen wählen:
JSCAPE
JSCAPE bietet eine Managed-File-Transfer-Plattform mit SFTP-Server-Funktionen, die sicheren, verschlüsselten Dateiaustausch über Netzwerke ermöglicht. Es unterstützt auch das OFTP2-Protokoll für die sichere Datenübertragung in der Automobil- und anderen Branchen.
JSCAPE als SFTP wählenStonebranch
Stonebranch’s Secure File Transfer Protocol (SFTP)-Funktion ist Teil der Managed File Transfer (MFT)-Lösung und bietet sichere, zuverlässige und automatisierte Datenübertragungen. Die SFTP-Server-Softwarefunktion unterstützt verschiedene IT-Umgebungen, darunter Mainframes, Cloud-Plattformen und Hybridsysteme, und gewährleistet Verschlüsselung sowie die Einhaltung von Branchen-Sicherheitsstandards, wodurch sie sich sowohl für den internen als auch für den externen Dateiaustausch eignet.
Entdecken Sie StonebranchDiplomat MFT von Coviant Software
Diplomat MFT von Coviant Software ist eine selbst gehostete Managed-File-Transfer-Plattform, die auf SFTP aufbaut. Sie hostet einen eigenen SFTP-Server für eingehende Partner, stellt ausgehende Verbindungen zu Partner-SFTP-Servern her und wendet pro Transaktion OpenPGP-Verschlüsselung an.
Das Edge Gateway befindet sich in der DMZ und nimmt Partnerverbindungen an, während der Diplomat-Server, der Workflows ausführt, im internen Netzwerk bleibt. Am Edge werden keine Anmeldedaten oder Dateien gespeichert, und die interne Firewall benötigt keine eingehenden Regeln. Es wird hauptsächlich in regulierten Branchen wie Gesundheitswesen, Finanzdienstleistungen, Regierung, Einzelhandel und Fertigung eingesetzt.
Version 9.5.1 (Oktober 2026) ergänzt die SSH-Algorithmussteuerung sowohl auf Server- als auch auf Partnerebene. Administratoren können die Schlüsselaustausch-, Signatur-, Cipher-, HMAC- und Komprimierungsalgorithmen aktivieren, deaktivieren und neu anordnen; veraltete Algorithmen sind standardmäßig deaktiviert.
Eingehende SFTP-Clients werden anhand der Threat-Intelligence-IP-Reputation geprüft. Eine neue Override-Liste lässt verifizierte Partner auf gemeinsam genutzten Cloud-Adressen zu, ohne die Blockierung zu deaktivieren. Die im selben Release für Benutzer des Web Transfer Portal hinzugefügte TOTP-Option gilt nicht für SFTP, das weiterhin auf schlüsselbasierter Authentifizierung und IP-Zugriffsregeln beruht.
Entdecken Sie Diplomat MFTCerberus FTP Server
Cerberus FTP Server ist eine Windows-basierte Lösung, die für On-Premise- oder Cloud-Umgebungen entwickelt wurde. Sie bietet AD/LDAP-Integration, SSO, Web-Client-Übertragungen und die Einhaltung von Verschlüsselungsstandards wie FIPS 140-2. Zu den wesentlichen Funktionen gehören automatisiertes Scannen, ereignisgesteuerte Automatisierung und Unterstützung für HIPAA-Compliance.
Cerberus wählenGoAnywhere MFT
GoAnywhere MFT bietet eine sichere SFTP-Lösung für Dateiübertragungen mit Schwerpunkt auf Verschlüsselung und Compliance. Es zielt darauf ab, Datenintegrität und Vertraulichkeit zu gewährleisten, mit Funktionen für Schlüsselverwaltung, Authentifizierung und Protokollierung, und richtet sich an Organisationen, die sicheren, regulierten Datenaustausch priorisieren.
Weiterführende Informationen
- Top 10 Managed File Transfer (MFT)-Lösungen
- Top 6 AS2-Softwarelösungen: Empfehlungen aus 400+ Bewertungen
- Axway Managed File Transfer: Wichtige Überlegungen
 Als bevorzugte Quelle hinzufügen
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Ermut, Sıla},
  title  = {{Top 8 SFTP-Server-Software}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/sftp-server-software}},
  note   = {AIMultiple. Abgerufen am 27. Oktober 2026}
}Ergebnisse und Zeitstempel von 72 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 10 CSV-Dateien und eine README enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
11 AktualisierungenEinen Benchmark-Methodikabschnitt zu acht SFTP-Servern hinzugefügt.
Der Files.com-Abschnitt wurde durch einen neuen Abschnitt zu Diplomat MFT von Coviant Software ersetzt.
Stonebranch und Files.com wurden zur Liste der SFTP-Serverlösungen hinzugefügt.
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.

Zuvor arbeitete sie als Personalvermittlerin in Projektmanagement- und Beratungsunternehmen. Sıla hat einen Master of Science in Sozialpsychologie und einen Bachelor of Arts in Internationalen Beziehungen.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.