


Top 5 Netzwerksicherheitsrichtlinienverwaltungslösungen

Ich habe die Top-5-NSPM-Lösungen identifiziert, Multi-Vendor- und herstellerinterne Tools, basierend auf meinen & den Erfahrungen anderer Nutzer sowie den Funktionen der Anbieter. Folgen Sie den Links, um die Gründe für diese Auswahl zu sehen:
Top 5 NSPM-Tools
Digitale Unternehmen sollten Netzwerksicherheitsrichtlinienverwaltungslösungen (NSPM) nutzen, um Richtlinien im gesamten Netzwerk zu steuern, zu überwachen und durchzusetzen.
Multi-Vendor-Lösungen
Multi-Vendor-Lösungen für die Verwaltung von Netzwerksicherheitsrichtlinien (NSPM) zentralisieren die Firewall- und Netzwerksicherheitsrichtlinienverwaltung in Multi-Vendor-Umgebungen.
Funktionsvergleich der Top-3-Multi-Vendor-NSPM-Tools
Sicherheitsverantwortliche suchen in der Regel nach den folgenden Funktionen in einer Netzwerksicherheitsrichtlinienverwaltungslösung (NSPM):
- Mikrosegmentierung um ein Netzwerk in granulare Segmente zu unterteilen und segmentbasierte Richtlinienkontrollen anzuwenden.
- Eindringungserkennung und -prävention System (IDPS) um den Netzwerkverkehr zu überwachen und verdächtige Aktivitäten zu blockieren.
Marktpräsenz der Top-Multi-Vendor-NSPM-Tools
*Basierend auf der Gesamtzahl der Bewertungen und den durchschnittlichen Bewertungen auf B2B-Bewertungsplattformen.
Anbieterauswahl:
- Anzahl der Bewertungen: 20+ Bewertungen auf B2B-Bewertungsplattformen wie Gartner, G2, PeerSpot und TrustRadius.
- Durchschnittliche Bewertung: Über 3.5/5 auf B2B-Bewertungsplattformen.
FireMon Security Manager
FireMon, das sich selbst als Begründer der Netzwerksicherheitsrichtlinienverwaltung (NSPM) bezeichnet, positioniert seine Plattform als Steuerungsebene für Firewall-, Cloud- und Mikrosegmentierungsrichtlinien. Security Manager ist der erforderliche Kern. Policy Planner, Policy Optimizer und Risk Analyzer sind Zusatzmodule, und Insights fügt KI-Analysen ohne zusätzliche Kosten hinzu.
FireMon bietet Integrationen, die es Benutzern ermöglichen, die Richtlinienverwaltung mit Technologien wie SD-WAN (softwaredefiniertes Weitverkehrsnetz), SASE (Secure Access Service Edge), XDR (erweiterte Erkennung und Reaktion) und SOAR (Sicherheitsorchestrierung, -automatisierung und -reaktion) zu erweitern und zu integrieren.
Geschäftliche Auswirkungen: FireMon meldet eine durchschnittliche Regelreduzierung von 37 % und gibt an, dass die meisten Kunden innerhalb des ersten Monats 30-40 % ihrer Regelbasis zurückgewinnen.1
Hauptfunktionen
- Echtzeit-Transparenz: Erfasst Gerätekonfigurationen kontinuierlich und erkennt hinzugefügte, geänderte oder gelöschte Regeln in Hybrid- und Multi-Cloud-Umgebungen.
- Automatisierte Compliance: Führt automatische Prüfungen gegen wichtige regulatorische Standards durch und erstellt Compliance-Berichte in Echtzeit, um Audits zu vereinfachen.
- Risikoanalyse: Bewertet jede Netzwerkänderung auf mögliche Auswirkungen und hilft Teams, Schwachstellen zu erkennen und zu beheben, bevor sie zu Bedrohungen werden.
- Automatisierung der Richtlinienverwaltung: Reduziert manuelle Arbeit durch die Automatisierung von Regeländerungen und -überprüfungen mit Policy Planner und Policy Optimizer. Firewalls und Segmentierungsplattformen setzen die Richtlinie weiterhin durch.
- Skalierbarkeit: Die Plattform ist für über 15.000 Geräte und 25 Millionen Regeln mit Reaktionszeiten von unter 10 Sekunden zertifiziert.
- KI-gestützte Analysen: Insights erläutert KPI-Trends, beantwortet Richtlinienfragen in einfacher Sprache und vergleicht die Sicherheitslage mit anonymisierten Vergleichsumgebungen.
- Agentic AI: FireMon Agentic AI bietet bereitgestellte Agenten, einen Agenten-Builder und einen MCP-Server für externe KI-Anwendungen.
AlgoSec
AlgoSec ist eine Netzwerksicherheitsrichtlinienverwaltungslösung (NSPM), die Unternehmen bei der Implementierung von Netzwerksicherheitsregeln unterstützt und die Anwendungskonnektivität im gesamten Netzwerk (on-premises, Cloud oder Hybrid) erleichtert.
AlgoSec nutzt Sicherheitstransparenz, indem es das Netzwerk verfolgt, Firewall-Regeln in Unternehmensanwendungen integriert und Compliance-Abweichungen identifiziert.
Hauptfunktionen
- Granulare Transparenz: Die granulare Transparenz von AlgoSec ermöglicht es Benutzern, einen umfassenden Überblick über Sicherheitsregeln im gesamten Netzwerk zu erhalten.
- Firewall-Analysator: Der Firewall-Analysator von AlgoSec ermöglicht es Benutzern, die Konnektivität zwischen zwei separaten Standortgeräten (Quelle und Ziel) effektiv zu untersuchen.
- Netzwerksicherheitsverwaltung: AlgoSec ermöglicht es Benutzern effektiv, Firewalls, Rechenzentrums-Switches, Web-Proxy-Server und Load Balancer zu integrieren.
- KI-gestützter Bot: Er vereinfacht repetitive Aufgaben und ermöglicht es Benutzern, mit dem System in ihrer eigenen Sprache zu interagieren.2
Tufin
Tufin bedient 50+% der Forbes Global 2000 und nutzt dabei seine Netzwerksicherheitsrichtlinienverwaltungstechnologien.3
Hauptfunktionen
- Automatisierte Sicherheitsrichtlinienverwaltung: Verwalten Sie Netzwerk-Durchsetzungspunkte in internen Netzwerken und in der Cloud.
- Firewall-Verwaltung: Optimieren Sie die Regelbewertung für Firewalls.
- Netzwerksegmentierung: Nutzen Sie granulare Zonen mit Mikrosegmentierung und Zero-Trust-Netzwerkzugriff (ZTNA)-Funktionen.
- Netzwerk-Audit: Behalten Sie die Kontrolle über KI-Auditaktivitäten, um Compliance sicherzustellen.
- Automatisierung von Änderungen auf Basis von Schwachstellen: Nutzen Sie Vulnerability-based Change Automation (VCA), um Schwachstellenscanner zu integrieren und Schwachstellen automatisch zu testen.
- Netzwerktransparenz: Tufin bietet effiziente Transparenz bei Konfigurationsänderungen in Multi-Vendor-Umgebungen mit zahlreichen Firewalls.
- Festlegen von Firewall-Regeln: Das Festlegen von Firewall-Regeln auf Basis der Verkehrsüberwachung ist unkompliziert und erfordert keine spezielle Expertise für die Nutzung von Firewall-Tools.
- Sicherheitsauditierung: Die Sicherheitsauditierungsfunktion von Tufin ermöglicht es Benutzern, Regeln über zahlreiche Gateways und Firewalls hinweg zu prüfen und festzulegen.
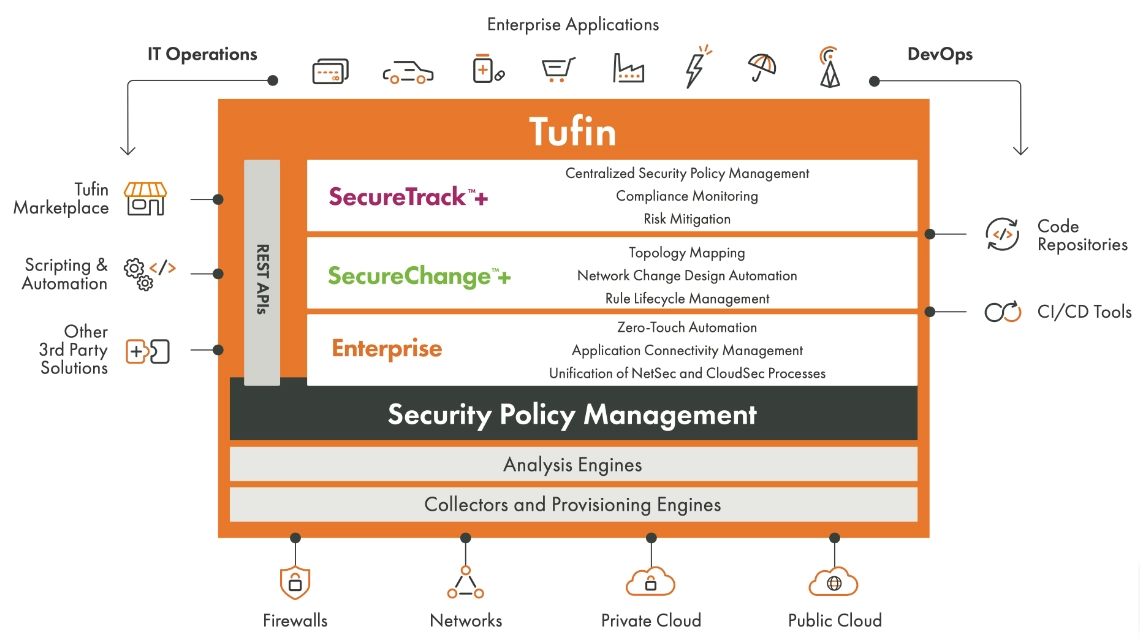
Tufins Produkte und Dienstleistungen
Quelle: Tufin4
Weiterlesen: Netzwerksicherheits-Audit-Tools, Firewall-Audit-Software.
Herstellerintern
Diese Tools bieten eine zentrale Verwaltung innerhalb des Firewall-Ökosystems eines einzelnen Anbieters. Es handelt sich nicht um herstellerneutrale NSPM-Plattformen.
Funktionsvergleich der Top-2-herstellerinternen NSPM-Tools
Marktpräsenz der Top-herstellerinternen NSPM-Lösungen
Palo Alto Networks Panorama
Panorama ist eine Netzwerksicherheitsrichtlinienverwaltungsplattform, mit der Benutzer Firewalls am Perimeter, im Rechenzentrum und in der Cloud steuern können.
Mit Panorama-APIs können Benutzer Richtlinienoperationen automatisieren, die auf Änderungen wie Servermodifikationen, Übertragungen oder Entfernungen reagieren. Panorama kann als logische oder physische Technologie oder beides bereitgestellt werden.
Cisco Secure Network Analytics
Cisco Secure Network Analytics ist eine Netzwerksicherheitsrichtlinienverwaltungsplattform, mit der Benutzer Cyberangriffe erkennen können, indem sie aktuelle Netzwerkdaten analysieren, kontrollieren und verhindern, um Privatsphäre und Datenintegrität zu wahren.
Hauptfunktionen
- Richtlinienverwaltung: Bewerten Sie die Wirksamkeit von Richtlinien und implementieren Sie diejenigen für die Umgebung des Benutzers, um Verfahren bei Richtlinienverstößen zu unterstützen.
- Dynamische Netzwerksicherheitsbenachrichtigungen: Erkennt Angriffe in Echtzeit im gesamten dynamischen Netzwerk mithilfe hochpräziser Benachrichtigungen mit Verlaufsdaten wie Benutzer, Gerät, Standort, Datum und Uhrzeit sowie Anwendungsinformationen.
- Netzwerksicherheitsanalysen: Nutzen Sie Analysen, um unbekannte Malware und Insider-Bedrohungen wie Datenexfiltration und Richtlinienverstöße zu erkennen.
Verschiedene Arten von Netzwerksicherheitsrichtlinienverwaltungsfunktionen (NSPM)
NSPM-Software bietet verschiedene Netzwerksicherheits-Funktionen:
- Eindringungserkennung und -prävention
- Firewall-Verwaltung
- Zero-Trust-Zugriff
- VPN
- Rollenbasierte Zugriffskontrolle (RBAC)
 Als bevorzugte Quelle hinzufügen
Weiterführende Literatur
- Top 10 Mikrosegmentierungs-Tools
- Firewall-Management-Tools
- Open-Source-Mikrosegmentierungs-Tools
- Top-Netzwerkplanungstools
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 5 Netzwerksicherheitsrichtlinienverwaltungslösungen}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/network-security-policy-management-solutions}},
  note   = {AIMultiple. Abgerufen am 28. September 2026}
}Ergebnisse und Zeitstempel von 10 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 4 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
4 AktualisierungenDer Abschnitt „Top 10 NSPM-Lösungen im Detail“ wurde durch einen neuen Abschnitt über AlgoSec ersetzt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.