


Ethischer & konformer Webdaten-Benchmark

Da Unternehmen ihre Webdaten-Operationen ausweiten, bewerten Compliance-, Daten- und Risikoverantwortliche zunehmend die damit verbundenen ethischen, reputationsbezogenen und rechtlichen Risiken.
Wir haben 5 führende Webdaten-Erfassungsdienste in 3 Dimensionen verglichen und jeden Dienst mit mehr als 20 potenziell unethischen Szenarien getestet.
Unsere Arbeit hilft Ihnen, die ethische Ausrichtung Ihrer Datenerfassungspraktiken zu bewerten und die möglichen Folgen unethischer Ansätze zu verstehen. Wir geben außerdem Leitlinien für die ethische Erfassung von Webdaten und bewerten Webdaten-Erfassungsdienste aus ethischer und Compliance-Perspektive:
Bewertung von Webdaten-Erfassungsdiensten
Wir haben führende Webdaten-Erfassungsdienste (auch Webdaten-Anbieter oder Webdaten-Infrastruktur genannt) anhand unserer Checkliste für ethische Webdaten bewertet. Diese Punktzahlen stehen für Reifegrade, wobei 5 das höchste Niveau ist:
Anbieter | Zusammenfassung | Ethische Nutzung
durch Kunden | Ethische
Beschaffung | Externe Zertifizierung | Geteilter Versicherungsschutz
** |
|---|---|---|---|---|---|
Bright Data | Stufe 5 | Stufe 5 | Stufe 5 | Datensicherheit, PII-Verarbeitung. IP-Quellen auf Whitelist. Ethische Praktiken bewertet. | ✓ |
Zyte | Stufe 1 | Stufe 1 | Stufe 1 | Datensicherheit | ✓ |
Apify | Stufe 1 | Stufe 1 | Stufe 1 | Datensicherheit | ✓ |
Nimble | Stufe 1 | Stufe 1 | Stufe 0 | Datensicherheit | ✕ |
* Dies sind Codes für Anbieternamen. Diese Anbieter wollten in diesem Bericht nicht genannt werden und werden bis zur Klärung dieses Problems am Ende der Liste aufgeführt.
** ✓ bedeutet, dass das Unternehmen seine Versicherungszertifikate mit AIMultiple teilen wollte. ✕ bedeutet, dass das Unternehmen sich entschieden hat, seine Versicherungszertifikate nicht mit uns zu teilen, weshalb wir seinen Versicherungsschutz nicht validieren konnten. Der Versicherungsschutz ist die Kategorie, bei der wir auf die Mitwirkung der Webdaten-Dienstanbieter angewiesen waren, um sie zu bewerten.
Sortiert nach Gesamtpunktzahl.
Bewertungsmodell für ethische Webdaten
Im Folgenden erläutern wir, wie diese Punktzahlen zustande kommen. Sie können auch die Begründung für die Auswahl dieser Bewertungsdimensionen einsehen.
In den ersten beiden Kategorien haben wir 5 Kompetenzen identifiziert, und die Unternehmen erhielten Punktzahlen basierend auf der Anzahl der erfüllten Kompetenzen. Stufe 5 steht für die höchste am Markt beobachtete Reife und spiegelt aktuelle Best Practices wider, nicht Perfektion.
Fähigkeiten für die ethische Nutzung durch Kunden
- Wirksame Prozesse für ethische Nutzung: Wir bewerten die Fähigkeit jedes Anbieters, unethische Nutzung seiner Residential-Proxy-Dienste durch kontrollierte Testszenarien zu verhindern. Wenn eine unserer Anfragen vom Anbieter blockiert wird, ist dies erreicht.
- Verbesserte Prozesse für ethische Nutzung: Ähnlich wie „wirksame Prozesse für ethische Nutzung“. Diese Fähigkeit bedeutet jedoch, dass der Dienstanbieter mehr als einen unserer Versuche blockiert hat, seine Dienste für unethische Anwendungsfälle zu nutzen.
- Best-Practice-Prozesse für ethische Nutzung: Ähnlich wie „wirksame Prozesse für ethische Nutzung“. Diese Fähigkeit bedeutet jedoch, dass der Dienstanbieter die meisten unserer Versuche blockiert hat, seine Dienste für unethische Anwendungsfälle zu nutzen.
- Grundlage für Missbrauchsmanagement: Veröffentlichung einer Missbrauchsmanagement-Richtlinie und einer Methode zur Missbrauchsmeldung
- Reaktionsfähiges Missbrauchsmanagement: Wir haben gemessen, wie Unternehmen auf mehrere Missbrauchsmeldungen reagiert haben. Auch wenn es keine Hotline für Missbrauchsmeldungen gab, haben wir die vom Unternehmen angegebenen E-Mail-Adressen verwendet, um sein Team zu erreichen. Wenn wir innerhalb einer Woche keine Antwort auf unsere Meldung erhielten, wurde das Unternehmen als nicht reaktionsfähig eingestuft.
Fähigkeiten für ethische Beschaffung
Ethische Beschaffung umfasst den ethisch vertretbaren Erwerb von IP-Adressen. Unsere Marktanalyse hat folgende Transparenzstufen in Bezug auf ethische IP-Beschaffung identifiziert:
- Stufe 1: Veröffentlichte Richtlinie zur IP-Beschaffung.
- Stufe 2: Mindestens eine Quelle (z. B. eine Mobile-App) für IPs offengelegt, die IPs auf ethische Weise liefert. Die offengelegte Quelle sollte insgesamt mindestens 10k Bewertungen auf Drittanbieter-Plattformen haben, darunter Google, Apple, Amazon App-Stores und Trustpilot.
- Stufe 3: Wie Stufe 3, aber mit 100k Bewertungen
- Stufe 4: Wie Stufe 3, aber mit 1M Bewertungen
- Stufe 5: Wie Stufe 4, aber mit 10M Bewertungen
Bewertungen sind ein Indikator für die Beliebtheit von Apps und ein wichtiges Signal für diese Bewertung. Webdaten-Erfassungsdienste müssen mit beliebten Anwendungen zusammenarbeiten, um den IP-Bedarf ihrer Kunden decken zu können.
Für die Qualifizierung sollten die offengelegten Apps diese Best Practices befolgen. Wir werden dies nicht für jede offengelegte App prüfen, aber für einige zufällig ausgewählte:
- Informierte Einwilligung:
- Nutzer müssen aktiv zustimmen, bevor sie ihre Internetverbindung teilen. Der Opt-in-Bildschirm sollte Folgendes darlegen:
- Den Anbieter
- Den Dienst
- Wie ihre IP verwendet wird
- Nutzer sollten Zugang zu detaillierten Informationen haben zu
- Wie ihre Internetverbindung verwendet wird
- Datenschutzrichtlinie
- Nutzer müssen aktiv zustimmen, bevor sie ihre Internetverbindung teilen. Der Opt-in-Bildschirm sollte Folgendes darlegen:
- Wert: Nutzer müssen einen gewissen Wert von der App erhalten (z. B. Bezahlung, Möglichkeit, Werbung zu überspringen, oder eine andere Funktion)
- Datenschutz: Begrenzte und transparente Erfassung von Nutzerdaten.
Bei Residential-Proxy-Netzwerken sollten Käufer außerdem prüfen, ob die Einwilligung spezifisch, informiert, widerrufbar und von unabhängigen App-Berechtigungen getrennt ist. Sie sollten fragen, ob Nutzer sich leicht abmelden können, ob die Bandbreitennutzung begrenzt ist, ob Minderjährige ausgeschlossen sind und ob der Anbieter Apps oder SDKs prüft, die Residential-IPs liefern.
Externe Zertifizierung
Wir haben die externe Zertifizierung danach bewertet, ob Unternehmen diese für unternehmenskritische Sicherheit und Compliance relevanten Zertifikate erworben haben.
- PII-Zertifizierung: Nachgewiesene Fähigkeit zum Umgang mit PII durch Erwerb von ISO 27018
- Zertifizierung für Datensicherheit: Nachgewiesene Datensicherheitspraktiken durch Erwerb eines dieser Zertifikate: SOC 2 oder ISO/IEC 27001
- IP-Quelle auf Whitelist: Externe Zertifizierungsanbieter wie McAfee zertifizieren entweder:
- Bestimmte 3rd-Party-Apps, die IPs liefern
- SDK, das IPs von 3rd-Party-Apps erfasst
- Ethische Praktiken bewertet: Ein ISAE-3000-Prüfungsprojekt kann durchgeführt werden, um interne Compliance- und Ethikpraktiken zu bewerten.
Versicherung
Wir haben Anbieter gebeten, uns diese Versicherungsdokumente vorzulegen:
- Berufshaftpflichtversicherungszertifikat, das die Haftung des Anbieters bei Problemen mit dem Dienst abdeckt
- Cyber-Versicherungszertifikat, das die Haftung des Anbieters bei Problemen im Zusammenhang mit Informationssicherheit abdeckt.
Gesamtpunktzahl
Diese Punktzahl ist die Summe aller Punktzahlen geteilt durch 3. Die Punktzahlen sind:
- 0 bis 5 für Fähigkeiten zur ethischen Nutzung durch Kunden
- 0 bis 5 für Fähigkeiten zur ethischen Beschaffung
- 0 bis 3 für externe Zertifizierung
- 0 bis 2 für Versicherungen
Führende Webdaten-Erfassungsdienste
AIMultiple hat die größten 7 Webdaten-Erfassungsdienste nach Mitarbeiterzahl auf LinkedIn ausgewählt. Wir haben diese Kennzahl gewählt, da sie sowohl öffentlich ist als auch mit den Umsätzen und der Unternehmensreife des Unternehmens korrelieren sollte. Bessere Kennzahlen wie Umsätze oder die Zahl der Beschäftigten auf der Gehaltsliste sind für diese privaten Unternehmen nicht öffentlich verfügbar.
Alle ausgewählten Unternehmen haben im April 2025 mehr als 100 Mitarbeiter, die mit ihren LinkedIn-Profilseiten verbunden sind. Derzeit werden 5 der ausgewählten 7 auf dieser Seite angezeigt, und die übrigen 2 Unternehmen haben sich entschieden, nicht in den Bericht aufgenommen zu werden.
Webdaten-Erfassungsprodukte im Fokus
Diese Unternehmen bieten eine Reihe von Produkten an, darunter Proxys, Data-Scraping-APIs und Datasets. Während alle Produkte aus ethischer Perspektive betrachtet werden können, haben wir uns zunächst auf das Produkt konzentriert, das die höchste Flexibilität bietet und die meisten anderen Produkte antreibt: Residential-Proxys.
Webdaten-Erfassungsprodukte können als Hierarchie betrachtet werden, in der Proxys die Kernschicht bilden, auf der alle anderen Dienste aufbauen. Das liegt daran, dass Proxys Maschinen den Zugriff auf das Internet über verschiedene Ziele ermöglichen und so eine vielfältige und große Menge an Internetverbindungen ermöglichen, die für die Datenerfassung entscheidend sind. Daher sind Proxys das leistungsfähigste Webdaten-Erfassungsprodukt; es kann für Funktionen genutzt werden, die mit Datasets oder Data-Scraping-APIs nicht möglich wären.
Unter den Proxys sind Residential-Proxys das Produkt, das für Websites am schwersten als Proxy zu identifizieren ist. Andere Proxys wie Rechenzentrums-Proxys sind beispielsweise aufgrund ihres Standorts leicht zu identifizieren. Daher treiben Residential-Proxys die meisten anderen Webdaten-Produkte wie Data-Scraping-APIs an.
Prüfen Sie: Ist Ihre Webdatenerfassung konform & ethisch?
Ihr Unternehmen nutzt höchstwahrscheinlich Webdaten. Die Branche ist jedoch nur begrenzt reguliert, weshalb es wichtig ist, einen ethischen und konformen Anbieter zu wählen. Um dies zu erreichen, haben wir ein ganzheitliches Framework erstellt, das verschiedene Aspekte der Webdatenerfassung berücksichtigt, darunter ethische Beschaffung, ethische Nutzung und externe Zertifizierung.
Webdaten sind ein allgemeines operatives Gut
Als Unternehmen stützt sich Ihr Geschäft teilweise auf Webdaten, und zwar wegen zahlreicher Anwendungsfälle wie:
- Dynamische Preisgestaltung für Einzelhandel & E-Commerce
- Echtzeit-Alt-Daten für Investmentfonds
- KYC-Prozess im Firmenkundengeschäft
- KI-Modelltraining oder Feintuning
- KI-Inferenz oder RAG
- Marktforschung
Mit KI sind Webdaten jetzt wichtiger
Obwohl die Webdatenerfassung so alt ist wie das Web, hat ihre Bedeutung nach dem Aufstieg generativer KI-Modelle drastisch zugenommen. Die Entwickler dieser Modelle wie OpenAI und Anthropic begannen ohne nennenswerte Inhaltspartnerschaften und nutzten hauptsächlich Online-Daten zum Aufbau ihrer ersten Modelle, was zum Aufstieg der billionenschweren KI-Industrie geführt hat.
Begrenzte Regulierungsaufsicht
Die regulatorischen Anforderungen an die Webdatenerfassung unterscheiden sich je nach Rechtsordnung erheblich. Dieser Benchmark konzentriert sich daher auf ethische und Compliance-Praktiken, statt einen einheitlichen Regulierungsrahmen über Länder hinweg anzunehmen.
Eindeutig illegale Online-Aktivitäten sind klar definiert. Es gibt jedoch nur begrenzte regulatorische Anforderungen, die Akteure der Branche dazu verpflichten, den Missbrauch ihrer Dienste durch Nutzer proaktiv zu verhindern.
Es liegt an den Plattformen selbst, Best Practices und Compliance-Standards zu setzen, um eine ethische Datenerfassung und Proxy-Nutzung zu gewährleisten. Daher ist die Wahl Ihres Anbieters bei der Datenerfassung wichtiger als in stark regulierten Branchen wie dem Bankwesen, wo jeder Dienstleister zahlreiche Vorschriften einhalten muss.
Die ethische Haltung Ihrer Lieferanten ist Teil der Reputation Ihres Unternehmens
Aus ethischer und lieferantenrisikobezogener Perspektive sollten Unternehmen bewerten, wie Webdaten beschafft werden, auch wenn sie die Daten konsumieren, statt sie direkt zu erfassen.
Die Verantwortung von Unternehmen für rechtswidrige Aktivitäten in ihrer Lieferkette hängt von der jeweiligen Rechtsordnung ab. In Deutschland beispielsweise sind Unternehmen verpflichtet, KYS- und Risikomanagement-Maßnahmen durchzuführen, um durch ihre Lieferkette verursachte Schäden zu erkennen und zu verhindern. Selbst wenn Unternehmen nicht für Schäden ihrer Lieferkette verantwortlich sind, können sie einen Reputationsschaden erleiden.
Was kostet unethische & nicht konforme Datenerfassung?
Reputationsrisiko
Wenn öffentlich wird, dass ein Unternehmen einen Webdaten-Erfassungsdienst nutzt, der unethisches Verhalten oder Handlungen an den Tag legt, die Datensicherheit gefährden, kann dies zu erheblichen Reputationsschäden führen, etwa zu Geschäftsverlusten, Kundenabwanderung, Talentabwanderung und Vertrauensverlust bei Investoren.
Beispiele aus der Praxis, bei denen Unternehmenslieferanten zu Reputationsverlusten führten:
- Nike hat aufgrund unethischer Arbeitspraktiken seiner Zulieferer mehrfach Reputationsschäden erlitten.1
- Viele Unternehmen wie EY verloren das Vertrauen ihrer Kunden, als sie von der Sicherheitslücke in der Managed-File-Transfer-Software MOVEit betroffen waren. 2
Rechtliches Risiko
Auf Reputationsverluste, insbesondere wenn sie zu öffentlicher Empörung führen, folgen in der Regel Klagen von Kunden oder anderen Stakeholdern, die durch die unethischen Praktiken geschädigt wurden.
Beispiel aus der Praxis: Starbucks ist eine der jüngsten Marken, die wegen der Beschaffung bei Unternehmen mit unethischen Praktiken verklagt wurde.3
Checkliste für ethische Webdaten
Unternehmenswebdaten müssen drei Anforderungen erfüllen, um ethisch zu sein:
Ethische Nutzung durch Kunden
Im Rahmen ihrer Know-Your-Supplier-Prozesse vermeiden Unternehmen Dienste, die unethische Aktivitäten ermöglichen. Die Nutzung solcher Dienste setzt Unternehmen Reputationsschäden aus.
Beispiel aus der Praxis: In Fällen, in denen dokumentiert wurde, dass ein Anbieter seine Plattform für unethische Aktivitäten nutzen ließ, distanzierten sich zahlreiche Unternehmen von dem Anbieter, bis dieser seine Praktiken verbesserte.4
Wie hängt das mit Webdaten zusammen: Webdaten werden über verschiedene IP-Adressen erfasst. Diese Adressen können für verschiedene rechtswidrige Aktivitäten genutzt werden, etwa DDOS-Angriffe zur Verhinderung der Bereitstellung digitaler Dienste, unberechtigte Erfassung nicht-öffentlicher Daten oder Anzeigenbetrug. Böswillige Akteure benötigen IPs, um ihre Handlungen auszuführen, und Webdaten-Infrastruktur-/Proxy-Anbieter sind die größten Lieferanten von IPs an Endnutzer.
Ethische Beschaffung
Dienste, die für ethische Zwecke genutzt werden, können während ihrer Erbringung unethische und schädliche Handlungen verursachen. So erlitten Marken wie Nike und Nestlé Reputationsschäden und wurden wegen des Einsatzes von Kinderarbeit durch ihre Auftragnehmer verklagt.
Wie hängt das mit Webdaten zusammen:
Unternehmen müssen auf eine große Zahl unterschiedlicher Bandbreitenquellen zugreifen, um Daten schnell und global erfassen zu können. Dafür sind Residential-Proxys erforderlich: In den Vereinigten Staaten stellt der Zugriff auf öffentlich zugängliche Webdaten unter bestimmten Umständen möglicherweise keinen unbefugten Zugriff nach dem CFAA dar, obwohl andere Gesetze und vertragliche Beschränkungen weiterhin gelten können. 5 Websites können außerdem einige ihrer Besucher blockieren. Sie können beispielsweise die Crawler ihrer Wettbewerber blockieren. In solchen Fällen müssen Unternehmen auf eine große Zahl von Verbindungen von Endnutzern oder anderen 3rd Parties zurückgreifen, um Webdaten zu erfassen.
Proxy-Anbieter erfassen Millionen von Internetverbindungen aus verschiedenen Quellen und stellen sie Unternehmen zur Verfügung, die IP-Adressen nutzen, um auf diese Verbindungen zuzugreifen. Einige dieser IPs stammen von Geräten privater Nutzer. Das Erfassen dieser Verbindungen kann legal oder rechtswidrig sein:
- Legal: Rechtskonforme Praktiken umfassen die Einholung einer informierten Einwilligung der Nutzer, eine Vergütung und Opt-out-Mechanismen gemäß den lokalen Vorschriften. Der Webdaten-Anbieter sollte
- Nutzer darüber informieren, wie ihre Bandbreite verwendet würde
- Ihre Zustimmung digital einholen
- Sie im Gegenzug entschädigen
- Ihnen jederzeit eine Abmeldung ermöglichen
- Illegal: Böswillige Akteure können sich Zugang zu den Geräten der Nutzer verschaffen und deren Internetverbindung ohne Erlaubnis oder Vergütung nutzen. Dies kann über Malware-Apps, kompromittierte Geräte, maskierte Installationen, automatisches Opt-in und andere Methoden geschehen, die den Gerätebesitzer gefährden können.
Unternehmen, die illegal beschaffte Proxys nutzen, können unbeabsichtigt böswillige Akteure für den unbefugten Zugriff auf Geräte bezahlen.
Beispiele aus der Praxis:
- NetNut teilte seine Infrastruktur mit SDKs, die Geräteverbindungen ohne Zustimmung der Nutzer verwendeten. Daraufhin schaltete das FBI die Website von NetNut ab.67
- Router und IoT-Geräte wurden für Botnetz-Betrieb kompromittiert und als Residential-Proxys verkauft.8 9
- Google legte XCPE still, eine Backdoor, die der Android-TV-Box-Hersteller Videostrong in der Firmware von mehr als 1,3 Millionen Set-Top-Boxen vorinstalliert hatte. Die Backdoor lud Residential-Proxy-SDKs, die Boxen ohne Zustimmung als Exit-Nodes registrierten, darunter NetNuts Popanet und AppSalt. Google stellte fest, dass das Zustimmungs-Flag von AppSalt gesetzt wurde, ohne einen Zustimmungsbildschirm anzuzeigen, und dass das SDK nicht mehr lief, wenn die App aus Google Play installiert wurde.10
- Bestimmte Proxy-Anbieter bewerben ihre Dienste in Foren, die von böswilligen Akteuren frequentiert werden. Die Nutzung von Proxys zur Verschleierung von Standort oder Identität bei bezahlten Umfragen kann gegen die Regeln des Umfrageanbieters verstoßen und je nach Rechtsordnung und Absicht auch betrugsbezogene Rechtsfragen aufwerfen.11
- VPN-Apps im Google Play Store wurden ebenfalls genutzt, um Residential-IPs ohne Zustimmung der Nutzer zu erfassen.12
Obwohl diese Operationen eingestellt wurden, ist es wahrscheinlich, dass böswillige Akteure weiterhin über Botnetze und kompromittierte oder bösartige Anwendungen ohne Zustimmung auf Residential-IPs zugreifen.
Externe Zertifizierung
Unternehmenskäufer benötigen sichere, unternehmenstaugliche Lösungen. Wir haben die Bestandteile einer ausgereiften Webdaten-Organisation identifiziert, die durch externe Zertifizierung dokumentiert werden können:
Datensicherheit
Mangelnde Datensicherheit in den Systemen eines Anbieters kann den Wettbewerbsvorteil eines Unternehmens untergraben oder zu Datenverlust und Systemausfallzeiten führen. Der Verlust der Systemfunktionalität kann Vertrauen untergraben und zu einer Abwertung eines Unternehmens führen.
Systemeingriff
Datenerfassungsdienste sind nicht so tief in die Systeme eines Unternehmens integriert wie digitale Kerndienste (z. B. ein Aufzeichnungssystem wie CRM). Daher werden ihre Sicherheitsnachweise nicht so gründlich geprüft wie die Nachweise eines Kernsystems wie eines Aufzeichnungssystems. Dennoch ist Datensicherheit für die Kunden von Datenerfassungsdiensten entscheidend, da diese Dienste:
- Manchmal in zentralere Systeme wie Preis-Engines integriert sind.
- Unternehmenssysteme infizieren können, selbst wenn sie nicht in solche Systeme integriert sind. Die Nutzung eines Datenerfassungsdienstes beinhaltet den Empfang von Daten von diesem Dienst. Selbst einige der sichersten Formen der Datenübertragung bergen Risiken.
Ein Systemeingriff kann Angreifer auch dazu verleiten, die Geräte ins Visier zu nehmen, die Residential-IPs an einen Proxy-Dienst liefern. Dies kann zu Reputationsschäden bei den Kunden dieses Proxy-Dienstes führen.
Beispiel für eine reale Schwachstelle bei einem Residential-Proxy-Anbieter:
Die Betreiber des Kimwolf-Botnetzes kauften Proxy-Dienste beim Residential-Proxy-Anbieter IPIDEA. Mit bösartigen Befehlen infizierten sie die internen Netzwerke von Geräten, die IPs an IPIDEA lieferten. Diese Netzwerke wurden anschließend gescannt, und andere anfällige Geräte in diesen lokalen Netzwerken wurden ebenfalls infiziert.
Schätzungen zufolge verbreitete sich Kimwolf mit dieser Methode auf mehr als 2 Millionen Geräte. Daten, die von den Kunden IPIDEAs erfasst wurden, flossen ebenfalls durch diese infizierten Netzwerke.13
Datenverlust
Ohne Datensicherheit können böswillige Akteure Zugriff auf von Unternehmen erfasste Daten erlangen, um deren Aktivitäten und Strategien zu identifizieren, was zum Verlust von Wettbewerbsvorteilen oder Geschäftschancen führt.
Beispiel aus der Praxis:
Obwohl Webdaten öffentlich sind, können Unternehmen Webdaten auf neuartige Weise für Wettbewerbsvorteile nutzen. Investoren geben beispielsweise bis zu 10 % ihres Marktdatenbudgets für Alt-Daten aus14, legen ihre Strategien jedoch selten offen, da sie glauben, dass ihnen dies einen Vorteil gegenüber Wettbewerbern verschaffen kann. Ein Datenleck kann dazu führen, dass ihre Strategien offengelegt und daher von Wettbewerbern kopiert werden.
PII-Management
Webdaten umfassen private Daten hinter einem Login oder PII, die versehentlich oder absichtlich auf öffentlichen Websites offengelegt werden können. Wenn Webdaten-Erfassungsdienste PII nicht korrekt verwalten, können solche Daten von böswilligen Akteuren erlangt werden. Dies kann zu Reputationsschäden für den Webdaten-Erfassungsdienst und seine Kunden führen.
Anwendungssicherheit
Anwendungen oder Zwischenprogramme wie SDKs, die IPs der Webdaten-Erfassungsdienste beziehen, können von externen Zertifizierungsanbietern wie McAfee auf eine Whitelist gesetzt werden. Dies stärkt das Vertrauen der Unternehmen in ethische Beschaffungspraktiken des Webdaten-Erfassungsdienstes.
Versicherungsschutz
Unternehmen verlangen diese Versicherungen typischerweise von allen digitalen Anbietern:
- Berufshaftpflichtversicherung
- Cyber-Versicherungszertifikat
Detaillierter Benchmark: Bewertung von Webdaten-Infrastrukturanbietern
Benchmark: Ethische Nutzung durch Kunden
Hier wollen wir die Frage beantworten: Stellt das Unternehmen sicher, dass die Nutzung seiner Lösung ethisch und im Einklang mit den geltenden Gesetzen und Vorschriften ist? Zusammenfassung unserer Ergebnisse:
* Nicht zutreffend: Da Zyte und Apify Proxys von ihren Lieferanten kaufen und sie nicht direkt von privaten Nutzern erfassen, würden Website-Betreiber sie bei Missbrauch nicht kontaktieren und sie müssen daher kein Kontaktformular für Websites erstellen.
Zunächst haben wir Richtlinien geprüft:
Überprüfung der Richtlinie zur akzeptablen Nutzung
Alle Anbieter verbieten illegale Aktivitäten und nennen Beispiele wie DoS-Angriffe, unerwünschte Massennachrichten, Identitätsdiebstahl oder Spoofing.
Darüber hinaus weisen einige Anbieter auch darauf hin, dass sie Aktivitäten verbieten, die wahrscheinlich illegal sind. Nachfolgend listen wir die verbotenen Aktivitäten basierend auf den Richtlinien zur akzeptablen Nutzung und deren Nachträgen (z. B. Datenverarbeitungs-Nachtrag) für jeden Anbieter auf.
Wir haben nach Formulierungen gesucht, die Aktivitäten verbieten, die wahrscheinlich illegal sind und anhand des Nutzerverhaltens erkannt werden können. Beispielsweise könnte ein erheblicher Anteil der Nutzer, die Proxys für bezahlte Umfragen nutzen, Proxys verwenden, um Umfrageanbieter über ihren tatsächlichen Standort zu täuschen. Daher ist diese Aktivität sowohl wahrscheinlich illegal als auch anhand des Nutzerverhaltens erkennbar (d. h. wenn sich ein Nutzer bei einer Website für bezahlte Umfragen anmeldet).
Die klare Benennung verbotener Aktivitäten ist zwar vorteilhaft, aber keine Voraussetzung und wirkt sich nicht auf unsere Punktzahlen aus. Unternehmen können auch lediglich erwähnen, dass sie illegale Aktivitäten nicht zulassen, statt jede mögliche Instanz illegaler Aktivitäten aufzuführen.
Die Erwähnung einer Aktivität als verboten bedeutet nicht, dass solche Aktivitäten überprüft oder blockiert werden. Unsere Punktzahlen beruhen darauf, wie diese Richtlinien umgesetzt werden, wie nachfolgend beschrieben:
Prozesse für ethische Nutzung
Während einige in den Richtlinien zur akzeptablen Nutzung genannte Kategorien recht breit sind (z. B. unbefugtes Data Scraping oder unbefugter Zugriff), sind andere spezifisch genug, um in präventive Maßnahmen (z. B. Zugriffsblockierung) umgewandelt zu werden, die Datenerfassungsdienste für Nutzer implementieren können, die ihren KYC-Prozess nicht abgeschlossen haben.
Auf der Grundlage dieser spezifischen verbotenen Nutzungen haben wir eine umfangreiche Liste von Nutzungen erstellt, die wahrscheinlich illegale Nutzungen von Proxys darstellen. Für jeden Anwendungsfall haben wir Szenarien mit relevanten Webdomains und Aktionen identifiziert. Im Szenario für künstliches Social-Media-Engagement haben wir beispielsweise versucht, uns über einen Proxy bei einem sozialen Netzwerk anzumelden, um einen bestehenden Beitrag zu liken.
Um zu testen, ob Unternehmen eine unethische Nutzung durch Kunden zulassen, haben wir bei jedem Anbieterdienst ein Konto mit einer Nicht-AIMultiple-E-Mail-Adresse erstellt. Wir haben mit diesem Konto keinen KYC-Prozess abgeschlossen und die Dienste genutzt, um zu verstehen, was anonyme Nutzer mit jedem Dienst erreichen können. KYC ist ein entscheidender Schritt, bei dem der Nutzer Daten einreicht, um die Rechtspersönlichkeit zu validieren, die er vertritt. Dadurch wird die Nutzeraktivität mit einer Rechtspersönlichkeit verknüpft:
- Die zur Rechenschaft gezogen werden kann.
- Deren Begründung für Online-Aktionen (z. B. Nutzung von Proxys zur Anmeldung bei Regierungswebsites) geprüft werden kann. Beispielsweise kann einem Forscher oder einer Behörde nach Verständnis ihres Anwendungsfalls erlaubt werden, sich über einen Proxy bei einer Regierungswebsite anzumelden.
Wir gingen davon aus, dass diese Anwendungsfälle einen KYC-Prozess auslösen würden, aber bei den meisten Anbietern geschah das nicht. Ein Häkchen bedeutet, dass die Anfrage für Nutzer blockiert wurde, die den KYC-Prozess noch nicht abgeschlossen hatten:
Zur Klarstellung: Datenerfassungsdienst-Unternehmen haben keine rechtliche Verpflichtung, diese Websites zu blockieren, und einige dieser Szenarien können Teil einer legalen Nutzung sein. Ein Forscher möchte beispielsweise möglicherweise Proxys nutzen, um ein kontrolliertes Social-Media-Experiment durchzuführen. Angesichts des Missbrauchspotenzials in diesen Szenarien erwarteten wir jedoch, dass die Datenerfassungsdienste sie für Nutzer blockieren, die den KYC-Prozess nicht abgeschlossen haben.
Wie Marken Domains kommunizieren, die sie blockieren
- Bright Data führt eingeschränkte Domain-Kategorien in seiner Richtlinie zur akzeptablen Nutzung auf.
Respektierung der Präferenzen von Websites bei automatisierter Datenerfassung
Was ist robots.txt?
robots.txt ist ein Dateiname zur Umsetzung des Robots Exclusion Protocol. Dieses Protokoll wird von Websites verwendet, um die Bereiche der Website anzugeben, die der Website-Betreiber lieber nicht von Bots besuchen lässt. Die Einhaltung von robots.txt ist freiwillig.
Vor- und Nachteile der Einhaltung von robots.txt
- Respektiert die Präferenzen der Website.
- Wird möglicherweise nicht kürzlich aktualisiert und ist daher veraltet.
- Enthält typischerweise Formulierungen, die darauf hinweisen, dass der Website-Betreiber es bevorzugt, dass bestimmte öffentliche Bereiche der Website nicht von Bots aufgerufen werden.
Robots.txt kann Bots außerdem ungleichen Zugriff gewähren. Website-Betreiber können beispielsweise angeben, dass sie nicht möchten, dass Bots von Answer-Engines bestimmte URLs besuchen, die Bots von Suchmaschinen besuchen.
Robots.txt ist kein Rechtsdokument und kann das Blockieren des Bot-Zugriffs auf Seiten verlangen, die rechtlich:
- gescrapet werden dürfen (z. B. öffentliche Daten) oder
- nicht gescrapet werden dürfen (z. B. Daten hinter einem Login, bei denen die AGB des Website-Betreibers das Scraping solcher Daten verbieten).
Anbieter von Webdaten-Erfassungsdiensten können Nutzer von Residential-Proxys auffordern, einen KYC-Prozess abzuschließen und nachzuweisen, dass sie einen legalen und ethischen Anwendungsfall haben, bevor diese Nutzer robots.txt missachten dürfen.
Für Tests haben wir Anfragen an Seiten in Unterordnern gesendet, deren Blockierung in robots.txt gefordert wird. Die verwendeten Domains waren aimultiple.com und 5 Webdomains unter den Top 100 der meistbesuchten Webdomains. Bright Data blockierte diese Anfragen:
CNN-Beispiel
Die robots.txt von CNN blockiert den Ordner /terms15. Zum Testen navigierten wir mit Residential-Proxys zu diesem Ordner und erhielten 200 Meldungen mit den Daten der Seite von allen Anbietern außer Bright Data. Die Antwort von Bright Data lautet: „Residential Failed (bad_endpoint): Die angeforderte Website ist im Einklang mit robots.txt nicht für den sofortigen Residential-Zugriff (kein KYC) verfügbar. Um vollen Residential-Zugriff für diese Website zu erhalten, füllen Sie das KYC-Formular aus: https://brightdata.com/cp/kyc“.
Missbrauchsmanagement
Wir haben eine Methodik zur Bewertung der Missbrauchsmanagement-Praktiken von Anbietern skizziert und Daten zur Erfüllung unserer Bewertungskriterien erhoben:
* Nicht zutreffend: Zyte kauft Proxys von anderen Proxy-Anbietern. Wenn der Dienst von Zyte daher für Missbrauch genutzt wird, würden Website-Betreiber seine Proxy-Anbieter kontaktieren und nicht Zyte.
Während alle Anbieter Mittel für 3rd Parties oder ihre Kunden bereitstellen, um sie zu erreichen, sind diese für die Problemlösung wichtig:
- Öffentliche Missbrauchsrichtlinie
- Eine dedizierte E-Mail-Adresse zur Meldung von Missbrauch
- Eine alternative Kontaktmethode (z. B. Webformular oder Messaging-Schnittstelle), über die Meldende das Unternehmen erreichen können. Dies ist hilfreich, da E-Mails gefiltert werden können und möglicherweise nicht den Posteingang erreichen.
- Reaktionsfähigkeit auf Nachrichten
3 Anbieter im Benchmark (Bright Data) stellten eine E-Mail zur Missbrauchsmeldung bereit. Alle diese Anbieter legten außerdem ihre Richtlinien in diesem Bereich dar.
Wir erwarten, dass alle anderen Anbieter dasselbe tun und dass dies kurzfristig zu einer weit verbreiteten Branchenpraxis wird.
Schließlich bewerteten wir die Reaktionsfähigkeit im Missbrauchsmanagement, indem wir Missbrauchsmeldungen von Drittanbieter-Domains (d. h. Nicht-AIMultiple) per E-Mail versendeten und die Antwortzeiten maßen. Wenn wir keine Missbrauchs-E-Mail-Adresse finden konnten, sendeten wir sie an das allgemeine Kontaktformular. Wir testeten dies mit 3 E-Mail-Serien, gesendet am:
- Freitag, 2. Mai 2025, von:
- Einem Ticketverkaufsdienst mit ~30k monatlichem Traffic
- Einer Anwaltskanzlei mit ~1k monatlichem Traffic
- 17. Mai 2025 vom Ticketverkaufsdienst.
- 24. Mai 2025 von einer Social-Media-Agentur mit begrenztem Online-Traffic.
Die ersten E-Mails vom 2. Mai 2025 wurden an Unternehmen gesendet, die dedizierte E-Mail-Adressen bereitstellten. Später erweiterten wir unsere Liste und nahmen allgemeinere E-Mail-Adressen auf, die in den Kontaktbereichen aller im Benchmark untersuchten Webdaten-Erfassungsdienste aufgeführt waren. Wenn ein Unternehmen auf unsere E-Mails antwortete, hörten wir auf, ihm weitere E-Mails zu senden.
In unseren E-Mails erwähnten wir, dass unsere Websites mutmaßlichen Bot-Traffic über Proxys erhalten hatten, und baten um Unterstützung bei der Identifizierung der Quelle der Proxys. Es gelang uns, alle Compliance-Teams bis auf eines zu einer Antwort zu bewegen. Fast alle Antworten gingen noch am selben Tag ein.
Nutzungstransparenz
Website-Betreiber, die Webdaten bereitstellen, und Webdatenerfassungsdienste hatten in der Vergangenheit keinen Datenaustausch über Datenerfassungsaktivitäten. Um Crawling-Aktivitäten einzuschränken, konnten Website-Betreiber entweder:
- Webdaten-Erfassungsdienste kontaktieren, um Missbrauch zu melden
- Mit Bot-Management-Anbietern wie Cloudflare zusammenarbeiten, um Crawling schwieriger zu machen.
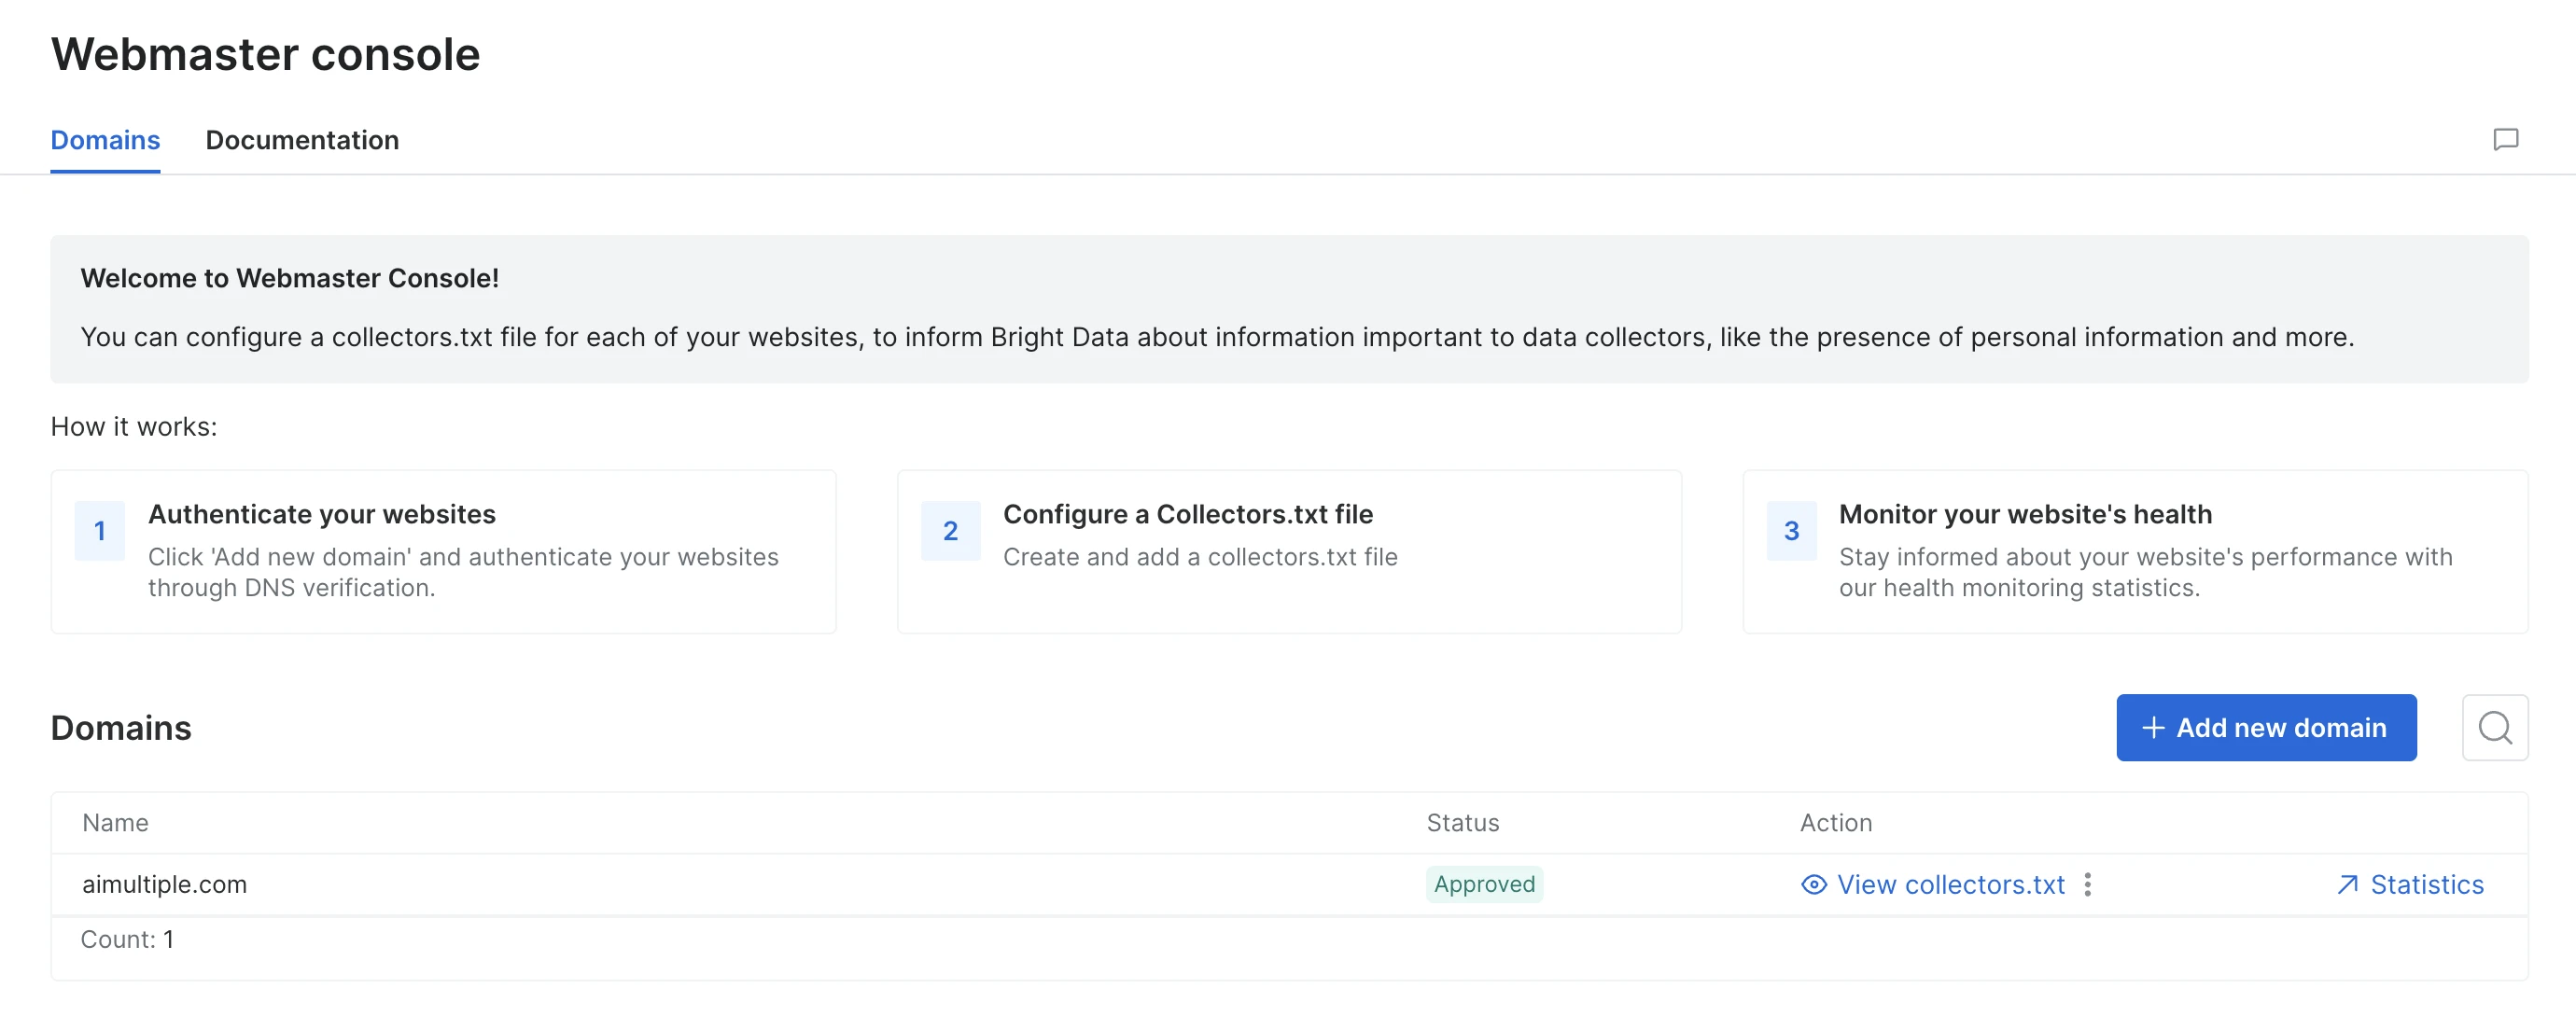
Inzwischen gibt es Initiativen für einen strukturierteren Datenaustausch zwischen diesen Parteien. Bright Data hat die Bright Data Webmaster-Konsole eingeführt, mit der Webmaster Crawling-Aktivitäten auf ihren Websites überwachen können. Mehr Transparenz dürfte die Praktiken der Webdatenerfassung verbessern.
Unsere Erfahrung mit der Webmaster-Konsole
Wir haben uns angemeldet, indem wir unseren Domain-Besitz verifiziert und eine collectors.txt-Datei auf der Domain platziert haben.
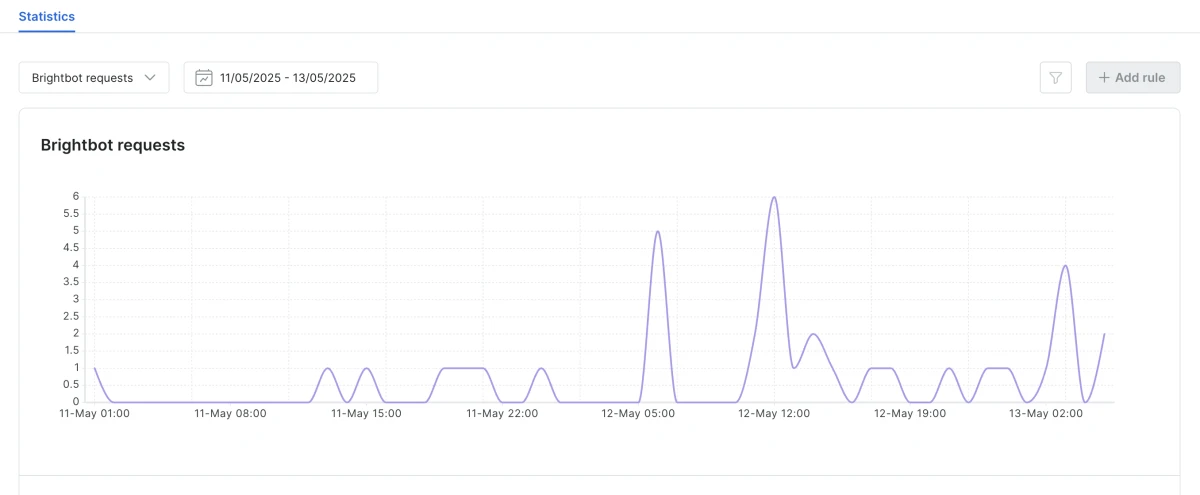
Wir haben jetzt Zugriff auf die Bot-Aktivität von Bright Data auf unserer Website:
Benchmark: Ethische Beschaffung
* Bewertungen auf diesen 3rd-Party-Plattformen wurden einbezogen: Amazon Appstore, App Store, Google Play Store, Trustpilot. Der Einfachheit halber wurde dieser Wert für 5 große Apps von Bright Data berechnet, nicht für alle 120 auf der Website vorgestellten Apps.
Partnertransparenz
Die von Webdaten-Infrastrukturunternehmen benötigte Bandbreite kann auf ethische Weise bereitgestellt werden, indem Vorteile (z. B. Zahlungen, Funktionen wie das Überspringen von Werbung) im Austausch für die Zustimmung zur gemeinsamen Nutzung der Internetverbindung gewährt werden. Es ist jedoch auch möglich, sich unbefugten Zugriff auf die Systeme von Endnutzern zu verschaffen und deren Verbindungen zu verkaufen.
Webdaten-Infrastrukturanbieter können Richtlinien und Prozesse formulieren, externe Audits durchführen und ihren Ansatz sowie Audit-Ergebnisse veröffentlichen, um Transparenz darüber zu schaffen, wie sie ihre Internetverbindungen erwerben. Dies kann das Vertrauen in die ethische Beschaffung ihres Dienstes stärken.
Wir haben ein Framework für angebotsseitige Transparenz bei Webdaten erstellt und Anbieter anhand dieses Frameworks bewertet. Wir haben dieses Framework unabhängig davon angewendet, ob ein Webdaten-Erfassungsdienst Residential-IPs selbst oder über andere Proxys erwirbt. Unser Ziel ist es, Transparenz über die gesamte IP-Lieferkette zu schaffen, da unethische Praktiken an jedem Punkt der Lieferkette entstehen können.
Hier finden Sie unsere detaillierten Ergebnisse:
Bright Data
Bright Data wird als Stufe 5 eingestuft, da sie Folgendes veröffentlichen:
- Ihren Beschaffungsansatz und wie App-Entwickler über ihr SDK mit ihnen zusammenarbeiten können16 17
- Details zu 120 Lieferanten wurden öffentlich geteilt. Wir konnten die Bewertungen dieser Lieferanten auf 3rd-Party-Plattformen prüfen, um abzuschätzen, wie beliebt sie sind. 18
Überprüfung ausgewählter Apps
Bright Data teilt 120 Apps auf seiner Website. Apps wie Bright VPN sind von 3rd Parties hinsichtlich Offenlegung und UX zertifiziert.19 Wir haben diese Apps außerdem heruntergeladen, um sie genauer anzusehen:
- Bright VPN
- EarnApp
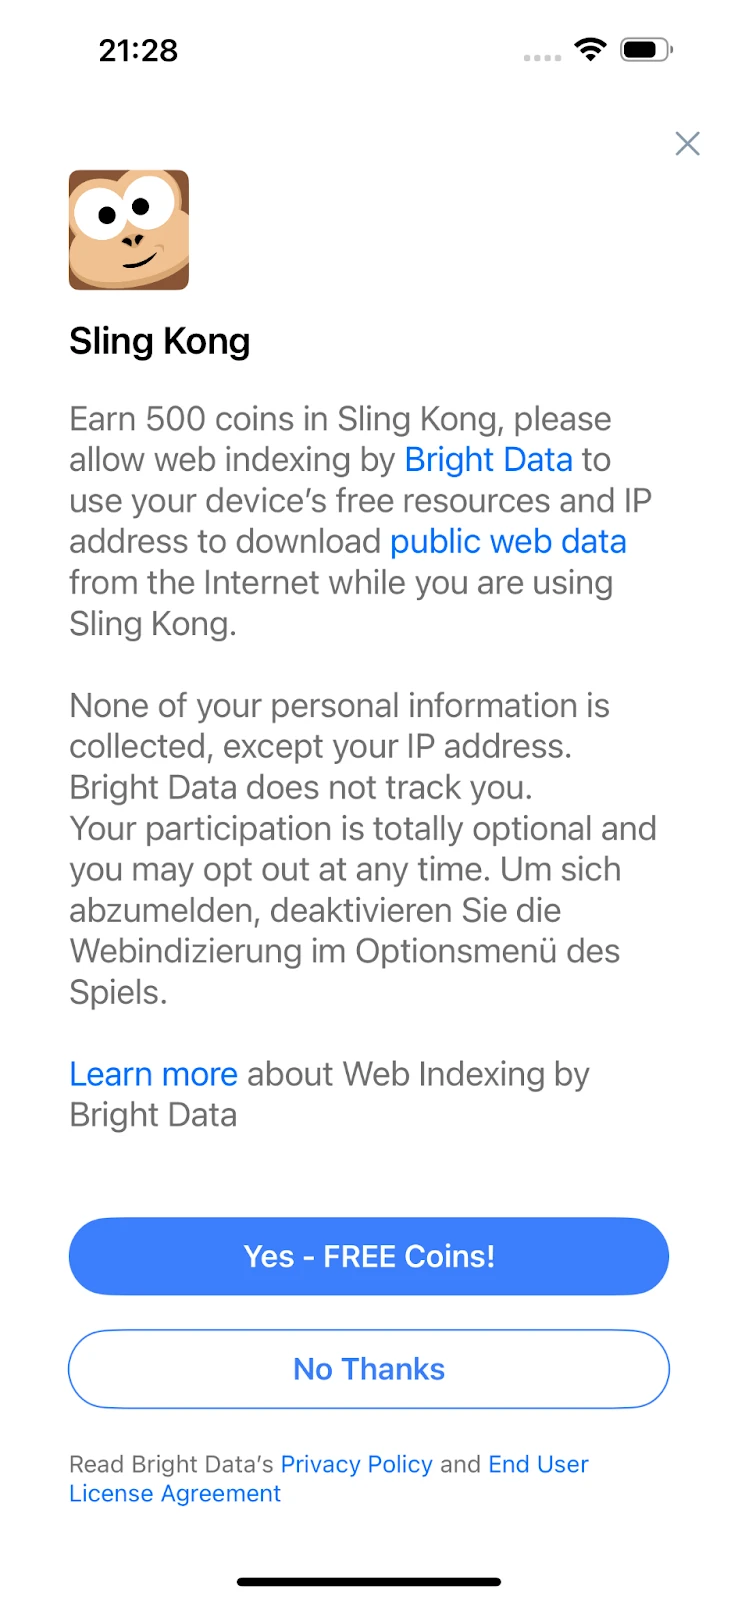
- Sling Kong
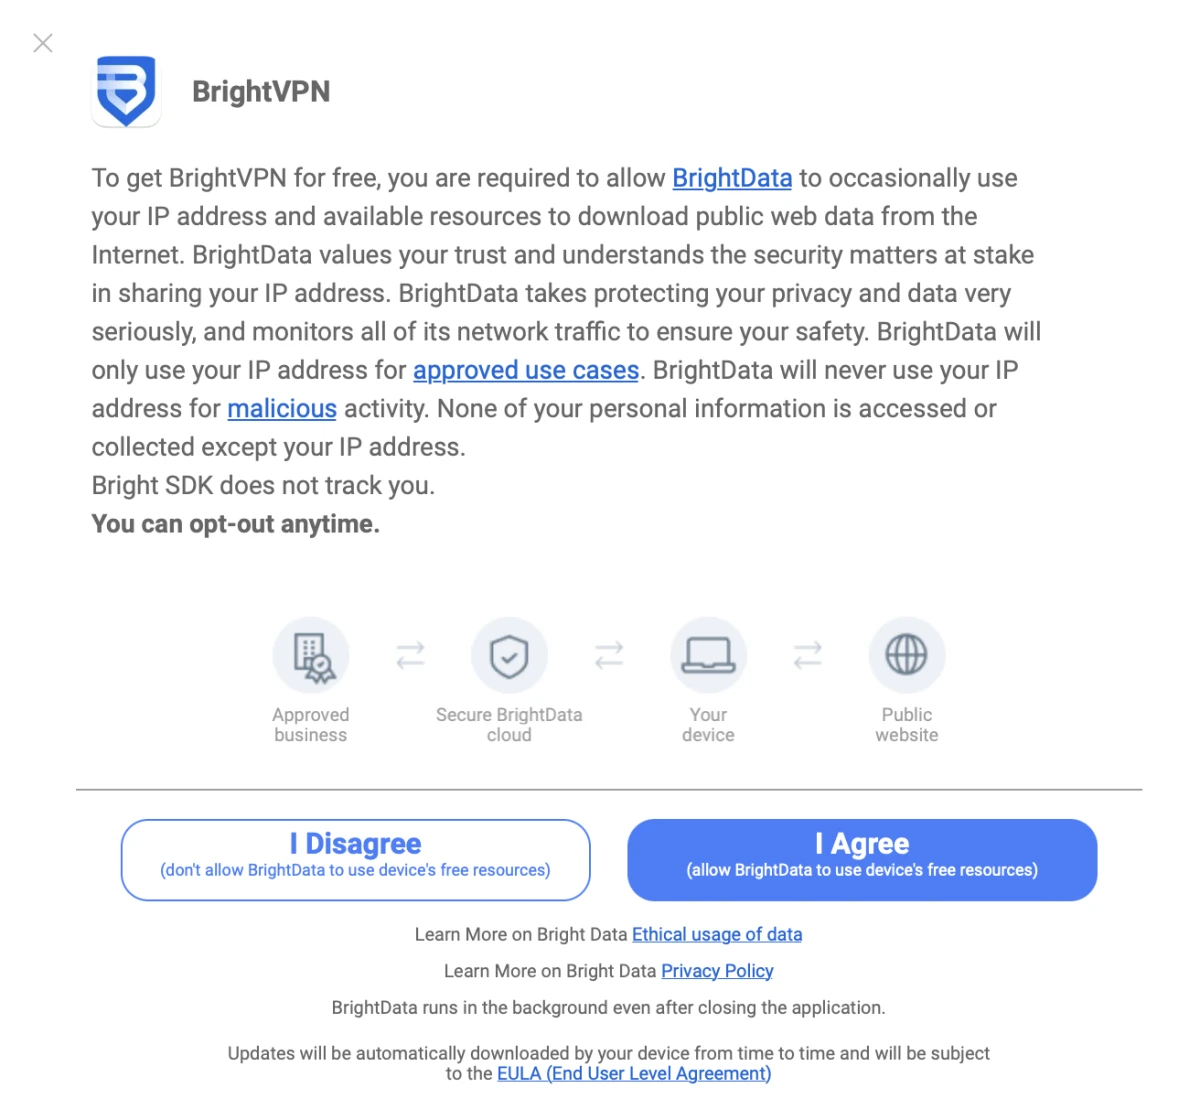
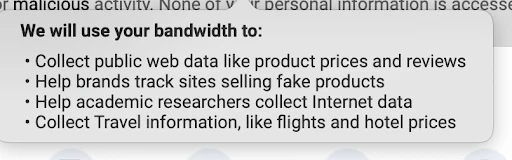
Opt-in-Formular mit der Verpflichtung, keine personenbezogenen Daten zu erfassen: Einwilligungsformular mit klarer Erklärung von
Bright VPN:
Earn App:
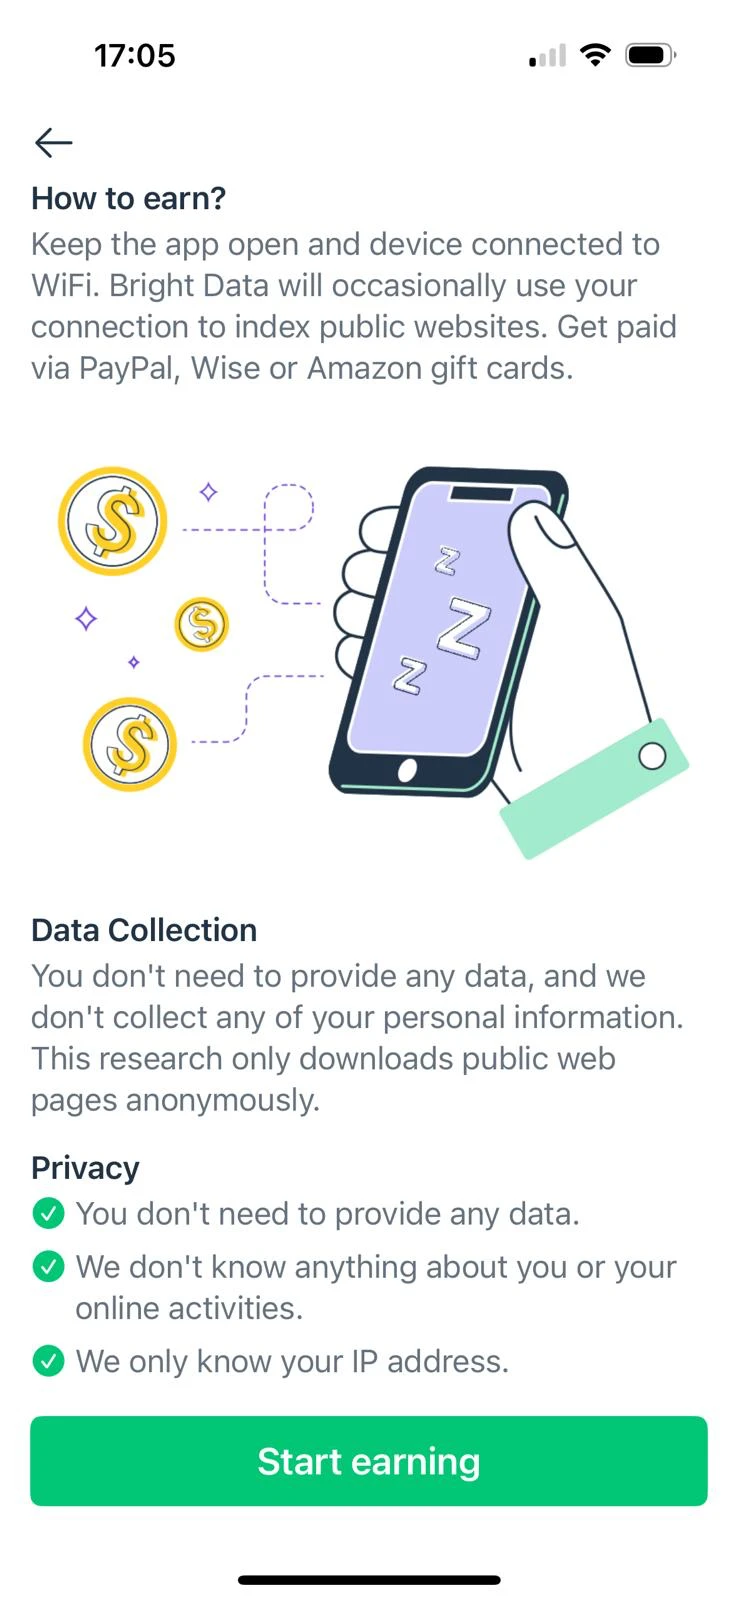
Sling Kong:
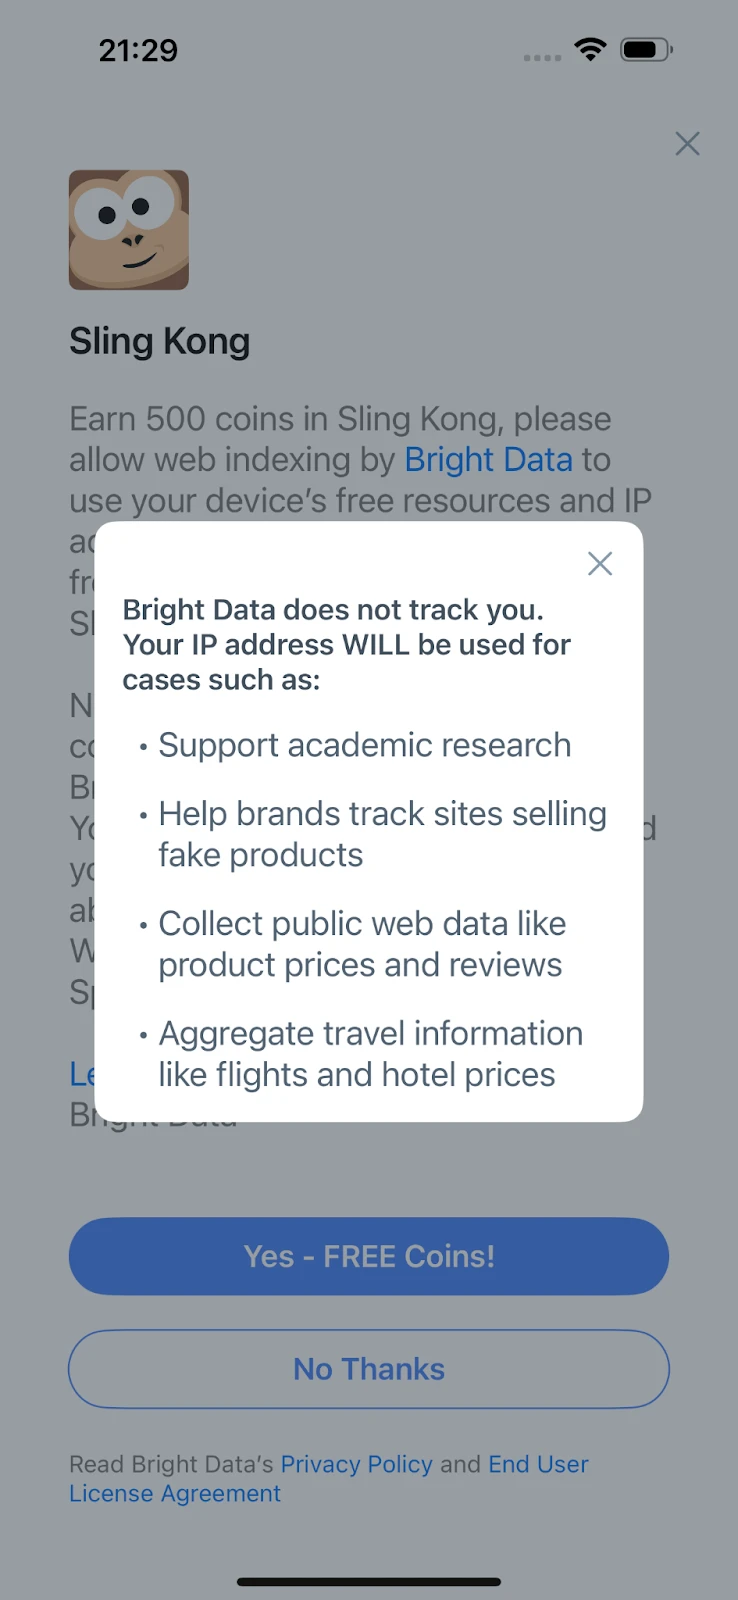
- Dem Nutzer wird das Angebot während des Spiels angezeigt:

- Opt-in:
- Zusätzliche Informationen beim Opt-in:
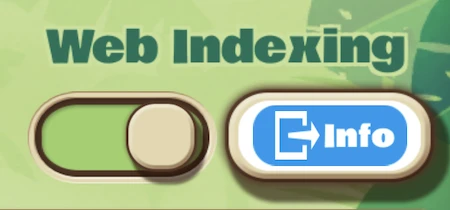
- Opt-out:
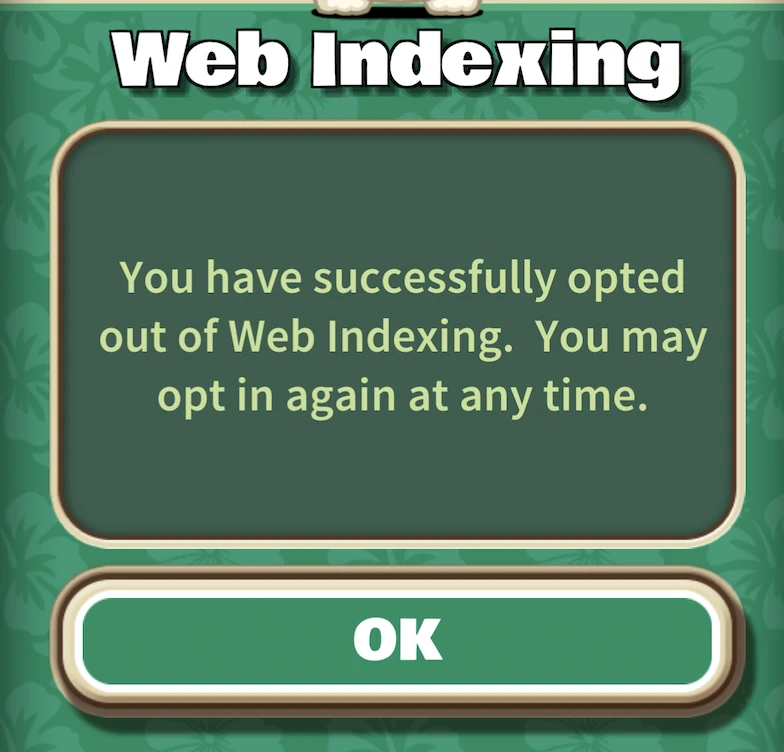
Von Apps gebotener Wert:
- Bright VPN: Kostenloser VPN-Dienst
- EarnApp: Zahlungen
- Sling Kong: Virtuelle In-Game-Währung
Weitere Anbieter
Während die meisten Anbieter sich der Ethik beim Web Scraping bewusst sind und zu dem Thema publiziert haben (z. B. 20, haben wir in diesem Bereich keine spezifischen Selbstverpflichtungen festgestellt, außer bei Zyte.21
Wir erwarten, dass sich dies ändert und die meisten Anbieter kurzfristig mindestens Stufe 1 erreichen.
Externe Zertifizierung
* Zeigt an, dass das Unternehmen alle externen Zertifizierungen in dieser Kategorie erreicht hat
Es ist entscheidend, dass Anbieter über die richtigen Systeme, das richtige Personal und die richtigen Prozesse verfügen, um die Daten ihrer Kunden zu schützen und die Apps abzusichern, die ihre IPs liefern. Siehe unsere Methodik zur Messung externer Zertifizierung, um die Logik hinter unserer Bewertung zu verstehen.
DSGVO- & CCPA-Compliance
Alle Anbieter geben öffentlich an, beide Datenschutzverordnungen einzuhalten. Daher wurde dies nicht in die Bewertung einbezogen.
Wie wir die organisatorische Reife gemessen haben
Basierend auf den in diesem Bereich identifizierten Fähigkeiten haben wir bei jedem Anbieter anhand seiner öffentlichen Aussagen das Vorhandensein dieser Zertifikate geprüft:
- Datensicherheitszertifizierung & PII-Zertifizierung: 22232425
- IP-Quelle auf Whitelist: 26
- Ethische Praktiken bewertet: 27
Einige Anbieter, die keine ISO-27018-Zertifikate besitzen, behaupteten, sie sollten als zertifiziert gelten, da sie Cloud-Dienstleister nutzen, die ISO-27018-Zertifikate besitzen. Unser Cybersecurity-Berater war der Meinung, dass dies den Erwerb eines Zertifikats zwar erleichtern würde, sie aber dennoch ihre Richtlinien und Kontrollen zertifizieren lassen müssten, um das Zertifikat zu erhalten.
Versicherungsschutz
3 Webdaten-Erfassungsunternehmen haben ihre Zertifikate für Versicherungen geteilt. Wir veröffentlichen keine Zertifikate, haben die Dokumente aber geprüft, um sicherzustellen, dass
- sie diese 2 Versicherungskategorien abdecken
- die Versicherungssumme in jeder Kategorie mindestens im mehrstelligen Millionenbereich in US$ liegt.
Branchenallianzen und ethische Webdaten
Es gibt 2 große Branchenallianzen:
- Alliance for Responsible Data Collection mit Bright Data, Common Crawl und anderen
- Ethical Web Data Collection Initiative (EWDCI), zu der Oxylabs, ProxyEmpire, Zyte und andere gehören. Früher gehörte ihr auch NetNut an. Am 2. Juli 2026 beschlagnahmte das FBI Domains, die mit NetNut in Verbindung stehen, einem Residential-Proxy-Netzwerk, das von Alarum Technologies betrieben wird, nachdem Sicherheitsforscher und Google behauptet hatten, dass ein Teil seines Exit-Node-Pools mit dem Popa-Botnetz überlappte. Alarum bestreitet die Vorwürfe, es wurden keine öffentlichen Anklagen erhoben, und die Behauptungen wurden nicht vor Gericht geprüft.
 Als bevorzugte Quelle hinzufügen
Haftungsausschlüsse und Empfehlungen für die nächsten Schritte
Alle Anbieter in diesem Benchmark außer Nimble sind Kunden von AIMultiple. Wie immer haben wir während dieser Recherche unsere ethischen Verpflichtungen eingehalten.
Wir haben eine umfassende Überprüfung der ethischen Webdatenerfassung abgeschlossen, und obwohl wir mit dem Umfang dieses Benchmarks zufrieden sind, würden wir die Beteiligung gern erhöhen. Wir danken diesen Unternehmen für das Teilen ihres Versicherungsschutzes: Apify, Bright Data, Zyte.
Wir warten auf Antworten von Nimble. Wir werden den Bericht aktualisieren, sobald wir weitere Rückmeldungen von ihnen erhalten. 2 Anbieter haben sich entschieden, an dieser Iteration des Benchmarks nicht teilzunehmen. Wir aktualisieren diesen Bericht jederzeit, wenn eines dieser 7 Unternehmen Änderungen vorschlägt, die faktenbasiert und fair für alle Anbieter sind und Unternehmen helfen, bessere Entscheidungen zu treffen.
NetNut gehörte zu den Unternehmen, die wir bei der Erstveröffentlichung dieses Berichts im Jahr 2025 bewertet haben. Sie hatten in unserem Deep Dive zur ethischen Beschaffung, in dem wir die IP-Quellen dieser Anbieter untersuchten, die niedrigste mögliche Punktzahl (Stufe 0). Im Juli 2026 beschlagnahmte das FBI mit NetNut verbundene Domains, nachdem Untersuchungen von Google und unabhängigen Sicherheitsfirmen Verbindungen zwischen dem Netzwerk von NetNut und dem Popa-Botnetz behauptet hatten. Alarum Technologies, die Muttergesellschaft von NetNut, bestreitet diese Vorwürfe, und sie wurden nicht vor Gericht geprüft.28 Wir hoffen, dass dies ein Ansporn für alle Anbieter ist, Transparenz über ihre Beschaffung zu schaffen.
Dies ist unserem Research zufolge der erste Bericht, der sich auf ethische Webdaten konzentriert. Wir hoffen, dass diese Transparenz der Webdaten-Branche helfen kann, kreative Lösungen für ihre Herausforderungen zu finden. Diese Lösungen müssen die Interessen von Webdaten-Erfassern, Nutzern von Web-Automatisierung, Website-Betreibern und privaten Nutzern, die ihre IPs an die Branche liefern, in Einklang bringen.
Einschränkungen der Methodik
Dieser Benchmark misst beobachtbare Reifeindikatoren, darunter Kontrollen der Kundennutzung, Transparenz der IP-Beschaffung, externe Zertifizierungen und die Bereitschaft, Versicherungen zu teilen. Die Bewertung bestimmt jedoch nicht vollständig, ob ein Anbieter in jedem Kundenanwendungsfall rechtlich konform ist.
Eine hohe Benchmark-Punktzahl sollte daher als Input für die Sorgfaltsprüfung bei der Beschaffung behandelt werden und nicht als Garantie für Legalität oder ethische Nutzung.
Referenzen
Zitieren Sie diesen Benchmark
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{Ethischer & konformer Webdaten-Benchmark}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/web-scraping-ethics}},
  note   = {AIMultiple. Abgerufen am 26. Oktober 2026}
}Ergebnisse und Zeitstempel von 66 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 8 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
9 AktualisierungenAbschnitt „Branchenallianzen und ethische Webdaten“ zu zwei großen Lieferketten-Allianzen hinzugefügt.
Der Anbieter-Benchmark wurde von 7 auf 5 Web-Datenerfassungsdienste reduziert, zwei Anbieter verzichteten auf die Aufnahme.
Am Ende des Benchmarks wurde ein Abschnitt zu den Methodikgrenzen hinzugefügt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.