


IA agéntica para ciberseguridad: 10 casos de uso y ejemplos
La IA agéntica está formada por sistemas de IA que combinan modelos de IA con flujos de trabajo automatizados, integración de herramientas y soporte para la toma de decisiones. Estos sistemas asisten a los equipos de seguridad en SecOps y AppSec analizando alertas, automatizando tareas rutinarias y apoyando el trabajo de investigación.
Explore casos de uso estructurados y reales de IA agéntica en ciberseguridad, así como qué hacen estos agentes, cómo funcionan y sus limitaciones prácticas:
Ejemplos de agentes de IA en ciberseguridad

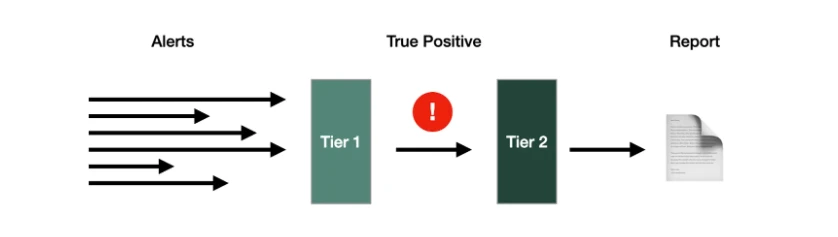
- Agentes de nivel 1
- Asisten en la detección inicial y el triaje de alertas.
- Realizan la clasificación, deduplicación y enriquecimiento de alertas.
- Proporcionan contexto para que los analistas prioricen las amenazas.
- Agentes de nivel 2
- Ejecutan acciones predefinidas bajo supervisión humana.
- Tareas de ejemplo: aislar los sistemas afectados e iniciar la contención basada en playbooks.
- Agentes de nivel 3
- Apoyan el análisis avanzado de amenazas.
- Capacidades de ejemplo: correlacionar telemetría entre sistemas, asistir en la búsqueda de amenazas y escaneo de vulnerabilidades.
Los agentes de nivel 3 no reemplazan a los analistas humanos, sino que potencian su flujo de trabajo.
IA agéntica para flujos de trabajo de ciberseguridad
A diferencia de la automatización simple basada en reglas que se encuentra en los sistemas de seguridad tradicionales, la IA agéntica puede orquestar múltiples herramientas, integrar información contextual de diversas fuentes y apoyar la toma de decisiones procesando datos no estructurados. Sin embargo, estos sistemas operan con supervisión humana o políticas preconfiguradas, en lugar de aprendizaje y control totalmente autónomos en entornos de producción.
La IA agéntica aprovecha su capacidad de aprender dinámicamente de su entorno.1 Mejora las actividades de ciberseguridad mediante:
- Monitorear y abordar continuamente las amenazas en tiempo real
- Automatizar tareas repetitivas del SOC con mínima intervención humana
- Ofrecer soporte contextual para la toma de decisiones
Arquitectura de agentes de IA integrados con inferencia de IA, para su interacción con LLMs y datos empresariales para la automatización del SOC:
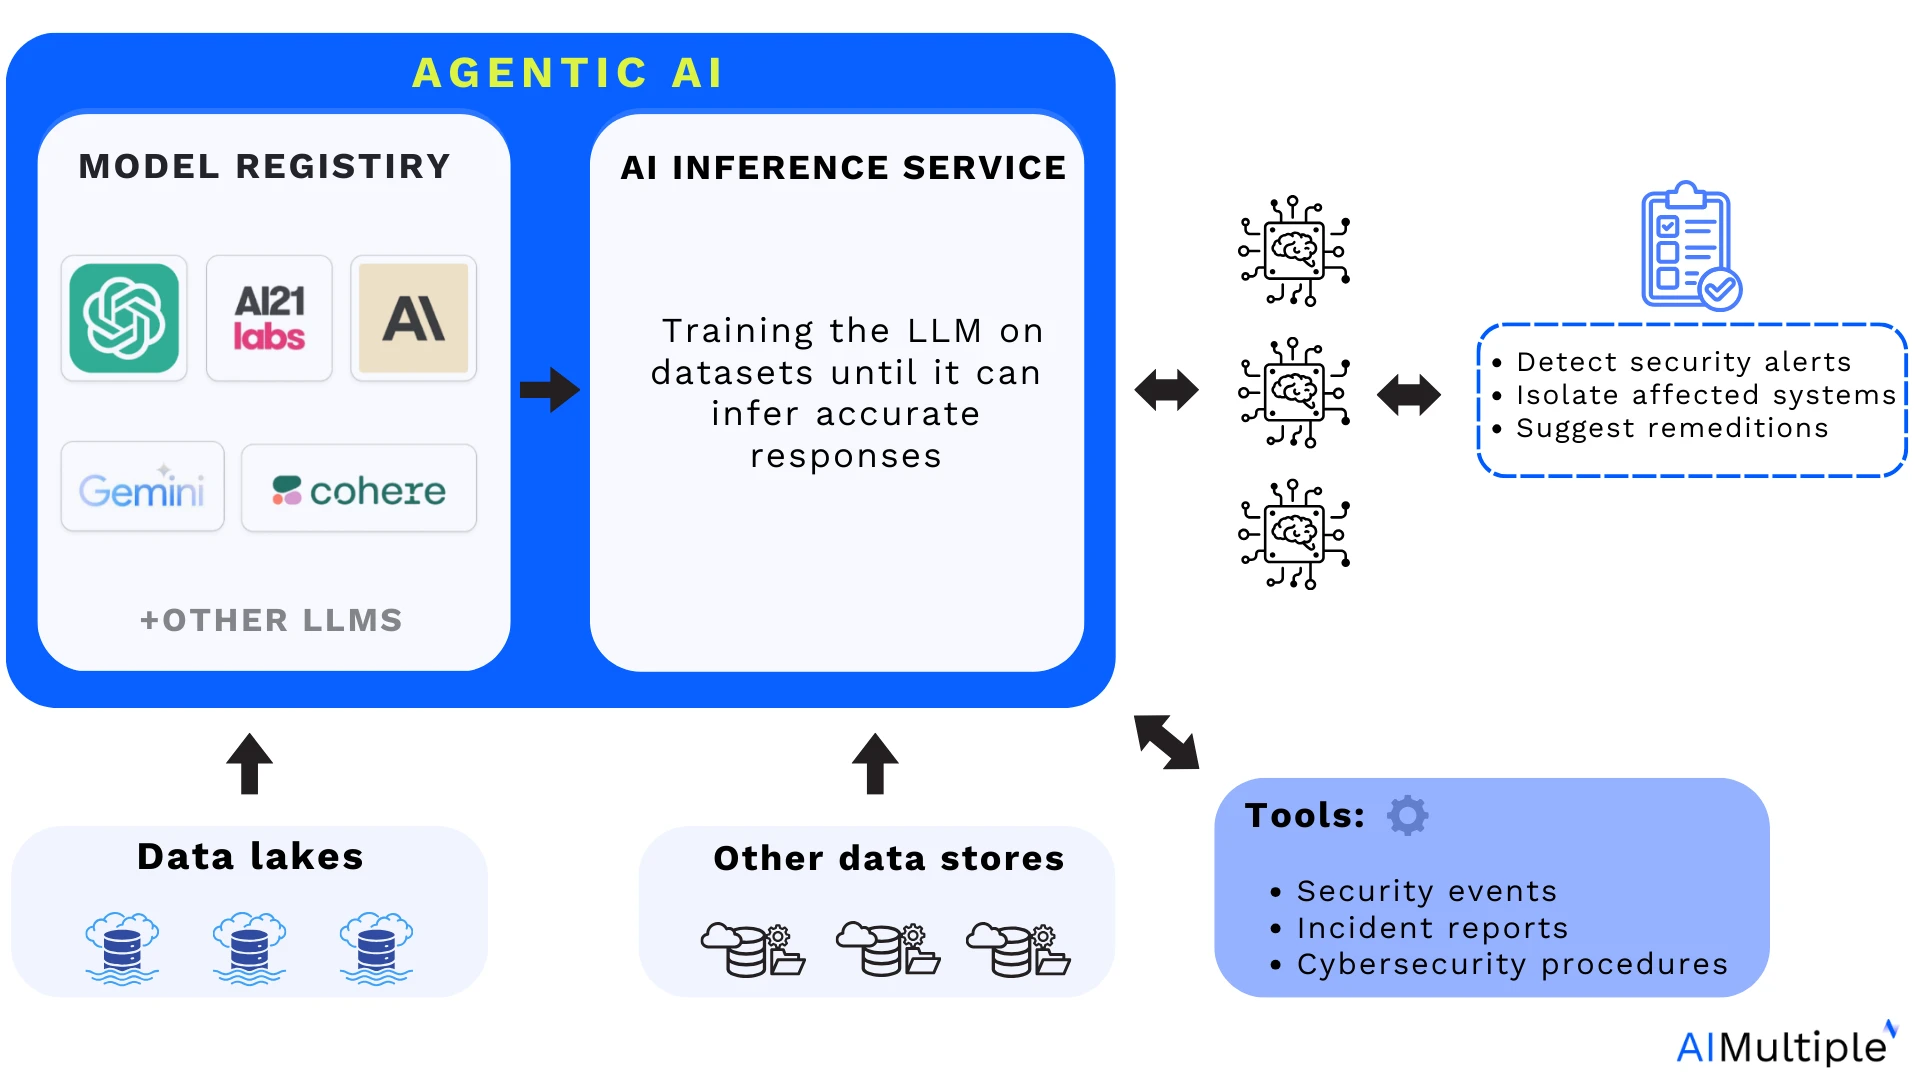
Adaptado de: Cloudera2
Capacidades principales de las herramientas de ciberseguridad con IA agéntica
Las principales capacidades de las herramientas de IA agéntica para ciberseguridad incluyen:
- Triaje y enriquecimiento inteligente de alertas: Los sistemas agénticos pueden clasificar y priorizar alertas, reduciendo el ruido y ayudando a los analistas del SOC a centrarse en amenazas relevantes.
- Asistencia a la investigación automatizada: Estos sistemas pueden recopilar información contextual (por ejemplo, inteligencia de amenazas, correlaciones de registros) y summarize hallazgos para los analistas humanos.
- Contención y ejecución de playbooks: La IA agéntica puede ejecutar acciones de contención, como poner en cuarentena un host o aplicar restricciones de acceso definidas en playbooks automatizados, sujeto a la gobernanza y la supervisión humana.
- Soporte para la búsqueda de amenazas: Asisten a los analistas correlacionando indicadores de compromiso (IOC) en distintas fuentes de datos y sugiriendo hipótesis de investigación, aunque sigue siendo necesaria una interpretación humana sustancial.
- Análisis y priorización de vulnerabilidades: Los sistemas de IA ayudan a analizar y puntuar vulnerabilidades a escala para respaldar la priorización de recursos.
Ejemplo de flujo de trabajo: agente de IA para la detección de vulnerabilidades (nivel 1)
En pruebas de concepto de ciberseguridad, se han implementado agentes de IA para respaldar flujos de trabajo de escaneo y triaje de vulnerabilidades, interactuando con APIs que proporcionan datos de vulnerabilidades y orquestando tareas como la creación de tickets o la generación de informes.
Además de sistemas empresariales como Dropzone AI, también existen implementaciones hechas a mano en las que los agentes de nivel 1 se encargan de la detección y el triaje iniciales de posibles amenazas de seguridad.
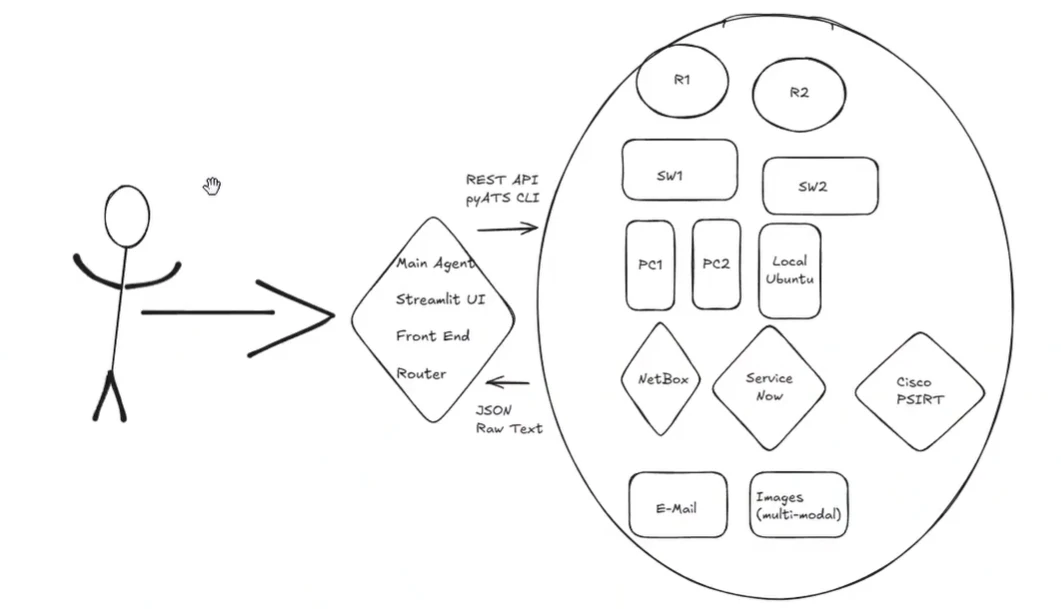
Aquí hay una demo para construir un agente automatizado de detección de vulnerabilidades en el entorno sandbox de DevNet:
Arquitectura agéntica utilizada en la demo: El agente interactúa con una interfaz de front-end (como Streamlit UI) y un agente enrutador (ACCS), enviando APIs REST y comandos en una dirección, y recibiendo respuestas, ya sea en JSON o texto sin procesar, en la otra dirección.
Flujo de trabajo e interacciones de los agentes
1. Prompting: El usuario introduce un prompt, como «¿R1 es vulnerable? Si es así, abre un problema en ServiceNow y envía por correo electrónico un informe al equipo de seguridad a xyz@gmail.com».
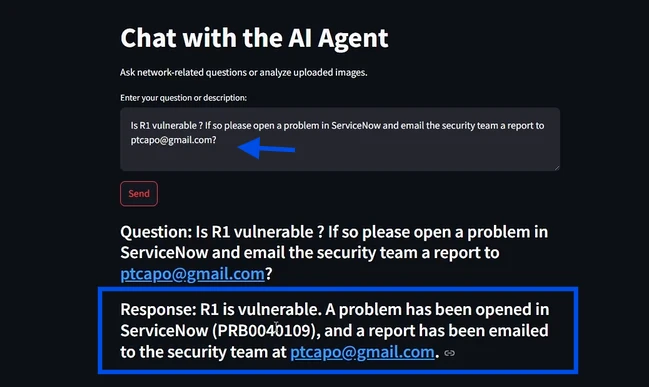
2. Procesamiento inicial: El agente recibe el prompt y analiza la solicitud. Identifica que la tarea es comprobar la vulnerabilidad del Router 1 (R1), abrir un ticket de problema en ServiceNow y enviar por correo electrónico un informe a la dirección especificada.
3. Ejecución de la consulta: El agente de front-end (Streamlit UI) y el agente enrutador (ACCS) se comunican entre sí. El agente enrutador consulta al sistema el estado del Router 1 y comprueba si hay vulnerabilidades. Determina dinámicamente los comandos necesarios y los ejecuta (por ejemplo, mediante el comando show version para recuperar los detalles de la versión).
4. Recopilación de datos: El agente enrutador recopila los datos necesarios, como la versión del Router 1, y envía estos datos a la API de PSIRT para comprobar si hay vulnerabilidades conocidas asociadas a esa versión.
5. Detección de vulnerabilidades: El sistema consulta la API de PSIRT, recibe los resultados (ya sea en JSON o texto sin procesar) y procesa la información. Identifica si hay vulnerabilidades de alto riesgo relacionadas con el Router 1.
6. Ejecución de acciones: Si se detectan vulnerabilidades:
- Se abre automáticamente un ticket de problema en ServiceNow
- El agente envía por correo electrónico un informe de vulnerabilidades al equipo de seguridad.
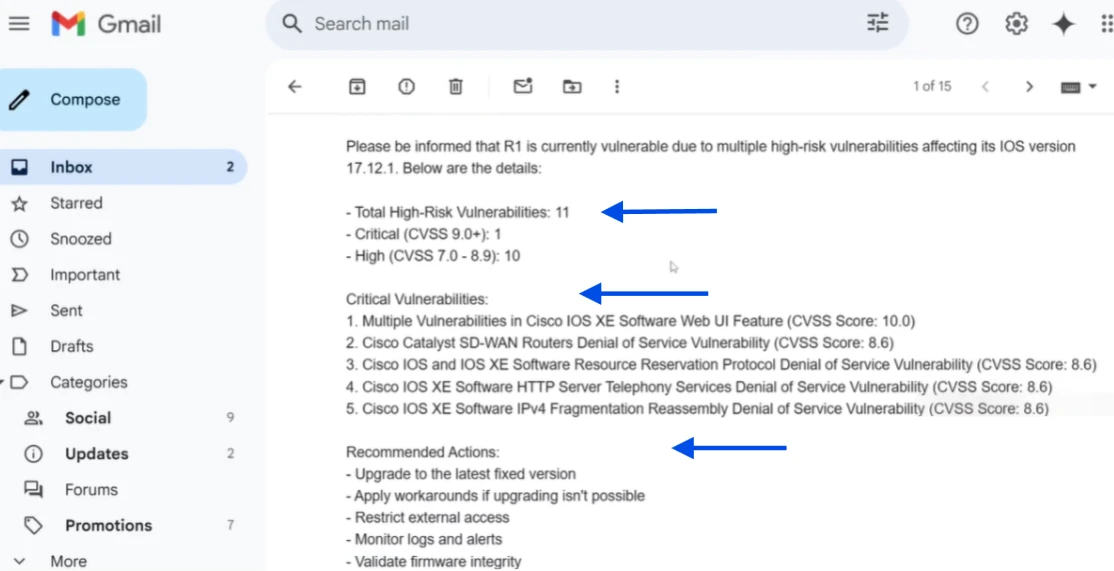
Consulte el informe de vulnerabilidades por correo electrónico generado por el agente de IA:
Casos de uso reales: IA agéntica en SecOps
1. Triaje e investigación
- Los agentes agrupan alertas, eliminan duplicados y enriquecen las alertas con contexto de amenazas.
- Enriquecimiento de ejemplo: comprobaciones de IOC, información de endpoints y cuentas.
- Los analistas humanos aún revisan los hallazgos para evitar falsos positivos.
Ejemplo real: agentes de IA que aprovechan el triaje y la investigación
Desafíos: La configuración de seguridad inicial de una compañía de seguros digitales requería una gestión manual de alertas, lo que consumía muchos recursos.
- Alto volumen de alertas de seguridad
- Procesos que consumen mucho tiempo
- Necesidad de monitoreo continuo 24/7
Soluciones: La empresa implementó agentes de IA de ciberseguridad e integró estos agentes con sistemas existentes como AWS, Google Workspace y Okta.
Consecuencias:
- La reducción de la carga manual permitió a los analistas del SOC priorizar tareas de mayor valor.
- Los informes de investigación detallados proporcionaron un nivel granular de análisis, lo que aumentó la visibilidad de los IOC (indicadores de compromiso).
- La reducción de falsos positivos mejoró la precisión en la detección de amenazas.4
2. Soporte para la búsqueda de amenazas
La IA agéntica puede utilizarse en sistemas de ciberseguridad para detectar y responder a amenazas en tiempo real.
Por ejemplo, estos agentes pueden identificar comportamientos de red inusuales y aislar los dispositivos afectados de forma autónoma para evitar un compromiso sin intervención humana.
- Los agentes ayudan a los analistas a detectar comportamientos de red inusuales.
- Categorizan las alertas por indicadores atómicos, calculados y conductuales.
- Correlacionan indicadores entre datos históricos y en tiempo real.
- Los analistas interpretan los pasos de investigación sugeridos; la IA no reemplaza el juicio experto.
Caso práctico real: agentes de IA que aprovechan la búsqueda de amenazas
Desafíos: El University of Kansas Health System tenía dificultades para coordinar la respuesta a incidentes; algunos de los principales desafíos incluyen:
- Falta de visibilidad
- Respuesta a incidentes limitada
- Limitaciones de recursos de personal
Soluciones: La universidad implementó una plataforma de seguridad con capacidades de IA agéntica para mejorar la visibilidad y automatizar la respuesta a incidentes y la búsqueda de amenazas.
Consecuencias:
- La visibilidad entre sistemas aumentó en más del 98 %
- La cobertura de detección ha mejorado en un 110 % en seis meses.
- Los procesos automatizados de respuesta a incidentes filtraron y resolvieron 74.826 de 75.000 alertas, y escalaron 174 para revisión manual.
- Los verdaderos positivos entre las alertas escaladas totalizaron 38, lo que redujo el ruido y permitió respuestas focalizadas.5
3. Acciones de respuesta
Los agentes pueden generar plantillas de infraestructura como código (por ejemplo, OpenTofu, Pulumi). Pueden realizar acciones en endpoints o actualizar controles de seguridad bajo supervisión humana.
Ejemplo real: agentes de IA que aprovechan las acciones de respuesta
Desafíos: APi Group, una organización de distribución, se enfrentó a los siguientes desafíos de ciberseguridad:
- Diversidad de pilas tecnológicas
- Visibilidad en todo el ecosistema
Soluciones: Para abordar los desafíos anteriores, APi Group implementó la plataforma de IA agéntica de ReliaQuest para mejorar la detección de amenazas en sus entornos de Microsoft.
Consecuencias:
- Reducción de los tiempos de respuesta en un 52 % mediante la automatización y playbooks integrados.
- Logro de un aumento de visibilidad del 47 % en las pilas de Microsoft 365, Cisco y Palo Alto.
- Ampliación de la cobertura de MITRE ATT&CK en un 275 %.6
4. La IA agéntica como herramienta de atacante
La mayor parte de la cobertura sobre IA agéntica en seguridad se centra en la defensa, pero las mismas capacidades ya están documentadas en operaciones ofensivas.
Ejemplo real: GTG-1002
En noviembre de 2025, el equipo de inteligencia de amenazas de Anthropic informó de la interrupción de lo que describió como la primera campaña de ciberespionaje en gran medida autónoma orquestada por IA, atribuida a un presunto grupo patrocinado por el Estado chino al que rastreó como GTG-1002.7 La campaña implicó intentos de intrusión casi simultáneos contra aproximadamente 30 objetivos, incluidos empresas de tecnología, instituciones financieras, fabricantes de productos químicos y organismos gubernamentales, con varios incidentes confirmados antes de que se detuviera la actividad.
Lo que distingue esto de los ataques anteriores asistidos por IA es el grado de autonomía. Según el informe, el actor de amenazas utilizó una herramienta de codificación agéntica para ejecutar de forma independiente un estimado del 80–90 % de las operaciones tácticas, a velocidades de solicitud no alcanzables por operadores humanos. La IA gestionó trabajo en todo el ciclo de vida de la intrusión:
- Reconocimiento: enumeración de servicios internos dentro de las redes objetivo sin instrucciones humanas paso a paso.
- Descubrimiento y explotación de vulnerabilidades: identificación de debilidades en objetivos seleccionados por humanos y su explotación en operaciones en vivo.
- Post-explotación: movimiento lateral, recolección de credenciales, análisis de datos y exfiltración.
El informe también señaló limitaciones. La IA ocasionalmente alucinaba credenciales o afirmaba tener acceso a información que era pública, lo que los autores citaron como un obstáculo pendiente para los ataques totalmente autónomos.
IA agéntica y operaciones de seguridad (SecOps) explicadas
Las operaciones de seguridad (SecOps) son un enfoque colaborativo entre los equipos de seguridad de TI y operaciones de TI centrado en identificar, detectar y responder de forma proactiva a las ciberamenazas.
El problema:
Los SecOps se enfrentan a una fatiga grave, ya que los equipos manejan grandes volúmenes de datos de sistemas diversos y amenazas que evolucionan rápidamente, mientras navegan por estructuras organizativas complejas y requisitos de cumplimiento.
Cómo ayuda la IA agéntica:
La IA es especialmente eficaz en “tareas de razonamiento” como el análisis de alertas, la investigación predictiva y la síntesis de datos procedentes de herramientas.
Así, los agentes de IA en SecOps pueden ayudar a automatizar tareas que requieren análisis y toma de decisiones en tiempo real, como phishing, malware, brechas de credenciales, movimiento lateral y respuesta a incidentes.
Por ejemplo, estas herramientas pueden entrenarse con bases de conocimiento de MITRE ATT&CK para imitar la experiencia de los analistas humanos o usar playbooks de respuesta a incidentes para:
- enriquecer alertas
- detectar los sistemas afectados
- aislar/clasificar los sistemas infectados
- crear informes de incidentes
Las herramientas de ciberseguridad con IA agéntica, como Trase, pueden automatizar gran parte del trabajo de cumplimiento de estándares como SOC 2 y HIPAA.8
Fuente: SCALE9
Casos de uso reales: IA agéntica en AppSec
5. Identificación de riesgos
La IA agéntica analiza continuamente el entorno para sacar a la luz vulnerabilidades en aplicaciones y bases de código mediante descubrimiento externo e interno. Los agentes de IA pueden ejecutar descubrimiento externo e interno para identificar amenazas:
Descubrimiento externo:
- almacenar y clasificar datos sobre sus aplicaciones y APIs.
- buscar servidores web expuestos.
- descubrir puertos abiertos en direcciones IP orientadas a internet.
Descubrimiento interno:
- Evaluación de configuraciones en tiempo de ejecución, identificación de problemas y priorización.
- Visualización de accesibilidad y funcionalidad de la API
- Visualización y uso de App-API
- Monitoreo sin agente de cargas de trabajo de AWS y Azure API
- Análisis del volumen y los patrones de tráfico de aplicaciones
6. Creación y adaptación de pruebas de aplicaciones
Los agentes de IA generan pruebas automáticamente en función de las interacciones del usuario con la aplicación. A medida que los testers o desarrolladores usan la herramienta para capturar casos de prueba, la IA supervisa y crea scripts de prueba.
Si la interfaz de usuario de la aplicación cambia (por ejemplo, cambia el ID de un elemento o cambia el diseño), el agente de IA puede identificar estos cambios y personalizar los scripts de prueba para evitar fallos.
7. Ejecución dinámica de pruebas de aplicaciones
La IA agéntica ejecuta pruebas de forma continua en contextos variados (por ejemplo, en múltiples navegadores y dispositivos) sin interacción humana. Los agentes de IA pueden programar pruebas y analizar el comportamiento de la aplicación de forma autónoma para garantizar una cobertura de pruebas completa.
También pueden personalizar dinámicamente los parámetros de las pruebas, como copiar diferentes entradas de datos de usuario o cambiar las condiciones de la red, para permitir un análisis más exhaustivo de la aplicación.
8. Informes autónomos y sugerencias predictivas
Los agentes de IA pueden examinar los datos de las pruebas de aplicaciones de forma autónoma, encontrar patrones de fallos y determinar las causas principales.
Por ejemplo, si numerosas pruebas fallan debido al mismo problema, el agente de IA combinará los hallazgos y destacará el problema subyacente al equipo de desarrollo.
Basándose en datos de pruebas anteriores, los agentes de IA pueden predecir posibles fallos futuros y recomendar metodologías de prueba de aplicaciones para abordar estos problemas.
9. Remediación autónoma
La IA agéntica automatiza el proceso de remediación; por ejemplo, si el agente de IA detecta que determinadas pruebas son redundantes o no cubren adecuadamente riesgos específicos, puede optimizar el conjunto de pruebas eliminando las pruebas no relacionadas y priorizando las que se centran en áreas más relevantes.
El agente de IA también puede detectar cuándo una prueba falla debido a errores menores (como un cambio menor en la interfaz de usuario) y “remediar” el script de prueba para adaptarse a la aplicación revisada, eliminando falsos positivos y requiriendo menos intervención manual.
10. Pentesting automatizado
La IA agéntica automatiza el proceso de pruebas de penetración, incluida la identificación de vulnerabilidades, la generación de planes de ataque y su ejecución. Algunas prácticas clave de los agentes de IA en iniciativas de pentesting incluyen:
Simulación de adversarios en tiempo real:
- Realización de simulaciones como ataques de red, de aplicaciones y de ingeniería social.
- Ejecución de pruebas de penetración como DAST (análisis dinámico de seguridad de aplicaciones).
Reconocimiento:
- Escaneo de internet, incluida la web profunda, oscura y superficial, para detectar activos de TI expuestos (por ejemplo, puertos abiertos, buckets de nube mal configurados).
- Integración de OSINT (inteligencia de fuentes abiertas) e inteligencia de amenazas para mapear superficies de ataque.
IA agéntica y seguridad de aplicaciones (AppSec) explicadas
La seguridad de aplicaciones implica proteger las aplicaciones durante todo su ciclo de vida, desde el diseño y el desarrollo hasta la implementación y el mantenimiento continuo.
El problema:
A medida que las aplicaciones alojadas se volvieron cada vez más importantes como impulsores clave de ingresos para las empresas de escala pública, también lo hizo su seguridad. Esto creó tendencias recientes como:
- El uso generalizado de aplicaciones en la nube y SaaS ha adelantado la seguridad al principio del SDLC para minimizar los riesgos antes de que lleguen a producción.
- Con el aumento de la programación nativa de la nube, se ha producido una mayor migración a plataformas de terceros como AWS, por lo que la superficie de ataque de las aplicaciones queda más expuesta a vulnerabilidades.
Como resultado del aumento de la superficie de ataque y del potencial, los atacantes desarrollaron métodos nuevos e ingeniosos para comprometer aplicaciones.
Cómo ayuda la IA agéntica:
La IA agéntica puede ayudar a mejorar la AppSec integrando y automatizando diversas etapas del ciclo de vida de la aplicación para reforzar la seguridad, incluido el monitoreo de sus pipelines de CI/CD o la automatización de las pruebas de penetración.
 Añadir como fuente preferida
Desafíos de la IA agéntica en ciberseguridad
1. Falta de transparencia e interpretabilidad
- Toma de decisiones opaca: Las operaciones y los sistemas de seguridad impulsados por IA pueden ser difíciles de interpretar, especialmente cuando modifican políticas de seguridad o decisiones por sí mismos. Los ingenieros de pruebas y los desarrolladores pueden tener dificultades para comprender por qué se realizaron ciertas acciones o para confirmar las decisiones de la IA.
- Confianza y fiabilidad: Sin explicaciones explícitas, puede resultar difícil para los equipos confiar en las recomendaciones o revisiones de la IA, lo que genera resistencia a la implementación de soluciones de IA agéntica.
2. Problemas de calidad de los datos
- Dependencia de los datos: Los agentes de IA necesitan datos diversos para aprender a realizar acciones de forma eficaz. Los datos insuficientes o sesgados pueden dar lugar a acciones falsas o previsiones incorrectas.
- Casos extremos en las configuraciones del sistema: Si la infraestructura de TI de una organización incluye configuraciones a medida o combinaciones de software poco comunes, un agente de IA puede malinterpretar los comportamientos normales como anomalías o no detectar amenazas reales.
3. Mantenimiento de la fiabilidad
- Falsos positivos y negativos: La IA agéntica puede clasificar incorrectamente datos relacionados con SecOps o AppSec, lo que da lugar a falsos positivos (informar de errores cuando no existen) o falsos negativos (no detectar problemas reales). Estos errores pueden comprometer la confianza en el sistema y requerir intervención manual para validar los resultados.
- Problemas de adaptabilidad: Aunque la IA agéntica está diseñada para adaptarse a los cambios, ciertos cambios complejos o inesperados en la aplicación (por ejemplo, rediseños importantes de la interfaz de usuario o cambios en la arquitectura del backend) pueden provocar fallos en las operaciones de seguridad, lo que requiere intervención humana para actualizar los modelos de la IA.
4. Complejidad de implementación
- Dificultad para asegurar la integración de API: Los agentes de IA interactúan con frecuencia con sistemas externos; por lo tanto, proteger las APIs es fundamental. La tokenización y validación de API son medidas que ayudan a garantizar una interacción fiable.
- Entrenamiento e implementación: Los modelos de IA agéntica deben entrenarse con grandes datasets y escenarios diversos para ser eficaces, lo que puede consumir muchos recursos y tiempo.
5. Requisitos de supervisión humana
- Monitoreo continuo: Aunque la IA agéntica pretende reducir la intervención humana, sigue requiriendo monitoreo y mantenimiento para garantizar que funciona correctamente. Los equipos de seguridad deben verificar los resultados de la IA, ajustar los modelos según sea necesario e intervenir cuando la IA se encuentre con escenarios complejos o inesperados.
- Requisitos de personal altamente cualificado: La gestión de la IA agéntica requiere experiencia en IA, aprendizaje automático o seguridad de aplicaciones. Las organizaciones pueden tener dificultades para encontrar o formar personal con las habilidades necesarias.
Reflexiones finales sobre la IA agéntica para ciberseguridad
La IA agéntica tiene el potencial de mejorar las operaciones de ciberseguridad al reducir los tiempos de respuesta y aliviar la carga de los equipos de seguridad.
Sin embargo, desafíos como la falta de transparencia, los problemas de calidad de los datos y los falsos positivos/negativos pueden aumentar la dificultad general de implementar soluciones de IA agéntica de manera eficaz.
La implementación exitosa de la IA agéntica en las operaciones requiere personal cualificado, monitoreo y actualizaciones continuas, procesos eficaces de validación de falsos positivos y atención a otros desafíos clave.
Otras lecturas
- Señales de expansión descontrolada de agentes de IA y checklist para gestionarla
- Vulnerabilidad de los agentes de IA
- Los 30+ principales agentes de IA industriales a seguir
- Trampas de los agentes de IA: 20 incidentes de la vida real
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{IA agéntica para ciberseguridad: 10 casos de uso y ejemplos}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/agentic-ai-cybersecurity}},
  note   = {AIMultiple. Recuperado el 30 de junio de 2026}
}
Registro de cambios
5 actualizacionesSe añadió una sección sobre la IA agéntica como herramienta de ataque, con el ejemplo de la campaña de espionaje GTG-1002.
Se amplió la introducción a la IA Agéntica en ciberseguridad.
Enlaces de referencia
El trabajo de Cem en AIMultiple ha sido citado por publicaciones líderes mundiales como Business Insider, Forbes, Morning Brew y Washington Post, empresas globales como Deloitte y HPE, ONG como World Economic Forum y organizaciones supranacionales como European Commission. [1], [2], [3], [4], [5]
A lo largo de su carrera, Cem trabajó como consultor tecnológico, comprador de tecnología y emprendedor tecnológico. Asesoró a empresas en sus decisiones tecnológicas en McKinsey & Company y Altman Solon durante más de una década. También publicó un informe de McKinsey sobre digitalización.
Dirigió la estrategia tecnológica y las adquisiciones de una empresa de telecomunicaciones reportando al CEO. También lideró el crecimiento comercial de la empresa de deep tech Hypatos, que alcanzó unos ingresos recurrentes anuales de 7 dígitos y una valoración de 9 dígitos desde 0 en 2 años. El trabajo de Cem en Hypatos fue cubierto por publicaciones tecnológicas líderes como TechCrunch y Business Insider.
Cem participa habitualmente en conferencias internacionales de tecnología. Se graduó en Bogazici University como ingeniero informático y tiene un MBA de Columbia Business School.






Comentarios 1
Comparte tus ideas
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.
Very insightful overview of how agentic AI is moving cybersecurity from reactive alerting to autonomous, intelligence-driven operations. The real-world SecOps and AppSec examples clearly show the value of AI agents in reducing noise, accelerating response, and scaling security—while also realistically highlighting the challenges around trust, data quality, and human oversight.