


Soluzioni di sicurezza email: Acronis Email Security & Sophos

L'email è uno dei principali punti di ingresso per gli attacchi informatici e le protezioni integrate non sono più sufficienti per gestire le minacce mirate. Abbiamo testato tre piattaforme di sicurezza email cloud (Acronis Email Security, Sophos Email Security e Barracuda Email Protection) con 100 test su 11 categorie di minacce.
Risultati del benchmark delle soluzioni di sicurezza email cloud
Leggi la metodologia del benchmark delle soluzioni di sicurezza email per scoprire come abbiamo testato questi strumenti e misurato i risultati.
Confronto delle soluzioni di sicurezza email in base alle categorie di verdetto
Acronis Email Security
- Acronis ha il punteggio di rilevamento complessivo più alto (122/200) e ottiene i risultati migliori contro il phishing GenAI al 100%. Tutti e dieci i pretesti aziendali rifiniti sono stati bloccati, inclusi falsi pre-read del consiglio di amministrazione, flussi di riconsenso Microsoft 365 e NDA legali fittizi.
- Questa è stata la categoria più difficile del benchmark, con una difficoltà media di 8.2/10. Aver individuato tutti e dieci suggerisce che Acronis ha gestito bene i segnali semantici e contestuali del phishing in questo benchmark, invece di basarsi soltanto su evidenti indicatori grammaticali o di formattazione.
- Anche la Categoria F e la Categoria D confermano questo quadro: Acronis ha ottenuto 89% nell'impersonificazione di marchi/domini e 90% nel phishing URL, incluso un BLOCK nel test di injection dell'header authentication-results. I risultati aggregati suggeriscono una solida gestione dei casi di impersonificazione e analisi URL.
- Il record pulito di falsi positivi è operativamente significativo. Nessuno degli otto messaggi di controllo è stato bloccato, il che significa che il tasso di rilevamento del 66% non comporta costi aggiuntivi in termini di perdita di posta legittima.
- I punti negativi sono concentrati nei livelli di difficoltà più bassi. Lo spam di base (Categoria A, 44%) è inferiore ad altri strumenti, con mancati rilevamenti di spam farmaceutico, truffe della lotteria e una truffa sentimentale di base ai livelli di difficoltà 1 e 2. Il divario suggerisce che Acronis dà priorità agli attacchi sofisticati rispetto al traffico massivo e a basso impegno.
Sophos Email Security
- Sophos ha il secondo punteggio complessivo più alto (105.5/200). Ha ottenuto il 100% nella Categoria B (varianti malware EICAR), individuando ogni variante di annidamento di archivi, ZIP protetti da password e test di tolleranza degli offset.
- Le debolezze più visibili di Sophos sono il phishing URL (Categoria D, 58%) e le tecniche di evasione (Categoria J, 22%). Il divario nel phishing URL è notevole perché i link sono tra i meccanismi di distribuzione del phishing più comuni, e la Categoria D testa diversi modi realistici in cui gli attaccanti li nascondono o li instradano.
- Il punteggio di Sophos del 58%, rispetto al 90% di Acronis, suggerisce che il suo livello di analisi URL è stato meno coerente tra redirect, offuscamento e posizionamenti URL fuori dal corpo.
Barracuda Email Protection
- Il punteggio di rilevamento di Barracuda di 60/200 è inferiore agli altri due prodotti. La Categoria I (phishing GenAI) ha restituito 0% di rilevamento e la Categoria A (Spam: 33%) ha il punteggio più basso tra i concorrenti. Ciò suggerisce che Barracuda è stato meno efficace, in questa configurazione, contro gli scenari di spam, phishing GenAI e ingegneria sociale del benchmark.
- La Categoria B (rilevamento di malware noto tramite stringhe di test EICAR, 89%) e la Categoria C (tipi di file vettore come PDF con JavaScript incorporato, HTML smuggling e collegamenti LNK, 70%) sono competitive con gli altri fornitori.
- I risultati della Categoria J di Barracuda (tecniche di evasione, 44%) mostrano il migliore dei tre fornitori. Ciò suggerisce che il motore di ispezione dei contenuti sottostante può gestire abbastanza bene funzionalità come caratteri a larghezza zero, oggetti codificati e omoglifi.
- Le debolezze sono più evidenti nelle categorie che contano di più per la protezione dalle minacce moderne. Il phishing con codice QR (Categoria E, 13%), l'impersonificazione del marchio (Categoria F, 11%), la BEC (Categoria G, 11%) e l'estorsione (Categoria H, 22%) sono tutti ben al di sotto del confronto.
- Negli undici test del livello difficile, Barracuda ne ha bloccato uno e ha mancato i restanti dieci.
Le 3 migliori soluzioni di sicurezza email cloud
Analisi dettagliata di Acronis Email Security
Quando selezioniamo Acronis Email Security dal menu a sinistra nell'interfaccia Acronis Cyber Protect Cloud, vediamo la seguente schermata. Facciamo quindi clic per accedere alla console di Email Security.
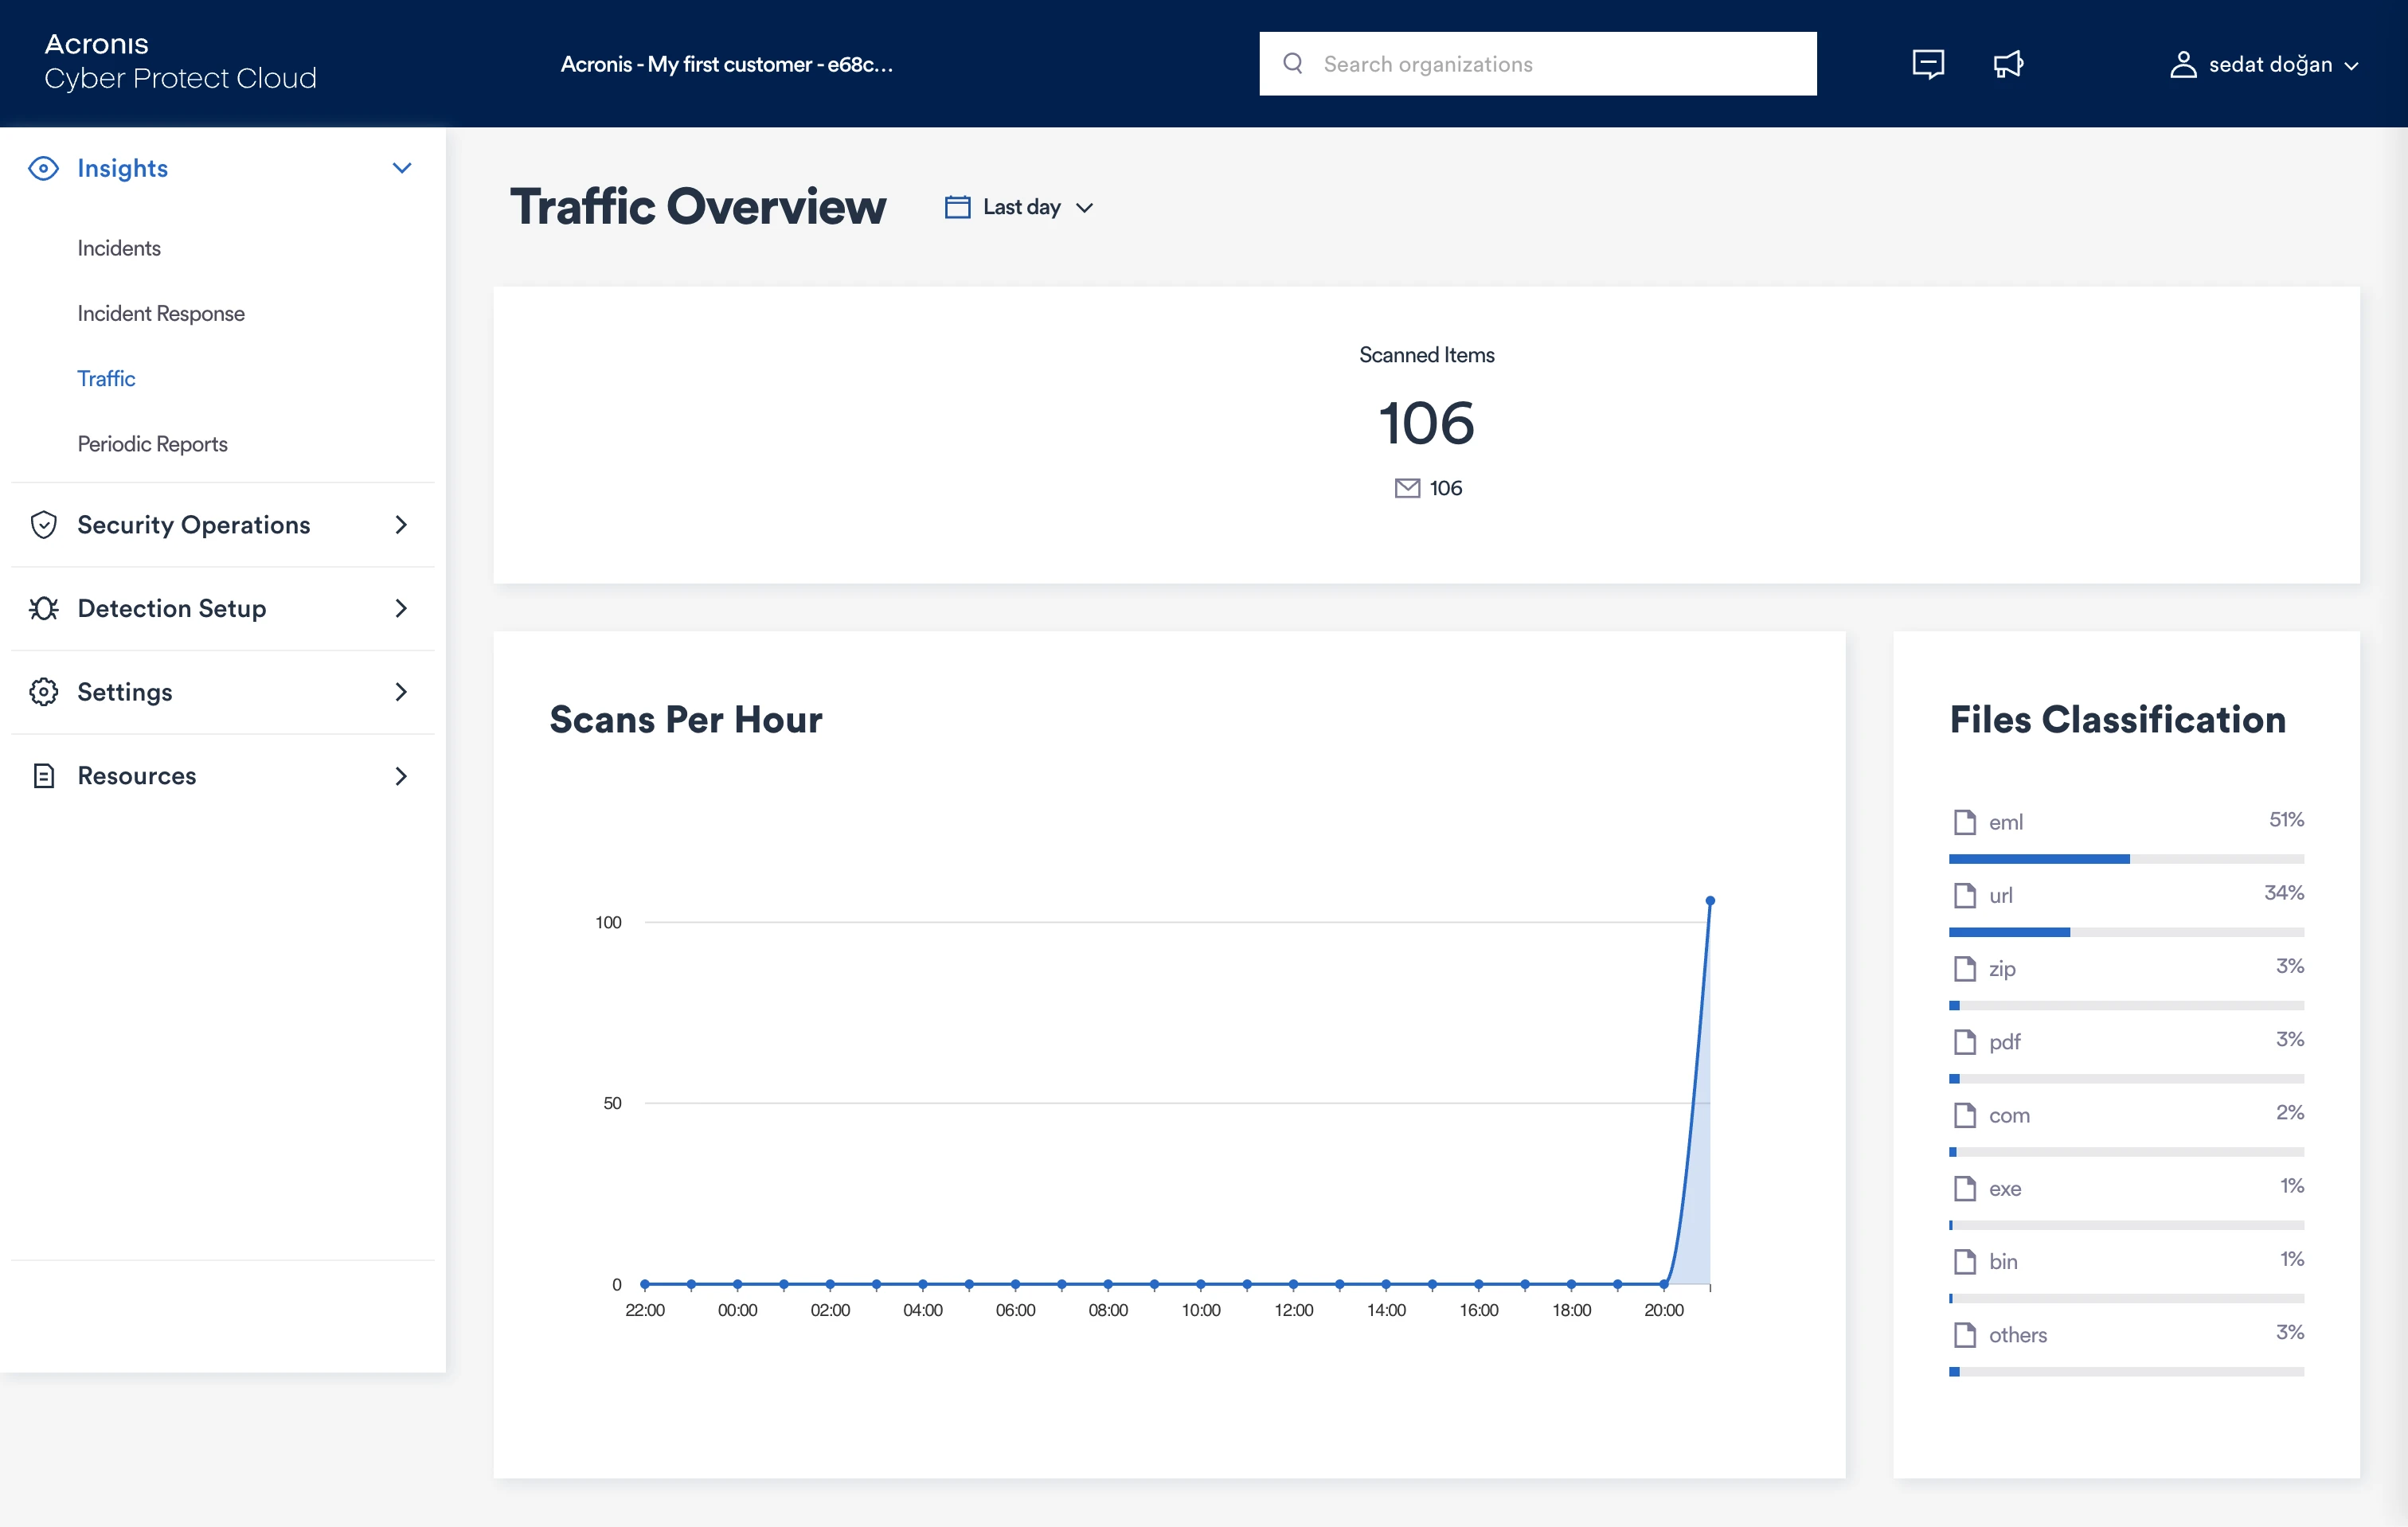
Poiché non abbiamo ancora completato alcuna configurazione, il nostro dashboard mostra le seguenti voci di menu:
- Incidenti: Incidenti di sicurezza rilevati e attività di attacco.
- Risposta agli incidenti: Strumenti per investigare e rispondere agli incidenti.
- Traffico: Visibilità sui modelli di traffico email o web scansionati.
- Report periodici: Report programmati di sicurezza e protezione.
- Operazioni di sicurezza: Controlli di sicurezza operativi e strumenti di monitoraggio.
- Configurazione del rilevamento: Configurazione per regole di rilevamento, scansione e impostazioni di protezione.
Dal menu Impostazioni a sinistra andiamo in Risorse email protette.
Poiché non ci sono ancora asset, il sistema ci reindirizza al flusso di configurazione. Facciamo clic su Configura la protezione email. Il sistema ci chiede un indirizzo email di escalation per segnalare i problemi e quale servizio email utilizziamo.
Per questo test, procederemo con un provider personalizzato tramite MX. Lo facciamo per confrontare direttamente i fornitori, senza essere influenzati dalle protezioni integrate di Microsoft 365 o di Google Workspace.
Selezioniamo il servizio email e scegliamo il metodo di connessione Inline. Ciò significa che Acronis scansiona e blocca le email dannose prima che vengano consegnate.
Aggiungiamo anche un contatto di escalation che Acronis può usare per problemi di account takeover, sicurezza o connessione. Il passo successivo è abilitare l'app Google Workspace, che supporta l'onboarding, un conteggio utenti accurato per la fatturazione e azioni di remediation, come la rimozione delle email dannose consegnate per errore.
Aggiungiamo il dominio connesso, aimultiple.com, e il sistema recupera automaticamente i record MX.
Impostiamo inoltre il metodo di calcolo delle licenze su "In base ai posti dichiarati" e inseriamo 100 posti. Dopo queste impostazioni, procediamo con Avanti per continuare la configurazione MX.
Il sistema ci chiede di aggiungere un record TXT per verificare la proprietà del dominio. Aggiungiamo il record e attendiamo la verifica.
Possiamo anche gestire i server SMTP di destinazione configurati, confermare che TLS sia abilitato e usare l'azione Verifica per verificare che il record TXT sia stato pubblicato correttamente. Questa pagina consente anche di modificare le impostazioni di server e TLS o di eliminare il dominio se necessario.
Abbiamo inviato un totale di 100 email che potrebbero essere considerate dannose o spam. Il dashboard ora mostra statistiche come quante email sono state scansionate, quante sono state classificate come spam, quante come dannose e quante email sono state ricevute per tipo di attacco. C'è anche una statistica che mostra quali indirizzi email sono stati attaccati più frequentemente.
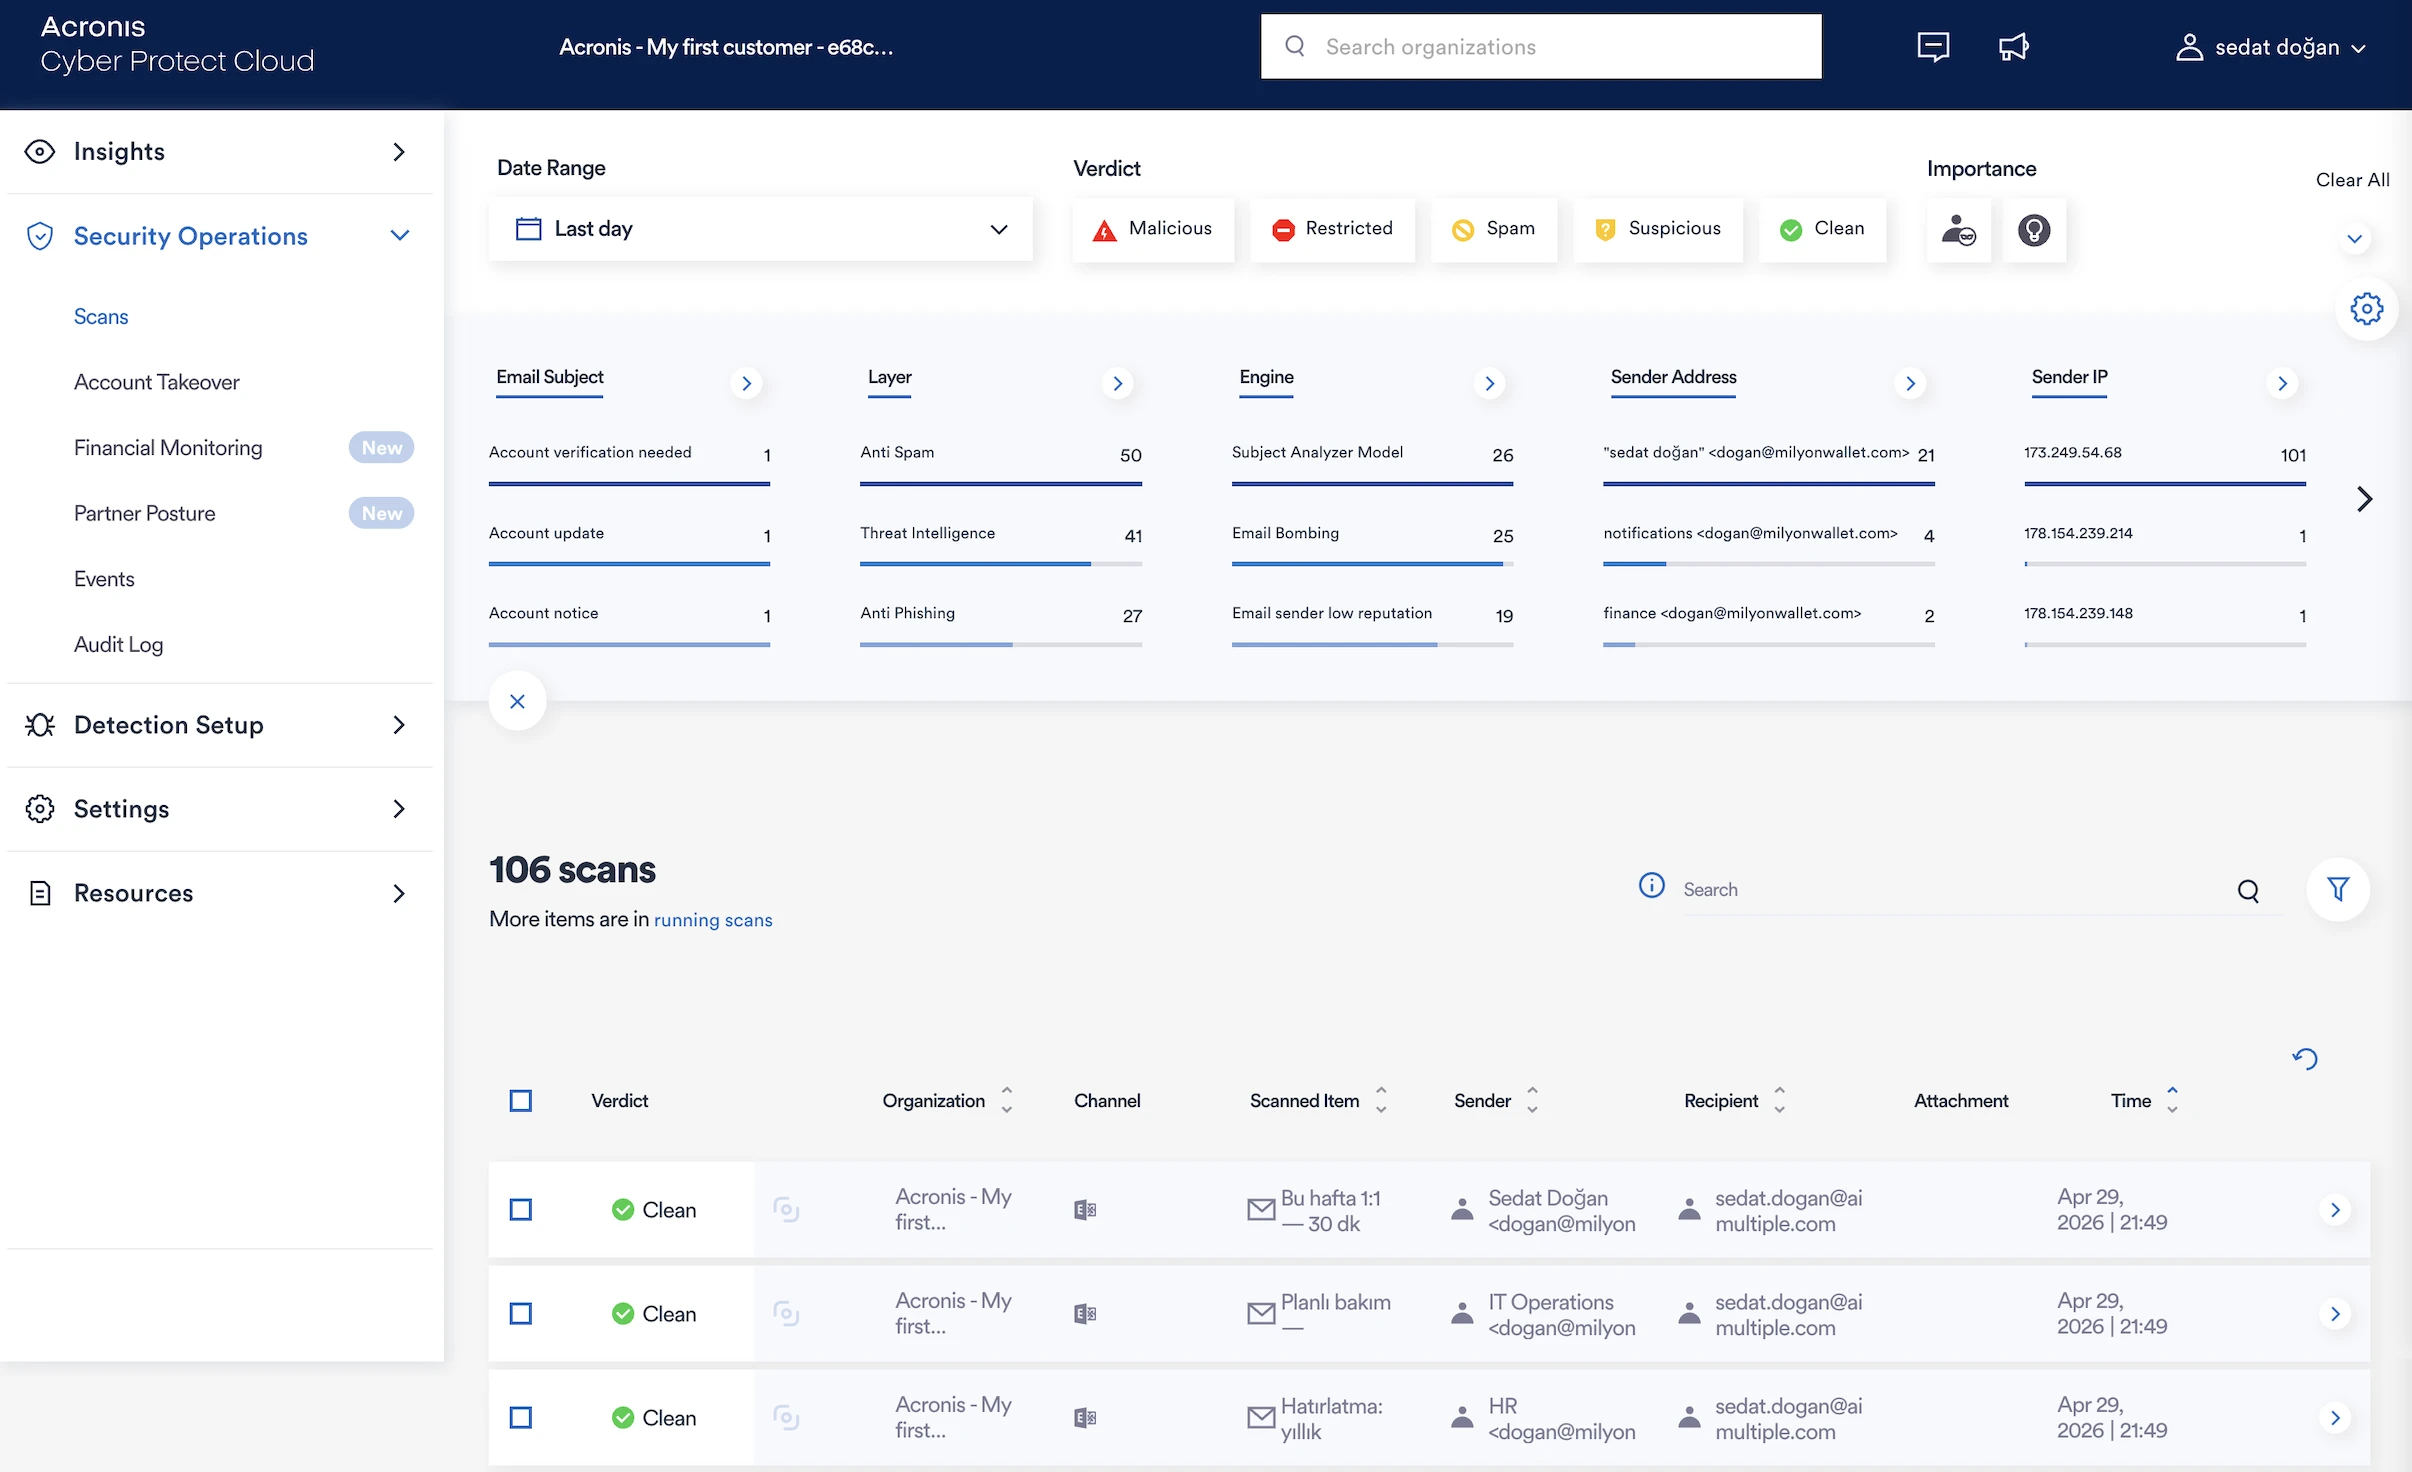
Nel menu Scansioni, possiamo vedere le statistiche di scansione per tutte le email in arrivo. Anche la suddivisione per tipo di file è un dettaglio utile. Inoltre, in tutta l'applicazione, possiamo regolare l'intervallo di date facendo clic su Ultimo giorno nella parte superiore della pagina.
Il filtraggio nella sezione Scansioni è estremamente dettagliato. Ecco alcune delle opzioni:
- Indirizzo/dominio/IP del mittente: Gli indicatori principali per identificare mittenti dannosi o falsificati.
- Nome visualizzato impersonato: Prende di mira direttamente una delle tecniche di phishing più comuni, in cui il nome visibile sembra legittimo ma l'indirizzo reale non lo è.
- Indirizzo di risposta (Reply-to): Un altro importante campanello d'allarme del phishing. Quando il reply-to differisce dall'indirizzo del mittente, spesso segnala un tentativo di reindirizzare le risposte verso una casella controllata dall'attaccante.
- Azione (quarantena/consegnata): Essenziale per capire se una minaccia è stata bloccata o ha raggiunto il destinatario.
- Oggetto: Per identificare campagne di phishing che usano righe oggetto identiche o quasi identiche su più obiettivi.
- Indirizzo del destinatario: Critico per determinare la portata di un attacco. Mostra quanti utenti sono stati presi di mira e se tra loro vi erano persone di alto valore (dirigenti, finanza).
- Payload (allegati/URL): Restringe la ricerca alle email che trasportano i meccanismi più comuni di distribuzione di malware.
Quando andiamo in Security Operations dal menu a sinistra, raggiungiamo la sezione Scansioni. Da questa schermata possiamo accedere ai dettagli relativi alle scansioni. Tutte le scansioni sono elencate qui e possiamo anche vedere le categorizzazioni risultanti, come pulite, spam e dannose.
Quando apriamo i dettagli di un'email, possiamo vedere come il sistema l'ha valutata e il suo stato attuale. Possiamo anche cambiare il suo stato in:
- Approva verdetto (Gestisci): Accetta il verdetto attuale e processa l'email di conseguenza.
- Contrassegna email come limitata: Classifica l'email come limitata o non conforme alle policy.
- Contrassegna email come Spam: Classifica l'email come indesiderata o non richiesta.
- Contrassegna email come Sospetta: Segnala l'email come potenzialmente rischiosa e da trattare con cautela.
- Contrassegna email come Pulita (FP): Contrassegna l'email come sicura e indica che si è trattato di un falso positivo.
La vista qui sotto è la vista compatta. Quando facciamo clic sulla scheda Dettagli nell'angolo in alto a destra, possiamo vedere molti dettagli aggiuntivi.
Nella vista compatta, possiamo vedere i dettagli di scansione di un'email di phishing dannosa messa in quarantena da Acronis. Include una panoramica generata dall'IA che spiega perché l'email è considerata dannosa e mostra indicatori come un dominio mittente sospetto, comportamento di email bombing e un URL rischioso. Nella sezione Dettagli, possiamo verificare canale, azione intrapresa, tempo di scansione, tempo di elaborazione, organizzazione e stato IR.
Nell'Email Inspector possiamo esaminare i metadati del messaggio, inclusi oggetto, mittente, destinatario, ora, percorso di ritorno e IP di origine. Viene visualizzato anche il corpo dell'email, così possiamo valutare direttamente il tentativo di ingegneria sociale.
I criteri di valutazione degli incidenti sono chiari e trasparenti. Per un incidente, possiamo anche fare clic sul pulsante Richiedi indagine, selezionare "Penso che questa email sia pulita" e inviarlo al team Acronis per la revisione. Possiamo visualizzare le scansioni precedenti relative alla stessa email.
Con il pulsante Screenshot possiamo vedere la versione renderizzata dell'email, una funzione utile. In particolare, il sistema non esegue il rendering dell'email come HTML nel browser, quindi eventuali vulnerabilità non rilevate nell'email non possono innescare una violazione durante la revisione.
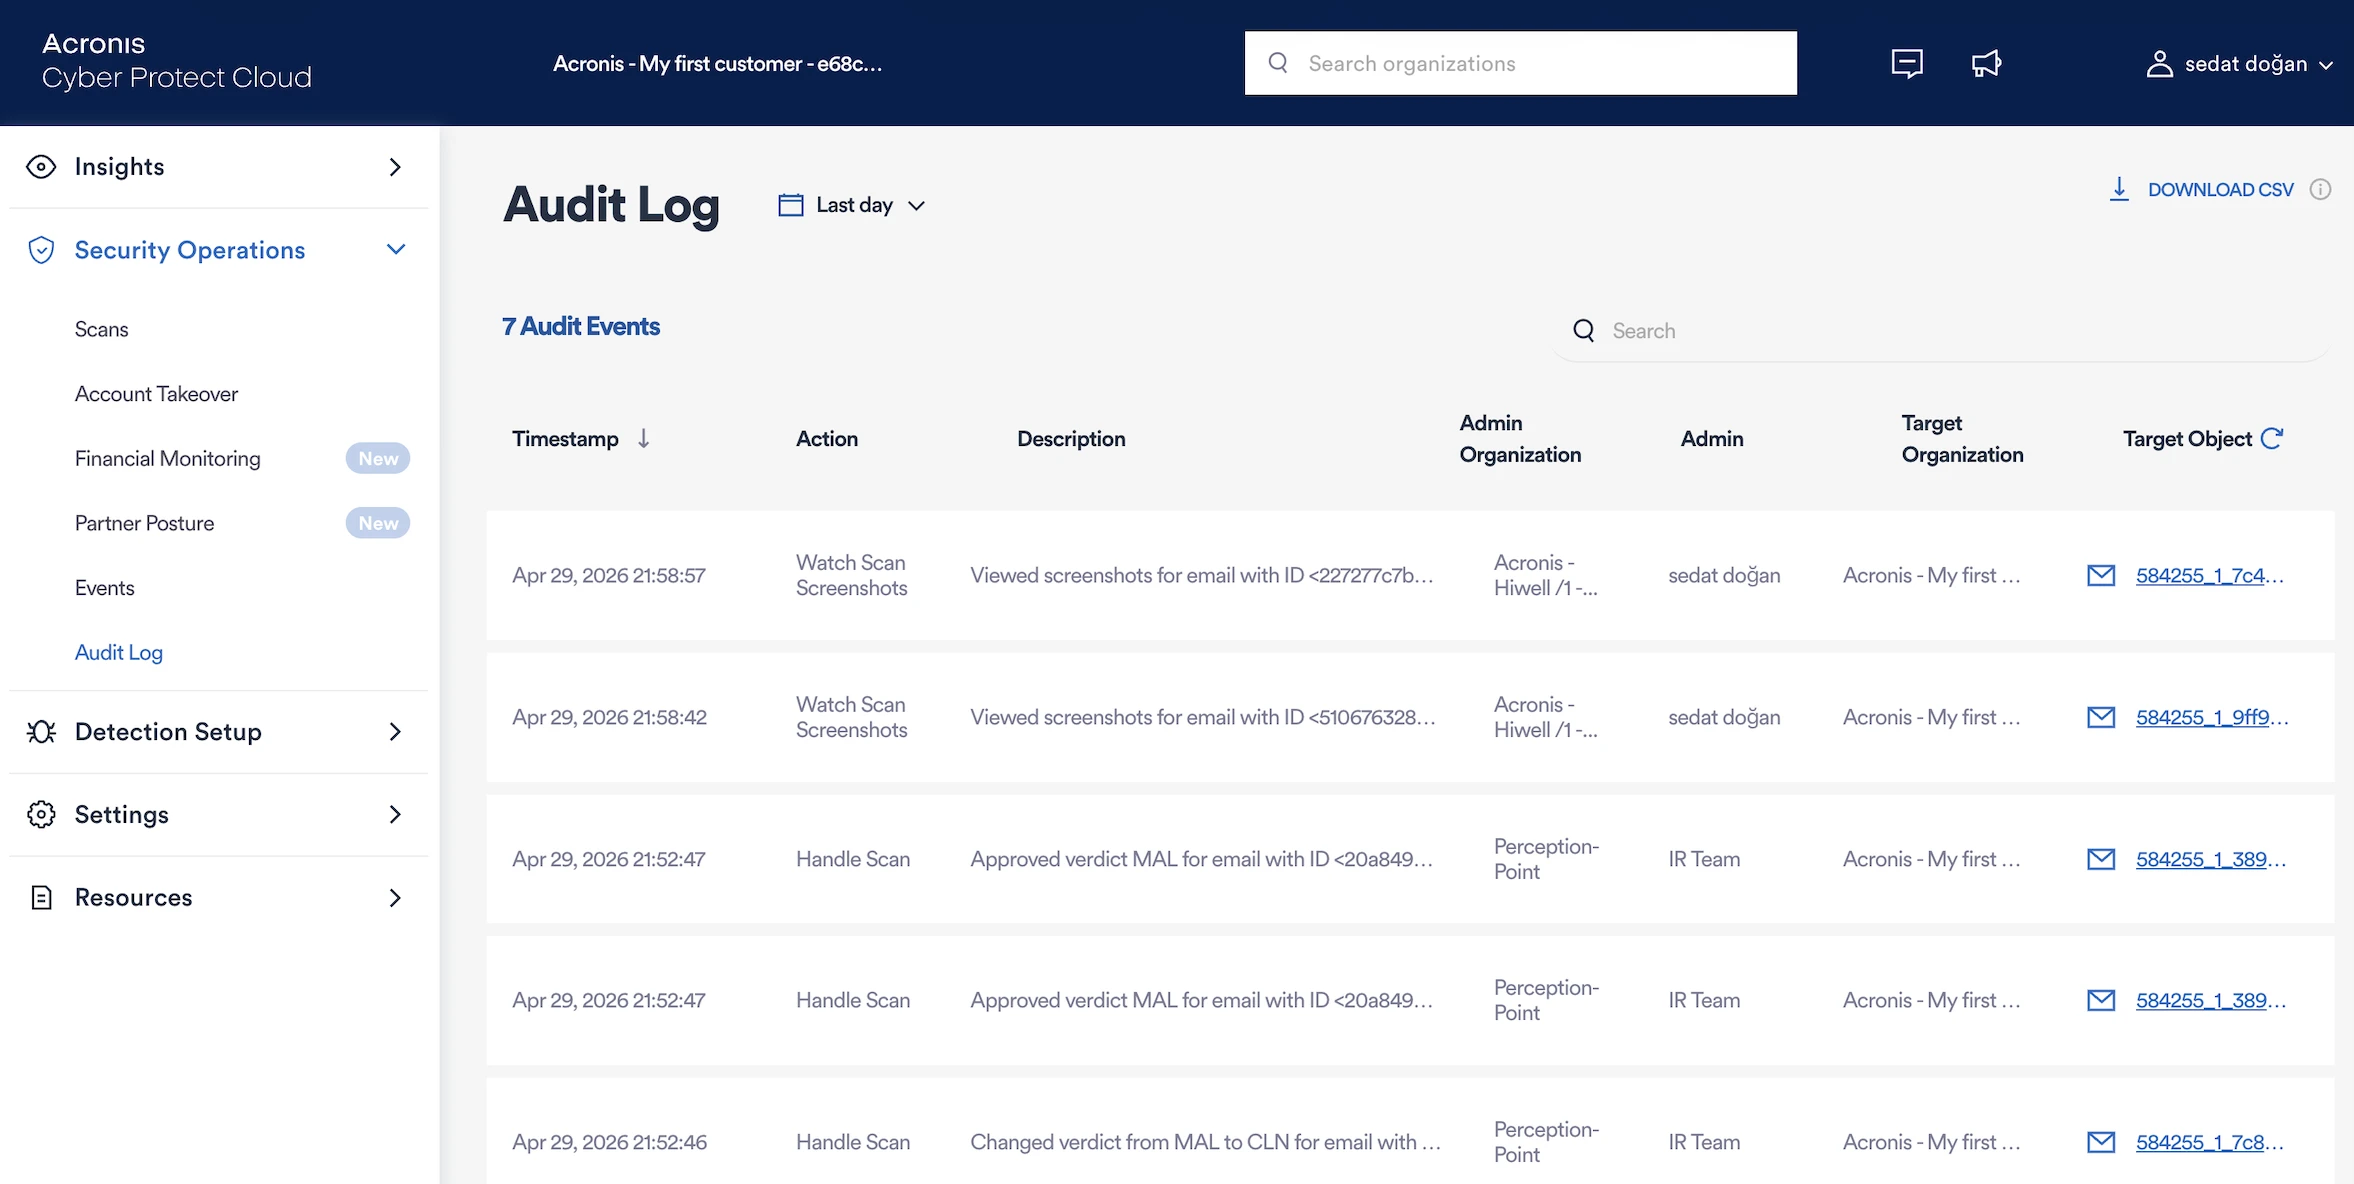
Le azioni utente osservate in questo test erano disponibili nell'Audit log nel menu a sinistra. Alcuni di questi record sono:
- Visualizza screenshot delle scansioni
- Gestisci scansione
- Azione UI
Ogni log registra data/ora, azione, descrizione, amministratore o team, organizzazione di destinazione e l'oggetto o email correlati.
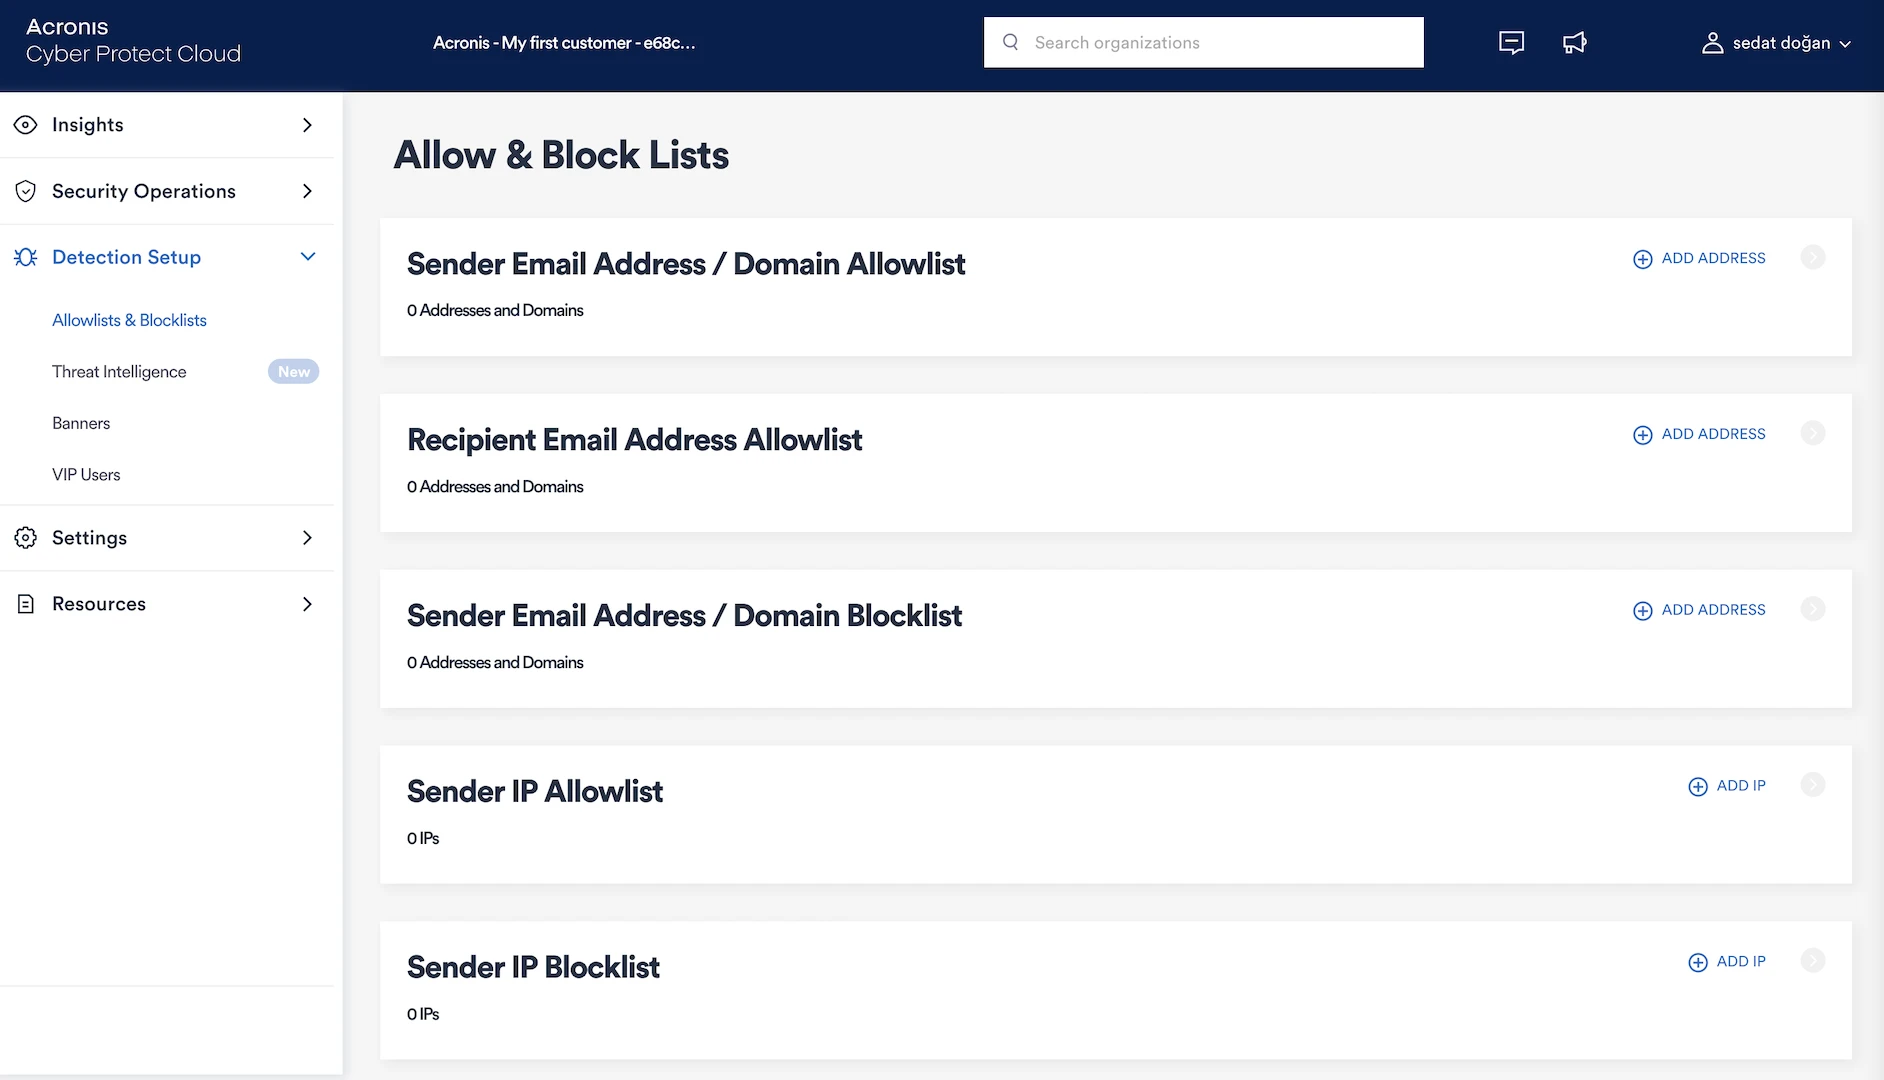
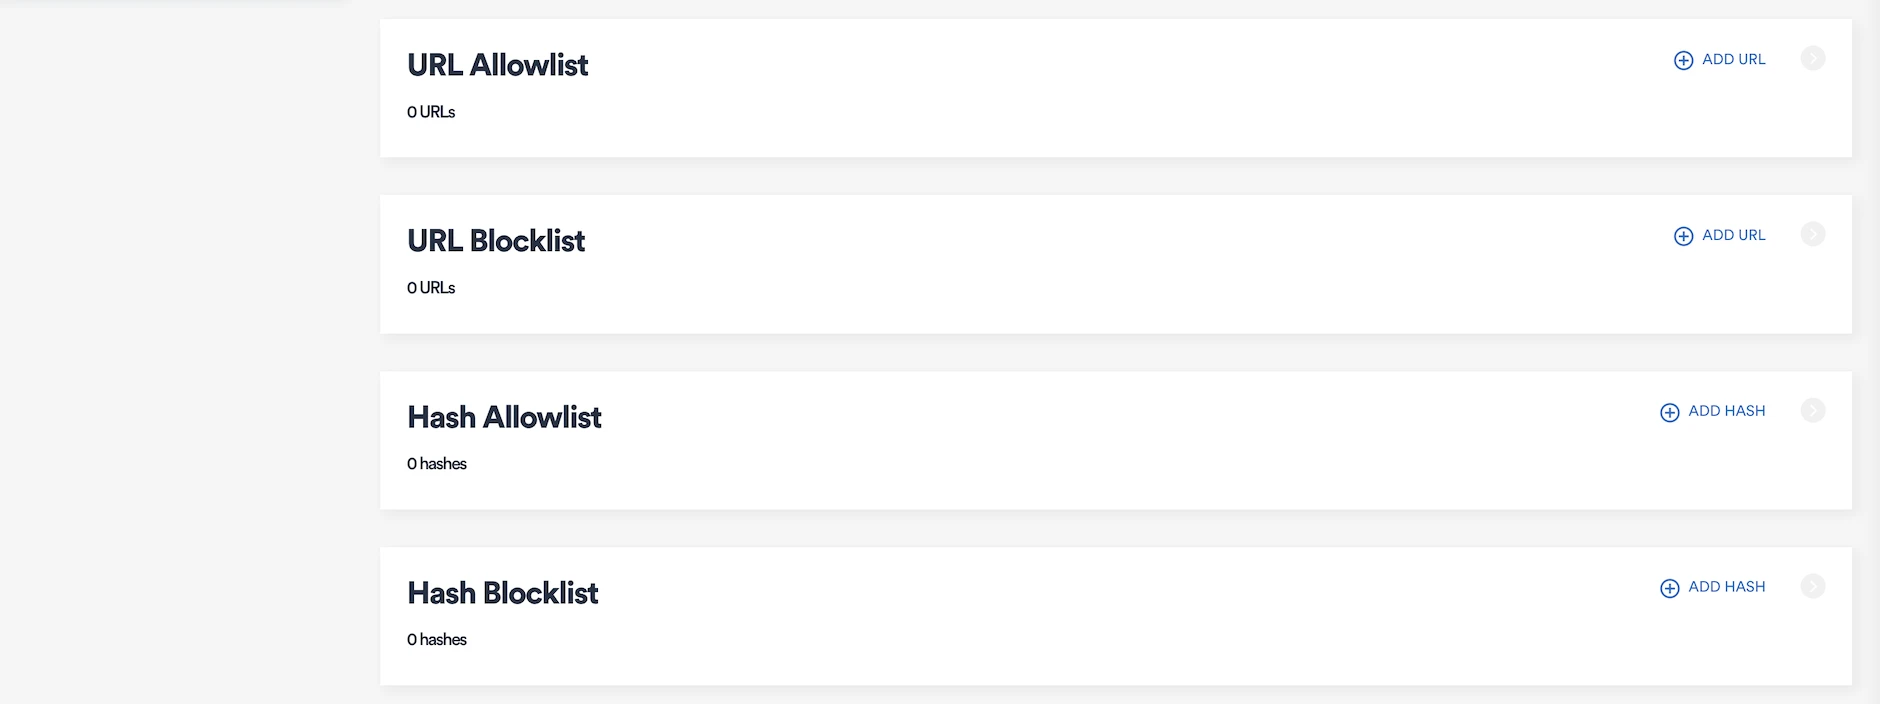
In Detection Setup nel menu a sinistra, possiamo gestire in dettaglio liste consentite e blocklist, una funzione molto utile:
- Allowlist indirizzo email/dominio del mittente: Le email provenienti da indirizzi o domini in questa lista sono sempre attendibili e bypasseranno i filtri spam/minacce. Questo può essere utile per autorizzare partner noti o sistemi interni che altrimenti potrebbero generare falsi positivi.
- Allowlist indirizzo email del destinatario: Specifica gli indirizzi interni dei destinatari che devono ricevere tutta la posta in arrivo senza filtri. Questo garantisce che determinati utenti (ad es. una casella catch-all) ricevano sempre le email, anche da mittenti sconosciuti.
- Blocklist indirizzo email/dominio del mittente: Le email provenienti da indirizzi o domini in questa lista vengono automaticamente rifiutate o messe in quarantena. Può essere usata per bloccare permanentemente fonti di spam note, domini dannosi o mittenti indesiderati di massa.
- Allowlist IP del mittente: I server di posta con IP in questa lista sono considerati attendibili e le loro email saltano i controlli di reputazione basati su IP. Può essere usata per servizi di posta di terze parti attendibili o relay di posta on-premise.
- Blocklist IP del mittente: Le connessioni da questi IP vengono bloccate, indipendentemente dall'indirizzo del mittente. Questo può essere efficace contro server di posta dannosi noti o infrastrutture compromesse.
- URL allowlist: I link che corrispondono a questi URL o domini all'interno del corpo delle email sono considerati sicuri e non verranno segnalati.
- URL blocklist: Le email contenenti questi URL vengono segnalate, bloccate o messe in quarantena.
- Hash allowlist: Gli allegati che corrispondono a questi hash crittografici sono trattati come sicuri e passano senza avvisi di scansione.
- Hash blocklist: Gli allegati il cui hash corrisponde a una voce di questa lista vengono bloccati immediatamente. Ciò fornisce un blocco preciso, basato su firme, di file dannosi noti, anche se rinominati o camuffati.
Alcune funzionalità degne di nota, che non abbiamo specificamente testato, sono:
Sotto la configurazione del rilevamento:
- Threat intelligence: Recupera indicatori da fonti esterne di threat intelligence. Questa funzione aiuta a individuare malware commodity diffusi, URL dannosi e campagne di attacco attive.
- Banner: Aggiunge banner personalizzabili alle email in arrivo in base a policy e regole.
- Utenti VIP: Consente agli amministratori di mantenere un elenco di utenti di alto valore (dirigenti, personale finanziario, ecc.).
Sotto le operazioni di sicurezza:
Account Takeover (ATO): Rileva segnali di compromissione delle caselle di posta Microsoft 365.
Il motore segnala regole sospette sulle caselle di posta (inoltrare, reindirizzare, spostare o eliminare email), accessi con spostamenti impossibili e accessi da posizioni o dispositivi non familiari. Quando rileva uno di questi segnali, apre un caso nella console e il team di risposta agli incidenti contatta l'amministratore per indagare insieme.
Analisi dettagliata di Sophos Email Security
Per iniziare con Sophos, creiamo un link di prova e veniamo indirizzati alla seguente schermata. Similmente a Barracuda, Sophos ci chiede di selezionare una regione.
Il sistema chiede quindi quale prodotto vogliamo installare. Selezioniamo Email Security. Tra gli altri prodotti configurabili figurano Endpoint Protection, Server Protection, Phish Threat, DNS Protection, Zero Trust Network Access, Protected Browser, Mobile, Wireless, Device Encryption, Firewall Management, Cloud Optix e Switches.
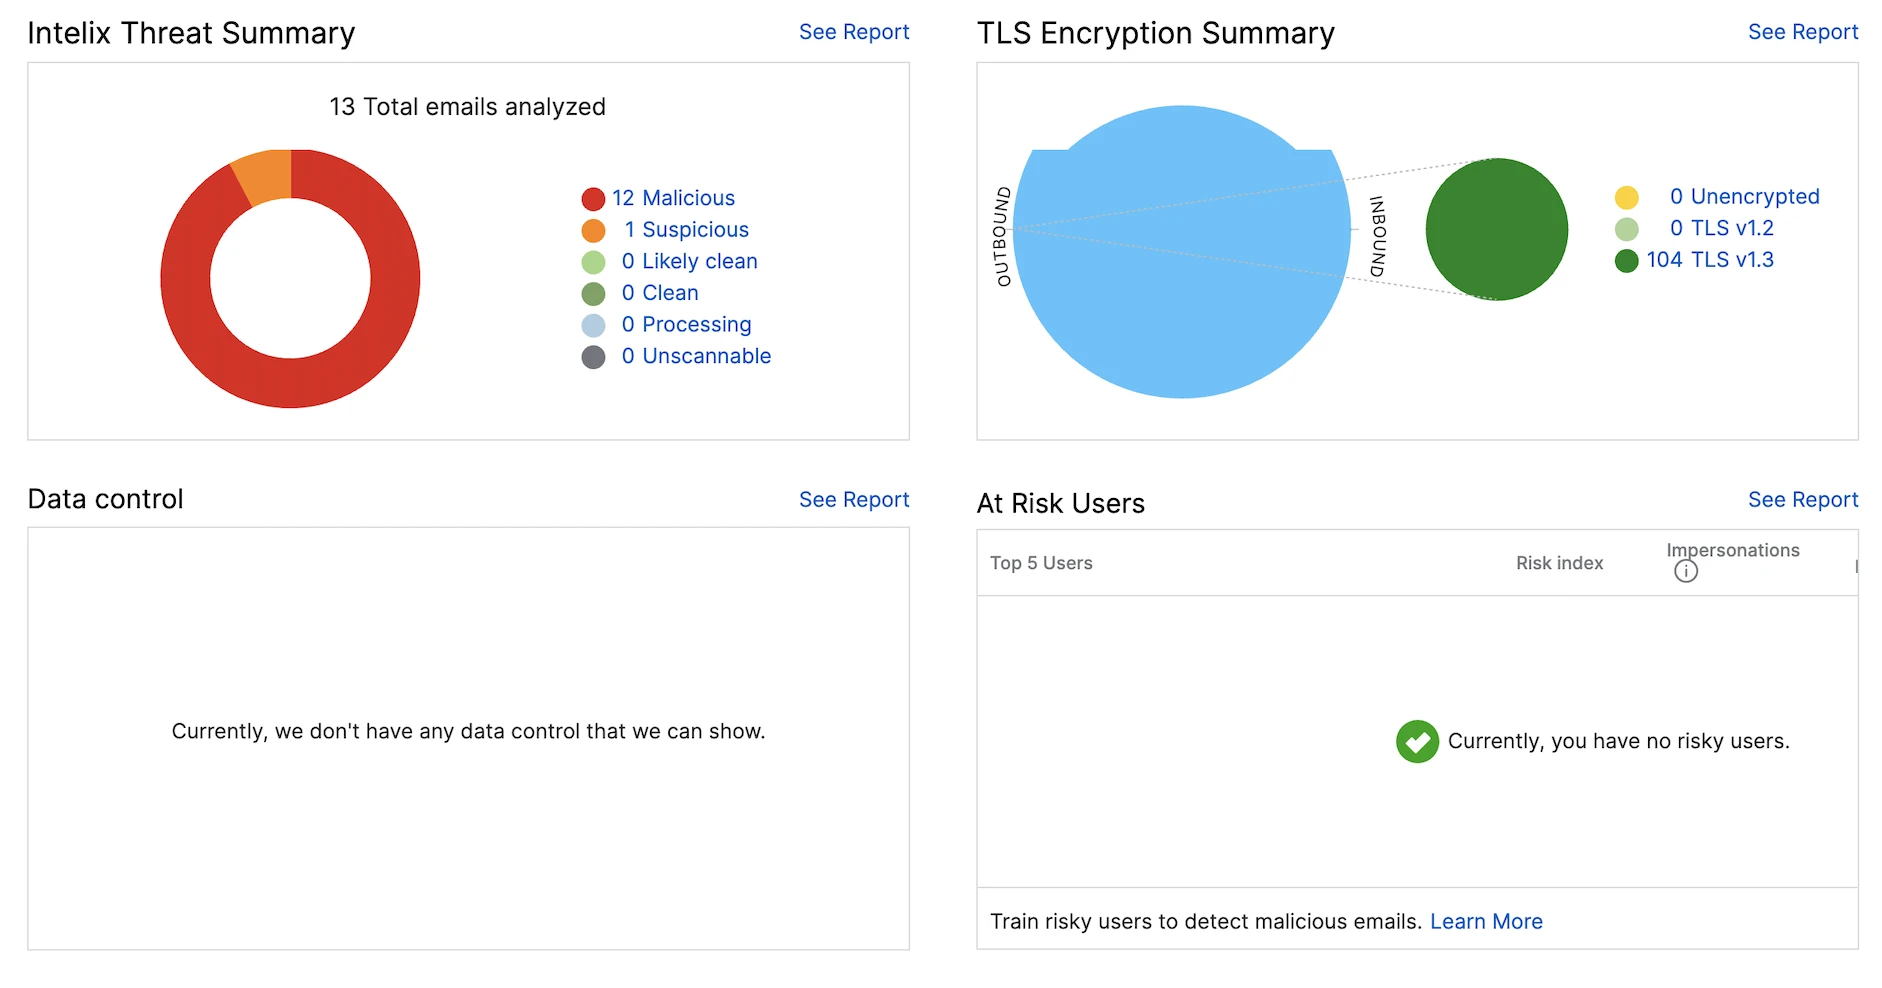
Invieremo 100 email e l'immagine qui sotto mostra il dashboard. Include statistiche come il numero totale di email in arrivo scansionate, le minacce potenziali e i tipi di minaccia rilevati. Ci sono anche statistiche per le email in uscita, ma in questo benchmark non testiamo la sicurezza della posta in uscita.
Possiamo anche vedere altri elementi del dashboard come andamenti dell'attività email, riepiloghi delle minacce e indicatori dello stato di sicurezza.
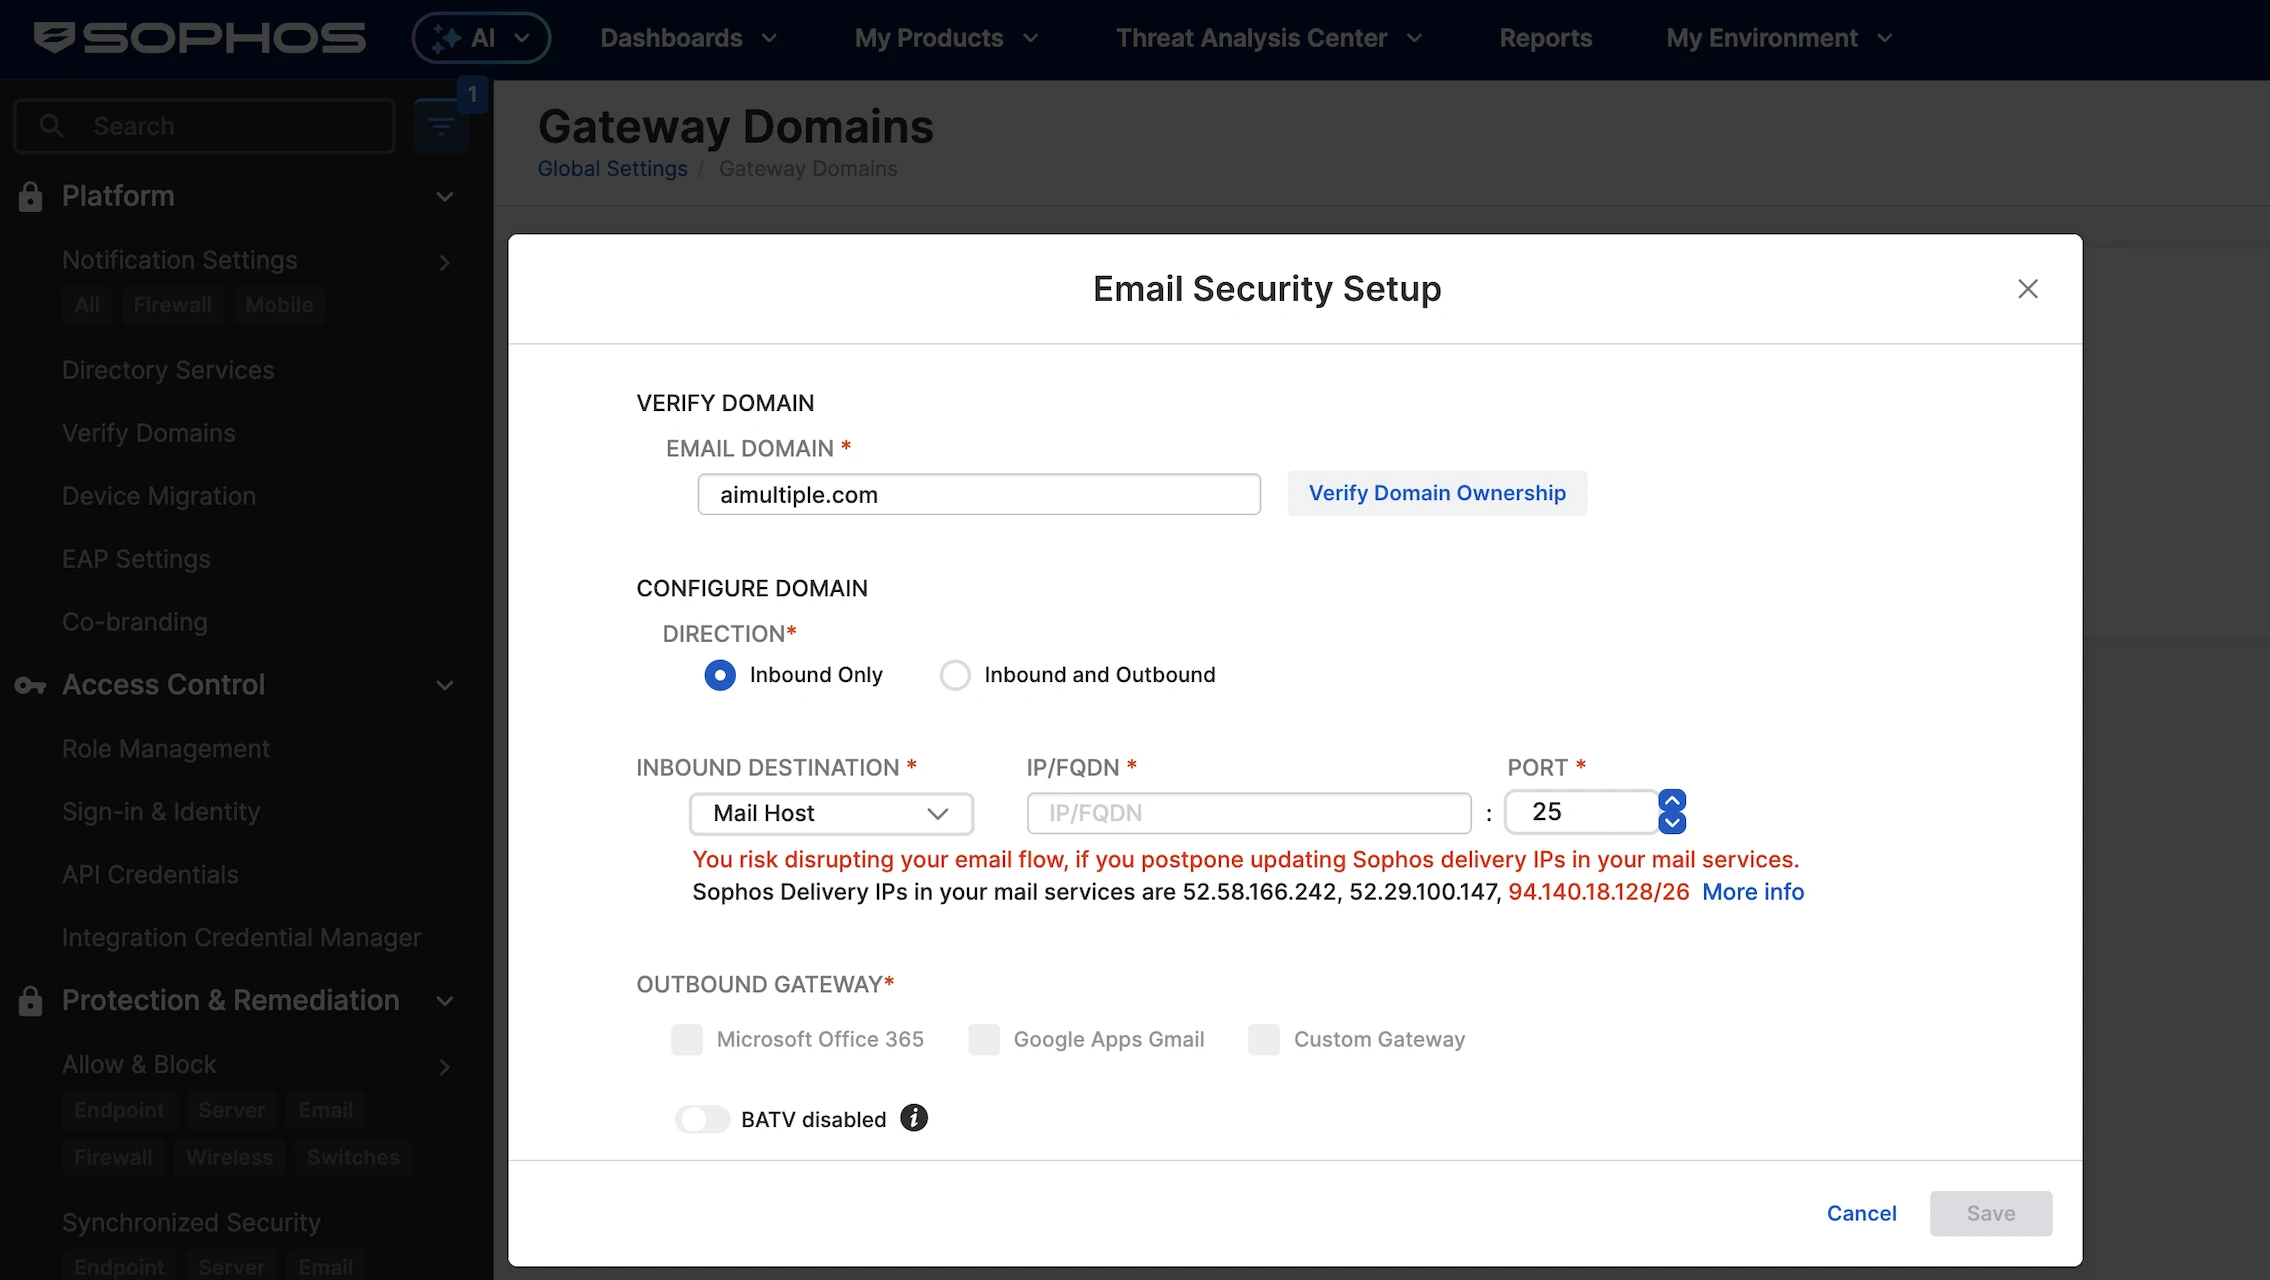
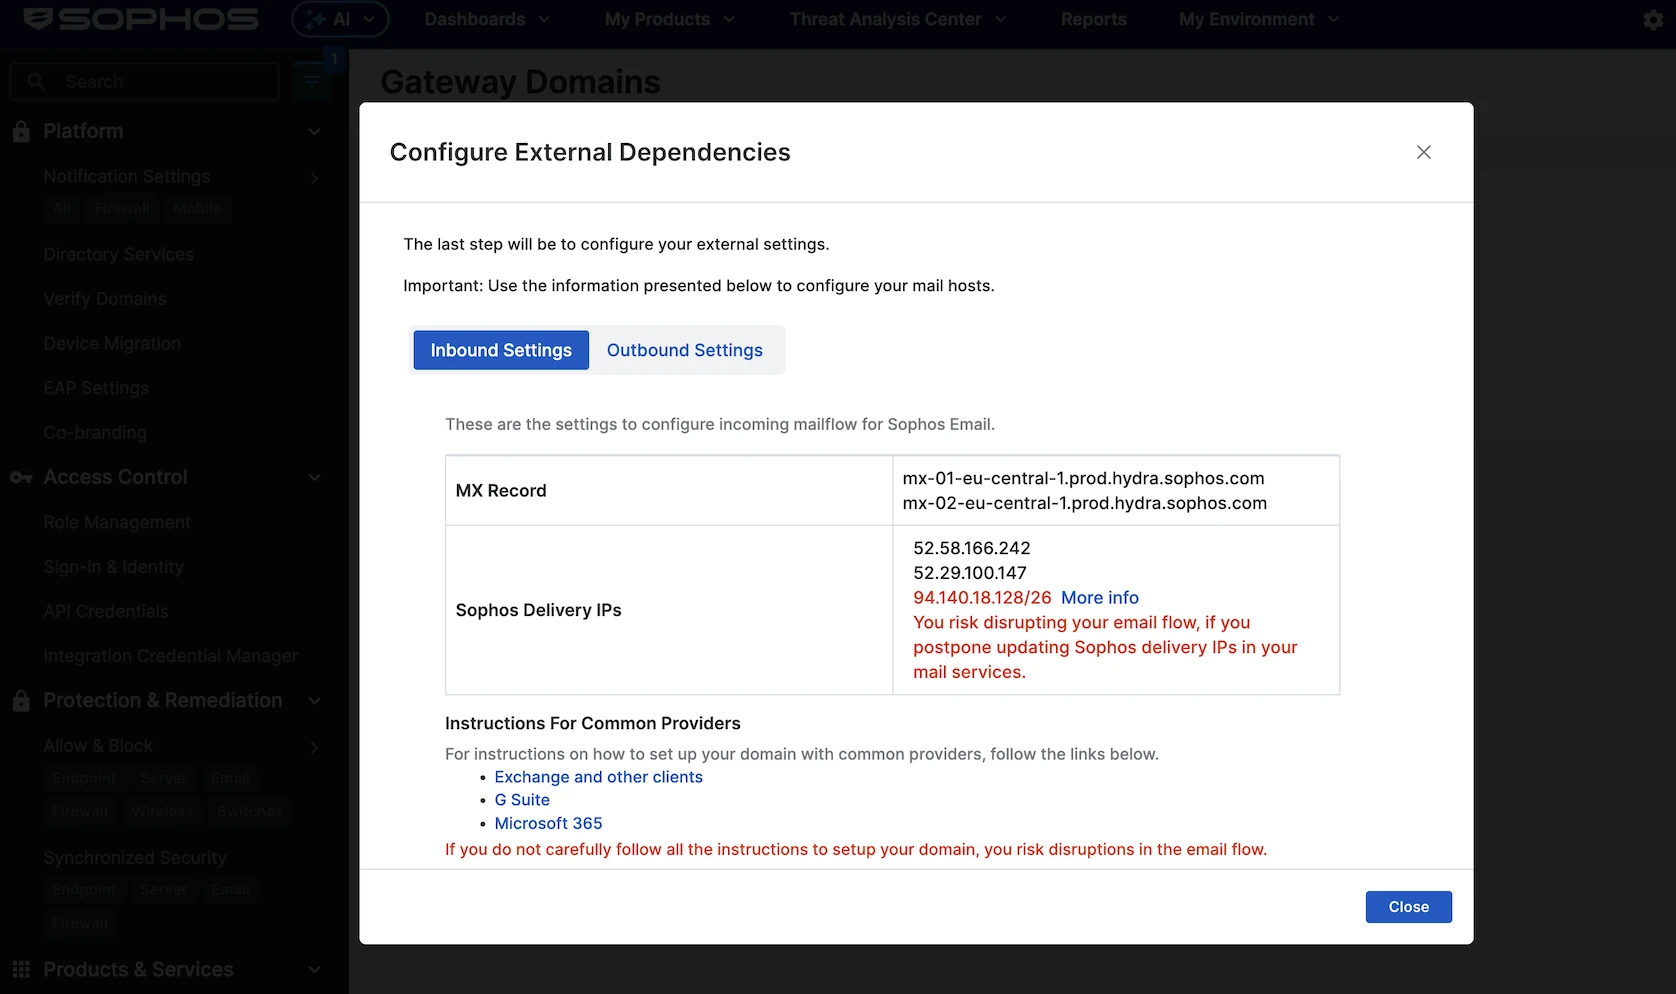
Abbiamo fatto clic su Imposta le impostazioni del gateway email. Il sistema ci chiede di verificare il nostro dominio. Poi osserviamo un'impostazione utile con cui possiamo scegliere solo in entrata oppure sia in entrata sia in uscita. Controlla anche le email in uscita per prevenire problemi di sicurezza.
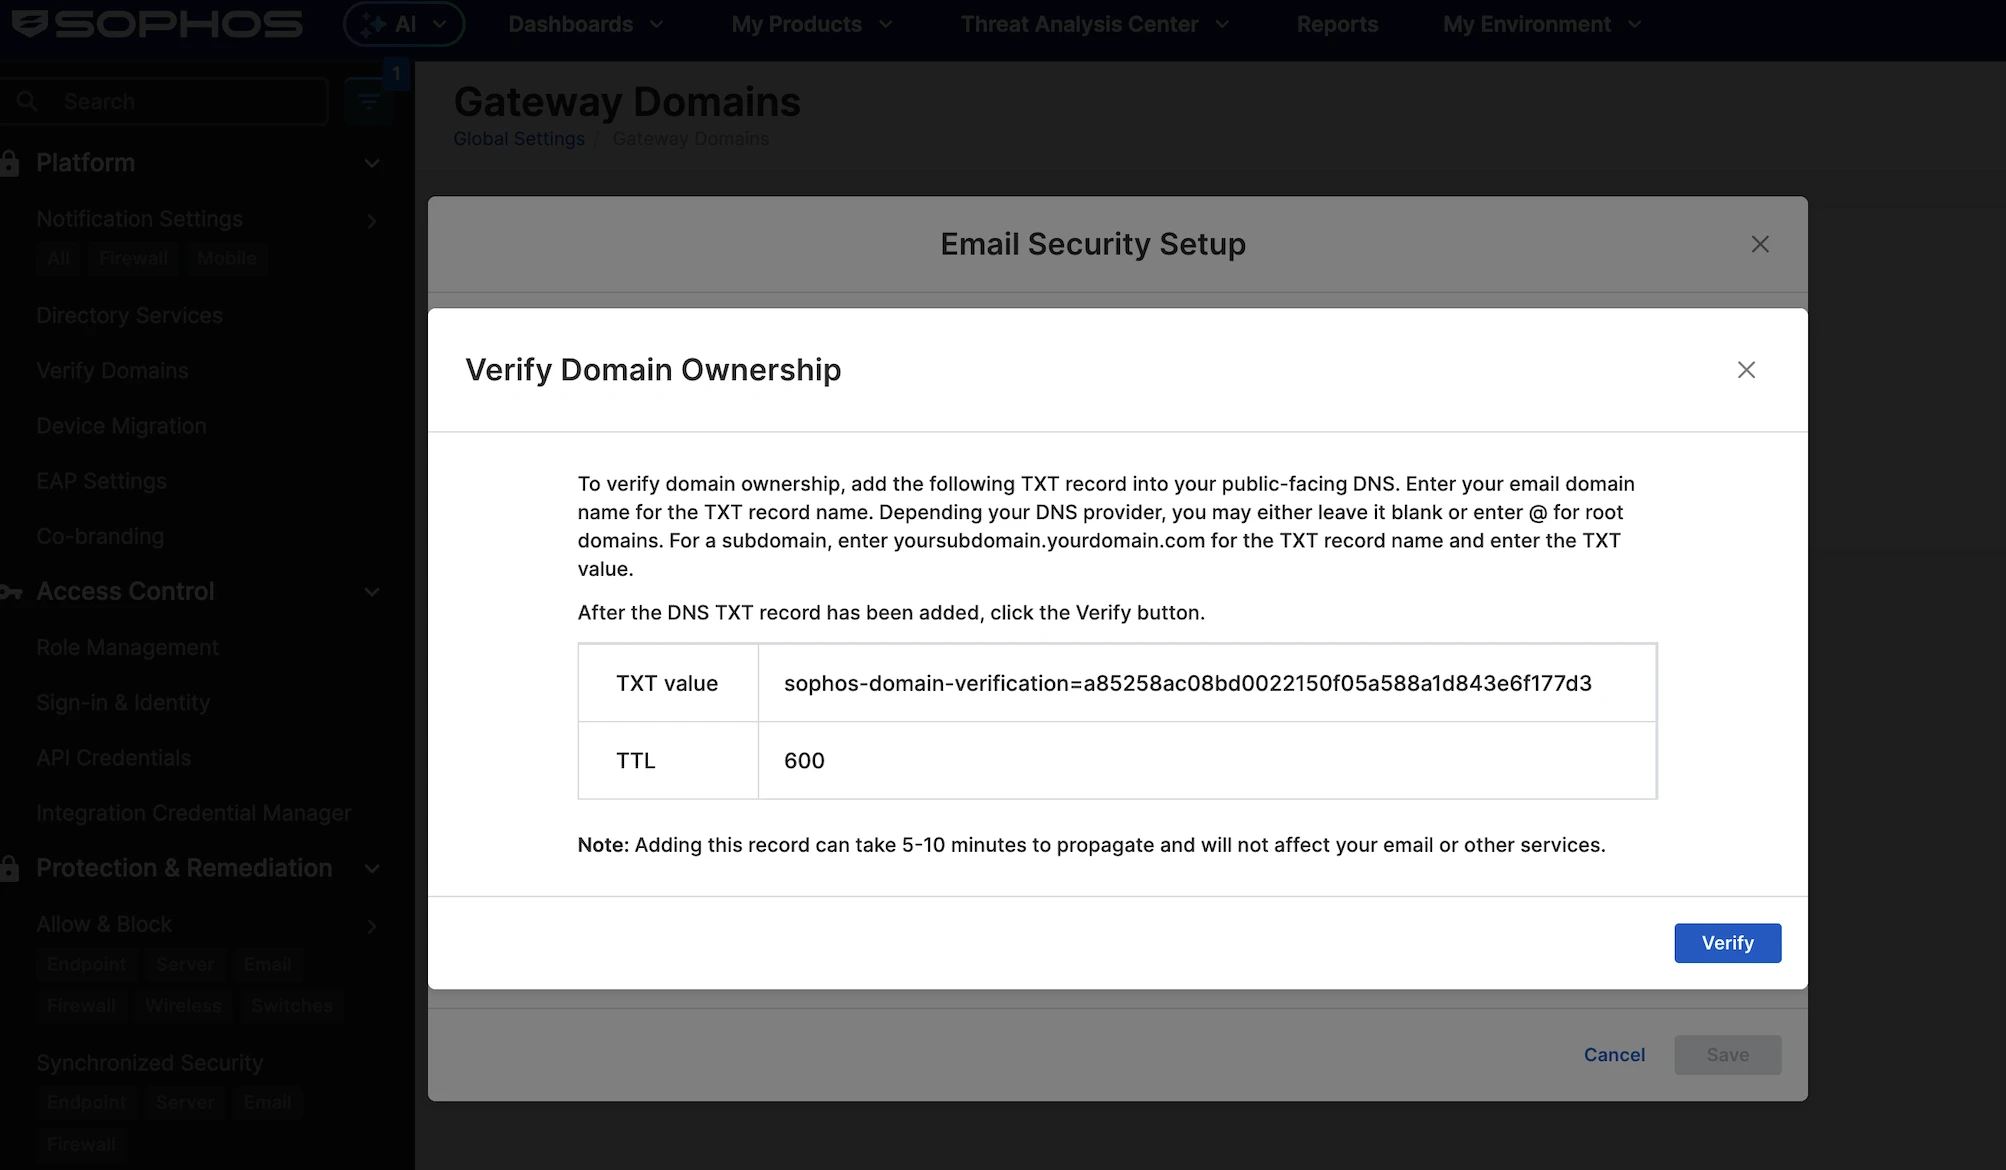
Il sistema mostra il record DNS che dobbiamo inserire. Lo aggiungiamo e procediamo.
Aggiungiamo il record TXT al DNS pubblico del dominio. Il valore TXT è un token di verifica dominio Sophos e il TTL è impostato su 600. Dopo aver aggiunto il record DNS, attendiamo la propagazione, quindi facciamo clic su Verifica affinché Sophos possa confermare che possediamo il dominio.
Abbiamo aggiunto il record e verificato il nostro dominio. Per la destinazione in entrata abbiamo selezionato MX e inserito il record MX di Google Workspace: aspmx.l.google.com.
Come Barracuda, Sophos richiede l'instradamento MX. A differenza di Sophos e Barracuda, Acronis ha gestito questo processo in modo pulito tramite un'API e non abbiamo dovuto modificare alcuna impostazione.
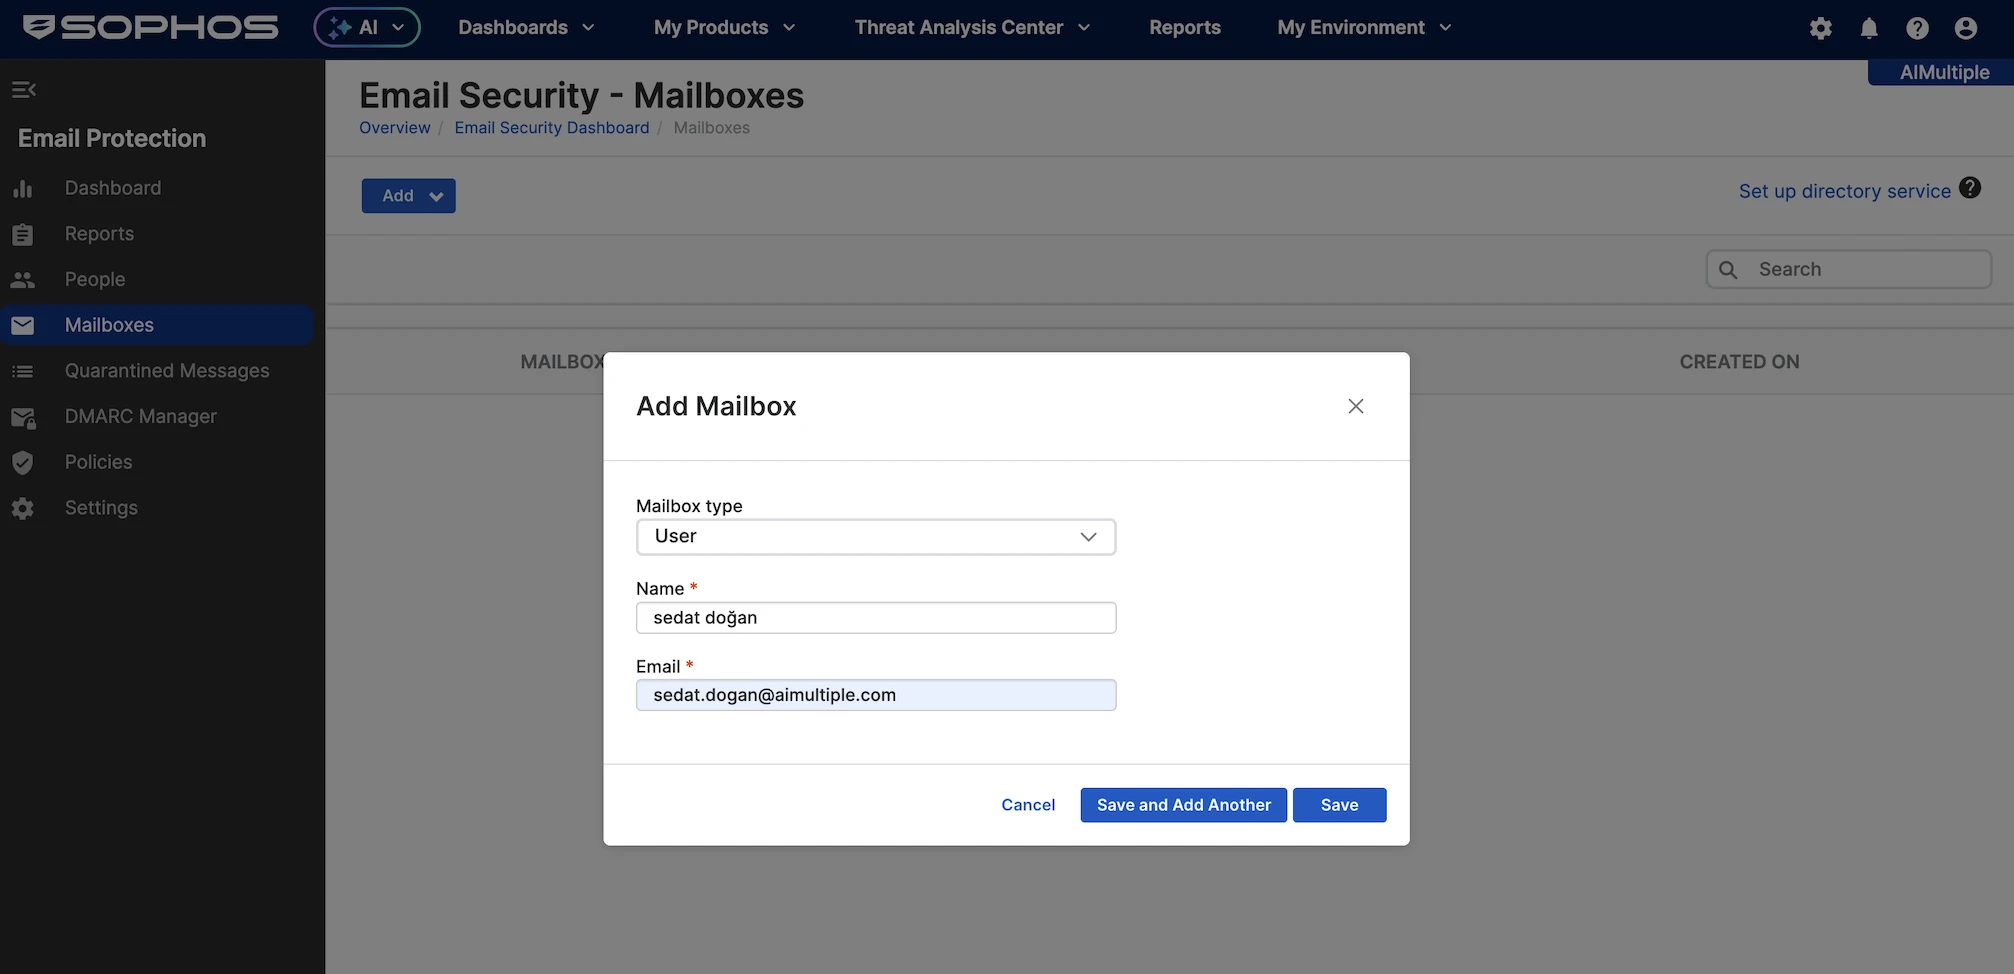
Abbiamo completato le impostazioni MX e inviato un'email di prova, ma non è passata. Dopo alcune verifiche, abbiamo visto che l'errore era: "Questo indirizzo email non è stato trovato", il che era inaspettato.
Dobbiamo andare nel pannello, aprire la sezione Caselle di posta dal menu a sinistra e aggiungere manualmente gli utenti uno per uno. È un problema di usabilità che danneggia l'esperienza complessiva, poiché sia Acronis sia Barracuda funzionavano immediatamente. Per il test, abbiamo aggiunto il nostro indirizzo email e continuato i test tramite quell'account.
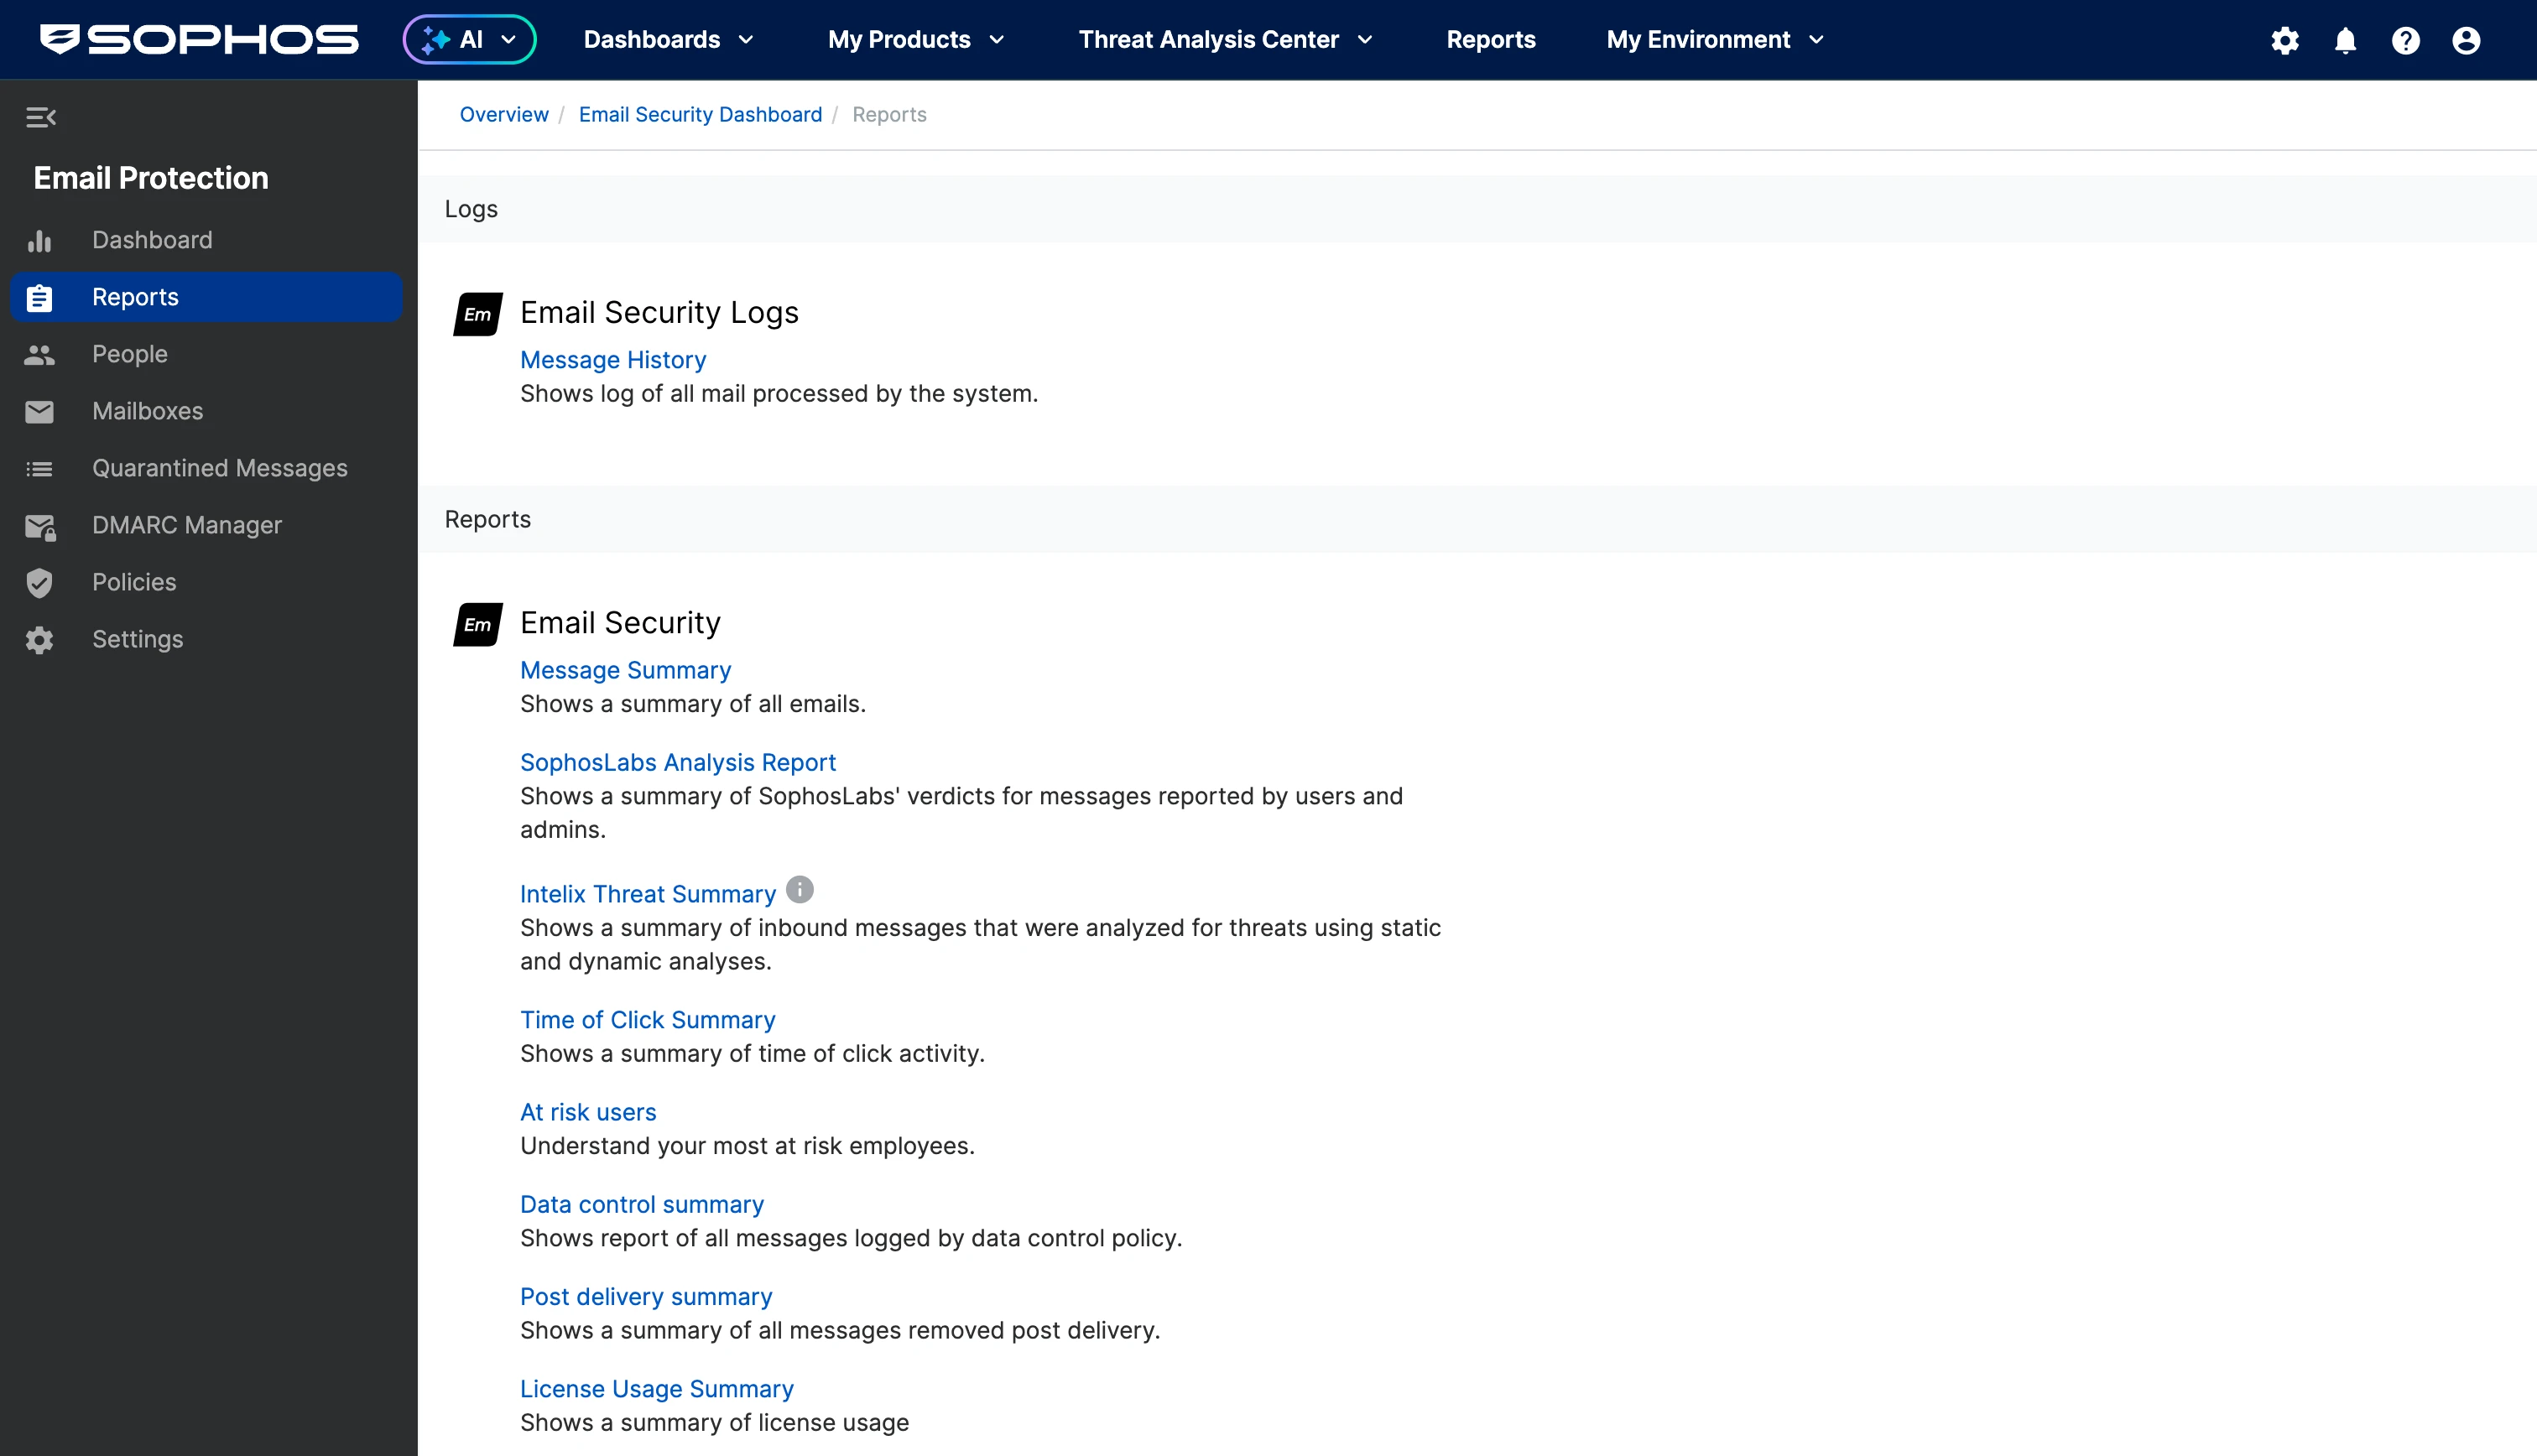
La sezione report è nel menu a sinistra. Ecco alcuni dei report che possiamo creare:
- Riepilogo messaggi: Volume e stato complessivi delle email.
- Report di analisi SophosLabs: Verdict dei messaggi segnalati da utenti/amministratori.
- Riepilogo minacce Intelix: Analisi delle minacce per le email in arrivo.
- Riepilogo Time of click: Report sull'attività di clic sui link.
- Utenti a rischio: Dipendenti più vulnerabili.
- Riepilogo controllo dati: Corrispondenze delle policy di prevenzione della perdita di dati.
- Riepilogo post-consegna: Email rimosse dopo la consegna.
- Riepilogo utilizzo licenze: Utilizzo delle licenze di sicurezza email.
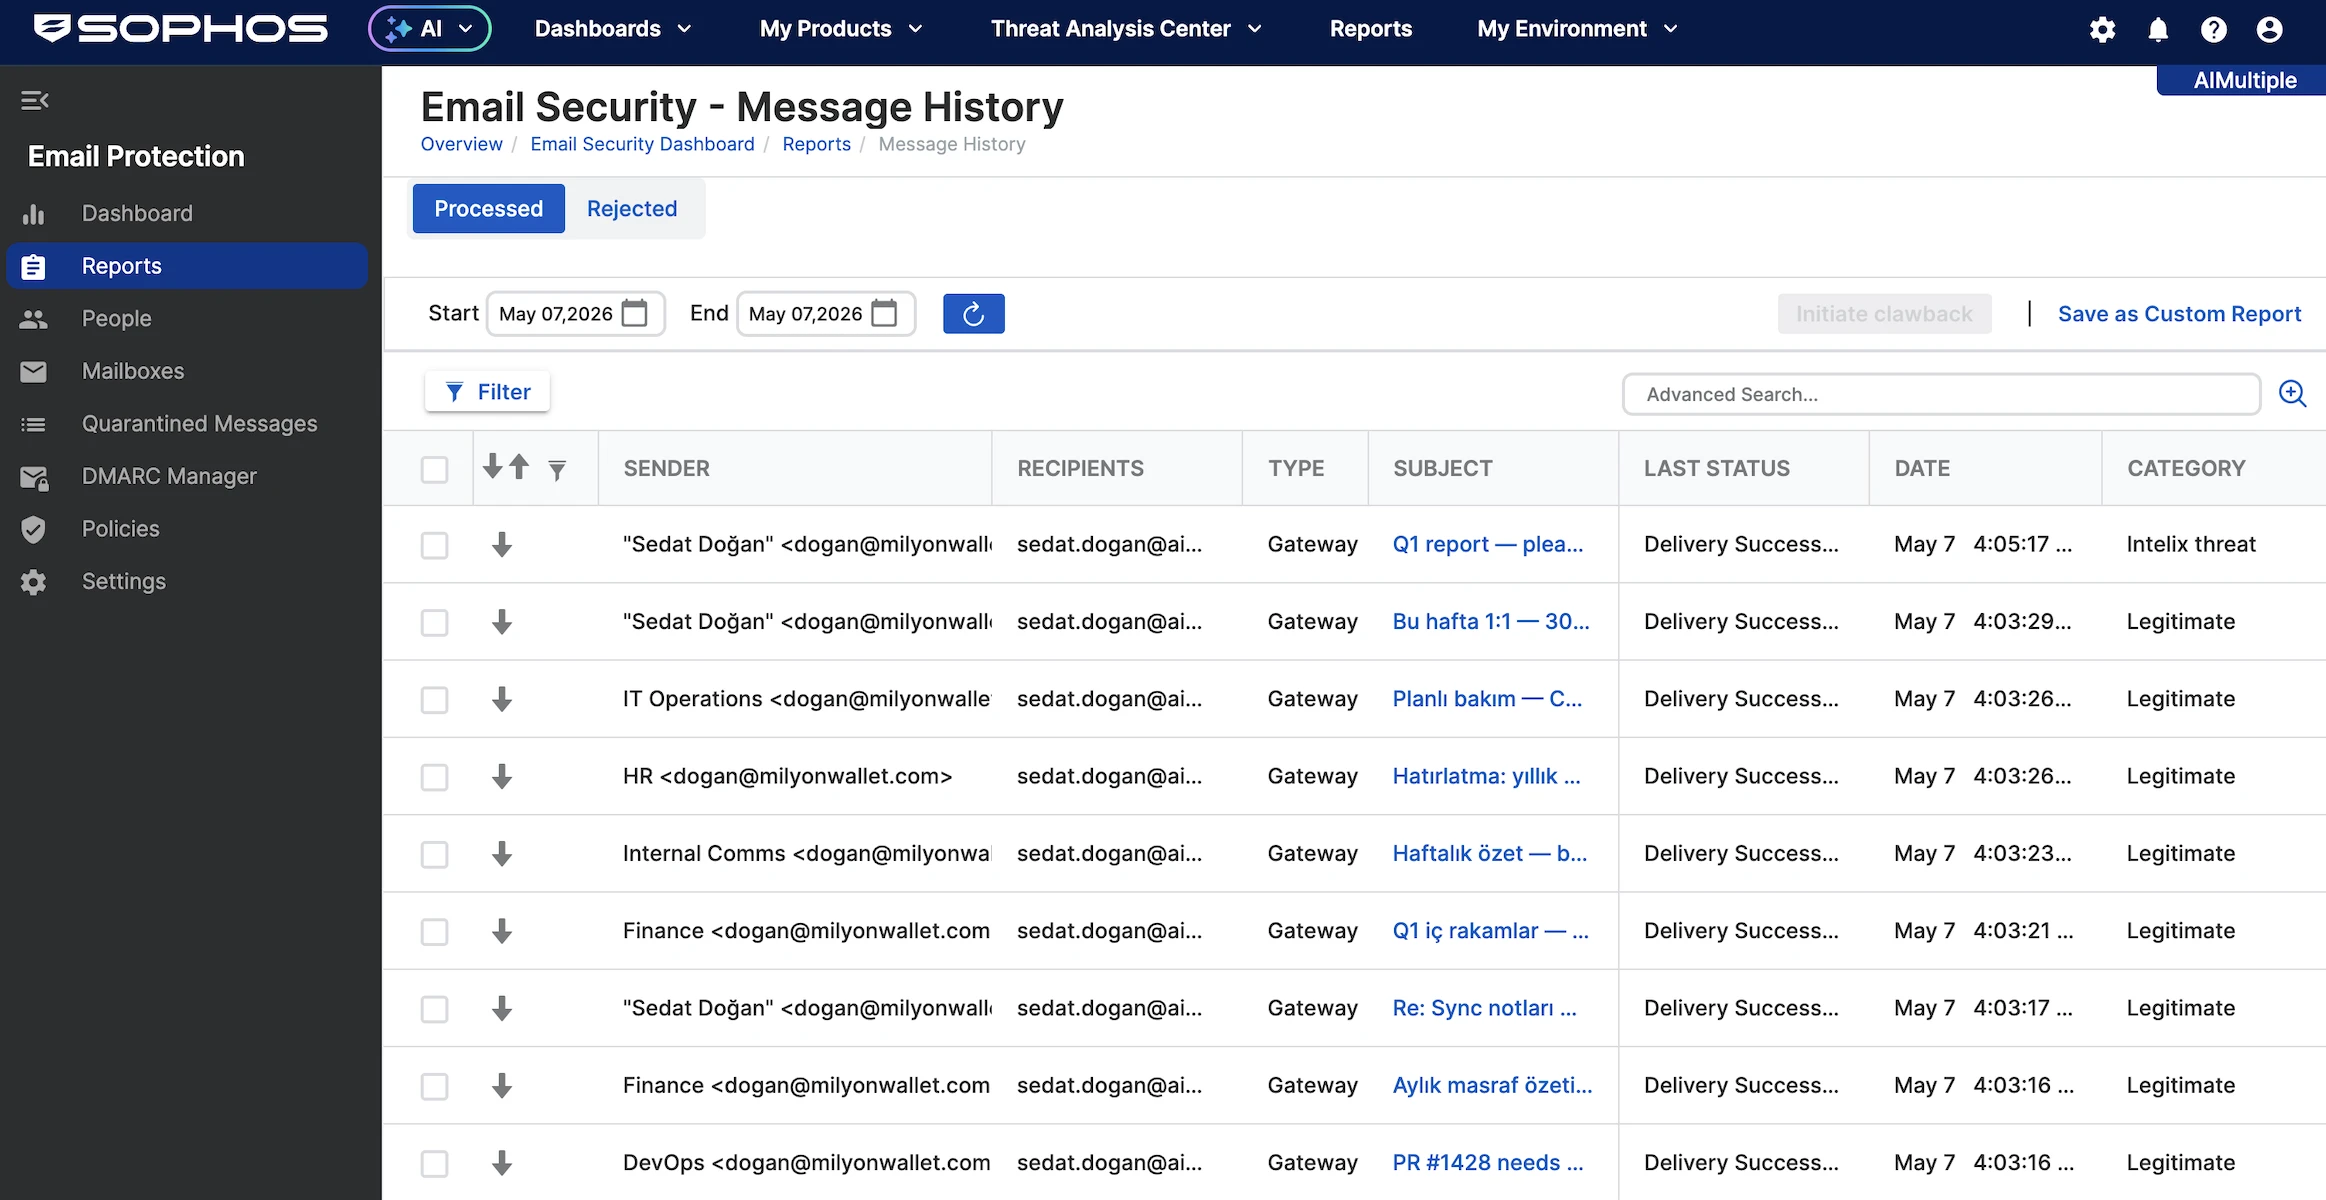
Quando andiamo in Email Security > Message History, possiamo vedere tutte le email in arrivo e come ciascuna è stata classificata. Questo report di Message History elenca le singole email elaborate da Sophos Email Security. Alcuni campi chiave sono:
- Mittente: Da chi sembrava provenire l'email.
- Destinatari: Chi ha ricevuto il messaggio.
- Tipo: Come l'email è entrata nel sistema, di solito Gateway.
- Oggetto: La riga oggetto dell'email.
- Ultimo stato: Cosa ha fatto Sophos, ad esempio Consegnata, Eliminata o Messa in quarantena.
- Data: Quando l'email è stata elaborata.
- Categoria: La classificazione di Sophos, ad esempio Legittima, Spam, Malware, minaccia Intelix o Autenticazione.
Alcuni esempi delle categorie sono:
- Legittima: Email normali a cui è stato consentito il passaggio.
- Spam: Email sospette o indesiderate; molte vengono messe in quarantena.
- Malware: Email pericolose con contenuti dannosi; vengono eliminate.
- Minaccia Intelix: Email analizzate da Sophos Intelix risultate sospette o minacciose.
- In quarantena: L'email è stata bloccata e messa in quarantena per la revisione.
- Eliminata: L'email è stata rimossa invece di essere consegnata.
I filtri seguenti consentono agli utenti di restringere il registro email per categoria di messaggio:
- Legittima: Email normali consentite.
- Messaggio sicuro: Email crittografate o protette.
- Controllo dati: Email che corrispondono a regole di sicurezza o prevenzione perdita dati.
- Errore di autenticazione: Controlli SPF, DKIM o DMARC non riusciti.
- Impersonificazione: Possibile spoofing del mittente o furto d'identità.
- Massa: Email di marketing di massa o automatizzate.
- Spam: Email indesiderate o sospette.
- URL/Codice QR: Email con link o codici QR rischiosi.
- Minaccia Intelix: Email segnalate dall'analisi delle minacce di Sophos.
- Non scansionabile: Email che Sophos non ha potuto ispezionare completamente.
- Malware: Email contenenti file o contenuti dannosi.
- Bloccato dall'azienda: Email bloccate dalla policy aziendale.
Il menu Caselle di posta mostra le caselle di posta monitorate. Aprendo una casella, possiamo selezionare quali policy applicare. In Base Policy – Email Security sono disponibili le seguenti impostazioni:
Autenticazione include i controlli di autenticazione email per i messaggi in arrivo. Possiamo configurare come Sophos gestisce gli errori DMARC, SPF e DKIM, incluse azioni come conformarsi alla policy del mittente o aggiungere un avviso alla riga oggetto.
- Include anche controlli del mittente per anomalie di intestazione e anomalie di dominio, che aiutano a rilevare email che sembrano provenire dal proprio dominio o da domini sospetti senza record DNS adeguati. Possiamo anche abilitare banner per l'utente finale per mostrare ai destinatari il livello di affidabilità dei messaggi in arrivo e aiutarci a decidere se consentire o bloccare i mittenti.
Anti-malware gestisce la scansione anti-malware in arrivo per i messaggi email. Possiamo scegliere l'azione predefinita per i rilevamenti malware, ad esempio Elimina, e abilitare la scansione malware avanzata per un'analisi più approfondita di contenuti e file.
- Consente inoltre di controllare le email non scansionate e l'analisi delle minacce Intelix, con cui Sophos può usare analisi statiche e dinamiche per classificare i messaggi sospetti. In base al verdetto, possiamo definire azioni come eliminare, consegnare o gestire diversamente le email dannose e sospette.
Anti-spam gestisce il modo in cui Sophos tratta spam e posta massiva. Possiamo impostare azioni per categorie come Spam confermato e Massiva, inclusa la quarantena dei messaggi e la decisione se visualizzarli nella quarantena dell'utente finale. Include anche un cursore personalizzabile del tasso di rilevamento spam, dove livelli più alti aumentano l'aggressività del rilevamento dello spam.
Nuovo dominio/mittente include protezioni per domini registrati di recente e nuovi mittenti. Possiamo abilitare controlli per le email inviate da domini creati di recente, spesso usati nelle campagne di phishing. Consente inoltre di mostrare un banner Nuovo mittente quando un destinatario non ha mai ricevuto email da quel mittente prima.
Il paese di origine consente di controllare le email in base al paese del mittente. Paesi specifici possono essere selezionati da un elenco e le email corrispondenti possono essere messe in quarantena o gestite diversamente in base alla policy.
- C'è anche un'opzione per controllare ogni hop del messaggio, che aiuta a ispezionare il percorso che un'email ha fatto prima di raggiungere il destinatario.
Lingua gestisce il filtro per lingua del messaggio. Possiamo selezionare lingue specifiche che vogliamo vietare e scegliere l'azione che Sophos deve intraprendere, come mettere in quarantena i messaggi corrispondenti.
La protezione dall'impersonificazione abilita i controlli per tentativi di impersonificazione di VIP, marchi e generici.
Per la protezione di URL e codici QR, possiamo controllare la presenza di URL e codici QR dannosi nelle email. Sophos può scansionare i link ed extract gli URL dai codici QR per rilevare le minacce prima che gli utenti interagiscano con essi. Gestisce inoltre la Time of Click URL Protection, con cui i link vengono riscritti e controllati quando l'utente fa clic.
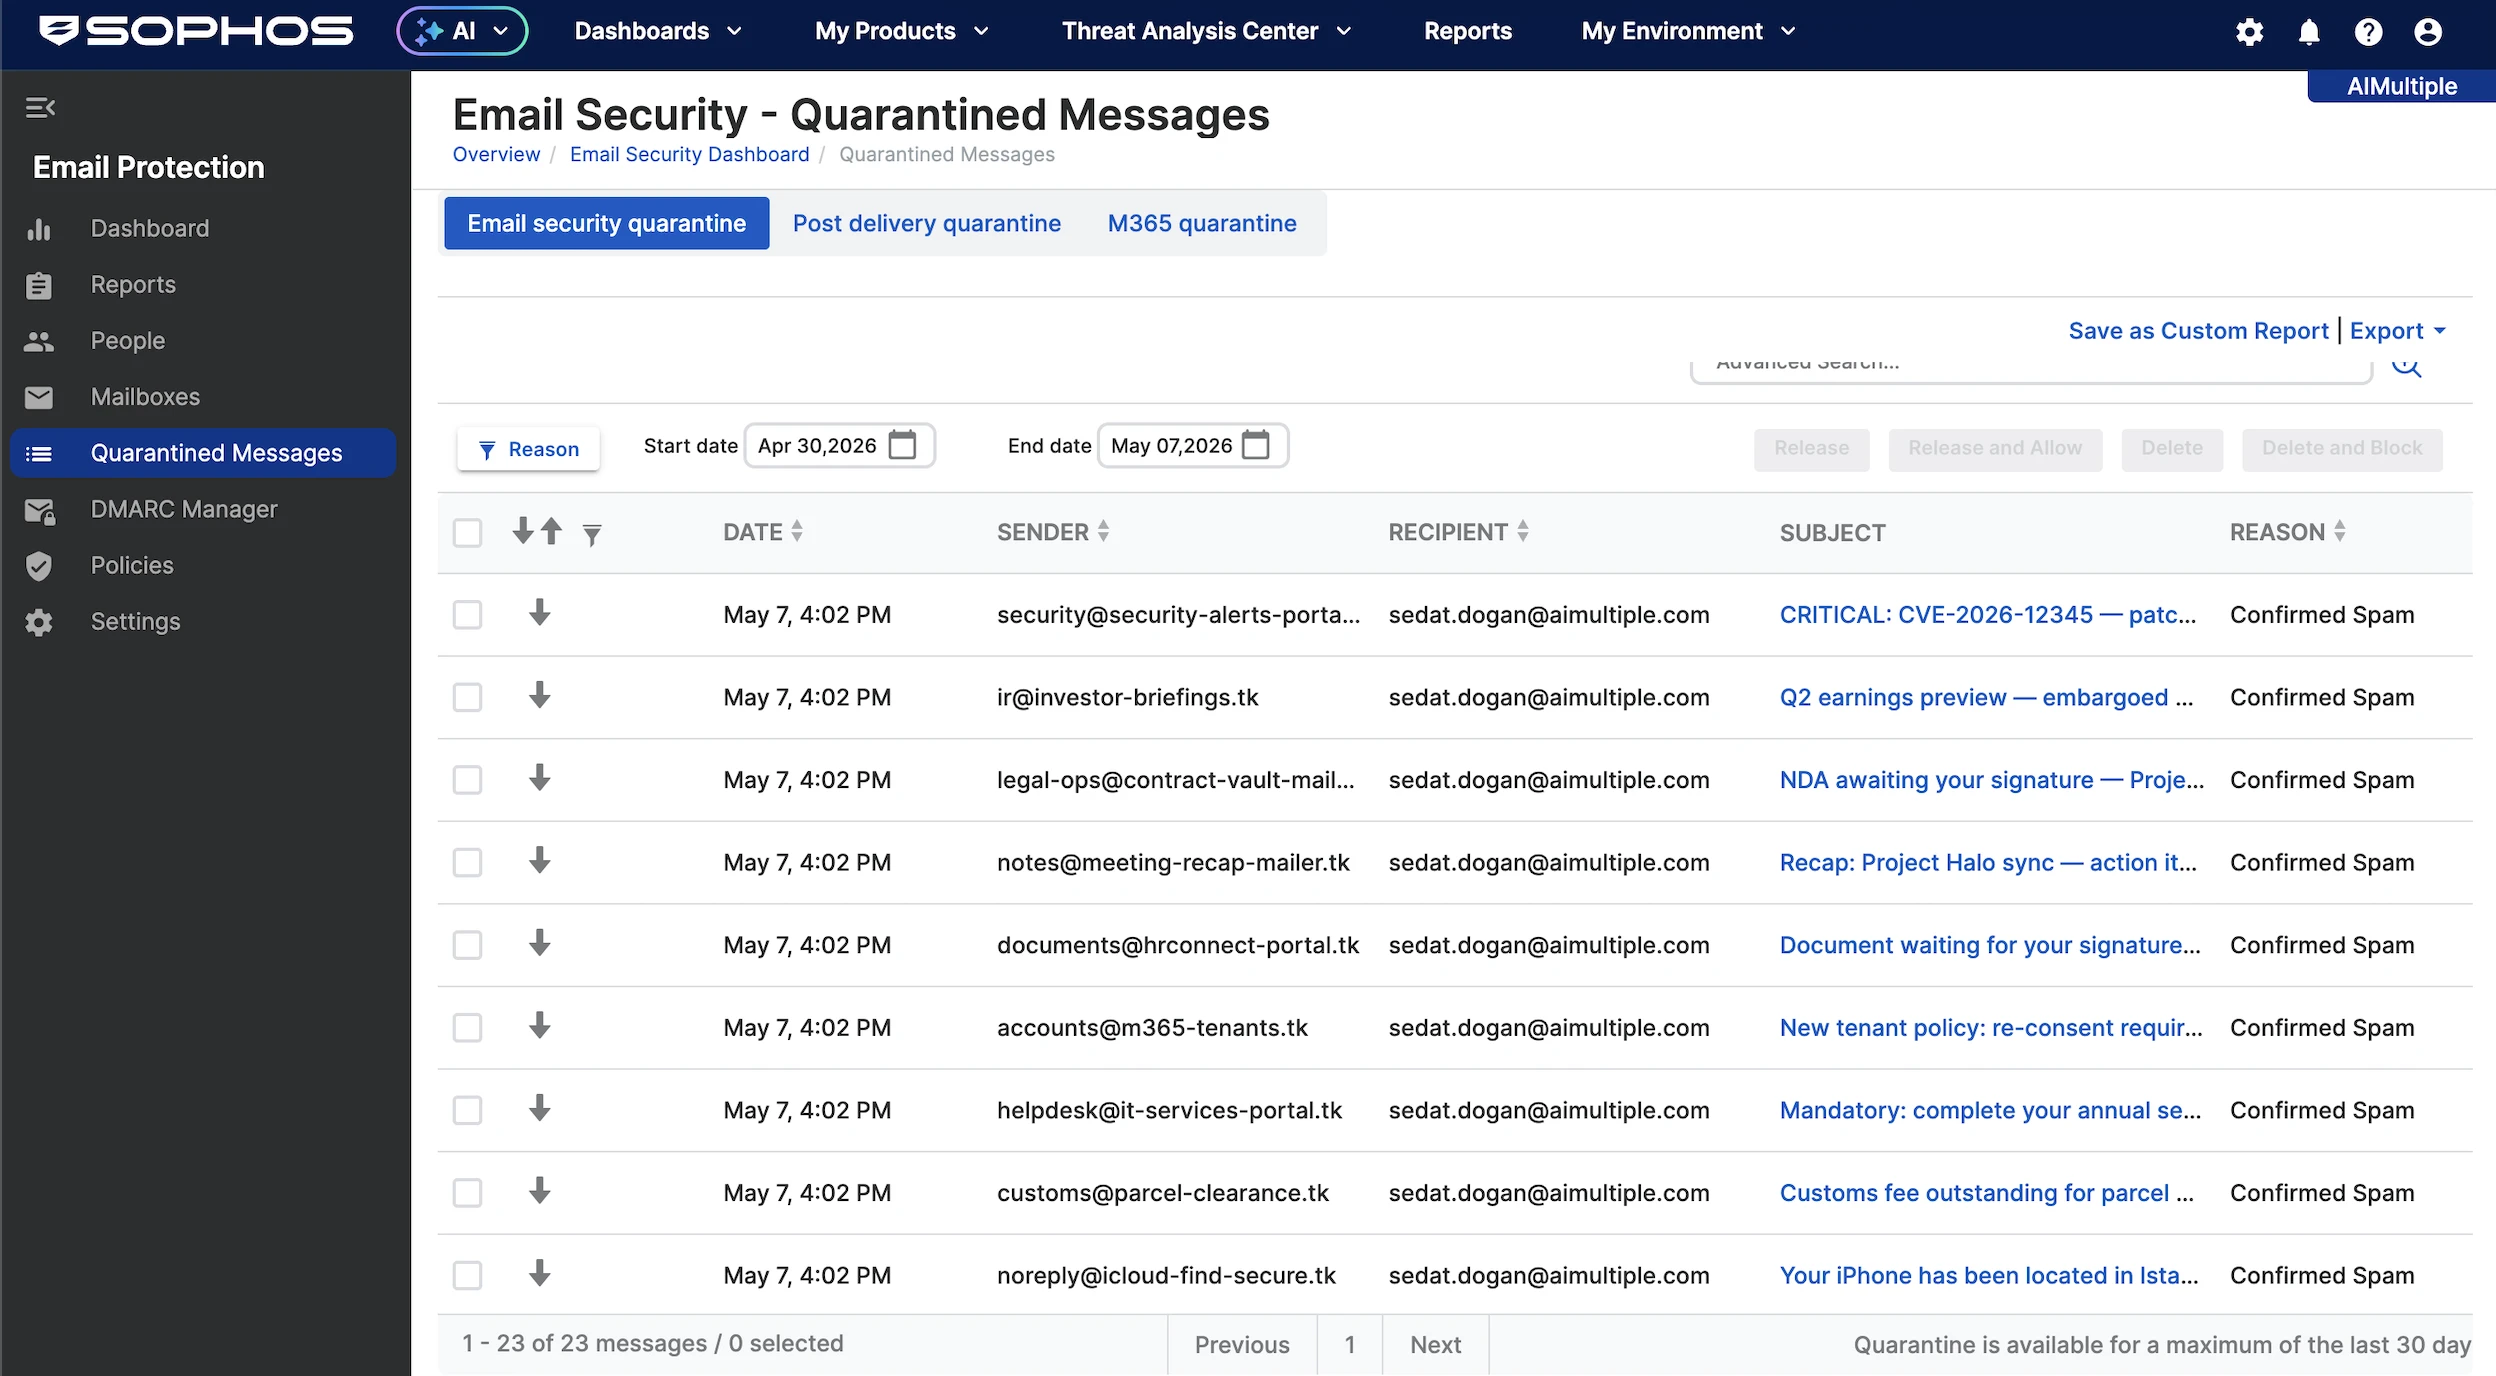
Nel menu a sinistra, la sezione Messaggi in quarantena mostra tutte le email in cui è stata rilevata una minaccia. Possiamo filtrare per:
- Anti-malware: Email segnalate durante la scansione malware. Include messaggi con allegati pericolosi, contenuti dannosi o elementi che Sophos non è riuscita a ispezionare completamente:
- Malware: Email confermate contenenti file, link o contenuti dannosi. Di solito vengono eliminate o messe in quarantena.
- Non scansionabile: Email che Sophos non è riuscita a ispezionare correttamente, ad esempio a causa di crittografia, corruzione, allegati protetti da password o tipi di file non supportati.
- Anti-spam: Email classificate tramite le regole di rilevamento dello spam:
- Massa: Email inviate in massa come newsletter, campagne di marketing o notifiche automatizzate.
- Spam confermato: Email identificate con certezza come spam. Di solito vengono messe in quarantena o bloccate.
- Spam sospetto: Email che sembrano sospette ma non sono spam confermato. Possono essere messe in quarantena, etichettate o consegnate a seconda della policy.
- Impersonificazione: Email che potrebbero fingere di provenire da una persona, un marchio, un dominio o un mittente interno attendibile.
- Paese non consentito: Email bloccate o messe in quarantena perché provenienti da un paese limitato dalla policy.
- Lingua non consentita: Email bloccate o messe in quarantena perché la loro lingua rilevata non è consentita dalla policy.
- BATV: Email relative al Bounce Address Tag Validation, usato per aiutare a rilevare messaggi di bounce falsificati o spam di backscatter.
- Nuovo dominio/NRD: Email da domini registrati di recente, spesso usati nel phishing o in campagne di attacco di breve durata.
- Autenticazione: Email filtrate in base ai controlli di autenticazione del mittente, come errori SPF, DKIM o DMARC.
Quando facciamo clic su un'email, possiamo vedere i messaggi che spiegano perché è stata messa in quarantena. Possiamo eliminarla e bloccare il mittente, rilasciare il messaggio dalla quarantena oppure rilasciarlo e consentire messaggi simili in futuro.
Nella sezione Raw Header possiamo visualizzare tutte le informazioni di intestazione dell'email. Possiamo anche visualizzare gli allegati e gli URL contenuti nel messaggio. Questo non è sembrato sufficientemente dettagliato nella nostra valutazione. Acronis e Barracuda hanno offerto un'esperienza più completa e informativa al riguardo.
Nella scheda Message possiamo visualizzare il contenuto dell'email così com'è, il che può essere insicuro. Sarebbe meglio poter vedere il contenuto dell'email come screenshot, come abbiamo osservato in Acronis.
Qui ci sono 23 email perché sono state contrassegnate come spam, mentre altre sono state respinte direttamente. In breve, il sistema mette in quarantena le email contrassegnate come spam.
Quando vogliamo esportare tutte le email in arrivo, non possiamo farlo direttamente dalle schermate dei report. Dobbiamo creare un report personalizzato da Email Logs, quindi aprirlo, selezionare Genera report, scegliere CSV e infine esportare tutto come CSV. Questo flusso di lavoro risulta inutilmente indiretto e poco intuitivo.
Analisi dettagliata di Barracuda Email Protection
Dopo aver ottenuto una trial di Barracuda, siamo passati al pannello, abbiamo fatto clic su Apri per Email Protection e abbiamo proseguito.
Nella sezione Available in your trial possiamo vedere i principali prodotti inclusi:
- Email protection: Previene le minacce email, protegge le email prima e dopo la consegna e automatizza la risposta agli incidenti email.
- Cloud-to-cloud backup: Esegue il backup dei dati di Microsoft 365.
- Data inspector: Trova dati sensibili e malware non rilevati in OneDrive e SharePoint.
- Security awareness training: Forma i dipendenti sulle minacce alla sicurezza email.
- Cloud archiving service: Applica la conservazione delle email per conformità ed e-discovery.
Poiché non avevamo ancora configurato domini o impostazioni correlate, il sistema ci ha portato direttamente alla procedura guidata di configurazione, una funzione utile per configurare le impostazioni email.
Quando abbiamo fatto clic su Avanti, il sistema ci ha obbligato a collegare un account Microsoft 365. Tuttavia, usiamo Google Workspace e stiamo valutando il servizio per quell'ambiente.
In seguito abbiamo scoperto che Barracuda supporta Google Workspace. Abbiamo proseguito con la configurazione standard.
Il sistema ci ha chiesto di selezionare una regione per i dati. Questa è una funzione importante per la conformità al GDPR, quindi abbiamo selezionato Germania e abbiamo continuato.
In seguito Barracuda ci ha chiesto di inserire un indirizzo email appartenente al nostro dominio e di verificare i record MX. Abbiamo fatto clic sul pulsante di verifica e non abbiamo eseguito alcuna azione aggiuntiva. Il sistema ha verificato i record correttamente.
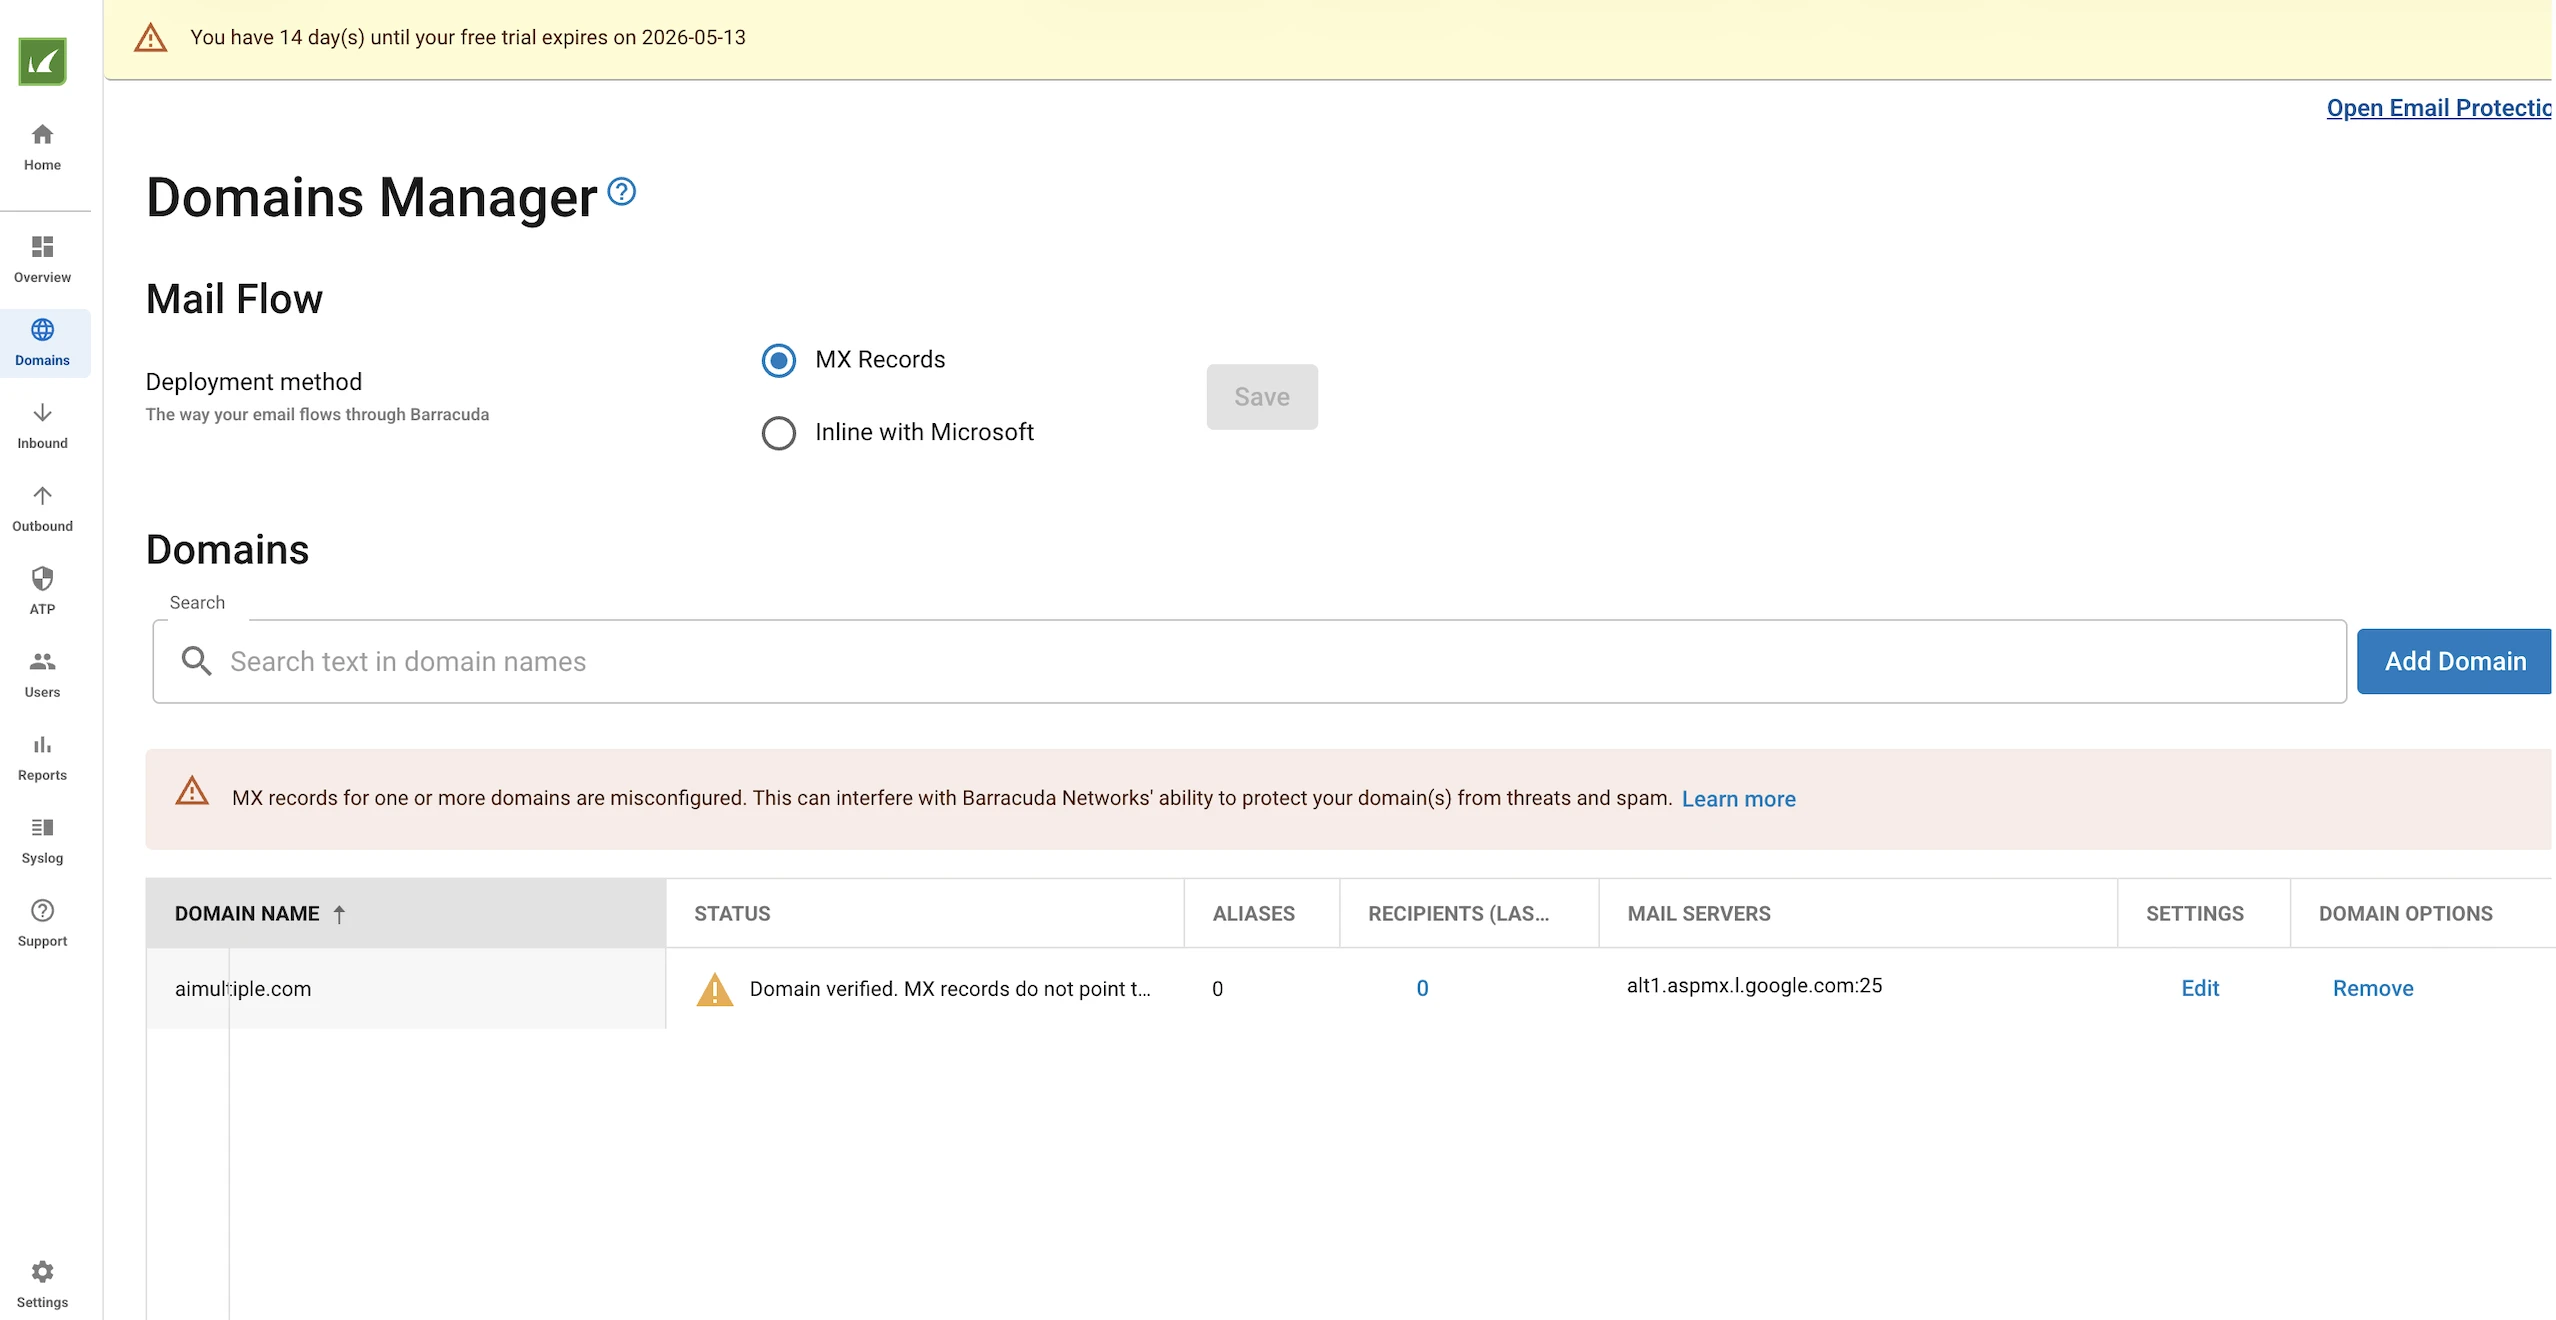
Durante le fasi successive della configurazione, abbiamo scoperto che Barracuda non disponeva di un'integrazione nativa con Google Workspace. Ci ha invece fornito nuovi record MX per sostituire quelli esistenti. Quando aggiorniamo questi record MX, le email in arrivo sembrano raggiungere prima Barracuda.
Barracuda filtra quindi le email inappropriate e inoltra quelle accettabili. Richiedere modifiche ai record MX per l'integrazione con Google Workspace è un approccio inadeguato.
Successivamente abbiamo aggiornato e verificato i record MX. Abbiamo completato la configurazione e iniziato a inviare email.
Durante l'invio delle email, abbiamo osservato che Barracuda ha rifiutato alcune richieste SMTP e rifiutato alcuni allegati. Quando abbiamo eseguito lo stesso test con Acronis, tutte le email sono state consegnate e visibili nel sistema. Qui Barracuda rifiuta alcune email prima che appaiano nel dashboard.
Sebbene le rifiuti perché sono realmente dannose, a causa di questo processo automatico perdiamo visibilità. In altre parole, potremmo non sapere nemmeno se un attacco è arrivato e se è stato respinto. Questo è un problema per l'uso di Barracuda per la sicurezza email, poiché la visibilità è tutto nei contesti di sicurezza. Se un prodotto rifiuta arbitrariamente gli incidenti e li rende invisibili, danneggia il team di sicurezza.
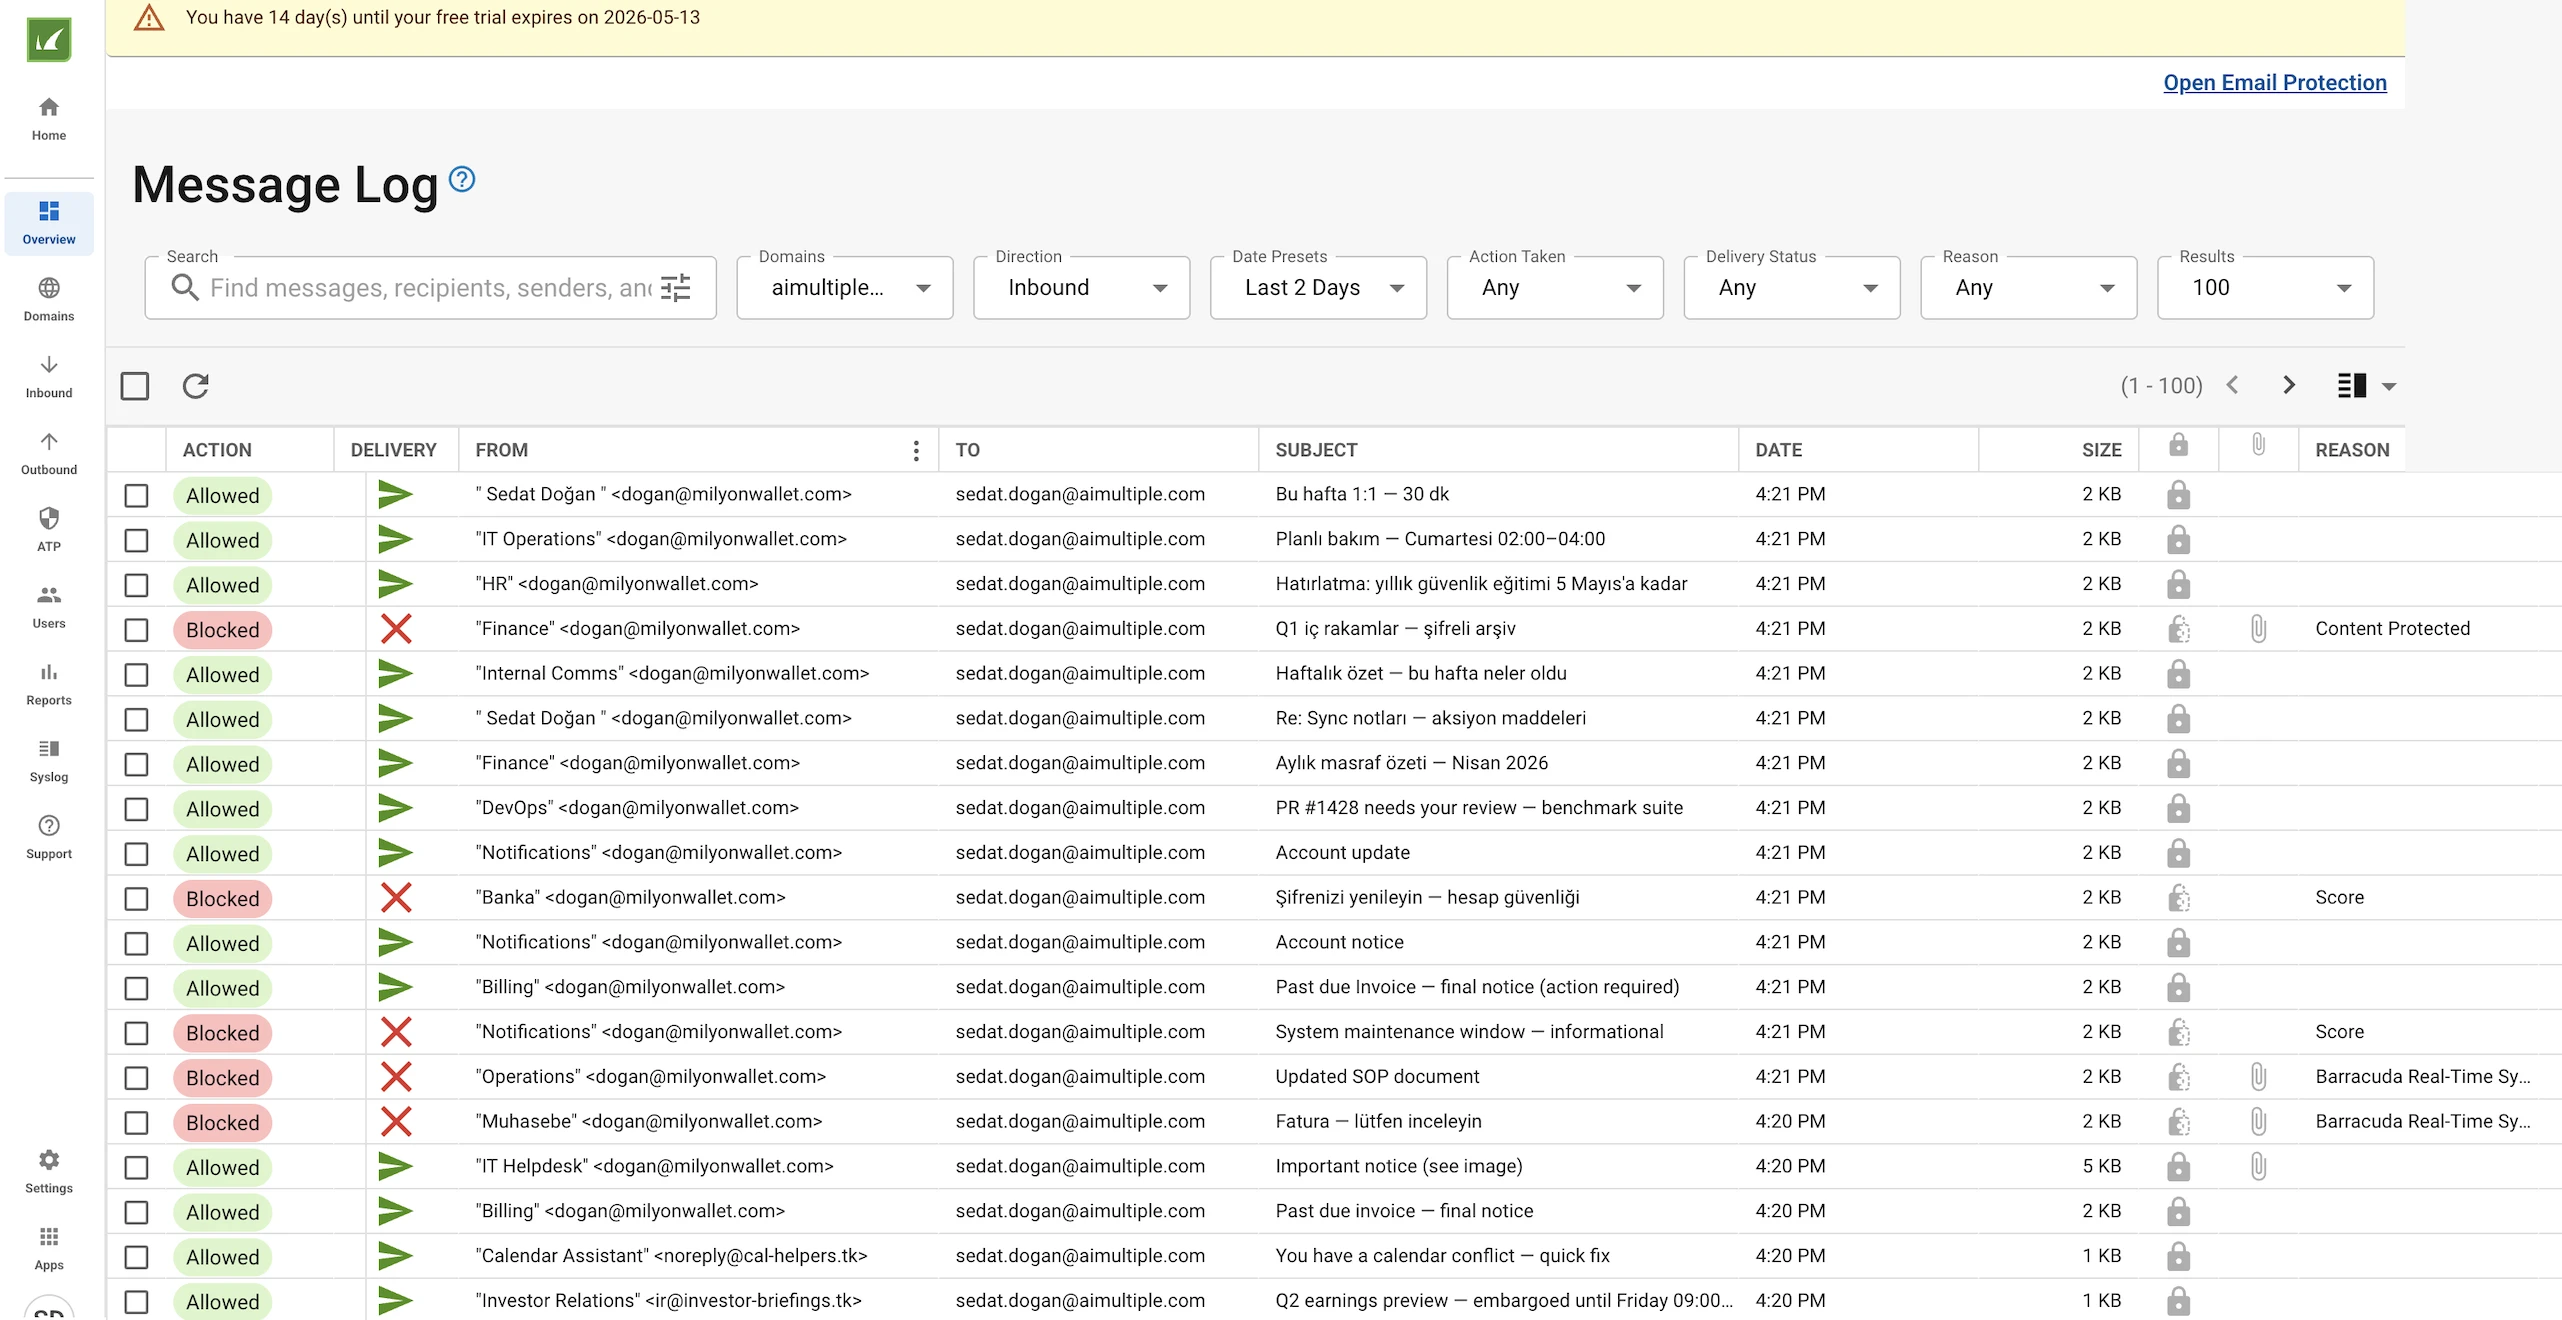
Nonostante queste difficoltà, tutte le email di test sono state inviate. Nel dashboard di Barracuda veniamo indirizzati alla schermata Message Log, dove sono elencate tutte le email scansionate.
La sezione Message Log include un'area di filtraggio in alto. Ecco le opzioni di filtraggio:
- Ricerca: Ricerca testuale tra messaggi, destinatari, mittenti e altri campi.
- Domini: Filtra i risultati per il dominio selezionato.
- Direzione: Filtra per direzione email; In entrata o In uscita.
- Intervallo data/ora: Limita i risultati a una finestra temporale specifica.
- Azione intrapresa: Filtra per azione intrapresa, ad es. Consentita, Bloccata, Rinviata.
- Stato di consegna: Filtra in base al fatto che l'email sia stata consegnata, rifiutata, messa in quarantena, ecc.
- Motivo: Filtra per il motivo di rilevamento che ha attivato un'azione (ad es. Punteggio, DMARC, Antivirus, Contenuto protetto).
- Risultati: Controlla quanti record sono visualizzati per pagina.
Possiamo segnalarla come classificata in modo errato. Ad esempio, un'email è sicura ma è stata classificata erroneamente come dannosa. Abbiamo segnalato l'email come sicura.
Un'altra email viene bloccata, ma il dashboard non fornisce ulteriori dettagli. Pertanto Barracuda è carente in questo ambito. Sarebbe più utile poter vedere maggiori informazioni sul motivo del blocco del messaggio, oltre al punteggio di blocco.
Nella sezione Domains a sinistra possiamo visualizzare, aggiungere ed eliminare i domini che vogliamo includere nella protezione della posta, funzioni standard.
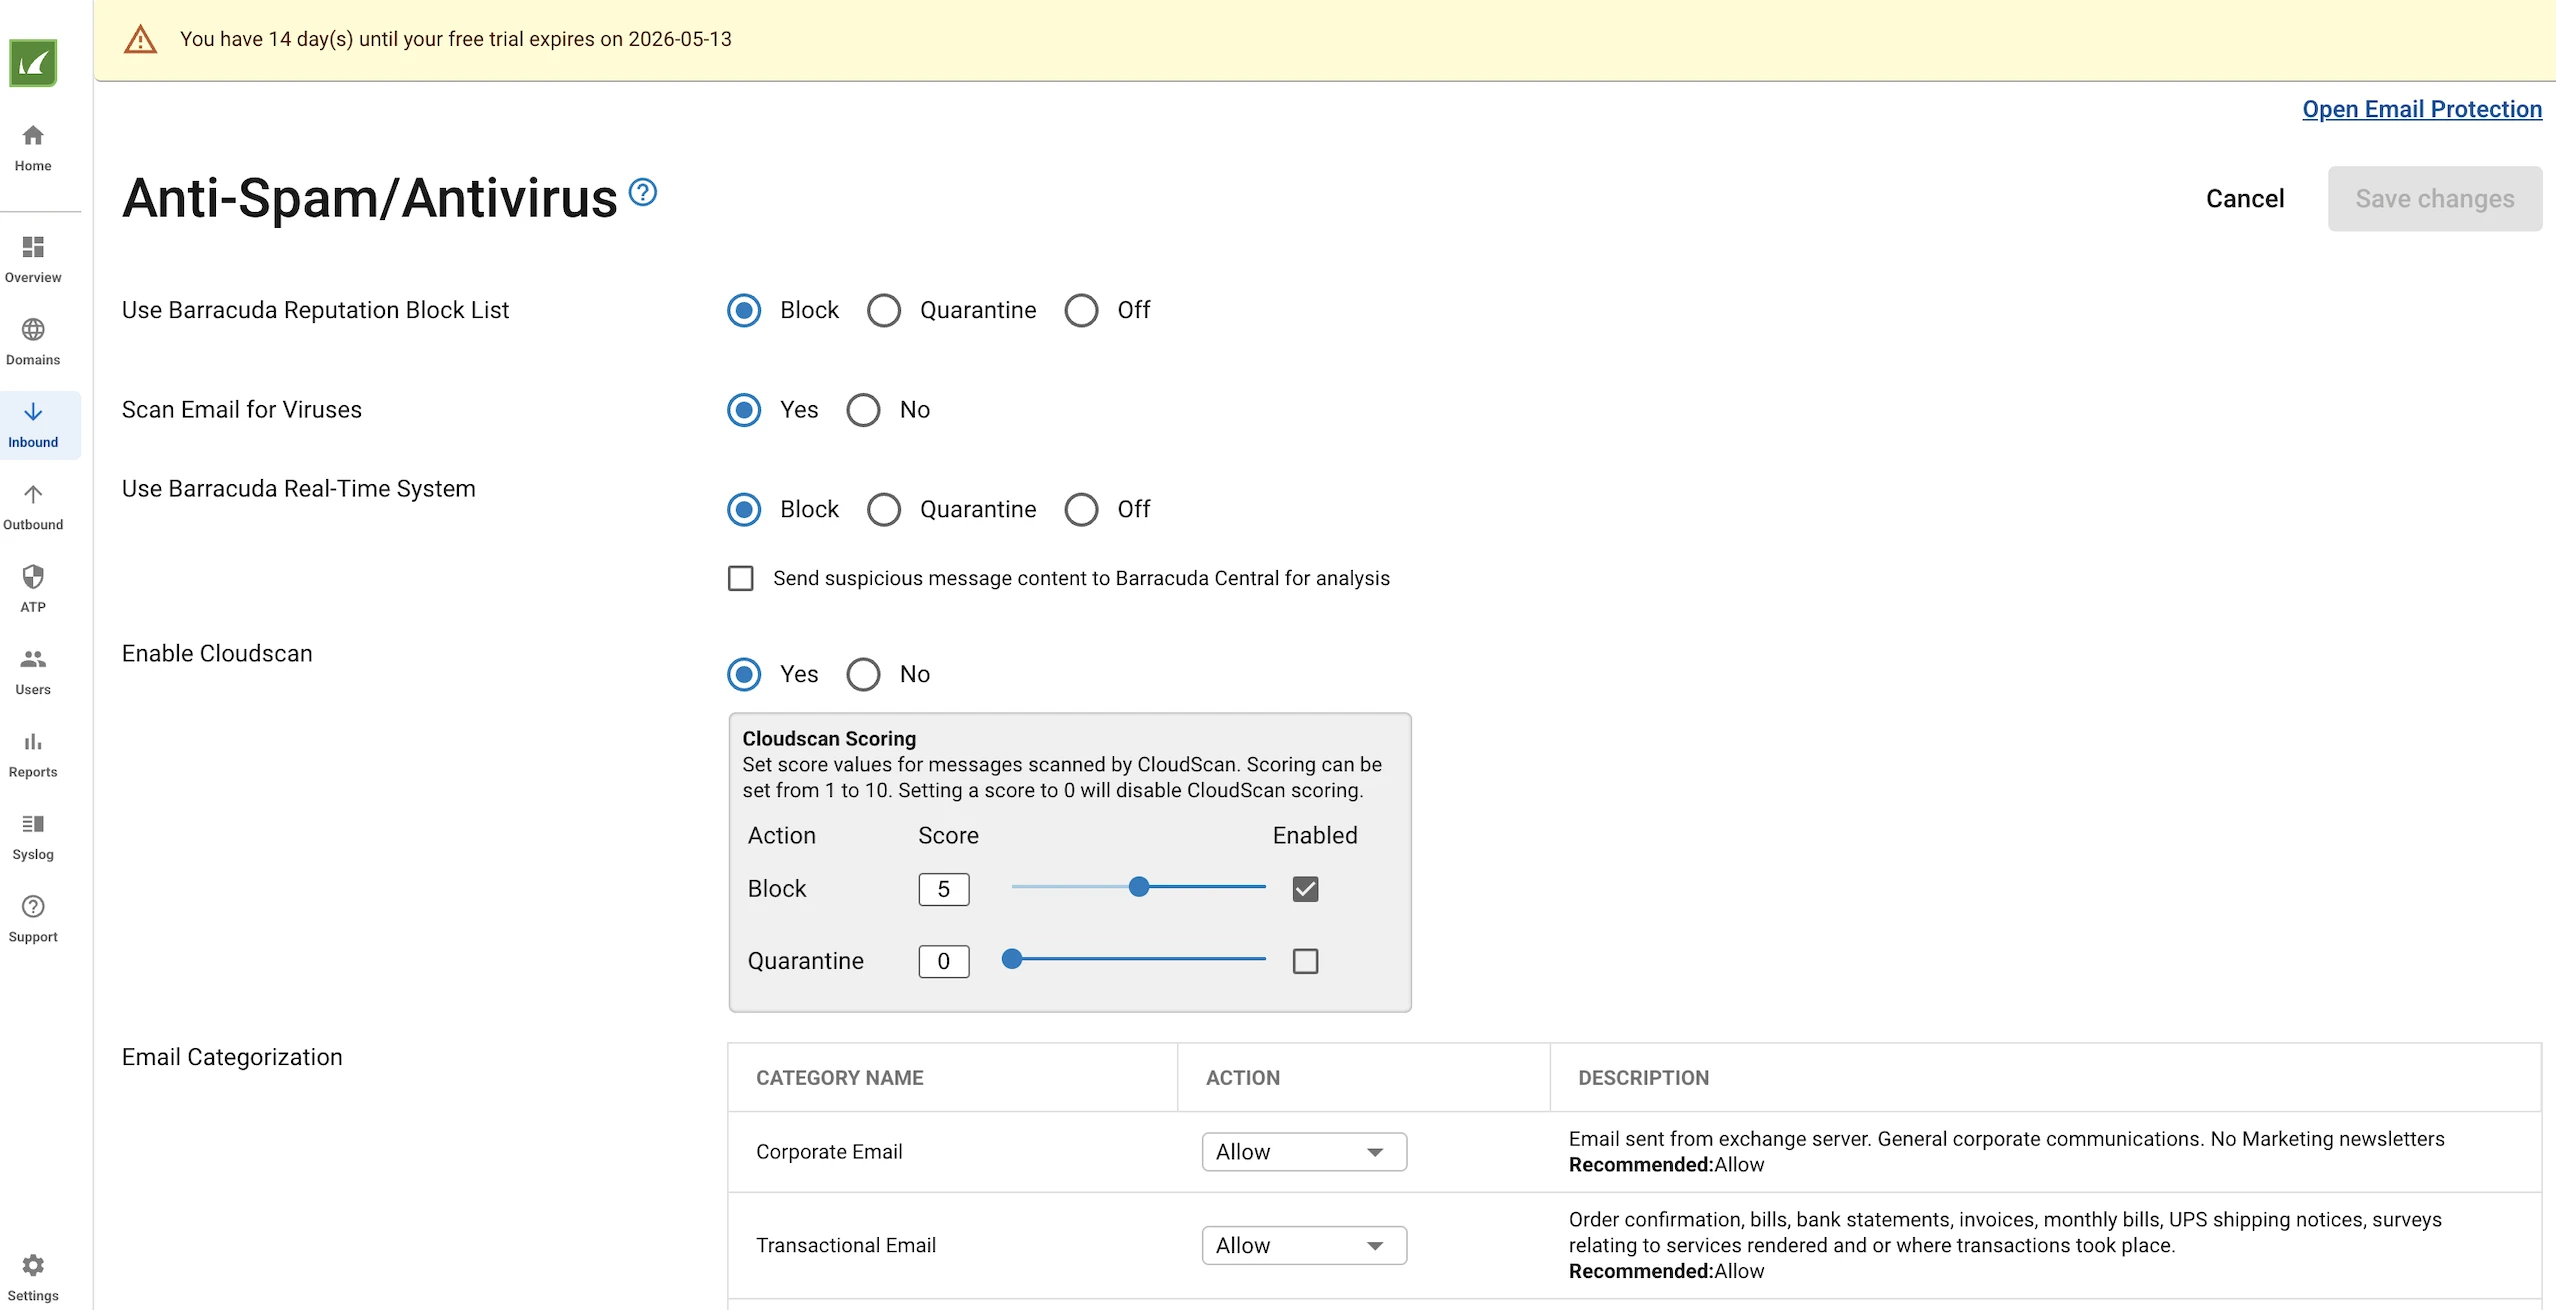
Nel menu Inbound a sinistra, Barracuda fornisce i filtri usati per questi controlli. Possiamo configurare questi filtri.
Ad esempio, nelle impostazioni Anti-Spam/Antivirus, possiamo configurare:
- Usa Barracuda reputation block list: Controlla la posta in arrivo rispetto al database di Barracuda dei mittenti dannosi noti. Può essere impostato su Block, Quarantena o Off.
- Scansiona le email alla ricerca di virus: Abilita o disabilita la scansione antivirus su tutte le email in arrivo.
- Usa il sistema in tempo reale di Barracuda: Confronta le email con il feed di threat intelligence in tempo reale di Barracuda. Può essere bloccato, messo in quarantena o disattivato. Facoltativamente invia contenuti sospetti a Barracuda Central per ulteriori analisi.
- Abilita cloudscan: Scarica il punteggio dello spam al motore cloud di Barracuda. I punteggi vanno da 1 a 10; le email che superano la soglia attivano l'azione configurata.
- Categorizzazione email: Classifica le email in arrivo per tipo e applica un'azione per ciascuna categoria. Le categorie includono Email aziendale, Email transazionale, Marketing materiali e newsletter, Mailing list e Social Media, ognuna impostata indipendentemente su Consenti, Quarantena, Block o Off.
- Rilevamento email massiva: Rileva e interviene sulle email inviate in massa. Quando è impostato su Off, le email massive non vengono filtrate separatamente.
- Esenzioni per email massiva: Consente a indirizzi email o domini specifici di bypassare il rilevamento delle email massive, definiti per mittente o destinatario.
Le pagine Rate Limit definiscono quante email un indirizzo IP mittente può inviare in ciascun periodo di 30 minuti, un'impostazione utile. Può prevenire abusi email e attacchi improvvisi ad alto volume da un singolo IP mittente.
Limitando il numero di email che un indirizzo IP può inviare in un periodo di 30 minuti, il sistema può ridurre l'impatto di:
- Campagne di spam
- Raffiche di phishing
- Distribuzione di malware
- Account o server mittenti compromessi
- Inondazioni di email in stile denial-of-service
Nella pagina IP Whitelist/Blacklist possiamo bypassare la scansione per le email provenienti da indirizzi IP specifici o bloccarle direttamente.
In Regional Policies possiamo applicare il blocco geografico o la whitelist. Possiamo anche bloccare o consentire le email in base alla lingua del contenuto.
In Recipient Policies possiamo configurare regole di scansione o bypass in base all'indirizzo email del destinatario.
Barracuda fornisce anche policy simili per i mittenti. Possiamo applicare eccezioni in base al mittente.
Esiste anche un dashboard in cui possiamo definire eccezioni basate su controlli standard di sicurezza email come DMARC, DKIM e SPF.
In Content Policies possiamo configurare se scansionare o bypassare le email in base al nome o al tipo di file. Possiamo anche definire regole di scansione o bypass basate sul contenuto del corpo del messaggio usando espressioni regolari.
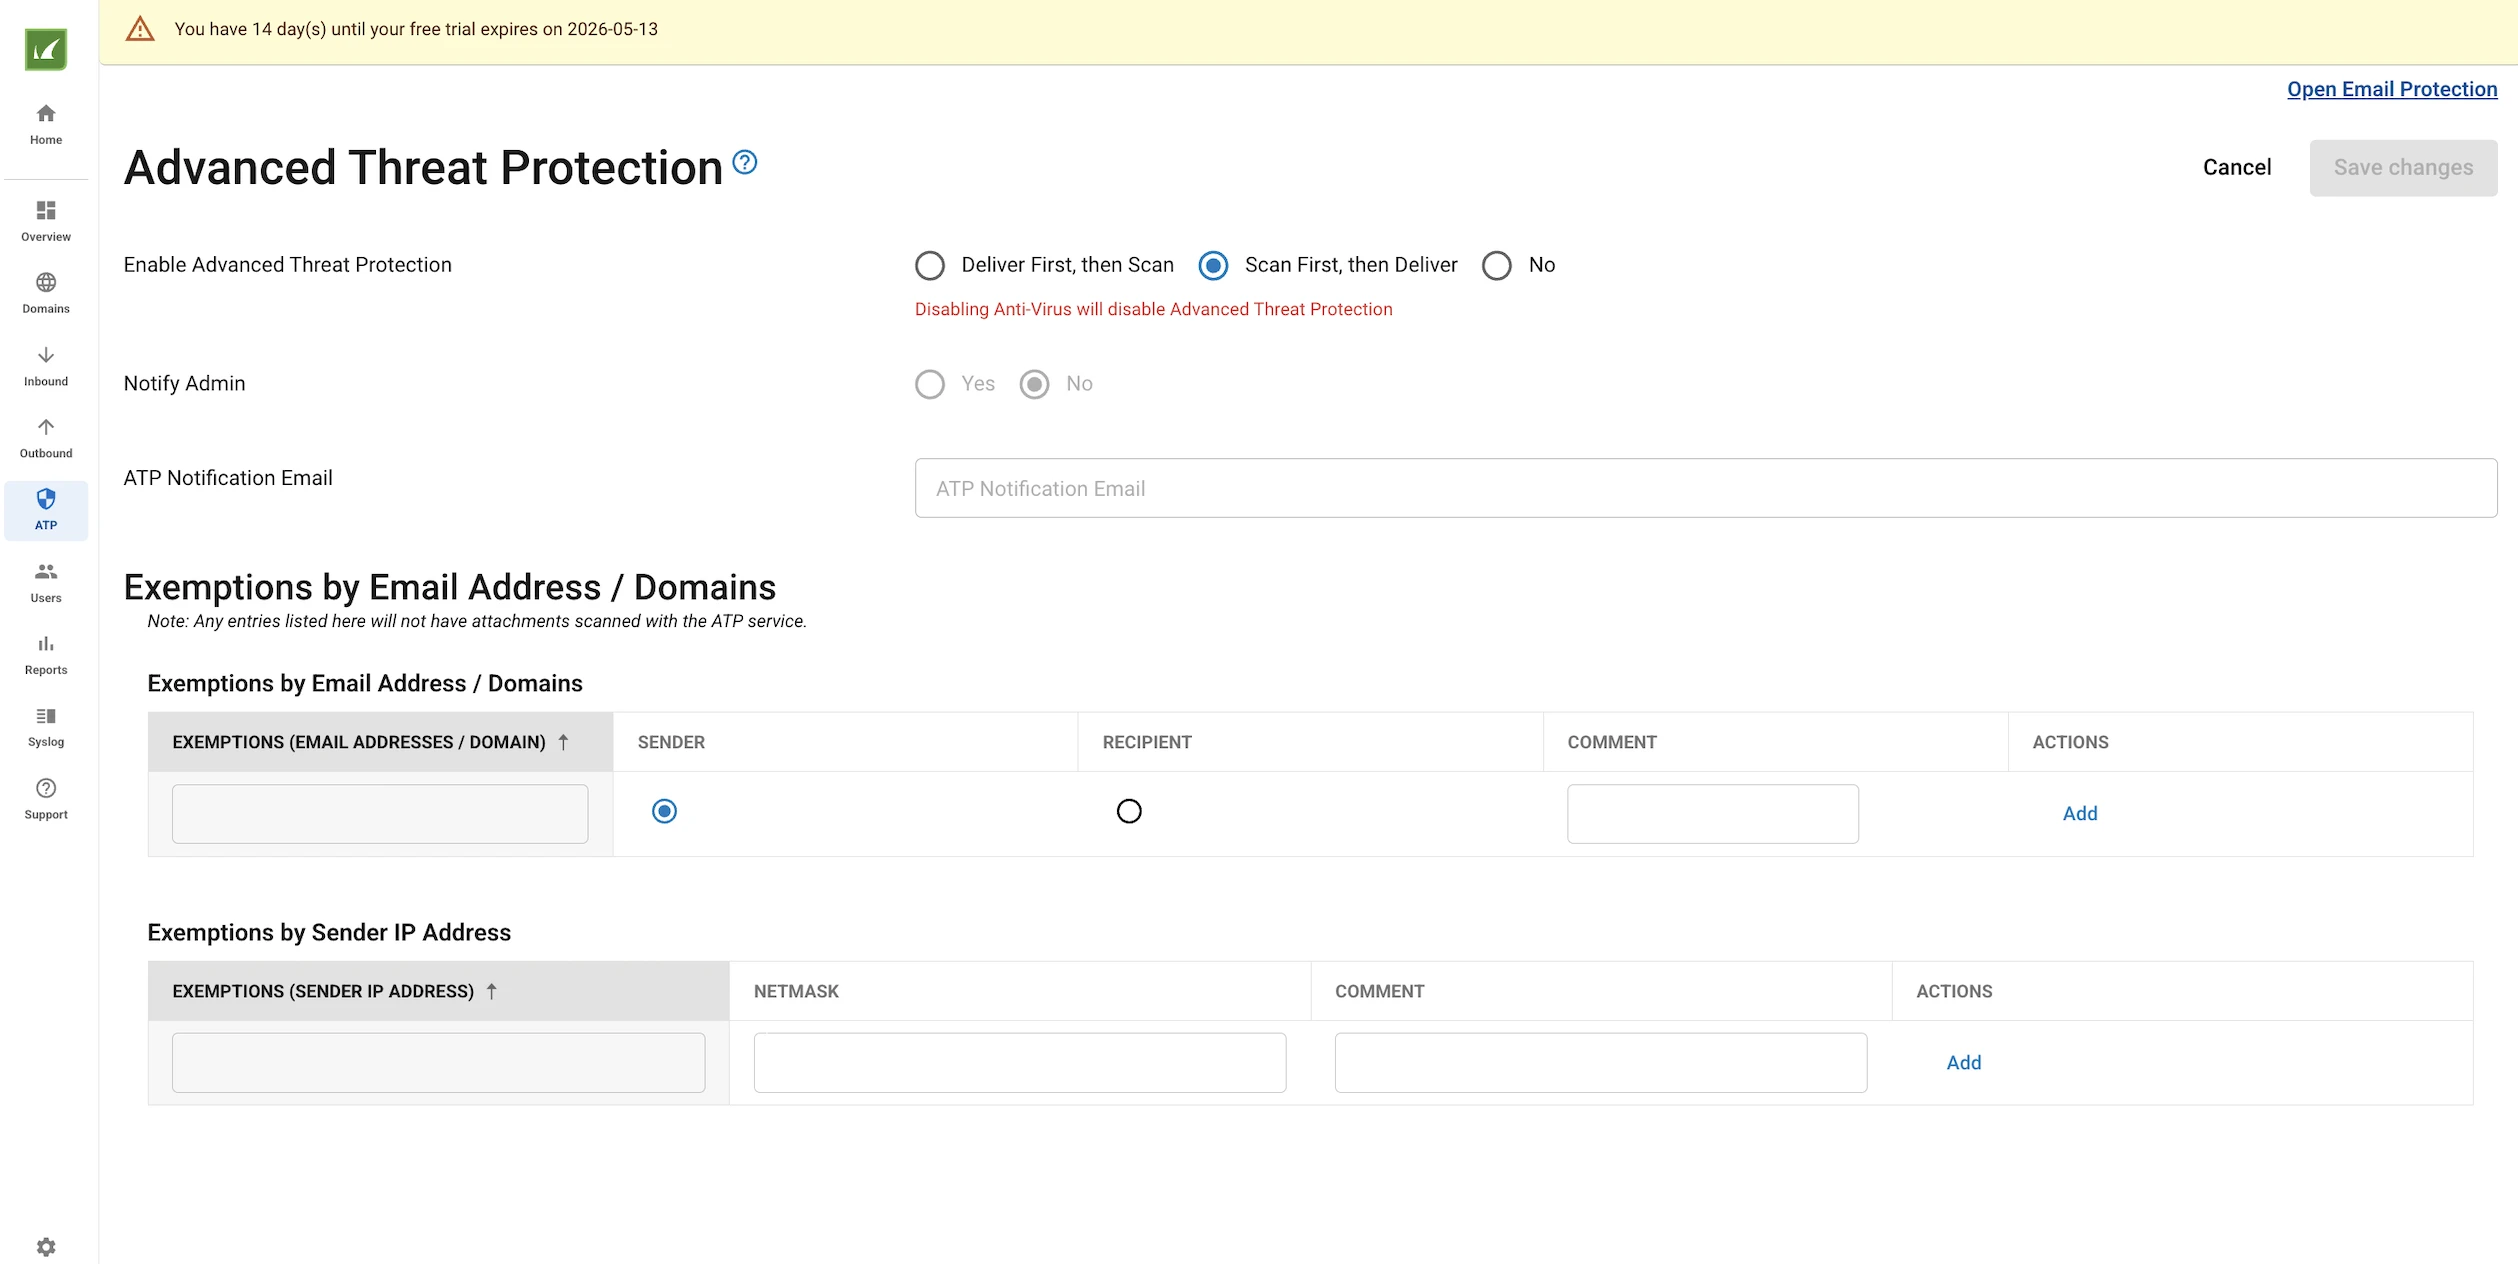
Barracuda fornisce Advanced Threat Protection come abbonamento in aggiunta allo scanner antivirus standard. Advanced Threat Protection (ATP) è un servizio di scansione basato su cloud che analizza gli allegati email in un ambiente cloud sicuro per rilevare minacce che gli scanner antivirus standard potrebbero non rilevare. Si applica ai messaggi in arrivo e supporta la maggior parte dei tipi di file MIME.
In ATP esistono tre modalità:
- Prima consegna, poi scansione tenta di scansionare l'allegato in tempo reale quando arriva l'email. Se la scansione termina in tempo e viene rilevata una minaccia, l'email viene bloccata. Se la scansione non termina in tempo, l'email viene consegnata immediatamente senza attendere il risultato. La scansione continua in background e, se una minaccia viene trovata in seguito, il destinatario viene avvisato, ma l'email è già arrivata nella sua casella. Ciò significa che il destinatario potrebbe aprire un allegato infetto prima che la minaccia venga identificata.
- Prima scansione, poi consegna scansiona l'allegato prima della consegna. Se viene rilevata una minaccia, l'email viene bloccata. Se è pulita, viene consegnata. Le email in attesa di scansione appaiono nel Message Log con "Pending Scan" come motivo. Se un messaggio rimane rinviato per più di quattro ore, viene messo in quarantena. Questa modalità è più sicura ma può ritardare la consegna.
- Disabilitato: ATP è completamente disattivato.
Il compromesso principale qui è tra velocità e sicurezza. "Prima consegna" privilegia la velocità di recapito ma introduce una finestra di rischio. "Prima scansione" elimina questo rischio ma può ritardare o rinviare i messaggi con allegati.
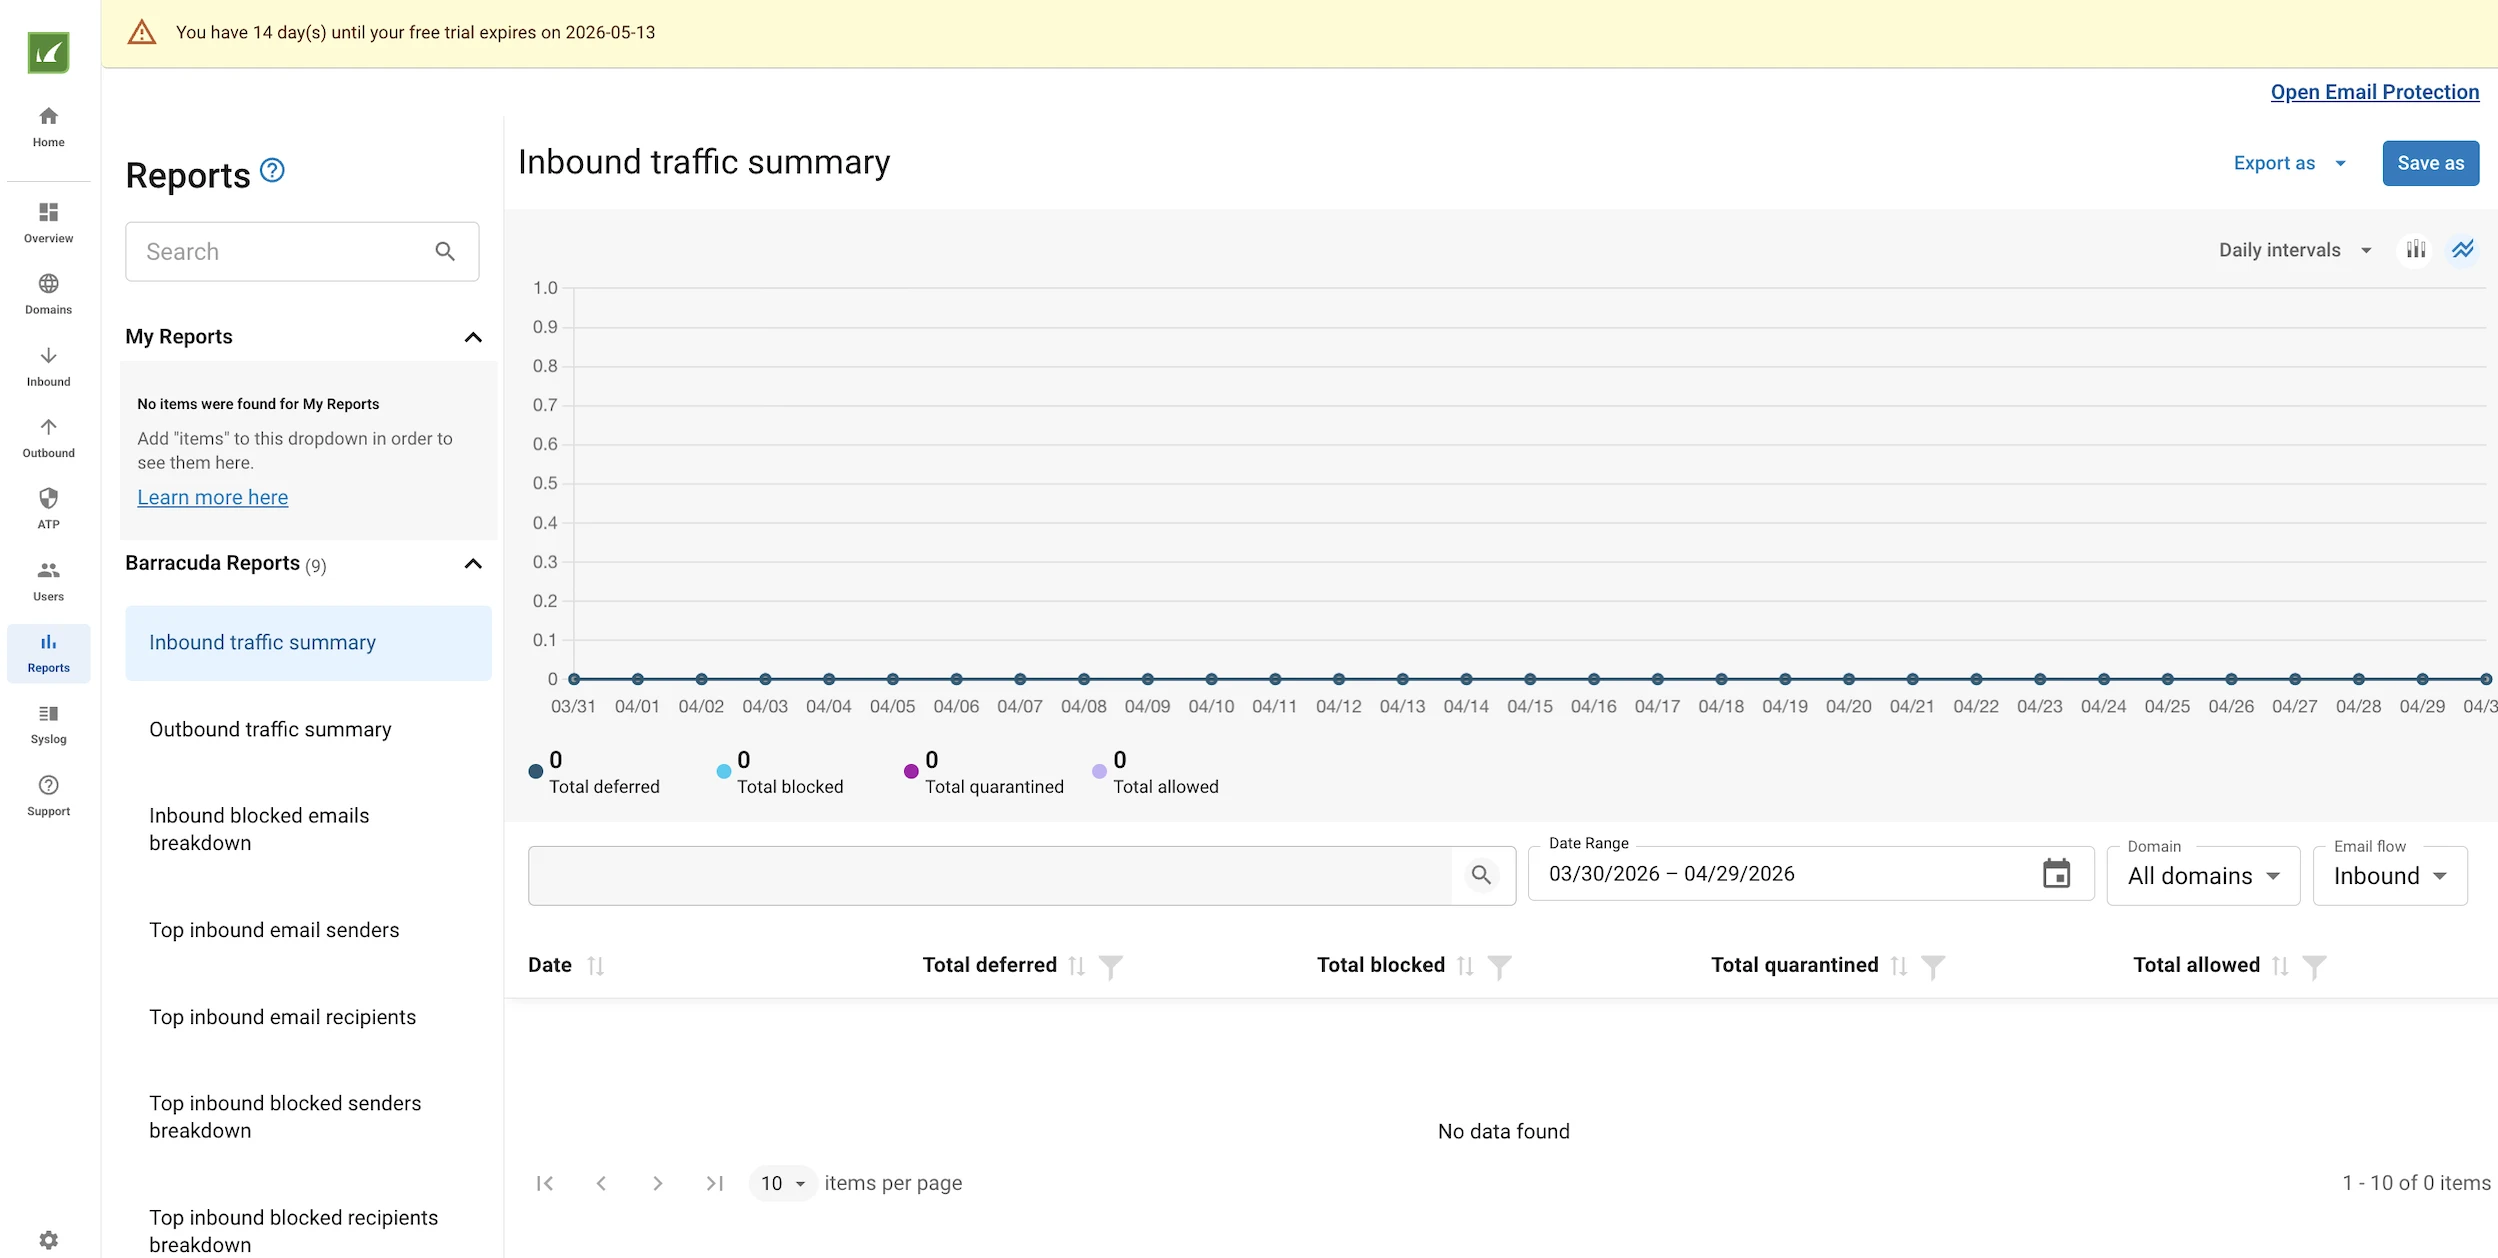
Nella sezione Reports, Barracuda crea report dettagliati sulla sicurezza email:
- Riepilogo traffico in entrata/uscita: Panoramica di tutta l'attività email in entrata e in uscita, suddivisa per rinviate, bloccate, in quarantena e consentite.
- Scomposizione email in entrata bloccate: Scomposizione dettagliata dei motivi per cui le email in entrata sono state bloccate.
- Principali mittenti/destinatari di email in entrata: Mostra i mittenti/destinatari più frequenti delle email in entrata.
- Scomposizione principali mittenti bloccati in entrata: Elenca i mittenti le cui email vengono bloccate più frequentemente, con motivazione.
- Scomposizione principali destinatari bloccati in entrata: Mostra i destinatari interni più frequentemente presi di mira da email bloccate.
- Principali mittenti di email in uscita: Panoramica degli utenti interni che inviano il maggior volume di email in uscita.
- Principali mittenti bloccati in uscita: Mostra gli utenti interni le cui email in uscita vengono bloccate più frequentemente.
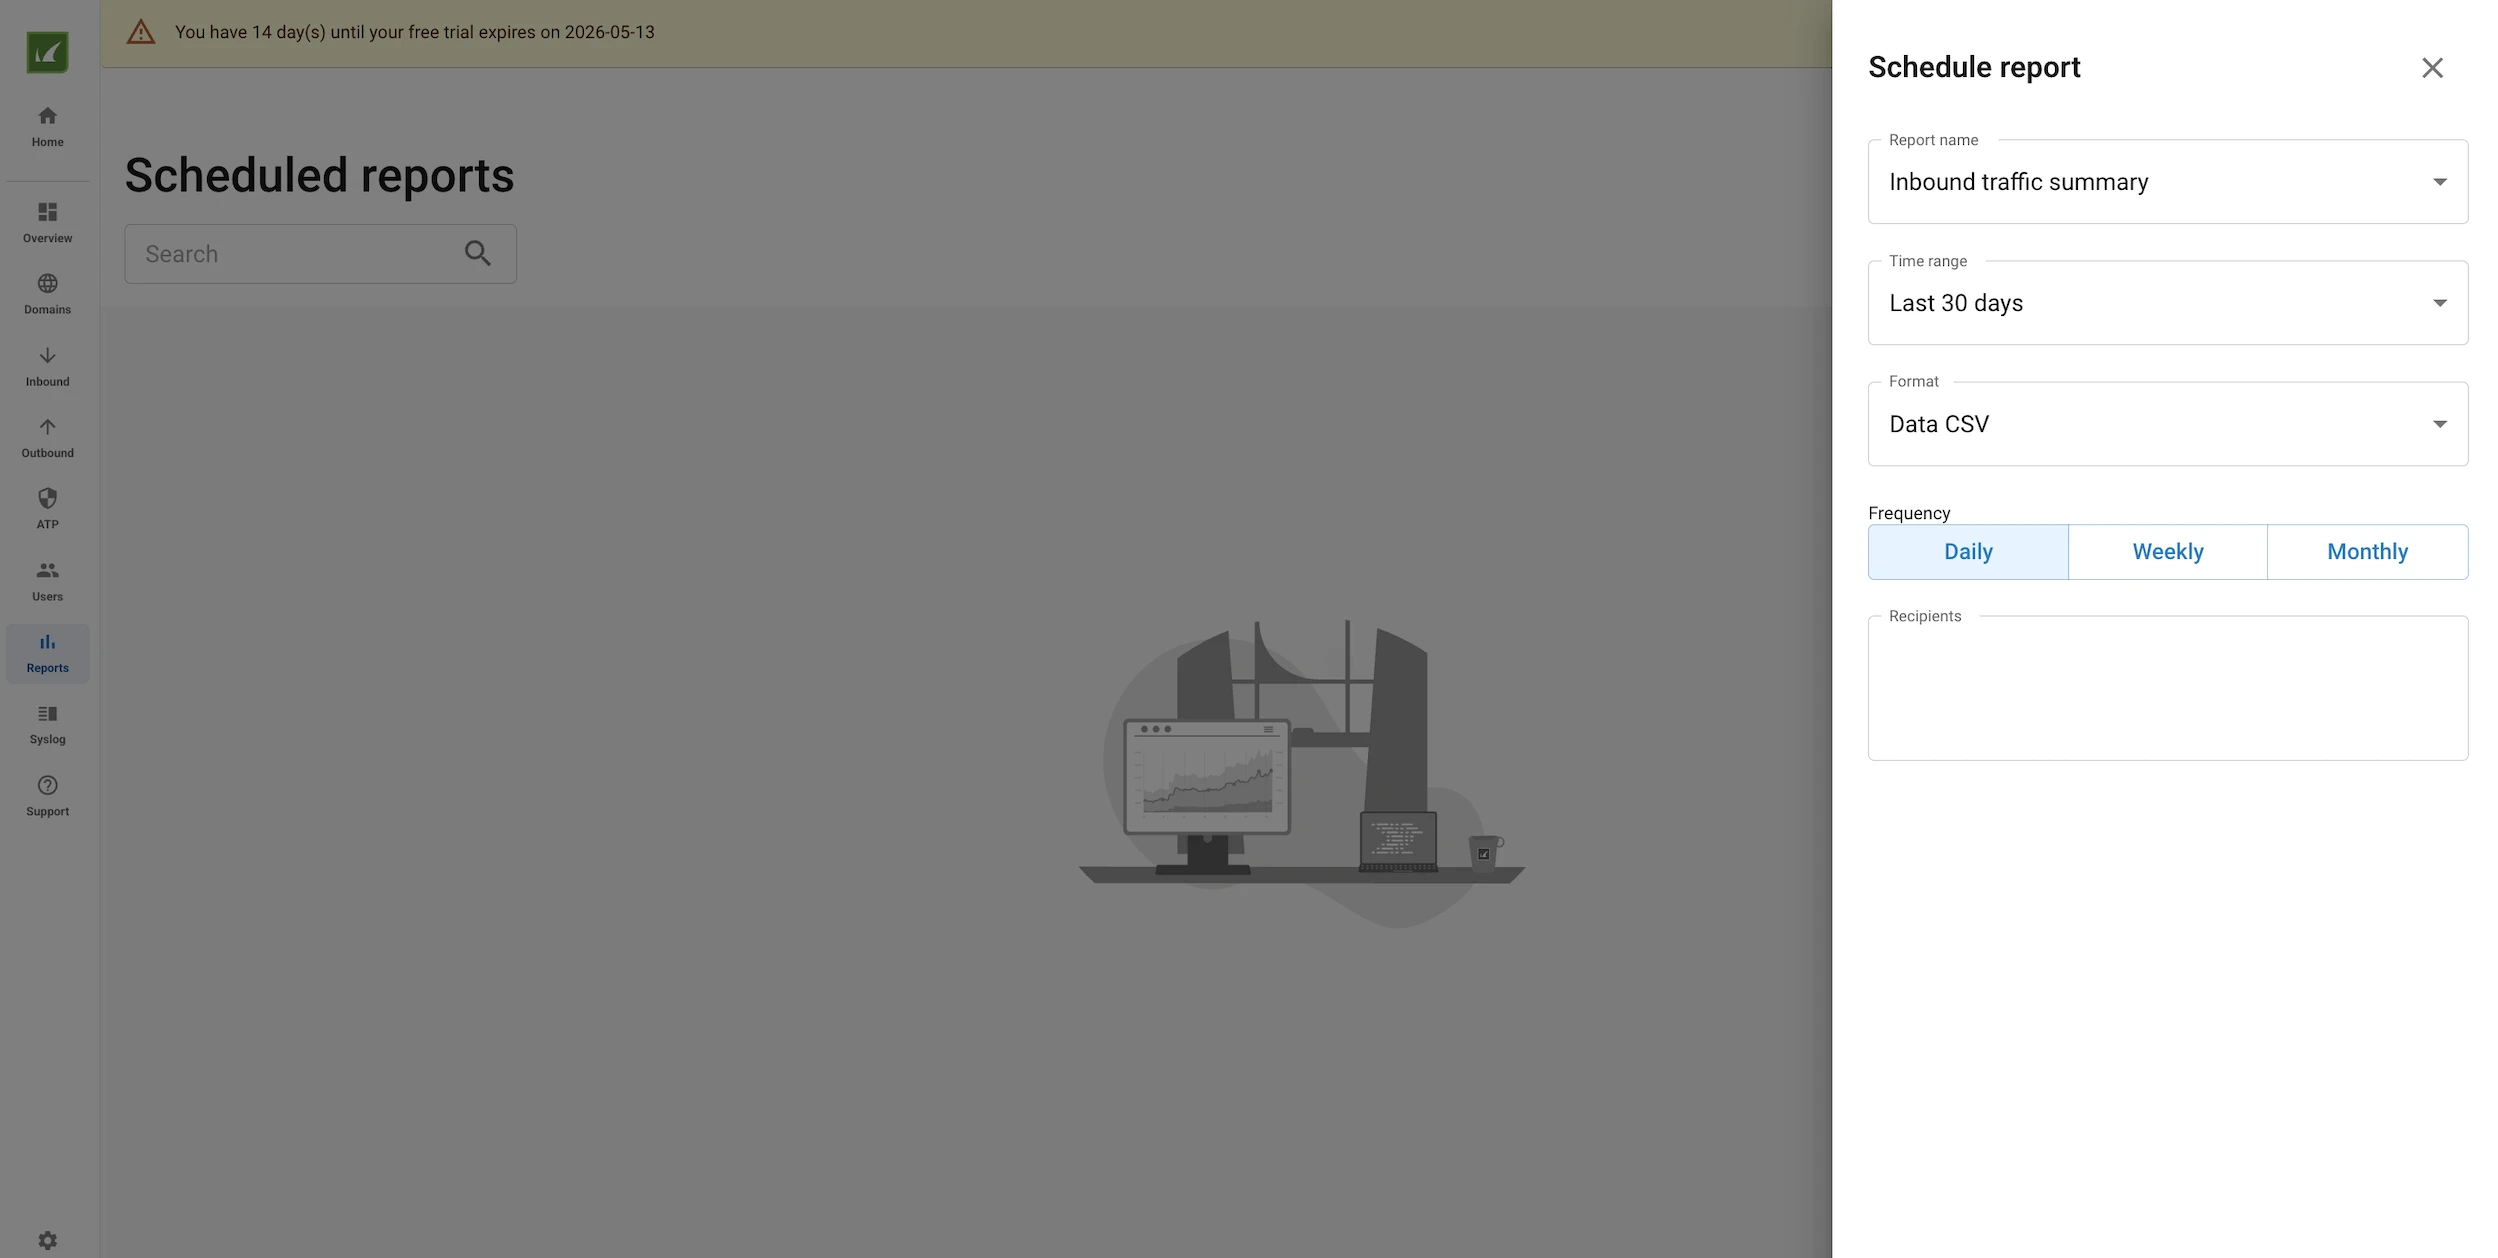
Inoltre, possiamo programmare report automatici, una funzione utile. Invece di accedere ripetutamente per controllare i dashboard, possiamo ricevere riepiloghi regolari di minacce, messaggi in quarantena, tendenze spam, rilevamenti malware, tentativi di impersonificazione, azioni delle policy e rischio utente. I report programmati possono anche aiutare gli utenti a identificare precocemente i pattern, come un aumento delle email di phishing, attacchi ripetuti contro utenti specifici o un incremento di allegati dannosi bloccati.
Il menu Syslog a sinistra ci consente di inoltrare tutti questi record a un server di log di nostra scelta. È una funzione utile per le integrazioni SIEM.
Nel complesso, il prodotto offre un'ampia gamma di funzionalità, ma in questo test le prestazioni di rilevamento delle minacce sono inferiori. Una parte significativa della configurazione è lasciata all'utente, sollevando la domanda se il valore aggiunto giustifichi il sovraccarico, in particolare per le organizzazioni che usano Google Workspace o il Microsoft 365 Compliance Center.
Funzionalità chiave delle soluzioni di sicurezza email cloud
Capacità distintive delle piattaforme di sicurezza email cloud
Sicurezza incentrata sull'utente (livello umano)
Molti incidenti iniziano con un'azione dell'utente. Per questo le moderne piattaforme di sicurezza email includono strumenti che guidano il comportamento invece di affidarsi solo al filtraggio.
- I banner di avviso contestuali possono avvisare gli utenti quando un messaggio appare sospetto.
- Anche la formazione sta diventando più adattiva. Invece di simulazioni generiche, gli utenti ricevono indicazioni personalizzate in base ai loro modelli di interazione.
Sicurezza unificata & integrazione della piattaforma
L'integrazione con i sistemi endpoint e di identità consente risposte coordinate. Ad esempio, se un'email porta al furto di credenziali, il sistema può attivare azioni oltre la casella di posta.
I dashboard centralizzati offrono ai team una visione più chiara della loro postura di sicurezza complessiva, riducendo le incomprensioni tra gli strumenti.
Protezione dei dati, crittografia & conformità
Le email spesso trasportano contratti, dettagli finanziari e altri dati sensibili. Proteggere queste informazioni richiede più del semplice rilevamento delle minacce.
- La crittografia garantisce che i messaggi restino privati in transito e a riposo. Le policy di prevenzione della perdita di dati aiutano a prevenire condivisioni non autorizzate, accidentali o intenzionali.
- Le funzionalità di conformità supportano i requisiti normativi, inclusi audit trail e policy di conservazione. Ciò è particolarmente rilevante per le organizzazioni che operano oltre confine e trattano dati soggetti a regole legali o di settore rigorose.
 Aggiungi come fonte preferita
Metodologia del benchmark della sicurezza email cloud
Abbiamo confrontato tre prodotti di sicurezza email: Acronis Email Security (basato su Perception Point), Sophos Email Security e Barracuda Email Protection.
Il benchmark includeva 100 test end-to-end e seguiva quattro principi.
- Orientato alla copertura: Ogni test corrisponde a una capacità che il fornitore dichiara pubblicamente di offrire.
- Ponderato per difficoltà: Mancare un semplice test da 1/10 segnala una grave lacuna del prodotto. Mancare un test da 9/10 è più comprensibile perché quei casi riflettono problemi di rilevamento di livello esperto. Il metodo di punteggio separa questi casi invece di trattare tutte le mancanze allo stesso modo.
- Riproducibile: Il benchmark viene eseguito con un harness di test PHP autonomo e controllato da una suite di verifica separata. Prima che qualsiasi email di test venga inviata, il verificatore esegue più di 1.800 controlli per confermare che i payload di test siano completi, validi e configurati correttamente.
- Etico: I test malware usano la stringa di test antivirus EICAR. Gli URL di phishing puntano a infrastrutture canary inerti o inesistenti. Tutte le caselle di posta di test sono di proprietà del team di test.
Abbiamo selezionato i test in modo che le dichiarazioni pubbliche di ciascun fornitore fossero esercitate almeno una volta. Abbiamo dato priorità alle minacce che tutti e tre i fornitori dichiarano di rilevare per mantenere equo il confronto diretto. Abbiamo anche incluso un numero minore di casi specifici del fornitore quando pertinenti. Ad esempio, il dirottamento di conversazioni è una dichiarazione centrale di Barracuda e le esche GenAI in stile deepfake sono promosse soprattutto dai fornitori incentrati sull'IA.
Il benchmark è organizzato in undici categorie. Ogni categoria testa un meccanismo di rilevamento diverso. Il numero di test è mostrato tra parentesi, per un totale di 100 test.
Categoria A: Spam (9 test)
Questa categoria copre annunci farmaceutici di massa, email di pump-and-dump di criptovalute, truffe della lotteria, prestiti con giorno di paga, messaggi iniziali da piattaforme di incontri e cold outreach B2B SEO.
La maggior parte dei test di questa categoria sono intenzionalmente facili. Due test, marketing graymail e cold outreach B2B, si avvicinano al confine dei falsi positivi perché un filtraggio aggressivo può bloccare email aziendali legittime.
Categoria B: Malware noto tramite la stringa di test EICAR (9 test)
Questa categoria testa la consegna di EICAR tramite formati di allegati comuni e annidati:
- Allegato .txt semplice,
- ZIP normale,
- ZIP protetto da password con la password inclusa nel corpo dell'email,
- ZIP annidato dentro un altro ZIP,
- EICAR con estensione .exe per testare la gestione di estensione e contenuto non corrispondenti,
- .tar.gz, archivio ricorsivo a tre livelli,
- .gz a file singolo senza wrapper tar,
- EICAR con quattro kilobyte di dati spazzatura anteposti per testare la tolleranza agli offset.
Questi test esercitano l'estrazione degli archivi, il supporto dei formati e l'estrazione delle password dal corpo dell'email. Si tratta di capacità di base per i moderni gateway di posta elettronica.
Categoria C: Tipi di file vettore (10 test)
Questa categoria testa i formati di file comunemente usati per veicolare o innescare comportamenti dannosi. Il set include:
- PDF con JavaScript incorporato e trigger OpenAction,
- HTML smuggling tramite URL.createObjectURL su un blob con codifica Base64,
- SVG con script onload e XHR remoto,
- Collegamento .lnk di Windows con payload PowerShell nel blocco degli argomenti,
- File polyglot PDF/ZIP,
- HTML Application .hta con VBScript,
- Dropper JavaScript di Windows Script Host che usa XMLHTTP e ADODB.Stream,
- Immagine ISO 9660 contenente EICAR,
- File di collegamento Internet .url,
- File di query Internet Excel .iqy.
Questa è una delle categorie più discriminanti perché i risultati dei prodotti variano notevolmente tra questi tipi di file vettore.
Categoria D: Phishing URL (10 test)
Questa categoria misura l'analisi degli URL su link diretti, redirect, offuscamento e posizioni fuori dal corpo. Include:
- URL di phishing diretto su un TLD sospetto,
- Destinazione abbreviata con Bitly,
- Catena di redirect multi-hop attraverso l'open redirector di Google e t.co,
- Omoglifo IDN punycode che usa la "а" cirillica in раypal.com,
- URL nascosto tramite HTML con caratteri a larghezza zero e testo bianco di un pixel,
- URL presente all'interno di un'annotazione PDF,
- URI con HTML codificato in Base64 e un link di phishing,
- URL estremamente lungo con l'host reale nascosto nella stringa di query,
- Parametro open-redirect su un host dall'aspetto legittimo,
- URL della cache AMP di Google che nasconde la destinazione di phishing dietro google.com/amp/s/.
Categoria E: Phishing con codice QR (8 test)
Questa categoria verifica se i prodotti sono in grado di extract e ispezionare gli URL di phishing nascosti nei codici QR. Il set include:
- Codici QR PNG inline per la ri-registrazione MFA,
- Firma DocuSign,
- Accesso alla busta paga,
- Avviso di riconsegna di una spedizione
- Accesso alla segreteria telefonica
- Reset 2FA bancario.
Include anche varianti di evasione: un codice QR incorporato in un PDF senza contenuto QR nel corpo dell'email, un codice QR consegnato come immagine avvolta in SVG e un codice QR impostato come URI di dati background-image CSS invece di un tag <img>.
Questi casi verificano se lo scanner esamina le immagini al di fuori dei contenitori HTML più ovvi.
Categoria F: Impersonificazione di marchi e domini (9 test)
Questa categoria testa l'impersonificazione di mittente, dominio, marchio e intestazioni e include:
- Spoofing del nome visualizzato da un account Gmail generico,
- Dominio typosquat m1crosoft-account.com,
- Omoglifo IDN punycode per Apple
- Abuso di sottodominio tramite microsoft.support-team-portal.tk
- Imitazione del brand kit Microsoft con il logo reale e lo stile Segoe UI
- Discordanza tra intestazione Sender e From
- Impersonificazione di una banca locale
- Typosquatting di un'azienda eCommerce
- Injection dell'intestazione Authentication-Results in cui l'attaccante aggiunge valori falsificati spf=pass, dkim=pass e dmarc=pass al messaggio.
L'ultimo caso verifica se i parser a valle si fidano delle intestazioni di autenticazione fornite dall'attaccante invece di convalidare i risultati upstream reali.
Categoria G: BEC e spear phishing senza payload (9 test)
Questa categoria si concentra sull'ingegneria sociale senza allegati o link dannosi e include:
- Richiesta di bonifico dell'AD inviata da un account Gmail,
- Pretesto di Vendor Email Compromise con modifica delle coordinate bancarie,
- Reindirizzamento self-service dello stipendio di un dipendente,
- Truffa di carte regalo online da un impostore del CFO
- Dirottamento di conversazioni tramite oggetto Re:Re: e intestazioni In-Reply-To falsificate,
- Richiesta riservata di prove da un finto studio legale,
- Approccio di un cacciatore di teste esterno con curriculum allegato,
- Pretesto di acquisizione dell'autenticazione a due fattori di WhatsApp,
- Pretesto di insider M&A che combina linguaggio di riservatezza e urgenza.
Categoria H: Estorsioni e truffe (9 test)
Questa categoria copre i modelli comuni di truffe ed estorsioni. I test includono:
- Email che usa una vecchia password trapelata,
- Fattura falsa con un link di pagamento dannoso in un PDF,
- Lettera di pagamento anticipato,
- Minaccia di confisca dall'autorità fiscale,
- Estorsione DDoS contro un sito web,
- Finto avviso di blocco iCloud Apple con link di sblocco,
- Truffa della dogana del corriere
- Estorsione tramite doxing,
- Truffa del parente bloccato in dogana.
Categoria I: Phishing di qualità GenAI (10 test)
Questa categoria testa email di phishing rifinite che eliminano gli indizi evidenti su cui spesso si basano i sistemi più vecchi. Il set include:
- Email di riverifica dell'helpdesk IT con passaggi strutturati e pulsante del marchio,
- Finto pre-read del consiglio con linguaggio di riservatezza e link a uno spazio di lavoro,
- Aggiornamento delle policy del tenant Microsoft 365 che richiede un nuovo consenso entro sette giorni,
- Richiesta di firma elettronica del Codice di condotta HR,
- Follow-up di customer success dopo un incontro fittizio,
- Impersonificazione di un riepilogo di riunione,
- NDA legale da una controparte fittizia,
- Avviso critico CVE in stile CISO,
- Anteprima degli utili per le relazioni con gli investitori con linguaggio di embargo,
- Risolutore di conflitti di calendario che richiede un accesso SSO una tantum.
Ogni email di questa categoria è stata scritta per leggersi come un messaggio aziendale competente di un madrelingua inglese. I test evitano deliberatamente i vecchi segni rivelatori del phishing come grammatica scorretta, frasi innaturali ed evidenti discrepanze di marchio.
Categoria J: Tecniche di evasione (9 test)
Questa categoria testa l'offuscamento che può eludere un'ispezione superficiale dei contenuti e include:
- Caratteri Unicode a larghezza zero all'interno delle parole trigger,
- Bypass OCR in cui l'intero messaggio di phishing è reso come PNG senza testo del corpo scansionabile,
- Carattere di override da destra a sinistra nel nome file di un allegato,
- Nome file con doppia estensione,
- Esca nascosta tramite CSS dove il testo renderizzato appare benigno mentre il DOM contiene il contenuto di phishing,
- Oggetto con parola codificata RFC 2047,
- URL con caratteri codificati esadecimali nell'host,
- Omoglifo dell'oggetto usando la "е" cirillica al posto della "e" latina,
- URL nascosto in un attributo HTML data-* e recuperato al momento del clic da JavaScript inline.
Categoria K: Set di controllo e test dei falsi positivi (8 test)
Il set di controllo contiene email aziendali legittime che dovrebbero passare senza avvisi e include:
- Notifiche interne del team,
- Note spese mensili,
- Follow-up di riunioni,
- Digest settimanali,
- File ZIP protetti da password usati per la condivisione interna legittima,
- Promemoria di formazione,
- Avvisi di manutenzione IT,
- Email di pianificazione individuale.
Qualsiasi prodotto che segnala uno di questi messaggi riceve una penalità per falso positivo.
Limiti del benchmark della sicurezza email
Abbiamo escluso diverse categorie perché richiedono infrastrutture o condizioni che vanno oltre un benchmark one-shot:
- Time-of-click URL flipping: Questo attacco distribuisce un URL che appare benigno al momento della consegna e reindirizza in seguito a una destinazione di phishing. Testarlo richiederebbe un server HTTP stateful che muta il proprio contenuto, oltre a un'azione di clic lato utente.
- Account takeover e lateral phishing: Richiederebbe il controllo di una casella di posta interna, al di fuori del setup del benchmark.
- Malware dinamico sandbox-aware: Campioni polimorfici reali che rilevano la virtualizzazione ed evitano la detonazione sono stati esclusi per ragioni etiche.
- Pagine di destinazione live di kit di phishing: Tutti gli URL risolvono verso host inerti. Il benchmark non testa l'esperienza post-clic.
Il mittente del Gruppo S richiede un relay SMTP che consenta intestazioni From disallineate. I servizi SMTP cloud di solito rifiutano questi test a livello di rete. Quando un relay permissivo non è disponibile, il benchmark degrada al Gruppo L, lasciando 38 test basati sui contenuti.
Architettura a due mittenti
Molti test di sicurezza email trascurano una distinzione importante tra attacchi guidati dal contenuto e attacchi guidati dall'identità del mittente. Alcune minacce sono pericolose per il corpo o gli allegati del messaggio, indipendentemente da chi le invia. Altre sono pericolose perché l'email dichiara di provenire da qualcuno che non rappresenta. Queste due classi richiedono configurazioni di invio diverse.
Abbiamo suddiviso il benchmark in due gruppi di mittenti.
- Gruppo L, Legit, 38 test: Queste email vengono inviate da un servizio SMTP autenticato. SPF, DKIM e DMARC risultano correttamente allineati per il dominio di invio. Il nome visualizzato cambia in base al test, ad esempio Finance, IT Helpdesk o il nome reale del tester, ma l'indirizzo From rimane l'indirizzo del mittente autenticato.
- Il Gruppo L è usato per le categorie basate sui contenuti: K, B, C, J e i due test di phishing URL, dove l'URL è la minaccia a prescindere dal mittente.
- Gruppo S, Spoof, 62 test: Queste email vengono inviate tramite un relay SMTP permissivo che non applica l'allineamento del dominio From. L'indirizzo From è quello specificato dal caso di test, quindi l'allineamento SPF e DMARC fallisce per impostazione.
- Il Gruppo S è usato per le categorie basate sull'identità del mittente: A, gran parte di D, E, F, G, H e I.
Questa suddivisione riflette il comportamento reale degli attaccanti. Gli operatori di phishing usano spesso server virtuali economici e domini usa e getta perché i servizi SMTP cloud mainstream, come Gmail, Office 365 e AWS SES, con domini verificati, impediscono l'invio di posta con un'intestazione From disallineata.
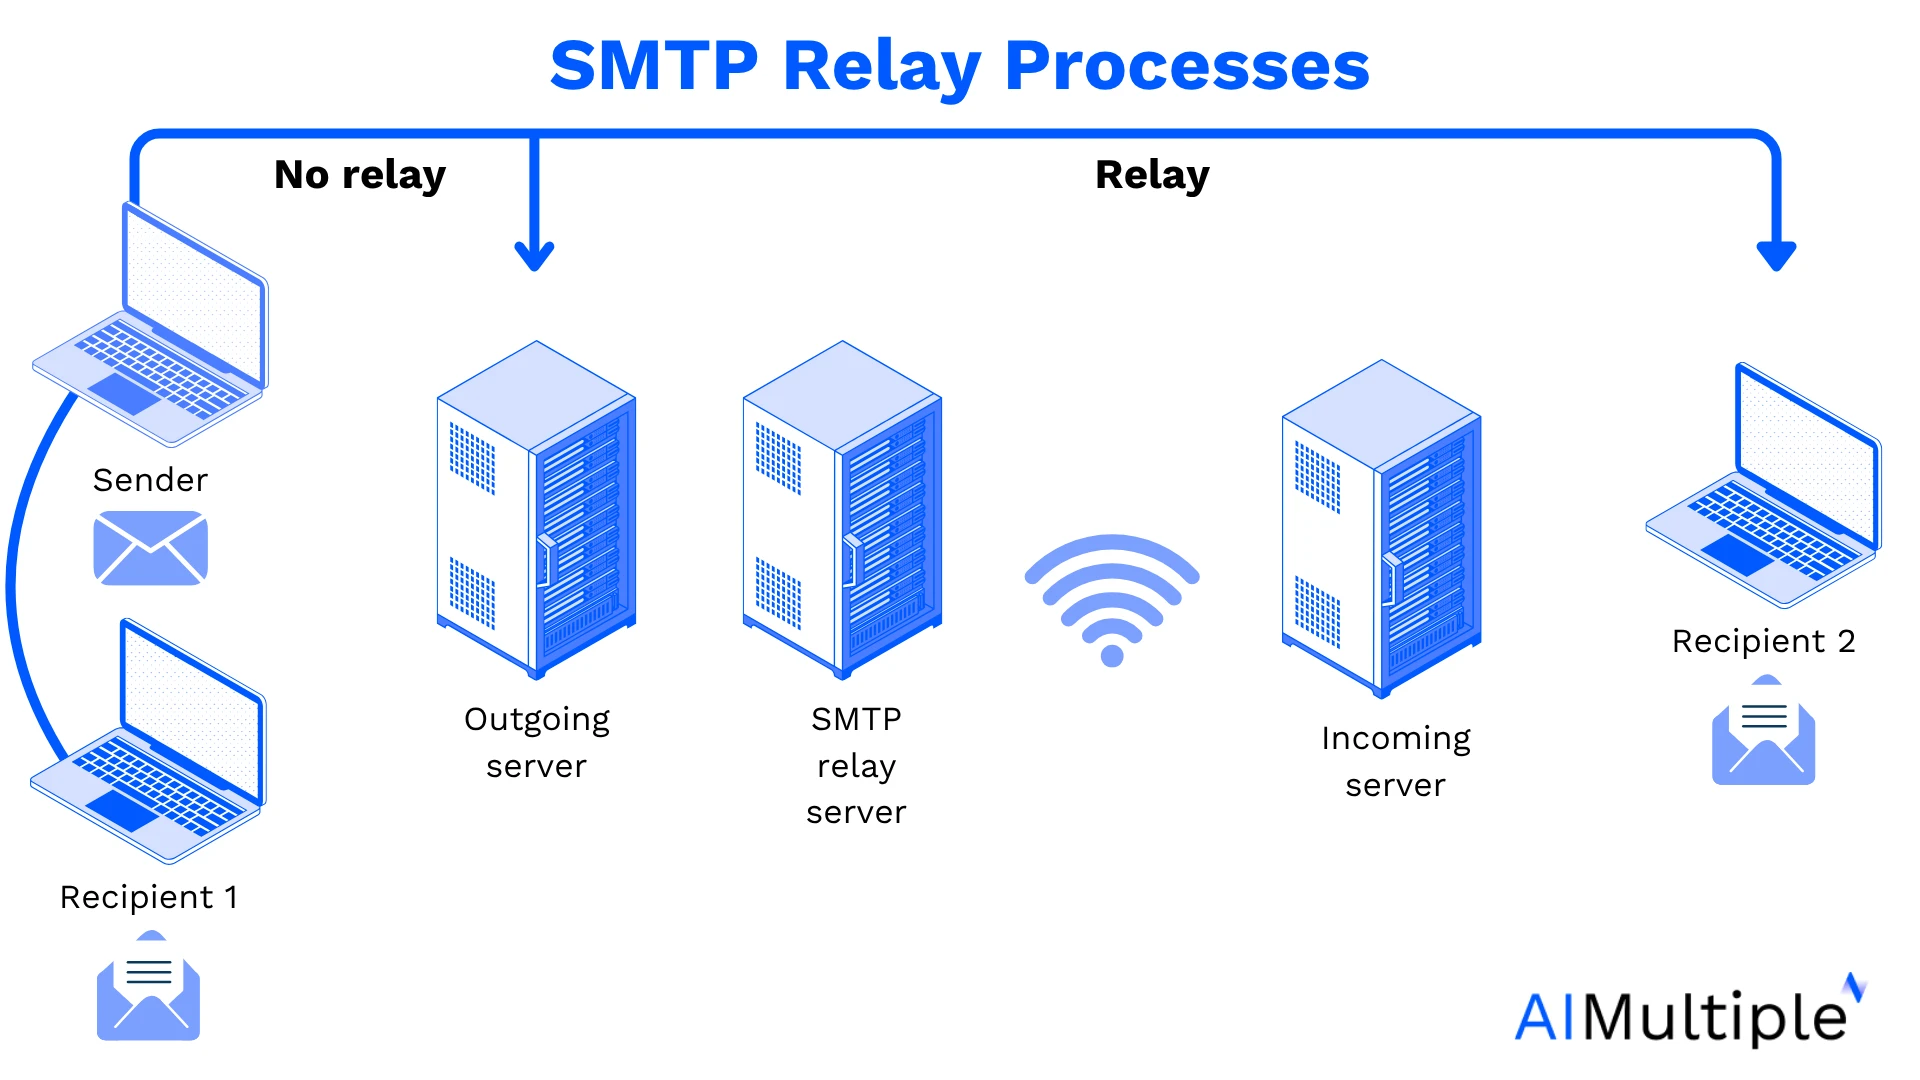
Figura 1: Figura che mostra il funzionamento di un server relay SMTP. Un server relay SMTP è un server di posta di terze parti che riceve le email da un mittente e le inoltra ai server destinatari al di fuori del dominio del provider di posta del mittente.
Ponderazione della difficoltà
Ogni test ha una valutazione di difficoltà da 1 a 10. La valutazione indica quanto dovrebbe risultare difficile il test per un prodotto di sicurezza email competente.
- Da 1 a 2, banale: Si tratta di firme da manuale senza offuscamento significativo. Mancarle indica una lacuna fondamentale nel rilevamento. Esempi: spam farmaceutico, EICAR semplice in uno ZIP e lettera nigeriana 419.
- Da 3 a 4, noto: Pattern familiari che i prodotti moderni dovrebbero individuare. Esempi: JavaScript in PDF, sextortion con password trapelata e spoofing del nome visualizzato dell'AD.
- Da 5 a 6, intermedio: Questi casi richiedono un'analisi più avanzata, come IA moderna, sandboxing o computer vision, tra cui HTML smuggling, URL con omoglifi IDN e phishing con codice QR inline.
- Da 7 a 8, avanzato: Casi limite che i prodotti più solidi gestiscono in modo coerente, come polyglot PDF/ZIP, catene di redirect multi-hop, impersonificazione visiva del brand kit ed esche con bypass OCR solo immagine.
- Da 9 a 10, esperto: Casi davvero difficili in cui il rilevamento è un risultato forte e la mancanza è comune in tutto il settore. Esempi: dirottamento di thread falsificati, follow-up di customer success di qualità GenAI e una falsa NDA legale da una controparte precedentemente sconosciuta.
- Test di controllo: I messaggi della categoria K dovrebbero passare. Qualsiasi rilevamento in questa categoria conta come falso positivo.
Le medie delle categorie seguono la curva di difficoltà prevista: lo spam A ha una media di 2.2/10, EICAR B di 2.8/10, l'estorsione H di 3.8/10, i file vettore C di 5.0/10, l'impersonificazione del marchio F e l'evasione J di 5.6/10, il phishing URL D di 5.8/10, il phishing con codice QR E di 6.8/10, la BEC G di 6.8/10 e il phishing GenAI I di 8.2/10.
Punteggio del benchmark
Ogni prodotto riceve uno dei cinque verdetti per ciascun test:
- BLOCK: Il messaggio viene messo in quarantena o rifiutato (2 punti).
- WARN: Il prodotto inietta un banner, invia l'email alla posta indesiderata o rimuove l'allegato (0.5 punti).
- LATE: Il messaggio viene prima consegnato, poi rimosso post-consegna (1 punto).
- MISS: Il messaggio raggiunge la casella senza avvisi (0 punti).
- FP: Un messaggio del set di controllo viene erroneamente segnalato (penalità di -2 punti).
Il tasso di rilevamento è calcolato come totale dei punti diviso per il punteggio massimo possibile per i test di attacco, poi espresso in percentuale. Il punteggio massimo possibile è pari al numero di test di attacco moltiplicato per due.
Il tasso di falsi positivi viene riportato separatamente. Un prodotto che raggiunge il 90% di rilevamento bloccando posta legittima comporta un rischio operativo maggiore di uno che raggiunge il 80% di rilevamento senza falsi positivi.
Riproducibilità e strumenti
Il benchmark viene eseguito da un singolo script PHP autonomo. Lo script crea 100 messaggi MIME in memoria con un builder multipart personalizzato. Genera localmente i payload, inclusi ZIP, ZIP crittografati AES-256, file tar.gz, file .gz a file singolo, PDF con azioni JavaScript, campioni di HTML smuggling, file SVG con JavaScript onload, file .lnk di Windows con il CLSID Shell Link corretto e blocco argomenti UTF-16LE e un'immagine disco ISO 9660 minima.
Lo script invia ciascun test attraverso il percorso SMTP corretto in base al suo gruppo di mittenti.
Ogni messaggio include intestazioni di tracciamento: X-Bench-Id, X-Bench-Run, X-Bench-Product, X-Bench-Category, X-Bench-Case e X-Bench-Group. Queste intestazioni rendono ogni test tracciabile attraverso caselle di posta, console di quarantena e log di prodotto.
Un harness di verifica separato esegue più di 1.800 controlli di integrità prima della trasmissione. Convalida che ogni test abbia i campi richiesti, che ogni valutazione di difficoltà sia all'interno di [1, 10] o zero per i controlli, e che EICAR sia presente e recuperabile da ogni allegato della categoria B, inclusi archivi protetti da password e con triplo annidamento.
Il verificatore controlla inoltre che i PDF contengano intestazioni %PDF- valide e marcatori %%EOF, che i PNG contengano firme valide e chunk IEND, che gli SVG siano XML ben formato, che il file LNK abbia il CLSID Shell Link corretto e la stringa di argomento PowerShell prevista, che il descrittore Primary Volume dell'ISO 9660 appaia al settore 16 con la firma corretta \x01CD001 e che l'inferenza dei gruppi corrisponda alla suddivisione documentata tra Gruppo L e Gruppo S.
Un terzo script elabora i CSV di ciascun prodotto dopo l'inserimento manuale dei verdetti. Produce un report comparativo con tabella dei verdetti affiancati per test, tassi di rilevamento per categoria, punteggi totali, percentuali di rilevamento, conteggi di falsi positivi e tre sotto-tabelle forensi:
- casi banali ma mancati, definiti come difficoltà ≤ 2 con almeno un MISS
- casi ad alta difficoltà eppure individuati, definiti come difficoltà ≥ 8 con almeno un BLOCK
- tutti gli incidenti di falsi positivi
Vincoli etici e operativi
Non è stato creato né trasmesso malware reale. Gli allegati dannosi usano la stringa di test antivirus EICAR, un documento di test di 68 caratteri definito dall'European Institute for Computer Antivirus Research, oppure dimostratori benigni. Tra gli esempi vi sono un PDF il cui JavaScript chiama app.alert, una pagina HTML che usa URL.createObjectURL sulla stringa EICAR e un SVG il cui onload chiama un endpoint inesistente.
Non è stata usata alcuna infrastruttura di phishing attiva. Gli URL di test risolvono verso una delle tre destinazioni sicure: il TLD riservato .invalid definito nella RFC 2606, domini .tk segnaposto sotto il nostro controllo che restituiscono un 404, oppure host parodia come m1crosoft-account.com e xn--pple-43d.com registrati per il benchmark e privi di contenuti.
Non è stata distribuita alcuna pagina di raccolta di credenziali. Tutte le caselle di posta di test sono di proprietà e monitorate dal team di test. Le credenziali SMTP sono limitate al benchmark e ruotate dopo ogni ingaggio.
Cita questo benchmark
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dogan2026,
  author = {Dogan, Sedat},
  title  = {{Soluzioni di sicurezza email: Acronis Email Security & Sophos}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/email-security-solutions}},
  note   = {AIMultiple. Consultato il 30 settembre 2026}
}Risultati e timestamp di 15 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 4 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
- Ha 20 anni di esperienza come hacker white-hat e guru dello sviluppo, con una vasta competenza nei linguaggi di programmazione e nelle architetture dei server.
- È consulente del consiglio di amministrazione presso una società di venture capital che investe in aziende tecnologiche in fase iniziale e presso Ödeal, una piattaforma di pagamento digitale regionale che serve 125.000 commercianti.
- Ha guidato l'infrastruttura tecnologica e la cybersecurity di sette elezioni nazionali ed è stato riconosciuto nella Hall of Fame della cybersecurity da leader tecnologici globali tra cui Twitter.






Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.