


Le 5 migliori piattaforme di intelligence sulle minacce informatiche a confronto
Abbiamo eseguito proof of concept pratici su 5 servizi di intelligence sulle minacce informatiche, valutando ciascuno secondo gli stessi 33 criteri in 8 categorie, utilizzando un set di test condiviso di IOC storici, 6 threat actor e 4 CVE sfruttate. Il risultato più controintuitivo è che gratuito AlienVault OTX ha eguagliato CrowdStrike, la piattaforma più costosa qui, sull'automazione.
Scopri come hanno ottenuto punteggi i 5 servizi, dove ciascuno eccelle e come combinarli in un programma di intelligence sulle minacce a più livelli:
| Platform | Handwriting |
|---|---|
| CrowdStrike | 0.91 |
| Feedly | 0.58 |
| IBM X-Force | 0.49 |
| GreyNoise | 0.3 |
| AlienVault OTX | 0.24 |
Servizi di intelligence sulle minacce informatiche a confronto
ConfermatoParziale o dietro un livello separatoAssente*CrowdStrike viene valutato a livello di famiglia di prodotti poiché le sue capacità si estendono su più di 4 abbonamenti (vedi la metodologia).
Punteggi per categoria
ConfermatoParziale o dietro un livello separatoAssenteQuesti 5 servizi rappresentano 5 archetipi distinti di intelligence sulle minacce, quindi il benchmark identifica il posizionamento piuttosto che dichiarare un unico vincitore: ogni prodotto svolge un ruolo diverso in un programma di intelligence sulle minacce.
Risultati principali
Prezzo e livello non prevedono le capacità nella stessa direzione in tutte le 8 categorie:
- La piattaforma gratuito ha eguagliato i leader premium sulle interfacce di automazione. AlienVault OTX espone APIs REST, SDK e TAXII senza costi e ottiene il punteggio pieno su integrazione e API, lo stesso 4 su 4 di CrowdStrike e Feedly, mentre CrowdStrike blocca il suo feed STIX/TAXII dietro il livello Premium e X-Force restituisce 403 sulle chiamate API dal suo livello gratuito.
- Il leader della copertura ha spostato l'intelligence sulle CVE in un prodotto separato. CrowdStrike ha confermato 30 dei 33 criteri, con 0 capacità assenti e 1 lacuna strutturale. I dati CVE e il punteggio ExPRT.IA risiedono nello SKU separato Falcon Exposure Management piuttosto che in Adversary Intelligence. In termini di profondità CVE, X-Force e Feedly freemium sono più integrati del prodotto più costoso del benchmark.
- Il punteggio più basso non significa il prodotto peggiore. GreyNoise ha confermato 10 criteri ed è risultato assente su 16. I suoi punteggi confermati si concentrano in un unico punto: classificare gli IP di scansione come benigni, dannosi, sospetti o sconosciuti, cosa che nessuno degli altri 4 servizi fa. I 16 criteri assenti sono attribuzione, malware, dark web e intelligence finale.
- La piattaforma freemium più completa sta per essere ritirata. X-Force offriva l'esperienza freemium più completa del benchmark. X-Force Threat Intelligence di IBM ha raggiunto la fine del ciclo di vita il 31 agosto 2026, con i clienti che migrano alla piattaforma Cortex di Palo Alto Networks.1
- L'aggregatore OSINT si è classificato secondo. Feedly ha confermato 19 capacità tramite estrazione di IoC e TTP basata sull'IA, intelligence sulle vulnerabilità con punteggio EPSS e la più ampia gamma di export e distribuzione tra i 5.
CrowdStrike Falcon Adversary Intelligence
Figura 1. Vista principale di CrowdStrike Falcon Adversary Intelligence
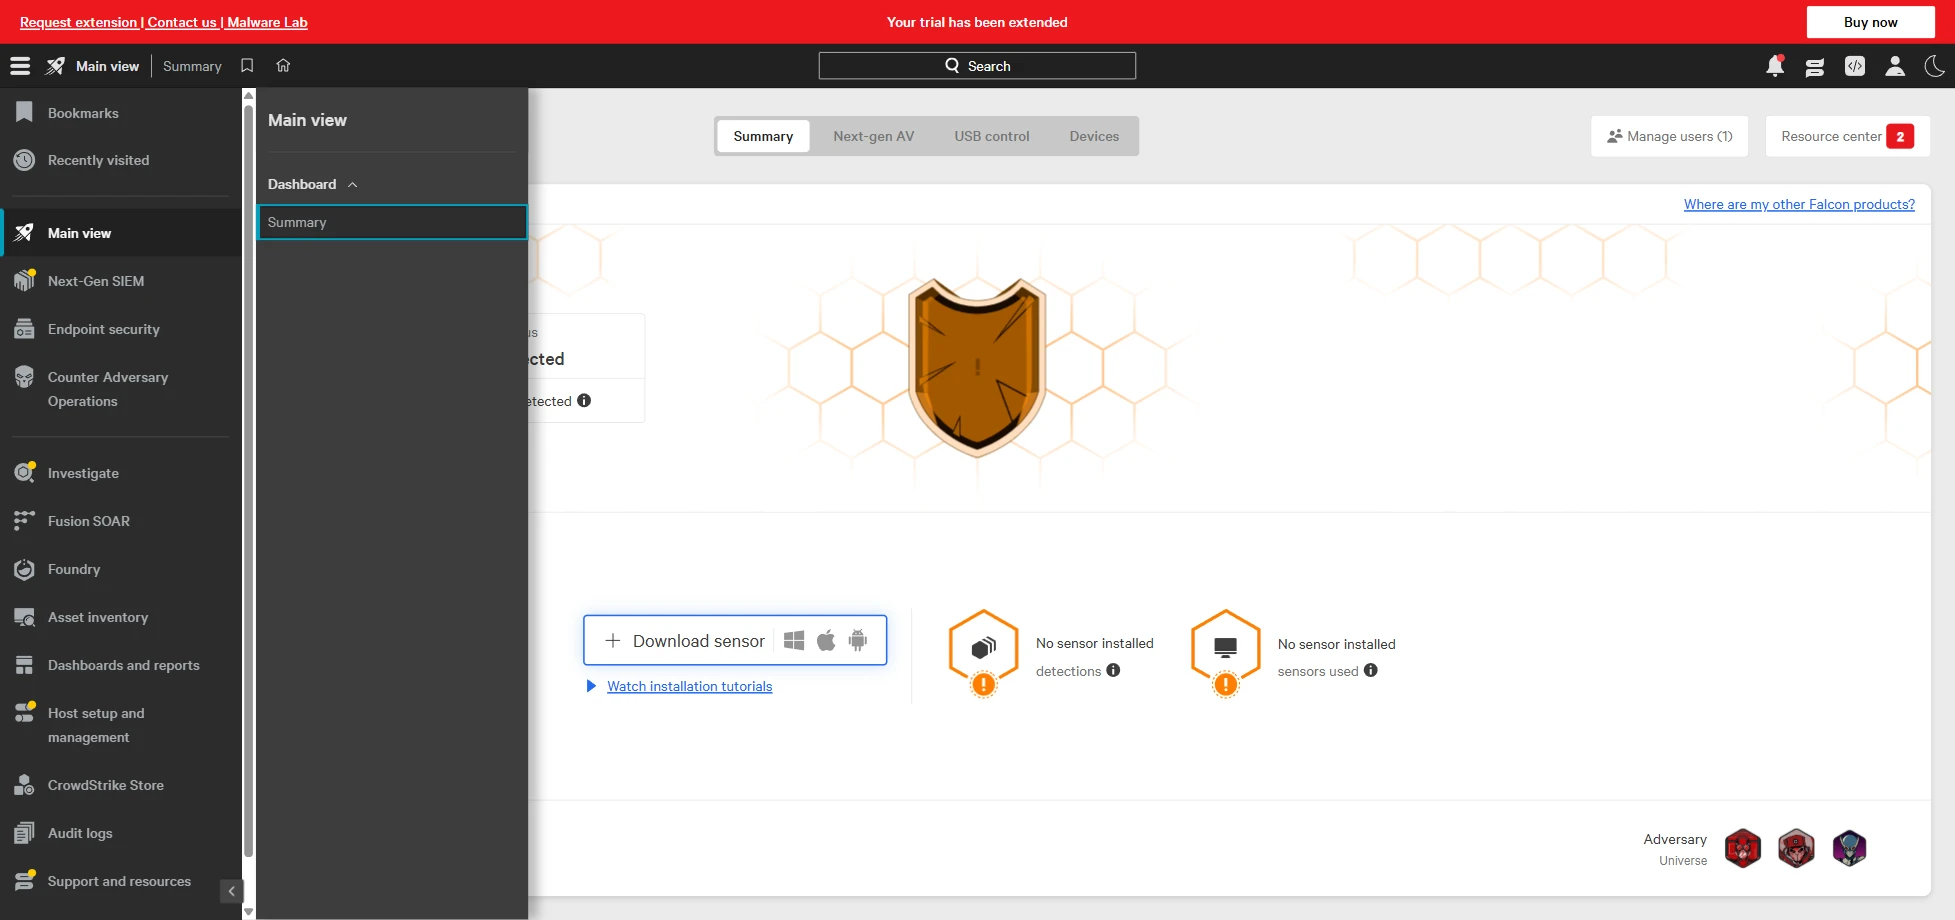
CrowdStrike copre tutti i 33 criteri a livello di famiglia di prodotti, sebbene 3 siano disponibili solo parzialmente. L'abbiamo testato con una prova Premium nella regione EU-1. La prova non richiedeva MFA, sebbene le sessioni cadessero dopo circa un'ora. Le capacità CTI di CrowdStrike non sono un singolo prodotto ma una famiglia, che comprende Adversary Intelligence (base), Adversary Intelligence Premium, Counter Adversary Operations (CAO) Elite, Recon e Recon+, ed Exposure Management. Il punteggio è misurato a livello di famiglia di prodotti per questo motivo.
Fonti dati
La base è la telemetria di prima parte dei sensori Falcon combinata con Counter Adversary Operations e la ricerca OverWatch, oltre alla raccolta Recon su open web, deep web e dark web.
Figura 2. La dashboard di CrowdStrike Falcon consente di aggiungere pagine riservate
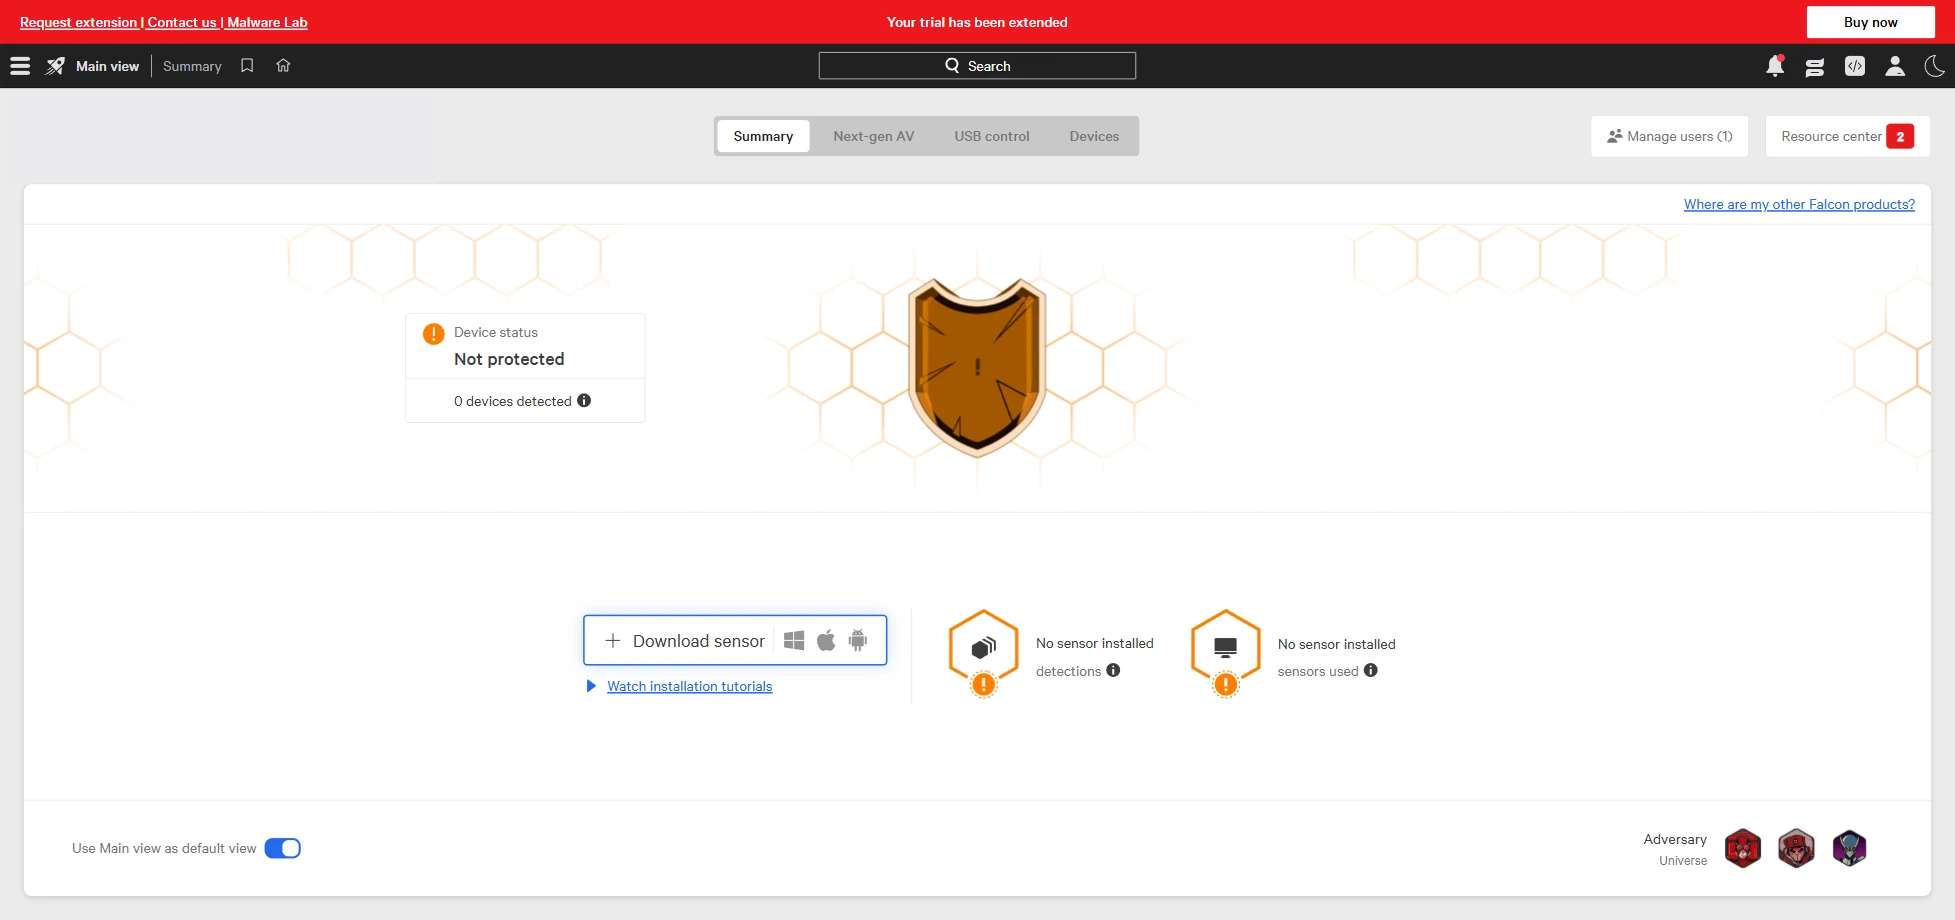
Recon monitora milioni di pagine riservate, forum criminali e piattaforme cifrate, ed è l'unico servizio qui che raggiunge fonti underground all'interno della famiglia di prodotti.
Copertura e tipi di intelligence
Il modulo malware elenca 4.207 famiglie di malware, ciascuna con capacità (RAT, InfoStealer, raccolta di credenziali, botnet), sistemi target, avversari associati e filtri per vulnerabilità, kill chain e MITRE.
Figura 3. Il modulo malware
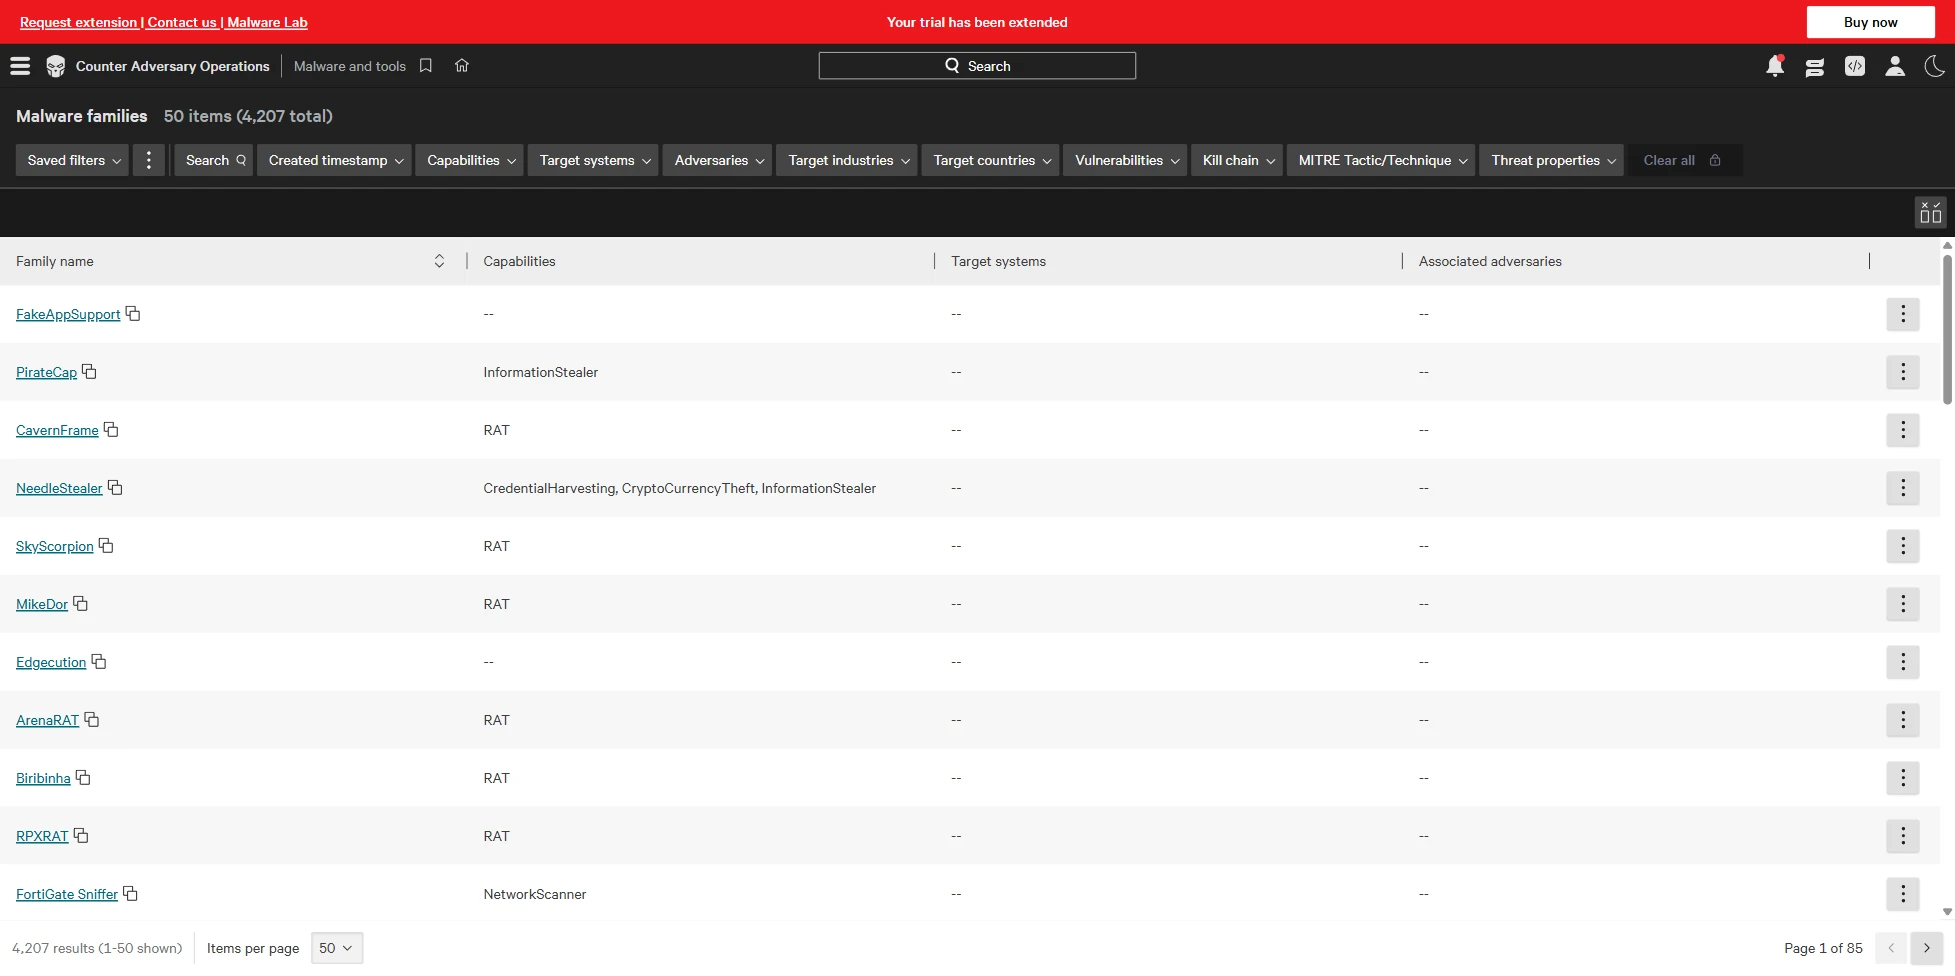
MalQuery cerca 3.5B+ file e Falcon Sandbox è disponibile nel livello base. Il monitoraggio del brand, l'impersonificazione di domini e social media (Recon) e il rilevamento di credenziali esposte con il reset forzato di Falcon Identity Protection (Recon) sono presenti qui e in nessun altro servizio testato. L'unica lacuna è l'intelligence sulle vulnerabilità. I dati CVE e il punteggio ExPRT.IA risiedono nello SKU separato Exposure Management, quindi collegare un avversario a una CVE richiede due abbonamenti.
Analisi e arricchimento
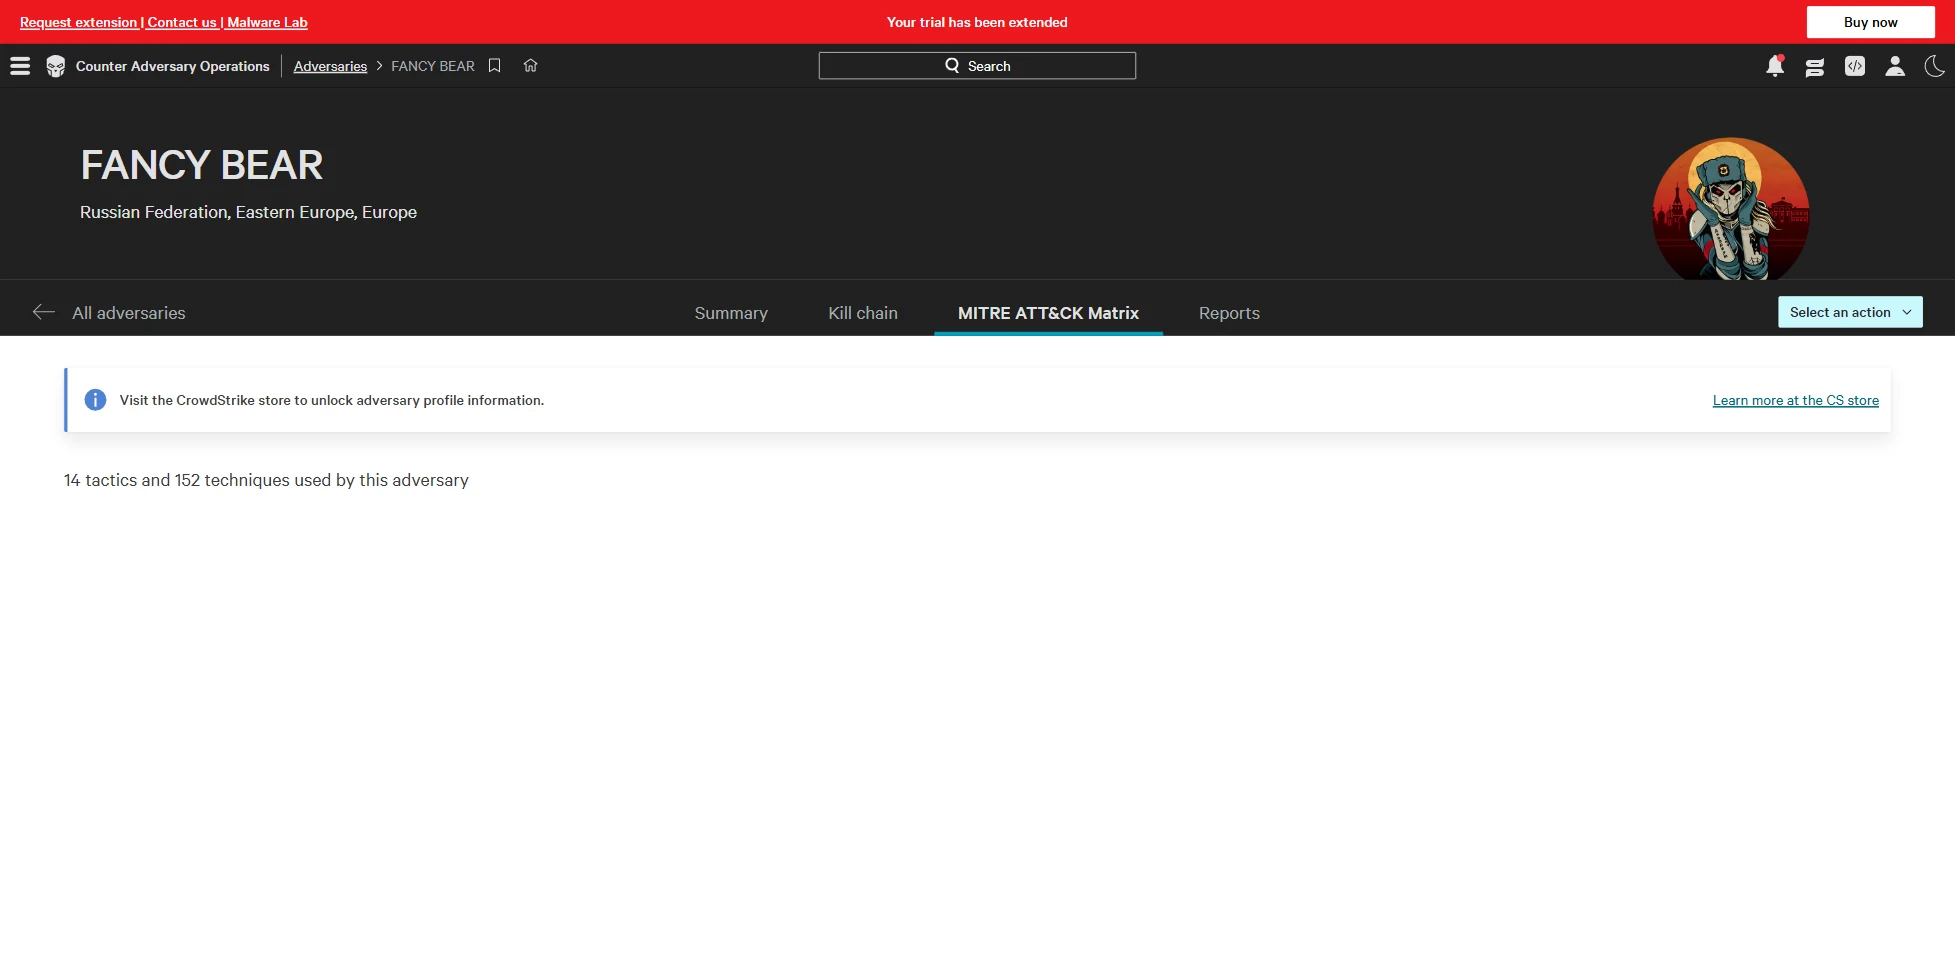
Ogni profilo avversario presenta una matrice MITRE ATT&CK e una scheda kill chain direttamente nell'interfaccia, livello base, senza chiamate API e senza barriere Premium. Nessun altro servizio testato visualizza ATT&CK nativamente. OTX lo restituisce solo tramite API, X-Force lo riserva ai contenuti Premium e Feedly lo deriva tramite aggregazione.
Figura 4. Matrice ATT&CK per avversario
Intel Explorer collega avversari, malware, vulnerabilità e report, e l'API Indicator Graph espone tali relazioni. Il rischio IOC utilizza bucket malicious_confidence (alto, medio, basso, non verificato), che sono più grossolani della scala numerica da 1 a 10 di X-Force.
287 avversari nominati, ciascuno con un profilo strutturato che copre origine, motivazione, settori target e 30+ paesi target. Nei nostri test, la mappatura degli alias di APT28 (STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, BlueDelta) corrispondeva esattamente alla nostra chiave di risposta.
Attribuzione
La console elencava 287 avversari nominati (i materiali pubblici ne citano 281+ per il 2026), ciascuno strutturato con origine, motivazione, settori e paesi target, numero di report di intelligence e ID di community.
Figura 5. Avversari di CrowdStrike Falcon
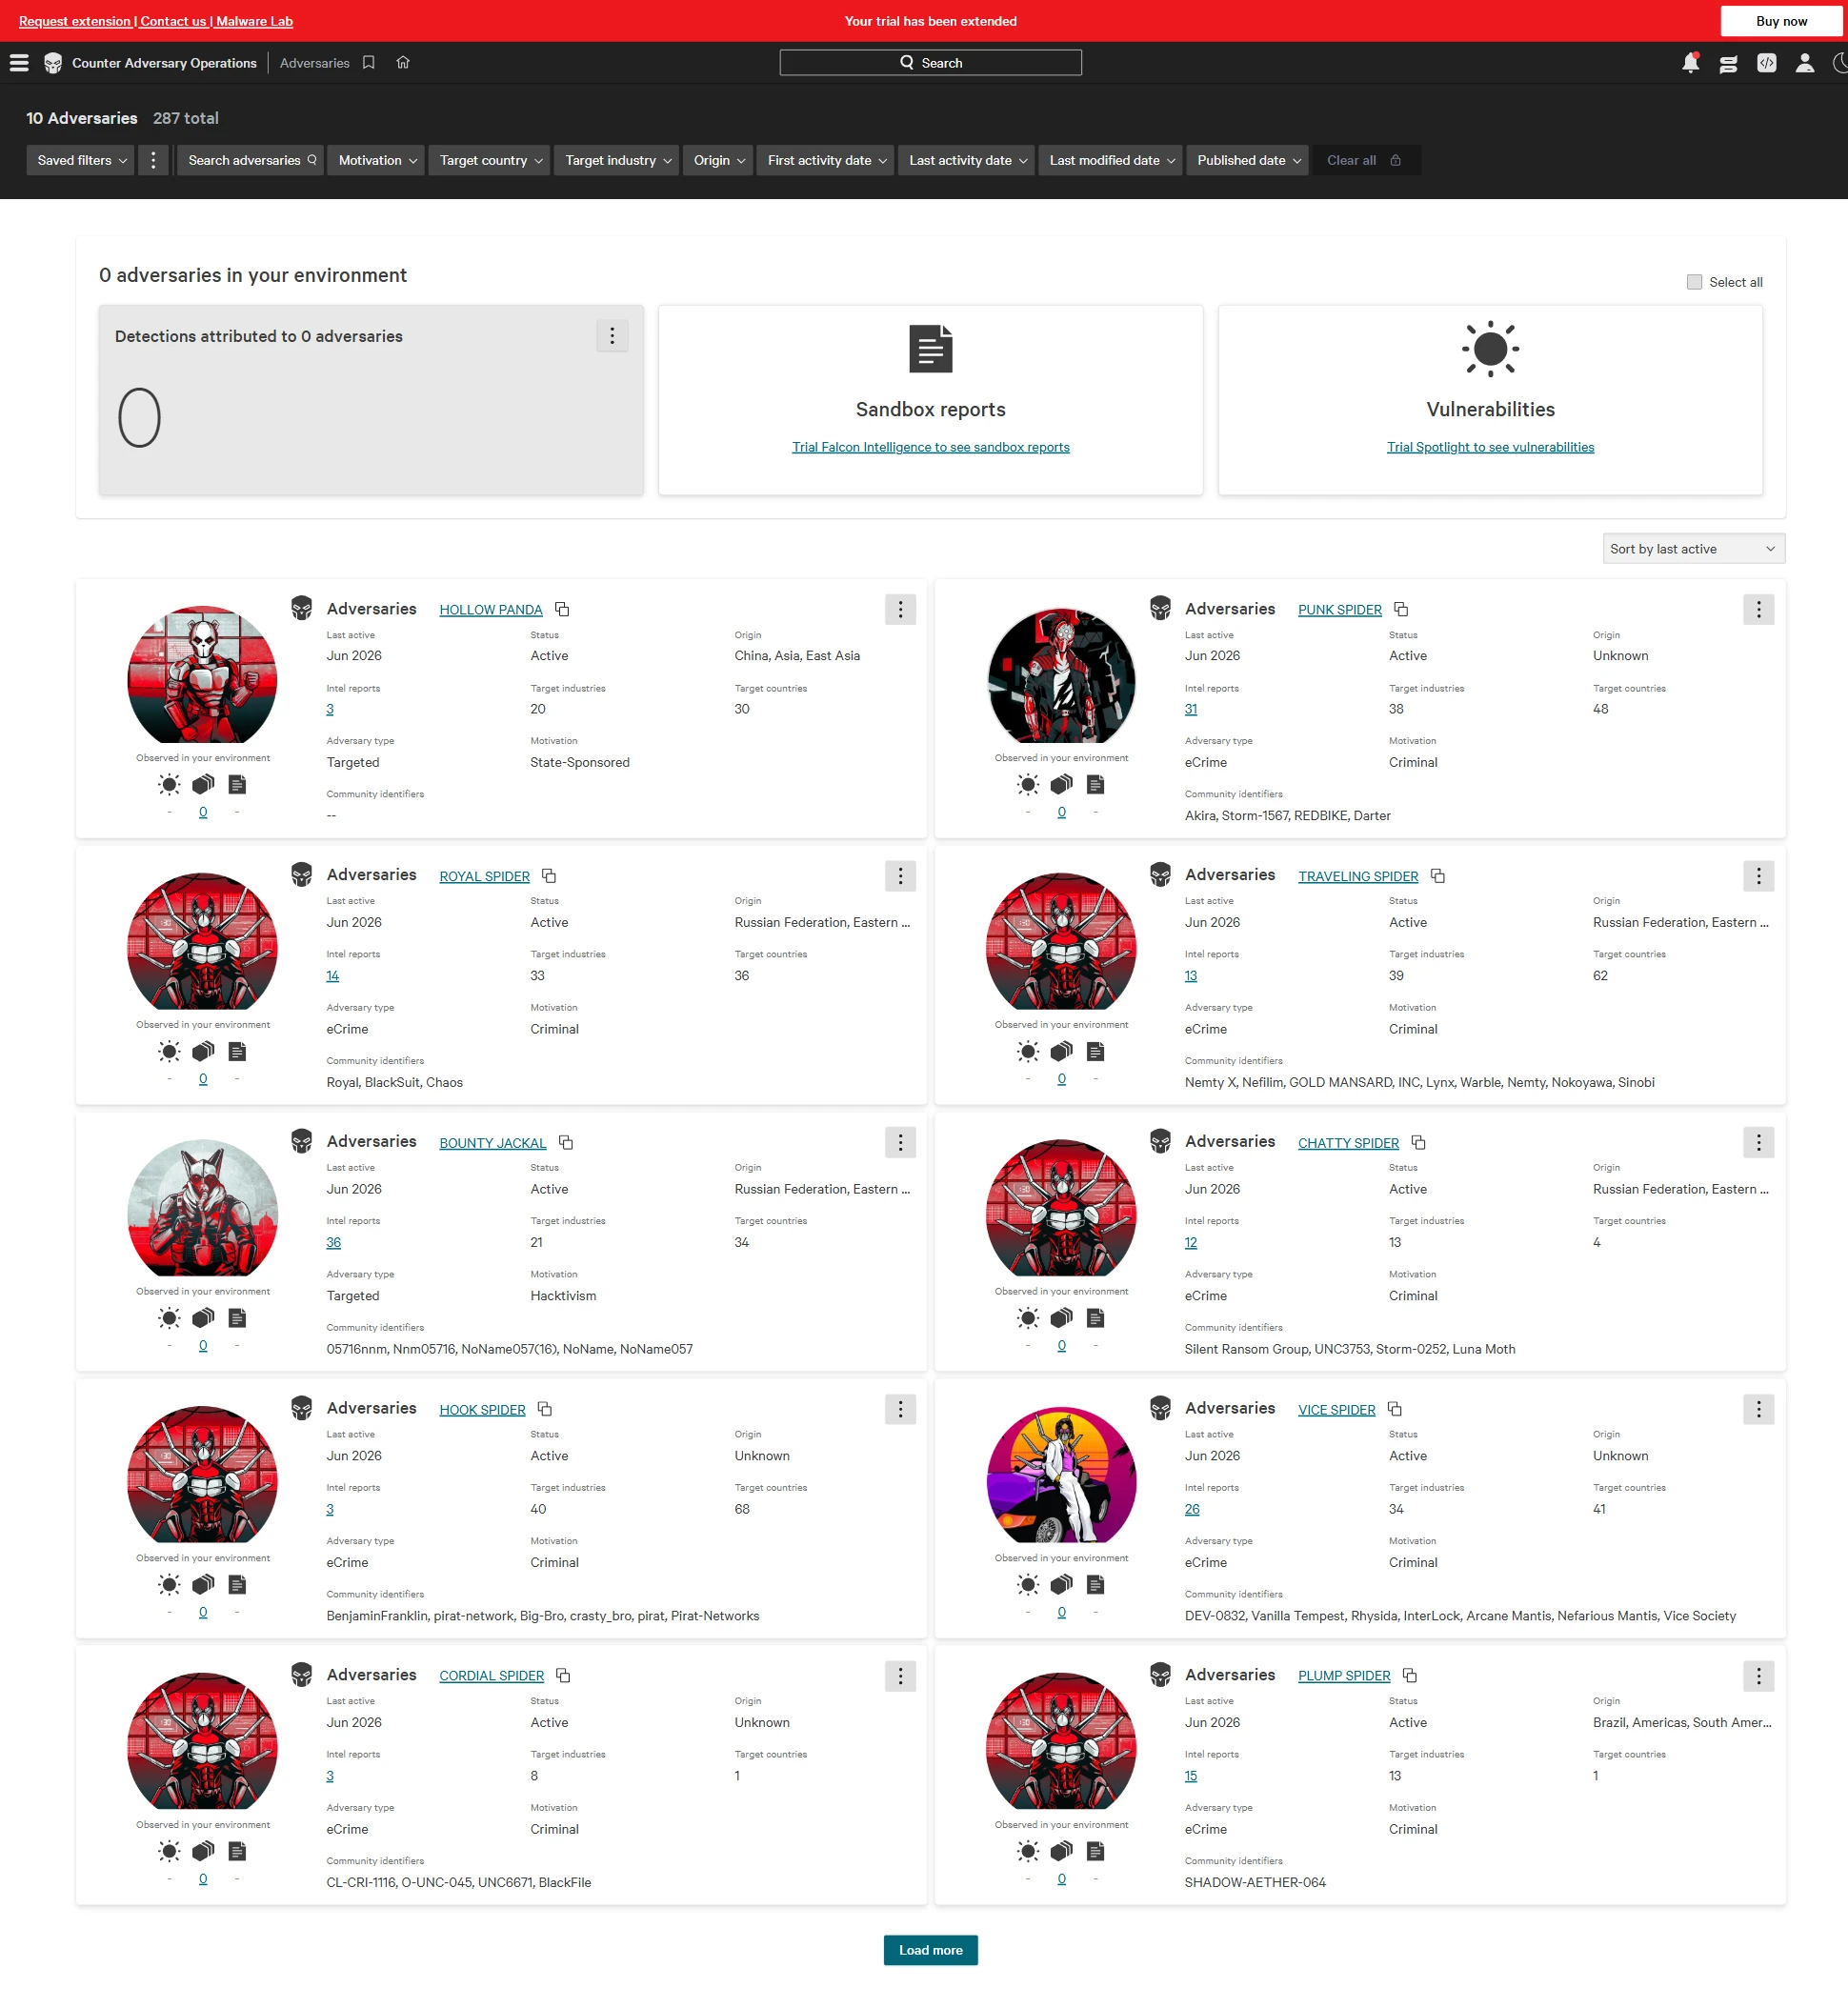
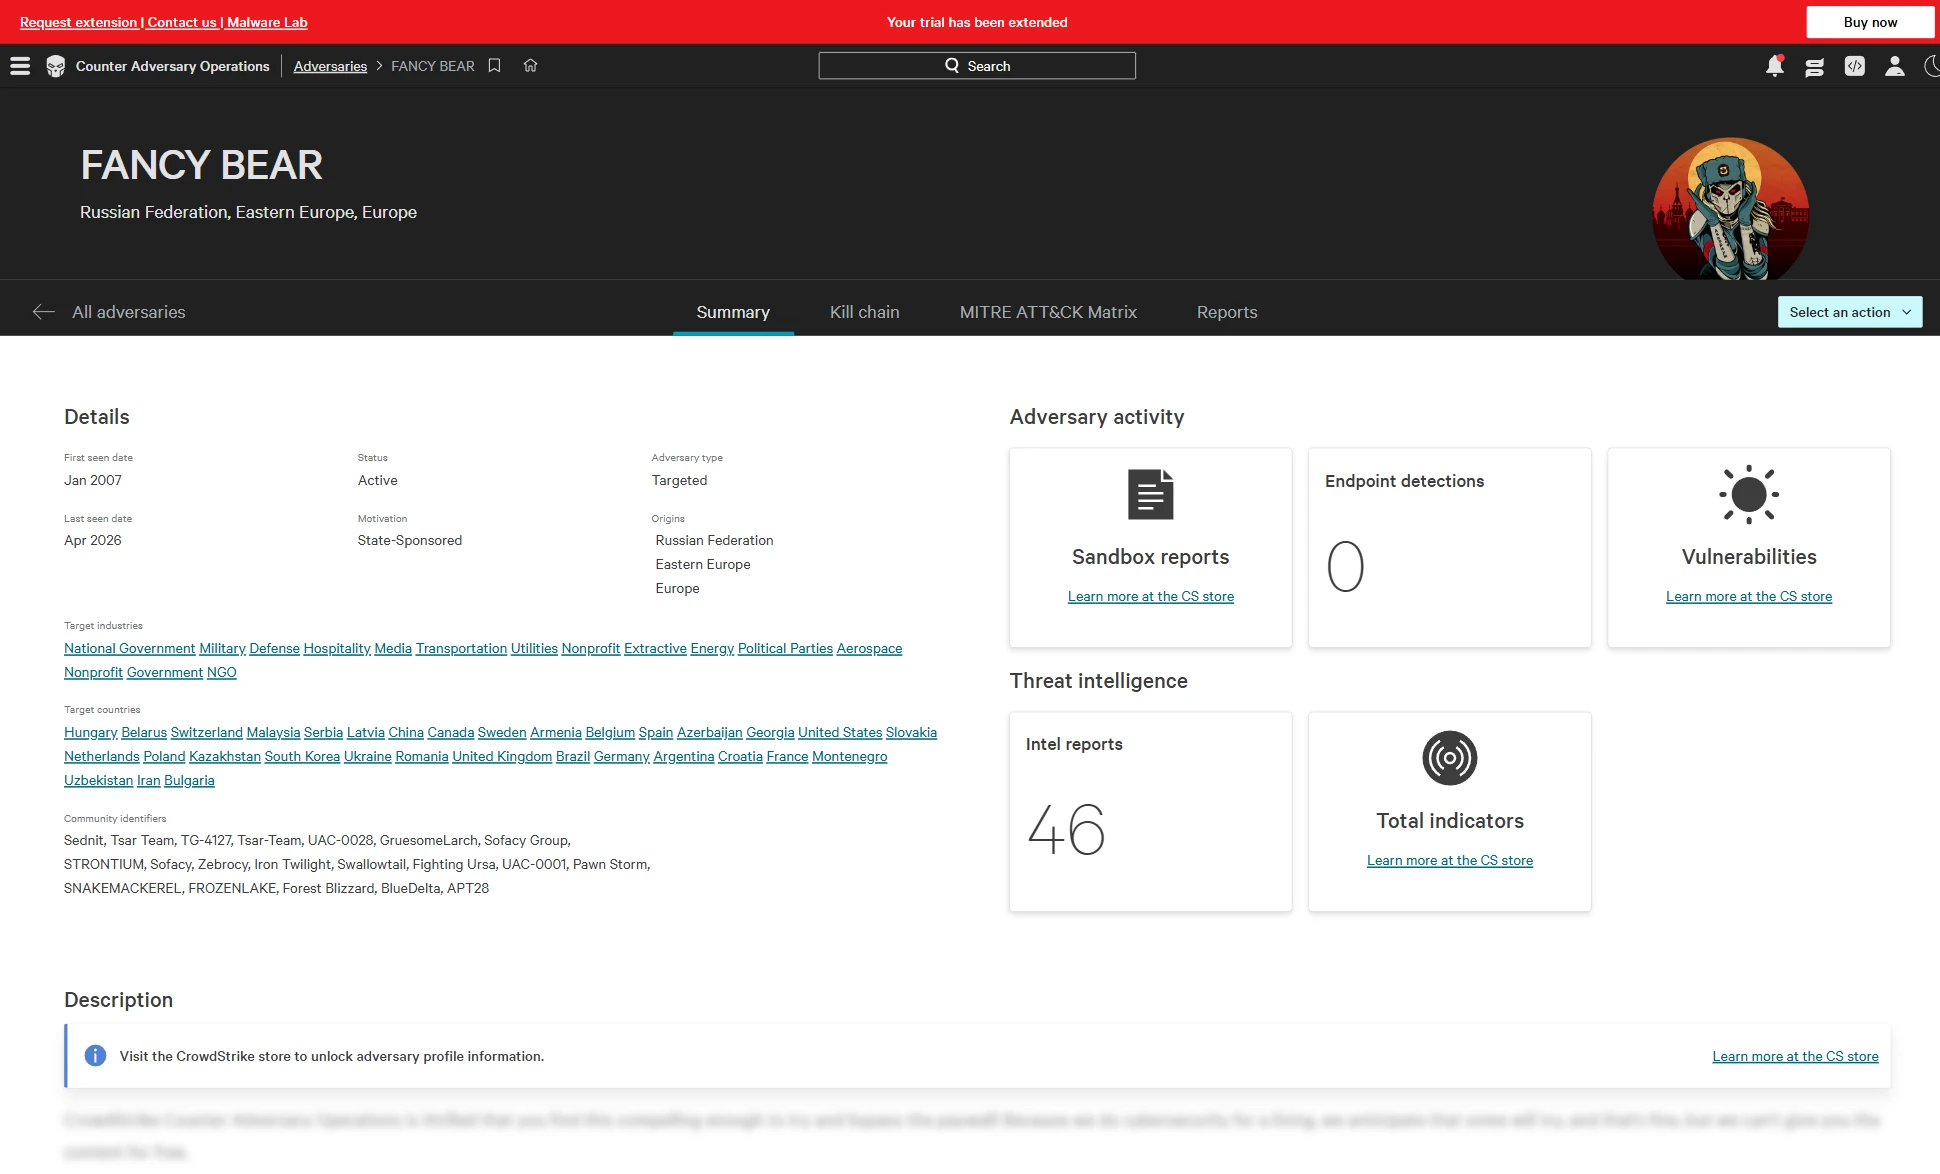
Il profilo FANCY BEAR (APT28) si estendeva da una data di prima osservazione del 2007 all'ultima osservazione ad aprile 2026, contrassegnato come sponsorizzato dallo Stato, origine Federazione Russa, 30+ paesi target, con riconciliazione completa degli alias: STRONTIUM, Forest Blizzard, Sofacy, Sednit, Pawn Storm, Iron Twilight, BlueDelta e APT28, corrispondenti esattamente alla nostra chiave di risposta.
Figura 6. Riepilogo dell'intelligence sulle minacce con Fancy Bear
Labyrinth Chollima mappato su Lazarus e Carbon Spider su FIN7; LockBit, Scattered Spider e MuddyWater erano ricercabili tramite ID di community. Tutto questo è nel livello base.
Piattaforma
La ricerca sfaccettata degli avversari più FQL a livello di piattaforma e l'API SearchIndicators coprono le esigenze di query; l'hub Intelligence contiene dashboard, segnalibri e notifiche, con regole di monitoraggio Recon per avvisi su brand e identità.
Il modulo Reports contiene 429 report di intelligence completati (filtrati per avversario, MITRE, settore, paese e malware), più il Threat Hunting Report 2025; l'intera libreria è Premium.
Nessun altro servizio testato offre accesso RFI (5 all'anno, Premium) o un analista assegnato (CAO Elite). Poiché la CTI condivide una console con Falcon EDR/XDR, NG-SIEM, Investigate e Fusion SOAR, un cliente Falcon esistente può accedervi tramite la stessa console di EDR/XDR, NG-SIEM, Investigate e Fusion SOAR.
Integrazione e API.
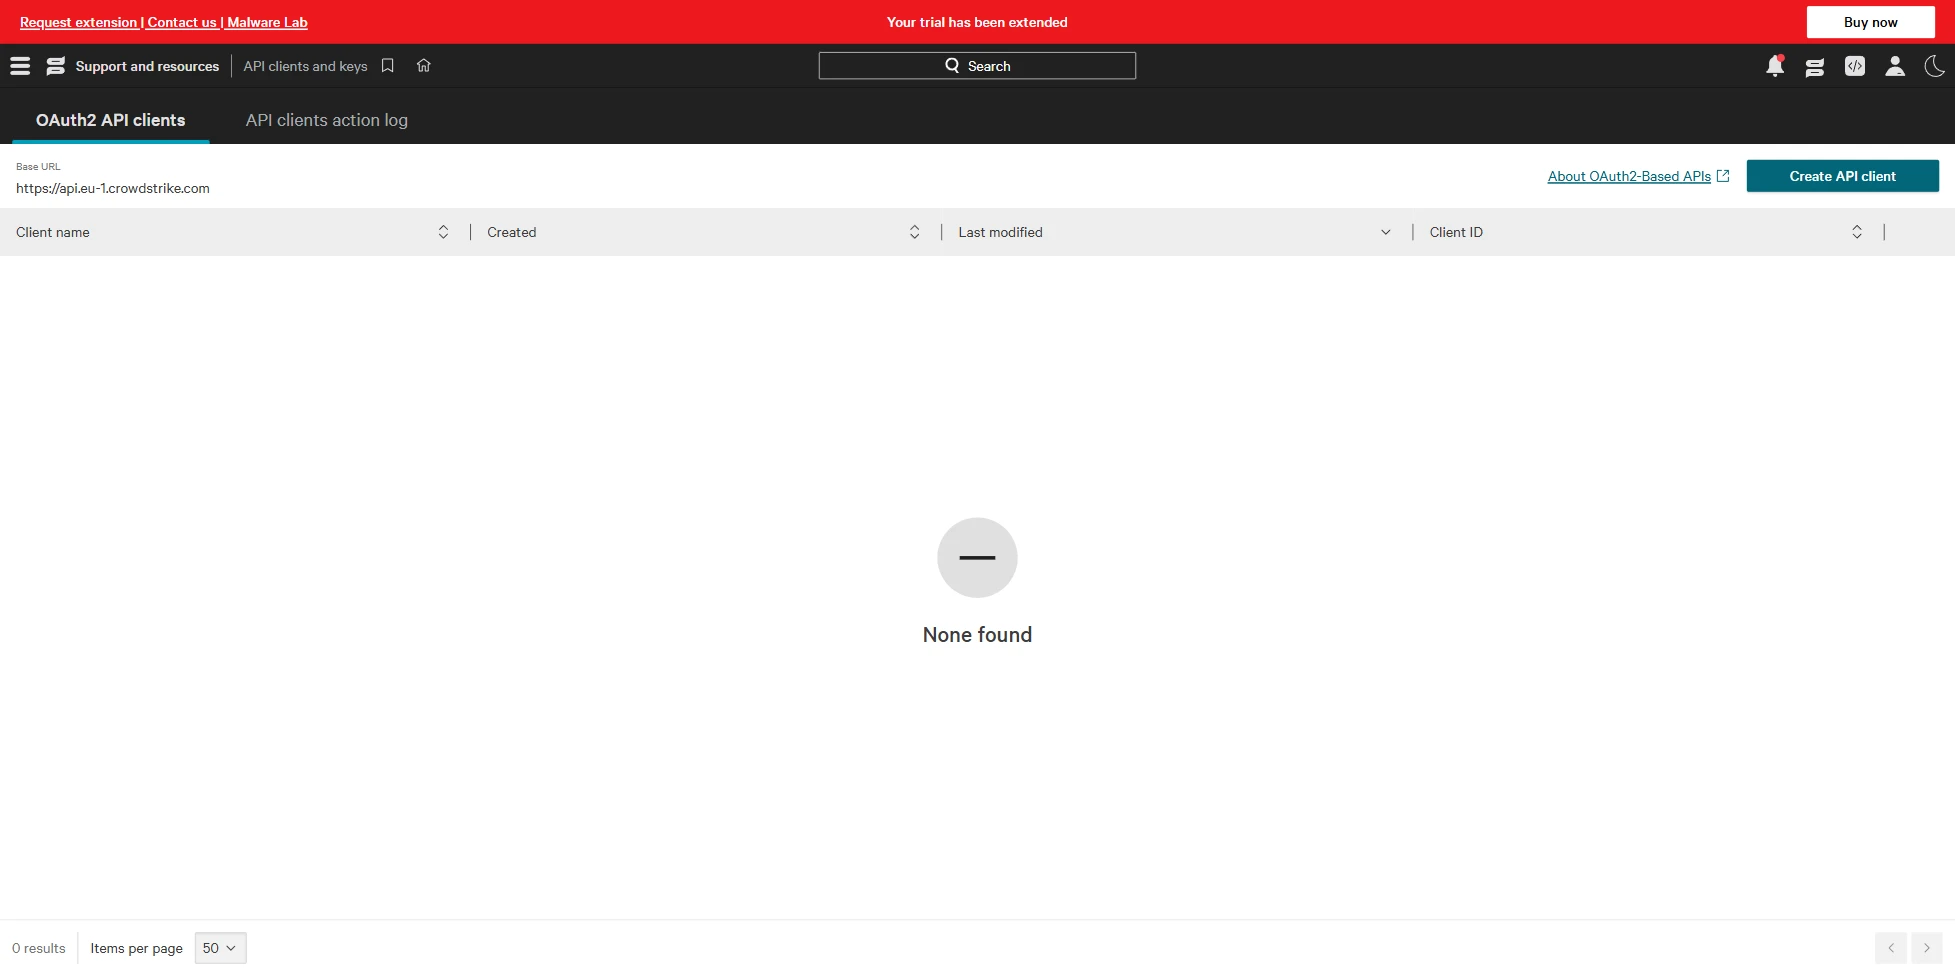
Un'API REST OAuth2 (crea client API, base api.eu-1) viene fornita con due SDK ufficiali, FalconPy per Python e PSFalcon per PowerShell, l'accesso programmatico più maturo tra i 5.
Figura 7. Elenco client API REST OAuth2 di CrowdStrike Falcon
Fusion SOAR è nativo e il feed di intelligence esporta STIX/TAXII/JSON, sebbene il feed STIX/TAXII sia Premium. Sull'asse free-automazione, OTX è più forte.
Reportistica
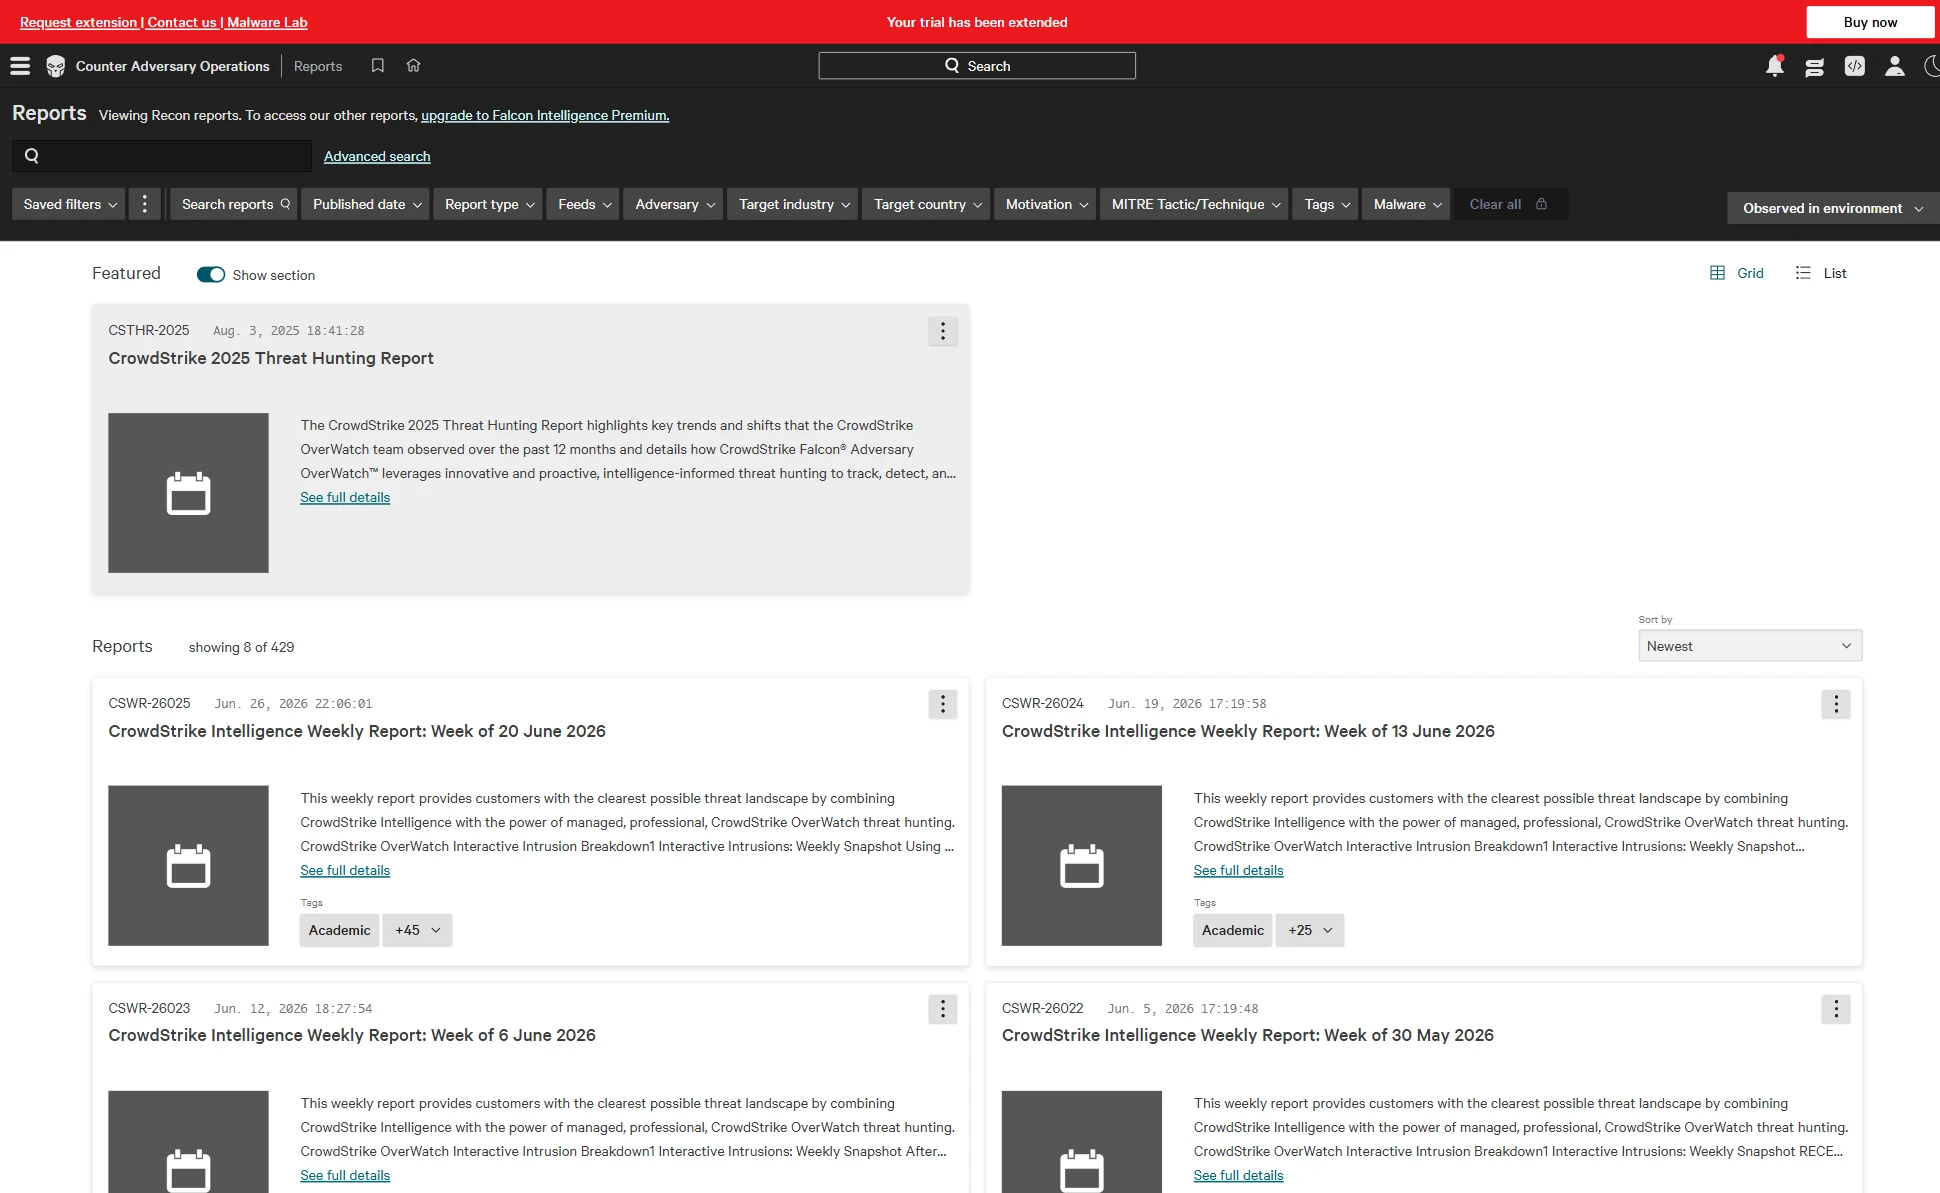
Lo strumento copre report strategici, operativi, tattici e di settore, con PDF dei report, API, STIX/TAXII e distribuzione via email o SIEM. Il modulo Reports contiene 429 report di intelligence completati (filtri per avversario, MITRE, settore, paese e malware) più il Threat Hunting Report 2025; l'intera libreria è Premium.
Figura 8. Report Recon completati di CrowdStrike Falcon
Scenari operativi
Recon+ offre un takedown gestito end-to-end (account falsi, phishing, domini) con un clic tramite CSC Global, l'unico takedown in-piattaforma tra i 5. La caccia gestita OverWatch, Fusion SOAR, FalconPy e YARA/SNORT supportano la caccia guidata dall'intelligence (Premium). CrowdStrike perde entrambi i punteggi parziali a causa del packaging: la prioritizzazione delle vulnerabilità (ExPRT.IA) risiede in Exposure Management e il monitoraggio della supply chain di Recon si concentra sull'impersonificazione di partner e fornitori piuttosto che su una valutazione completa del rischio del fornitore.
Dove eccelle e dove costa
Due dei 3 punteggi parziali derivano dall'intelligence sulle CVE che risiede in uno SKU separato. Il terzo è la copertura della supply chain, che si ferma all'impersonificazione di partner e fornitori e non si estende alla valutazione del rischio del fornitore. I veri compromessi sono la frammentazione degli SKU su più di 4 abbonamenti, il costo totale più alto tra i 5, nessun livello di feed gratuito e un punteggio di rischio più grossolano rispetto a X-Force o GreyNoise.
Ideale per: Team SOC e CTI maturi con un programma di intelligence sulle minacce incentrato sull'attribuzione (tracciamento APT, campagne, ATT&CK) e budget per la protezione dal rischio digitale, in particolare i clienti esistenti Falcon EDR/XDR. I team con budget limitato o quelli che necessitano di una singola capacità specifica dovrebbero guardare altrove.
Feedly Threat Intelligence
Il livello di aggregazione IA-OSINT, e il secondo punteggio più alto tra i 5. L'abbiamo testato con una prova di 30 giorni di Threat Intelligence ("Playground") con accesso passwordless tramite magic link. Feedly non produce telemetria di prima parte. Il suo Leo IA legge le fonti e il suo Threat Graph contiene oltre 10M articoli, oltre 681M IoC, oltre 300K CVE, 979 threat actor, oltre 12K famiglie di malware e 800 TTP. I prezzi sono circa $19,2K all'anno per Standard e $38,4K per Advanced, con il MCP Server e l'API avanzata in Advanced o Enterprise.
Fonti dati
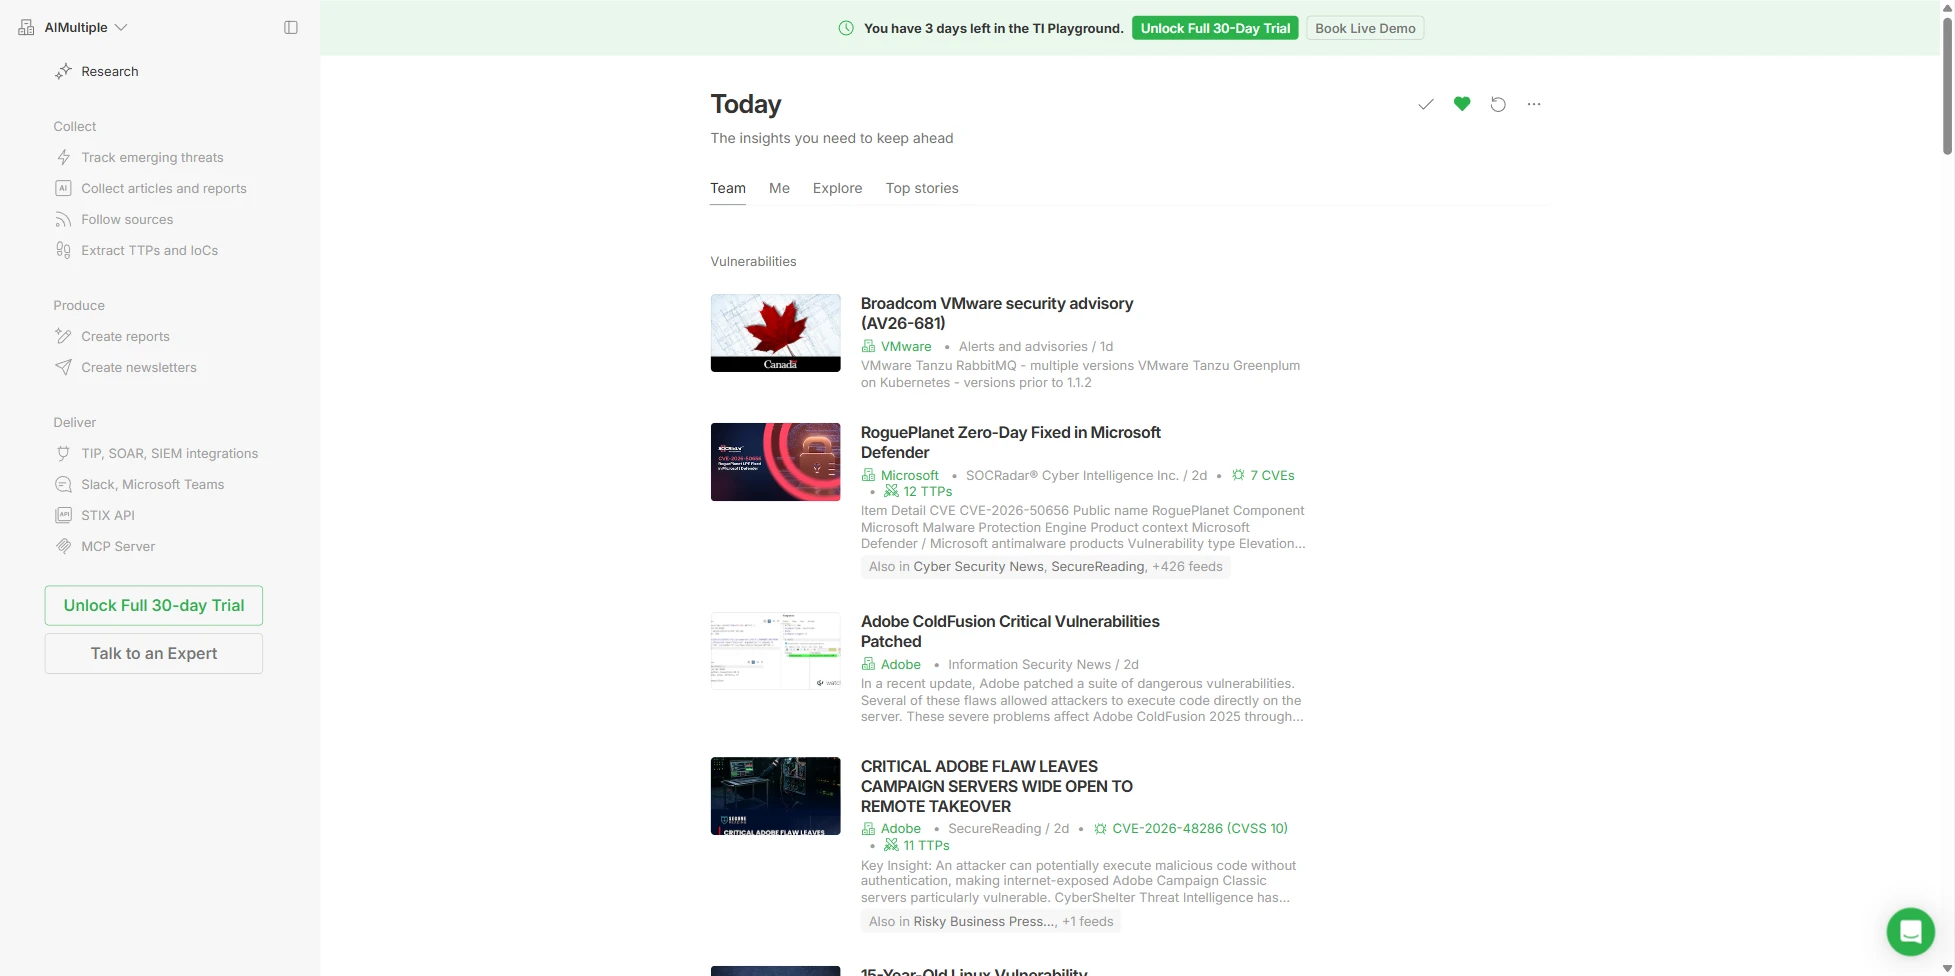
Il pannello Today ordina gli articoli in categorie curate dall'IA (vulnerabilità, attacchi informatici, threat intel, notizie di sicurezza, advisory dei fornitori) e deduplica la copertura di un evento tra molte fonti, comprimendo una scheda contrassegnata "+426 feed" in un unico elemento. Dietro di esso si trovano oltre 10.000 fonti curate, pubbliche e dark web, più milioni di feed grezzi. Feedly non gestisce una propria rete di sensori, l'unico punteggio assente in questa categoria, e raggiunge il dark web tramite l'aggregazione di fonti pubblicate.
Figura 9. Workspace di Feedly Threat Intelligence
Copertura e tipi di intelligence
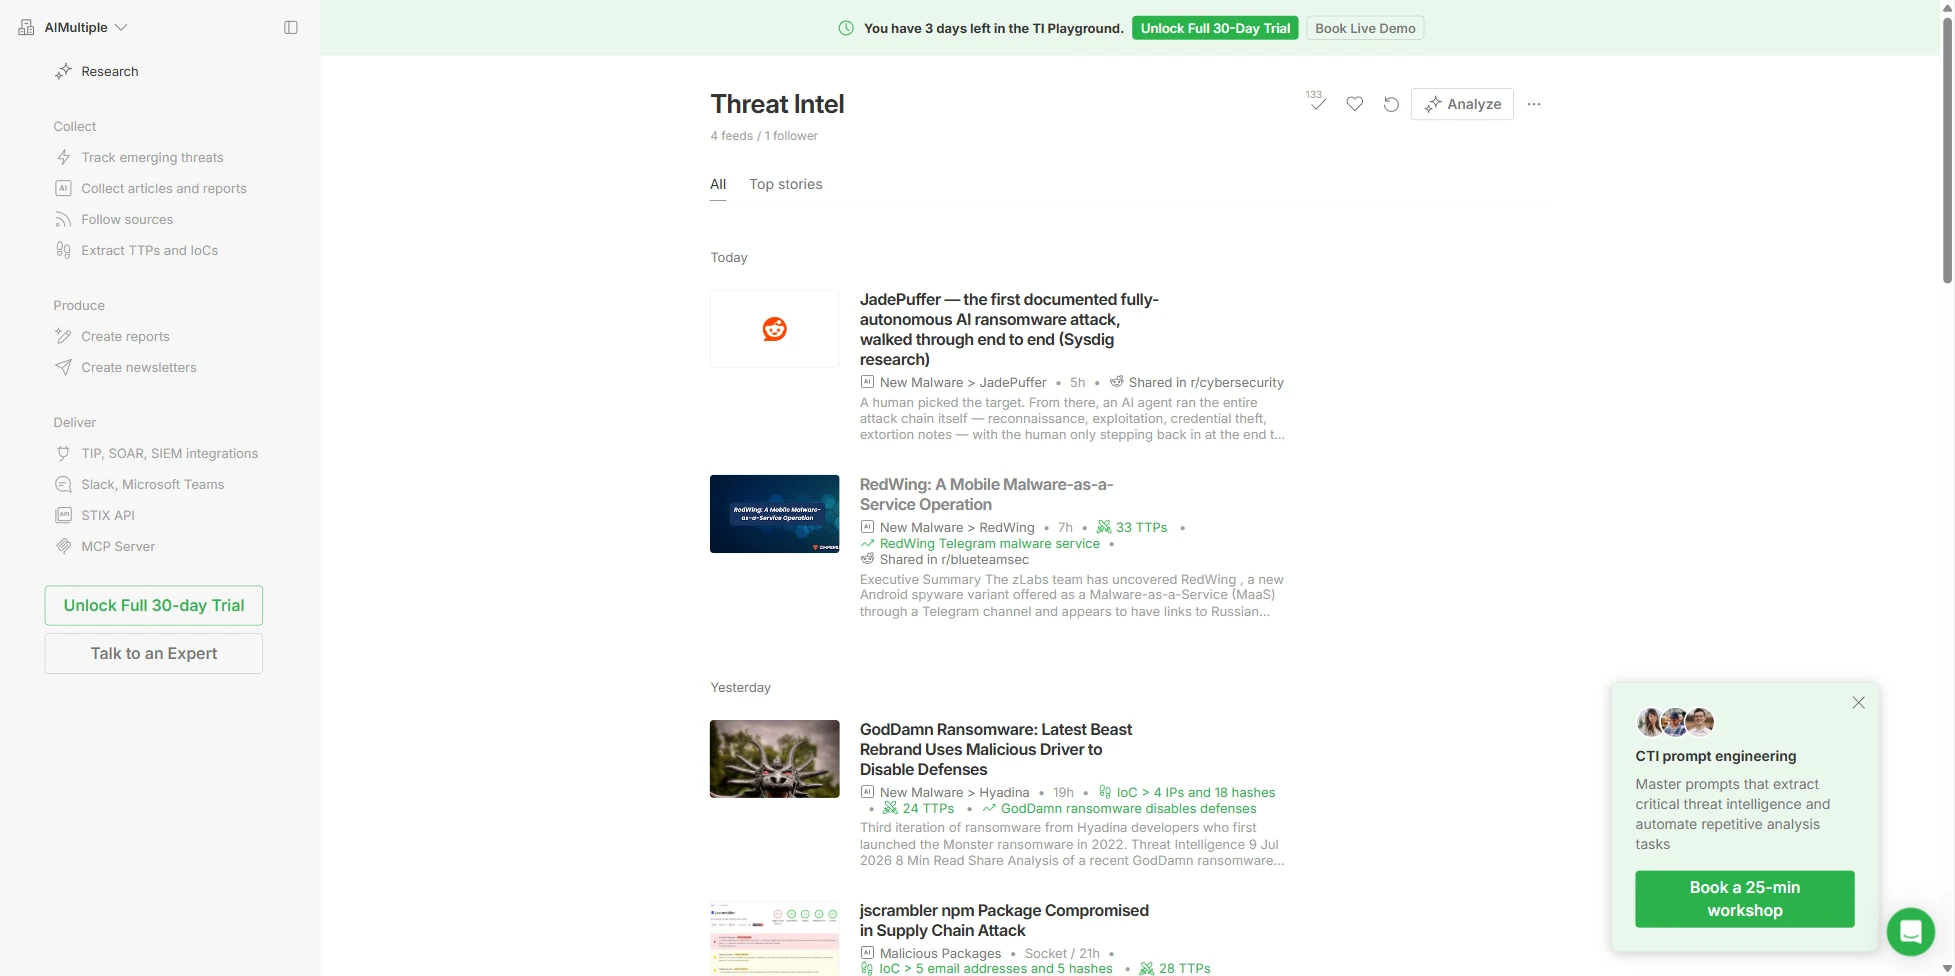
Leo estrae automaticamente gli IoC dal testo degli articoli: una scheda GodDamn Ransomware è stata etichettata "IoC > 4 IP e 18 hash" e una scheda della supply chain jscrambler "5 indirizzi email e 5 hash", estraendo 4 tipi di IoC strutturalmente, cosa che i tag dei pulse e le ricerche di reputazione non possono fare.
Figura 10. Pannello Threat Intel
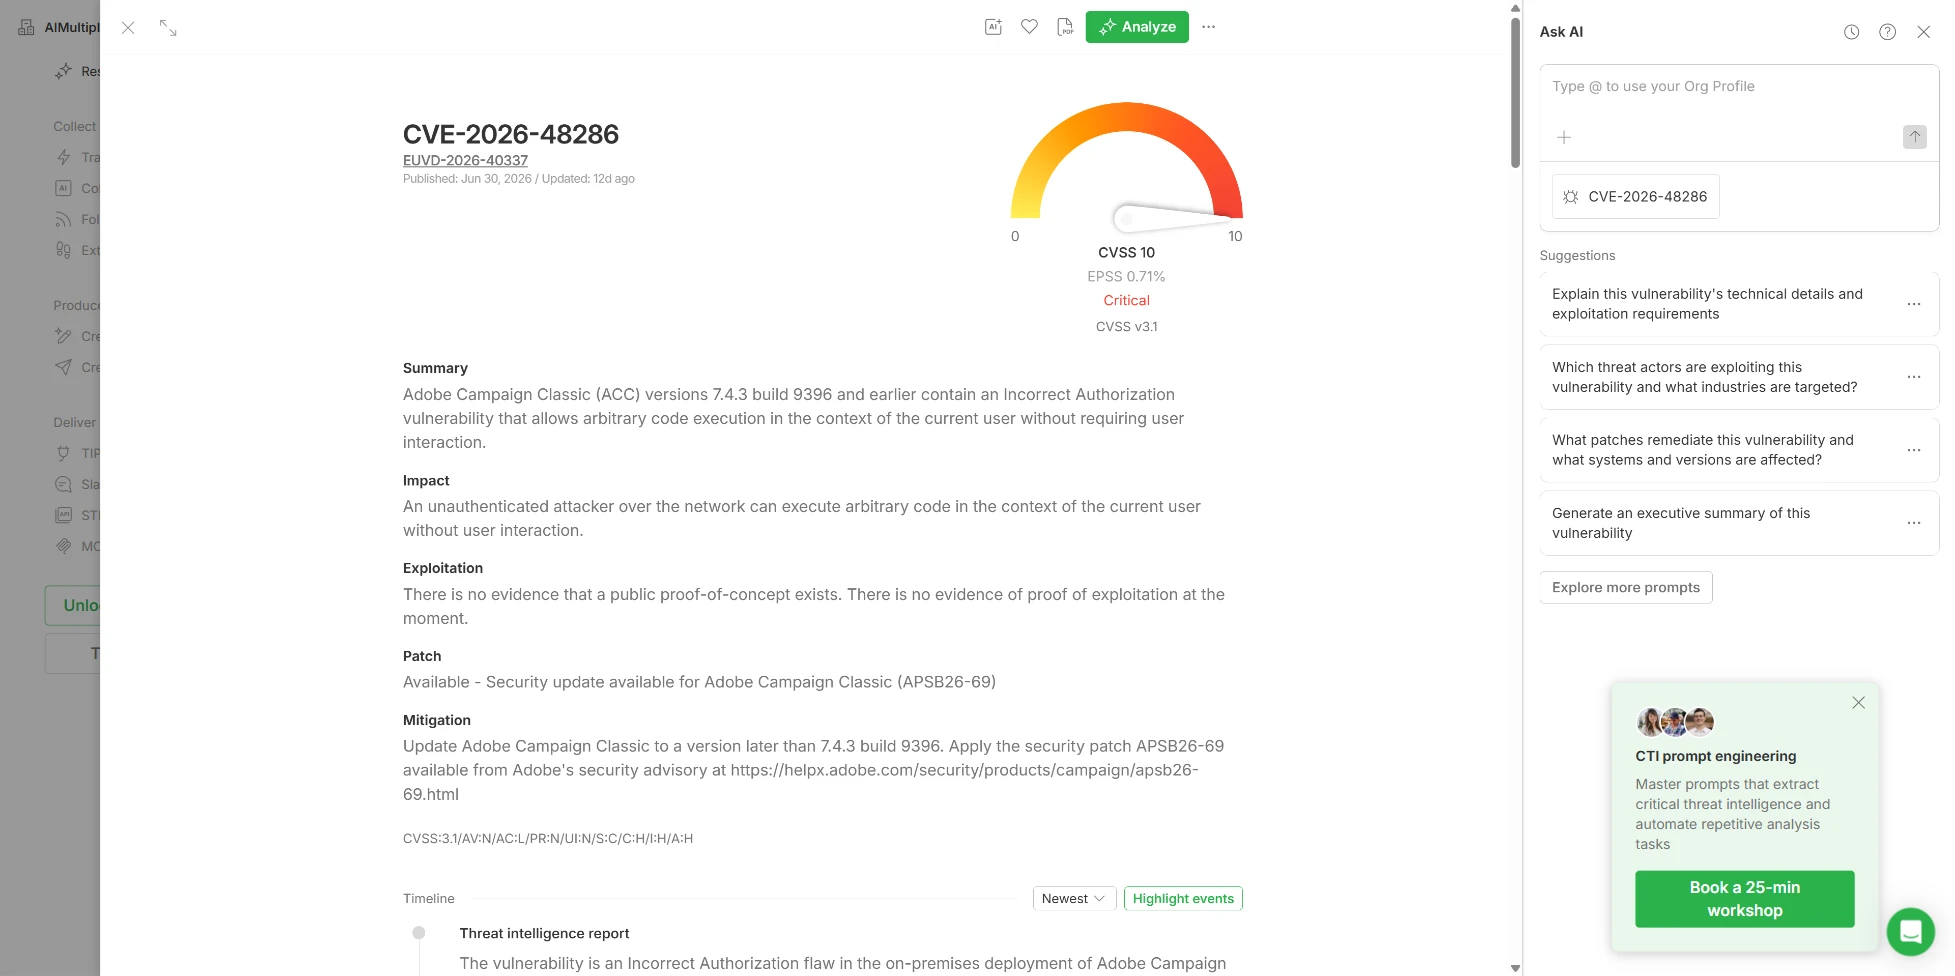
Nessun altro servizio testato mostra CVSS, EPSS, KEV e stato di sfruttamento su un'unica schermata.
Figura 11. Dettaglio elemento CVE
Le due lacune sono il monitoraggio del brand (parziale, basato su parole chiave) e le credenziali trapelate (assente).
Analisi e arricchimento
Leo etichetta gli articoli con le tecniche ATT&CK ("33 TTP", "24 TTP", "TA0004") e li esporta in Navigator, e il Real-Time Threat Graph è un grafo di relazioni funzionante tra articolo, IoC, CVE, TTP, attore e malware. La reputazione grezza di IP e hash non sono motori propri; fanno riferimento a VirusTotal e GreyNoise. Non esiste un punteggio formale di rischio dell'articolo; il punteggio rimane sul lato delle vulnerabilità tramite EPSS e CVSS.
Attribuzione
Le Threat Actor Insights Card coprono 979 attori, con riconciliazione degli alias e link a target, TTP, malware e CVE. Tuttavia, il contenuto deriva dall'OSINT piuttosto che da fonti di prima parte, quindi Feedly compila l'attribuzione piuttosto che produrla.
Piattaforma
I Feed IA accettano query booleane, Ask IA accetta il linguaggio naturale e le Team Board dispongono di avvisi watchlist. L'intelligence finale è generata automaticamente da Ask IA e Insights Card, che hanno ottenuto un punteggio parziale rispetto a un criterio pensato per librerie redatte da analisti. RFI e analista su richiesta sono assenti.
Integrazione e API
Un'API REST STIX 2.1, oltre 11 connettori SIEM/SOAR (Anomali, MISP, Cortex XSOAR, EclecticIQ, ThreatQ, ThreatConnect, Sentinel, Splunk, OpenCTI), export multi-formato e distribuzione a Slack, Teams, email e newsletter sono tutti presenti. Il MCP Server, per l'automazione CTI assistita dall'IA, non compare in nessun altro servizio testato.
Reportistica
Report Builder e Ask IA generano riepiloghi esecutivi, advisory sulle vulnerabilità, brevi report TTP sugli attori e newsletter, quindi il prodotto produce deliverable pronti piuttosto che dati grezzi.
Scenari operativi
La Dashboard delle Vulnerabilità è la prioritizzazione EPSS/KEV integrata nel prodotto principale di qualsiasi servizio testato. Il matching degli IoC alimenta SOAR e TIP con il contesto e esiste un percorso di ticket ServiceNow guidato da MCP. La Dashboard delle Vulnerabilità è l'unica prioritizzazione EPSS/KEV integrata, integrata nel prodotto principale piuttosto che in un add-on.
Figura 12. Pannello vulnerabilità di Feedly Threat Intelligence
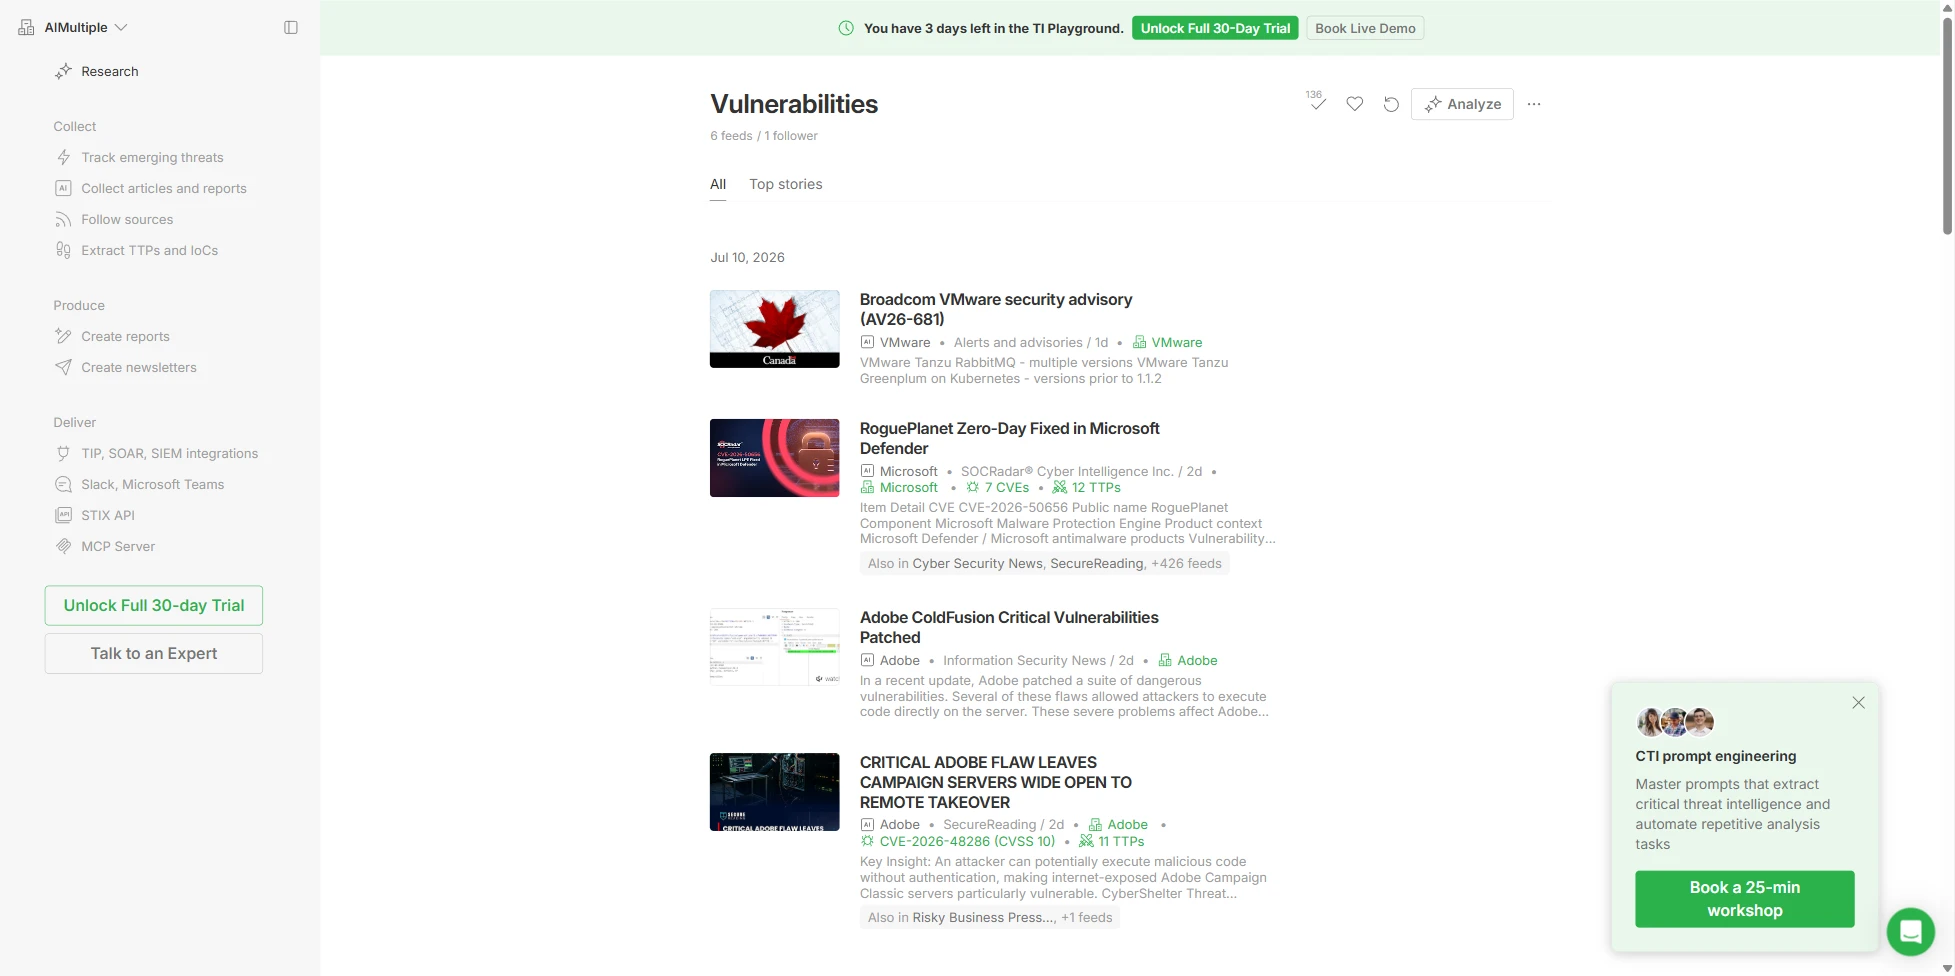
Dove eccelle e dove è carente
Feedly è risultato assente su 4 criteri: telemetria dei sensori di prima parte, database delle credenziali trapelate, accesso RFI e servizio di takedown. I suoi 4 criteri di attribuzione hanno ottenuto un punteggio parziale perché i dati sugli attori sono compilati da ricerche pubblicate piuttosto che generati internamente.
Ideale per: Team CTI self-service che vogliono accelerare il triage OSINT, tracciare CVE e TTP e produrre deliverable di intelligence pronti. Consideralo come un livello di compilazione sopra le fonti primarie, non come un loro sostituto.
IBM X-Force Exchange (in dismissione a breve)
⚠ X-Force Threat Intelligence ha raggiunto la fine del ciclo di vita il 31 agosto 2026. I clienti di QRadar e X-Force Threat Intelligence sono stati migrati alla piattaforma Cortex di Palo Alto Networks. I risultati seguenti riflettono i nostri test precedenti a tale data.
Figura 13. Dashboard di IBM X-Force Exchange
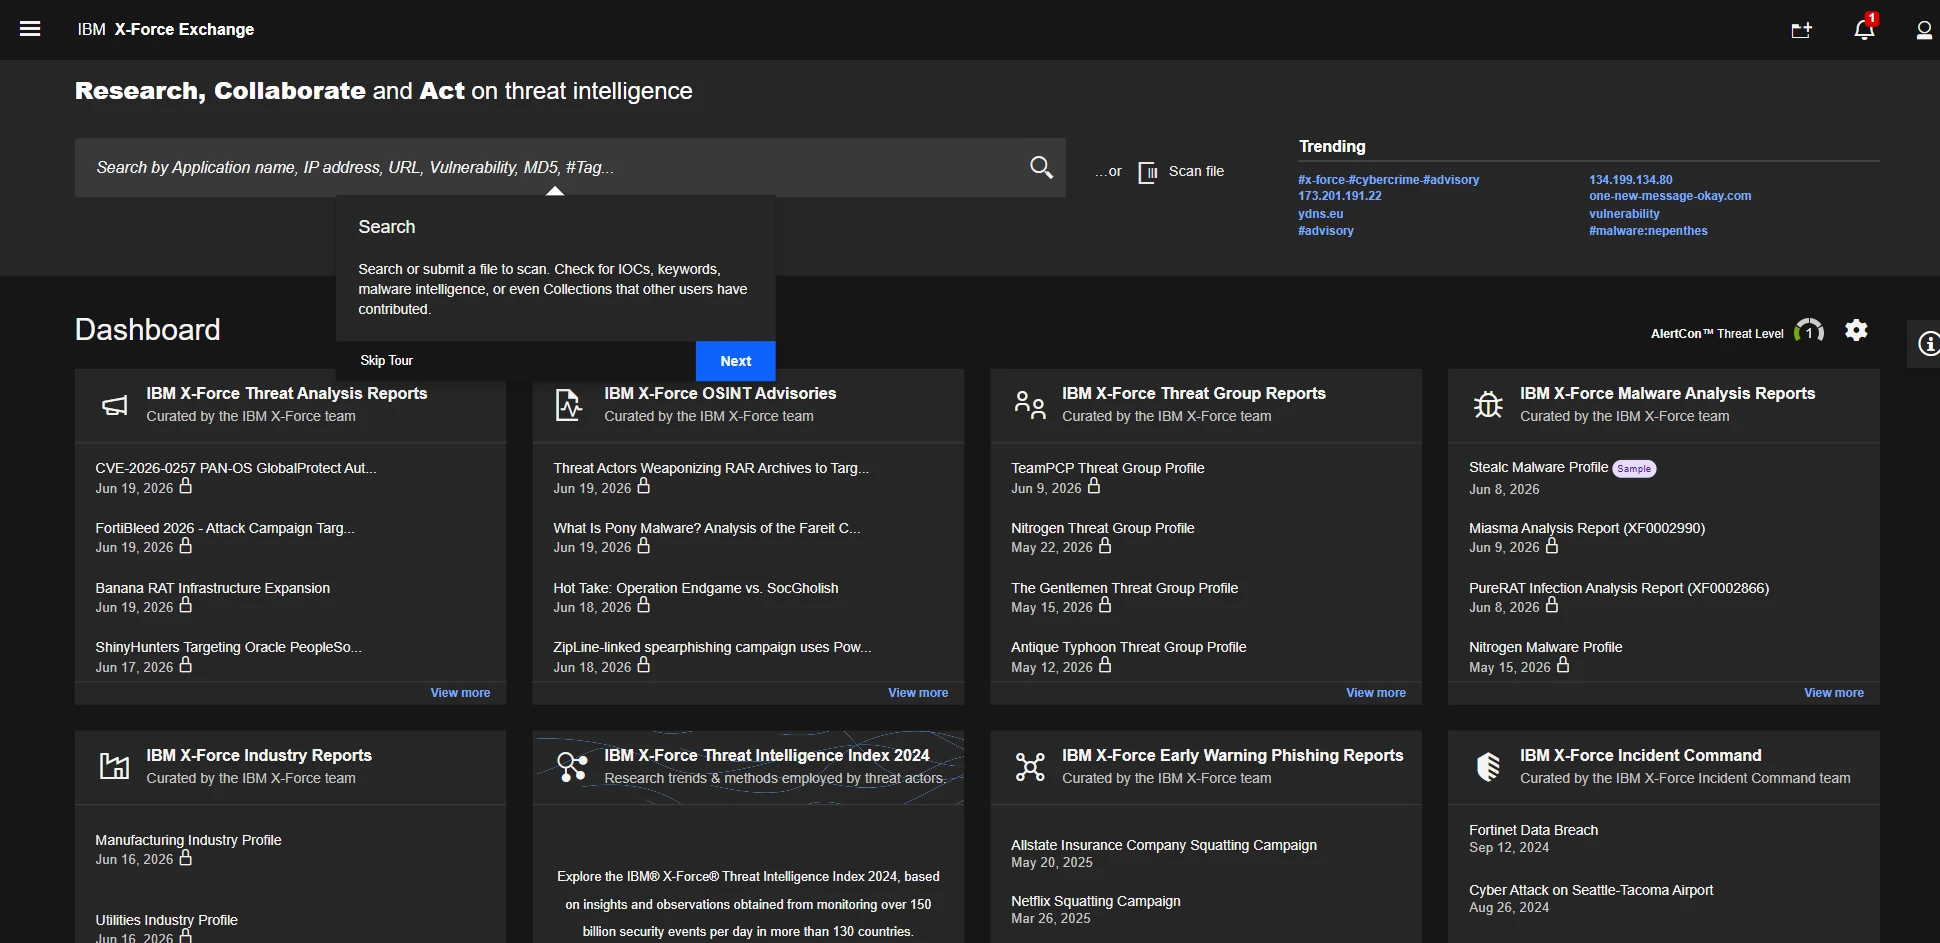
X-Force ha ottenuto 16 confermati, 12 parziali e 5 assenti, il conteggio di conferme più alto tra i livelli gratuito e freemium testati. L'abbiamo testato sul livello Freemium gratuito con un IBMid.2 Il primo accesso imponeva la registrazione MFA tramite OTP via email e l'accettazione dei termini di servizio. Il modello a livelli divide le capacità in base al prezzo. Freemium offre il portale e report di esempio senza API, Essentials aggiunge l'API REST, l'arricchimento e TAXII, Standard aggiunge un feed bulk e Premium sblocca la profondità su gruppi di minaccia, settori, malware e ATT&CK.
Fonti dati
Il feed combina i team di ricerca di IBM, una partnership malware con ReversingLabs, feed di IP, URL, vulnerabilità e firme e la telemetria DNS di Quad9. Il volume è inferiore ai circa 20M IoC al giorno di OTX. Il dominio SUNBURST ha restituito un'unica classificazione Botnet C2 contro i 1.487 tag che lo stesso indicatore ha ottenuto su OTX. Il dark web è assente dalla piattaforma; il monitoraggio reale avviene nei servizi X-Force IRIS separati.
Copertura e tipi di intelligence
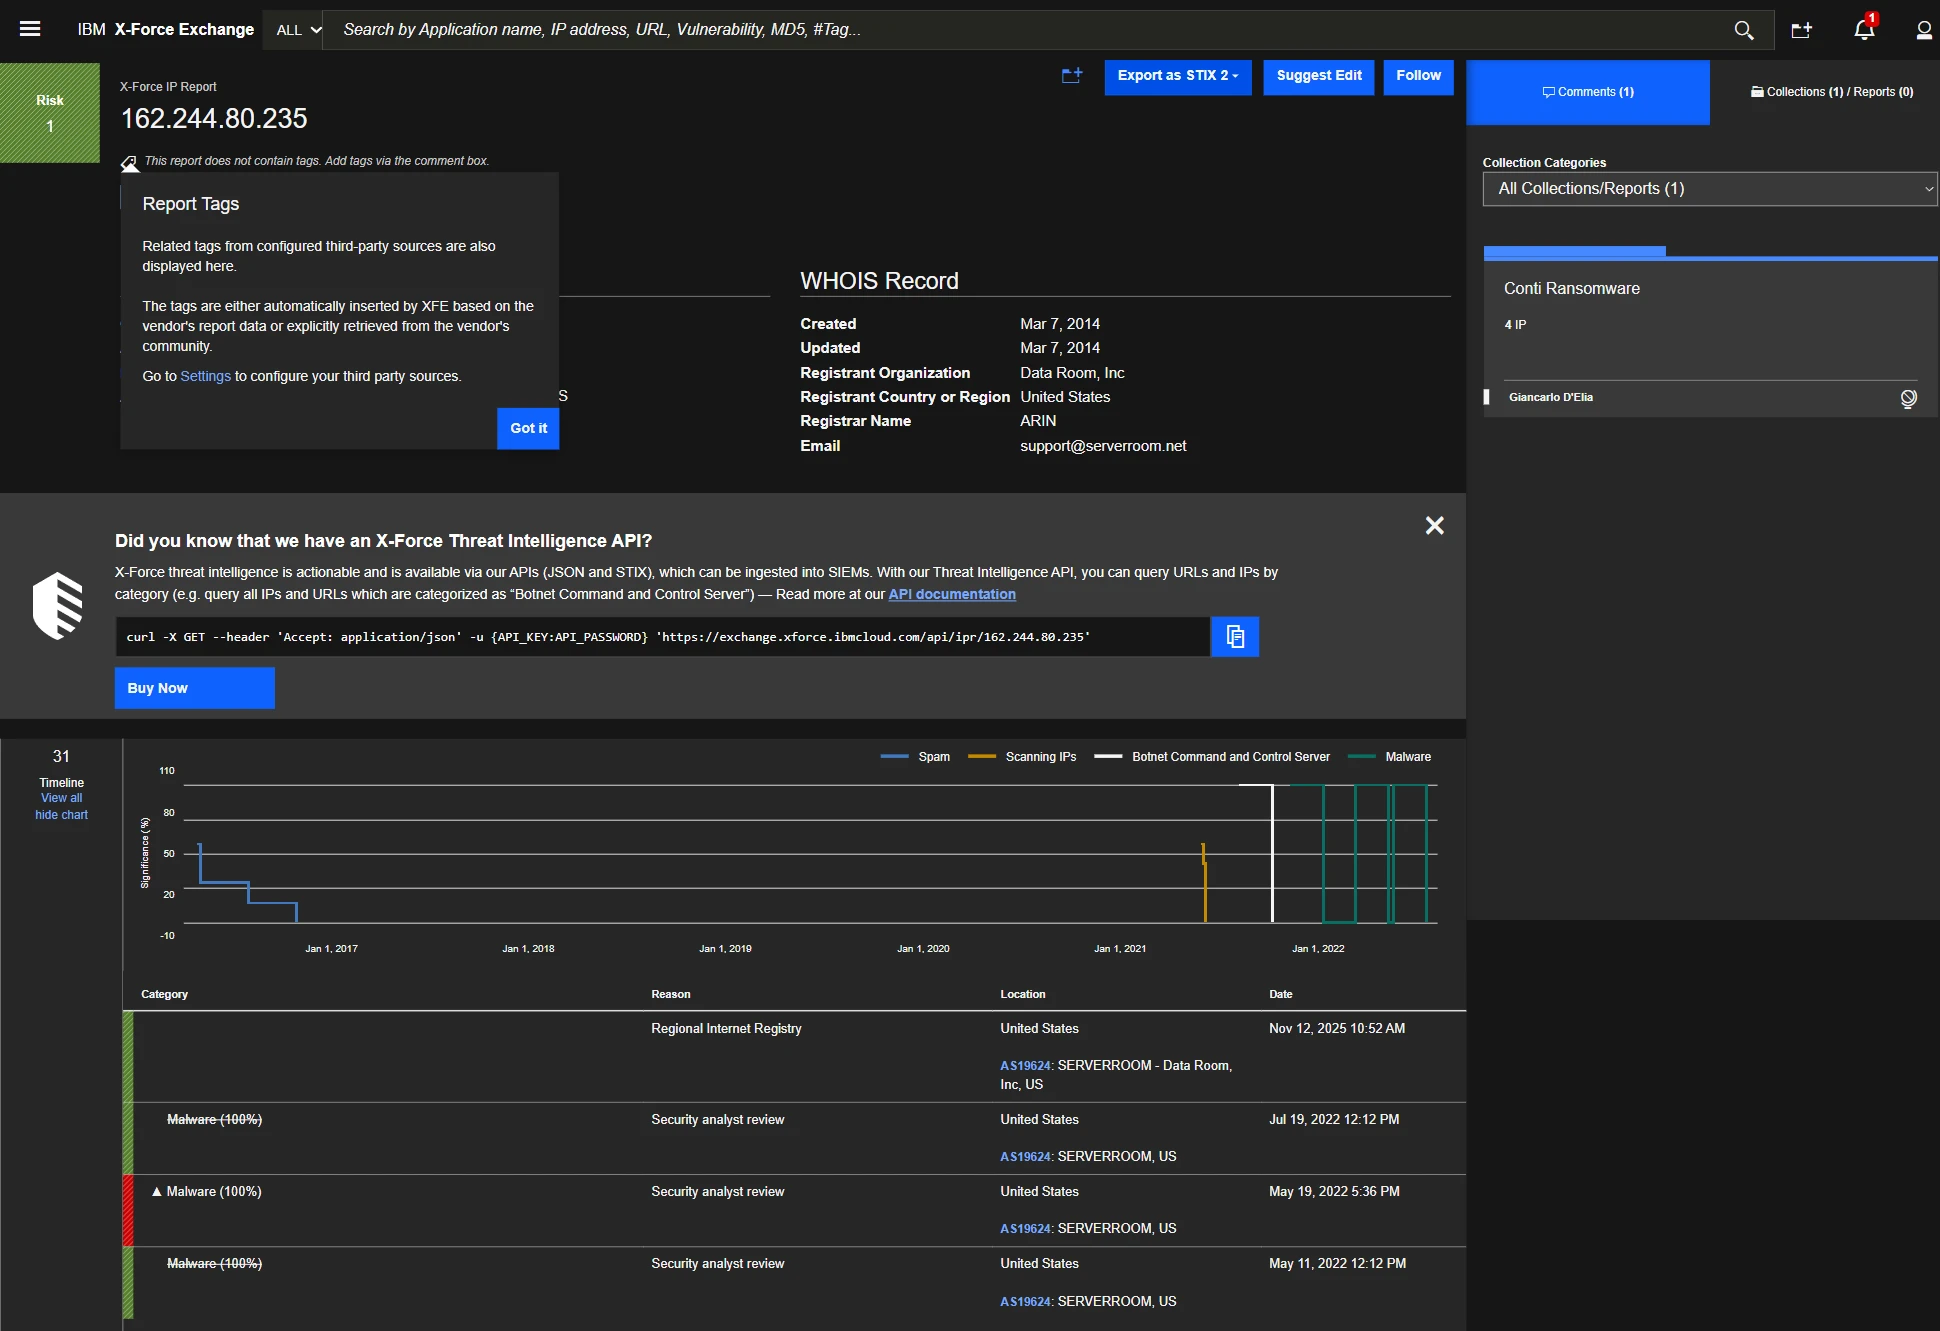
L'IP C2 di Conti (162.244.80[.]235) ha restituito un punteggio di rischio numerico 1/10 dopo l'invecchiamento, una cronologia di categorizzazione (contrassegnato "Unsuspicious" oggi dopo che una revisione degli analisti del 2022 ha rimosso il tag malware), una timeline di 31 eventi, ASN e subnet, WHOIS e DNS passivo.
Figura 14. IP C2 Conti di IBM X-Force
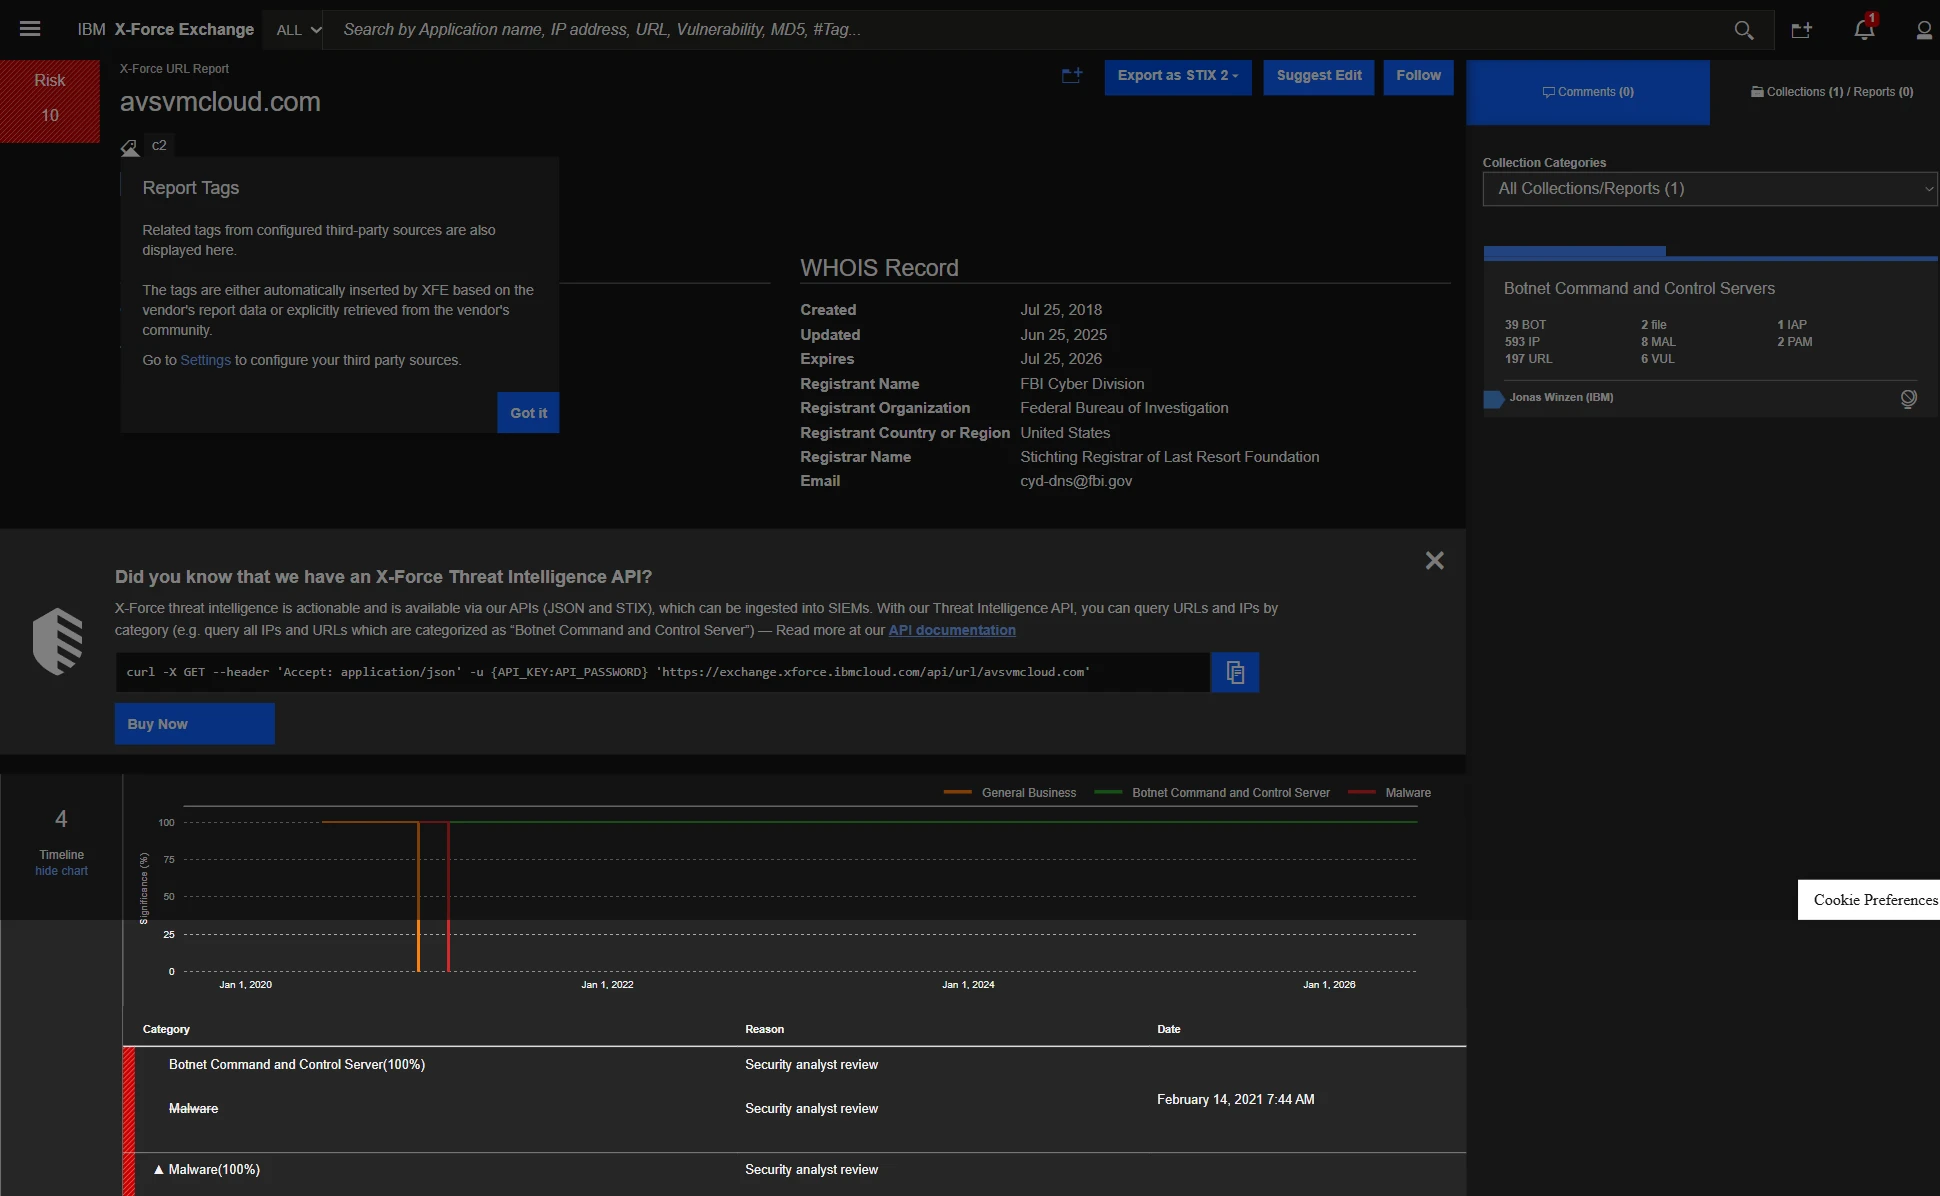
Il dominio SUNBURST (avsvmcloud[.]com) ha restituito rischio 10/10, Botnet C2, con il sinkhole della FBI Cyber Division registrato nel WHOIS, contro i 1.487 tag che lo stesso indicatore ha ottenuto su OTX.
Figura 15. Ricerca URL SUNBURST
La capacità di firma è il database X-Force, con oltre 260K vulnerabilità: una ricerca Log4Shell ha incrociato 50 vulnerabilità, 200 firme, 200 IP di sfruttamento, 5 profili di gruppi di minaccia, 11 analisi malware e 3 settori, senza alcuno SKU aggiuntivo.
Figura 16. Monitoraggio di Log4Shell
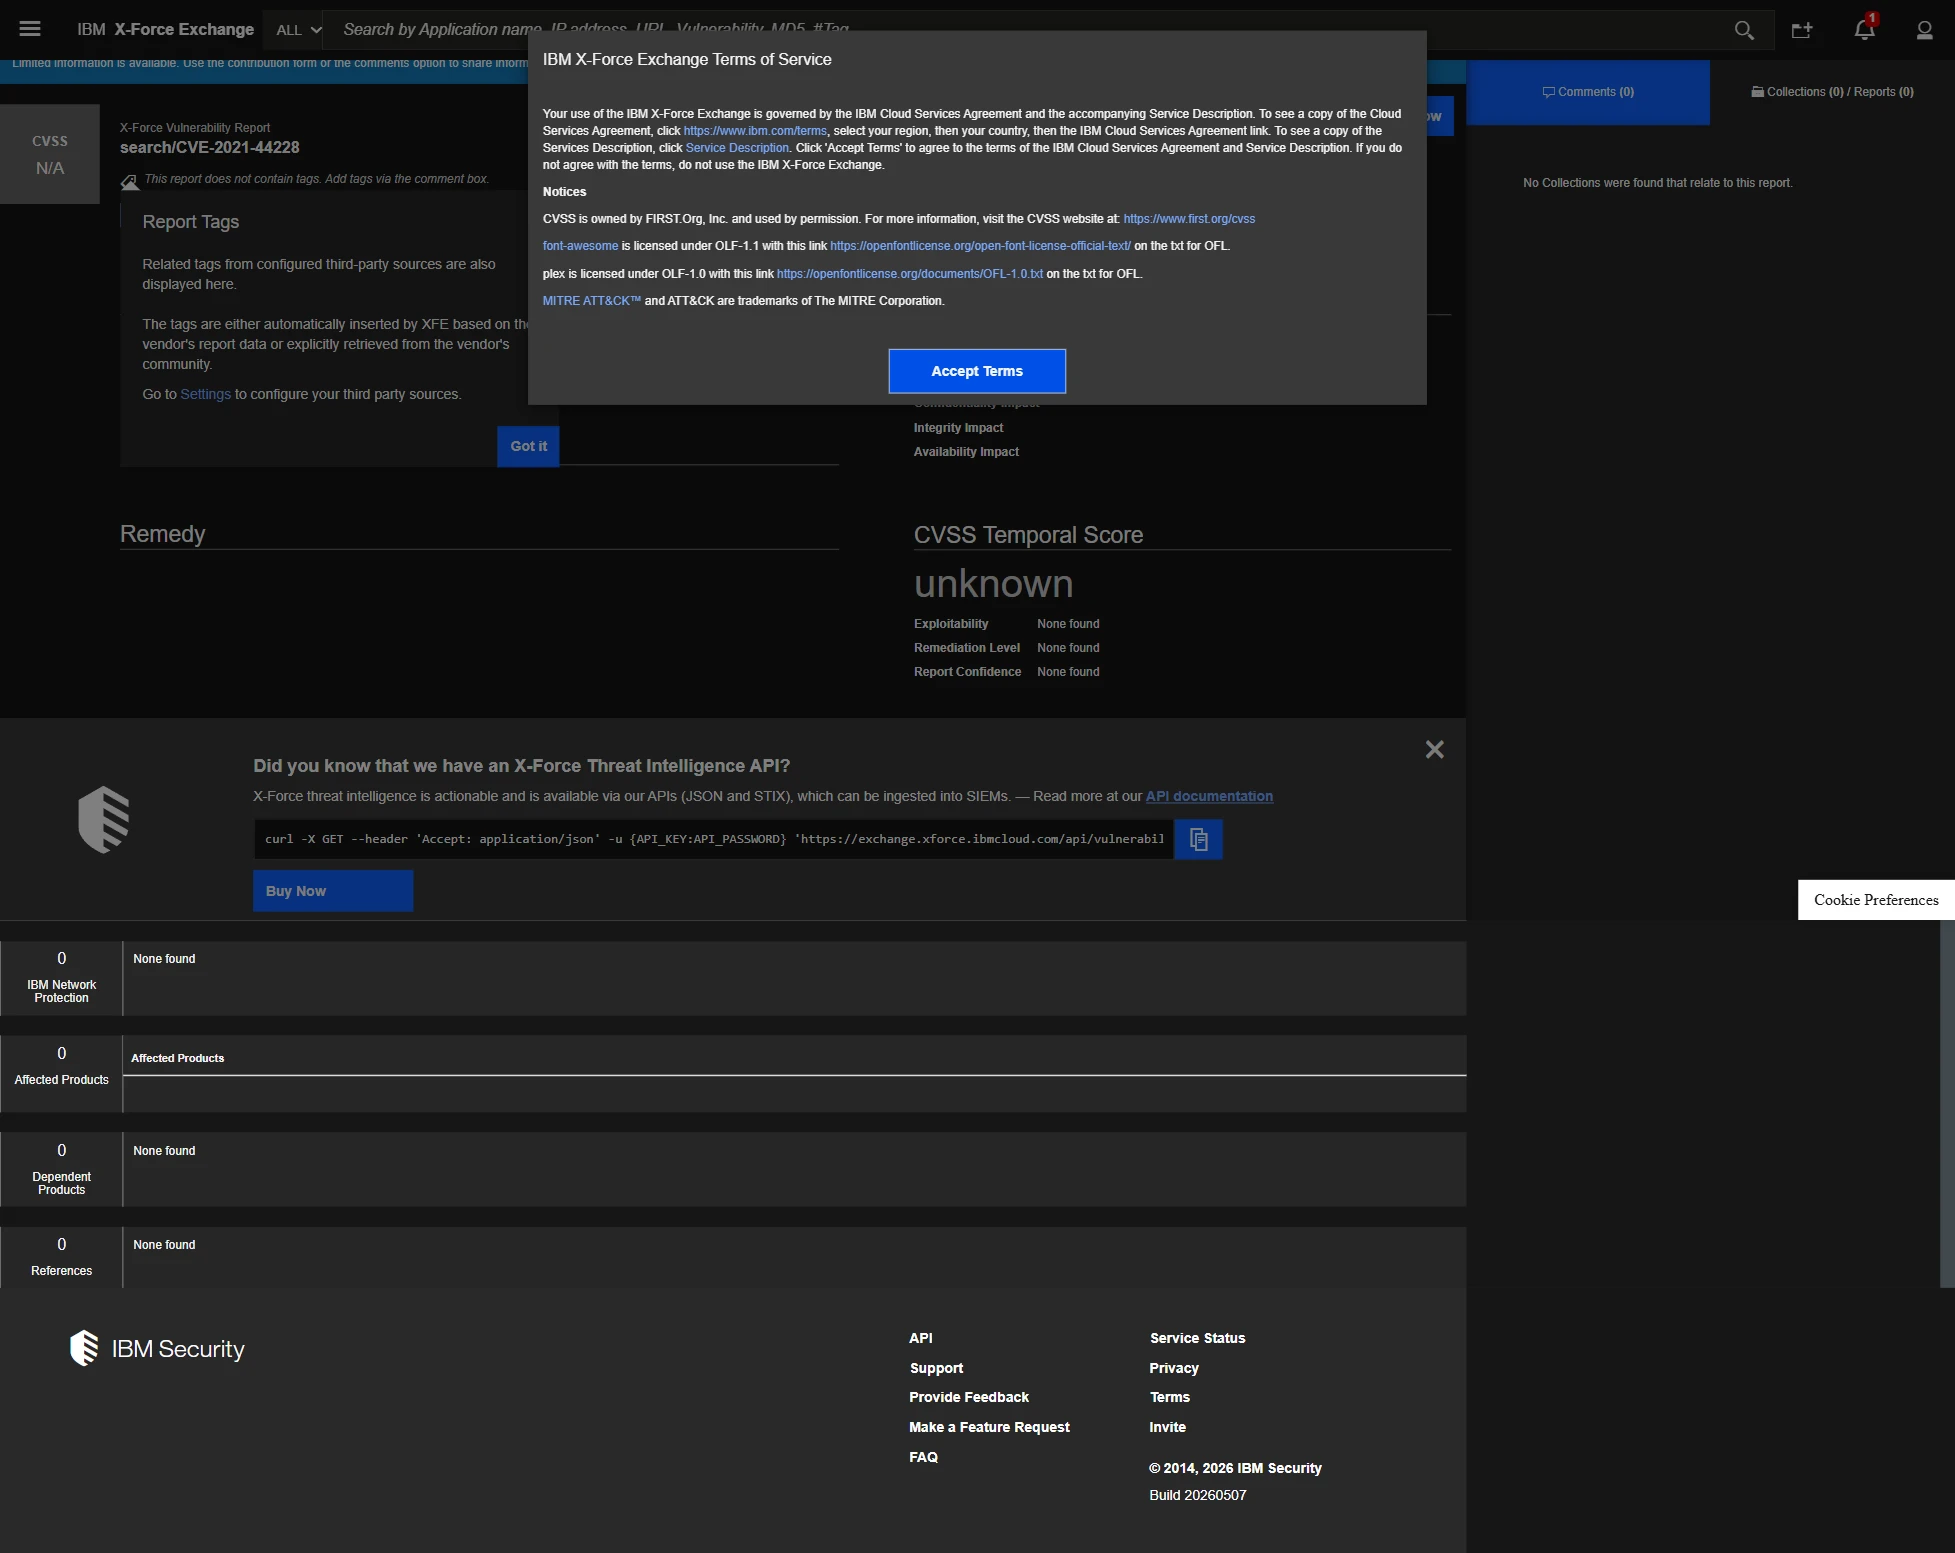
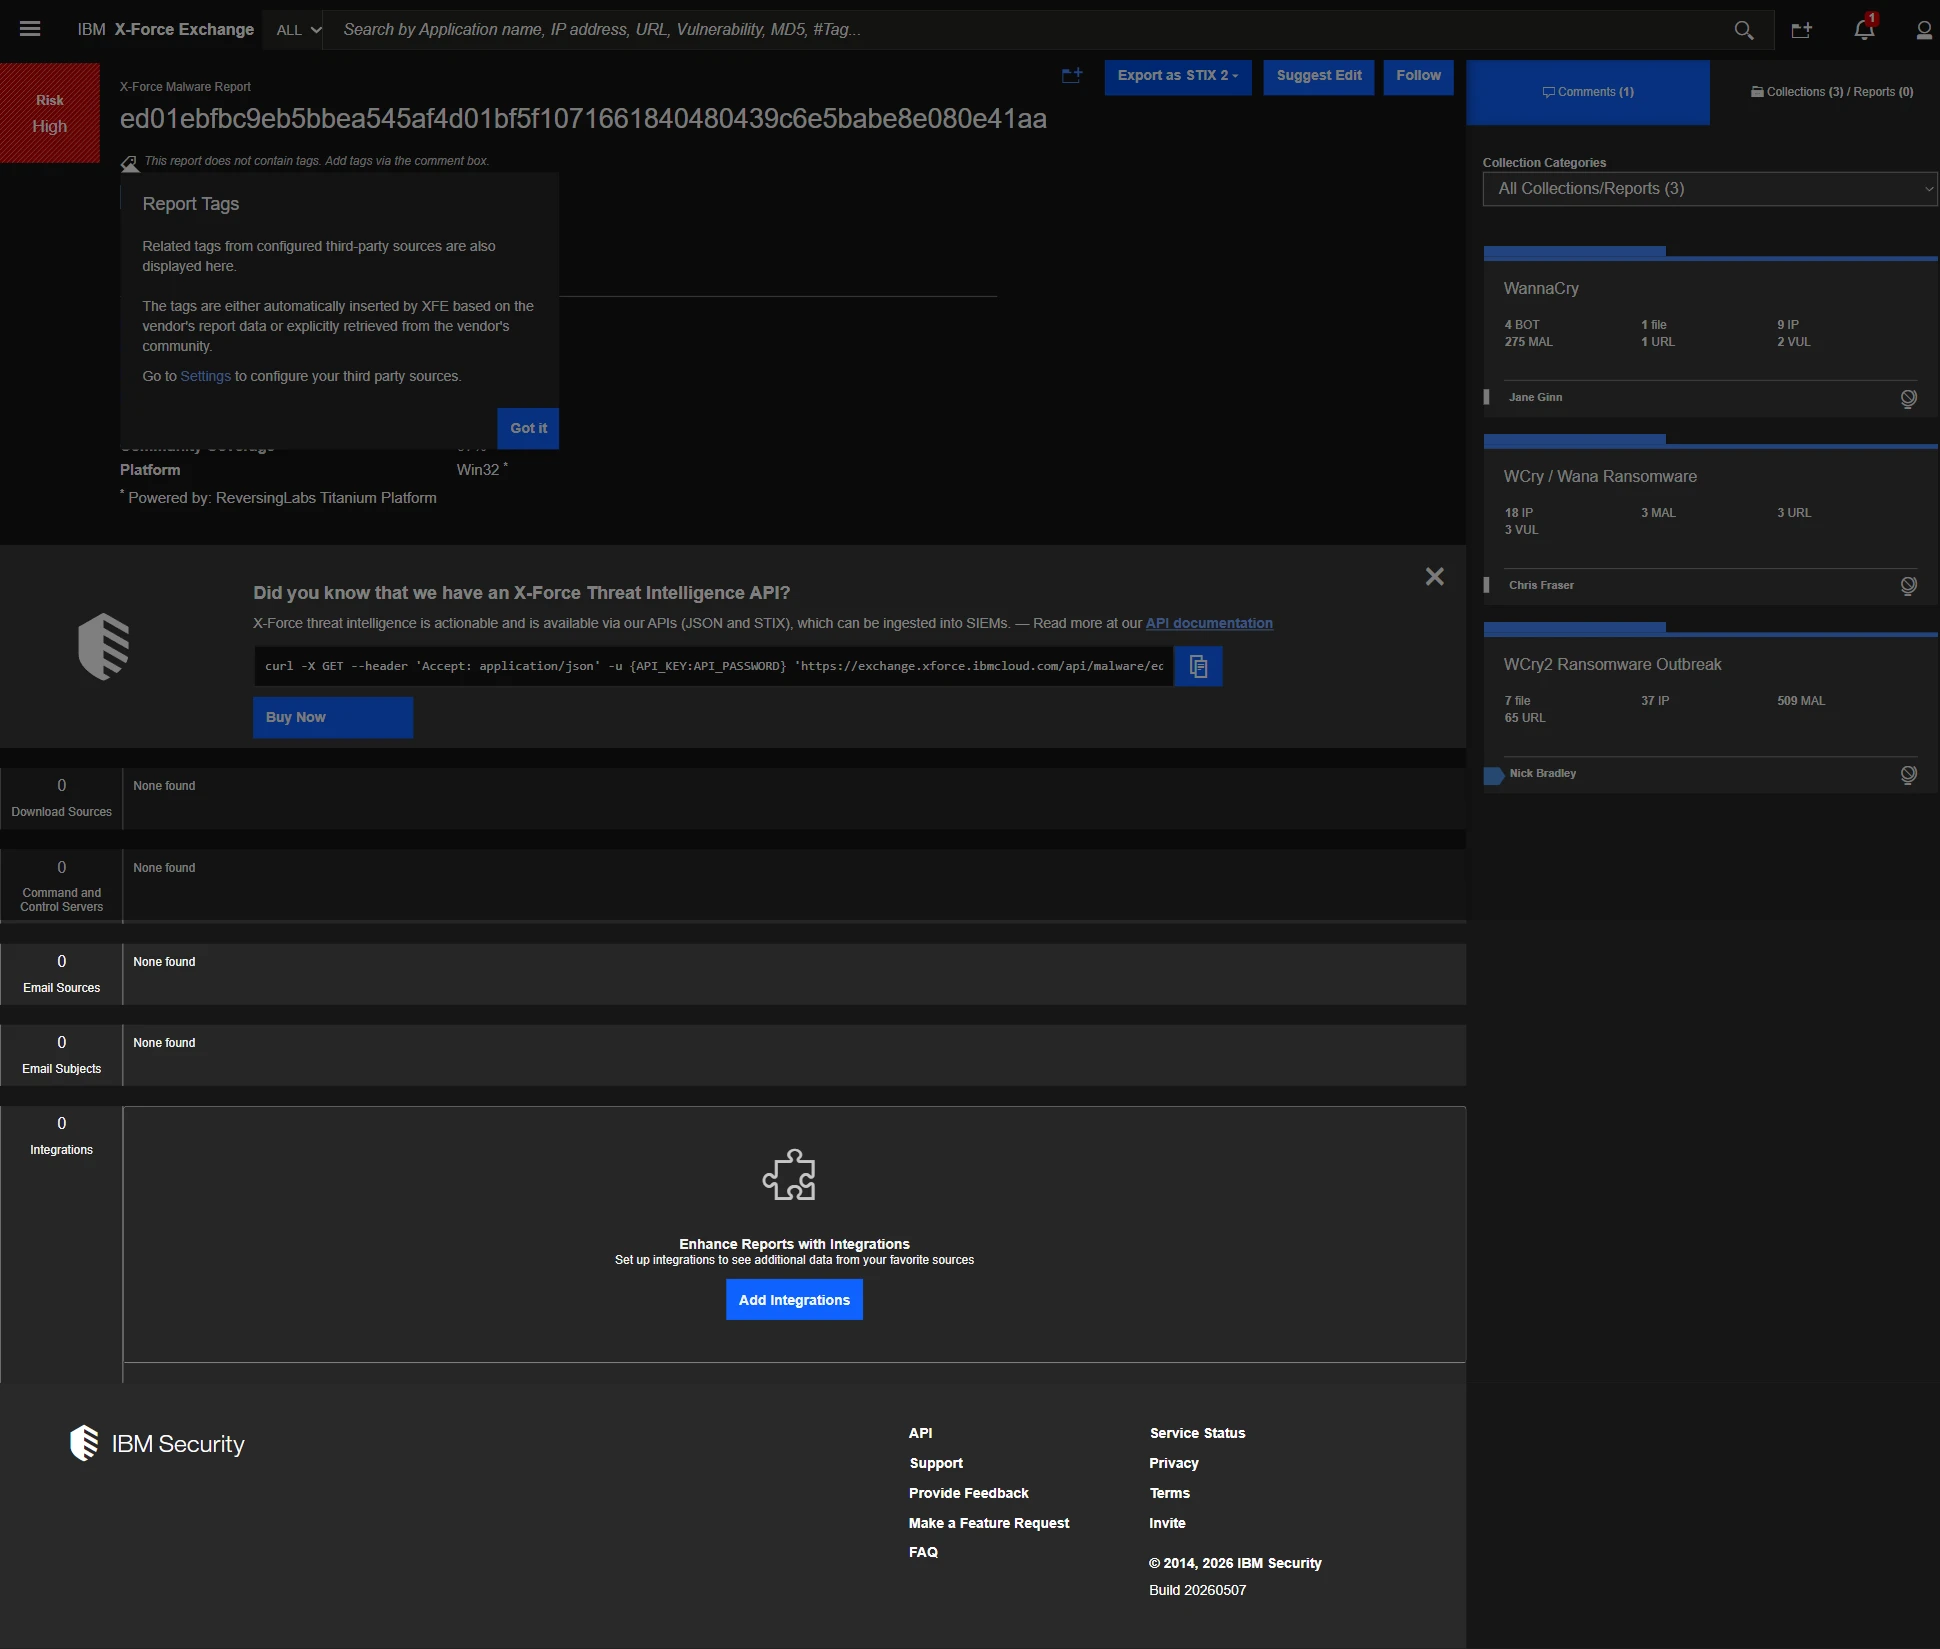
L'hash di WannaCry ha restituito famiglia, tipo, piattaforma, copertura della community del 97% e dati ReversingLabs Titanium con date di prima e ultima osservazione. Le credenziali trapelate sono assenti e il brand è parziale.
Figura 17. Report malware WannaCry
Analisi e arricchimento
Il punteggio numerico di rischio da 1 a 10 è accompagnato da una timeline temporale di revisione degli analisti, l'unico modello di punteggio numerico in un livello gratuito. OTX non offre punteggi numerici e GreyNoise usa 4 categorie. ATT&CK non è presente nella pagina IOC; appare nei contenuti Premium e non esiste un grafo di collegamenti visivo.
Attribuzione
Esistono profili strutturati Threat Group e IRIS ITG e il flusso di advisory 2026 è aggiornato (APT28 PRISMEX, Early Warning). Ma Freemium mostra solo campioni, i profili approfonditi sono Premium e la maggior parte degli APT di grandi dimensioni non ha un profilo dedicato nella nomenclatura ITG di IBM, quindi la riconciliazione degli alias spetta all'analista. Questo è inferiore ai 287 profili di avversari di CrowdStrike con ATT&CK nativo nell'interfaccia.
Piattaforma
La ricerca sfaccettata (oltre 10 tipi più un filtro di rischio), una Watchlist incentrata sulle vulnerabilità, le Collection e le Notifiche rendono il portale gratuito il più maturo tra i livelli freemium e community. La lacuna è l'accesso agli analisti: nessuna RFI nel prodotto.
Reportistica
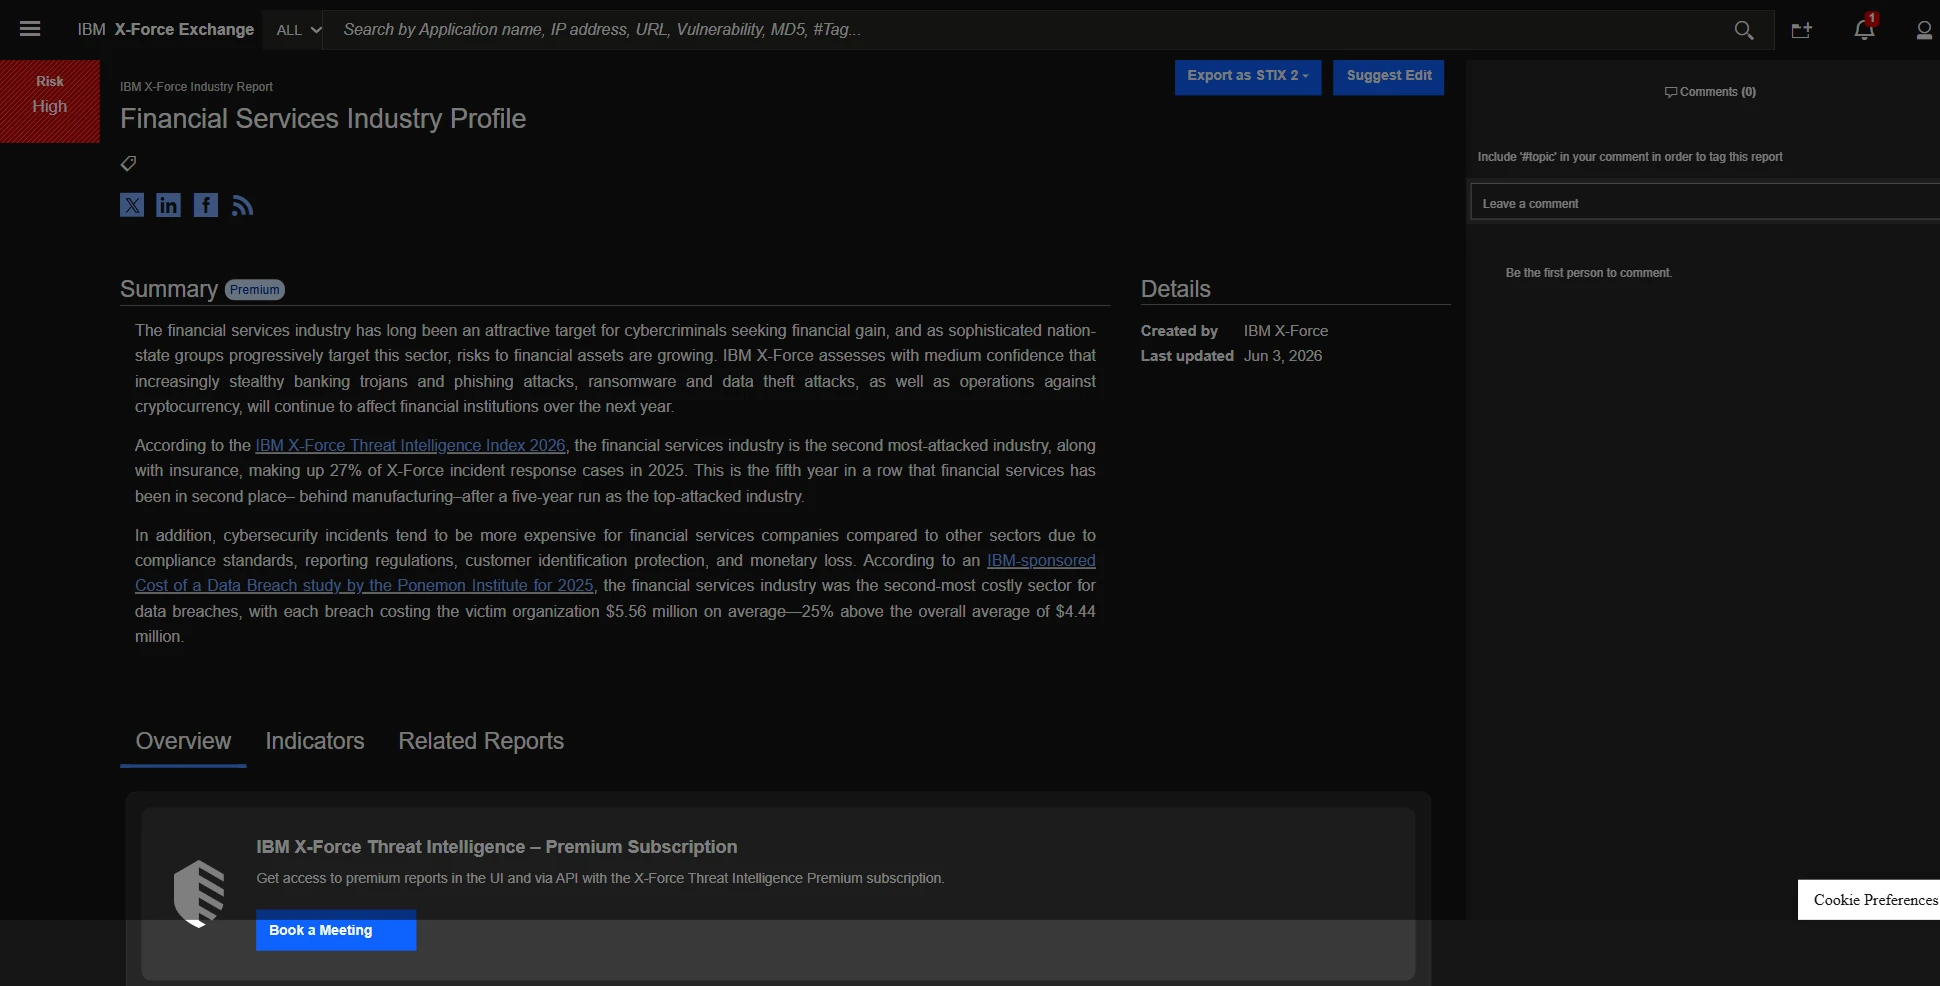
La libreria di intelligence finale comprende più di 8 tipi di report (Threat Group, OSINT, Malware, Industry, Threat Index) e rimane aggiornata fino al 2026, con un profilo del settore Financial Services che analizza settore e geografia. Il punteggio di sfruttabilità CVSS e i riferimenti incrociati sono presenti. EPSS è assente e non esiste un percorso industrializzato dall'elenco delle CVE all'ordine di patch.
Figura 18. Report del profilo del settore Financial Services
Integrazione e API
L'export STIX 2 per report funziona in Freemium e l'integrazione con QRadar è nativa, ma l'API e TAXII iniziano da Essentials e il feed bulk da Standard, quindi il livello gratuito restituisce 403 sulle chiamate API. X-Force regala l'interfaccia e fa pagare l'automazione. OTX fa il contrario.
Scenari operativi
Il monitoraggio del dark web, le credenziali trapelate, i takedown e le RFI sono fuori dalla piattaforma, alcuni in servizi X-Force IR e TI separati. La caccia alle minacce si basa su Collection, export STIX e QRadar, con l'operatività bulk legata all'API a pagamento.
Dove eccelle e dove è carente
Il database di vulnerabilità XFDB, l'arricchimento del rischio numerico e l'attuale libreria di intelligence finale collocano X-Force sopra OTX e sotto CrowdStrike, nella fascia medio-alta. Punti deboli: la data di fine ciclo di vita, l'automazione a pagamento, l'assenza di un livello di azione in-piattaforma e l'attribuzione bloccata dietro Premium.
Ideale per: Analisti che necessitano di arricchimento IOC strutturato e gratuito e ricerca sulle vulnerabilità nell'ecosistema IBM/QRadar, fino alla migrazione.
GreyNoise
Figura 19. Dashboard di destinazione di GreyNoise
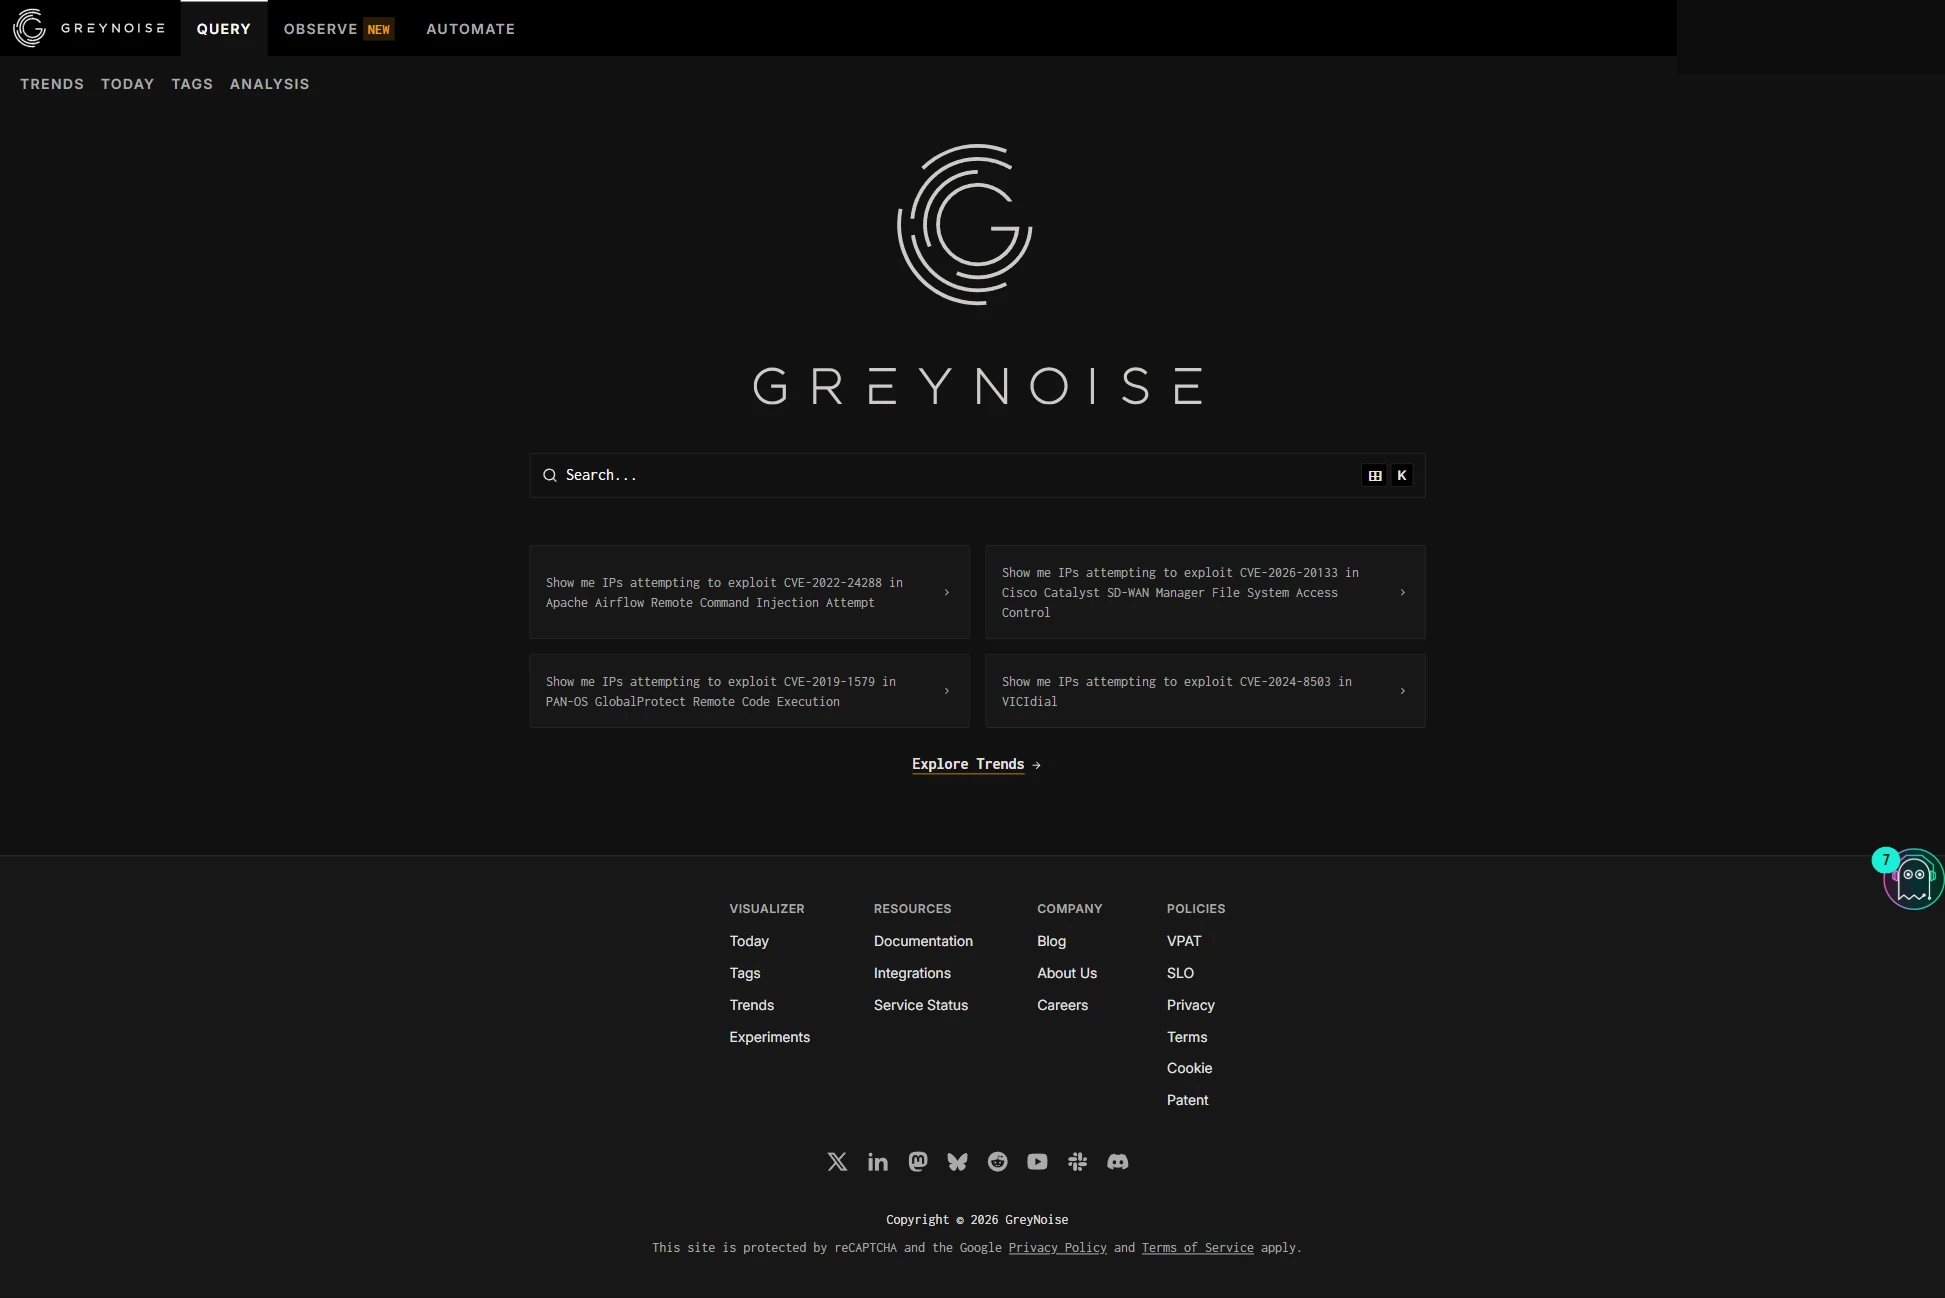
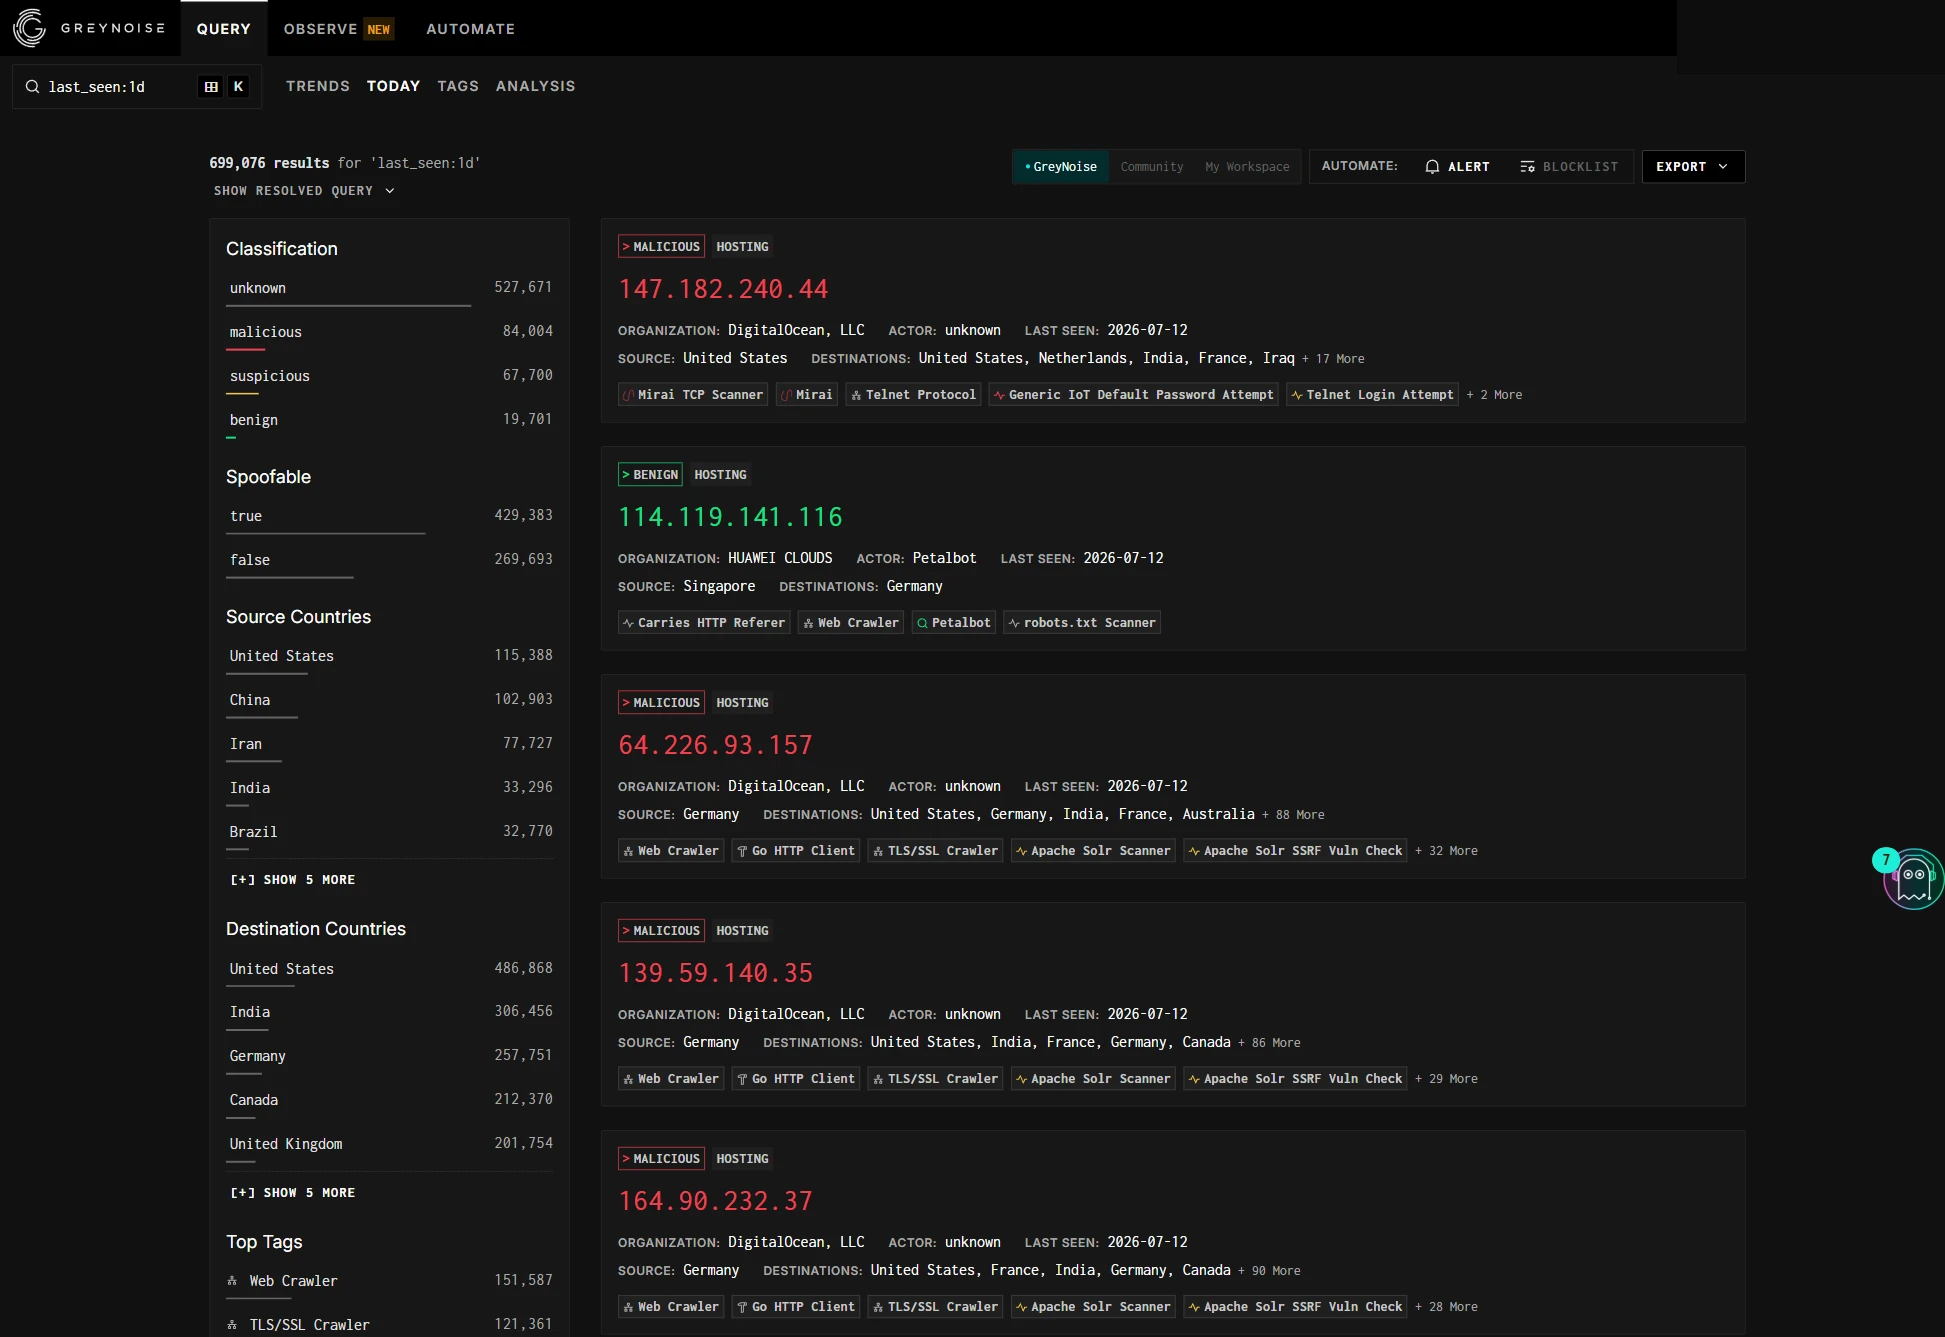
GreyNoise ha ottenuto 10 confermati, 7 parziali e 16 assenti, il conteggio di conferme più basso dei 5 e lo scope più ristretto. Abbiamo testato il livello Community gratuito3 tramite accesso Auth0 senza MFA. GreyNoise classifica un singolo tipo di indicatore. Per un dato IP restituisce se l'indirizzo sta eseguendo una scansione di massa di Internet, una classificazione di dannoso, benigno, sospetto o sconosciuto e i tag che descrivono cosa prende di mira.
I dati provengono dalla propria Global Observation Grid: oltre 5.000 sensori in circa 80 paesi, da 500M a 1B sessioni al giorno e oltre 50M IP osservati. Una query last_seen:1d nel giorno del test ha restituito 699.076 IP scanner attivi. Il modello a livelli limita la profondità di lookback piuttosto che le funzionalità. Community offre una finestra di 10 giorni e un arricchimento di base, con RIOT, la faccetta cve: e finestre più lunghe nei livelli superiori. 17 dei 33 criteri sono raggiungibili su Community.
Fonti dati
GreyNoise possiede la propria telemetria di scansione, cosa che il feed crowdsourced di OTX e l'aggregazione di Feedly non fanno, e che si colloca su un asse diverso dalla telemetria endpoint di CrowdStrike. Il resto della categoria è ristretto: la fonte è di un solo tipo (IP di scansione), i metadati IP-geo sono tecnici piuttosto che un profilo di minaccia regionale e il dark web è fuori ambito.
Figura 20. Risultati della ricerca per last_seen:1d
Copertura e tipi di intelligence
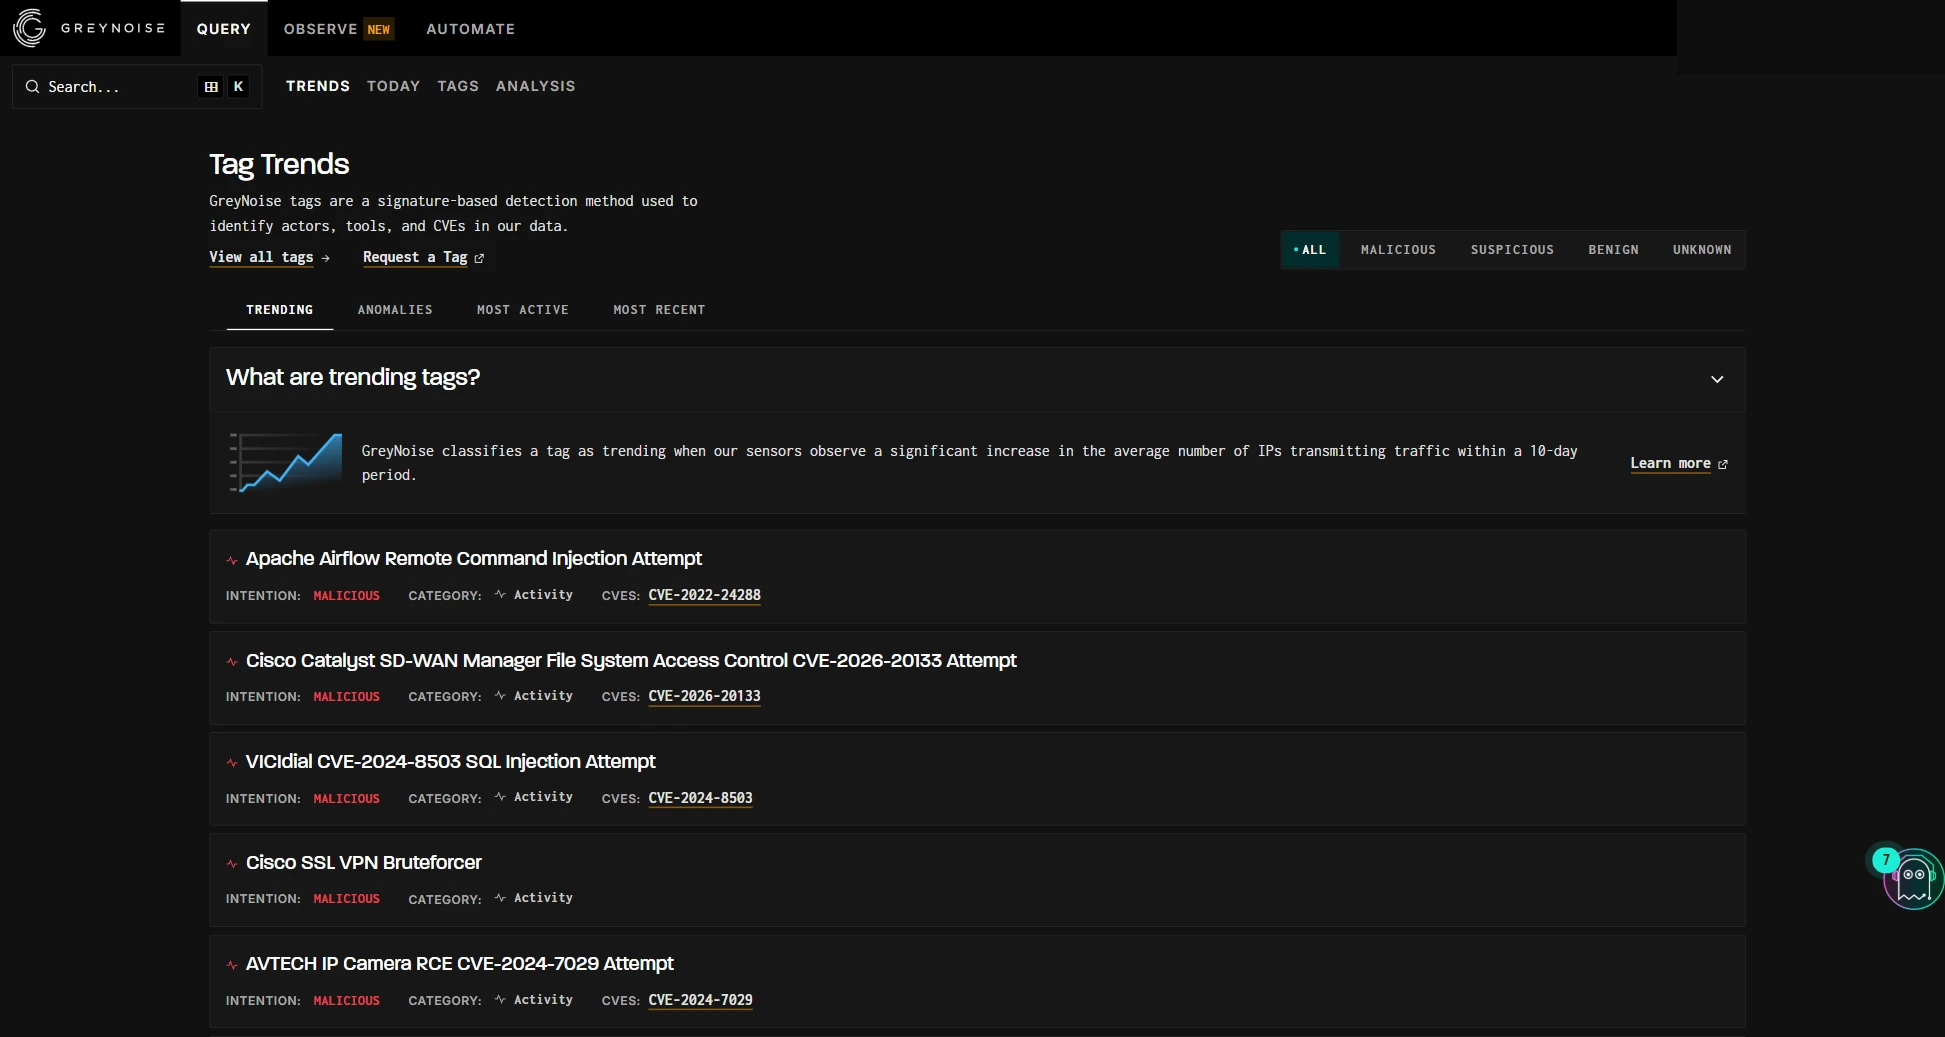
GreyNoise ha ottenuto 0 confermati, 2 parziali e 3 assenti qui, la sua categoria peggiore. GreyNoise gestisce un singolo tipo di indicatore, gli indirizzi IP, più dati CVE, tag e JA4 collegati all'IP, senza reputazione nativa di hash, domini o URL. Una query per 8.8.8.8 (DNS di Google) ha restituito correttamente NOT OBSERVED, poiché un server DNS non è uno scanner. La faccetta cve: è limitata ai livelli superiori a Community. La vista Trends elenca le CVE sotto sfruttamento di massa al momento della query, senza CVSS, EPSS o dati sulle patch allegati.
Figura 21. Sfruttamento di tendenza mappato sulle CVE
Analisi e arricchimento
Un IP dannoso (139.59.140[.]35) ha restituito una timeline di classificazione, 34 tag, un flag spoofable, geo (Germania, Assia, Francoforte, AS14061 DigitalOcean), vettore e rDNS, più contesto per IP di qualsiasi altro servizio testato. Il rischio usa un modello categorico a 4 classi (dannoso, benigno, sospetto, sconosciuto) con il matching known-good di RIOT piuttosto che un punteggio numerico; nel giorno del test, la distribuzione live contava circa 84K dannosi, 20K benigni, 68K sospetti e circa 528K sconosciuti. Non esiste una mappatura ATT&CK.
Attribuzione
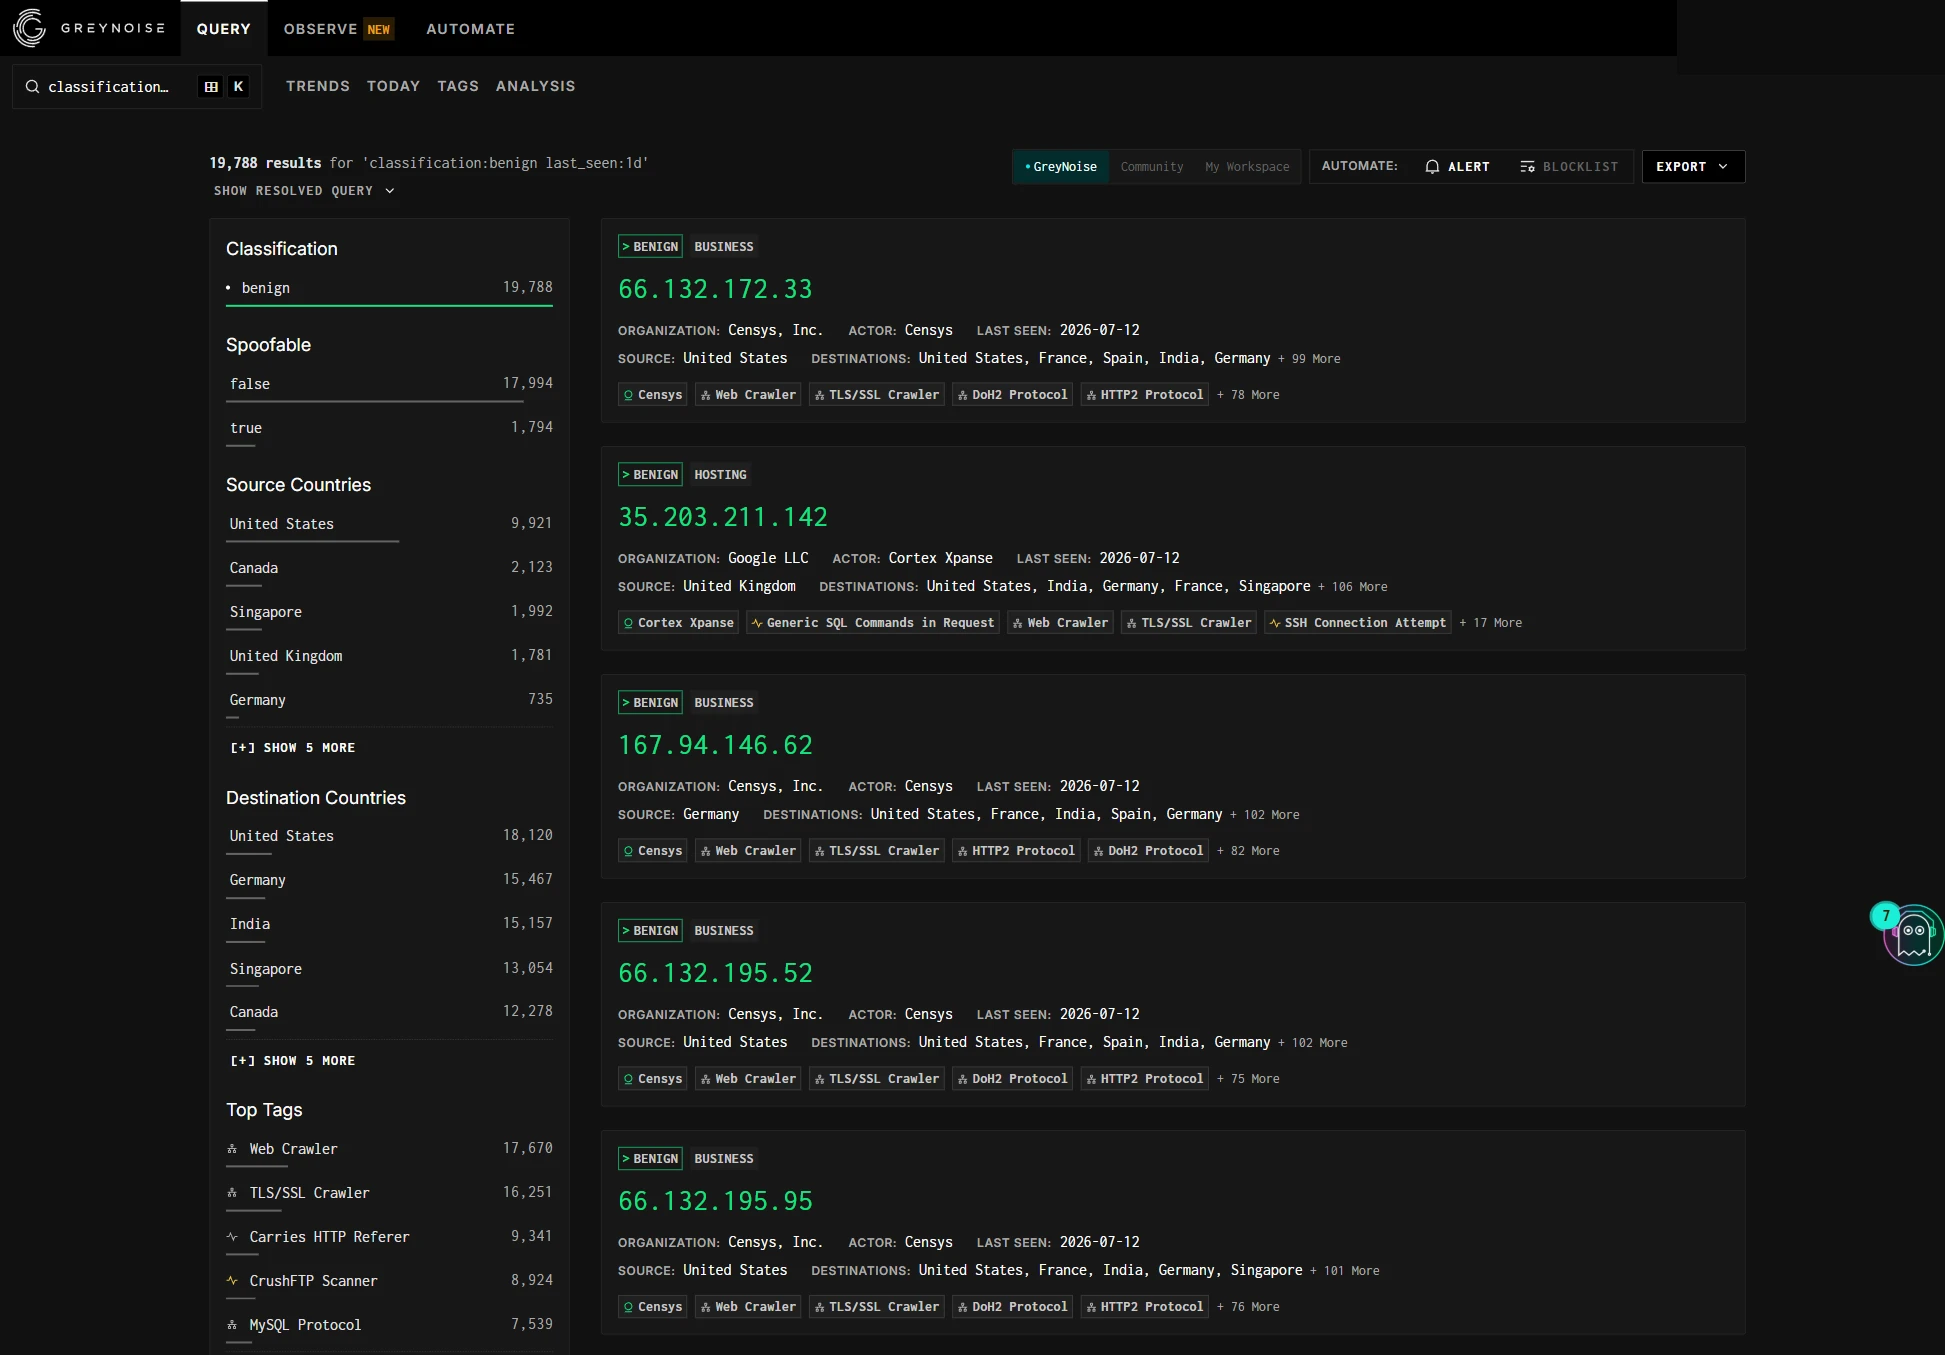
Tutti e 4 i criteri hanno ottenuto un punteggio assente. Non ci sono APT nominati e i tag degli attori nominano scanner benigni come Shodan e Censys.
Piattaforma
GNQL è un linguaggio di query basato su Lucene su campi IP, classificazione, tag, attore, CVE e metadati, l'unico linguaggio di query tra i 5, con sintassi Lucene su campi IP, classificazione, tag, attore, CVE e metadati. Gli avvisi (una query GNQL salvata inviata via email), una blocklist basata su query e una dashboard Trends coprono il monitoraggio, sebbene la dashboard sia limitata. L'intelligence finale e le RFI sono entrambe assenti.
Integrazione e API
Oltre cinquanta integrazioni coprono SIEM, SOAR, TIP e firewall (Splunk, Sentinel, QRadar, Tines, ThreatConnect, MISP, OpenCTI, Palo Alto, Fortinet), tre livelli API (Community, Enterprise, On-Prem) vengono forniti con l'SDK ufficiale pygreynoise e ogni query GNQL funge anche da URL di blocklist live compatibile con i firewall. La lacuna è STIX/TAXII nativo, che richiede un bridge MISP o OpenCTI.
Reportistica
L'export avviene in JSON e CSV più l'URL della blocklist e la distribuzione degli avvisi, e i dati sono quasi in tempo reale, ma non esiste un formato di report e non c'è reportistica di intelligence finale o di settore.
Scenari operativi
Lo scenario principale è ridurre il rumore degli avvisi del SOC classificando gli scanner noti come benigni prima che raggiungano il SIEM, oltre all'analisi IP in blocco. Nessuno degli altri 4 fa questo. Il segnale di sfruttamento di Trends integra i punteggi basati sulla probabilità, con il prodotto completo in un add-on a pagamento. Takedown e supply chain sono fuori ambito.
Figura 22. Risultati della ricerca per benign last_seen:1d
Dove eccelle e dove è carente
GreyNoise non soddisfa 16 criteri che non ha mai inteso soddisfare. Le debolezze rispetto all'aspettativa di una piattaforma completa sono uno scope limitato agli IP, nessuna attribuzione, nessuna intelligence finale o RFI, nessun punteggio di rischio numerico e nessuno STIX/TAXII nativo. Funziona come un livello, non come una piattaforma.
Ideale per: Un livello complementare davanti a uno stack SIEM o di intelligence sulle minacce esistente: triage degli avvisi, analisi IP in blocco e verifiche "questa CVE è davvero sfruttata?". Non può fungere da piattaforma autonoma di intelligence sulle minacce e non pretende di esserlo.
AlienVault OTX
Figura 23. Dashboard principale di AlienVault OTX
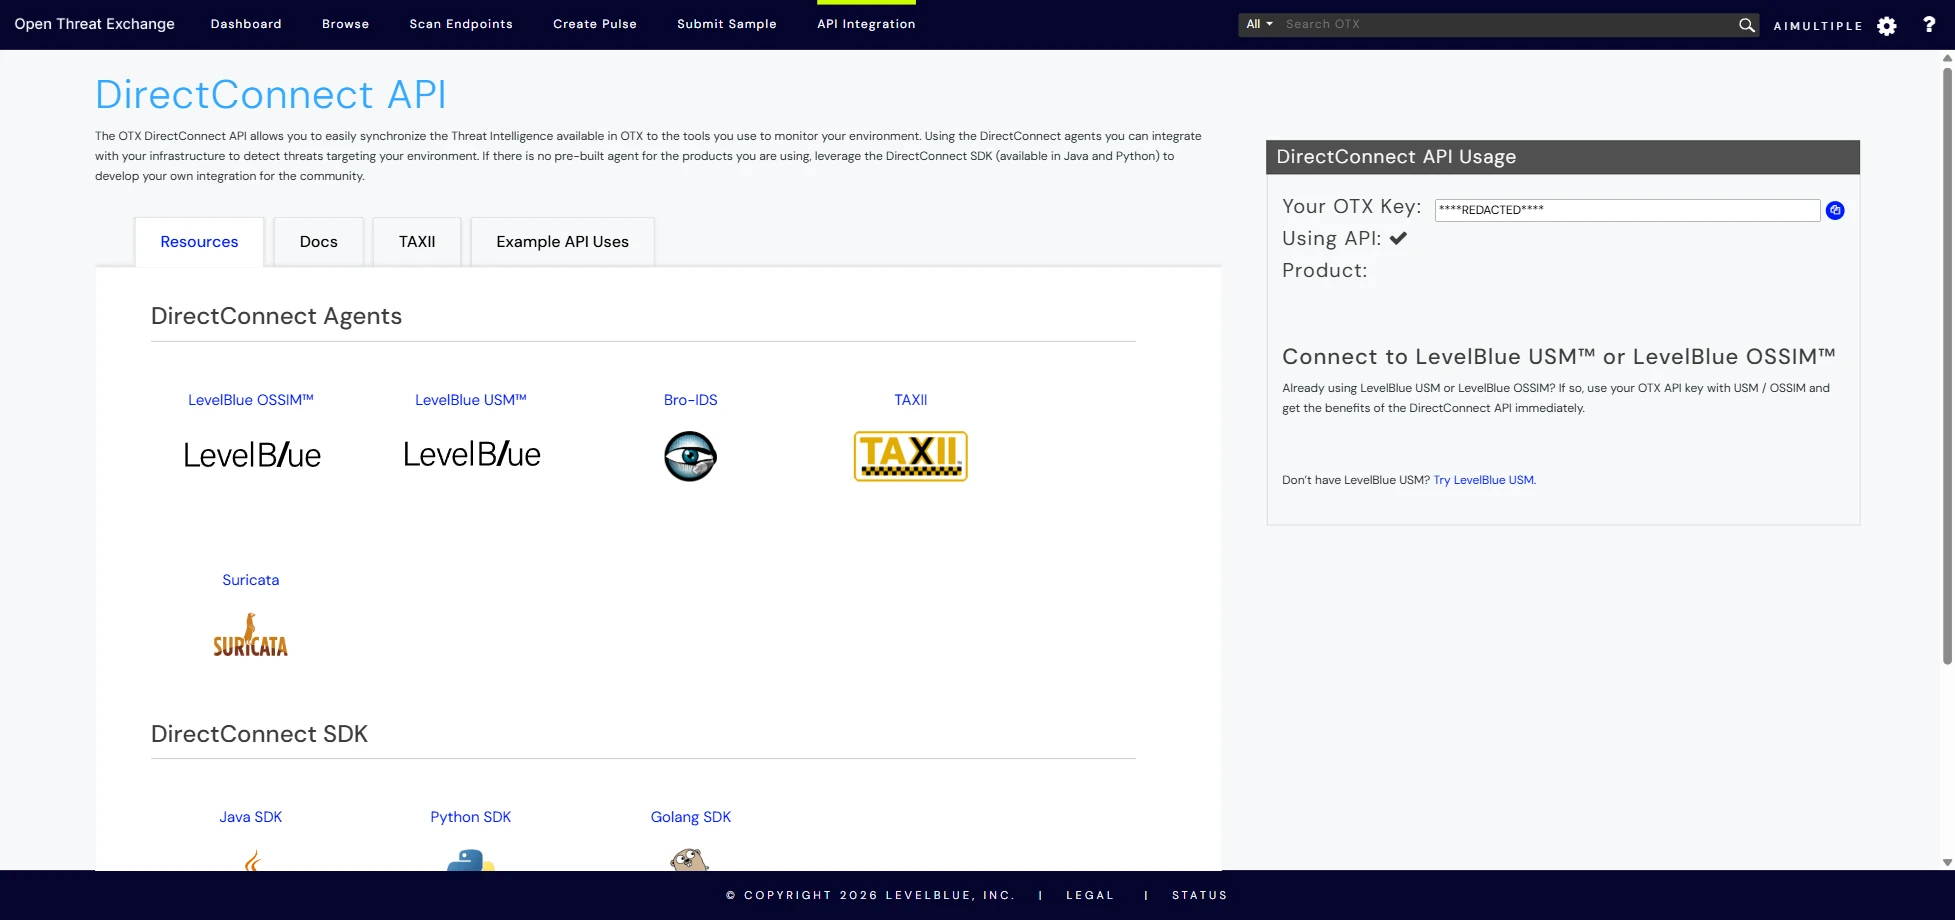
Il motore di feed e automazione gratuito, gestito da LevelBlue (ex AT&T Cybersecurity / AlienVault). Abbiamo testato la console del livello Community,4 l'accesso più fluido dei 5, senza carta di credito, senza contatore di prova, senza MFA e con una sessione persistente. Una chiave API è a un clic da Impostazioni e DirectConnect documenta l'API REST, gli SDK e il server TAXII.
Fonti dati
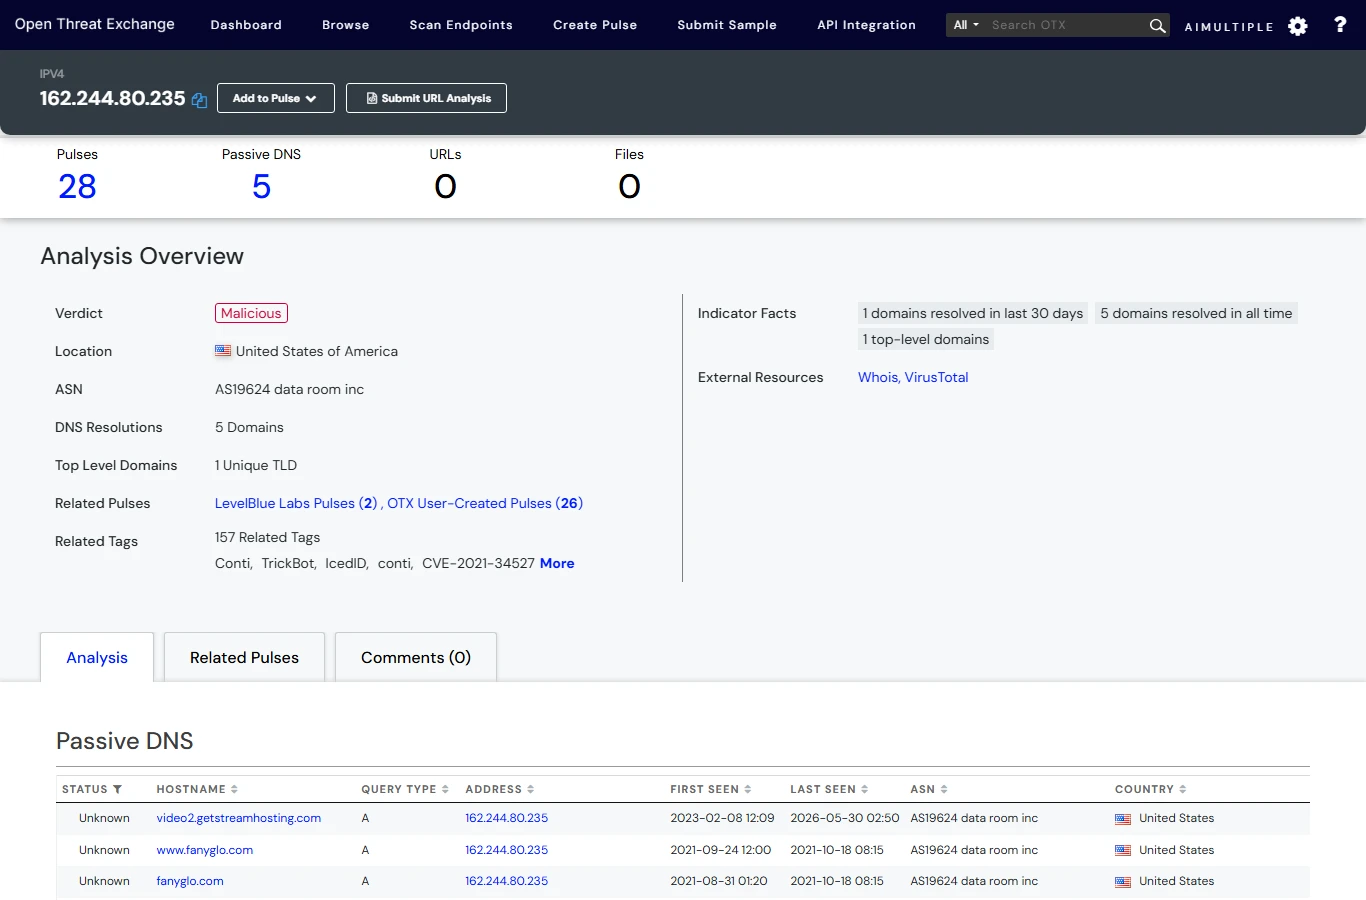
OTX trasporta circa 20M IoC al giorno da circa 200K partecipanti, con 95M indicatori consultabili. Tutti e 4 i test storici sugli IOC sono stati trovati. L'IP C2 di Conti (162.244.80[.]235, CISA AA21-265A) ha restituito un verdetto malicious, ASN AS19624, DNS passivo con date di prima e ultima osservazione e 28 pulse.
Figura 24. Analisi dell'IP C2 Conti
La ricerca di prima parte è limitata. I pulse verificati di Alien Labs si dissolvono nel flusso della community e l'intelligence curata di prima parte risiede nel prodotto a pagamento USM. Il dark web è assente dal core gratuito; vive nell'AlienApp di monitoraggio dark web separata USM Anywhere con SpyCloud.
Copertura e tipi di intelligence
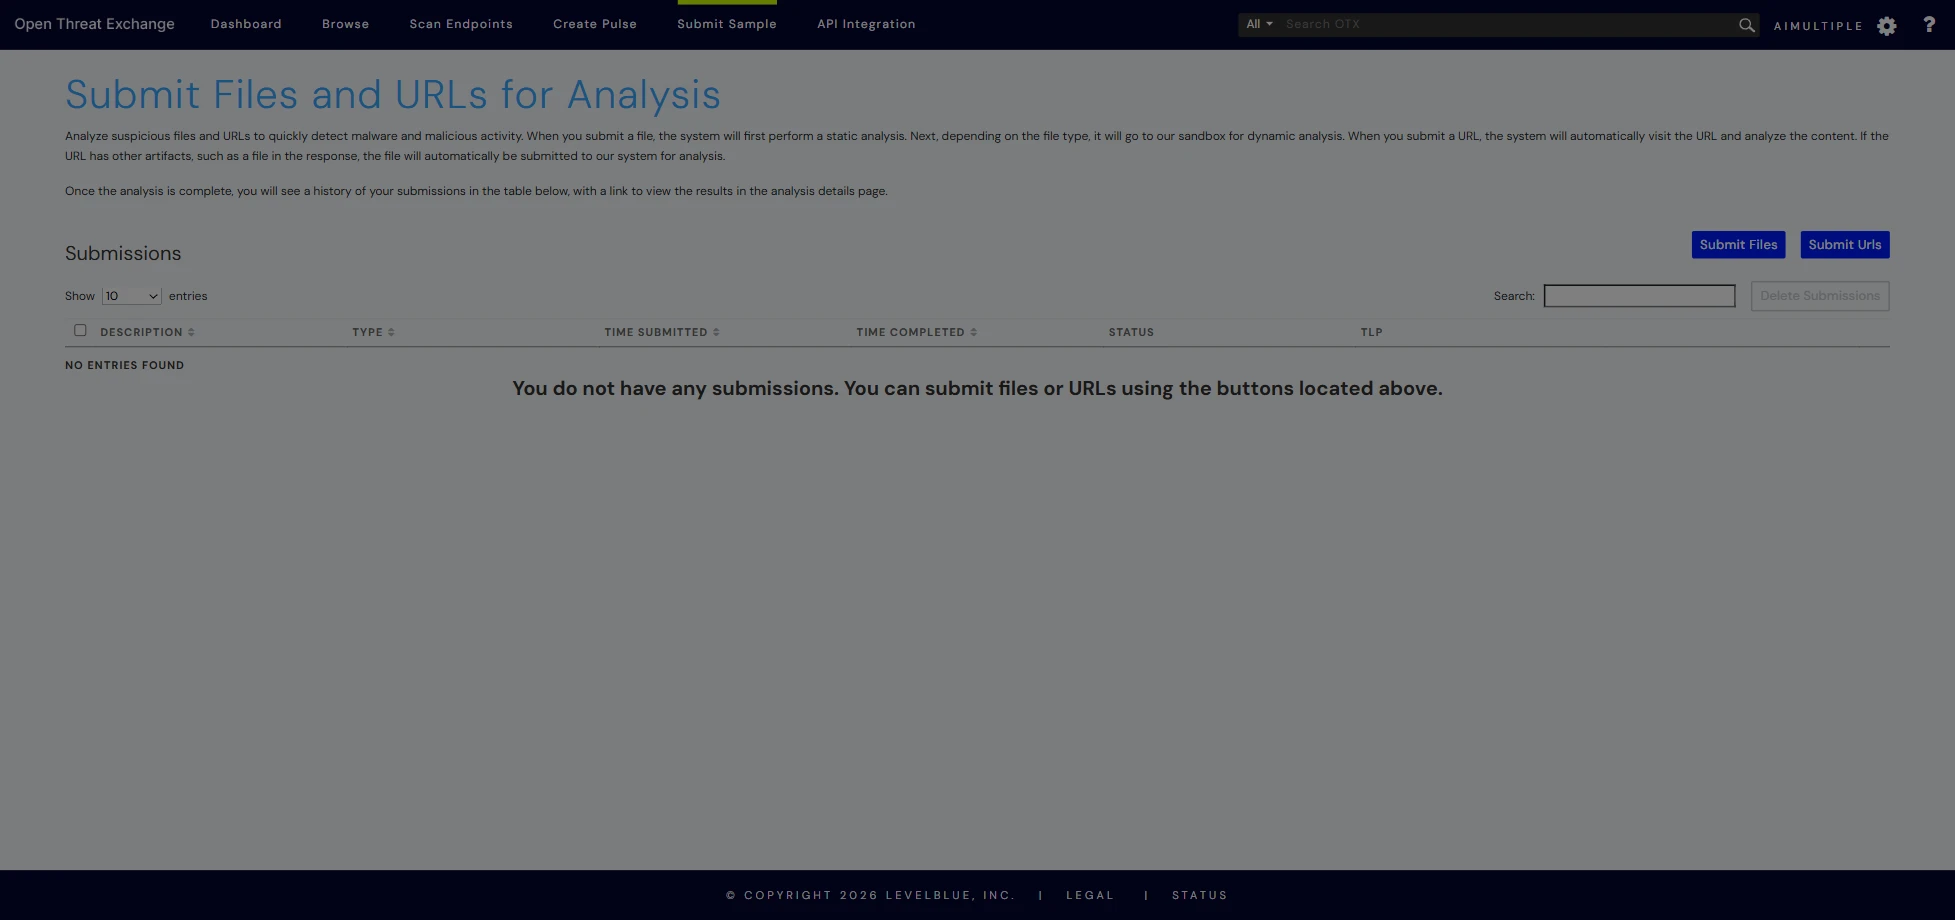
Ogni test storico ha restituito dai 28 ai 50 pulse corrispondenti contro 95M indicatori consultabili. La pagina gratuito Submit Sample esegue analisi sandbox statiche e dinamiche su file e URL con supporto YARA, una valida alternativa alle sandbox a pagamento.
Figura 25. Invio di Files e URL per l'analisi
I dati sulle vulnerabilità sono uno scheletro parziale (una pagina indicatore CVE con Exploit 40 e Prodotti Target 373, più CVSS nell'API) senza EPSS, KEV o prioritizzazione. Brand e credenziali trapelate sono entrambi assenti.
Analisi e arricchimento
Non esiste un profilo attore strutturato, nessun punteggio di rischio regolabile, nessun grafo visuale e i dati ATT&CK sono disponibili nell'API ma non nell'interfaccia. Gli alias della community corrispondevano alla nostra chiave di risposta: Sofacy per APT28, Anunak per FIN7, Muddled Libra per Scattered Spider, UTA0218 per l'attività PAN-OS e Lace Tempest per MOVEit. Al contrario, il dominio SUNBURST portava 1.487 tag, la voce killswitch di WannaCry conteneva etichette false generate da LLM, la maggior parte dei pulse sugli attori risale al 2015-2017 e il tag avversario LockBit era vuoto. Senza un punteggio di rischio numerico, il triage automatizzato è difficile.
Attribuzione
Esistono tag e pulse degli avversari e gli alias sono buoni, ma non c'è un profilo strutturato e la maggior parte dei contenuti è datata.
Piattaforma
C'è una dashboard e una sottoscrizione ai pulse, ma non c'è monitoraggio degli asset o delle parole chiave, né una libreria di intelligence finale, né una RFI. OTX è una fonte di feed piuttosto che una console di ricerca.
Integrazione e API
Questa parte è il singolo chiaro vantaggio di OTX tra i 5. Un'API REST, SDK Python, Java e Go, un server TAXII nativo e l'export STIX/JSON/CSV/OpenIOC/MAEC lo rendono l'unico servizio tra i 5 ad aprire un accesso programmatico completo senza costi.
Figura 26. DirectConnect API di AlienVault OTX
L'API restituisce dati più ricchi rispetto all'interfaccia, inclusi ID ATT&CK e famiglie di malware. Un rate limit non documentato è il vincolo pratico. Le query in blocco sono andate in timeout, 4 su 13 nel primo giro, e hanno richiesto tentativi e backoff.
Reportistica
Export del feed IOC solido in più formati, ma nessuna distribuzione di report e nessuna reportistica di settore o personalizzabile.
Scenari operativi
La caccia alle minacce è operativizzata tramite l'gratuito API, OTX Endpoint basato su osquery e le sottoscrizioni ai pulse che alimentano le blocklist SIEM. Takedown, prioritizzazione delle vulnerabilità e supply chain sono tutti assenti e risiedono in prodotti separati a pagamento LevelBlue, USM, SpyCloud o Tenable.
Dove eccelle e dove è carente
Dieci criteri sono assenti dal core gratuito (dark web, credenziali trapelate, brand, takedown, intelligence finale, RFI, report di settore, prioritizzazione delle vulnerabilità e supply chain), la maggior parte dei quali presenti in prodotti separati a pagamento LevelBlue, USM o SpyCloud; OTX è la baseline gratuito di quella famiglia. Punti deboli: zero punteggi pieni in analisi e attribuzione, alto rumore della community senza punteggio di rischio e un rate limit API non documentato. OTX alimenta bene le macchine; non supporta il processo decisionale umano da solo.
Ideale per: Team che necessitano di un feed IOC gratuito ad alto volume verso un SIEM, MISP o TIP, oltre a automazione e caccia senza costi. OTX alimenta bene le macchine; non supporta il processo decisionale umano da solo.
Quale servizio si adatta a quale scenario
- Esegui Falcon EDR/XDR e monitori gli APT: CrowdStrike, per intelligence sugli avversari da un'unica console, ATT&CK e contesto delle campagne.
- Ti serve copertura dark web, credenziali trapelate, takedown o analista su richiesta: CrowdStrike Recon/Recon+/CAO Elite, l'unica opzione tra i 5.
- Il tuo SOC affoga negli avvisi degli IP di scansione: GreyNoise davanti al SIEM per classificare il rumore e ridurre i falsi positivi.
- Devi prioritizzare migliaia di vulnerabilità divulgate: Feedly (EPSS + KEV + CVSS in una sola scheda); convalida con le osservazioni sullo sfruttamento di GreyNoise.
- Non hai budget ma ti servono feed di intelligence sulle minacce e automazione: l'gratuito API di OTX, gli SDK e il server TAXII.
- Ti servono report e newsletter pronti senza assumere analisti: Report Builder e Ask IA di Feedly.
 Aggiungi come fonte preferita
Lo stack a livelli: come si combinano i 5 servizi
Nei 5 servizi i nostri test hanno prodotto 83 punteggi pieni, 47 parziali e 35 assenti, e nessun singolo prodotto costituisce un programma completo di intelligence sulle minacce. Un'architettura realistica li tratta come livelli complementari piuttosto che rivali:
- Base di feed gratuita: OTX fornisce volume grezzo di IOC e automazione senza costi verso il SIEM/TIP.
- Filtro del rumore: GreyNoise si colloca davanti al SIEM, sopprimendo gli avvisi sugli scanner benigni e segnalando lo sfruttamento attivo.
- Aggregazione e distribuzione: Feedly compila OSINT, estrae IoC/TTP e produce report; il suo arricchimento incrocia GreyNoise e VirusTotal.
- Attribuzione premium e rischio digitale: CrowdStrike è in cima allo stack per l'intelligence sugli avversari nominati, il monitoraggio del dark web, i takedown e l'accesso agli analisti.
La domanda giusta non è "qual è la migliore piattaforma di intelligence sulle minacce?" ma "quale livello sto riempiendo con quale prodotto e cosa sostituisce X-Force dopo la sua fine del ciclo di vita?"
Metodologia del benchmark di intelligence sulle minacce informatiche
Abbiamo valutato in un benchmark cinque servizi di intelligence sulle minacce informatiche: AlienVault OTX (Community), IBM X-Force Exchange (Freemium), CrowdStrike Falcon Adversary Intelligence (prova Premium), GreyNoise (Community) e Feedly Threat Intelligence (prova di 30 giorni).
Ogni servizio è stato valutato secondo gli stessi 33 criteri in 8 categorie e interrogato con un set di test identico. Le 8 categorie si mappano sul ciclo di vita dell'intelligence sulle minacce. Fonti dati e copertura misurano la raccolta, analisi e attribuzione misurano la fase di analisi, e integrazione, reportistica e scenari operativi misurano distribuzione e azione.
Categoria 1: Fonti dati e raccolta (4 criteri)
Da dove proviene l'intelligence, prima di qualsiasi elaborazione.
- DK-01 — Copertura OSINT e feed tecnici: ampiezza dei feed open-source e tecnici ingeriti.
- DK-02 — Accesso a dark e deep web: forum, marketplace, siti di leak e piattaforme cifrate.
- DK-03 — Rete di sensori di prima parte e ricerca originale: telemetria che il fornitore genera autonomamente, al contrario del materiale raccolto da terzi.
- DK-04 — Copertura linguistica e geografica: portata regionale e multilingue della raccolta.
Questa categoria separa i produttori dai compilatori. Una query last_seen:1d su GreyNoise ha restituito 699.076 IP scanner attivi dalla propria griglia di sensori nel giorno del test, mentre la copertura di Feedly si basa su oltre 10.000 fonti curate senza una propria rete di sensori.
Categoria 2: Copertura e tipi di intelligence (5 criteri)
Quali tipi di minaccia il servizio copre, testati rispetto al set di test piuttosto che alla scheda tecnica.
- KP-01 — Copertura e volume IOC: IP, domini, hash e URL.
- KP-02 — Intelligence su malware e strumenti: famiglie, analisi sandbox e supporto YARA.
- KP-03 — Intelligence sulle vulnerabilità: dati CVE, punteggi e contesto di sfruttamento.
- KP-04 — Brand e rischio digitale: typosquatting, impersonificazione e monitoraggio dei domini.
- KP-05 — Credenziali trapelate e dati esposti: ricerche su violazioni ed esposizione di credenziali.
Questa è la categoria in cui i confini tra gli archetipi appaiono più netti. Una query per 8.8.8.8 su GreyNoise ha restituito NOT OBSERVED, che è la risposta corretta per un server DNS piuttosto che per uno scanner, e dimostra anche che il prodotto gestisce un singolo tipo di indicatore.
Categoria 3: Analisi e arricchimento (4 criteri)
Quanta interpretazione il servizio aggiunge a un indicatore grezzo.
- AN-01 — Profondità di arricchimento IOC: cosa restituisce una singola ricerca di un indicatore.
- AN-02 — Punteggio di rischio e prioritizzazione: numerico, categorico o assente.
- AN-03 — Mappatura MITRE ATT&CK: se le tecniche sono mappate e se la mappatura è nell'interfaccia o nell'API.
- AN-04 — Analisi di relazioni e grafi: pivot tra entità e se esiste un grafo visuale.
Il test dell'IP C2 di Conti ha reso leggibili le differenze. X-Force ha restituito un rischio numerico 1/10 dopo l'invecchiamento, una cronologia di categorizzazione, una timeline di 31 eventi, ASN e subnet, WHOIS e DNS passivo. OTX ha restituito un verdetto malicious, ASN AS19624, DNS passivo e 28 pulse contro 157 tag.
Categoria 4: Attribuzione e tracciamento degli attori (4 criteri)
Se il servizio nomina gli avversari e su quale base metodologica.
- AT-01 — Tracciamento di avversari nominati e APT: profili attore strutturati.
- AT-02 — Tracciamento di campagne e operazioni: campagne nominate con timeline.
- AT-03 — Profili TTP e metodologia di attribuzione: il ragionamento che collega l'attività a un attore, più la riconciliazione degli alias.
- AT-04 — Profilazione delle minacce per settore e area geografica: quali settori e paesi un attore prende di mira.
Questa categoria ha prodotto la più ampia variazione delle otto. Il test sui sei attori è stato valutato rispetto alla chiave di risposta, quindi un servizio che elencava un set di alias corrispondente alla chiave otteneva un punteggio diverso da uno che restituiva un tag avversario vuoto.
Categoria 5: Piattaforma e usabilità (4 criteri)
Se il prodotto è una fonte di dati o una console in cui un analista può lavorare.
- PL-01 — Ricerca e linguaggio di query: operatori, faccette o un vero linguaggio di query.
- PL-02 — Dashboard, watchlist e avvisi: superfici di monitoraggio e regole di notifica.
- PL-03 — Libreria di intelligence finale: report scritti dagli analisti disponibili all'interno del prodotto.
- PL-04 — RFI e accesso agli analisti: la capacità di porre una domanda a un analista umano.
PL-03 e PL-04 sono i due criteri in cui i livelli gratuito e a pagamento divergono in modo più coerente tra i cinque prodotti.
Categoria 6: Integrazione e API (4 criteri)
Come l'intelligence raggiunge il resto dello stack di sicurezza.
- EN-01 — Supporto STIX e TAXII: server nativo, STIX distribuito via REST o bridge richiesto.
- EN-02 — Integrazione SIEM, SOAR e TIP: connettori disponibili.
- EN-03 — Copertura API REST, SDK e documentazione: superficie programmatica e librerie client ufficiali.
- EN-04 — Distribuzione e formati dei feed: formati di export e canali di distribuzione.
Abbiamo testato questa categoria manualmente dove il livello lo consentiva. Su OTX abbiamo prelevato una chiave API da Impostazioni ed eseguito i test sugli indicatori tramite DirectConnect, che ha restituito ID ATT&CK, tag avversario e famiglie di malware che l'interfaccia non visualizzava. Su CrowdStrike abbiamo creato un client API OAuth2 contro la base api.eu-1. Su X-Force il livello Freemium ha restituito 403, quindi l'export STIX per report è stato il limite di ciò che funzionava senza pagamento.
Categoria 7: Reportistica e intelligence finale (4 criteri)
Il livello che separa l'intelligence elaborata dai dati grezzi.
- RP-01 — Tipi di report: copertura strategica, operativa e tattica.
- RP-02 — Frequenza di pubblicazione e tempestività: quanto è aggiornata la libreria.
- RP-03 — Personalizzazione e reportistica per settore: ripartizioni per settore e regione.
- RP-04 — Export e distribuzione: formati e canali di distribuzione per l'output finale.
Categoria 8: Scenari operativi (4 criteri)
Se l'intelligence si trasforma in azione all'interno di un SOC o di un flusso di lavoro di risposta agli incidenti.
- OP-01 — Servizio di takedown e bonifica: rimozione gestita di infrastrutture dannose.
- OP-02 — Flusso di lavoro di prioritizzazione delle vulnerabilità: un percorso industrializzato dall'elenco delle CVE all'ordine di patch.
- OP-03 — Caccia alle minacce e operatività degli IOC: alimentare gli indicatori in caccia, blocklist e SIEM.
- OP-04 — Intelligence sul rischio di terze parti e supply chain: esposizione di fornitori e partner.
OP-04 è stato il criterio più debole dell'intero benchmark, con nessun prodotto che ha raggiunto un punteggio confermato.
Che cos'è l'intelligence sulle minacce informatiche?
L'intelligence sulle minacce informatiche (CTI) si riferisce alla raccolta e analisi dei dati grezzi sulle minacce attuali ed emergenti, producendo approfondimenti utilizzabili che aiutano i team di sicurezza a prevenire, rilevare e rispondere agli attacchi informatici. I servizi CTI raccolgono dati sulle minacce da fonti come reti di sensori, open source intelligence, forum del dark web e database di vulnerabilità, quindi li trasformano in indicatori di minaccia, profili attore e report che informano le decisioni.
L'intelligence sulle minacce informatiche aiuta le organizzazioni ad anticipare le minacce future piuttosto che reagire agli incidenti di sicurezza dopo che si è verificato il danno. Sposta le aziende verso una difesa informatica proattiva: identificare gli asset esposti per ridurre la superficie di attacco, individuare le tendenze emergenti degli hacker prima di un attacco e prioritizzare gli investimenti in sicurezza in base alle minacce specifiche che prendono di mira il loro settore.
Tipi di intelligence sulle minacce
L'intelligence sulle minacce può essere classificata in 4 framework e un programma maturo di intelligence sulle minacce li utilizza tutti e 4:
- L'intelligence strategica sulle minacce offre una visione di alto livello del panorama delle minacce informatiche per i dirigenti e traduce le complessità tecniche in rischio commerciale per gli stakeholder rilevanti. Esempio dal nostro benchmark: il Threat Index di IBM e il Threat Hunting Report di CrowdStrike.
- L'intelligence tattica sulle minacce si concentra su tattiche, tecniche e procedure degli attaccanti (TTP), tipicamente mappate su MITRE ATT&CK. Esempio: le matrici ATT&CK per singolo avversario di CrowdStrike e l'estrazione automatica dei TTP di Feedly.
- L'intelligence operativa sulle minacce copre campagne e attacchi specifici in corso, fornendo ai team di risposta agli incidenti un contesto in tempo reale. Esempio: i report di analisi delle minacce di X-Force e le campagne Early Warning.
- L'intelligence tecnica sulle minacce è costituita da indicatori di compromissione (IOC) come IP, domini, hash e URL che alimentano il rilevamento automatico. Esempio: i pulse di OTX e le classificazioni IP di GreyNoise.
Il ciclo di vita dell'intelligence sulle minacce
Il ciclo di vita dell'intelligence sulle minacce prevede 6 fasi che trasformano i dati grezzi in intelligence sulle minacce utilizzabile:
- Requisiti: definire cosa devono sapere il team di sicurezza e gli stakeholder.
- Raccolta dati: raccogliere dati grezzi da feed, sensori, OSINT e dark web.
- Elaborazione: normalizzare, deduplicare e strutturare i dati raccolti.
- Analisi: convertire i dati elaborati in valutazioni, punteggi e report.
- Distribuzione: fornire l'intelligence alle persone e agli strumenti che agiscono su di essa, come SIEM, SOAR e firewall.
- Feedback: gli stakeholder riferiscono cosa ha funzionato, informando gli aggiustamenti affinché il programma si adatti alle minacce in evoluzione.
Le nostre 8 categorie di benchmark si mappano su questo ciclo di vita: fonti dati e copertura misurano la raccolta, analisi e attribuzione misurano la fase di analisi, e integrazione, reportistica e scenari operativi misurano distribuzione e azione.
Perché integrare l'intelligence sulle minacce con le operazioni di sicurezza?
- Avvisi precoci: combinare i feed di intelligence sulle minacce con un SIEM classifica l'attività ad alto rischio quando appare nei log, prima che un incidente si aggravi.
- Meno falsi positivi: avvisi ad alta fedeltà, come la classificazione degli scanner benigni di GreyNoise, riducono al minimo la fatica da avvisi, così gli analisti di sicurezza indagano sulle minacce reali.
- Risposta agli incidenti più rapida: il contesto immediato su operazioni malware e threat actor migliora le capacità di risposta agli incidenti e aiuta a isolare i sistemi compromessi prima del movimento laterale.
- Patch basata sulle minacce: ogni anno vengono divulgate migliaia di vulnerabilità software; i punteggi attenti allo sfruttamento (EPSS, KEV, ExPRT.IA, osservazioni di GreyNoise) prioritizzano quelle che vengono sfruttate.
- Allocazione informata delle risorse: le organizzazioni che usano l'intelligence sulle minacce possono indirizzare le risorse di cybersecurity verso i vettori di attacco e i potenziali threat actor rilevanti per il loro settore.
FAQ
Nessuno dei 5 vince nettamente. CrowdStrike è in testa per copertura (30 su 33 criteri) ma costa di più e divide le capacità su più di 4 SKU. Feedly è in testa nell'aggregazione self-service, GreyNoise nel triage degli IP e OTX nell'automazione gratuito. La maggior parte delle organizzazioni ne combina 2-3 a livelli.
Per feed IOC, ricerche di arricchimento e caccia, sì: OTX, GreyNoise Community e X-Force Freemium li coprono senza costi. L'intelligence finale, il monitoraggio del dark web, il rilevamento delle credenziali trapelate, i takedown e l'accesso agli analisti sono comparsi solo nei livelli a pagamento, soprattutto nella famiglia CrowdStrike.
Classificando l'attività prima che gli analisti la vedano. Nei nostri test, GreyNoise ha etichettato scanner noti come Shodan e Censys come benigni, X-Force ha fatto invecchiare un ex IP C2 di Conti fino a rischio 1/10 dopo la revisione degli analisti e Feedly ha deduplicato 426 feed che coprivano un singolo evento in una sola scheda.
Cita questo benchmark
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Le 5 migliori piattaforme di intelligence sulle minacce informatiche a confronto}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/cyber-threat-intelligence-services}},
  note   = {AIMultiple. Consultato il 31 agosto 2026}
}Risultati e timestamp di 19 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 3 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Collegamenti di riferimento
- Ha 20 anni di esperienza come hacker white-hat e guru dello sviluppo, con una vasta competenza nei linguaggi di programmazione e nelle architetture dei server.
- È consulente del consiglio di amministrazione presso una società di venture capital che investe in aziende tecnologiche in fase iniziale e presso Ödeal, una piattaforma di pagamento digitale regionale che serve 125.000 commercianti.
- Ha guidato l'infrastruttura tecnologica e la cybersecurity di sette elezioni nazionali ed è stato riconosciuto nella Hall of Fame della cybersecurity da leader tecnologici globali tra cui Twitter.



Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.