


En İyi 10 DAST Aracı: Kıyaslama Sonuçları & Karşılaştırma
Bir CISO olarak DAST araçlarıyla kapsamlı şekilde çalıştım. En iyi çözümleri değerlendirirken doğruluk, önem derecesine göre tespit performansı ve daha fazlası gibi yetenekleri inceledim. Temel çıkarımlarımın ayrıntılı dökümü için aşağıya bakın:
DAST benchmark sonuçları
Doğru ve yanlış pozitif oranları
Benchmark ortamları:
1. Holdout: Özel olarak geliştirilmiş iki web sitesi, araçların özel ve halka açık olmayan uygulamalardaki güvenlik açıklarını ne kadar etkili tespit ettiğini değerlendirmek için metodolojide kullanılır.
2. Holdout (bilgi öğeleri hariç): Özel olarak geliştirilmiş iki web sitesi, özel ve halka açık olmayan uygulamalardaki güvenlik açığı tespitini değerlendirmek için kullanılır. İkinci bir varyant, istismar edilebilir güvenlik açıklarının tespitini izole etmek için bilgi ifşası bulgularını (ayrıntılı hatalar, meta veri sızıntıları) hariç tutar.
3. DVWA (Damn Vulnerable Web Application): Bilinen güvenlik açıklarına karşı tespiti doğrulamak için açık kaynaklı bir PHP/MySQL uygulaması.1Araçları bilinen güvenlik açıklarına göre kıyaslamayı ve tespit tutarlılığını doğrulamayı amaçlar.
4. Broken Crystals: React ile geliştirilmiş açık kaynaklı bir web uygulaması.2Araçların ön yüz ağırlıklı uygulamalarda yaygın olan güvenlik açıkları üzerindeki etkinliğini değerlendirmeyi amaçlar.
DAST araçlarını değerlendirmek için temel metrikler:
1. Güvenlik açığı kapsamı: Aracın doğru şekilde bulduğu gerçek güvenlik açığı sayısı. (Daha yüksek kapsam, güvenliğinizde daha az kör nokta anlamına gelir.)
Formül = doğru pozitifler (yani doğru şekilde tanımlanan güvenlik açıkları) / toplam güvenlik açığı sayısı.
2. Ters Çevrilmiş Yanlış Pozitif Oranı: Yanlış alarm olmayan bulguların payı. Güvenlik ekiplerinin gerçek olmayan sorunları kovalamakla zaman kaybetmemesini sağlar. (Oranı ters çeviririz, böylece yüksek olması her zaman daha iyidir.)
Formül = 1 − (Yanlış Pozitifler ÷ Toplam Bulgular).
Önerilerimiz
Benchmark'ımıza dayanarak kuruluşlara şunları öneriyoruz:
DAST'ı her sürüm döngüsünün bir parçası haline getirin: Her sürümden sonra tarama yapmak, yinelenen güvenlik açıklarını üretime ulaşmadan yakalar.
Yalnızca DAST'a güvenmeyin: Kod düzeyinde analiz için SAST, çalışma zamanı izleme için IAST ve karmaşık mantık hataları için manuel testlerle tamamlayın.
Hız ile doğruluğu dengeleyin: En kullanışlı araçlar, en uzun bulgu listesini değil, doğru güvenlik açıklarını net düzeltme yönergeleriyle hızlıca ortaya çıkarır.
Holdout benchmark ayrıntılı incelemesi
Holdout sonuçlarını ayrıntılı olarak analiz ettik; tespitin ötesine geçerek önceliklendirme ve raporlamayı da inceledik:
Önemli güvenlik açığı tespit performansı
Bilgilendirme olarak sınıflandırılan güvenlik açıkları (ör. ayrıntılı mesajlar, meta veri sızıntıları), yalnızca güvenliği etkileyebilecek kritik güvenlik açıklarına odaklanmak için analizin dışında bırakılmıştır.
Raporlama ve diğer özellikler
- Tarama süresi: DAST taramaları CI/CD pipeline'larına entegre edildiğinde hız çok önemlidir. Yavaş bir tarama geliştirme döngülerini geciktirebilir ve sık kullanımı caydırabilir.
- Düzeltme önerileri: Düzeltme önerileri sunan araçlar, geliştiricilerin güvenlik sorunlarını hızlıca çözmelerine yardımcı olacak uygulanabilir, yüksek kaliteli yönergeler sağlayabilir. (Not: Düzeltme önerilerinin kalitesini henüz resmi olarak değerlendirmedik.)
- Rapor kalitesi: Rapor kalitesini, test edilen DAST araçlarıyla ilgili deneyimimize dayanarak yüksek, orta veya düşük olarak derecelendirdik. Yüksek kaliteli raporlar iyi yapılandırılmıştı, okunması kolaydı ve net içgörüler sağlıyordu.
Güvenlik açığı tespiti önem derecesine göre
Daha yüksek tespit oranlarına sahip araçlar (ör. HCL AppScan %75) daha etkilidir.
- Kritik güvenlik açıkları: Acil dikkat gerektiren ciddi sorunlar (ör. uzaktan kod yürütme).
- Yüksek, orta ve düşük güvenlik açıkları: Yüksek önem dereceli sorunlar acil eylem gerektirirken orta ve düşük olanlar daha az kritiktir.
- En iyi uygulama: Güvenlik hijyenini iyileştiren kritik olmayan sorunlar (ör. güvenli olmayan yapılandırmalar).
- Bilgilendirme: Düşük öncelikli, istismar edilemeyen sorunlar (ör. ayrıntılı hatalar).
Önceliklendirme doğruluğu
%100 puanı, tüm güvenlik açıklarının tespit edildiği anlamına gelmez. Tespit edilen güvenlik açıkları arasında hepsinin doğru şekilde önceliklendirildiğini gösterir.
Benchmark metodolojisi
Holdout seti: 2 web sitesi kurduk:
- OWASP ilk 10 güvenlik açığının tümü, örneğin SQL Enjeksiyonu, bilinçli olarak dahil edilmiş bir site.
- Diğeri önemli güvenlik açığı içermiyordu.
Web siteleri herkese açık değildir. Bunları, satıcıların DAST araçlarını geliştirirken kullanmamasını sağlamak için holdout seti olarak tutuyoruz; aksi takdirde benchmark'ın amacı olan bu araçların gerçek dünya uygulamalarındaki performansını ölçme hedefi geçersiz olur.
Katılımcı DAST çözümleri: Benchmark sonuçlarını üretmek için:
- En iyi 6 DAST çözümüne erişim sağladık.
- OWASP Top 10 güvenlik açıklarını tespit edecek yapılandırmayla benchmark testleri çalıştırmak için her aracı bir web DAST tarayıcısı olarak kullandık.
Holdout setinde kullanılan DAST çözümleri aşağıda listelenmiştir:
- Acunetix, Invicti'nin Haziran/2024 itibarıyla en son sürümü
- HCL AppScan Standard 10.5.0
- Qualys WAS'ın Ekim/2024 itibarıyla en son sürümü
- Netsparker, Invicti'nin Haziran/2024 itibarıyla en son sürümü
- Tenable Nessus 10.7.4
- ZAP 2.15.0
DVWA ve Broken Crystals:
Sonuçlar Pentest-Tools.com'un benchmark'ından alınmıştır.3
Sonraki adımlar
Doğruluk, kapsam ve hızı değerlendirmek için kullanılan bir Java test paketi olan OWASP Benchmark Project dahil olmak üzere açık kaynaklı benchmark sonuçlarını eklemeyi planlıyoruz. Gelecekteki benchmark çalışmalarına aşağıdaki araçları dahil etmek için aktif olarak çalışıyoruz:
- Checkmarx DAST
- Contrast Assess
- Indusface WAS
- PortSwigger Burp Suite
Neden DAST benchmark'ları yapıyoruz?
İşletmeler, siber güvenlik stratejilerinin bir parçası olarak verilerini ve uygulamalarını güvende tutmak için DAST'a güvenir. Ancak yanlış pozitif oranı gibi bir DAST aracıyla ilgili en önemli metrikler mevcut değildir.
İşletmeler DAST araçlarını benimsemeden önce bir Kavram Kanıtı (PoC) çalıştırmalıdır; ancak PoC'ler mükemmel değildir:
PoC sırasında test edilen uygulamalarda belirli güvenlik açıkları bulunmayabilir ve bunun sonucunda işletmeler PoC'lerindeki araçların tam yeteneklerini anlayamayabilir.
PoC'ler maliyetlidir; işletmeler PoC'lerinde her DAST aracını değerlendiremeyebilir ve işleri için en uygun çözümü kaçırabilir.
Benchmark sonuçlarını incelemek ve PoC için satıcı kısa listesini seçmek, işletmelerin uygulamaları için en uygun çözümü belirlemelerine yardımcı olabilir.
Web güvenlik açığı tarayıcılarını değerlendirmek için standartlaştırılmış kriterler
Aşağıda kullandığımız kriterlerden bazılarını ve bunları seçme gerekçemizi görebilirsiniz:
Doğru pozitif oranı: Otomatik güvenlik açığı tespiti bir DAST aracının ana görevidir. Bu otomatik web uygulaması güvenlik tarayıcılarının uygulamalardaki güvenlik açıklarını tanımlaması kritik önem taşır.
Yanlış pozitif oranı: Yanlış pozitifler DAST çözümlerine olan güveni azaltır ve güvenlik ekiplerini yavaşlatır. Grafikte daha yüksek performans gösteren çözümleri sağ üst köşeye yerleştirmek istediğimiz için yanlış pozitif oranını ters çevirdik.
Önceliklendirme doğruluğu önceliklendirme için kritik öneme sahiptir. Bu olmadan güvenlik ekipleri büyük bir güvenlik açığı listesinde kaybolabilir.
İşletmeler DAST PoC'lerini nasıl yürütmeli?
Şunları öneriyoruz:
Farklı araçların farklı senaryolarda nasıl performans gösterdiğini görmek için çok çeşitli uygulamalar kullanmak.
Kuruluşun nihai hedef uygulamalarına mümkün olduğunca benzeyen kıyaslama hedefleri dahil etmek.
En İyi 10 DAST Aracı Karşılaştırıldı
İnceleme içgörüleri 5 ve 6 kaynaklarından gelmektedir.
Burada hem ücretli hem de ücretsiz DAST çözümlerini listeledik. ücretsiz çözümlerle ilgileniyorsanız ücretsiz DAST araçlarına göz atın.
Tarama kapsamı
- XSS tespiti: Saldırganların veri çalabilen veya kullanıcı oturumlarını ele geçirebilen kötü amaçlı komut dosyaları enjekte ettiği güvenlik açıklarını belirler.
- SQL enjeksiyon tespiti: Saldırganların bir veritabanına erişmek veya onu değiştirmek için SQL sorgularını manipüle ettiği kusurları tespit eder.
- OAuth 2.0: Uygun erişim kontrolü sağlamak için OAuth 2.0 yetkilendirme akışlarının güvenliğini değerlendirir.
- Komut enjeksiyon tespiti: Saldırganların sunucu veya sistem üzerinde rastgele komutlar enjekte edip çalıştırdığı güvenlik açıklarını tespit eder.
Invicti
Invicti, web uygulamalarındaki ve API'lerdeki güvenlik açıklarını belirlemek için tasarlanmış bir dinamik uygulama güvenliği testi (DAST) ve etkileşimli uygulama güvenliği testi (IAST) aracıdır.
Bu ikili yaklaşım, Invicti'nin hem çalışan uygulamaları hem de kodlarını gerçek zamanlı ve doğru şekilde taramasına olanak tanıyarak olası güvenlik açıkları hakkında daha derin içgörüler sağlar.
Aşağıdakilere yönelik kontroller de dahil olmak üzere çok çeşitli güvenlik testlerini destekler:
- SQL enjeksiyonu
- XSS (siteler arası komut dosyası çalıştırma, bir web güvenlik açığı)
- API ile ilgili güvenlik açıkları
Güçlü yönler
- Temel ve artımlı tarama: Invicti'yi farklılaştıran yeteneklerden biri, ilk güvenlik açığı değerlendirmeleri için temel tarama ve yeni değişikliklere odaklanmak için artımlı tarama yapmasıdır. Bu yaklaşım, yalnızca tam ve statik taramalara dayanan diğer bazı araçlara kıyasla sürekli izlemeyi optimize eder.
- CI/CD entegrasyonu: CI/CD pipeline'larına sorunsuz şekilde entegre olur ve geliştirme sürecinde otomatik güvenlik taraması sağlar.
Zayıf yönler
- Yanlış pozitifler ve güvenlik açığı analizi: Invicti güvenlik açığı tespitinde iyi performans gösterse de yanlış pozitif analizi ve genel güvenlik açığı analiz kitaplıklarında iyileştirme alanı vardır. Mevcut %23 yanlış pozitif oranı, güvenlik ekiplerinin sonuçları doğrulamak için hâlâ zaman harcaması gerekebileceği anlamına gelir.
- GraphQL API için sınırlı kapsam: Invicti çeşitli güvenlik açığı türlerini taramak için güçlü bir araç olsa da GraphQL API güvenliği kapsamı, diğer uzmanlaşmış API test çözümlerine kıyasla daha az kapsamlıdır. REST, SOAP ve GraphQL dahil olmak üzere API'leri ek yapılandırma gerektirmeden test etmede etkilidir. Ancak karmaşık iş mantığını test etmede veya bu kullanım durumları için özel olarak tasarlanmış diğer araçlara kıyasla GraphQL API'leri için derinlemesine analiz sağlamada daha az etkilidir.
- Raporların özgüllüğü: Invicti tarafından oluşturulan raporların özgüllüğü; daha ayrıntılı bağlamsal bilgi, daha net düzeltme yönergeleri ve daha iyi önceliklendirme netliği sağlanarak iyileştirilebilir.
PortSwigger Burp Suite
Burp Suite hem otomatik hem de manuel Dinamik Uygulama Güvenliği Testini (DAST) destekler. Benchmark'ımızda kritik güvenlik açıklarında %29 kapsama ulaşarak hem otomatik hem de manuel güvenlik açığı testi için etkili olduğunu göstermiştir.
Professional, Enterprise ve Community sürümleri dahil olmak üzere farklı sürümlerde sunulur.
Community sürümü web uygulamalarını dahili veya harici olarak tarayabilir veya gezebilir; ücretli sürüm ise daha karmaşık bir araç arayan kuruluşlar için ek yetenekler sunar.
Güçlü yönler
- Doğruluk: Benchmark'ımızda Burp Suite %15 yanlış pozitif oranı gösterdi; bu oran, %23 yanlış pozitif oranına sahip Invicti gibi diğer araçlara kıyasla daha düşüktür.
- Basit Kurulum: Kurulum süreci basit ve kullanıcı dostudur.
Zayıf yönler
- Yüksek bellek kullanımı: Taramalar sırasında, özellikle daha büyük uygulamalarda Burp Suite önemli miktarda bellek kullanır ve bu da performansı etkiler.
- Sınırlı entegrasyonlar: Burp Suite, DAST taramalarını otomatikleştirmek için Jenkins gibi araçlarla daha kapsamlı entegrasyonlardan yoksundur; bu da sürekli entegrasyon/sürekli dağıtım (CI/CD) iş akışlarında kullanışlılığını sınırlar.
- Raporlama kalitesi: Burp Suite rapor kalitesi açısından düşüktü. Ayrıca sağlanan düzeltme yönergeleri genellikle çok geneldi.
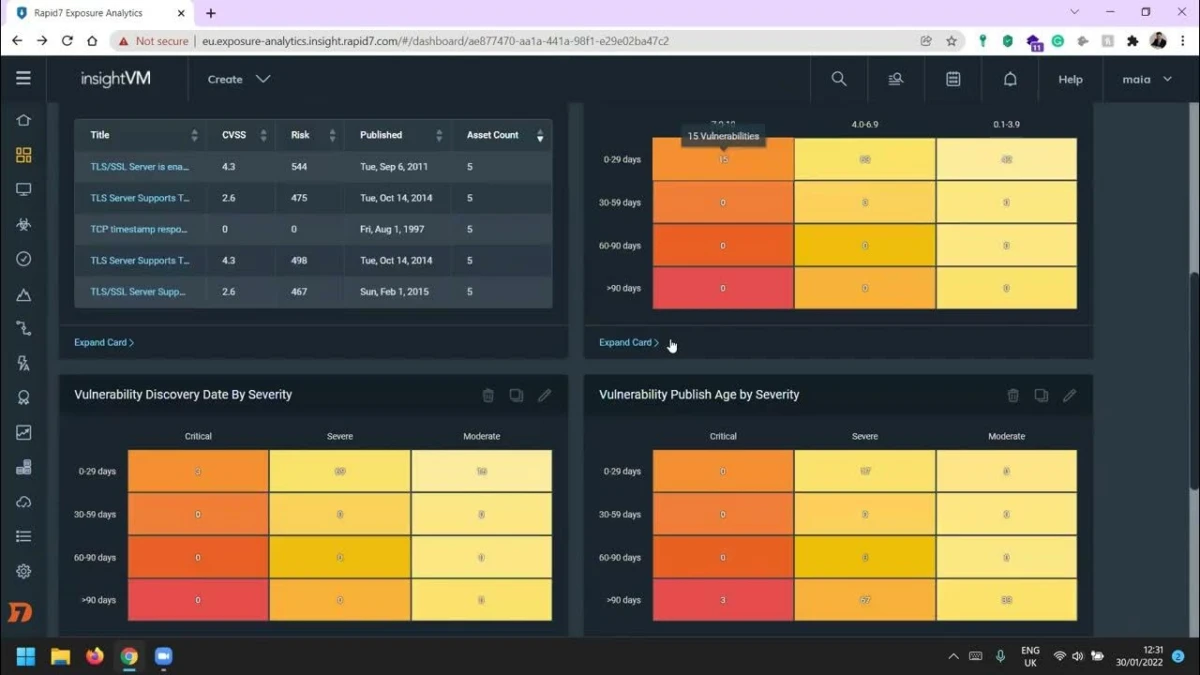
InsightVM Rapid7
En iyi olduğu alan: Güvenlik açıklarını belirleme ve izleme
InsightVM bir DAST aracı değildir. Rapid7'in güvenlik açığı araştırmalarını, küresel saldırgan verilerini ve internet taramasını kullanarak BT ortamlarındaki riski değerlendiren bir güvenlik açığı yönetim platformudur. İstismar doğrulaması için Metasploit ile entegre olur ve bulut, sanal ve konteyner varlıklarının gerçek zamanlı izlenmesini sağlar.
Güçlü yönler
- Güvenlik açığı yönetimi ve izleme: Bulut, sanal ve konteyner ortamları için gerçek zamanlı varlık değerlendirmeleri sağlar ve istismar doğrulaması için Metasploit ile entegre olur.
- Risk değerlendirmesi ve önceliklendirme: Platform, güvenlik açıklarını önceliklendirmek için gerçek dünya risk puanlarını kullanır ve verimli yama yönetimi için ajan tabanlı yönetimi destekler.
Zayıf yönler
- Yüksek bellek tüketimi: Taramalar sırasında, özellikle büyük ortamlarda InsightVM yüksek bellek tüketebilir; bu da sistem performansını etkileyebilir ve kararlılık sorunlarına yol açabilir.
- Olgunlaşmamış Grafiksel Kullanıcı Arayüzü (GUI): GUI tutarsızdır ve olgunluktan yoksundur; bu da özellikle teknik uzmanlığı olmayan kullanıcılar için gezinmeyi ve yapılandırmayı zorlaştırır.
- Sınırlı sorgu oluşturucu: Sorgu oluşturucu sınırlıdır; karmaşık sorguların veya raporların özelleştirilmesini engelleyerek veri çıkarmayı ve rapor kurulumunu zorlaştırır.
- Gecikmiş hata düzeltmeleri: Karmaşık güvenlik açığı kontrollerindeki hataların çözülmesi uzun sürebilir; bu da güvenlik açığı değerlendirmelerini ve düzeltme çalışmalarını geciktirir.
Şubat 2026 platform sürümü, Security Console bellek kullanımını azalttı ve güvenlik açığı içerik işleme ile tarama yönetimini optimize ederek platformun uzun süredir devam eden bellek tüketimi zayıflığını giderdi. Bulut tabanlı Exposure Analytics bileşenini etkileyen bir imza doğrulama güvenlik açığı, müşteri işlemi gerekmeden yamalandı.7
 Tercih edilen kaynak olarak ekle
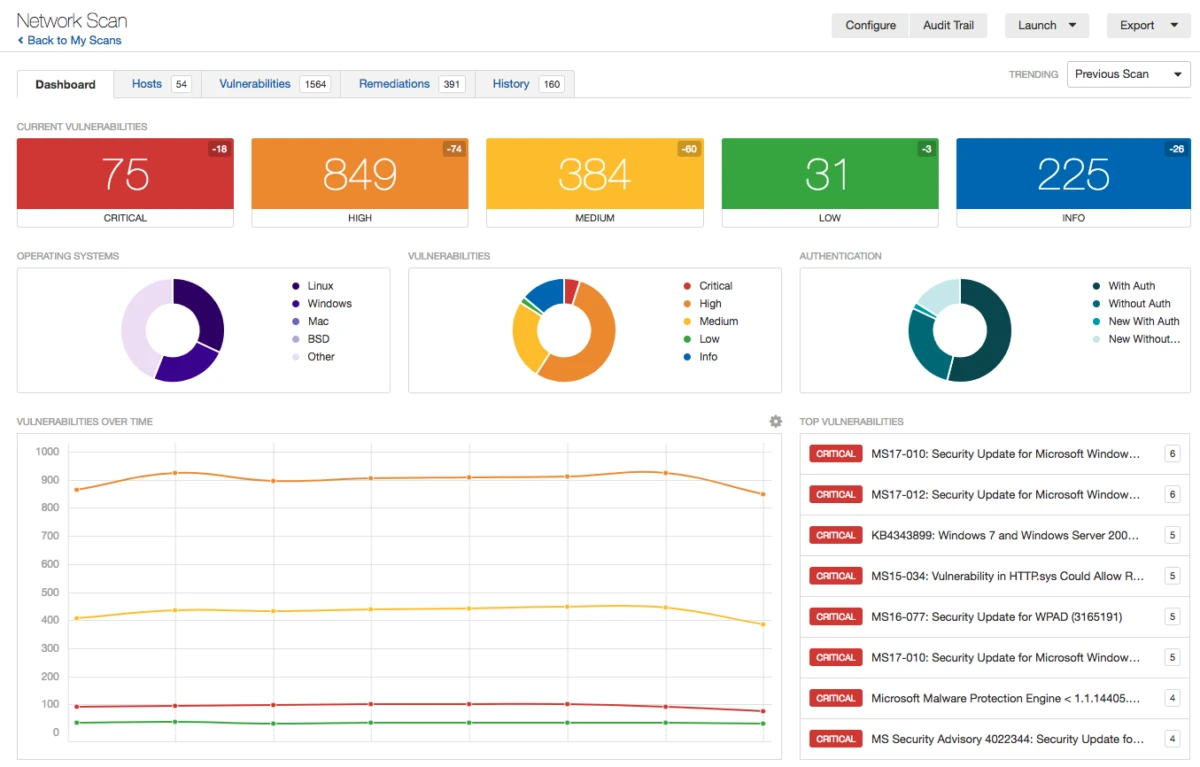
Tenable Nessus Professional
En iyi olduğu alan: Ağ taraması
Tenable Nessus Professional öncelikle geleneksel web uygulaması güvenlik testinden ziyade ağ güvenlik açığı taramasına odaklanır.
Ağ varlıklarındaki güvenlik açıklarını değerlendirmek için ajan gerektirmeyen ve değerlendirici taramalar yürütür; bu da onu BT ortamlarının kapsamlı güvenlik değerlendirmelerine ihtiyaç duyan kuruluşlar için uygun hale getirir.
Web uygulaması güvenliğinde uzmanlaşmaz ancak en son güvenlik açıklarını belirlemek için sık güncellemeler sağlar ve düzeltme önerileri içerir.
Web uygulaması taraması ve harici saldırı yüzeyi taraması gibi daha kurumsal düzeyde tarama özellikleri gerektirenler için Tenable, daha üst düzey bir seçenek olarak Nessus Expert sunar.
DAST aracı fiyatlandırması ve daha fazlasını DAST Fiyatlandırması: Satıcı Ücretlerinin Karşılaştırması bölümünde ele aldık.
Güçlü yönler
- Ağ taraması: Çeşitli varlıklar üzerinde kapsamlı değerlendirmeler için ajan gerektirmeyen ve değerlendirici taramalar sunar.
- İkili uygulama yaklaşımı: Nessus hem ajan tabanlı hem de kimlik bilgisi tabanlı tarama çözümlerini destekleyerek kuruluşun ihtiyaçlarına göre esneklik sağlar.
Zayıf yönler
- Tutarsız tarama süresi ve sonuçları: Tarama süresindeki değişkenlik ve sonuçlardaki tutarsızlık, büyük veya karmaşık ortamlarda aracın güvenilirliğini etkileyebilir.
Tenable Nessus kullanıyorsanız ve alternatifler arıyorsanız Tenable Nessus Alternatifleri başlığını okuyabilirsiniz.
HCL AppScan
En iyi olduğu alan: Kurumsal düzeyde uygulama güvenlik açığı yönetimi
AppScan paketi çeşitli ürünler içerir (AppScan on Cloud, AppScan 360, AppScan Standard, AppScan Source ve AppScan Enterprise).
HCL AppScan; çeşitli geliştirme ve dağıtım ortamlarıyla entegrasyon yetenekleri, düzenleyici uyumluluk raporlaması ve AppScan Extension Framework aracılığıyla özelleştirme sunar.
Güçlü yönler
- Doğruluk: DAST benchmark'ımızdaki en iyi 2 performansçı arasında olan HCL AppScan şunları gösterdi:
- Yüksek doğru pozitif oranı: Kritik güvenlik açıkları için %66.
- Düşük yanlış pozitif oranı: %2 yanlış pozitif oranı.
- Sorunlara önem derecesi atamada yüksek doğruluk: Güvenlik açıklarına doğru önem derecesini atamada %60 doğruluk gösterdi.
Zayıf yönler
- Panel ve raporlama: Raporlardaki pano ve genel bakış bölümleri diğer ticari DAST araçlarının gerisinde kalmaktadır.
- Sınırlı konteyner entegrasyonu: Belirli ortamlardaki konteynerleştirilmiş uygulamalar için iyi bir uyum değildir.
- CI/CD entegrasyonu: Lisanslama kısıtlamaları nedeniyle sürekli CI/CD entegrasyonu için etkili bir araç değildir.
- Yavaş tarama süresi: HCL AppScan benchmark'ımızdaki en uzun tarama süresine sahipti.
NowSecure
En iyi olduğu alan: Mobil uygulama taraması
NowSecure DAST mobil uygulama testine odaklanmıştır; web uygulaması testi sağlamaz.
Mobil uygulama tarama pazarı sınırlı olduğundan yalnızca mobil uygulama taramasına odaklanan az sayıda araç vardır. NowSecure aşağıdaki özelliklere sahip işletmeler için uygun bir seçenek olabilir:
- Mobil uygulamaları test eden.
- Mobil uygulama taraması için özel bir araca bütçe ayırabilen.
Güçlü yönler
- Mobil uygulama taraması: Mobil uygulamalar için otomatik taramayı destekler.
Zayıf yönler
- Karmaşık test ve manuel müdahale: Bazı test senaryoları, özellikle özel oturum açma akışları veya karmaşık mobil uygulama yapılandırmaları için manuel müdahale gerektirir.
- Özelleştirme sınırlamaları: Raporlama ve belirli test yapılandırmaları için özelleştirme seçenekleri sınırlıdır.
- Tarama süresi: Tarama süreleri uzun olabilir.
Checkmarx DAST
En iyi olduğu alan: Hızlı tempolu CI/CD ortamlarında uygulama güvenliği
Checkmarx DAST şirket içinde, hibrit veya bulutta dağıtılabilir. SQL enjeksiyonu tespiti ve XSS tespiti sunar.
Checkmarx DAST, çeşitli uygulama güvenliği araçlarını (SAST, API Security, Container Security vb.) tek bir platformda birleştiren Checkmarx One platformunun bir parçasıdır.
Güçlü yönler
- Güvenlik açığı izleme: Güvenlik açıklarını ilişkili riske göre kategorilere ayırır ve değişen kodu yeniden taramak için delta taramayı destekler.
- Platform genişliği: SAST, DAST, API taraması, SCA ve konteyner güvenliği için tek platform.
Zayıf yönler
- Yanlış Pozitifler: Özellikle büyük uygulama kod tabanlarında yüksek sayıda yanlış pozitif.
- Özelleştirme sınırlamaları: Özelleştirme seçenekleri, özellikle özel raporlama ve pano için yeni widget'lar oluşturma açısından sınırlıdır.
- Karmaşık Jenkins entegrasyonu: Checkmarx CI/CD pipeline'larına entegre olsa da Jenkins kod parçacığının uygulanması zordur.
Indusface WAS
En iyi olduğu alan: Web uygulama güvenliği testi
Indusface DAST, bulut tabanlı Web Uygulama Güvenlik Duvarı (WAF) özellikleri sunar. Indusface WAS şirket içinde dağıtılamaz; bu, kullanıcıların bulut hizmetlerini kullanmaktan kaçınmak istemesi durumunda olumsuz olarak görülebilir.
Güçlü yönler
- Tarama kapsamı: Web uygulaması güvenlik taramasını işletim sistemi düzeyindeki güvenlik açıkları ve kötü amaçlı yazılım taramasıyla birleştirir.
- Otomatik ve manuel tarama: Platform hem otomatik taramaları hem de manuel VAPT'yi (Güvenlik Açığı Değerlendirmesi ve Sızma Testi) destekler.
Zayıf yönler
- Kullanıcı Arayüzü (UI) iyileştirmeleri gerekli: Güvenlik raporlarına ve tarama özelliklerine daha kolay erişim için UI düzeni ve gezinme geliştirilebilir.
- Sınırlı özelleştirme: Daha özel güvenlik testleri için özelleştirme seçenekleri eksiktir.
- Tarama süresi: Büyük ölçekli uygulamalar için tarama süreci daha yavaştır.
Contrast Assess
En iyi olduğu alan: Güvenlik açıklarını doğrudan çalışan uygulamalar içinde analiz etme
Contrast Security'nin aracı Contrast Assess, öncelikle Etkileşimli Uygulama Güvenliği Testi (IAST) yaklaşımını kullanır.
Güçlü yönler
- IAST yaklaşımı: SAST ve DAST yöntemleri arasındaki bulguları ilişkilendirerek yanlış pozitifleri azaltır ve hem özel kodda hem de açık kaynaklı kütüphanelerde güvenlik açıklarını belirler.
- Güvenlik açığı açıklamaları: Her bulgu risk, kök neden ve düzeltme ayrıntısı içerir.
- CI/CD entegrasyonu: Mevcut pipeline'lara temiz şekilde entegre olur.
Zayıf yönler
- Sınırlı dil desteği: Eski uygulamalar veya eski programlama dilleri için IAST test desteği bir ölçüde sınırlıdır.
- Yanlış Pozitifler/Negatifler: Yanlış pozitifler ve yanlış negatifler bildirilir; bu da manuel doğrulama ve ayarlamalar gerektirir.
OWASP ZAP
En iyi olduğu alan: Açık kaynaklı web uygulama güvenliği
ücretsiz ve açık kaynaklı bir araç olan ZAP, son derece özelleştirilebilir ve web uygulamalarını ve API'leri destekler. DevSecOps ve CI/CD pipeline'larında yaygın olarak kullanılır. Diğerleriyle aynı düzeyde iş mantığı testine sahip olmasa da eklentiler ve entegrasyonlarla geliştirilebilen sağlam bir araçtır.
Bir ortadaki adam proxy'si olarak çalışır; bu, tarayıcı ile web sunucusu arasında gönderilen mesajları gerçek zamanlı olarak yakalayıp incelemesine ve güvenlik açıklarını bulmasına olanak tanır.
Güçlü yönler
- Kullanım kolaylığı: İyi yapılandırılmış temel bir kullanıcı arayüzüne sahiptir.
- Entegrasyonlar: Jenkins gibi CI/CD araçlarıyla kolayca entegre olur. Ayrıca DefectDojo gibi DevSecOps araçlarıyla da entegre olur.8
- Penetrasyon testi verimliliği: Güvenlik açıklarını belirlemek için hem manuel hem de otomatik test özelliklerini birleştirerek penetrasyon testi için etkilidir.
Zayıf yönler
- Yanlış pozitifler: Otomatik testler sırasında istismar edilemeyen sorunları güvenlik açığı olarak işaretler.
- Zayıf dokümantasyon: Dokümantasyon yetersizdir.
- Sınırlı kapsam: Dinamik API taraması gibi otomasyon özelliklerinden yoksundur. Ayrıca konteynerleştirilmiş uygulamaları tam olarak desteklemez.
ZAP'ın yol haritası AI entegrasyonunu, genişletilmiş üçüncü taraf araç entegrasyonlarını ve gelişmiş keşif yeteneklerini içerir. ZAP ayrıca son sürümlerde GraphQL döngü tespiti (hizmet reddi riski) ekledi.9
SSS'ler
DAST araçları, canlı bir ortamda çalışırken web uygulamalarındaki güvenlik açıklarını tespit eden uygulama güvenliği çözümleridir. Olası güvenlik sorunlarını belirlemek için kötü niyetli bir kullanıcının bakış açısıyla saldırıları simüle ederler. Ayrıca güvenlik açığı tarama araçlarının bir parçası olarak da değerlendirilebilirler.
DAST araçları genellikle bir uygulamayla ön yüzü üzerinden etkileşime girer ve SQL enjeksiyonu, siteler arası komut dosyası çalıştırma (XSS) ve diğer standart güvenlik tehditleri gibi güvenlik açıklarını test eder. Kaynak koduna erişim gerektirmezler.
DAST araçları; web uygulamalarının güvenliğini sağlamakla görevli güvenlik ekipleri, geliştiriciler ve BT profesyonelleri için gereklidir. Özellikle dinamik ve sık güncellenen web uygulamalarına sahip kuruluşlar için faydalıdır.
Başlıca faydaları arasında gerçek dünya saldırı vektörlerini belirleme yeteneği, kaynak koduna erişim gerektirmeden kullanım kolaylığı ve uygulamaları son çalışma durumlarında test edebilme kapasitesi bulunur.
Hayır, DAST statik uygulama güvenliği testi (SAST) ve etkileşimli uygulama güvenliği testi (IAST) gibi diğer test yöntemlerini tamamlar. Kapsamlı bir güvenlik stratejisi, farklı test yaklaşımlarının bir karışımını gerektirir.
Evet, DAST araçları web arayüzü üzerinden açığa çıkmayan güvenlik açıklarını gözden kaçırabilir ve yanlış pozitifler üretebilir. Ayrıca genellikle altta yatan sorunlar için kaynak kodunu değerlendiremezler.
DAST araçlarının özellikle uygulamada veya ortamında önemli değişiklikler yapıldıktan sonra düzenli olarak kullanılması önerilir. Sürekli entegrasyon ortamları daha sık test yapmaktan fayda görebilir.
Bazı DAST araçları mobil uygulamaları test edebilir ancak etkinlikleri, araca ve belirli uygulama mimarisine bağlı olarak değişebilir.
DAST araçları çok yönlüdür ancak etkinlikleri web uygulamasının karmaşıklığına ve teknolojisine bağlı olarak değişebilir. Geleneksel web uygulamalarında, kapsamlı istemci tarafı komut dosyası kullanan tek sayfalı uygulamalara veya hizmetlere kıyasla daha etkilidir.
Harici Bağlantılar
Bu benchmarkı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{hafa2026,
  author = {Hafa, Adil and PhD., Ezgi Arslan,},
  title  = {{En İyi 10 DAST Aracı: Kıyaslama Sonuçları & Karşılaştırma}},
  year   = {2026},
  month  = aug,
  howpublished    = {\url{https://aimultiple.com/dast-tools}},
  note   = {AIMultiple. Erişim tarihi: 21 Ağustos 2026}
}42 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 6 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
22 güncellemeInvicti'nin algılama doğruluğu ve yanlış pozitif oranı verileri güncellendi.
Referans Linkleri

Sıradaki Okunma
En İyi 10 Hepsi Bir Arada MSP Yazılımı Karşılaştırması: Özellikler ve Fiyatlandırma

Yapay Zeka Ajan Tuzakları: 20 Gerçek Hayat Olayı
Yerel Yapay Zeka Ajanları: Goose, Observer AI, AnythingLLM

Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.