


Top 9 Software zur Netzwerkverkehrsanalyse

Wir haben 20 Lösungen zur Netzwerkverkehrsanalyse in Produktionsumgebungen evaluiert und dabei die Leistung der Protokolle NetFlow, sFlow und IPFIX sowie die Genauigkeit der Echtzeitüberwachung und die Bedrohungserkennung unter Last auf Unternehmensebene getestet.
Entdecken Sie spezifische Anbietervergleiche, Empfehlungen zur Optimierung von Flow-Protokollen und Preiseinblicke basierend auf tatsächlichen Bereitstellungskosten:
Top 9 Software für Netzwerkverkehrsanalyse
* Die Anbieter sind in aufsteigender Reihenfolge nach ihrer durchschnittlichen Bewertung sortiert.
Bewertung der Top 9 Software zur Netzwerkverkehrsanalyse
Paessler PRTG Network Monitor
Paessler PRTG bietet Netzwerküberwachung über eine sensorbasierte Architektur, die Verkehrsanalyse mit Infrastrukturüberwachung kombiniert und eine einheitliche Transparenz über unterschiedliche IT-Umgebungen hinweg ermöglicht.
Funktionen:
- Sensorbasierte Überwachungsarchitektur mit 250+ nativen Sensortypen
- Automatische Netzwerkerkennung mit sofortiger Geräteidentifizierung
- Anpassbare Dashboards mit Echtzeit-Verkehrsvisualisierung
- Multi-Protokoll-Unterstützung einschließlich SNMP, WMI, NetFlow und Paket-Sniffing
- Integriertes Alarmsystem mit SMS-, E-Mail- und Push-Benachrichtigungen
Preise:
- Freeware-Edition: Kostenlos für bis zu 100 Sensoren
- PRTG 500: $1,600 jährlich für 500 Sensoren
- PRTG 1000: $3,200 jährlich für 1.000 Sensoren
- PRTG 2500: $6,900 jährlich für 2.500 Sensoren
- PRTG 5000: $11,500 jährlich für 5.000 Sensoren
Auvik Netzwerkverkehrsanalyse
Auvik bietet cloud-native Netzwerkverkehrsanalyse mit automatischer Geräteerkennung und Konfigurationsverwaltung und macht herkömmliche On-Premises-Infrastrukturanforderungen überflüssig.
Funktionen:
- Vollständig automatisierte Netzwerkerkennung und Zuordnung von Verkehrsflüssen
- Cloud-basierte Bereitstellung ohne Anforderungen an die Hardware vor Ort
- Automatisierte Netzwerkdokumentation mit Echtzeit-Updates
- MSP-orientierte Multi-Tenant-Architektur mit Mandantentrennung
Datadog
Datadog korreliert Netzwerkverkehrsanalyse auf einzigartige Weise mit Anwendungsleistungsüberwachung und Infrastrukturmetriken und bietet so eine Full-Stack-Transparenz.
Funktionen:
- Full-Stack-Korrelation zwischen Netzwerkflüssen und Anwendungsleistung
- Fortschrittliche, auf maschinellem Lernen basierende Alarmierung mit reduzierten Fehlalarmen
- Cloud-native Architektur mit automatischer Diensterkennung
- Umfangreiche Integrationen von Drittanbietern mit 750+ Plattform-Konnektoren
Preise:
- Netzwerküberwachung: $5 pro Host und Monat
- Pro-Plan: $15 pro Host und Monat mit erweiterten Funktionen
- Enterprise-Plan: $23 pro Host und Monat mit erweiterten Analysefunktionen
ExtraHop
ExtraHop Reveal(x) zeichnet sich durch Echtzeit-Wire-Data-Analyse mit maschinellen Lernalgorithmen für fortschrittliche Bedrohungserkennung und Leistungsoptimierung aus.
Funktionen:
- Stream-Verarbeitung von Wire Data zur Bedrohungserkennung im Subsekundenbereich
- Fortschrittliche Verhaltensanalytik mit unüberwachtem maschinellem Lernen
- Analyse verschlüsselten Verkehrs ohne Entschlüsselung durch Metadateninspektion
- Dynamische Abbildung von Anwendungsabhängigkeiten mit Sicherheitskontext
Preise:
- Cloud-basiertes SaaS-Modell mit verbrauchsabhängiger Preisgestaltung
- On-Premises-Appliances ab $25,000 jährlich
- Individuelle Enterprise-Preise basierend auf Datenvolumen und Funktionen
Solarwinds NetFlow Traffic Analyzer
SolarWinds NTA sticht durch seine tiefe Integration mit der Network-Based Application Recognition 2 (NBAR2)-Technologie von Cisco hervor und ermöglicht eine verbesserte Verkehrskategorisierung und Anwendungsidentifizierung auf Cisco-Geräten.
Funktionen:
- Fortschrittliche Erkennung von Anwendungssignaturen durch NBAR2-Protokollklassifizierung
- Erfassung von Flow-Daten mit Unterstützung für NetFlow, J-Flow, sFlow, IPFIX und NetStream
- Intelligente Empfehlungen zur Verkehrsgestaltung basierend auf QoS-Analyse
- Unterstützung für Geräte mehrerer Anbieter mit herstellerspezifischer Optimierung
Preise:
- Ab $1,168 für bis zu 2 Schnittstellen
- Standard-Edition: $2,336 für bis zu 10 Schnittstellen
- Enterprise-Preise für größere Bereitstellungen verfügbar
Site24x7 Netzwerkverkehrsüberwachung
Site24x7 nutzt künstliche Intelligenz für proaktive Anomalieerkennung und bietet globale Überwachungsfunktionen über mehr als 130 weltweite Überwachungsstandorte.
Funktionen:
- KI-gesteuerte Erkennung von Leistungsanomalien mit prädiktiven Erkenntnissen
- Globale Netzwerküberwachung von 130+ geografischen Standorten
- Integriertes synthetisches Transaktionsmonitoring mit Verkehrsanalyse
- Cloud-native Architektur mit automatischen Skalierungsfunktionen
Preise:
- Professional-Plan: $9 pro Monitor und Monat
- Enterprise-Plan: $20 pro Monitor und Monat
- Individuelle Preise für Bereitstellungen mit hohem Volumen
ManageEngine NetFlow Analyzer
NetFlow Analyzer überzeugt durch detaillierte Bandbreitenanalysen mit anspruchsvollen Überwachungsfunktionen für Quality of Service (QoS), die eine präzise Verkehrspriorisierung und Kapazitätsplanung ermöglichen.
Funktionen:
- Analyse der Wirksamkeit von QoS-Richtlinien und Optimierungsempfehlungen
- Fortschrittliche Kapazitätsplanung mit prädiktiver Analytik
- Granulares Tracking der Bandbreitenzuweisung für Benutzer und Anwendungen
- Integrierte Sicherung und Überwachung der Konfiguration von Netzwerkgeräten
Preise:
- Professional-Edition: $595 für 5 Schnittstellen
- Enterprise-Edition: $4,595 für 100 Schnittstellen
- Distributed Edition für Multi-Site-Bereitstellungen verfügbar
Cisco Stealthwatch (Secure Network Analytics)
Cisco Stealthwatch bietet KI-gestützte Analyse des Netzwerkverhaltens mit fortschrittlichen Funktionen zur Bedrohungserkennung und nutzt maschinelles Lernen, um Sicherheitsanomalien in der gesamten Netzwerkinfrastruktur eines Unternehmens zu identifizieren.
Funktionen:
- KI-gesteuerte Verhaltensanalytik mit unüberwachtem maschinellem Lernen
- Analyse verschlüsselten Verkehrs durch Metadateninspektion
- Integration in das Cisco-Sicherheitsökosystem und Threat Intelligence
- Erkennung fortgeschrittener persistenter Bedrohungen mit Kill-Chain-Analyse
- Einblicke in die Netzwerksegmentierung und Richtlinienempfehlungen
Preise:
- Abonnementbasierte Lizenzierung mit jährlichen Verpflichtungen
- Die Preise variieren je nach Netzwerkgröße und Datenvolumen
- Enterprise-Bereitstellungen starten in der Regel bei $50,000+ jährlich
- Individuelle Preise basierend auf Flow-Volumen und erweiterten Funktionen
Gemeinsame Kernfunktionen von Software zur Netzwerkverkehrsanalyse
Alle führenden Lösungen zur Netzwerkverkehrsanalyse bieten diese grundlegenden Funktionen, die Grundlage für effektive Netzwerküberwachung und Sicherheitsoperationen bilden:
Flow-Protokoll-Unterstützung
Moderne NTA-Tools unterstützen mehrere Flow-Protokolle, um unterschiedliche Netzwerkinfrastrukturen abzudecken:
- NetFlow (v5, v9, v10/IPFIX): Detaillierte Per-Flow-Analyse mit Metadatenerfassung
- sFlow: Paket-Sampling für Netzwerke mit hohem Volumen bei reduzierter Gerätebelastung
- IPFIX: Standardbasiertes Protokoll mit Herstellerneutralität und erhöhter Flexibilität
- J-Flow, NetStream, rFlow: Herstellerspezifische Implementierungen für Umgebungen mit mehreren Anbietern
Echtzeit-Verkehrsüberwachung
- Live-Verkehrsvisualisierung: Kontinuierliche Überwachung von Netzwerkflüssen mit Granularität im Subsekundenbereich
- Verfolgung der Bandbreitennutzung: Echtzeitmessung von Schnittstellenkapazität und Durchsatz
- Analyse der Anwendungsschicht: Protokollidentifizierung und Anwendungskategorisierung
- Erfassung von Leistungsmetriken: Messung von Latenz, Paketverlust und Jitter über Netzwerkpfade
Sicherheit und Anomaly-Erkennung
- Verhaltens-Baselining: Festlegung normaler Verkehrsmuster zur Anomalieerkennung
- Integration von Threat Intelligence: Korrelation mit externen Threat-Feeds und Reputationsdatenbanken
- DDoS-Erkennung: Identifizierung volumetrischer Angriffe und Angriffe auf Anwendungsebene
- Überwachung von Datenexfiltration: Erkennung ungewöhnlicher ausgehender Verkehrsmuster
Datenerfassung und -speicherung
- Aggregation von Flow-Daten: Effiziente Speicherung und Abfrage historischer Verkehrsmetadaten
- Aufbewahrungsverwaltung: Konfigurierbare Richtlinien zur Datenaufbewahrung, die Speicherkosten und forensische Anforderungen in Einklang bringen
- Multi-Site-Konsolidierung: Zentrale Erfassung aus verteilter Netzwerkinfrastruktur
- Exportfunktionen: Integration mit SIEM-Plattformen und externen Analysetools
Alarmierung und Berichterstellung
- Eskalations-Workflows: Integration mit Ticketing-Systemen und Incident-Response-Plattformen
- Schwellenwertbasierte Alarme: Konfigurierbare Benachrichtigungen bei Kapazitäts-, Leistungs- und Sicherheitsereignissen
- Anpassbare Dashboards: Rollenbasierte Ansichten für NOC-, Sicherheits- und Managementteams
- Automatisierte Berichterstellung: Zeitplangesteuerte Erstellung von Verkehrszusammenfassungen und Compliance-Berichten
Bewertung Ihrer Netzwerkanforderungen
Nachdem Sie die wichtigsten Funktionen führender Netzwerkverkehrsanalyse-Tools identifiziert haben, ist es entscheidend, Ihre eigenen Netzwerkanforderungen zu bewerten. Regelmäßige Updates von Sicherheits- und Überwachungssystemen sind unerlässlich, um die kontinuierliche Wirksamkeit dieser Tools bei der Bewältigung neuer Bedrohungen und Schwachstellen zu gewährleisten und gleichzeitig optimale Netzwerkleistung und -sicherheit aufrechtzuerhalten.
Diese Bewertung ist keine einmalige Aufgabe, sondern ein kontinuierlicher Prozess, der mit der sich weiterentwickelnden Netzwerklandschaft Schritt halten sollte. Ihr Netzwerk ist eine dynamische Einheit, die sich durch das Hinzufügen von Folgendem ständig verändert:
- Neue Geräte
- Benutzer
- Anwendungen
- Sicherheitsbedrohungen
Die konsequente Überprüfung und Anpassung Ihrer Netzwerkanforderungen stellt sicher, dass Ihre Netzwerkverkehrsanalyse-Tools weiterhin effektiv die besonderen Anforderungen Ihres Netzwerks erfüllen. Dieser proaktive Ansatz hilft, potenzielle Probleme zu verhindern, bevor sie zu erheblichen Störungen werden, und hält Ihr Netzwerk sicher und leistungsfähig.
Kriterien für die Anbieterauswahl
Wir haben unseren Netzwerkverkehrsüberwachung-Tools-Vergleich auf drei Hauptfaktoren eingegrenzt:
- Anzahl der Mitarbeiter: Wir haben Anbieter mit 15+ Mitarbeitern auf LinkedIn berücksichtigt.
- Anzahl der Nutzerbewertungen: Wir haben Lösungen mit mindestens einer Nutzerbewertung von den beliebten B2B-Bewertungswebsites (wie G2 und Capterra) aufgenommen, da dies auf eine gewisse Marktpräsenz und Nutzererfahrung hindeutet.
- Durchschnittliche Bewertung: Wir haben die Anbieter mit durchschnittlich mindestens 4.4 Punkten ausgewählt.
 Als bevorzugte Quelle hinzufügen
FAQs
Netzwerkverkehr bezeichnet die Bewegung von Datenpaketen zwischen Geräten über ein Netzwerk und umfasst Aktivitäten wie E-Mails, Surfen im Internet und Dateiübertragungen. Es handelt sich im Wesentlichen um die Datenmenge, die zu einem bestimmten Zeitpunkt über ein Netzwerk übertragen wird.
Die Netzwerkverkehrsanalyse funktioniert wie ein hochmoderner Verkehrspolizist, der ständig ein- und ausgehende Datenpakete überwacht, um Einblicke in Netzwerkleistung, Sicherheit und Bandbreitennutzung zu gewinnen. Im Zentrum dieses Prozesses stehen Flow-Daten, die Informationen über den IP-Verkehrsfluss durch ein Netzwerk umfassen und einen Eckpfeiler der Netzwerkverkehrsanalyse darstellen.
Diese Tools helfen bei der Analyse von Netzwerkverkehrsmustern, indem sie Nutzungstrends erkennen, Spitzenlastzeiten ermitteln und potenzielle Engpässe in der Netzwerkinfrastruktur finden. Eine derart gründliche Beobachtung der Netzwerkverkehrsmuster legt eine Basislinie fest, anhand derer erwartete Verkehrsmuster zur Anomalieerkennung abgeglichen werden können. Und damit nicht genug.
Historische Verkehrsanalysedaten dienen als prädiktives Werkzeug, das zur Prognose künftiger Netzwerkanforderungen und zur Sicherstellung der Netzwerkskalierbarkeit beiträgt, um sich ändernden Geschäftsanforderungen gerecht zu werden.
Die Wirksamkeit von Netzwerkverkehrsüberwachungstools zeigt sich in ihrer Fähigkeit:
Sicherheitsbedrohungen zu identifizieren, indem sie Verkehrs- und Kommunikationsmuster innerhalb von Netzwerken verfolgen und analysieren
Eine verbesserte Transparenz des Netzwerkbetriebs zu bieten
Sicherheitsbedrohungen in Bereichen zu identifizieren, die oft nicht ausreichend überwacht werden, wie etwa IoT-Netzwerke.
Tools zur Netzwerkverkehrsanalyse, auch als Network Traffic Analysis NTA bezeichnet, bieten eine Reihe von Vorteilen, einschließlich der Möglichkeit, den Netzwerkverkehr zu analysieren für:
Erkennung typischer Sicherheitsbedrohungen
Identifizierung komplexer Anomalien
Überwachung von Datenverkehr und -mustern zur Identifizierung potenzieller Schwachstellen oder laufender Cyberangriffe
Erkennung nicht autorisierter Aktivitäten
Schnelle Identifizierung von Sicherheitsverletzungen
Abwehr von DDoS-Angriffen
Diese Tools bieten praxisnahe Anwendungen, die zur Verbesserung der Netzwerksicherheit und zum Schutz vor verschiedenen Bedrohungsvektoren beitragen. Passive Netzwerkverkehrsanalyse-Tools schützen Ihr Netzwerk und ermöglichen es Ihnen, sich auf geschäftliche Prioritäten zu konzentrieren.
Die Netzwerkverkehrsanalyse trägt nicht nur zur Verbesserung der Sicherheit bei, sondern spielt auch eine zentrale Rolle bei der Verbesserung der Netzwerkleistung. Sie tut dies durch:
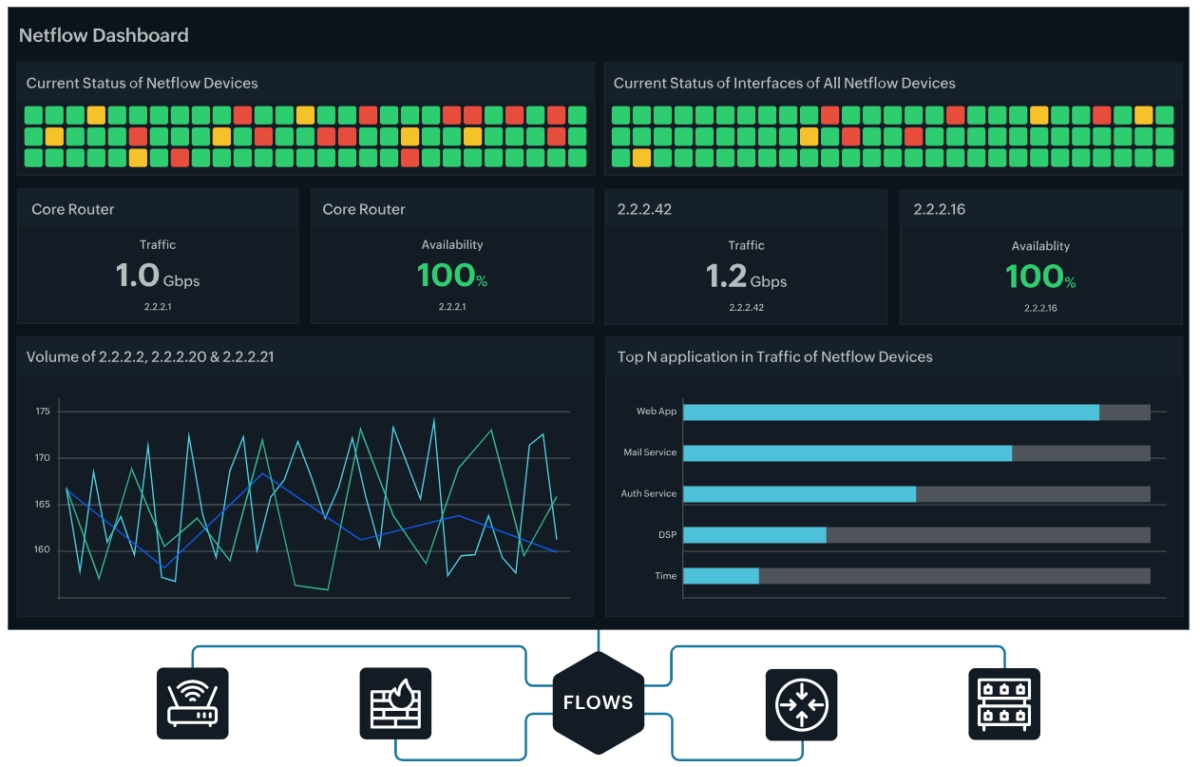
Bereitstellung von Echtzeit-Dashboards zur Verfolgung der Benutzeraktivität
Identifizierung der Ursachen von Bandbreitenspitzen
Bewältigung wachsender Herausforderungen bei der Netzwerktransparenz
Optimierung der Netzwerkgeschwindigkeit
Effektive Handhabung der Bandbreitennutzung
Erkenntnisse aus Verkehrsdaten sind entscheidend für die Netzwerkkapazitätsplanung und das Management von Bandbreitenengpässen. Darüber hinaus hilft die Erkennung von Trends im Zeitverlauf, künftige Anforderungen vorherzusagen und Leistungsprobleme zu vermeiden. Diese Tools bieten eine erhebliche Kapitalrendite, indem sie die Netzwerkleistung verbessern, wirksame Sicherheitsmaßnahmen ermöglichen und die Bandbreite durch fundierte Netzwerkmanagement-Entscheidungen optimieren.
Ein zusätzlicher Vorteil der kontinuierlichen Netzwerküberwachung ist die Möglichkeit, Daten zu sammeln und mit externen Tools zu integrieren, beispielsweise mit dem flexiblen Ansatz von Elastic Stack. Dies hilft bei:
Kontinuierlicher Datenerfassung
Leistungssteigerung
Aufrechterhaltung eines hohen Niveaus an Netzwerkzustand und Betriebszeit
Sicherstellung reibungsloser und effizienter Geschäftsabläufe.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2025,
  author = {Dilmegani, Cem},
  title  = {{Top 9 Software zur Netzwerkverkehrsanalyse}},
  year   = {2025},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/network-traffic-analysis-software}},
  note   = {AIMultiple. Abgerufen am 2. Oktober 2025}
}Ergebnisse und Zeitstempel von 9 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die eine CSV-Datei enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
3 AktualisierungenAKIPS Network Monitor aus dem Artikel entfernt.
Paessler PRTG Network Monitor, Cisco Stealthwatch und AKIPS Network Monitor wurden zur Überprüfung der Top 9 Netzwerkverkehrsanalyse-Software hinzugefügt.
Auvik Network Traffic Analysis zur Produktliste hinzugefügt.
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.




Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.