


Analyse der Top 5 Firewall-Change-Management-Software

Als Chief Technology Officer (CISO) eines schnell wachsenden Unternehmens überwache ich einen wachsenden Netzwerk-Fußabdruck. Um die mit Firewall-Konfigurationsänderungen verbundenen Risiken zu managen, habe ich die führende Firewall-Change-Management-Software geprüft:
Top 5 Firewall-Change-Management-Tools
Funktionsvergleich
Software | Konflikterkennung | Inaktivitätserkennung | Erkennung kritischer Änderungen | Änderungsorchestrierung | Bereitstellung |
|---|---|---|---|---|---|
FireMon Policy Manager | ✓ | ✓ | ✓ | ✓ | Hybrid |
SolarWinds Network Configuration Manager | ✕ | ✕ | ✓ | ✕ | Hybrid |
Tufin SecureChange | ✓ | ✓ | ✓ | ✓ | Hybrid |
ManageEngine Firewall Analyzer | ✕ | ✕ | ✕ | ✕ | Cloud |
AlgoSec FireFlow | ✓ | ✓ | ✓ | ✓ | Hybrid |
Funktionsübersicht:
- Erkennung widersprüchlicher Regeln: Erkennt und benachrichtigt Administratoren, wenn Firewall-Regeln miteinander in Konflikt geraten oder sich gegenseitig überschreiben – in Echtzeit oder über geplante Warnungen – und hilft so, unbeabsichtigten Zugriff oder Sicherheitslücken zu vermeiden.
- Erkennung inaktiver oder ungenutzter Regeln: Identifiziert Regeln, die über einen definierten Zeitraum (z. B. 90 Tage) nicht ausgelöst wurden, und generiert Warnungen auf der Grundlage benutzerdefinierter Schwellenwerte, um die Regelbereinigung und Richtlinienoptimierung zu unterstützen.
- Erkennung von Änderungen an geschäftskritischen Regeln: Überwacht Änderungen an hochsensiblen Regeln, wie z. B. allgemeine „Any-Any-Allow“- oder „Any-Any-Block“-Regeln, und sendet Echtzeit- oder geplante Benachrichtigungen, um sofortige Transparenz und Kontrolle über risikoreiche Änderungen zu gewährleisten.
- Bereitstellung: Definiert die Betriebsumgebung, z. B. Cloud, On-Premise oder Hybrid, in der die Management-Software gehostet und ausgeführt wird.
Angepasste Berichterstellung: Erstellt maßgeschneiderte Datenvisualisierungen und Compliance-Prüfungen auf der Grundlage spezifischer Sicherheitskennzahlen und organisatorischer Anforderungen. Dies ist eine Kernfunktion.
Übersicht zur Plattformkompatibilität
Die Tabelle fasst die Plattformunterstützung der genannten Firewall-Change-Management-Software zusammen.
Benachrichtigungskanäle
Die Tabelle gibt die unterstützten Benachrichtigungskanäle an: API und Webhook-Integrationen.
FireMon Policy Manager
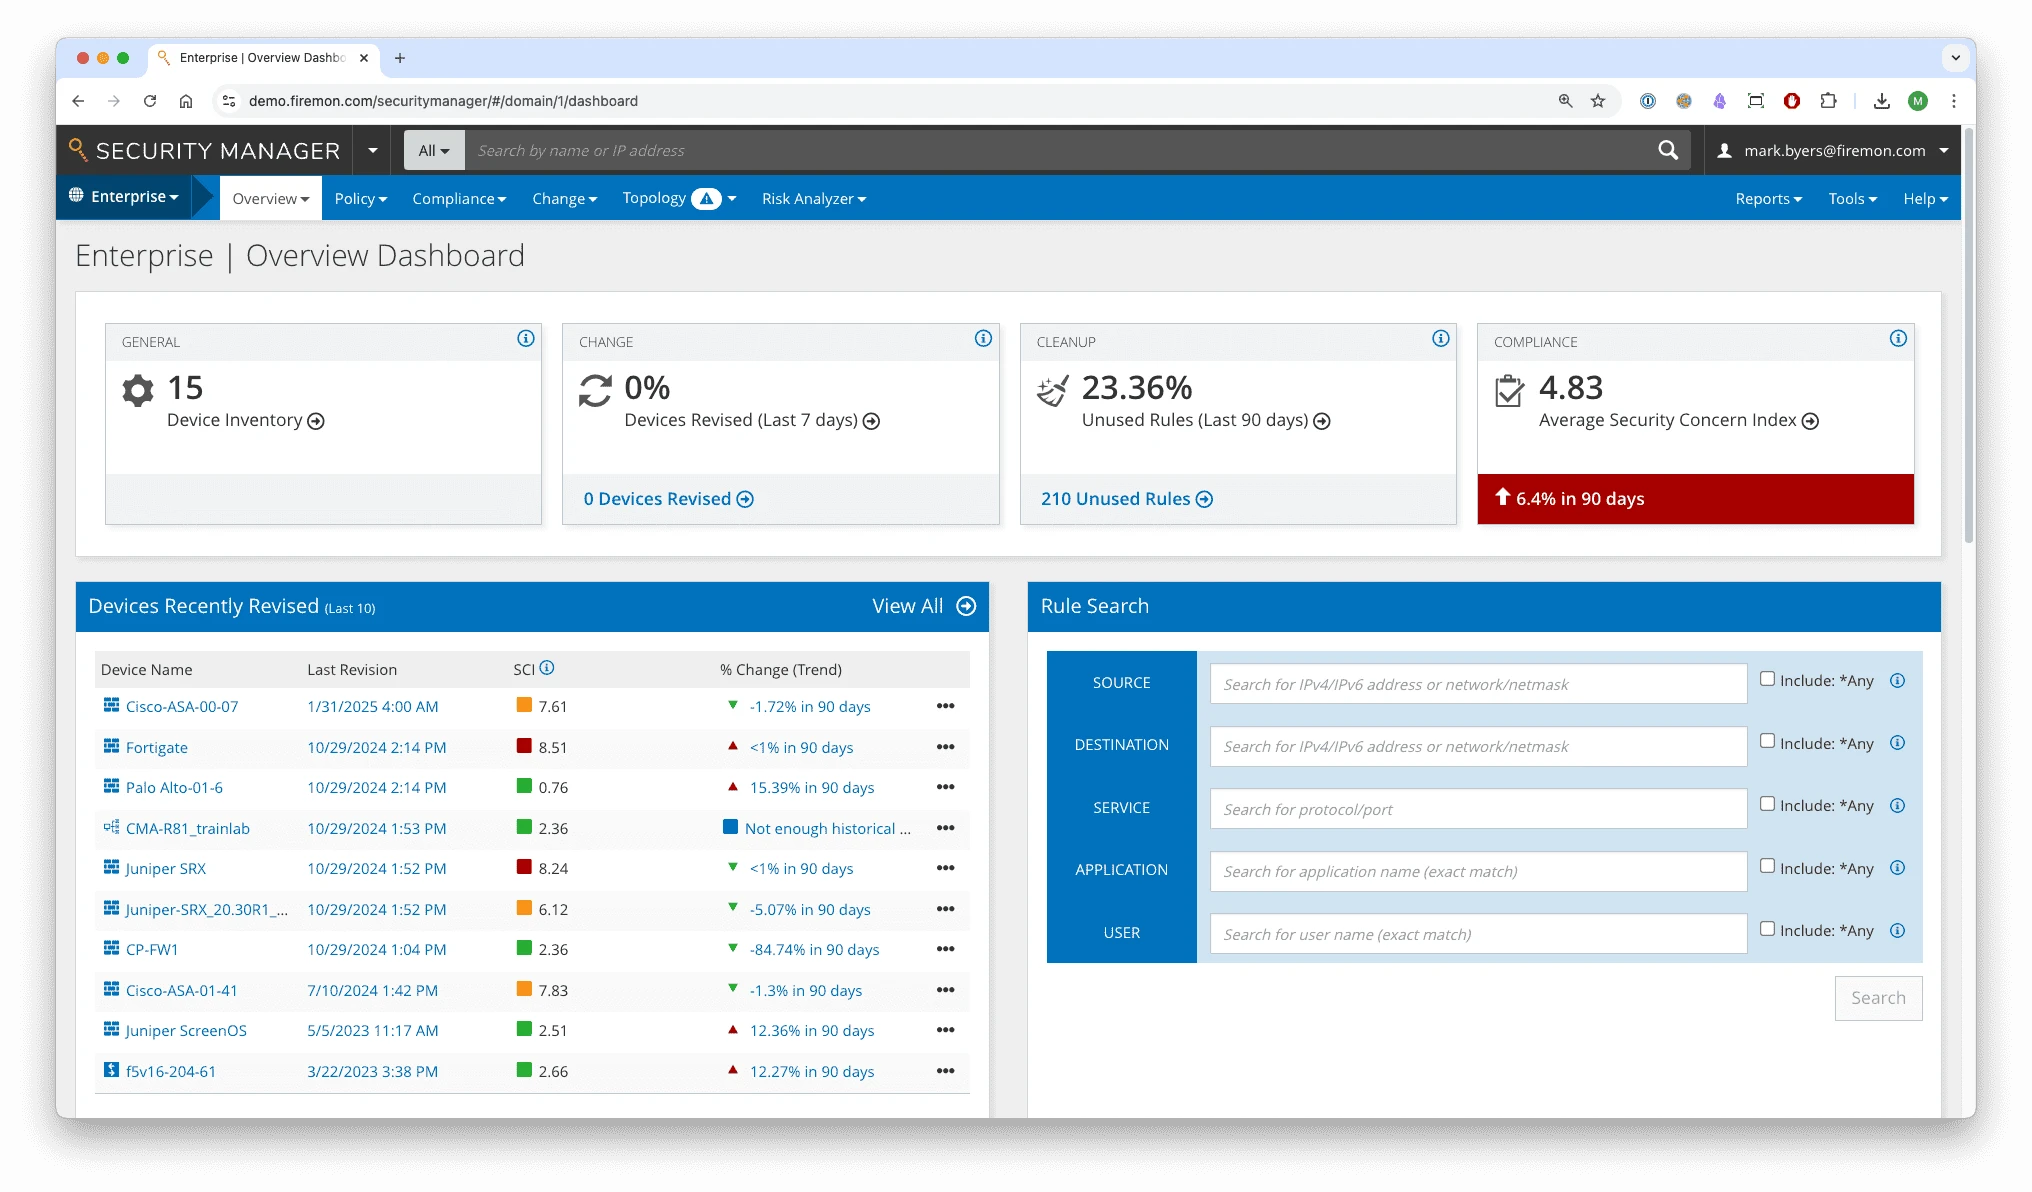
FireMon Policy Planner ist das Add-on zur Änderungsautomatisierung für FireMon Security Manager. Security Manager zentralisiert die Richtlinientransparenz über mehr als 120 Firewall- und Cloud-Plattformen, und Policy Planner automatisiert den gesamten Änderungsworkflow von der Anfrage bis zur Bereitstellung. Weitere differenzierende Funktionen sind:
- Compliance-Prüfungen vor der Bereitstellung: FireMon analysiert jede vorgeschlagene Änderung, bevor sie live geschaltet wird. Es prüft auf zu freizügige Regeln, Konflikte und Compliance-Probleme. Diese proaktive Analyse reduziert Fehlkonfigurationen, die nach wie vor eine der Hauptursachen für Firewall-bezogene Vorfälle sind.
- Auswirkungsanalyse für sicherere Entscheidungen: Policy Planner prüft jede vorgeschlagene Regel auf Risiken und Compliance, und das Add-on Risk Analyzer simuliert, wie sich eine Änderung auf Angriffspfade auswirkt.
Im Januar 2026 hat FireMon Policy Workbench zu Policy Planner hinzugefügt. Es liefert Regelvorschläge ohne vollständige Topologie-Zuordnung und validiert vorgeschlagene Änderungen vor der Bereitstellung anhand von Rahmenwerken wie PCI DSS, NIST und DORA.1
SolarWinds Network Configuration Manager
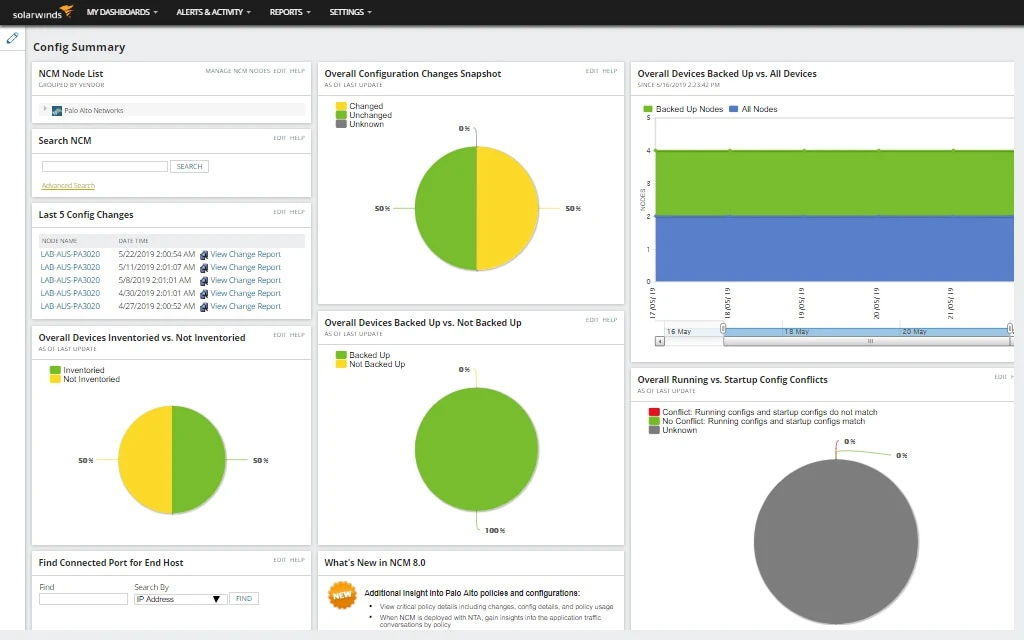
SolarWinds Network Configuration Manager (NCM) automatisiert die Nachverfolgung und Verwaltung von Netzwerkgeräteeinstellungen. Er trägt dazu bei, dass Konfigurationen im gesamten Netzwerk sicher, konform und konsistent bleiben.
- Automatisierte Compliance-Prüfungen: NCM führt automatisierte Audits durch und erstellt detaillierte Berichte. Diese kontinuierliche Überwachung ermöglicht es Teams, Nicht-Compliance-Probleme zu erkennen und zu beheben, bevor sie zu einem Risiko werden.
- Netzwerkinventar und Transparenz: NCM führt ein Echtzeit-Inventar aller Netzwerkgeräte. Teams können Änderungen nachverfolgen und schnell erkennen, welches Gerät oder welche Einstellung ein Problem verursacht hat.
Tufin SecureChange
Tufin SecureChange unterstützt Netzwerksicherheitsteams dabei, Firewall- und Netzwerkrichtlinienänderungen zu automatisieren und zu verwalten. Der Fokus liegt auf optimierten Workflows, breiter Abdeckung und Skalierbarkeit, während die Kontrolle über Risiken und Compliance erhalten bleibt. Wichtigstes Unterscheidungsmerkmal:
- Automatisierte Änderungsorchestrierung: Das Tool automatisiert den gesamten Lebenszyklus von Firewall-Änderungen – von der Anfrage über Genehmigung und Bereitstellung bis zur Außerbetriebnahme. Dies reduziert den manuellen Aufwand, beschleunigt Änderungsanfragen und hilft Teams, strenge SLAs einzuhalten.
- Vorfallmanagement: Tufin verfolgt, priorisiert und behebt Sicherheitsverletzungen oder Richtlinienverstöße durch strukturierte Workflows und automatisierte Warnungen.
- Topologiekarte: SecureChange bietet eine visuelle Darstellung der Netzwerkinfrastruktur, um den Datenverkehrsfluss und die Abhängigkeiten zwischen Firewalls und Geräten zu veranschaulichen.
ManageEngine Firewall Analyzer
ManageEngine Firewall Analyzer überwacht kontinuierlich Firewall-Konfigurationen und liefert Sicherheitsteams eine klare Aufzeichnung jeder Änderung. Das Tool kann aktuelle (laufende) Konfigurationen mit Startstandards vergleichen, Konflikte erkennen und detaillierte Berichte für Audits erstellen. Teams können außerdem Berichte planen und wiederkehrende oder routinemäßige Änderungen herausfiltern, um sich auf wichtige Aktualisierungen zu konzentrieren. Zu den wichtigsten Unterscheidungsmerkmalen gehören:
- Überwachung von Konfigurationsänderungen: Das Tool ruft Firewall-Konfigurationen über CLI oder API ab und verfolgt, wer jede Änderung vorgenommen hat, was geändert wurde und wann. Es kann laufende und Startkonfigurationen vergleichen, Konflikte erkennen und detaillierte Berichte für Audits erstellen.
- Geplante und anpassbare Berichte: Teams können Berichte planen, wiederkehrende oder bekannte Änderungen herausfiltern und Daten in mehreren Formaten exportieren. Dies trägt dazu bei, Unübersichtlichkeit zu reduzieren und sich auf kritische Änderungen zu konzentrieren.
AlgoSec FireFlow
AlgoSec FireFlow bietet eine automatisierte, absichtsbasierte Änderungsorchestrierung, die auf Geschäftsanwendungen ausgerichtet ist. Über die Risikoanalyse und Änderungsplanung hinaus automatisiert die Plattform den gesamten Änderungslebenszyklus. Sie bietet automatisierte Firewall-Compliance-Prüfungen, die Regeländerungen kontinuierlich mit Vorschriften abgleichen, Lücken identifizieren und prüfungsbereite Berichte mit vollständiger Änderungsdokumentation erstellen.
FireFlow integriert den Geschäftskontext in Firewall-Änderungsprozesse und stellt sicher, dass Sicherheitsrichtlinien die Konnektivitätsanforderungen von Anwendungen unterstützen, während Compliance gewahrt und Risiken minimiert werden.
Hauptfunktionen:
- Proaktives Risikomanagement: Durch die Analyse von Datenverkehrs- und Richtlinienlücken verschärft AlgoSec zu freizügige Regeln und reduziert unnötige Angriffsflächen. Teams können Regeln über alle Firewalls hinweg verwalten und so eine konsistente Sicherheit im gesamten Netzwerk gewährleisten.
- Topologiebewusstsein und Auswirkungsanalyse: AlgoSec identifiziert alle Firewalls, die von einer vorgeschlagenen Änderung betroffen sind. Es bewertet die Auswirkungen auf Sicherheit, Compliance und Geschäftsabläufe vor der Implementierung. Dies hilft, Fehlkonfigurationen zu vermeiden und das Netzwerkrisiko zu reduzieren.
- Absichtsbasierte Änderungsorchestrierung: AlgoSec automatisiert den gesamten Änderungslebenszyklus – von Planung, Risikobewertung, Genehmigung, Implementierung bis hin zur Validierung – durch absichtsbasierte Orchestrierung, die Firewall-Änderungen an den Anforderungen von Geschäftsanwendungen ausrichtet.
- Auswirkungsanalyse auf Geschäftsziele: Bevor eine Änderung angewendet wird, identifiziert AlgoSec, welche Anwendungen und Dienste betroffen sind, und bewertet die Sicherheits-, Compliance- und Geschäftsauswirkungen, damit Teams Fehlkonfigurationen verhindern können, die kritische Apps stören.
Was ist Firewall-Change-Management?
Firewall-Change-Management bezeichnet den systematischen Prozess des Aktualisierens, Patchens und Änderns von Firewall-Konfigurationen, um Sicherheit, Compliance und Netzwerkleistung aufrechtzuerhalten. Da Firewalls die erste Verteidigungslinie gegen externe Bedrohungen darstellen, müssen sie mit den neuesten Patches und Regelaktualisierungen auf dem aktuellen Stand gehalten werden, um bekannte Schwachstellen zu beheben und sich an sich weiterentwickelnde Netzwerkanforderungen anzupassen.
Kernziele
- Sicherheitsrisiken reduzieren: Rechtzeitige Updates und kontrollierte Konfigurationsänderungen helfen, Schwachstellen zu schließen, bevor sie ausgenutzt werden können.
- Firewall-Effektivität aufrechterhalten: Stellt sicher, dass Schutzmechanismen auf neue Bedrohungen und sich weiterentwickelnde Netzwerktopologien abgestimmt bleiben.
- Compliance und Prüfbarkeit sicherstellen: Bietet einen dokumentierten Prozess für alle Änderungen, um interne und gesetzliche Standards zu erfüllen. Jüngste Vorschriften erhöhen hier den Druck. PCI DSS Version 4.0.1, verpflichtend seit dem 31. März 2025, verlangt von Teams, Netzwerksicherheitskontrollen mindestens alle sechs Monate zu überprüfen und für jede Regel einen geschäftlichen Grund zu dokumentieren. Ein Change-Management-Tool hält diesen Verlauf an einem Ort fest und stellt ihn Prüfern zur Verfügung.2
Firewall-Change-Management-Prozess
Der Prozess umfasst in der Regel:
- Anfrage: Einreichen einer formellen Anfrage für eine Änderung (z. B. Patch, Konfigurationsupdate oder neue Regel).
- Prüfung und Risikobewertung: Bewertung potenzieller sicherheitsrelevanter und betrieblicher Auswirkungen der Änderung.
- Genehmigung: Einholen einer Autorisierung durch definierte Workflows, um Rechenschaftspflicht sicherzustellen.
- Implementierung: Anwenden des Updates oder der Regeländerung auf kontrollierte und dokumentierte Weise.
- Verifizierung und Audit: Testen und Bestätigen, dass die Änderung erfolgreich war und keine neuen Risiken eingeführt hat.
Automatisiert ermöglicht dieser Prozess schnellere und sicherere Updates, indem menschliche Fehler minimiert und sichergestellt wird, dass jede Änderung nachverfolgt und konform ist.
KI hält Einzug in das Firewall-Change-Management
Anbieter integrieren KI, um Änderungsarbeiten zu beschleunigen und Fehler zu reduzieren.
- Tufin brachte TufinAI im April 2025 auf den Markt. Dazu gehört TufinMate, ein Chat-Assistent, der Richtlinien- und Compliance-Fragen in einfacher Sprache beantwortet. 3
- Im März 2026 ging Tufin noch einen Schritt weiter und kündigte autonome Agenten für Compliance, Lagebild und Richtlinienverwaltung an.4
- AlgoSec bietet einen ähnlichen Assistenten, AlgoBot, der es Teams ermöglicht, eine Änderung in einfachen Worten zu beschreiben, anstatt Regeln manuell zu schreiben.5
- FireMon kündigte FireMon Agentic AI im Oktober 2026 an; die Verfügbarkeit ist für November geplant. Der Agent Policy Change Designer bereitet Policy-Plan-Änderungen vor und pausiert, wenn ein Anwender zwischen gültigen Optionen wählen muss. Es wird nichts gespeichert, bis der Anwender den Vorschlag annimmt, und die Annahme speichert die Arbeit in Policy Planner, ohne sie auf einer Firewall bereitzustellen.6
Dieser Wandel wirft eine neue Frage auf: Wer oder was darf eine Änderung vornehmen. KI-Agenten können Firewall-Änderungen mit Maschinengeschwindigkeit anfordern und anwenden, mit weniger menschlicher Prüfung. Change-Management-Tools verfolgen diese agentengesteuerten Anfragen nun parallel zu den menschlichen Anfragen.
Eine Warnung: KI kann Regelwerke aufblähen
KI beschleunigt die Regelerstellung, aber Geschwindigkeit birgt ein Risiko. Einige KI-Tools fügen neue Regeln über alten hinzu, anstatt sie zusammenzuführen oder zu entfernen. Eine Regelbasis mit einigen hundert Einträgen kann auf Tausende anwachsen.
Darin verbergen sich Duplikate, Widersprüche und vergessene Ausnahmen. Diese schwächen die Sicherheit und erschweren Audits. Standards wie PCI DSS und NIST 800-53 verlangen Zugriff nach dem Prinzip der geringsten Rechte und eine klare Begründung für jede Regel. Eine aufgeblähte, KI-erstellte Regelbasis macht diese Aufzeichnung schwer aufrechtzuerhalten. Regelbereinigung und -überprüfung bleiben notwendig, auch wenn KI im Spiel ist.
FAQs
Obwohl sie Hand in Hand arbeiten, behandeln Firewall-Change-Management und Firewall-Konfigurationsmanagement unterschiedliche Aspekte der Steuerung und Pflege von Netzwerkumgebungen.
Change-Management befasst sich damit, wie und wann Änderungen in das Netzwerk eingeführt werden. Es betont strukturierte Planung, formelle Genehmigungsschritte und die kontrollierte Bereitstellung von Updates oder Änderungen.
Konfigurationsmanagement hingegen konzentriert sich auf das, was derzeit im Netzwerk vorhanden ist. Es stellt sicher, dass genaue, aktuelle Aufzeichnungen über Geräteeinstellungen, Systemparameter und Infrastrukturkonfigurationen gepflegt werden.
Firewall-Change-Management-Tools konzentrieren sich darauf, zu steuern, wie Änderungen eingeführt werden, und verwalten Workflows zum Anfordern, Überprüfen, Genehmigen und Implementieren von Updates für Firewall-Regeln oder -Software. Ihr Zweck ist es, sicherzustellen, dass Änderungen sicher, konsistent und mit minimaler Unterbrechung erfolgen.
Firewall-Konfigurationsmanagement-Tools konzentrieren sich darauf, eine genaue Echtzeit-Aufzeichnung der aktuellen Einstellungen der Firewall zu pflegen, einschließlich Firewall-Regeln, Richtlinien und Geräteparametern. Sie helfen, Konfigurationsdrift zu erkennen, die Compliance zu validieren und sicherzustellen, dass der Zustand der Firewall den definierten Sicherheitsstandards entspricht.
 Als bevorzugte Quelle hinzufügen
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Analyse der Top 5 Firewall-Change-Management-Software}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/firewall-change-management-software}},
  note   = {AIMultiple. Abgerufen am 28. September 2026}
}Ergebnisse und Zeitstempel von 15 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 3 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
4 AktualisierungenAbschnitt zu KI im Firewall-Änderungsmanagement hinzugefügt, mit TufinAI und AlgoBot.
Der Abschnitt „Hauptunterscheidungsmerkmal“ wurde um neue Funktionen erweitert.
Der Abschnitt „Funktionsübersicht“ wurde um neue Erkennungsfunktionen erweitert.
Algosec wurde in den Produktbeschreibungen durch Algosec FireFlow ersetzt.
Referenzlinks
- Verfügt über 20 Jahre Erfahrung als White-Hat-Hacker und Entwicklungsguru mit umfassender Expertise in Programmiersprachen und Serverarchitekturen.
- Ist Beiratsmitglied bei einer VC, die in frühphasige Technologieunternehmen investiert, und bei Ödeal, einer regionalen digitalen Zahlungsplattform, die 125.000 Händler bedient.
- Hat die technologische Infrastruktur und Cybersicherheit von sieben nationalen Wahlen geleitet und wurde von globalen Technologieführern wie Twitter in die Hall of Fame für Cybersicherheit aufgenommen.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.