


Top 6 Endpoint-Management-Software mit Preisen

Der häufigste Fall von Cyberkriminalität ist der unbefugte Zugriff auf nicht verwaltete Geräte.1 Da hybride Arbeitsmodelle und Bring-your-own-device-Richtlinien (BYOD) zum Standard werden, hat sich Endpoint-Management-Software wie NinjaOne Endpoint Management und Acronis Cyber Protect von einem Komfort zu einer Notwendigkeit entwickelt.
Wir haben die führenden Endpoint-Management-Plattformen anhand ihrer Unterscheidungsmerkmale und Preise analysiert:
Endpoint-Management-Funktionen
Produkt | Betriebssystem-Support | Fernsupport | Dateifreigabe | Automatisiertes Patch-Management | Zero-Trust/VPN-Funktionen |
|---|---|---|---|---|---|
Windows, macOS, Linux | ✓ | ✓ | ✓ | ✕ | |
Windows, macOS, iOS, Android, Linux | ✓ | ✓ | ✓ | ✕ | |
Microsoft Intune | Windows, macOS, iOS, Android, Linux | ✕(Add-on) | ✓ | ✕ | ✓ |
Omnissa Workspace One | Windows, macOS, iOS, Android, Chrome OS, Linux | ✓ | ✓ | ✓ | ✓ |
Cisco Meraki | Windows, macOS, iOS, Android | ✓ | ✓ | ✓ | ✕ |
Citrix Endpoint Management | Windows, macOS, iOS, Android, Chrome OS | ✓ | ✓ | ✓ | ✓ |
Definitionen finden Sie unter allgemeine und unterscheidende Funktionen.
Preise für Endpoint-Management-Software
Hinweis: Microsoft Intune Remote Help ist ab 2026 in Microsoft 365 E3- und E5-Abonnements enthalten, erfordert jedoch zusätzliche Lizenzierung für eigenständige Intune-Bereitstellungen.
Rezensionen & Bewertungen von Endpoint-Management-Software
*Basierend auf der Gesamtzahl der Bewertungen und durchschnittlichen Bewertungen (auf einer 5-Punkte-Skala) von B2B-Plattformen.
Die Anzahl der Mitarbeiter stammt aus öffentlich zugänglichen Quellen (z. B. LinkedIn).
Analyse der Endpoint-Management-Anbieter
NinjaOne Endpoint Management
NinjaOne bietet Tools für IT-Teams und MSPs, darunter automatisiertes Patch-Management, Fernüberwachung und -verwaltung, Endpoint-Management und Mobilgeräteverwaltung (MDM).

Wir bewerten die RMM-Funktionen von NinjaOne und präsentieren die Ergebnisse in Fernsteuerungssoftware. In unserem Benchmark erforderte NinjaOne das Aktivieren eines separaten Fernsteuerungsmoduls, die Installation eines Desktop-Clients und die Bereitstellung RDP-basierter Sitzungen mit detaillierten Konfigurationsoptionen. Der Hintergrundzugriff mit MFA funktionierte ohne Störung des aktiven Benutzers. Die Dateiübertragungsgeschwindigkeiten waren je nach Region uneinheitlich, und die Bildschirmfreigabe unter macOS funktionierte, nachdem wir die Systemberechtigungen manuell angepasst hatten.
Wählen Sie NinjaOne für vollständiges Endpoint-Management, um die Komplexität zu reduzieren.
Kostenlosen Zugang erhaltenPreise: Die Basisstruktur pro Endpoint für NinjaOne beginnt bei $1,50 USD pro Monat für Kunden mit 10.000 Endpunkten und steigt auf $3,75 USD für 50 oder weniger Endpoints, wobei die Preise je nach Volumen variieren.
Hauptfunktionen
- Eine einzige Konsole für drei Betriebssystemfamilien: Gerätebestand, Remote-Scripting, Patch-Bereitstellung und Gesundheitsstatus für Windows, macOS und Linux.
- Gesundheitsstatus-Flags: Ausfallende Festplatten, Treiberprobleme und gestoppte Dienste werden sichtbar, ohne jedes Gerät öffnen zu müssen.
- Gruppenrichtlinien: Konfigurationsrichtlinien gelten für Gerätegruppen statt Maschine für Maschine.
NinjaOne verwaltet Windows-, macOS- und Linux-Endpoints über eine einzige Konsole und kombiniert Gerätebestand, Remote-Scripting, Patch-Bereitstellung und automatisierten Gesundheitsstatus an einem Ort, statt separate Tools pro Betriebssystem zu erfordern.
Ein dediziertes Gesundheitsstatus-Flag macht ausfallende Festplatten, Treiberprobleme und gestoppte Dienste sichtbar, ohne dass ein Administrator jedes Gerät einzeln öffnen muss, und Konfigurationsrichtlinien können an Gerätegruppen statt Maschine für Maschine übertragen werden.2
NinjaOne gab an, im Rahmen seiner Finanzierungsrunde im Juni 2026 fast 40.000 Kundenorganisationen in mehr als 140 Ländern zu betreuen; dabei wurde das Unternehmen mit $12,3 Milliarden bewertet, nach mehr als $400 Millionen an Series-C-Erweiterungen.3
Acronis RMM
Acronis RMM ist das Endpoint-Management-Modul von Acronis Cyber Protect. Es umfasst Überwachung, Remote-Desktop, Patch-Management, Scripting und Softwarebereitstellung und läuft auf demselben Agenten wie die Backup- und Sicherheitsdienste von Acronis. Die Funktionen hängen von der Lizenz ab.
In unserem Fernsteuerungs-Benchmark erforderte die erste Acronis-Sitzung die Installation eines Desktop-Clients; spätere Verbindungen verwendeten gespeicherte Anmeldedaten wieder. Acronis unterstützte sowohl sein eigenes NEAR-Protokoll als auch RDP, einschließlich des Beitritts zu einer aktiven Sitzung, und verlangte die Auswahl von Anmeldedaten pro Benutzer. Es zeigte Echtzeit-Leistungsmetriken während der Sitzungen. Eine browserbasierte Option erforderte weniger Einrichtung, bot aber eine geringere Sitzungsqualität.
Wählen Sie Acronis RMM für eine integrierte Endpoint-Management-Lösung.
Kostenlosen Zugang erhaltenHauptfunktionen
- Patch-Management: Patches Microsoft-Produkte und mehr als 300 Drittanbieter-Windows-Anwendungen. Fail-safe-Patching erstellt vor jedem Patch eine Image-Sicherung, sodass ein System wiederhergestellt werden kann, wenn ein Update fehlschlägt.
- Remote-Desktop: Unterstützt NEAR und RDP sowie eine browserbasierte Option mit geringerer Sitzungsqualität (in unserem Benchmark getestet).
- Softwarebereitstellung: Ein integrierter Softwarekatalog ermöglicht Administratoren die Auswahl von Version, Sprache und Architektur (in unserem RMM-Benchmark getestet).
- Einziger Agent: Überwachung, Patch-Management, Backup und Sicherheitsdienste laufen über einen einzigen Agenten und eine einzige Konsole; die verfügbaren Funktionen hängen von der Lizenz ab.
Microsoft Intune
Microsoft Intune ist eine cloudbasierte Unified-Endpoint-Management-Lösung, die tief in das Microsoft-Ökosystem integriert ist und Geräte- und Anwendungsverwaltung auf Windows-, macOS-, iOS- und Android-Plattformen bietet.
Preise: Microsoft Intune Plan 1 kostet $8,00 pro Nutzer und Monat als eigenständiges Abonnement. Es ist außerdem in Microsoft 365 E3-, E5-, F1- und F3-Abonnements sowie in den Plänen Enterprise Mobility + Security E3 und E5 enthalten. Intune Plan 2 (erweitertes Endpoint-Management) kostet zusätzlich $4,00 pro Nutzer und Monat, während Intune Suite zusätzlich $10,00 pro Nutzer und Monat kostet.
Hauptfunktionen
- Plattformübergreifende Verwaltung: Windows, macOS, iOS, iPadOS, Android und Linux über das Intune Admin Center.
- Bedingter Zugriff: Der Gerätekonformitätsstatus fließt in die Zugriffsentscheidungen von Microsoft Entra ID ein.
- Lizenzierung: Enthalten in Microsoft 365 E3, E5, F1 und F3 sowie in Enterprise Mobility + Security E3 und E5. Plan 1 kostet $8,00 pro Nutzer und Monat eigenständig.
- Erweiterte Funktionen: Remote Help, Endpoint Privilege Management und Advanced Analytics sind 2026 in E3 und E5 integriert worden; andere Funktionen der Intune Suite bleiben Add-ons.
Für eine Microsoft-Lösung in einer benachbarten Kategorie siehe Microsoft Purview DLP und dessen Alternativen.
Omnissa Workspace One
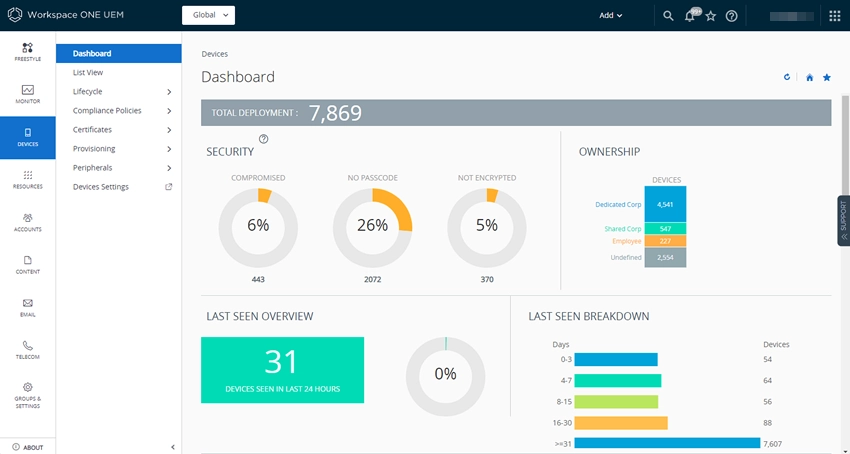
Omnissa Workspace ONE kombiniert Unified Endpoint Management, Anwendungsbereitstellung und Identität für Windows-, macOS-, iOS-, Android-, ChromeOS- und Linux-Geräte. Die Produktlinie wechselte zu Omnissa, als das Endbenutzer-Computing-Geschäft von VMware ein eigenständiges Unternehmen wurde.
Hauptfunktionen
- Sensoren und Skripte: Sensoren sammeln Gerätedaten für bedingte Logik, und Skripte übernehmen Konfiguration und Behebung innerhalb von Workflows.4
- Freestyle Orchestrator: Ein Drag-and-Drop-Workflow-Builder für Onboarding, App-Sequenzierung, Compliance-Durchsetzung und Lebenszyklus-Aufgaben auf Windows, macOS, iOS, Android und virtuellen Horizon-Desktops.
Cisco Meraki
Meraki Systems Manager ist das Cloud-Endpoint-Management-Produkt von Cisco, das über dasselbe Dashboard wie die Meraki-Netzwerkhardware verwaltet wird.
Hauptfunktionen
- Anmeldeoptionen: MDM-Profile decken jede unterstützte Plattform ab, und Windows und macOS können außerdem den Meraki-Agenten ausführen, der benutzerdefinierte Softwarebereitstellung und Remote-Desktop hinzufügt. Beide Methoden können auf demselben Gerät ausgeführt werden.
- Netzwerkbewusste Richtlinien: Die Sentry-Funktionen verbinden Systems Manager mit den Wireless-, Switching- und Sicherheits-Appliances von Meraki, sodass sich der Gerätezustand auf den Netzwerkzugriff auswirkt.
- Plattformeinschränkung: Systems Manager unterstützt die deklarative Geräteverwaltung von Apple nicht.5
Citrix Endpoint Management
Citrix liefert IT-Lösungen für hybride und Remote-Arbeitsumgebungen, darunter Analysen zur Mitarbeiterleistung, Remoteverbindungsdienste, Netzwerkzugriffslösungen und Endpoint-Management.
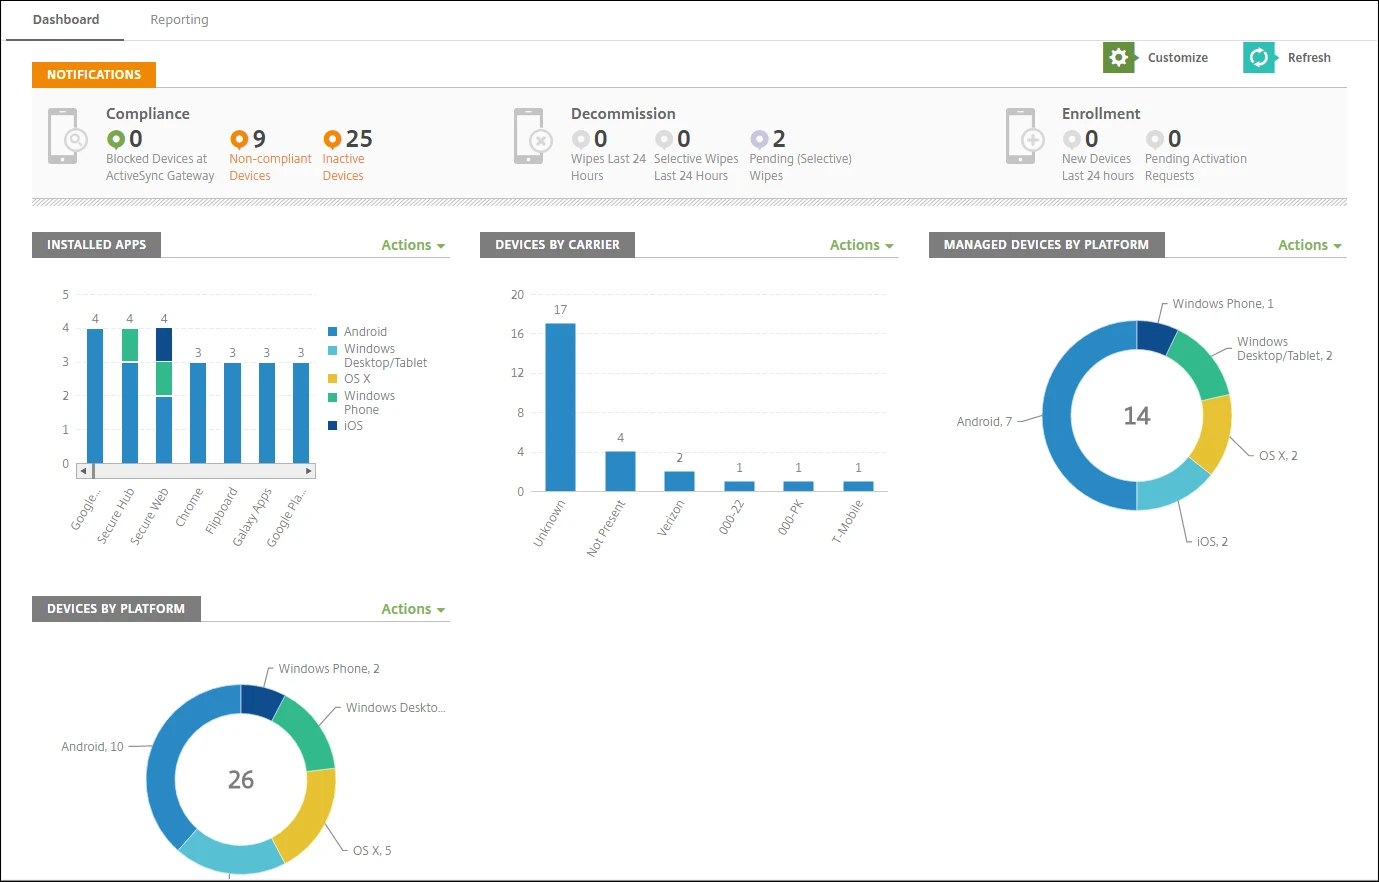
Citrix Endpoint Management, ehemals XenMobile, bietet MDM und mobiles Anwendungsmanagement als Teil der Citrix Workspace-Plattform. Es läuft als Citrix Cloud-Dienst, und die On-Premises-Variante wird als XenMobile Server weitergeführt.6
Gemeinsame Funktionen von Endpoint-Management-Software
Endpoint-Management-Software bietet in der Regel eine breite Palette an Funktionen, um Unternehmen bei der effizienten Verwaltung ihrer Endpoint-Geräte zu unterstützen. Hier sind einige allgemeine Funktionen:
1. Bestand: Agenten melden Hardwarespezifikationen, installierte Software, Betriebssystem-Build und Netzwerkkonfiguration, sodass nicht verwaltete oder veraltete Geräte ohne manuelle Prüfung sichtbar werden.
2. Konfiguration und Richtliniendurchsetzung: Einstellungen erreichen Geräte als Richtlinien, die auf Gruppen statt Maschine für Maschine angewendet werden. Typische Ziele sind Festplattenverschlüsselung, lokale Administratorrechte, Bildschirmsperre sowie Browser- oder Firewall-Einstellungen.
3. Patch-Management: Die Plattform erkennt fehlende Updates für Betriebssysteme und Drittanbieteranwendungen und installiert sie dann nach Zeitplan mit Wartungsfenstern und Genehmigungsschritten. Die Abdeckung von Drittanbieteranwendungen variiert stark zwischen den Anbietern.
4. Softwarebereitstellung: Anwendungen werden remote über eine Paketbibliothek oder benutzerdefinierte Skripte installiert, aktualisiert oder deinstalliert, ohne physischen Zugriff auf das Gerät.
5. Fernüberwachung und Fehlerbehebung: Gesundheits- und Leistungsdaten treffen kontinuierlich ein, und Techniker öffnen Fernsitzungen, führen Skripte aus, starten Dienste neu oder lesen Protokolle über die Konsole. Sitzungsprotokollierung und Einwilligungsaufforderungen variieren je nach Produkt.
6. Mobilgeräteverwaltung: Die Registrierung über Apple Business Manager, Android Enterprise oder Windows-Bereitstellung bringt Telefone und Tablets unter dieselben Richtlinien, einschließlich Fernsperre und selektivem Löschen für BYOD-Geräte.
7. Berichterstattung und Compliance: Patch-Status, Verschlüsselungsstatus und Richtlinienabweichungen fließen in Audit-Berichte für Frameworks wie ISO 27001, SOC 2 und HIPAA ein.
Wo Endpoint-Management-Bereitstellungen auf Probleme stoßen
Funktionsparität zwischen Betriebssystemen. Die meisten Plattformen verwalten Windows tiefgehend und andere Systeme nur oberflächlich. Die Unterschiede auf Konsolenebene bei Trend Micro und Meraki sind ein Beispiel: Meraki Systems Manager unterstützt die deklarative Geräteverwaltung von Apple nicht, sodass einige Funktionen unter iOS 26 und macOS 26 nicht mehr funktionieren. Prüfen Sie die betriebssystemspezifische Funktionsmatrix des Anbieters, bevor Sie davon ausgehen, dass Häkchen in einer Vergleichstabelle auf allen Plattformen dasselbe bedeuten.
Patch-Abdeckung für Drittanbieter. Das Patchen des Betriebssystems ist eine Grundvoraussetzung. Der Unterschied zwischen den Produkten liegt im Katalog der Drittanbieteranwendungen: wie viele Anwendungen abgedeckt sind, wie schnell neue Versionen verfügbar sind und ob riskante Updates pausiert werden können.
Nicht passendes Lizenzmodell. Die Abrechnung pro Endpoint (NinjaOne, Acronis, Meraki) und pro Nutzer (Intune) führt je nach Anzahl der Geräte pro Mitarbeiter zu unterschiedlichen Gesamtkosten. Eine Belegschaft, bei der jeder Mitarbeiter einen Laptop und ein Telefon besitzt, verdoppelt die Kosten bei der Abrechnung pro Endpoint.
 Als bevorzugte Quelle hinzufügen
Unterscheidungsmerkmale von Endpoint-Management-Lösungen
- Betriebssystem-Unterstützung: Die Bandbreite der Betriebssysteme, die Endpoint-Management-Plattform verwalten und absichern kann. Dazu gehören Desktop-Betriebssysteme (Windows, macOS, Linux), mobile Betriebssysteme (iOS, Android) und spezialisierte Systeme (Chrome OS).
- Preismodell: Die Lizenzierung pro Endpoint berechnet jedes verwaltete Gerät, die Lizenzierung pro Nutzer jede Person, unabhängig von der Geräteanzahl. In Flotten, in denen Mitarbeiter mehr als ein Gerät besitzen, führen die beiden Modelle zu unterschiedlichen Gesamtkosten.
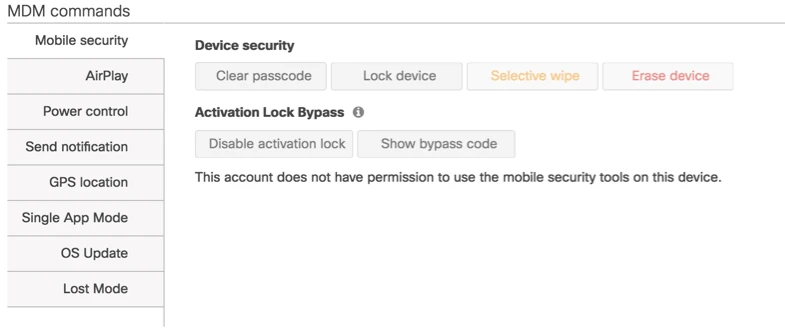
- Fernsupport: Bietet Unterstützung und Fehlerbehebung bei IT-Problemen aus der Ferne. Ermöglicht Administratoren Fernsperre, Löschen und Sperrsteuerungen.
- Automatisiertes Patch-Management: Die Fähigkeit des Systems, Software- und Sicherheits-Patches automatisch zu erkennen, zu genehmigen, herunterzuladen und auf Endpoints zu verteilen, ohne manuelle IT-Eingriffe, in der Regel für Drittanbieteranwendungen und Betriebssysteme.
- Zero-Trust/VPN-Funktionen: Die Einbindung von Technologie für sicheren Zugriff auf Unternehmensressourcen auf Basis eines „Never trust, always verify“-Modells, die häufig herkömmliche Virtual Private Network (VPN)-Technologie für Remotebenutzer ersetzt oder ergänzt.
- Dateiübertragung: Techniker übertragen Dateien auf ein verwaltetes Gerät oder ziehen sie von dort, normalerweise innerhalb einer Fernsitzung. Übertragungsgeschwindigkeit und Dateigrößenlimits unterscheiden sich je nach Produkt und Region.
FAQs
Endpoint-Management ist eine kompakte IT-Lösung, die Benutzern die Kontrolle über Geräte gibt, indem sie Richtlinien verwaltet, die Zugriffs- und Autorisierungsregeln festlegen, um Endpoints verwaltet zu halten. Außerdem automatisiert sie IT-Aufgaben und hilft IT-Administratoren, die Kontrolle über Updates, Systemausfälle und Konfigurationsänderungen zu erlangen.
Endpoint-Sicherheit zielt darauf ab, Endpoints durch den Einsatz von Tools wie VPNs, Firewalls, Antivirensoftware (AV) und Verschlüsselung zu schützen. Um Endpoints sicher zu halten, arbeiten Endpoint-Sicherheitslösungen eng mit Endpoint-Management-Tools zusammen, darunter Überwachung und Richtlinienverwaltung. Beide Sicherheitslösungen konzentrieren sich auf Endpoints, um ein sicheres Netzwerk aufrechtzuerhalten, und nutzen Endpoint-Detection-and-Response-Tools, Automatisierungstools und Verbindungstools.
Tools zur Gerätesteuerung helfen, die Netzwerksicherheit zu gewährleisten, indem sie den Zugriff auf eine Reihe von Geräten verwalten, darunter Drucker, USB-Laufwerke, Festplatten, CDs, Bluetooth-Geräte, USB-Modems, Kartenleser, Speicherkarten, Webcams und Wechseldatenträger. Die Gerätesteuerung zielt darauf ab, unbefugten Zugriff auf ruhende und übertragene Daten durch Verschlüsselung und Authentifizierung zu verhindern.
Während vernetzte Geräte innerhalb des Netzwerks verfolgt werden können, können mobile Geräte auch dann sensible Daten übertragen, wenn sie nicht mit dem Netzwerk verbunden sind. Die Nutzung mobiler Geräte außerhalb der Netzwerkreichweite erhöht das Risiko von Malware-Angriffen und Datenschutzverletzungen in Bring-your-own-device-Szenarien (BYOD). Endpoint-Management kann durch die Nutzung von Mobilgeräteverwaltungsfunktionen den Zugriff auf sensible Daten und ausgewählte Anwendungen einschränken.
Weiterführende Literatur
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 6 Endpoint-Management-Software mit Preisen}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/endpoint-management-software}},
  note   = {AIMultiple. Abgerufen am 23. September 2026}
}Ergebnisse und Zeitstempel von 18 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 3 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
9 AktualisierungenHinzugefügt: ein Abschnitt zu NinjaOnes plattformübergreifendem Endpoint-Management und den Kennzahlen seiner Finanzierungsrunde.
Fußnote zur Zero-Trust- und VPN-Unterstützung von Acronis Cyber Protect über Drittanbieter-Integrationen hinzugefügt.
RMM-Benchmark-Ergebnisse zu den Anbieterprofilen von NinjaOne und Acronis Cyber Protect hinzugefügt.
Ein Anbieterabschnitt zu Acronis Cyber Protect mit Vor- und Nachteilen wurde der Anbieteranalyse hinzugefügt.
Die Einleitung des Artikels wurde aktualisiert.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.




Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.