


Las 11 mejores soluciones XDR: comparación y características

Analizamos 11 soluciones XDR (detección y respuesta ampliada) e instalamos cinco de ellas en Windows Server 2022; cuatro de ellas también en Ubuntu 24.04. Ejecutamos simulaciones de ataque en las cinco, pruebas de cifrado de archivos en dos y revisamos 29 criterios y 22 submétricas.
Las cinco ofrecen todas las funciones de nuestra lista de 23 puntos, como el aislamiento de hosts y la exportación a SIEM. Se diferenciaron en la memoria del agente de Windows (138 MB a 1.174 MB), opciones de consola local, retención de alertas, términos de licencia y configuración predeterminada.
Las 11 mejores soluciones XDR
Resumen del benchmark de XDR
La tabla enumera solo los resultados que difieren.
- Canales de implementación: manual, CLI/script, GPO, MDM/Intune, SCCM/MECM, gestión de configuración, envío desde consola.
- Opciones del panel: añadir, quitar y mover widgets, filtrar por tiempo o host, guardar una vista personal y volver a abrirla. Tipos de IoC: hash, IP, dominio, URL.
- Tiempo de instalación de Windows va desde el lanzamiento hasta el mensaje de finalización y excluye el registro, las instalaciones posteriores de componentes y, en el caso de Trend Micro, el paquete del sensor por separado.
- RAM del agente de Windows es una instantánea por proveedor bajo su propia política y carga de trabajo. La retención cubre un tipo de registro diferente en cada proveedor.
De los cinco proveedores probados, solo Trend Micro documenta XDR completo sin conexión a internet mediante una Sovereign Private Cloud con licencia independiente. Acronis y Bitdefender ofrecen consolas locales, pero su analítica XDR se ejecuta en la nube.
- Las cinco plataformas incluyen agentes para Windows y Linux y admiten detección de amenazas por comportamiento, mapeo de MITRE ATT&CK, aislamiento de hosts, recuperación de archivos cifrados, playbooks de respuesta automatizada, caza de amenazas, protección de endpoints sin conexión y vistas de alertas con árbol de procesos, línea de comandos, host y marca de tiempo.
- Las cinco también ingieren datos de correo e identidad y ofrecen exportación a SIEM, una API, importación de indicadores de compromiso (IoC) personalizados, emisión de tickets de gestión de servicios de TI (ITSM), fuentes de inteligencia de amenazas con enriquecimiento de alertas e informes programados.
Uso de recursos del agente
Cada valor es una instantánea de la memoria de los procesos del agente en Windows Server 2022, tomada durante la ronda de pruebas de cada proveedor, por lo que las políticas y cargas de trabajo difirieron. La tabla muestra qué incluye cada valor de Windows, además de los resultados de Linux:
Tiempo de instalación
Las barras muestran el tiempo desde el lanzamiento del instalador de Windows hasta su mensaje de finalización. Usamos el instalador manual de cada proveedor.
- CrowdStrike y Bitdefender terminaron sin reiniciar, y Sophos continuó después de un reinicio recomendado. El instalador de Apex One de Trend Micro requirió uno.
- Acronis y Sophos descargan componentes durante la instalación. El instalador de Acronis terminó en unos 50 segundos, pero después del registro, el registro de actividad de la consola muestra componentes del agente instalándose durante unos cuatro minutos más.
- El primer paquete de Trend Micro registró el servidor como “Solo sensor” y el sensor mostró “En ejecución” 25 minutos después de la instalación. El antimalware necesitó un segundo paquete Apex One de 890 MB.
- En Ubuntu 24.04, CrowdStrike se instaló en 7 segundos una vez copiado el paquete, Bitdefender en 52 segundos y Sophos en 53 segundos.
Canales de implementación del agente
Los cinco documentan la instalación manual, la instalación por CLI/script y MDM/Intune. El script documentado de Trend Micro no cubre su agente Standard Endpoint Protection. Los otros cuatro canales se reparten así:
Detección y bloqueo de amenazas
Las cinco plataformas documentan la detección por comportamiento con bloqueo. Todas las consolas etiquetaron las alertas con los IDs de técnicas de ATT&CK, las etiquetas que el catálogo público ATT&CK de MITRE asigna a las técnicas de los atacantes. El bloqueo y la corrección automática dependieron de ajustes que varios productos traen desactivados de fábrica:
- La política predeterminada de CrowdStrike registró el archivo de prueba antivirus EICAR como una detección informativa sin bloquearlo. El bloqueo comenzó después de asignar una política de prevención más estricta (aprendizaje automático configurado en detección Aggressive, prevención Moderate).
- Los incidentes del conjunto de pruebas principal de Acronis permanecieron en “No mitigado”. Sus playbooks de EDR están desactivados de forma predeterminada; después de habilitarlos, los nuevos incidentes se cerraron como “Mitigado automáticamente”.
- El Behavior Monitoring de Trend Micro está desactivado de forma predeterminada en Windows Server, y su acción “Assess” registra actividad sin bloquearla.
Qué bloqueó o puso en cuarentena cada producto en nuestras pruebas de Windows:
- Acronis: Active Protection mitigó la ejecución de RanSim y restauró los 17 archivos cifrados; el análisis antivirus puso en cuarentena nbtscan y un archivo de prueba EICAR.
- CrowdStrike: Con la política más estricta: intentos de rundll32 y certutil (“Acceso denegado”); scripts de mimikatz y de omisión de AMSI, que intentan desactivar el análisis de scripts de Windows; 12 archivos soltados por APTSimulator.
- Bitdefender: PowerShell lanzado mediante Windows Management Instrumentation (WMI); un archivo EICAR escrito a través de SMB.
- Trend Micro: Un archivo EICAR, eliminado del disco 3 segundos después de escribirse; mimikatz.exe, en cuarentena después de copiarse, y un intento posterior de ejecutarlo falló con “Acceso denegado”.
- Sophos: Un volcado de memoria de LSASS mediante comsvcs.dll (una técnica de robo de credenciales) y una omisión de AMSI (AMSI/Bypass-J); mimikatz se marcó como un grafo de amenazas de prioridad alta.
Mapeo de MITRE ATT&CK
Todas las consolas etiquetaron las alertas con los IDs de técnicas de ATT&CK, las etiquetas que el catálogo público ATT&CK de MITRE asigna a las técnicas de los atacantes:
- Acronis: IDs de técnicas listados en el incidente (por ejemplo T1047 y T1059.001), con exportación STIX.
- CrowdStrike: Táctica y técnica en cada detección, como Credential Access mediante OS Credential Dumping.
- Bitdefender: Técnicas listadas por incidente, con la táctica de cada alerta en la pestaña Events.
- Trend Micro: Evento de mimikatz etiquetado T1003, T1204.002 e ID de software ATT&CK S0002.
- Sophos: IDs de técnicas en los nombres de los grafos de amenazas, como Creds_4b (T1003.001) y Lateral_1b (T1105).
Correlación de alertas
Los cinco documentan la agrupación de eventos de seguridad relacionados en incidentes. Nuestras pruebas de ataque se ejecutaron en endpoints, por lo que la lista muestra cómo cada consola presentó las alertas de endpoints:
- Acronis: El resumen de ataque con IA fusionó la ejecución remota a través de WMI y la persistencia de inicio de sesión en una única cadena de ataque.
- CrowdStrike: Un panel de detección combinó el árbol de procesos, la línea de tiempo de eventos, los detalles del hash y la inteligencia de amenazas.
- Bitdefender: Alertas y artefactos relacionados reunidos en un incidente, con un gráfico de procesos.
- Trend Micro: Las nuevas alertas se unieron a la misma información de Workbench durante tres días, y su puntuación aumentó a medida que lo hacían.
- Sophos: Grafos de amenazas y casos creados automáticamente; Sophos IA fusionó dos detecciones de mimikatz en un resumen de caso.
Automatización de la respuesta a incidentes
Acronis fue el único producto cuyos playbooks ejecutamos. Una vez habilitados, cerraban los nuevos incidentes como “Mitigado automáticamente”. Para los otros cuatro, nuestros registros cubren los creadores de playbooks y la documentación.
Recuperación ante ransomware
Los cinco documentan una forma de recuperar archivos que el ransomware cifró. Los mecanismos difieren:
Ejecutamos pruebas reales de cifrado de archivos solo en Acronis y Bitdefender. Para CrowdStrike, Trend Micro y Sophos, la tabla de recuperación anterior refleja la documentación. Cada producto aparece dos veces porque cada uno se probó con dos configuraciones:
- Solo la ejecución de RanSim en Acronis restauró archivos. Las dos configuraciones de Acronis difieren en dos aspectos, el paquete EDR y la herramienta de prueba, por lo que el resultado no aísla el efecto del paquete.
- Bitdefender puso en cuarentena el script como CMD:Heur.BZC.PZQ.Boxter al escribirlo, antes de que comenzara el cifrado. Después de añadir una exclusión de análisis, el script cifró 20 y luego 200 archivos; no se restauró ninguno y el informe de Actividad de ransomware permaneció vacío.
- Dos de los cinco mecanismos documentados requieren la intervención de una persona: el script RTR de CrowdStrike y la aprobación de Trend Micro.
Caza de amenazas y retención de datos
La retención documentada de cada proveedor cubre un tipo de registro diferente:
Cada proveedor tiene su propia herramienta de consulta: Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, Bitdefender Historical Search con análisis de IOC de endpoints, Trend Micro Search y XDR Data Explorer, y Sophos Live Discover con consultas similares a SQL. Una búsqueda de “mimikatz” en CrowdStrike devolvió 18 eventos de un día.
Integración con herramientas de seguridad existentes
Los cinco reenvían incidentes de seguridad a un SIEM y abren tickets en herramientas de gestión de servicios de TI. Las rutas difieren:
Los cinco importan indicadores personalizados de hash e IP. El soporte de dominio y URL varía:
Para Acronis, Bitdefender y Sophos, parte de esta cobertura proviene de la integración con Lumu, que requiere su propia licencia. La consola de Trend Micro también incluyó los feeds de intercambio de amenazas TAXII y MISP como fuentes de inteligencia de terceros.
Integración de inteligencia de amenazas
Los cinco proveedores publican investigaciones sobre campañas de Lazarus vinculadas a Corea del Norte. En CrowdStrike, una detección de controlador vulnerable en nuestro servidor mostró ETHEREAL PANDA en “Adversarios relacionados”, un grupo respaldado por un estado con 10 informes de inteligencia.
Informes y cumplimiento
Los cinco mantienen un historial de acciones de respuesta que las auditorías pueden aprovechar: Incident Activities de Acronis, registros de auditoría de CrowdStrike Real Time Response, la vista Response de Bitdefender, Trend Micro Response Management y las auditorías de sesiones de Sophos Live Response.
Resultados anteriores de simulaciones de ataque
Nuestra primera ronda práctica ejecutó simulaciones de ataque en Windows que cubrían detección por firma, binarios living-off-the-land, movimiento lateral y persistencia. El número de pruebas y las políticas difirieron según el proveedor, así que lea cada fila por separado en lugar de como una clasificación.
- CrowdStrike detectó las Run keys del registro, las tareas programadas y la eliminación de registros de eventos, pero no las bloqueó, incluso con la política más estricta.
- Sophos detectó PowerShell codificado, rundll32 y la eliminación de registros de eventos sin bloquearlos, y no detectó la desactivación de Defender ni la persistencia en el registro y en tareas programadas.
- Trend Micro no detectó PowerShell codificado, una descarga de certutil, una omisión de AMSI, la eliminación de registros de eventos, la desactivación de Defender y la persistencia en Run keys del registro y en tareas programadas.
- Los intentos de detener el propio servicio del agente fueron rechazados en CrowdStrike, Sophos y Trend Micro.
1. Acronis Cyber Protect
Acronis Cyber Protect ejecuta copia de seguridad, antimalware y EDR desde un único agente. Su consola contiene el almacenamiento de copias de seguridad, los planes de protección, los playbooks de EDR, los planes de reenvío a SIEM y los incidentes.
La protección en Linux depende de la compatibilidad del kernel. Acronis documenta Ubuntu 24.04 para EDR y antimalware, pero en nuestro servidor Ubuntu 24.04 (kernel 6.8) la consola marcó ambos módulos como "No aplicable", y en AlmaLinux 9.8 el módulo del kernel no se compiló. En CentOS 7.9 (kernel 3.10), el agente puso en cuarentena un archivo EICAR.
Advanced Email Security se ejecuta en una consola independiente basada en Perception Point. Una vez conectada, los eventos de correo e identidad aparecen en la misma vista de incidentes, y las respuestas incluyen suspender a un usuario y bloquear una cuenta de Entra ID.
Los incidentes muestran un árbol de procesos de la cadena de ataque (kill-chain), un resumen de ataque con IA y un botón que envía el incidente a Microsoft Security Copilot. Después del aislamiento, los analistas pueden abrir una línea de comandos, transferir archivos o hacer una captura de pantalla; las capturas de pantalla requieren autenticación de dos factores.
Un widget de CyberFit Score puntuó nuestro servidor con 450 de 850, repartidos entre antimalware, copia de seguridad, firewall, VPN, cifrado de disco y NTLM. El repositorio de scripts contenía 109 scripts más un generador de scripts con IA.
Las opciones de implementación incluyen instaladores sin conexión para 32 bits, 64 bits y ARM, instalación remota mediante descubrimiento de dispositivos y tokens de registro que adjuntan un plan de protección. Los instaladores cubren estaciones de trabajo, servidores, máquinas virtuales y dispositivos móviles.
XDR depende del servicio EDR en la nube de Acronis. Cyber Protect Local y Cyber Protect for OT mantienen la gestión en las instalaciones, pero solo ofrecen protección local.
2. CrowdStrike Falcon Insight XDR
Falcon es solo en la nube. El cliente elige una región (EU-1, US-1, US-2 o GovCloud) y ejecuta módulos de endpoint, identidad, SIEM y SOAR (orquestación, automatización y respuesta de seguridad) desde una única consola web.
- El sensor de Linux se ejecuta sobre eBPF, por lo que Ubuntu 24.04 no necesitó compilar un módulo del kernel. Sí requiere el sensor de Falcon 7.19.17219 o posterior.
- La gestión de hosts mostró los servidores Windows y Ubuntu en una tabla, bajo el mismo grupo de hosts y política.
- Las detecciones se etiquetaron con categorías de CrowdStrike como IA Powered IOA y Machine Learning via Cloud-based ML. Una detección bloqueada de mimikatz incluía prevalencia global y local, 43 comportamientos contextuales, un panel de hash SHA256 y una pestaña de Google Threat Intelligence.
- La gestión de IOC acepta cargas de CSV o JSON, y cada indicador incluye plataforma, grupo de hosts, gravedad, fecha de caducidad y nota de auditoría.
- Network contain aísla un host mientras mantiene abierta la sesión de Real Time Response para la investigación. La política de prevención puede impedir que el ransomware elimine las copias de sombra, en las que se basa la recuperación de archivos basada en RTR.
3. Sophos Intercept X
Sophos Central es solo SaaS. La antigua Sophos Enterprise Console es un producto independiente sin las funciones XDR de Central.
- El instalador de Windows era un stub de 2.66 MB que advertía que eliminaría software de seguridad de terceros. Terminó en 4 minutos y 23 segundos, frente a una estimación en pantalla de 10 minutos.
- My Products listaba Endpoint, Server, Email Security, NDR, Identity, ZTNA y Firewall Management, y el Threat Analysis Center contiene Cases, Detections, IA Search, Threat Graphs y Live Discover.
- El endpoint registró 9 detecciones de comportamiento malicioso y 3 de malware o PUA. La consola contabilizó 42 detecciones para el servidor en 24 horas, y su gráfico MITRE mostró Defense Evasion 17, Credential Access 13 y Execution 12.
- Sophos IA resumió un caso de mimikatz en seis etapas de ATT&CK y sugirió tres consultas de seguimiento. Los intentos de detener cinco servicios de Sophos devolvieron el código de error 5 y los servicios siguieron ejecutándose.
- En Ubuntu, el agente se ejecutó en modo XDR Sensor, que no incluye antivirus, y la protección contra manipulaciones apareció como "No aplicable". Aun así, marcó una reverse shell y una transferencia de herramienta de ingreso con gravedad Medium.
- El análisis de comportamiento, CryptoGuard y la protección contra exploits se ejecutan en el dispositivo; sin internet, la telemetría se almacena localmente y se envía a Central cuando vuelve la conexión.
4. Bitdefender GravityZone
GravityZone se ejecuta como una consola en la nube (versión 6.73 en nuestra prueba) o localmente, con las funciones XDR en la versión en la nube.
- El asistente Install Protection ofrece cuatro métodos: instalación local, un enlace por correo electrónico al usuario, un paquete de relay y envío desde la consola a través de un relay.
- La consola lista los conectores de Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud y Okta.
- Las páginas Incidents, Response, Threats Xplorer y Network incluyeron 34 vistas predefinidas en total, cada lista con una sección Custom para vistas guardadas.
- La página de detalles del endpoint indicaba Advanced Threat Control como On, y la sensibilidad de HyperDetect se puede configurar como Permissive, Normal o Aggressive. Las acciones automáticas de las reglas personalizadas se registran como Action needed, In progress, Completed o Dismissed.
- El motor de análisis principal era Central Scan, con Hybrid Scan como respaldo; Local Scan (Full Engines) mantiene los motores y el contenido de seguridad en el dispositivo para uso sin conexión.
- La lista de incidentes tiene una columna Actors, que permaneció vacía en nuestros incidentes; los perfiles de actores vienen con el complemento IntelliZone.
5.Trend Micro Vision One
Vision One es una plataforma SaaS con 10 módulos de seguridad en un único menú, que incluyen seguridad de identidad, correo, red, nube y dispositivos móviles. Las implementaciones locales de Apex Central y Deep Security Manager pueden conectarse a ella.
- La protección requiere dos agentes. El primer paquete registró el servidor como “Solo sensor” y advirtió “Funciones de protección no instaladas”; el paquete Apex One de 890 MB tardó unos cinco minutos en instalarse y requirió un reinicio.
- En la primera ejecución de prueba, los intentos de mshta y rundll32 no abrieron calc.exe, pero la consola no mostró ninguna alerta coincidente. En una repetición posterior, ambos procesos se iniciaron.
- Una información de Workbench mostró solo la etapa Execution el primer día; al tercer día cubría siete tácticas de ATT&CK, incluidas Credential Access y Privilege Escalation. La misma información indicaba “Security Playbooks: None”, con un enlace para ejecutar uno manualmente.
- Sin conexión a su servidor, el análisis en tiempo real de Apex One sigue funcionando con firmas locales, y la correlación de Vision One se reanuda cuando vuelve la conexión.
- Attack Surface Discovery otorgó a nuestro servidor una puntuación de riesgo de 72 y marcó dos CVE de alto riesgo (CVE-2024-9680, CVE-2025-33053). El asistente Companion respondió a nuestras preguntas en turco.
6. Stellar Cyber Open XDR
La plataforma Open XDR de Stellar Cyber ingiere datos de las herramientas de seguridad que una organización ya utiliza, a través de más de 400 integraciones predefinidas, según el proveedor.1 Stellar Cyber la posiciona para ejecutarse sobre las herramientas existentes de EDR, firewall e identidad en lugar de reemplazarlas.
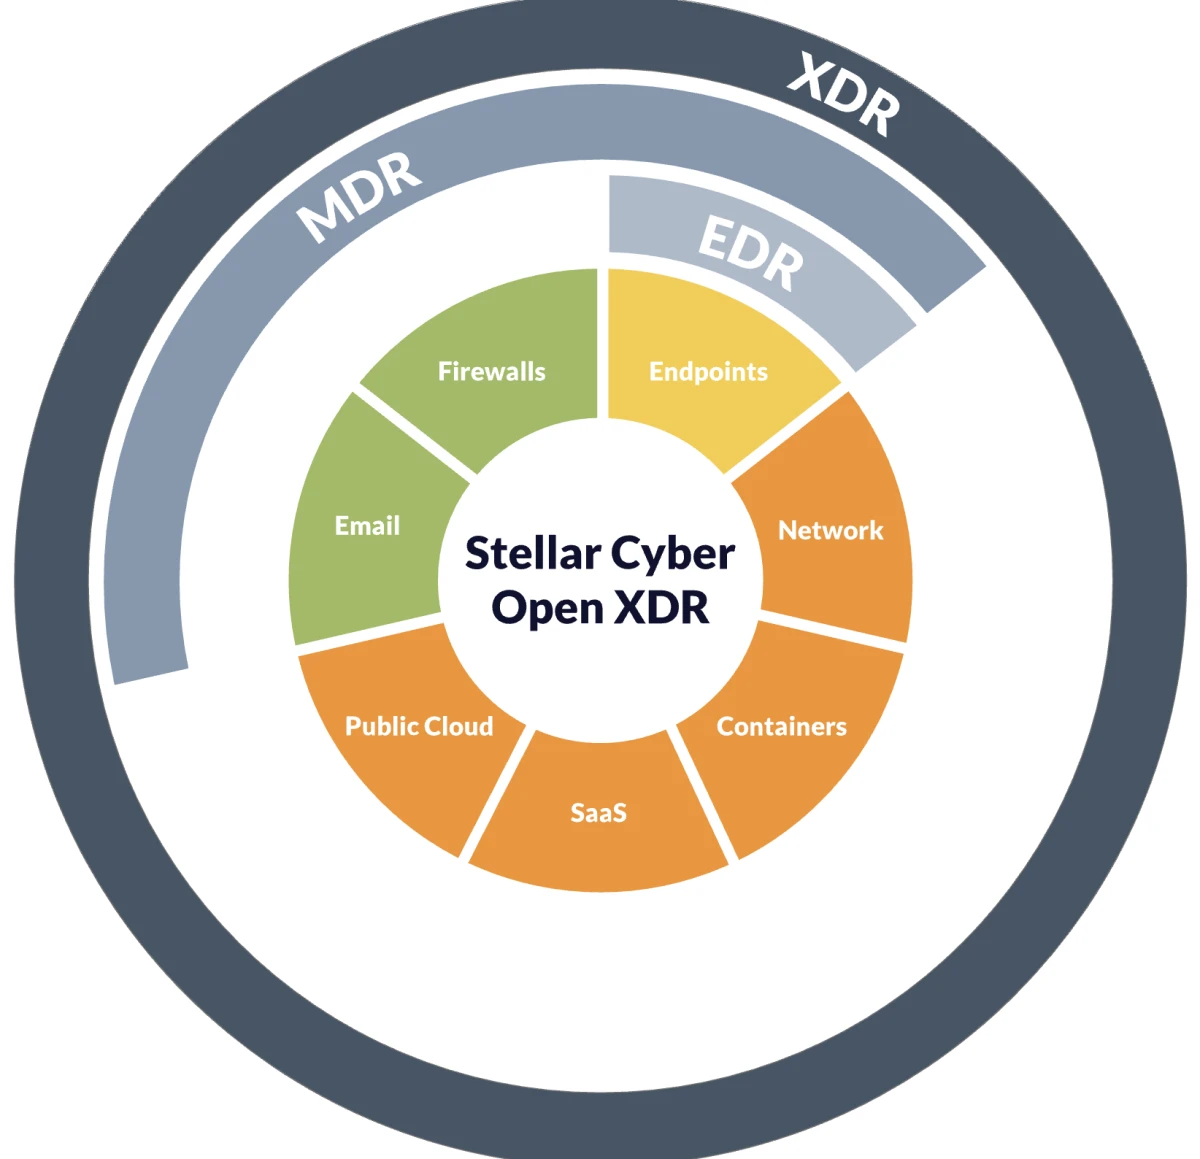
Fuente: Stellar Cyber
Características principales:
- Correlación mediante aprendizaje automático: los datos de cualquier fuente se normalizan y enriquecen con contexto, y los incidentes correlacionados incluyen los datos subyacentes.
- SIEM de nueva generación, una plataforma de inteligencia de amenazas (TIP), UEBA, supervisión de integridad de archivos, IDS, NDR y SOAR en una sola plataforma.
7. SentinelOne Singularity XDR
La plataforma Singularity de SentinelOne amplía la detección y respuesta en endpoints con su propio IA-SIEM. Su asistente Purple IA trabaja con datos de SentinelOne y de fuentes de terceros.2
Características principales:
- Purple IA responde a las preguntas de los analistas sin necesidad de una consulta escrita, genera resúmenes con IA y ejecuta investigaciones agénticas que sugieren los siguientes pasos.
- 1-click Rollback restaura archivos y configuraciones modificadas por un atacante; según SentinelOne, la mayoría de las funciones de rollback funcionan en Windows y usan Windows Volume Shadow Copy, que el agente protege contra manipulaciones3
- La vista Storyline organiza los eventos de endpoints en una única narrativa para la investigación.
8. Cisco XDR
Cisco XDR reemplazó a Cisco SecureX, cuyo soporte finalizó el 31 de julio de 2024. Los clientes de SecureX no heredan Cisco XDR; es una suscripción de pago independiente.4 La plataforma reúne las soluciones de seguridad de Cisco y de terceros.5
Características principales:
- Asumió la orquestación, los paneles, la respuesta a amenazas, las integraciones y la información de dispositivos de SecureX.
- Enriquece los datos de incidentes con la inteligencia de amenazas de Cisco Talos y el contexto de los activos.
9. Exabeam New-Scale Security Operations Platform
Exabeam vende New-Scale Fusion como su New-Scale Security Operations Platform, que combina SIEM, análisis de comportamiento de usuarios y entidades (UEBA) y automatización.6
Características principales:
- Agent Behavior Analytics (ABA), añadido en el lanzamiento de New-Scale de enero de 2026, amplía la supervisión del comportamiento a los agentes de IA7
- Ingiere actividad de herramientas de IA como ChatGPT, Gemini y Microsoft Copilot.
- Outcomes Navigator mapea la cobertura de detección a los marcos de seguridad.
 Añadir como fuente preferida
10. Microsoft Defender XDR
Microsoft Defender XDR correlaciona alertas y eventos de los productos de seguridad de Microsoft, incluidos Defender for Endpoint, Defender for Office 365, Defender for Identity y Defender for Cloud Apps, en incidentes en el portal Microsoft Defender.8
Características principales:
- Los incidentes reúnen las alertas de correo, identidad y endpoint de un ataque en una única historia de ataque.
- La investigación y respuesta automatizadas, y la interrupción de ataques, actúan automáticamente sobre alertas e incidentes.
- Microsoft Sentinel se ejecuta en el mismo portal; después del 31 de marzo de 2027, Sentinel ya no será compatible en el portal de Azure.
- Security Copilot está integrado en el portal de Defender.
11. Palo Alto Cortex XDR
Palo Alto Networks dice que Cortex XDR conecta datos de fuentes de endpoint, red, nube, identidad y correo.9
Características principales:
- Palo Alto informa de una detección del 100 % a nivel de técnica sin retrasos ni cambios de configuración en la evaluación MITRE ATT&CK Enterprise de 2024, y 8 de 10 pasos de ataque prevenidos con cero falsos positivos10
- Visibilidad del tráfico de red, el comportamiento de los usuarios y la actividad de los endpoints, según el proveedor.
Cómo evaluar las soluciones XDR
- Pruebe en su propia combinación de SO y kernel. Acronis documenta soporte para Ubuntu 24.04, pero nuestro servidor solo ejecutó copias de seguridad; CrowdStrike necesita el sensor 7.19.17219 o posterior en Ubuntu 24.04; nuestra prueba de Trend Micro no tenía licencia de Linux.
- Compruebe qué licencia necesita cada función. Las funciones EDR de Acronis necesitan su paquete EDR, el bloqueo de CrowdStrike necesita Falcon Prevent, las acciones automáticas de Bitdefender necesitan una licencia de protección, el modo XDR Sensor de Sophos no incluye antivirus y el XDR sin conexión de Trend Micro es un producto independiente.
- Implemente por fases, comenzando en modo de detección y revisando las alertas con sus propios scripts de administración antes de habilitar la prevención y los playbooks. Los playbooks de Acronis y el Behavior Monitoring de Trend Micro en Windows Server están desactivados de forma predeterminada, y la política predeterminada de CrowdStrike no bloqueó EICAR.
- Para el cumplimiento, compruebe qué cubre cada período de retención. La retención de incidentes y alertas era de 90 a 180 días en cuatro proveedores, CrowdStrike documenta hasta 365 días para las detecciones de Threat Graph, y Sophos elimina los casos autogestionados resueltos después de 30 días.
- Planifique la memoria de endpoints para el agente. Las instantáneas de Windows oscilaron entre 138 MB y 1.174 MB.
- Asigne las integraciones a su infraestructura de seguridad existente: conector SIEM, herramienta ITSM y límites de velocidad de la API.
XDR vs EDR vs SIEM
CrowdStrike (Next-Gen SIEM) y Trend Micro (Agentic SIEM y XDR) incluyen la búsqueda de logs en la misma consola que XDR. Los equipos que ejecutan EDR, seguridad del correo y un SIEM como silos de seguridad separados clasifican un ataque en varias consolas; XDR vincula esas señales en un solo incidente.
XDR nativo, abierto e híbrido
Los productos XDR suelen describirse como nativos, abiertos o híbridos, según de dónde provengan sus datos:
- XDR nativo se basa en los agentes y sensores propios de un proveedor. Las cinco plataformas probadas parten de este modelo.
- XDR abierto ingiere datos de las herramientas de seguridad de otros proveedores. Stellar Cyber se basa en este modelo.
- XDR híbrido es una plataforma nativa que también ingiere datos de terceros. Las cinco plataformas probadas documentan dichos conectores, por ejemplo Okta en Bitdefender y Proofpoint en CrowdStrike.
Metodología del benchmark de XDR
Un criterio de sí/no se considera cumplido cuando la documentación del proveedor describe la función y nombra la licencia, el módulo y los ajustes que necesita. Las capturas de pantalla de nuestro laboratorio lo confirman cuando la prueba lo permitió. Las submétricas calificadas cuentan elementos de una lista de verificación fija aplicada a cada proveedor. No asignamos ponderaciones ni una puntuación total.
Limitaciones:
- La memoria es una instantánea por proveedor, tomada bajo la política y la carga de trabajo propias de cada proveedor.
- El tiempo del instalador excluye el registro en la consola y la descarga de políticas.
- Trend Micro no se probó en Linux porque el inquilino de prueba no tenía licencia de Linux.
- Comprobamos las funciones que requieren licencias independientes, como Sovereign Private Cloud, solo en la documentación.
Preguntas frecuentes
Una solución XDR (detección y respuesta ampliada) recopila datos de seguridad de endpoints, correo, sistemas de identidad, sensores de red y cargas de trabajo en la nube, los correlaciona en incidentes y ejecuta acciones de respuesta desde una única consola. Amplía la detección y respuesta en endpoints (EDR) más allá del host, de modo que los equipos de seguridad obtienen la detección y respuesta de amenazas en un solo lugar.
Vincular eventos de distintas fuentes ayuda a exponer ataques de varias etapas, como los de los grupos de amenazas persistentes avanzadas.
Recopilar: los agentes y conectores envían datos de varias capas de seguridad (endpoint, correo, identidad, red y nube) a una plataforma. Las cinco plataformas probadas ingieren datos de endpoint, correo e identidad.
Correlacionar: la analítica agrupa los eventos de seguridad relacionados en incidentes. Una información de Trend Micro Workbench agrupó 69 alertas y rastreó las etapas del ataque que cubrían.
Responder: los playbooks aíslan hosts, ponen archivos en cuarentena o bloquean cuentas. Acronis documenta el bloqueo de una cuenta de Entra ID, y sus playbooks cerraban los nuevos incidentes como “Mitigado automáticamente” una vez habilitados.
La correlación tiene como objetivo reducir los falsos positivos y el número de alertas que revisan los analistas de seguridad, comprobando una alerta con las señales de otras fuentes. Nuestra prueba no midió las tasas de falsos positivos.
Los cinco proveedores probados documentan una protección de endpoints que sigue funcionando sin conexión con los módulos y ajustes necesarios; no probamos endpoints desconectados. Entre los cinco, solo Trend Micro documenta analítica XDR completa sin conexión a internet, mediante Sovereign Private Cloud.
Los cinco proveedores probados documentan una vía de recuperación, pero solo Acronis, Bitdefender y Sophos restauran automáticamente. En nuestras pruebas reales, Acronis restauró los 17 archivos de prueba en una ejecución de RanSim con su paquete EDR habilitado; las ejecuciones con el paquete desactivado y un script de cifrado diferente no restauraron ninguno. Bitdefender puso en cuarentena el script de prueba antes de que pudiera cifrar algo; con una exclusión de análisis, no restauró ninguno de los archivos cifrados.
Cita esta investigación
Elige el formato que se ajuste al lugar donde vas a publicar. Pegar la versión con enlace en tu CMS conserva el enlace de retroceso.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Las 11 mejores soluciones XDR: comparación y características}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Recuperado el 30 de octubre de 2026}
}Resultados y marcas de tiempo de 75 puntos de datos. Descargue los datos resumidos que se muestran en los gráficos y las tablas de este artículo como un archivo ZIP que contiene 15 archivos CSV.
¿Quieres los datos granulares que hay detrás? Únete a Premium
Registro de cambios
2 actualizacionesAñadida una sección de resumen del benchmark XDR con hallazgos por proveedor de Acronis, Sophos, CrowdStrike, Bitdefender y Trend Micro.
Añadida una sección de pruebas prácticas sobre Acronis, CrowdStrike, Sophos, Bitdefender y Trend Micro, con análisis completos de cada proveedor.
Enlaces de referencia
- Tiene 20 años de experiencia como hacker de sombrero blanco y gurú del desarrollo, con amplia experiencia en lenguajes de programación y arquitecturas de servidores.
- Es asesor de la junta directiva en un capital de riesgo que invierte en empresas tecnológicas en etapas tempranas y en Ödeal, una plataforma regional de pagos digitales que atiende a 125.000 comercios.
- Ha dirigido la infraestructura tecnológica y la ciberseguridad de siete elecciones nacionales y ha sido reconocido en el Salón de la Fama de la ciberseguridad por líderes tecnológicos globales, incluido Twitter.

Siguiente para leer
Soluciones IGA comparadas: 12 proveedores con características

Las 10+ mejores soluciones PAM con alternativas gratuitas
Las mejores 10 SaaS soluciones de copia de seguridad

Sé el primero en comentar
Tu dirección de correo electrónico no será publicada. Todos los campos son obligatorios. Los comentarios se dejan en su idioma original.