


Comparatif des 11 solutions XDR et fonctionnalités

Nous avons examiné 11 solutions XDR (détection et réponse étendues) et en avons installé cinq sur Windows Server 2022, dont quatre également sur Ubuntu 24.04. Nous avons exécuté des simulations d'attaque sur les cinq, des tests de chiffrement de fichiers sur deux, et vérifié 29 critères et 22 sous-métriques.
Les cinq offrent toutes les fonctionnalités de notre liste de 23 éléments, comme l'isolement de l'hôte et l'export SIEM. Ils diffèrent par la mémoire de l'agent Windows (138 Mo à 1 174 Mo), les options de console sur site, la rétention des alertes, les conditions de licence et les paramètres par défaut.
Top 11 des solutions XDR
Résumé du benchmark XDR
Le tableau ne liste que les résultats qui diffèrent.
- Canaux de déploiement : manuel, CLI/script, GPO, MDM/Intune, SCCM/MECM, gestion de configuration, envoi depuis la console.
- Options de tableau de bord : ajouter, supprimer et déplacer des widgets, filtrer par période ou par hôte, enregistrer une vue personnelle, la rouvrir. Types d'IoC : hash, IP, domaine, URL.
- Durée d'installation Windows s'étend du lancement au message de fin et exclut l'enregistrement, l'installation ultérieure de composants et, pour Trend Micro, le package de capteur séparé.
- RAM de l'agent Windows correspond à un instantané par fournisseur, selon sa propre politique et charge de travail. La rétention couvre un type d'enregistrement différent chez chaque fournisseur.
Parmi les cinq fournisseurs testés, seul Trend Micro documente un XDR complet sans connexion Internet, via une offre Sovereign Private Cloud sous licence distincte. Acronis et Bitdefender proposent des consoles sur site, mais leurs analyses XDR s'exécutent dans le cloud.
- Les cinq plateformes fournissent des agents Windows et Linux et prennent en charge la détection comportementale des menaces, la correspondance MITRE ATT&CK, l'isolement de l'hôte, la récupération de fichiers chiffrés, les playbooks de réponse automatisée, la chasse aux menaces, la protection des terminaux hors ligne et des vues d'alertes avec arbre de processus, ligne de commande, hôte et horodatage.
- Les cinq ingèrent également des données d'e-mail et d'identité, et offrent l'export SIEM, une API, l'import d'indicateurs de compromission (IoC) personnalisés, la billetterie de gestion des services informatiques (ITSM), des flux de renseignement sur les menaces avec enrichissement des alertes et des rapports planifiés.
Utilisation des ressources de l'agent
Chaque valeur est un instantané de la mémoire du processus de l'agent sur Windows Server 2022, pris pendant le cycle de test propre au fournisseur ; les politiques et les charges de travail différaient donc. Le tableau indique ce que chaque valeur Windows inclut, ainsi que les résultats Linux :
Durée d'installation
Les barres indiquent la durée entre le lancement de l'installateur Windows et son message de fin. Nous avons utilisé l'installateur manuel de chaque fournisseur.
- CrowdStrike et Bitdefender ont terminé sans redémarrage, et Sophos a poursuivi au-delà d'un redémarrage recommandé. L'installateur Apex One de Trend Micro en exigeait un.
- Acronis et Sophos téléchargent des composants pendant l'installation. L'installateur d'Acronis a terminé en environ 50 secondes, mais après l'enregistrement, le journal d'activité de la console montre l'installation de composants de l'agent pendant environ quatre minutes supplémentaires.
- Le premier package de Trend Micro a enregistré le serveur comme « Capteur uniquement », et le capteur affichait « En cours d'exécution » 25 minutes après l'installation. L'anti-malware a nécessité un second package Apex One de 890 Mo.
- Sur Ubuntu 24.04, CrowdStrike s'est installé en 7 secondes une fois le package copié, Bitdefender en 52 secondes et Sophos en 53 secondes.
Canaux de déploiement de l'agent
Les cinq documentent l'installation manuelle, l'installation par CLI/script et MDM/Intune. Le script documenté de Trend Micro ne couvre pas son agent Standard Endpoint Protection. Les quatre autres canaux se répartissent comme suit :
Détection et blocage des menaces
Les cinq plateformes documentent la détection comportementale avec blocage. Chaque console a étiqueté les alertes avec des ID de techniques ATT&CK, les libellés que le catalogue public ATT&CK de MITRE attribue aux techniques d'attaquant. Le blocage et la remédiation automatique dépendaient de paramètres que plusieurs produits livrent désactivés :
- La politique par défaut de CrowdStrike a consigné le fichier de test antivirus EICAR comme détection informationnelle sans le bloquer. Le blocage a commencé après l'affectation d'une politique de prévention plus stricte (machine learning réglé sur détection Aggressive, prévention Moderate).
- Les incidents du jeu de test principal d'Acronis sont restés « Non atténués ». Ses playbooks EDR sont désactivés par défaut ; après activation, les nouveaux incidents se sont clôturés comme « Atténués automatiquement ».
- La Surveillance du comportement de Trend Micro est désactivée par défaut sur Windows Server, et son action « Évaluer » journalise l'activité sans la bloquer.
Ce que chaque produit a bloqué ou mis en quarantaine lors de nos tests Windows :
- Acronis : Active Protection a atténué l'exécution de RanSim et restauré les 17 fichiers chiffrés ; l'analyse antivirus a mis en quarantaine nbtscan et un fichier de test EICAR.
- CrowdStrike : Sous la politique plus stricte : tentatives de rundll32 et certutil (« Accès refusé ») ; scripts mimikatz et de contournement AMSI, qui tentent de désactiver l'analyse de scripts Windows ; 12 fichiers déposés par APTSimulator
- Bitdefender: PowerShell lancé via Windows Management Instrumentation (WMI) ; un fichier EICAR écrit via SMB
- Trend Micro: Un fichier EICAR, disparu du disque 3 secondes après son écriture ; mimikatz.exe, mis en quarantaine après sa copie, et une tentative ultérieure de l'exécuter a échoué avec « Accès refusé »
- Sophos: Un vidage mémoire LSASS via comsvcs.dll (une technique de vol d'identifiants) et un contournement AMSI (AMSI/Bypass-J) ; mimikatz a été signalé comme graphe de menace de priorité haute.
Mappage MITRE ATT&CK
Chaque console a étiqueté les alertes avec des ID de techniques ATT&CK, les libellés que le catalogue public ATT&CK de MITRE attribue aux techniques d'attaquant :
- Acronis : ID de techniques listés sur l'incident (par exemple T1047 et T1059.001), avec export STIX
- CrowdStrike: Tactique et technique sur chaque détection, comme Credential Access via OS Credential Dumping
- Bitdefender: Techniques listées par incident, avec la tactique de chaque alerte dans l'onglet Événements
- Trend Micro: Événement Mimikatz étiqueté T1003, T1204.002 et ID de logiciel ATT&CK S0002
- Sophos: ID de techniques dans les noms de graphes de menaces, comme Creds_4b (T1003.001) et Lateral_1b (T1105)
Corrélation des alertes
Les cinq documentent le regroupement d'événements de sécurité liés en incidents. Nos tests d'attaque se sont déroulés sur des terminaux ; la liste montre donc comment chaque console présentait les alertes de terminal :
- Acronis: Le résumé d'attaque IA a fusionné l'exécution à distance via WMI et la persistance par ouverture de session en une seule chaîne d'attaque
- CrowdStrike: Un panneau de détection combinait arbre de processus, chronologie des événements, détails de hash et renseignement sur les menaces
- Bitdefender: Alertes liées et artefacts rassemblés dans un même incident, avec un graphe de processus
- Trend Micro: De nouvelles alertes ont rejoint le même insight Workbench sur trois jours, et son score a augmenté en conséquence
- Sophos: Graphes de menaces et cas créés automatiquement ; Sophos IA a fusionné deux détections mimikatz en un résumé de cas
Automatisation de la réponse aux incidents
Acronis a été le seul produit dont nous avons exécuté les playbooks. Une fois activés, ils ont clôturé les nouveaux incidents comme « Atténués automatiquement ». Pour les quatre autres, nos notes couvrent les constructeurs de playbooks et la documentation.
Récupération après ransomware
Les cinq documentent un moyen de récupérer les fichiers chiffrés par un ransomware. Les mécanismes diffèrent :
Nous avons exécuté des tests de chiffrement de fichiers en conditions réelles uniquement sur Acronis et Bitdefender. Pour CrowdStrike, Trend Micro et Sophos, le tableau de récupération ci-dessus reflète la documentation. Chaque produit figure deux fois car chacun a été testé dans deux configurations :
- Seule l'exécution de RanSim sur Acronis a restauré des fichiers. Les deux configurations d'Acronis diffèrent sur deux points, le pack EDR et l'outil de test ; le résultat n'isole donc pas l'effet du pack.
- Bitdefender a mis le script en quarantaine en tant que CMD:Heur.BZC.PZQ.Boxter à l'écriture, avant le début du chiffrement. Après ajout d'une exclusion d'analyse, le script a chiffré 20 puis 200 fichiers ; aucun n'a été restauré et le rapport Ransomware Activity est resté vide.
- Deux des cinq mécanismes documentés nécessitent une intervention humaine : le script RTR de CrowdStrike et l'invite d'approbation de Trend Micro.
Chasse aux menaces et rétention des données
La rétention documentée de chaque fournisseur couvre un type d'enregistrement différent :
Chaque fournisseur dispose de son propre outil de requête : Acronis XQL, CrowdStrike Next-Gen SIEM Event Search, Bitdefender Historical Search avec analyses IOC des terminaux, Trend Micro Search et XDR Data Explorer, et Sophos Live Discover avec des requêtes de type SQL. Une recherche « mimikatz » dans CrowdStrike a renvoyé 18 événements sur une journée.
Intégration avec les outils de sécurité existants
Les cinq transmettent les incidents de sécurité à un SIEM et ouvrent des tickets dans les outils de gestion des services informatiques. Les chemins diffèrent :
Les cinq importent des indicateurs personnalisés de hash et d'IP. La prise en charge des domaines et des URL varie :
Pour Acronis, Bitdefender et Sophos, une partie de cette couverture passe par l'intégration Lumu, qui nécessite sa propre licence. La console de Trend Micro listait également les flux de partage de menaces TAXII et MISP comme sources de renseignement tierces.
Intégration du renseignement sur les menaces
Les cinq fournisseurs publient des recherches sur les campagnes Lazarus liées à la Corée du Nord. Dans CrowdStrike, une détection de pilote vulnérable sur notre serveur a affiché ETHEREAL PANDA sous « Adversaires liés », un groupe soutenu par un État disposant de 10 rapports de renseignement.
Rapports et conformité
Les cinq conservent un historique des actions de réponse, sur lequel les audits peuvent s'appuyer : Acronis Incident Activities, journaux d'audit CrowdStrike Real Time Response, la vue Response de Bitdefender, Trend Micro Response Management et les audits de session Sophos Live Response.
Résultats antérieurs des simulations d'attaque
Notre première série pratique a exécuté des simulations d'attaque Windows couvrant la détection par signature, les binaires living-off-the-land, les déplacements latéraux et la persistance. Le nombre de tests et les politiques variaient selon les fournisseurs ; lisez donc chaque ligne indépendamment plutôt que comme un classement.
- CrowdStrike a détecté les clés Run du registre, les tâches planifiées et l'effacement des journaux d'événements, mais ne les a pas bloqués, même avec la politique plus stricte.
- Sophos a détecté PowerShell encodé, rundll32 et l'effacement des journaux d'événements sans les bloquer, et a manqué la désactivation de Defender ainsi que la persistance via le registre et les tâches planifiées.
- Trend Micro a manqué PowerShell encodé, un téléchargement certutil, un contournement AMSI, l'effacement des journaux d'événements, la désactivation de Defender et la persistance via clé Run du registre et tâches planifiées.
- Les tentatives d'arrêter le service propre de l'agent ont été rejetées sur CrowdStrike, Sophos et Trend Micro.
1. Acronis Cyber Protect
Acronis Cyber Protect exécute la sauvegarde, l'anti-malware et l'EDR à partir d'un seul agent. Sa console regroupe le stockage de sauvegarde, les plans de protection, les playbooks EDR, les plans de transfert SIEM et les incidents.
La protection Linux dépend de la compatibilité du noyau. Acronis documente Ubuntu 24.04 pour l'EDR et l'anti-malware, mais sur notre serveur Ubuntu 24.04 (noyau 6.8), la console a indiqué « Non applicable » pour les deux modules, et sur AlmaLinux 9.8, le module noyau n'a pas compilé. Sur CentOS 7.9 (noyau 3.10), l'agent a mis un fichier EICAR en quarantaine.
Advanced Email Security s'exécute dans une console distincte basée sur Perception Point. Une fois connecté, les événements d'e-mail et d'identité apparaissent dans la même vue d'incident, et les réponses incluent la suspension d'un utilisateur et le blocage d'un compte Entra ID.
Les incidents affichent un arbre de processus de la chaîne d'attaque, un résumé d'attaque IA et un bouton qui envoie l'incident à Microsoft Security Copilot. Après isolation, les analystes peuvent ouvrir une ligne de commande, transférer des fichiers ou prendre une capture d'écran ; les captures d'écran nécessitent une authentification à deux facteurs.
Un widget CyberFit Score a évalué notre serveur à 450 sur 850, répartis entre anti-malware, sauvegarde, pare-feu, VPN, chiffrement de disque et NTLM. Le référentiel de scripts contenait 109 scripts plus un générateur de scripts par IA.
Les options de déploiement incluent des installateurs hors ligne pour 32 bits, 64 bits et ARM, l'installation à distance via la découverte d'appareils et des tokens d'enregistrement qui associent un plan de protection. Les installateurs couvrent les postes de travail, les serveurs, les machines virtuelles et les appareils mobiles.
L'XDR dépend du service EDR cloud d'Acronis. Cyber Protect Local et Cyber Protect for OT conservent la gestion sur site mais n'offrent qu'une protection locale.
2. CrowdStrike Falcon Insight XDR
Falcon est exclusivement cloud. Le client choisit une région (EU-1, US-1, US-2 ou GovCloud) et exécute les modules endpoint, identité, SIEM et SOAR (orchestration, automatisation et réponse de sécurité) depuis une console web unique.
- Le capteur Linux fonctionne sur eBPF ; Ubuntu 24.04 n'a donc pas nécessité de compilation de module noyau. Il nécessite toutefois le capteur Falcon 7.19.17219 ou ultérieur.
- La gestion des hôtes listait les serveurs Windows et Ubuntu dans un même tableau, sous le même groupe d'hôtes et la même politique.
- Les détections étaient étiquetées avec des catégories CrowdStrike telles que IA Powered IOA et Machine Learning via Cloud-based ML. Une détection mimikatz bloquée comportait la prévalence mondiale et locale, 43 comportements contextuels, un panneau de hash SHA256 et un onglet Google Threat Intelligence.
- La gestion des IOC accepte les envois CSV ou JSON, et chaque indicateur prend une plateforme, un groupe d'hôtes, une gravité, une date d'expiration et une note d'audit.
- Network contain isole un hôte tout en gardant la session Real Time Response ouverte pour l'investigation. La politique de prévention peut empêcher un ransomware de supprimer les copies fantômes, sur lesquelles repose la récupération de fichiers basée sur RTR.
3. Sophos Intercept X
Sophos Central est uniquement en mode SaaS. L'ancienne Sophos Enterprise Console est un produit distinct sans les fonctionnalités XDR de Central.
- L'installateur Windows était un stub de 2.66 Mo qui avertissait qu'il supprimerait les logiciels de sécurité tiers. Il a terminé en 4 minutes 23 secondes, contre une estimation à l'écran de 10 minutes.
- My Products listait Endpoint, Server, Email Security, NDR, Identity, ZTNA et Firewall Management, et le Threat Analysis Center contient Cases, Detections, IA Search, Threat Graphs et Live Discover.
- Le terminal a journalisé 9 détections de comportement malveillant et 3 détections de malware ou PUA. La console a compté 42 détections pour le serveur en 24 heures, et son graphique MITRE affichait Defense Evasion 17, Credential Access 13 et Execution 12.
- Sophos IA a résumé un cas mimikatz sur six étapes ATT&CK et suggéré trois requêtes de suivi. Les tentatives d'arrêt de cinq services Sophos ont renvoyé le code d'erreur 5 et les services ont continué à fonctionner.
- Sur Ubuntu, l'agent fonctionnait en mode XDR Sensor, sans antivirus, et la protection contre la falsification s'affichait « Non applicable ». Il a tout de même signalé un reverse shell et un transfert d'outil d'accès initial à une gravité Moyenne.
- L'analyse comportementale, CryptoGuard et l'exploit protection s'exécutent sur l'appareil ; sans internet, la télémétrie est stockée localement puis envoyée à Central au retour de la connexion.
4. Bitdefender GravityZone
GravityZone s'exécute comme console cloud (version 6.73 dans notre test) ou sur site, avec les fonctionnalités XDR dans la version cloud.
- L'assistant Install Protection propose quatre méthodes : installation locale, lien e-mail vers l'utilisateur, package relais et envoi depuis la console via un relais.
- La console listait les connecteurs Office 365, Active Directory, Azure AD, Intune, Google Workspace, Atlassian Cloud et Okta.
- Les pages Incidents, Response, Threats Xplorer et Network comportaient 34 vues prédéfinies au total, chaque liste ayant une section Custom pour les vues enregistrées.
- La page de détails du terminal indiquait Advanced Threat Control sur On, et la sensibilité HyperDetect peut être réglée sur Permissive, Normal ou Aggressive. Les actions automatiques des règles personnalisées sont suivies comme Action needed, In progress, Completed ou Dismissed.
- Le moteur d'analyse principal était Central Scan, avec Hybrid Scan en secours ; Local Scan (Full Engines) conserve les moteurs et le contenu de sécurité sur l'appareil pour une utilisation hors ligne.
- La liste des incidents comporte une colonne Actors, restée vide pour nos incidents ; les profils d'acteurs sont fournis avec l'extension IntelliZone.
5.Trend Micro Vision One
Vision One est une plateforme SaaS dotée de 10 modules de sécurité dans un même menu, dont la sécurité de l'identité, des e-mails, du réseau, du cloud et des mobiles. Les déploiements sur site Apex Central et Deep Security Manager peuvent s'y connecter.
- La protection nécessite deux agents. Le premier package a enregistré le serveur comme « Capteur uniquement » et averti « Fonctionnalités de protection non installées » ; le package Apex One de 890 Mo a pris environ cinq minutes à installer et a nécessité un redémarrage.
- Lors de la première exécution de test, les tentatives mshta et rundll32 n'ont pas ouvert calc.exe, mais la console n'a affiché aucune alerte correspondante. Lors d'une nouvelle exécution, les deux processus ont démarré.
- Un insight Workbench n'a montré que l'étape Execution le premier jour ; au troisième jour, il couvrait sept tactiques ATT&CK, dont Credential Access et Privilege Escalation. Le même insight indiquait « Security Playbooks : None », avec un lien pour en exécuter un manuellement.
- Sans connexion à son serveur, l'analyse en temps réel d'Apex One continue de fonctionner sur les signatures locales, et la corrélation Vision One reprend au retour de la connexion.
- Attack Surface Discovery a attribué à notre serveur un score de risque de 72 et signalé deux CVE à haut risque (CVE-2024-9680, CVE-2025-33053). L'assistant Companion a répondu à nos questions en turc.
6. Stellar Cyber Open XDR
La plateforme Open XDR de Stellar Cyber ingère les données des outils de sécurité déjà utilisés par une organisation, via plus de 400 intégrations prédéfinies, selon le fournisseur.1 Stellar Cyber la positionne pour fonctionner au-dessus des outils EDR, pare-feu et d'identité existants plutôt que de les remplacer.
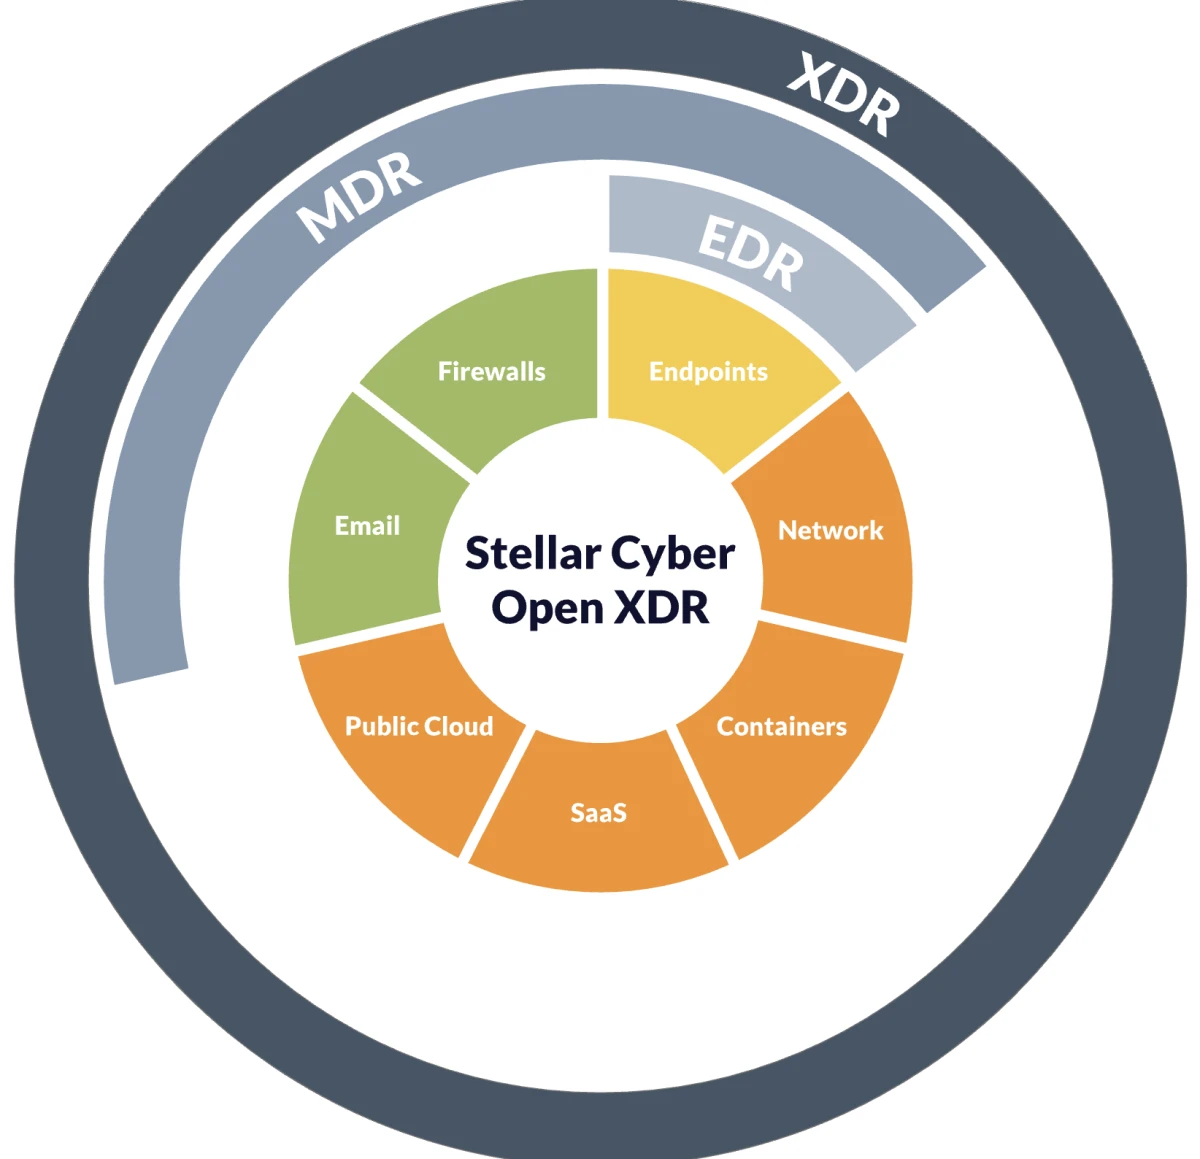
Source : Stellar Cyber
Fonctionnalités clés :
- Corrélation par machine learning : les données de toute source sont normalisées et enrichies avec du contexte, et les incidents corrélés incluent les données sous-jacentes
- SIEM nouvelle génération, plateforme de renseignement sur les menaces (TIP), UEBA, surveillance de l'intégrité des fichiers, IDS, NDR et SOAR dans une seule plateforme
7. SentinelOne Singularity XDR
La plateforme Singularity de SentinelOne étend la détection et la réponse sur les terminaux avec son propre IA-SIEM. Son assistant Purple IA travaille sur les données de SentinelOne et de sources tierces.2
Fonctionnalités clés :
- Purple IA répond aux questions des analystes sans requête écrite, produit des résumés générés par IA et mène des investigations agentiques qui suggèrent les étapes suivantes
- La restauration en 1 clic rétablit les fichiers et configurations modifiés par un attaquant ; selon SentinelOne, la plupart des fonctions de restauration fonctionnent sur Windows et utilisent Windows Volume Shadow Copy, que l'agent protège contre la falsification3
- La vue Storyline organise les événements de terminal en un récit unique pour l'investigation
8. Cisco XDR
Cisco XDR a remplacé Cisco SecureX, dont le support s'est terminé le 31 juillet 2024. Les clients SecureX n'héritent pas de Cisco XDR ; il s'agit d'un abonnement payant distinct.4 La plateforme rassemble les solutions de sécurité Cisco et tierces.5
Fonctionnalités clés :
- A repris l'orchestration, les tableaux de bord, la réponse aux menaces, les intégrations et les informations sur les appareils de SecureX
- Enrichit les données d'incident avec le renseignement sur les menaces Cisco Talos et le contexte des actifs
9. Exabeam New-Scale Security Operations Platform
Exabeam vend New-Scale Fusion comme sa New-Scale Security Operations Platform, combinant SIEM, analyse comportementale des utilisateurs et des entités (UEBA) et automatisation.6
Fonctionnalités clés :
- Agent Behavior Analytics (ABA), ajouté lors du lancement New-Scale de janvier 2026, étend la surveillance comportementale aux agents IA7
- Ingère l'activité d'outils d'IA tels que ChatGPT, Gemini et Microsoft Copilot
- Outcomes Navigator mappe la couverture de détection aux cadres de sécurité
 Ajouter comme source préférée
10. Microsoft Defender XDR
Microsoft Defender XDR corrèle les alertes et événements issus des produits de sécurité Microsoft, notamment Defender for Endpoint, Defender for Office 365, Defender for Identity et Defender for Cloud Apps, en incidents dans le portail Microsoft Defender.8
Fonctionnalités clés :
- Les incidents rassemblent les alertes d'e-mail, d'identité et de terminal d'une même attaque en un récit d'attaque unique
- L'investigation et la réponse automatisées, ainsi que la perturbation d'attaque, agissent automatiquement sur les alertes et incidents
- Microsoft Sentinel s'exécute dans le même portail ; après le 31 mars 2027, Sentinel ne sera plus pris en charge dans le portail Azure
- Security Copilot est intégré au portail Defender
11. Palo Alto Cortex XDR
Palo Alto Networks indique que Cortex XDR connecte les données issues des sources endpoint, réseau, cloud, identité et e-mail.9
Fonctionnalités clés :
- Palo Alto rapporte une détection de 100 % au niveau des techniques, sans délais ni changements de configuration, lors de l'évaluation MITRE ATT&CK Enterprise 2024, et 8 étapes d'attaque sur 10 empêchées avec zéro faux positif10
- Visibilité sur le trafic réseau, le comportement des utilisateurs et l'activité des terminaux, selon le fournisseur
Comment évaluer les solutions XDR
- Pilotez sur votre propre combinaison d'OS et de noyau. Acronis documente la prise en charge d'Ubuntu 24.04, mais notre serveur n'exécutait que la sauvegarde ; CrowdStrike nécessite le capteur 7.19.17219 ou ultérieur sur Ubuntu 24.04 ; notre essai Trend Micro n'avait pas de licence Linux.
- Vérifiez quelle licence chaque fonctionnalité exige. Les fonctionnalités EDR d'Acronis nécessitent son pack EDR, le blocage de CrowdStrike nécessite Falcon Prevent, les actions automatiques de Bitdefender nécessitent une licence de protection, le mode capteur XDR de Sophos n'inclut pas d'antivirus et l'XDR hors ligne de Trend Micro est un produit distinct.
- Déployez par phases, en commençant en mode détection et en examinant les alertes par rapport à vos propres scripts d'administration avant d'activer la prévention et les playbooks. Les playbooks d'Acronis et la Surveillance du comportement de Trend Micro sur Windows Server sont désactivés par défaut, et la politique par défaut de CrowdStrike n'a pas bloqué EICAR.
- Pour la conformité, vérifiez ce que couvre chaque période de rétention. La rétention des incidents et des alertes était de 90 à 180 jours chez quatre fournisseurs, CrowdStrike documente jusqu'à 365 jours pour les détections Threat Graph, et Sophos supprime les cas autogérés résolus après 30 jours.
- Prévoyez la mémoire des terminaux pour l'agent. Les instantanés Windows allaient de 138 Mo à 1 174 Mo.
- Cartographiez les intégrations avec votre infrastructure de sécurité existante : connecteur SIEM, outil ITSM et limites de débit de l'API.
XDR vs EDR vs SIEM
CrowdStrike (Next-Gen SIEM) et Trend Micro (Agentic SIEM et XDR) incluent la recherche de logs dans la même console que l'XDR. Les équipes qui gèrent EDR, sécurité des e-mails et SIEM comme des silos de sécurité distincts trient une attaque dans plusieurs consoles ; l'XDR relie ces signaux en un seul incident.
XDR natif, ouvert et hybride
Les produits XDR sont généralement décrits comme natifs, ouverts ou hybrides, selon l'origine de leurs données :
- XDR natif repose sur les agents et capteurs d'un même fournisseur. Les cinq plateformes testées partent de ce modèle.
- XDR ouvert ingère les données des outils de sécurité d'autres fournisseurs. Stellar Cyber est construit sur ce modèle.
- XDR hybride est une plateforme native qui ingère également des données tierces. Les cinq plateformes testées documentent de tels connecteurs, par exemple Okta chez Bitdefender et Proofpoint chez CrowdStrike.
Méthodologie du benchmark XDR
Un critère oui/non est considéré comme satisfait lorsque la documentation du fournisseur décrit la fonctionnalité et nomme la licence, le module et les paramètres nécessaires. Les captures d'écran de notre laboratoire le confirment lorsque l'essai le permettait. Les sous-métriques notées comptent les éléments d'une liste de contrôle fixe appliquée à chaque fournisseur. Nous n'attribuons ni pondération ni score total.
Limites :
- La mémoire est un instantané par fournisseur, pris selon la politique et la charge de travail propres à ce fournisseur.
- La durée d'installation exclut l'enregistrement de la console et le téléchargement de la politique.
- Trend Micro n'a pas été testé sur Linux car le tenant d'essai n'avait pas de licence Linux.
- Nous avons vérifié les fonctionnalités soumises à des licences distinctes, telles que Sovereign Private Cloud, uniquement dans la documentation.
FAQ
Une solution XDR (détection et réponse étendues) collecte les données de sécurité des terminaux, des e-mails, des systèmes d'identité, des capteurs réseau et des charges de travail cloud, les corrèle en incidents et exécute des actions de réponse depuis une seule console. Elle étend la détection et la réponse sur les terminaux (EDR) au-delà de l'hôte, afin que les équipes de sécurité disposent de la détection et de la réponse aux menaces en un seul endroit.
Le lien entre les événements provenant de différentes sources aide à révéler les attaques multi-étapes, comme celles menées par des groupes de menaces persistantes avancées.
Collecter : les agents et connecteurs envoient les données de plusieurs couches de sécurité (terminal, e-mail, identité, réseau et cloud) vers une plateforme unique. Les cinq plateformes testées ingèrent les données de terminal, d'e-mail et d'identité.
Corréler : l'analytique regroupe les événements de sécurité liés en incidents. Un insight Workbench de Trend Micro a regroupé 69 alertes et suivi les étapes d'attaque qu'elles couvraient.
Répondre : les playbooks isolent les hôtes, mettent les fichiers en quarantaine ou bloquent les comptes. Acronis documente le blocage d'un compte Entra ID, et ses playbooks ont clôturé les nouveaux incidents comme « Atténués automatiquement » une fois activés.
La corrélation vise à réduire les faux positifs et le nombre d'alertes que les analystes de sécurité examinent, en vérifiant une alerte par rapport aux signaux d'autres sources. Notre test n'a pas mesuré les taux de faux positifs.
Les cinq fournisseurs testés documentent une protection des terminaux qui continue de fonctionner hors ligne avec les modules et paramètres requis ; nous n'avons pas testé les terminaux déconnectés. Parmi les cinq, seul Trend Micro documente des analyses XDR complètes sans connexion Internet, via Sovereign Private Cloud.
Les cinq fournisseurs testés documentent une voie de récupération, mais seuls Acronis, Bitdefender et Sophos restaurent automatiquement. Lors de nos tests en conditions réelles, Acronis a restauré les 17 fichiers de test lors d'une exécution RanSim avec son pack EDR activé ; les exécutions avec le pack désactivé et un autre script de chiffrement n'en ont restauré aucun. Bitdefender a mis le script de test en quarantaine avant qu'il ne puisse chiffrer quoi que ce soit ; avec une exclusion d'analyse, il n'a restauré aucun des fichiers chiffrés.
Citer cette recherche
Choisissez le format qui correspond à votre lieu de publication. Coller la version avec lien dans votre CMS préserve le lien retour.
@misc{dogan2026,
  author = {Dogan, Sedat and Arslan, Ezgi},
  title  = {{Comparatif des 11 solutions XDR et fonctionnalités}},
  year   = {2026},
  month  = oct,
  howpublished    = {\url{https://aimultiple.com/xdr-solutions}},
  note   = {AIMultiple. Consulté le 30 octobre 2026}
}Résultats et horodatages de 75 points de données. Téléchargez les données de synthèse présentées dans les graphiques et les tableaux de cet article sous forme de fichier ZIP contenant 15 fichiers CSV.
Vous voulez les données détaillées derrière ? Rejoindre Premium
Journal des modifications
2 mises à jourAjout d'une section de synthèse du benchmark XDR avec des résultats par fournisseur pour Acronis, Sophos, CrowdStrike, Bitdefender et Trend Micro.
Ajout d'une section de tests pratiques couvrant Acronis, CrowdStrike, Sophos, Bitdefender et Trend Micro, avec des analyses complètes des fournisseurs.
Liens de référence
- A 20 ans d’expérience en tant que hacker white-hat et gourou du développement, avec une expertise approfondie des langages de programmation et des architectures de serveurs.
- Est conseiller d’administration auprès d’un VC qui investit dans des entreprises technologiques en phase de démarrage et chez Ödeal, une plateforme de paiement numérique régionale servant 125 000 commerçants.
- A dirigé l’infrastructure technologique et la cybersécurité de sept élections nationales, et a été reconnu au Hall of Fame de la cybersécurité par des leaders technologiques mondiaux dont Twitter.

À lire ensuite
Solutions IGA comparées: 12 fournisseurs avec fonctionnalités

Meilleures 10+ solutions PAM avec alternatives gratuites
Top 10 des solutions de sauvegarde SaaS

Soyez le premier à commenter
Votre adresse courriel ne sera pas publiée. Tous les champs sont obligatoires. Les commentaires sont laissés dans leur langue d'origine.