


I 3 migliori strumenti open source per l'audit dei firewall a confronto
Gli strumenti open source per l'audit dei firewall consentono ai team IT di verificare se i propri firewall sono configurati correttamente senza sostenere costi elevati. Tuttavia, le aziende mid-market ed enterprise possono valutare software per l'audit dei firewall closed-source per soluzioni più complete.
Esplora i principali strumenti open source per l'audit dei firewall, con una panoramica completa delle loro funzionalità, vantaggi e svantaggi:
Confronto dei software
* Tutti i pacchetti software analizzati sono compatibili con Windows
Classifica: Le aziende sono ordinate in base al numero totale di stelle su GitHub.
1. Firewall Orchestrator
Firewall Orchestrator importa le configurazioni firewall da più fornitori e produce report di conformità e documentazione dei set di regole. Offre funzionalità comunemente associate agli strumenti di Network Security Policy Management (NSPM), tra cui analisi delle regole, reporting e flussi di lavoro di conformità.
Si collega a fornitori di firewall, tra cui Check Point, Fortinet, Cisco e Juniper, e archivia i dati importati in un database PostgreSQL. I report possono essere esportati per le verifiche di conformità.
È distribuito con licenza Apache-2.0. Supporta Windows e offre un supporto parziale per Linux.
2. Firewall Audit
Firewall Audit verifica le regole firewall rispetto a un file di policy definito dall'utente. Legge un set di regole, lo confronta con i criteri e segnala tutto ciò che non corrisponde. Lo strumento è basato su CLI, viene eseguito dalla riga di comando anziché tramite un'interfaccia web ed è multipiattaforma.
Firewall Audit è con doppia licenza Apache-2.0 e MIT. È compatibile con Linux. La configurazione è minima: viene eseguito come singolo binario con un file di configurazione e un processo automatizzato di distribuzione software che esegue controlli di sicurezza a ogni modifica.
3. Batfish
Batfish analizza le configurazioni dei dispositivi di rete, inclusi router, switch e firewall, per verificare che la rete si comporti come previsto. Lo fa senza collegarsi ai dispositivi in produzione; lavora interamente sui file di configurazione.
L'analisi principale richiede i file di configurazione dei dispositivi. Non è necessario alcun accesso diretto ai dispositivi di rete. Questo è importante per ambienti estesi o sensibili in cui collegare uno strumento di audit all'infrastruttura di produzione non è un'opzione.
Il suo principale punto di forza è l'analisi what-if: puoi testare una modifica di configurazione proposta rispetto alle tue liste di controllo accessi (ACL), le regole che controllano quale traffico è consentito, prima di distribuirla. Batfish può confermare se la modifica consentirebbe o bloccherebbe un determinato flusso nella rete.
È distribuito con licenza Apache 2.0. È compatibile con MacOS.
Caratteristiche principali delle soluzioni open source per l'audit dei firewall
Quando si tratta di scegliere il miglior strumento per l'audit dei firewall, diversi fattori chiave meritano considerazione per garantire funzionalità ottimali e allineamento con le esigenze organizzative. Ecco gli aspetti essenziali da valutare:
1. Licenza
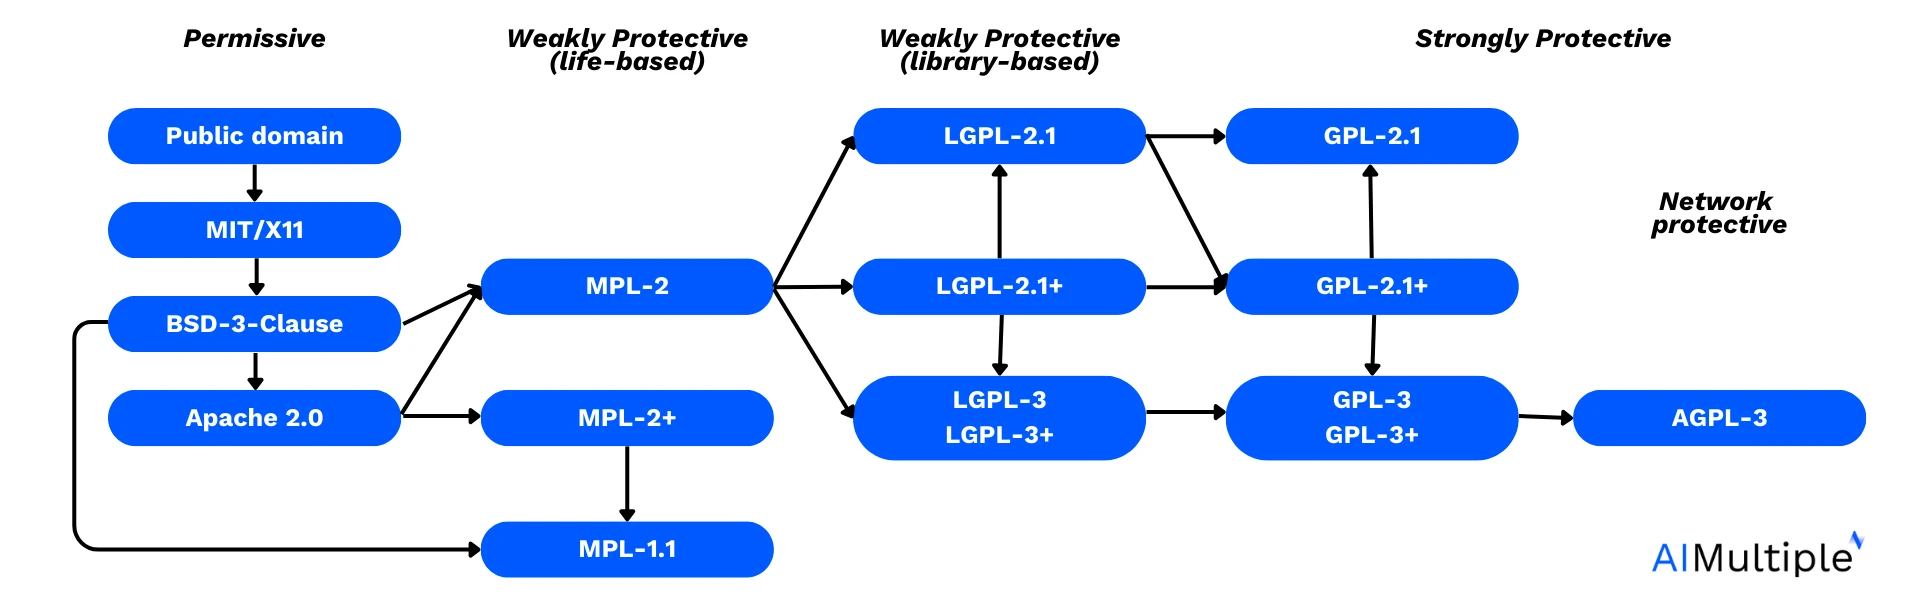
Fonte: David A. Wheeler (2007)1
La licenza dello strumento determina i diritti di utilizzo, la redistribuzione e la compatibilità con le policy della tua organizzazione. La licenza del software determina i diritti di utilizzo, le politiche di redistribuzione e se è in linea con i requisiti organizzativi e gli standard di conformità.
Apache 2.0 è noto per la sua natura permissiva, consentendo agli utenti di modificare e distribuire opere derivate a determinate condizioni. GPL-2, GPL-2+ e LGPL-2.1 sono licenze che danno priorità ai principi open source, richiedendo che anche le opere derivate siano open source e rispettino termini di distribuzione specifici.
MIT è un'altra licenza permissiva, che garantisce agli utenti la libertà di utilizzare, modificare e distribuire il software con restrizioni minime, rendendola compatibile con un'ampia gamma di progetti e licenze.
2. Compatibilità della piattaforma
Considerare la compatibilità della piattaforma del software garantisce un'integrazione perfetta con l'infrastruttura esistente, i dispositivi di rete e i fornitori di servizi cloud. La compatibilità con Windows, MacOS, Linux e altri sistemi operativi è fondamentale per una distribuzione capillare e una gestione agevole.
3. Metodo di distribuzione
Il metodo di distribuzione determina quanto rapidamente uno strumento può essere configurato e quale infrastruttura richiede. I metodi di distribuzione comuni includono binari CLI autonomi, che vengono eseguiti senza dipendenze aggiuntive, e configurazioni containerizzate tramite Docker, che richiedono un runtime per container ma semplificano la gestione delle dipendenze. Alcuni strumenti richiedono inoltre un database per archiviare le configurazioni importate per reporting e interrogazioni.
Motivi per utilizzare strumenti open source per l'audit dei firewall
1. Conformità continua
Gli strumenti open source per l'audit dei firewall consentono audit regolari dei firewall, garantendo l'aderenza a standard normativi come NIS2, DORA, PCI DSS e GDPR e favorendo un ambiente di rete sicuro.
Nessuna delle due normative impone uno strumento specifico. Ma entrambe richiedono prove documentate dei controlli firewall al momento dell'audit. Uno strumento di audit open source che esporta report può soddisfare questo requisito senza costi.
2. Individuare ridondanza e deriva delle regole
I set di regole firewall crescono. Le regole aggiunte a un progetto raramente vengono rimosse quando il progetto termina. Uno strumento di audit verifica la presenza di regole ridondanti, eccessivamente permissive o contraddittorie, problemi che la revisione manuale non rileva su larga scala.
3. Convalida pre-distribuzione
Strumenti come Batfish possono verificare una modifica proposta alle regole prima che venga messa in produzione. Ciò intercetta errori che altrimenti si manifesterebbero in produzione, sia come servizio bloccato sia come porta aperta non intenzionale.
 Aggiungi come fonte preferita
Vantaggi e svantaggi dell'utilizzo di strumenti open source per l'audit dei firewall
Vantaggi
1. Nessun costo di licenza
Il software open source è in genere gratuito da usare, eliminando i costi di licenza e riducendo i costi complessivi associati all'approvvigionamento di software per l'audit dei firewall. Questa economicità è particolarmente vantaggiosa per le organizzazioni con budget limitati o per quelle che cercano soluzioni economicamente efficienti senza compromettere la qualità.
2. Personalizzabilità e flessibilità
Uno dei principali punti di forza degli strumenti open source per l'audit dei firewall risiede nella loro personalizzabilità. Gli utenti hanno la libertà di modificare e adattare il codice sorgente in base alle proprie configurazioni firewall, alle policy di sicurezza di rete e ai requisiti di conformità. Questo livello di flessibilità consente alle organizzazioni di adattare lo strumento alle proprie esigenze specifiche di gestione della sicurezza, garantendo un approccio all'audit dei firewall più solido e su misura.
3. Supporto della community e collaborazione
I progetti open source prosperano grazie al supporto e alla collaborazione guidati dalla community. Gli utenti possono sfruttare le competenze collettive e i contributi di una community diversificata di sviluppatori, professionisti della sicurezza e appassionati.
Questo ambiente collaborativo favorisce il miglioramento continuo, l'innovazione e il rapido sviluppo di nuove caratteristiche e funzionalità, migliorando la qualità e l'efficacia complessive degli strumenti open source per l'audit dei firewall.
4. Codice verificabile
La trasparenza degli strumenti open source per l'audit dei firewall offre alle organizzazioni una maggiore visibilità sul codebase dello strumento, sui meccanismi di sicurezza e sulle pratiche di gestione dei dati. Questa trasparenza favorisce fiducia e affidabilità nella postura di sicurezza dello strumento, poiché gli utenti possono esaminare e verificare in modo indipendente il codice sorgente per individuare vulnerabilità, conformità agli standard di sicurezza e adesione alle best practice.
Inoltre, la natura aperta del software consente aggiornamenti e patch di sicurezza tempestivi, rafforzando ulteriormente la sicurezza della rete e la resilienza contro le minacce emergenti.
5. Integrazione e compatibilità
Gli strumenti basati su CLI vengono eseguiti all'interno dei flussi di lavoro CI/CD. Un controllo del set di regole può diventare parte di ogni distribuzione, allo stesso modo in cui un linter del codice viene eseguito a ogni commit.
Inoltre, gli strumenti open source supportano spesso vari protocolli e formati standard del settore, facilitando l'interoperabilità e lo scambio di dati con altri strumenti di sicurezza e piattaforme di gestione.
Svantaggi
1. Nessun supporto del fornitore
Sebbene le community open source possano offrire assistenza e risorse preziose, il supporto potrebbe non essere sempre così completo o tempestivo come quello fornito dai fornitori di firewall closed source. Questo può rappresentare un problema per le organizzazioni che richiedono assistenza immediata per configurazioni firewall complesse, risoluzione di incidenti di sicurezza o risoluzione rapida di problemi tecnici.
2. La configurazione richiede competenze tecniche
Sebbene la personalizzazione consenta alle organizzazioni di adattare le configurazioni firewall e le policy di sicurezza alle proprie esigenze specifiche, può anche comportare complessità, soprattutto per gli utenti con competenze tecniche limitate.
Firewall Orchestrator richiede Docker Compose e un database. Batfish viene eseguito come container Docker con un client Python. Nessuno dei due è un'installazione semplice per un utente non tecnico.
Configurare e gestire in modo efficace gli strumenti open source per l'audit dei firewall può richiedere una comprensione più approfondita dei principi di sicurezza di rete, delle policy firewall e dei processi di audit, che potrebbe non essere facilmente accessibile a tutti gli utenti.
3. Difficoltà di integrazione
I problemi di compatibilità con i fornitori di servizi cloud, l'infrastruttura di rete o altri strumenti di sicurezza possono richiedere ulteriori attività di sviluppo o soluzioni alternative, aggiungendo complessità al processo di implementazione. Le organizzazioni devono valutare attentamente la compatibilità degli strumenti open source per l'audit dei firewall con la propria infrastruttura esistente e stimare il livello di impegno necessario per un'integrazione senza problemi.
FAQ
Gli strumenti di audit dei firewall open source sono disponibili gratuito o a costi relativamente bassi, poiché sono guidati dalla community e non comportano costi di licenza.
D'altra parte, gli strumenti di audit dei firewall proprietari possono avere strutture di prezzo che includono costi di licenza una tantum, modelli di abbonamento basati su pagamenti mensili o annuali o prezzi basati sull'utilizzo per soluzioni cloud. È essenziale ricercare e confrontare diversi strumenti di audit dei firewall per determinare l'opzione più adatta in base alle esigenze e al budget della propria organizzazione.
Il software per l'audit dei firewall può consigliare automaticamente ottimizzazioni alle regole firewall in base alle best practice del settore. Queste raccomandazioni vengono spesso generate attraverso l'analisi dei modelli di traffico di rete, delle policy di sicurezza e delle vulnerabilità note.
Sfruttando algoritmi di machine learning e motori basati su regole, gli strumenti open source per l'audit dei firewall possono identificare regole ridondanti o inefficaci, rilevare potenziali lacune di sicurezza e proporre ottimizzazioni per migliorare la postura di sicurezza complessiva della rete.
Queste raccomandazioni possono includere suggerimenti come:
Rimuovere regole firewall ridondanti o inutilizzate per ridurre la complessità e migliorare le prestazioni.
Consolidare regole sovrapposte per semplificare la gestione delle policy firewall.
Identificare e correggere regole eccessivamente permissive che potrebbero esporre la rete a rischi di sicurezza.
Implementare ottimizzazioni delle regole in base a specifici requisiti di conformità, come PCI DSS o HIPAA.
Dare priorità alle regole o al traffico critici per una prevenzione e mitigazione delle minacce più efficaci.
Software di sicurezza da combinare con gli strumenti open source per l'audit dei firewall
Strumenti di audit della sicurezza di rete: identificano minacce, vulnerabilità e attività dannose per aiutare le aziende a mitigare gli attacchi informatici e a rispettare le normative.
Fornitori DSPM: offrono visibilità di rete su dove trovare i dati sensibili, chi vi ha accesso e come sono stati utilizzati nel cloud.
Soluzioni di gestione delle policy di sicurezza di rete (NSPM): proteggono l'infrastruttura di rete utilizzando firewall e policy di sicurezza contro tutte le minacce.
Cita questa ricerca
Scegli il formato adatto a dove pubblicherai. Incollare la versione con link nel tuo CMS preserva il backlink.
@misc{hafa2026,
  author = {Hafa, Adil and Arslan, Ezgi},
  title  = {{I 3 migliori strumenti open source per l'audit dei firewall a confronto}},
  year   = {2026},
  month  = jun,
  howpublished    = {\url{https://aimultiple.com/open-source-firewall-audit-tools}},
  note   = {AIMultiple. Consultato il 4 giugno 2026}
}Risultati e timestamp di 43 punti dati. Scarica i dati di sintesi mostrati nei grafici e nelle tabelle di questo articolo come file ZIP contenente 2 file CSV.
Vuoi i dati granulari che ci stanno dietro? Passa a Premium
Registro delle modifiche
4 aggiornamentiAggiunto un criterio sul metodo di distribuzione nella sezione delle caratteristiche principali e rimosso il criterio di inclusione delle 4k stelle GitHub.
Sostituiti i tre strumenti confrontati con Firewall Orchestrator, Firewall Audit e Batfish, ordinati per stelle GitHub.
Collegamenti di riferimento





Sii il primo a commentare
Il tuo indirizzo email non verrà pubblicato. Tutti i campi sono obbligatori. I commenti vengono lasciati nella loro lingua originale.