


IGA Çözümleri Karşılaştırıldı: 12 Özellikleriyle Satıcı

Kimlik Yönetişimi ve Yönetimi (IGA), güvenlik yöneticilerinin kuruluş genelindeki kullanıcı kimliklerini ve erişimlerini yönetmesini sağlar.
12 IGA platformunu araştırdık; satıcı iddialarını resmi ürün dokümantasyonuyla doğruladık, erişim sertifikasyonu iş akışlarını test ettik ve One Identity, Omada, Oracle, IBM, Lumos ve diğerlerinden müşteri dağıtımlarını çapraz kontrol ettik. Değer ve performans karşılaştırması analizimize bakın.
En iyi 12 IGA çözümünün karşılaştırması
* B2B inceleme platformlarındaki verilere dayanmaktadır
** LinkedIn verilerine dayanmaktadır
IGA vs IAM vs PAM
Bu üç kategori kapsam olarak örtüşür ancak farklı işlevleri kapsar.
IAM (Kimlik ve Erişim Yönetimi) kimlik doğrulama ve erişim kontrolünü yönetir: kullanıcının kimliğini doğrulamak ve kullanıcının sisteme girip giremeyeceğine karar vermek. Tek oturum açma, çok faktörlü kimlik doğrulama ve koşullu erişim ilkeleri IAM işlevleridir.
IGA (Kimlik Yönetişimi ve Yönetimi) IAM'nin uyguladığı erişimi yönetir. Kimin hangi erişime sahip olduğunu, bunu kimin onayladığını ve hâlâ gerekli olup olmadığını kaydeder. Erişim incelemeleri, rol modelleme, SoD uygulama ve uyumluluk raporlama IGA işlevleridir.
PAM (Ayrıcalıklı Erişim Yönetimi) sistem yöneticileri, veritabanı sahipleri ve root hesapları gibi yükseltilmiş izinlere sahip kimlikleri kapsar. Yükseltilmiş erişimin ne zaman kullanılabileceğini kontrol eder, ayrıcalıklı oturumları kaydeder ve ayrıcalıkları tam zamanında verir.
IGA nasıl çalışır?
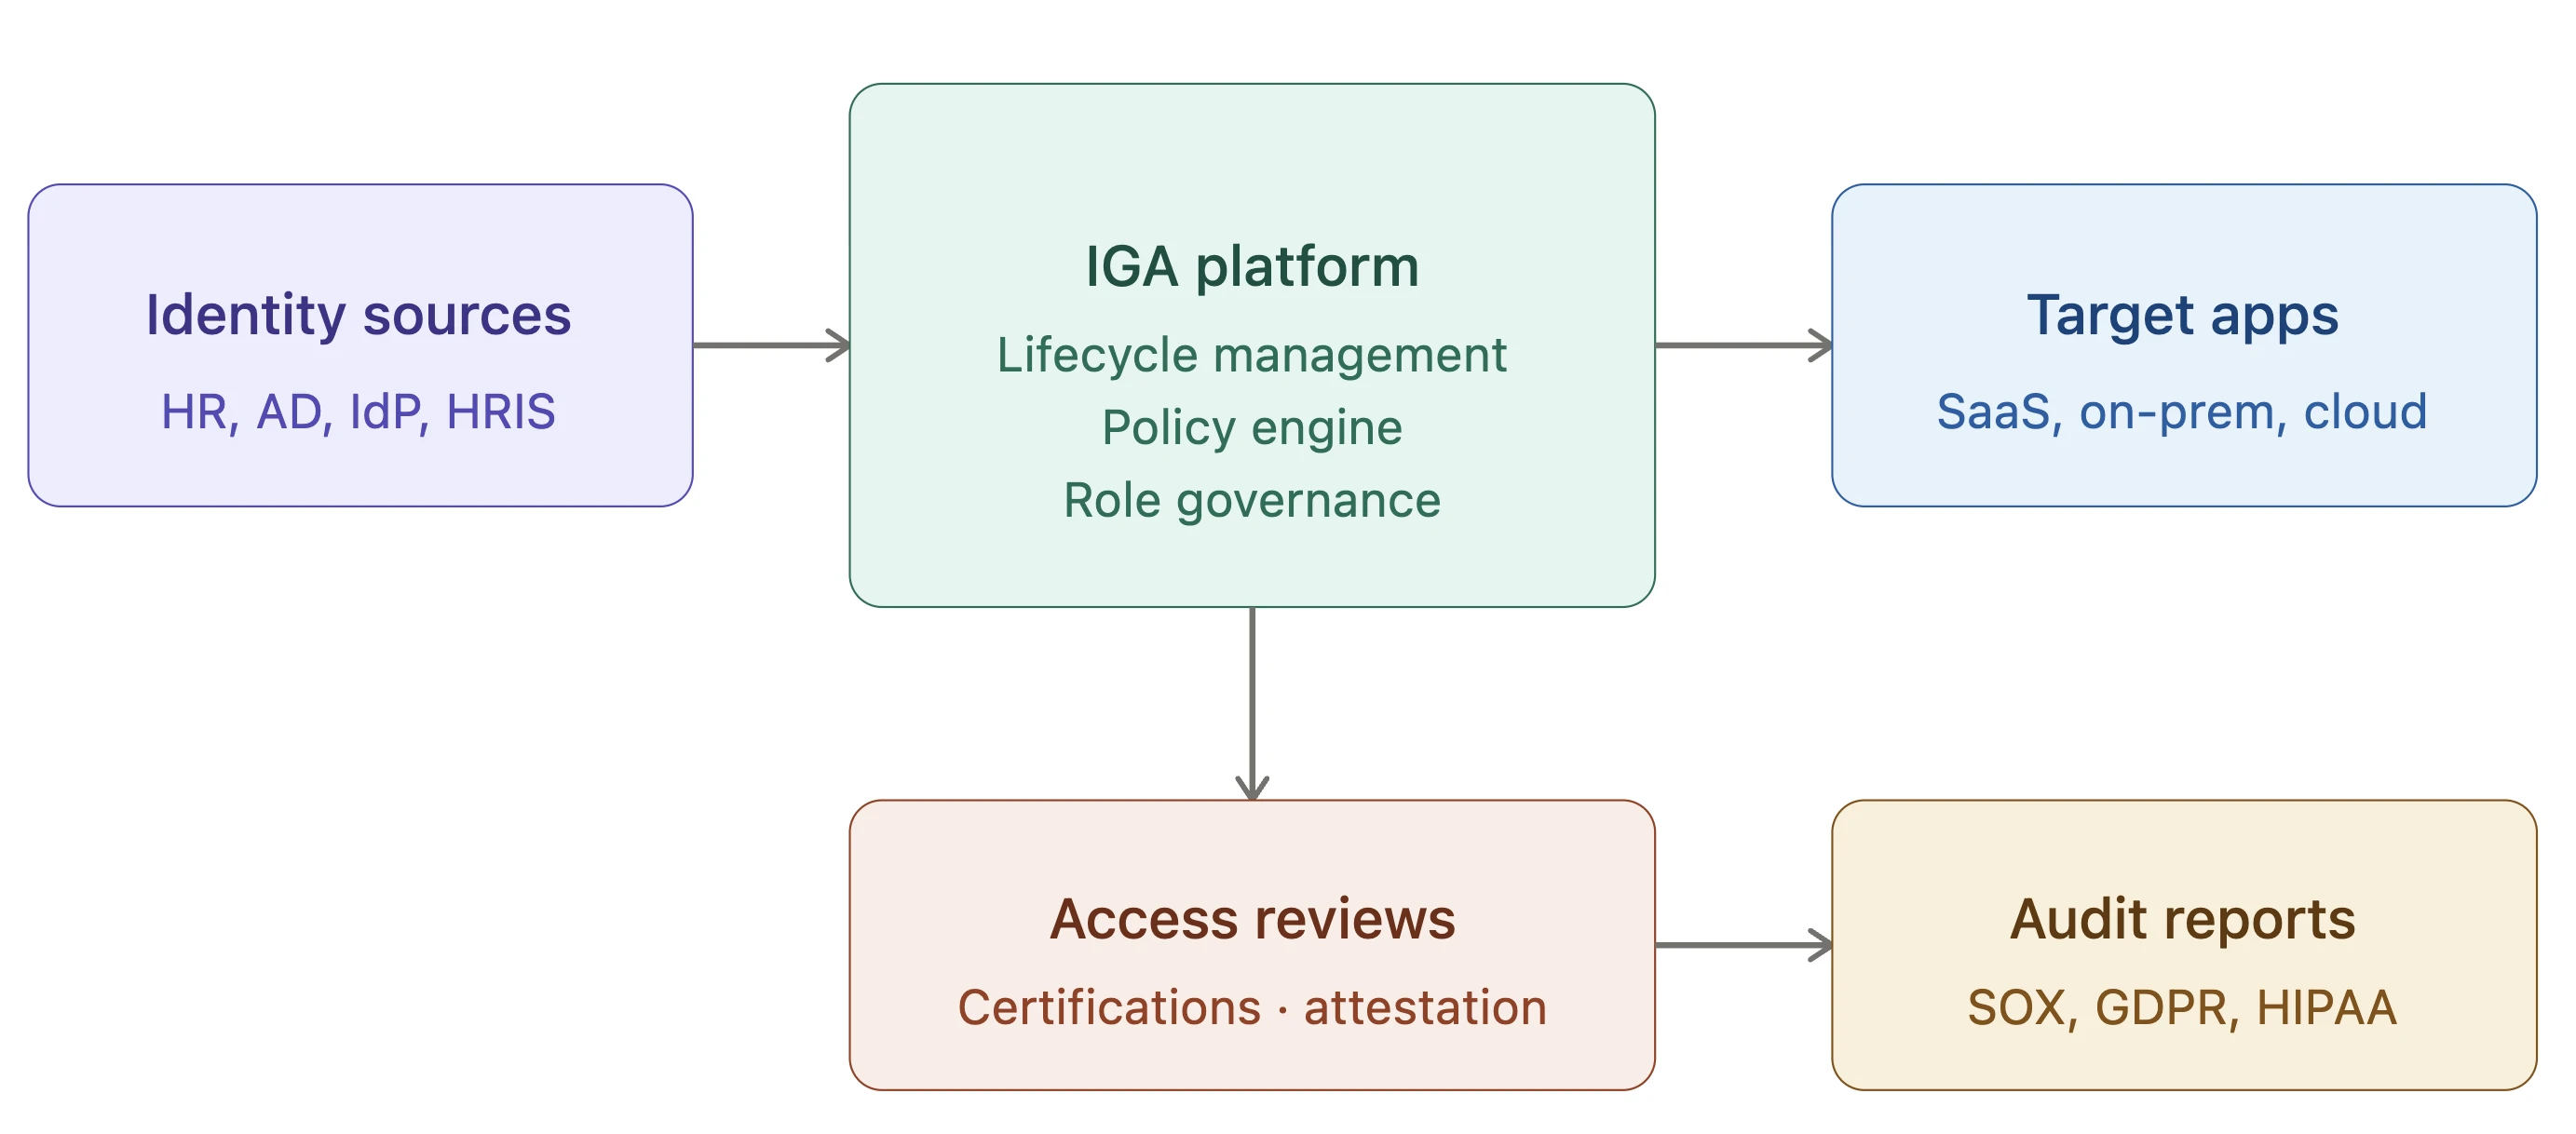
Kimlik verileri IGA platformuna İK sistemleri, Active Directory ve kimlik sağlayıcıları gibi yetkili kaynaklardan girer. Platform, kuruluşta kimlerin var olduğunu, hangi rollere sahip olduklarını ve hangi erişimlere sahip olduklarını kaydeden merkezi bir kimlik deposu tutar.
Politika motoru, iş kurallarını sağlama kararlarına dönüştürür. Bir çalışan işe başladığında, rol değiştirdiğinde veya ayrıldığında platform, bağlı uygulamalardaki erişimi verir, ayarlar veya iptal eder. Hassas sistemlere yönelik talepler onay iş akışları üzerinden yönlendirilebilir.
Erişim sertifikasyonu kampanyaları bir programa göre veya talep üzerine çalışır. Yöneticiler ve kaynak sahipleri, her kullanıcının erişiminin hâlâ gerekli olup olmadığını onaylar. Bazı platformlar, benzer rollerdeki meslektaşlarınkinden farklı olan erişimi işaretleyen akran grubu analizi ekler.
Sağlama işlemleri hedef uygulamalara bağlayıcılar, SCIM 2.0 veya API'ler aracılığıyla ulaşır. Her eylem kaydedilir ve bu kayıtlar SOX, GDPR ve HIPAA denetimlerinde kullanılan raporları besler.
IGA Çözümleri Açıklandı
1. One Identity Manager
One Identity Manager; şirket içi, bulut ve hibrit ortamlar için dağıtım seçenekleri sunan ve Active Directory, Microsoft Entra ID ve SAP yönetişimine odaklanan bir IGA platformudur.
Sürüm 9.3, platformu .NET 8'e taşıdı ve Web Designer portalını Angular tabanlı Web Portal ile değiştirdi. Web Portal'da, istekleri onaylama veya reddetme gibi eylemler arka plan süreçleri olarak çalışır; böylece sistem bunları işlerken kullanıcılar çalışmaya devam edebilir. Web Portal, bir erişim talebi sırasında alıcının akran grubuna göre ürünler de önerebilir.
Sürüm 10.0, masaüstü kurulumu olmadan çalışan tarayıcı tabanlı bir yönetim arayüzü ekler.1 10.0 sürümündeki diğer eklemeler:
- Risk puanı alımı: Üçüncü taraf analitik ve UEBA araçlarından kullanıcı risk puanlarını içe aktarır ve bunları dahili risk puanlarıyla birleştirir.
- ITDR playbook'ları: Özel playbook'lar ilke ihlallerine yanıt olarak hesapları devre dışı bırakır, güvenlik olaylarını işaretler veya hedefli doğrulama başlatır.
- Entra ID Davranış Odaklı Yönetişim (BDG): Uygulama düzeyinde kullanımı izler, kullanılmayan veya nadiren kullanılan yetkileri belirler ve bunların kaldırılmasını önerir veya otomatikleştirir.
- SAP işlem kullanımı içe aktarımı: Toplanan SAP işlem verileri SoD analizini destekler ve kullanılmayan SAP profillerini belirler.
- Doğal dille raporlama: Yetkili kullanıcılar, müşteri kontrollü bir LLM aracılığıyla kimlik verilerini doğal dilde sorgular.
- SIEM çıktısı: CEF formatında Syslog mesajları.
Sınırlamalar:
- 9.3 sürümüne yükseltme, Job sunucuları ve web uygulamaları için otomatik yazılım güncellemelerini kullanamaz; bunların elle güncellenmesi gerekir.
- Betikler ve özel uzantılar .NET 8 ile uyumlu olmalıdır ve Web Designer'da oluşturulan özelleştirmeler Angular portalında yeniden oluşturulmalıdır.
2. ConductorOne
ConductorOne, Baton bağlayıcı çerçevesi üzerine kurulmuş bir SaaS kimlik yönetişimi platformudur. Her bağlayıcı; kullanıcı erişim incelemeleri ve tam zamanında erişim talepleri için bir uygulamadaki hesapları ve yetkileri eşitler.
Bağlayıcılar iki modda çalışır: ConductorOne tarafından barındırılan veya müşterinin ortamında kendi kendine barındırılan. Kubernetes üzerinde hizmet modunda çalışan kendi kendine barındırılan bir bağlayıcı, ConductorOne ile bağlantıyı sürdürür ve düzenli aralıklarla erişim verilerini yükler.
Bir yönetici bağlayıcı eklediğinde ConductorOne, kuruluşun kimlik, SSO veya federasyon sağlayıcısında keşfedilen, henüz yönetilmeyen uygulamaları listeler ve bağlayıcı bunlardan birine eklenebilir.
Sınırlamalar:
- Sağlama desteği bağlayıcıya göre değişir. Örneğin Concur bağlayıcısı hesap oluşturur ancak hesapları kaldırmaz; kaldırma işleminin Concur içinde yapılması gerekir.
- Birkaç bağlayıcı beta aşamasındadır; ConductorOne, beta bağlayıcıların sınırlı özellik desteğine veya eksik hata işlemeye sahip olabileceğini belirtir.
3. Idira (önceden CyberArk Identity Governance)
CyberArk, Şubat 2025'te Zilla Security'i satın alarak IGA pazarına girdi.2 Palo Alto Networks, Şubat 2026'da CyberArk'ı satın alma işlemini tamamladı ve Mayıs 2026'da CyberArk platformunu Idira olarak yeniden adlandırdı. Mevcut CyberArk müşterileri aynı platformda yeni adla devam ediyor.
AI Profilleri, mevcut izinleri analiz eden ve her rol için en az ayrıcalıklı erişimi öneren makine öğrenimi modelleridir. CyberArk, Zilla müşterilerinin eski IGA'ya kıyasla erişim incelemelerinde %80 daha az çaba harcadığını ve %60 daha az sağlama bildirimi açtığını belirtir; bunlar satıcı rakamlarıdır.3
Kimlik Haritası, bağlı uygulamalardaki insan ve insan dışı kimliklerin yetkilerini gösterir. Universal Sync, standart API'lere sahip olmayan uygulamaları bağlamak için robotik süreç otomasyonu kullanır.
Platform, 1.000+ hazır entegrasyon listeler ve CyberArk'ın PAM ürünleriyle birlikte çalışır.
Sınırlamalar:
- IGA platforma 2025'teki Zilla satın alımıyla geldi ve platform 2026'da Idira olarak yeniden adlandırıldı; ürün adları eski CyberArk ve yeni Palo Alto Networks dokümantasyonu arasında farklılık gösterir.
- Fiyatlandırma, PAM ve IGA lisanslamasını birleştirir; bu da PAM olmadan yönetişime ihtiyaç duyan kuruluşlar için karmaşıklık yaratır.
4. Lumos
Lumos; erişim desenleri, rol atamaları, HRIS verileri ve kullanım günlüklerinden RBAC ve ABAC ilke önerileri oluşturmak için Albus adlı bir yapay zeka ajanını kullanır.
Aralık 2025'te Lumos, Ajan Tabanlı Kullanıcı Erişim İncelemelerini başlattı. Albus bir inceleme kampanyasının ilk geçişini yürütür ve yaygın olarak bulunan düşük riskli erişimi, insan inceleyiciler sonuçları görmeden önce anormalliklerden ayırır. 4
Nisan 2025'te başlatılan Otonom Politika Yönetimi, makine öğrenimi ve yapay zeka ajanlarını kullanarak RBAC ve ABAC ilkelerini oluşturur, günceller ve uygular.
Lumos ayrıca SaaS lisans yönetimini de kapsar: BT ekiplerinin geri alabileceği veya yönetişim altına alabileceği kullanılmayan lisansları ve gölge BT uygulamalarını belirler.
Sınırlamalar:
- SAP yetki yönetimi, ana bilgisayar (mainframe) entegrasyonu ve işlem düzeyinde SoD, Lumos dokümantasyonunda ele alınmaz.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance, Entra ID P1 veya P2 için bir yönetişim eklentisi lisansıdır.
Temel yetenekler arasında; uygulama rollerini, grup üyeliklerini ve SharePoint izinlerini tanımlı onay iş akışları, sona erme ilkeleri ve erişim incelemeleriyle erişim paketlerine toplayan Yetki Yönetimi bulunur.5 Yaşam Döngüsü İş Akışları, Workday ve SuccessFactors'tan gelen İK tetikleyicilerini kullanarak işe giriş, görev değişikliği ve işten ayrılma olaylarını otomatikleştirir. Ayrıcalıklı Kimlik Yönetimi (PIM), Entra ID ve Azure'da yükseltilmiş rollerin tam zamanında etkinleştirilmesini sağlar.6
Erişim İnceleme Ajanı (önizleme), incelemeleri Microsoft Teams içinde doğal dilde gerçekleştirir; yapay zeka tarafından oluşturulan önerileri yüzeye çıkarır ve inceleyicileri ayrı bir portala gitmelerini gerektirmeden bir karara yönlendirir.6
Yetki yönetimi artık ajan kimlikleri için API izinlerine kapsamlandırılan erişim paketlerini destekler ve Microsoft ekosistemi içindeki yapay zeka ajanı yönetişimini kapsar.5
Sınırlamalar:
- Microsoft dışındaki uygulamaların yönetilebilmesi için önce örneğin SCIM sağlama aracılığıyla Entra ID'ye bağlanması gerekir.
- Yetki yönetimindeki SoD kontrolleri, uyumsuz erişim paketleri ve gruplar düzeyinde çalışır; SAP gibi uygulamaların içindeki izinleri analiz etmezler.
- Yönetişim özellikleri Entra ID P1, P2, ID Governance ve Entra Suite lisansları arasında bölünmüştür.
6. SailPoint Identity Security Cloud
SailPoint iki IGA ürünü sunar: Identity Security Cloud (SaaS) ve IdentityIQ (şirket içi).
SoD ve insan dışı kimlik yönetişimi ayrı modüller olarak satılır. SoD, Access Risk Management (ARM) üzerinden yürütülür. Hizmet hesapları, botlar ve RPA kimlikleri Machine Identity Security gerektirir; yapay zeka ajanları ise Agent Identity Security gerektirir.
2026'da SailPoint, Salesforce, ServiceNow ve Snowflake'in SaaS sürümleri için, bu platformlarda çalışan yapay zeka ajanlarını keşfeden Agent Identity Security bağlayıcıları ekledi.7
Sınırlamalar:
- SoD ve insan dışı modüller ücretli eklentilerdir; temel lisans tam dağıtım maliyetini yansıtmaz.
- IdentityIQ (şirket içi) ile Identity Security Cloud (SaaS), farklı özellik kümelerine sahip ayrı ürünlerdir.
7. Okta Identity Governance
Okta Identity Governance (OIG), Okta'nın çalışan kimliği platformuna yönelik bir yönetişim eklentisidir. Sağlama için Lifecycle Management'ı, kod içermeyen otomasyon için Okta Workflows'u ve sertifikasyonlar ile erişim talepleri için Access Governance'ı birleştirir. Okta Entegrasyon Ağı (600+ entegrasyon) üzerinden bağlanan uygulamalar, ayrı bağlayıcılar oluşturmadan yönetilebilir.8
Governance Analyzer, oturum açma sıklığına, son erişim tarihine ve akran grubu üyeliğine dayalı olarak sertifikasyon kampanyalarına öneriler ekler.9
Sınırlamalar:
- OIG, kimlik platformu olarak Okta'yı gerektirir; bağımsız bir IGA ürünü olarak satılmaz.
- Yerleşik seçeneklerin dışındaki yaşam döngüsü senaryoları, Okta Workflows içinde özel akışlar gerektirir.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance, Ping'in barındırılan kimlik platformu olan PingOne Advanced Identity Cloud'a yönelik bir eklentidir. Erişim taleplerini, erişim sertifikasyonlarını, SoD ilkelerini ve onboarding yapılan uygulamalardan yetki toplamayı kapsar.10
Sertifikasyonlar bir programa göre çalışabilir veya olaylar tarafından tetiklenebilir. Bir olay kuralı, bir koşulu bir eylemle eşleştirir; örneğin, sistemde bir kullanıcı oluşturmak o kullanıcı için otomatik olarak bir sertifikasyon başlatabilir.
Yönetişim sözlüğü öznitelikleri; risk düzeyi veya veri sınıflandırması gibi özel meta verileri uygulamalara, yetkilere ve rollere ekler. İnceleyiciler sertifikasyonlar sırasında bu meta verileri görür ve kapsam kuralları hangi kullanıcıların belirli uygulamaları, yetkileri veya rolleri görüntüleyebileceğini ya da bunlar üzerinde işlem yapabileceğini sınırlar.
SoD ilkeleri erişim talepleri sırasında kontrol edilir ve planlanmış ilke taramaları mevcut erişimdeki ihlalleri yakalar. İş akışı düğümleri her ihlali bir istisna tanıyarak, reddederek veya çakışan yetkileri kaldırarak ele alır.
Sınırlamalar:
- Identity Governance yalnızca PingOne Advanced Identity Cloud üzerinde çalışır; diğer Ping ürünlerini kullanan kuruluşların bir Advanced Identity Cloud kiracısına ihtiyacı vardır.
- Özel raporlar, yakın gerçek zamanlı raporlama verileri ve yönetişim verileri için 90 günlük saklama, standart IGA raporlarının üzerine ücretli bir raporlama ve analitik katmanı gerektirir.
 Tercih edilen kaynak olarak ekle
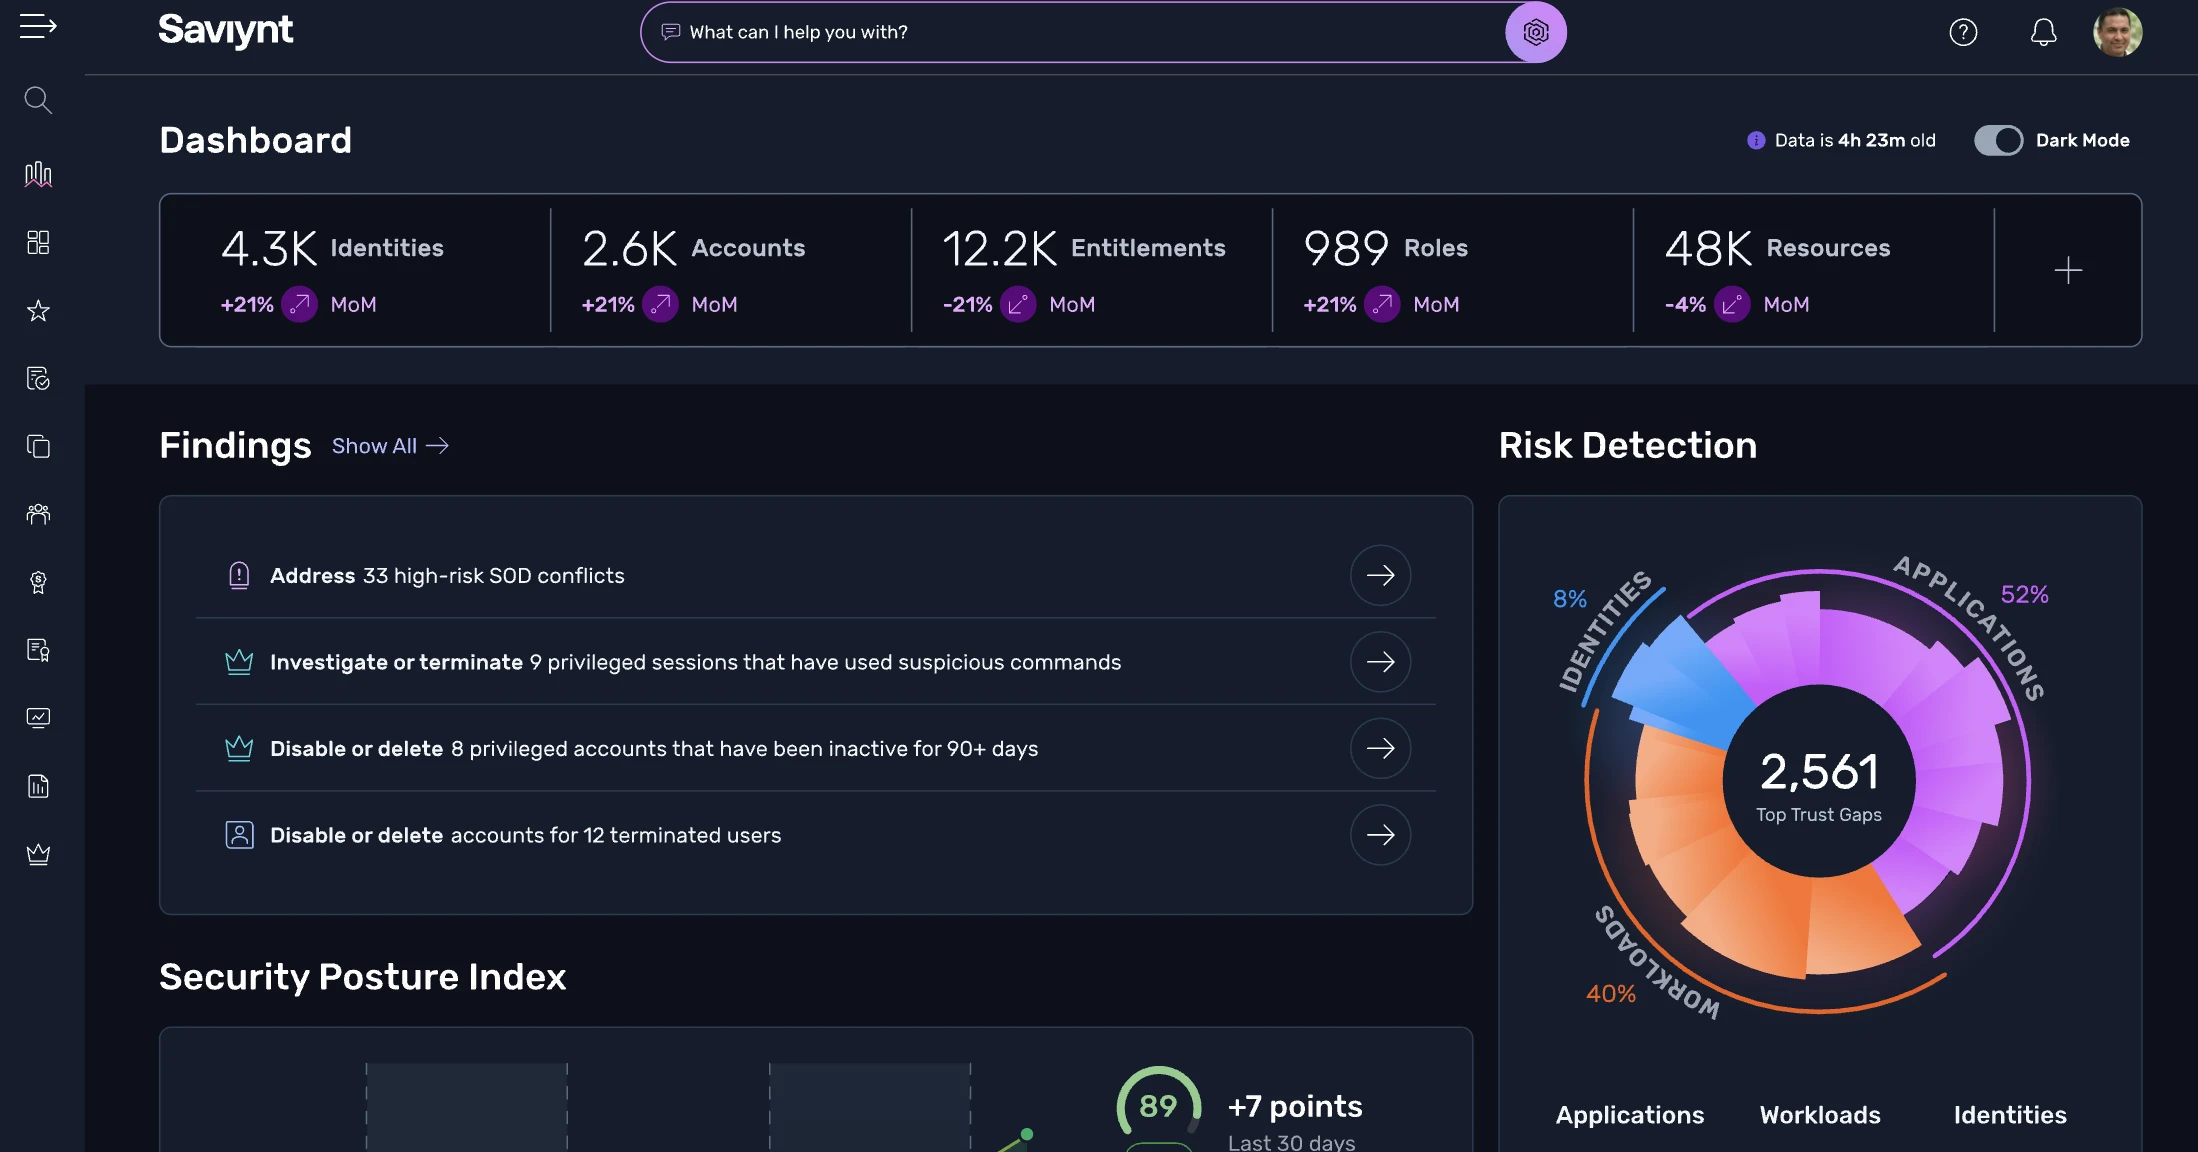
9. Saviynt Identity Cloud
Saviynt Identity Cloud; IGA, PAM ve Uygulama Erişimi Yönetişimini tek bir üründe birleştiren bir SaaS platformudur. Şirket içi sürümü yoktur.
SoD, SailPoint'te olduğu gibi ücretli bir eklenti değil, çekirdek platforma dahildir. 2025 sürümü SoD panosunu yeniden tasarladı ve SAP, Oracle, Salesforce ve NetSuite için kullanıma hazır kural kümeleri ekledi.11
İnsan, makine ve yapay zeka ajanı kimlikleri aynı platform içinde yönetilir. 2025'te Saviynt, insan dışı kapsamı iş yükleri ve kimlik bilgilerine genişletti. Üçüncü taraf ve yüklenici kimlikleri özel bir Harici Kimlik Yönetimi modülü aracılığıyla ele alınır.
Saviynt, 2025'te SCIM sunucu desteği ekledi; böylece bulut uygulama entegrasyonları için özel geliştirme ihtiyacını azalttı.
Saviynt, erişim inceleme kararlarında %75 otomasyon ve karar süresinde %70 azalma sağladığını iddia eder. Her ikisi de satıcı tarafından belirtilen rakamlardır; bağımsız doğrulama mevcut değildir.12
Müşteri referansı: VF Corporation, 12 marka genelinde tek bir kimlik platformu oluşturmak için eski manuel platformunu Saviynt ile değiştirdi. Ingredion'ın CISO'su, erişim sonlandırmalarının neredeyse anında gerçekleştiğini ve yeni işe alınanların ilk gün erişim aldığını bildirdi.12
Sınırlamalar:
- Şirket içi seçenek yoktur; veri ikamet gereksinimleri olan kuruluşların mevcut barındırma bölgelerini doğrulaması gerekir.
10. IBM Verify Identity Governance
IBM Verify Identity Governance, SoD'yi roller yerine satın alma siparişi oluşturma veya fatura onaylama gibi iş faaliyetleri etrafında modeller. IBM, iş faaliyetleri rollerden daha az değiştiği için bu modelin denetçilerin erişim riskini nasıl tanımladığına daha yakın olduğunu belirtir.13
IBM'in daha geniş Verify platformu; insan ve insan dışı kimlikler için Identity Threat Detection and Response (ITDR) ve Identity Security Posture Management (ISPM) içerir.13
Sınırlamalar:
- İnsan dışı kimlik kapsamı, Verify Identity Governance için değil, daha geniş Verify platformu (ITDR, ISPM) için belgelenmiştir.
- Ürün daha önce IBM Security Identity Governance and Intelligence ve IBM Security Verify Governance olarak satılıyordu; eski dokümantasyon bu adları kullanır.
11. Omada Identity
Omada Identity Cloud, bir SaaS IGA platformudur. Omada, 12 haftalık uygulama takvimine sahip sabit fiyatlı bir Accelerator Package satar; bu, bağımsız olarak ölçülmüş bir sonuç değil, bir satıcı taahhüdüdür.
Cloud Application Gateway (CAG), Omada Identity Cloud'u şirket içinde veya diğer bulutlarda barındırılan sistemlere yalnızca giden bağlantılar üzerinden bağlar; böylece gelen güvenlik duvarı kurallarının değiştirilmesi gerekmez. Veri içe aktarma işlerini, sağlama işlerini, şema keşfini ve bağlantı testlerini çalıştırır, karşılıklı kimlik doğrulama kullanır ve kablosuz (over-the-air) güncellemeler alır. Omada ayrıca siteden siteye VPN'i de destekler; bağlayıcı yetenekleri her iki modelde de aynıdır.
Omada; insan kimlikleri, insan dışı kimlikler ve yapay zeka ajanları için yaşam döngüsü yönetimini, erişim sertifikasyonunu ve risk analizini aynı platformda belgeler.
Sınırlamalar:
- 12 haftalık Accelerator Package, tanımlı bir kapsamı (İK ve Active Directory entegrasyonu ile sınırlı sayıda iş sistemi) kapsar; ek sistemler sabit takvimin dışında kalır.
12. Oracle Identity Governance
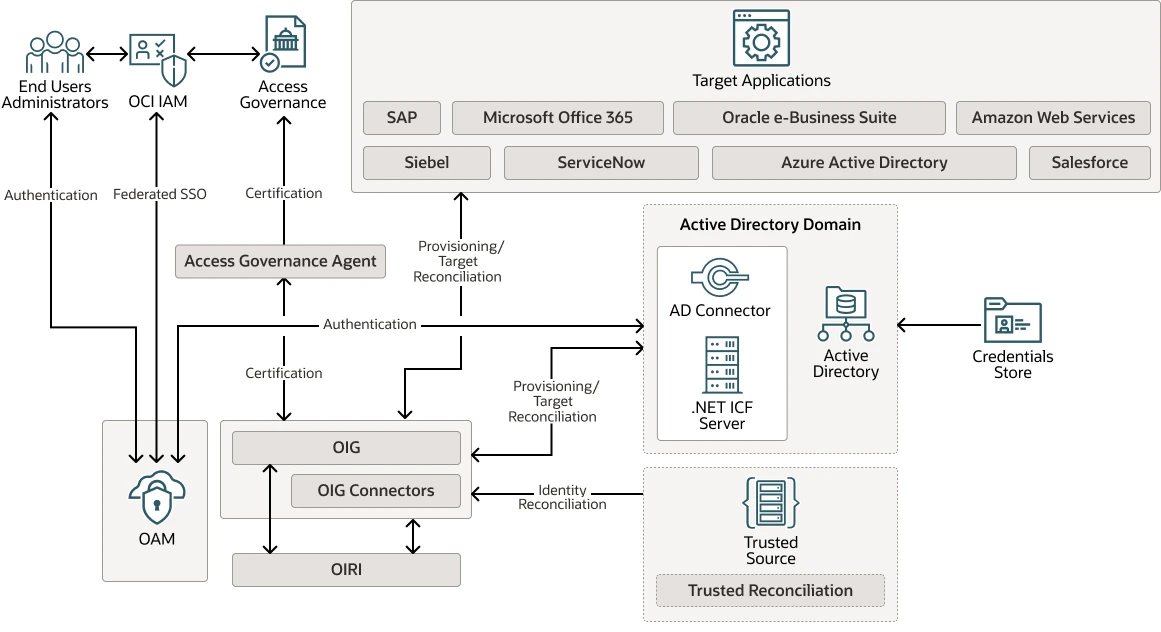
Oracle, şirket içi dağıtım için Oracle Identity Governance (OIG) ve SaaS olarak Oracle Access Governance (OAG) olmak üzere iki IGA ürünü sunar.
Hibrit kurulumda erişim incelemeleri OAG'de yürütülürken sağlama, OIG 12c üzerinden devam eder. Oracle, OAG'nin erişim yönetişimi BT biletlerini %70 azalttığını belirtir.14
Oracle Identity Role Intelligence; organizasyon yapısı, kullanıcı öznitelikleri ve etkinlik desenlerinden rolleri çıkarmak için makine öğrenimini kullanır ve bunları OIG'ye yayınlar.
Kaynak: Oracle Identity Governance (OIG)
Oracle Access Governance içindeki Access Guardrails, erişim talepleri sırasında SoD kurallarını uygular; talebi engeller veya koşullu onayla belirli bir süre için izin verir. Oracle Fusion Cloud Applications için Access Governance, SoD işaretli taleplere ilişkin onay kararlarını Risk Management Cloud'a iletir; böylece yetkinin orada yeniden onaylanması gerekmez.
OIG bağlayıcı çerçevesi; ana bilgisayar, LDAP, veritabanları, Office 365, ServiceNow, Dropbox, Google Workspace ve WebEx'i kapsar. IGA Integrations Exchange, her iki ürün için hazır bağlayıcıları listeler.15
Müşteri referansı: Cummins, bulutta yerel yönetişim için OAG'yi değerlendirdi; OIG 12c'den sıfır geçiş ve içgörü odaklı analitiği temel faktörler olarak gösterdi.14
Sınırlamalar:
- OIG (şirket içi) ve Oracle Access Governance (SaaS) ayrı ürünlerdir; hibrit dağıtımlar erişim incelemelerini Access Governance'ta, sağlama işlemlerini ise OIG'de yürütür.
- Oracle ekosistemi (Fusion, E-Business Suite) dışında entegrasyon ek bağlayıcı çalışması gerektirir.
Ortak Özellikler
Bu listedeki 12 platform, aşağıdaki temel yetenekleri belgelemektedir:
- Kimlik yaşam döngüsü (JML): İK verileri veya rol atamalarıyla yönlendirilen işe giriş-görev değişikliği-işten ayrılma otomasyonu; bağlı sistemler genelinde otomatik sağlama ve hesap kaldırma ile.
- Erişim sertifikasyonu: İş birimi yöneticileri veya BT ekipleri için onay iş akışlarına sahip periyodik erişim inceleme kampanyaları.
- SoD kontrolleri: İlke tabanlı çakışma algılama yoluyla görevler ayrılığının uygulanması. SailPoint, SoD'yi ücretli bir eklenti (Access Risk Management) olarak satar; Saviynt ise çekirdek platforma dahil eder.
- Rol tabanlı erişim kontrolü: Rol keşfi, rol modelleme ve RBAC ilke yönetimi.
- Self servis erişim talepleri: Yapılandırılabilir onay iş akışlarına sahip, erişim talepleri için son kullanıcı portalları.
- Denetim izleri: Denetime hazır günlük kaydı ve raporlama tüm platformlarda bulunur.
Yapay Zeka Destekli IGA
Bazı IGA satıcıları yapay zekayı artık dört alanda uyguluyor: erişim önerileri, ilk geçiş erişim incelemeleri, risk tabanlı yanıt ve doğal dil sorguları.
Erişim önerileri: Akran grubu analizi, bir kullanıcının erişimini aynı iş fonksiyonundaki, konumdaki ve departmandaki meslektaşlarınınkiyle karşılaştırır. Bu kalıbın dışındaki erişim incelenmek üzere işaretlenir. SailPoint ve Saviynt bu yaklaşımı sertifikasyon önerilerinde kullanır.
Ajan tabanlı erişim incelemeleri: Lumos'un Albus ajanı ve SailPoint'in Harbor Pilot'u bir inceleme kampanyasının ilk geçişini yürütür, yaygın olarak bulunan erişimi anormalliklerden ayırır ve inceleyicilere filtrelenmiş bir liste verir. Lumos, kampanya tamamlanmasının 6x daha hızlı olduğunu bildiriyor.
Risk tabanlı yanıt: One Identity Manager 10.0, üçüncü taraf UEBA araçlarından kullanıcı risk puanlarını içe aktarır. ITDR playbook'ları bir ilke ihlali algılandığında hesapları devre dışı bırakır, olayları işaretler veya hedefli doğrulama başlatır.
Doğal dil sorguları: SailPoint Harbor Pilot, One Identity Manager'ın LLM tabanlı raporlaması ve Saviynt'nin MCP Sunucusu, yöneticilerin kimlik verilerini doğal dilde sorgulamasına olanak tanır; örneğin: “Finansal sistemlere erişimi olan kullanıcılardan hangileri 90 gündür oturum açmadı?”
ConductorOne ve Lumos kendilerini yapay zekanın öneri vermek yerine eylem gerçekleştirdiği “yapay zeka yerel” veya “otonom” platformlar olarak tanımlar. Bu platformlarda, yapay zeka kararlarının denetim günlükleri ve nihai erişim kararlarının insan onayı kontrol edilmesi gereken noktalardır.
En Yaygın 8 IGA Kullanım Senaryosu
Çalışan işe alımı: İK sisteminde yeni bir işe alım göründüğünde IGA, doğuştan gelen erişimi (e-posta, iş birliği araçları ve departman uygulamaları) BT bileti olmadan ilk gün veya öncesinde sağlar.
Rol değişikliği: Bir çalışan Finans'tan Mühendislik'e geçtiğinde IGA, eski role bağlı erişimi kaldırır ve yenisi için gereken erişimi verir. Rol değişikliğinde kaldırılmayan erişim birikir; bu durum ayrıcalık sürünmesi olarak bilinir.
İşten ayrılma: Bir çalışan ayrıldığında IGA, bağlı sistemlerdeki erişimi hemen veya tanımlı bir programa göre iptal eder. Saviynt müşterisi Ingredion, dağıtımdan sonra erişim sonlandırmalarının neredeyse anında gerçekleştiğini bildirdi.
Harici iş gücü yönetişimi: Yükleniciler, iş ortakları ve tedarikçiler yenileme iş akışlarına sahip süre sınırlı erişime ihtiyaç duyar. IGA, sona erme tarihlerini uygular ve erişim uzatılmadan önce yeniden onayı tetikler; böylece proje bittikten sonra hesapları etkin bırakmaz.
Erişim sertifikasyonları: İş birimi yöneticileri ekiplerinin uygulama erişimini periyodik olarak inceler ve hâlâ gerekli olup olmadığını onaylar. Bazı platformlar her öğenin yanında son oturum açma tarihini, akran grubu karşılaştırmalarını ve risk puanlarını gösterir.
Görevler ayrılığının uygulanması: IGA, aynı kullanıcının hem satın alma siparişi oluşturabilmesi hem de onaylayabilmesi gibi toksik erişim kombinasyonlarını algılar ve ya bu erişimi engeller ya da inceleme için işaretler.
İnsan dışı kimlik yönetişimi: Hizmet hesapları, RPA botları, API anahtarları ve yapay zeka ajanları; insan kimlikleri gibi sahiplere, erişim incelemelerine ve hesap kaldırma işlemine ihtiyaç duyar. Kapsam satıcıya göre değişir: SailPoint bunları ayrı modüller olarak satarken Saviynt ve Omada insan dışı kimlikleri aynı platforma dahil eder.
Uyumluluk raporlaması: Denetçiler, düzenlemeye tabi sistemlere erişimin belirli bir dönemde yetkili kullanıcılarla sınırlı olduğuna dair kanıt ister. IGA; SOX, GDPR ve HIPAA denetimleri için erişim geçmişi raporları, sertifikasyon kayıtları ve SoD ihlal günlükleri üretir.
SSS'ler
Kimlik Yönetişimi ve Yönetimi (IGA); uygulamalara, sistemlere ve verilere kullanıcı erişiminin tüm yaşam döngüsünü yöneten bir yazılım kategorisidir. Sağlama ve hesap kaldırma işlemlerini otomatikleştirir, erişim ilkelerini uygular, erişim sertifikasyonu kampanyaları yürütür ve SOX, GDPR ve HIPAA gibi düzenlemelere uyum için gereken denetim kayıtlarını tutar.
IAM (Kimlik ve Erişim Yönetimi); bir kullanıcının kim olduğunu doğrulamayı ve erişimi vermeyi veya reddetmeyi kapsar. IGA, ortam genelindeki tüm erişim haklarına görünürlük, ilke uygulama, erişim inceleme iş akışları ve uyumluluk raporlaması gibi bir yönetişim katmanı ekler. IGA sistemleri IAM araçlarıyla birlikte çalışır ve IAM'nin tek başına çözemeyeceği erişim birikimi ve denetlenebilirlik sorunlarını ele alır.
IGA, Identity Governance and Administration (Kimlik Yönetişimi ve Yönetimi) anlamına gelir. Devlet bağlamında, yukarıda açıklanan aynı araç kategorisini ifade eder; kamu sektörü düzenlemeleri ve çerçevelerine uyumlu olarak devlet sistemlerine, uygulamalarına ve hassas verilere erişimi yönetmek için uygulanır.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{IGA Çözümleri Karşılaştırıldı: 12 Özellikleriyle Satıcı}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Erişim tarihi: 29 Eylül 2026}
}12 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, bir CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
2 güncellemeGiriş, IGA ve IAM ve PAM üzerine bir bölümle genişletildi.
IGA çözümleri listesine One Identity Manager eklendi.
Referans Linkleri




Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.