


Rol tabanlı erişim kontrolü (RBAC), kurumsal BT'de baskın erişim yönetimi modelidir. %94,7 kuruluş bir noktada RBAC kullanmıştır ve %86,6 2026 itibarıyla hâlâ bunu en iyi erişim kontrol modeli olarak görmektedir.1 Ancak yayımlanan materyallerin çoğu RBAC'i teorik bir çerçeve olarak ele alır. Biz gerçek kuruluşların bunu devreye aldığında gerçekte ne olduğuna, karşılaştıkları belirli sorunlara, seçtikleri yapılandırmalara ve ölçtükleri sonuçlara odaklandık.
Ayrıca RBAC'in sınırlarına dayandığı noktaları da ele alıyoruz; özellikle etmen yapay zekâ, çoklu bulut ortamları ve güncellenmiş HIPAA kuralları ile AB'nin NIS2 Direktifi kapsamında sıkılaşan uyumluluk yükümlülükleri.
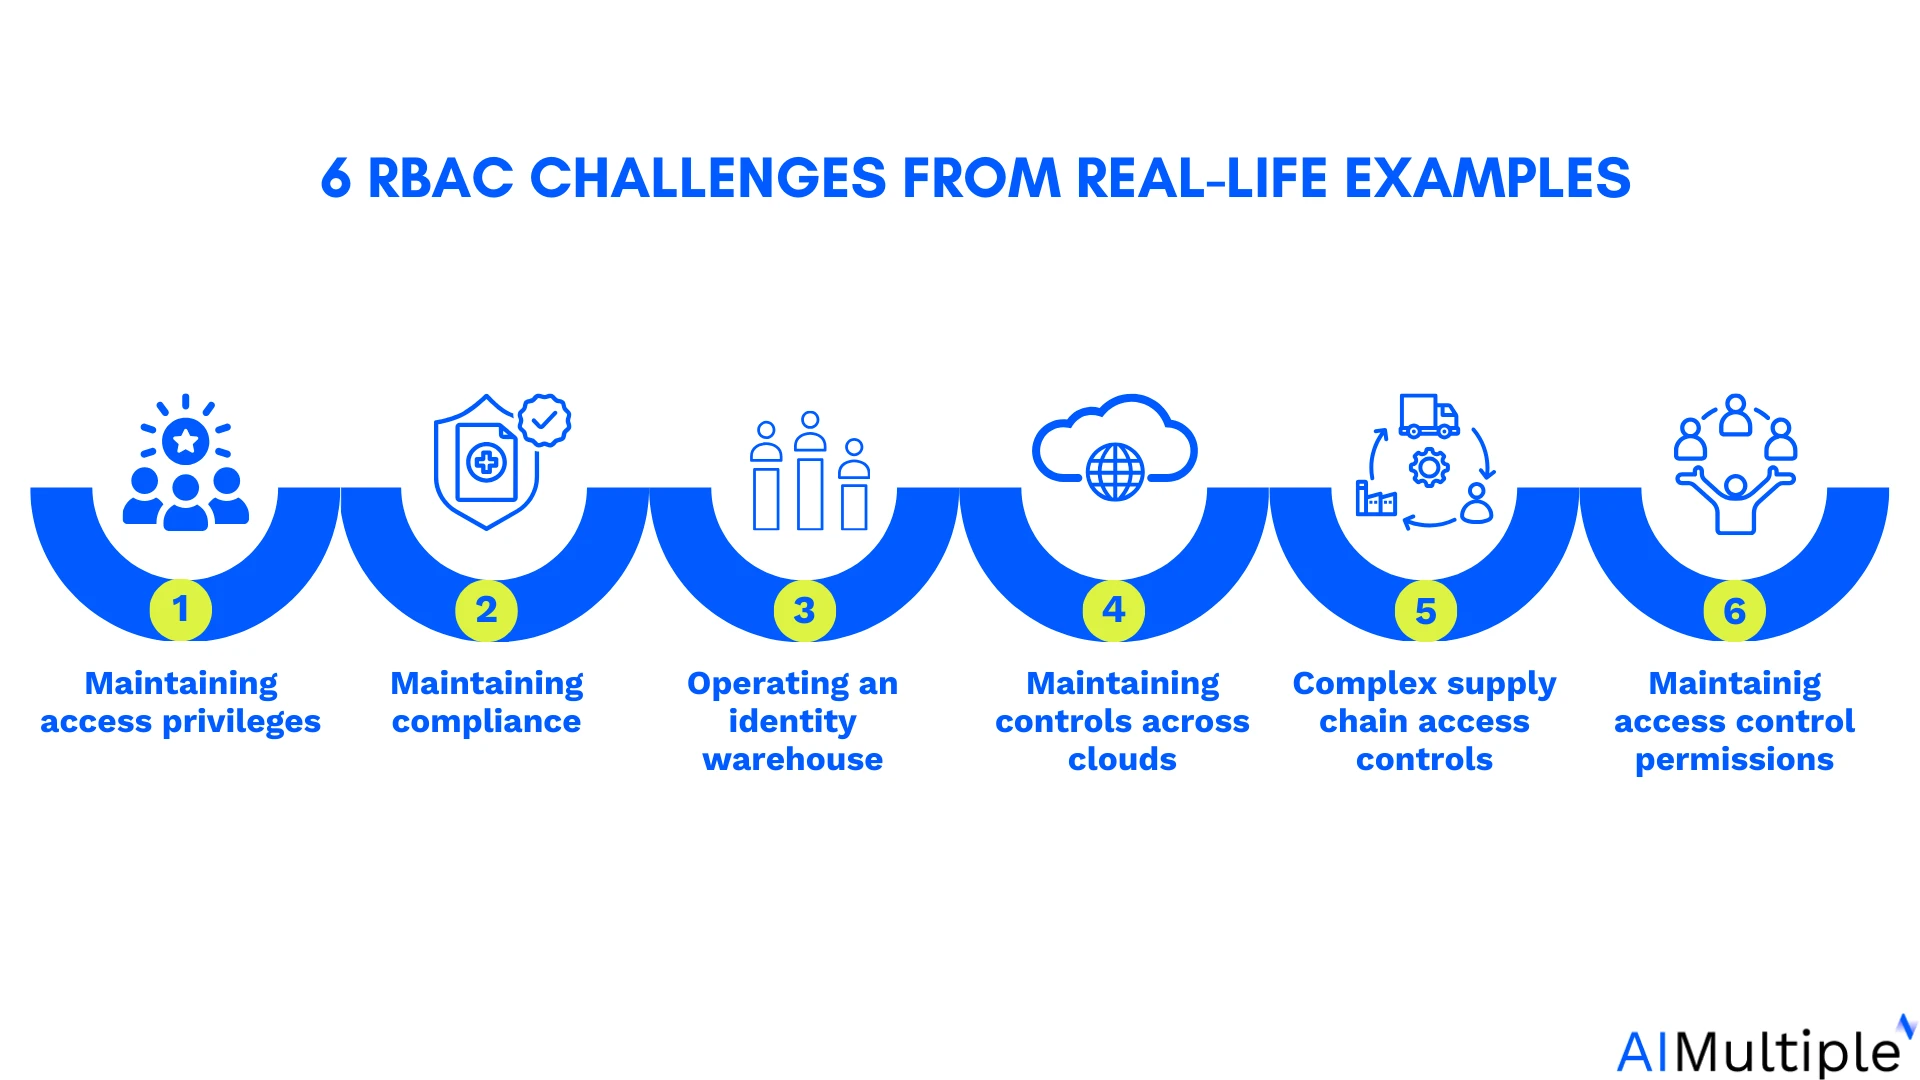
Gerçek Hayattan RBAC Örnekleri
1. Dresdner Bank
368 farklı iş fonksiyonu ve 1.300'den fazla organizasyonel rolü olan büyük bir Avrupa bankası, erişim yönetiminin bir kontrol olmaktan çıkıp bir yükümlülük hâline geldiği noktaya ulaştı.
Zorluk: Manuel Erişim Ayrıcalığı Yönetimi
Banka, güvenlik modelini daha önce sahip olmadığı RBAC'e özgü üç yetenek etrafında yeniden yapılandırdı:
Demografik ve departmansal gruplama: RBAC'ten önce tek sınıflandırma eksenleri rol, hiyerarşi ve organizasyonel birimdi. RBAC, bankanın her kombinasyon için yeni bir rol oluşturmadan daha geniş bir nitelik kümesine dayalı izinler atamasına olanak tanıdı.
Rol kalıtımı: Bu en önemli değişiklikti. Bankanın kalıtım yapısı yoktu, bu nedenle ilgili iş unvanları örtük bir izin ilişkisi taşımıyordu. Bir finans yöneticisi, muhasebe uzmanından onları getirmesini istemeden aylık muhasebe notlarına erişemiyordu. Hiyerarşik rol kalıtımı uygulandıktan sonra finans yöneticisinin unvanı, muhasebe uzmanının ilgili izinlerini otomatik olarak devraldı. Manuel devretme tamamen ortadan kalktı.
Merkezi politika yapısı: Uygulama düzeyindeki izin dosyalarının birleşik bir RBAC politika katmanıyla değiştirilmesi, yöneticilere denetimler için tek bir inceleme noktası sağladı.
Bu diğer kuruluşlar için neden önemli: Bankanın deneyimi sıra dışı değil. Uygulama düzeyindeki izin dağınıklığı, yazılım yığınını erişim yönetişim modelinden daha hızlı büyüten kuruluşlarda yaygındır.
Örnek: RBAC uygulanmadan önce finans yöneticisi, aylık muhasebe notlarını düzenlemek için muhasebe uzmanına sormak zorundaydı. Artık finans yöneticisi, iş unvanı muhasebe uzmanı rolünü devraldığı için aylık muhasebe notlarına doğrudan erişiyor.2
2. Interfaith Medical Center
Interfaith Medical Center, New York, Central Brooklyn'de 287 yataklı, 16 poliklinikli ve 1.000'in üzerinde çalışanı olan çok yerleşkeli bir toplum eğitim hastanesidir.
Zorluk: HIPAA Uyumluluğunu Sürdürmek
HIPAA, elektronik sağlık hasta verilerini uygunsuz kullanıma karşı korumak için çalışanlar için rol tabanlı iç kontroller oluşturulmasını gerektirir.
Interfaith Medical Center yöneticileri, yalnızca yetkili çalışanların (tıbbi kodlayıcılar, sağlık yöneticileri) hasta verilerine erişebilmesi için veritabanı yapılandırmasını elle ayarlamak zorundaydı.
Çözüm ve sonuç: BT yöneticileri, tek bir işlemde belirli kullanıcı izinlerini ayarlamak için çok sayıda Active Directory hesabını oluşturmak, kaldırmak ve düzenlemek üzere toplu yönetim özelliklerini kullandı.
Merkezi erişim yönetimi: Yöneticiler, tüm ağ erişiminin çalışana özgü ve paylaşılmayan bir oturum açma yoluyla yapılmasını sağladı.
Otomatik RBAC yönetimi: Toplu rol tabanlı erişim kontrolü uygulamasının ardından şirket, iki DBA ve beş yardım masası uzmanıyla 1.000+ kullanıcı nesnesini, 750+ posta kutusunu ve 850+ iş istasyonunu güvenle yönetebildiğini iddia ediyor. 3
Birçok hastane artık RBAC'i zaman sınırlı erişimle birleştiriyor. Cerrah, yükseltilmiş erişimi yalnızca planlanmış ameliyat penceresi sırasında alır; ardından izinler otomatik olarak geri alınır.
28 Ocak 2026 veya sonrasında değerlendirilen HIPAA ihlalleri için enflasyona göre düzeltilmiş azami cezalar çoğu kademede ihlal başına $73,011, düzeltilmeyen kasıtlı ihmal için takvim yılı tavanı ise $2.190.294 olup bu değerler daha önce belirtilen rakamların üzerindedir.4 İç politikalarında eski HIPAA ceza tablolarını kullanan kuruluşlar bunları güncellemelidir.
3. Western Union
Merkezi Denver, Colorado'da bulunan, 5.000+ çalışanı olan Amerikan uluslararası finansal hizmetler şirketi.
Zorluklar Merkezi kimlik deposunu işletmek: Şirketin mevcut sistemleri, kimlik deposundaki çok sayıda uygulamadan kaynak verileri toplamaya izin vermiyordu; bu da kullanıcı erişim kontrollerinin belirsiz bir görünümüne yol açıyordu. Yöneticiler erişim düzeltme talep ettiğinde bilet sistemi üzerinden gitmek zorundaydı; ancak sistem kullanıcı profilini etkili şekilde güncellemiyordu.
Erişim kontrollerinin zaman alan yönetimi: Erişim kontrollerini yönetmek ve düzenleyici değişikliklere tepki vermek için harcanan süre uzundu. Her yeni işe alım, 7-10 uygulamaya ve ilgili izinlere erişim gerektiriyordu. Erişim elle sağlanıyordu; erişim talebini iletmek ve ilk düzey onayı almak kişi başına yaklaşık 20 dakika sürüyordu.
Şirket, kimin hangi programlara, hizmetlere ve dosyalara erişimi olduğunu ve bu erişimin güvenlik politikasına uygun olup olmadığının nasıl değerlendirileceğini görmeyi bekliyordu.
Çözüm ve Sonuç: Western Union, ~750 uygulama için RBAC yeteneklerine sahip bir kimlik ve erişim yönetimi (IAM) platformuna geçiş yaptı.
Gelişmiş ağ görünürlüğü ve bir kimlik deposu: Western Union, gerekli tüm rol tabanlı kimlik verilerini İK sistemlerinden tek bir kimlik deposunda toplamaya başladı; bu sayede kullanıcıların erişim ayrıcalıklarına dair tam içgörüyü, bir merkezi ortamda 750+ uygulama ile sağladı.
Güçlü kullanıcı veritabanı yönetimi: Şirket, rol tabanlı kimlik yönetimi çözümünün düzenli olarak yeni çalışan işe alan departmanlar için provizyonlama sürecini kolaylaştırdığını iddia ediyor. 50 kullanıcının yetkilendirilmesi artık 2.5 dakika sürüyor; önceki süre 14 saatti.5
Bankalar ve fintech şirketleri artık RBAC'i sürekli denetimli sıfır güven modelinin bir parçası olarak ele alıyor.
4. Sağlık Hizmetlerinde Kubernetes
Kubernetes'te RBAC'i etkinleştirmek ile onu gerçekten uygulamak iki farklı şeydir. Bir sağlık çalışanının gerçek bir HIPAA denetimini belgeleyen Mart 2026 tarihli anlatımı bunu açıkça göstermektedir.6
Ne oldu: Küme, dokümantasyon incelemesinden geçti. RBAC teknik olarak etkinleştirilmişti. Ancak denetim şunları buldu:
- Üç yanlış yapılandırılmış namespace
- Takımdaki kimsenin oluşturduğunu hatırlamadığı cluster-admin erişimine sahip bir hizmet hesabı
- İki dahili hizmet arasında şifrelenmeden taşınan hasta verileri
Hiçbir veri ihlal edilmedi. Ancak üç bulgunun tümü denetim başarısızlığıydı ve bunlardan herhangi biri raporlanabilir bir olayla sonuçlanabilirdi.
Yapısal sorun: HIPAA Güvenlik Kuralı; belirli teknik koruma önlemleri, erişim kontrolleri, denetim izleri, benzersiz kullanıcı tanımlama, aktarım sırasında ve bekleyen veride şifreleme gerektirir. Kubernetes RBAC erişim kontrolü gereksinimini karşılar, ancak tek başına şifreleme veya denetim izi bütünlüğü konusunda hiçbir şey yapmaz. Her teknik güvenceyi belirli bir küme yapılandırmasına eşlemeden uyumluluk listesinde “RBAC etkin” seçeneğini işaretleyen ekipler uyumlu değildir; yalnızca belgelenmiştir.
HIPAA uyumlu Kubernetes kümeleri, RBAC'i minimum gerekli standartla eşler: MFA'lı OIDC/SSO aracılığıyla kimlik sağlayıcı gruplarına bağlanan insan kullanıcılar; kaçınılmaz kontrol düzlemi görevleri için ayrılmış ClusterRoles; varsayılan olarak namespace kapsamlı RoleBindings; ve yalnızca iş yükleri için hizmet hesapları.7
5. Bulut Platformları: AWS, Azure ve Google Cloud Pratikte RBAC'i Nasıl Yapılandırıyor
Üç büyük bulut sağlayıcısının her biri RBAC'in bir varyantını uygular, ancak mimari farklılıklar pratikte önem taşır.
AWS IAM
AWS IAM, izinleri kimliklere (kullanıcılar, gruplar, roller) veya kaynaklara bağlı politikalar aracılığıyla atar. Roller, hizmetler arası ve hesaplar arası erişim için önerilen mekanizmadır. Günün saati, IP aralığı ve MFA durumu gibi politika koşullarıyla ince taneli denetim sunulur; bu da AWS IAM'i organizasyonel yapı olarak RBAC'i korurken nitelik tabanlı davranışa yaklaştırır.
Pratikte nasıl çalışır: Bir üretim hesabındaki geliştirici rolü, S3 ve CloudWatch'a salt okunur erişime sahip olabilir; yazma erişimi yalnızca CI/CD pipeline yürütmesi sırasında üstlenilen ayrı bir dağıtım rolüyle kısıtlanır. Geliştiricinin sürekli rolünü yükseltilmiş dağıtım izinlerinden ayırmak, RBAC kısıtları içinde en az ayrıcalık ilkesinin uygulanmasıdır.
Microsoft Entra ID + Azure RBAC
Azure RBAC, dört düzeyli bir kapsam hiyerarşisi etrafında inşa edilmiştir. En üstte, birden çok aboneliği kapsayan ve genellikle büyük işletmeler tarafından iş birimleri genelinde politika uygulamak için kullanılan yönetim grubu yer alır. Onun altında, çoğu kuruluş için birincil faturalama ve erişim sınırı olan abonelik bulunur. Bir aboneliğin içinde, bir web uygulaması, veritabanı ve depolama hesabı gibi ilişkili kaynaklar için mantıksal kapsayıcılar olan kaynak grupları yer alır. Hiyerarşinin en altında ise bireysel kaynakların kendileri bulunur.
Microsoft'un Defender for Cloud çözümü; kaynakları segmentleyen ve AWS, Azure ile GCP genelinde görünürlüğü aynı anda kontrol eden, bulut agnostiği tek bir katman olan Cloud Scopes ve Unified RBAC'i tanıttı.8 Bu, çoklu bulut ortamlarını yöneten kuruluşların her sağlayıcı için ayrı, birlikte çalışmayan rol tanımları sürdürmek zorunda kaldığı önceki modelin yerini alır. Hibrit ortamları çalıştıran güvenlik ekipleri için bu, önemli bir operasyonel değişikliktir.
Google Cloud IAM
Google Cloud IAM, dört düzeyli bir kaynak hiyerarşisi etrafında düzenlenmiştir. En üstte organizasyon yer alır ve bir şirketin Google Workspace veya Cloud Identity hesabına eşlenir. Tüm kaynakların nihai olarak ait olduğu kök düğümdür. Altında, ilgili projeleri gruplandıran ve genellikle iç yapıyı yansıtmak için kullanılan klasörler bulunur: iş birimleri, ekipler veya üretim ile hazırlama gibi ortamlar. Projeler klasörlerin içinde yer alır ve kaynak yönetimi, faturalama ile erişim kontrolü için birincil sınır işlevi görür. Bireysel kaynaklar, Compute Engine örnekleri, Cloud Storage bucket'ları ve BigQuery dataset'leri en altta yer alır.
Hizmet hesabı principal setleri; bir proje, klasör veya organizasyondaki tüm hizmet hesaplarına allow, deny ve erişim politikalarında başvurulmasına olanak tanır; bu, büyük hizmet hesabı popülasyonlarını yöneten kuruluşlar için yararlıdır. Hata mesajlarından eksik izinleri kendine atama (27 Şubat 2026'da GA), izin hata ayıklama sürtünmesini azaltır.9
Google Cloud Next ’26 etkinliğinde, Google ayrıca basitleştirilmiş yönetici, editör ve görüntüleyici rollerine sahip sadeleştirilmiş önceden tanımlı roller kataloğunu, bir IAM rol seçiciyi ve hassas eylemler için yeniden kimlik doğrulama gerektirme özelliğini duyurdu.10
6. VLI
Brezilya'da demiryolu tabanlı lojistik sağlayıcısı. Demiryolu sistemini, 100 lokomotifi, 6.000'in üzerinde tren aracını, 8.000 çalışanı ve 1.000 yükleniciyi yönetir.
Zorluk: Karmaşık Tedarik Zinciri Erişim Kontrolleri: Şirket, mal hareketi ve işlem kayıtlarına erişim atamada zorluk yaşıyordu.
VLI'nın CISO'su: “Trenleri hareket ettirmek için çeşitli sistemleri kullanması gereken yaklaşık 9.000 çalışanımız var ve daha iyi zamanlama için yönetilen bir sisteme ihtiyacımız var; çalışanlar kamyonu boşaltmak için erişime sahip olmayı bekleyemez.”
Kamyon şoförleri ve tren operatörleri, kargo rutinlerinin bir parçası olarak bilgi ve işlemleri almak için sürekli olarak sistemlerde oturum açmak zorundaydı; bu da süreci yavaşlattı ve üretkenliği düşürdü. Geniş BT ve geliştirme ekiplerinin varlığına rağmen, VLI sunucularına erişen ayrıcalıklı kişileri tespit edecek veya izleyecek bir mekanizma yoktu.11
Çözüm ve Sonuç: VLI, merkezi kullanıcı erişim kontrol platformuna geçiş yaptı.
Hızlı kullanıcı erişimi yönetimi: VLI, doğru kullanıcılara doğru zamanda ilgili kaynaklara erişim verme kapasitesine ulaştı. Kullanıcı erişim talebi yanıt süreleri 5 günden saniyelere indi.
Güvenli sunucular: Paylaşılan yetkili oturum açma bilgisi gereksinimini kaldırarak sunucular güvence altına alındı.
Kötü amaçlı yazılım ve fidye yazılımı saldırıları riskinin azaltılması: Uç noktalarda yönetici erişimine sahip yönetici olmayan kullanıcı sayısı sınırlandırıldı ve güvenilir ile güvenilmeyen uygulama listeleri ve talimatları oluşturuldu; bu da siber saldırı riskini en aza indirdi.
7. Nine Entertainment
Avustralya'nın en büyük yerli sermayeli medya şirketi.
Zorluk: Erişim Kontrolü İzinleri: Özel olarak geliştirilmiş çözümleri sürdürmek, binlerce erişim kontrol iznini yönetemedikleri için teknik personel üzerinde büyük bir yük hâline geldi.
Çözüm ve Sonuç: Nine Entertainment, standartlaştırılmış RBAC prosedürleri oluşturmak için gerçek zamanlı AD eşitlemeli ve MFA'lı birleşik bir dizin oluşturdu.12
Birleşik erişim yönetimi: Şirket, özel olarak oluşturulmuş izinlere dayalı olarak 200+ bağlantıyı, 50+ uygulamaya ve birden çok WordPress sitesine erişim sağlamak için etkin şekilde kullanıyor.
İyileştirilmiş kimlik doğrulama kontrolleri: Yazılım uygulamasıyla Nine Entertainment kullanıcılarının artık MFA kodlarını girmesi gerekmiyor; kimlik doğrulama sorunsuz gerçekleşiyor.
Örnek: Kimlik yönetimi ve RBAC özellikleri sayesinde Nine Entertainment, ev ofisi gibi herhangi bir konumdan oturum açan kullanıcıları tespit edebildi. Kullanıcının kimlik tabanlı kimlik doğrulamaya kaydolması gerekiyorsa, self servis sihirbaz tabanlı bir kayıt prosedürüyle yönlendirilir.
8. SaaS ve Çok Kiracılı Uygulamalar: Rol Patlaması Sorunu
Müşteri destek platformları, proje yönetim araçları ve SaaS CRM'leri belirgin bir RBAC zorluğunu temsil eder.
Bu, dört rolde yönetilebilir. Sorun, ekipler istisnaları karşılamaya başladığında ortaya çıkar.
Bu bir rol patlamasıdır. Bu, RBAC'in yapısal bir başarısızlık modudur; bir uç durum değildir. Özellikle kuruluşlar politika varyasyonlarını, koşulları, istisnaları ve bağlamı, bunları işlemek üzere tasarlanmış bir politika motoruna değil de rol adlarına kodlamaya çalıştığında ortaya çıkar.
Kuruluşlar bunu nasıl ele alıyor:
Pratik çözüm hibrit bir modeldir. RBAC, istikrarlı ve iyi tanımlanmış temel iş fonksiyonu rollerini yönetir. ABAC (Nitelik Tabanlı Erişim Kontrolü) veya PBAC (Politika Tabanlı Erişim Kontrolü) ise erişim zamanı, cihaz sağlığı, veri sınıflandırma düzeyi ve coğrafi konum gibi koşulları yönetir.
9. RBAC ve Etmen Yapay Zekâ: 2026 Yapısal Sorunu
Geleneksel RBAC, istikrarlı kimliklere ve öngörülebilir erişim desenlerine sahip insan kullanıcılar için tasarlanmıştır. Yapay zekâ ajanları bunların hiçbirine sahip değildir.
RSAC 2026'da Oasis Security CEO'su Danny Brickman temel sorunu şöyle açıkladı: “Bir ajan, ancak kendisine verilen erişim kadar iyidir. Erişimi olmayan bir ajan temelde hiçbir şey ifade etmez. Kurumsal verilerinize tam erişime sahip bir ajan, kuruluşa verilen tam potansiyel değere sahiptir.”13
Sorun yalnızca yapay zekâ ajanlarının rollere ihtiyaç duyması değildir. Sorun, insan kullanıcılardan farklı şekilde çalışarak RBAC'in temel varsayımlarını bozacak biçimlerde faaliyet göstermeleridir:
- Makine kimlikleri çoğu kurumsal ortamda insan kimliklerinden zaten çok daha fazladır
- Ajanlar durumu dinamik olarak değiştirir. Bir an rutin görevleri yerine getiren aynı ajan, bir sonraki an yükseltilmiş erişime ihtiyaç duyabilir
- Bir kullanıcının tam izinlerini devralan bir ajan (erken dağıtımlarda yaygındır) ölçekte devralınmış aşırı ayrıcalık yaratır
- Denetim günlüğü, sorumluluğu kırarak ajanın kimliğini gösterir, kaynak kullanıcının kimliğini değil
IANS Research, Model Context Protocol (MCP) çözümlerini, mevcut kimlik doğrulama ve yetkilendirme yapılarının gerçek bir açıklık yarattığı belirli entegrasyon modeli olarak tanımladı.14
Sektörün yanıtı, niyet tabanlı ve tam zamanında erişim modellerine doğru ilerliyor: gerektiğinde sağlanan ve otomatik olarak geri alınan, geçici ve dar kapsamlı izinler; bir ajanın sürekli olarak elinde tuttuğu kalıcı roller yerine.15
RBAC Nedir?
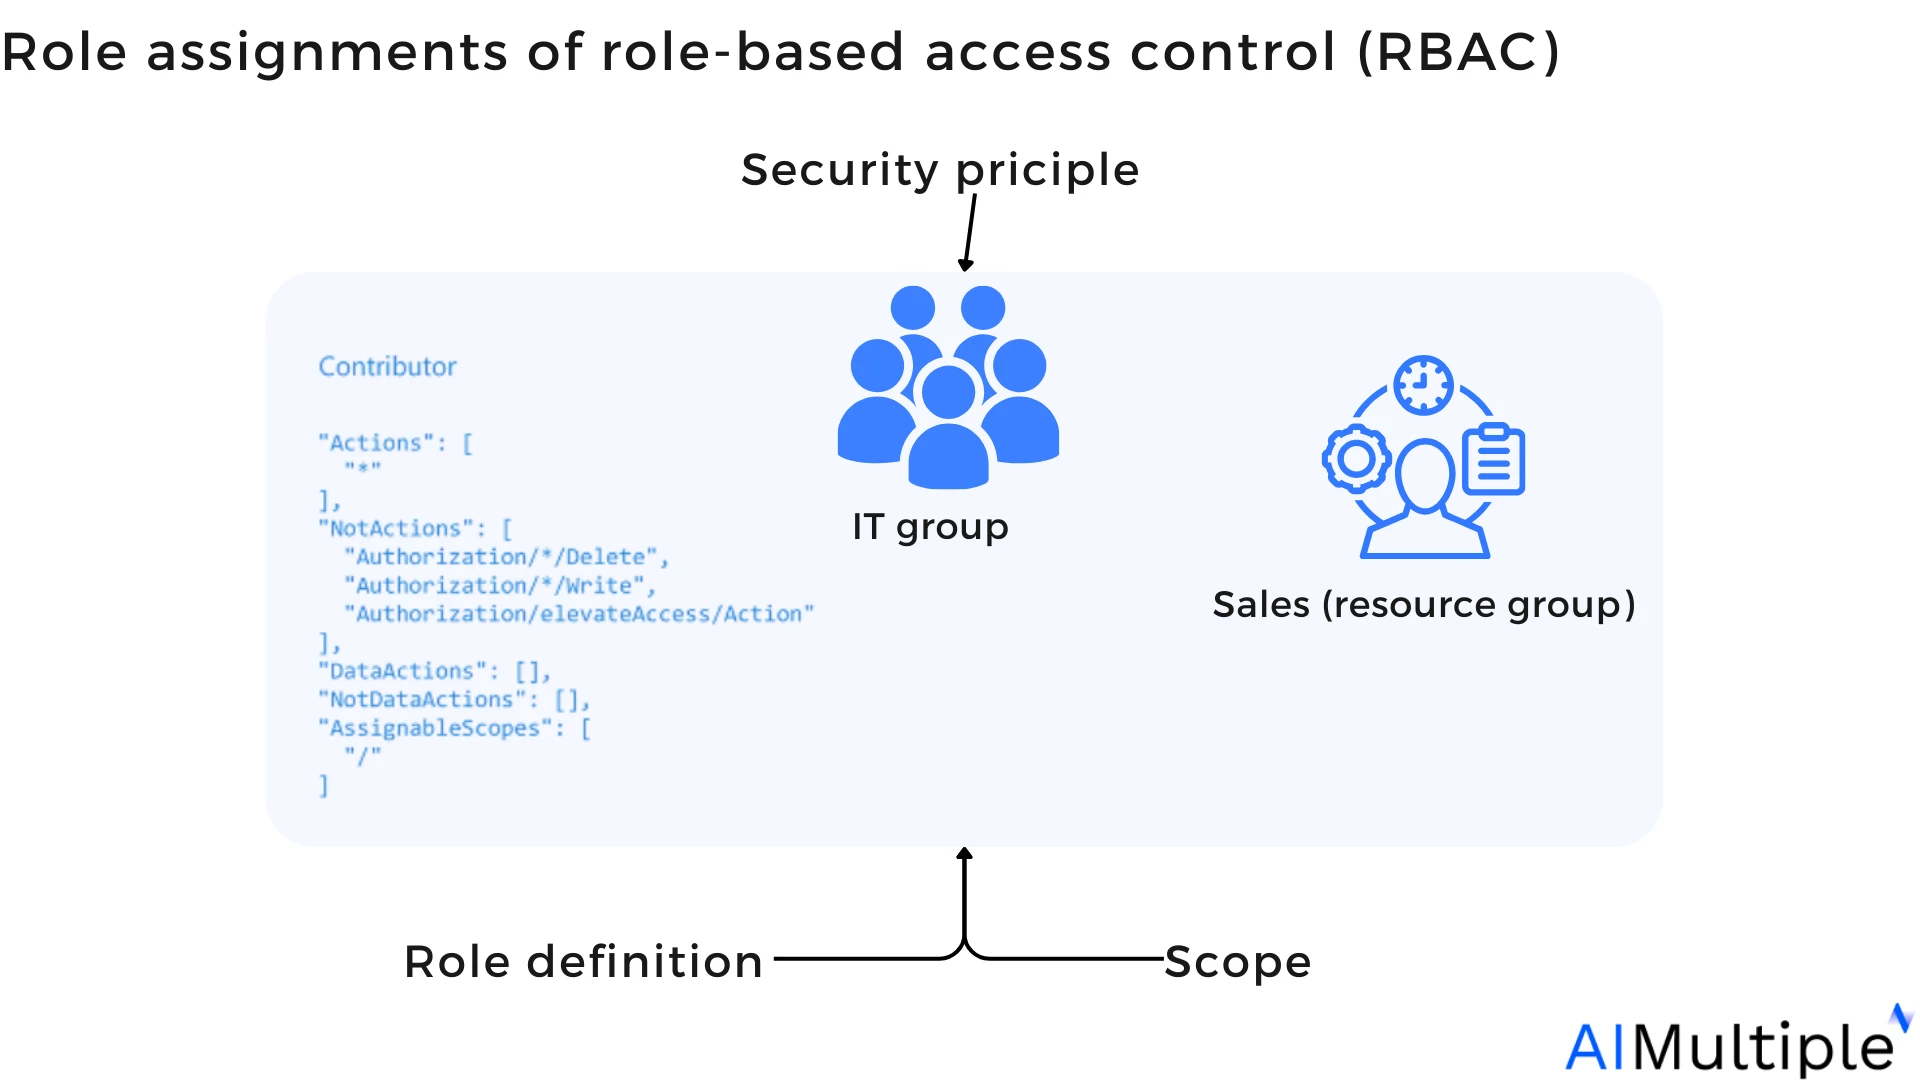
Rol tabanlı erişim kontrolü (RBAC), bilgi, uygulama ve sistemler gibi kaynakları yetkisiz erişime karşı korumak için kullanıcı erişimini yönetme modelidir.
Şekil 1: Rol tabanlı erişim kontrolünün rol atamaları
RBAC Olmadan Sorunlar
En az ayrıcalık ilkesini uygulamak zordur: Yöneticiler kullanıcı rollerini ve izinlerini kavrayamaz. Bir çalışanın görevleri yerine getirmek için gereksinim duyduğu en düşük erişim derecesini belirleyemeyebilir.
İşe alım daha uzun sürer: Yeni işe alınan kullanıcı izinleri, özel formlar aracılığıyla vaka bazında gönderilir.
İş değişiklikleri karmaşıktır: İş değiştiren kişilerin erişimini kontrol etmek, bireyselleştirilmiş düzeltme talepleri gerektirir.
Yetkisiz erişim riski: Kötüye kullanım içerebilir ve yansıtılmış erişime neden olabilir (Bert'in erişiminin Eva'nınki gibi görünmesi).
RBAC Gösterimi: Rol ve İzin Atama
Aşağıdaki modüllere sahip, potansiyel müşterilere sağlık hizmetlerini yönetmek ve tanıtmak için bir SaaS ürününe abone olan bir diş muayenehanesini düşünün:
Faturalama modülü: Diş faturalama kodları kapsamındaki tıbbi hizmetler için sigorta şirketlerinden ve hastalardan ödemeleri toplar.
Satış modülü: Diş ortamlarının potansiyel müşteri adaylarını bir ürünü/hizmeti satın alma olasılığına göre kategorilere ayırmasını sağlar.
İzinleri Ayarlama
Diş muayenehanesi yöneticileri, çeşitli iş fonksiyonlarına izin erişimi atamak için yazılımın kullanıcı arayüzünü kullanır.
Sürükle ve bırak seçeneklerini kullanarak yöneticiler farklı izinler oluşturur: “görüntüle,” “düzenle,” “oluştur” ve “sil.”
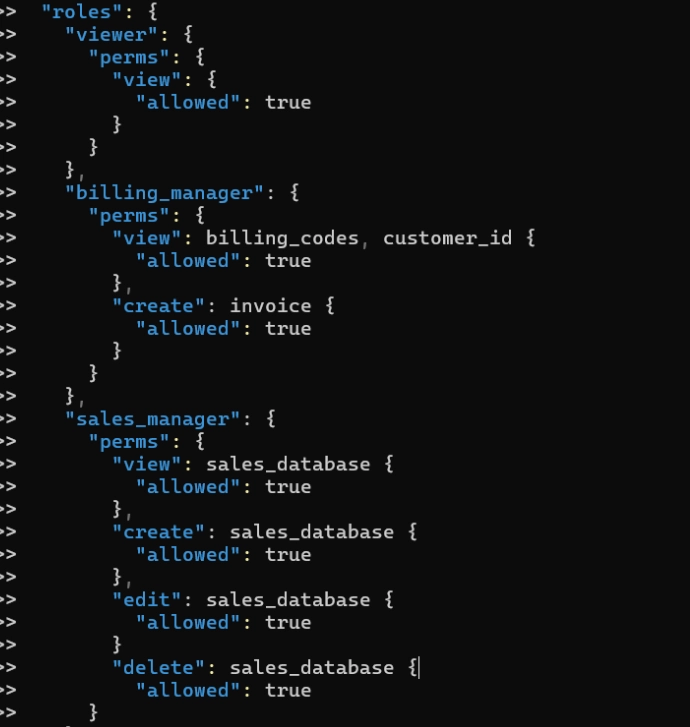
Faturalama modülü izinleri (yalnızca faturalama yöneticisi):
- görüntüle: billing_codes
- görüntüle: customer_ID
- oluştur: invoice
Satış modülü izinleri (satış yöneticisi):
- görüntüle: sales_database
- oluştur: sales_database
- düzenle: sales_database
- sil: sales_database
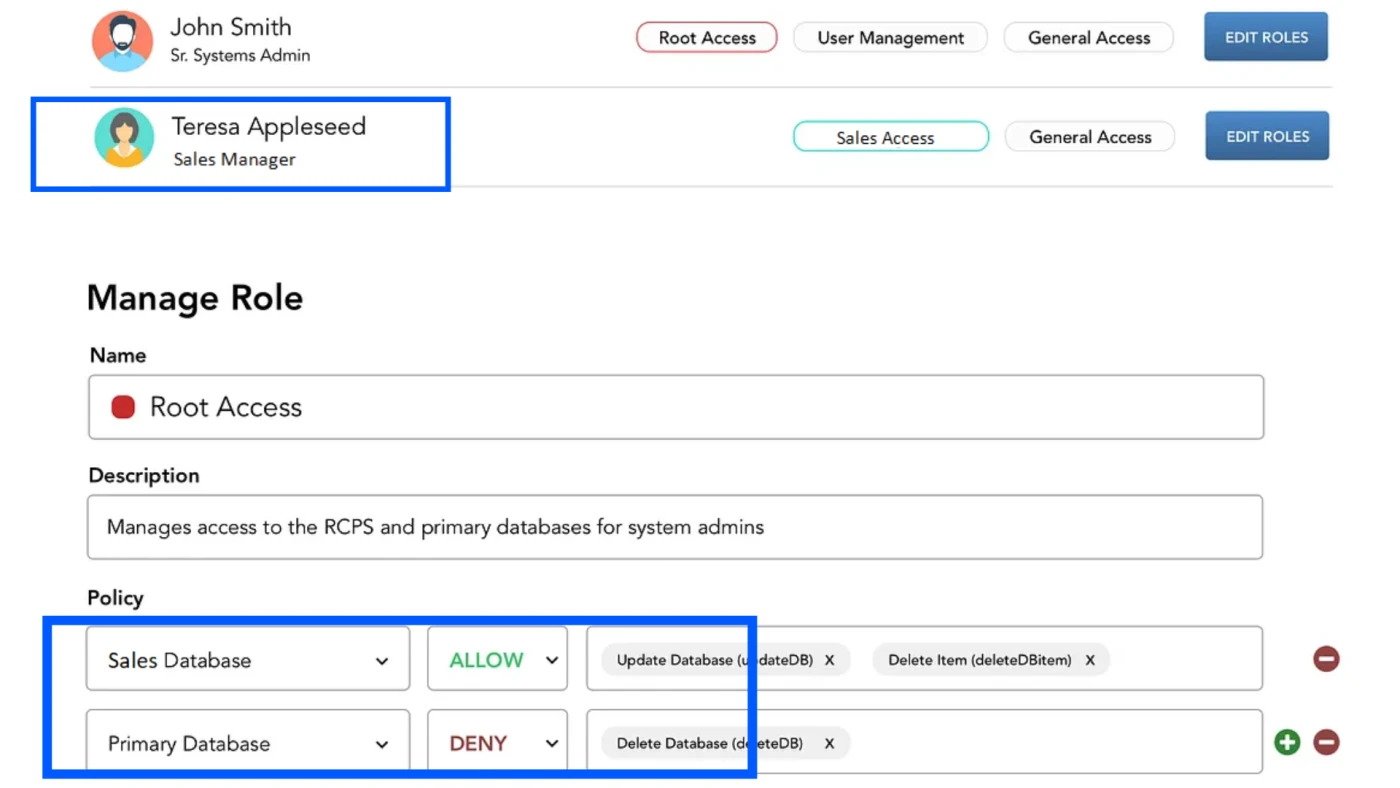
İzinleri ayarladıktan sonra yönetici “satış yöneticisi” rolünü oluşturur ve bu izinleri o role atar; böylece diğer çalışanların satış veritabanına erişimini sınırlar.
Şekil 2: Kullanıcı arayüzü (UI) öğeleriyle “sales_manager” için RBAC politikalarını değerlendirme
Şekil 3: “billing_manager” ve “sales_manager” rolleri için data.json dosyasının nasıl görünebileceğine örnek
RBAC'in 5 Faydası
1. Sınırlı Aşırı Erişim
Bulut altyapısına, SaaS uygulamalarına ve tek oturum açmaya (SSO) geçişle birlikte bireyler ve gruplar sıklıkla aşırı erişime sahip rolleri devralır. RBAC, kullanıcıların yalnızca ihtiyaç duyduklarına erişmesini sağlamak için grupları ve alt grupları tanımlayarak bu riski azaltır.
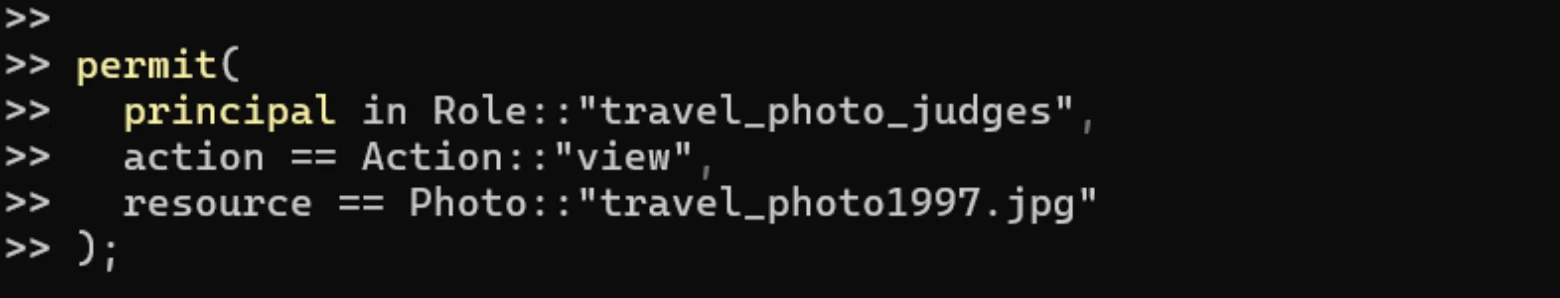
Örnek: Kullanıcılar en iyi seyahat fotoğrafları yarışmasına görseller gönderir. Bu fotoğrafları yalnızca yarışma jürisi görmelidir. Politika, “travel_photo_judges” konumundaki herhangi bir girdinin “travel_photo1997.jpg” fotoğrafını incelemesine izin verir.
Bu, grup bilgisini değerlendirme motoruna ileten ve izin talebinde belirtilen girdinin grubun bir üyesi olup olmadığını belirleyen RBAC değerlendirmesiyle gerçekleştirilir.
2. Benzersiz Erişim Kontrolü Politikaları
RBAC sistemleri, ana sistemlerin sağladığından daha ince taneli ve şirketin ihtiyaçlarına göre uyarlanmış erişim kontrol politikaları sağlar.
Örnek: RBAC sistemleri yöneticileri, “sınırlı izinlere sahip misafir kullanıcı” gibi bireyin rolüne göre ağ erişimini kısıtlayarak idari amaçlar için roller kullanır.
3. Uygulama Düzeyinde Destek
RBAC, uygulama düzeyinde izinleri destekleyerek şirketlerin ince taneli bir erişim yaklaşımına sahip olmasına yardımcı olur.
Örnek: RBAC, kullanıcıların içeriği okumasına, düzenlemesine ve silmesine olanak tanıyan yazılım programında bir dizi izin atayabilir.
4. Esnek Rol Atama
RBAC modelleri roller, izinler ve kullanıcılar arasında ilişkiler kurar. İki rol karşılıklı olarak dışlayıcı şekilde tanımlanabilir; böylece aynı kullanıcı her ikisine birden sahip olamaz (örneğin, ödemeleri oluşturan bir kullanıcı bunları aynı zamanda onaylayamaz). Bu, görevler ayrılığını zorunlu kılar.
Örnek: Bir izin ayarlandığında, çok sayıda role atanabilir. Matt hem idari hem de finans uzmanı rollerine sahip olabilirken Eva yalnızca finans uzmanı rolüne sahip olabilir.
5. Uyumluluğun Gösterilmesi
RBAC'i uygulamak, finans kurumlarının ve sağlık hizmeti sağlayıcılarının HIPAA, PCI ve PHI dahil teknik ve operasyonel standartlara uyumluluğunu göstermesine yardımcı olur.
Neden RBAC Kullanmalı?
Yetkisiz ağ erişimi, 2023'te üçüncü taraf siber saldırılarının %40'ını oluşturdu. Yetkisiz erişimin veri ihlallerinin başlıca nedenlerinden biri olduğu göz önüne alındığında, özellikle çok sayıda çalışanı olan şirketler için RBAC kurmak kritik önem taşır.
1. Geliştirilmiş Güvenlik
Yetkisiz erişim riskinin en aza indirilmesi: İzinleri bireyler yerine rollere göre atayarak kullanıcıların yalnızca rolleri için gerekli bilgi ve kaynaklara erişmesini sağlamak daha kolaydır.
En az ayrıcalık ilkesini uygulayın: Kullanıcılara işlerini yapmak için gereken minimum erişim düzeyi verilir; bu da dahili veri ihlalleri ve hassas bilgilere maruz kalma riskini azaltır.
2. Basitleştirilmiş Yönetim
Yönetim kolaylığı: Yöneticiler, kullanıcı izinlerini bireysel bazda yönetmek yerine role göre kolayca atayabilir ve yönetebilir.
Ölçeklenebilirlik: Kuruluşlar büyüdükçe yeni kullanıcılar hızla önceden tanımlanmış rollere atanır; bu da işe alım sürecini kolaylaştırır ve tutarlı erişim kontrol politikaları sağlar.
3. Hata Riskinin Azaltılması
Merkezi kontrol: Rollerin merkezi yönetimi, izin atamada insan hatası riskini azaltır ve erişim politikalarının tutarlı şekilde uygulanmasını sağlar.
Açık hesap verebilirlik: Hassas kaynaklara erişim için sorumluluğu ve hesap verebilirliği belirlemek RBAC ile daha kolaydır.
4. Uyumluluğa Uyum
Düzenleyici uyumluluk: RBAC, hassas verilere erişimin kontrol edilmesini ve belgelenmesini sağlayarak kuruluşların çeşitli düzenleyici gereksinimlere uymasına yardımcı olur.
Denetim izleri: Erişim kontrolünün rol tabanlı yapısı, kimin hangi kaynaklara erişimi olduğunu izlemeyi ve denetlemeyi kolaylaştırır; daha iyi izleme ve raporlamayı destekler.
 Tercih edilen kaynak olarak ekle
RBAC'in Geleceği
Sektörler genelinde RBAC şu yönde değişti:
Statik iş unvanları: Dinamik, görev tabanlı roller
Kalıcı izinler: Geçici, bağlamsal erişim
Yalnızca insan kontrolü: İnsan ve yapay zekâ kimlik yönetişimi
RBAC artık yalnızca “kimin oturum açabileceği” ile ilgili değildir. Kimin, ne zaman ve hangi koşullar altında eylem gerçekleştirebileceği ile ilgilidir ve her eylem izlenebilirdir.
Daha fazla okuma
- En İyi 10 Mikrosegmentasyon Aracı
- Saldırı Önleme: Nasıl Çalışır? & 3 Yöntem
- Ağ Güvenliği Politika Yönetimi Çözümleri (NSPM)
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{9 Gerçek Hayattan RBAC Örneği}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/rbac-examples}},
  note   = {AIMultiple. Erişim tarihi: 26 Mayıs 2026}
}
Değişiklik günlüğü
4 güncellemeSağlık sektöründe Kubernetes RBAC, AWS, Azure ve Google Cloud'da bulut sağlayıcı RBAC ve etmen yapay zekâ hakkında bölümler eklendi.
Gerçek Hayat RBAC Örnekleri" bölümü üç yeni şirket örneğiyle genişletildi.
Referans Linkleri





Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.