


Ücretsiz Alternatifleriyle En İyi 10+ PAM Çözümleri

Popüler Ayrıcalıklı Erişim Yönetimi (PAM) çözümlerini test etmek ve incelemek için üç gün harcadık. BeyondTrust ve Keeper PAM'ın ücretsiz deneme sürümlerini ve yönetici konsollarını kullandık. Kayıt gerektiren çözümler için resmî ürün belgelerine dayandık.
Uygulamalı deneyimlerimize ve satıcı web sitelerindeki bilgilere dayanarak, temel özellikler ve fiyatlandırma ayrıntılarıyla birlikte en iyi 11 PAM çözümünü listeliyoruz.
En İyi 11 Ticari PAM Satıcısı
Satıcı | En uygun olduğu durum | Başlangıç fiyatı | Sözleşme süresi |
|---|---|---|---|
Tam PAM yığınına ihtiyaç duyan kuruluşlar | Kamuya açık bilgi yok | – | |
ücretsiz kimlik bilgisi kasasıyla başlayıp aynı platformda tam PAM'a ölçeklenen ekipler. | Kamuya açık bilgi yok | 12 ay | |
NHI ve yapay zekâ ajanı kapsamıyla aracısız PAM'a ihtiyaç duyan orta pazar ekipleri | Kamuya açık bilgi yok | 30 günlük ücretsiz deneme sürümü | |
Onay tabanlı satıcı ve yönetici uzaktan erişimi | $98,690 | 36 ay | |
Idira platformu altında büyük ölçekli şirket içinde barındırılan veya SaaS PAM dağıtımları | $44,712 | 12 ay | |
Uygun maliyetli bir PAM arayan küçük ve orta ölçekli işletmeler | $7,995 / yıl + bakım | Yıllık lisans | |
Hızlı, dinamik erişime ihtiyaç duyan DevOps ve bulutta yerel ekipler | $840–1.200 / kullanıcı başına yıllık | 12 ay | |
Uzaktan erişimi yönetme | Kamuya açık bilgi yok | 12 ay | |
Kimlik için Okta kullanan öncelikli olarak bulut odaklı kuruluşlar | Küçük kuruluşlar: $2–15 / kullanıcı / ay Büyük kuruluşlar: $72,000 / yıl (+ $8,000 MFA/API için, $2,000 PAM eklentisi için) | – | |
Basit bir bulut PAM'a ihtiyaç duyan KOBİ'ler ve dağıtık ekipler | $490 / yıl (~$2–85 / kullanıcı / ay) | Yıllık |
Fiyatlandırma bilgileri AWS Marketplace ve resmi satıcı web sitelerinden gelmektedir.1
PAM olgunluk karşılaştırması
İncelenen tüm PAM çözümleri, aşağıda açıklanan ortak bir temel özellikler kümesi içerir. Farklılaşmaya başladıkları nokta, şunları sağlayan otomasyon, bağlama duyarlı erişim kontrolü ve tam yığın entegrasyon yeteneklerinin derinliğidir:
- Tam Zamanında (JIT) erişim, yalnızca gerektiğinde geçici, süre sınırlı ayrıcalıklı erişim verir ve sonrasında otomatik olarak geri alır.
- Dinamik erişim, kullanıcılar, makineler, API'ler ve uygulamalar genelinde uyarlanabilir, bağlama dayalı erişim sağlayarak JIT ilkelerini genişletir.
DevOps ve altyapı entegrasyonları
* Kubernetes ile kullanılabilen gizli bilgi yönetimini destekler (açık tam orkestrasyon desteği yoktur.
**Kubernetes ile kullanılabilen gizli bilgi yönetimini destekler (açık tam orkestrasyon desteği yoktur).
Ücretsiz PAM çözümleri
Bazı satıcılar, küçük ölçekli dağıtımlara uygun ücretsiz PAM özellikli çözümler sunar. Devolutions Password Hub gibi bazıları ayrıca onay iş akışları ve uyumluluk raporlama gibi kurumsal özellikler içeren ücretli iş planları da sunar.
Bu araçları PAM işlevsellik düzeylerine göre inceledik. Aşağıda bazı önemli çözümleri sunuyoruz. Daha fazla ayrıntı için ücretsiz PAM Çözümleri makalemize bakın.
Güvenli kimlik bilgisi depolama için PAM (kasa tabanlı araçlar):
- Devolutions Password Hub Free: Erişim izleme özellikli bir bulut kasasından yararlanmak için; ancak oturum kontrolü yok.
- KeePassXC (KeeAgent ile): Yalnızca yerel parolaları ve SSH anahtarlarını yönetmek için.
Dinamik gizli bilgi yönetim araçları için PAM:
- Vault by HashiCorp (Community Edition): Makineden makineye gizli bilgileri, dinamik kimlik bilgilerini ve otomasyon iş akışlarını yöneten DevOps ekipleri için. Kendi kendine barındırması ücretsizdir, ancak Business Source License kapsamında kaynağı erişilebilirdir; açık kaynak değildir.4
One Identity
One Identity, PAM ürünlerini Safeguard adı altında satar. Safeguard for Privileged Passwords (SPP), kimlik bilgilerini kasalar ve döndürür ve erişim taleplerini yönetir. Safeguard for Privileged Sessions (SPS), ayrıcalıklı oturumları proxy'ler, kaydeder ve dizinler. Safeguard for Privileged Analytics, olağan dışı kullanıcı davranışını işaretler.
Safeguard, şirket içinde donanım veya sanal cihaz olarak çalışır. Safeguard On Demand, tek kiracılı ve çok kiracılı seçeneklerle SaaS sürümüdür.
Platformun kapsadıkları
SPP ve SPS, birbirine bağlı ayrı cihazlar olarak çalışır. Bir SPP LTS ana sürümü yalnızca SPS'nin aynı LTS ana sürümüyle çalışır.5
SPS, OCR aracılığıyla yakalanan ekran metinleri de dahil olmak üzere oturum kayıtlarını dizinler; böylece kayıtlarda komutlar veya görüntülenen içerik aranabilir.
Oturum taleplerinde SPS, kimlik bilgisini bağlantıya enjekte eder ve kullanıcı parolayı görmez. Parola açığa çıkarma taleplerinde, onaylanan kullanıcı parolayı görür.
Sürüm 9.0 cihaz tabanını değiştirir:
- SPP, Windows 11 LTSC üzerinde; SPS ise Ubuntu 24.04 LTS üzerinde çalışır.
- Lisanslama cihaza gömülüdür. Önceki sürümlerde SPP sanal cihazı ayrı bir Microsoft Windows lisansı (MAK veya KMS) gerektiriyordu.
- Hesap keşfi VMware ESXi ana bilgisayarlarını kapsar.
Active Directory ortamları için One Identity'nin AD köprü araçları, AD kimlik doğrulamasını Unix, Linux ve macOS'a genişletir.
Sınırlamalar
- DevOps kapsamı, DevOps için Secrets Broker aracılığıyla belgelenmiştir; Kubernetes küme erişim yönetimi belgelenmemiştir.
- SPP ve SPS aynı LTS ana sürümünü çalıştırmalıdır; bu nedenle her iki cihaz birlikte yükseltilir.
Securden
Securden, parola kasasını ve Unified PAM'ı ayrı ürünler olarak satar. Her ikisi de şirket içinde veya bulutta barındırılarak çalışır. Unified PAM, kullanıcı başına lisanslanır; eklenti modülü yoktur ve yönetilen kimlik sayısında sınırlama yoktur.6
Platformun kapsadıkları
Parola kasası kimlik bilgilerini depolar, paylaşır ve döndürür. Unified PAM; oturum başlatma ve kaydetme, JIT erişim, uygulama parolası yönetimi ve uç nokta ayrıcalık yönetimi ekler.
Varsayılan olarak her uzak oturum Securden sunucusundan geçer; böylece kullanıcılar hedef sistemlere asla doğrudan bağlanmaz. Securden Session Manager bileşenini çalıştıran isteğe bağlı bir ağ geçidi bu bağlantıları yönlendirebilir. Oturumlar tarayıcıda HTTPS üzerinden veya yerel RDP ve SSH istemcileri aracılığıyla açılır ve kullanıcı temeldeki parolayı veya anahtarı görmez.
Dağıtık ağlara sahip kuruluşlar birden çok uygulama sunucusu dağıtabilir ve bunları merkezi bir kurulumdan yönetebilir.
RSA Konferansı 2026'da Securden, PAM ve uç nokta ayrıcalık yönetimi ürünlerine IGA, CIEM, insan dışı kimlik yönetimi ve yapay zekâ ajanı güvenliği ekleyen bir platform duyurdu.7
Güçlü yönler
- ücretsiz Starter katmanı ayrıntılı erişim kontrolleri, 2FA ve planlanmış yedeklemeler içerir.
- Lisanslama hem parola kasası hem de PAM platformu için kullanıcı başınadır.
- Securden, ürünü zorunlu profesyonel hizmetler olmadan kendi kendine kurulabilir olarak konumlandırır.
Zayıf yönler
- Fiyatlandırma, ücretsiz Starter katmanının üzerinde teklife dayalıdır; Teams, Enterprise veya PAM sürümleri için yayınlanmış kullanıcı başına ücret yoktur.
miniOrange
miniOrange PAM; insan yöneticilerini, hizmet hesaplarını, API anahtarlarını ve yapay zekâ ajanlarını kapsar. Hizmet hesaplarını ve makine kimliklerini keşfeder ve otomatik iş akışları için geçici gizli bilgileri yönetir
30 günlük deneme sürümü tüm özellikleri içerir; bunun üzerindeki fiyatlandırma teklife dayalıdır.
Platformun kapsadıkları
Çekirdek ürün; SSH, RDP, VNC, Active Directory ve veritabanı hesapları için AES-256 şifrelemeli kimlik bilgisi kasalama ve otomatik döndürme işlemlerini gerçekleştirir. 8 Oturum izleme, canlı oturumları tam oynatma ile kaydeder; yöneticiler oturumları gerçek zamanlı olarak sonlandırabilir. JIT erişim sağlama, talep üzerine süre sınırlı yükseltme verir ve tamamlandığında otomatik olarak geri alır; kalıcı ayrıcalık yoktur. 9
İnsan dışı kimlik ve yapay zekâ ajanı yönetim katmanı, sunumun daha farklılaşan kısmıdır. miniOrange; hizmet hesaplarının, API anahtarlarının ve makine kimliklerinin keşfini, otomatik iş akışları için geçici gizli bilgi yönetimiyle birlikte sağlar. 8
Web uygulamaları için miniOrange; oturum açma alanlarını otomatik olarak algılayan ve kimlik bilgilerini kullanıcılara göstermeden enjekte eden bir PAM tarayıcı uzantısı sunar. Buna çok adımlı oturum açma, alan adı alanları ve özel kimlik doğrulama akışları dahildir. 10
Uyumluluk raporlama; PCI DSS, HIPAA, GDPR, ISO 27001, SOX ve SOC 2'yi kullanıma hazır olarak kapsar. 8
Güçlü yönler
- Uç nokta ajanı gerekmez; cihaz başına kurulum olmadan bulut, şirket içi ve hibrit altyapılarda çalışır. 8
- Hizmet hesaplarının, API anahtarlarının ve makineden makineye kimlik bilgilerinin insan ayrıcalıklı hesaplarıyla birlikte keşfi ve yönetimi.
- miniOrange'ın Kubernetes sayfası, Kubernetes yöneticileri için JIT erişimi açıklar. 11
Zayıf yönler
- CyberArk veya BeyondTrust'tan daha küçük ekosistem. Üçüncü taraf entegrasyonlar ve önceden oluşturulmuş bağlayıcılar daha azdır; bu, niş veya eski sistemlere sahip büyük kuruluşlarda önemlidir.
- Deneme katmanının üzerindeki fiyatlandırma yayınlanmaz. Toplam sahip olma maliyetini değerlendiren ekipler, bir satıcı görüşmesi olmadan bunu modelleyemez.
BeyondTrust
Erişim onaylarının ve oturum taleplerinin pratikte nasıl çalıştığını test etmek için BeyondTrust yönetici konsolunu12 kullandık.
Password Safe; hizmet hesapları, yerel uygulama oturum açma bilgileri ve yönetici parolaları için kimlik bilgilerini yönetir ve enjekte edilen kimlik bilgileriyle ayrıcalıklı oturumlar başlatır. Ayrı bir BeyondTrust ürünü olan Privileged Remote Access, dış satıcılara oturum kaydı ve oynatma ile onay tabanlı erişim sağlar. REST API ve GitHub Action desteği, Password Safe'i DevOps pipeline'larına bağlar.
Aşağıda deneyimlerimizi vurgulayacağız:
Sistem ve arayüz genel bakışı:
Direct Connect aracılığıyla mevcut araçlarınızı kullanarak veya doğrudan Password Safe Web Konsolu'ndan bu hedef sistemlere bir oturum başlatabilirsiniz.
- Kullanıcılar, kimlik bilgileri otomatik olarak enjekte edilerek oturumları doğrudan kasadan başlatabilir.
- Birleşik bir arayüzden platformlar arası erişimi destekler (Windows RDP ile, Linux SSH ile).
- Bu oturumlar ilkeye uygun olarak kaydedilebilir, izlenebilir ve sonlandırılabilir.
Deneyimlerimize göre BeyondTrust için iki kullanım senaryosu öne çıktı: uzaktan erişim ve kimlik bilgisi depolama ve yönetimi.
Uzaktan erişim (ayrıcalıklı uzaktan erişim):
BeyondTrust'un ayrıcalıklı uzaktan erişimi, yöneticilere ve satıcılara ağınızın kısıtlı bölümlerine kontrollü erişim vermek için tasarlanmıştır. Bunu, talep üzerine erişim verebileceğiniz veya önce onay isteyebileceğiniz, dış yükleniciler için uygun güvenli bir uzak atlama sunucusu olarak düşünün. Ayrıca denetim ve uyumluluk için oturum kaydı ve oynatma araçları içerir.
WS20 sistemine erişim talebi:
WS20 sistemine erişim talebinde bulunurken konsol; başlangıç tarihini, erişim penceresini ve süreyi ayarlamanıza ve bir parolayı almayı veya doğrudan bir RDP oturumu başlatmayı seçmenize olanak tanır. Bu esneklik, kimin, ne zaman ve ne kadar süreyle erişeceğini tanımlamanızı sağlayan BeyondTrust'un ayrıntılı erişim kontrolünün bir parçasıdır.
Bu durumda sistem, RDP oturumunu başlatmadan önce manuel onay gerektirdi. Diğer sistemlerdeki önceki oturumlar, kullanıcı güvenilir olarak işaretlendiği için otomatik-onaylandı. Bu, BeyondTrust'un sistem türüne, güven düzeyine veya risk koşullarına dayalı dinamik erişim politikaları uygulama yeteneğini gösterir.
Erişim taleplerini ayrıca bir bilet sistemine (ServiceNow gibi) bağlayabilir ve izleme için bir bilet numarası belirtebilirsiniz. Konsol, 2 saat gibi tam zamanında (JIT) erişim süreleri ayarlamanıza olanak tanır; böylece ayrıcalıklı kimlik bilgileri gerektiğinden daha uzun süre etkin bırakılmaz. Onaylandıktan sonra oturum, ilgili tüm eylemlerle birlikte hemen başlatılabilir.13
Genel olarak yönetici konsolu net görünürlük ve güçlü politika uygulama sağlar; ancak ilk yapılandırma karmaşık olabilir. Yine de kurulduktan sonra iş akışı, ayrıcalıklı oturumları ve kimlik bilgisi alımını yönetmek için kontrollü, denetlenebilir bir süreç sağlar.
Kimlik bilgisi depolama ve yönetimi (Password Safe):
BeyondTrust'un Password Safe ürünü; hizmet hesapları, yerel uygulama oturum açma bilgileri ve yönetici parolaları için kimlik bilgilerini yönetir. Team Passwords seçeneği, kimlik bilgilerini tam otomasyon olmadan paylaşmanız gerektiğinde yardımcı olur.
Entegrasyon ve katılım:
BeyondTrust'u ServiceNow gibi biletleme ve ITSM sistemleriyle entegre edebilirsiniz; ancak çoğu ekip onayları otomatikleştirmeden önce işleri manuel olarak yapmaya başlar. Entegrasyon güçlüdür ancak doğru yapmak çaba gerektirir. BeyondTrust, kurulum ve genişletme için satıcı yardımına dayanır.
Otomasyon ve parola döndürme zorlukları:
BeyondTrust'un parola otomasyonu güçlüdür ancak başlangıçta dikkat gerektirir. Döndürme öncesinde önbelleğe alınan kimlik bilgileri güncellenmezse hizmetler kilitlenebilir. Yerleşik yönetici hesaplarını ekleyerek ve otomasyonu yavaşça devreye alarak başlayın. Ayrıca Active Directory'nız özel parola yaşı veya karmaşıklık kurallarına sahipse, döndürme hatalarını önlemek için BeyondTrust politikalarının bunlarla eşleştiğinden emin olun.
Güçlü yönler
- Dahili yöneticiler ve üçüncü taraflar için ayrıntılı onay iş akışları.
- Güvenilir oturum kaydı, izleme ve oynatma.
- ServiceNow ve diğer biletleme sistemleriyle derin entegrasyon, erişim taleplerinin doğrudan olay veya değişiklik biletlerinden yapılabilmesini sağlar.
- Tam onay iş akışlarını tekrarlamadan parola kullanıma alma ve oturum başlatma işlemlerini kolaylaştırır.
- Bağlı sistemlerde eşzamanlı oturum başlatma ve oturum sonrası komutlara olanak tanır.
- REST API ve GitHub Action desteği, PAM yeteneklerini DevOps pipeline'larına genişletir.
Zayıf yönler
- Oturum başlatma ve kimlik doğrulama, oturum kullanılabilir hale gelmeden önce belirgin gecikme ekledi.
- Varsayılan zaman aşımları sık sık yeniden kimlik doğrulamayı tetikledi.
- Önce otomasyon tasarımı, manuel varlık ve hesap kurulumunu zahmetli hale getirdi.
- ServiceNow ve benzeri entegrasyonların yapılandırılması satıcı rehberliği gerektiriyordu.
- Önbelleğe alınan kimlik bilgileri döndürme öncesinde güncellenmezse hizmetler kilitlenebilir ve döndürme hatalarını önlemek için Active Directory parola yaşı veya karmaşıklık kuralları BeyondTrust politikasında yansıtılmalıdır.
CyberArk
CyberArk, Palo Alto Networks'ün bir parçasıdır ve Idira markasına geçmektedir.14
Hibrit ortamlara, kurum içi teknik personele ve tam yaşam döngüsü uyumluluk gereksinimlerine sahip büyük kuruluşları hedefler. Daha küçük veya daha az düzenlemeye tabi ekipler için hafif PAM veya gizli bilgi yönetimi araçlarından daha ağırdır.
Güçlü yönler
- Aynı PAM yetenek seti için şirket içinde barındırılan ve SaaS dağıtım seçenekleri.
- Şirket içinde barındırılan mimari; Vault, Central Policy Manager (CPM), Privileged Session Manager (PSM) ve web erişimini (PVWA) birbirinden ayırır; böylece her bileşen kendi başına yerleştirilebilir ve ölçeklenebilir.
Zayıf yönler
- Şirket içinde barındırılan her bileşen (Vault, CPM, PSM, PVWA) ayrı ayrı boyutlandırılır ve sağlamlaştırılır; bu da tam dağıtım için özel uzmanlık gerektirir.15
- Daha küçük kuruluşlar, platformu ölçekleri için çok ağır ve maliyetli bulabilir.
ManageEngine PAM360
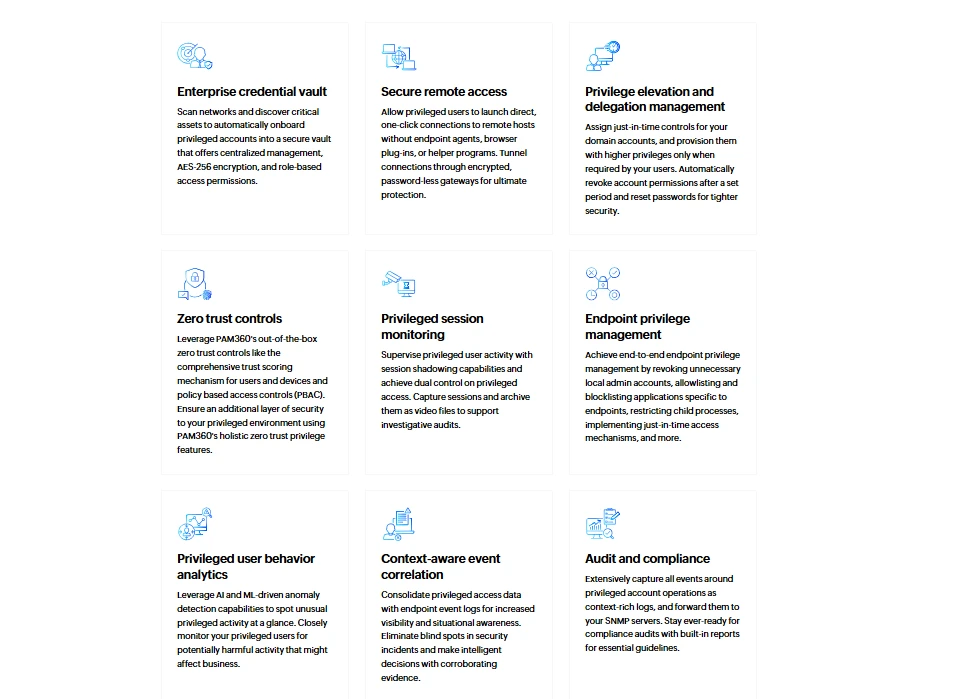
ManageEngine PAM360 şirket içinde barındırılan bir yazılımdır. Sunucu; Windows Server veya Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux) üzerine kurulur ve ManageEngine ayrıca bir AWS örneği olarak dağıtımı belgeler.16
Lisanslama yöneticileri ve SSH anahtarlarını sayar; son kullanıcı ve yönetilen kaynak sayısı sınırlı değildir.
Dahil edilen temel özellikler:
- Parola kasalama ve döndürme: Parolaları güvence altına alır ve kimlik bilgisi yönetimi için Active Directory ve LDAP ile entegre olur.
- Oturum izleme ve kaydetme: Çift kontrolle canlı oturum gölgeleme, video oynatma ile oturum kaydı ve tuş vuruşu ile komut yakalama.
- Onay iş akışları: Ayrıcalıklı hesaplara erişimi kontrol etmek için biletleme ve onay sistemlerini kullanır.
- Otomatik uyumluluk raporlama: Düzenleyici uyumluluğa yardımcı olmak için önceden oluşturulmuş raporlar sağlar (ör. PCI DSS, HIPAA).
- ITSM/DevOps ile entegrasyon: ServiceNow, Ansible ve Jenkins ile çalışır. Kubernetes entegrasyonu; kümelerden gizli bilgileri alır, PAM360'ta saklar ve döndürür.17
Güçlü yönler
- Temel PAM özelliklerini üst düzey rakiplerden daha düşük maliyetle sağlar.
- Kimlik bilgisi kasalama, oturum kaydı ve onay iş akışları içerir.
- Sorunsuz hesap yönetimi için Active Directory ve LDAP ile iyi entegre olur.
- Otomasyon ve olay yönetimi iş akışlarına entegrasyon için Ansible, Jenkins ve ServiceNow ile çalışır.
- Lisanslama, son kullanıcıları veya yönetilen kaynakları değil; yöneticileri ve SSH anahtarlarını sayar.
Zayıf yönler
- Lisanslama yönetici sayısını ve SSH anahtarı sayısını ayrı ayrı ölçer; bu nedenle maliyet, altyapı boyutundan bağımsız olarak her iki eksende artabilir.
- Ayrıcalıklı hesapların otomatik keşfi, biletleme ve SIEM entegrasyonu, atlama sunucusu yapılandırması ve uygulamadan uygulamaya parola yönetimi ücretsiz katmanın dışında tutulur.18
- PAM360, biletleme ve onay iş akışları aracılığıyla süre sınırlı erişim verir. Geçici hesaplar sağlamaz veya kısa ömürlü kimlik bilgileri düzenlemez; bu karşılaştırmadaki sıfır kalıcı ayrıcalık ürünlerinin JIT'i uygulama şeklidir.
StrongDM
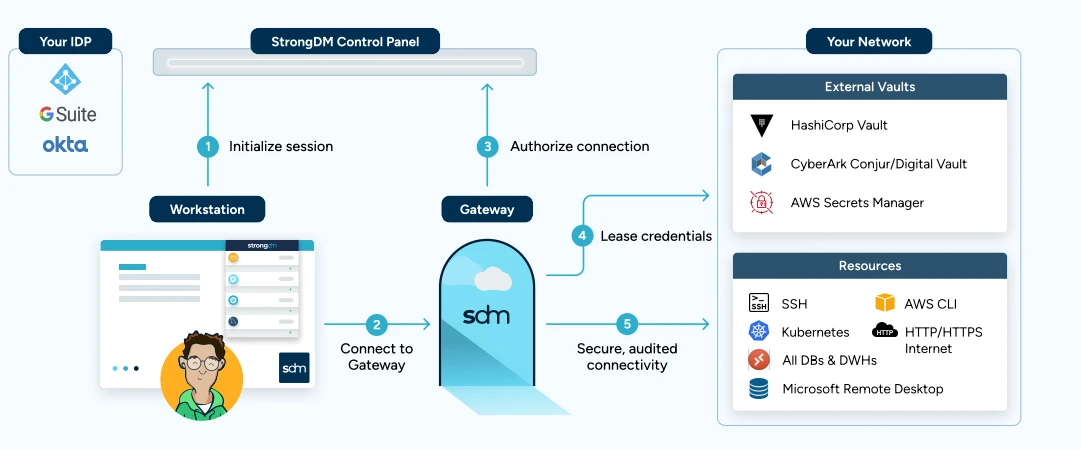
Strong DM Mimarisi19
Platform; veritabanları, sunucular, kümeler, web uygulamaları ve bulut hizmetleri genelinde protokol veya kaynak türüne göre ölçüm veya veri sınırı olmadan geçici kimlik bilgileri ve tam zamanında erişim sağlar.20 StrongDM, AWS GovCloud'da çalışan düzenlemeye tabi iş yükleri için sıfır güven erişim yönetimi sunar.
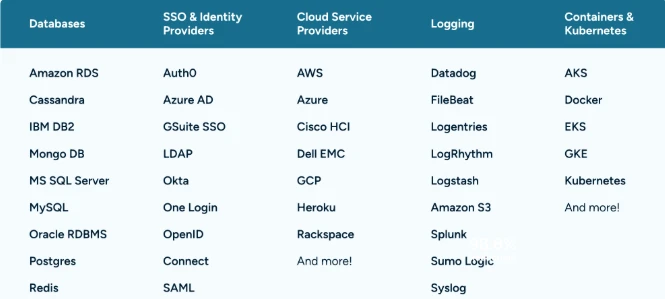
Aşağıda StrongDM'in desteklediği bazı öne çıkan teknolojiler bulunmaktadır:
Kaynak: StongDM19
Güçlü yönler
- StrongDM bir proxy modeli kullanır: kullanıcılar hedef sistemlerde ajanlar olmadan mevcut araçları (CLI, RDP, SSH) üzerinden bağlanır ve her oturum kaydedilir.
- API'ler, CLI araçları ve SDK'lar erişim politikalarının CI/CD pipeline'larından yönetilmesini sağlar.
Zayıf yönler
- Ağ geçitleri ve röleler müşteri altyapısında çalışır ve yönetilen kaynaklara ulaşmak için StrongDM API'sine sürekli bağlantı gerekir. Kısıtlı veya hava aralıklı ortamlar desteklenmez.
 Tercih edilen kaynak olarak ekle
WALLIX
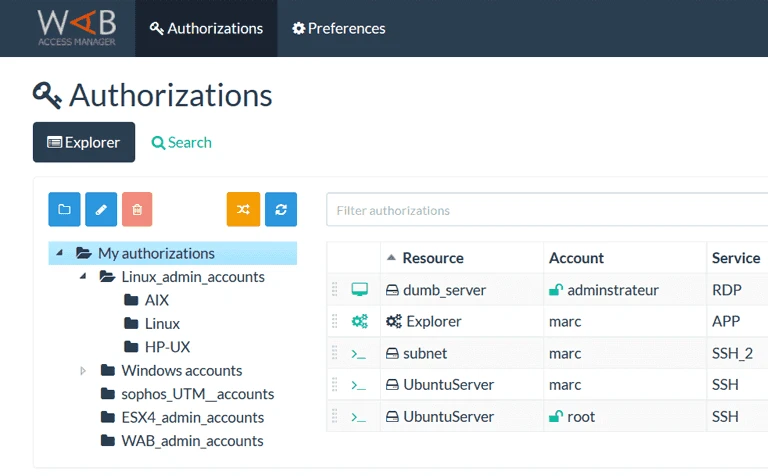
WALLIX Bastion; Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager ve Application to Application Password Manager olmak üzere ayrı ayrı lisanslanabilen beş modülden oluşur. Oturum kayıtları video, metin dökümü ve meta verileri içerir.
WALLIX Bastion şirket içinde veya bulutta (AWS, Azure, GCP) dağıtılabilir; ancak Kubernetes gibi kapsayıcı orkestrasyon platformları veya modern gizli bilgi yönetimi pipeline'ları için yerel destekten yoksundur.
Güçlü yönler
- WALLIX, ajan tabanlı PAM sistemlerine kıyasla dağıtım karmaşıklığını azaltan ve bakım yükünü en aza indiren aracısız bir yaklaşım kullanır.
- Oturum kaydı, canlı izleme ve oynatma yetenekleri sağlar. Yöneticiler, politika uyumluluğunu sağlamak için oturumları gerçek zamanlı olarak denetleyebilir veya sonlandırabilir.
- GDPR, ISO 27001 ve NIS2 dahil olmak üzere uyumluluk standartları düşünülerek tasarlanmıştır.
Zayıf yönler
- Kubernetes gibi kapsayıcı orkestrasyon platformları WALLIX belgelerinde ele alınmamıştır.
Okta Privileged Access
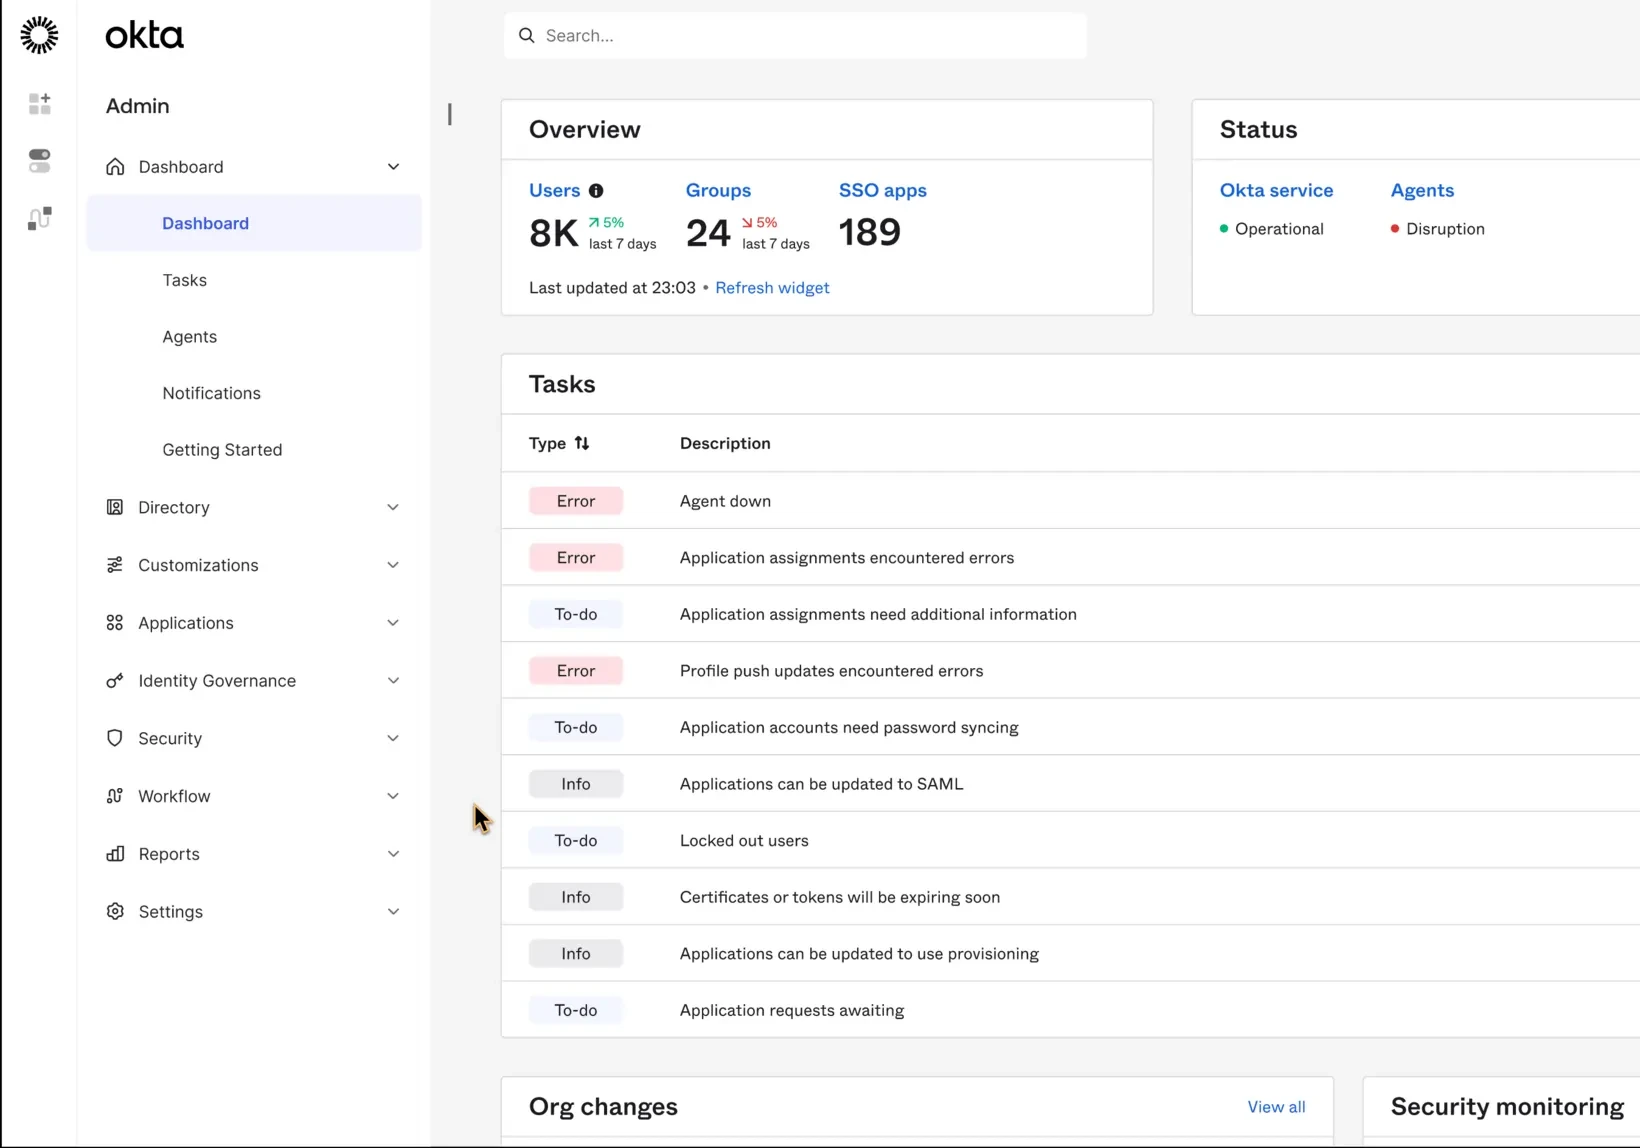
Okta Privileged Access, Okta'nın kimlik platformuyla entegre olur. Belgeleri; SSH ve RDP sunucu erişimini, klasörler halinde düzenlenmiş bir gizli bilgi kasasını, Active Directory, SaaS uygulaması, Okta hizmeti ve veritabanı hesaplarını ve Kubernetes erişim yönetimini kapsar.21 Okta, önceki ürünü Advanced Server Access'i (ASA) 1 Mayıs 2026'da satmayı ve yenilemeyi bıraktı; ASA müşterilerinin bir sonraki yenileme tarihinden itibaren bir yıl içinde Okta Privileged Access'e geçmesi gerekiyor.
Güçlü yönler
- AWS, Azure, GCP ve şirket içi ortamları ajanlar veya karmaşık ağ tünelleri gerektirmeden destekleyerek çoklu bulut ve hibrit altyapılar için en uygunudur.
- Okta Identity Cloud ile yerel olarak entegre olur; MFA, SSO ve politikalarını devralır.
Zayıf yönler
- Okta Privileged Access oturum kayıtlarını saklamaz veya şifrelemez. Kayıtlar ağ geçidinde kalır veya AWS S3 ya da Google Cloud Storage gibi bir müşteri bucket'ına gider; bu nedenle şifreleme o bucket'ın yapılandırmasına bağlıdır.
Keeper PAM (Keeper Security)
KeeperPAM sıfır bilgi şifreleme mimarisi kullanır: Keeper, müşteri tarafından saklanan gizli bilgileri okuyamaz. Planlar, ek ücret olmaksızın yılda 24 aktif insan dışı kimlik ve ayda 5.000 uç nokta iş yükünü içerir.22 Ürün; FIPS 140-3 doğrulamasına, FedRAMP Yetkisine ve GovRAMP Yetkisine sahiptir.23 FedRAMP High, ticari platformu değil AWS GovCloud örneği olan Keeper Security Government Cloud'u kapsar.
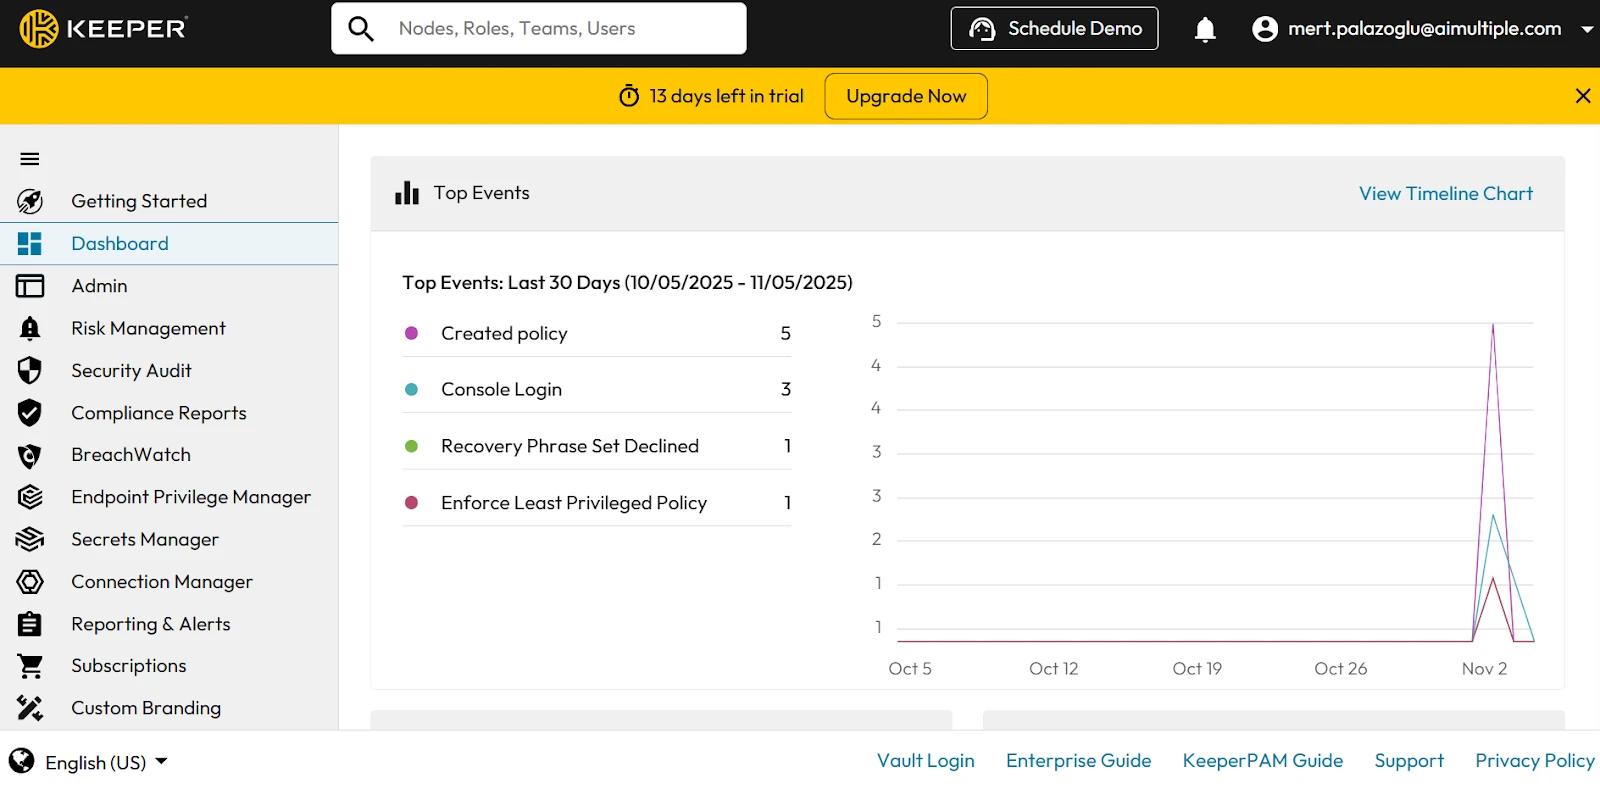
KeeperPAM'ın yönetici konsolunu, rol politikalarını ve ekip paylaşım kontrollerini test ettik.
Yönetici konsoluna genel bakış:
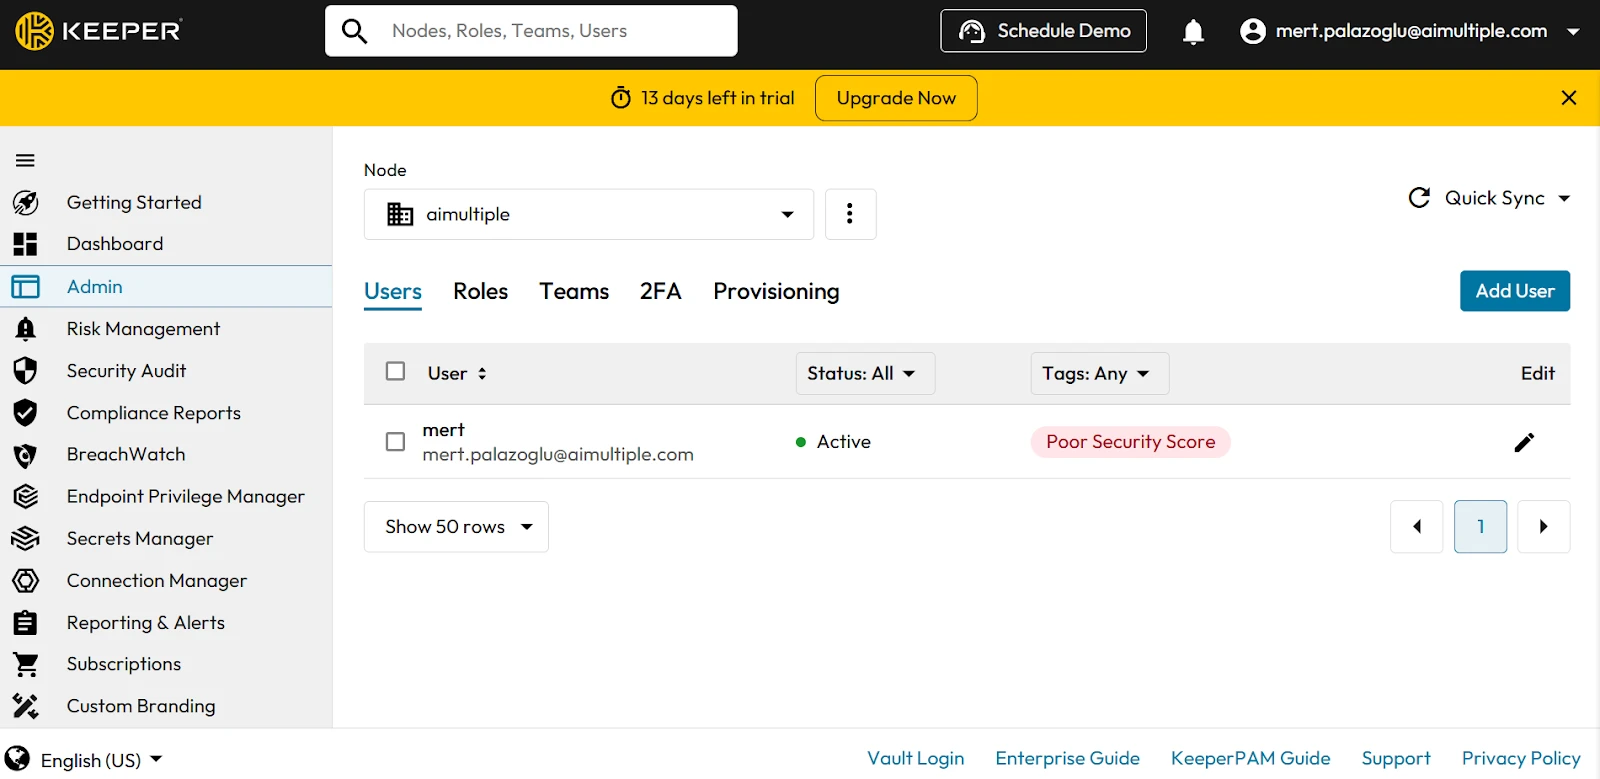
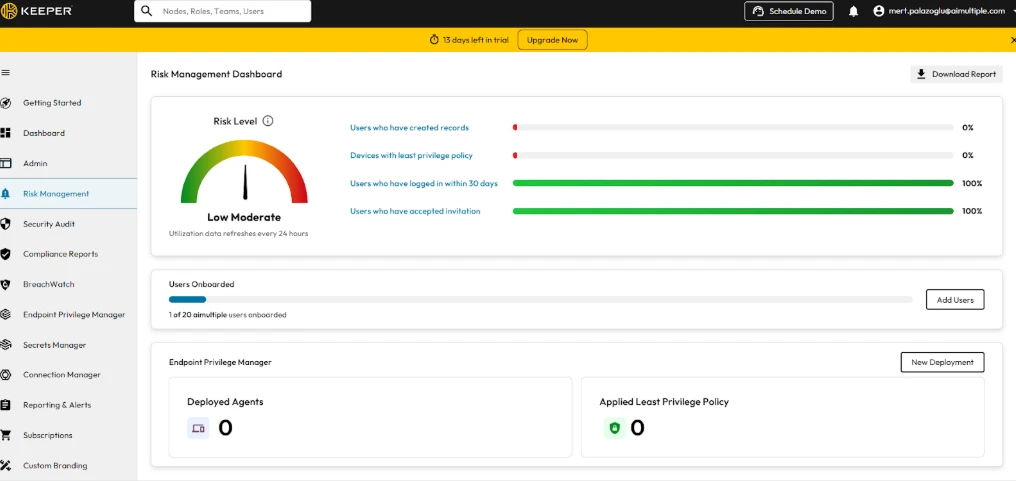
Panel; en önemli olayları, Güvenlik Denetimi puanını, BreachWatch puanını ve kullanıcı durumunu tek bir görünümde birleştirir.
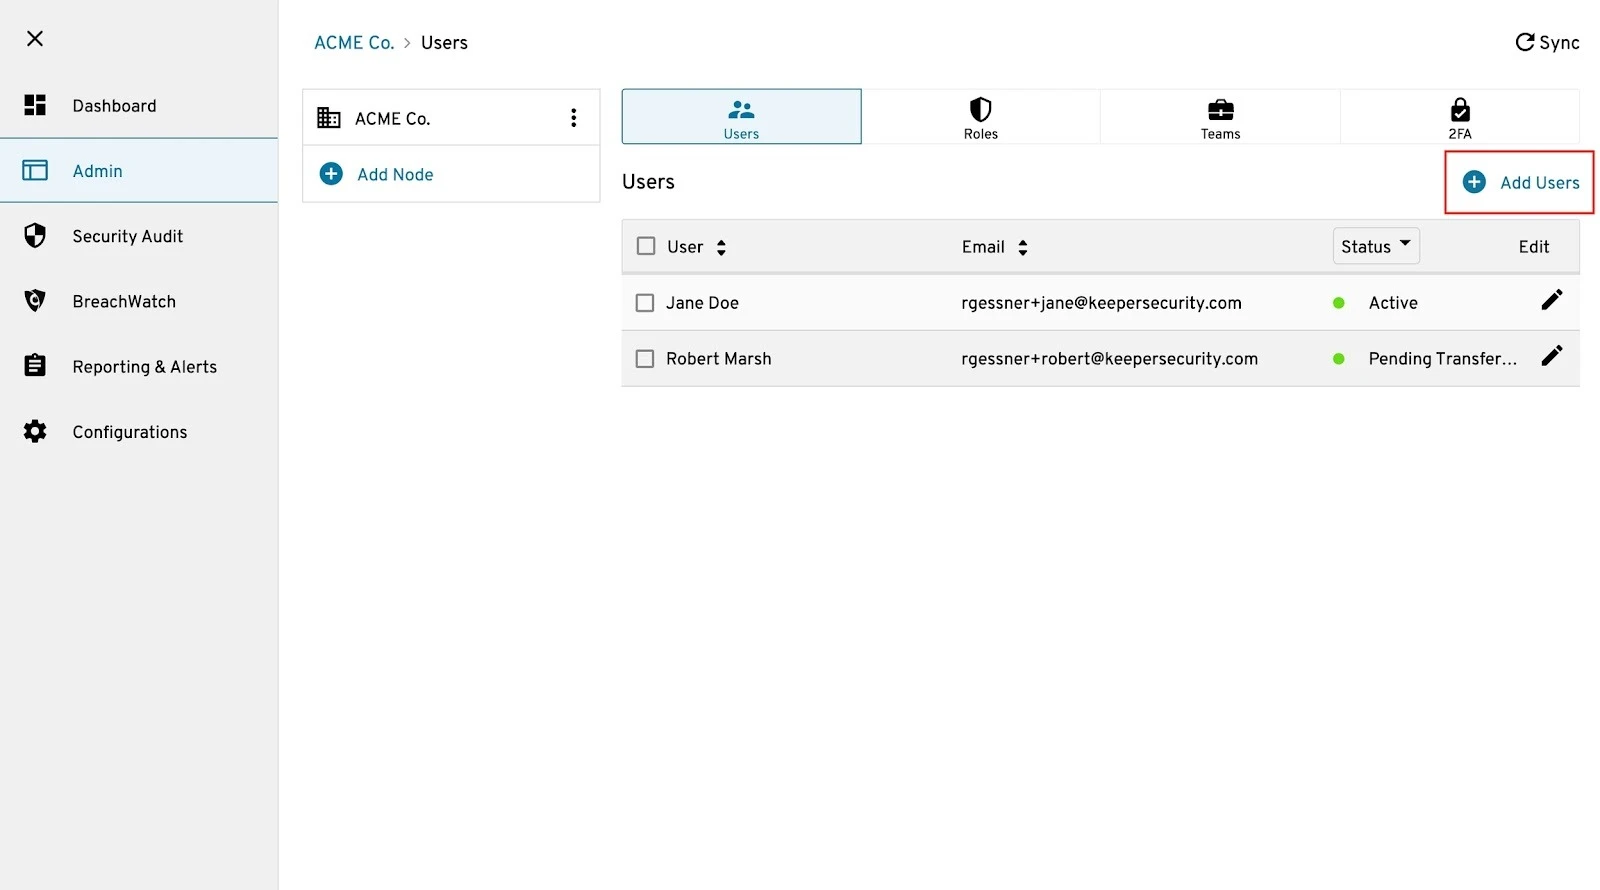
Düğümler, kullanıcılar, roller, ekipler ve 2FA ayarları Yönetici sekmesinden yönetilir.
Rol tabanlı erişim kontrolleri:
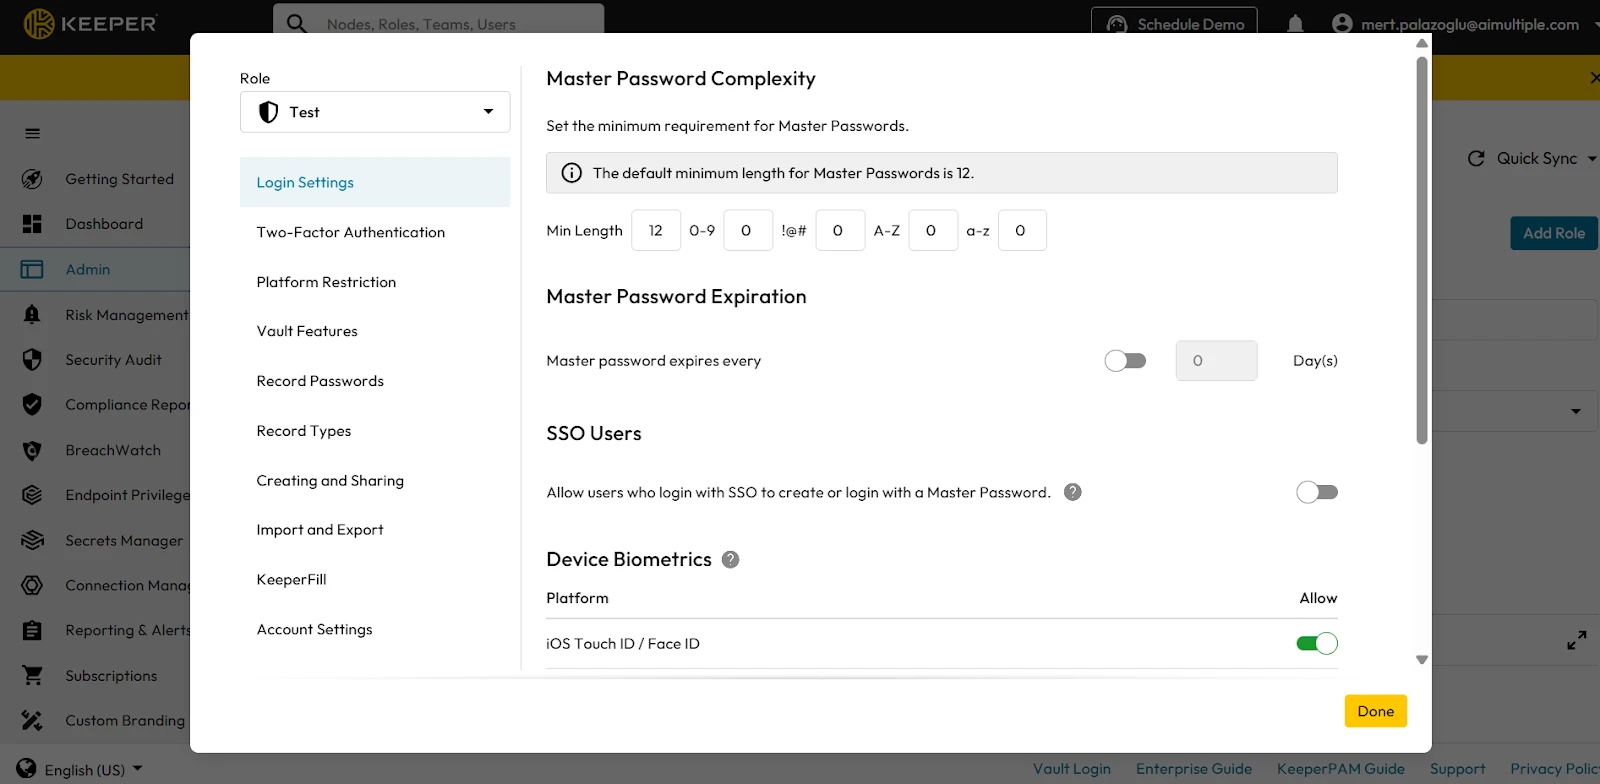
Uygulama politikaları rol bazında belirlenir ve oturum açma ile 2FA kurallarından fazlasını kapsar; ayrıca KeeperFill, Keeper Secrets Manager, kayıt türleri, paylaşım, IP izin listeleri ve hesap transferini kontrol eder. Bir kullanıcı birden çok role veya ekibe ait olduğunda Keeper, politikalarının en kısıtlayıcı birleşimini uygular.
Roller için uygulama politikalarını yapılandırma:
Uygulama politikalarını yapılandırmak için Yönetici, Roller bölümüne gidin, bir rol seçin ve Uygulama Politikaları'na tıklayın. Belirli kuralların uygulanmasına olanak tanıyan bir yapılandırma iletişim kutusu görünecektir. Politikalar tanımlandıktan sonra, bunları sonuçlandırmak ve bu role atanan tüm kullanıcılarda uygulamak için Bitti'ye tıklayın.:
Kullanıcı katılımı:
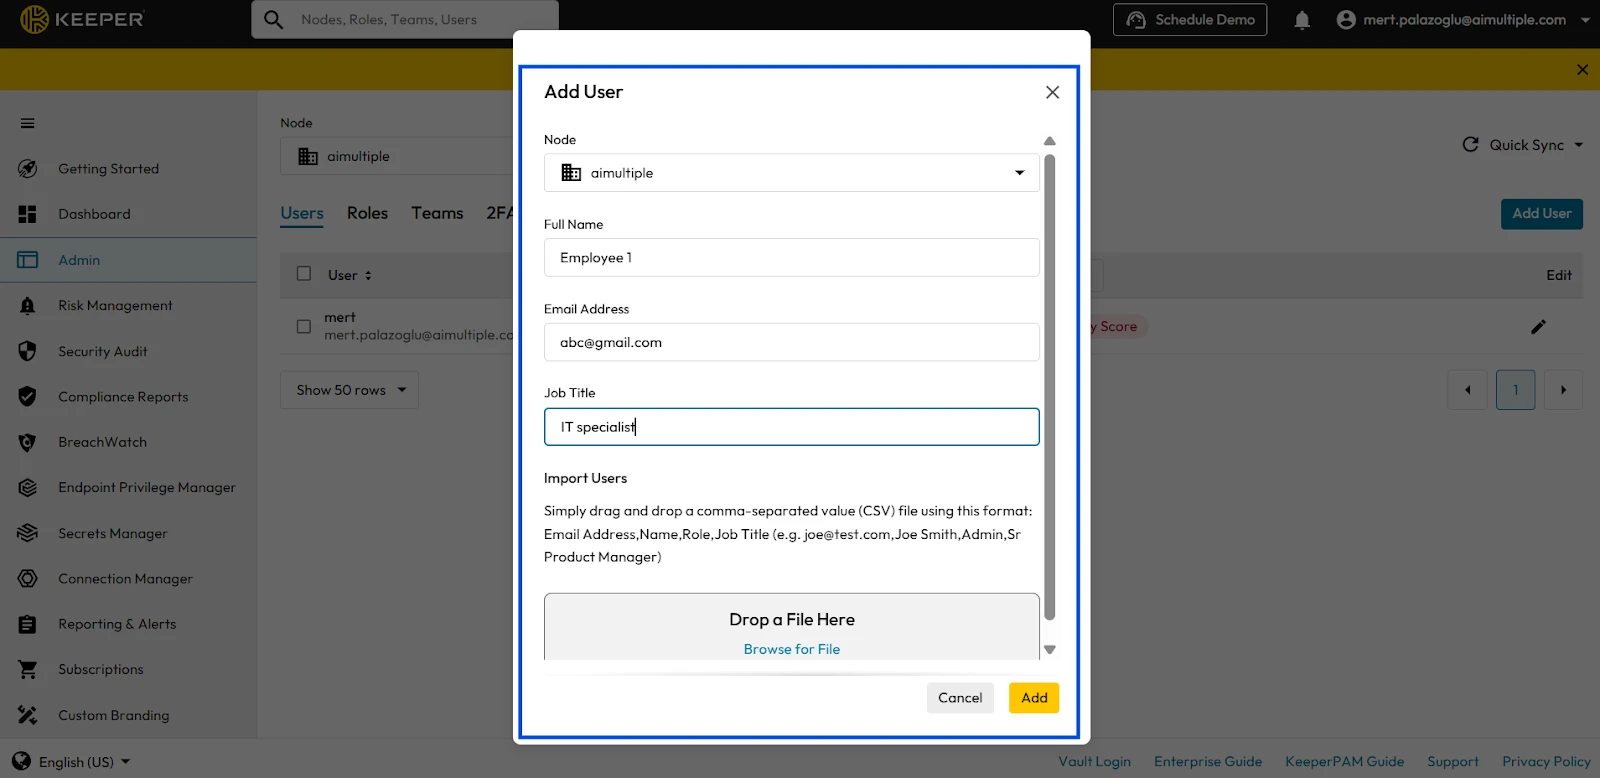
Kullanıcılar bireysel davet, CSV içe aktarma veya dizin sağlama yoluyla eklenebilir; her kullanıcı kasasını ayarlamak için bir e-posta daveti alır.
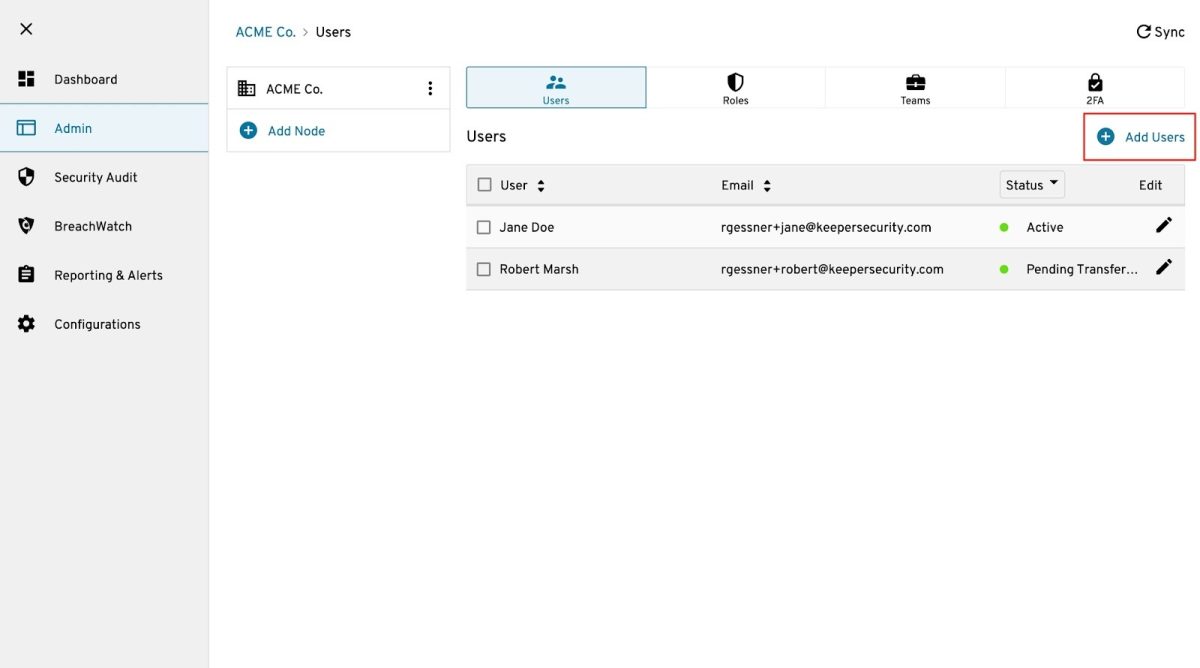
Manuel kullanıcı sağlama için, Add Users bölümüne giderek kullanıcıları tek davet edebilirsiniz, istenen düğümü seçip kullanıcının tam adını ve e-posta adresini girebilirsiniz.
Ayrıca toplu kullanıcı içe aktarma için: Daha büyük dağıtımlarda yöneticiler, bir CSV dosyasından kullanıcıları içe aktarabilir ve her kullanıcıya otomatik olarak kurulum davetleri gönderebilir. Kullanıcılar eklendikten sonra Keeper, hesaplarını kurmalarını ve katılımı tamamlamalarını isteyen bir e-posta davetini otomatik olarak gönderir.
Keeper Teams planı
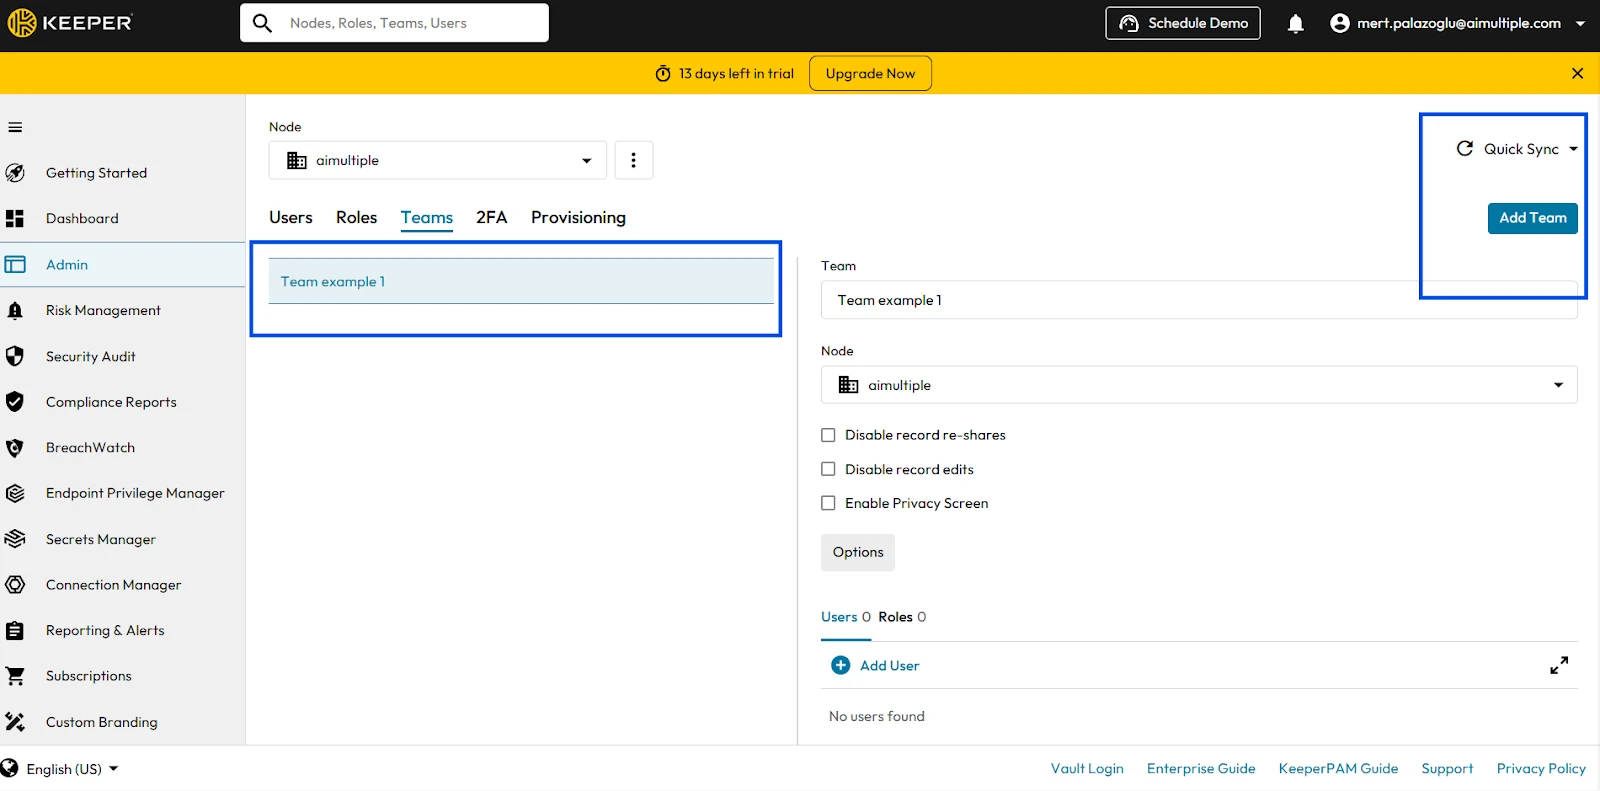
Ekipler için kullanıcıların kasalarındaki kayıtları ve klasörleri mantıksal kişi gruplarıyla paylaşmasını sağlayan bir Team modülü sunar. Bunu yapmak için Team Restrictions (parolaları düzenleme/görüntüleme/paylaşma) ayarlamanız ve ekibe tek kullanıcılar eklemeniz gerekir:
Bir ekip oluşturmak için, ilişkilendirmek istediğiniz düğümü seçin, ekip adını girin ve Ekip Ekle'ye tıklayın:
Oluşturulduktan sonra aşağıdakiler gibi ekip düzeyinde kısıtlamalar yapılandırabilirsiniz:
- Kayıt yeniden paylaşımlarını devre dışı bırakma
- Kayıt düzenlemelerini önleme
- Hassas veriler için gizlilik ekranı uygulama
Keeper'ın En Az Ayrıcalık politikaları uyguladığını belirtmek önemlidir; bu nedenle bir kullanıcı birden çok rolün veya ekibin üyesiyse net politikası en kısıtlayıcı ya da en az ayrıcalıklı olandır.
Keeper Enterprise
Testlerimiz daha küçük ekipler için Keeper'a odaklanmış olsa da Keeper Enterprise sürümü, ek uyumluluk ve çoklu platform desteğiyle bu yeteneklerin üzerine inşa edilir.
Kurumsal düzeyde risk analizleri sağlar:
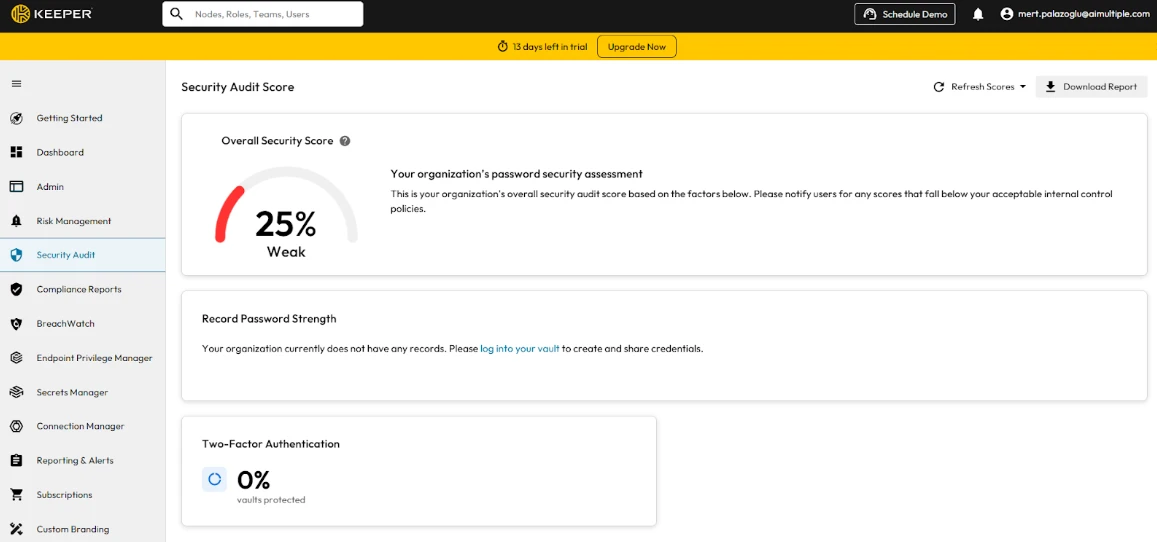
KeeperPAM'ın AWS GovCloud örneği olan Keeper Security Government Cloud, FedRAMP High yetkisine sahiptir. Yetki, ticari platformdan ziyade kamu bulutu örneğini kapsar. Güvenlik denetimi puanı paneline bakın:
Keeper Enterprise ayrıca çoklu platform erişimi sunar; Windows, Mac, Linux, iOS, Android ve tüm büyük web tarayıcılarında (Chrome, Edge, Firefox, Safari) tam işlevsellik sağlar. Platform kısıtlamaları uygulayabilirsiniz; örneğin, belirli işletim sistemi ortamlarına erişimi sınırlayabilir veya yüksek güvenlikli kullanıcılar için tarayıcı tabanlı oturum açmayı devre dışı bırakabilirsiniz.
Güçlü yönler
- KeeperPAM bir bulut hizmeti olarak çalışır; kasa ve istemci güncellemelerini otomatik olarak sağlar.
- Keeper, CI/CD araçları, DevOps pipeline'ları ve kimlik platformlarıyla entegrasyonu sağlayan eklentiler ve API'ler sunar.
Zayıf yönler
- KeeperPAM kontrol düzlemi Keeper Cloud'da çalışır ve ona giden bir dış bağlantı gerektirir. Keeper Connection Manager şirket içinde barındırılabilir ve yalıtılmış ağlarda oturum aracılığını kapsar; ancak tek başına tam platformu sunmaz.24
- Kapsam; yılda 24 aktif NHI ve ayda 5.000 uç nokta iş yükünü içerir; bunun ötesinde hacme dayalı fiyatlandırma uygulanır.22
SailPoint (PAM Module)
SailPoint'un Privileged Account Management Module'ü kimlik bilgilerini kasalamaz veya oturum kaydetmez. CyberArk gibi PAM ürünlerinden ayrıcalıklı hesap verilerini IdentityIQ'ya aktarır; burada ayrıcalıklı erişim, diğer erişimlerle aynı erişim incelemelerinden ve uyumluluk raporlarından geçer.
Güçlü yönler
- PAM verilerini kimlik yönetişimine yerel olarak bağlar; sistemler genelinde ayrıcalıklı hesapların tam görünürlüğünü sağlar.
- Ayrıcalıklı hesaplar için erişim incelemelerini ve uyumluluk raporlamayı otomatikleştirir.
Zayıf yönler
- Kasalama, oturum kaydı ve JIT erişim için ayrı bir PAM ürünü gerektirir.
PAM satıcılarının temel yetenekleri
SailPoint dışındaki bu listedeki tüm satıcılar kimlik bilgilerini kasalar, oturumları kaydeder ve erişimi onay iş akışlarından geçirir. SailPoint modülü, ayrı bir PAM ürününün yönettiği ayrıcalıklı hesapları yönetir. Geçici erişim verme biçimlerinde farklılaşırlar:
- Tam Zamanında (JIT) erişim: talep üzerine süre sınırlı ayrıcalıklı erişim verir ve pencere sona erdiğinde otomatik olarak geri alır.
- Dinamik erişim: erişim kararlarını kullanıcı, cihaz, kaynak ve risk düzeyi gibi bağlama göre; kullanıcılar, makineler, API'ler ve uygulamalar genelinde uyarlar.
Önemli pazar güncellemeleri
2026'nın ilk yarısında iki sahiplik değişikliği bu satıcı kümesini yeniden şekillendirdi.
- Palo Alto Networks, CyberArk'ı 25 milyar dolara satın alma işlemini 11 Şubat 2026'da tamamladı.25 12 Mayıs 2026'da, CyberArk'ın PAM teknolojisi üzerine inşa edilen ve makine ile yapay zekâ ajanı kimliklerine genişletilen bir kimlik güvenliği platformu olan Idira'yı tanıttı. Idira, mevcut CyberArk müşterileri için bir yedek olarak değil yükseltme yolu olarak konumlandırılmıştır ve CyberArk markalı ürünler kullanılabilir olmaya devam etmektedir.14
- Delinea, 5 Mart 2026'da StrongDM'i satın almasını tamamladı; Delinea'nın kurumsal PAM'ını StrongDM'in çalışma zamanı yetkilendirmesiyle birleştirdi. İki ürün hâlâ ayrı satılıyor; bu nedenle birleşik bir erişim stratejisi değerlendiren kuruluşlar şu anda iki ürün hattı arasında yol bulmak zorunda.26
Ücretsiz katman koşulları da değişti.
- HashiCorp Vault, ücretsiz PAM bölümümüzde listelenmiştir; Business Source License 1.1 kapsamında kaynağı erişilebilirdir, açık kaynak değildir: lisans, dahili ve ticari kullanıma izin verir ancak rakip bir teklif sunan kuruluşları engeller.4
- Yaygın bir diğer ücretsiz seçenek olan Teleport Community Edition, 100'den az çalışanı ve yıllık geliri 10 milyon doların altında olan şirketlerle sınırlıdır.27
SSS'ler
Parola yöneticileri bireysel kullanıcıların parolalarını saklar ve yönetir; PAM çözümleri ise oturum izleme, erişim onayları, otomatik kimlik bilgisi döndürme ve uyumluluk raporlama dahil olmak üzere ayrıcalıklı hesaplar üzerinde kurumsal düzeyde kontrol sağlar. PAM araçları yalnızca parolaları değil, aynı zamanda tüm altyapınızdaki hizmet hesaplarını, API anahtarlarını, SSH anahtarlarını ve makine kimliklerini de yönetir.
Evet, farklı amaçlara hizmet ederler. Son kullanıcılar kişisel iş kimlik bilgileri için parola yöneticilerini kullanmaya devam edebilir; PAM çözümleri ise yöneticiler, hizmet hesapları ve otomatik süreçler tarafından kullanılan ayrıcalıklı hesapları yönetir. Birçok kuruluş, altyapı erişimi için PAM'ı ve günlük uygulama kimlik bilgileri için parola yöneticilerini aynı anda çalıştırır.
Süreler; kapsamdaki sistem, hesap ve entegrasyon sayısına bağlıdır. Önce kasa dağıtımıyla buluttan sunulan ürünler küçük bir hesap kümesiyle başlatılabilirken, birden çok bileşene sahip şirket içinde barındırılan platformlar tam dağıtımdan önce altyapı boyutlandırma, politika yapılandırma ve sistem katılımı gerektirir.
StrongDM ve Okta Privileged Access, oturum başına geçici kimlik bilgileri düzenler. ManageEngine PAM360, onay iş akışları aracılığıyla süre sınırlı erişim verir ancak kısa ömürlü kimlik bilgileri düzenlemez.
StrongDM, API'sine sürekli bağlantı gerektirir ve hava aralıklı ortamları desteklemez. KeeperPAM kontrol düzlemi Keeper Cloud'da çalışır; Keeper Connection Manager oturum aracılığı için şirket içinde barındırılabilir ancak tam platformu sunmaz. One Identity Safeguard ve WALLIX Bastion şirket içinde çalışabilir.
Securden, parola kasası için ücretsiz Starter katmanı sunar ve miniOrange tüm özellikleri içeren 30 günlük deneme sürümü sunar. ManageEngine PAM360'ın ücretsiz katmanı; otomatik-keşif, biletleme ve SIEM entegrasyonu, atlama sunucusu yapılandırması ve uygulamadan uygulamaya parola yönetimini kapsam dışı bırakır. BeyondTrust, Keeper PAM ve ManageEngine PAM360'ı ücretsiz denemeleri aracılığıyla test ettik. Şirket içinde barındırılan ücretsiz araçlar için ücretsiz PAM çözümleri makalemize bakın.
Bu araştırmayı kaynak gösterin
Yayınlayacağınız yere uygun formatı seçin. Bağlantılı sürümü CMS'inize yapıştırmak, geri bağlantıyı korur.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Ücretsiz Alternatifleriyle En İyi 10+ PAM Çözümleri}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Erişim tarihi: 29 Eylül 2026}
}33 veri noktasının sonuçları ve zaman damgaları. Bu makaledeki grafik ve tablolarda gösterilen özet verileri, 3 CSV dosyası içeren ZIP dosyası olarak indirin.
Arkasındaki ayrıntılı veriyi ister misiniz? Premium'a katılın
Değişiklik günlüğü
6 güncellemeGüncellendi: CyberArk ve StrongDM satın alma detayları, Palo Alto'nun yeni Idira platformu dahil.
PAM sağlayıcı profiline yeni olarak miniOrange eklendi
Securden onuncu ticari PAM sağlayıcısı olarak platform kapsamı, güçlü ve zayıf yönleriyle eklendi.
PAM fiyatlandırması, lisanslama modelleri ve bakım maliyetlerini ele alan "Alıcılara öneriler" bölümü kaldırıldı.
Ticari PAM satıcıları listesine One Identity eklendi.
Erişim ve otomasyon yetenekleri bölümü kaldırıldı.
Referans Linkleri





Yorum yapan ilk kişi olun
E-posta adresiniz yayınlanmayacak. Tüm alanlar gereklidir. Yorumlar orijinal dilinde bırakılır.