


IGA-Lösungen im Vergleich: 12 Anbieter mit Funktionen

Identity Governance and Administration (IGA) ermöglicht es Sicherheitsadministratoren, Benutzeridentitäten und Zugriffe im gesamten Unternehmen zu verwalten.
Wir haben 12 IGA-Plattformen untersucht, Anbieterangaben anhand der offiziellen Produktdokumentation überprüft, Zugriffszertifizierungs-Workflows getestet und Kundenimplementierungen von One Identity, Omada, Oracle, IBM, Lumos und weiteren abgeglichen. Sehen Sie sich unsere Analyse zum Wert- und Leistungsvergleich an.
Vergleich der Top-12-IGA-Lösungen
* Basierend auf Daten von B2B-Bewertungsplattformen
** Basierend auf Daten von LinkedIn
IGA vs. IAM vs. PAM
Diese drei Kategorien überschneiden sich in ihrem Umfang, decken jedoch unterschiedliche Funktionen ab.
IAM (Identity and Access Management) übernimmt Authentifizierung und Zugriffskontrolle: die Identität eines Benutzers überprüfen und entscheiden, ob der Benutzer auf ein System zugreifen darf. Single Sign-on, Multi-Faktor-Authentifizierung und Richtlinien für bedingten Zugriff sind IAM-Funktionen.
IGA (Identity Governance and Administration) steuert den Zugriff, den IAM durchsetzt. Es erfasst, wer welche Zugriffe besitzt, wer sie genehmigt hat und ob sie weiterhin benötigt werden. Zugriffsüberprüfungen, Rollenmodellierung, SoD-Durchsetzung und Compliance-Berichte sind IGA-Funktionen.
PAM (Privileged Access Management) befasst sich mit Identitäten mit erhöhten Berechtigungen, etwa Systemadministratoren, Datenbankbesitzern und Root-Konten. Es steuert, wann erhöhte Zugriffsrechte verwendet werden dürfen, zeichnet privilegierte Sitzungen auf und gewährt Berechtigungen just in time.
Wie funktioniert IGA?
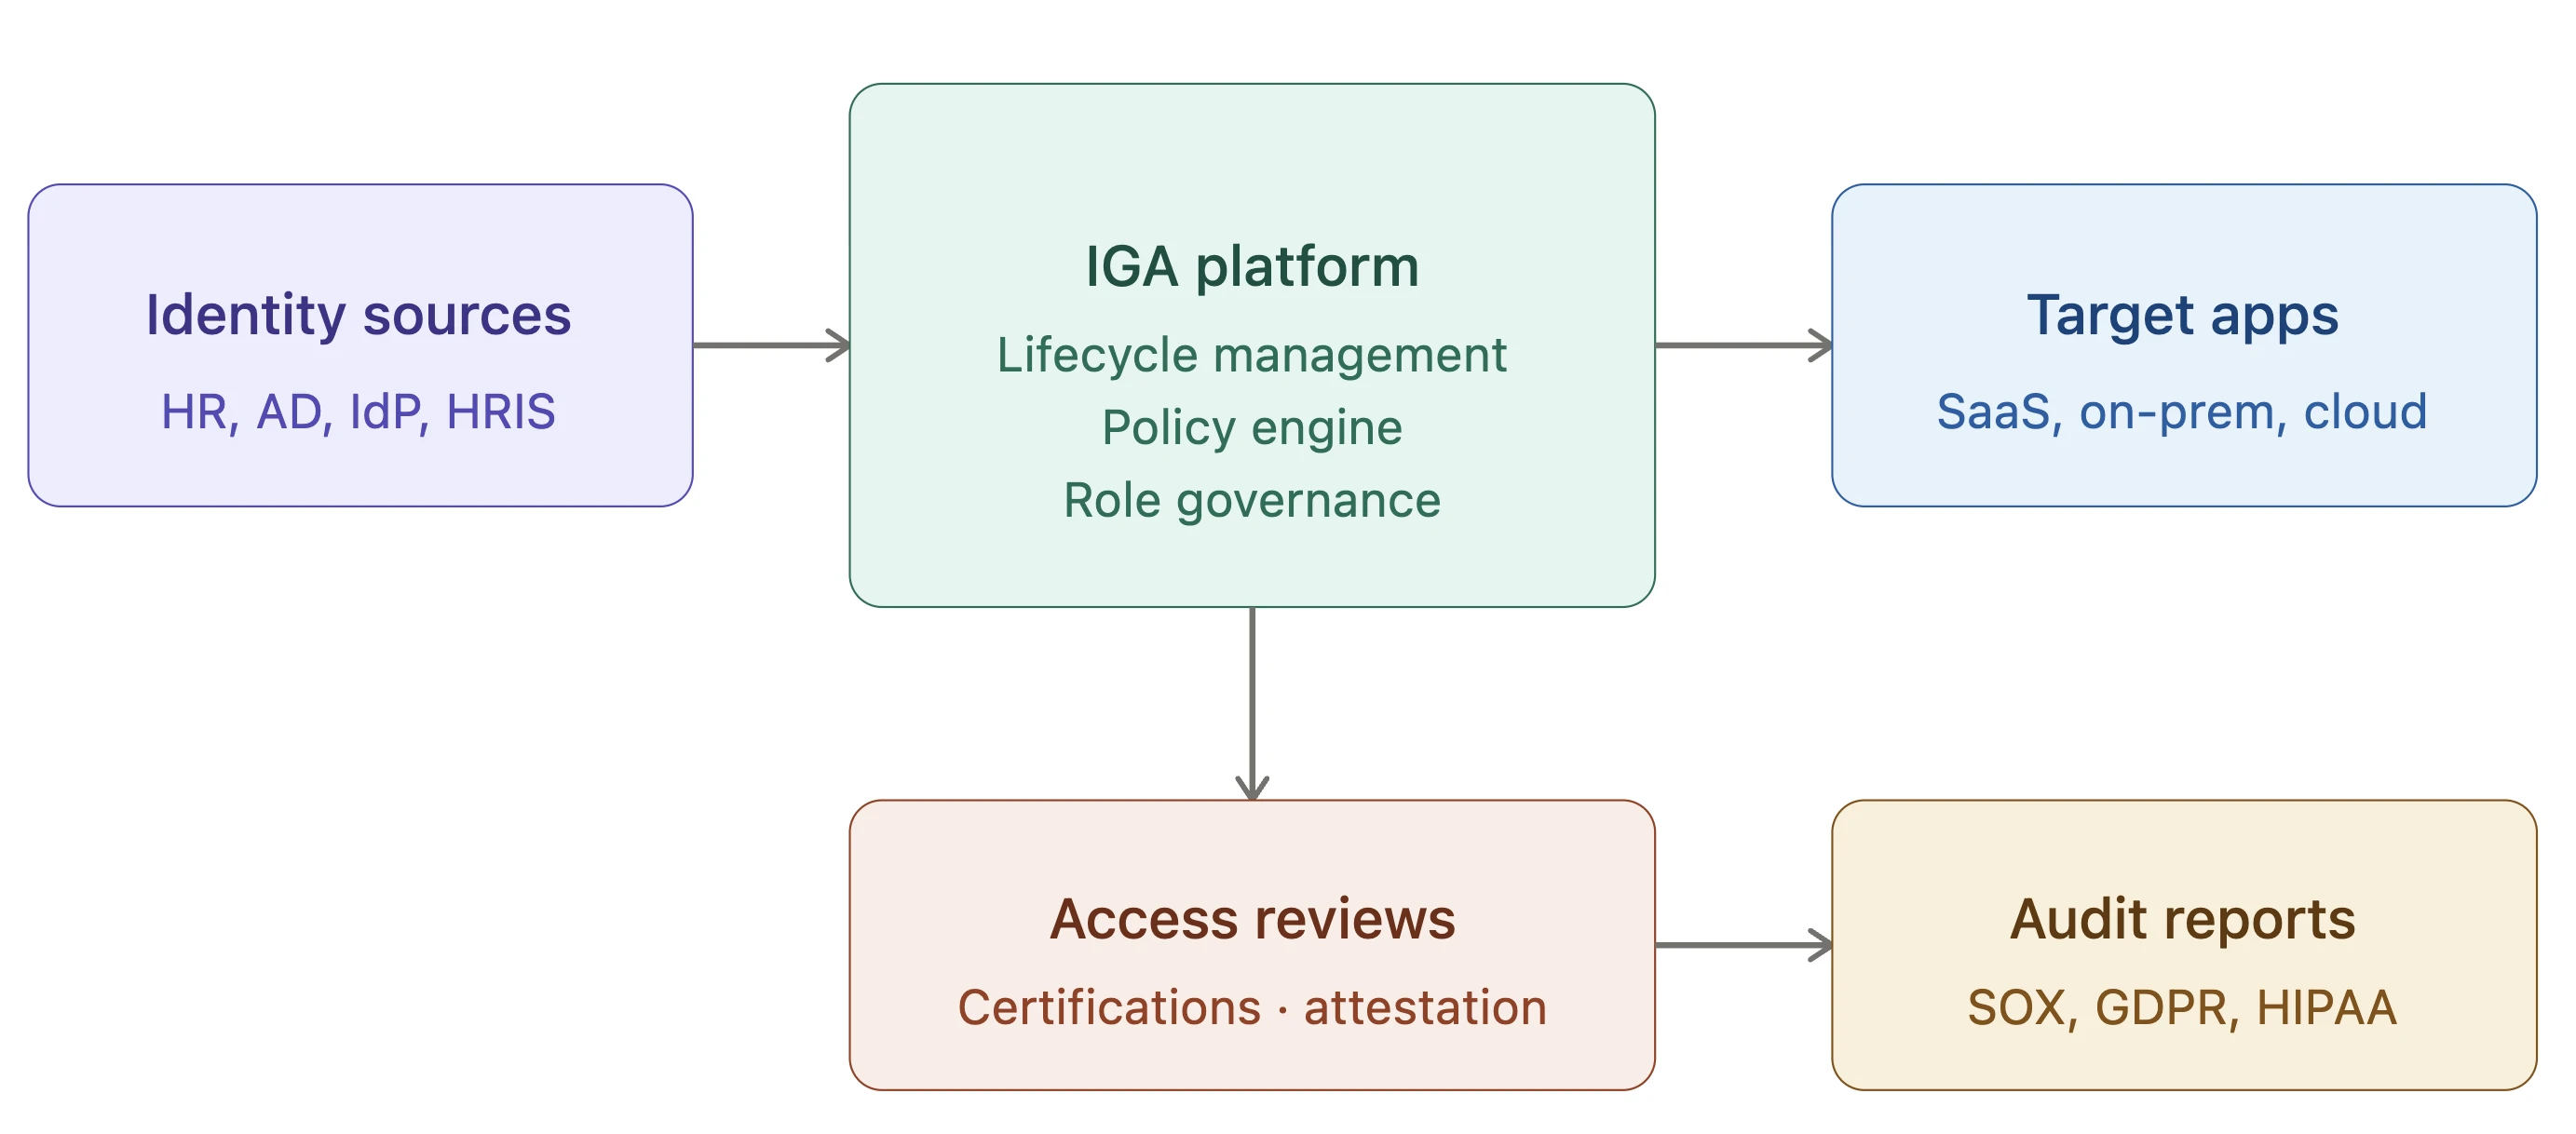
Identitätsdaten gelangen aus autoritativen Quellen wie HR-Systemen, Active Directory und Identitätsanbietern in die IGA-Plattform. Die Plattform pflegt ein zentrales Identitäts-Repository, das erfasst, wer in der Organisation vorhanden ist, welche Rollen diese Personen innehaben und über welche Zugriffe sie verfügen.
Die Richtlinien-Engine setzt Geschäftsregeln in Provisioning-Entscheidungen um. Wenn ein Mitarbeiter eintritt, die Rolle wechselt oder ausscheidet, gewährt, ändert oder entzieht die Plattform Zugriffe in verbundenen Anwendungen. Anfragen für sensible Systeme können über Genehmigungsworkflows geleitet werden.
Zugriffszertifizierungskampagnen laufen nach Zeitplan oder bei Bedarf. Manager und Ressourcenverantwortliche bestätigen, ob der Zugriff jedes Benutzers weiterhin erforderlich ist. Einige Plattformen ergänzen eine Peer-Group-Analyse, die Zugriffe kennzeichnet, die von denen der Kollegen in ähnlichen Rollen abweichen.
Provisioning erreicht Zielanwendungen über Connectors, SCIM 2.0 oder APIs. Jede Aktion wird protokolliert, und diese Protokolle speisen die Berichte, die in SOX-, DSGVO- und HIPAA-Prüfungen verwendet werden.
IGA-Lösungen Erklärt
1. One Identity Manager
One Identity Manager ist eine IGA-Plattform mit Bereitstellungsoptionen für On-Premises-, Cloud- und Hybrid-Umgebungen und einem Fokus auf Active Directory, Microsoft Entra ID und SAP-Governance.
Version 9.3 stellte die Plattform auf .NET 8 um und ersetzte das Web Designer-Portal durch ein Angular-basiertes Webportal. Im Webportal laufen Aktionen wie das Genehmigen oder Ablehnen von Anfragen als Hintergrundprozesse, sodass Benutzer weiterarbeiten können, während das System sie verarbeitet. Das Webportal kann bei einer Zugriffsanfrage außerdem Produkte basierend auf der Peer-Group des Empfängers empfehlen.
Version 10.0 ergänzt eine browserbasierte Administrationsoberfläche, die ohne Desktop-Installation funktioniert.1 Weitere Ergänzungen in 10.0:
- Risiko-Score-Aufnahme: Importiert Benutzerrisiko-Scores aus Drittanbieter-Analysen und UEBA-Tools und kombiniert sie mit internen Risiko-Scores.
- ITDR-Playbooks: Benutzerdefinierte Playbooks reagieren auf Richtlinienverletzungen, indem sie Konten deaktivieren, Sicherheitsvorfälle kennzeichnen oder eine gezielte Attestierung starten.
- Entra ID Behavior-Driven Governance (BDG): Verfolgt die Nutzung auf Anwendungsebene, erkennt nicht oder selten genutzte Berechtigungen und empfiehlt oder automatisiert deren Entfernung.
- SAP-Transaktionsnutzungsimport: Aggregierte SAP-Transaktionsdaten unterstützen die SoD-Analyse und identifizieren ungenutzte SAP-Profile.
- Berichterstellung in natürlicher Sprache: Berechtigte Benutzer fragen Identitätsdaten in natürlicher Sprache über einen kundengesteuerten LLM ab.
- SIEM-Ausgabe: Syslog-Meldungen im CEF-Format.
Einschränkungen:
- Für das Upgrade auf 9.3 können keine automatischen Softwareupdates für Jobserver und Webanwendungen verwendet werden; diese müssen manuell aktualisiert werden.
- Skripte und benutzerdefinierte Erweiterungen müssen mit .NET 8 kompatibel sein, und im Web Designer erstellte Anpassungen müssen im Angular-Portal neu erstellt werden.
2. ConductorOne
ConductorOne ist eine SaaS-Identitäts-Governance-Plattform, die auf dem Baton-Connector-Framework aufbaut. Jeder Connector synchronisiert Konten und Berechtigungen aus einer Anwendung für Benutzerzugriffsüberprüfungen und Just-in-Time-Zugriffsanfragen.
Connectors werden in zwei Modi betrieben: von ConductorOne gehostet oder selbst in der Umgebung des Kunden gehostet. Ein selbst gehosteter Connector, der im Service-Modus auf Kubernetes läuft, hält eine Verbindung zu ConductorOne und lädt in regelmäßigen Abständen Zugriffsdaten hoch.
Wenn ein Administrator einen Connector hinzufügt, listet ConductorOne Anwendungen auf, die im Identitäts-, SSO- oder Föderationsanbieter der Organisation erkannt wurden und noch nicht verwaltet werden, und der Connector kann einer davon zugeordnet werden.
Einschränkungen:
- Der Provisioning-Support variiert je nach Connector. Der Concur-Connector erstellt beispielsweise Konten, hebt deren Bereitstellung jedoch nicht auf; die Deprovisionierung muss in Concur erfolgen.
- Mehrere Connectors befinden sich in der Beta-Phase; ConductorOne gibt an, dass Beta-Connectors möglicherweise über einen eingeschränkten Funktionsumfang oder eine unvollständige Fehlerbehandlung verfügen.
3. Idira (ehemals CyberArk Identity Governance)
CyberArk stieg im Februar 2025 durch die Übernahme von Zilla Security in den IGA-Markt ein.2 Palo Alto Networks schloss die Übernahme von CyberArk im Februar 2026 ab und benannte die CyberArk-Plattform im Mai 2026 in Idira um. Bestehende CyberArk-Kunden bleiben unter dem neuen Namen auf derselben Plattform.
KI-Profile sind Machine-Learning-Modelle, die bestehende Berechtigungen analysieren und für jede Rolle Zugriffe nach dem Prinzip der geringsten Rechte vorschlagen. CyberArk gibt an, dass Zilla-Kunden 80 % weniger Aufwand für Zugriffsüberprüfungen aufwenden und 60 % weniger Provisioning-Tickets als mit Legacy-IGA erstellen mussten; dabei handelt es sich um Herstellerangaben.3
Die Identity Map zeigt Berechtigungen menschlicher und nicht-menschlicher Identitäten über verbundene Anwendungen hinweg. Universal Sync nutzt robotergestützte Prozessautomatisierung, um Anwendungen anzubinden, die nicht über Standard-APIs verfügen.
Die Plattform führt 1.000+ vorgefertigte Integrationen auf und läuft parallel zu den PAM-Produkten von CyberArk.
Einschränkungen:
- IGA kam 2025 durch die Zilla-Übernahme auf die Plattform, und die Plattform wurde 2026 in Idira umbenannt; die Produktnamen unterscheiden sich zwischen älterer CyberArk- und neuerer Palo Alto Networks-Dokumentation.
- Die Preisgestaltung kombiniert PAM- und IGA-Lizenzen, was für Unternehmen, die Governance ohne PAM benötigen, zusätzliche Komplexität schafft.
4. Lumos
Lumos verwendet den KI-Agenten Albus, um RBAC- und ABAC-Richtlinienempfehlungen aus Zugriffsmustern, Rollenzuweisungen, HRIS-Daten und Nutzungsprotokollen zu generieren.
Im Dezember 2025 brachte Lumos Agentic User Access Reviews auf den Markt. Albus führt den ersten Durchlauf einer Überprüfungskampagne durch und trennt allgemein verbreitete, risikoarme Zugriffe von Anomalien, bevor menschliche Prüfer die Ergebnisse sehen. 4
Autonomous Policy Management, im April 2025 eingeführt, erstellt, aktualisiert und setzt RBAC- und ABAC-Richtlinien mithilfe von Machine Learning und KI-Agenten durch.
Lumos deckt außerdem SaaS-Lizenzmanagement ab: Es identifiziert ungenutzte Lizenzen und Shadow-IT-Anwendungen, die IT-Teams zurückfordern oder unter Governance stellen können.
Einschränkungen:
- SAP-Berechtigungs-Governance, Mainframe-Integration und SoD auf Transaktionsebene werden in der Lumos-Dokumentation nicht behandelt.
5. Microsoft Entra ID Governance
Microsoft Entra ID Governance ist eine Governance-Add-on-Lizenz für Entra ID P1 oder P2.
Zu den Kernfunktionen gehören Entitlement Management, das App-Rollen, Gruppenmitgliedschaften und SharePoint-Berechtigungen in Zugriffspaketen mit definierten Genehmigungsworkflows, Ablaufrichtlinien und Zugriffsüberprüfungen bündelt.5 Lifecycle Workflows automatisieren Eintritts-, Wechsel- und Austrittsereignisse mithilfe von HR-Triggern aus Workday und SuccessFactors. Privileged Identity Management (PIM) bietet Just-in-Time-Aktivierung erhöhter Rollen in Entra ID und Azure.6
Der Access Review Agent (Vorschau) führt Überprüfungen über Microsoft Teams in natürlicher Sprache durch, zeigt KI-generierte Empfehlungen an und führt Prüfer zu einer Entscheidung, ohne dass sie ein separates Portal aufrufen müssen.6
Entitlement Management unterstützt jetzt Zugriffspakete, die auf API-Berechtigungen für Agent-IDs beschränkt sind, und deckt damit die Governance von KI-Agenten im Microsoft-Ökosystem ab.5
Einschränkungen:
- Anwendungen außerhalb von Microsoft müssen zuerst mit Entra ID verbunden werden, beispielsweise über SCIM-Provisioning, bevor sie verwaltet werden können.
- SoD-Prüfungen im Entitlement Management arbeiten auf der Ebene inkompatibler Zugriffspakete und Gruppen; sie analysieren keine Berechtigungen innerhalb von Anwendungen wie SAP.
- Governance-Funktionen sind auf Lizenzen für Entra ID P1, P2, ID Governance und Entra Suite verteilt.
6. SailPoint Identity Security Cloud
SailPoint bietet zwei IGA-Produkte an: Identity Security Cloud (SaaS) und IdentityIQ (On-Premises).
SoD- und Nicht-Menschen-Identitäts-Governance werden als separate Module verkauft. SoD läuft über Access Risk Management (ARM). Dienstkonten, Bots und RPA-Identitäten erfordern Machine Identity Security, und KI-Agenten erfordern Agent Identity Security.
Im Jahr 2026 fügte SailPoint Agent Identity Security-Connectors für die SaaS-Versionen von Salesforce, ServiceNow und Snowflake hinzu, die in diesen Plattformen ausgeführte KI-Agenten erkennen.7
Einschränkungen:
- SoD- und Nicht-Menschen-Module sind kostenpflichtige Add-ons; die Basislizenz bildet nicht die vollständigen Bereitstellungskosten ab.
- IdentityIQ (On-Premises) und Identity Security Cloud (SaaS) sind getrennte Produkte mit unterschiedlichen Funktionsumfängen.
7. Okta Identity Governance
Okta Identity Governance (OIG) ist ein Governance-Add-on für die Workforce-Identity-Plattform von Okta. Es kombiniert Lifecycle Management für das Provisioning, Okta Workflows für No-Code-Automatisierung und Access Governance für Zertifizierungen und Zugriffsanfragen. Anwendungen, die über das Okta Integration Network (600+ Integrationen) angebunden sind, können ohne den Aufbau separater Connectors verwaltet werden.8
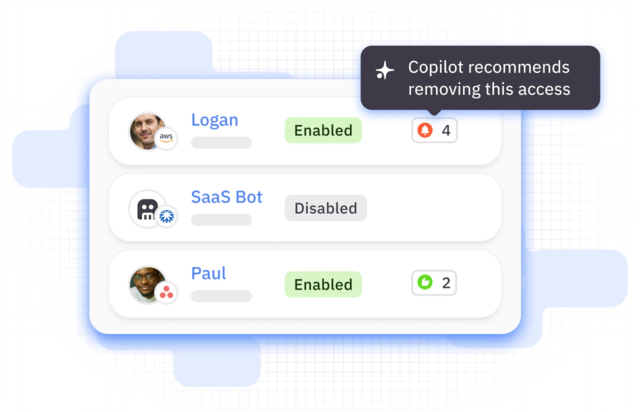
Governance Analyzer ergänzt Empfehlungen für Zertifizierungskampagnen basierend auf Anmeldehäufigkeit, letztem Zugriffsdatum und Peer-Group-Zugehörigkeit.9
Einschränkungen:
- OIG setzt Okta als Identitätsplattform voraus; es wird nicht als eigenständiges IGA-Produkt verkauft.
- Lifecycle-Szenarien außerhalb der integrierten Optionen erfordern benutzerdefinierte Flows in Okta Workflows.
8. Ping Identity (PingOne Identity Governance)
PingOne Identity Governance ist ein Add-on für PingOne Advanced Identity Cloud, Pings gehostete Identitätsplattform. Es deckt Zugriffsanfragen, Zugriffszertifizierungen, SoD-Richtlinien und die Aggregation von Berechtigungen aus angebundenen Anwendungen ab.10
Zertifizierungen können nach Zeitplan oder ereignisgesteuert ausgeführt werden. Eine Ereignisregel kombiniert eine Bedingung mit einer Aktion; das Anlegen eines Benutzers im System kann beispielsweise automatisch eine Zertifizierung für diesen Benutzer starten.
Governance-Glossarattribute hängen benutzerdefinierte Metadaten wie Risikostufe oder Datenklassifizierung an Anwendungen, Berechtigungen und Rollen an. Prüfer sehen diese Metadaten während Zertifizierungen, und Scoping-Regeln begrenzen, welche Benutzer bestimmte Anwendungen, Berechtigungen oder Rollen anzeigen oder bearbeiten können.
SoD-Richtlinien werden bei Zugriffsanfragen geprüft, und geplante Richtlinienscans erkennen Verstöße in bestehenden Zugriffen. Workflow-Knoten behandeln jeden Verstoß, indem sie eine Ausnahme gewähren, ihn ablehnen oder die widersprüchlichen Berechtigungen entfernen.
Einschränkungen:
- Identity Governance läuft nur auf PingOne Advanced Identity Cloud; Unternehmen, die andere Ping-Produkte nutzen, benötigen einen Advanced Identity Cloud-Tenant.
- Benutzerdefinierte Berichte, nahezu echtzeitfähige Berichtsdaten und eine 90-tägige Aufbewahrung von Governance-Daten erfordern eine kostenpflichtige Reporting- und Analyse-Stufe zusätzlich zu den Standard-IGA-Berichten.
 Als bevorzugte Quelle hinzufügen
9. Saviynt Identity Cloud
Saviynt Identity Cloud ist eine SaaS-Plattform, die IGA, PAM und Application Access Governance in einem Produkt vereint. Es gibt keine On-Premises-Version.
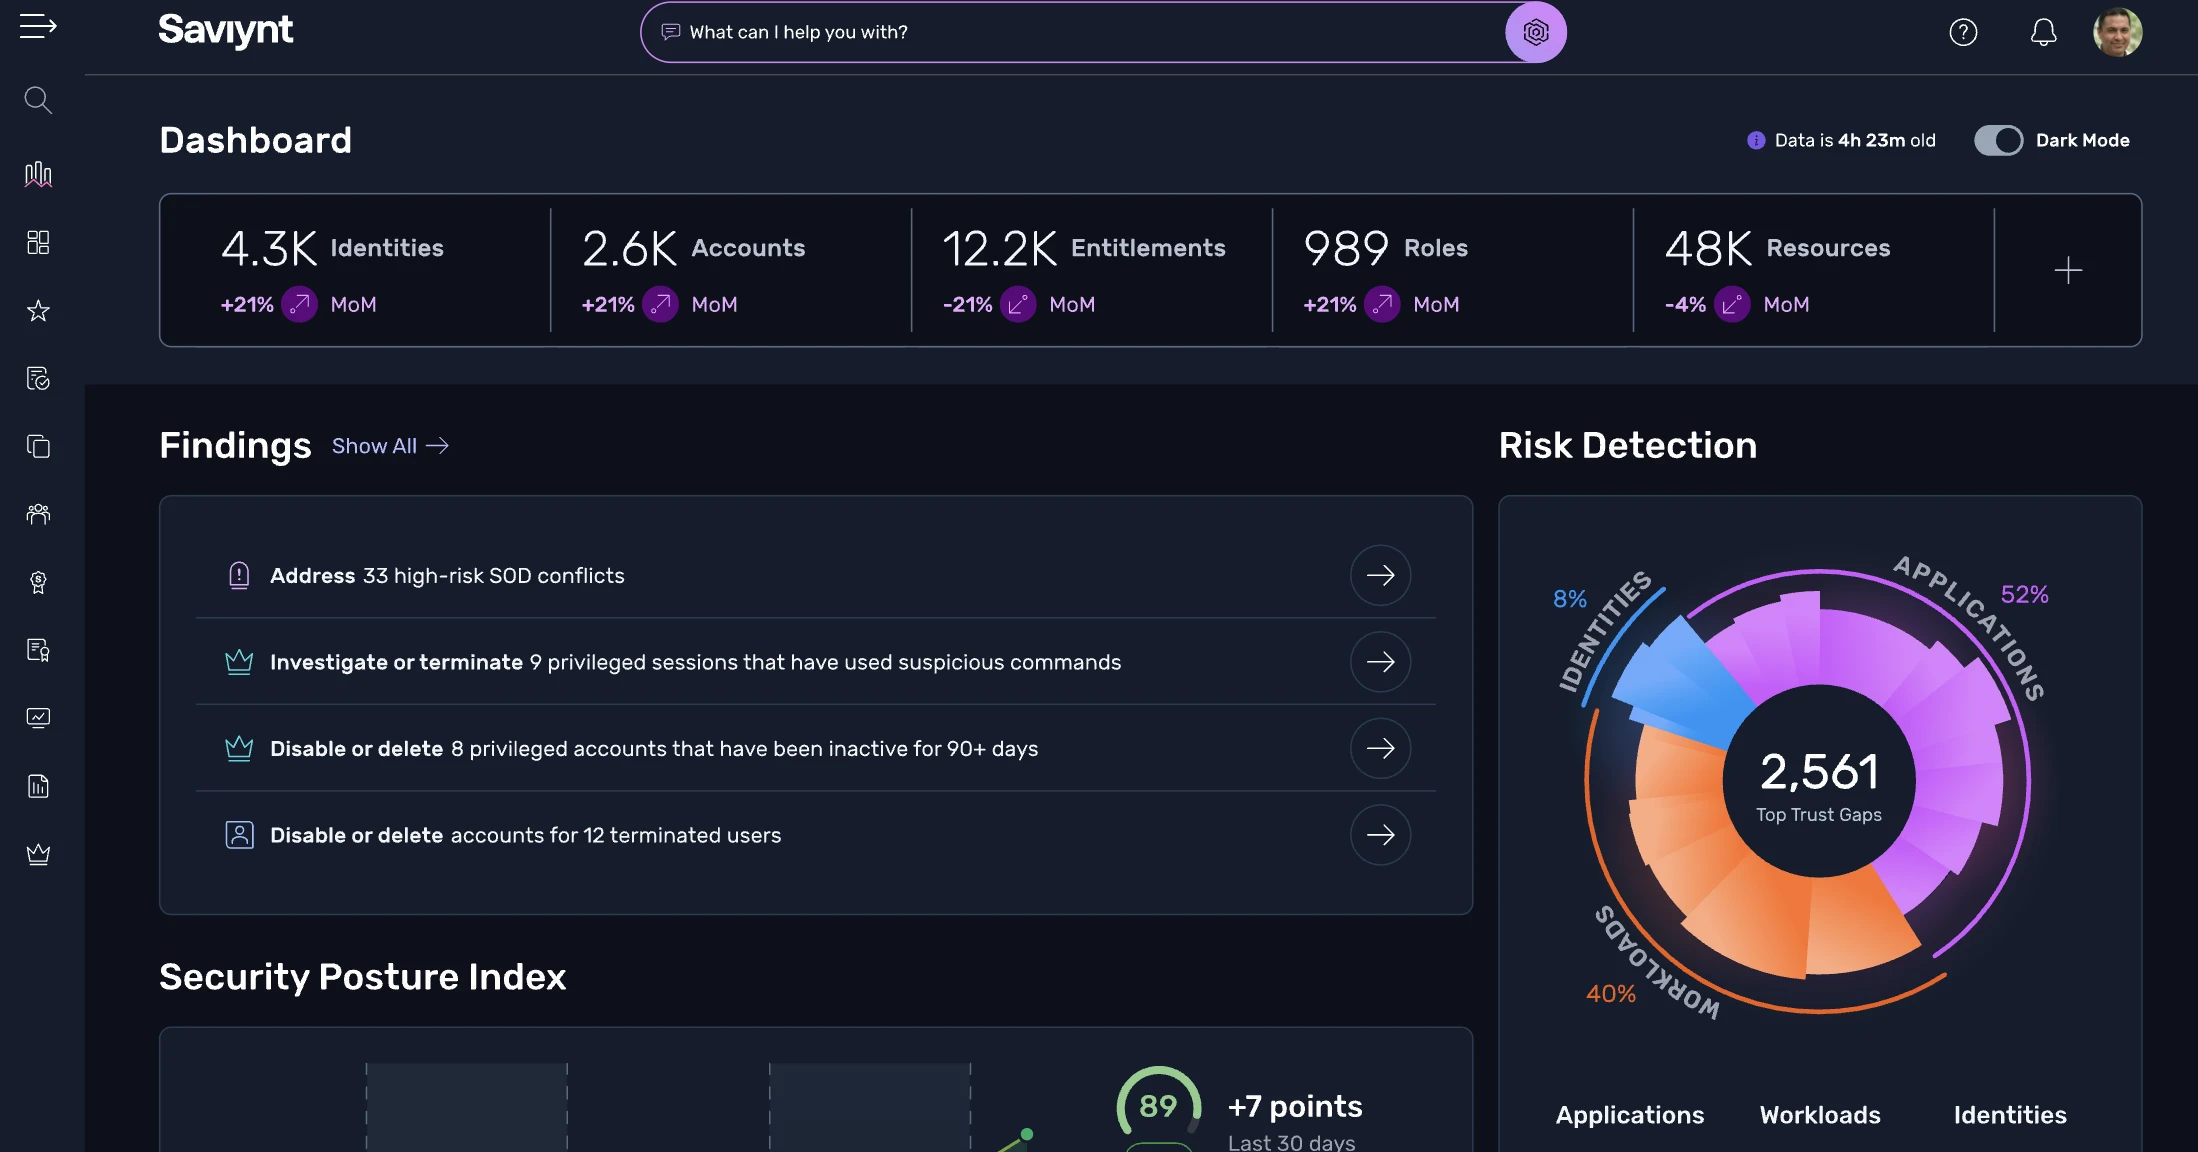
SoD ist in der Kernplattform enthalten und nicht wie bei SailPoint ein kostenpflichtiges Add-on. Die Version von 2025 überarbeitete das SoD-Dashboard und ergänzte vorgefertigte Regelsätze für SAP, Oracle, Salesforce und NetSuite.11
Menschen-, Maschinen- und KI-Agenten-Identitäten werden auf derselben Plattform verwaltet. 2025 erweiterte Saviynt die Abdeckung nicht-menschlicher Identitäten auf Workloads und Zugangsdaten. Dritt- und Auftragnehmeridentitäten werden über ein eigenes Modul für externes Identitätsmanagement verwaltet.
Saviynt fügte 2025 SCIM-Server-Support hinzu und reduzierte damit den Bedarf an kundenspezifischer Entwicklung für Cloud-Anwendungsintegrationen.
Saviynt gibt an, 75 % der Zugriffsüberprüfungsentscheidungen zu automatisieren und die Entscheidungszeit um 70 % zu reduzieren. Beides sind Herstellerangaben; eine unabhängige Überprüfung ist nicht verfügbar.12
Kundenreferenz: VF Corporation ersetzte ihre alte manuelle Plattform durch Saviynt, um eine einzige Identitätsplattform über 12 Marken hinweg zu schaffen. Der CISO von Ingredion berichtete, dass Zugriffsbeendigungen nahezu sofort erfolgten und neue Mitarbeiter am ersten Tag Zugriff erhielten.12
Einschränkungen:
- Keine On-Premises-Option; Unternehmen mit Anforderungen an den Datenstandort müssen die verfügbaren Hosting-Regionen prüfen.
10. IBM Verify Identity Governance
IBM Verify Identity Governance modelliert SoD rund um Geschäftsaktivitäten wie das Anlegen einer Bestellung oder das Genehmigen einer Rechnung, statt um Rollen. IBM positioniert dieses Modell als näher an der Art, wie Auditoren Zugriffsrisiken beschreiben, da sich Geschäftsaktivitäten seltener ändern als Rollen.13
Die breitere Verify-Plattform von IBM umfasst Identity Threat Detection and Response (ITDR) und Identity Security Posture Management (ISPM) für menschliche und nicht-menschliche Identitäten.13
Einschränkungen:
- Die Abdeckung nicht-menschlicher Identitäten ist für die breitere Verify-Plattform (ITDR, ISPM) dokumentiert, nicht speziell für Verify Identity Governance.
- Das Produkt wurde zuvor als IBM Security Identity Governance and Intelligence und IBM Security Verify Governance vertrieben; ältere Dokumentationen verwenden diese Namen.
11. Omada Identity
Omada Identity Cloud ist eine SaaS-IGA-Plattform. Omada verkauft ein Accelerator-Paket zum Festpreis mit einer Implementierungsdauer von 12 Wochen; dies ist eine Herstellerzusage und kein unabhängig gemessenes Ergebnis.
Das Cloud Application Gateway (CAG) verbindet Omada Identity Cloud über reine ausgehende Verbindungen mit Systemen, die lokal oder in anderen Clouds gehostet werden, sodass eingehende Firewall-Regeln nicht geändert werden müssen. Es führt Datenimporte, Provisioning-Jobs, Schemaerkennung und Verbindungstests aus, verwendet gegenseitige Authentifizierung und empfängt Over-the-Air-Updates. Omada unterstützt außerdem Site-to-Site-VPN; die Connector-Funktionen sind in beiden Modellen identisch.
Omada dokumentiert Lifecycle-Management, Zugriffszertifizierung und Risikoanalyse für menschliche Identitäten, nicht-menschliche Identitäten und KI-Agenten auf derselben Plattform.
Einschränkungen:
- Das 12-Wochen-Accelerator-Paket deckt einen definierten Umfang ab (HR- und Active-Directory-Integration plus eine begrenzte Anzahl von Geschäftssystemen); weitere Systeme fallen außerhalb des festgelegten Zeitrahmens.
12. Oracle Identity Governance
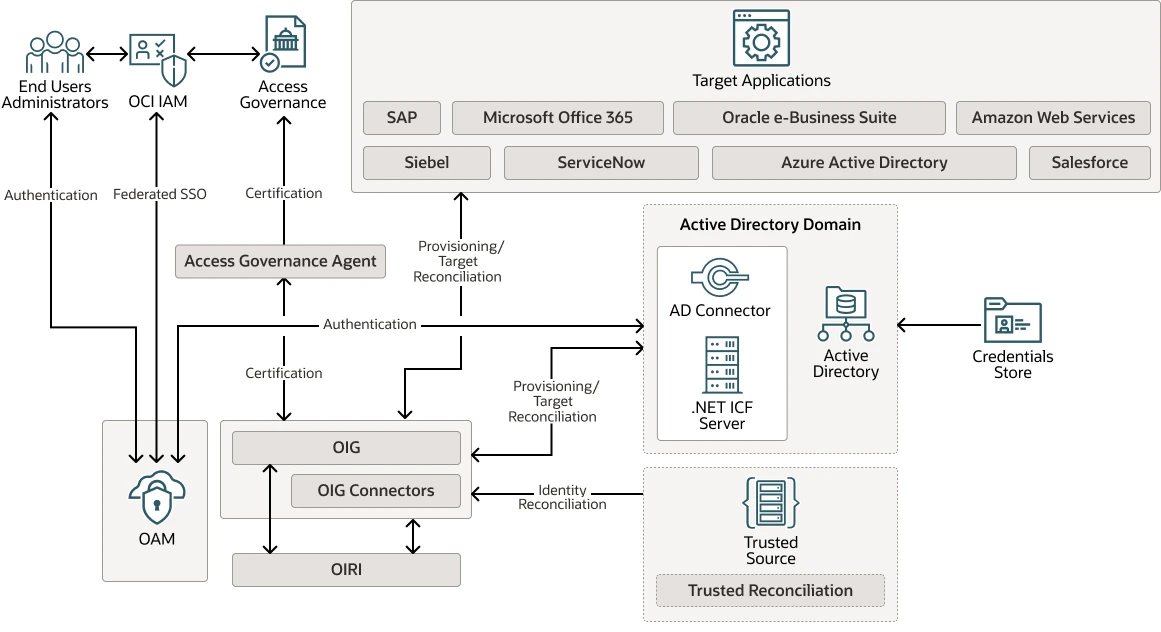
Oracle bietet zwei IGA-Produkte an: Oracle Identity Governance (OIG) für die On-Premises-Bereitstellung und Oracle Access Governance (OAG) als SaaS.
In einem Hybrid-Setup laufen Zugriffsüberprüfungen in OAG, während das Provisioning weiterhin über OIG 12c erfolgt. Oracle gibt an, dass OAG die Anzahl der IT-Tickets für Zugriffs-Governance um 70 % reduziert.14
Oracle Identity Role Intelligence verwendet maschinelles Lernen, um Rollen aus Organisationsstruktur, Benutzerattributen und Aktivitätsmustern zu extrahieren und in OIG zu veröffentlichen.
Quelle: Oracle Identity Governance (OIG)
Access Guardrails in Oracle Access Governance wendet SoD-Regeln bei Zugriffsanfragen an, blockiert die Anfrage oder erlaubt sie für einen festgelegten Zeitraum mit bedingter Genehmigung. Bei Oracle Fusion Cloud Applications leitet Access Governance Genehmigungsentscheidungen bei SoD-markierten Anfragen an Risk Management Cloud weiter, sodass die Berechtigung dort nicht erneut genehmigt werden muss.
Das OIG-Connector-Framework deckt Mainframe, LDAP, Datenbanken, Office 365, ServiceNow, Dropbox, Google Workspace und WebEx ab. Die IGA Integrations Exchange listet vorkonfigurierte Connectors für beide Produkte.15
Kundenreferenz: Cummins bewertete OAG für Cloud-native Governance und nannte die Null-Migration von OIG 12c sowie Insight-getriebene Analysen als Schlüsselfaktoren.14
Einschränkungen:
- OIG (On-Premises) und Oracle Access Governance (SaaS) sind getrennte Produkte; Hybridimplementierungen führen Zugriffsüberprüfungen in Access Governance und das Provisioning in OIG aus.
- Außerhalb des Oracle-Ökosystems (Fusion, E-Business Suite) erfordert die Integration zusätzliche Connector-Arbeit.
Gemeinsame Funktionen
Die 12 Plattformen in dieser Liste dokumentieren die folgenden Kernfunktionen:
- Identitätslebenszyklus (JML): Automatisierung von Eintritt, Wechsel und Austritt auf Basis von HR-Daten oder Rollenzuweisungen, mit automatisiertem Provisioning und Deprovisioning über verbundene Systeme hinweg.
- Zugriffszertifizierung: Periodische Kampagnen zur Zugriffsüberprüfung mit Genehmigungsworkflows für Fachbereichsmanager oder IT-Teams.
- SoD-Kontrollen: Durchsetzung der Aufgabentrennung durch richtlinienbasierte Konflikterkennung. SailPoint verkauft SoD als kostenpflichtiges Add-on (Access Risk Management); Saviynt enthält es in der Kernplattform.
- Rollenbasierte Zugriffskontrolle: Rollenermittlung, Rollenmodellierung und RBAC-Richtlinienverwaltung.
- Self-Service-Zugriffsanfragen: Endbenutzerportale für Zugriffsanfragen mit konfigurierbaren Genehmigungsworkflows.
- Prüfprotokolle: Audit-fähige Protokollierung und Berichterstellung sind in allen Plattformen enthalten.
KI-gestützte IGA
Mehrere IGA-Anbieter setzen KI inzwischen in vier Bereichen ein: Zugriffsempfehlungen, erste Zugriffsüberprüfungen, risikobasierte Reaktion und Abfragen in natürlicher Sprache.
Zugriffsempfehlungen: Die Peer-Group-Analyse vergleicht den Zugriff eines Benutzers mit dem von Kollegen derselben Funktion, desselben Standorts und derselben Abteilung. Zugriffe außerhalb dieses Musters werden zur Überprüfung gekennzeichnet. SailPoint und Saviynt verwenden diesen Ansatz bei Zertifizierungsempfehlungen.
Agentische Zugriffsüberprüfungen: Der Albus-Agent von Lumos und Harbor Pilot von SailPoint führen den ersten Durchlauf einer Überprüfungskampagne durch, trennen allgemein verbreitete Zugriffe von Anomalien und liefern Prüfern eine gefilterte Liste. Lumos berichtet von bis zu 6x schnellerem Kampagnenabschluss.
Risikobasierte Reaktion: One Identity Manager 10.0 importiert Benutzerrisiko-Scores aus UEBA-Tools von Drittanbietern. Seine ITDR-Playbooks deaktivieren Konten, kennzeichnen Vorfälle oder starten eine gezielte Attestierung, wenn eine Richtlinienverletzung erkannt wird.
Abfragen in natürlicher Sprache: SailPoint Harbor Pilot, die LLM-basierte Berichterstellung von One Identity Manager und der MCP-Server von Saviynt ermöglichen es Administratoren, Identitätsdaten in natürlicher Sprache abzufragen, zum Beispiel: „Welche Benutzer mit Zugriff auf Finanzsysteme haben sich seit 90 Tagen nicht angemeldet?“
ConductorOne und Lumos beschreiben sich als „KI-native“ oder „autonome“ Plattformen, auf denen KI Aktionen ausführt, statt sie nur zu empfehlen. Bei diesen Plattformen sind Audit-Protokolle der KI-Entscheidungen und die menschliche Genehmigung der endgültigen Zugriffsentscheidungen die Punkte, die zu prüfen sind.
Top-8-IGA-Anwendungsfälle
Mitarbeiter-Onboarding: Wenn ein neuer Mitarbeiter im HR-System erscheint, stellt IGA die Startberechtigungen (E-Mail, Kollaborationstools und Abteilungsanwendungen) am ersten Tag oder davor bereit, ohne IT-Ticket.
Rollenwechsel: Wenn ein Mitarbeiter von Finanzen zu Engineering wechselt, entfernt IGA Zugriffe, die an die alte Rolle gebunden sind, und gewährt die für die neue Rolle erforderlichen Zugriffe. Zugriffe, die bei einem Rollenwechsel nicht entfernt werden, sammeln sich an – ein Muster, das als Privilege Creep bekannt ist.
Offboarding: Wenn ein Mitarbeiter ausscheidet, entzieht IGA Zugriffe in verbundenen Systemen sofort oder nach einem festgelegten Zeitplan. Der Saviynt-Kunde Ingredion berichtete, dass Zugriffsbeendigungen nach der Bereitstellung nahezu sofort erfolgten.
Governance externer Arbeitskräfte: Auftragnehmer, Partner und Lieferanten benötigen zeitlich begrenzten Zugriff mit Verlängerungsworkflows. IGA setzt Ablaufdaten durch und stößt vor einer Verlängerung eine erneute Genehmigung an, statt Konten nach Projektende aktiv zu lassen.
Zugriffszertifizierungen: Fachbereichsmanager überprüfen regelmäßig den Anwendungszugriff ihres Teams und bestätigen, dass er weiterhin erforderlich ist. Einige Plattformen zeigen neben jedem Eintrag das letzte Anmeldedatum, Peer-Group-Vergleiche und Risiko-Scores an.
Durchsetzung der Aufgabentrennung: IGA erkennt toxische Zugriffskombinationen, z. B. wenn derselbe Benutzer eine Bestellung sowohl anlegen als auch genehmigen kann, und blockiert die Gewährung oder kennzeichnet sie zur Überprüfung.
Governance nicht-menschlicher Identitäten: Dienstkonten, RPA-Bots, API-Schlüssel und KI-Agenten benötigen – wie menschliche Identitäten – Eigentümer, Zugriffsüberprüfungen und Deprovisionierung. Die Abdeckung variiert je nach Anbieter: SailPoint verkauft sie als separate Module, während Saviynt und Omada nicht-menschliche Identitäten in derselben Plattform enthalten.
Compliance-Berichterstattung: Auditoren benötigen den Nachweis, dass der Zugriff auf regulierte Systeme während eines definierten Zeitraums auf autorisierte Benutzer beschränkt war. IGA erstellt Zugriffsverlaufsberichte, Zertifizierungsaufzeichnungen und SoD-Verstoßprotokolle für SOX-, DSGVO- und HIPAA-Prüfungen.
FAQs
Identity Governance and Administration (IGA) ist eine Softwarekategorie, die den gesamten Lebenszyklus des Benutzerzugriffs auf Anwendungen, Systeme und Daten verwaltet. Sie automatisiert das Provisioning und Deprovisioning, setzt Zugriffsrichtlinien durch, führt Zugriffszertifizierungskampagnen aus und pflegt die Auditaufzeichnungen, die für die Einhaltung von Vorschriften wie SOX, DSGVO und HIPAA erforderlich sind.
IAM (Identity and Access Management) deckt Authentifizierung und Zugriffskontrolle ab – es bestätigt, wer ein Benutzer ist, und gewährt oder verweigert Zugriff. IGA fügt eine Governance-Ebene hinzu: Transparenz über alle Zugriffsrechte in der Umgebung, Durchsetzung von Richtlinien, Workflows für Zugriffsüberprüfungen und Compliance-Berichte. IGA-Systeme arbeiten neben IAM-Tools und adressieren Probleme der Zugriffsanhäufung und Prüfbarkeit, die IAM allein nicht lösen kann.
IGA steht für Identity Governance and Administration. Im Behördenkontext bezeichnet es dieselbe Kategorie von Tools wie oben beschrieben, angewendet auf die Verwaltung des Zugriffs auf Regierungssysteme, -anwendungen und sensible Daten unter Einhaltung der Vorschriften und Rahmenwerke des öffentlichen Sektors.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{IGA-Lösungen im Vergleich: 12 Anbieter mit Funktionen}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/iga-solutions}},
  note   = {AIMultiple. Abgerufen am 29. September 2026}
}Ergebnisse und Zeitstempel von 12 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die eine CSV-Datei enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
2 AktualisierungenDie Einleitung wurde um einen Abschnitt zu IGA vs. IAM vs. PAM erweitert.
One Identity Manager zur Liste der IGA-Lösungen hinzugefügt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.




Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.