


Top 10+ PAM-Lösungen mit kostenlosen Alternativen

Wir haben drei Tage damit verbracht, beliebte Privileged-Access-Management-Lösungen (PAM-Lösungen) zu testen und zu bewerten. Wir haben die kostenlosen Testversionen und Admin-Konsolen von BeyondTrust und Keeper PAM genutzt. Bei Lösungen, die eine Registrierung erforderten, haben wir uns auf die offizielle Produktdokumentation gestützt.
Basierend auf unserer praktischen Erfahrung und Informationen von Anbieter-Websites listen wir die 11 wichtigsten PAM-Lösungen sowie wichtige Funktionen und Preisdetails auf.
Top 11 kommerzielle PAM-Anbieter
Anbieter | Am besten geeignet für | Einstiegspreis | Vertragslaufzeit |
|---|---|---|---|
Organisationen, die den vollständigen PAM-Stack benötigen | Keine öffentlichen Informationen | – | |
Teams, die mit kostenlosem Credential Vaulting beginnen und auf derselben Plattform auf vollständiges PAM skalieren. | Keine öffentlichen Informationen | 12 Monate | |
Mittelständische Teams, die agentenloses PAM mit Abdeckung von NHI und KI-Agenten benötigen | Keine öffentlichen Informationen | 30-tägige kostenlose Testversion | |
Genehmigungsbasierter Fernzugriff für Anbieter und Administratoren | $98,690 | 36 Monate | |
Große selbst gehostete oder SaaS-PAM-Bereitstellungen unter der Idira-Plattform | $44,712 | 12 Monate | |
Kleine bis mittlere Unternehmen, die eine kostengünstige PAM-Lösung suchen | $7,995 / Jahr + Wartung | Jahreslizenz | |
DevOps- und Cloud-native-Teams, die schnellen, dynamischen Zugriff benötigen | $840–1.200 / Benutzer pro Jahr | 12 Monate | |
Verwaltung des Fernzugriffs | Keine öffentlichen Informationen | 12 Monate | |
Cloud-orientierte Organisationen, die Okta für die Identitätsverwaltung nutzen | Kleine Organisationen: $2–15 / Benutzer / Monat Große Organisationen: $72,000 / Jahr (+ $8,000 für MFA/API, $2,000 für PAM-Add-on) | – | |
KMUs und verteilte Teams, die ein einfaches Cloud-PAM benötigen | $490 / Jahr (~$2–85 / Benutzer / Monat) | Jährlich |
Preisinformationen stammen vom AWS Marketplace und von offiziellen Anbieter-Websites.1
PAM-Reifegradvergleich
Alle getesteten PAM-Lösungen enthalten einen gemeinsamen Satz von Kernfunktionen, die im Folgenden erläutert werden. Wo sie beginnen, sich zu unterscheiden, ist in der Tiefe der Automatisierung, der kontextbasierten Zugriffskontrolle und der Full-Stack-Integrationsfähigkeiten, die Folgendes ermöglichen:
- Just-in-Time-Zugriff (JIT), der temporären, zeitlich begrenzten privilegierten Zugriff nur bei Bedarf gewährt und ihn anschließend automatisch widerruft.
- Dynamischer Zugriff, der die JIT-Prinzipien durch adaptiven, kontextgesteuerten Zugriff über Benutzer, Maschinen, APIs und Anwendungen erweitert.
DevOps- und Infrastruktur-Integrationen
* Unterstützt Secrets Management, das mit Kubernetes verwendet werden kann (keine explizite vollständige Orchestrierungsunterstützung.
**Unterstützt Secrets Management, das mit Kubernetes verwendet werden kann (keine explizite vollständige Orchestrierungsunterstützung).
Kostenlose PAM-Lösungen
Einige Anbieter bieten kostenlose PAM-fähige Lösungen an, die sich gut für kleine Bereitstellungen eignen. Einige, wie Devolutions Password Hub, bieten auch kostenpflichtige Business-Tarife mit Enterprise-Funktionen wie Genehmigungs-Workflows und Compliance-Berichten an.
Wir haben diese Tools anhand ihres PAM-Funktionsumfangs bewertet. Nachfolgend stellen wir einige wichtige Lösungen vor. Weitere Details finden Sie in unserem Artikel zu kostenlosen PAM-Lösungen.
PAM für sichere Zugangsdatenspeicherung (Vault-basierte Tools):
- Devolutions Password Hub Free: Zur Nutzung eines Cloud-Vaults mit Zugriffsverfolgung, aber ohne Sitzungskontrolle.
- KeePassXC (mit KeeAgent): Zur Verwaltung ausschließlich lokaler Passwörter und SSH-Schlüssel.
PAM für dynamische Secrets-Management-Tools:
- Vault by HashiCorp (Community Edition): Für DevOps-Teams, die Maschine-zu-Maschine-Geheimnisse, dynamische Anmeldedaten und Automatisierungs-Workflows verwalten. Kostenlos selbst zu hosten, aber quelloffen verfügbar unter der Business Source License, nicht Open Source.4
One Identity
One Identity vertreibt seine PAM-Produkte unter dem Namen Safeguard. Safeguard for Privileged Passwords (SPP) speichert und rotiert Zugangsdaten und bearbeitet Zugriffsanfragen. Safeguard for Privileged Sessions (SPS) proxied, zeichnet privilegierte Sitzungen auf und indexiert sie. Safeguard for Privileged Analytics kennzeichnet ungewöhnliches Benutzerverhalten.
Safeguard läuft lokal als Hardware- oder virtuelle Appliance. Safeguard On Demand ist die SaaS-Version mit Single-Tenant- und Multi-Tenant-Optionen.
Was die Plattform abdeckt
SPP und SPS werden als separate Appliances ausgeführt, die miteinander verknüpft sind. Eine SPP-LTS-Hauptversion funktioniert nur mit derselben LTS-Hauptversion von SPS.5
SPS indexiert Sitzungsaufzeichnungen, einschließlich des über OCR erfassten Bildschirmtexts, sodass Aufzeichnungen nach Befehlen oder angezeigtem Inhalt durchsucht werden können.
Bei Sitzungsanfragen injiziert SPS die Zugangsdaten in die Verbindung, und der Benutzer sieht das Passwort nicht. Bei Anfragen zur Passwortfreigabe sieht der genehmigte Benutzer das Passwort.
Version 9.0 ändert die Appliance-Basis:
- SPP läuft auf Windows 11 LTSC und SPS auf Ubuntu 24.04 LTS.
- Die Lizenzierung ist in der Appliance eingebettet. In früheren Versionen benötigte die virtuelle SPP-Appliance eine separate Microsoft-Windows-Lizenz (MAK oder KMS).
- Die Kontoerkennung umfasst VMware-ESXi-Hosts.
Für Active-Directory-Umgebungen erweitern die One Identity-AD-Bridge-Tools die AD-Authentifizierung auf Unix, Linux und macOS.
Einschränkungen
- Die DevOps-Abdeckung ist über Secrets Broker for DevOps dokumentiert; Kubernetes-Cluster-Zugriffsverwaltung ist nicht dokumentiert.
- SPP und SPS müssen dieselbe LTS-Hauptversion ausführen, daher werden beide Appliances gemeinsam aktualisiert.
Securden
Securden vertreibt seinen Password Vault und Unified PAM als separate Produkte. Beide werden selbst gehostet oder cloudbasiert ausgeführt. Unified PAM wird pro Benutzer lizenziert, ohne Add-on-Module und ohne Begrenzung der Anzahl verwalteter Identitäten.6
Was die Plattform abdeckt
Der Password Vault speichert, teilt und rotiert Zugangsdaten. Unified PAM ergänzt Sitzungsstart und -aufzeichnung, JIT-Zugriff, Anwendungspasswortverwaltung und Endpoint-Privilegienverwaltung.
Standardmäßig läuft jede Remote-Sitzung über den Securden-Server, sodass Benutzer niemals direkt mit Zielsystemen verbunden sind. Ein optionales Gateway, das die Securden-Session-Manager-Komponente ausführt, kann diese Verbindungen stattdessen weiterleiten. Sitzungen werden im Browser über HTTPS oder über native RDP- und SSH-Clients geöffnet, und der Benutzer sieht das zugrunde liegende Passwort oder den Schlüssel nicht.
Organisationen mit verteilten Netzwerken können mehrere Anwendungsserver bereitstellen und sie über eine zentrale Installation verwalten.
Auf der RSA Conference 2026 kündigte Securden eine Plattform an, die IGA, CIEM, Non-Human-Identity-Management und KI-Agentensicherheit zu den PAM- und Endpoint-Privilegienprodukten hinzufügt.7
Stärken
- Die kostenlose Starter-Stufe umfasst granulare Zugriffskontrollen, 2FA und geplante Backups.
- Die Lizenzierung erfolgt pro Benutzer sowohl für den Password Vault als auch für die PAM-Plattform.
- Securden positioniert das Produkt als selbst installierbar, ohne verpflichtende professionelle Dienstleistungen.
Schwächen
- Die Preisgestaltung oberhalb der kostenlosen Starter-Stufe erfolgt auf Angebotsbasis, ohne veröffentlichte Preise pro Benutzer für die Teams-, Enterprise- oder PAM-Editionen.
miniOrange
miniOrange PAM deckt menschliche Administratoren, Dienstkonten, API-Schlüssel und KI-Agenten ab. Es erkennt Dienstkonten und Maschinenidentitäten und verwaltet kurzlebige Geheimnisse für automatisierte Workflows.
Eine 30-tägige Testversion enthält alle Funktionen; die Preisgestaltung darüber hinaus erfolgt auf Angebotsbasis.
Was die Plattform abdeckt
Das Kernprodukt übernimmt Credential Vaulting mit AES-256-Verschlüsselung und automatischer Rotation für SSH-, RDP-, VNC-, Active-Directory- und Datenbankkonten. 8 Sitzungsüberwachung zeichnet Live-Sitzungen mit vollständiger Wiedergabe auf; Administratoren können Sitzungen in Echtzeit beenden. Die JIT-Zugriffsbereitstellung gewährt auf Anfrage zeitlich begrenzte Rechteerweiterung und widerruft sie nach Abschluss automatisch, ohne dauerhafte Berechtigungen. 9
Die Verwaltungsschicht für nicht-menschliche Identitäten und KI-Agenten ist der differenziertere Teil des Angebots. miniOrange bietet die Erkennung von Dienstkonten, API-Schlüsseln und Maschinenidentitäten zusammen mit kurzlebigem Secrets-Management für automatisierte Workflows. 8
Für Webanwendungen liefert miniOrange eine PAM-Browsererweiterung, die Anmeldefelder automatisch erkennt und Zugangsdaten injiziert, ohne sie Benutzern offenzulegen, einschließlich mehrstufiger Anmeldungen, Domänenfelder und benutzerdefinierter Authentifizierungsabläufe. 10
Compliance-Berichte decken PCI DSS, HIPAA, DSGVO, ISO 27001, SOX und SOC 2 standardmäßig ab. 8
Stärken
- Keine Endpoint-Agenten erforderlich; funktioniert über Cloud-, On-Premises- und Hybrid-Infrastruktur ohne Installation pro Gerät. 8
- Erkennung und Verwaltung von Dienstkonten, API-Schlüsseln und Maschine-zu-Maschine-Zugangsdaten zusammen mit menschlichen privilegierten Konten.
- Die Kubernetes-Seite von miniOrange beschreibt JIT-Zugriff für Kubernetes-Administratoren. 11
Schwächen
- Kleineres Ökosystem als CyberArk oder BeyondTrust. Drittanbieter-Integrationen und vorgefertigte Connectors sind weniger zahlreich, was in großen Unternehmen mit Nischen- oder Altsystemen von Bedeutung ist.
- Die Preisgestaltung oberhalb der Teststufe wird nicht veröffentlicht. Teams, die Gesamtbetriebskosten bewerten, können diese nicht ohne ein Gespräch mit dem Anbieter modellieren.
BeyondTrust
Wir haben die BeyondTrust-Admin-Konsole12 genutzt, um zu testen, wie Zugriffsgenehmigungen und Sitzungsanfragen in der Praxis funktionieren.
Password Safe verwaltet Zugangsdaten für Dienstkonten, lokale Anwendungsanmeldungen und Administratorkennwörter und startet privilegierte Sitzungen mit injizierten Zugangsdaten. Privileged Remote Access, ein separates BeyondTrust-Produkt, bietet externen Anbietern genehmigungsbasierten Zugriff mit Sitzungsaufzeichnung und -wiedergabe. REST-API- und GitHub-Action-Unterstützung verbinden Password Safe mit DevOps-Pipelines.
Im Folgenden möchten wir unsere Erfahrungen hervorheben:
System- und Oberflächenübersicht:
Sie können eine Sitzung zu diesen Zielsystemen mit Ihren vorhandenen Tools über Direct Connect oder direkt über die Password Safe Web Console starten.
- Benutzer können Sitzungen direkt aus dem Vault starten, wobei Zugangsdaten automatisch injiziert werden.
- Es unterstützt plattformübergreifenden Zugriff (Windows über RDP, Linux über SSH) über eine einheitliche Oberfläche.
- Diese Sitzungen können gemäß den Richtlinien aufgezeichnet, überwacht und beendet werden.
Basierend auf unserer Erfahrung stachen zwei Anwendungsfälle für BeyondTrust hervor: Fernzugriff und Zugangsdatenspeicherung und -verwaltung.
Fernzugriff (Privileged Remote Access):
BeyondTrusts Privileged Remote Access wurde entwickelt, um Administratoren und Anbietern kontrollierten Zugriff auf eingeschränkte Teile Ihres Netzwerks zu gewähren. Stellen Sie es sich als sichere Remote-Jumpbox vor, über die Sie Zugriff bei Bedarf gewähren oder zuerst eine Genehmigung anfordern können, praktisch für externe Auftragnehmer. Es enthält außerdem Sitzungsaufzeichnungs- und Wiedergabetools für Audit und Compliance.
Zugriff auf das WS20-System anfordern:
Bei der Anforderung von Zugriff auf das WS20-System ermöglicht die Konsole die Festlegung von Startdatum, Zugriffsfenster und Dauer sowie die Wahl, ob ein Passwort abgerufen oder direkt eine RDP-Sitzung gestartet werden soll. Diese Flexibilität ist Teil der granularen Zugriffskontrolle von BeyondTrust, mit der Sie festlegen können, wer wann und für wie lange Zugriff erhält.
In diesem Fall erforderte das System eine manuelle Genehmigung, bevor die RDP-Sitzung gestartet wurde. Frühere Sitzungen auf anderen Systemen wurden automatisch genehmigt, da der Benutzer als vertrauenswürdig markiert war. Dies zeigt die Fähigkeit von BeyondTrust, dynamische Zugriffsrichtlinien basierend auf Systemtyp, Vertrauensstufe oder Risikobedingungen durchzusetzen.
Sie können Zugriffsanfragen auch mit einem Ticketing-System (wie ServiceNow) verknüpfen und eine Ticketnummer zur Nachverfolgung angeben. Die Konsole ermöglicht es Ihnen, Just-in-Time-Zugriffsdauern (JIT) wie 2 Stunden festzulegen, um sicherzustellen, dass privilegierte Zugangsdaten nicht länger als nötig aktiv bleiben. Nach der Genehmigung kann die Sitzung sofort zusammen mit allen zugehörigen Aktionen gestartet werden.13
Insgesamt bietet die Admin-Konsole klare Transparenz und eine starke Richtliniendurchsetzung, auch wenn die anfängliche Konfiguration komplex sein kann. Sobald sie eingerichtet ist, bietet der Workflow jedoch einen kontrollierten, überprüfbaren Prozess für die Verwaltung privilegierter Sitzungen und das Abrufen von Zugangsdaten.
Zugangsdatenspeicherung und -verwaltung (Password Safe):
BeyondTrusts Password Safe verwaltet Zugangsdaten für Dienstkonten, lokale Anwendungsanmeldungen und Administratorkennwörter. Die Option Team Passwords hilft, wenn Sie Zugangsdaten ohne vollständige Automatisierung teilen müssen.
Integration und Onboarding:
Sie können BeyondTrust mit Ticketing- und ITSM-Systemen wie ServiceNow integrieren, doch die meisten Teams beginnen manuell, bevor sie Genehmigungen automatisieren. Die Integration ist leistungsstark, erfordert jedoch Aufwand, um sie richtig einzurichten. BeyondTrust setzt bei Einrichtung und Erweiterung auf Unterstützung durch den Anbieter.
Herausforderungen bei Automatisierung und Passwortrotation:
Die Passwortautomatisierung von BeyondTrust ist leistungsstark, erfordert jedoch anfangs Vorsicht. Dienste können gesperrt werden, wenn zwischengespeicherte Zugangsdaten vor der Rotation nicht aktualisiert werden. Beginnen Sie mit dem Onboarding integrierter Administratorkonten und führen Sie die Automatisierung langsam ein. Wenn Ihr Active Directory besondere Richtlinien für Passwortalter oder -komplexität hat, stellen Sie außerdem sicher, dass die Richtlinien von BeyondTrust übereinstimmen, um Rotationsfehler zu vermeiden.
Stärken
- Detaillierte Genehmigungs-Workflows für interne Administratoren und Dritte.
- Zuverlässige Sitzungsaufzeichnung, -überwachung und -wiedergabe.
- Tiefe Integration mit ServiceNow und anderen Ticketing-Systemen ermöglicht Zugriffsanfragen direkt aus Incident- oder Change-Tickets.
- Optimiert Passwort-Checkouts und Sitzungsstarts, ohne vollständige Genehmigungs-Workflows zu wiederholen.
- Ermöglicht gleichzeitige Sitzungsstarts und Befehle nach der Anmeldung über verknüpfte Systeme hinweg.
- REST-API- und GitHub-Action-Unterstützung erweitern PAM-Funktionen in DevOps-Pipelines.
Schwächen
- Sitzungsstart und Authentifizierung fügten eine spürbare Verzögerung hinzu, bevor eine Sitzung nutzbar wurde.
- Standardzeitüberschreitungen führten zu häufiger Reauthentifizierung.
- Das automatisierungsorientierte Design machte die manuelle Einrichtung von Assets und Konten umständlich.
- Die Konfiguration von ServiceNow und ähnlichen Integrationen erforderte Anbieterunterstützung.
- Dienste können gesperrt werden, wenn zwischengespeicherte Zugangsdaten vor der Rotation nicht aktualisiert werden, und Active-Directory-Richtlinien für Passwortalter oder -komplexität müssen in der BeyondTrust-Richtlinie gespiegelt werden, um Rotationsfehler zu vermeiden.
CyberArk
CyberArk gehört zu Palo Alto Networks und wechselt zur Marke Idira.14
Es richtet sich an große Unternehmen mit Hybridumgebungen, internem technischem Personal und vollständigen Compliance-Anforderungen über den gesamten Lebenszyklus. Für kleinere oder weniger regulierte Teams ist es schwergewichtiger als leichtgewichtige PAM- oder Secrets-Management-Tools.
Stärken
- Selbst gehostete und SaaS-Bereitstellungsoptionen für denselben PAM-Funktionsumfang.
- Die selbst gehostete Architektur trennt Vault, Central Policy Manager (CPM), Privileged Session Manager (PSM) und Webzugriff (PVWA), sodass jede Komponente separat platziert und skaliert werden kann.
Schwächen
- Jede selbst gehostete Komponente (Vault, CPM, PSM, PVWA) wird separat dimensioniert und gehärtet, was für eine vollständige Einführung spezielles Fachwissen erfordert.15
- Kleinere Organisationen könnten die Plattform als zu schwergewichtig und kostspielig für ihre Größe empfinden.
ManageEngine PAM360
ManageEngine PAM360 ist selbst gehostete Software. Der Server wird unter Windows Server oder Linux (Ubuntu, CentOS, Red Hat Enterprise Linux, AlmaLinux) installiert, und ManageEngine dokumentiert auch die Bereitstellung als AWS-Instanz.16
Die Lizenzierung zählt Administratoren und SSH-Schlüssel; die Anzahl der Endbenutzer und verwalteten Ressourcen ist nicht begrenzt.
Enthaltene Basisfunktionen:
- Passwort-Vaulting und -Rotation: Sichert Passwörter und integriert sich mit Active Directory und LDAP für die Zugangsdatenverwaltung.
- Sitzungsüberwachung und -aufzeichnung: Live-Sitzungs-Shadowing mit Dual Control, Sitzungsaufzeichnung mit Videowiedergabe sowie Tastatur- und Befehlserfassung.
- Genehmigungs-Workflows: Nutzen Sie Ticketing- und Genehmigungssysteme, um den Zugriff auf privilegierte Konten zu steuern.
- Automatisierte Compliance-Berichte: Bietet vorgefertigte Berichte zur Unterstützung der Einhaltung gesetzlicher Vorschriften (z. B. PCI DSS, HIPAA).
- Integration mit ITSM/DevOps: Funktioniert mit ServiceNow, Ansible und Jenkins. Die Kubernetes-Integration ruft Secrets aus Clustern ab, speichert sie in PAM360 und rotiert sie.17
Stärken
- Bietet wesentliche PAM-Funktionen zu geringeren Kosten als High-End-Wettbewerber.
- Enthält Credential Vaulting, Sitzungsaufzeichnung und Genehmigungs-Workflows.
- Integriert sich gut mit Active Directory und LDAP für nahtlose Kontoverwaltung.
- Funktioniert mit Ansible, Jenkins und ServiceNow für die Integration in Automatisierungs- und Incident-Management-Workflows.
- Die Lizenzierung zählt Administratoren und SSH-Schlüssel, nicht Endbenutzer oder verwaltete Ressourcen.
Schwächen
- Die Lizenzierung misst die Administratoranzahl und die SSH-Schlüsselanzahl getrennt, sodass die Kosten auf jeder Achse unabhängig von der Infrastrukturgröße steigen können.
- Die automatische Erkennung privilegierter Konten, Ticketing- und SIEM-Integration, Jump-Server-Konfiguration und Anwendung-zu-Anwendung-Passwortverwaltung sind alle von der kostenlosen Stufe ausgeschlossen.18
- PAM360 gewährt zeitgebundenen Zugriff über Ticketing- und Genehmigungs-Workflows. Es stellt keine kurzlebigen Konten bereit und gibt keine kurzlebigen Zugangsdaten aus, was die Zero-Standing-Privilege-Produkte in diesem Vergleich als JIT implementieren.
StrongDM
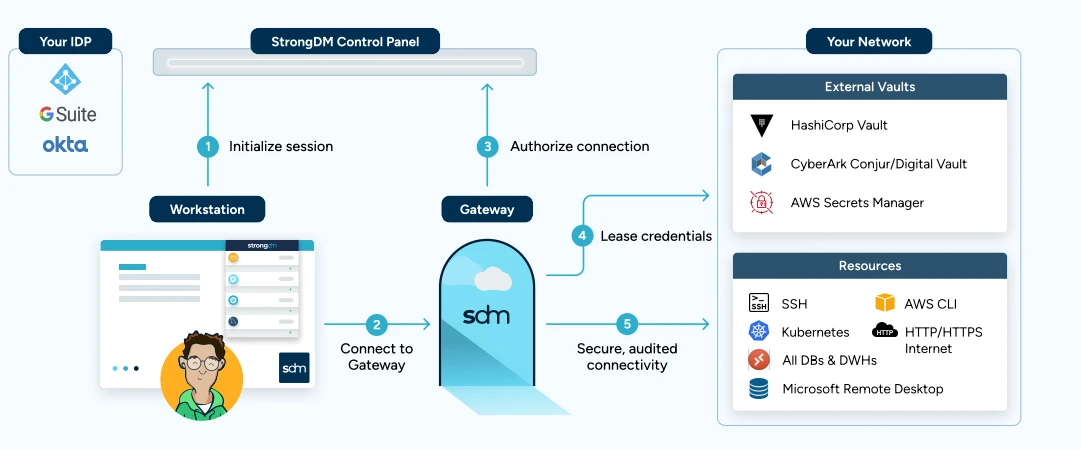
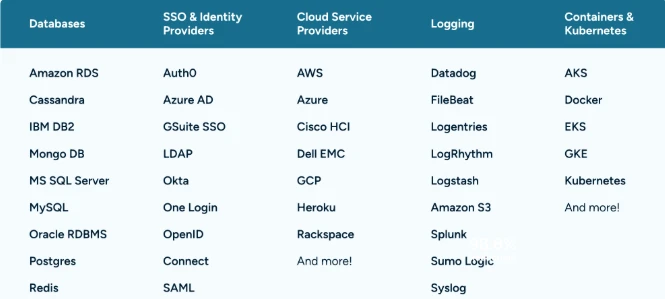
Strong DM Architecture19
Die Plattform stellt kurzlebige Zugangsdaten und Just-in-Time-Zugriff für Datenbanken, Server, Cluster, Webanwendungen und Cloud-Dienste bereit, ohne Messung oder Datenlimits nach Protokoll oder Ressourcentyp.20 StrongDM bietet Zero-Trust-Zugriffsverwaltung für regulierte Workloads in AWS GovCloud.
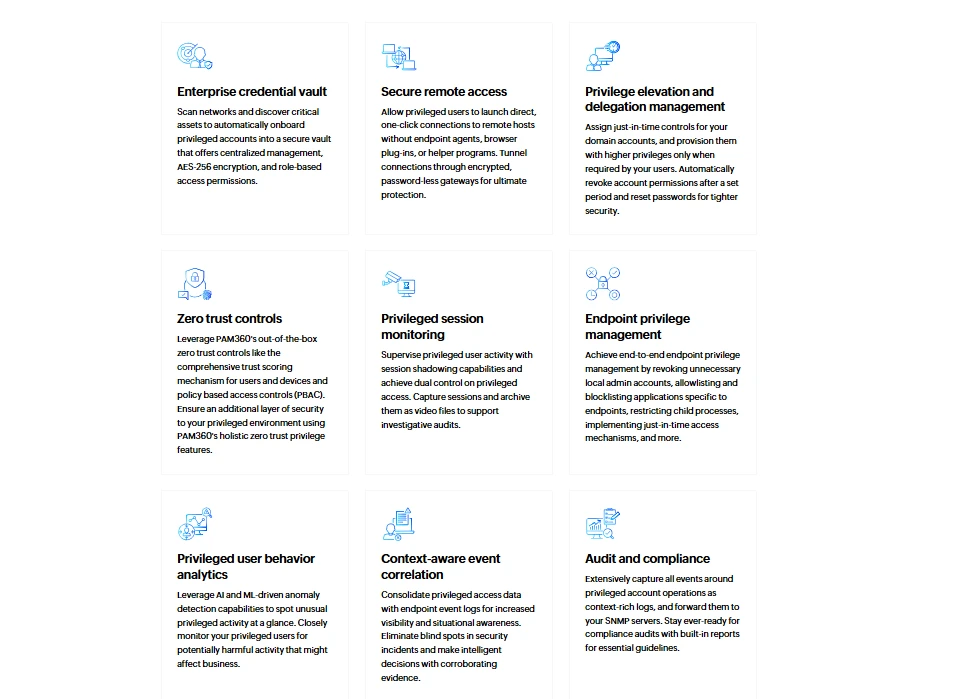
Nachfolgend einige hervorgehobene Technologien, die StrongDM unterstützt:
Quelle: StongDM19
Stärken
- StrongDM verwendet ein Proxy-Modell: Benutzer verbinden sich über ihre vorhandenen Tools (CLI, RDP, SSH) ohne Agenten auf Zielsystemen, und jede Sitzung wird protokolliert.
- APIs, CLI-Tools und SDKs ermöglichen die Verwaltung von Zugriffsrichtlinien aus CI/CD-Pipelines.
Schwächen
- Gateways und Relays werden in der Kundeninfrastruktur ausgeführt, und eine kontinuierliche Verbindung zur StrongDM-API ist erforderlich, um verwaltete Ressourcen zu erreichen. Eingeschränkte oder luftisolierte Umgebungen werden nicht unterstützt.
 Als bevorzugte Quelle hinzufügen
WALLIX
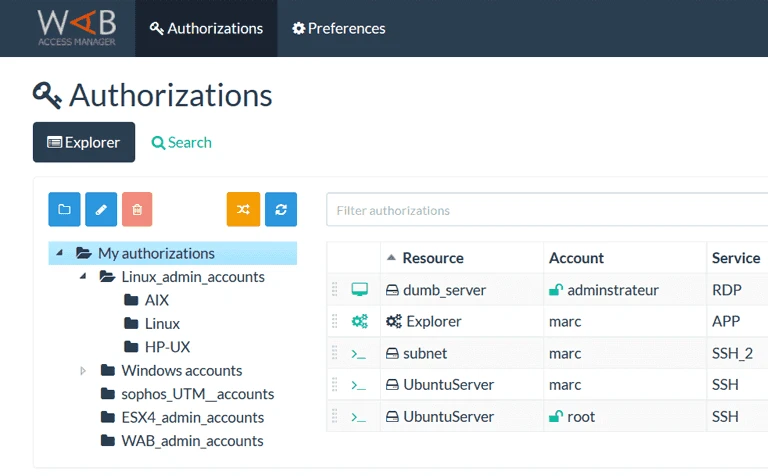
WALLIX Bastion besteht aus fünf Modulen, die separat lizenziert werden können: Session Manager, Password Manager, Access Manager, Privilege Elevation and Delegation Manager und Application to Application Password Manager. Sitzungsaufzeichnungen umfassen Video, ein Texttranskript und Metadaten.
WALLIX Bastion kann lokal oder in der Cloud (AWS, Azure, GCP) bereitgestellt werden, bietet jedoch keine native Unterstützung für Container-Orchestrierungsplattformen wie Kubernetes oder moderne Secrets-Management-Pipelines.
Stärken
- WALLIX verwendet einen agentenlosen Ansatz, was die Bereitstellungskomplexität reduziert und den Wartungsaufwand im Vergleich zu agentenbasierten PAM-Systemen minimiert.
- Bietet Sitzungsaufzeichnung, Live-Überwachung und Wiedergabefunktionen. Administratoren können Sitzungen in Echtzeit überwachen oder beenden, um die Richtlinieneinhaltung sicherzustellen.
- Entwickelt mit Blick auf Compliance-Standards, einschließlich DSGVO, ISO 27001 und NIS2.
Schwächen
- Container-Orchestrierungsplattformen wie Kubernetes sind in der WALLIX-Dokumentation nicht abgedeckt.
Okta Privileged Access
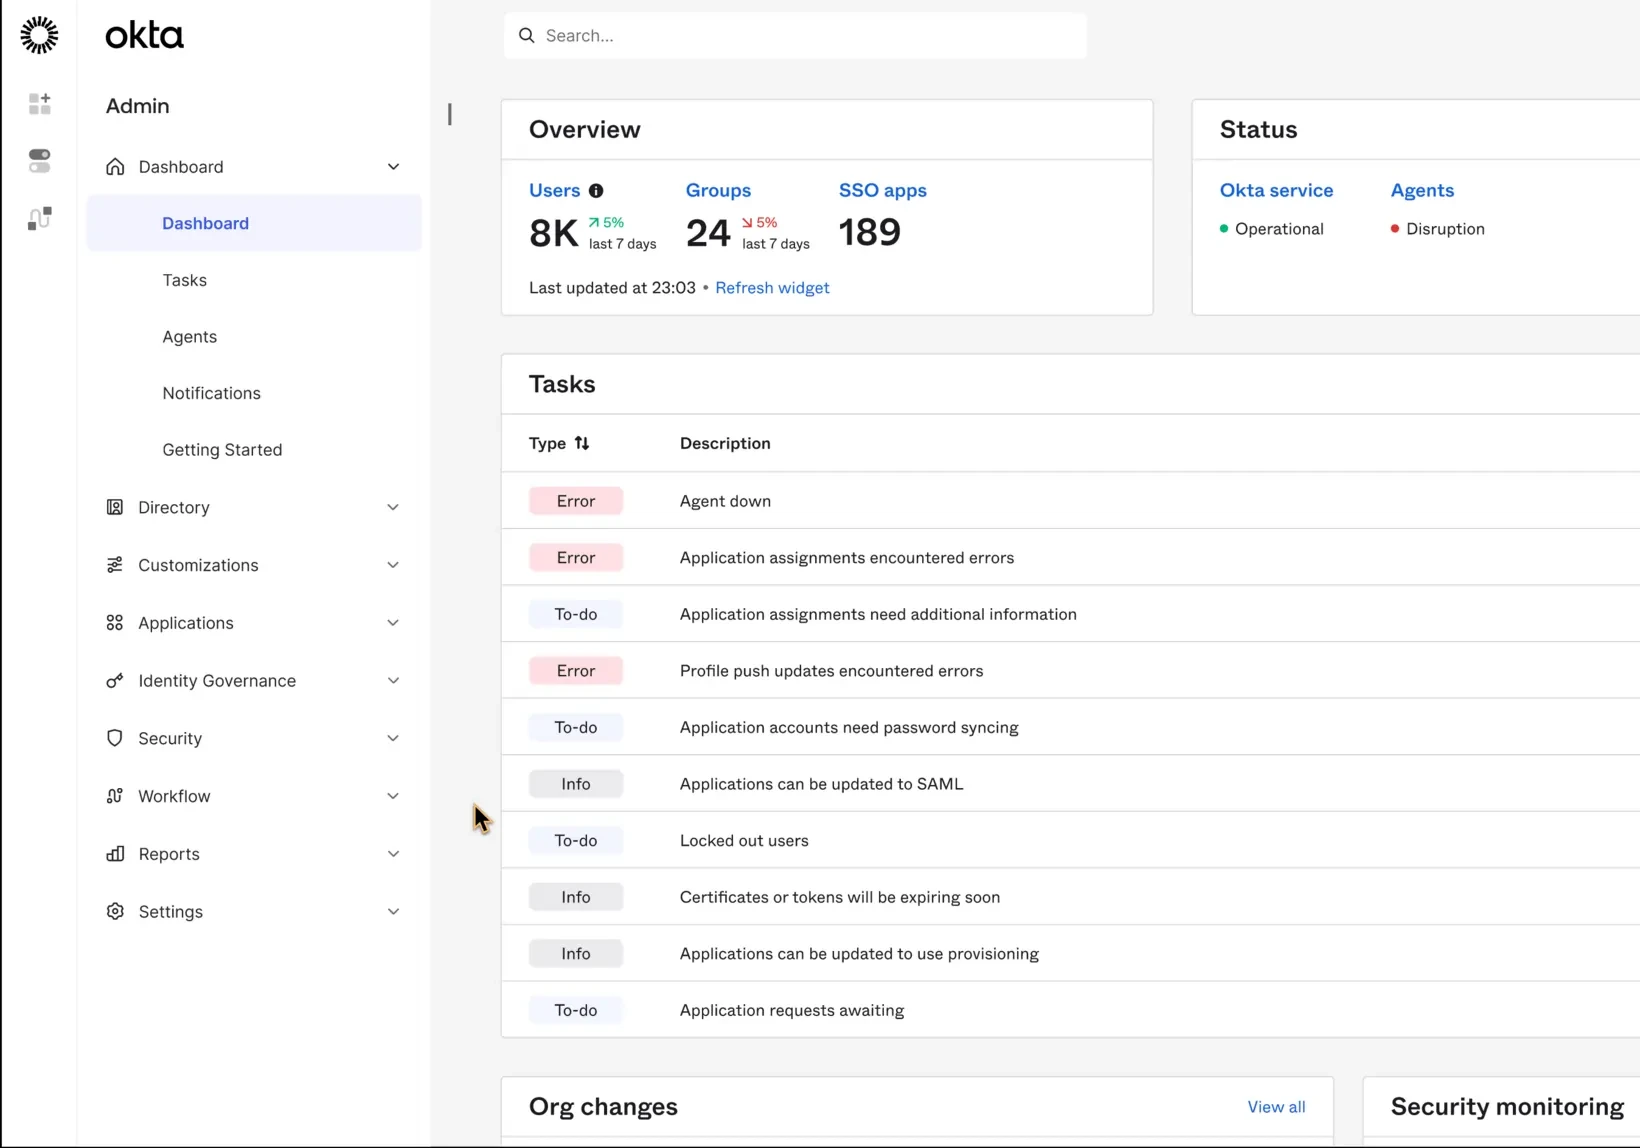
Okta Privileged Access integriert sich in die Identitätsplattform von Okta. Die Dokumentation umfasst SSH- und RDP-Serverzugriff, einen in Ordnern organisierten Secrets Vault, Active Directory, SaaS-App-, Okta-Dienst- und Datenbankkonten sowie Kubernetes-Zugriffsverwaltung.21 Okta hat den Verkauf und die Verlängerung von Advanced Server Access (ASA), dem früheren Produkt, am 1. Mai 2026 eingestellt; ASA-Kunden müssen innerhalb eines Jahres nach ihrem nächsten Verlängerungsdatum zu Okta Privileged Access wechseln.
Stärken
- Am besten geeignet für Multi-Cloud- und Hybrid-Infrastrukturen und unterstützt AWS, Azure, GCP und lokale Umgebungen ohne Agenten oder komplexe Netzwerktunnel.
- Integriert sich nativ in Okta Identity Cloud und übernimmt dessen MFA, SSO und Richtlinien.
Schwächen
- Okta Privileged Access speichert oder verschlüsselt Sitzungsaufzeichnungen nicht. Aufzeichnungen bleiben auf dem Gateway oder gehen in einen Kunden-Bucket wie AWS S3 oder Google Cloud Storage, sodass die Verschlüsselung von der Konfiguration dieses Buckets abhängt.
Keeper PAM (Keeper Security)
KeeperPAM verwendet eine Zero-Knowledge-Verschlüsselungsarchitektur: Keeper kann kundenspeicherte Geheimnisse nicht lesen. Die Tarife umfassen bis zu 24 aktive nicht-menschliche Identitäten pro Jahr und 5.000 monatliche Endpoint-Workloads ohne zusätzliche Kosten.22 Das Produkt besitzt die FIPS-140-3-Validierung, FedRAMP Authorization und GovRAMP Authorization.23 FedRAMP High betrifft Keeper Security Government Cloud, die AWS GovCloud-Instanz, nicht die kommerzielle Plattform.
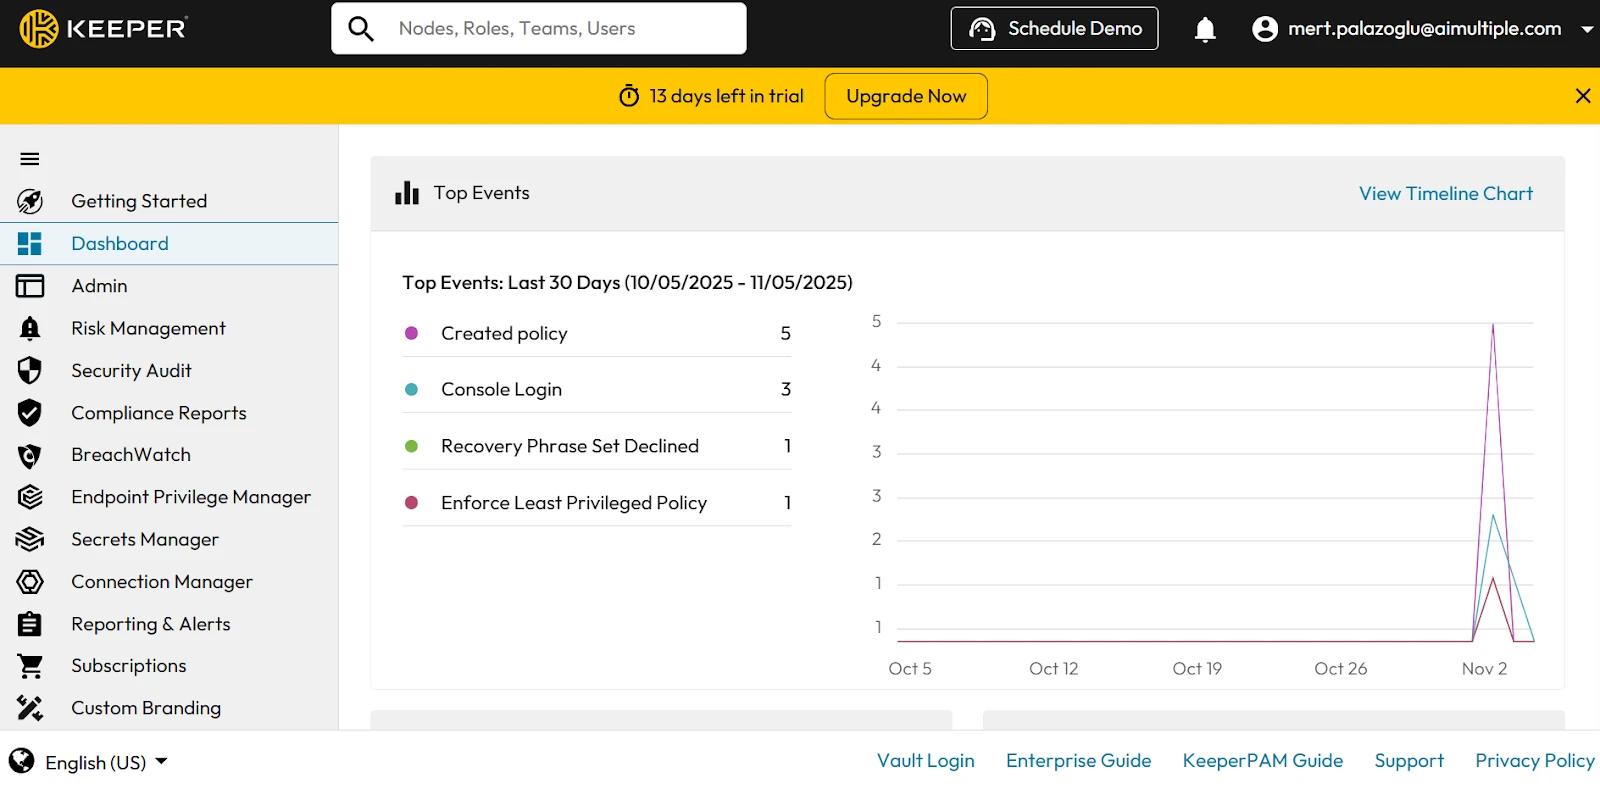
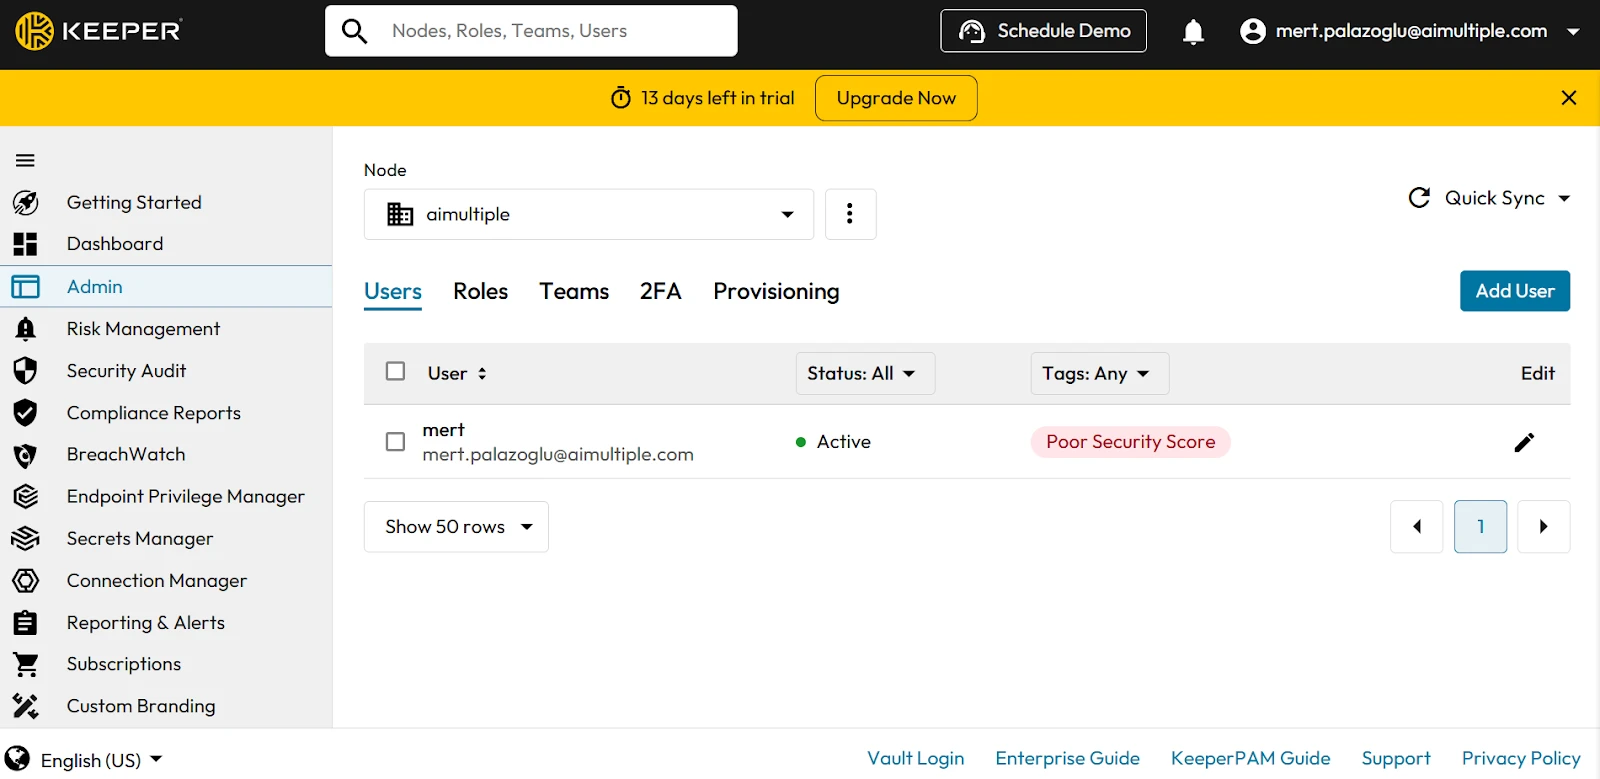
Wir haben die Admin-Konsole, Rollenrichtlinien und Teamfreigabesteuerungen von KeeperPAM getestet.
Überblick über die Admin-Konsole:
Das Dashboard kombiniert Top-Ereignisse, den Security Audit Score, den BreachWatch Score und den Benutzerstatus in einer Ansicht.
Knoten, Benutzer, Rollen, Teams und 2FA-Einstellungen werden im Admin-Tab verwaltet.
Rollenbasierte Zugriffskontrollen:
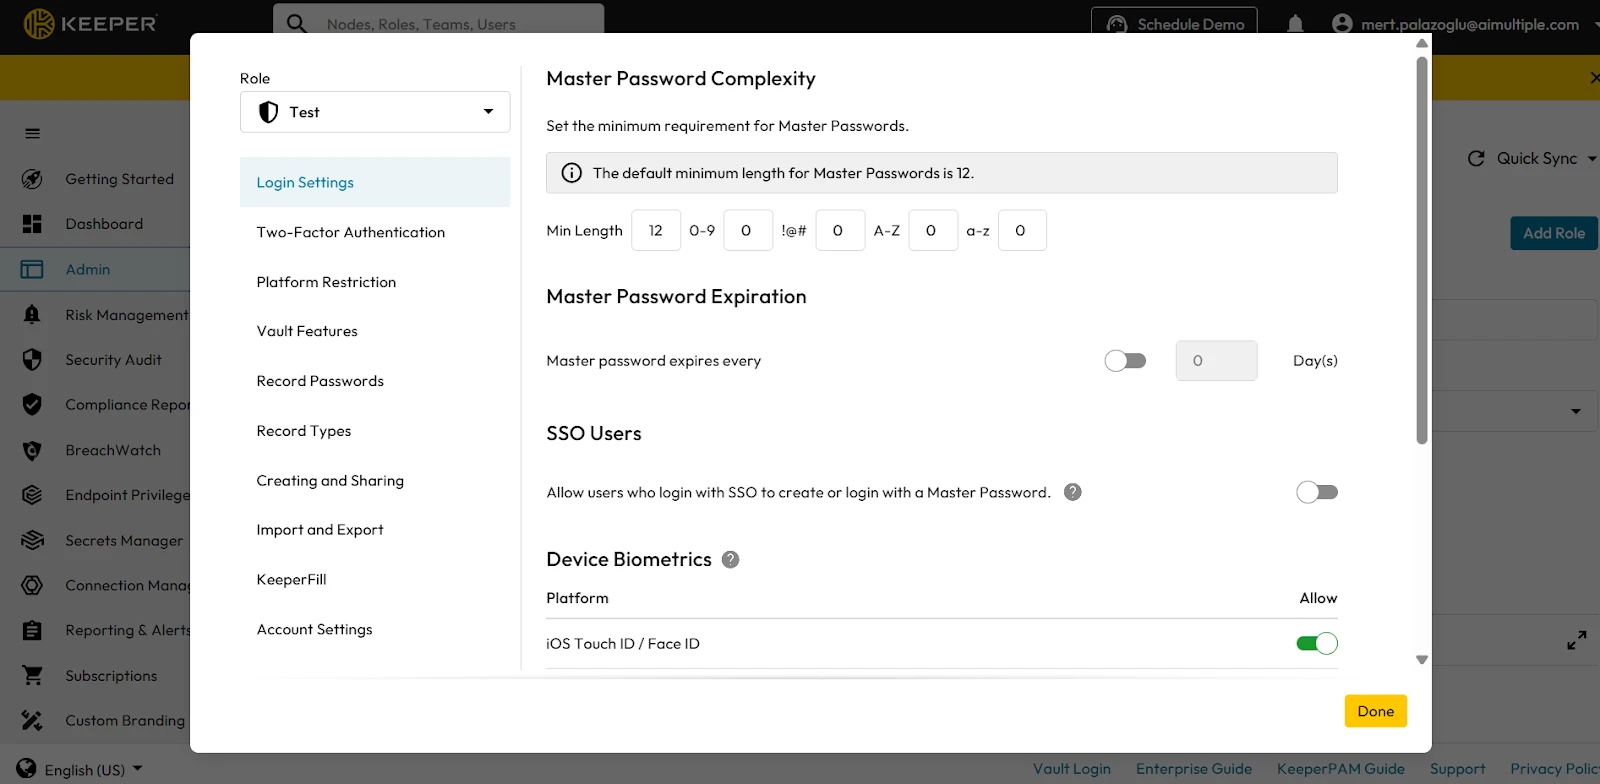
Durchsetzungsrichtlinien werden pro Rolle festgelegt und umfassen mehr als Anmelde- und 2FA-Regeln; sie steuern auch KeeperFill, Keeper Secrets Manager, Datensatztypen, Freigabe, IP-Zulassungslisten und Kontotransfer. Wenn ein Benutzer mehreren Rollen oder Teams angehört, wendet Keeper die restriktivste Kombination seiner Richtlinien an.
Konfiguration von Durchsetzungsrichtlinien für Rollen:
Um Durchsetzungsrichtlinien zu konfigurieren, navigieren Sie zu Admin, Rollen, wählen Sie eine Rolle aus und klicken Sie auf Durchsetzungsrichtlinien. Es erscheint ein Konfigurationsdialog, in dem bestimmte Regeln angewendet werden können. Sobald die Richtlinien definiert sind, klicken Sie auf Fertig, um sie zu finalisieren und für alle Benutzer durchzusetzen, die dieser Rolle zugewiesen sind.:
Benutzer-Onboarding:
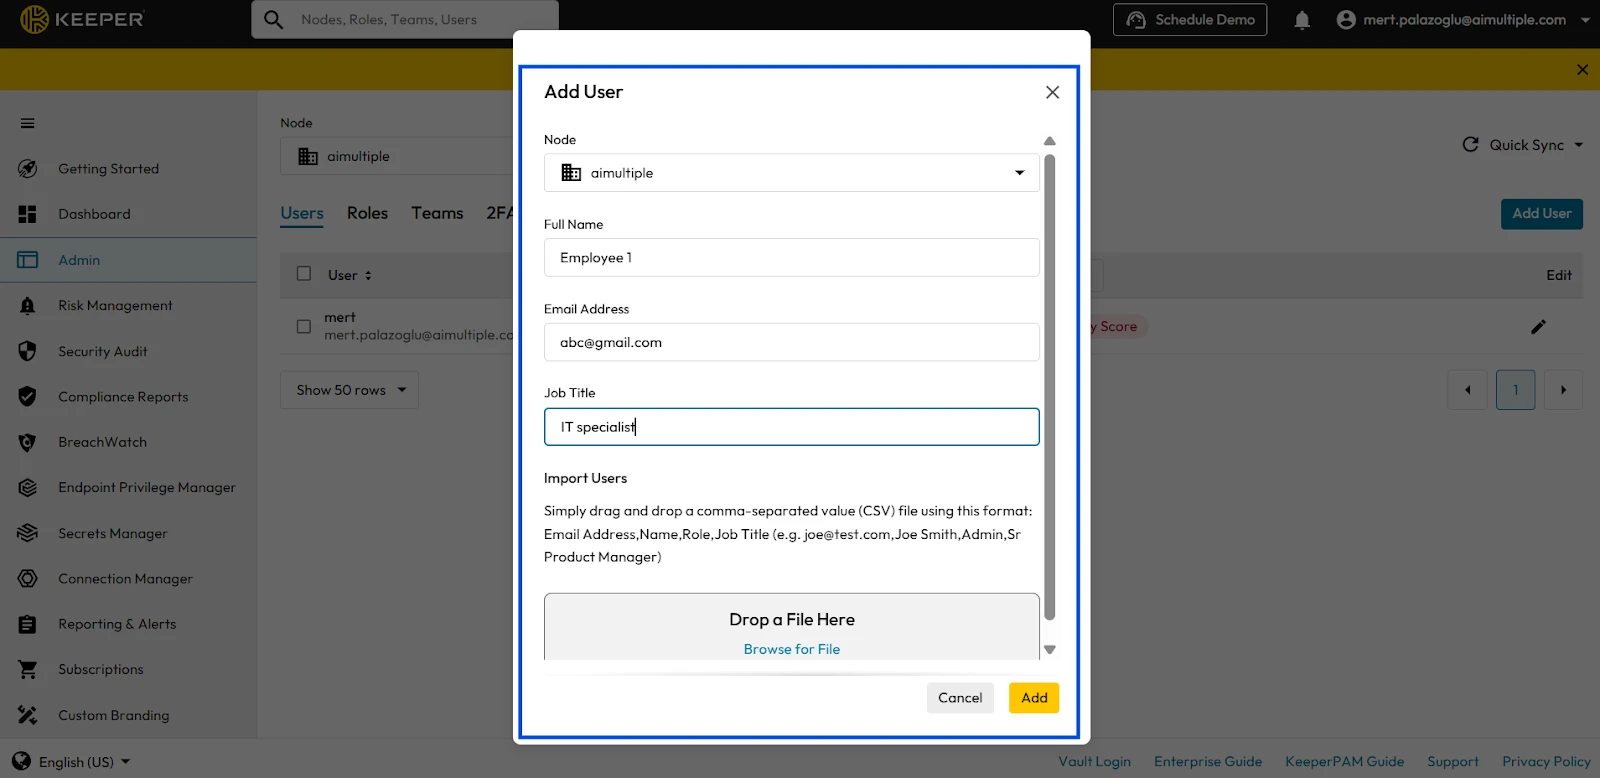
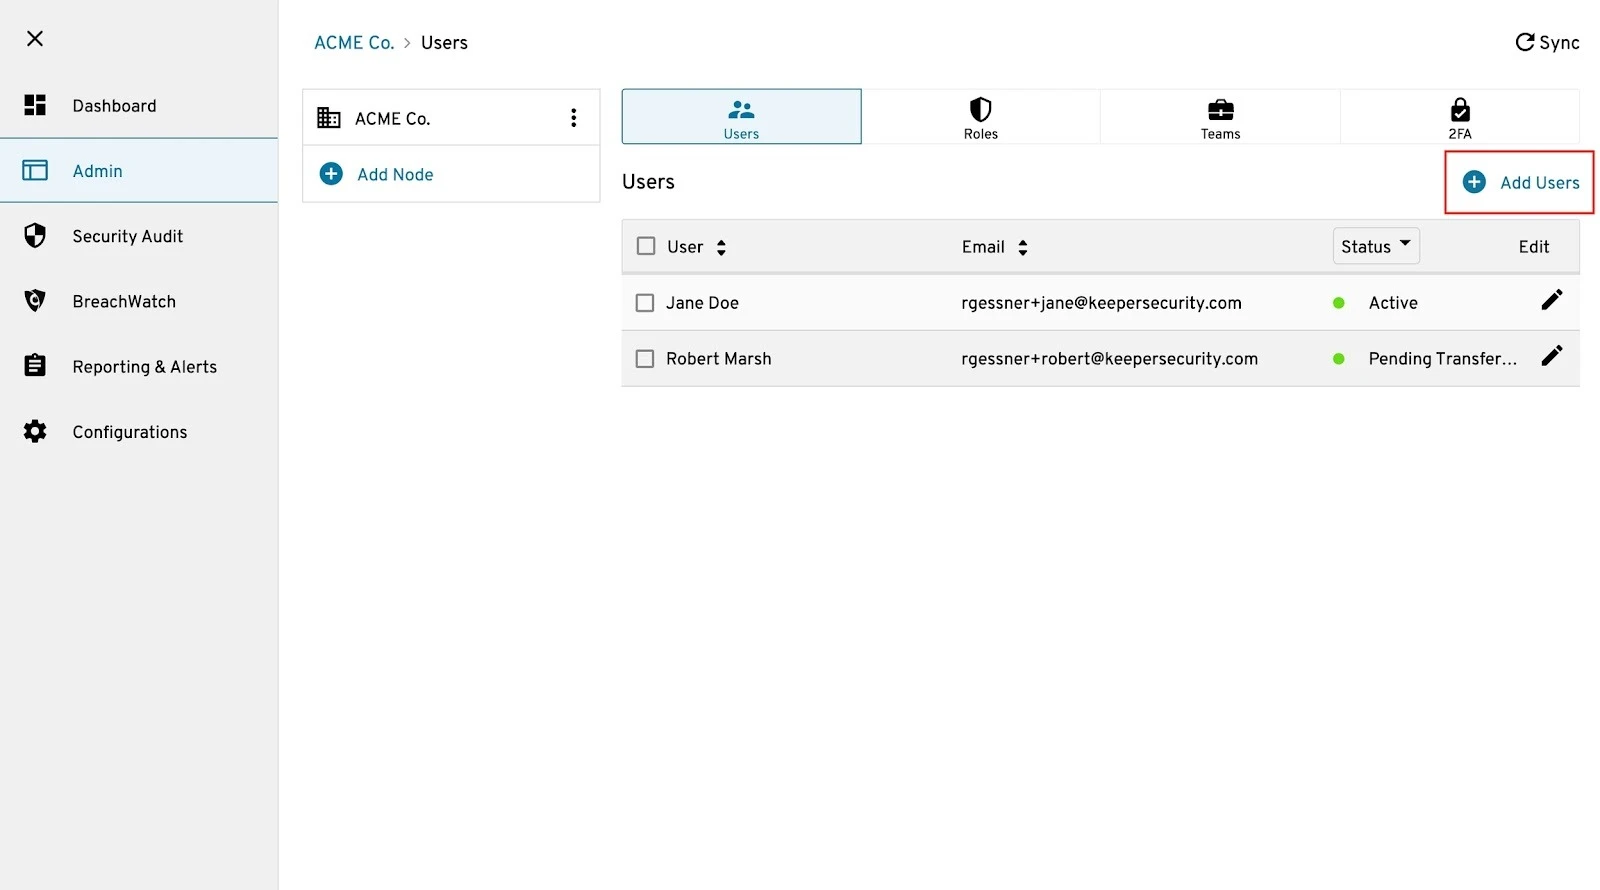
Benutzer können per Einzeleinladung, CSV-Import oder Verzeichnisbereitstellung hinzugefügt werden; jeder Benutzer erhält eine E-Mail-Einladung zur Einrichtung seines Vaults.
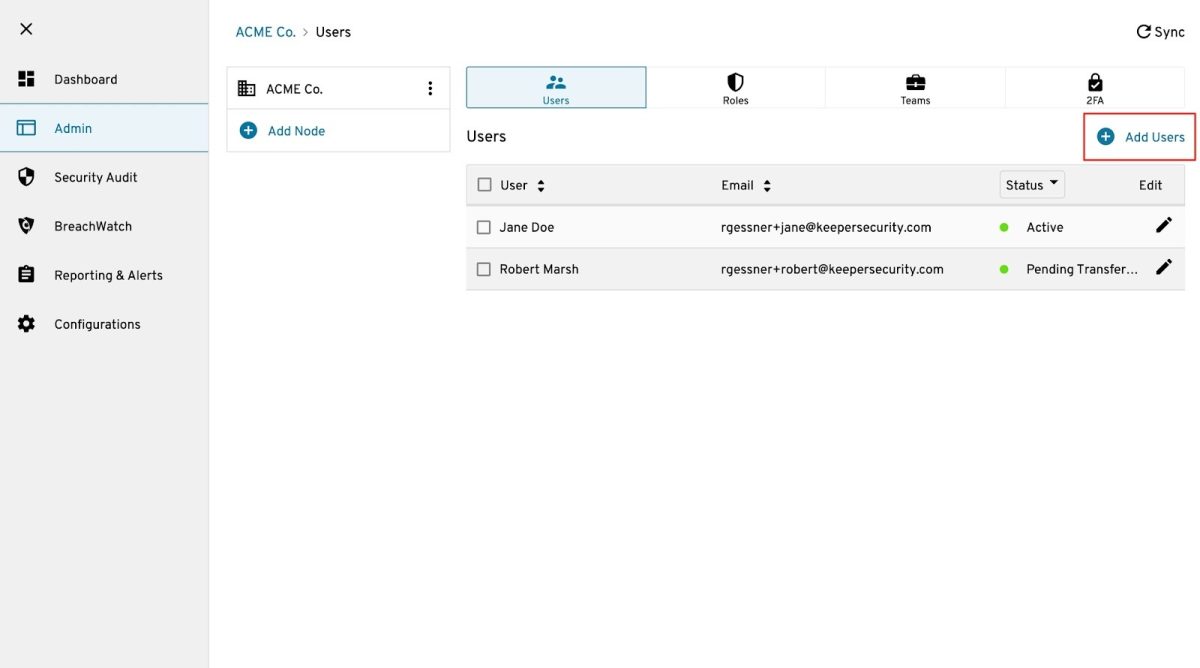
Bei der manuellen Benutzerbereitstellung können Sie Benutzer einzeln einladen, indem Sie zu Benutzer hinzufügen navigieren, den gewünschten Knoten auswählen und den vollständigen Namen und die E-Mail-Adresse des Benutzers eingeben.
Außerdem für den Massenimport von Benutzern: In größeren Bereitstellungen können Administratoren Benutzer aus einer CSV-Datei importieren und automatisch Einrichtungseinladungen an jeden Benutzer senden. Sobald Benutzer hinzugefügt wurden, sendet Keeper automatisch eine E-Mail-Einladung, in der sie aufgefordert werden, ihr Konto einzurichten und das Onboarding abzuschließen.
Keeper-Teams-Plan
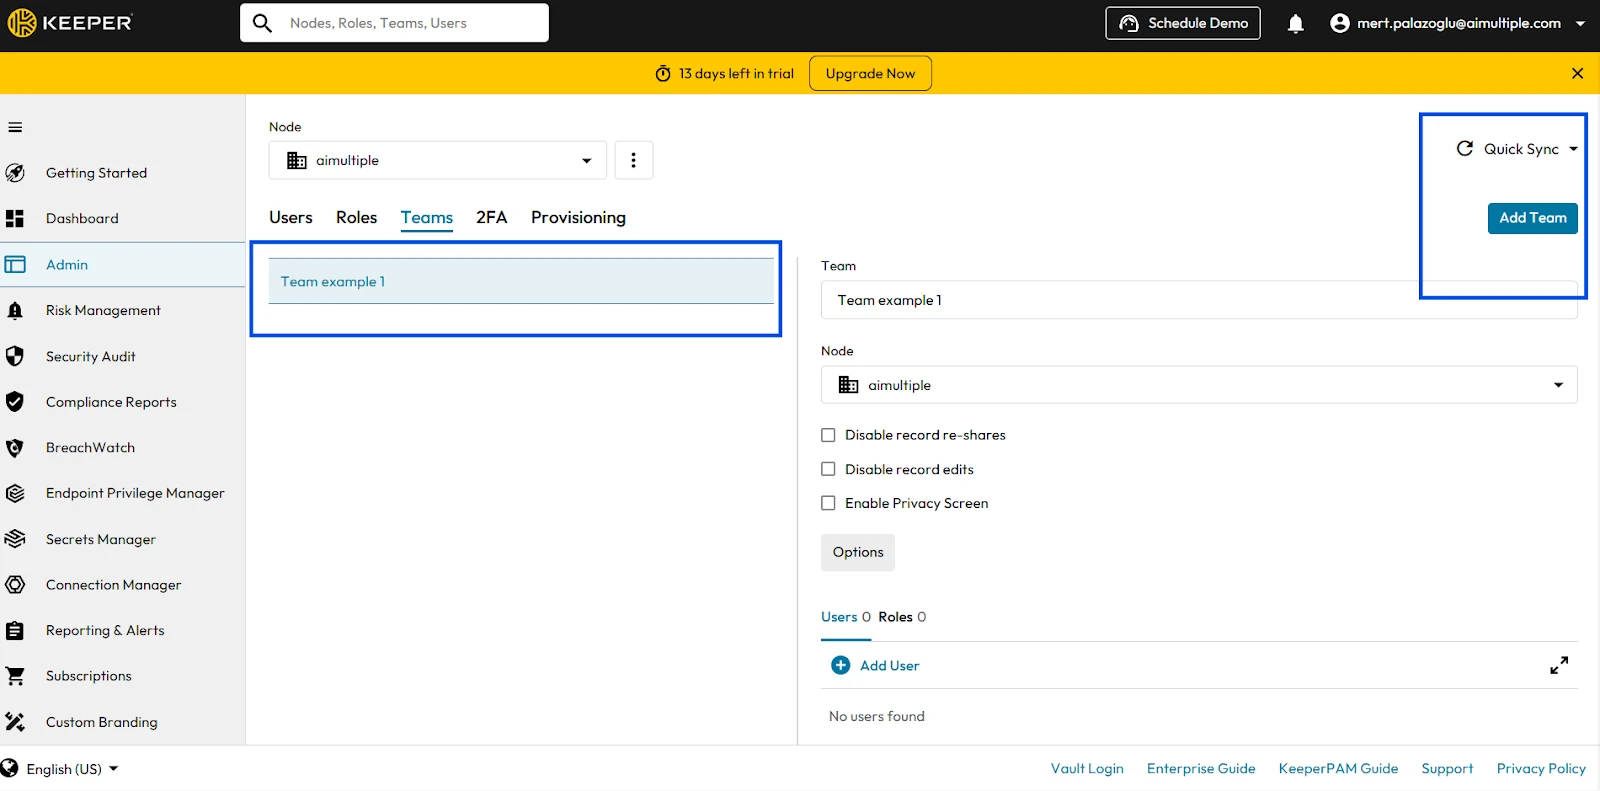
Für Teams bietet es ein Team-Modul, mit dem Benutzer Datensätze und Ordner in ihren Vaults mit logischen Gruppierungen von Personen teilen können. Dazu müssen Sie Team-Einschränkungen festlegen (Bearbeiten/Anzeigen/Teilen von Passwörtern) und einzelne Benutzer zum Team hinzufügen:
Um ein Team zu erstellen, wählen Sie den Knoten aus, dem Sie es zuordnen möchten, geben Sie den Teamnamen ein und klicken Sie auf Team hinzufügen:
Nach der Erstellung können Sie Einschränkungen auf Teamebene konfigurieren, wie zum Beispiel:
- Deaktivieren der erneuten Weitergabe von Datensätzen
- Verhindern der Bearbeitung von Datensätzen
- Anwenden eines Datenschutzbildschirms für sensible Daten
Es ist wichtig zu beachten, dass Keeper Least-Privilege-Richtlinien implementiert. Wenn ein Benutzer Mitglied mehrerer Rollen oder Teams ist, ist seine Nettorichtlinie die restriktivste oder am wenigsten privilegierte.
Keeper Enterprise
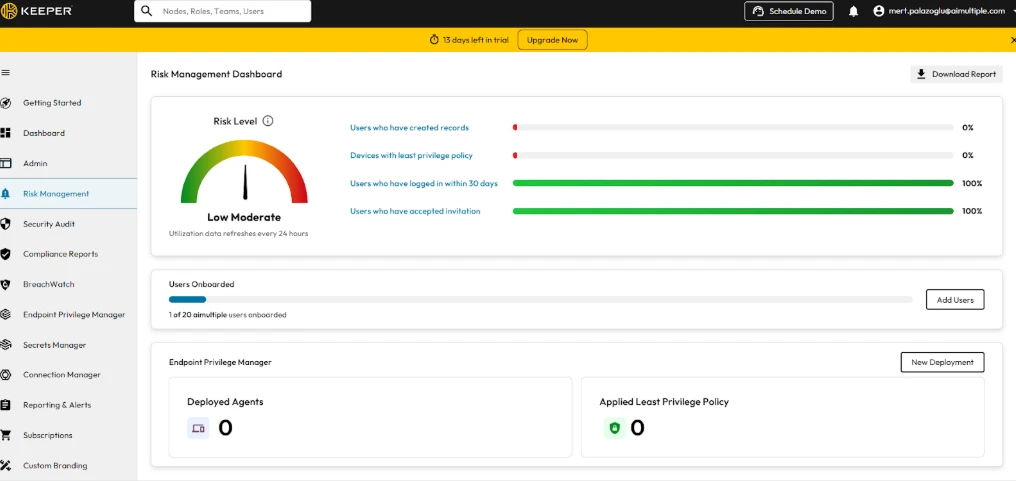
Während sich unser Test auf Keeper für kleinere Teams konzentrierte, baut die Keeper Enterprise-Edition auf diesen Funktionen mit zusätzlicher Compliance- und Multi-Plattform-Unterstützung auf.
Sie bietet Enterprise-taugliche Risikoanalysen:
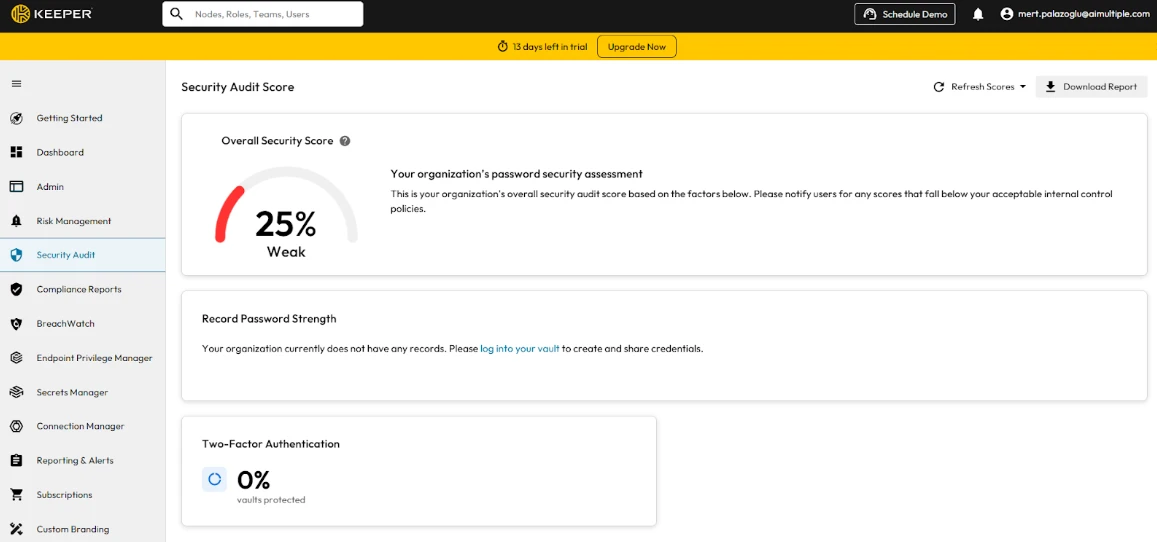
Keeper Security Government Cloud, die AWS GovCloud-Instanz von KeeperPAM, besitzt die FedRAMP-High-Autorisierung. Die Autorisierung betrifft die Government-Cloud-Instanz und nicht die kommerzielle Plattform. Siehe das Dashboard zum Sicherheitsaudit-Score:
Keeper Enterprise bietet außerdem Multi-Plattform-Zugriff mit vollem Funktionsumfang unter Windows, Mac, Linux, iOS, Android und allen gängigen Webbrowsern (Chrome, Edge, Firefox, Safari). Sie können Plattformeinschränkungen durchsetzen, z. B. den Zugriff auf bestimmte Betriebssystemumgebungen beschränken oder browserbasierte Anmeldungen für Hochsicherheitsbenutzer deaktivieren.
Stärken
- KeeperPAM läuft als Cloud-Dienst und liefert Vault- und Client-Updates automatisch.
- Keeper bietet Plugins und APIs, die Integration mit CI/CD-Tools, DevOps-Pipelines und Identitätsplattformen ermöglichen.
Schwächen
- Die KeeperPAM-Steuerungsebene läuft in der Keeper Cloud und erfordert eine ausgehende Verbindung dorthin. Keeper Connection Manager ist selbst hostbar und deckt die Sitzungsvermittlung in isolierten Netzwerken ab, liefert aber nicht die vollständige Plattform.24
- Die Abdeckung umfasst 24 jährliche aktive NHIs und 5.000 monatliche Endpoint-Workloads; darüber hinaus gelten volumenbasierte Preise.22
SailPoint (PAM-Modul)
Das Privileged Account Management Module von SailPoint speichert keine Zugangsdaten in einem Vault und zeichnet keine Sitzungen auf. Es importiert privilegierte Kontodaten aus PAM-Produkten wie CyberArk in IdentityIQ, wo privilegierter Zugriff denselben Zugriffsüberprüfungen und Compliance-Berichten unterliegt wie anderer Zugriff.
Stärken
- Verbindet PAM-Daten nativ mit Identity Governance und ermöglicht so vollständige Transparenz über privilegierte Konten systemübergreifend.
- Automatisiert Zugriffsüberprüfungen und Compliance-Berichte für privilegierte Konten.
Schwächen
- Erfordert ein separates PAM-Produkt für Vaulting, Sitzungsaufzeichnung und JIT-Zugriff.
Kernfunktionen von PAM-Anbietern
Alle Anbieter in dieser Liste außer SailPoint speichern Zugangsdaten in einem Vault, zeichnen Sitzungen auf und leiten den Zugriff über Genehmigungs-Workflows. Das SailPoint-Modul verwaltet privilegierte Konten, die von einem separaten PAM-Produkt verwaltet werden. Sie unterscheiden sich darin, wie sie temporären Zugriff gewähren:
- Just-in-Time-Zugriff (JIT): gewährt auf Anfrage zeitgebundenen privilegierten Zugriff und widerruft ihn automatisch, wenn das Zeitfenster endet.
- Dynamischer Zugriff: passt Zugriffsentscheidungen an den Kontext an, z. B. Benutzer, Gerät, Ressource und Risikostufe, über Benutzer, Maschinen, APIs und Anwendungen.
Wichtige Marktaktualisierungen
Zwei Eigentümerwechsel haben diese Anbietergruppe in der ersten Hälfte von 2026 neu geordnet.
- Palo Alto Networks schloss die Übernahme von CyberArk im Wert von $25 Milliarden am 11. Februar 2026 ab.25 Am 12. Mai 2026 stellte es Idira vor, eine Identitätssicherheitsplattform, die auf CyberArks PAM-Technologie aufbaut und auf Maschinen- und KI-Agentenidentitäten erweitert wurde. Idira wird als Upgrade-Pfad für bestehende CyberArk-Kunden und nicht als Ersatz positioniert, und CyberArk-Produkte bleiben verfügbar.14
- Delinea schloss die Übernahme von StrongDM am 5. März 2026 ab und kombinierte Delineas Enterprise-PAM mit StrongDMs Laufzeitautorisierung. Die beiden Produkte werden weiterhin getrennt verkauft, sodass Organisationen, die eine einheitliche Zugriffsstrategie bewerten, derzeit durch zwei Produktlinien navigieren.26
Die Bedingungen der Free-Tier haben sich ebenfalls geändert.
- HashiCorp Vault, in unserem Abschnitt zu kostenlosen PAM-Lösungen aufgeführt, ist unter der Business Source License 1.1 quelloffen verfügbar, nicht Open Source: Die Lizenz erlaubt die interne und kommerzielle Nutzung, untersagt aber Organisationen, die ein konkurrierendes Angebot bereitstellen.4
- Teleport Community Edition, eine weitere gängige kostenlose Option, ist auf Unternehmen mit weniger als 100 Mitarbeitern und einem Jahresumsatz von unter $10 Millionen beschränkt.27
FAQs
Passwort-Manager speichern und verwalten die Passwörter einzelner Benutzer, während PAM-Lösungen eine Kontrolle auf Unternehmensebene über privilegierte Konten bieten, einschließlich Sitzungsüberwachung, Zugriffsgenehmigungen, automatischer Zugangsdatenrotation und Compliance-Berichten. PAM-Tools verwalten nicht nur Passwörter, sondern auch Dienstkonten, API-Schlüssel, SSH-Schlüssel und Maschinenidentitäten in Ihrer gesamten Infrastruktur.
Ja, sie dienen unterschiedlichen Zwecken. Endbenutzer können weiterhin Passwort-Manager für persönliche Arbeitszugangsdaten verwenden, während PAM-Lösungen privilegierte Konten verwalten, die von Administratoren, Dienstkonten und automatisierten Prozessen genutzt werden. Viele Organisationen setzen beides gleichzeitig ein: PAM für den Infrastrukturzugriff und Passwort-Manager für alltägliche Anwendungszugangsdaten.
Die Zeitpläne hängen von der Anzahl der Systeme, Konten und Integrationen im Umfang ab. Cloud-basierte Produkte mit Vault-First-Bereitstellung können mit einer kleinen Anzahl von Konten beginnen, während selbst gehostete Plattformen mit mehreren Komponenten eine Infrastrukturdimensionierung, Richtlinienkonfiguration und System-Onboarding vor der vollständigen Einführung erfordern.
StrongDM und Okta Privileged Access stellen kurzlebige, pro Sitzung gültige Zugangsdaten aus. ManageEngine PAM360 gewährt zeitgebundenen Zugriff über Genehmigungs-Workflows, stellt jedoch keine kurzlebigen Zugangsdaten aus.
StrongDM erfordert eine kontinuierliche Verbindung zu seiner API und unterstützt keine luftisolierten Umgebungen. Die KeeperPAM-Steuerungsebene läuft in der Keeper Cloud; Keeper Connection Manager kann für die Sitzungsvermittlung selbst gehostet werden, liefert aber nicht die vollständige Plattform. One Identity Safeguard und WALLIX Bastion können lokal betrieben werden.
Securden bietet eine kostenlose Starter-Stufe für seinen Password Vault an, und miniOrange bietet eine 30-tägige Testversion mit allen Funktionen an. Die kostenlose Stufe von ManageEngine PAM360 schließt automatische Erkennung, Ticketing- und SIEM-Integration, Jump-Server-Konfiguration und Anwendung-zu-Anwendung-Passwortverwaltung aus. Wir haben BeyondTrust, Keeper PAM und ManageEngine PAM360 über ihre kostenlosen Testversionen getestet. Für kostenlose selbst gehostete Tools lesen Sie unseren Artikel zu kostenlosen PAM-Lösungen.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 10+ PAM-Lösungen mit kostenlosen Alternativen}},
  year   = {2026},
  month  = sep,
  howpublished    = {\url{https://aimultiple.com/pam-solutions}},
  note   = {AIMultiple. Abgerufen am 29. September 2026}
}Ergebnisse und Zeitstempel von 33 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die 3 CSV-Dateien enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
6 AktualisierungenAktualisiert wurden die Übernahmedetails zu CyberArk und StrongDM, einschließlich Palo Altos neuer Idira-Plattform.
miniOrange als neues PAM-Anbieterprofil hinzugefügt
Securden als zehnter kommerzieller PAM-Anbieter mit Plattformumfang, Stärken und Schwächen hinzugefügt.
Abschnitt "Empfehlungen für Käufer" zu PAM-Preisen, Lizenzmodellen und Wartungskosten entfernt.
One Identity zur Liste der kommerziellen PAM-Anbieter hinzugefügt.
Der Abschnitt „Zugriffs- und Automatisierungsfunktionen“ wurde entfernt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.





Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.