


9 Praxisbeispiele für RBAC
Rollenbasierte Zugriffskontrolle (RBAC) ist das dominierende Zugriffsverwaltungsmodell in der Unternehmens-IT. 94,7 % der Unternehmen haben RBAC irgendwann genutzt, und 86,6 % betrachten es ab 2026 weiterhin als ihr wichtigstes Zugriffskontrollmodell.1 Doch die meisten veröffentlichten Materialien behandeln RBAC als theoretisches Rahmenwerk. Wir haben uns darauf konzentriert, was tatsächlich geschah, als echte Unternehmen es einsetzten – auf die konkreten Probleme, mit denen sie konfrontiert waren, die gewählten Konfigurationen und die gemessenen Ergebnisse.
Wir gehen auch darauf ein, wo RBAC an seine Grenzen stößt, insbesondere bei Agentic AI, Multi-Cloud-Umgebungen und strengeren Compliance-Verpflichtungen nach den aktualisierten HIPAA-Regeln und der EU-NIS2-Richtlinie.
Praxisbeispiele für RBAC
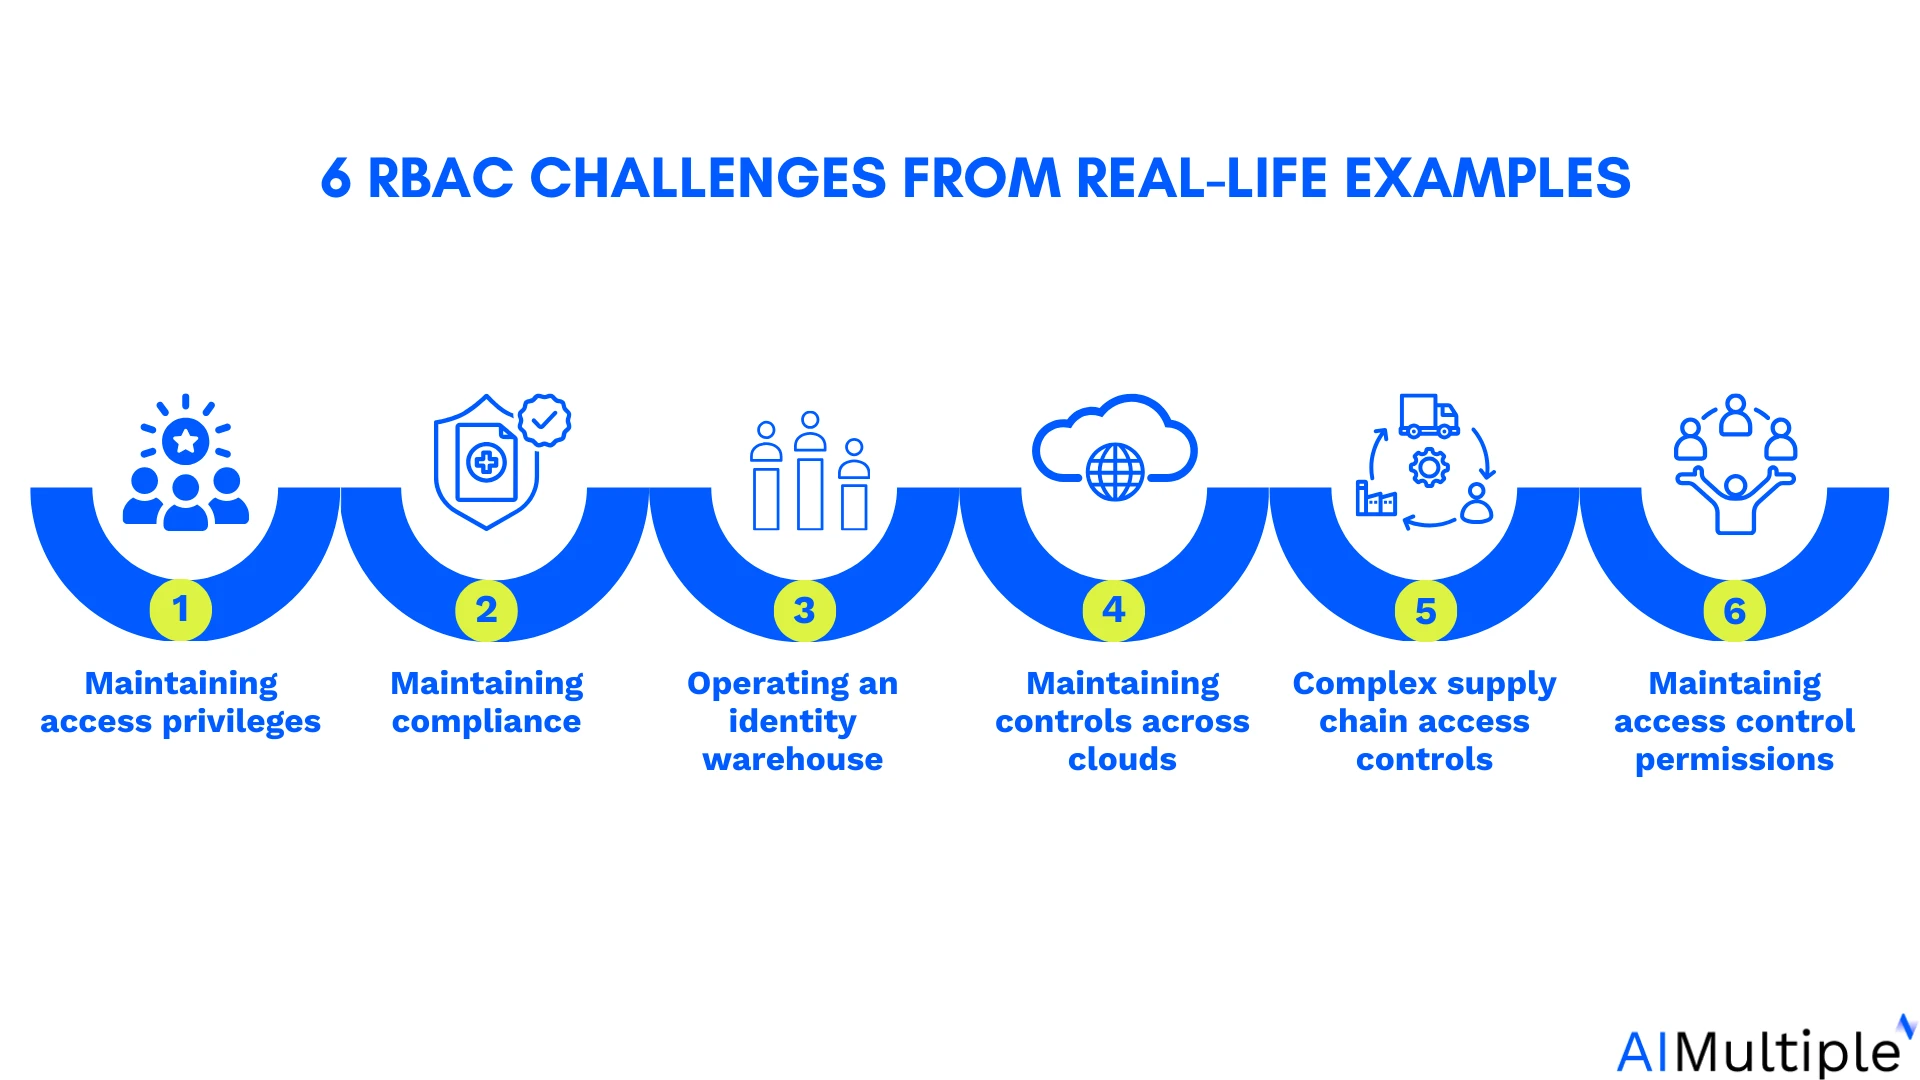
1. Dresdner Bank
Eine große europäische Bank mit 368 unterschiedlichen Stellenfunktionen und über 1.300 Organisationsrollen erreichte einen Punkt, an dem ihre Zugriffsverwaltung eher eine Belastung als eine Kontrolle war.
Herausforderung: Manuelle Verwaltung von Zugriffsrechten
Die Bank strukturierte ihr Sicherheitsmodell rund um drei RBAC-spezifische Fähigkeiten um, die ihr zuvor fehlten:
Demografische und abteilungsbezogene Gruppierung: Vor RBAC waren Rolle, Hierarchie und Organisationseinheit die einzigen Klassifizierungsachsen. RBAC ermöglichte es der Bank, Berechtigungen auf Basis eines breiteren Attributsatzes zuzuweisen, ohne für jede Kombination eine neue Rolle anzulegen.
Rollenvererbung: Dies war die folgenreichste Änderung. Die Bank hatte keine Vererbungsstruktur, sodass verwandte Stellenbezeichnungen keine implizite Berechtigungsbeziehung aufwiesen. Ein Finanzmanager konnte nicht auf die monatlichen Buchhaltungsunterlagen zugreifen, ohne den Buchhaltungsspezialisten zu bitten, sie abzurufen. Nach der Einführung hierarchischer Rollenvererbung erbte die Position des Finanzmanagers automatisch die relevanten Berechtigungen des Buchhaltungsspezialisten. Die manuelle Übergabe entfiel vollständig.
Zentralisierte Richtlinienstruktur: Die Ablösung anwendungsspezifischer Berechtigungsdateien durch eine einheitliche RBAC-Richtlinienebene gab Administratoren einen zentralen Prüfpunkt für Audits.
Warum dies für andere Unternehmen wichtig ist: Die Erfahrung der Bank ist nicht ungewöhnlich. Die Ausbreitung von Berechtigungen auf Anwendungsebene ist in Unternehmen üblich, deren Software-Stack schneller gewachsen ist als ihr Zugriffs-Governance-Modell.
Beispiel: Vor der RBAC-Einführung musste der Finanzmanager den Buchhaltungsspezialisten bitten, die monatlichen Buchhaltungsunterlagen zu bearbeiten. Jetzt greift der Finanzmanager direkt auf die monatlichen Buchhaltungsunterlagen zu, da die Stellenbezeichnung die Rolle des Buchhaltungsspezialisten erbt.2
2. Interfaith Medical Center
Das Interfaith Medical Center ist ein kommunales Lehrkrankenhaus mit mehreren Standorten in Central Brooklyn, New York, mit 287 Betten, 16 ambulanten Kliniken und über 1.000 Mitarbeitern.
Herausforderung: Aufrechterhaltung der HIPAA-Compliance
HIPAA verlangt die Einrichtung rollenbasierter interner Kontrollen für Mitarbeiter, um elektronische Patientendaten im Gesundheitswesen vor unangemessener Nutzung zu schützen.
Die Administratoren des Interfaith Medical Center mussten die Datenbankkonfiguration manuell vornehmen, damit nur autorisierte Mitarbeiter (medizinische Kodierer, Healthcare-Manager) Zugriff auf Patientendaten hatten.
Lösung und Ergebnis: IT-Administratoren nutzten Massenverwaltungsfunktionen, um zahlreiche Active-Directory-Konten zu erstellen, zu entfernen und zu bearbeiten und so bestimmte Benutzerberechtigungen in einem einzigen Vorgang festzulegen.
Zentralisierte Zugriffsverwaltung: Die Administratoren stellten sicher, dass der gesamte Netzwerkzugang über eine für jeden Mitarbeiter eindeutige und nicht gemeinsam genutzte Anmeldung erfolgt.
Automatisierte RBAC-Verwaltung: Nach der Implementierung der massenweisen rollenbasierten Zugriffskontrolle gibt das Unternehmen an, 1.000+ Benutzerobjekte, 750+ Postfächer und 850+ Arbeitsstationen mit zwei DBAs und fünf Helpdesk-Spezialisten sicher verwalten zu können. 3
Viele Krankenhäuser kombinieren RBAC inzwischen mit zeitlich begrenztem Zugriff. Chirurgen erhalten erhöhten Zugriff nur während des geplanten Operationsfensters; danach werden die Berechtigungen automatisch zurückgesetzt.
Für HIPAA-Verstöße, die am oder nach dem 28. Januar 2026 bewertet werden, betragen die inflationsbereinigten Höchststrafen nun $73,011 pro Verstoß für die meisten Stufen, mit einer Kalenderjahres-Obergrenze von $2.190.294 für nicht korrigierte vorsätzliche Vernachlässigung – gegenüber zuvor genannten Zahlen erhöht.4 Organisationen, die in internen Richtlinien ältere HIPAA-Bußgeldtabellen zitieren, sollten diese aktualisieren.
3. Western Union
Amerikanisches internationales Finanzdienstleistungsunternehmen mit 5.000+ Mitarbeitern mit Hauptsitz in Denver, Colorado.
Herausforderungen Betrieb eines zentralisierten Identity-Warehouse: Die aktuellen Systeme des Unternehmens erlaubten es nicht, Quelldaten aus zahlreichen Apps im Identity-Warehouse zu gewinnen, was zu einem unklaren Bild der Benutzerzugriffskontrollen führte. Wenn Manager Zugriffsbereinigungen anforderten, mussten sie das Ticketsystem nutzen; das System aktualisierte das Benutzerprofil jedoch nicht effektiv.
Zeitaufwändige Verwaltung von Zugriffskontrollen: Die Zeit für die Verwaltung von Zugriffskontrollen und die Reaktion auf regulatorische Änderungen war lang. Jeder neue Mitarbeiter benötigte Zugriff auf 7-10 Anwendungen und zugehörige Berechtigungen. Der Zugriff wurde manuell bereitgestellt und dauerte etwa 20 Minuten pro Person, um eine Zugriffsanfrage einzureichen und eine erste Genehmigung zu erhalten.
Das Unternehmen wollte wissen, wer Zugriff auf welche Programme, Dienste und Dateien hat und wie bewertet werden kann, ob dieser Zugriff mit der Sicherheitsrichtlinie konform ist.
Lösung und Ergebnis: Western Union wechselte zu einer Identity- und Access-Management-Plattform (IAM) mit RBAC-Funktionen für rund 750 Anwendungen.
Verbesserte Netzwerktransparenz mit einem Identity-Warehouse: Western Union begann damit, alle erforderlichen rollenbasierten Identitätsdaten aus HR-Systemen in einem einzigen Identity-Warehouse zu sammeln, was vollständige Einblicke in die Zugriffsrechte der Benutzer in einer zentralisierten Umgebung mit 750+ Anwendungen ermöglichte.
Robuste Verwaltung der Benutzerdatenbank: Das Unternehmen gibt an, dass die rollenbasierte Identitätsmanagement-Lösung das Provisionierungsverfahren für Abteilungen, die regelmäßig neue Mitarbeiter einstellen, optimiert hat. Die Bereitstellung von 50 Benutzern dauert jetzt 2.5 Minuten statt 14 Stunden.5
Banken und Fintech-Unternehmen behandeln RBAC heute als Teil eines Zero-Trust-Modells mit kontinuierlicher Überprüfung.
4. Kubernetes im Gesundheitswesen
RBAC in Kubernetes zu aktivieren und tatsächlich durchzusetzen, sind zwei verschiedene Dinge. Ein Bericht eines Gesundheitsfachmanns vom März 2026, der ein echtes HIPAA-Audit dokumentiert, veranschaulicht dies deutlich.6
Was geschah: Der Cluster bestand die Dokumentationsprüfung. RBAC war technisch aktiviert. Das Audit stellte jedoch Folgendes fest:
- Drei fehlkonfigurierte Namespaces
- Ein Servicekonto mit Cluster-Admin-Zugriff, dessen Erstellung niemand im Team in Erinnerung hatte
- Patientendaten, die unverschlüsselt zwischen zwei internen Diensten übertragen wurden
Es wurde nichts kompromittiert. Aber alle drei Feststellungen waren Audit-Verstöße, und jede einzelne hätte einen meldepflichtigen Vorfall verursachen können.
Das strukturelle Problem: Die HIPAA-Sicherheitsregel verlangt bestimmte technische Schutzmaßnahmen, Zugriffskontrollen, Audit-Trails, eindeutige Benutzeridentifikation, Verschlüsselung bei der Übertragung und im Ruhezustand. Kubernetes RBAC erfüllt die Anforderung an die Zugriffskontrolle, tut aber allein nichts für die Verschlüsselung oder die Vollständigkeit der Audit-Trails. Teams, die „RBAC aktiviert“ auf einer Compliance-Liste abhaken, ohne jede technische Schutzmaßnahme einer bestimmten Cluster-Konfiguration zuzuordnen, sind nicht compliant; sie sind lediglich dokumentiert.
HIPAA-konforme Kubernetes-Cluster ordnen RBAC dem Minimalnotwendigkeitsstandard zu: menschliche Benutzer, die über OIDC/SSO mit MFA mit Identitätsanbietergruppen verknüpft sind, ClusterRoles, die für unvermeidbare Control-Plane-Aufgaben reserviert sind, Namespace-bezogene RoleBindings als Standard sowie Servicekonten nur für Workloads.7
5. Cloud-Plattformen: Wie AWS, Azure und Google Cloud RBAC in der Praxis strukturieren
Die drei großen Cloud-Anbieter implementieren jeweils eine Variante von RBAC, aber die Architekturunterschiede sind in der Praxis von Bedeutung.
AWS IAM
AWS IAM weist Berechtigungen über Richtlinien zu, die an Identitäten (Benutzer, Gruppen, Rollen) oder Ressourcen gebunden sind. Rollen sind der empfohlene Mechanismus für dienst- und kontenübergreifenden Zugriff. Eine feingranulare Steuerung ist über Richtlinienbedingungen wie Tageszeit, IP-Bereich und MFA-Status verfügbar, wodurch sich AWS IAM in Richtung attributbasiertes Verhalten bewegt, während RBAC als Organisationsstruktur beibehalten wird.
So funktioniert es in der Praxis: Eine Entwicklerrolle in einem Produktionskonto hat möglicherweise Lesezugriff auf S3 und CloudWatch, während der Schreibzugriff auf eine separate Deployment-Rolle beschränkt ist, die nur während der CI/CD-Pipeline-Ausführung übernommen wird. Die Trennung der regulären Entwicklerrolle von erhöhten Deployment-Berechtigungen ist die Anwendung des Least-Privilege-Prinzips innerhalb der RBAC-Rahmenbedingungen.
Microsoft Entra ID + Azure RBAC
Azure RBAC basiert auf einer vierstufigen Bereichshierarchie. Ganz oben steht die Verwaltungsgruppe, die mehrere Abonnements umfasst und in der Regel von großen Unternehmen genutzt wird, um Richtlinien über Geschäftsbereiche hinweg durchzusetzen. Darunter befindet sich das Abonnement, die primäre Abrechnungs- und Zugriffsgrenze für die meisten Organisationen. Innerhalb eines Abonnements liegen Ressourcengruppen, logische Container für zusammengehörige Ressourcen wie eine Web-App, ihre Datenbank und ihr Speicherkonto. Am unteren Ende der Hierarchie befinden sich die einzelnen Ressourcen selbst.
Microsoft’s Defender for Cloud hat Cloud Scopes und Unified RBAC eingeführt, eine einzige, cloud-agnostische Ebene, die Ressourcen segmentiert und die Transparenz über AWS, Azure und GCP gleichzeitig steuert.8 Dies ersetzt das bisherige Muster, bei dem Unternehmen mit Multi-Cloud-Umgebungen für jeden Anbieter separate, nicht interoperable Rollendefinitionen pflegen mussten. Für Sicherheitsteams in Hybrid-Umgebungen ist dies eine wesentliche betriebliche Änderung.
Google Cloud IAM
Google Cloud IAM ist um eine vierstufige Ressourcenhierarchie herum organisiert. Die Organisation steht an der Spitze und ist mit einem Google-Workspace- oder Cloud Identity-Konto eines Unternehmens verknüpft. Es ist der Wurzelknoten, zu dem letztlich alle Ressourcen gehören. Darunter liegen Ordner, die zusammengehörige Projekte gruppieren und in der Regel dazu dienen, die interne Struktur abzubilden: Geschäftsbereiche, Teams oder Umgebungen wie Produktion und Staging. Projekte liegen innerhalb von Ordnern und fungieren als primäre Grenze für Ressourcenverwaltung, Abrechnung und Zugriffskontrolle. Einzelne Ressourcen wie Compute Engine-Instanzen, Cloud Storage-Buckets und BigQuery-Datasets befinden sich ganz unten.
Servicekonto-Prinzipalsätze ermöglichen es, alle Servicekonten in einem Projekt, Ordner oder einer Organisation in Allow-, Deny- und Zugriffsrichtlinien zu referenzieren – nützlich für Organisationen, die große Populationen von Servicekonten verwalten. Selbstständiges Erteilen fehlender Berechtigungen aus Fehlermeldungen (GA 27. Februar 2026) reduziert die Reibung beim Berechtigungs-Debugging.9
Auf der Google Cloud Next ’26 kündigte Google außerdem einen gestrafften Katalog vordefinierter Rollen mit vereinfachten Administrator-, Bearbeiter- und Betrachterrollen, eine IAM-Rollenauswahl und die Möglichkeit an, für sensible Aktionen eine erneute Authentifizierung zu verlangen.10
6. VLI
Schienenbasierter Logistikanbieter in Brasilien. Verwaltet ein Eisenbahnsystem, 100 Lokomotiven, über 6.000 Zugfahrzeuge sowie 8.000 Mitarbeiter und 1.000 Auftragnehmer.
Herausforderung: Komplexe Zugriffskontrollen in der Lieferkette: Das Unternehmen hatte Schwierigkeiten, Zugriff auf Aufzeichnungen von Warenbewegungen und Transaktionen zuzuweisen.
CISO von VLI: „Wir haben rund 9.000 Mitarbeiter, die verschiedene Systeme nutzen müssen, um Züge zu bewegen, und wir brauchen ein gesteuertes System für besseres Timing; die Mitarbeiter können nicht warten, bis sie Zugriff haben, um den Lkw zu entladen.“
Lkw-Fahrer und Zugbetreiber mussten sich ständig bei Systemen anmelden, um Informationen und Transaktionen als Teil ihrer Frachtroutine zu erhalten, was den Prozess verlangsamte und die Produktivität verringerte. Trotz umfangreicher IT- und Entwicklungsteams gab es keinen Mechanismus, um privilegierte Personen zu erkennen oder zu verfolgen, die auf VLI-Server zugegriffen haben.11
Lösung und Ergebnis: VLI migrierte zu einer zentralisierten Plattform für die Benutzerzugriffskontrolle.
Schnelle Benutzerzugriffsverwaltung: VLI erreichte die Fähigkeit, den richtigen Benutzern zur richtigen Zeit Zugriff auf relevante Ressourcen zu geben. Die Reaktionszeiten bei Benutzerzugriffsanfragen wurden von 5 Tagen auf Sekunden reduziert.
Gesicherte Server: Server wurden gesichert, indem die Anforderung gemeinsamer autorisierter Anmeldeinformationen entfernt wurde.
Reduziertes Risiko von Malware- und Ransomware-Angriffen: Begrenzte die Zahl der Nicht-Administrator-Benutzer mit administrativem Zugriff auf Endpunkte und richtete Listen vertrauenswürdiger und nicht vertrauenswürdiger Apps sowie Anweisungen ein, wodurch das Risiko von Cyberangriffen minimiert wurde.
7. Nine Entertainment
Australiens größtes inländisches Medienunternehmen.
Herausforderung: Zugriffskontrollberechtigungen: Die Pflege individuell entwickelter Lösungen wurde zu einer enormen Belastung für das technische Personal, da Tausende von Zugriffskontrollberechtigungen nicht verwaltet werden konnten.
Lösung und Ergebnis: Nine Entertainment erstellte ein einheitliches Verzeichnis mit AD-Synchronisierung in Echtzeit und MFA, um standardisierte RBAC-Verfahren aufzubauen.12
Vereinheitlichte Zugriffsverwaltung: Das Unternehmen nutzt effektiv 200+ Verbindungen, um Zugriff auf 50+ Anwendungen und mehrere WordPress-Websites auf Basis individuell erstellter Berechtigungen bereitzustellen.
Verbesserte Authentifizierungskontrollen: Durch die Softwareimplementierung müssen Benutzer von Nine Entertainment keine MFA-Codes mehr eingeben; die Authentifizierung erfolgt reibungslos.
Beispiel: Mit Identitätsmanagement- und RBAC-Funktionen konnte Nine Entertainment Benutzer erkennen, die sich von einem beliebigen Standort aus anmelden, etwa vom Heimbüro. Wenn sich ein Benutzer für die identitätsbasierte Authentifizierung registrieren muss, wird er durch ein Self-Service-basiertes, assistentengestütztes Registrierungsverfahren geführt.
8. SaaS und Multi-Tenant-Anwendungen: Das Rollenexplosionsproblem
Kundensupport-Plattformen, Projektmanagement-Tools und SaaS-CRMs stellen eine besondere RBAC-Herausforderung dar.
Dies ist mit vier Rollen beherrschbar. Das Problem entsteht, wenn Teams beginnen, Ausnahmen zu berücksichtigen.
Dies ist eine Rollenexplosion. Es handelt sich um einen strukturellen Fehlermodus von RBAC, nicht um einen Randfall. Er tritt insbesondere dann auf, wenn Unternehmen versuchen, Richtlinienvarianten, Bedingungen, Ausnahmen und Kontext in Rollennamen zu codieren, statt in eine Richtlinien-Engine, die für deren Verarbeitung ausgelegt ist.
Wie Organisationen damit umgehen:
Die praktische Lösung ist ein Hybridmodell. RBAC übernimmt die grundlegenden, stabilen und klar definierten Job-Funktionsrollen. ABAC (Attribute-Based Access Control) oder PBAC (Policy-Based Access Control) behandelt die Bedingungen: Zugriffszeit, Gerätezustand, Datenklassifizierungsstufe und geografischer Standort.
9. RBAC und Agentic AI: Das strukturelle Problem 2026
Traditionelles RBAC wurde für menschliche Benutzer mit stabilen Identitäten und vorhersehbaren Zugriffsmustern entwickelt. KI-Agenten sind beides nicht.
Auf der RSAC 2026 beschrieb Danny Brickman, CEO von Oasis Security, das Kernproblem: „Ein Agent ist nur so gut wie der Zugriff, der ihm gewährt wird. Ein Agent ohne Zugriff bedeutet im Grunde nichts. Ein Agent mit vollem Zugriff auf Ihre Unternehmensdaten hat den vollen potenziellen Wert für das Unternehmen.“13
Das Problem besteht nicht einfach darin, dass KI-Agenten Rollen benötigen. Es besteht darin, dass sie anders arbeiten als menschliche Benutzer, und zwar auf eine Weise, die Kernannahmen von RBAC verletzt:
- Maschinenidentitäten übertreffen menschliche Identitäten in den meisten Unternehmensumgebungen bereits bei Weitem
- Agenten ändern ihren Zustand dynamisch. Derselbe Agent, der in einem Moment Routineaufgaben erledigt, benötigt im nächsten möglicherweise erweiterten Zugriff
- Ein Agent, der die vollständigen Berechtigungen eines Benutzers erbt (häufig in frühen Implementierungen), führt zu ererbter Überprivilegierung in großem Maßstab
- Das Auditprotokoll zeigt die Identität des Agenten und nicht die Identität des ursprünglichen Benutzers, wodurch die Rechenschaftspflicht aufgehoben wird
IANS Research identifizierte Lösungen für das Model Context Protocol (MCP) als das spezifische Integrationsmuster, bei dem aktuelle Authentifizierungs- und Autorisierungsstrukturen echte Schwachstellen schaffen.14
Die Branchenreaktion geht in Richtung absichtsbasierter und Just-in-Time-Zugriffsmodelle: temporäre, eng gefasste Berechtigungen, die bei Bedarf bereitgestellt und automatisch wieder entzogen werden, statt dauerhafter Rollen, die ein Agent kontinuierlich innehat.15
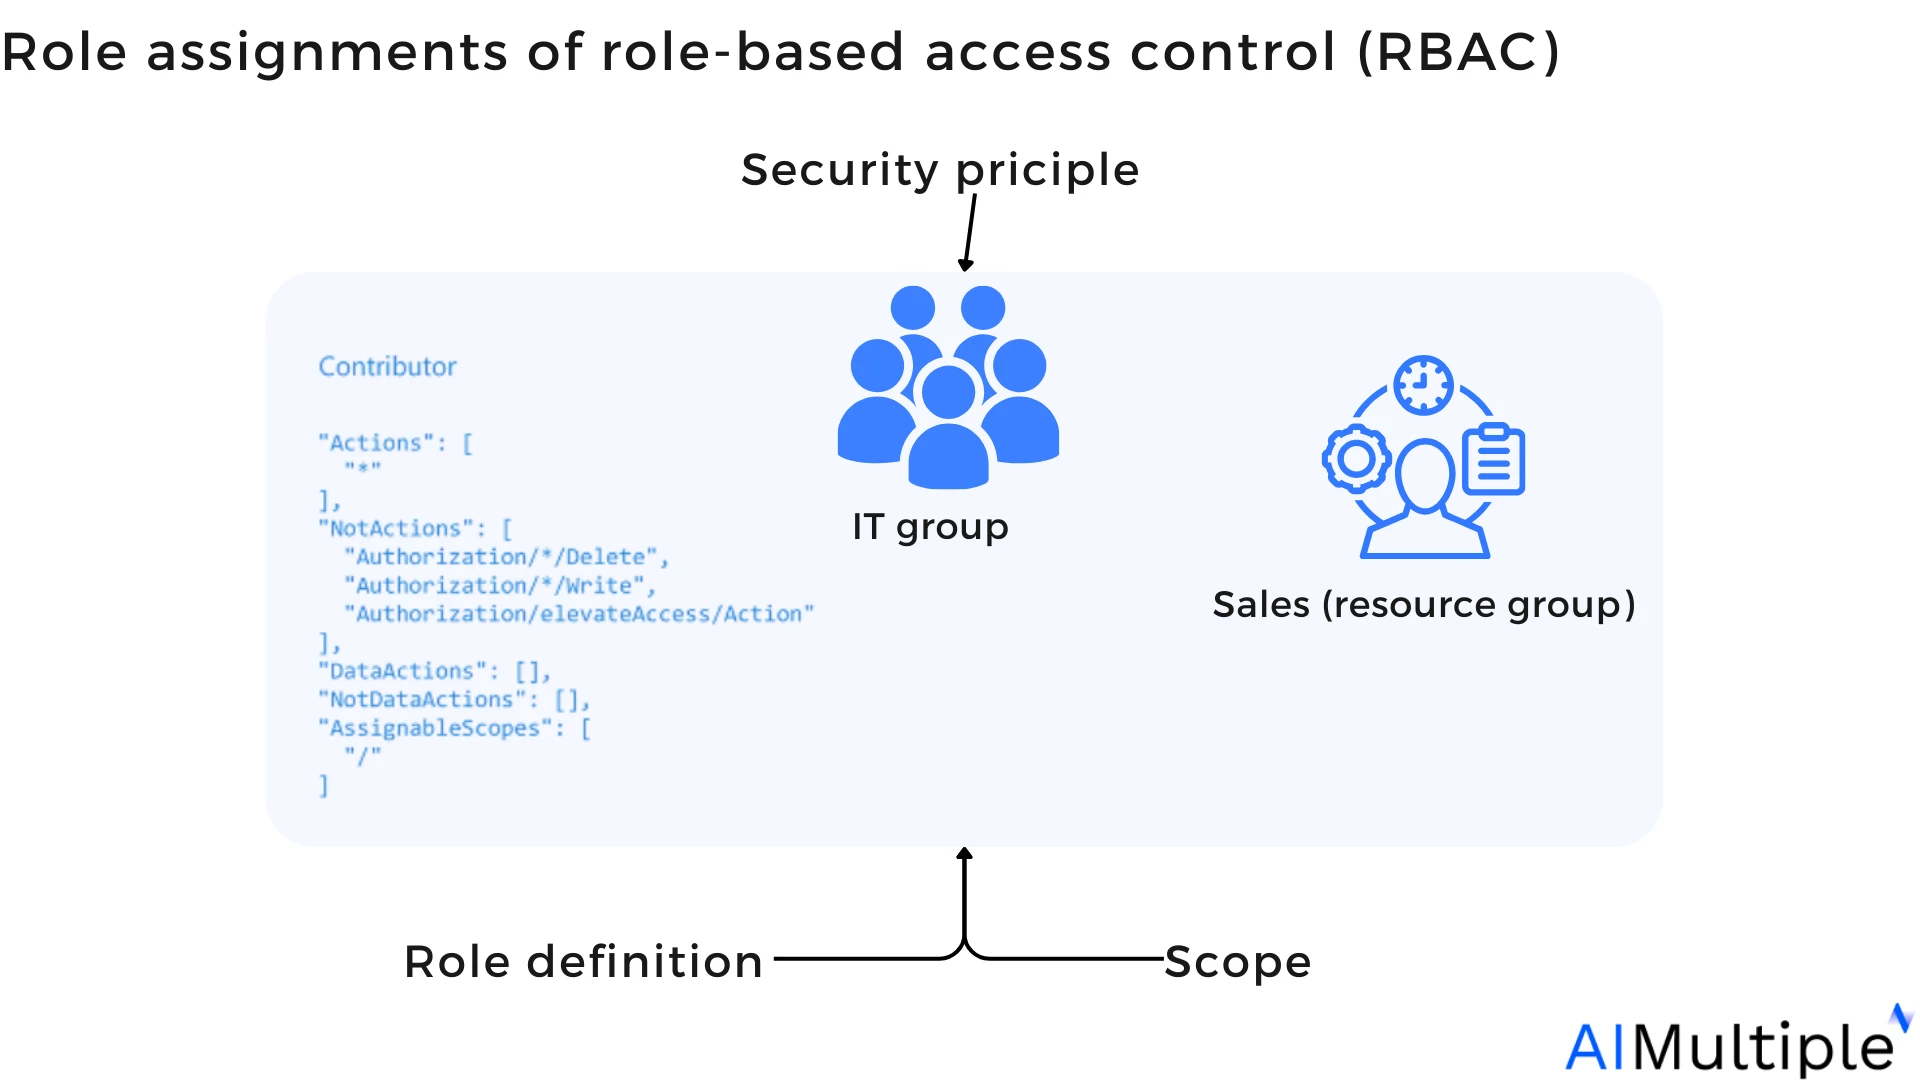
Was ist RBAC?
Rollenbasierte Zugriffskontrolle (RBAC) ist ein Modell zur Verwaltung des Benutzerzugriffs, um Ressourcen wie Informationen, Anwendungen und Systeme vor unbefugtem Zugriff zu schützen.
Abbildung 1: Rollenzuweisungen der rollenbasierten Zugriffskontrolle
Probleme ohne RBAC
Das Prinzip der „geringsten Rechte“ (Least Privilege) ist schwer anzuwenden: Administratoren können Benutzerrollen und Berechtigungen nicht nachvollziehen. Sie könnten den niedrigsten Zugriffsgrad, den ein Mitarbeiter zur Erfüllung seiner Aufgaben benötigt, nicht ermitteln.
Onboarding dauert länger: Benutzerberechtigungen für neue Mitarbeiter werden fallweise über spezielle Formulare beantragt.
Stellenwechsel sind komplex: Die Zugriffskontrolle für Personen, die den Arbeitsplatz wechseln, erfordert individuelle Anpassungsanträge.
Risiko unbefugten Zugriffs: Kann Missbrauch beinhalten und zu gespiegeltem Zugriff führen (Berts Zugriff erscheint wie Evas).
RBAC-Demonstration: Zuweisen von Rollen und Berechtigungen
Stellen Sie sich eine Zahnarztpraxis vor, die ein SaaS-Produkt abonniert, um Gesundheitsdienstleistungen für potenzielle Kunden zu verwalten und zu bewerben, mit den folgenden Modulen:
Abrechnungsmodul: Erfasst Zahlungen von Versicherungen und Patienten für medizinische Leistungen, die durch zahnmedizinische Abrechnungscodes abgedeckt sind.
Vertriebsmodul: Ermöglicht es Zahnarztpraxen, potenzielle Leads nach der Wahrscheinlichkeit zu kategorisieren, dass sie ein Produkt/eine Dienstleistung kaufen.
Berechtigungen einrichten
Administratoren der Zahnarztpraxis verwenden die Benutzeroberfläche der Software, um Berechtigungszugriffe für verschiedene Geschäftsfunktionen zuzuweisen.
Mithilfe von Drag-and-Drop-Optionen erstellen Administratoren verschiedene Berechtigungen: „Anzeigen“, „Bearbeiten“, „Erstellen“ und „Löschen“.
Berechtigungen des Abrechnungsmoduls (nur Abrechnungsmanager):
- Anzeigen: billing_codes
- Anzeigen: customer_ID
- Erstellen: invoice
Berechtigungen des Vertriebsmoduls (Vertriebsmanager):
- Anzeigen: sales_database
- Erstellen: sales_database
- Bearbeiten: sales_database
- Löschen: sales_database
Nach dem Festlegen der Berechtigungen erstellt der Administrator die Rolle „Vertriebsmanager“ und weist dieser Rolle diese Berechtigungen zu, wodurch der Zugriff anderer Mitarbeiter auf die Vertriebsdatenbank eingeschränkt wird.
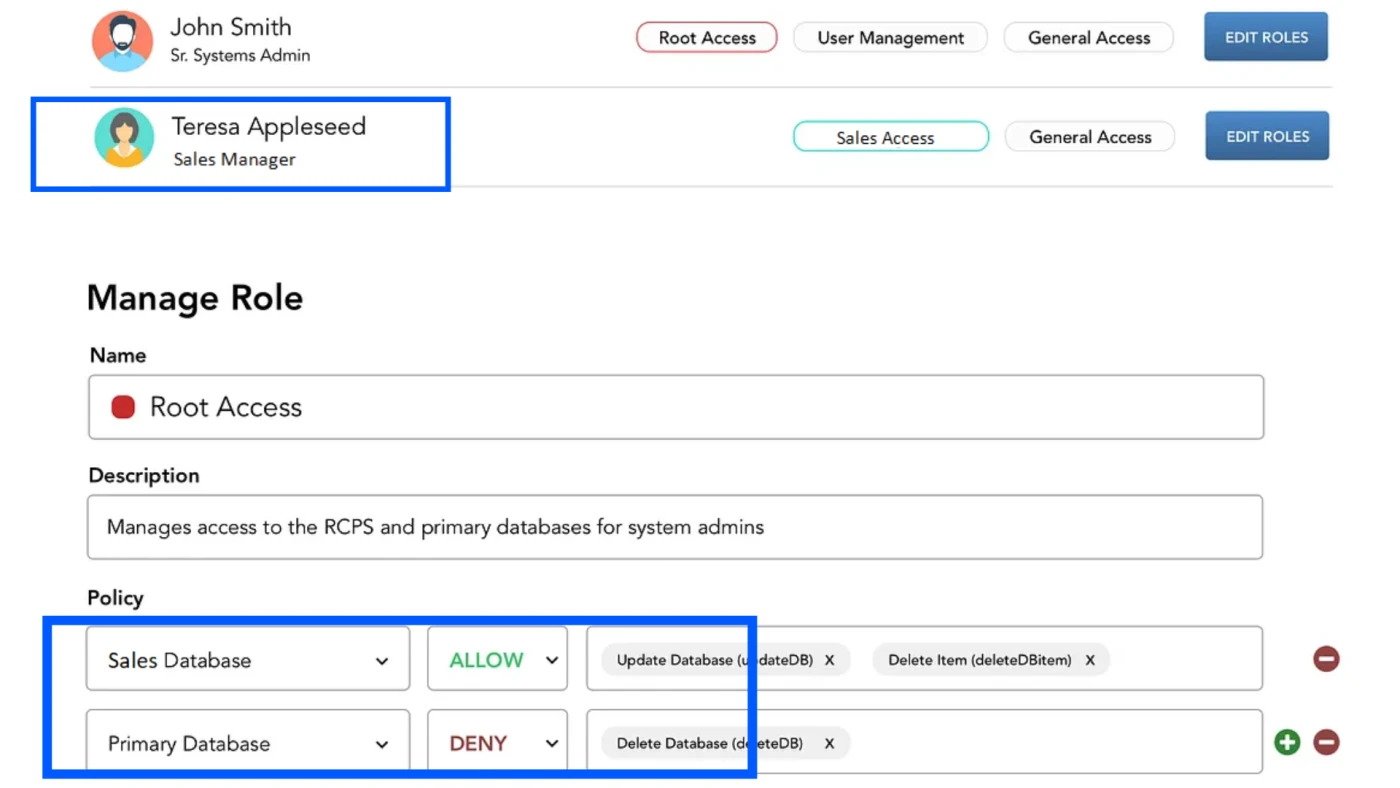
Abbildung 2: Bewertung von RBAC-Richtlinien für den „sales_manager“ mit Elementen der Benutzeroberfläche (UI)
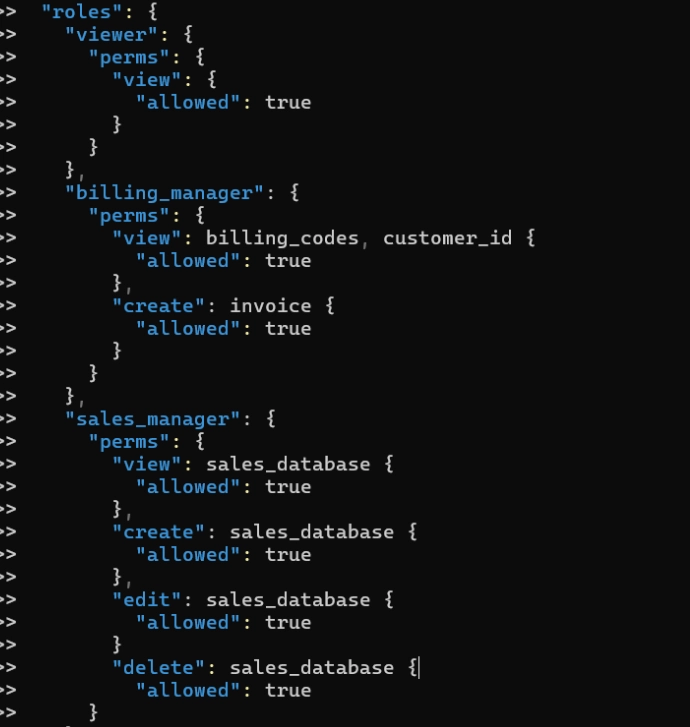
Abbildung 3: Beispiel dafür, wie die Datei data.json für die Rollen „billing_manager“ und „sales_manager“ aussehen könnte
5 Vorteile von RBAC
1. Begrenzung exzessiver Zugriffe
Mit dem Übergang zu Cloud-Infrastruktur, SaaS-Apps und Single Sign-on (SSO) erben Einzelpersonen und Gruppen häufig Rollen mit übermäßigem Zugriff. RBAC reduziert dieses Risiko, indem es Gruppen und Untergruppen definiert, sodass Benutzer nur auf das zugreifen können, was sie benötigen.
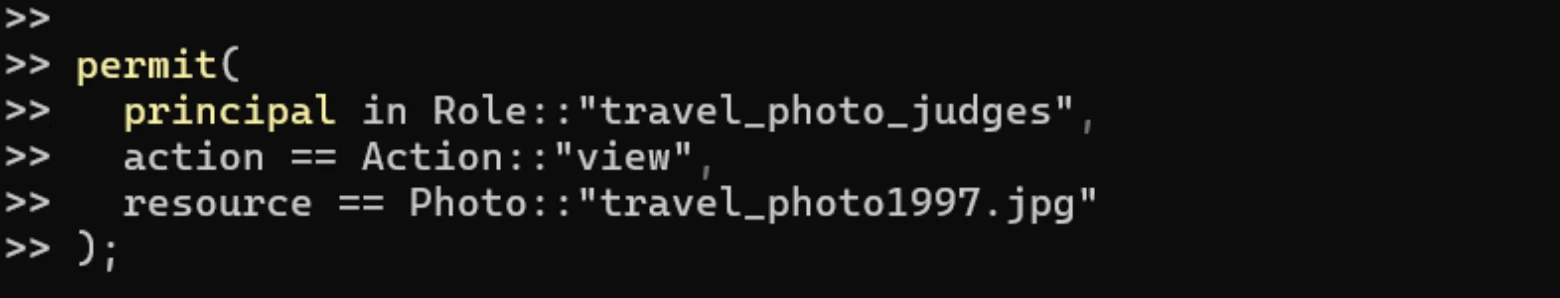
Beispiel: Benutzer reichen Bilder zu einem Wettbewerb für die besten Reisefotos ein. Nur die Wettbewerbsjuroren sollten diese Fotos sehen. Eine Richtlinie erlaubt es jedem Eintrag in der Position „travel_photo_judges“, das Foto „travel_photo1997.jpg“ anzusehen.
Dies wird durch eine RBAC-Auswertung erreicht, die Gruppeninformationen an die Auswertungs-Engine übergibt und feststellt, ob die in der Berechtigungsanfrage angegebene Eingabe Mitglied der Gruppe ist.
2. Spezifische Zugriffskontrollrichtlinien
RBAC-Systeme bieten feinere, auf die Bedürfnisse eines Unternehmens zugeschnittene Zugriffskontrollrichtlinien als Mainframe-Systeme.
Beispiel: Administratoren von RBAC-Systemen verwenden Rollen für administrative Zwecke, indem sie den Netzwerkzugriff basierend auf der Rolle einer Person einschränken, z. B. „Gastbenutzer mit eingeschränkten Berechtigungen“.
3. Unterstützung auf Anwendungsebene
RBAC hilft Unternehmen, einen granularen Zugriffsansatz zu verfolgen, indem Berechtigungen auf Anwendungsebene unterstützt werden.
Beispiel: RBAC kann in einem Schreibprogramm eine Reihe von Berechtigungen zuweisen, die es Benutzern ermöglichen, Inhalte zu lesen, zu bearbeiten und zu löschen.
4. Flexible Rollenzuweisung
RBAC-Modelle bilden Beziehungen zwischen Rollen, Berechtigungen und Benutzern ab. Zwei Rollen können als einander ausschließend definiert werden, sodass derselbe Benutzer nicht beide innehaben kann (beispielsweise kann ein Benutzer, der Zahlungen erstellt, diese nicht auch genehmigen). Dies erzwingt die Aufgabentrennung.
Beispiel: Wenn eine Berechtigung festgelegt ist, kann sie zahlreichen Rollen zugewiesen werden. Matt kann sowohl administrative als auch Finanzspezialistenrollen innehaben, während Eva nur eine Finanzspezialistenrolle hat.
5. Nachweis von Compliance
Die Implementierung von RBAC hilft Finanzinstituten und Gesundheitsdienstleistern, die Einhaltung technischer und betrieblicher Standards nachzuweisen, darunter HIPAA, PCI und PHI.
Warum RBAC verwenden?
Unbefugter Netzwerkzugriff machte 2023 40 % der Cyber-Eindringversuche durch Dritte aus. Da unbefugter Zugriff eine der Hauptursachen für Datenschutzverletzungen ist, ist die Einführung von RBAC entscheidend, insbesondere für Unternehmen mit mehreren Mitarbeitern.
1. Verbesserte Sicherheit
Minimiertes Risiko unbefugten Zugriffs: Durch die Zuweisung von Berechtigungen auf Basis von Rollen statt Einzelpersonen lässt sich leichter sicherstellen, dass Benutzer nur Zugriff auf die für ihre Rollen erforderlichen Informationen und Ressourcen haben.
Anwendung des Least-Privilege-Prinzips: Benutzern wird die minimale Zugriffsebene gewährt, die zur Ausführung ihrer Aufgaben erforderlich ist, wodurch das Risiko interner Datenschutzverletzungen und der Preisgabe sensibler Informationen verringert wird.
2. Vereinfachte Verwaltung
Einfache Verwaltung: Administratoren können Benutzerberechtigungen einfach nach Rolle zuweisen und verwalten, statt sie einzeln zu verwalten.
Skalierbarkeit: Wenn Unternehmen wachsen, werden neue Benutzer schnell vordefinierten Rollen zugewiesen, was den Onboarding-Prozess optimiert und konsistente Zugriffskontrollrichtlinien gewährleistet.
3. Reduziertes Fehlerrisiko
Zentralisierte Kontrolle: Die zentralisierte Verwaltung von Rollen reduziert das Risiko menschlicher Fehler bei der Zuweisung von Berechtigungen und stellt sicher, dass Zugriffsrichtlinien konsistent durchgesetzt werden.
Klare Rechenschaftspflicht: Mit RBAC lässt sich die Verantwortung und Rechenschaftspflicht für den Zugriff auf sensible Ressourcen leichter bestimmen.
4. Einhaltung von Compliance-Vorgaben
Regulatorische Compliance: RBAC hilft Unternehmen, verschiedene regulatorische Anforderungen zu erfüllen, indem sichergestellt wird, dass der Zugriff auf sensible Daten kontrolliert und dokumentiert wird.
Audit-Trails: Der rollenbasierte Charakter der Zugriffskontrolle erleichtert es, nachzuverfolgen und zu prüfen, wer Zugriff auf welche Ressourcen hat, und ermöglicht so eine bessere Überwachung und Berichterstattung.
 Als bevorzugte Quelle hinzufügen
Zukunft von RBAC
Branchenübergreifend hat sich RBAC gewandelt von:
Statische Stellenbezeichnungen: Dynamische, aufgabenbasierte Rollen
Dauerhafte Berechtigungen: Temporärer, kontextbezogener Zugriff
Rein menschliche Kontrolle: Identity Governance für Menschen und KI
Bei RBAC geht es nicht mehr nur darum, „wer sich anmelden kann“. Es geht darum, wer handeln kann, wann und unter welchen Bedingungen – und das mit Nachvollziehbarkeit jeder Aktion.
Weiterführende Literatur
- Top 10 Mikrosegmentierungs-Tools
- Intrusion Prevention: Wie funktioniert sie? & 3 Methoden
- Lösungen für Netzwerksicherheits-Richtlinienmanagement (NSPM)
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem},
  title  = {{9 Praxisbeispiele für RBAC}},
  year   = {2026},
  month  = may,
  howpublished    = {\url{https://aimultiple.com/rbac-examples}},
  note   = {AIMultiple. Abgerufen am 26. Mai 2026}
}
Änderungsprotokoll
4 AktualisierungenAbschnitte zu Kubernetes-RBAC im Gesundheitswesen, Cloud-Anbieter-RBAC in AWS, Azure und Google Cloud sowie agentenbasierter KI hinzugefügt.
Der Abschnitt „Praxisbeispiele für RBAC“ wurde um drei neue Unternehmensbeispiele erweitert.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.



Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.