


Top 8 Tools zur Netzwerksegmentierung
Herkömmliche Ansätze zur Netzwerksegmentierung beruhen in der Regel auf der manuellen Einrichtung und Überwachung von Firewall-Richtlinien. Um diese Hindernisse zu überwinden, können Unternehmen auch ausgefeiltere Segmentierungsstrategien nutzen, indem sie Mikrosegmentierungstools und das Zero-Trust-Framework einsetzen.
Wir haben Netzwerksegmentierungsplattformen anhand von Funktionen, Bereitstellungsflexibilität und verifizierten Nutzerbewertungen analysiert. Die folgenden Tools stellen die besten Optionen für hardwarebasierte, softwaredefinierte und cloudnative Segmentierungsansätze dar.
Die besten Tools zur Netzwerksegmentierung
FireMon
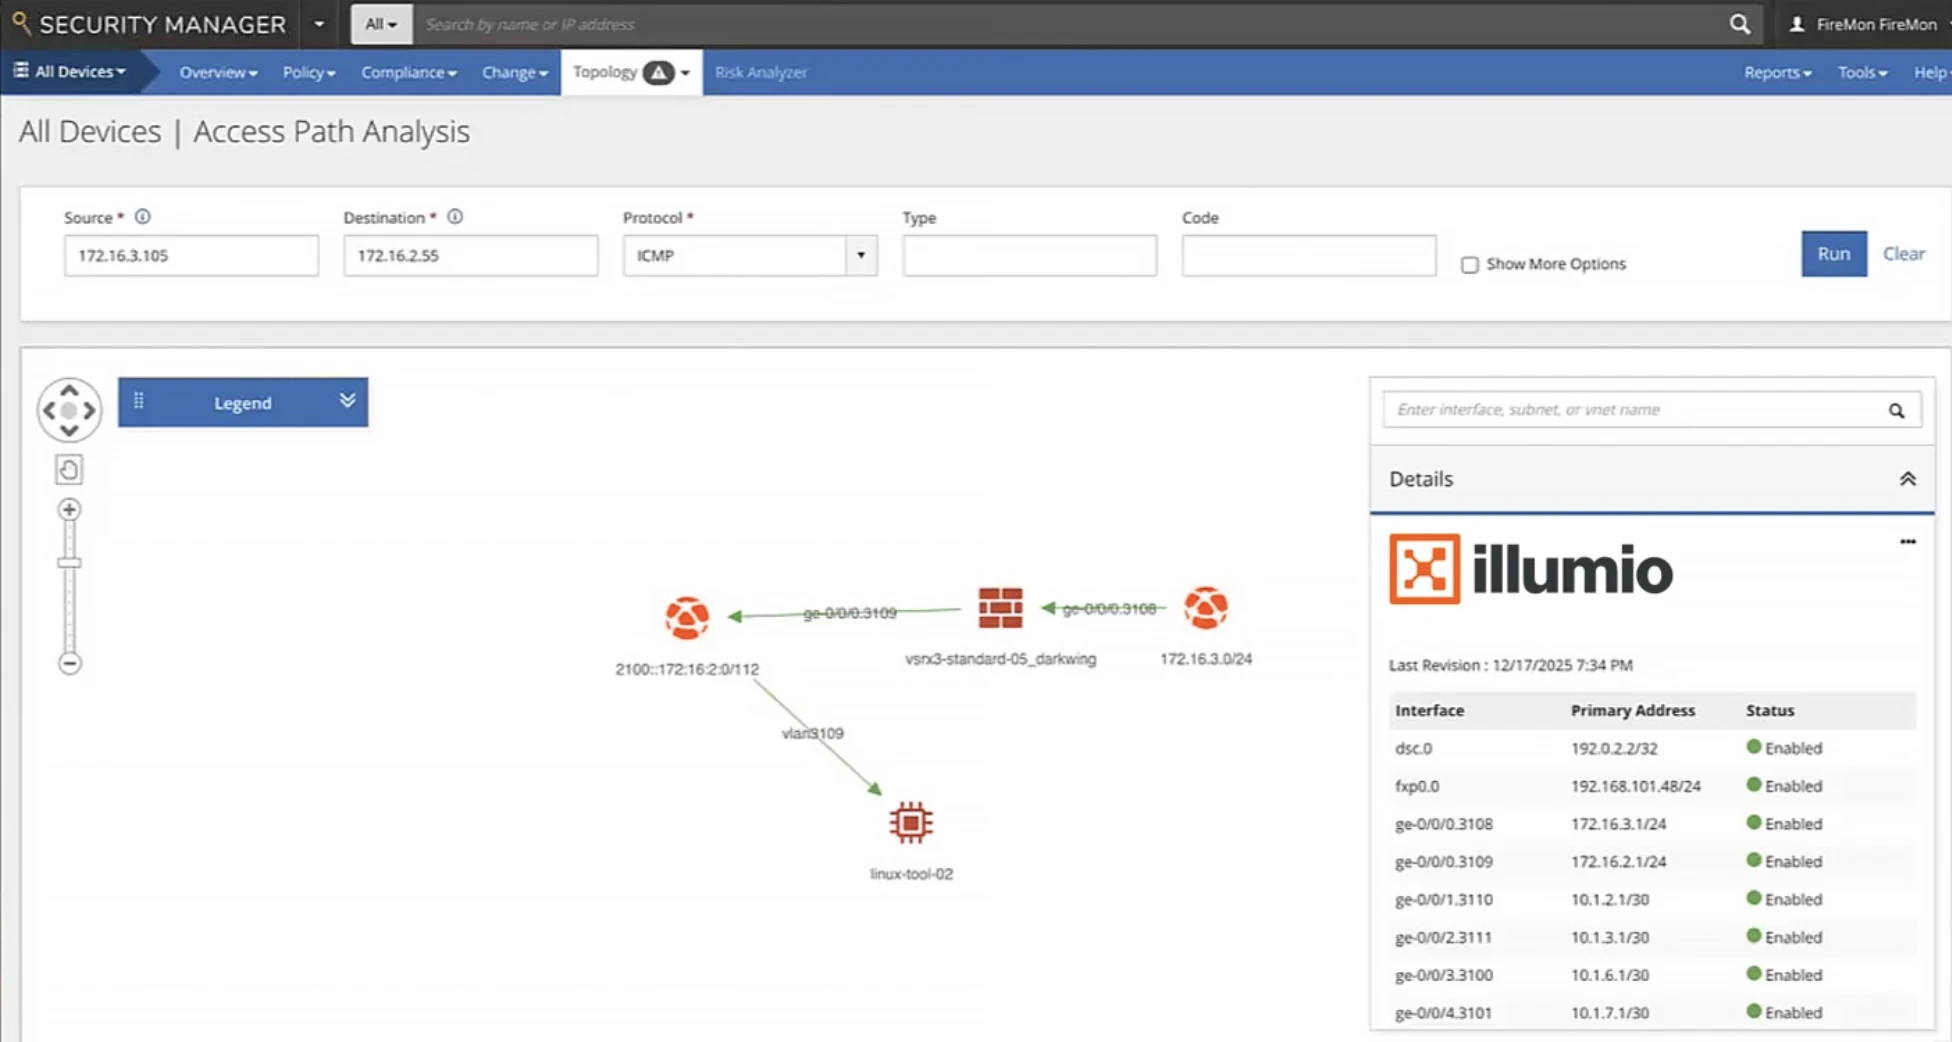
FireMon ist eine Plattform für die Verwaltung von Netzwerksicherheitsrichtlinien, die Governance und kontinuierliche Validierung von Segmentierungsrichtlinien über Multi-Vendor-Firewall-Umgebungen, Cloud- und Mikrosegmentierungsplattformen hinweg bietet.
Statt selbst als Durchsetzungsebene zu fungieren, befindet sich FireMon oberhalb vorhandener Segmentierungstools wie Illumio und VMware NSX und stellt sicher, dass die von ihnen durchgesetzten Richtlinien im Laufe der Zeit korrekt, konform und an der Absicht ausgerichtet bleiben. Wenn Segmentierungsumgebungen wachsen, häufen sich Richtliniendrift und Fehlkonfigurationen; die Aufgabe von FireMon besteht darin, diese Lücken zu erkennen und zu beheben, bevor sie zu ausnutzbaren Pfaden werden.
Hauptfunktionen:
- Zero-Trust-Mikrosegmentierungs-Governance: Führt Zero Trust über die anfängliche Bereitstellung hinaus zu einer kontinuierlichen, verifizierten Kontrolle von Segmentierungsregeln über Netzwerk-, Cloud- und Host-Ebenen hinweg.
- Risk Analyzer: Korreliert Schwachstellendaten mit Netzwerkzugriffspfaden, um zu ermitteln, welche Gefährdungen tatsächlich erreichbar sind, und priorisiert die Behebung nach dem tatsächlichen Risiko statt allein nach Schweregradbewertungen.
- Policy Planner: Automatisiert Änderungsworkflows mit integrierter Risikobewertung, bevor Richtlinienänderungen auf Firewalls oder Segmentierungsplattformen bereitgestellt werden.
- Policy Manager: Echtzeit-Verwaltung von Netzwerksicherheitsrichtlinien mit automatisierter Compliance-Berichterstattung und Regeloptimierung in Multi-Vendor-Umgebungen.
- Cloud Defense: Erweitert die Richtlinien-Governance auf AWS-, Azure- und GCP-Umgebungen.
- Integrationen: Verbindet sich mit ITSM, SIEM/SOAR, Schwachstellenscannern und Mikrosegmentierungsplattformen, einschließlich Illumio.
Tufin
Tufin ist eine cloudgehostete Netzwerksicherheitsplattform, die auf die Verwaltung von Netzwerksicherheitsrichtlinien spezialisiert ist. Sie ermöglicht die Integration des Netzwerksicherheitsmanagements mit dem Schutz von Cloud-Diensten über ein hybrides virtuelles Netzwerk hinweg.
Tufin kann in verschiedenen Umgebungen implementiert werden, darunter vor Ort, vollständig in der Cloud oder über einen Hybridansatz, der lokale und Cloud-Elemente kombiniert.
Hauptfunktionen:
- Transparenz: Tufin bietet Einblicke in den Netzwerkverkehr und die Sicherheitseinstellungen, indem alle Pakete an ihre vorgesehenen Ziele weitergeleitet oder ihre Weiterleitung verhindert wird. Diese Lösung kann vor Ort installiert oder als cloudbasiertes SaaS-Angebot genutzt werden.
- R25-2-Funktion: KI-gestützte Richtlinien-Insights und breitere, einheitliche Transparenz; die R25-2-Anmerkungen von Tufin besagen außerdem, dass TOS jetzt Akamai Guardicore sowohl in lokalen als auch in SaaS-Umgebungen überwachen kann.
- Automatisierte Netzwerkerkennung und Verkehrsflusszuordnung: Der Anbieter nutzt Netzwerkmanagement-Tools, um alle verbundenen Netzwerkgeräte und Server sowie die Verbindungen zwischen ihnen zu identifizieren. Nachdem die Geräte erkannt wurden – darunter Router, Switches, Server und Workstations – erstellt die Netzwerksegmentierungssoftware eine Netzwerktopologiekarte.
Cisco Secure Workload
Cisco Secure Workload, früher bekannt als Cisco Tetration, ist eine Zero-Trust-Mikrosegmentierungslösung, die Workloads in lokalen Rechenzentren, öffentlichen Clouds und privaten Clouds schützt.
Hauptfunktionen:
- Cisco Secure Workload SaaS-Release: Das Release bietet eine breitere Erkennungs- und Betriebsabdeckung für Azure, darunter Azure-Lastenausgleiche, Private-Link-/Private-Endpoint-Dienste, Azure-SQL-Server, Azure Functions, tagbasierte Filterung und Backup/Restore für Azure-Netzwerksicherheitsgruppen.
- Flexible Bereitstellungsoptionen: Cisco Secure Workload bietet Software as a Service (SaaS) und hardwarebasierte Appliance-Modelle. Das SaaS-Paket ermöglicht es Unternehmen, den Bedarf an lokaler Hardwarewartung zu reduzieren.
- Zero-Trust-Segmentierung: Es handelt sich um einen Cybersicherheitsansatz, der auf der Prämisse basiert, dass jede Zugriffsanfrage authentifiziert und autorisiert wird.
- Netzwerksicherheitswarnungen: Wenn potenziell bösartige Aktivitäten in einem Netzwerk erkannt werden, erzeugen Netzwerksicherheitssysteme Benachrichtigungen. Diese Warnungen dienen dazu, Netzwerkressourcen zu schützen, Datenschutzverletzungen und Sicherheitsbedrohungen, zu verhindern und sensible Daten zu schützen.
VMware NSX
VMware NSX ist eine Plattform für softwaredefiniertes Networking (SDN) und Sicherheit und bietet eine Reihe von Sicherheitsfunktionen, darunter Mikrosegmentierung und Netzwerkzugriffsverwaltung. Es stellt eine virtualisierte Netzwerkebene bereit, die von der zugrunde liegenden physischen Infrastruktur entkoppelt ist.
NSX setzt ausgeklügelte Mechanismen zur Bedrohungsprävention ein, etwa Intrusion-Detection-Systeme (IDS/IPS), Sandboxing sowie Netzwerkverkehrsanalyse/Network Detection and Response (NTA/NDR), um vor schädlichen Bedrohungen und Ransomware-Angriffen zu schützen.
Hauptfunktionen:
- L2-L7-Netzwerkstack: Bezieht sich auf die Schichten 2 bis 7 im OSI-Modell (Open Systems Interconnection), wobei jede Schicht eine eigene Funktion bei der Verwaltung der Netzwerkkommunikation übernimmt.
- Verteilte Firewall: Implementiert Firewall-Funktionen und -Regeln präzise über verschiedene Netzwerksegmente hinweg. Im Gegensatz zu herkömmlichen, zentralisierten Firewalls, die hauptsächlich den äußeren Rand des Netzwerks schützen, sind verteilte Firewalls in der gesamten Netzwerkinfrastruktur integriert. Diese Methode ermöglicht einen anpassungsfähigeren und gründlicheren Ansatz für die Netzwerksicherheit.
- Netzwerk und Sicherheit über mehrere Standorte: Diese Methode umfasst die Planung, Bereitstellung und Überwachung der Netzwerkinfrastruktur und der Sicherheitsprotokolle an verschiedenen geografischen Standorten.
Illumio
Illumio bietet eine cloudbasierte Plattform, die auf Zero-Trust-Segmentierung spezialisiert ist und ein Sicherheitsmodell ermöglicht, das sich für eine Reihe von Umgebungen eignet, darunter lokale Rechenzentren sowie private und öffentliche Clouds.
Illumio Segmentation nutzt den Workload-Kontext, um konsistente Sicherheitsrichtlinien über verschiedene Computing-Umgebungen hinweg anzuwenden.
Illumio hat eine Funktion zur Externalisierung der Richtlinienperspektive hinzugefügt, mit der Daten der Richtlinienperspektive in Azure Blob Storage oder AWS S3 gespeichert werden können, um gemeinsam auf Knoten zuzugreifen; die Anmerkungen zu Illumio 26.1 dokumentieren außerdem Leistungsverbesserungen, darunter schnellere Prüfungen auf Regelüberlappungen.
Hauptfunktionen:
- Zero-Trust-Mikrosegmentierung: Dieser Ansatz kombiniert die Prinzipien von Zero Trust (niemals vertrauen, immer verifizieren) mit der Praxis der Mikrosegmentierung (Aufteilung des Netzwerks in kleinere Segmente).
- Kommunikationsvisualisierung: Die Netzwerksegmentierungslösung von Illumio ermöglicht es Unternehmen, die gesamte Kommunikation und alle Netzwerkverkehrsflüsse zwischen Workloads und Netzwerkgeräten zu visualisieren.
- Kontinuierliche Überwachung: Die ständige Überwachung von IT-Infrastrukturen und Netzwerken ist entscheidend, um potenzielle Sicherheitsrisiken, betriebliche Ineffizienzen oder regulatorische Verstöße zu erkennen.
AlgoSec
Die AlgoSec-Plattform erleichtert die Implementierung von Sicherheitsrichtlinien in hybriden Netzwerken, einschließlich Cloud-Diensten, softwaredefiniertem Networking (SDN) und traditioneller lokaler Infrastruktur.
AlgoSec hat seine Security-Management-Lösung veröffentlicht, die den Algo KI Bot, eine breitere AWS/Azure/GCP-Unterstützung, Arbeitsauftragsempfehlungen für die Google Cloud-Netzwerk-Firewall-Richtlinie, Transparenz in Strata Cloud Manager sowie neue Compliance-Zuordnungen einschließlich NIS2 und SOC 2 einführt.
Hauptfunktionen:
- Cloud-native Application Protection Platform (CNAPP): AlgoSec implementiert eine CNAPP-Strategie, um Konfigurations- und Infrastruktur-as-a-Service-Netzwerkrisiken (IaaS) zu identifizieren.
- Mehrere Bereitstellungsmodelle: Die Plattform bietet eine Vielzahl von Bereitstellungsoptionen, darunter lokale, cloudbasierte und hybride Umgebungen, um unterschiedlichen Anforderungen an die IT-Infrastruktur gerecht zu werden.
 Als bevorzugte Quelle hinzufügen
Faddom
Faddom ist eine Plattform zur Dokumentation von IT-Assets, die Funktionen zur Netzwerkerkennung bietet. Der Schwerpunkt liegt auf Application Dependency Mapping (ADM) und liefert Erkenntnisse zur Sicherstellung der Compliance sowie zur Unterstützung bei der Umstellung von Rechenzentren und Cloud-Migrationen durch die detaillierte Kartierung von Anwendungsstrukturen.
Das IT-Infrastruktur-Mapping-Tool von Faddom identifiziert und visualisiert die IT-Infrastrukturkomponenten eines Unternehmens, darunter Server und Speichergeräte, und ermöglicht so ein umfassendes Verständnis und Management der IT-Assets.
Hauptfunktionen:
- Mikrosegmentierungsplanung: Mikrosegmentierung ist eine Netzwerksicherheitsstrategie, die ein Netzwerk in kleinere, getrennte Zonen unterteilt, um die Kontrolle über den Datenfluss zu verbessern. Dieser Ansatz trägt wesentlich dazu bei, die unautorisierte Ausbreitung von Bedrohungen innerhalb eines Netzwerks zu verhindern, indem die für laterale Bewegungen verfügbaren Pfade eingeschränkt werden.
- Netzwerk-Mapping: Netzwerk-Mapping oder Netzwerkvirtualisierung, umfasst das Identifizieren und Darstellen der verschiedenen Komponenten und Verbindungen innerhalb eines Netzwerks. Dieser Prozess hilft, sowohl die physischen als auch die virtuellen Aspekte von Netzwerken zu visualisieren, und zeigt, wie verschiedene Geräte und Dienste miteinander verbunden sind. Er bietet einen umfassenden Überblick über die Netzwerkstruktur, einschließlich ihrer Geräte, Verbindungen und der Beziehungen der einzelnen Elemente zueinander.
- Netzwerkerkennung: Der Netzwerkerkennungsprozess spielt für Netzwerkadministratoren eine entscheidende Rolle, da er die Identifizierung und Verbindung von Geräten innerhalb eines Netzwerks ermöglicht. Dieser erste Schritt ist sowohl für die Kartierung als auch für die Verfolgung der Netzwerkinfrastruktur unerlässlich und verbessert so das Management des gesamten Netzwerksystems.
- Erkennung von Schwachstellen (CVEs): Die CVE-Erkennung umfasst das Erkennen und Katalogisieren öffentlich bekannt gewordener Cybersicherheitsschwachstellen und -risiken. Dieser Prozess beinhaltet die Pflege einer Liste bekannter Sicherheitslücken, die Software oder Hardware betreffen. Jeder aufgeführten Schwachstelle wird eine eindeutige CVE-ID zugewiesen, was eine einheitliche Überwachung und Diskussion über verschiedene Sicherheitsplattformen und -systeme hinweg erleichtert.
Akamai Guardicore Segmentation
Akamai Guardicore Segmentation ist eine Netzwerksegmentierungsplattform, die entwickelt wurde, um die Netzwerksicherheit durch fortschrittliche Segmentierung zu verbessern. Sie ist sowohl als SaaS-Angebot als auch als Netzwerk-Appliance verfügbar und eignet sich für unterschiedliche Umgebungen wie Rechenzentren, Multiclouds und Endpunkte.
Die Netzwerksegmentierungslösungen von Akamai nutzen softwaredefiniertes Networking und Mikrosegmentierung, um unautorisierte laterale Bewegungen innerhalb von Netzwerken wirksam zu blockieren und eine granulare Kontrolle über einzelne Prozesse zu gewährleisten.
Hauptfunktionen:
- Datenerfassungsmethoden: Guardicore Centra nutzt eine vielfältige Methode zur Erfassung von Daten von Cloud-Service-Providern, darunter agentenbasierte Sensoren, netzwerkbasierte Datensammler und Virtual Private Cloud (VPC)-Flussprotokolle. Diese gesammelten Daten werden durch einen automatisierten Kennzeichnungsprozess verarbeitet und kontextualisiert. Das Kennzeichnungsverfahren von Guardicore Centra lässt sich in die vorhandenen Datenquellen des Unternehmens integrieren, etwa Configuration-Management-Datenbanken.
- Dynamische visuelle Karte: Sie bietet eine grafische Echtzeit-Darstellung der Netzwerkinfrastruktur, die ständig aktualisiert wird, um Änderungen abzubilden. Diese dynamische visuelle Karte bietet Administratoren eine intuitive Möglichkeit, neue Geräte oder Sicherheitsrisiken schnell zu erkennen, sobald sie auftreten.
- Richtlinienbasierte Segmentierung: Dabei wird ein Netzwerk nach vorgegebenen Regeln und Richtlinien in separate Segmente unterteilt. Dieser Ansatz überwacht die Leistung der Netzwerksegmentierungsrichtlinie und ermöglicht es Unternehmen, ihre Netzwerksicherheitsprotokolle an bestimmte Compliance-Standards anzupassen.
Check Point CloudGuard Network Security
CloudGuard Network Security ist eine cloudnative Sicherheitsplattform, die Bedrohungsschutz und automatisierte Sicherheit für Cloud-Netzwerke bietet. Sie ermöglicht es Administratoren, Netzwerksegmentierungsrichtlinien durchzusetzen, darunter Netzwerk-Firewalls und andere Sicherheitsmaßnahmen.
Hauptfunktionen:
- Unterstützung für automatisierte Netzwerksicherheit: Unterstützt IaC, CI/CD-Praktiken und die Automatisierung von Netzwerksicherheitsprozessen mithilfe von APIs über verschiedene Segmente eines Netzwerks hinweg, um kontinuierliche Compliance sicherzustellen.
- Einheitliches Sicherheitsmanagement: Unified Security Management (USM) bietet einen umfassenden Überblick über die Sicherheitslage eines Unternehmens, indem es Sicherheitstechnologien wie Intrusion-Prevention-Systeme (IPS), ältere Firewalls und Schwachstellenscanner integriert.
- Mehrschichtige Sicherheitskontrollen: Mehrschichtige Sicherheit umfasst den Einsatz verschiedener Sicherheitsmaßnahmen an unterschiedlichen Punkten der IT-Infrastruktur, die speziell auf virtuelle Rechenzentren und Network Function Virtualization (NFV) zugeschnitten sind.
Die lokalen Quantum-Firewalls von Check Point unterstützen die Netzwerksegmentierung durch Sicherheitszonen. Sicherheitszonen sind logische Gruppierungen von Netzwerkschnittstellen, mit denen Administratoren den Datenverkehr zwischen verschiedenen Segmenten steuern können.1
In großen Bereitstellungen können diese Gateways für hohe Verfügbarkeit und hohen Durchsatz geclustert werden, wobei mehrere Prüfebenen auf jeden Datenverkehrsfluss angewendet werden. Solche Hardware-Firewalls ergänzen Check Point CloudGuard Network Security, indem sie in traditionellen Rechenzentrumsumgebungen zonenbasierte Isolierung und Sicherheitsrichtlinien durchsetzen.
Was ist ein Tool zur Netzwerksegmentierung?
Ein Tool zur Netzwerksegmentierung ist Netzwerksicherheitssoftware oder -hardware, die ein Netzwerk in kleinere, getrennte Segmente oder Subnetze unterteilt. Dadurch können Teams die Netzwerksicherheit, Leistung und Verwaltung verbessern, indem sie den Netzwerkverkehr segmentieren und den Zugriff auf bestimmte Netzwerksegmente beschränken.
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{karatas2026,
  author = {Karatas, Gulbahar and Sezer, Sena},
  title  = {{Top 8 Tools zur Netzwerksegmentierung}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/network-segmentation-tools}},
  note   = {AIMultiple. Abgerufen am 27. Juli 2026}
}
Änderungsprotokoll
4 AktualisierungenCheck Points Quantum-Firewall-Funktion Security Zones wurde dem Abschnitt zu mehrschichtigen Sicherheitskontrollen hinzugefügt.
FireMon als neuen Anbietereintrag im Abschnitt der besten Netzwerksegmentierungstools hinzugefügt.
Der Abschnitt „Wichtige Sicherheitssoftware zur Kombination mit Netzwerksegmentierungstools“ wurde entfernt.
Referenzlinks

Als nächstes lesen
Vergleichen Sie die Top 10 All-in-One-IT-Management-Plattformen


MSP-Automatisierung: Acronis, ConnectWise Automate & Rewst
Top 5 Open-Source-Datenbanküberwachungstools


Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.