


Top 10+ Microsegmentierungs-Tools

Microsegmentierung unterteilt Netzwerke in kontrollierte Segmente und begrenzt so die Ausbreitung von Sicherheitsverletzungen.
Wir haben 11 Microsegmentierungs-Plattformen untersucht und dabei offizielle Produktdokumentationen geprüft, Release Notes abgeglichen und Feldmitteilungen berücksichtigt. Basierend auf Schlüsselfunktionen und Marktpräsenz finden Sie hier die Top 11 Microsegmentierungs-Tools:
Funktionen
Alle Anbieter bieten gemeinsame Funktionen und können daher typische Microsegmentierungs-Anwendungsfälle unterstützen.
Anbieter mit:
- APT-Abwehr (Advanced Persistent Threat): Identifizieren Sie gezielte Bedrohungen durch Analyse ungewöhnlicher Verkehrsmuster
- Netzwerk-Topologiezuordnung: Erkennen Sie die Komponenten und die Topologie eines Netzwerks und erstellen Sie eine visuelle Karte der Netzwerkarchitektur.
Siehe Anbieterauswahlkriterien.
FireMon
FireMon ist der Begründer von Netzwerksicherheitsrichtlinien-Verwaltung (NSPM) und dient als Kontrollebene für Sicherheitsrichtlinien in modernen Unternehmensnetzwerken. Die Plattform kombiniert Firewall-Richtlinienverwaltung, eine Zero-Trust-Kontrollebene, KI-gestützte Richtliniensteuerung und risikobewusstes Richtlinienänderungsmanagement, um Abweichungen zu erkennen, die Gefährdung zu quantifizieren und priorisierte Korrekturmaßnahmen voranzutreiben.
FireMon integriert sich außerdem mit Microsegmentierungs-Plattformen, darunter Illumio, VMware NSX und Akamai Guardicore Segmentation, und erweitert die Governance über Durchsetzungsebenen hinweg, um Segmentierungsrichtlinien im Laufe der Zeit konsistent zu halten.1
Wichtige Funktionen:
- Microsegmentierungs-Richtliniensteuerung: Verwaltet Segmentierungsrichtlinien im selben normalisierten Modell wie Firewall- und Cloud-Regeln und validiert Änderungen vor der Durchsetzung.
- Security Manager: Der erforderliche Kern der Plattform mit Echtzeit-Änderungserkennung, Compliance-Berichterstattung und einer einzigen Richtliniendatenbank über Firewalls, Cloud-Sicherheitsgruppen und Microsegmentierungs-Plattformen hinweg.
- Risk Analyzer: Korreliert Schwachstellendaten mit Netzwerkzugriffspfaden, um zu priorisieren, welche Gefährdung angesichts der tatsächlichen Erreichbarkeit am wichtigsten ist.
- Policy Planner: Automatisiert Änderungsworkflows mit integrierter Risikobewertung, bevor Richtlinienänderungen bereitgestellt werden.
- Agentic AI: Insights beantwortet Richtlinienfragen in einfacher Sprache, und FireMon Agentic AI bereitet Änderungsempfehlungen für die Prüfung durch Fachleute vor.
- Cloud-Richtlinien-Governance: Überprüft Sicherheitsgruppen von AWS, Azure und Google Cloud im selben Richtlinienmodell wie On-Premises-Firewalls.
- Integrationen: Verbindet sich mit ITSM, SIEM/SOAR und Schwachstellen-Scannern2 sowie mit Microsegmentierungs-Plattformen wie Illumio, VMware NSX und Akamai Guardicore.3
Vorteile
- Richtlinienbereinigung: Policy Optimizer kennzeichnet übermäßig freizügige, abgelaufene und ungenutzte Regeln und leitet jede Überprüfung an den Regeleigentümer weiter.4
- Zentrale Transparenz: Security Manager führt eine einzige Richtliniendatenbank über On-Premises-Firewalls, Cloud-Sicherheitsgruppen und Microsegmentierungs-Plattformen hinweg.5
- Regelsuche: Die SIQL-Abfragesprache von FireMon durchsucht Regeln, Geräte und Cloud-Sicherheitsgruppen in Echtzeit.2
- Regelreduzierung: FireMon meldet eine durchschnittliche Regelreduzierung von 37 % und gibt an, dass die meisten Kunden innerhalb des ersten Monats 30-40 % ihrer Regelbasis zurückgewinnen.6
Nachteile
- Durchsetzung: FireMon verwaltet Segmentierungsrichtlinien und ersetzt keine Microsegmentierungs-Plattform, daher wird ein Durchsetzungstool wie Illumio, VMware NSX oder Akamai Guardicore benötigt.7
- Integrationstiefe: Die Unterstützungsgrade variieren je nach Plattform. FireMon führt VMware NSX-T auf allen fünf Stufen, Illumio PCE auf drei und Akamai Guardicore auf zwei.3
- Modulare Lizenzierung: Jede Bereitstellung erfordert Security Manager, und Policy Planner, Policy Optimizer und Risk Analyzer sind Zusatzmodule.8
Tufin
Tufin arbeitet geräte- und plattformübergreifend über verschiedene Anbieter hinweg, was nützlich ist, wenn Sie Geräte mehrerer Hersteller verwalten. Dieser herstellerunabhängige Ansatz bietet Transparenz über unterschiedliche Netzwerkkomponenten hinweg.
SecureTrack+ misst das Live-Netzwerkverhalten anhand definierter Segmentierungszonen, kennzeichnet Verstöße und verwaltet Ausnahmen.9
Wichtige Funktionen:
- Netzwerkänderungsmanagement: Überwachen Sie Informationen zu den Netzwerkgeräten Ihres Unternehmens, indem Sie Konfigurationen dokumentieren.
- Verwaltung von Netzwerksicherheitsrichtlinien: Verwalten Sie Richtlinien, um Firewalls, Netzwerke und Assets vor unbefugtem Zugriff zu schützen.
- Firewall-Orchestrierung: Führen Sie eine zentrale Sicherheitsverwaltungsebene aus, um Sicherheitsrichtlinien über Firewalls hinweg umzusetzen.
- Akamai-Guardicore-Integration: Die gemeinsame Lösung vereint die Workload-basierte Durchsetzung von Akamai Guardicore Segmentation mit der zentralen Richtlinien-Kontrollebene von Tufin und bietet Governance über Firewalls, Cloud, SASE und Microsegmentierung in einer einzigen Ansicht.10
Bewährte Methoden:
Netzwerk-Mikrosegmente implementieren und überwachen: Benutzer können Zugriffsverstöße über Mikrosegmente hinweg anhand einer Unternehmensmatrix identifizieren und wählen, diese zu löschen oder als vorübergehende Abweichungen zu markieren.
Zero-Trust-Zonen definieren: Benutzer können mit Tufin Zero-Trust-Cloud-Netzwerkzugriff aktivieren.
Erstellen Sie eine Richtlinie mit Tufin:
Benutzer können einen „Richtliniennamen“ eingeben und Folgendes auswählen:
- Compliance-Richtlinientyp
- Geräte, auf die Compliance-Richtlinie angewendet wird
- Empfänger, die Benachrichtigungen erhalten, wenn die installierte Richtlinie mit dieser Compliance-Richtlinie in Konflikt steht
Vorteile
- Segmentierungsrichtlinie: SecureTrack+ definiert Segmentierungszonen über Geräte hinweg und verwaltet den Datenverkehr zwischen ihnen über eine zentrale Richtlinienmatrix.9
- Geräteabdeckung: SecureTrack+ zentralisiert die Richtlinienverwaltung über Firewalls, NGFWs, Router, Switches, SDN und Hybrid Cloud.9
- Microsegmentierungs-Überwachung: TOS unterstützt Guardicore- und Illumio-Microsegmentierungs-Workloads.11
- Änderungsautomatisierung: SecureChange, das integrierte Ticketsystem von TOS, bietet anpassbare Änderungsworkflows mit unterschiedlichen Automatisierungsgraden.12
Nachteile
- Transparente Firewalls: Firewalls im transparenten Modus haben keine Routing-Informationen und bleiben daher von der Karte ausgeschlossen, bis ein Administrator sie hinzufügt.13
- Nicht überwachte Geräte: Geräte, die SecureTrack nicht überwacht, bleiben aus Topologieberechnungen ausgeschlossen, es sei denn, ein Administrator fügt sie als generische Geräte mit Schnittstellen- und Routingdaten hinzu.14
- Lizenzierung: Firewall-Einheiten, Cloud-VMs und Microsegmentierungs-Workloads werden separat lizenziert. Eine Microsegmentierungs-Lizenz deckt einen Server oder bis zu fünf Endpunkte ab und wird in Blöcken von 100 verkauft.
Cisco Identity Services Engine
Cisco ISE kombiniert Microsegmentierung mit Netzwerkzugriffskontrolle (NAC).
Vorteile
- Netzwerkzugriffskontrolle: Die Essentials-Stufe umfasst AAA- und 802.1X-Authentifizierung.15
- Gruppenbasierte Segmentierung: Die Advantage-Stufe fügt TrustSec-gruppenbasierte Richtlinien, Profiling und pxGrid-Kontextfreigabe hinzu.
- Posture: Die Premier-Stufe fügt Posture, MDM-Compliance und bedrohungszentrierte Netzwerkzugriffskontrolle hinzu.15
Nachteile
- Lizenzierung: Segmentierung mit TrustSec erfordert die Advantage-Stufe, und jeder virtuell oder in der Cloud bereitgestellte Knoten benötigt eine eigene VM-Lizenz.
- Cloud-Upgrades: Native Cloud-Bereitstellungen müssen über Backup und Wiederherstellung aktualisiert werden.16
AlgoSec
AlgoSec überwacht Netzwerke, verbindet Firewall-Regeln mit Geschäftsanwendungen und erkennt Compliance-Anomalien mithilfe seiner IP-Engine.
Vorteile
- Firewall-Regeln: Horizon Security Analyzer identifiziert riskante Regeln, die dadurch exponierten Assets und ob diese Regeln verwendet werden.17
- Automatisierung: Es findet ungenutzte, doppelte, überlappende und abgelaufene Regeln, und Horizon FireFlow automatisiert den Prozess der Änderung von Sicherheitsrichtlinien.
- Anwendungszuordnung: AppViz verknüpft jede Firewall-Regel mit den Geschäftsanwendungen, die sie unterstützt.
Nachteile
- Analyse ungenutzter Regeln: Die Erkennung stützt sich auf Protokolldaten für Geräte wie Check Point und Juniper, und AFA speichert standardmäßig 60 Tage Protokolle.18
- Zentrale Konsole: Unified Security Management bietet Transparenz, Richtlinienverwaltung, Protokollierung und Berichterstattung über Hybrid Clouds und On-Premises von einer einzigen Konsole aus.
Nachteile
- Verwaltungsabhängigkeit: Gateways benötigen einen Security Management Server, und Check Point empfiehlt Smart-1 Cloud für Autoscaling-Bereitstellungen in Google Cloud.19
VMware NSX
Bewältigt Microsegmentierung, Netzwerksicherheit, softwaredefiniertes Networking und Private-Cloud-Bereitstellung. Hilft beim Übergang von physischer zu virtueller Infrastruktur durch Netzwerkvirtualisierung.
Vorteile
- Layer-7-Richtlinie: Richtlinien unterstützen Anwendungsidentität, Benutzeridentität und FQDN-Filterung.20
- Illumio Insights Network Posture: KI-Sicherheitsgraph-Erweiterung, die systemweite Echtzeit-Transparenz über das Risiko lateraler Bewegungen in Hybrid-, Multi-Cloud- und OT-Umgebungen bietet und End-to-End-Angriffspfade für eine priorisierte Eindämmung aufzeigt.21
Vorteile
- Schrittweise Einführung: Workloads wechseln von Idle zu Visibility Only, Selective und Full Enforcement. Visibility Only meldet Datenverkehrsflüsse, ohne sie zu blockieren.22
- Datenverkehrsvisualisierung: Die Illumination-Karte zeigt Datenverkehr als erlaubt, potenziell blockiert oder blockiert.23
- Labelbasierte Richtlinie: Regeln erreichen einen Workload, wenn die Richtlinie und der Workload dieselben Labels aufweisen.
Nachteile
- Agentenabhängigkeit: Der VEN setzt Richtlinien durch, indem er die native Host-Firewall jedes Workloads verwaltet. Wo kein VEN installiert werden kann, existiert der Workload nur als nicht verwalteter Workload ohne VEN.23
- Host-Firewall-Steuerung: Im Exclusive-Modus deaktiviert Illumio die Windows Advanced Firewall-Richtlinie und löscht alle Nicht-Illumio-Filter auf Linux nftables.24
Zscaler Private Access (ZPA)
Gegründet 2007. 11K+ Kunden, darunter 40 %+ der Forbes Global 2000.25
Nachteile
- Windows-Firewall-Konflikte: Im Windows Firewall (WAF)-Modus können Agenten Richtlinien nicht zuverlässig durchsetzen, wenn eine Drittanbieter-Firewall vorhanden ist.26
- Plattformlücken: Die AIX-Durchsetzung bietet keine IPv6-Unterstützung, und Windows Kubernetes Pods unterstützen keine anwendungs-, benutzer- oder dienstbasierten Richtlinien.
- On-Premises-Kapazität: Hardware-Appliances erreichen im detaillierten Modus maximal 10.000 Workloads (mittel) und 37.500 (groß).
Nutanix Flow Network Security
Nutanix Flow Network Security (FNS) ist das Microsegmentierungs-Produkt von Nutanix. Es ist in den AHV-Hypervisor integriert und in NCI Pro und Ultimate enthalten. Flow Virtual Networking, auch Advanced Networking genannt, ist der Overlay-Netzwerkdienst, der aktiviert werden muss, wenn Microsegmentierung zum ersten Mal aktiviert wird.
Vorteile
- Kategoriebasierte Richtlinie: Richtlinien verwenden dynamische Kategorien anstelle statischer IP-Adressen.
- Richtlinientests: FNS bildet Anwendungsworkflows auf Portebene ab und überwacht die Auswirkungen von Richtlinien vor der Durchsetzung.
Nachteile
- Hypervisor-Umfang: FNS Next-Gen 7.5 läuft nur auf AHV-Clustern.27
- Speicher-Overhead: Das Aktivieren von FNS fügt jeder Prism Central VM 2 GB hinzu, zuzüglich 3 GB Userspace und 1 GB Kernel-Speicher auf jedem AHV-Host.27
Was ist Microsegmentierung?
Microsegmentierung ist ein Sicherheitsansatz, der Daten basierend auf Workloads innerhalb des Netzwerks eines Unternehmens unterteilt. Sicherheitsarchitekten können Protokolle erstellen, die definieren, wie der gesamte Datenverkehr in Nord-Süd- und Ost-West-Richtung fließt.
Vorteile von Microsegmentierungs-Tools
1. Reduzierte Angriffsfläche
Durch die Isolierung einzelner Assets minimiert Microsegmentierung das Risiko, dass ein Angreifer auf mehrere Ressourcen zugreifen kann. Illumio half Hi-Temp Insulation, ihre Angriffsfläche zu reduzieren, indem Segmentierungsrichtlinien angewendet wurden, die sensible Kundendaten schützten.
2. Einhaltung gesetzlicher Standards
Microsegmentierung hilft Unternehmen, regulatorische Anforderungen wie die DSGVO zu erfüllen, indem sie sicherstellt, dass sensible Daten nicht verletzt werden. Cisco ermöglichte es Frankfurter Bankgesellschaft, einer in Zürich ansässigen Schweizer Privatbank, die Einhaltung der Datenschutzgesetze zu wahren, indem sie ihre Cloud-Umgebung mit detaillierten Segmentierungsregeln absicherte.
3. Granulare Richtliniensteuerung
Microsegmentierung bietet detaillierte Kontrolle über Netzwerkrichtlinien und ermöglicht es Unternehmen, Sicherheitsrichtlinien basierend auf Benutzern, Anwendungen oder Workloads zu definieren. VMware ermöglichte es dem California Department of Water Resources, granulare Kontrollen für Gesundheitsanwendungen zu implementieren und so das Risiko von Datenpannen zu verringern.
4. Verbesserte Cloud-Sicherheit
In Cloud-Umgebungen stellt Microsegmentierung sicher, dass Workloads in verschiedenen virtuellen Maschinen oder Containern isoliert sind. Illumio nutzte Microsegmentierung, um einem führenden Krankenhausnetzwerk in Brasilien zu helfen, seine Cloud-Infrastruktur abzusichern und unbefugten Zugriff auf sensible Daten zu verhindern.
 Als bevorzugte Quelle hinzufügen
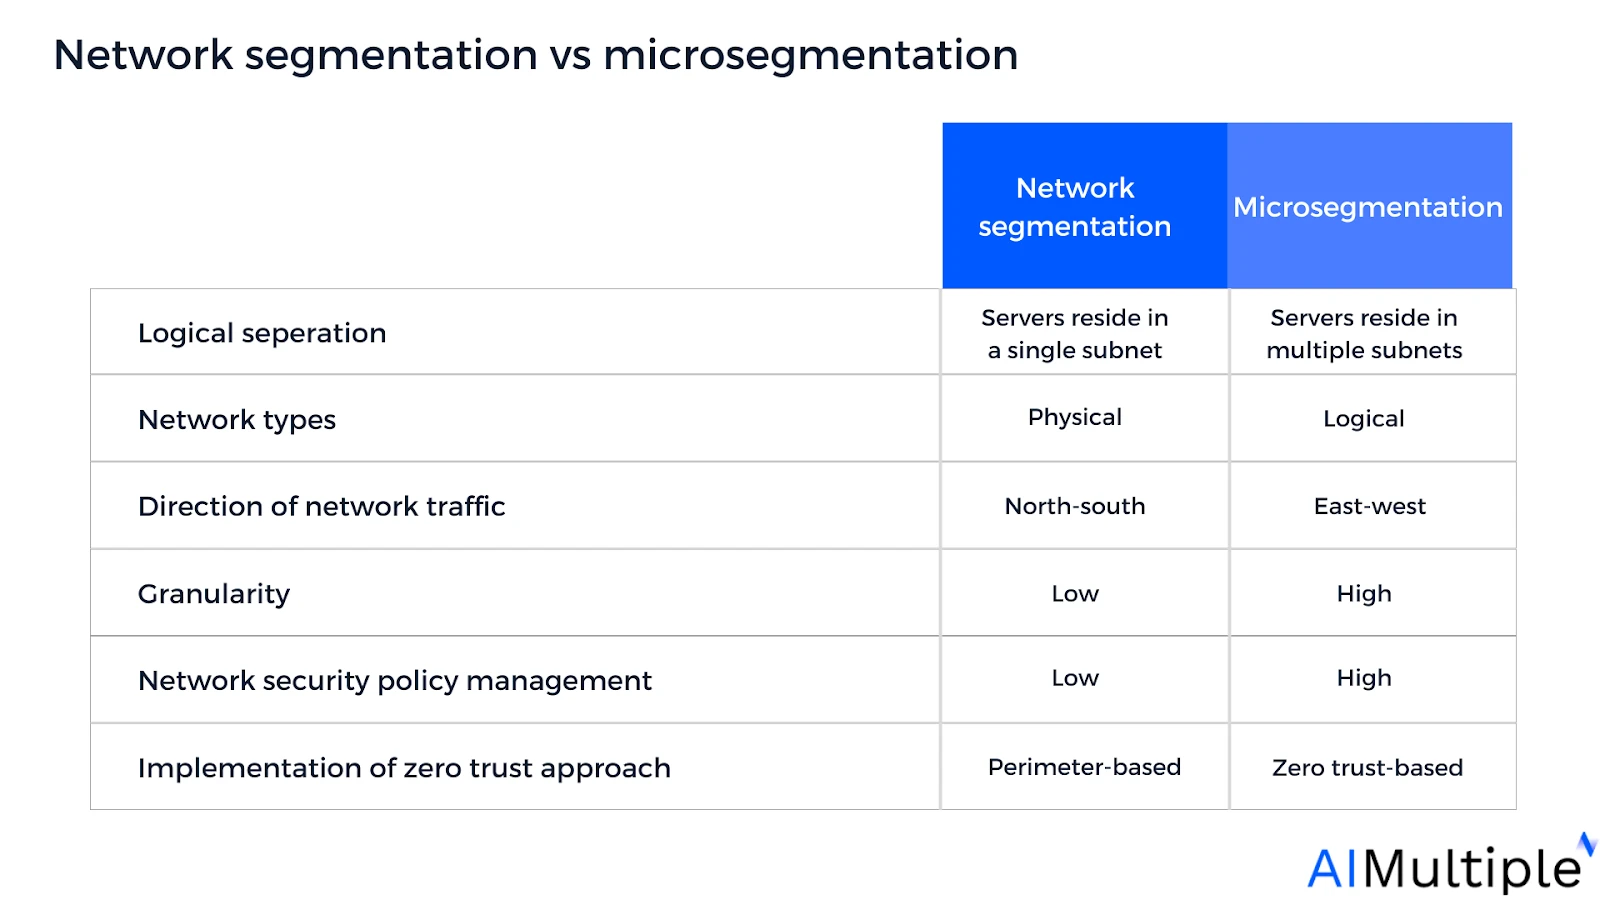
Netzwerksegmentierung vs. Microsegmentierung
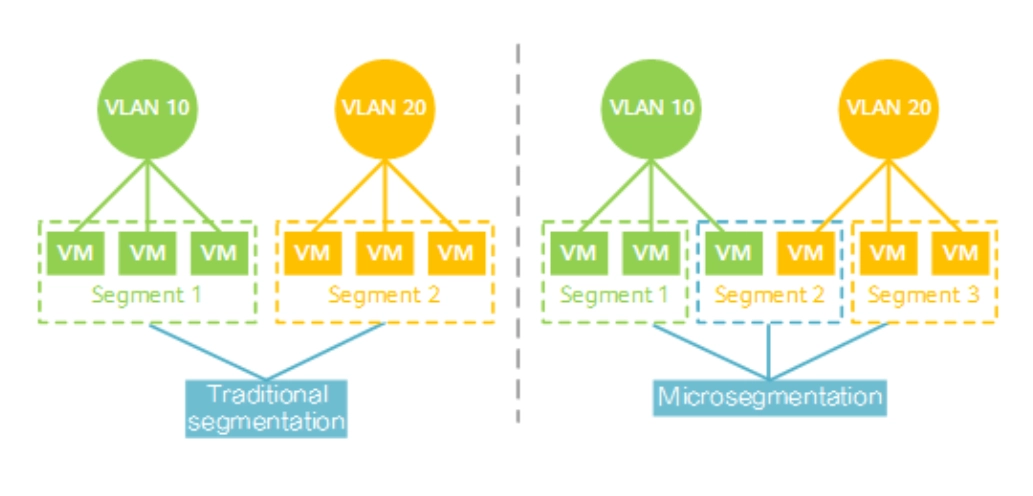
- Netzwerksegmentierung setzt traditionelle Burg-und-Graben-Richtlinien durch, die Firewall-Regeln an Netzwerkgrenzen nutzen
- Microsegmentierung schafft Sicherheitszonen, die bis auf Host-Ebene (Computer) in einzelnen Subnetzen konfiguriert werden können.
Vergleich zwischen Netzwerksegmentierung und Microsegmentierung – mit VLANs –
Quelle: Huawei28
Wer sollte traditionelle Netzwerksegmentierung nutzen?
KMUs, die budgetfreundliche Optionen, übergreifende Infrastruktursicherheit ohne detaillierte Konfigurationen auf Anwendungsebene, einfache Netzwerke mit grundlegenden Sicherheitsanforderungen oder Lösungen benötigen, die zu begrenztem technischem Personal passen.
Wichtige Parameter für die Wahl zwischen Netzwerksegmentierung und Microsegmentierung:
- Geschäftsumfang: Die Implementierung von Microsegmentierung in Kerngeschäftsbereichen kann die laterale Ausbreitung eines Ransomware-Angriffs erheblich reduzieren. Unternehmen mit zahlreichen Niederlassungen können Microsegmentierung wählen, um den netzwerkinternen Datenverkehr zu kontrollieren.
- Erforderliches Sicherheitsniveau: Organisationen mit hohen Netzwerksicherheitsanforderungen, wie Fortune-1000-Unternehmen, globale Banken oder multinationale Konzerne, können Microsegmentierung für feinkörnigere Verwaltung und Sicherheit auf Anwendungsebene wählen.
- Netzwerkkomplexität: 35 % der IT-Spezialisten geben an, dass die Netzwerkkomplexität ein Hindernis bei der Segmentierung ihres Netzwerks darstellt. Organisationen mit weniger komplexen Netzwerken können traditionelle Segmentierung verwenden.
- Finanzielles Budget: Die Integration von Microsegmentierung in einen Sicherheits-Stack kostet voraussichtlich durchschnittlich zwischen $40K und $100K. Unternehmen mit begrenztem Budget und älterer Infrastruktur können sich für Netzwerksegmentierung entscheiden.
- Verfügbarkeit qualifizierter Arbeitskräfte: ~40 % der IT-Spezialisten geben an, dass mangelnde Kompetenzen und Fachkenntnisse ihr Hauptproblem bei der Implementierung von Microsegmentierung sind. Unternehmen mit begrenztem technischem Personal können sich für traditionelle Netzwerksegmentierung entscheiden.
Kriterien für die Anbieterauswahl
- Anzahl der Bewertungen: 10+ Gesamtbewertungen auf Gartner, G2, PeerSpot und TrustRadius.
- Durchschnittliche Bewertung: Über 4,0/5 auf Gartner, G2, PeerSpot und TrustRadius.
- Sortierung: Anbieter werden nach der Gesamtzahl der Bewertungen in absteigender Reihenfolge sortiert, mit Ausnahme von Abonnenten unserer Benchmarking-Dienste.
Funktionen von Microsegmentierungs-Software
Einzigartige Funktionen
Angeboten von einem oder wenigen Anbietern:
- Firewall-Orchestrierung: Zentralisierte Firewall-Verwaltung und -Konfiguration
- Day-2-Netzwerkbetrieb: Authentifiziert anwendungsorientierten Datenverkehr/Routen, Firewalls und den Zustand von ACLs
- Hybrid-Cloud-Management: Verwaltet Segmentierung über Cloud und On-Premises hinweg
- Medizinische Netzwerkzugriffskontrolle: Schützt medizinische Geräte und Patientenakten
- Laufzeitschutz: Sofortige Sicherheit für cloudbasierte Aufgaben, Web-Apps und APIs
- Mandantenfähigkeit: Sichere mandantenfähige Isolierung mit Self-Service-Bereitstellung und IP-Erhalt
Transparenz: AIMultiple arbeitet mit aufstrebenden Technologieanbietern zusammen, darunter Tufin.
Gemeinsame Funktionen
Alle Anbieter bieten:
- Netzwerktransparenz und -erkennung: Sofortige Einblicke in Sicherheitsänderungen und -verletzungen
- Zero Trust: Kein Standardvertrauen, auch nicht für Personen innerhalb des Perimeters
- Bedrohungserkennung und -reaktion: Überwacht Daten mithilfe von maschinellem Lernen und Verhaltensanalyse
- Compliance-Unterstützung: Pflegt Richtlinien zur Integrität von IT-Systemen
Weiterführende Literatur
- Top Firewall-Management-Tools: Analyse & Vergleich
- Top 5 Lösungen für Netzwerksicherheitsrichtlinien-Verwaltung
- Top 10+ SOAR-Plattformen
Diese Forschung zitieren
Wählen Sie das Format, das zu Ihrem Veröffentlichungsort passt. Wenn Sie die Link-Version in Ihr CMS einfügen, bleibt der Backlink erhalten.
@misc{dilmegani2026,
  author = {Dilmegani, Cem and Arslan, Ezgi},
  title  = {{Top 10+ Microsegmentierungs-Tools}},
  year   = {2026},
  month  = jul,
  howpublished    = {\url{https://aimultiple.com/microsegmentation-tools}},
  note   = {AIMultiple. Abgerufen am 16. Juli 2026}
}Ergebnisse und Zeitstempel von 11 Datenpunkten. Laden Sie die Zusammenfassungsdaten aus den Diagrammen und Tabellen dieses Artikels als ZIP-Datei herunter, die eine CSV-Datei enthält.
Möchten Sie die granularen Daten dahinter? Premium beitreten
Änderungsprotokoll
12 AktualisierungenFireMon als elften Anbieter zur Liste der Mikrosegmentierungstools hinzugefügt und die AlgoSec-Einführungsstatistiken entfernt.
Akamai Guardicore-Integration zu Tufins Funktionen hinzugefügt.
Referenzlinks
Cems Arbeit bei AIMultiple wurde von führenden globalen Publikationen wie Business Insider, Forbes, Morning Brew und Washington Post, von globalen Unternehmen wie Deloitte und HPE, von NGOs wie dem World Economic Forum und von supranationalen Organisationen wie der European Commission zitiert. [1], [2], [3], [4], [5]
Im Laufe seiner Karriere war Cem als Tech-Berater, Tech-Einkäufer und Tech-Unternehmer tätig. Er beriet Unternehmen bei ihren Technologieentscheidungen bei McKinsey & Company und Altman Solon über mehr als ein Jahrzehnt. Er veröffentlichte außerdem einen McKinsey-Bericht zur Digitalisierung.
Er leitete Technologiestrategie und -beschaffung eines Telekommunikationsunternehmens und berichtete dabei direkt an den CEO. Außerdem verantwortete er das kommerzielle Wachstum des Deep-Tech-Unternehmens Hypatos, das innerhalb von zwei Jahren von 0 einen siebenstelligen jährlich wiederkehrenden Umsatz und eine neunstellige Bewertung erreichte. Cems Arbeit bei Hypatos wurde von führenden Technologiepublikationen wie TechCrunch und Business Insider aufgegriffen.
Cem spricht regelmäßig auf internationalen Technologiekonferenzen. Er absolvierte die Bogazici University als Computeringenieur und hat einen MBA von der Columbia Business School.







Seien Sie der Erste, der kommentiert
Ihre E-Mail-Adresse wird nicht veröffentlicht. Alle Felder sind erforderlich. Kommentare werden in ihrer Originalsprache belassen.